
控制台使用手冊

# 前言
本文檔是金蝶Apusic應用伺服器V10標準版的控制台使用手冊,詳細介紹標準版的基本安裝以及配置,提供基本操作方法以及各功能的具體步驟。
# 適用對象
本手冊主要面向對象為使用金蝶Apusic應用伺服器進行應用開發的開發人員,生產環境的系統管理員,應用發布人員,技術運維人員等。具備以下技能有助於更好地理解和使用金蝶Apusic應用伺服器控制台使用手冊內容:
- 熟悉Linux常用命令
- 基本的系統管理任務
- 安裝和管理軟體
# 相關文檔
了解更多AAS-V10標準版產品相關的資訊,請參閱以下AAS-V10產品手冊文檔集:
| 序號 | 手冊文檔 | 說明 |
| 1 | 金蝶Apusic應用伺服器V10標準版安裝手冊 | 詳細介紹如何在各作業系統上安裝AAS,以及AAS服務啟停操作,產品的註冊過程 |
| 2 | 金蝶Apusic應用伺服器V10標準版快速入門 | 簡單介紹瞭如何快速上手使用AAS |
| 3 | 金蝶Apusic應用伺服器V10標準版用戶手冊 | 詳細介紹AAS相關功能的使用和操作說明,指導用戶對系統進行安裝部署、功能操作、參數配置、日常運維及問題自查 |
| 4 | 金蝶Apusic應用伺服器V10標準版管控台用戶手冊 | 詳細介紹AAS管控台相關功能的使用和操作說明,指導用戶通過可視化管控台進行操作 |
| 5 | 金蝶Apusic應用伺服器V10標準版命令列操作指南 | 詳細介紹AAS通過命令列進行操作使用 |
| 6 | 金蝶Apusic應用伺服器V10標準版監控指標文件 | 詳細介紹AAS各類型監控指標 |
| 7 | 金蝶Apusic應用伺服器V10標準版API文件 | 詳細介紹AAS的API資訊 |
# 技術支援
金蝶Apusic應用伺服器產品提供全面的技術支援服務,您可以通過以下方式獲得技術支援:
- 網址:www.apusic.com
- 電話:400-855-5800
- 郵箱:support@apusic.com
- 金蝶雲社區:https://vip.kingdee.com/?productId=73&productLineId=14&lang=zh-CN
您在取得技術支援時,請提供如下資訊:
- 您的姓名
- 公司資訊和聯繫方式
- 作業系統及版本
- 產品版本號
- 異常或錯誤的日誌、截圖等詳細資訊
# 版本歷史
本手冊隨產品實際更新而同步更新,最新版本包含之前版本的內容或對應的修改說明。
| 日期 | 手冊版本 | 產品 | 更新說明 |
| 2026年9月 | V10P12A02F01 | AAS標準版V10 | 新增管理控制台操作說明 |
# 產品介紹
# 概述
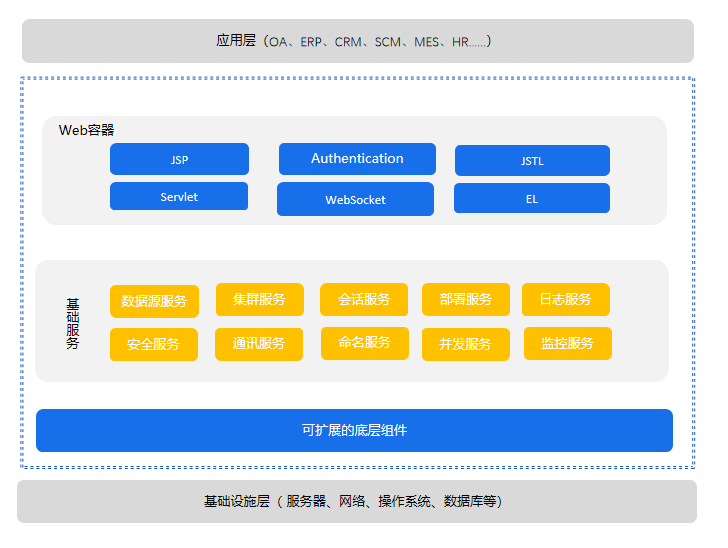
金蝶Apusic應用伺服器V10標準版是一款支援Jakarta EE規範以及最新Servlet、JSP規範的Web應用伺服器。金蝶Apusic應用伺服器V10標準版憑藉先進的技術、穩定的性能和輕量化的設計,快速應對瞬息萬變的業務需求,是高效應用系統開發的優秀選擇。
圖1:金蝶Apusic應用伺服器V10標準版架構
# 平台環境
金蝶Apusic應用伺服器V10標準版的平台環境。
表1:金蝶Apusic應用伺服器V10標準版平台環境
| 作業系統 | 說明 |
| Windows | Windows 7、Windows 10、Windows Server |
| Linux | CentOS、Ubuntu、SUSE、Red Hat |
| 國產平台 | 銀河麒麟系列、中標麒麟系列、i-soft、紅旗、Deepin等 |
# 系統環境
金蝶Apusic應用伺服器V10標準版的系統環境。
表2:金蝶Apusic應用伺服器V10標準版系統環境
| 系統組件 | 要求 |
| Java環境 | JDK 8及以上版本;使用HTTP/2建議8u252及以上版本 |
| 記憶體 | 記憶體至少512 MB;建議1024 MB及以上 |
| 磁碟空間 | 磁碟空間至少1024 MB;建議10 GB及以上 |
| 瀏覽器 | Microsoft Edge150+,Google Chrome150+,Firefox154+,360瀏覽器16+ 等 |
# Jakarta EE規範
金蝶Apusic應用伺服器V10標準版的產品規範。
表3:金蝶Apusic應用伺服器V10標準版產品規範
| 規範/API | 版本 |
| Servlet | 4.0 |
| JSP | 2.3 |
| Expression Language | 3.0 |
| WebSocket | 1.1 |
# 術語
AAS:金蝶Apusic應用伺服器(Kingdee Apusic Application Server)
AAMS-[aas_version]:金蝶Apusic應用伺服器標準版的產品標識
APUSIC_HOME:金蝶Apusic應用伺服器的安裝目錄
# 產品包
產品安裝包通常打包為AAMS-[version].tar.gz或AAMS-[version].zip。
本文檔中,${APUSIC_HOME}表示應用伺服器的安裝目錄。
表4:金蝶Apusic應用伺服器V10標準版產品包
| 包名 | 說明 |
| AAMS-[version].zip/AAMS-[version].tar.gz | 金蝶Apusic應用伺服器V10標準版安裝包 |
金蝶Apusic應用伺服器V10標準版產品包的說明。
表5:金蝶Apusic應用伺服器V10標準版產品包內容
| 文件 | 說明 |
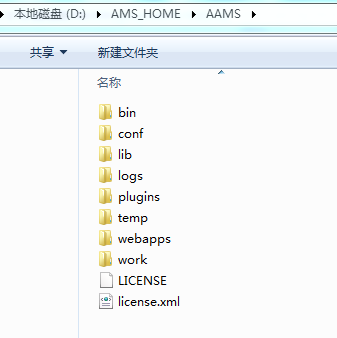
| bin | 存放應用伺服器啟動、停止等腳本的目錄 |
| conf | 存放應用伺服器配置文件的目錄 |
| console | 應用伺服器管理控制台所在的目錄 |
| lib | 存放應用伺服器JAR包的目錄 |
| logs | 應用伺服器日誌文件的默認目錄 |
| plugins | 存放應用伺服器插件的目錄 |
| store | 數據倉庫目錄,各類數據的集中存放地 |
| webapps | 自動部署應用包的目錄 |
| webapps-console | 通過管理控制台部署應用包的目錄 |
| webapps-jakarta | 部署Jakarta EE規範應用包的目錄 |
| temp | 應用伺服器臨時文件目錄 |
| work | 存放JSP編譯生成的class文件的目錄 |
| license.xml | 產品包的License文件 |
# License授權
AAS需要有效的License才能正常工作。通常情況下,金蝶Apusic會根據您購買的產品版本簽發與之對應的License。如果產品License即將過期或已過期,請向金蝶Apusic的相關人員申請新的License,並同時提供產品指紋(授權碼)。
License文件位於${APUSIC_HOME}/license.xml。
# 獲取授權碼(標準版)
- 在
bin目錄下執行apusic命令,格式類似於:
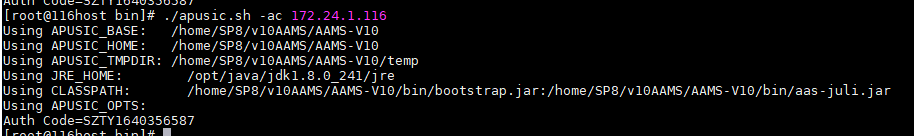
apusic -ac [ethname or ip]
其中[ethname or ip]為IP地址或網卡名稱(MAC)。例如可以傳入一個常見的IP地址如172.x.x.1作為參數獲取軟體授權碼(Windows和Linux下均適用):
apusic -ac 如172.x.x.1
輸出格式如下,其中Auth Code=即為軟體授權碼:
Auth Code=SZTY263537626
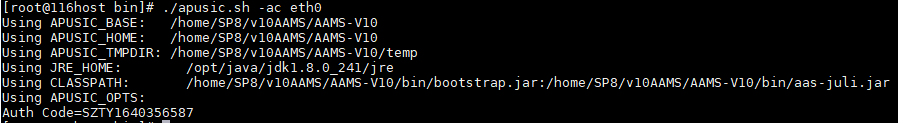
- 也可以傳入網卡名稱獲取授權碼(Linux下適用,可通過
ifconfig查看網卡名稱)
apusic -ac ens192
輸出格式如下,其中Auth Code=即為軟體授權碼:
Auth Code=SZTY1640356587
# 獲取授權碼(嵌入式部署)
AAS與Spring Boot嵌入式部署時,沒有獲取授權碼的apusic命令,需要通過您的應用獲取。
如果您有允許應用啟動的臨時License文件,請先刪除License文件,然後在啟動命令中加入JVM參數apusic-ac,其值為IP地址或網卡名稱,例如(eth3為測試機的網卡名稱,請根據實際網路配置替換):
java -jar -Dapusic-ac=eth3 [your-application.jar].jar
由於沒有License文件,應用啟動會中斷。在中斷前會列印出類似如下的授權碼資訊,其中Auth Code=即為授權碼:
Auth Code=SZTY263537626
license is invalid.
2
# 資訊解讀
- 如果使用了過期的License文件,會出現如下資訊(日誌處理器資訊省略),提示License已過期,並給出獲取授權碼的命令。
get auth code:apusic -ac [ip or ethname]
license is invalid,out of date.
2
- 如果以錯誤的授權碼啟動伺服器,會出現如下資訊(日誌處理器資訊省略):
get auth code:apusic -ac [ip or ethname]
license is invalid,ac not granted!SZTY263537626 [Apusic Application Server10]43
2
其中結尾的43為License文件的版本,與原始非KBC License的lic_ver標識一致。如果標識、產品名稱、產品版本一致,即可判定授權碼錯誤。也可以執行apusic -ac XX列印授權碼進行比對,其中XX為申請授權碼時使用的IP地址或網卡名稱。
- 如果使用了其他產品的License文件,例如以V10企業版的License文件啟動v10.0標準版,會出現如下資訊:
get auth code:apusic -ac [ip or ethname]
license is invalid,ac not granted!SZTY263537626 [Apusic Application Server10]46
2
資訊中的46表示該License文件為V10.0企業版。[]中的內容結合實際介質可判定產品為V10標準版,因此啟動失敗。
如下資訊表示使用了V9.0企業版的License文件(見標識字符4):
get auth code:apusic -ac [ip or ethname]
license is invalid,ac not granted!SZTY1640356587 [Apusic Application Server10]4
2
也可以執行apusic -ac XX列印授權碼進行比對,其中XX為申請授權碼時使用的IP地址或網卡名稱。
- 授權碼只能在本機生成。例如申請其他IP地址是不支援的,會產生"ip not supported"資訊。
# 安裝與運行
以下介紹金蝶Apusic應用伺服器標準版作為完整產品的使用方法。${APUSIC_HOME}表示產品安裝的根目錄。
# 安裝
安裝前請確保已安裝JDK 8+。
將AAMS-${version}.zip或AAMS-${version}.tar.gz解壓縮到${APUSIC_HOME}目錄,如下圖所示:
# 卸載
卸載產品時,刪除安裝目錄${APUSIC_HOME}下的所有文件即可。
# 運行
# 在Linux上運行
將應用包文件,例如test1.war,放入${APUSIC_HOME}/webapps/目錄;
- 進入安裝目錄
${APUSIC_HOME}/bin,執行apusic.sh run。
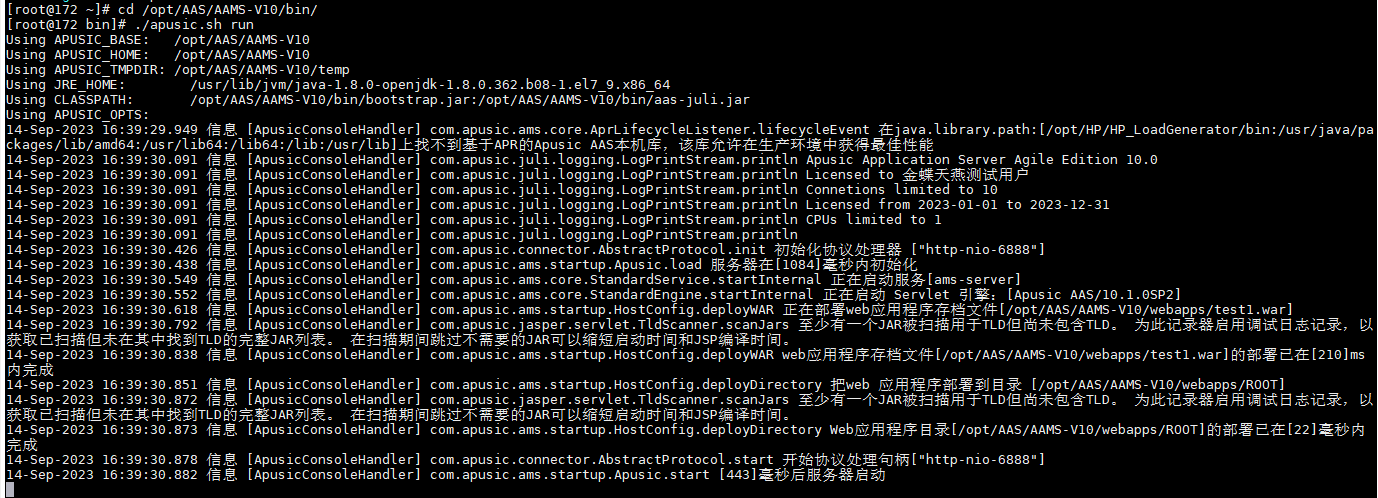
進入安裝目錄
${APUSIC_HOME}/bin,執行startapusic.sh。以除錯模式啟動時,需在啟動腳本
apusic.sh中設置JPDA_OPTS,例如:
JPDA_OPTS="-agentlib:jdwp=transport=dt_socket,server=y,suspend=n,address=8000"
然後執行apusic.sh jpda start。
# 在Windows上運行
將應用包文件,例如test1.war,放入${APUSIC_HOME}\webapps\目錄;
- 進入安裝目錄
${APUSIC_HOME}\bin,執行apusic.bat run。
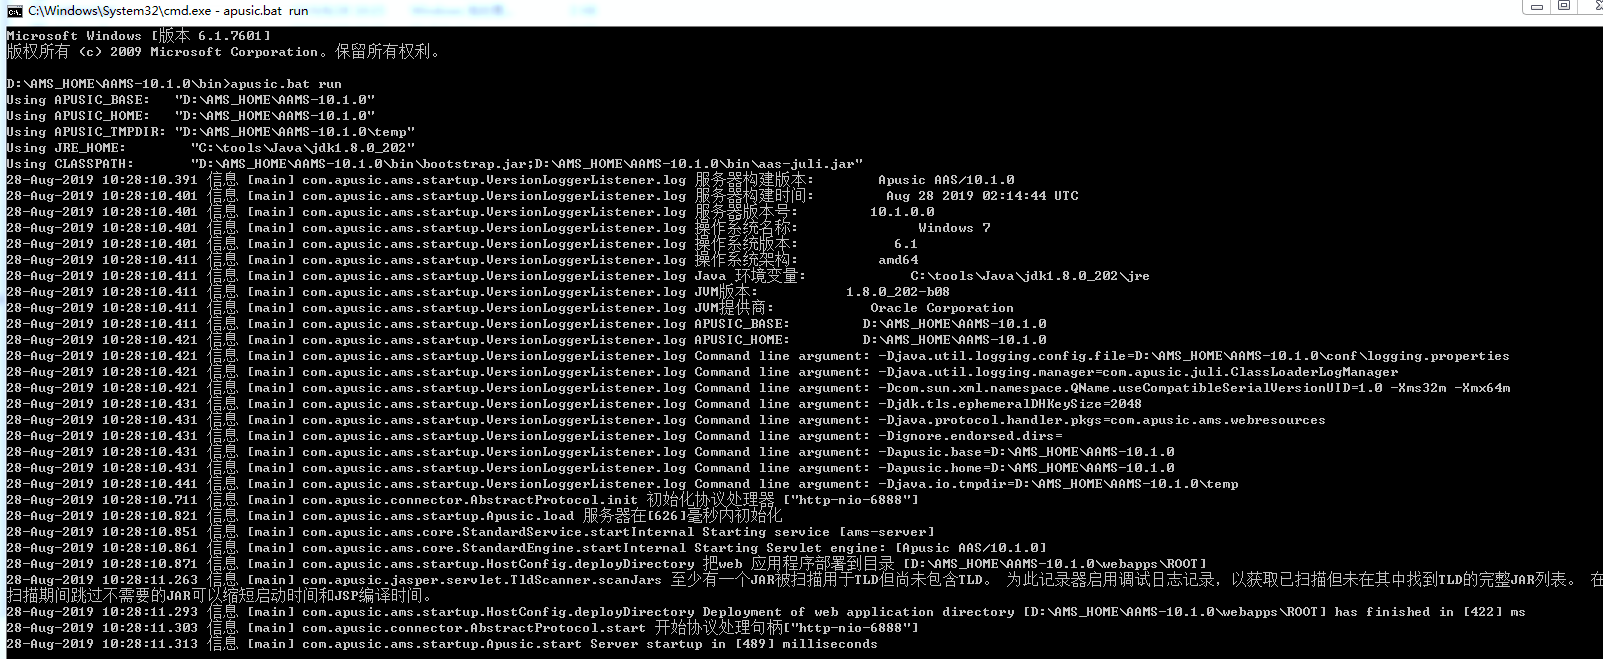
進入安裝目錄
${APUSIC_HOME}\bin,執行startapusic.bat。以除錯模式啟動時,需在啟動腳本
apusic.bat中設置JPDA_OPTS,例如:
JPDA_OPTS=-agentlib:jdwp=transport=dt_socket,server=y,suspend=n,address=8000
然後執行apusic.bat jpda start。
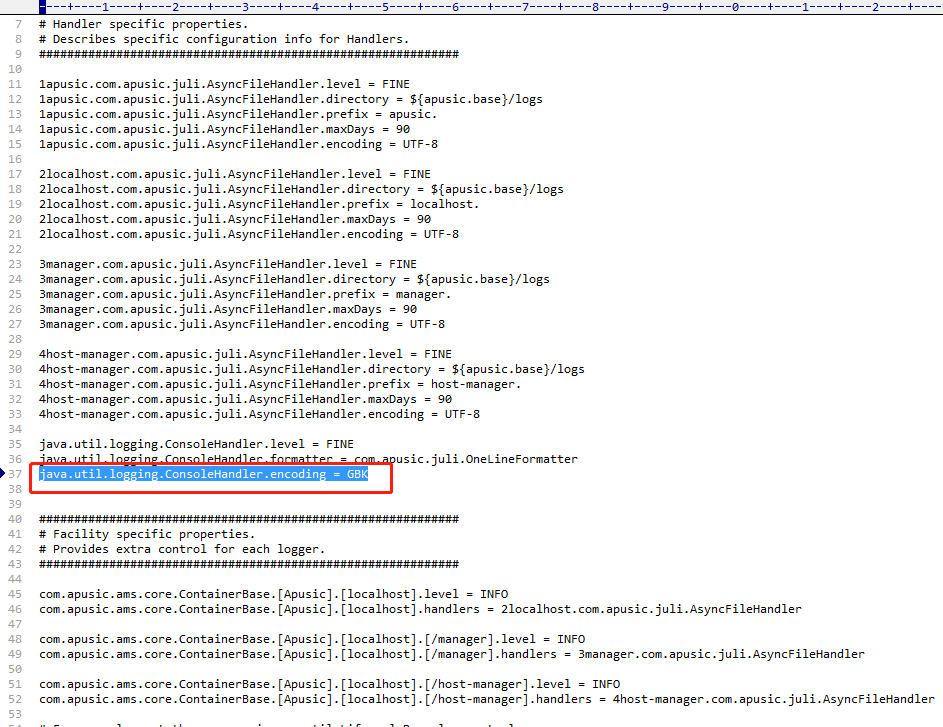
建議先確認系統默認編碼為UTF-8。如果在Windows下啟動時出現亂碼,請在conf/logging.properties文件中將控制台日誌編碼設置為GBK。
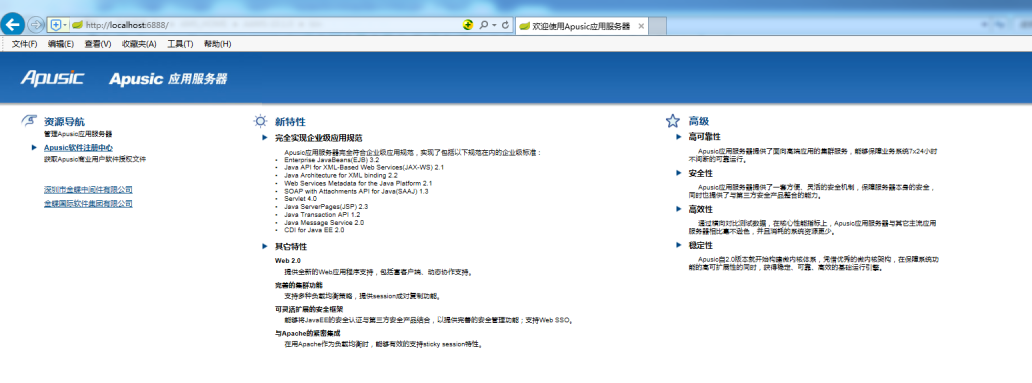
伺服器啟動後,在瀏覽器中打開http://<IP>:6888,本機訪問可使用http://localhost:6888。
訪問伺服器前,6888端口必須處於開放狀態。
出現以下頁面說明啟動成功:
# 停止
# 在Linux上停止
- Ctrl + C
當伺服器以前台方式運行時,按Ctrl + C退出並停止AAS。
- stopapusic.sh
進入安裝目錄${APUSIC_HOME}/bin,執行stopapusic.sh。
- 殺掉進程
可以通過kill [PID]停止伺服器。
# 在Windows上停止
- Ctrl + C
當伺服器以前台方式運行時,按Ctrl + C退出並停止AAS。
- stopapusic.bat
進入安裝目錄${APUSIC_HOME}\bin,執行stopapusic.bat。
- 停止進程
打開任務管理器,找到對應進程並停止。
# 內置帳號與角色
應用伺服器管理控制台基於RBAC實現了三員分立的訪問控制,內置系統管理員(sysadmin)、安全保密管理員(security)、審計管理員(auditor)三個角色,這些角色不可修改、不可刪除。
| 角色 | 核心職責 | 授予的功能權限 |
|---|---|---|
| 系統管理員(sysadmin) | 系統運維與用戶創建 | 首頁概覽 用戶管理:用戶的創建/查看,以及除安全保密管理員、審計管理員權限外的所有權限 |
| 安全保密管理員(security) | 安全策略與授權的負責人 | 首頁概覽 用戶管理:用戶查看、用戶操作、授權 角色管理 安全配置:密碼策略配置、審計日誌配置、業務配置備份、郵件驗證配置、動態碼(OTP)驗證配置 |
| 審計管理員(auditor) | 操作監督與審計的負責人 | 登錄審計、操作審計、首頁概覽 |
系統內置三個默認用戶:
- **admin:**默認的系統管理員用戶,不可刪除、不可修改
- **secure:**默認的安全保密管理員用戶,不可刪除、不可修改
- **audit:**默認的審計管理員用戶,不可刪除、不可修改
系統會在首次登錄時強制修改密碼。以下密碼為初始密碼。
| 帳號 | 密碼 | 角色 | 備註 |
|---|---|---|---|
| admin | Apusic@123 | 系統管理員 | 不可刪除/修改 |
| secure | Apusic@123 | 安全保密管理員 | 不可刪除/修改 |
| audit | Apusic@123 | 審計管理員 | 不可刪除/修改 |
系統內部用戶和資源帶有安全級別(密級)標籤,用於控制用戶可以訪問哪些密級資源。安全級別分為三級:
- **秘密:**涉及一般敏感資訊,僅限特定授權人員訪問。
- **機密:**涉及核心業務數據,僅限級別更高的授權人員訪問。
- **絕密:**涉及系統命脈或最高機密,僅限極少數核心人員訪問。
用戶首次登錄必須修改密碼,密碼修改成功後才能進行業務操作。
# 系統登入與首次訪問
# 打開登入頁面
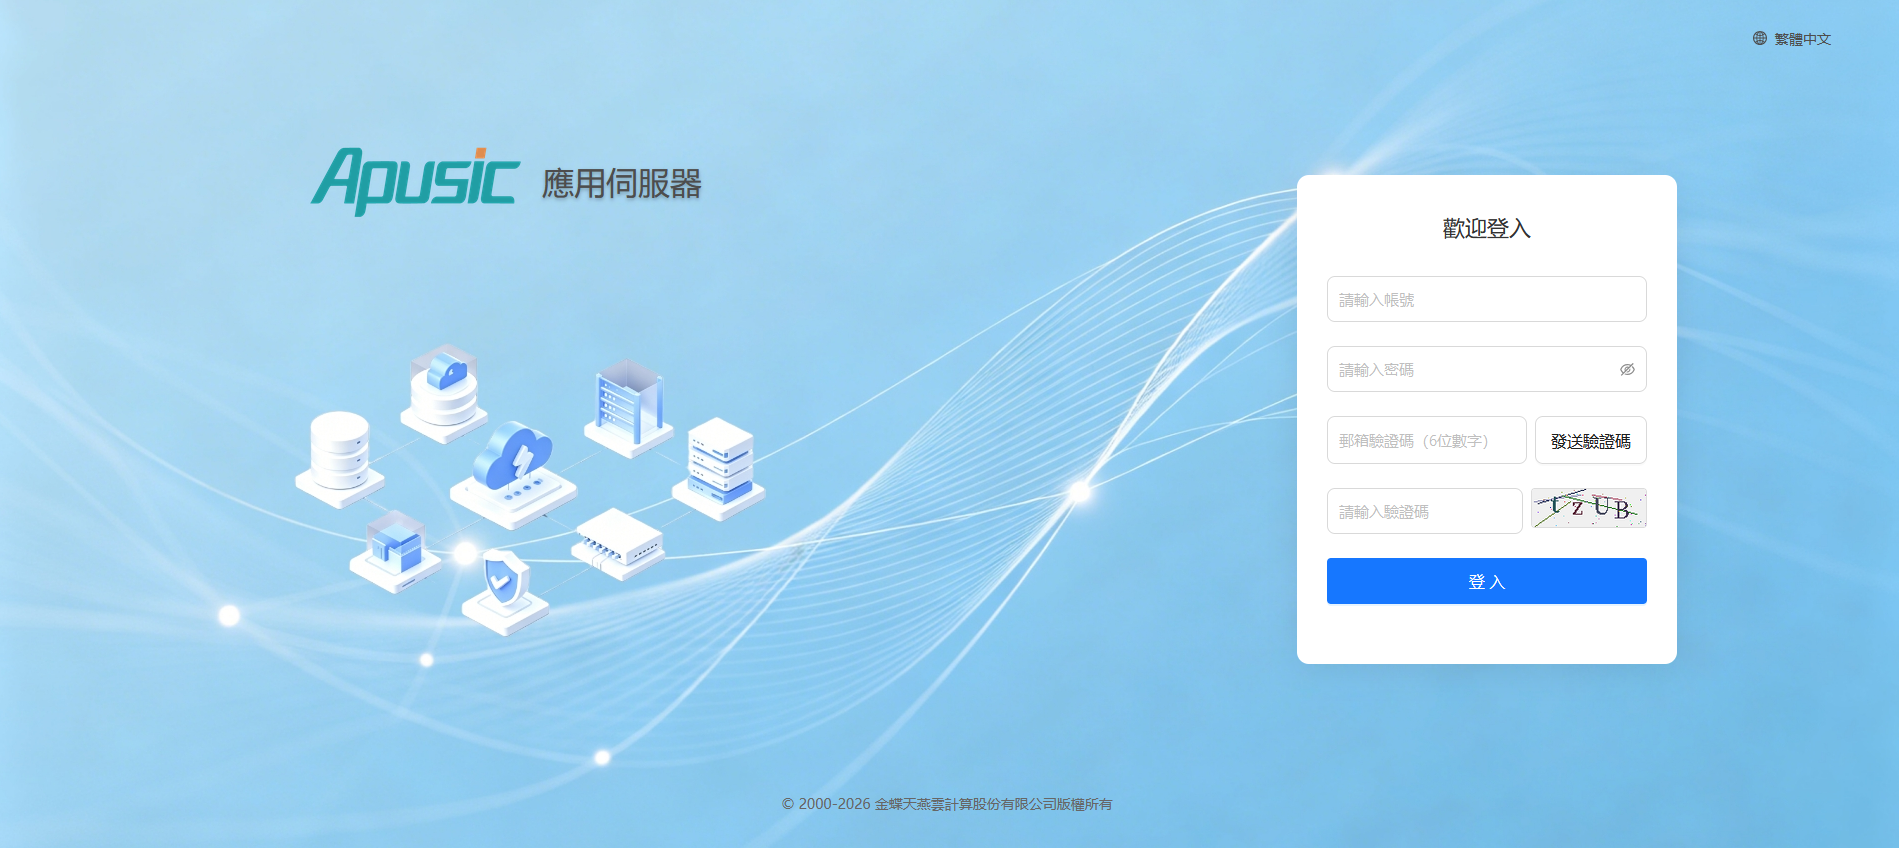
在瀏覽器中訪問系統地址:http://127.0.0.1:6848/aas-console/login

頁面元素:
| 元素 | 說明 |
|---|---|
| 帳號 | 輸入系統帳號,如admin |
| 密碼 | 輸入對應密碼 |
| 驗證碼 | 輸入隨機驗證碼 |
| 登入按鈕 | 提交登入資訊 |
# 輸入帳號密碼
使用系統管理員帳號登入:
- 帳號:
admin - 密碼:
Apusic@123
注意:登入時前端會對用戶名和密碼進行AES加密後傳輸。如果啟用了驗證碼、郵箱驗證碼或OTP雙因子認證,登入頁面會顯示對應的附加輸入項。
注意:郵箱驗證和OTP雙因子認證不能同時啟用,只能啟用其中一種(或都不啟用)。啟用郵箱驗證後,每個用戶必須在個人資訊中設置郵箱地址。
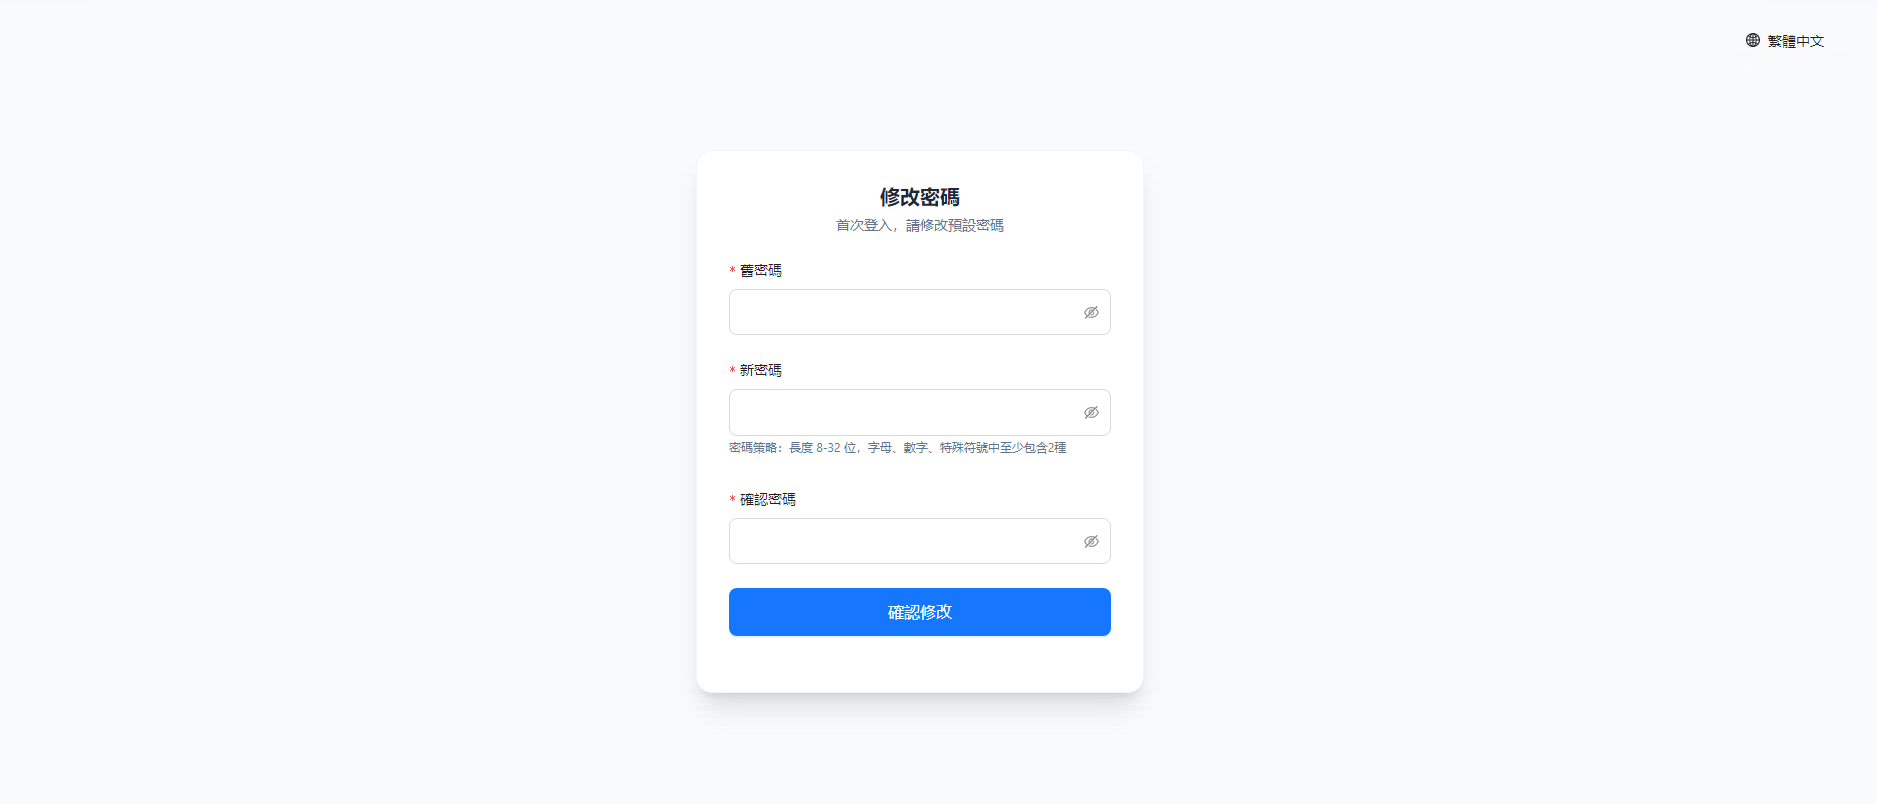
# 首次登入強制修改密碼
首次登入時,系統會強制修改密碼。輸入舊密碼、新密碼和確認密碼後,點擊"修改"。修改成功後進入首頁。
新密碼必須符合系統密碼策略(長度至少8位,且包含字母、數字、特殊字符中的至少2種或3種)。
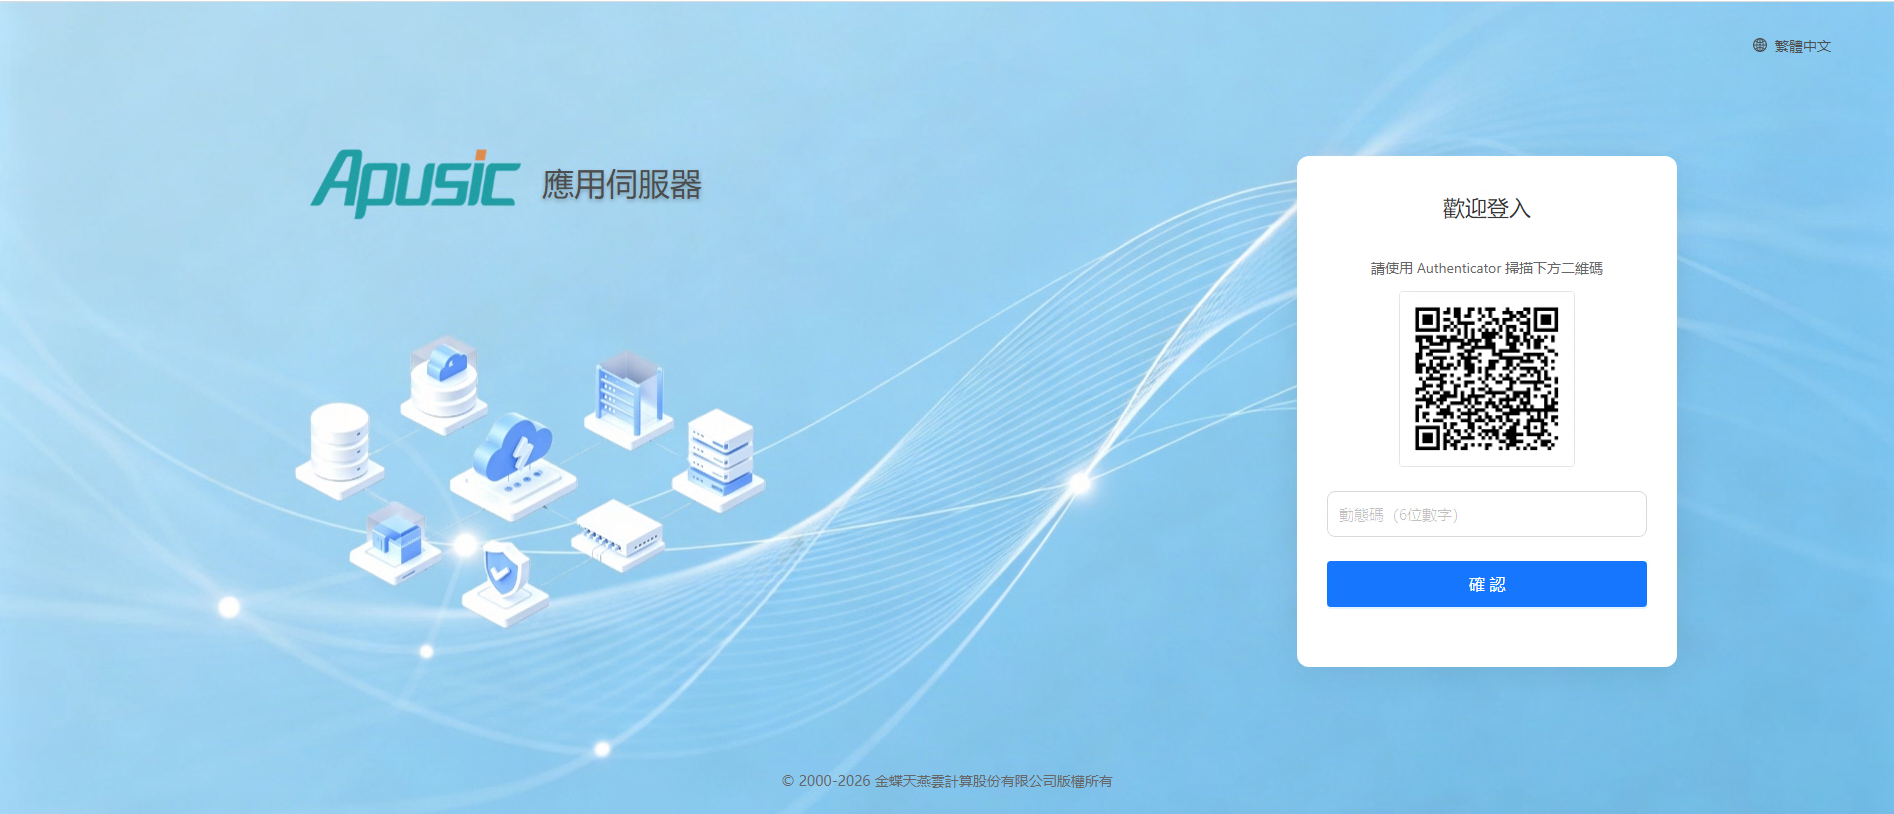
# OTP雙因子綁定(如啟用)
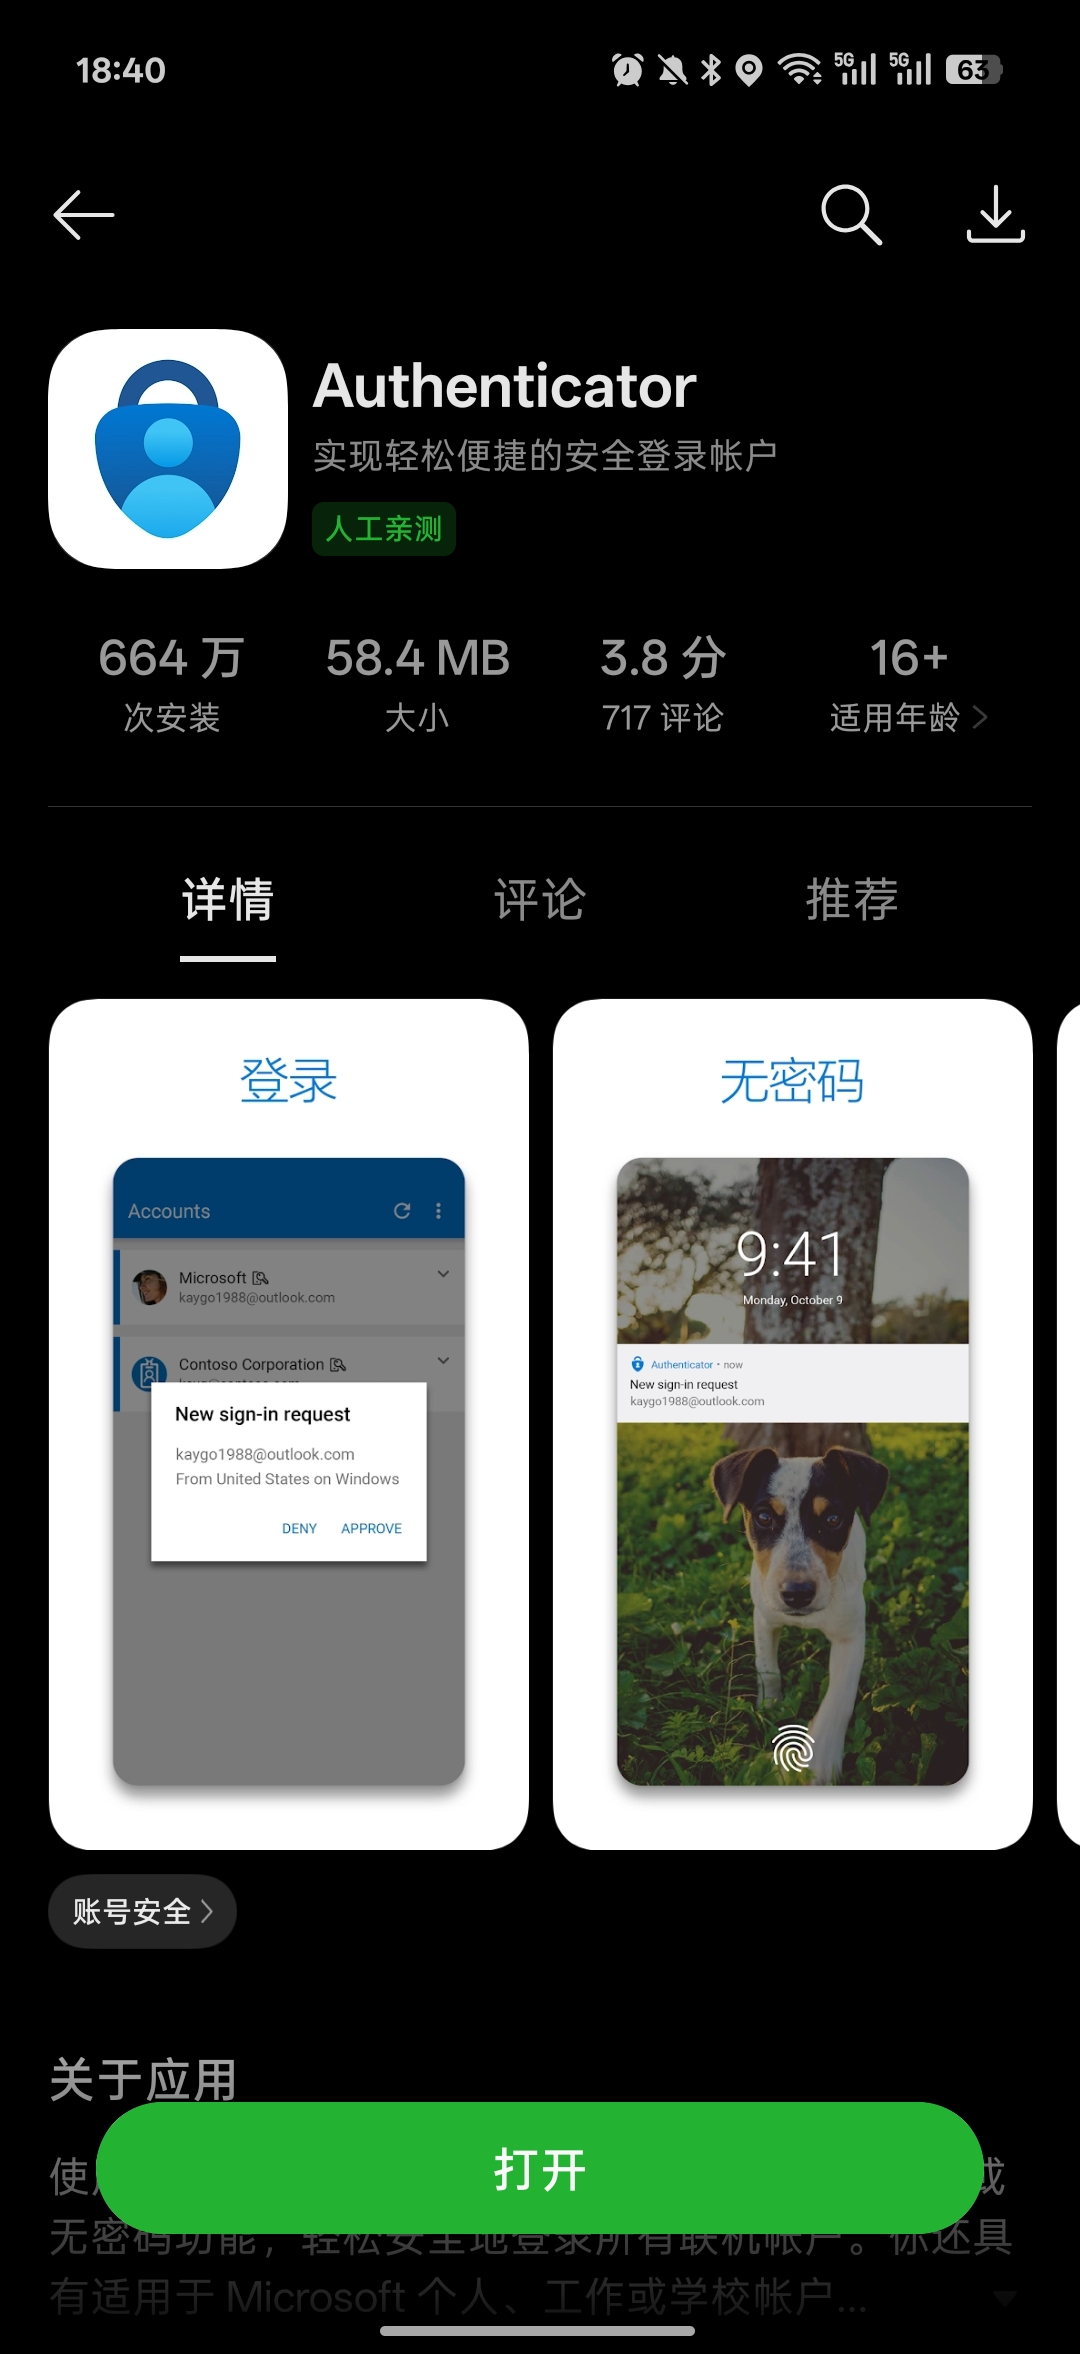
如果系統啟用了OTP,輸入用戶名、密碼和驗證碼後,會進入二次驗證頁面,即二維碼綁定頁面:
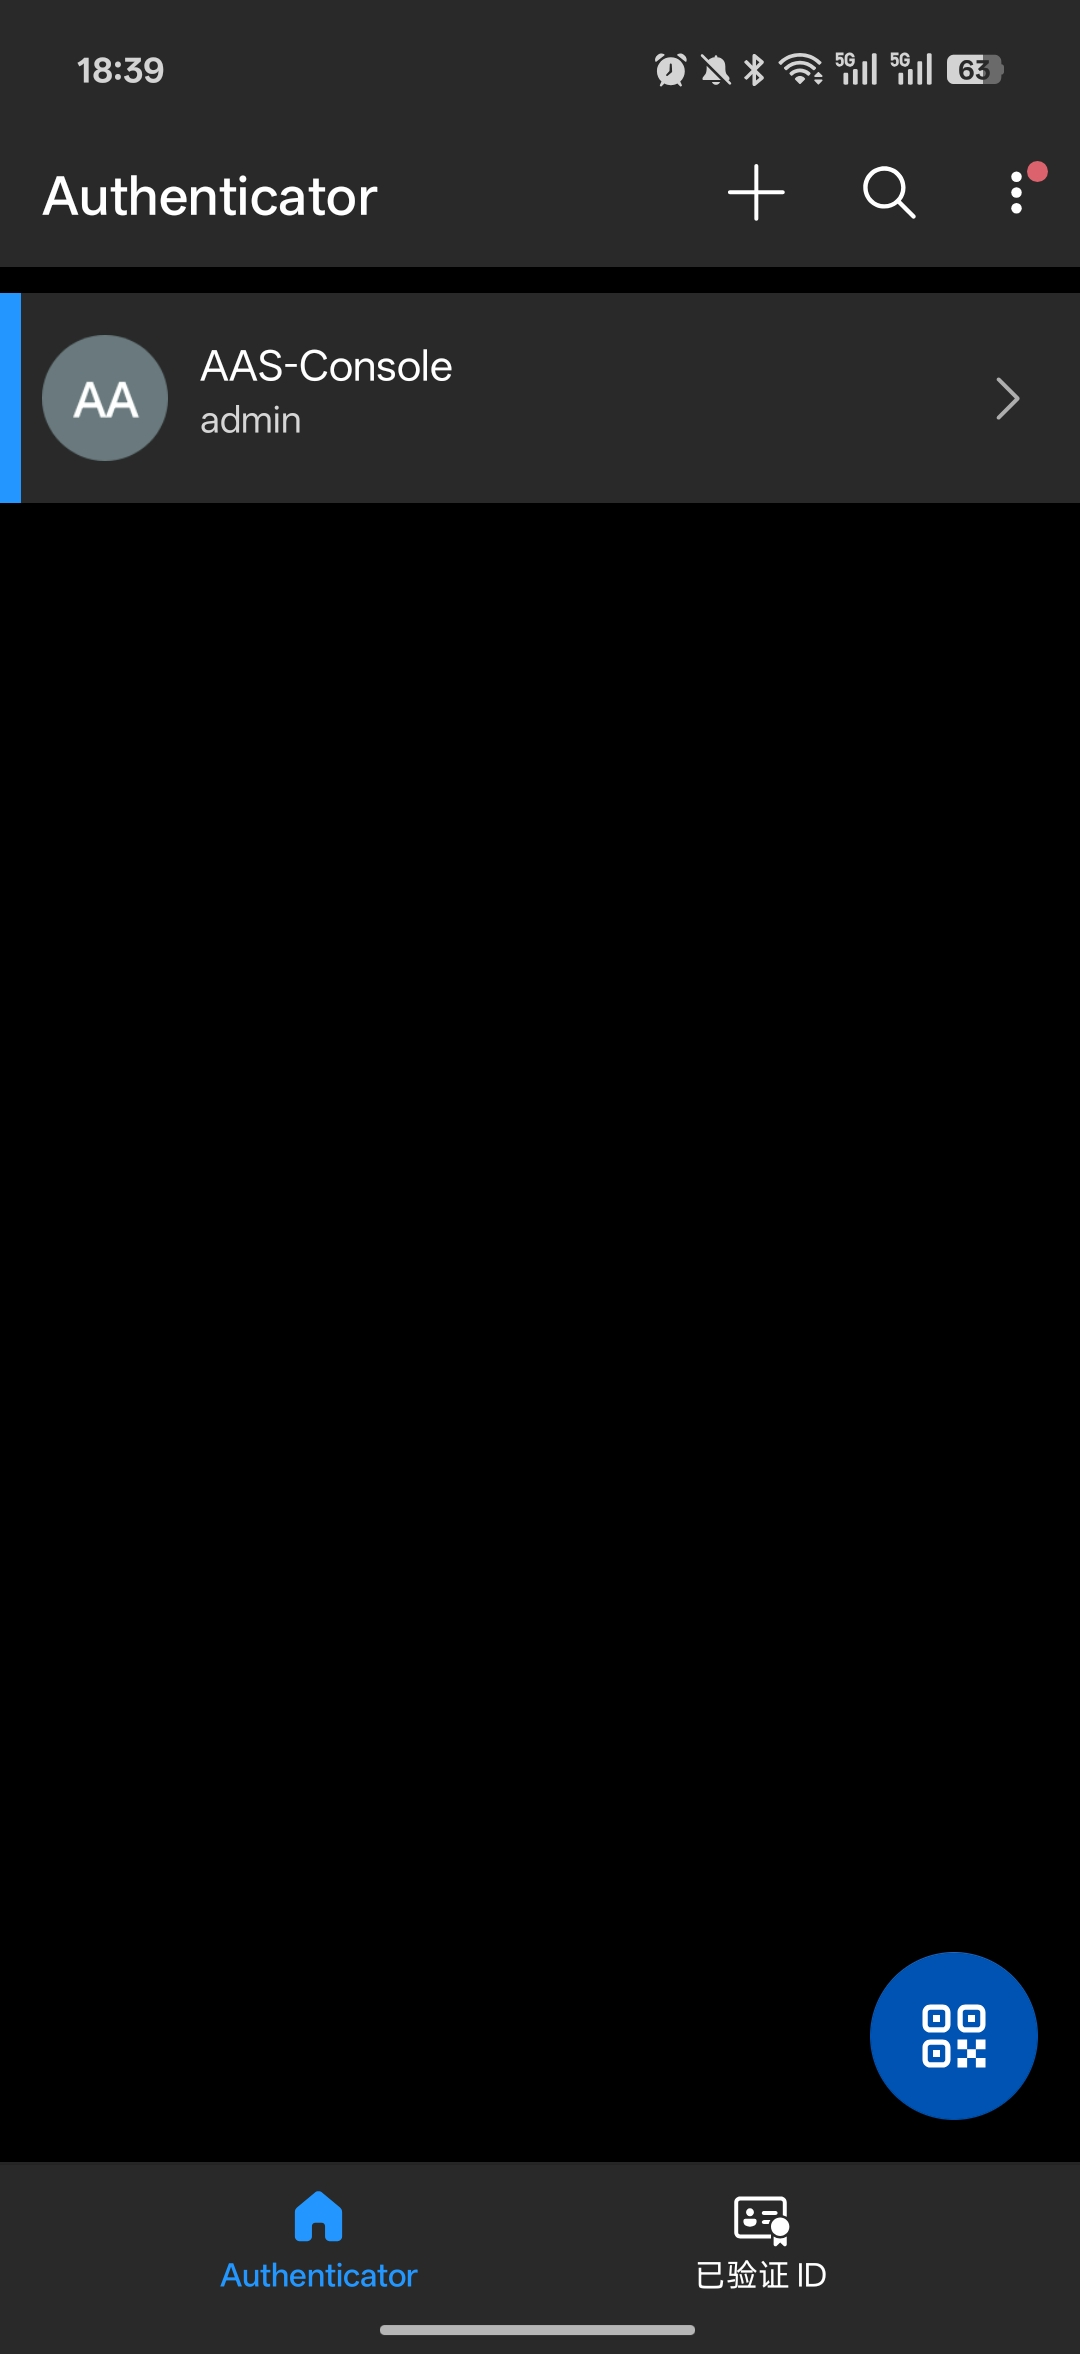
在手機應用商店搜尋Authenticator,下載並安裝後,掃描對應的二維碼:
掃描二維碼後,應用會顯示帳號資訊AAS-Console,點擊AAS-Console。
此時會顯示驗證碼:
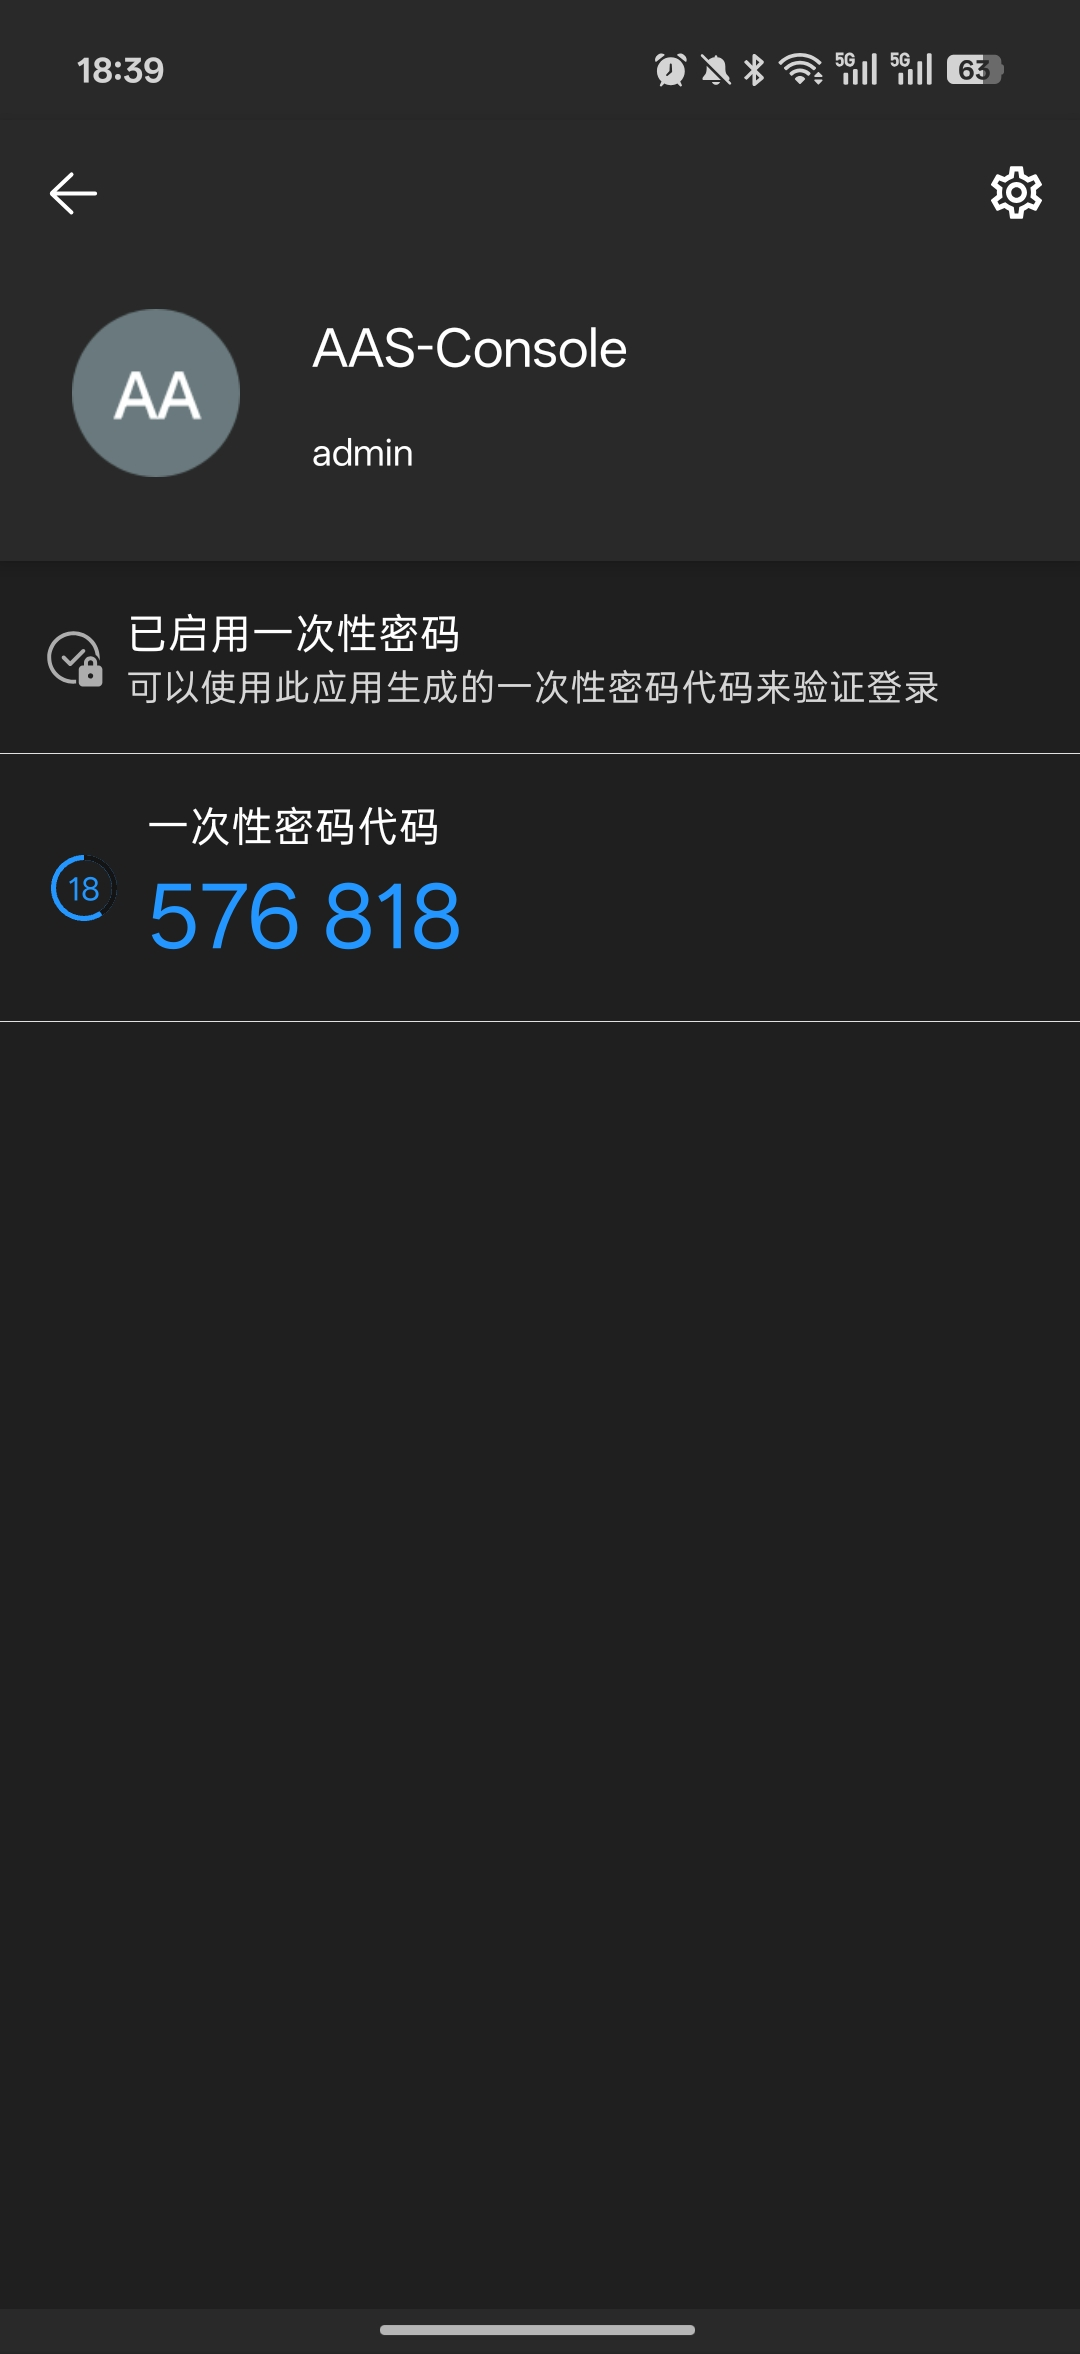
然後在登入頁面輸入驗證碼即可登入。
# 郵箱雙因子綁定(如啟用)
如果系統啟用了郵箱驗證,輸入用戶名和密碼後,點擊發送驗證碼按鈕,然後輸入郵箱收到的6位驗證碼:
# 語言設置
語言設置功能用於配置管理控制台的顯示語言,支援簡體中文、繁體中文和英文,以滿足多語言運維場景。
點擊登入頁面右上角的語言圖標。默認為簡體中文,點擊即可切換語言:
語言設置屬性:
| 設置 | 參數 | 說明 |
| 語言 | language | 控制台的顯示語言。取值範圍:簡體中文(zh_CN)、繁體中文(zh_TW)、英文(en)單選,同一時間只能選擇一種。默認值:簡體中文(zh_CN)。 |
# 首頁概覽
# 進入首頁概覽
登入成功後默認進入首頁概覽,顯示當前Apusic應用伺服器實例的核心運行資訊。
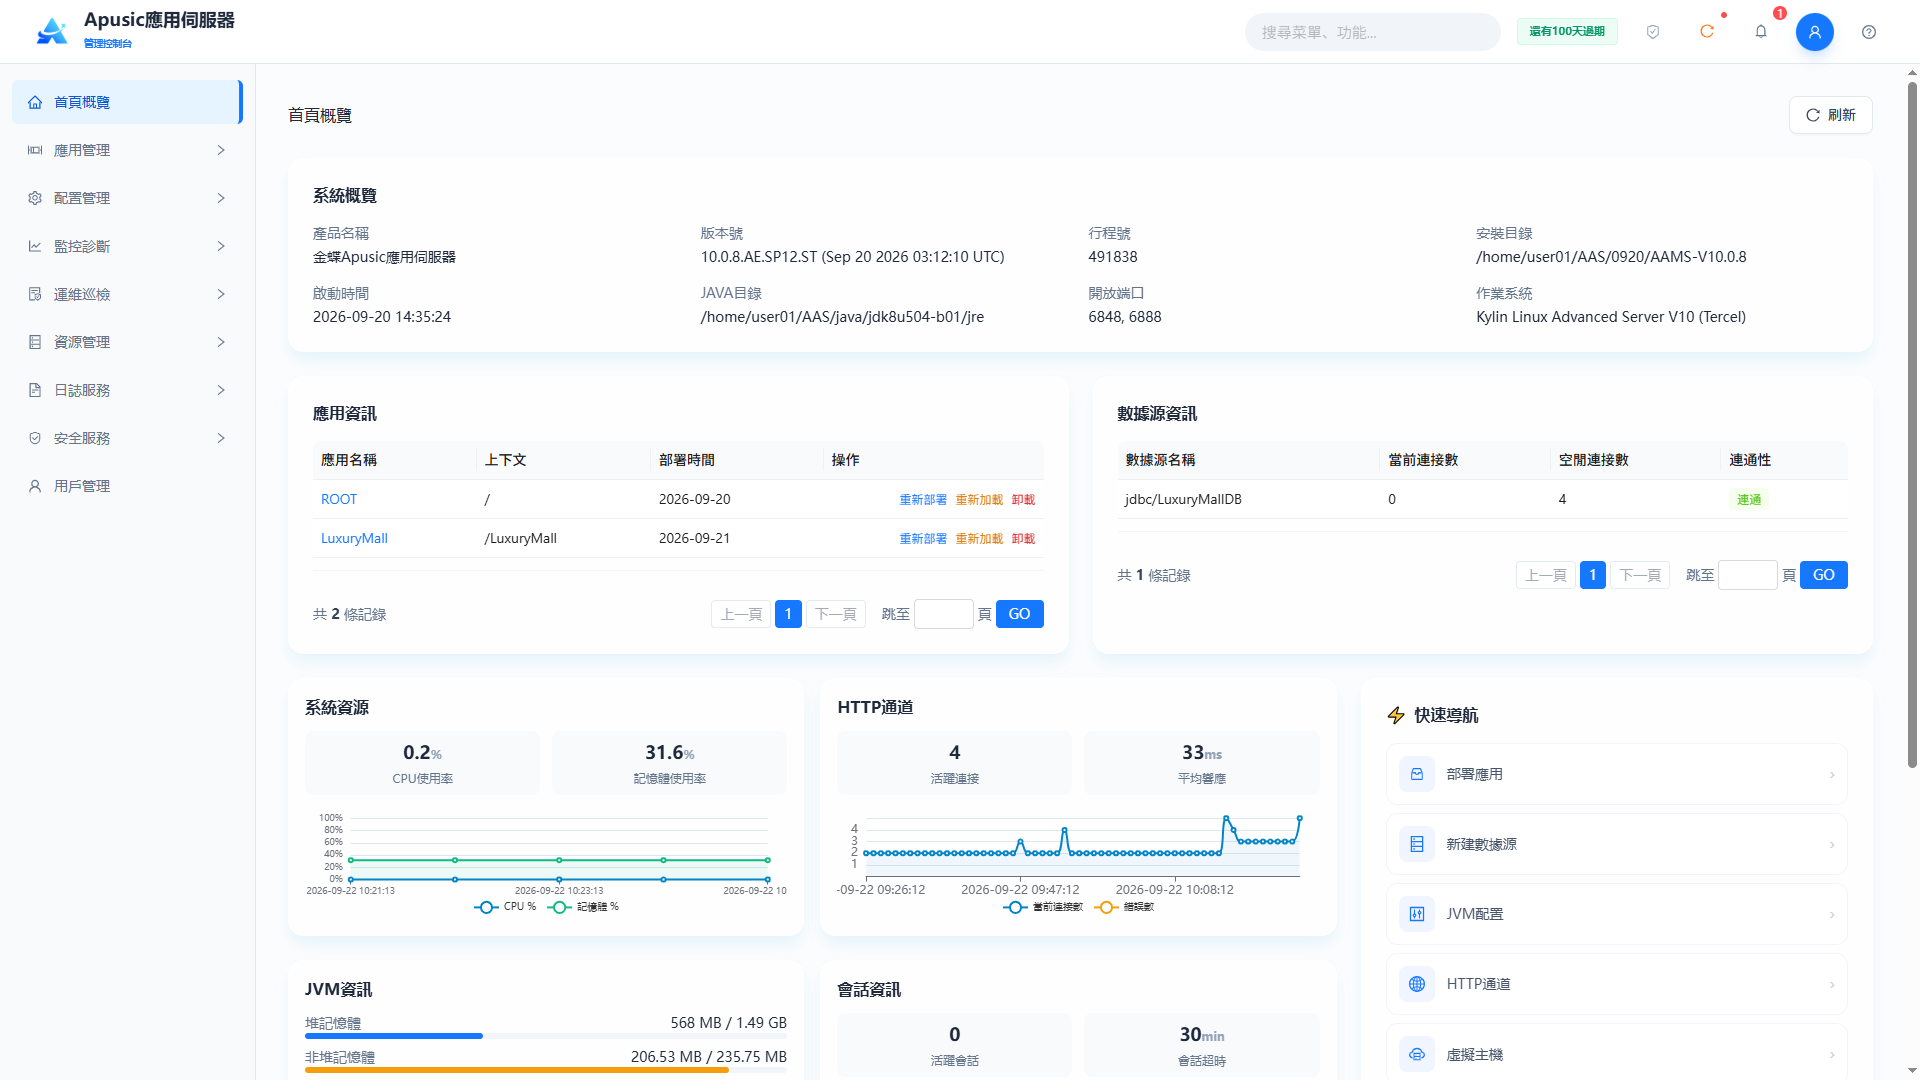
# 系統概覽欄位
| 欄位 | 說明 | 截圖示例 |
|---|---|---|
| 版本 | 當前Apusic伺服器版本 | 10.0.8.AE.SP12.ST |
| 進程ID | AAS主服務的作業系統PID | 491838 |
| 安裝目錄 | 伺服器部署的根目錄 | /home/user01/AAS/0920/AAMS-V10.0.8 |
| 啟動時間 | 伺服器啟動時間戳 | 2026-09-20 16:49:37 |
| JAVA目錄 | JDK安裝路徑 | /home/user01/AAS/java/jdk8u504-b01/jre |
| 開放端口 | HTTP/HTTPS/Shutdown監聽端口集合 | 6848, 6888 |
| 作業系統 | 主機作業系統版本 | Kylin Linux V10 |
# 頁面區域
首頁概覽採用卡片式模組化佈局,包含以下區域:
| 區域 | 說明 |
|---|---|
| 系統概覽 | 顯示版本、進程ID、安裝目錄、啟動時間、JDK目錄、開放端口、作業系統 |
| 應用資訊 | 以分頁表格列出已部署的應用,欄位包括應用名稱、上下文、部署時間、操作 |
| 系統資源 | 顯示CPU使用率和記憶體使用率 |
| JVM記憶體 | 顯示堆記憶體和非堆記憶體 |
| HTTP通道 | 顯示活躍連接、平均回應時間、當前連接、錯誤連接 |
| 數據源資訊 | 顯示連接池名稱、當前連接、空閒連接和連通性 |
| 會話資訊 | 顯示新建會話、活躍會話和默認會話超時時間 |
| 快速導航 | 快速跳轉到部署應用、創建數據源、JVM配置、HTTP通道、日誌查看等功能頁面的快速連結 |
# 應用資訊欄位
| 欄位 | 說明 |
|---|---|
| 應用名稱 | 已部署應用的邏輯名稱;點擊可打開應用編輯頁面 |
| 上下文 | 應用的訪問路徑 |
| 狀態 | 運行中 / 已停止 |
| 操作 | 重新部署、重新載入、卸載 |
# 快速導航
首頁概覽的右側或頂部提供了常用功能的快速連結,例如部署應用、創建數據源、JVM配置、HTTP通道、日誌查看等。
# 頂部欄
# 全域搜尋
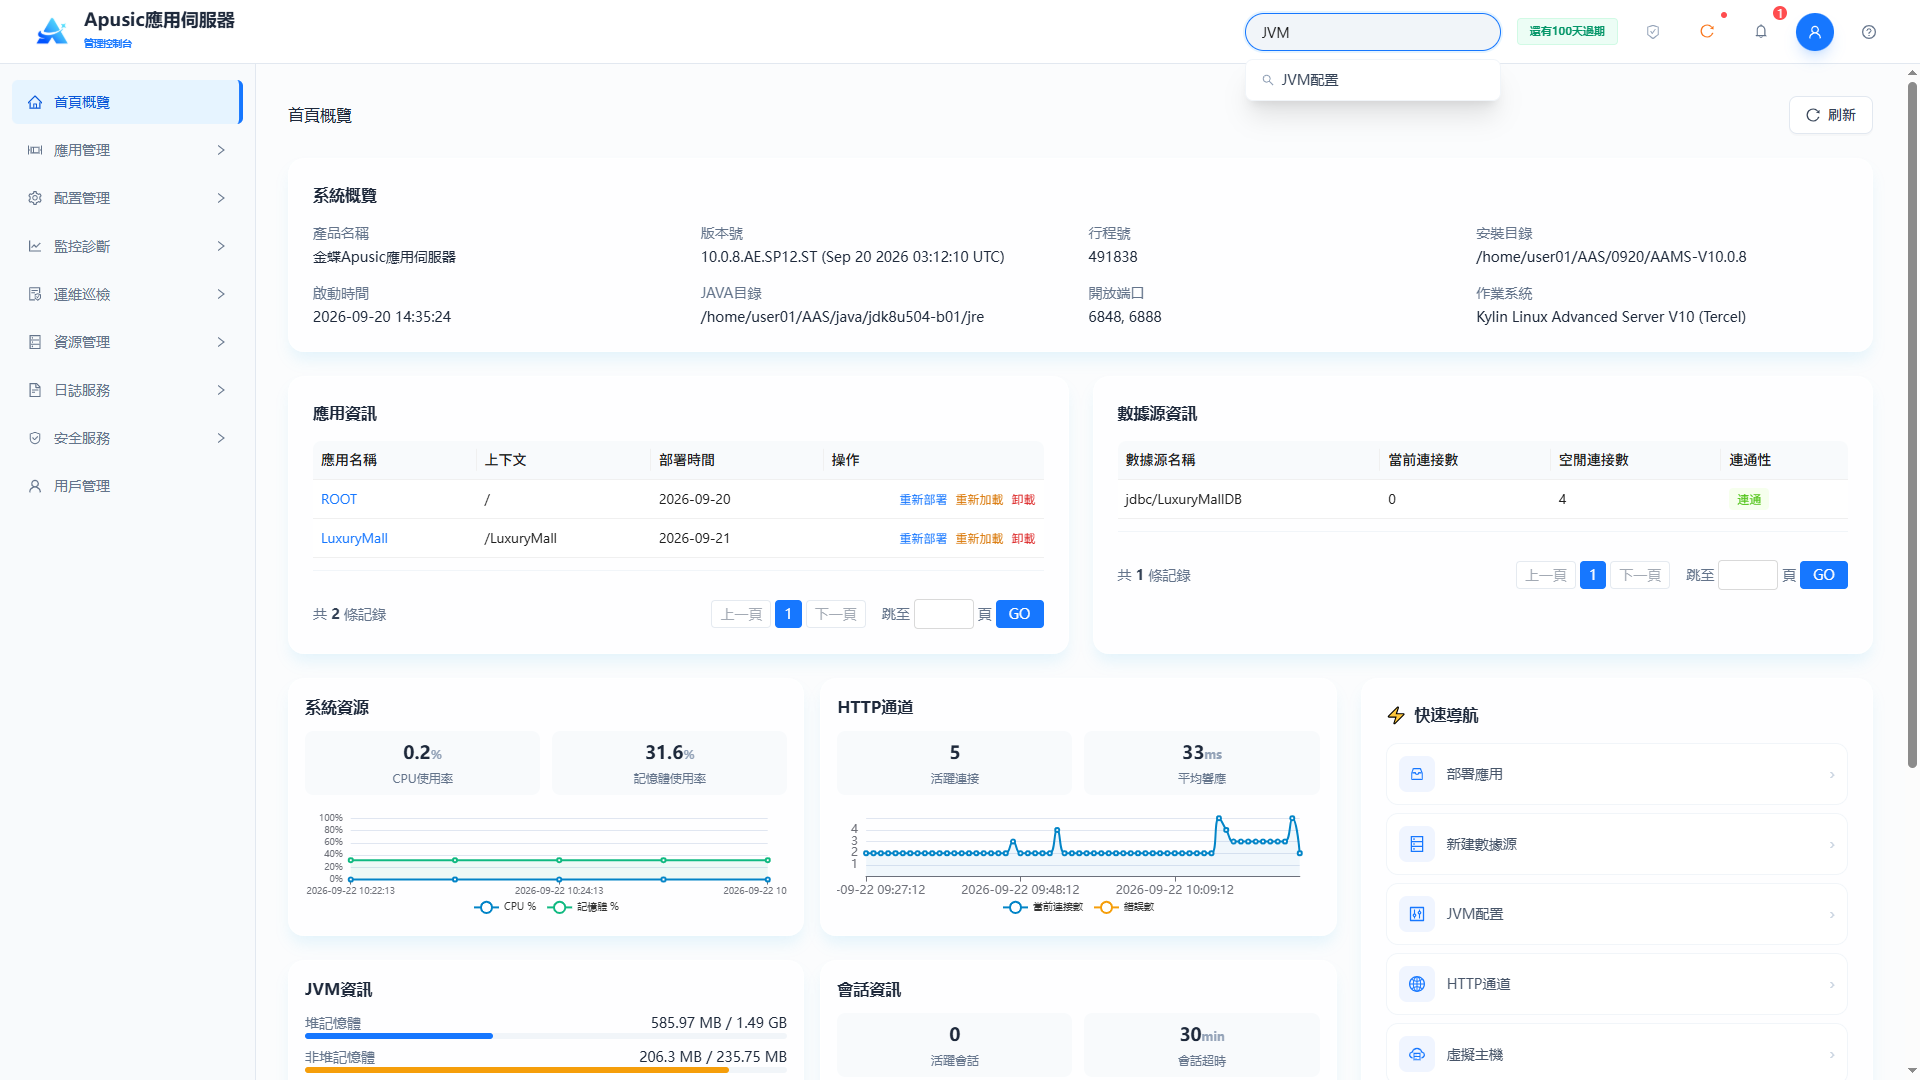
在頂部的搜尋框中輸入菜單或功能名稱,可以在菜單中快速定位並跳轉。
# License資訊
點擊右上角的License圖標,再點擊查看License,可顯示License有效期、授權用戶和License類型。
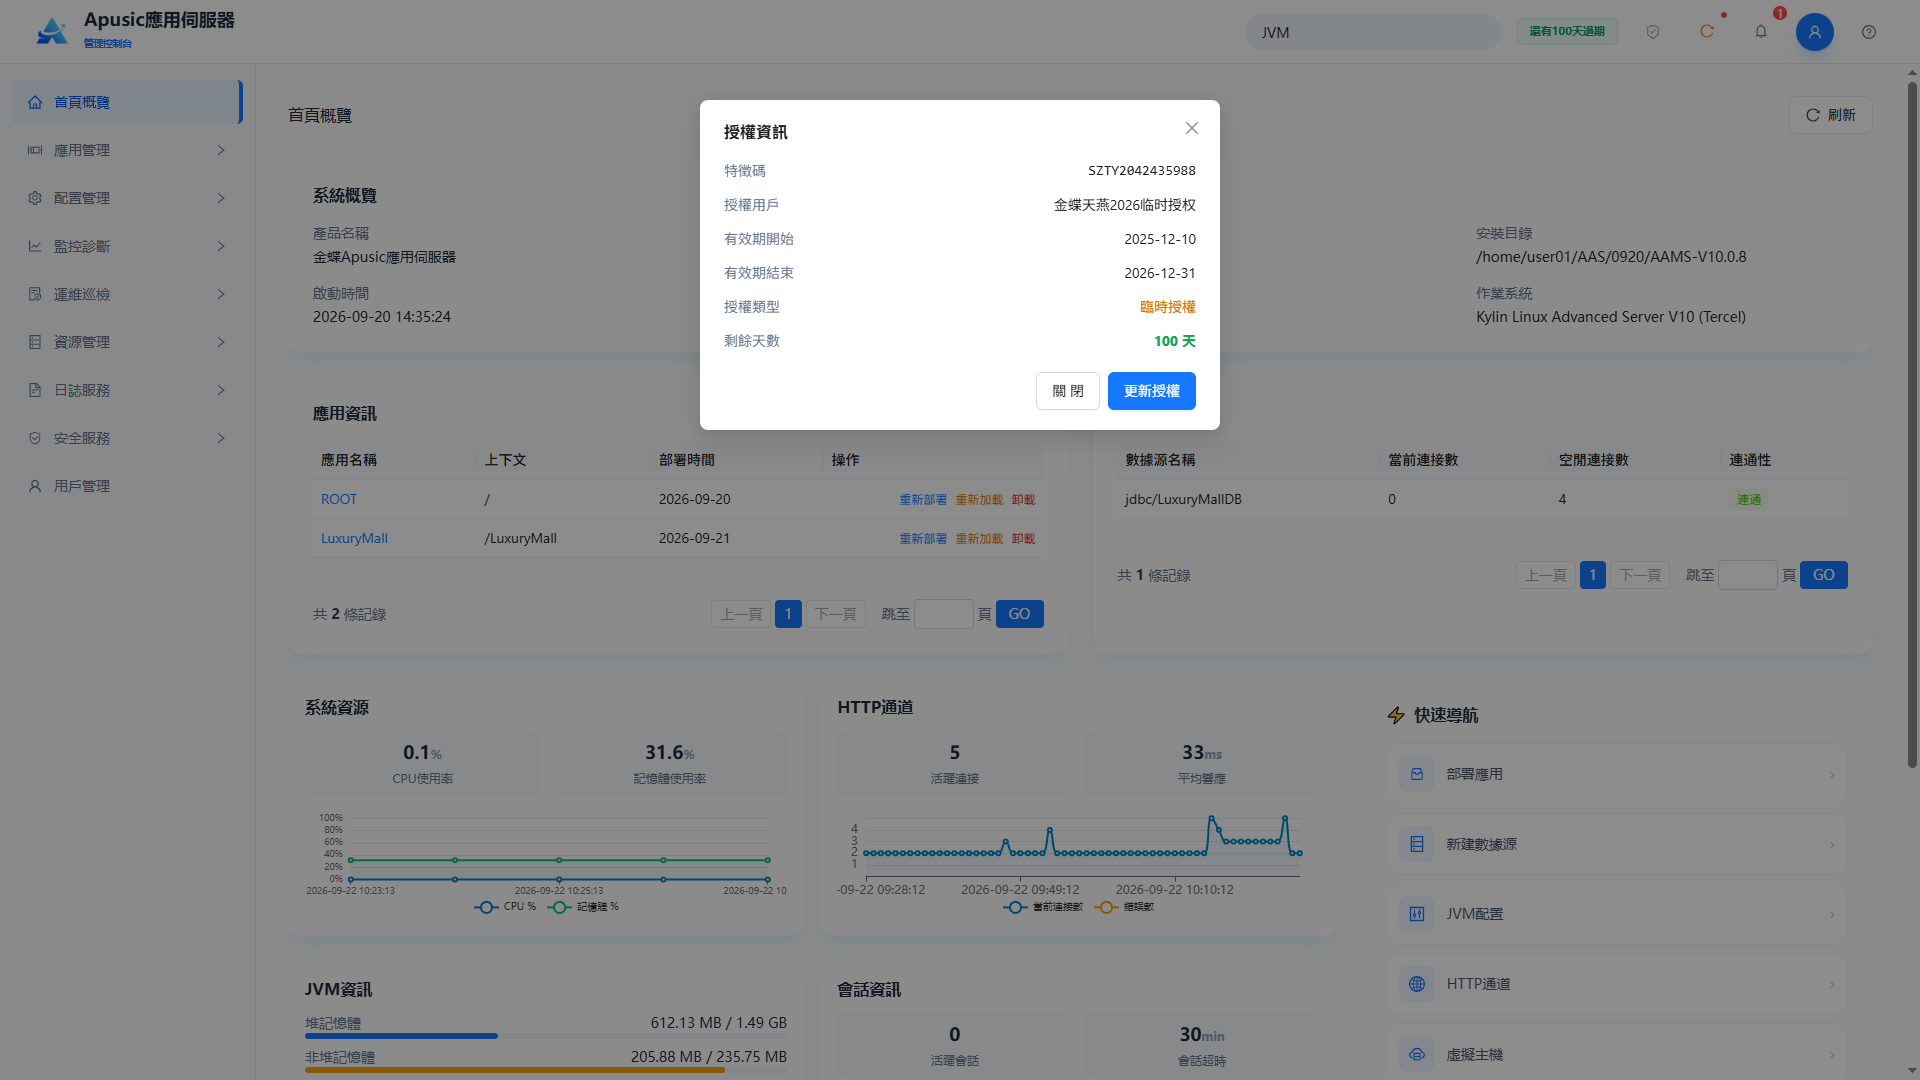
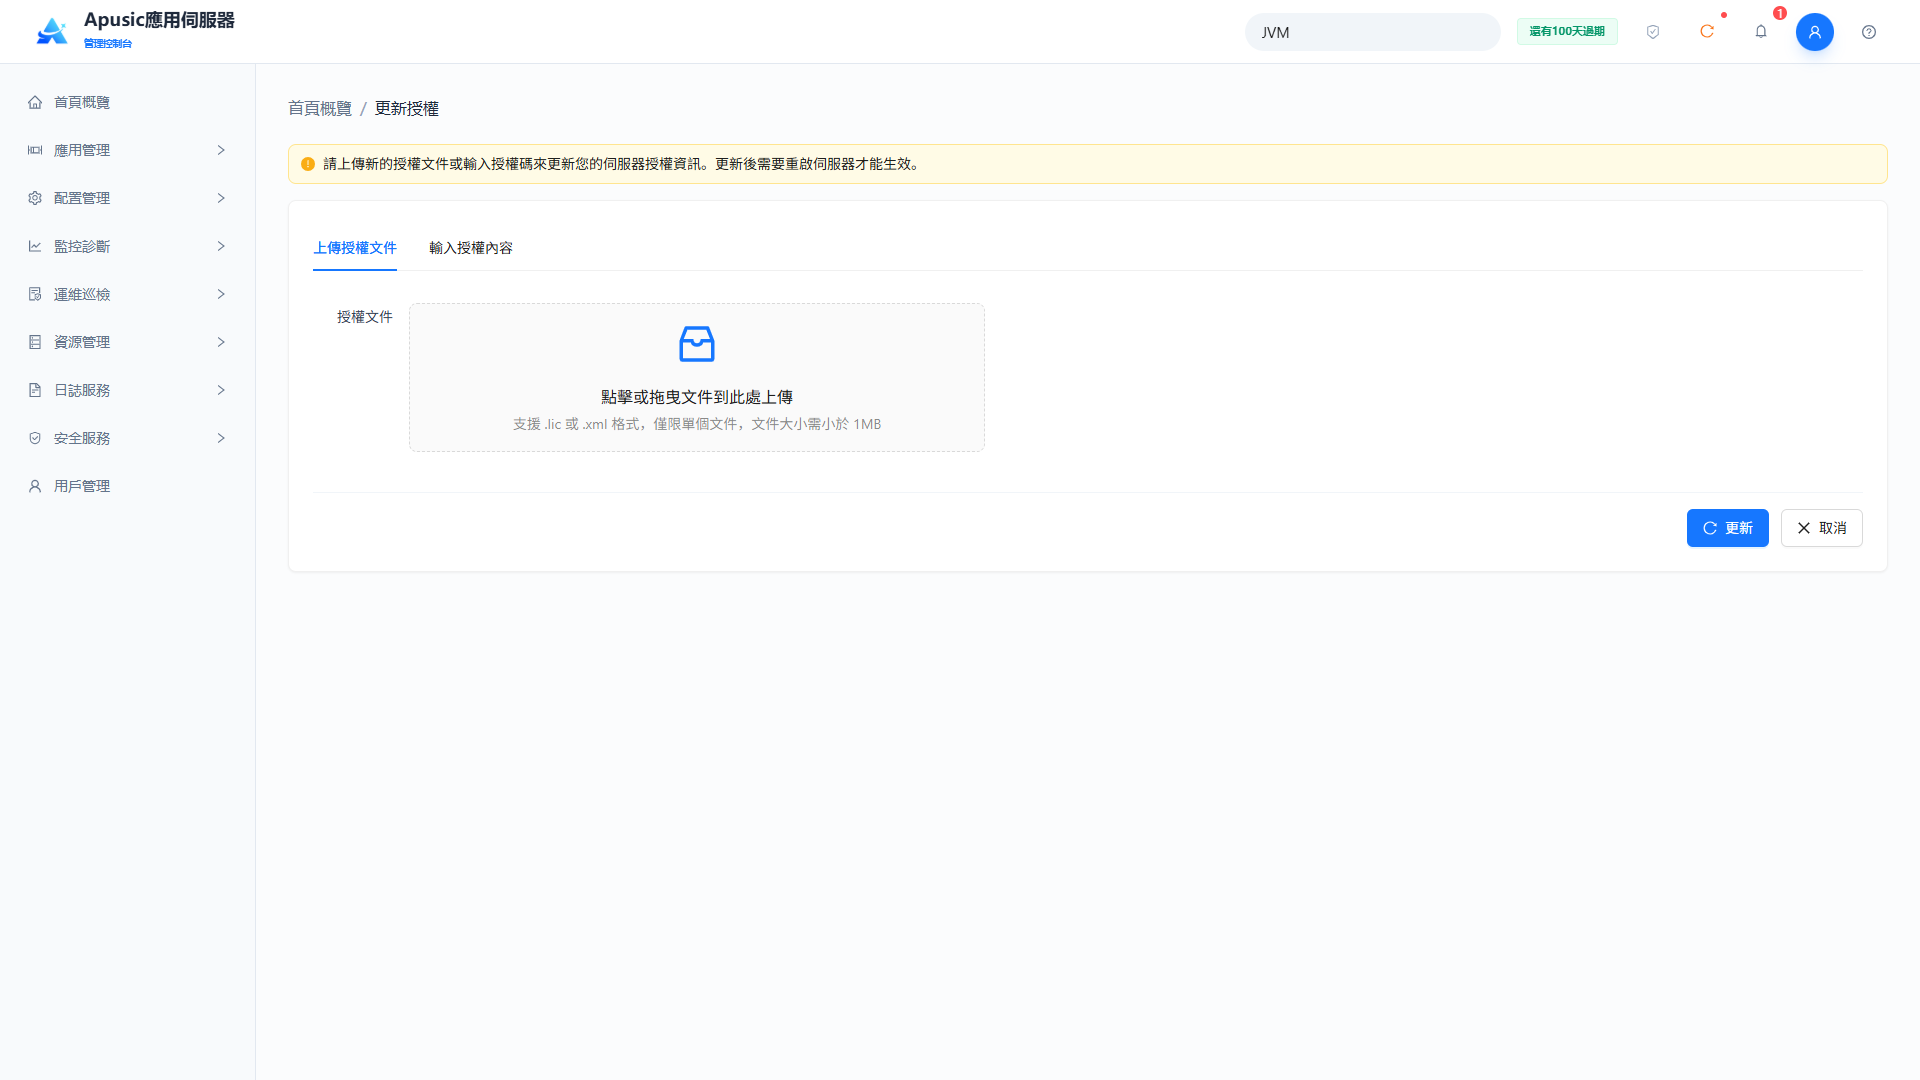
點擊更新License,上傳License文件即可更新License:
注意:更新License後必須重啟伺服器才能生效。
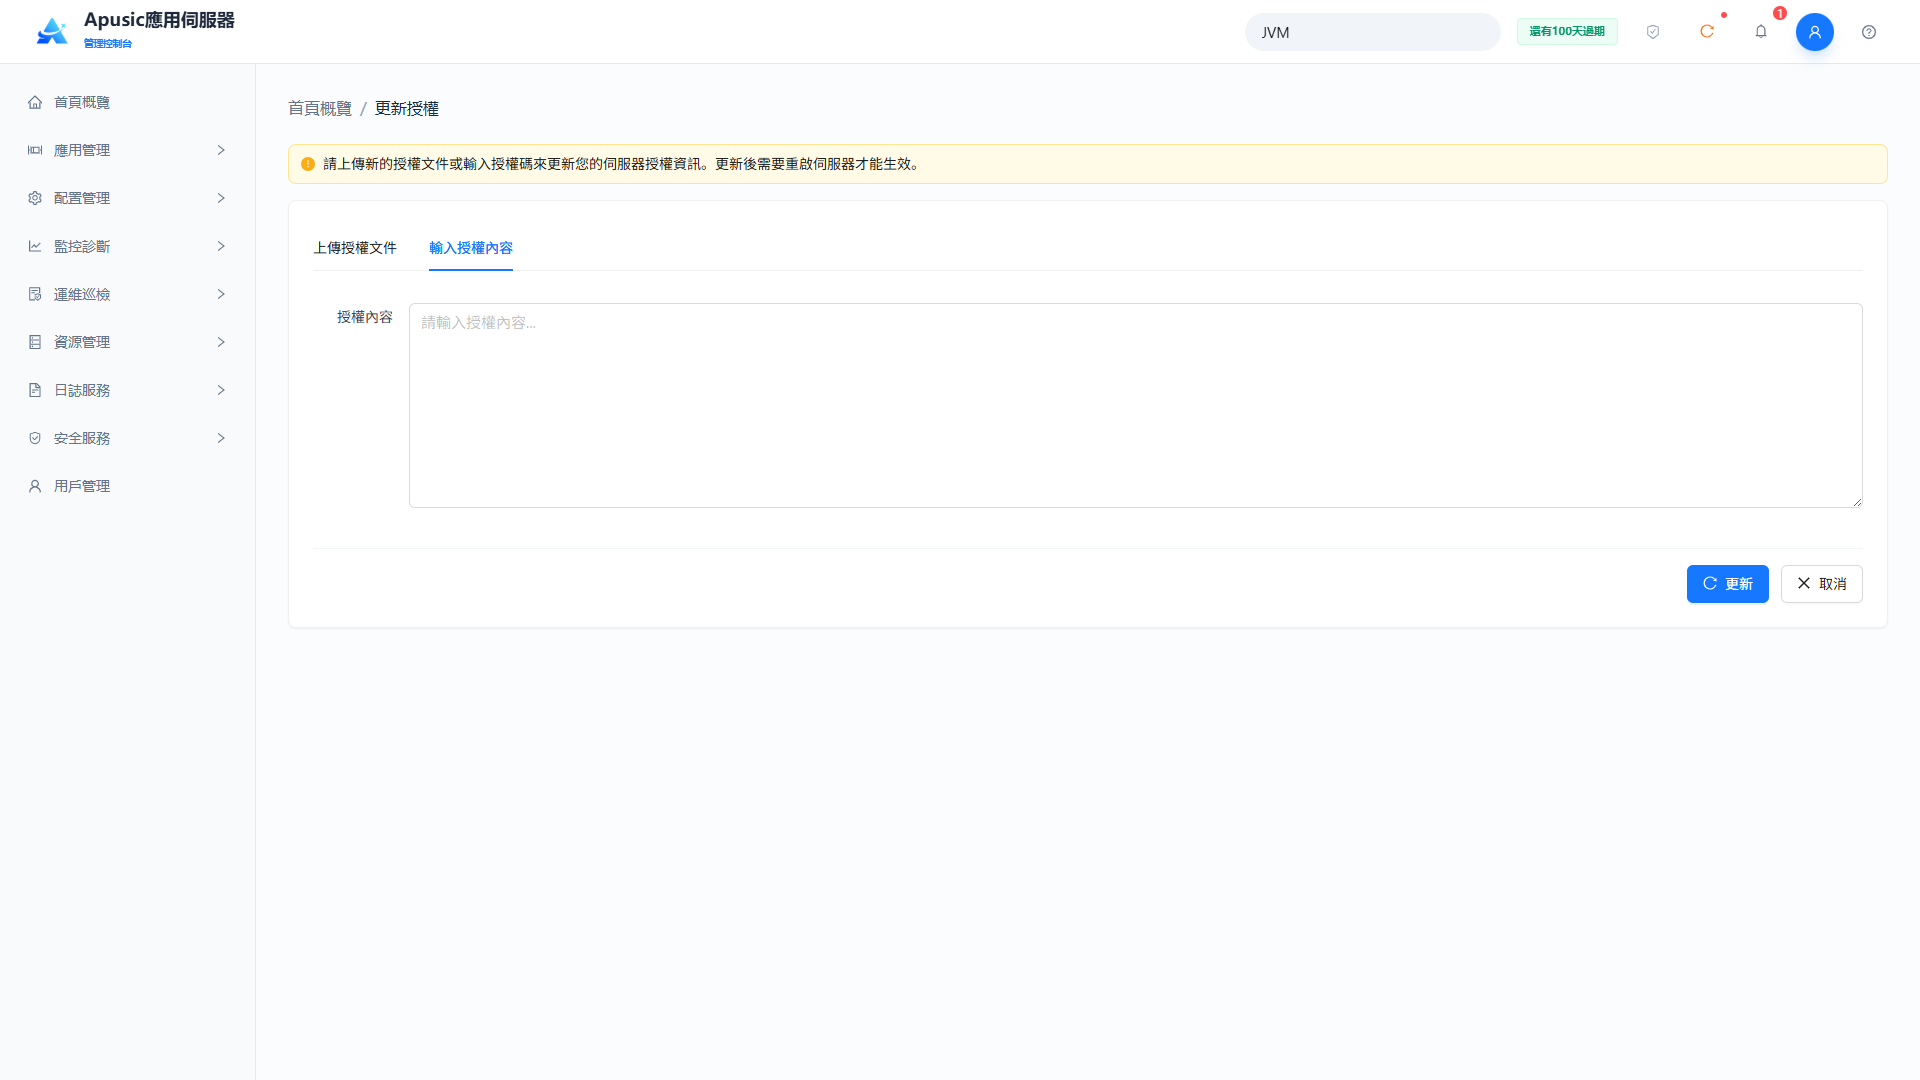
也可以輸入License內容來更新License:
注意:更新License後必須重啟伺服器才能生效。
# 重啟伺服器
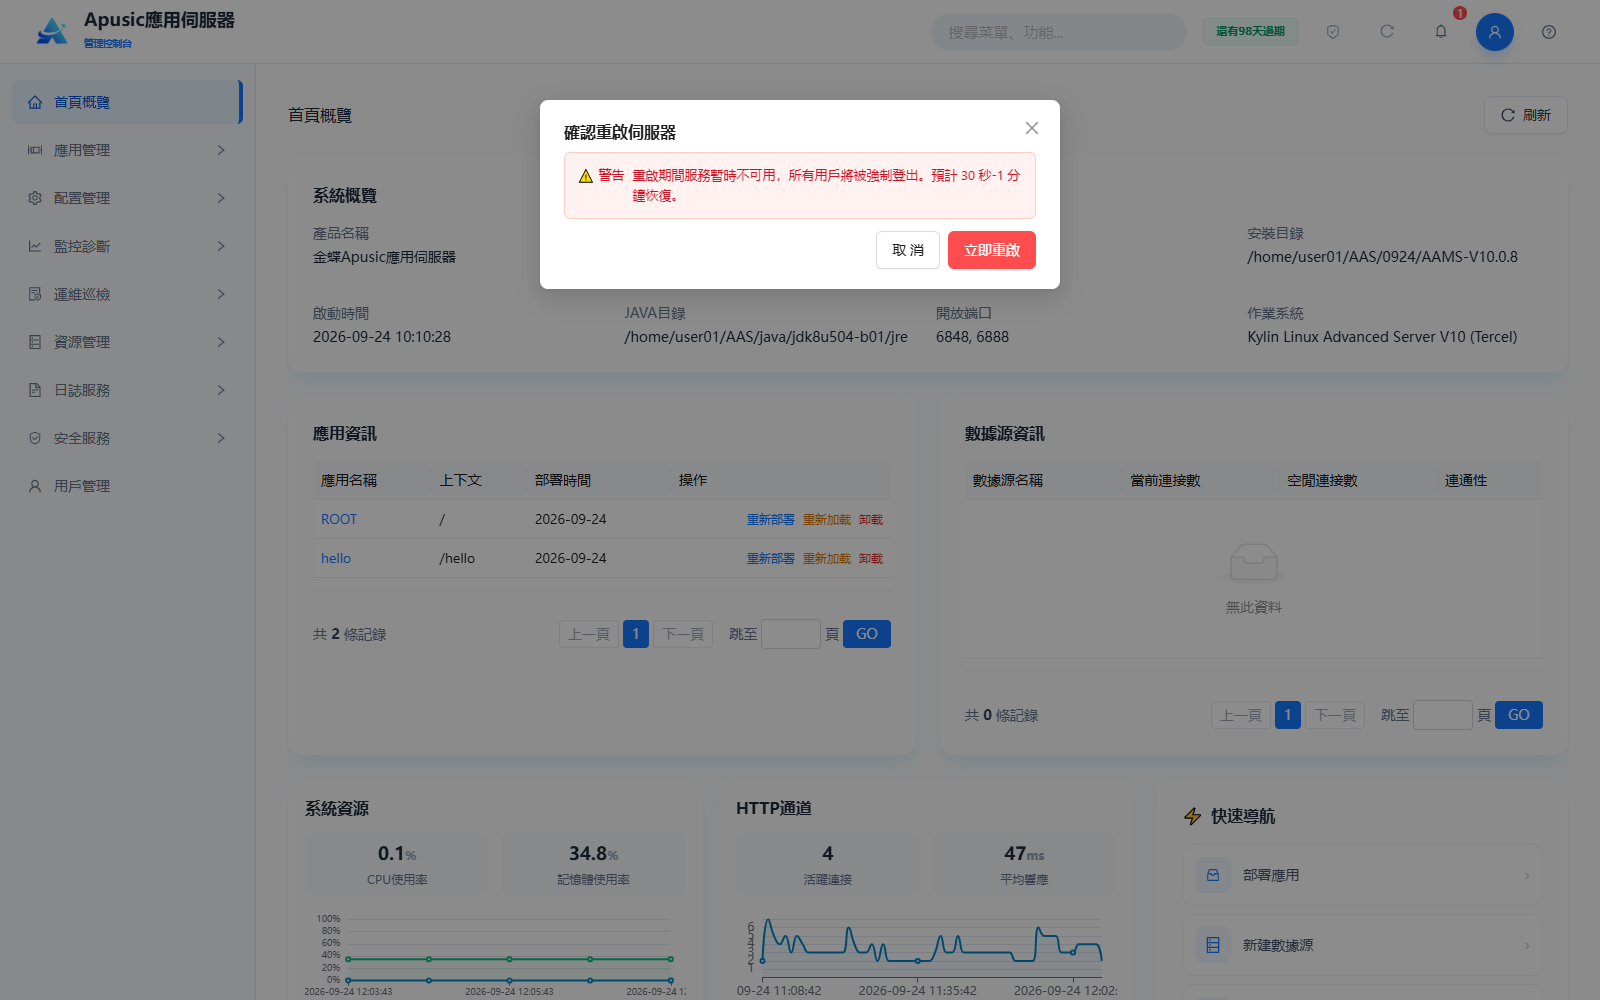
點擊頂部"重啟伺服器"圖標按鈕,可在線重啟應用伺服器。彈出"確認重啟伺服器"對話框,提示重啟期間服務暫時不可用、所有用戶將被強制登出,預計30秒-1分鐘恢復;點擊"立即重啟"後伺服器開始重啟,點擊"取消"放棄操作。
注意:重啟期間服務暫時不可用,請在業務低峰期執行該操作。
# 系統通知
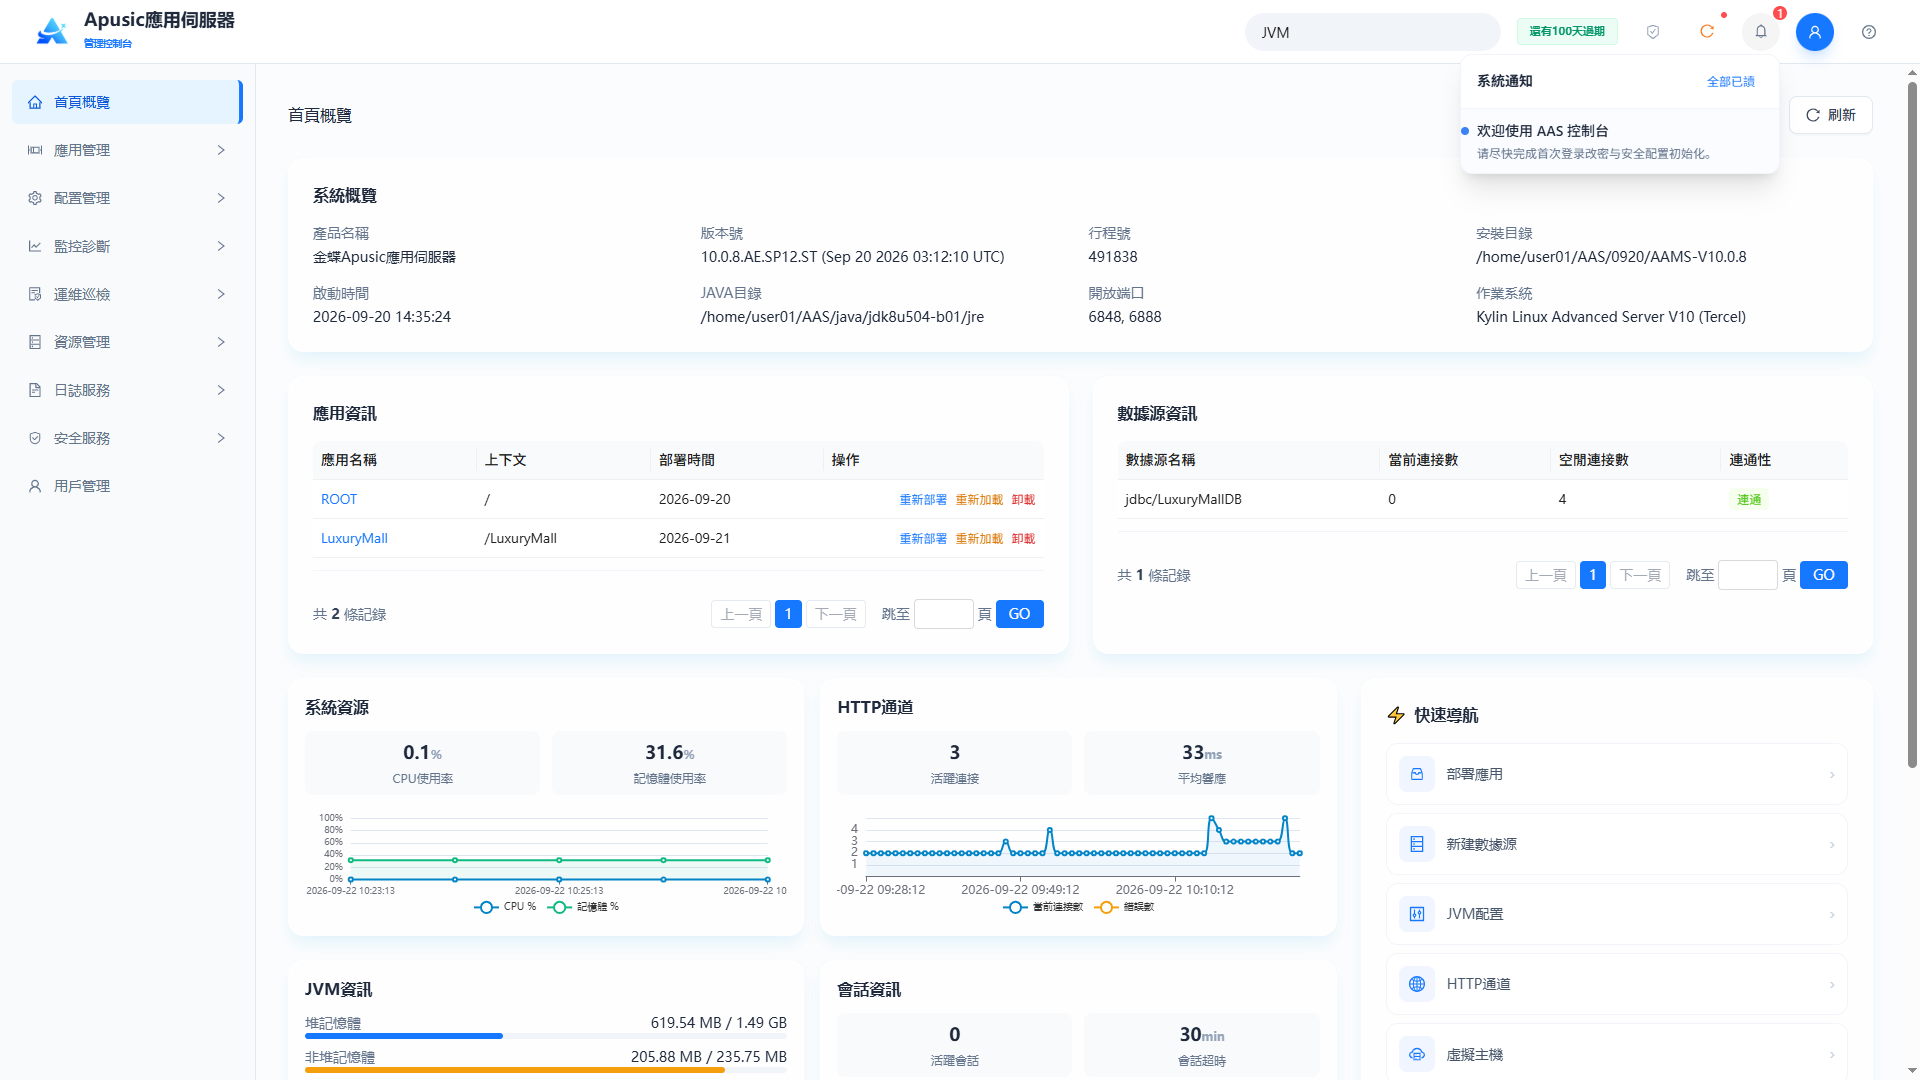
點擊通知圖標可查看未讀通知;點擊通知後標記為已讀。
# 用戶資訊
點擊用戶頭像,在下拉菜單中選擇修改個人資訊。
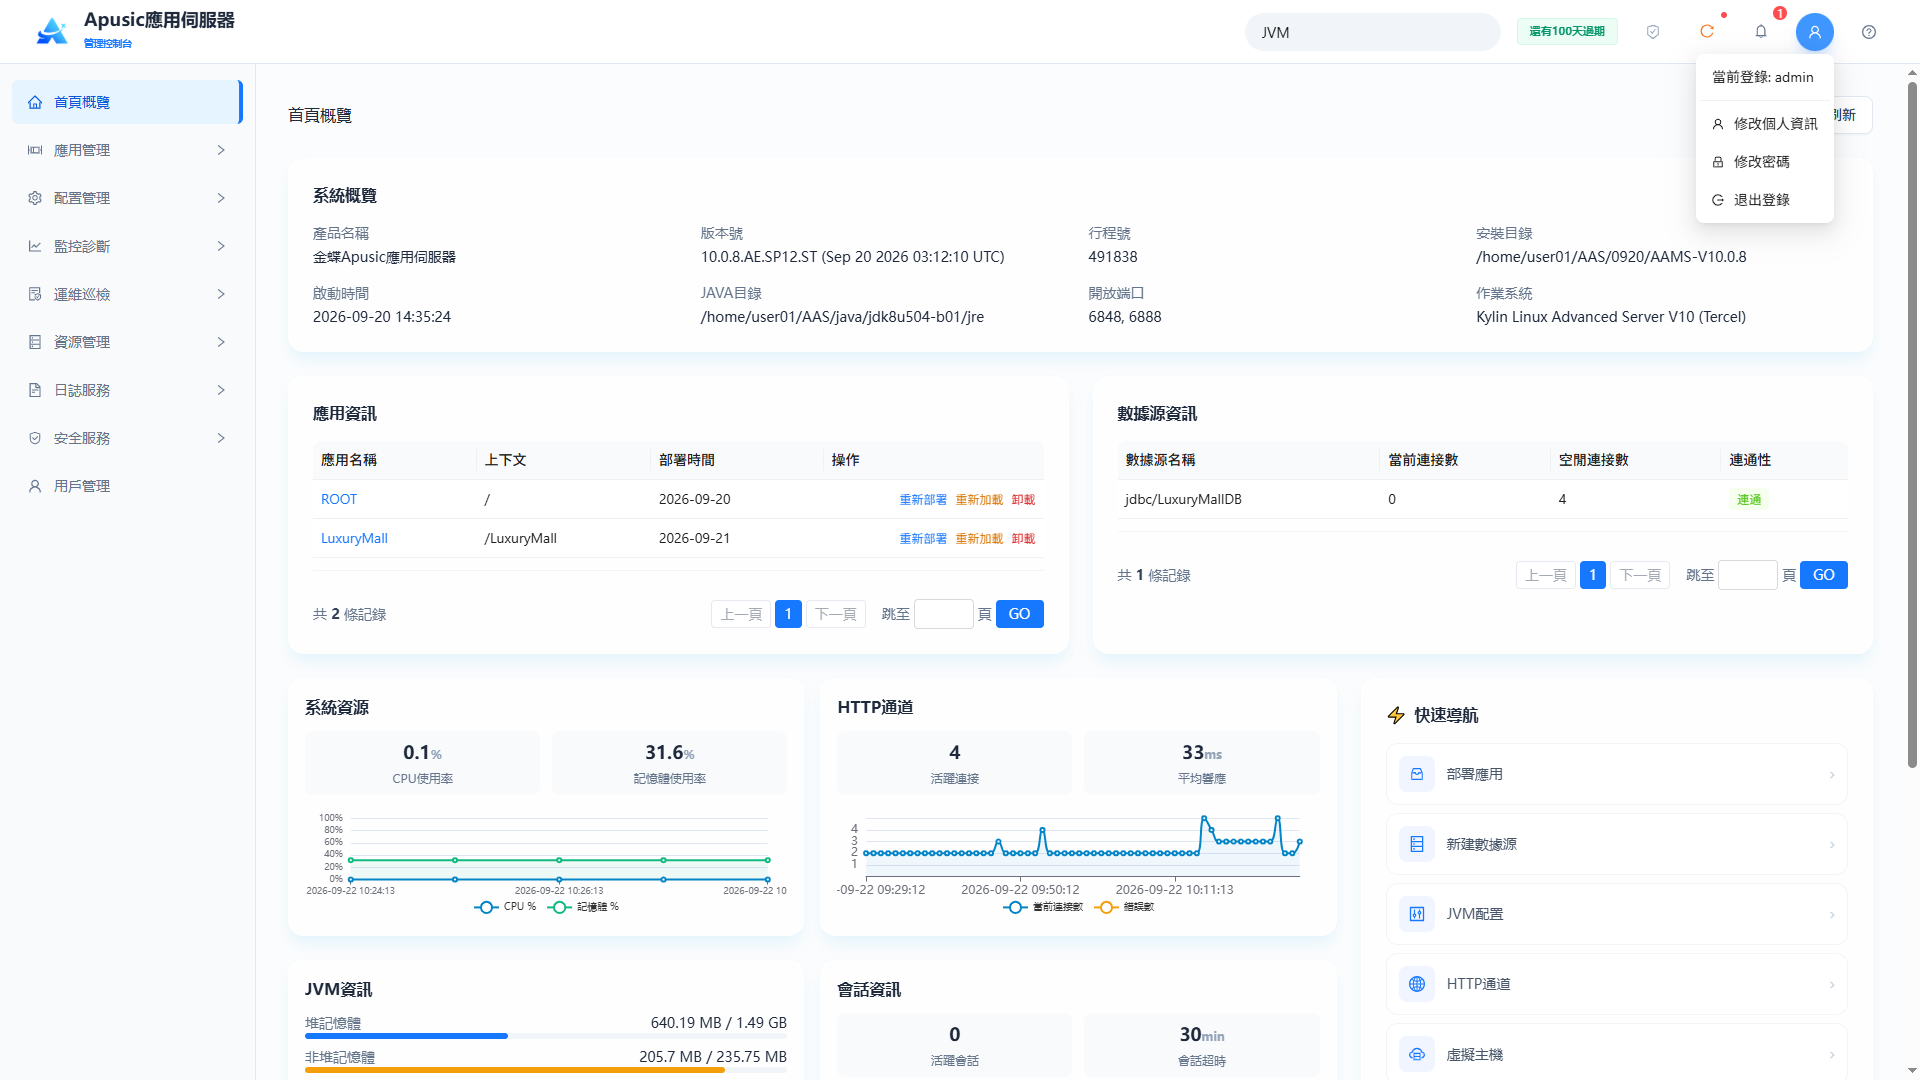
可以編輯個人資訊,包括手機號碼、郵箱地址和描述。
# 修改密碼
點擊用戶頭像,選擇修改密碼,進入修改密碼頁面。
輸入舊密碼、新密碼和確認密碼後提交。密碼必須符合系統密碼策略。
注意:當前密碼策略:長度8-32位,包含字母、數字、特殊符號中的至少2種,且不能與最近五次的密碼相同。
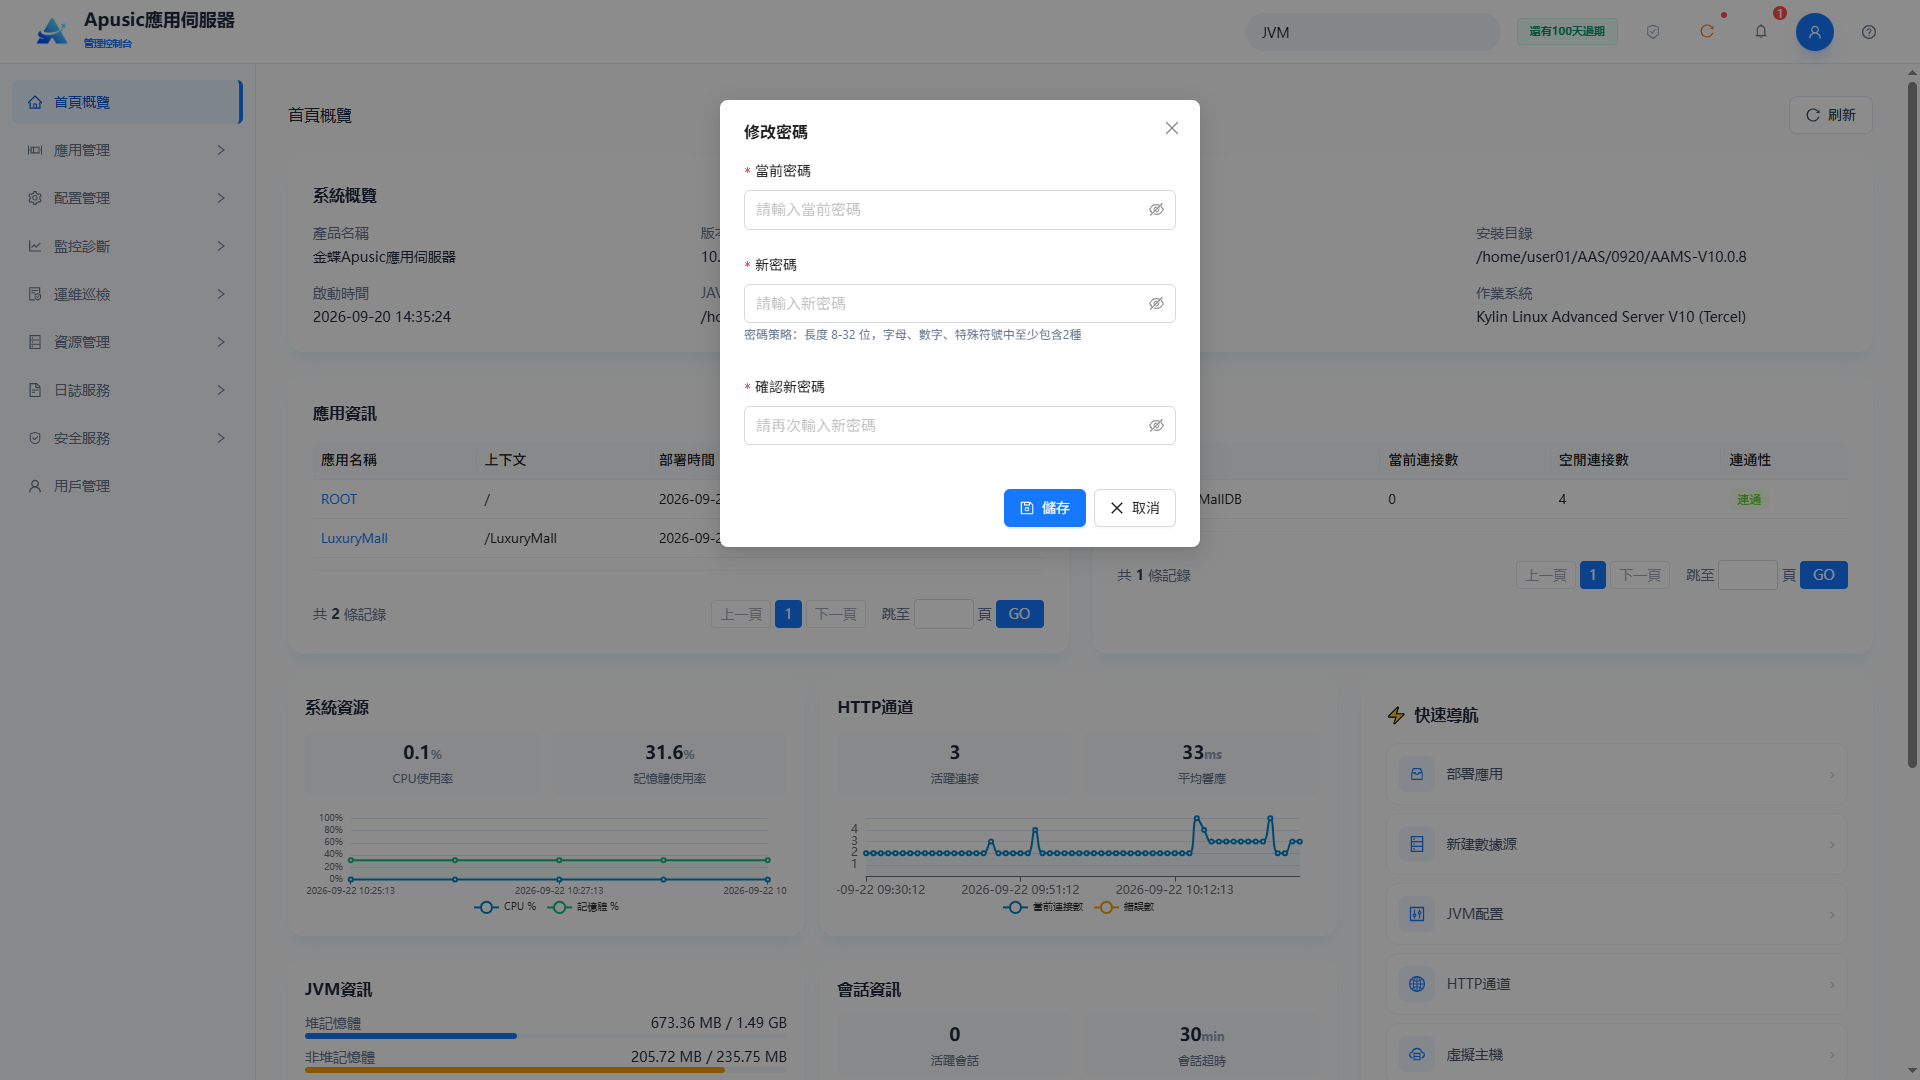
修改密碼後會自動退出登錄,需要重新登入。
# 退出登錄
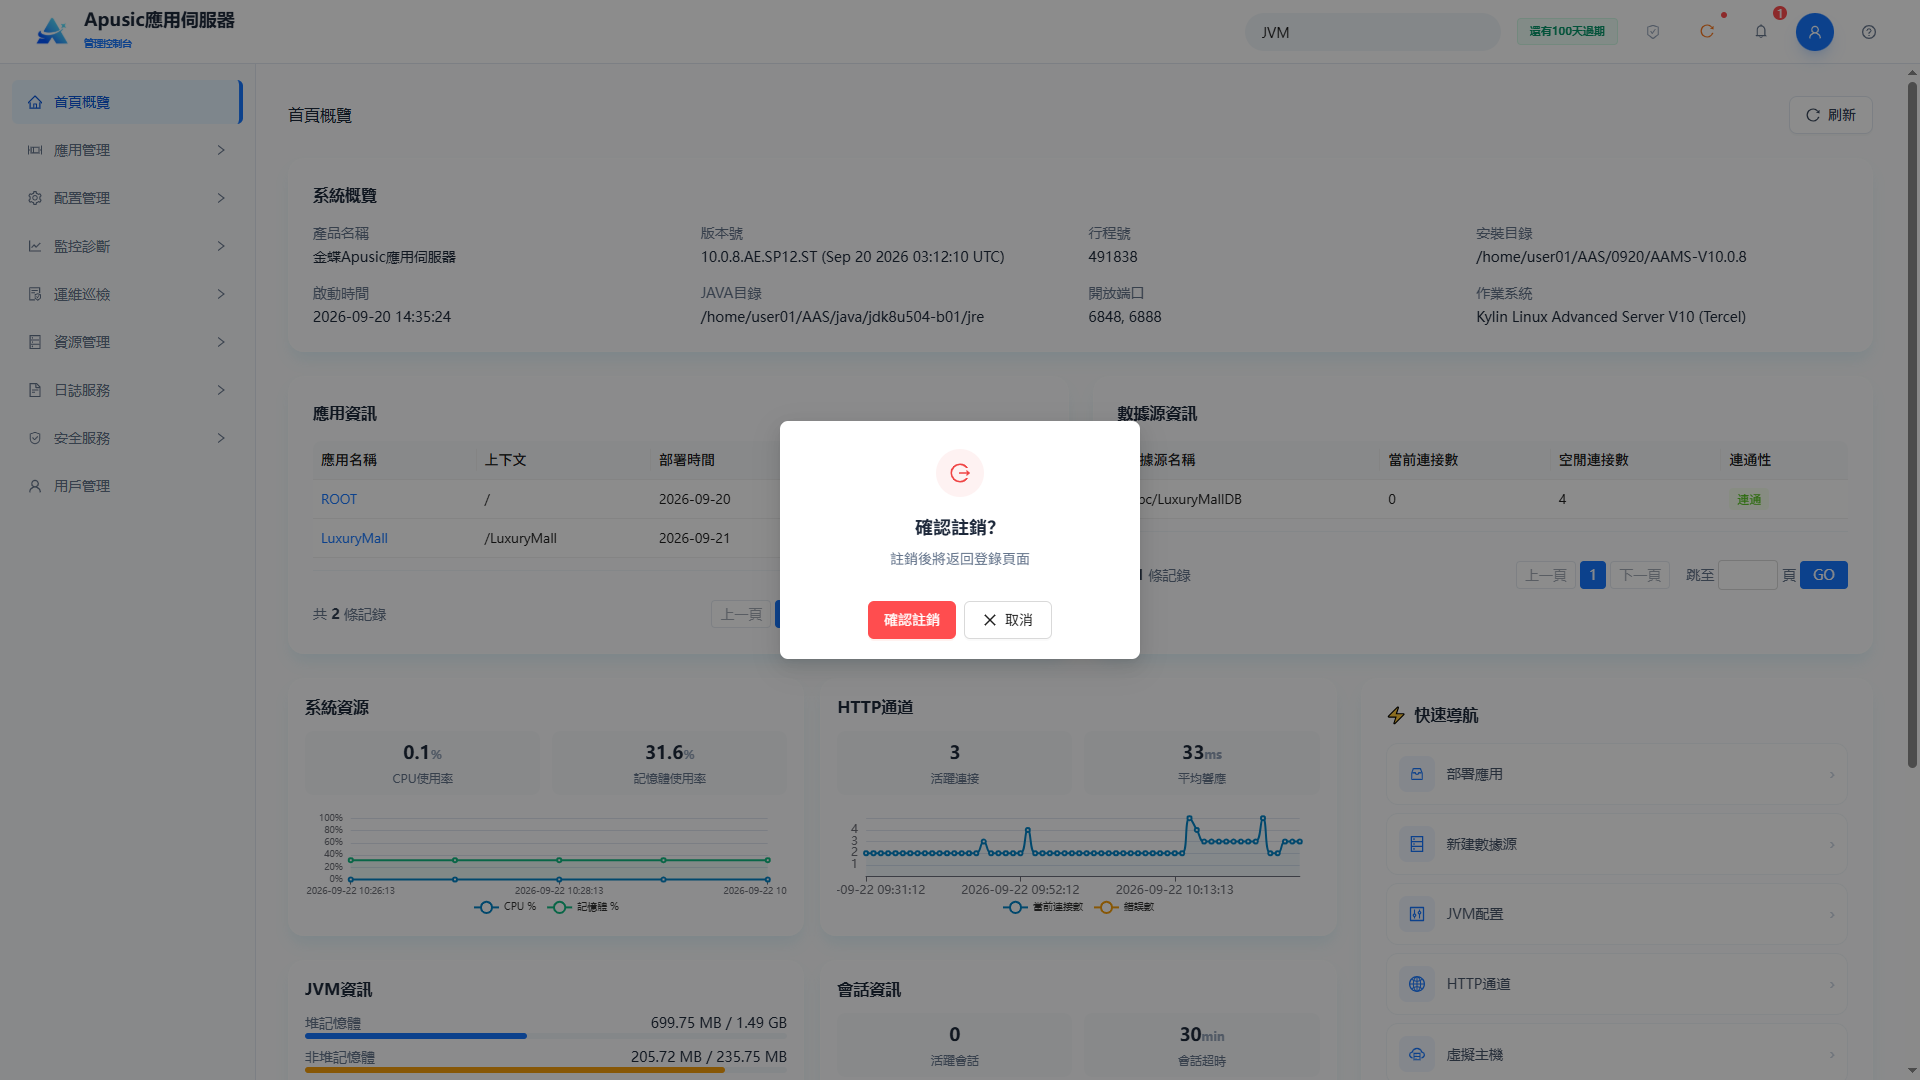
點擊退出登錄,清除登錄會話並返回登入頁面。
# 應用管理
應用管理提供視覺化運維介面,用於將開發完成的業務系統發布到應用伺服器實例,並集中管理、配置其生命週期(部署、卸載、重新載入、增量更新、備份)和運行參數(上下文路徑、類載入策略、部署屬性等)。
# 應用列表
按應用名稱或上下文查詢應用,以分頁列表形式查看。
點擊左側菜單"應用管理 → 應用列表":
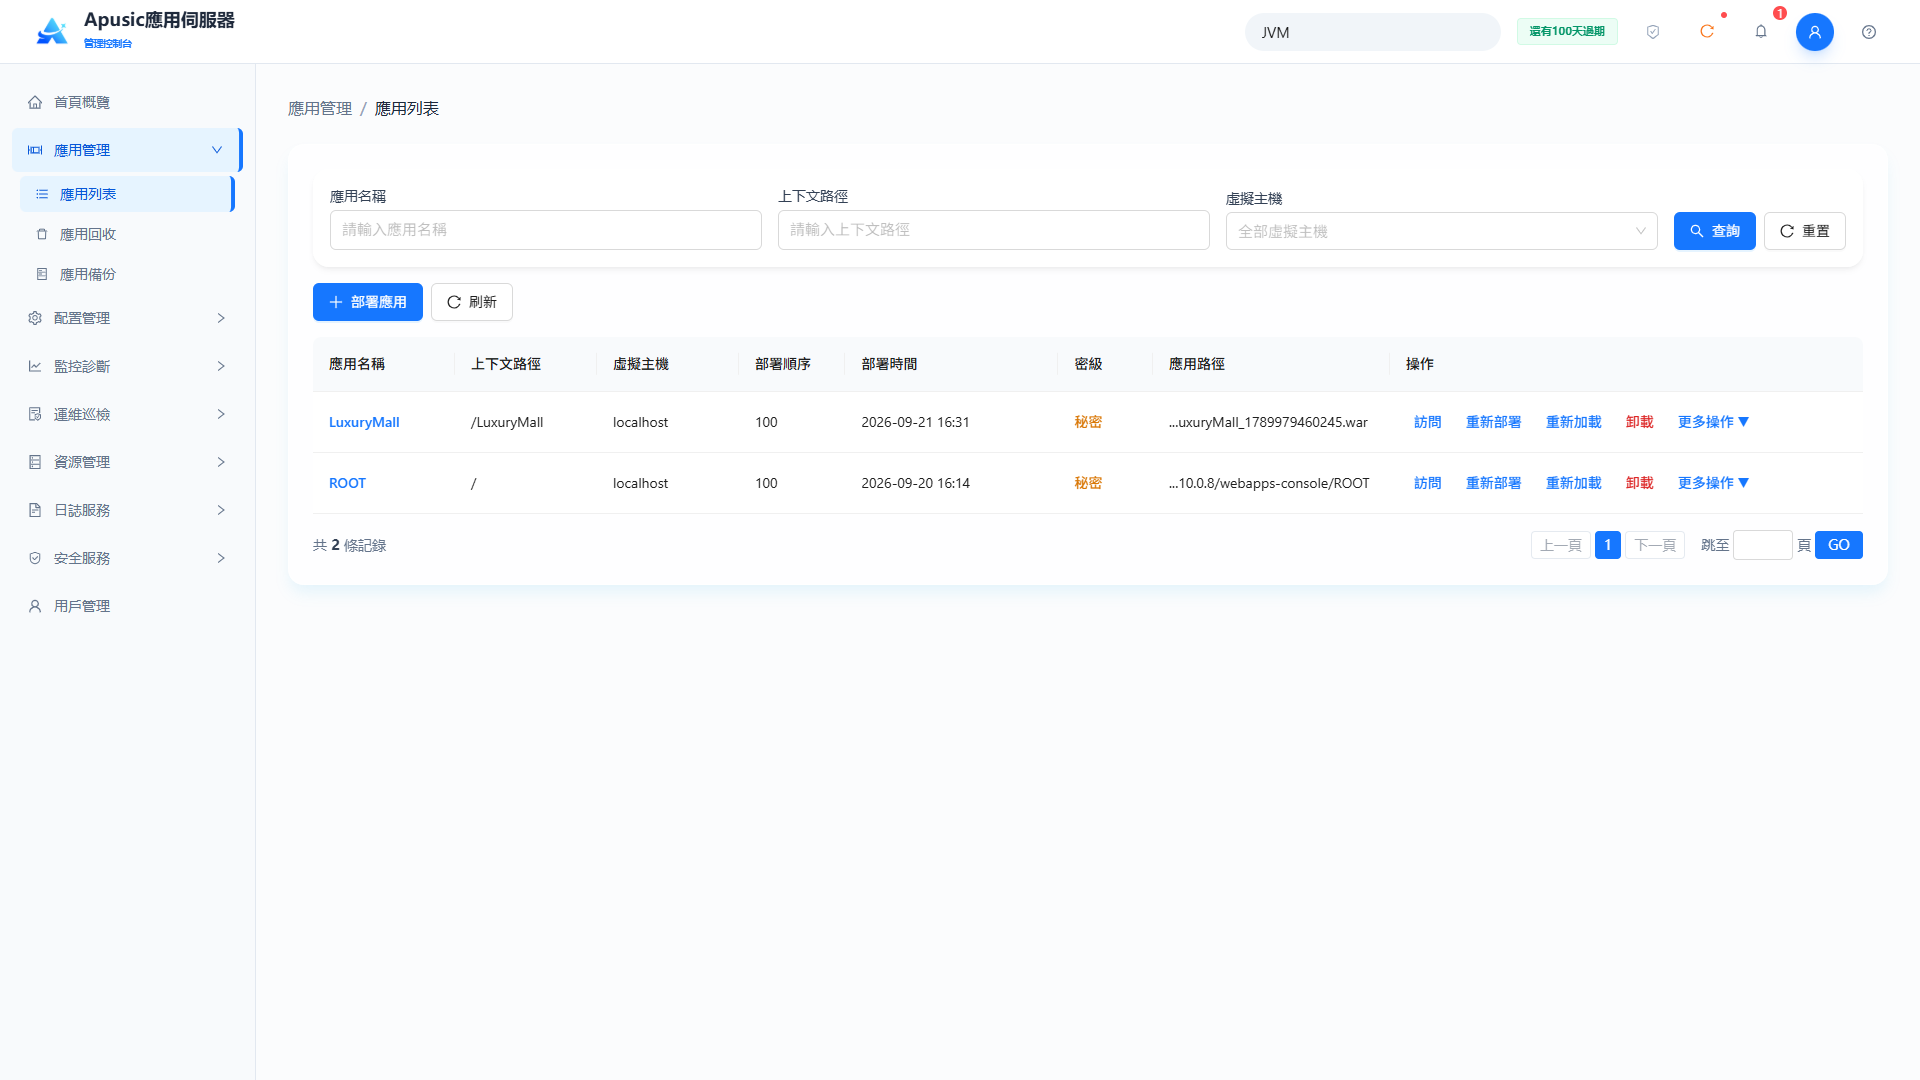
應用列表顯示已部署的應用,欄位如下:
| 欄位 | 說明 |
|---|---|
| 應用名稱 | 應用的邏輯名稱 |
| 上下文 | 訪問路徑前綴 |
| 虛擬主機 | 應用綁定的虛擬主機 |
| 部署順序 | 啟動優先級,數值越小優先級越高 |
| 部署時間 | 應用部署的時間 |
| 安全級別 | 應用的安全級別 |
| 操作 | 重新部署、重新載入、卸載,以及更多操作:類庫、增量更新、備份 |
# 查詢應用
在頁面頂部的查詢區域輸入應用名稱或上下文,或選擇虛擬主機後,點擊"查詢":
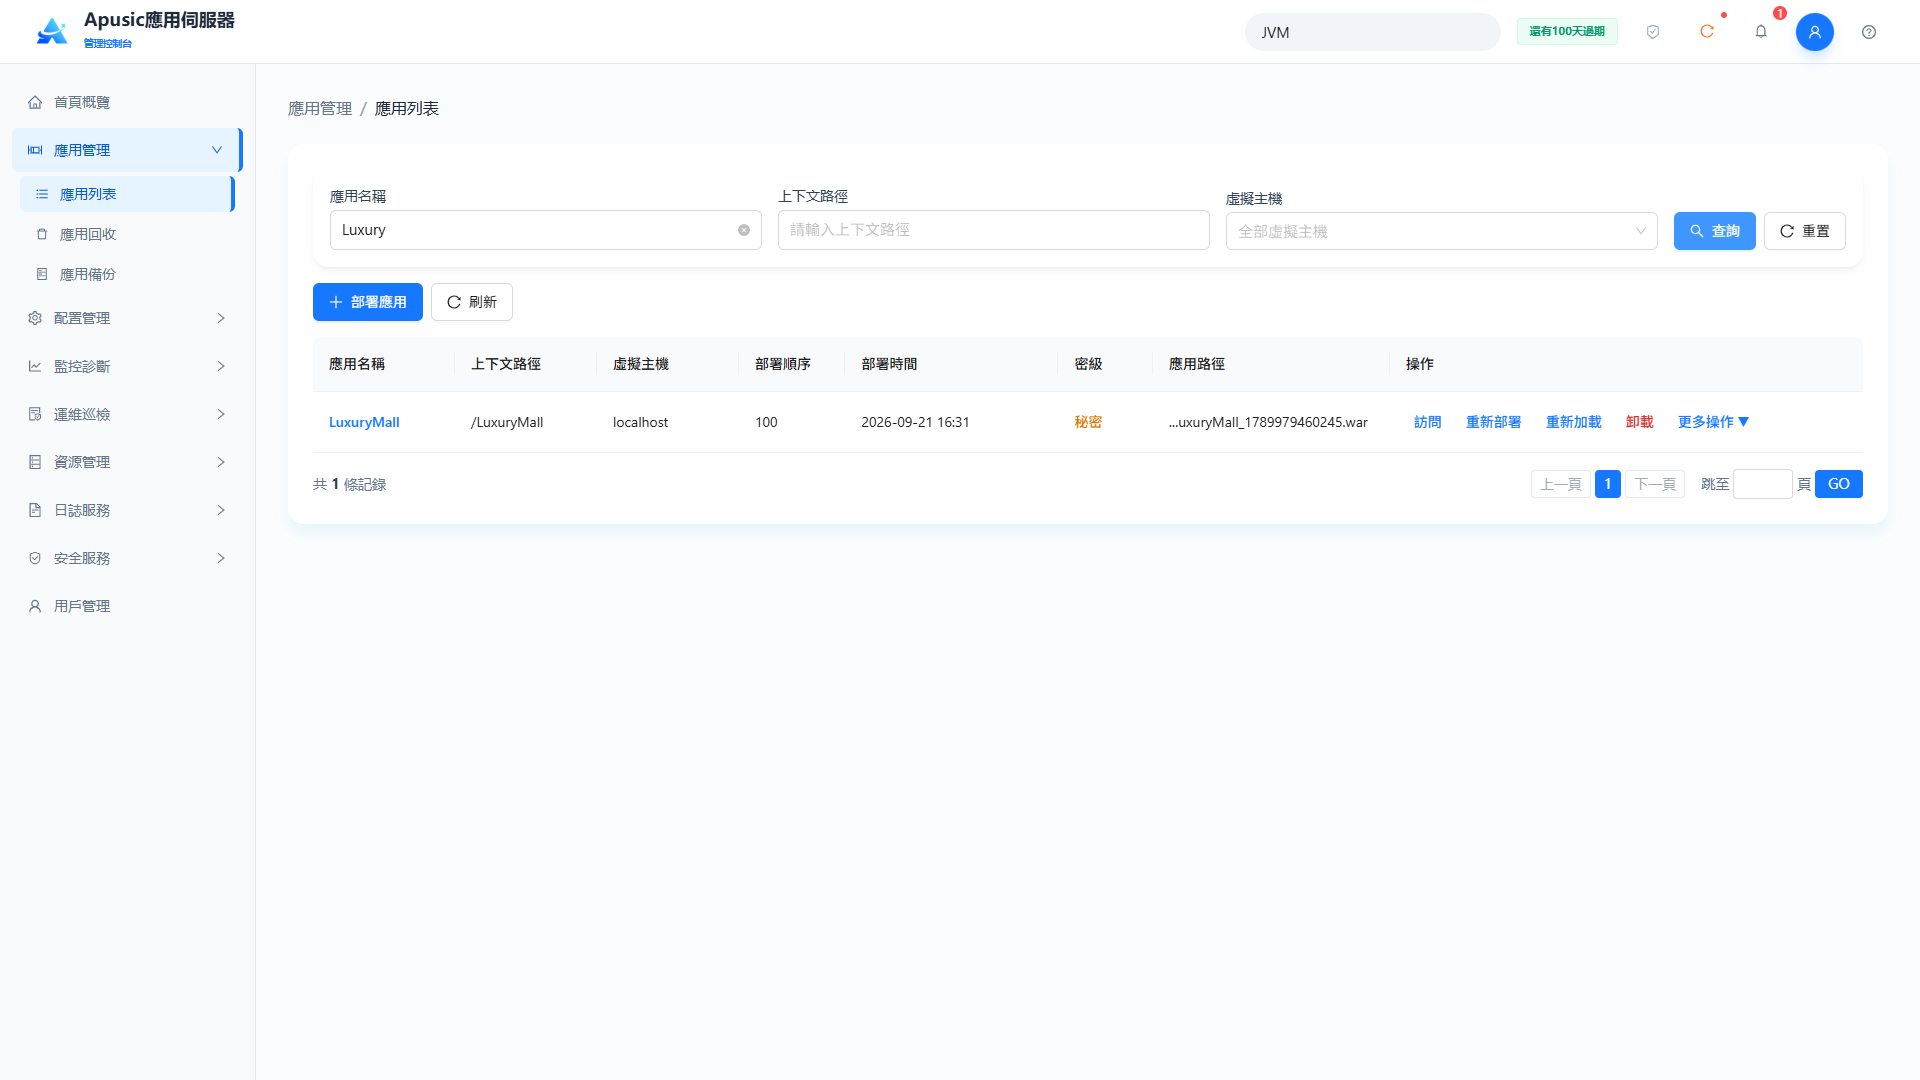
點擊"重置"可清空查詢條件。
# 部署應用
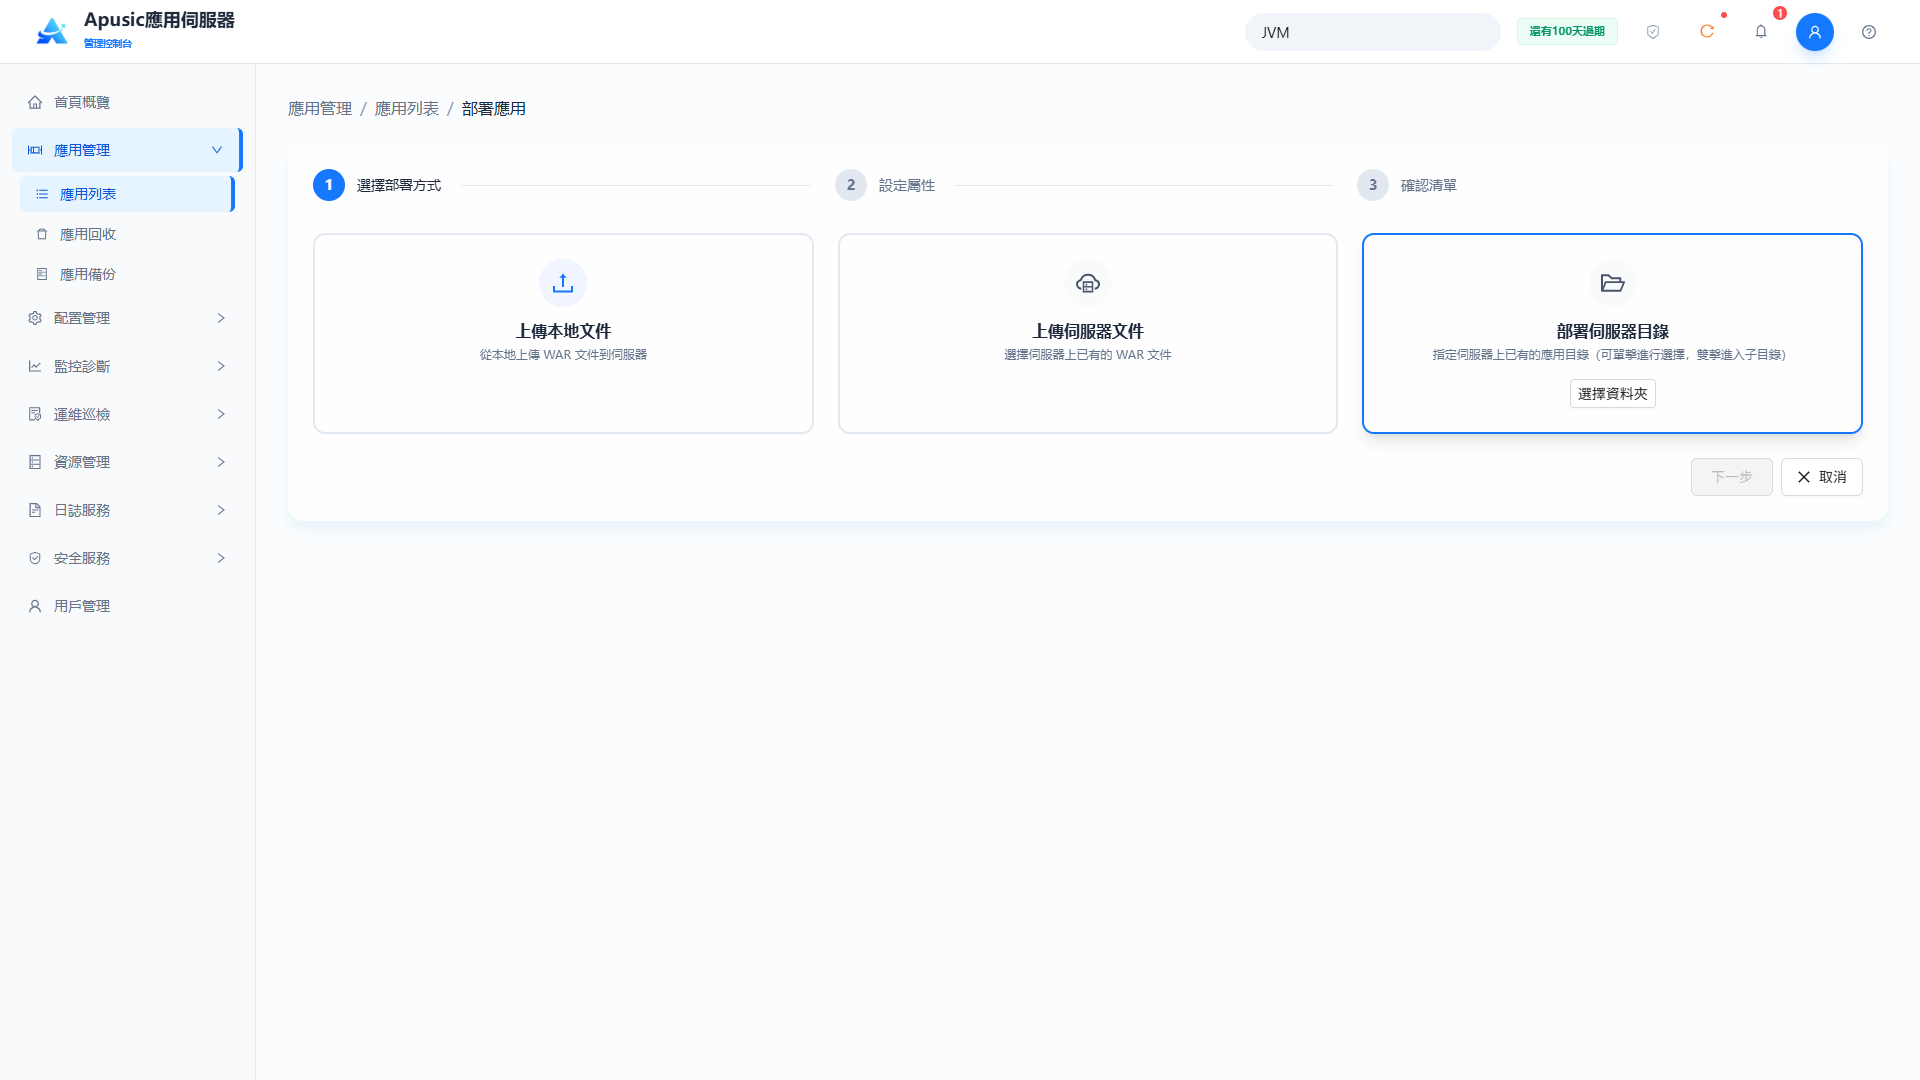
應用部署功能提供嚮導式的圖形介面,逐步將應用(如WAR包)發布到伺服器。
點擊"部署應用"按鈕:
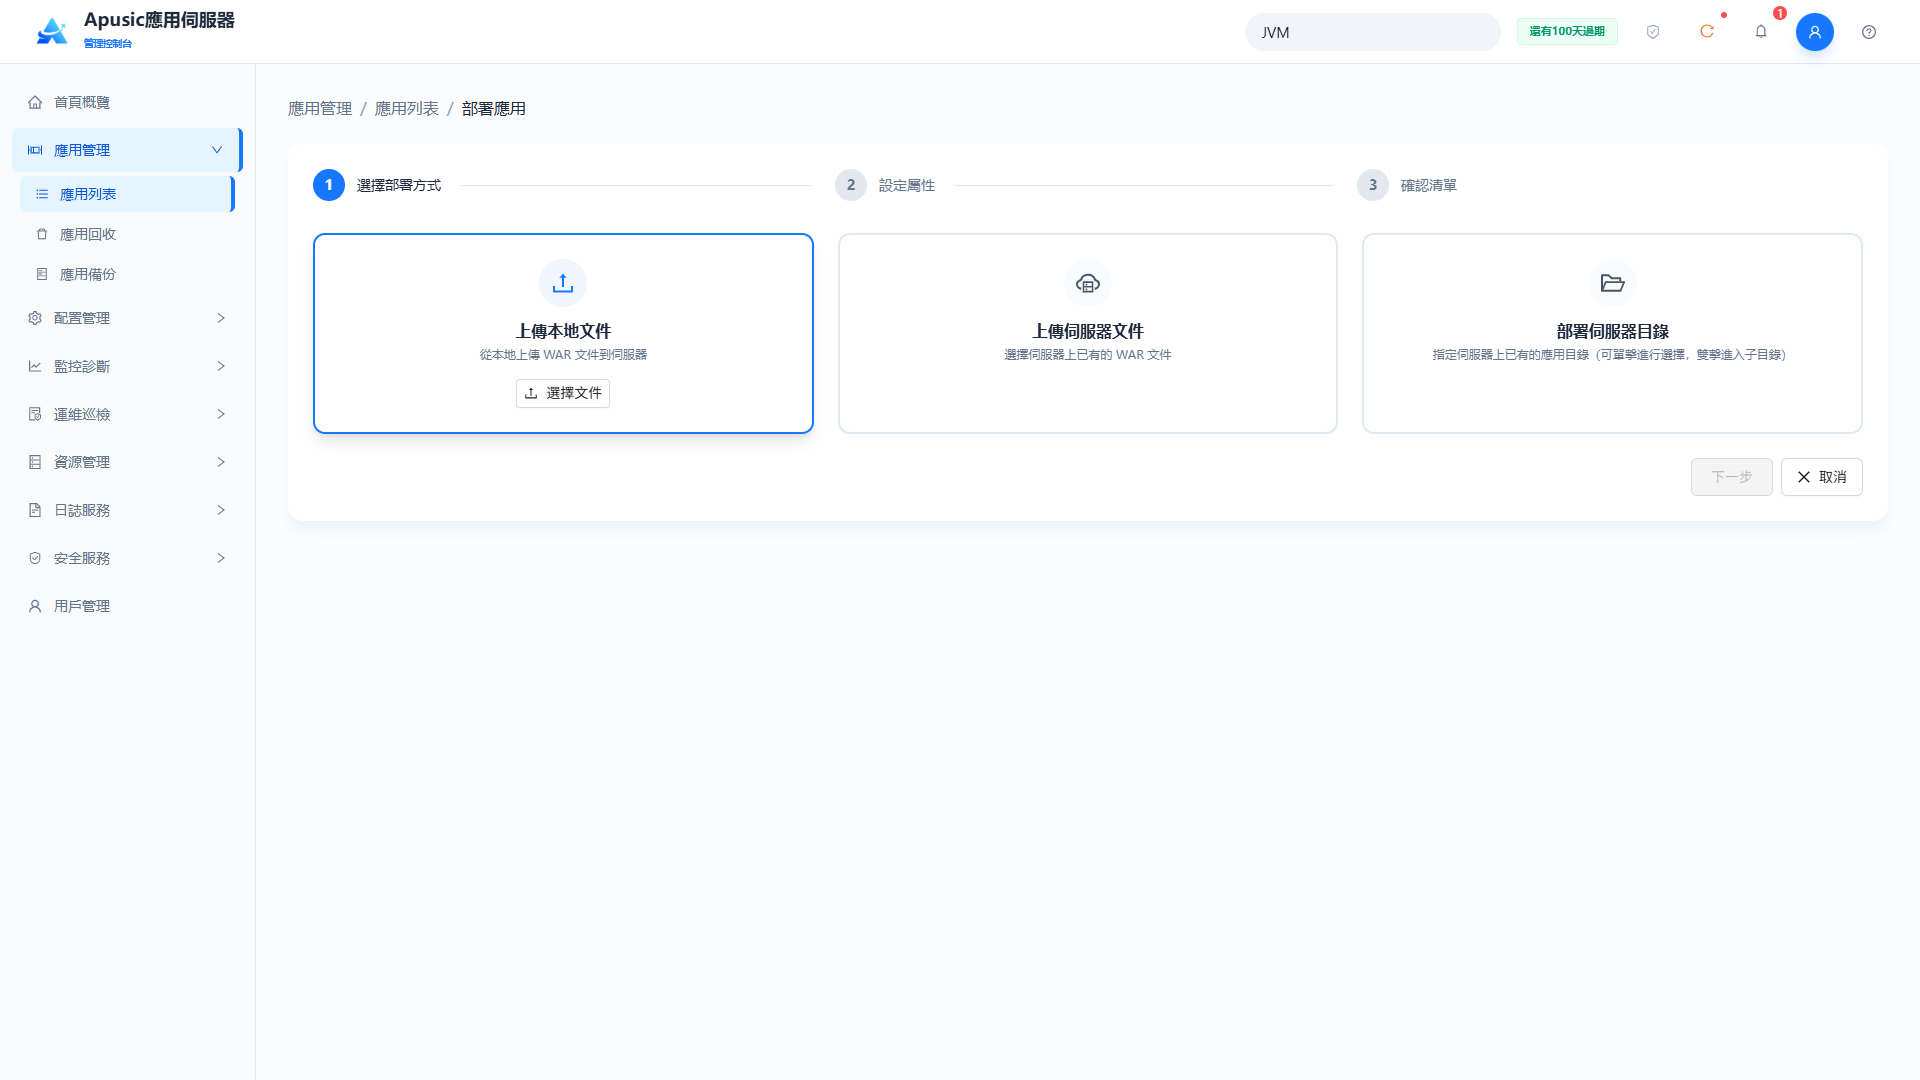
部署為三步嚮導:
- 選擇部署包:上傳本地文件或指定伺服器文件路徑;
- 設置部署屬性:
| 設置 | 參數 | 說明 |
| 應用名稱 | appName | 應用的邏輯名稱。應用的全域唯一標識,用於應用管理和訪問。取值範圍:字串,最長255字元,僅允許字母、數字、下劃線、連字號和點,必須全域唯一,必填。默認值:空。 |
| 上下文 | appContext | 訪問應用的URL路徑前綴。決定瀏覽器訪問應用的路徑。取值範圍:字串,合法的URL路徑。默認值:空(默認使用應用名稱)。 |
| 類載入順序 | classLoaderOrder | 應用類載入器的委託策略。控制載入類時父類載入器優先還是應用自身的庫優先,解決類衝突。取值範圍:下拉框,父優先 / 應用優先。默認值:應用優先。 |
| JSP預編譯 | jspPrecompile | 部署時是否將JSP文件提前編譯為類。加快首次訪問速度,但會延長部署時間。取值範圍:開關,開 / 關。默認值:關。 |
| 虛擬主機 | virtualHost | 應用綁定的虛擬主機。將應用分配到虛擬主機,通過對應域名訪問。取值範圍:下拉框,虛擬主機模組中已配置的虛擬主機。默認值:默認虛擬主機。 |
| 會話管理器 | sessionManager | 應用使用的會話管理器。配置應用的會話存儲策略,支援記憶體、文件、Redis、資料庫四種存儲方式,會話管理器在【配置管理→會話管理器】中創建。取值範圍:下拉框,會話管理器模組中已配置的會話管理器。默認值:空。 |
| 部署順序 | deployOrder | 伺服器啟動時應用的載入順序。控制多個應用的啟動優先級,數值越小優先級越高。取值範圍:整數,0~2147483647。默認值:100。 |
| 共享庫 | sharedLib | 應用引用的共享庫。複用共享庫中的JAR包,避免應用重複打包相同依賴。取值範圍:下拉框,共享庫模組中已配置的共享庫。默認值:空。 |
| 共享庫優先級 | sharedLibPriority | 共享庫在應用類載入順序中的位置。當應用與共享庫中存在同名類時,決定優先載入哪個來源的類,用於解決類衝突;應用自身WEB-INF/classes始終優先於WEB-INF/lib。取值範圍:下拉框,可選 共享庫優先(共享庫 > WEB-INF/classes > WEB-INF/lib)/ WEB-INF/classes優先(WEB-INF/classes > 共享庫 > WEB-INF/lib)/ WEB-INF/lib優先(WEB-INF/classes > WEB-INF/lib > 共享庫)。默認值:共享庫優先。 |
| 部署超時 | deployTimeout | 應用部署/啟動的超時時間,單位秒。超過該時長仍未完成部署則視為失敗。取值範圍:整數,1~3600。默認值:300。 |
| 安全域 | securityDomain | 應用使用的安全域。為應用的認證和授權提供認證源。取值範圍:下拉框,安全域模組中已配置的安全域。默認值:空。 |
| 安全級別 | classLevel | 應用的安全級別。標識哪些安全級別的人員可以看到該資源。取值範圍:下拉框,內部 / 秘密 / 機密。默認值:頁面默認選中的選項。 |
| 應用描述 | appDesc | 應用的備註說明。幫助管理員識別應用用途。取值範圍:字串,最長1000字元。默認值:空。 |
| 部署屬性 | deployProps | 自定義部署參數。以"屬性名-屬性值"形式傳遞擴展部署配置,可添加多組。取值範圍:鍵值對列表;屬性名僅支援字母、數字和下劃線;屬性值支援任意文本。默認值:空。 |
3. 確認部署信息:核對信息後點擊"部署"。如需修改部署信息,點擊上一步。
# 重新載入應用
重新載入已部署的應用:在不卸載、不重新部署的情況下,重新載入應用的配置文件、類文件、資源文件和上下文,使最新配置和變更生效。
點擊"重新載入"會先停止再啟動應用。適用於應用的配置文件或庫文件更新後需要重新載入的場景。
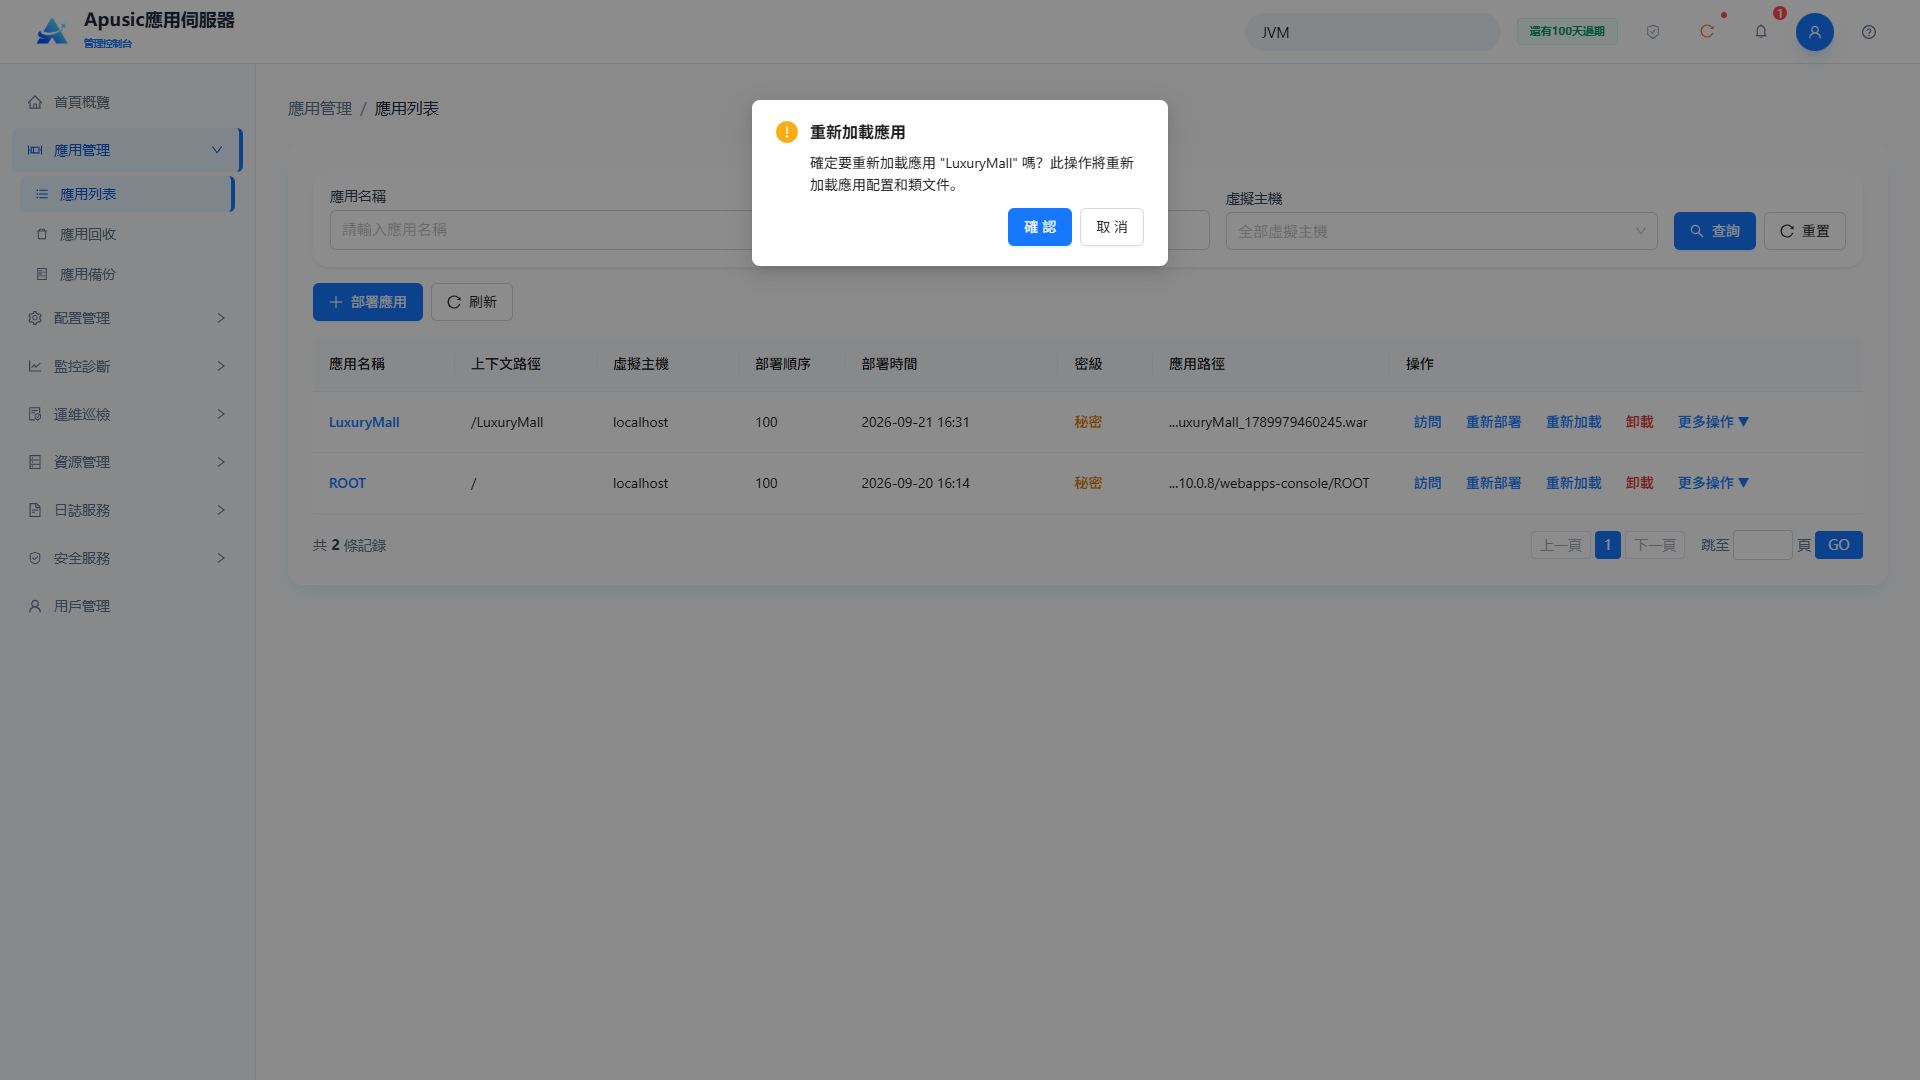
點擊確認後重新載入應用。
# 重新部署應用
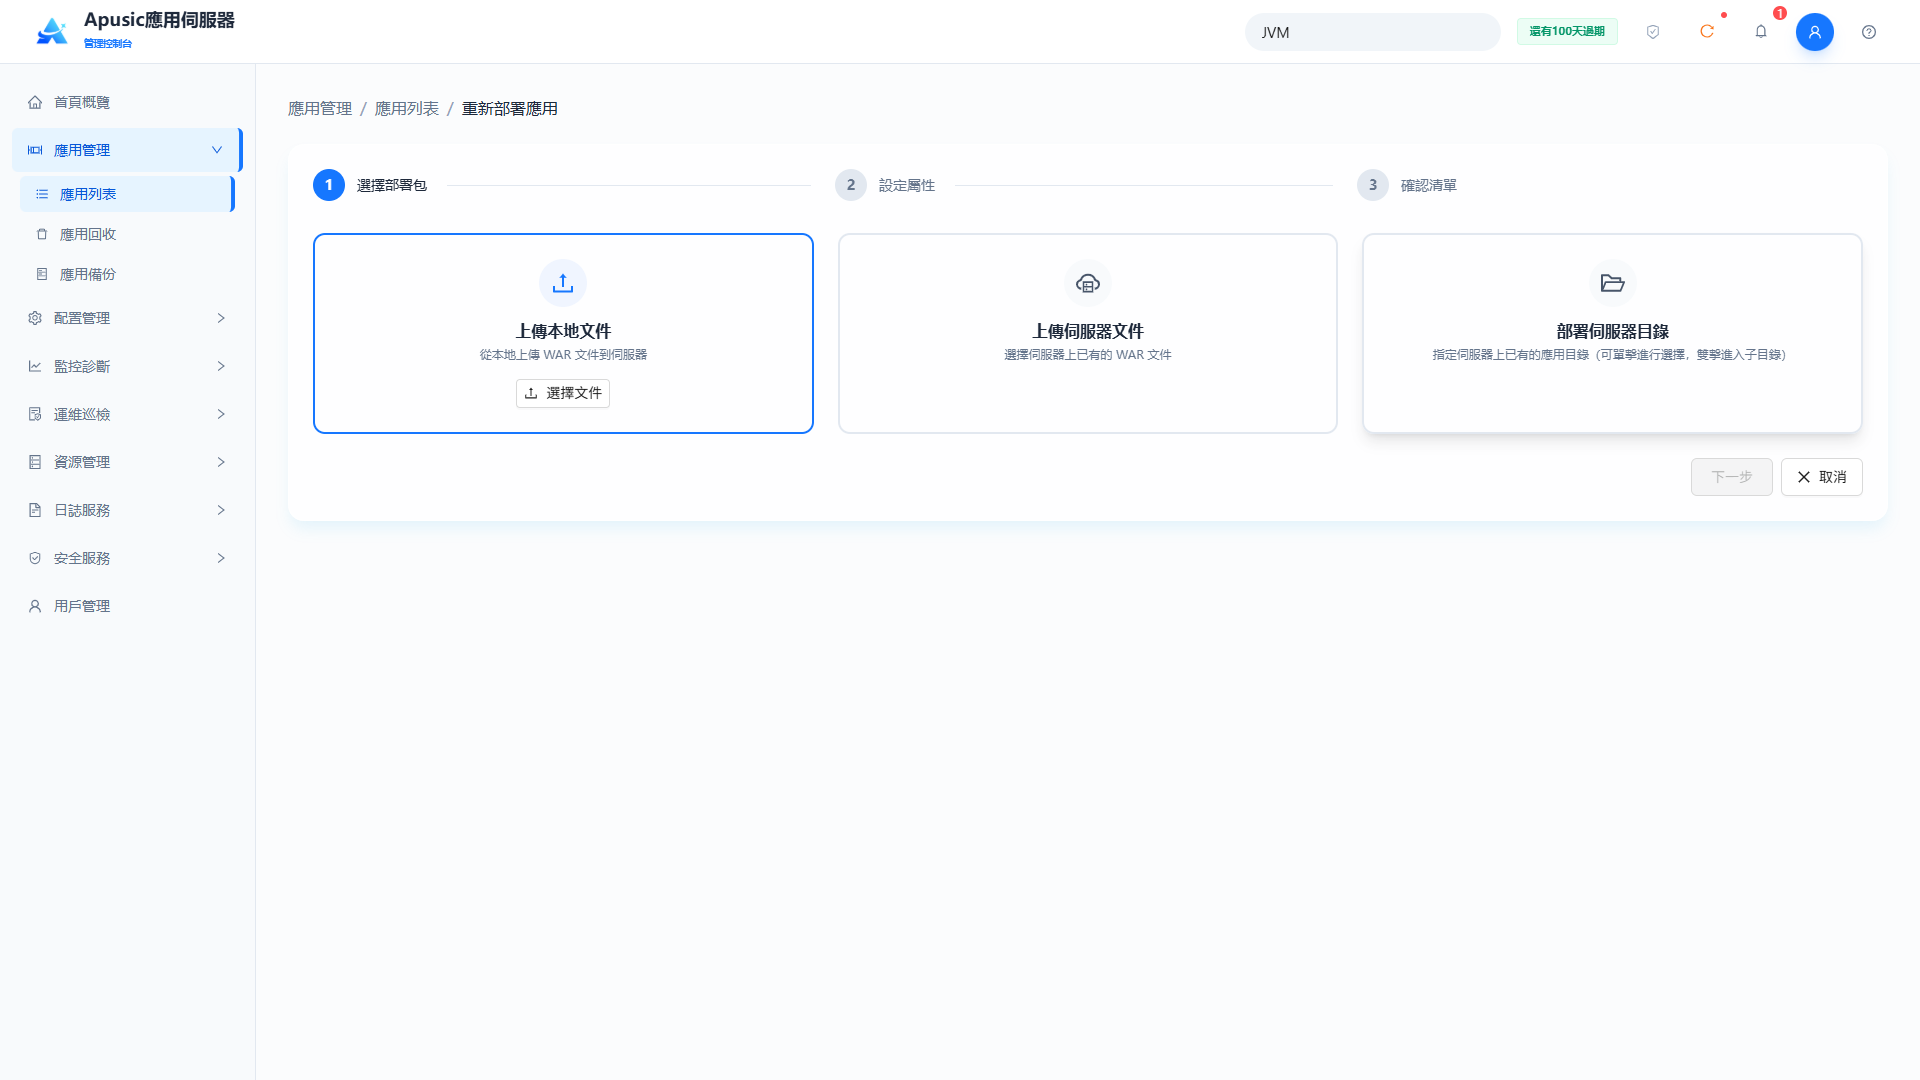
重新部署功能通過上傳新的應用包或選擇伺服器上的新應用文件,覆蓋原有應用資源並重新執行部署過程。重新部署頁面默認保留應用的基本配置,您也可以手動更新。控制台會完成配置校驗、資源更新、應用初始化和健康檢查,確保重新部署後應用正常運行。重新部署過程與部署過程基本相同,也是分步執行的。
點擊"重新部署",上傳新的包或選擇伺服器文件覆蓋原有應用。
# 卸載應用
卸載已部署的應用:在應用管理控制台中將應用從伺服器完全移除,釋放伺服器資源,並更新應用狀態。
點擊"卸載",系統彈出確認對話框。點擊確定後卸載應用。
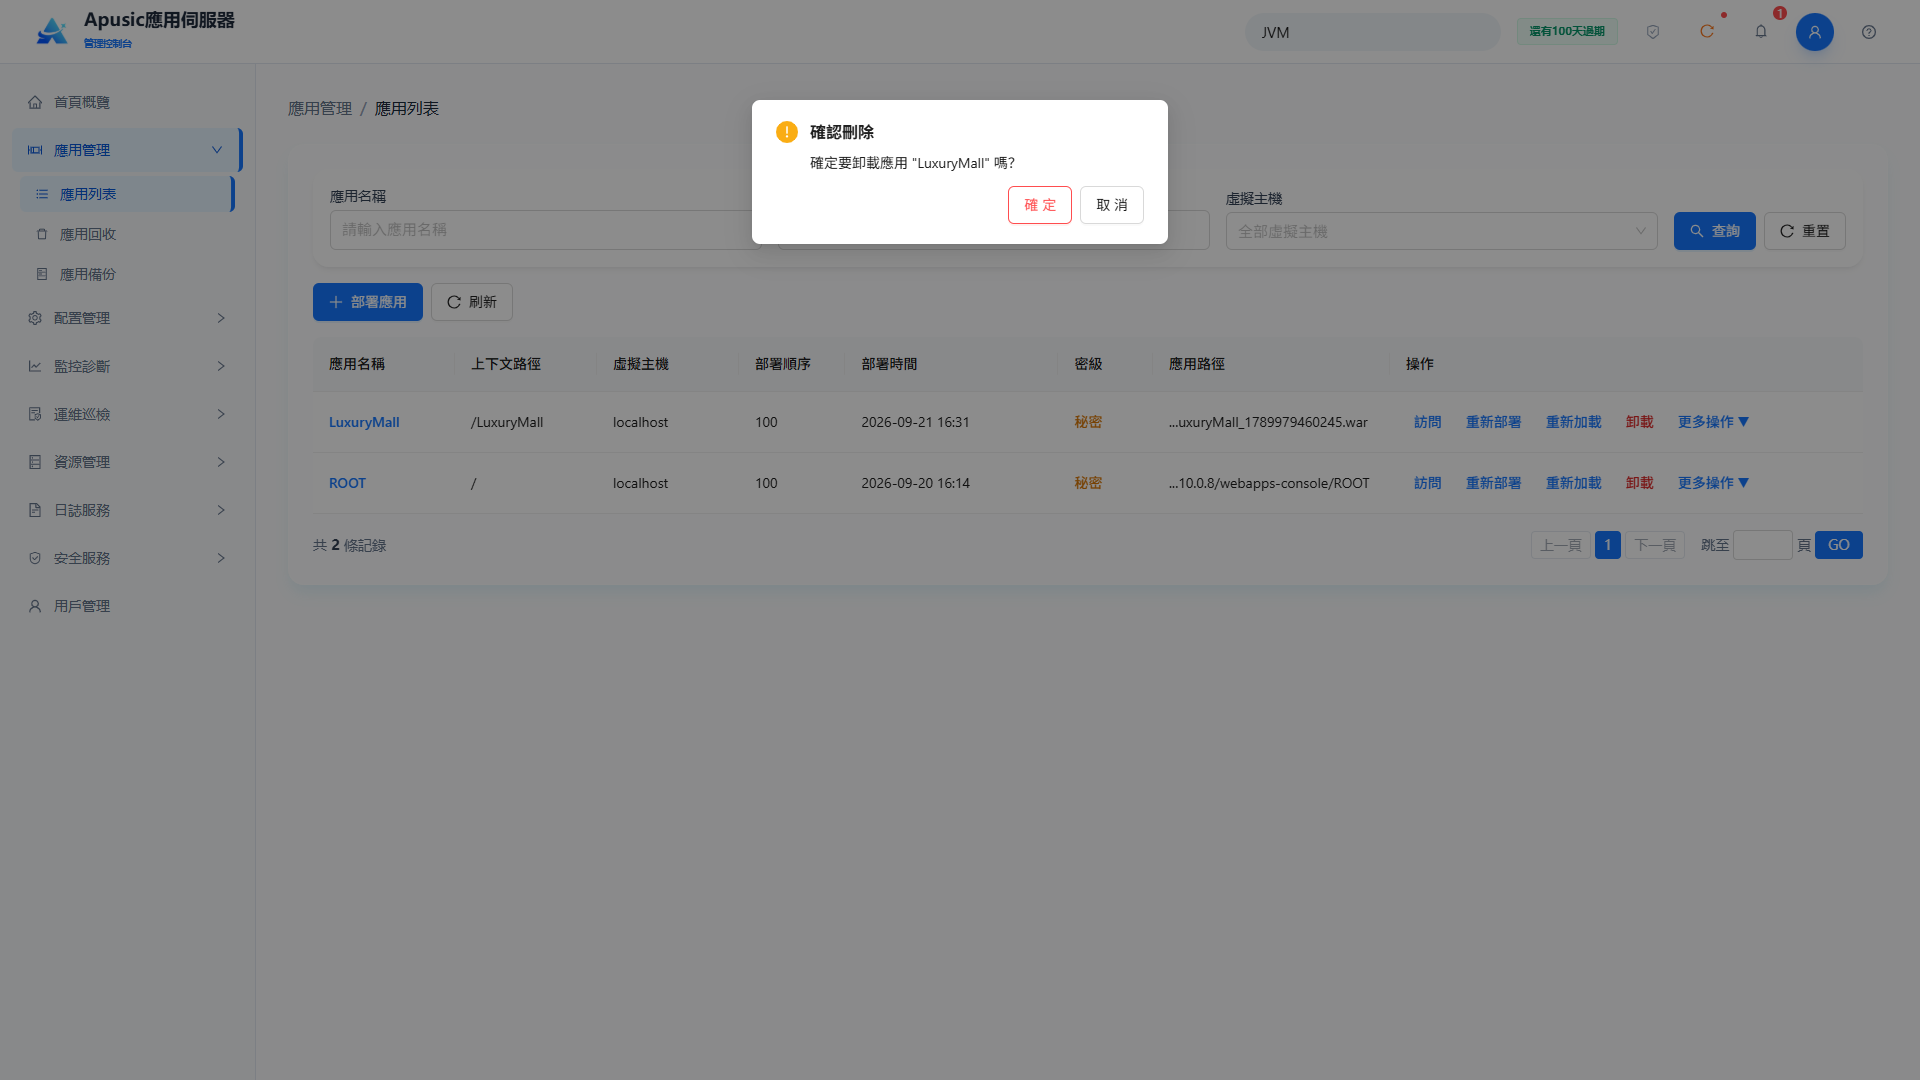
注意:如果啟用了回收站,應用會進入回收站而不是被物理刪除,可從回收站恢復。
# 類庫
類庫管理提供應用WEB-INF/lib目錄下JAR包的視覺化管理,支援列表展示、上傳(新建)和刪除。
點擊"類庫"管理應用WEB-INF/lib下的JAR文件,包括上傳新的JAR文件和刪除已有類庫。
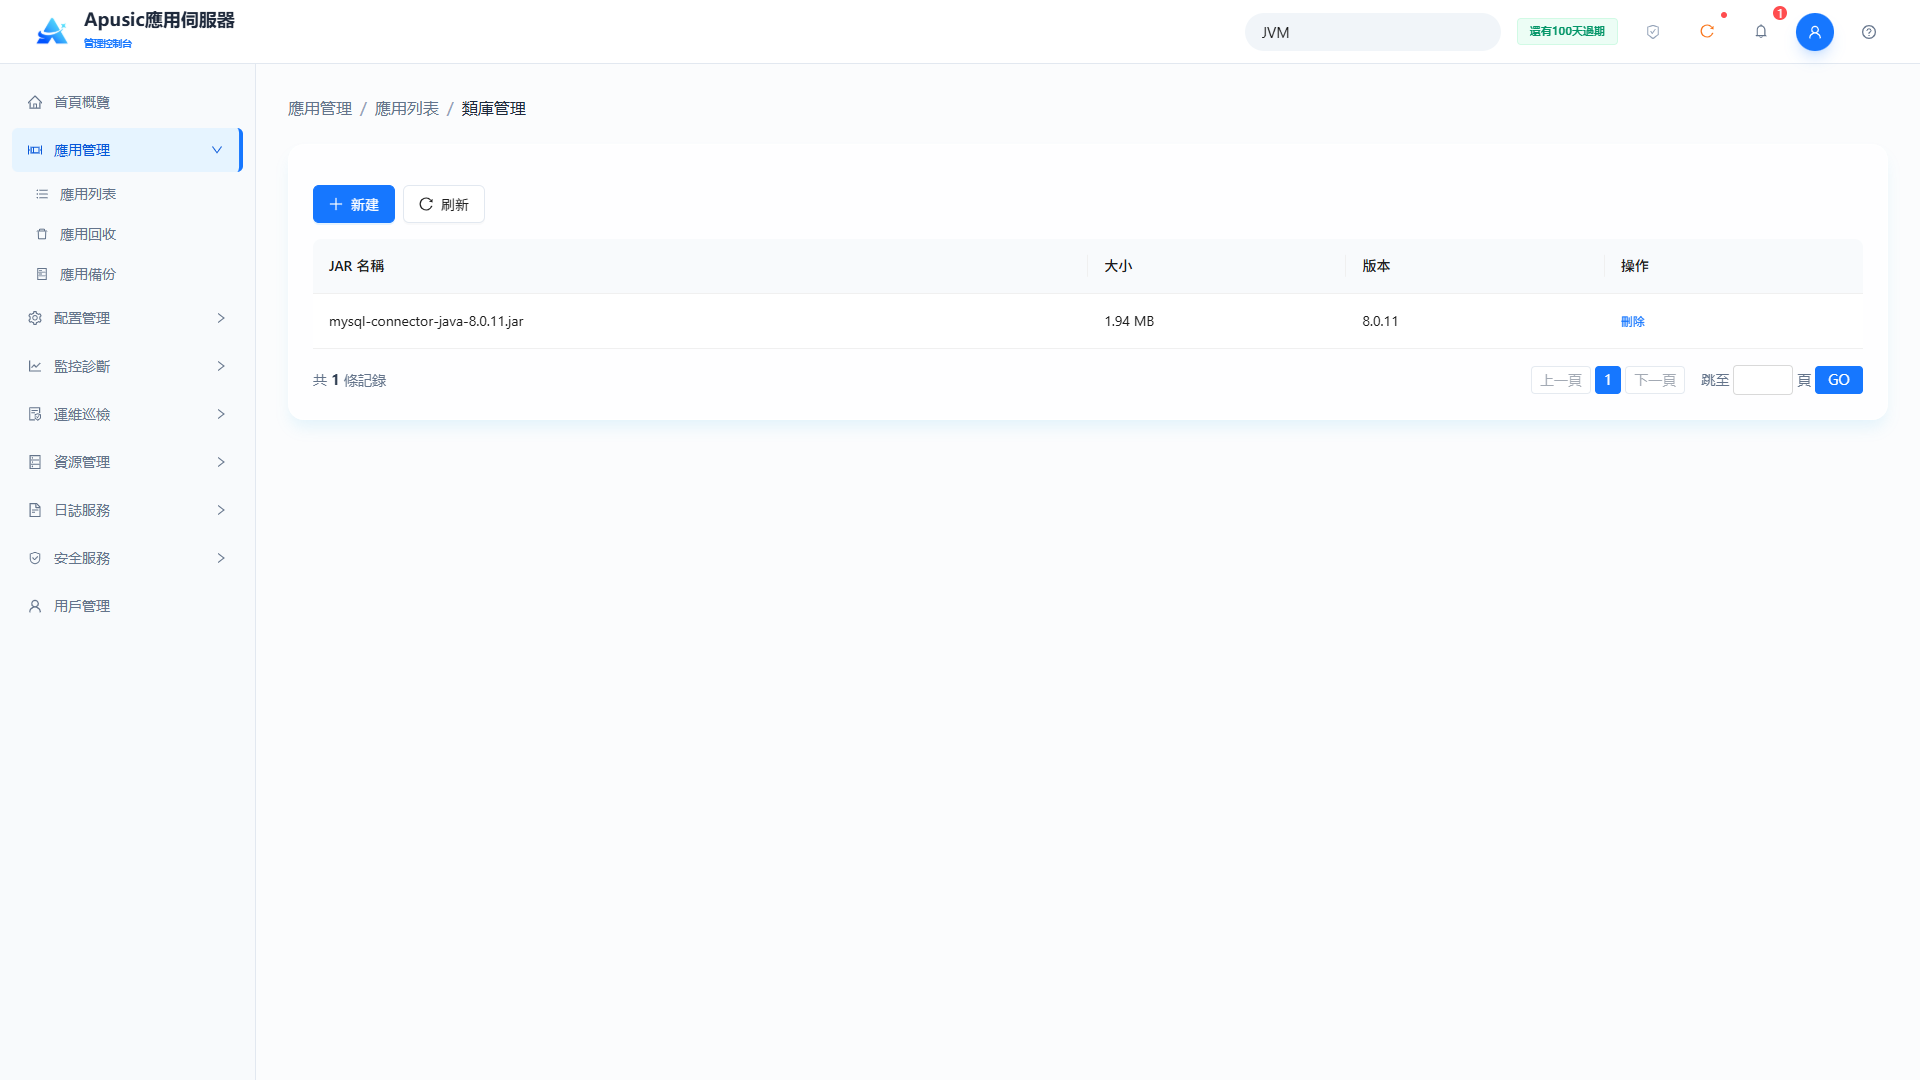
注意:類庫變更後需要重啟應用才能生效。
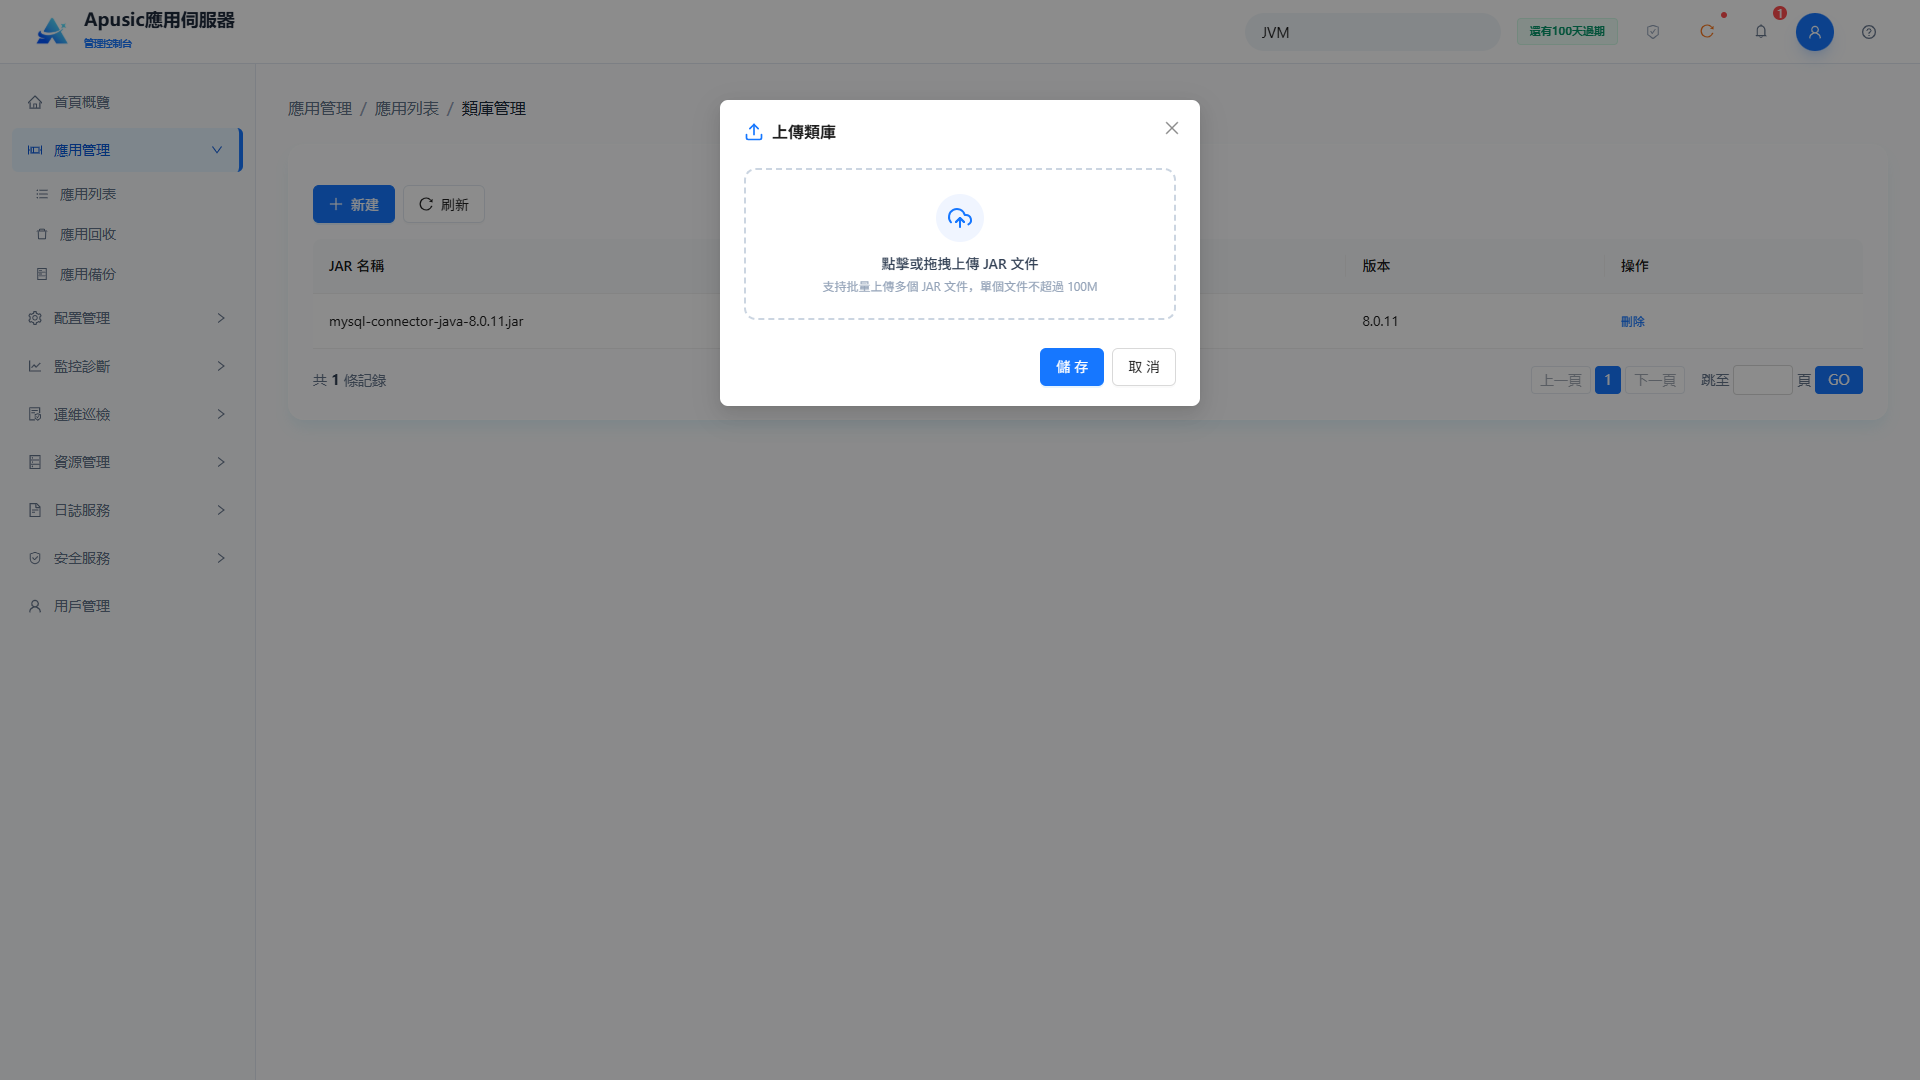
點擊新建,打開上傳類庫頁面,可上傳多個JAR文件。
注意:上傳同名JAR會覆蓋原有JAR。
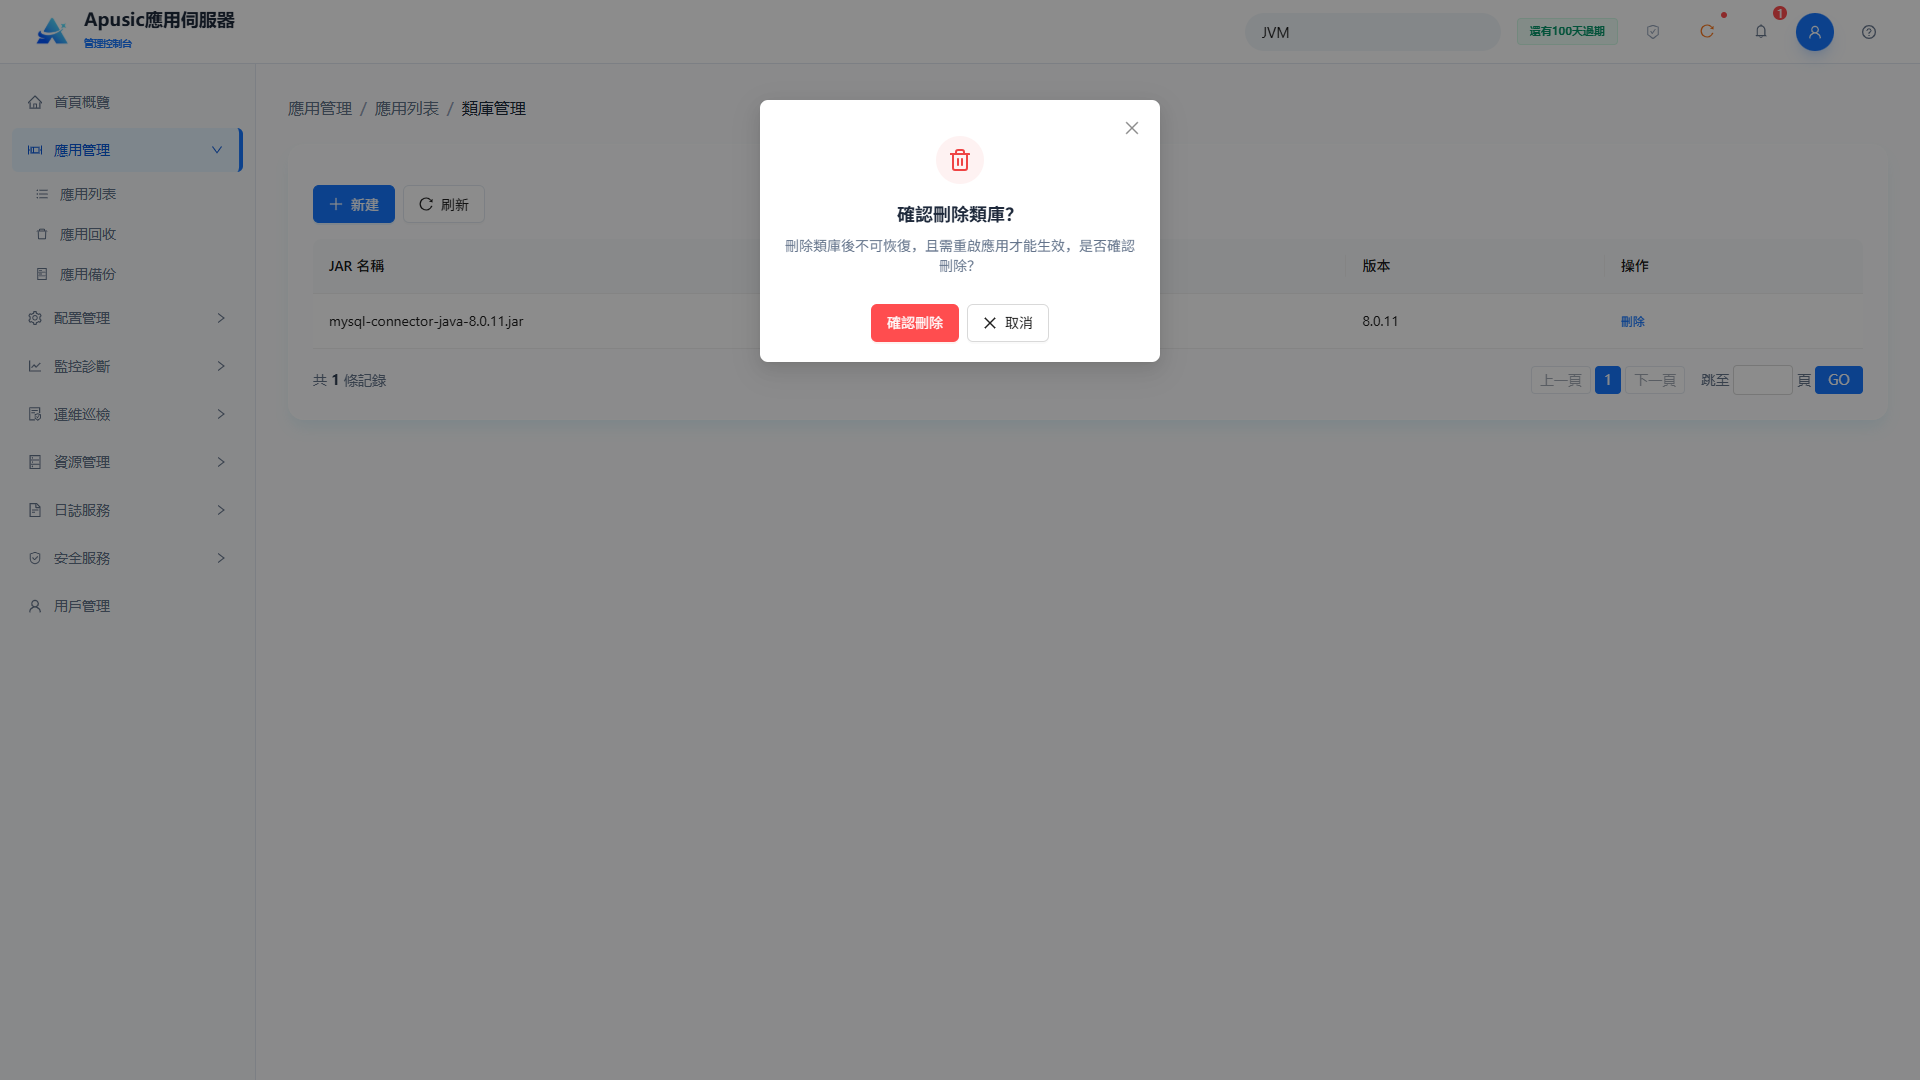
點擊刪除,刪除對應類庫。
# 編輯應用
可以修改已部署應用的運行參數,包括上下文路徑、類載入順序、JSP預編譯、虛擬主機、會話管理器、部署順序、共享庫、共享庫優先級、部署超時、安全級別、應用描述和自定義部署屬性。應用名稱不可修改。配置修改後立即儲存;運行中的應用需要重新載入才能生效。
在應用列表中點擊"更多 → 編輯",打開應用編輯頁面。頁面屬性請參見"部署應用"小節中的表格。其中"應用名稱"為只讀;其他設置的含義、取值範圍和默認值與"部署應用"相同。
注意:儲存編輯後,需要重新載入應用才能生效。系統會提示"立即重新載入"或"稍後重新載入"。
# 增量更新
增量更新功能對已部署應用進行局部更新(打補丁)。上傳ZIP格式的增量包,其目錄結構必須與應用一致,對應目錄下的文件會被更新——即增量包的內容覆蓋應用的對應目錄。
點擊"增量更新"進入增量更新頁面。
注意:增量更新後,更新的JAR、配置文件和JSP需要重啟應用才能生效。
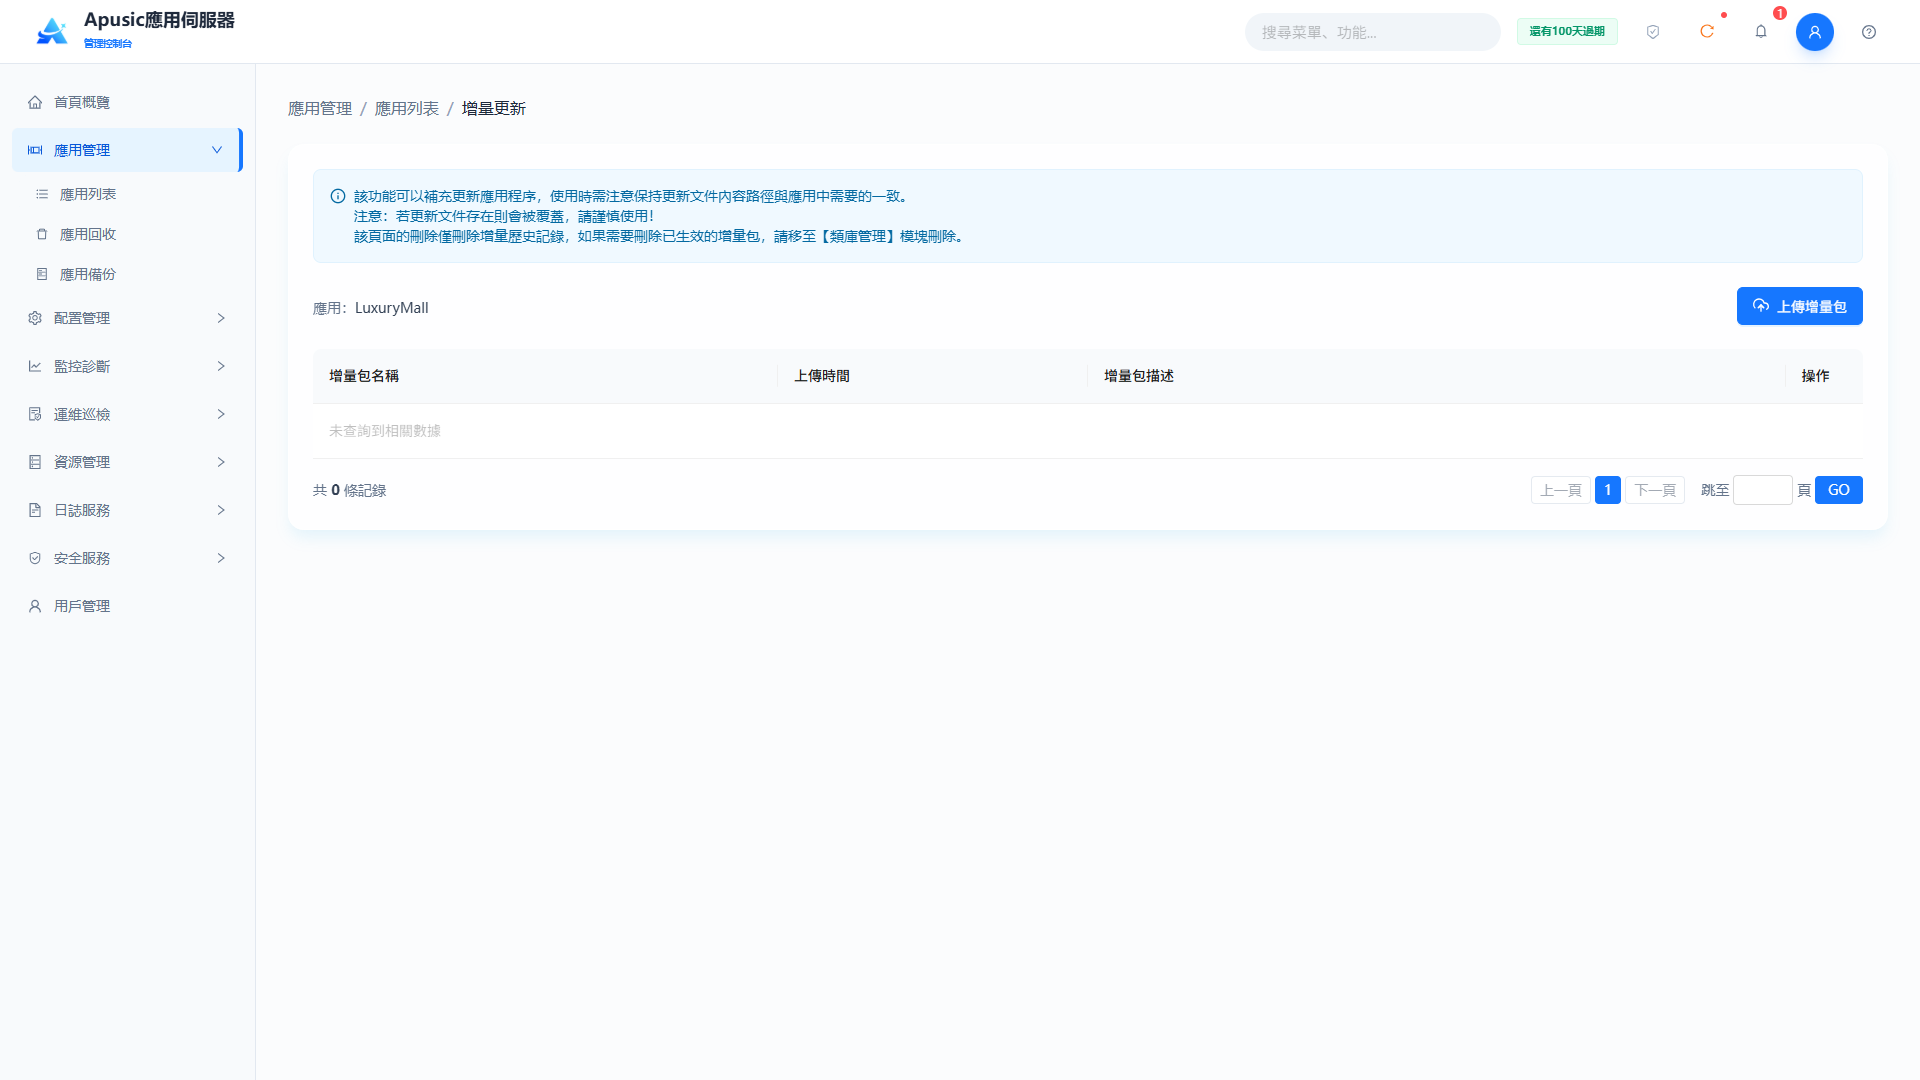
點擊上傳更新包,上傳ZIP增量包。
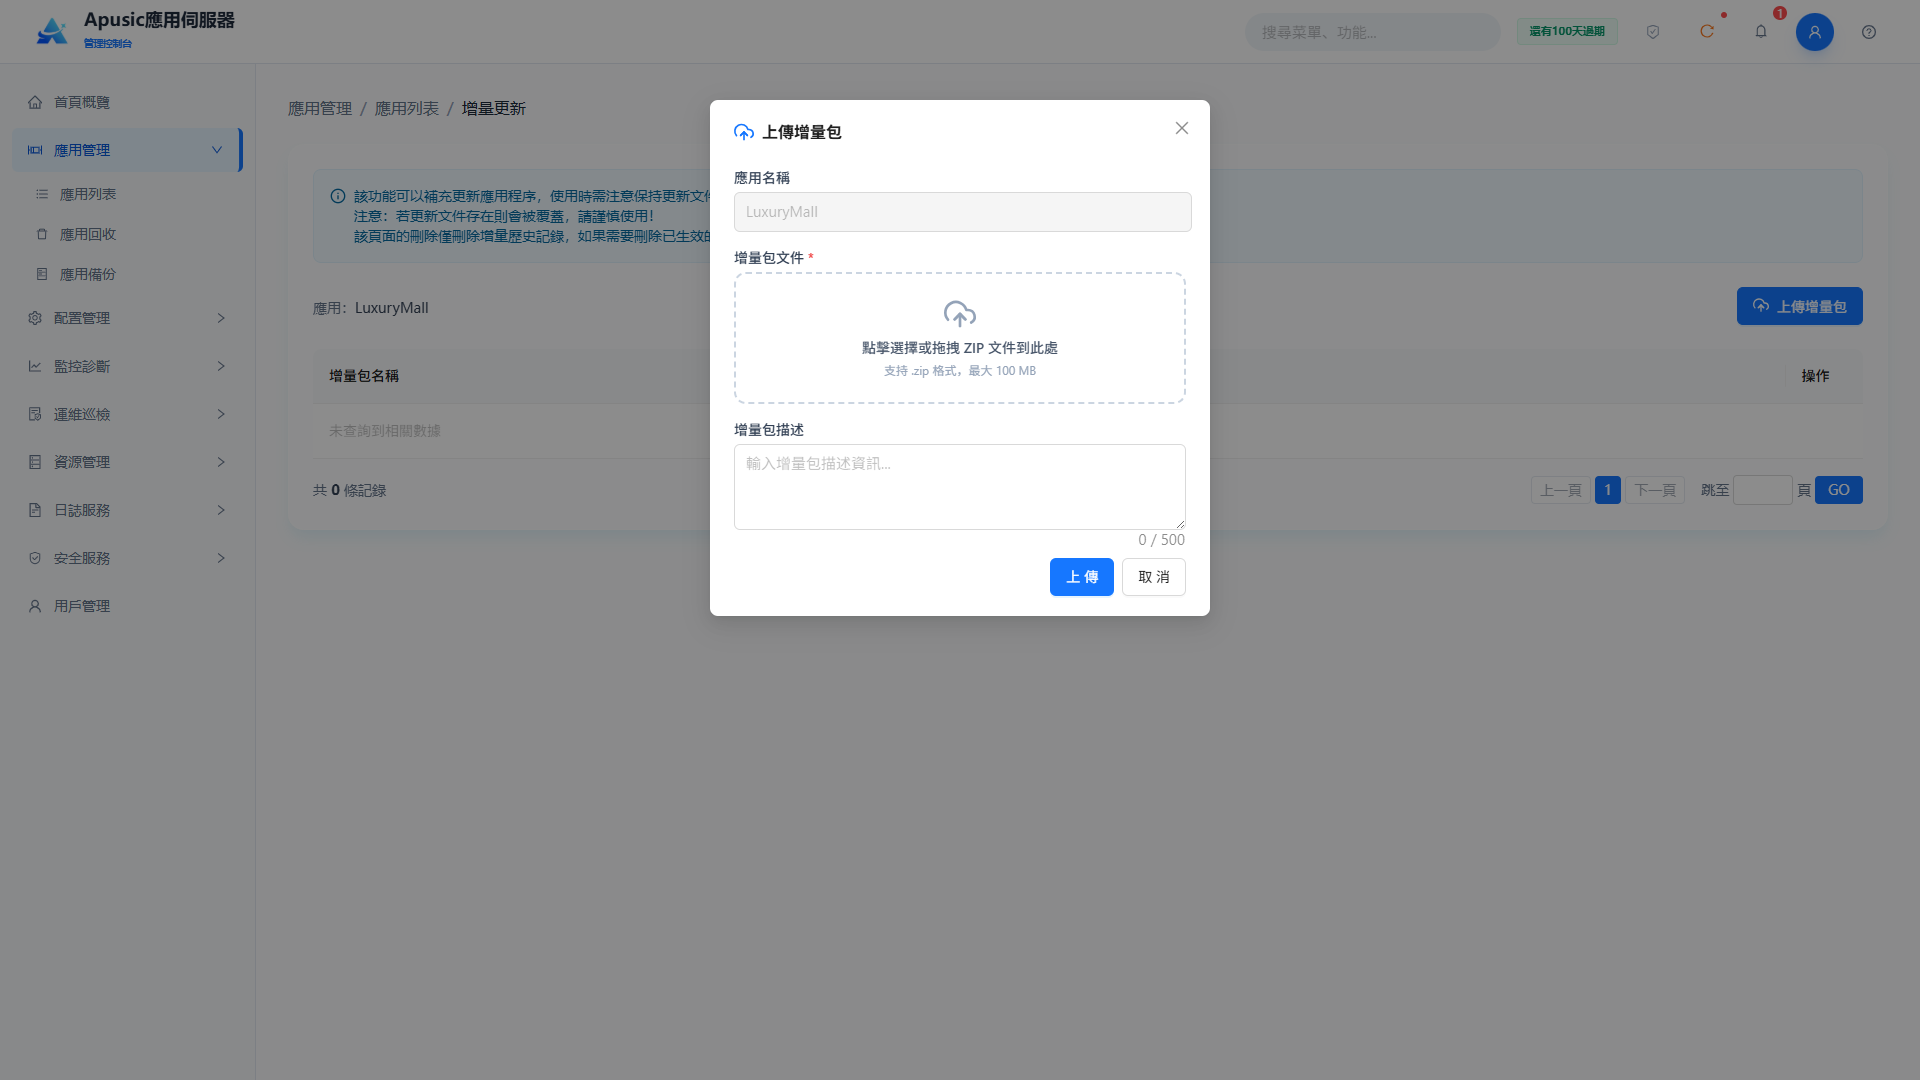
注意:上傳包中同名文件會覆蓋原文件。建議使用該功能前手動備份應用,以便增量更新出現問題時恢復。
# 應用回收站
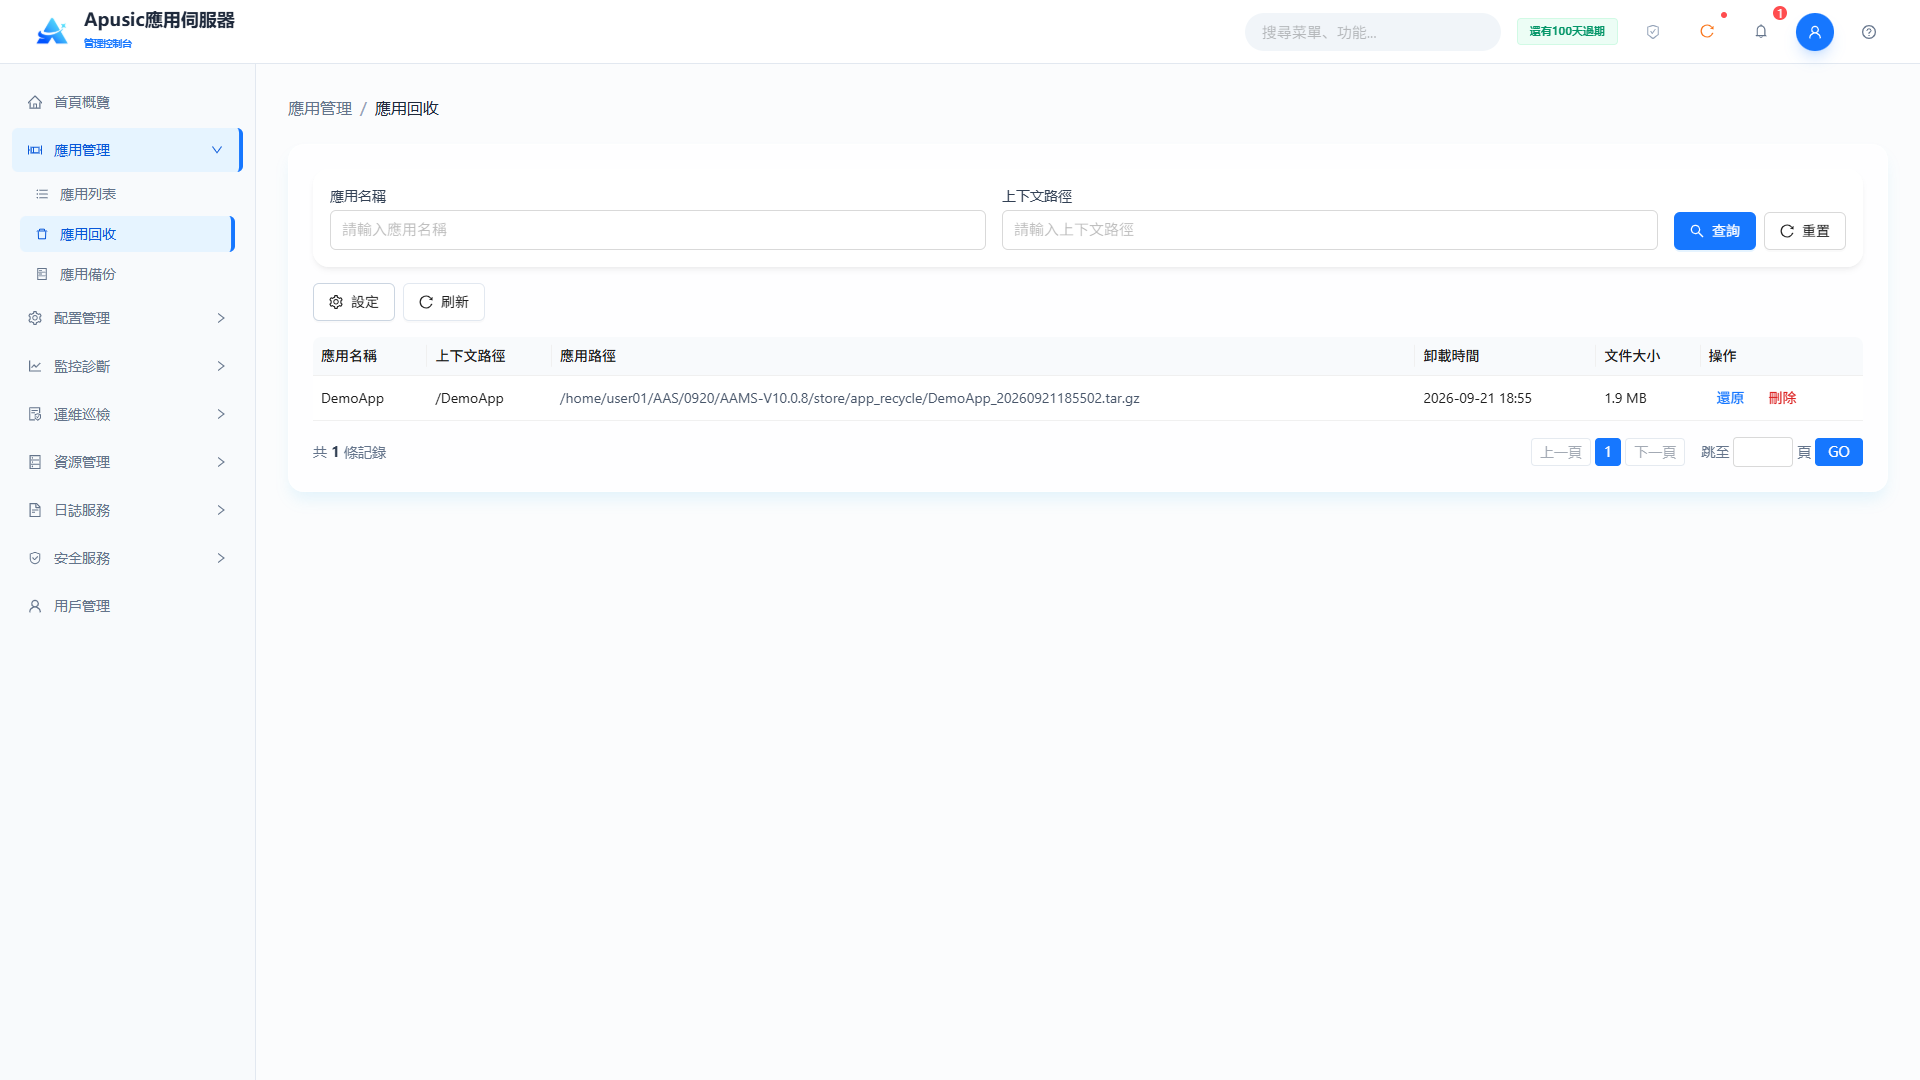
應用回收站功能在應用卸載時將其移入回收站,必要時可以恢復或找回。
點擊"應用管理 → 應用回收站",查看已卸載的應用並執行"恢復"或"刪除"。
# 回收站設置
點擊設置,進入應用回收站設置頁面。
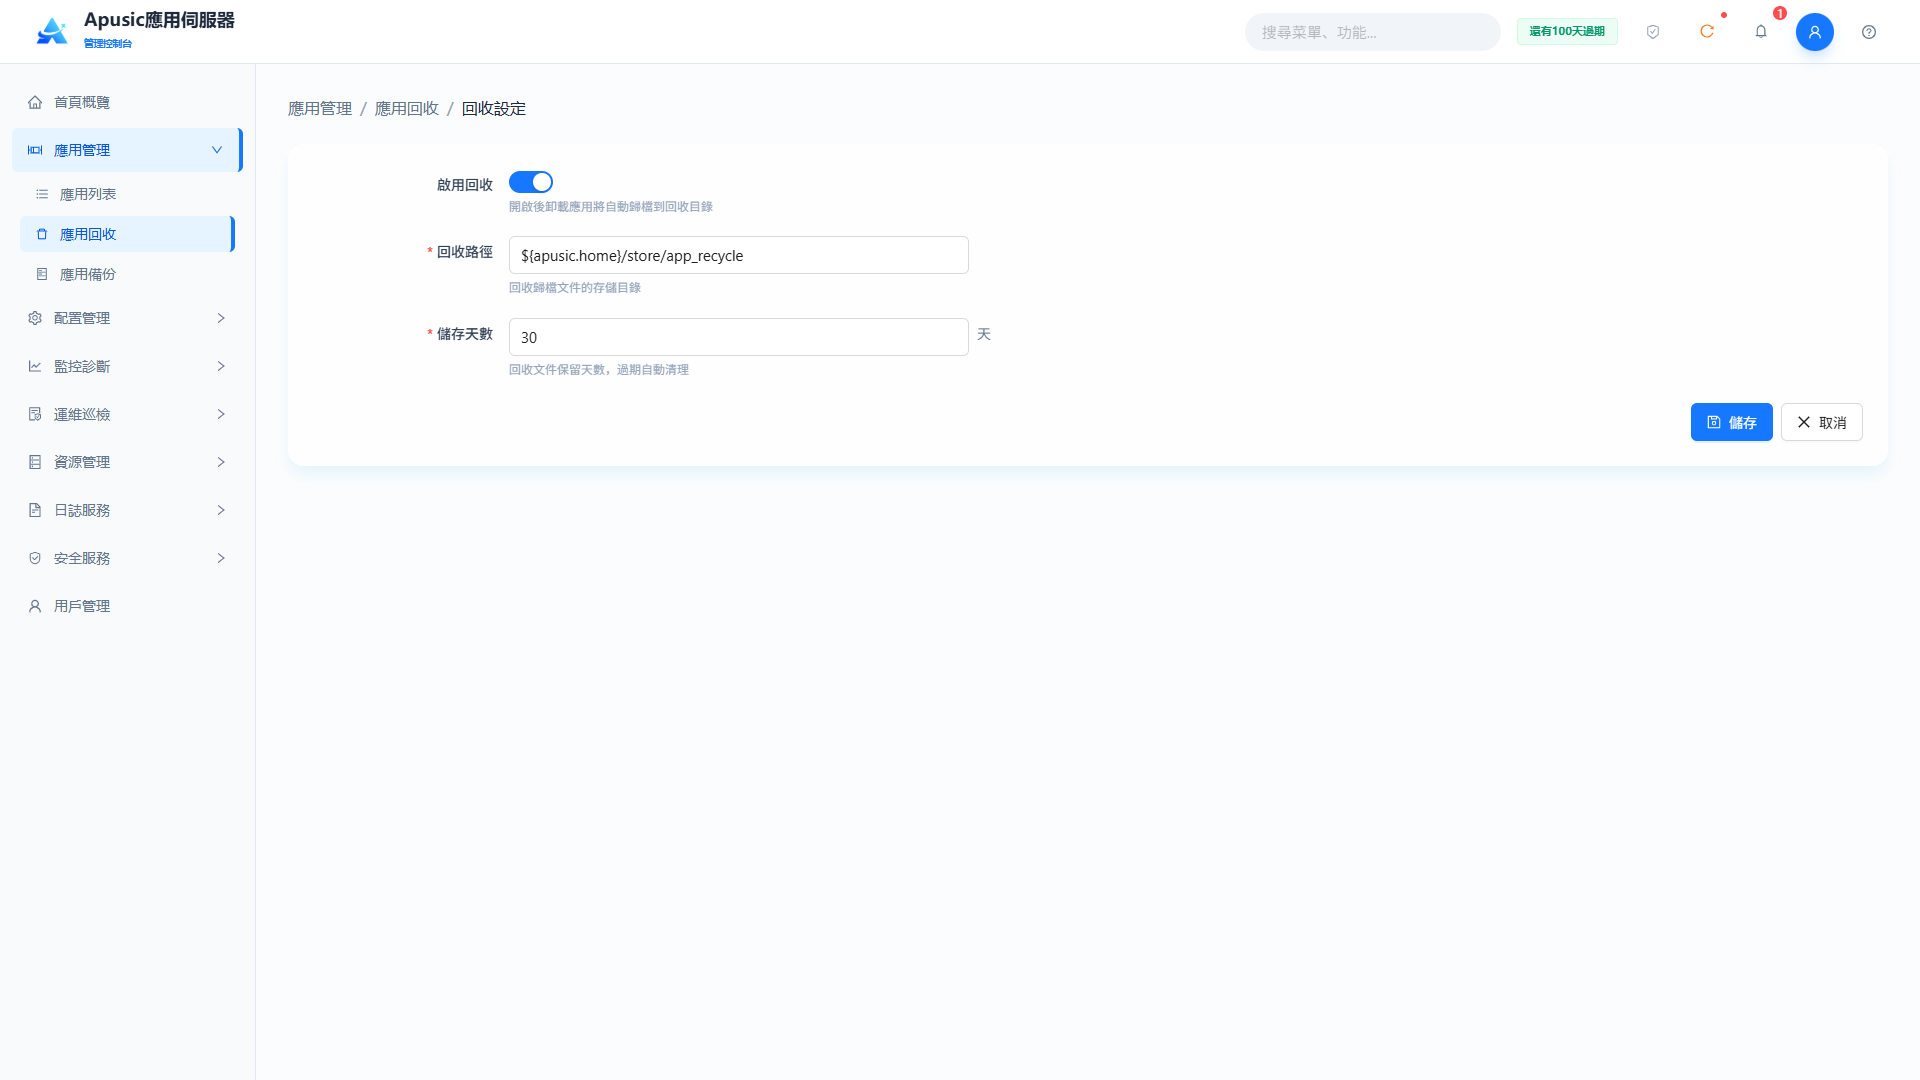
輸入項:
| 設置 | 參數 | 說明 |
| 啟用回收 | enable | 卸載應用時是否自動進入回收站。啟用後,卸載的應用會自動歸檔到回收目錄,可從回收站恢復;停用後,卸載的應用不回收。取值範圍:核取框,是 / 否。默認值:否。 |
| 回收路徑 | path | 回收應用包在伺服器上的存放目錄。指定回收歸檔文件的存放位置。取值範圍:字串,最長255字元,必須為伺服器上已存在且具備讀寫權限的目錄,支援系統變數佔位符。默認值:${apusic.home}/store/app_recycle。 |
| 保留天數 | retention | 回收文件保留時長,單位天。超過保留期的回收應用包會被系統自動清理。取值範圍:整數,1~365。默認值:30。 |
# 恢復應用
從回收站恢復應用到應用列表。注意,如果列表中已存在同名應用,恢復會失敗,需先卸載同名應用。
點擊"恢復"進入恢復頁面。
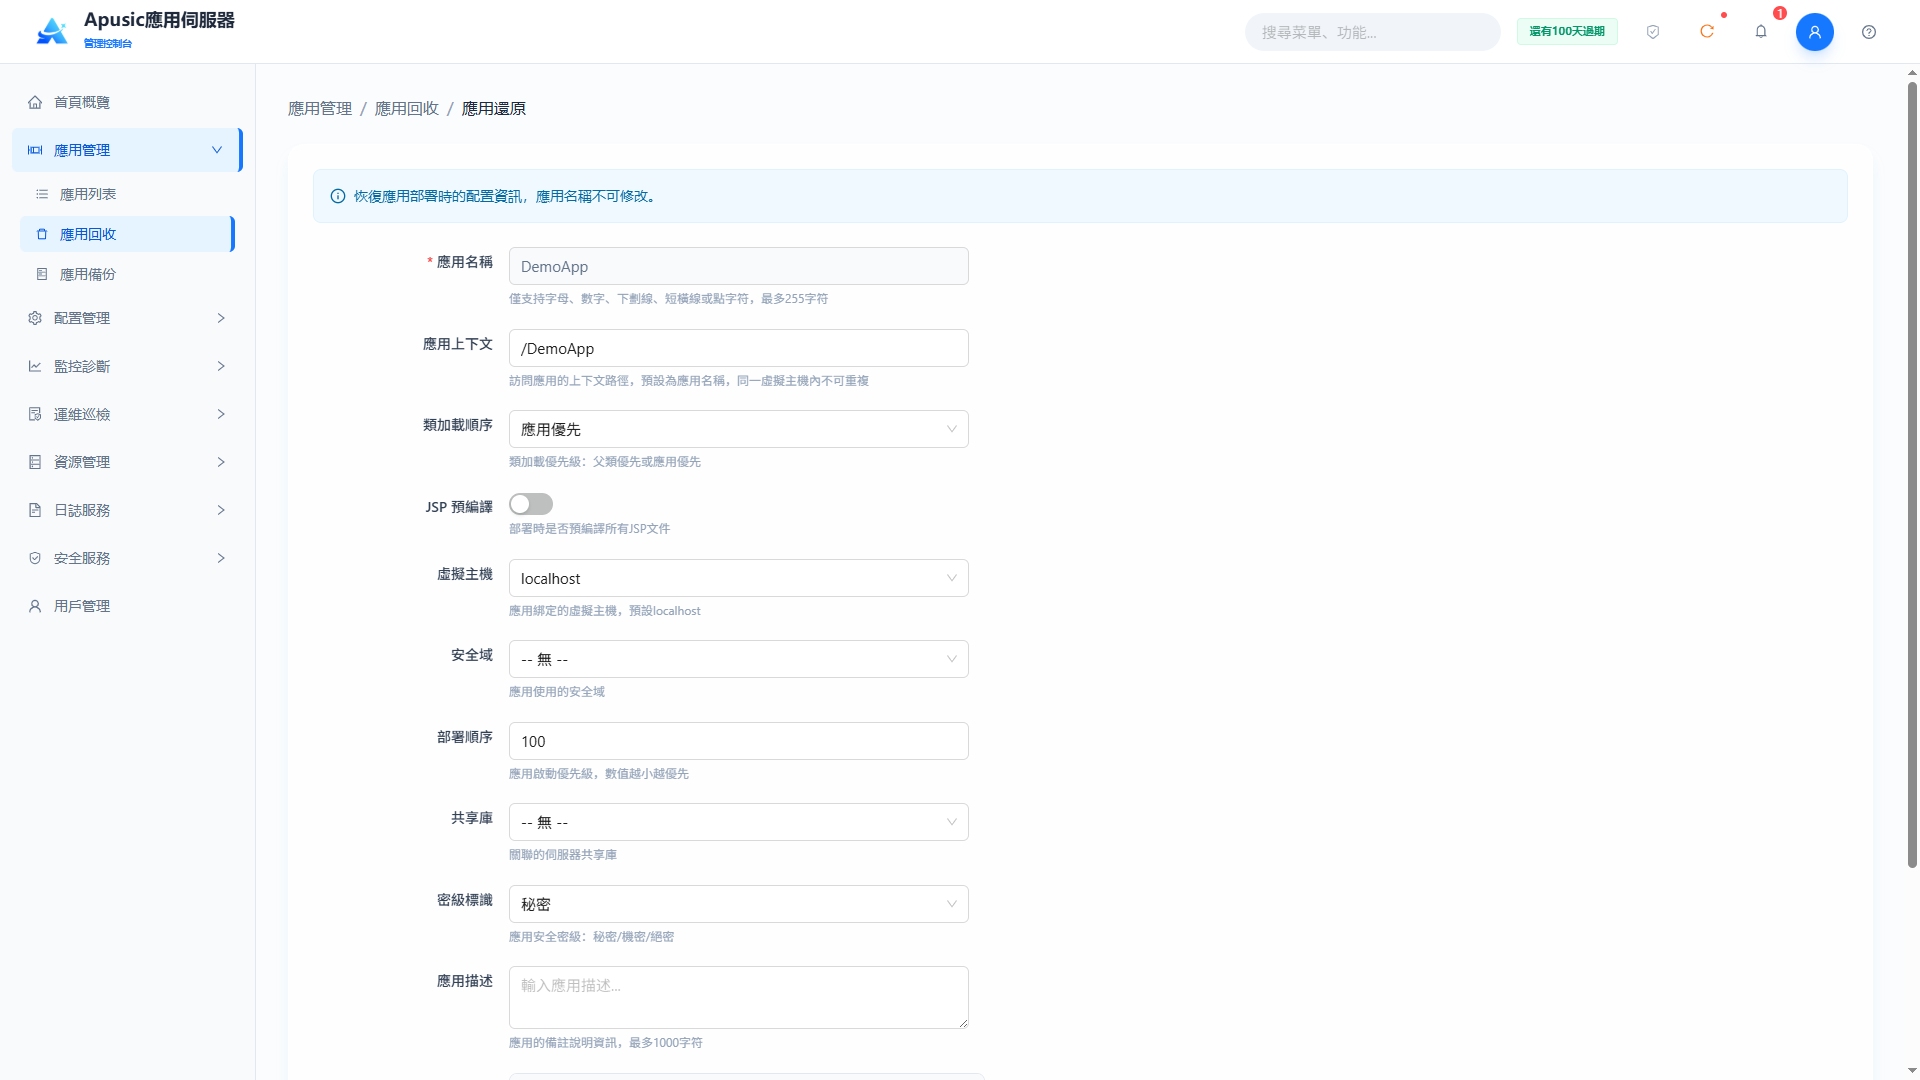
輸入配置:
| 設置 | 參數 | 說明 |
| 應用名稱 | appName | 待恢復應用的名稱。標識恢復目標;恢復後列表中不能存在同名應用。取值範圍:字串,只讀。默認值:自動填入回收站中的應用名稱。 |
| 上下文 | appContext | 訪問應用的URL路徑前綴。取值範圍:字串,最長255字元,僅允許字母、數字、下劃線和連字號。默認值:原配置。 |
| 類載入順序 | classLoaderOrder | 應用類載入器的委託策略。控制載入類時父類載入器優先還是應用自身的庫優先。取值範圍:下拉框,父優先 / 應用優先。默認值:原配置(默認為應用優先)。 |
| JSP預編譯 | jspPrecompile | 是否在啟動時預編譯全部JSP文件。啟用時在應用啟動時預編譯;停用時在首次訪問時編譯。取值範圍:開關,開 / 關。默認值:原配置。 |
| 虛擬主機 | virtualHost | 應用綁定的虛擬主機。取值範圍:下拉框,伺服器上已配置的虛擬主機。默認值:原配置。 |
| 會話管理器 | sessionManager | 會話持久化模式。配置應用的會話存儲策略,支援記憶體、文件、Redis、資料庫四種存儲方式。取值範圍:下拉框,會話管理器模組中已配置的會話管理器。默認值:原配置。 |
| 部署順序 | deployOrder | 伺服器啟動時應用的載入順序。數值越小載入優先級越高。取值範圍:整數,0~2147483647。默認值:原配置。 |
| 共享庫 | sharedLib | 與應用關聯的伺服器共享庫。取值範圍:下拉框,共享庫模組中已配置的共享庫。默認值:原配置。 |
| 共享庫優先級 | sharedLibPriority | 共享庫在應用類載入順序中的位置。取值範圍:下拉框,可選 共享庫優先 / WEB-INF/classes優先 / WEB-INF/lib優先。默認值:原配置。 |
| 部署超時(秒) | deployTimeout | 應用部署/啟動的超時時間,單位秒。取值範圍:整數,1~3600。默認值:原配置。 |
| 安全域 | securityDomain | 應用使用的安全域。取值範圍:下拉框,安全域模組中已配置的安全域名稱。默認值:原配置。 |
| 安全級別 | classLevel | 應用的安全級別。標識哪些安全級別的人員可以看到該資源。取值範圍:下拉框,公開 / 內部 / 秘密 / 機密。默認值:原配置。 |
| 應用描述 | appDesc | 應用的備註說明。取值範圍:字串,最長1000字元。默認值:原配置。 |
| 部署屬性(自定義) | deployProps | 應用的自定義配置參數。以"屬性名-屬性值"形式傳遞擴展配置,可添加多組。取值範圍:鍵值對列表;屬性名僅支援字母、數字和下劃線;屬性值支援任意文本。默認值:原配置。 |
最後點擊"恢復",系統提示恢復成功或失敗。
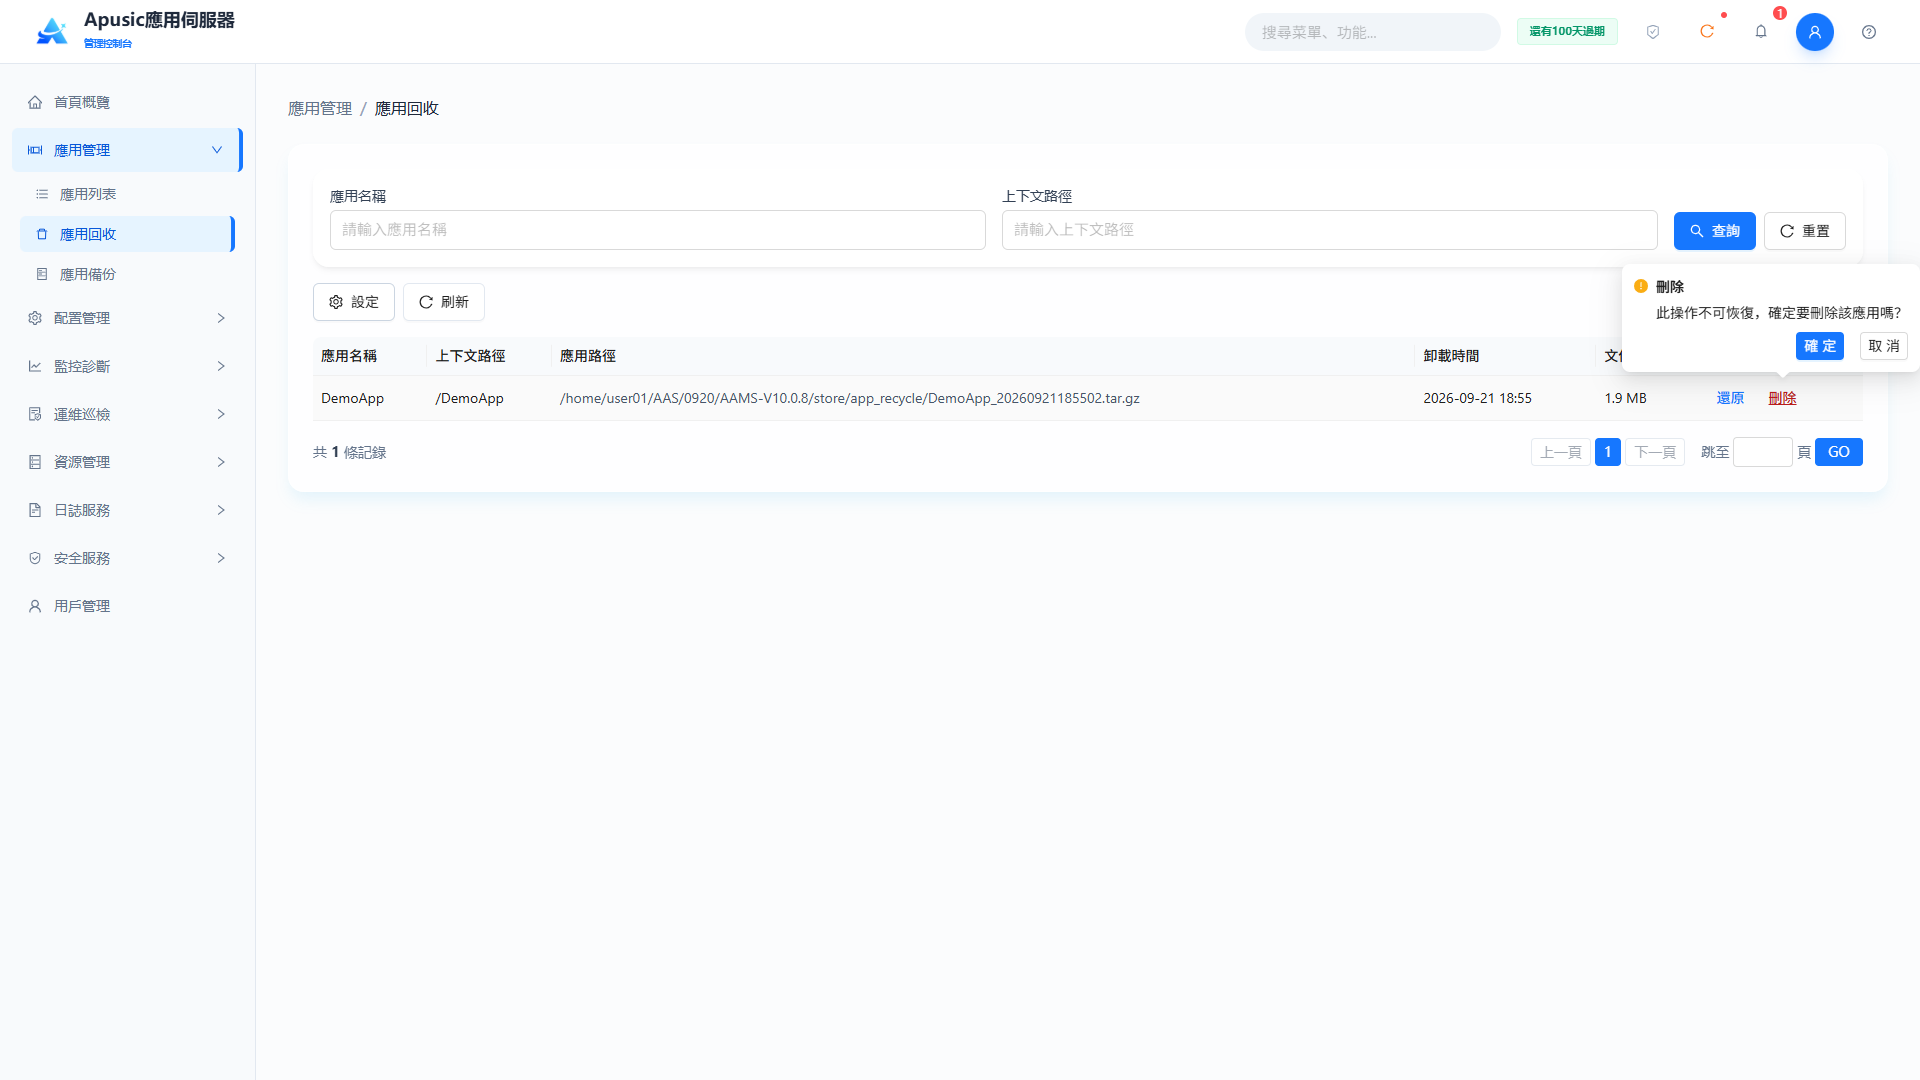
# 刪除應用
從回收站物理刪除應用。彈出確認對話框後,點擊"確定"物理刪除,或點擊取消放棄操作。
# 應用備份
應用備份功能為應用數據提供全生命週期保護,支援對已部署應用包的手動備份和恢復。
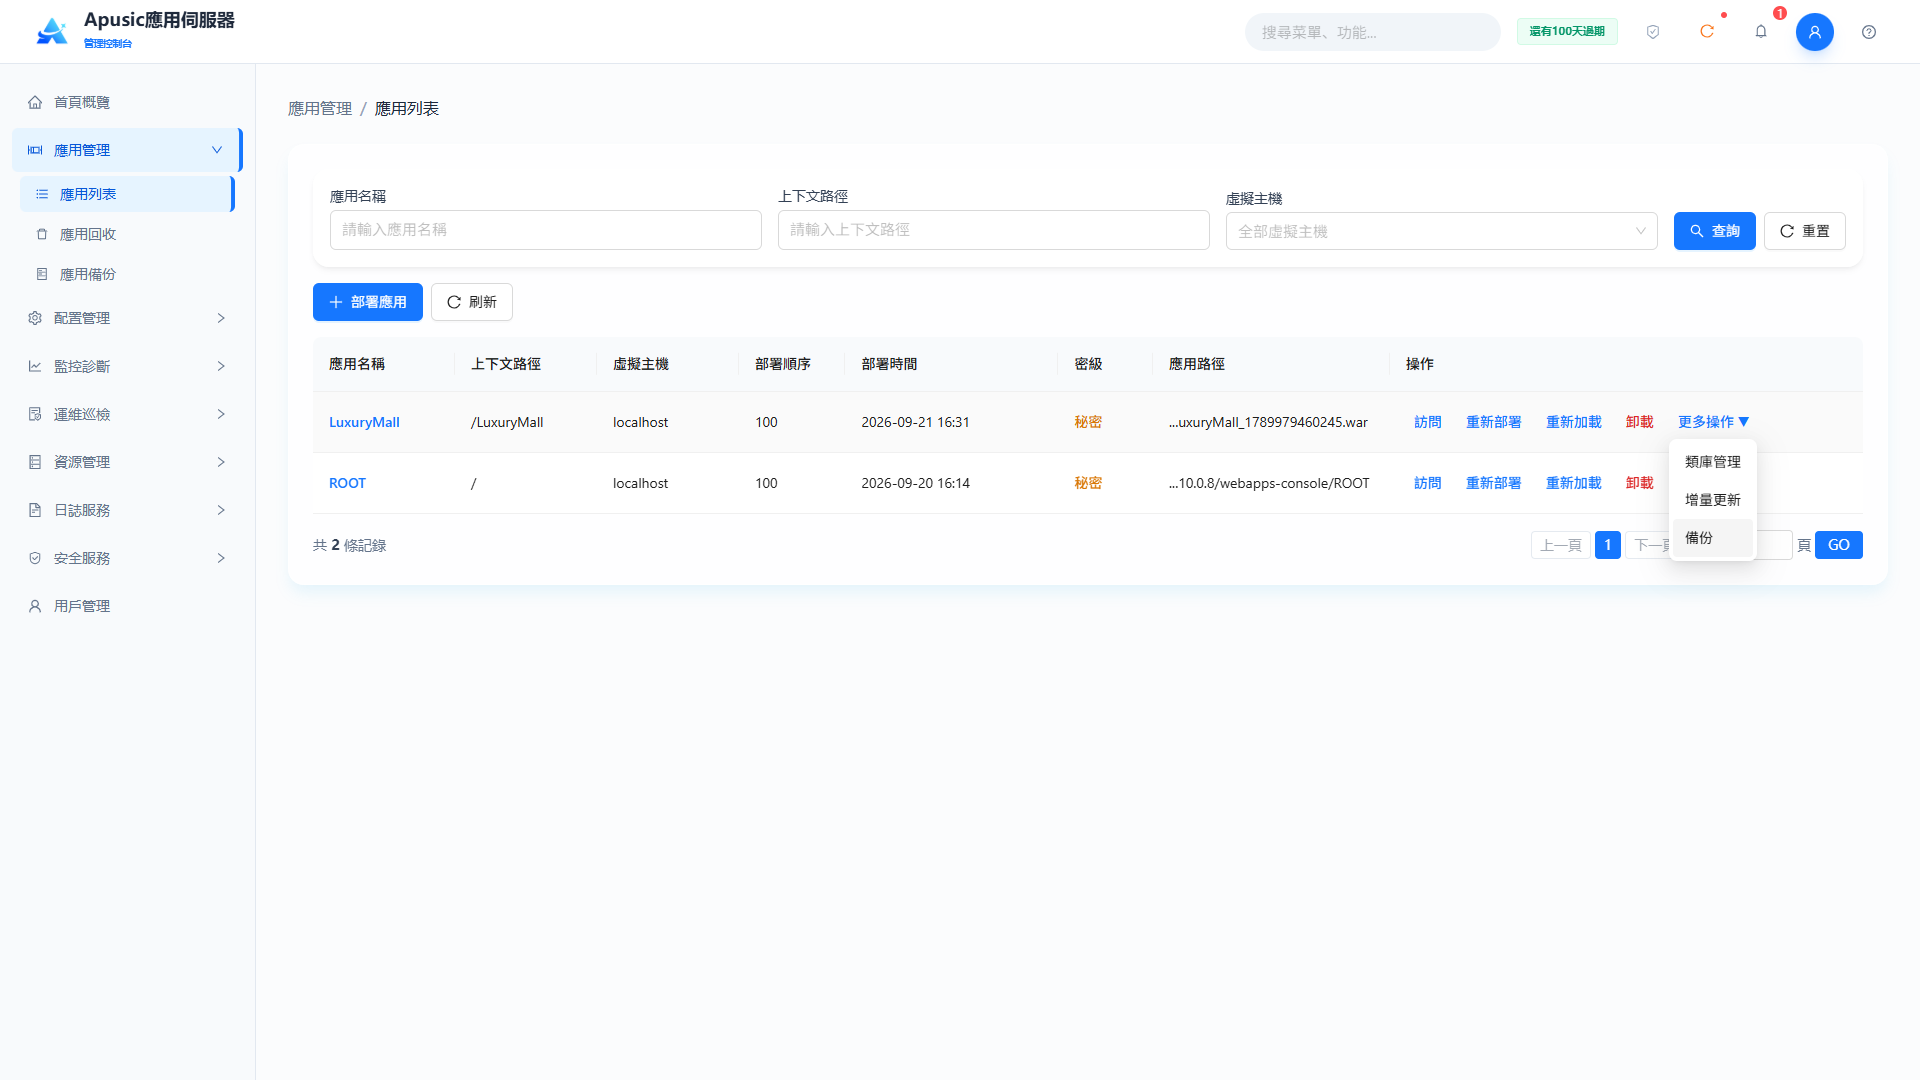
# 立即備份
點擊"應用管理 → 應用 → 更多 → 備份"
# 備份列表
備份後點擊"應用管理 → 應用備份",進入應用備份列表,可按應用名稱和上下文查詢。
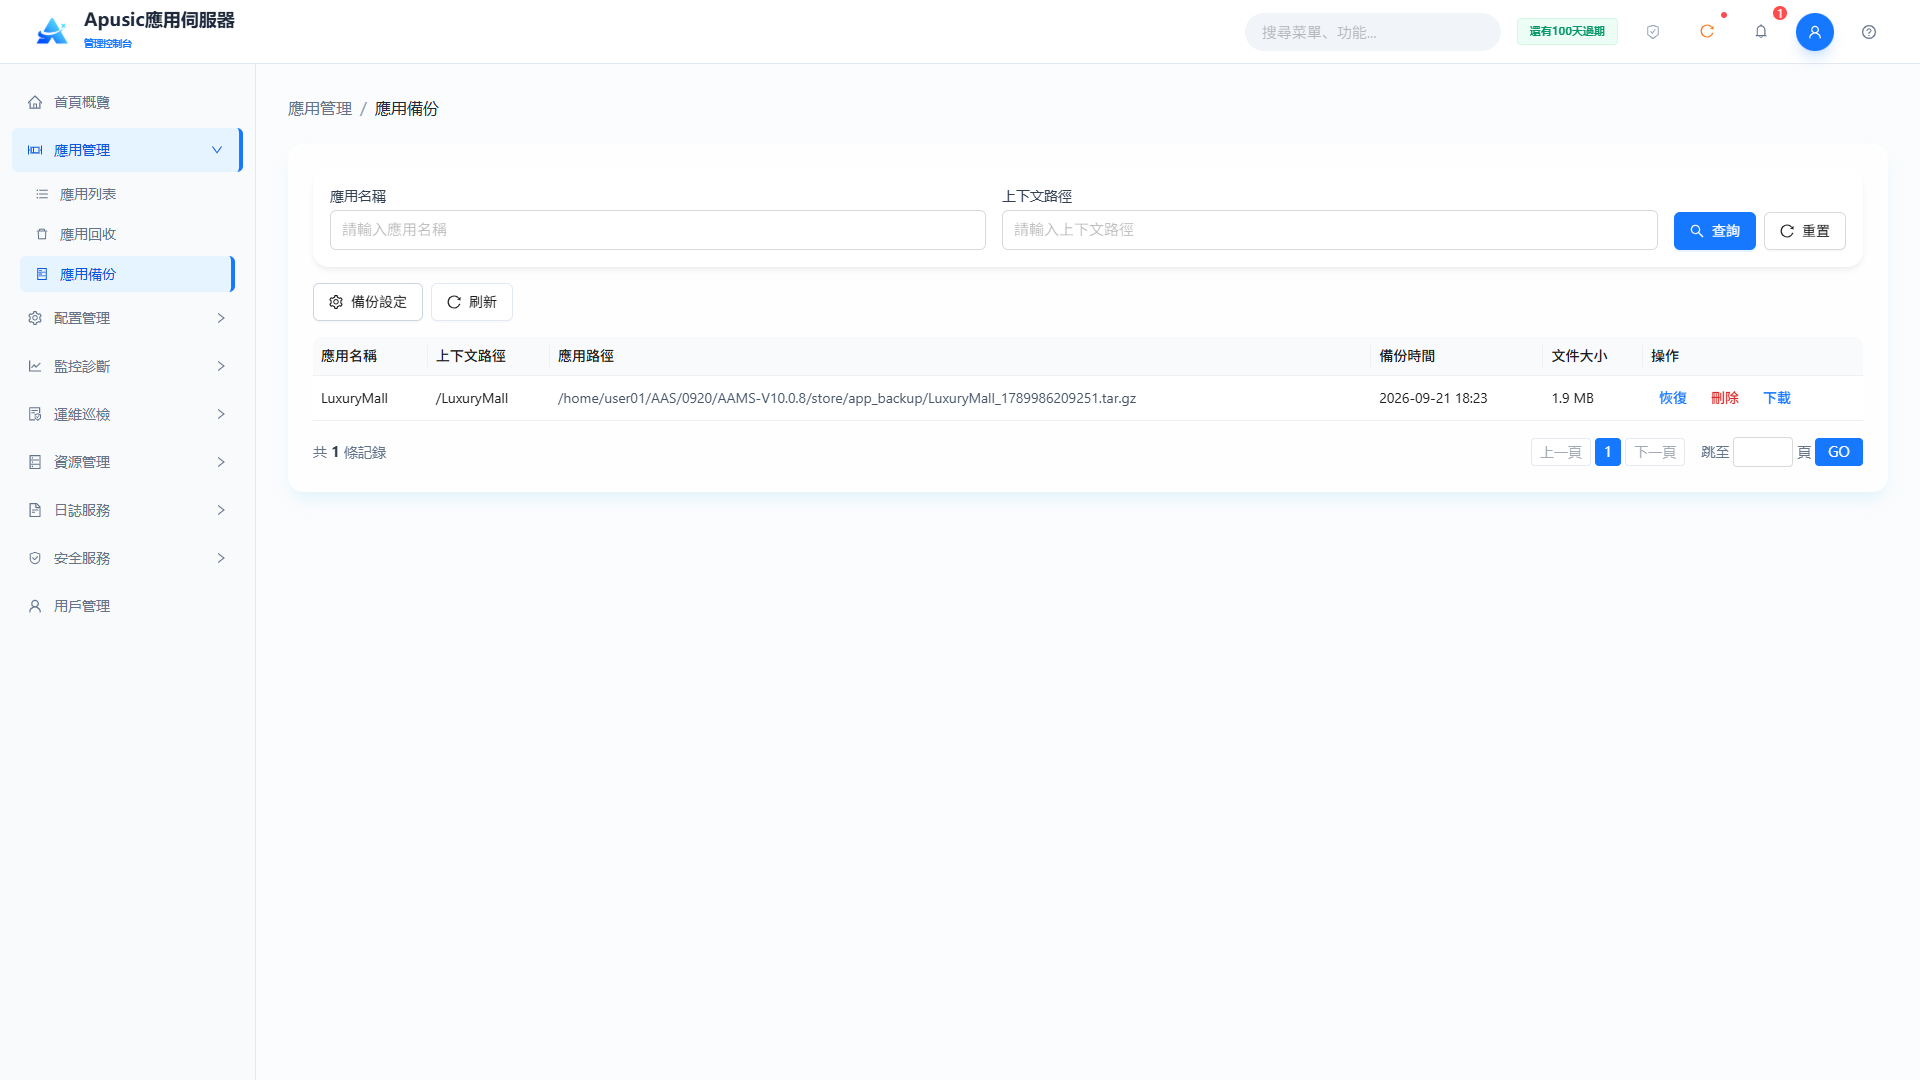
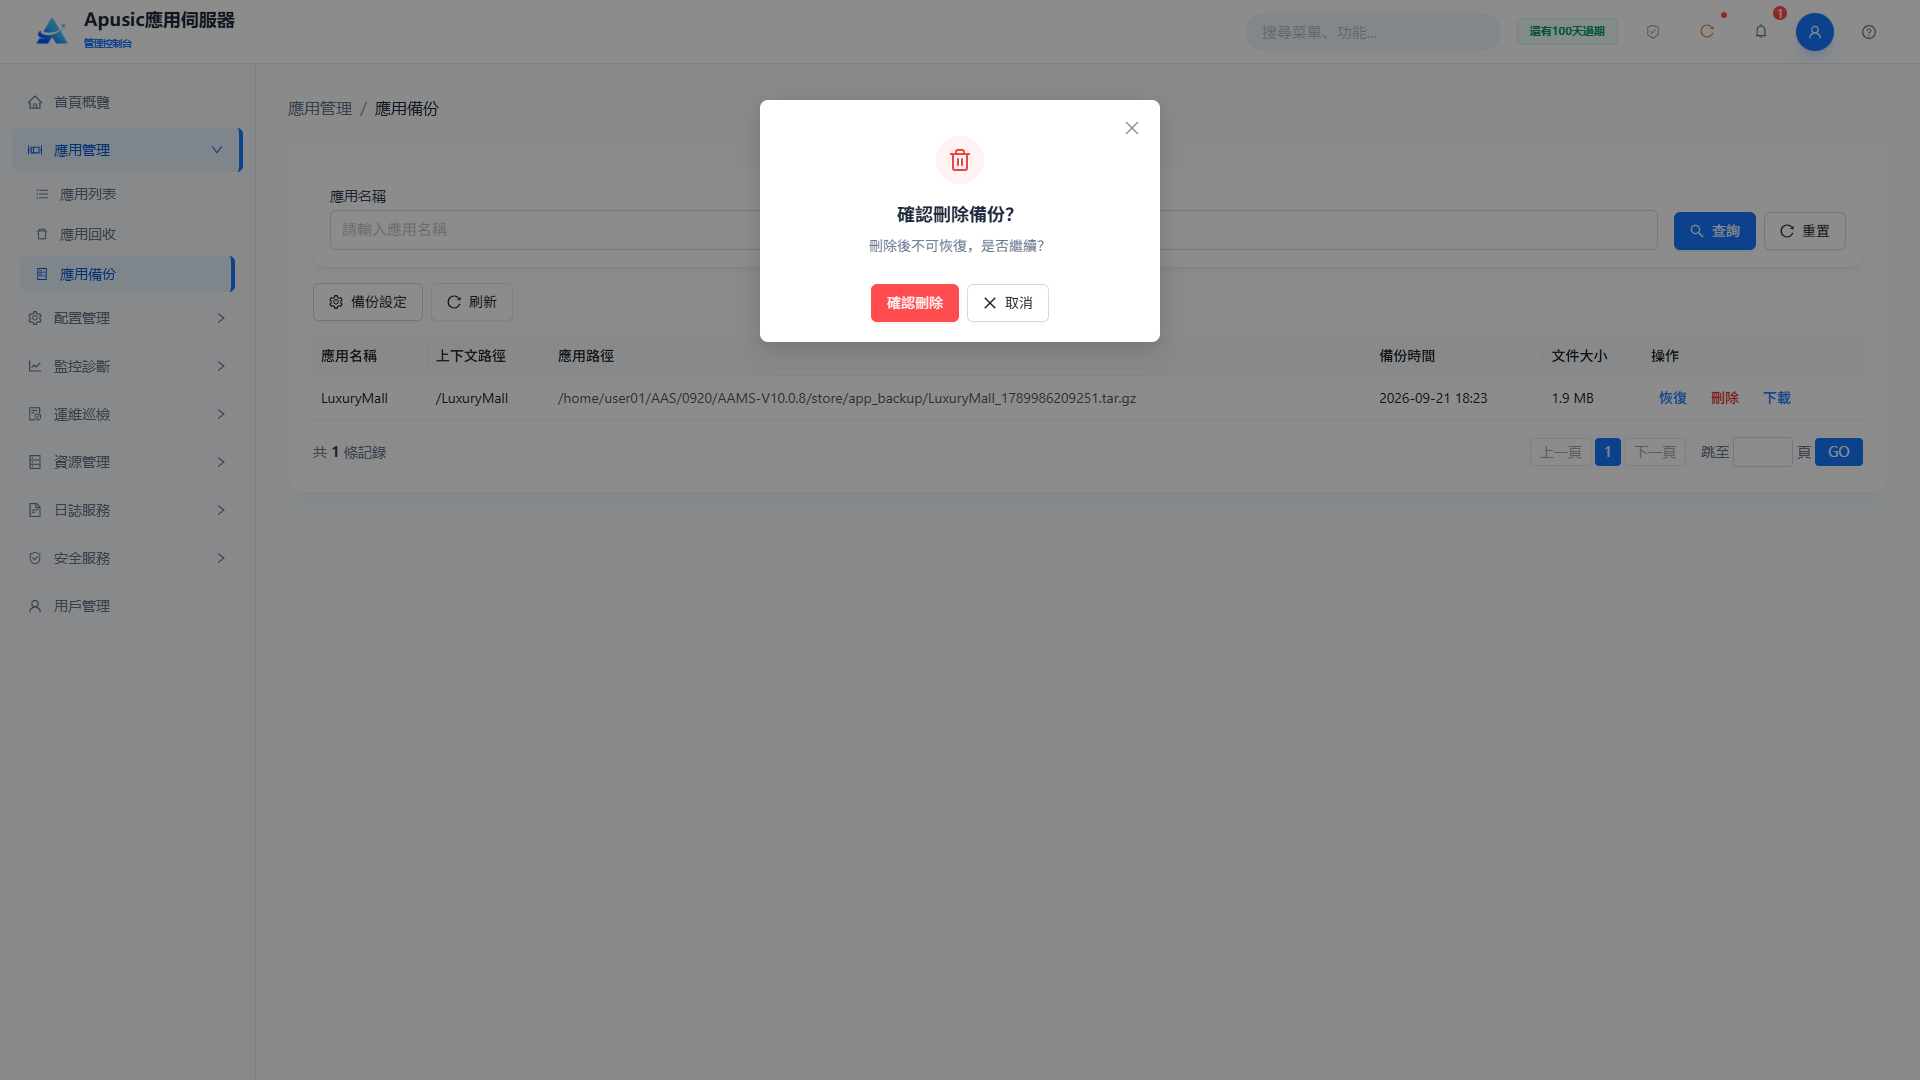
列表顯示應用名稱、上下文、應用路徑(備份文件存放位置)、備份時間和當前備份文件大小,以及操作按鈕(恢復、刪除、下載)。
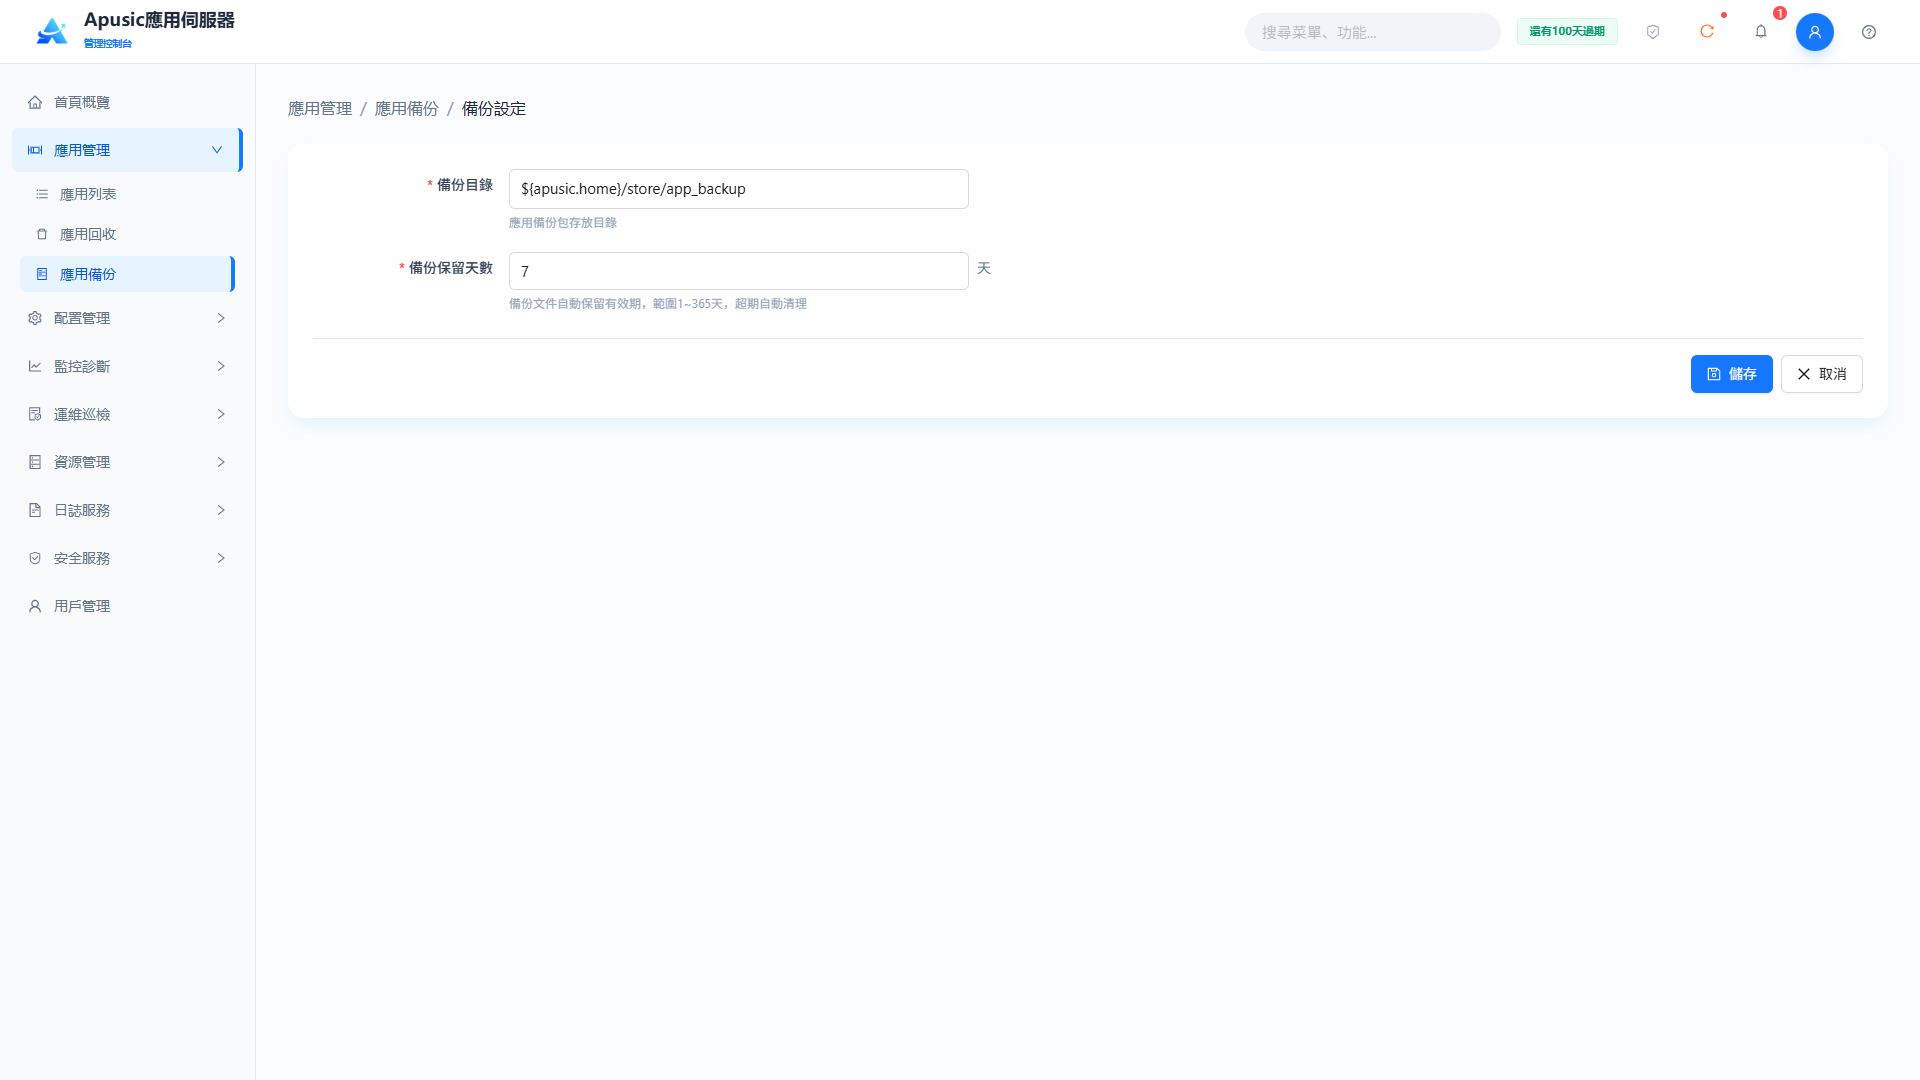
# 備份設置
點擊"備份設置",設置應用備份目錄和保留天數:
| 設置 | 參數 | 說明 |
| 備份目錄 | path | 應用備份包的存放目錄。指定伺服器上所有應用備份文件的存放位置。取值範圍:字串,合法的目錄路徑,支援系統變數佔位符。默認值:${apusic.home}/store/app_backup。 |
| 備份保留天數 | retention | 備份文件保留時長,單位天。超過保留期的備份文件會被系統自動清理。取值範圍:整數,1~365。默認值:7。 |
# 恢復備份文件
恢復已備份的應用包及其部署配置。管理員選擇歷史備份記錄後,系統自動填入備份時間點的完整部署配置,可在提交恢復前按需修改。恢復時系統會智能檢查目標應用狀態:如果當前環境已存在同名應用,會彈出確認對話框,可選擇覆蓋(先卸載原應用,再恢復備份版本)或取消,從而實現應用版本回退和故障恢復。
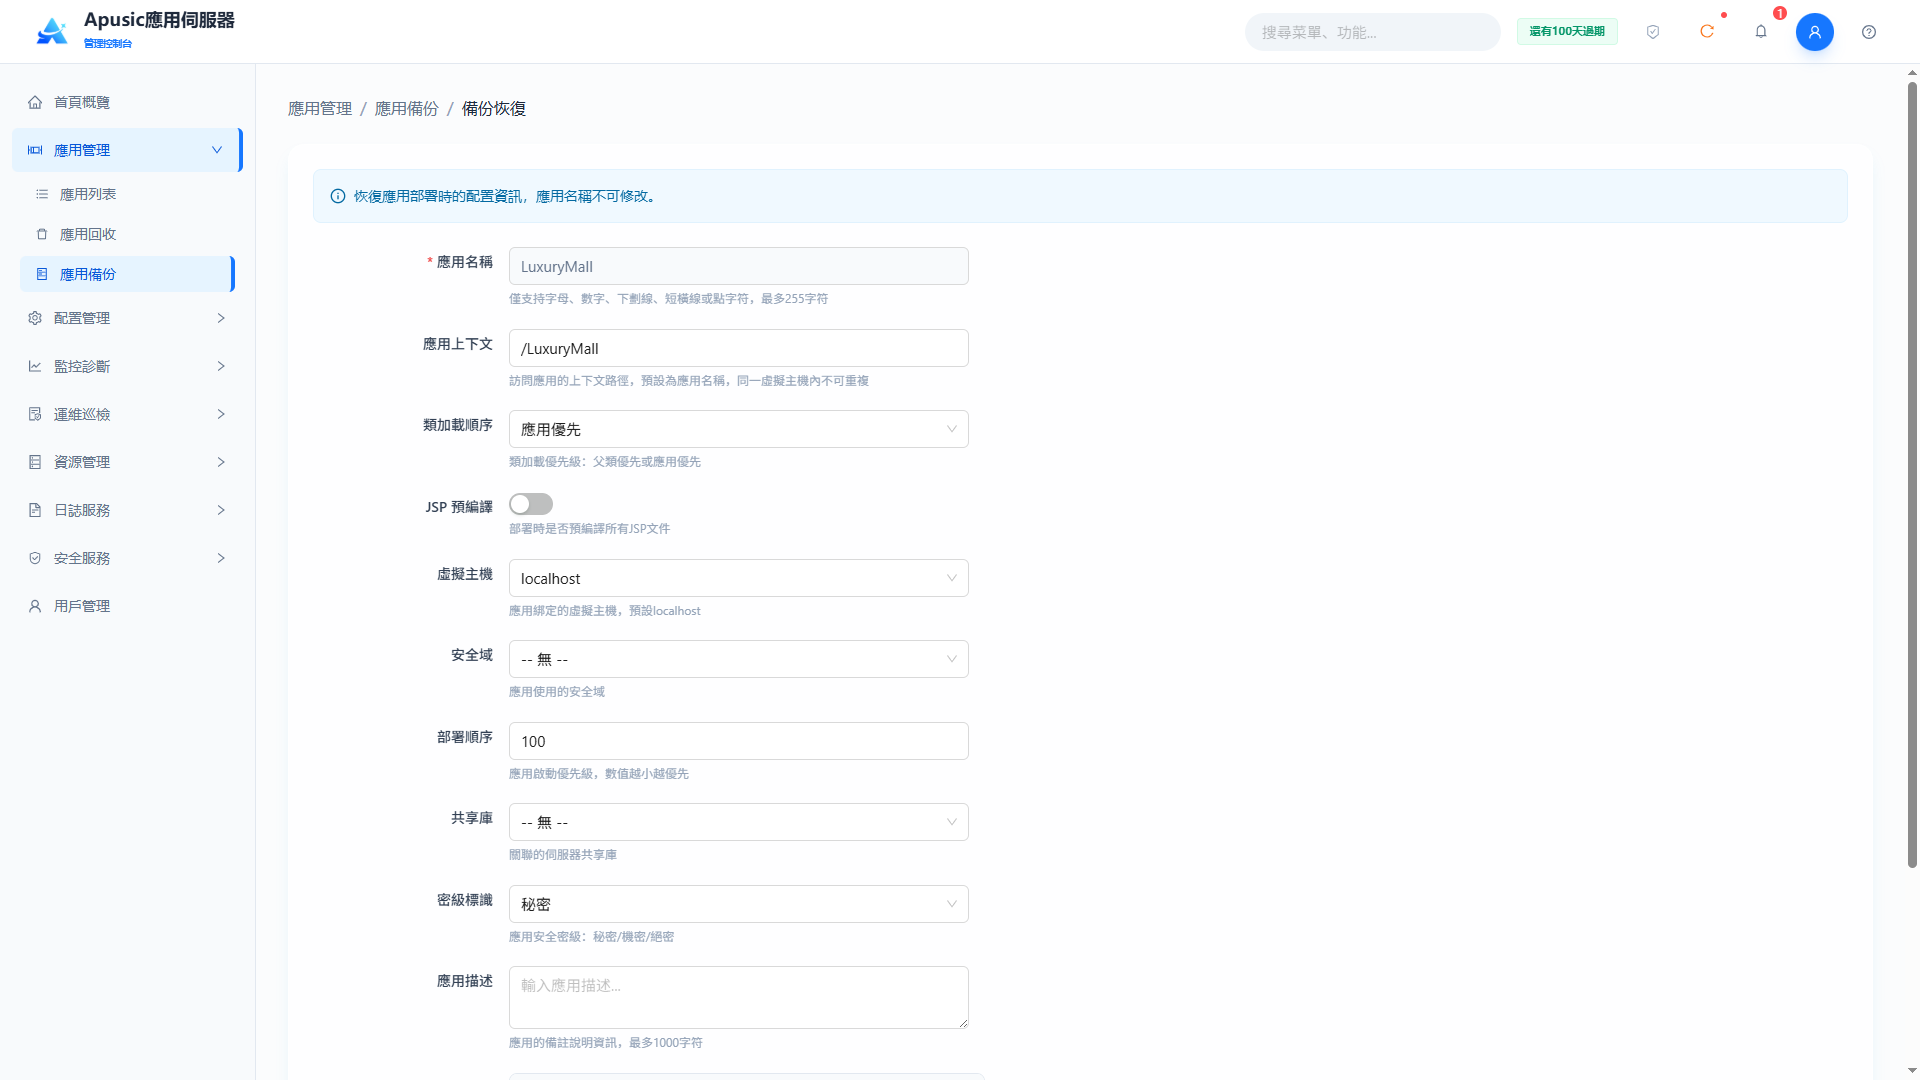
# 刪除備份文件
點擊"刪除",彈出確認對話框。確認後物理刪除該備份文件。
# 下載備份文件
將備份的應用以下載歸檔文件的形式下載到本地。
# 資源
# 數據源
應用伺服器管理控制台對數據源(JDBC連接池)進行全生命週期管理,涵蓋列表查詢、創建、編輯、啟用/停用、刪除和連通性測試。支援MySQL、Oracle、PostgreSQL、達夢(DM)、人大金倉(KingbaseES)等主流資料庫的連接配置,提供基本屬性、連接池、連接驗證、監控和擴展參數等多維度設置,滿足應用對多資料庫資源統一管理、連接優化和狀態監控的需求,保障資料庫連接穩定、可維護、安全。
# 數據源列表
點擊左側菜單"資源 → 數據源":
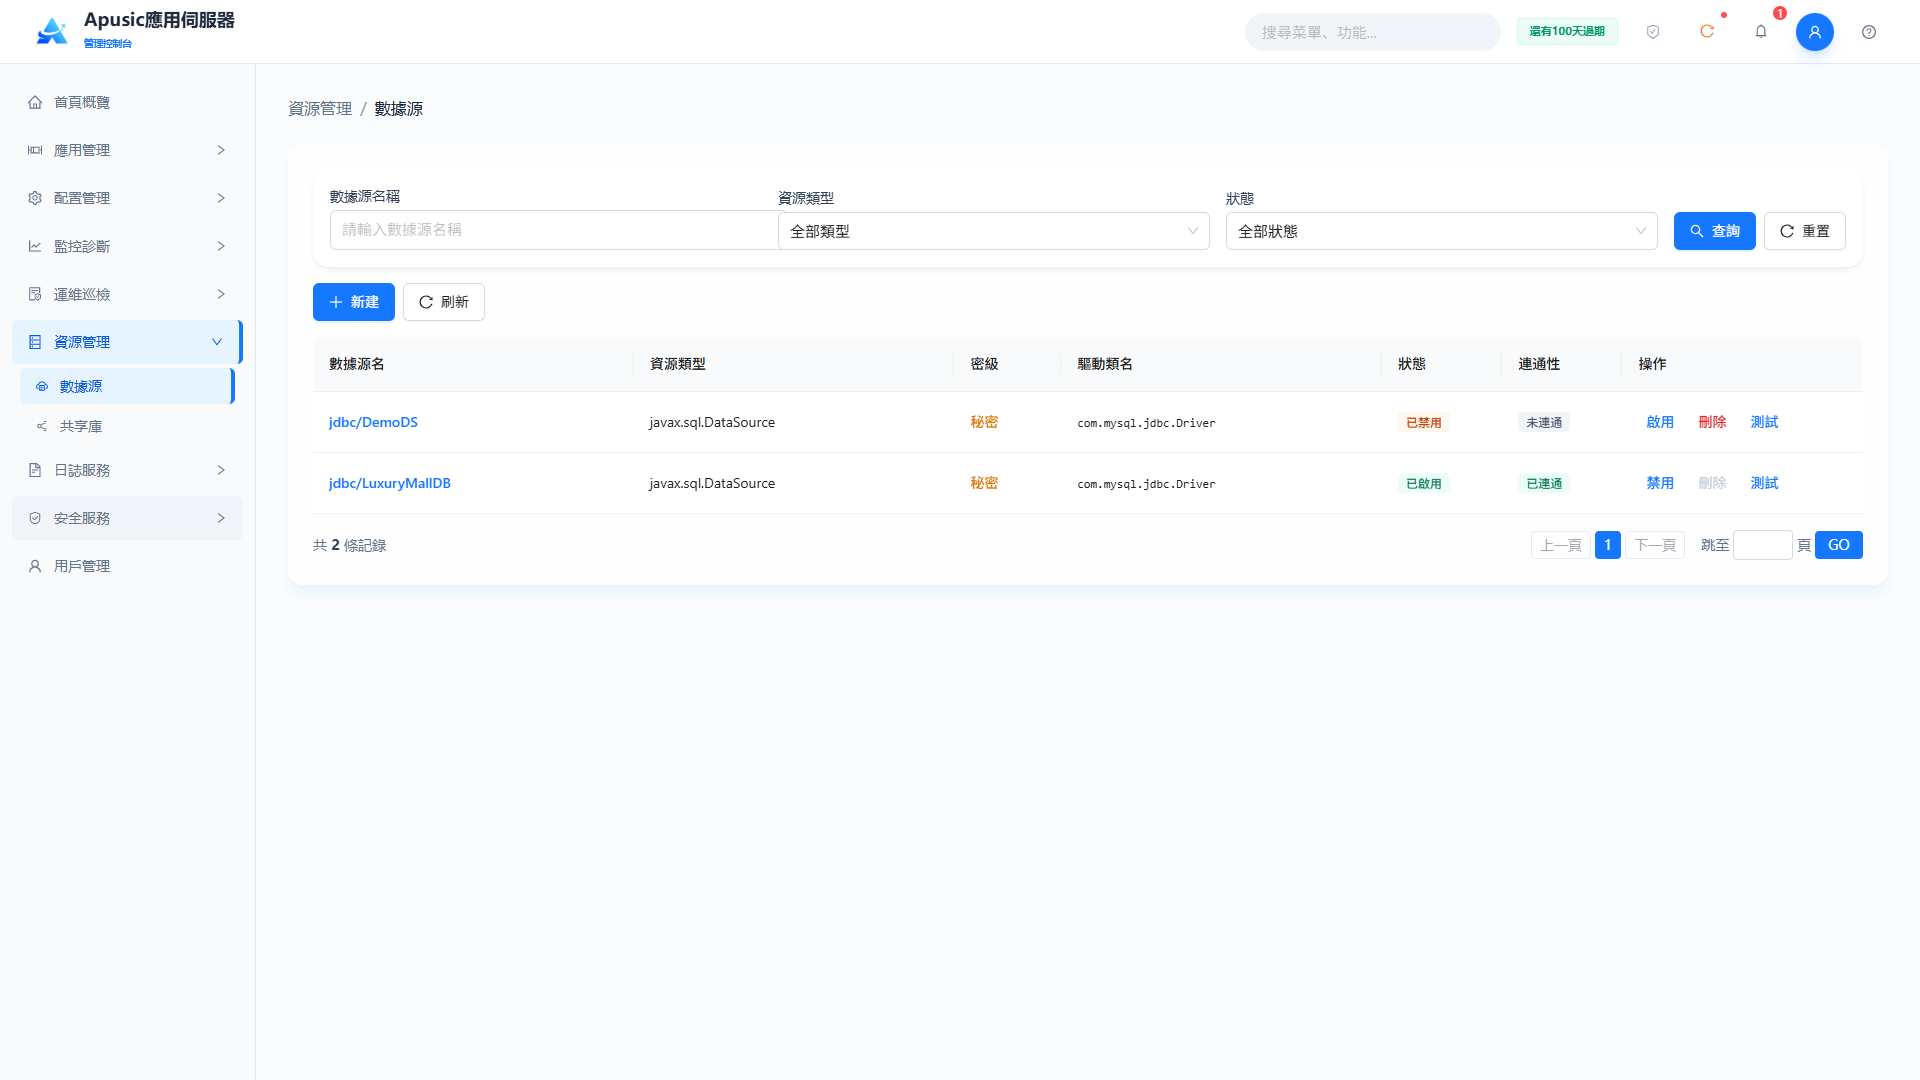
查詢條件
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 數據源名稱 | 按數據源名稱模糊查詢 | jdbc/mysql |
| 資源類型 | 支援javax.sql.DataSource、javax.sql.XADataSource、javax.sql.ConnectionPoolDataSource | javax.sql.DataSource |
| 狀態 | 按啟用/停用狀態過濾 | 全部狀態 |
列表欄位
| 欄位 | 說明 |
|---|---|
| 數據源名稱 | 數據源名稱,全域唯一 |
| 資源類型 | 資源類型:javax.sql.DataSource、javax.sql.XADataSource或javax.sql.ConnectionPoolDataSource |
| 驅動類 | JDBC驅動類的全限定名 |
| 狀態 | 已啟用 / 已停用 |
| 連通性 | 最近一次連通性測試結果,如"正常"或"異常" |
| 操作 | 編輯、刪除、啟用/停用、測試連通性 |
# 創建數據源
嚮導式的數據源配置工具,用於創建和管理資料庫連接池。分步嚮導降低配置複雜度,確保生成的連接池滿足生產環境高性能、高可用的要求。
點擊"新建"進入創建頁面。創建數據源為四步嚮導:基本配置 → 連接池配置 → 連接驗證配置 → 高級配置
第1步:基本配置
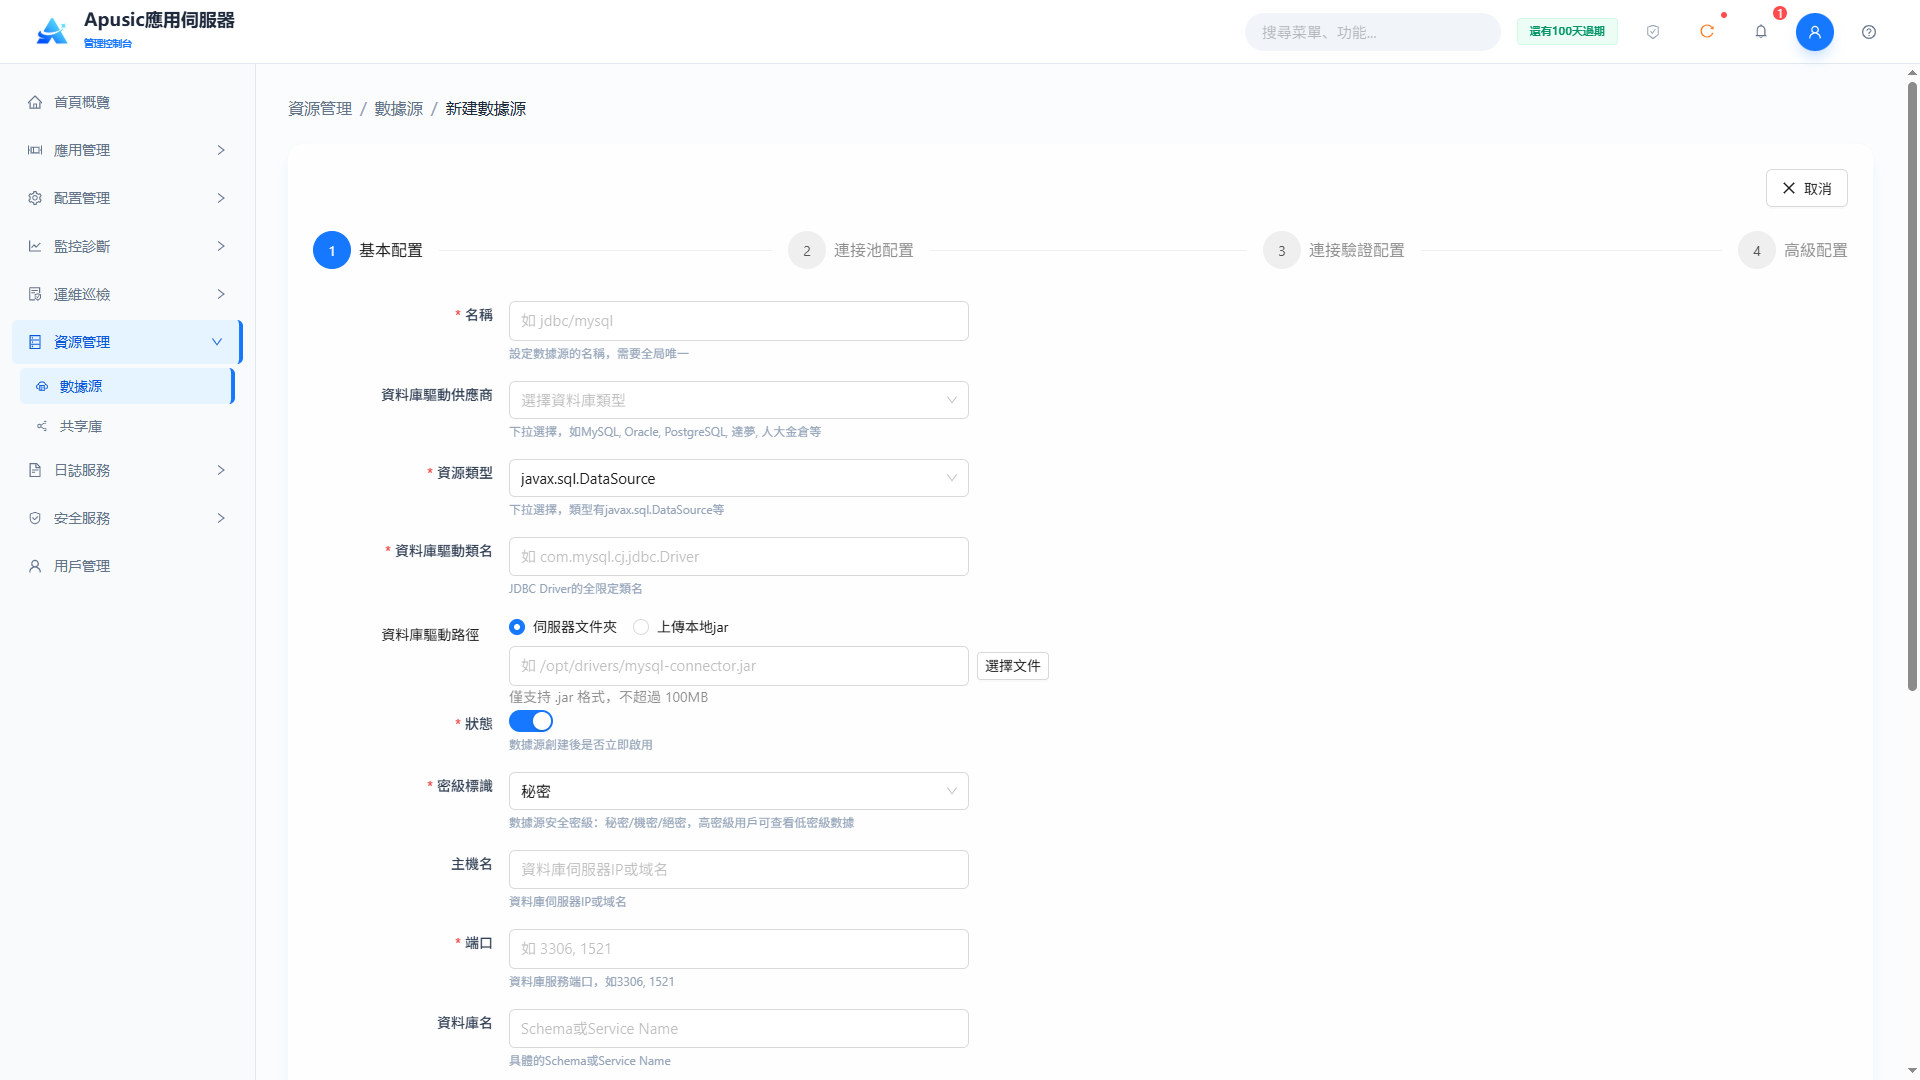
| 設置 | 參數 | 說明 |
| 名稱 | name | 數據源名稱(JNDI名稱)。數據源的全域唯一標識,應用通過該名稱查找並獲取資料庫連接。取值範圍:字串,1~128字元,全域唯一,必填。默認值:空。 |
| 資料庫驅動廠商 | dbType | 資料庫廠商類型。選擇目標資料庫類型,系統會相應填入默認驅動類和URL模板。取值範圍:下拉框,如MySQL、Oracle、PostgreSQL、DM(達夢)、KingbaseES(人大金倉)、HighGo(瀚高),必填。默認值:空。 |
| 資源類型 | resourceType | 數據源的JNDI資源介面類型。決定獲取連接的方式(普通/XA分散式/池化)。取值範圍:下拉框,javax.sql.DataSource、javax.sql.XADataSource、javax.sql.ConnectionPoolDataSource,必填。默認值:javax.sql.DataSource。 |
| 驅動類 | driverClass | JDBC驅動的全限定名。指定要載入的JDBC Driver實現類。取值範圍:字串,1~128字元,如com.mysql.cj.jdbc.Driver,必填。默認值:根據所選資料庫驅動廠商自動填入。 |
| 驅動路徑 | driverPath | JDBC驅動JAR的來源。上傳驅動文件或指定伺服器上驅動JAR的路徑。取值範圍:文件上傳或路徑字串,僅支援.jar文件,最大100MB。默認值:空。 |
| 狀態 | status | 數據源創建後的啟用狀態。控制數據源是否立即投入使用。取值範圍:開關,開 / 關。默認值:開。 |
| 安全級別 | classLevel | 數據源的安全級別。控制哪些安全級別的人員可以看到該數據源,高級別用戶可查看低級別數據。取值範圍:下拉框,秘密 / 機密 / 絕密。默認值:秘密。 |
| 主機 | host | 資料庫伺服器地址。指定資料庫監聽的IP或域名,用於自動拼裝JDBC URL。取值範圍:字串,1~255字元。默認值:空。 |
| 端口 | port | 資料庫服務監聽端口。與主機配合拼裝JDBC URL。取值範圍:整數,1~65535,如3306、1521。默認值:空。 |
| 資料庫名稱 | databaseName | 目標資料庫的庫名(Schema)或服務名(Service Name)。取值範圍:字串,1~64字元。默認值:空。 |
| 用戶名 | username | 連接資料庫的帳號。取值範圍:字串,1~255字元,必填。默認值:空。 |
| 密碼 | password | 連接資料庫的密碼。資料庫認證憑證,加密存儲,前端不以明文回顯。取值範圍:字串,1~255字元,必填。默認值:空。 |
| URL | url | 完整的JDBC連接串。數據源實際使用的資料庫連接地址,通常由主機/端口/資料庫名生成。取值範圍:字串,1~500字元,必須符合JDBC規範,可手工編輯,必填。默認值:由主機/端口/資料庫名生成。 |
| 自定義屬性 | customProperties | 數據源的自定義擴展參數。以鍵值對形式向驅動傳遞額外連接屬性。取值範圍:鍵值對列表。默認值:空。 |
第2步:連接池配置
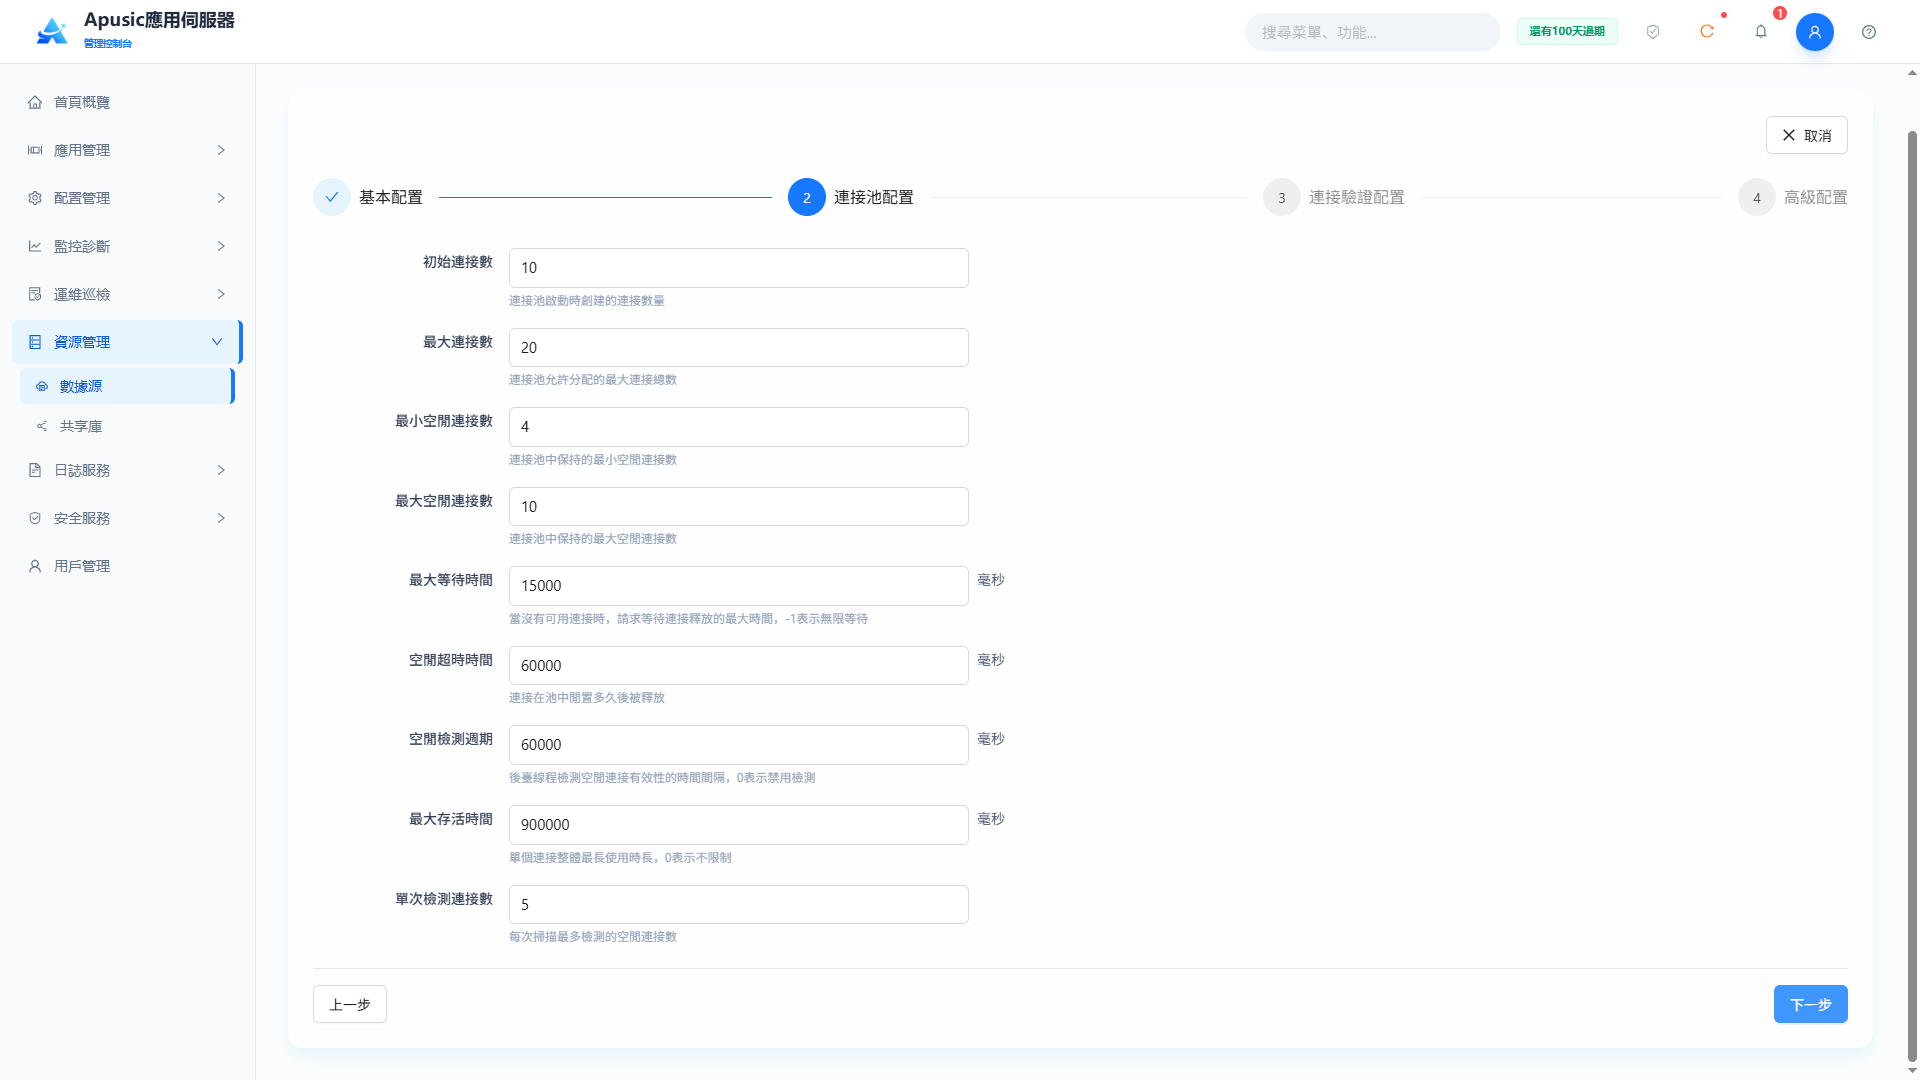
| 設置 | 參數 | 說明 |
| 初始連接數 | initialConnections | 連接池啟動時創建的連接數。預熱連接池,降低首批請求的建連開銷。取值範圍:整數,0 ~ 最大連接數。默認值:10。 |
| 最大連接數 | maxConnections | 連接池可分配的最大總連接數。限制並發資料庫連接,保護資料庫。取值範圍:整數,≥初始連接數,最大2147483647,必填。默認值:20。 |
| 最小空閒連接 | minIdle | 連接池保持的最小空閒連接數。確保低負載時也有可用連接,突發請求無需等待建連。取值範圍:整數,0 ~ 最大空閒連接數,必填。默認值:4。 |
| 最大空閒連接 | maxIdle | 連接池保持的最大空閒連接數。超過該數量的空閒連接會被釋放,控制資源佔用。取值範圍:整數,≥最小空閒連接且≤最大連接數,必填。默認值:10。 |
| 最大等待時間 | maxWaitMs | 無可用連接時請求的最長等待時間,單位毫秒。超時後拋出異常;-1表示無限等待,0表示立即失敗。取值範圍:整數,-1 ~ 2147483647,必填。默認值:15000。 |
| 空閒超時 | idleTimeoutMs | 連接在池中最長可空閒的時長,單位毫秒。回收長時間空閒的連接,釋放資料庫資源。取值範圍:整數,1 ~ 86400000,必填。默認值:60000。 |
| 空閒檢查週期 | idleCheckPeriodMs | 後台線程檢查空閒連接有效性的間隔,單位毫秒。定期巡檢空閒連接,0表示停用檢查。取值範圍:整數,0 ~ 1800000,必填。默認值:60000。 |
| 最大存活時間 | maxLifetimeMs | 單個連接的最大總存活時長,單位毫秒。達到存活上限時強制重建連接,避免資料庫側連接老化;0表示不限。取值範圍:整數,0 ~ 86400000,必填。默認值:900000。 |
| 單次檢查連接數 | maxCheckConnections | 每次掃描最多檢查的空閒連接數。限制單次檢查的工作量,避免任務佔用過多資源。取值範圍:整數,1 ~ 2147483647。默認值:5。 |
第3步:連接驗證配置
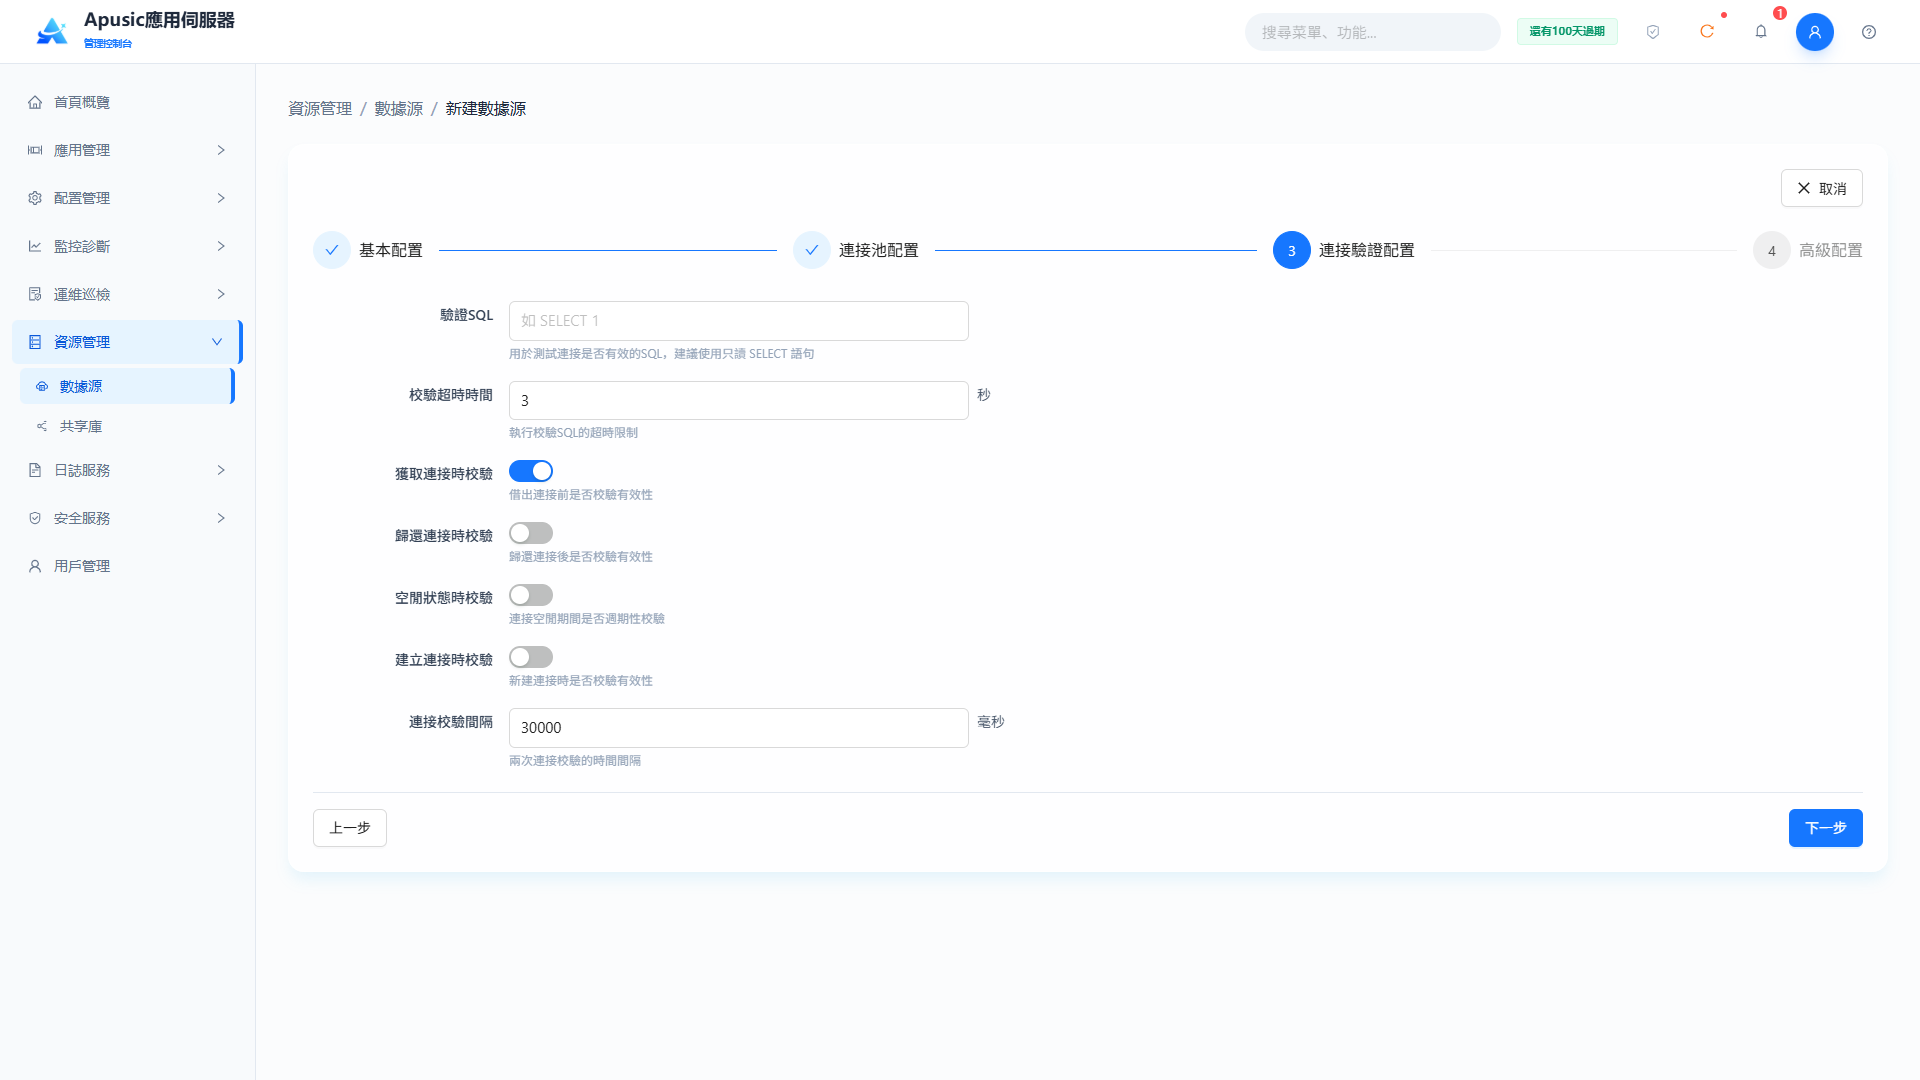
| 設置 | 參數 | 說明 |
| 驗證SQL | validationQuery | 用於測試連接是否有效的SQL語句。連接驗證時執行該SQL以判斷可用性。取值範圍:字串,1~256字元,如SELECT 1,任一驗證開關開啟時必填。默認值:空。 |
| 驗證超時 | validationTimeoutSeconds | 執行驗證SQL的超時時間,單位秒。超過該時長未返回則判定連接無效。取值範圍:整數,1 ~ 1800。默認值:3。 |
| 取出驗證 | testOnBorrow | 歸還連接前是否驗證。確保應用取到的連接可用;開啟後每次取出都有額外開銷。取值範圍:開關,開 / 關,開啟時需配置驗證SQL。默認值:關。 |
| 歸還驗證 | testOnReturn | 連接歸還後是否驗證。攔截使用期間受損的連接。取值範圍:開關,開 / 關,開啟時需配置驗證SQL。默認值:關。 |
| 空閒驗證 | testWhileIdle | 空閒期間是否定期驗證連接。與空閒檢查週期配合剔除無效連接,開銷低,推薦開啟。取值範圍:開關,開 / 關,開啟時需配置驗證SQL。默認值:關。 |
| 建連驗證 | testOnConnect | 新建連接時是否驗證。確保新連接立即可用。取值範圍:開關,開 / 關,開啟時需配置驗證SQL。默認值:關。 |
| 驗證間隔 | validationIntervalMs | 兩次連接驗證之間的間隔,單位毫秒。控制頻率,避免過度驗證影響性能。取值範圍:整數,1 ~ 1800000,設置時需配置驗證SQL。默認值:30000。 |
第4步:高級配置
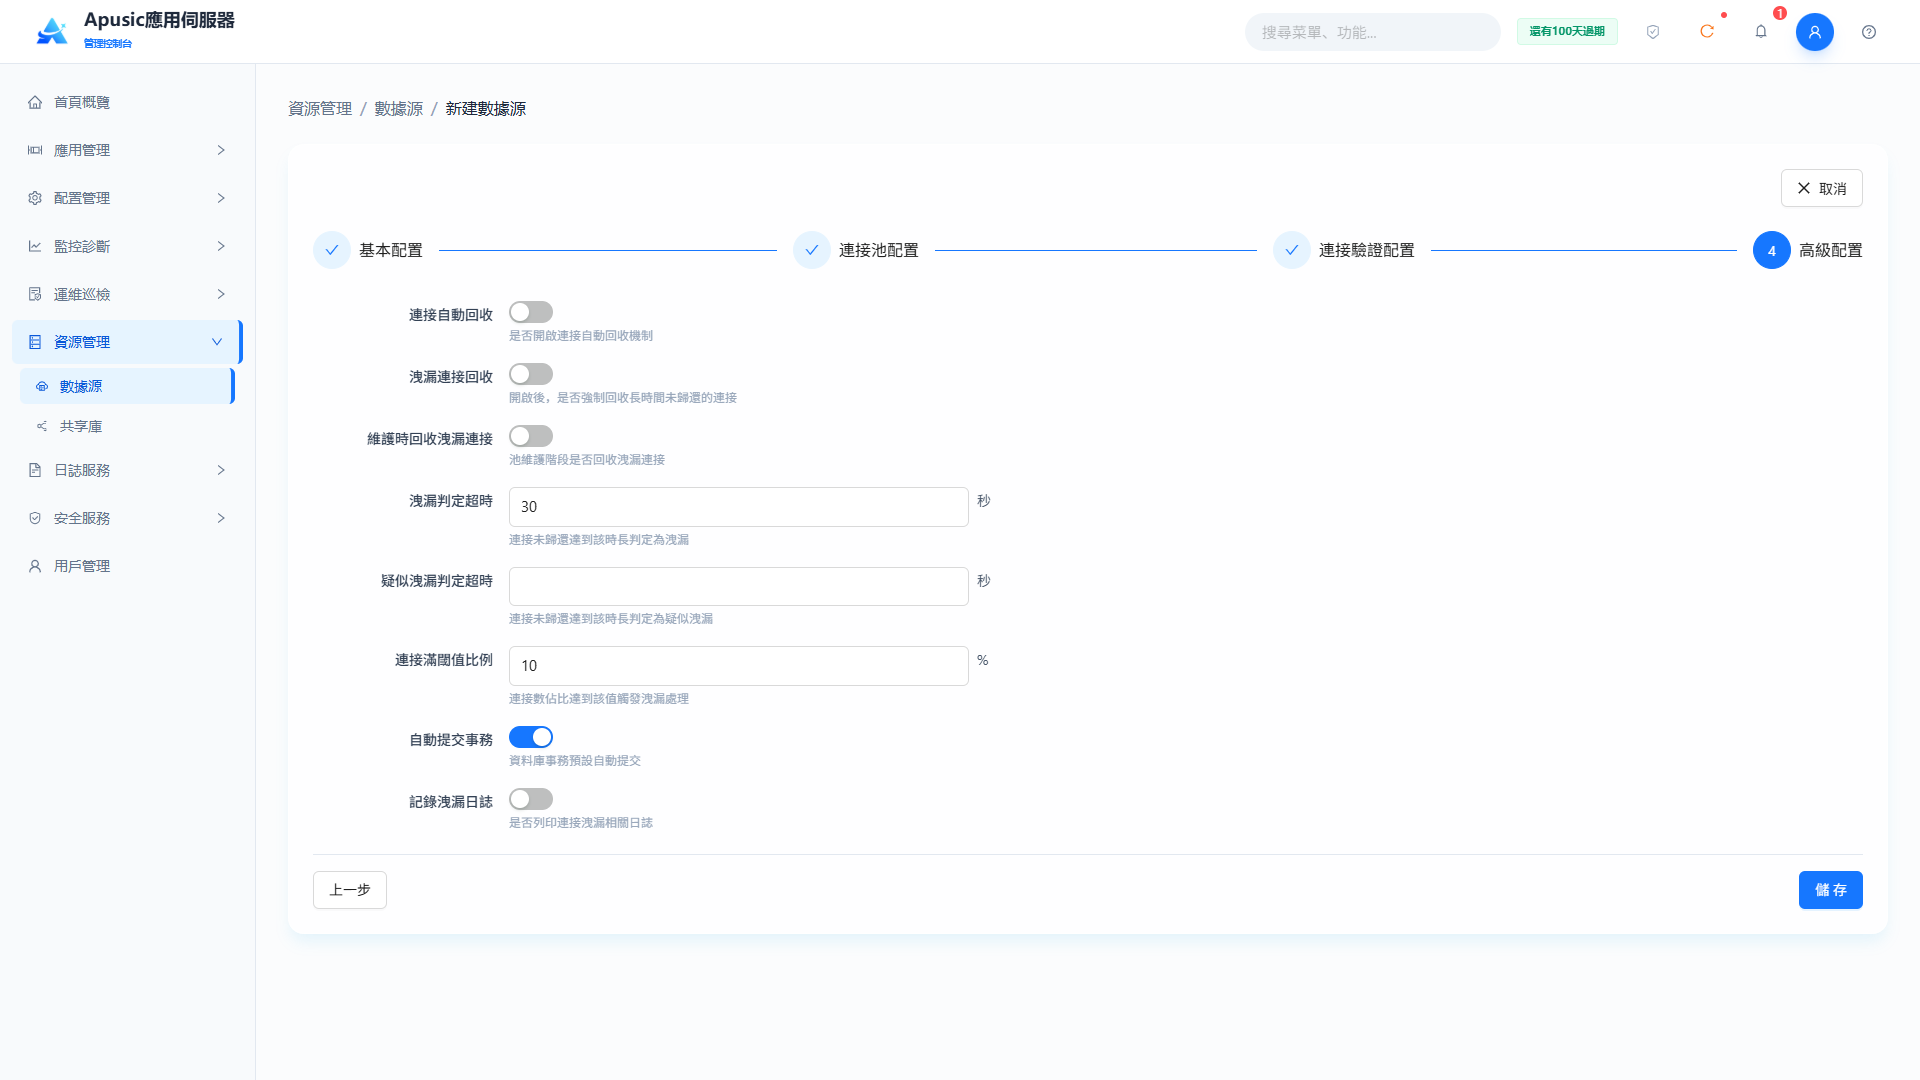
| 設置 | 參數 | 說明 |
| 連接自動回收 | connectionAutoReclaim | 是否啟用連接自動回收機制。自動回收請求結束後未釋放的資料庫連接,防止連接洩漏。取值範圍:開關,開 / 關。默認值:關。 |
| 洩漏恢復 | leakRecover | 是否強制回收長時間未歸還的連接。超過洩漏檢測閾值仍未歸還時強制回收。取值範圍:開關,開 / 關。默認值:關。 |
| 維護時移除廢棄連接 | removeAbandonedOnMaintenance | 連接池維護時是否回收洩漏連接。在連接池維護(空閒檢查)期間回收判定為洩漏的連接。取值範圍:開關,開 / 關。默認值:關。 |
| 洩漏檢測閾值 | leakDetectionThreshold | 連接超過該時長未歸還即判定為洩漏,單位毫秒。洩漏檢測的時長閾值,應大於應用中最慢SQL的執行時間。取值範圍:整數,大於最慢SQL時間 ~ 1800000。默認值:30000。 |
| 滿載比例觸發 | abandonWhenPercentageFull | 觸發洩漏處理的連接池使用百分比,單位%。僅當在用比例達到該值時才開始洩漏回收,避免低負載時誤殺慢查詢。取值範圍:整數,1 ~ 100。默認值:10。 |
| 自動提交 | autoCommit | 資料庫事務是否默認自動提交。控制從該數據源獲取的連接的默認事務提交模式。取值範圍:開關,開 / 關。默認值:開。 |
| 記錄廢棄連接日誌 | logAbandoned | 是否列印連接洩漏日誌。回收洩漏連接時輸出堆疊日誌,幫助定位洩漏代碼。取值範圍:開關,開 / 關。默認值:關。 |
約束與限制:
- 數據源名稱全域唯一,不可重複。
- 連接URL必須符合JDBC規範。
- 資料庫密碼加密存儲,前端不回顯,只能修改不能查看。
- 驅動包上傳僅支援
.jar文件,最大100MB。- 連接池參數須與應用匹配,例如最大連接數必須大於初始連接數。
- 新創建的數據源默認處於"已啟用"狀態。
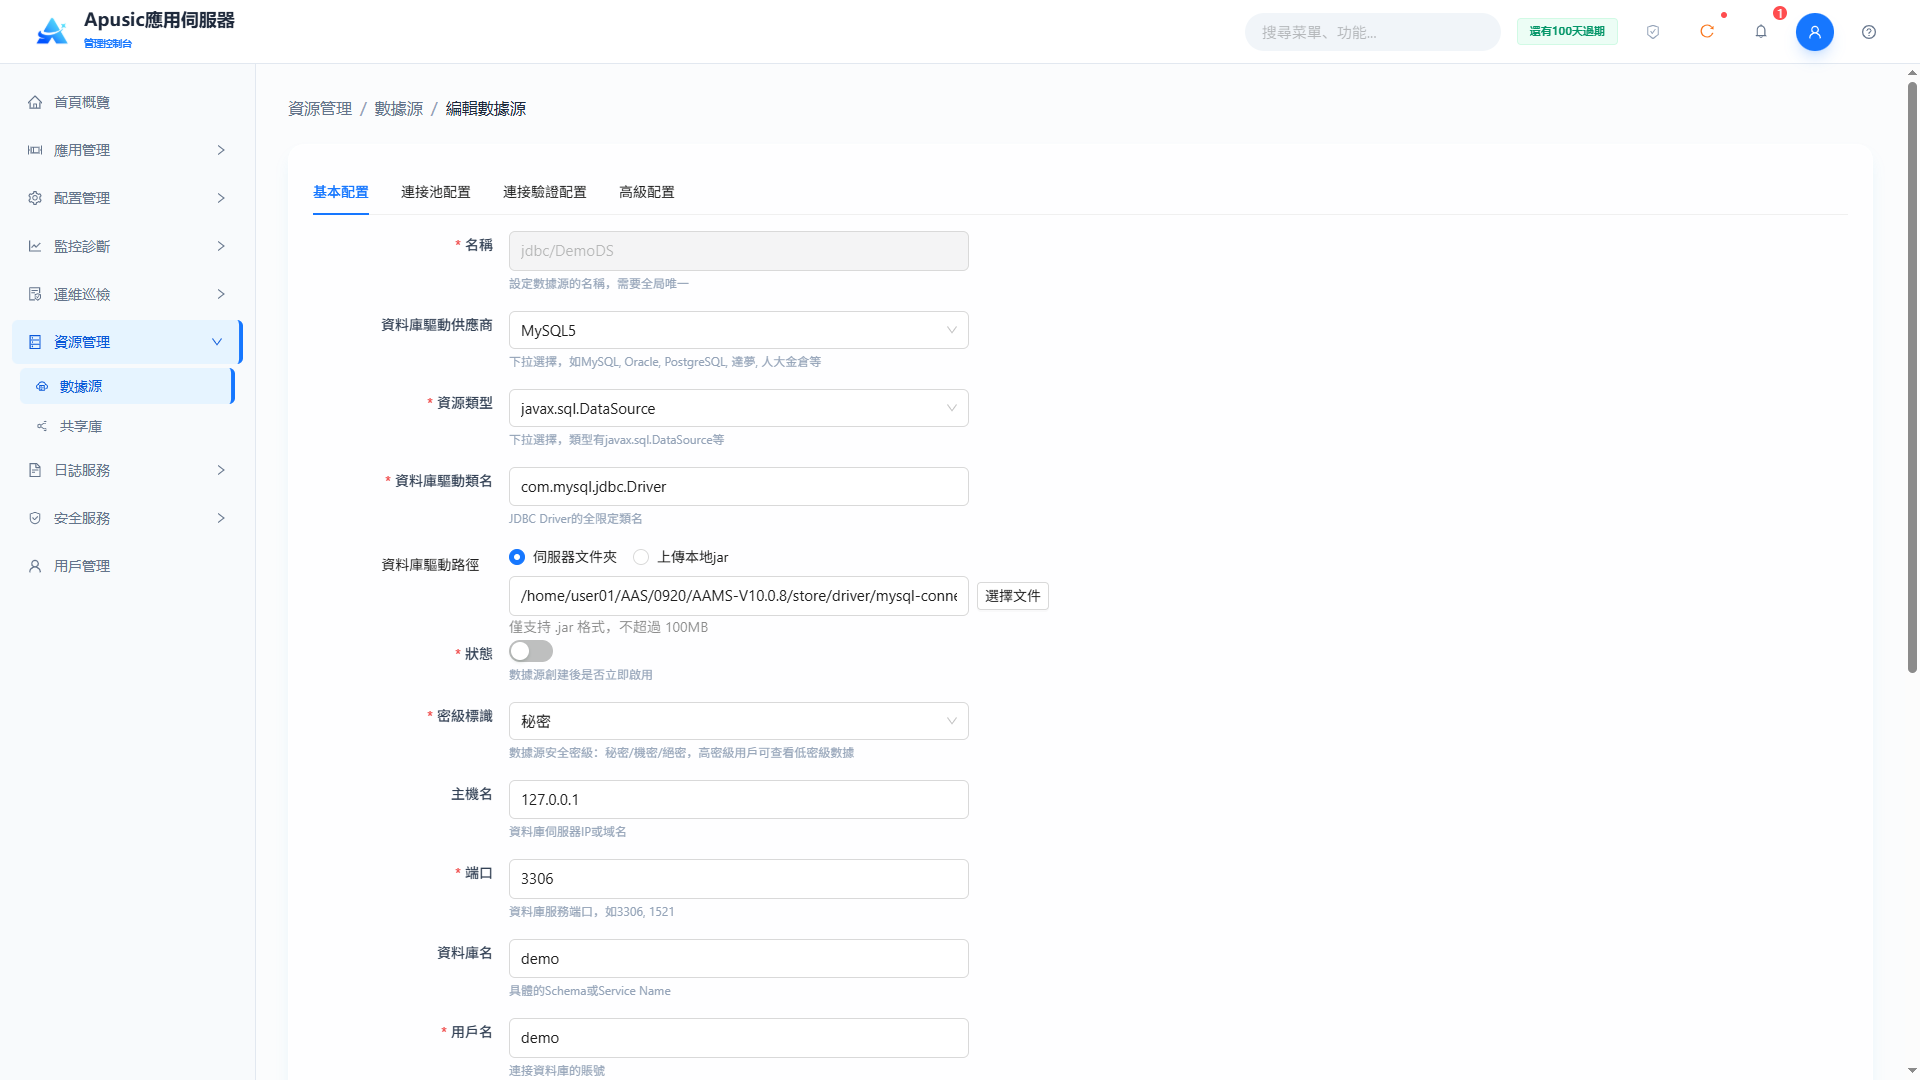
# 編輯數據源
在數據源列表中點擊數據源名稱,打開嚮導式編輯頁面。數據源名稱不可修改;其他欄位與創建數據源時相同。如果數據源被應用引用,儲存後需重新載入應用才能生效。
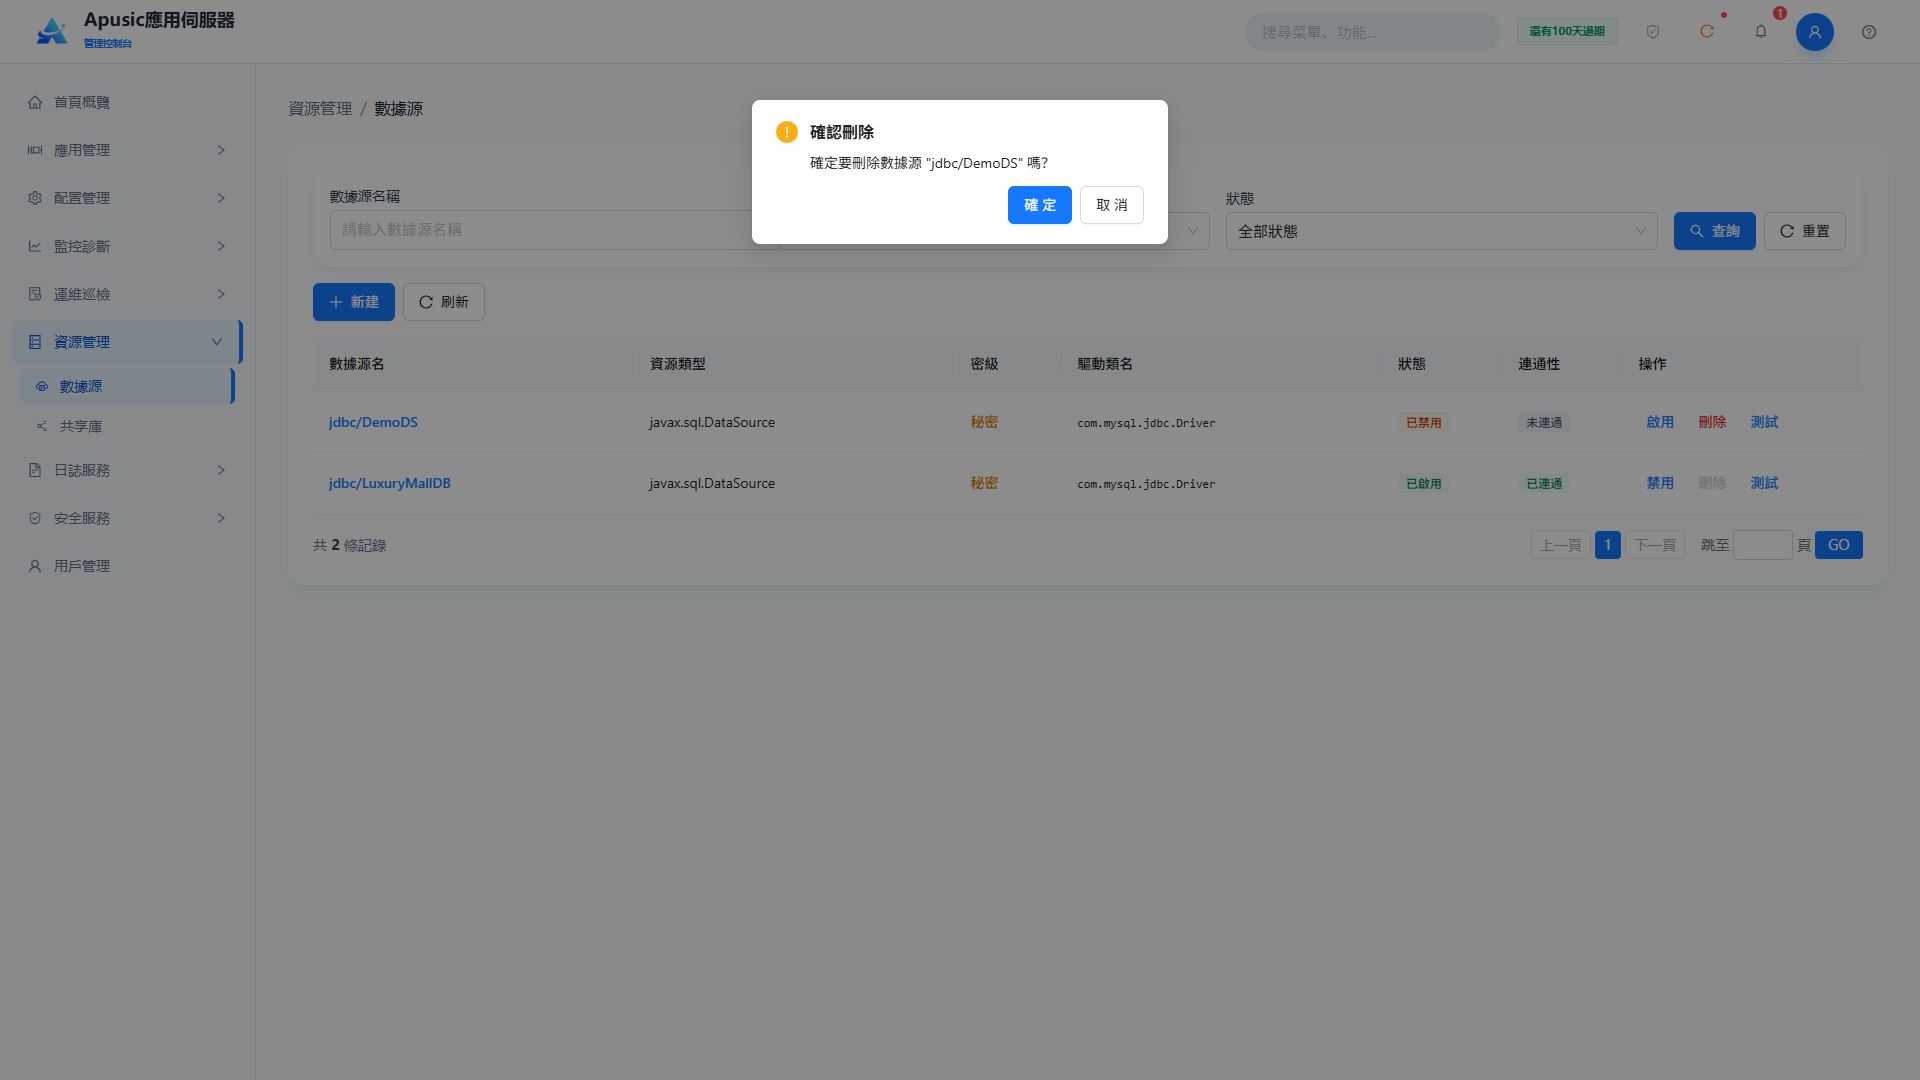
# 刪除數據源
刪除數據源前,必須先停用該數據源。
注意:被應用引用的數據源不能刪除,請先解除應用依賴。
# 啟用/停用數據源
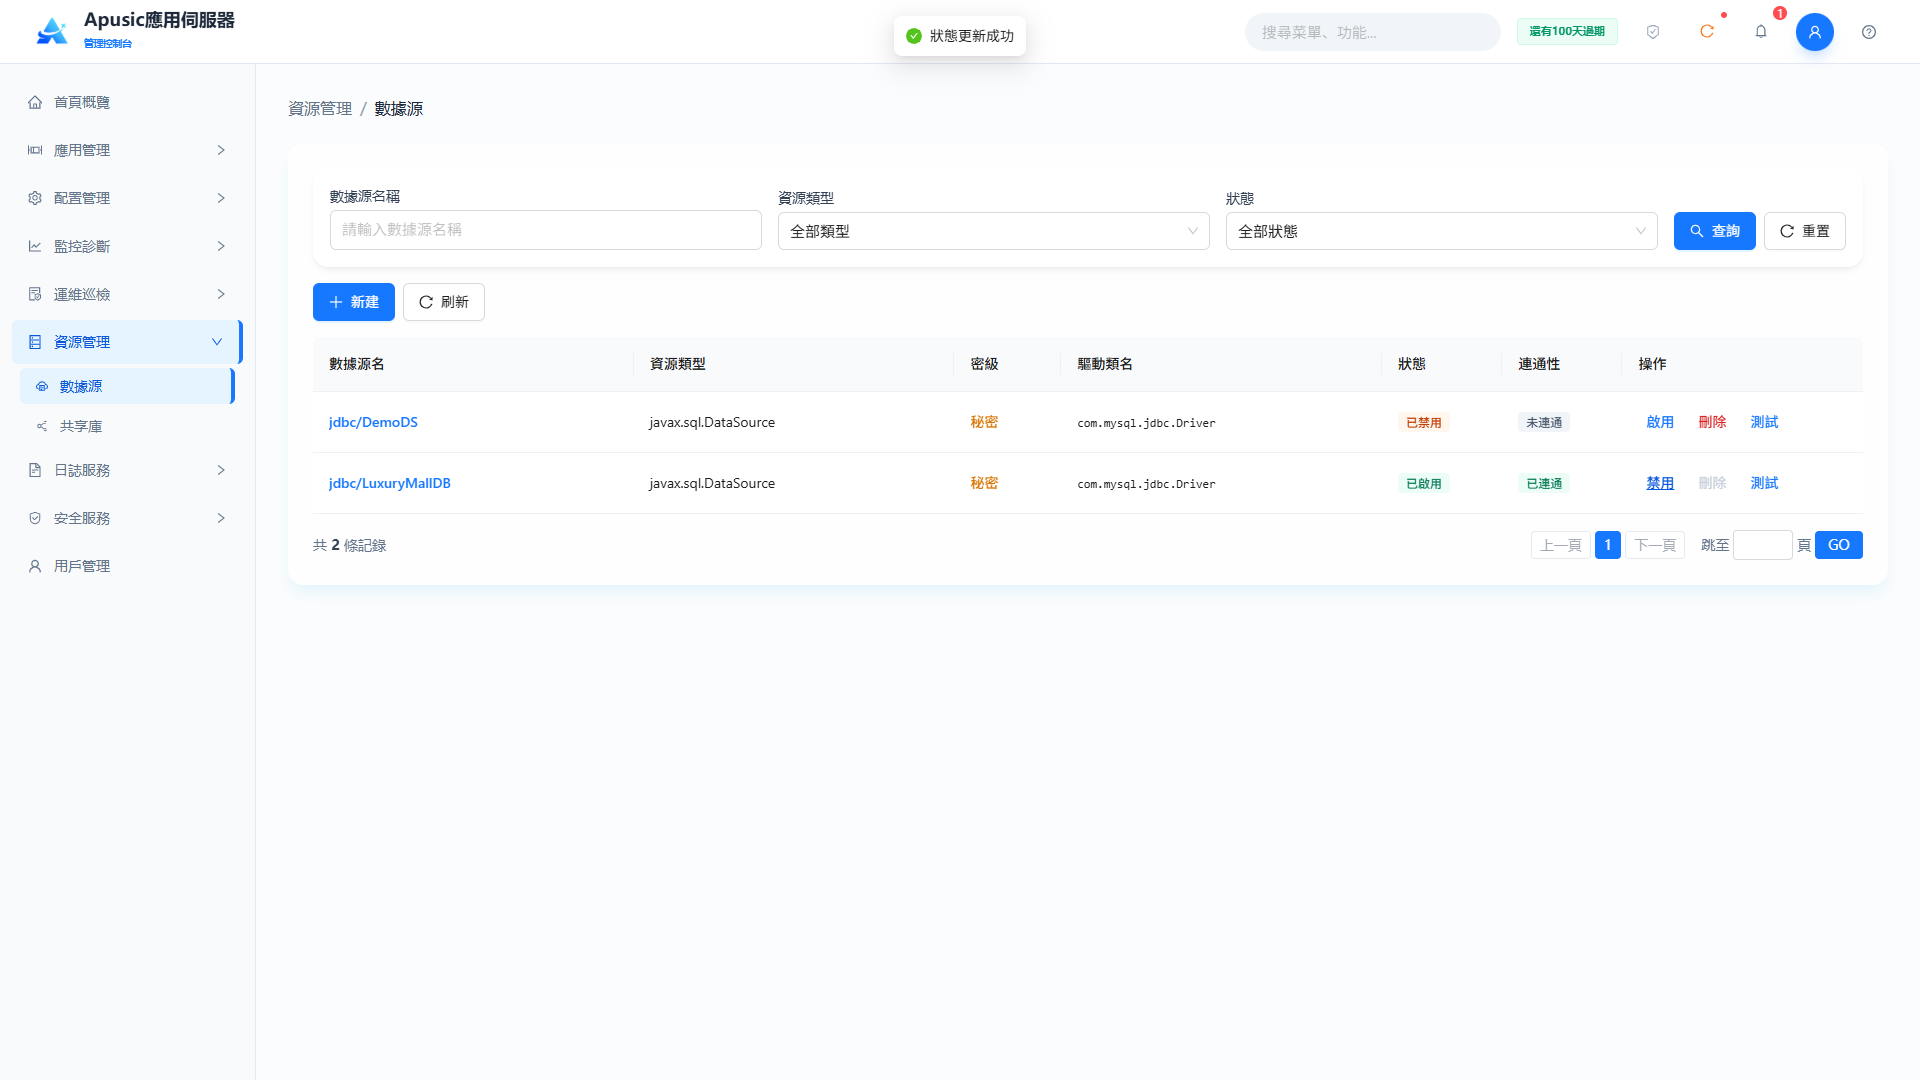
啟用/停用功能控制數據源的使用狀態。啟用狀態的數據源可被應用正常使用;停用狀態的數據源不能向應用提供資料庫連接。
# 測試數據源
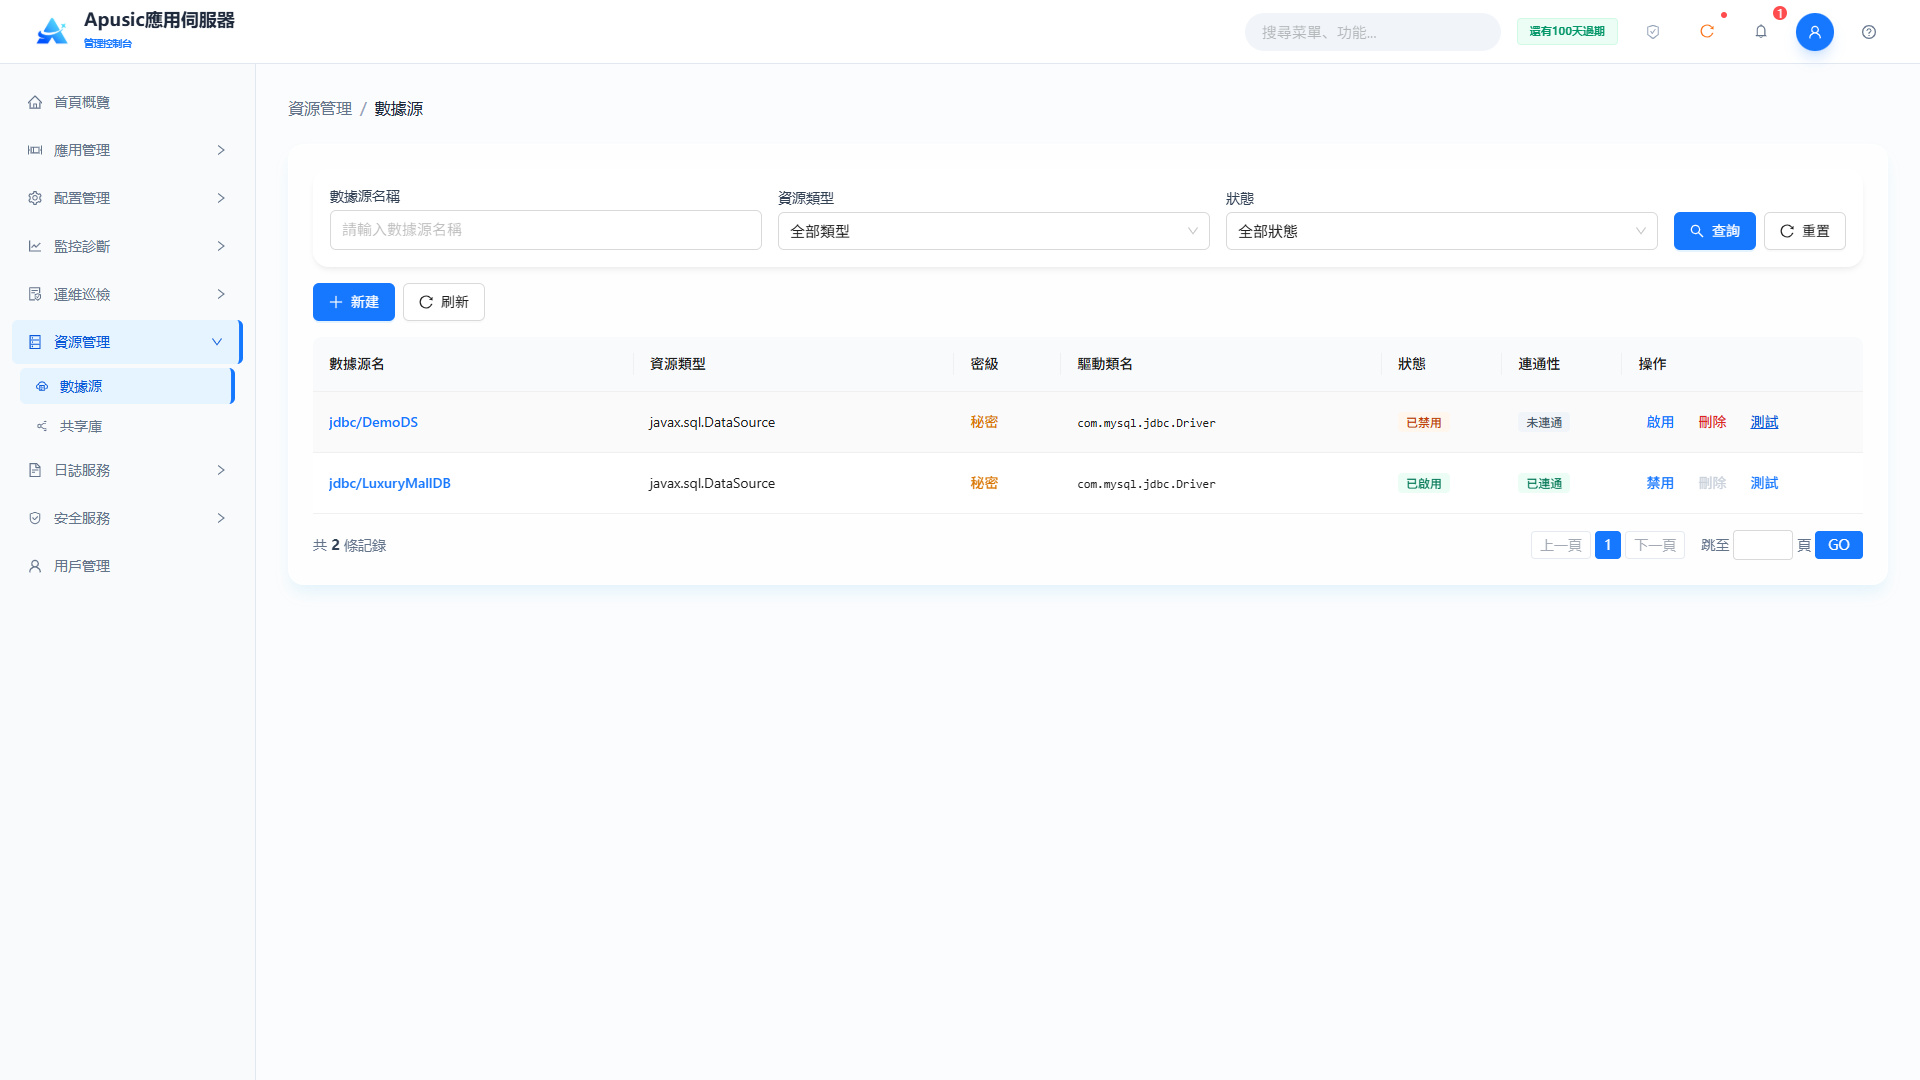
測試資料庫連通性。點擊"測試"獲取資料庫連接,如果能獲取到連接則連通性顯示已連通,否則顯示未連通。
# 共享庫
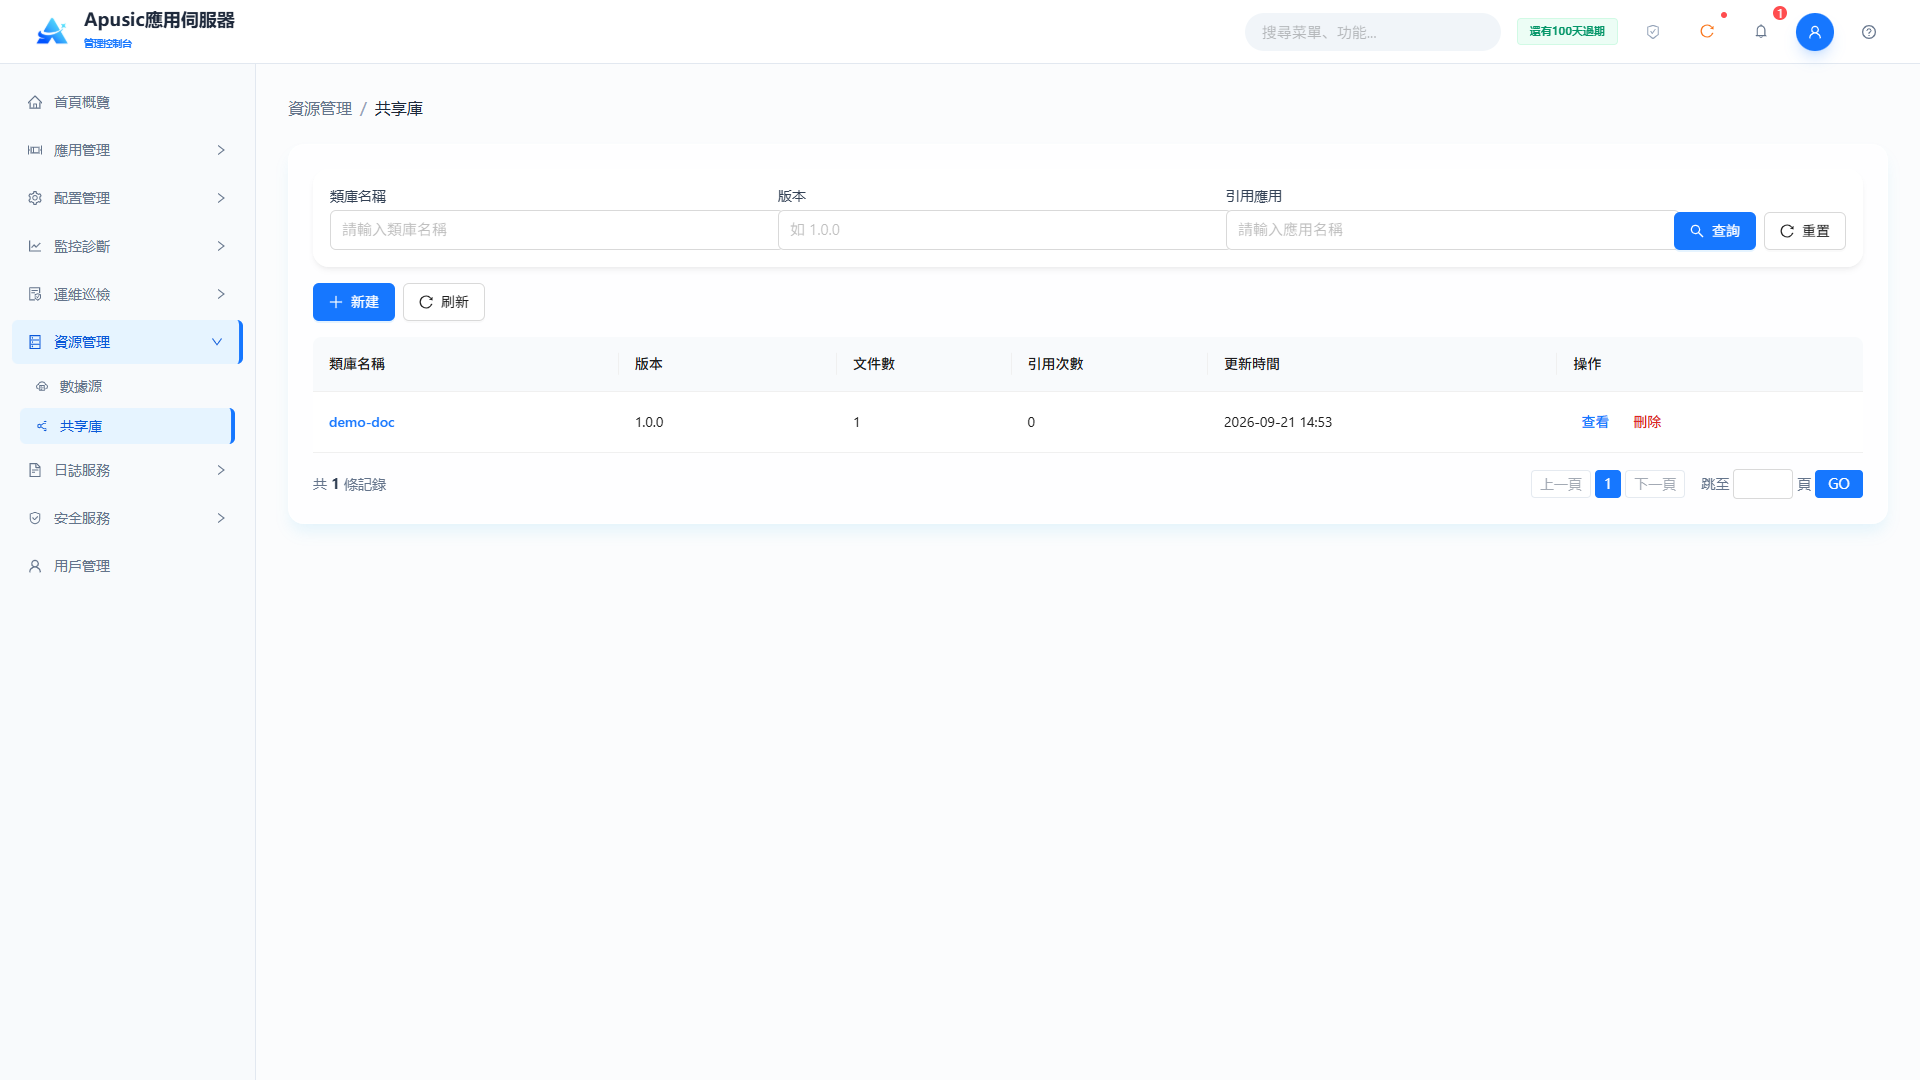
共享庫用於管理可被多個應用共同引用的類庫(JAR包),使各應用不必重複打包相同依賴。共享庫模組提供共享庫的列表查詢、創建、查看、刪除和引用情況查看。
點擊左側菜單"資源 → 共享庫":
查詢條件
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 庫名稱 | 按庫名稱模糊查詢 | demo-doc |
| 版本 | 按庫版本過濾 | 1.0.0 |
| 引用應用 | 按引用該共享庫的應用名稱過濾 | myapp |
列表欄位
| 欄位 | 說明 |
|---|---|
| 庫名稱 | 共享庫的唯一標識;點擊可打開庫詳情 |
| 版本 | 共享庫的版本號 |
| 文件數量 | 共享庫中JAR文件的數量 |
| 引用數量 | 引用該共享庫的應用數量 |
| 更新時間 | 共享庫最近一次更新的時間 |
| 操作 | 查看、刪除 |
# 創建共享庫
點擊"新建"打開創建共享庫頁面:
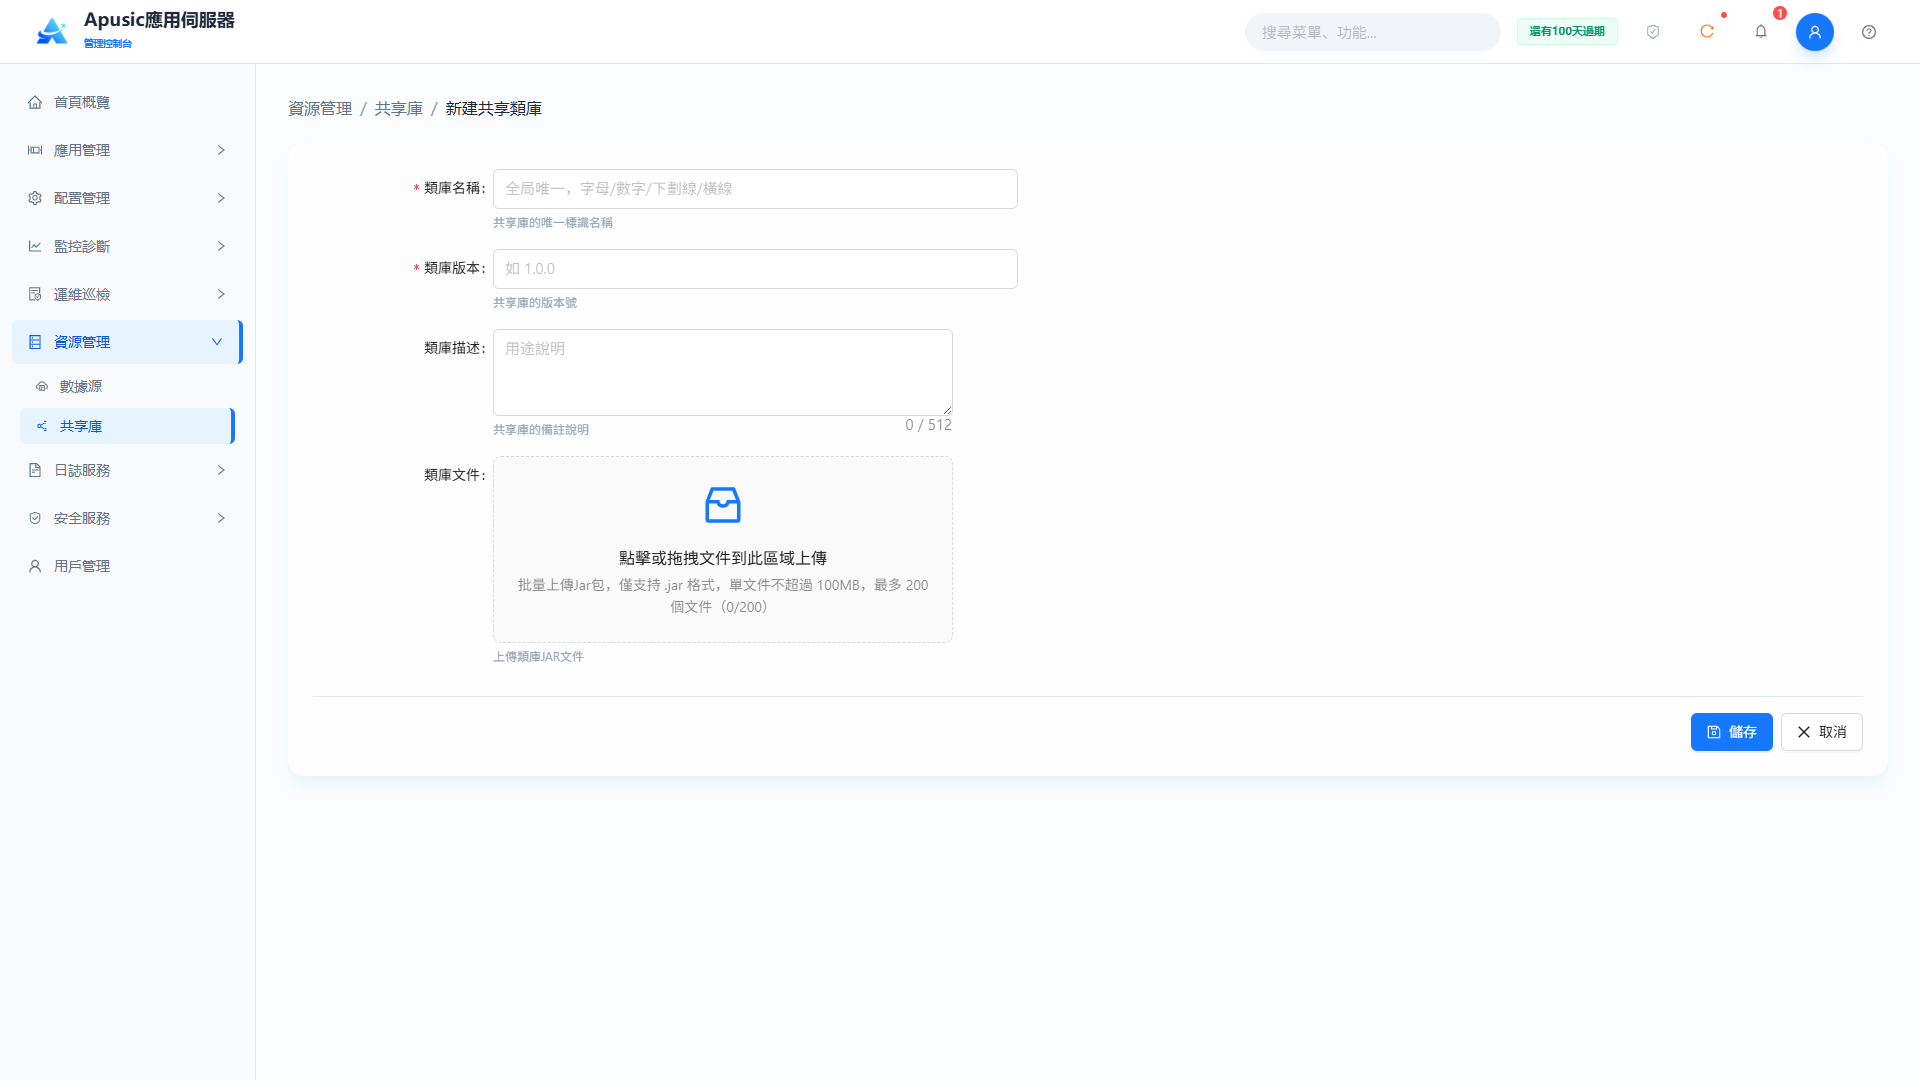
| 設置 | 參數 | 說明 |
| 庫名稱 | name | 共享庫的唯一標識。全域標識共享庫,應用部署時以該名稱引用。取值範圍:字串,僅允許字母、數字、下劃線和連字號,全域唯一,必填。默認值:空。 |
| 庫版本 | version | 共享庫的版本號。區分同一共享庫的不同版本。取值範圍:字串,僅允許字母、數字、-、_、.,如1.0.0,必填。默認值:空。 |
| 庫描述 | description | 共享庫的備註說明。幫助管理員識別庫的用途。取值範圍:字串,最長512字元。默認值:空。 |
| 庫文件 | file | 共享庫包含的JAR文件。批次上傳構成共享庫的文件。取值範圍:文件上傳,僅支援.jar文件,單個最大100MB,最多200個,必填。默認值:空。 |
填寫完成後點擊"儲存"創建共享庫。成功後返回共享庫列表。
# 查看共享庫
在共享庫列表中點擊庫名稱或"操作"列的"查看",打開庫詳情頁面。詳情頁包含"庫資訊"、"庫文件列表"和"引用應用"三個區域:
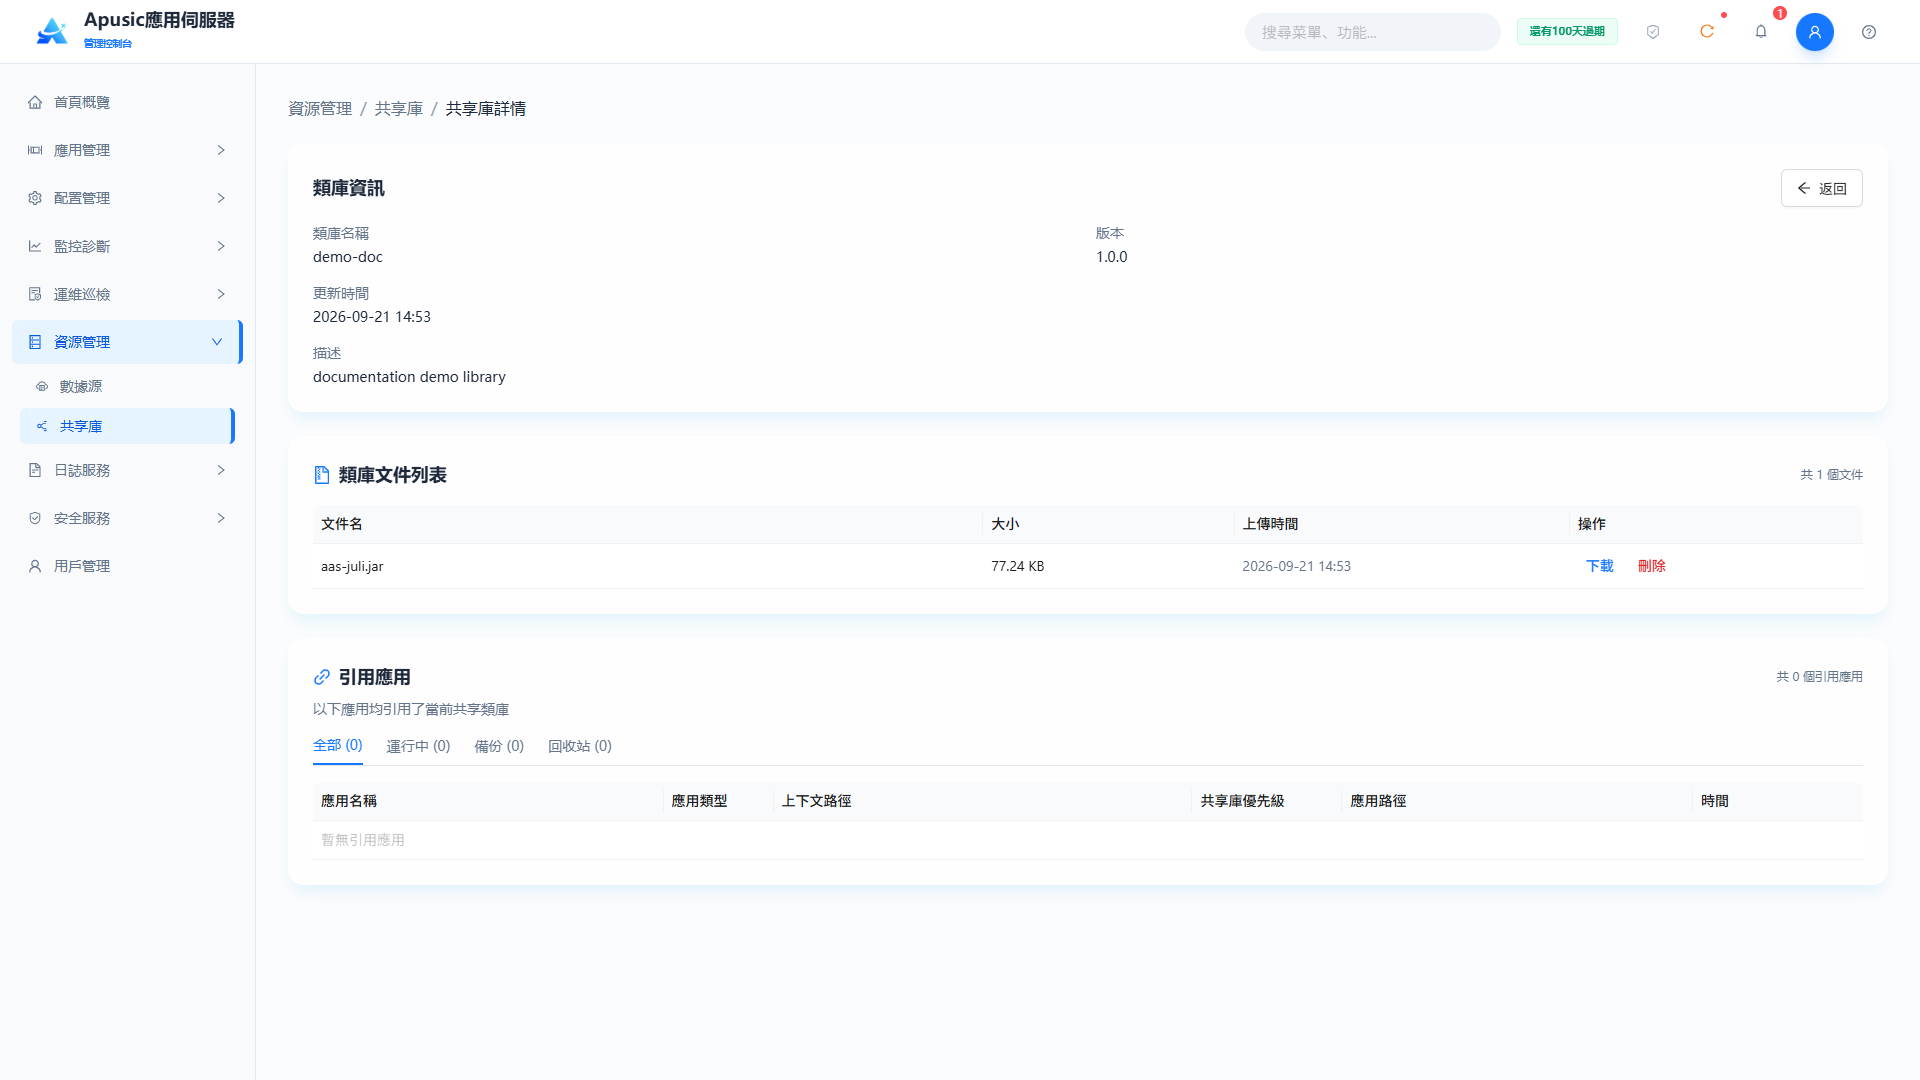
- 庫資訊:顯示庫名稱、版本、更新時間和描述;
- 庫文件列表:顯示共享庫中的JAR文件,欄位包括文件名、大小、上傳時間和操作(下載/刪除),每個文件可單獨下載或刪除;
- 引用應用:顯示引用該共享庫的應用,可按"全部/運行中/備份/回收站"過濾,欄位包括應用名稱、應用類型、上下文、共享庫優先級、應用路徑和時間。
# 刪除共享庫
在共享庫列表中點擊"操作"列的"刪除",彈出確認對話框,提示'確定刪除共享庫"name"嗎?'。點擊"確認"刪除,或點擊"取消"放棄:
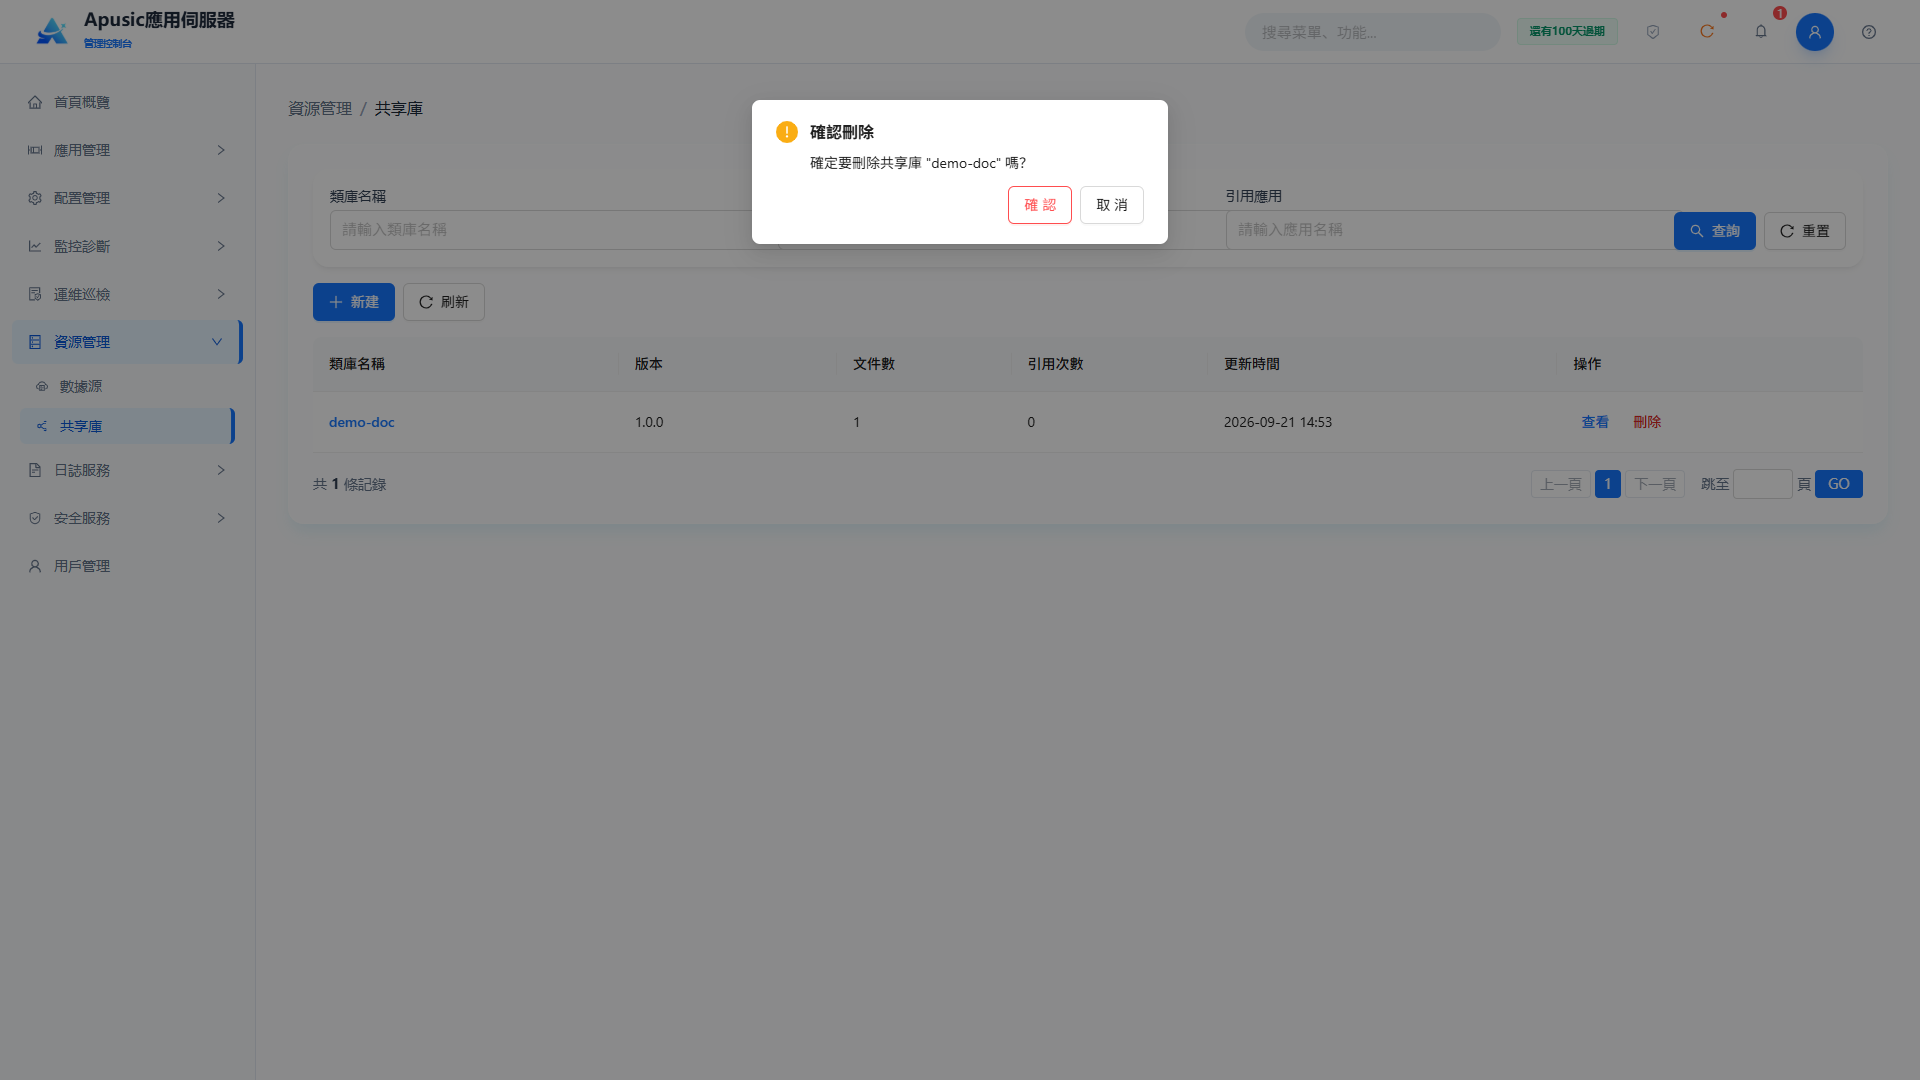
注意:刪除被應用引用的共享庫會影響這些應用的類載入,刪除前請確認沒有應用引用。
# 共享庫引用
共享庫的引用存在"應用引用共享庫"和"共享庫查看引用"兩個方向:
- 應用引用共享庫:在"應用管理 → 部署應用"或應用編輯頁面的"共享庫"設置中,從下拉框選擇共享庫模組中已配置的共享庫,應用即可複用共享庫中的JAR包。參見"應用管理 → 部署應用";
- 查看引用:在共享庫詳情頁的"引用應用"區域查看引用該共享庫的應用及其共享庫優先級;共享庫列表中的"引用數量"欄位統計引用該庫的應用數量。
# 配置
# JVM配置
JVM參數配置功能提供視覺化、細粒度的Java虛擬機(JVM)運行環境管理與優化介面。可配置JDK路徑、記憶體模型(堆和元空間)、垃圾回收策略、網路協議支援(IPv6)、遠端除錯選項和底層系統屬性。
點擊左側菜單"配置管理 → JVM配置"。頁面包含"基本屬性"和"CRaC配置"兩個頁籤。"基本屬性"頁籤配置JVM運行參數;"CRaC配置"頁籤配置基於CRaC(Coordinated Restore at Checkpoint)的JVM檢查點/恢復,可大幅縮短應用啟動時間(需要JDK支援CRaC特性)。
注意:JVM配置變更後必須重啟伺服器才能生效。
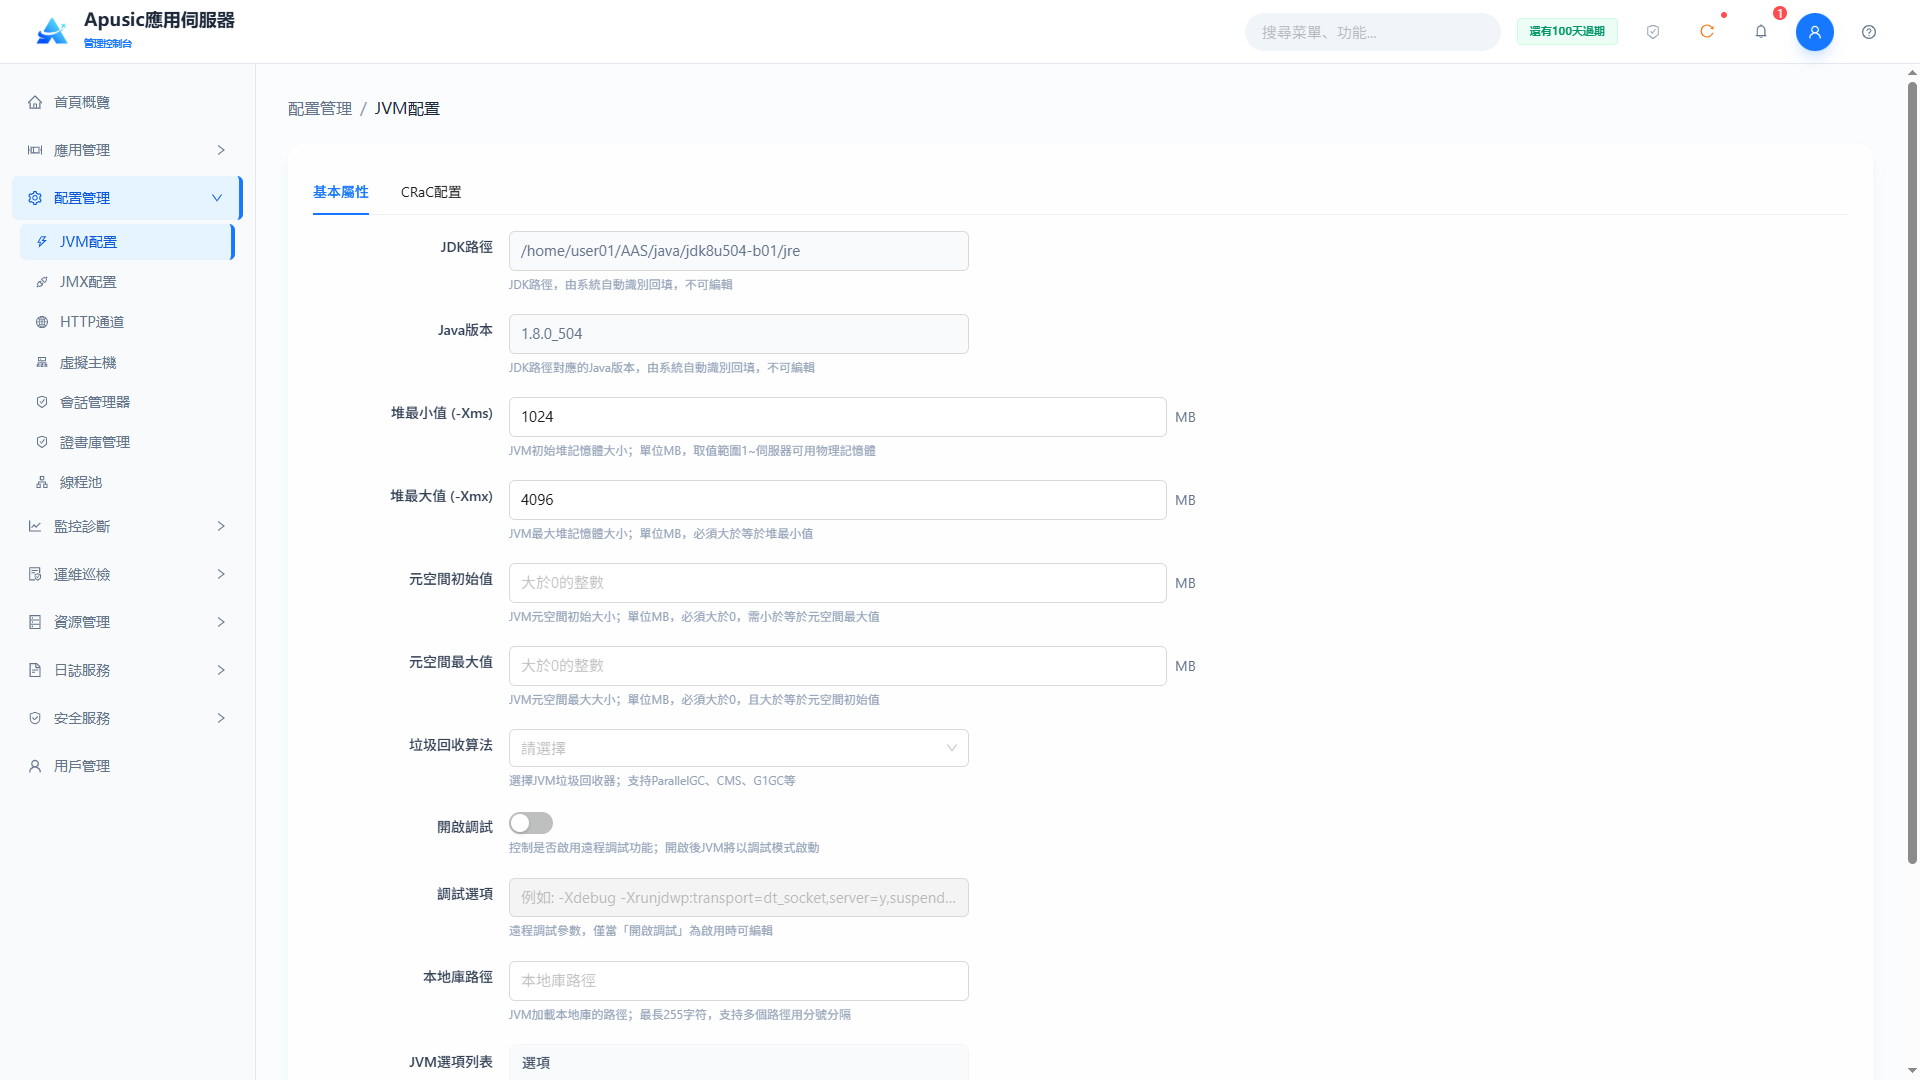
# 基本屬性
點擊左側菜單"配置管理 → JVM配置"進入"基本屬性"頁籤,可配置JVM運行參數。
欄位說明:
| 設置 | 參數 | 說明 |
| JDK路徑 | jdkPath | 伺服器上已安裝JDK的絕對路徑。標識伺服器使用的JDK。取值範圍:只讀,系統自動檢測填入,如/opt/jdk1.8.0_361。默認值:自動檢測。 |
| Java版本 | javaVersion | JDK路徑對應的Java版本。顯示當前JDK的版本。取值範圍:只讀,自動檢測,如1.8.0_361。默認值:自動檢測。 |
| 堆最小值(-Xms) | heapMin | JVM初始堆大小,單位MB,對應vm.options中的-Xms。設置JVM啟動時分配的堆記憶體。取值範圍:整數,1 ~ 可用物理記憶體,必須小於等於堆最大值,必填。默認值:1024(安裝包vm.options中為-Xms1024m)。 |
| 堆最大值(-Xmx) | heapMax | JVM最大堆大小,單位MB,對應vm.options中的-Xmx。限制JVM堆記憶體增長的上限,必須大於等於堆最小值。取值範圍:整數,1 ~ 可用物理記憶體,必填。默認值:4096(安裝包vm.options中為-Xmx4096m)。 |
| 元空間初始值 | metaspaceInitial | JVM初始元空間大小,單位MB,對應-XX:MetaspaceSize。設置元空間的初始分配。取值範圍:正整數,1 ~ 可用物理記憶體,必須小於等於元空間最大值,必填。默認值:空。 |
| 元空間最大值 | metaspaceMax | JVM最大元空間大小,單位MB,對應-XX:MaxMetaspaceSize。限制元空間,防止類元數據耗盡記憶體,必須大於等於元空間初始值。取值範圍:正整數,1 ~ 可用物理記憶體,必填。默認值:空。 |
| GC類型 | gcType | JVM垃圾回收器類型,對應-XX:+UseParallelGC等選項。選擇堆的垃圾回收策略。取值範圍:下拉框,如ParallelGC、CMS、G1GC,必填。默認值:ParallelGC。 |
| 啟用除錯 | debugEnabled | 是否啟用遠端除錯。啟用後JVM以除錯模式啟動,除錯器可遠端連接。取值範圍:開關,開 / 關。默認值:關。 |
| 除錯選項 | debugOptions | 遠端除錯參數,對應-agentlib:jdwp=...。配置除錯傳輸和監聽地址,僅在"啟用除錯"開啟時可編輯。取值範圍:字串,符合JVM除錯規範,如-Xdebug -Xrunjdwp:transport=dt_socket,server=y,suspend=n,最長500字元。默認值:空。 |
| 本地庫路徑 | nativeLibraryPath | JVM載入本地庫(.so/.dll文件)的路徑,對應-Djava.library.path。指定JNI本地庫的搜尋目錄。取值範圍:字串,最長255字元,多個路徑用分號分隔,必須為伺服器上有效的目錄。默認值:空。 |
| JVM選項 | jvmOptions | 自定義JVM參數。以鍵值對形式追加任意JVM啟動參數,可增刪多條。取值範圍:字串,支援-Dkey=value、-XX:+Option、-XX:-Option,每條最長255字元。默認值:空。 |
配置的JVM參數儲存到conf/vm.options配置文件中,該文件與apusic.conf位於同一目錄。
# CRaC配置
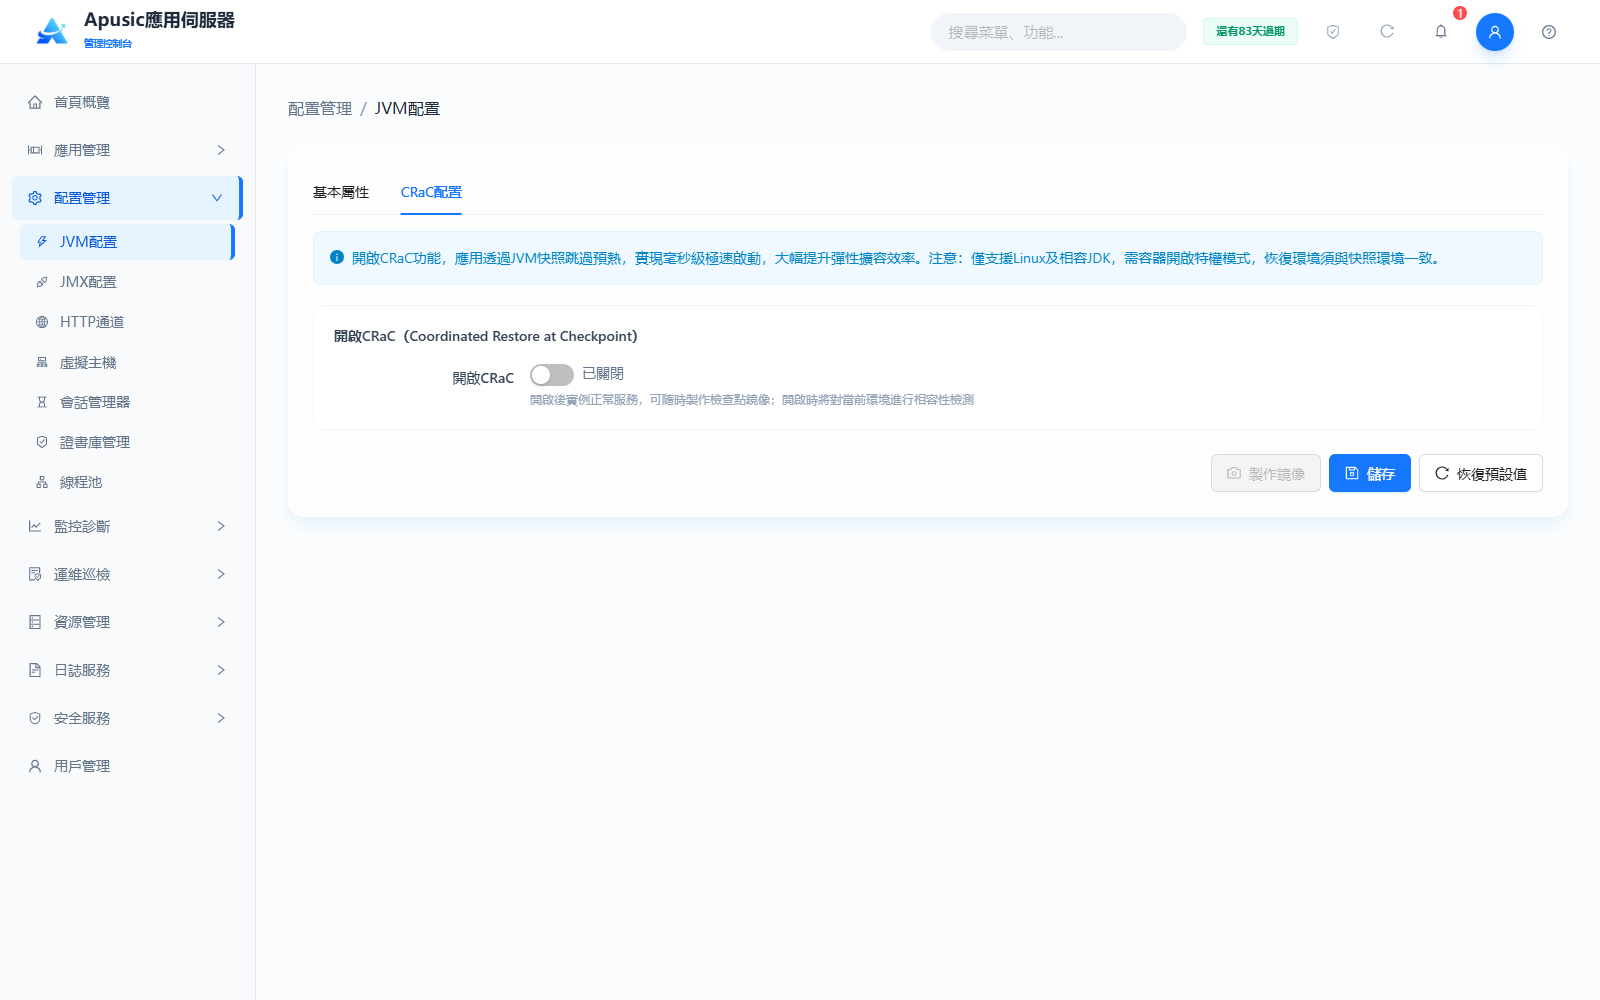
CRaC(Coordinated Restore at Checkpoint,檢查點協調恢復)基於JVM檢查點/恢復機制,將完成預熱的JVM運行狀態製作成檢查點鏡像,應用恢復時跳過預熱階段,實現毫秒級極速啟動,大幅提升彈性擴容效率。
注意:CRaC僅支援Linux作業系統及相容JDK(Apusic CRaC JDK);容器環境需開啟特權模式;恢復環境須與快照環境一致。
點擊"CRaC配置"頁籤,默認狀態下"開啟CRaC"開關處於關閉狀態:
打開"開啟CRaC"開關時,系統將自動對當前環境進行相容性檢測,並展示環境檢測結果(共7項),全部檢測通過後CRaC功能方可正常使用:
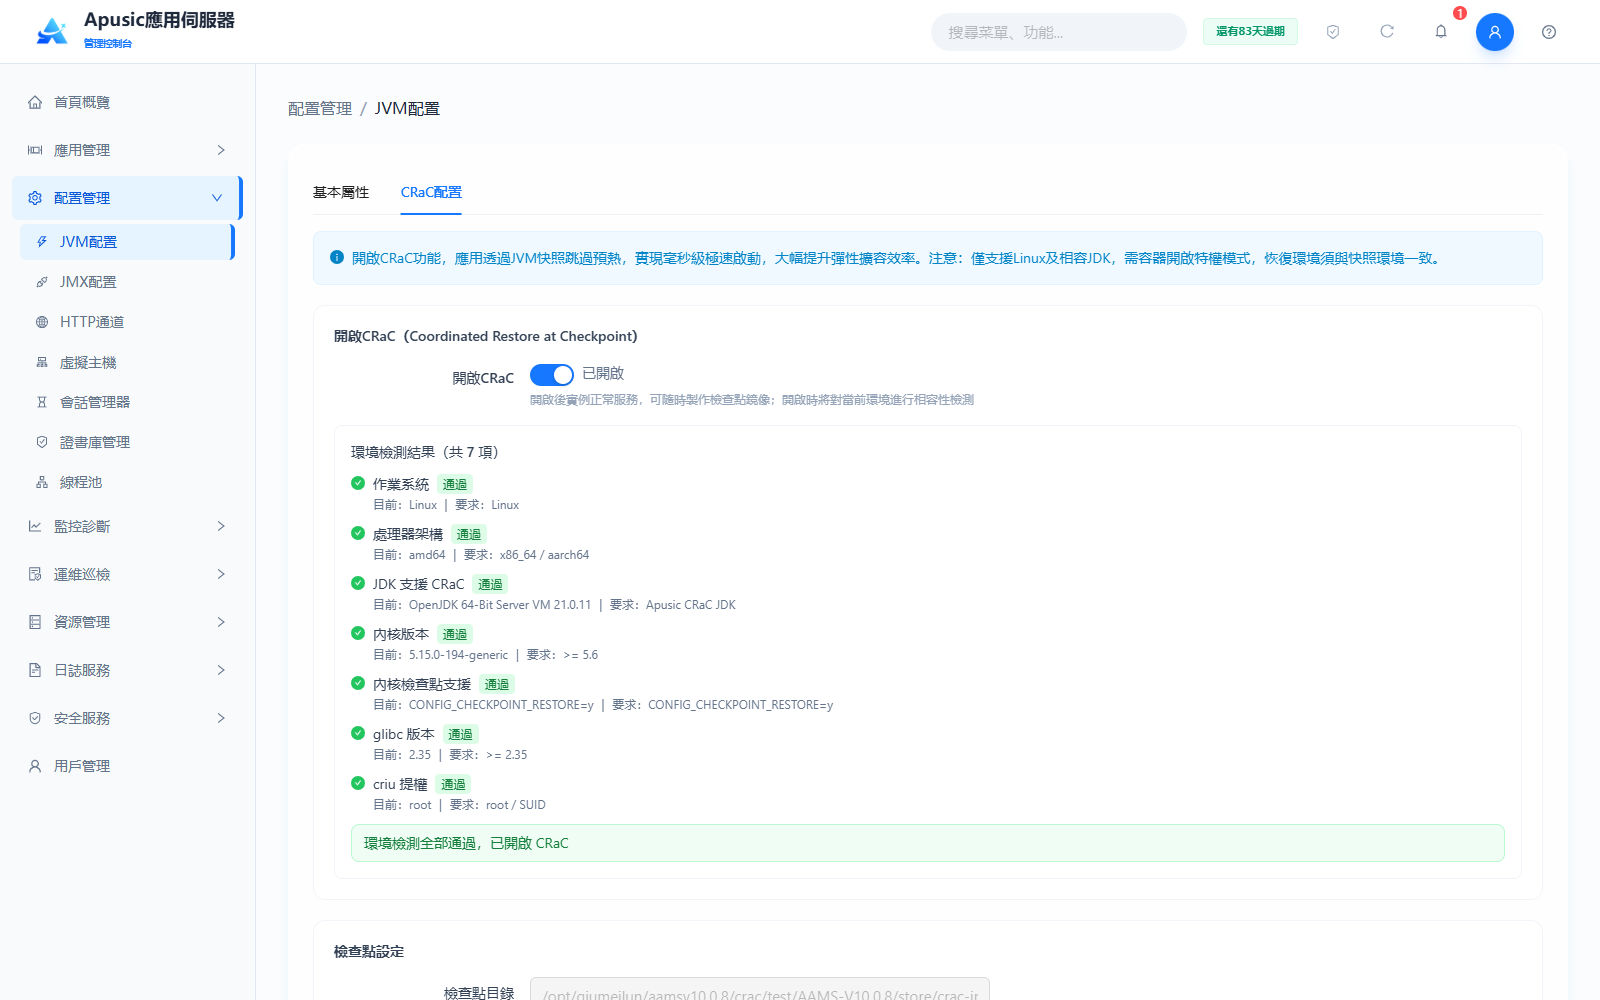
環境檢測項說明:
| 檢測項 | 要求 | 說明 |
|---|---|---|
| 作業系統 | Linux | CRaC依賴Linux內核的檢查點/恢復能力,僅支援Linux作業系統。 |
| 處理器架構 | x86_64 / aarch64 | 處理器架構需為x86_64或aarch64。 |
| JDK 支援 CRaC | Apusic CRaC JDK | 需使用支援CRaC特性的Apusic CRaC JDK。 |
| 內核版本 | >= 5.6 | Linux內核版本不低於5.6。 |
| 內核檢查點支援 | CONFIG_CHECKPOINT_RESTORE=y | 內核需開啟檢查點/恢復(checkpoint/restore)編譯選項。 |
| glibc 版本 | >= 2.35 | glibc版本不低於2.35。 |
| criu 提權 | root / SUID | CRIU工具需具備root權限或設置SUID提權。 |
檢測全部通過後,配置"檢查點設定"與"診斷參數"("診斷參數"默認收起,點擊可展開):
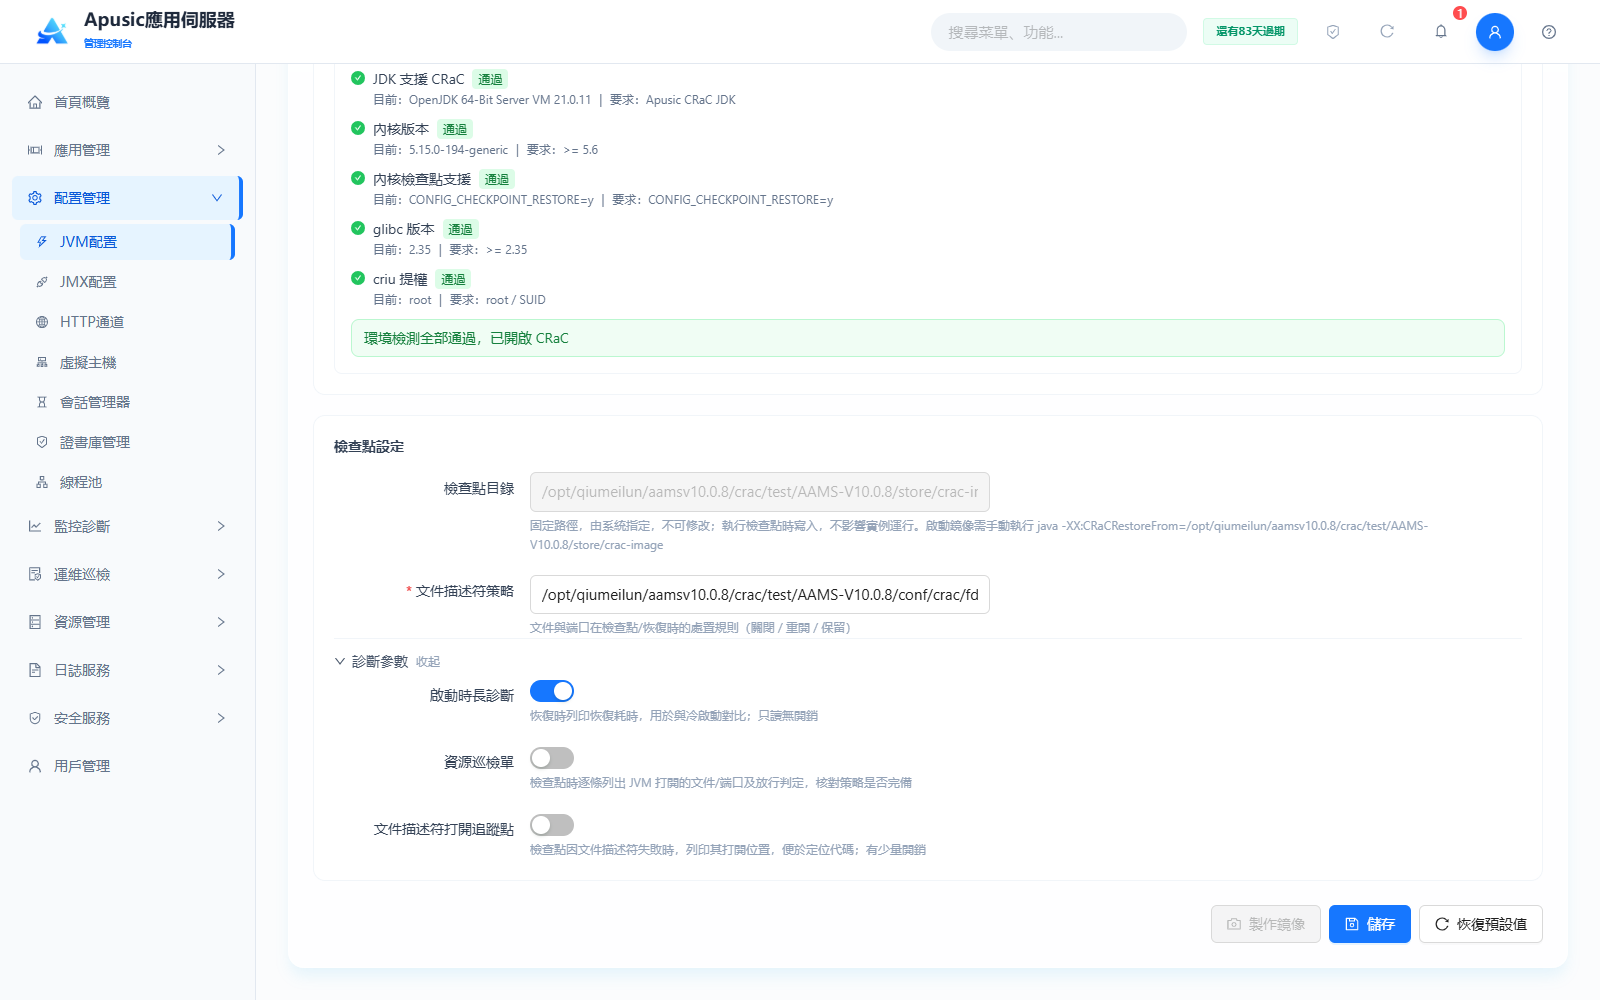
欄位說明:
| 配置名稱 | 配置參數 | 說明 |
| 開啟CRaC | cracEnabled | 是否開啟CRaC功能。開啟後實例正常服務,可隨時製作檢查點鏡像;開啟時將對當前環境進行相容性檢測。取值範圍:開關,開啟 / 關閉。默認值:關閉。 |
| 檢查點目錄 | cracCheckpointDir | 檢查點鏡像的存放目錄。執行檢查點時寫入鏡像文件,不影響實例運行。取值範圍:固定路徑,由系統指定,不可修改。默認值:${APUSIC_HOME}/store/crac-image。 |
| 文件描述符策略 | cracFdPolicy | 文件描述符策略文件路徑。定義文件與端口在檢查點/恢復時的處置規則(關閉 / 重開 / 保留)。取值範圍:字串,合法文件路徑,必填。默認值:${APUSIC_HOME}/conf/crac/fd-policies.yaml。 |
| 啟動時長診斷 | cracTraceStartupTime | 恢復時列印恢復耗時,用於與冷啟動對比;只讀無開銷。取值範圍:開關,開啟 / 關閉。默認值:開啟。 |
| 資源巡檢單 | cracPrintResources | 檢查點時逐條列出JVM打開的文件/端口及放行判定,核對策略是否完備。取值範圍:開關,開啟 / 關閉。默認值:關閉。 |
| 文件描述符打開追蹤點 | cracCollectFdStacktraces | 檢查點因文件描述符失敗時,列印其打開位置,便於定位代碼;有少量開銷。取值範圍:開關,開啟 / 關閉。默認值:關閉。 |
配置完成後點擊"儲存"。開啟並儲存CRaC配置後,"製作鏡像"按鈕可用,點擊可將當前運行中的實例製作為檢查點鏡像,寫入檢查點目錄;點擊"恢復預設值"可將本頁配置重置為默認值。
使用檢查點鏡像啟動應用時,需手動執行:
java -XX:CRaCRestoreFrom=<檢查點目錄>
注意:CRaC配置儲存後需重啟伺服器才能生效。
# JMX配置
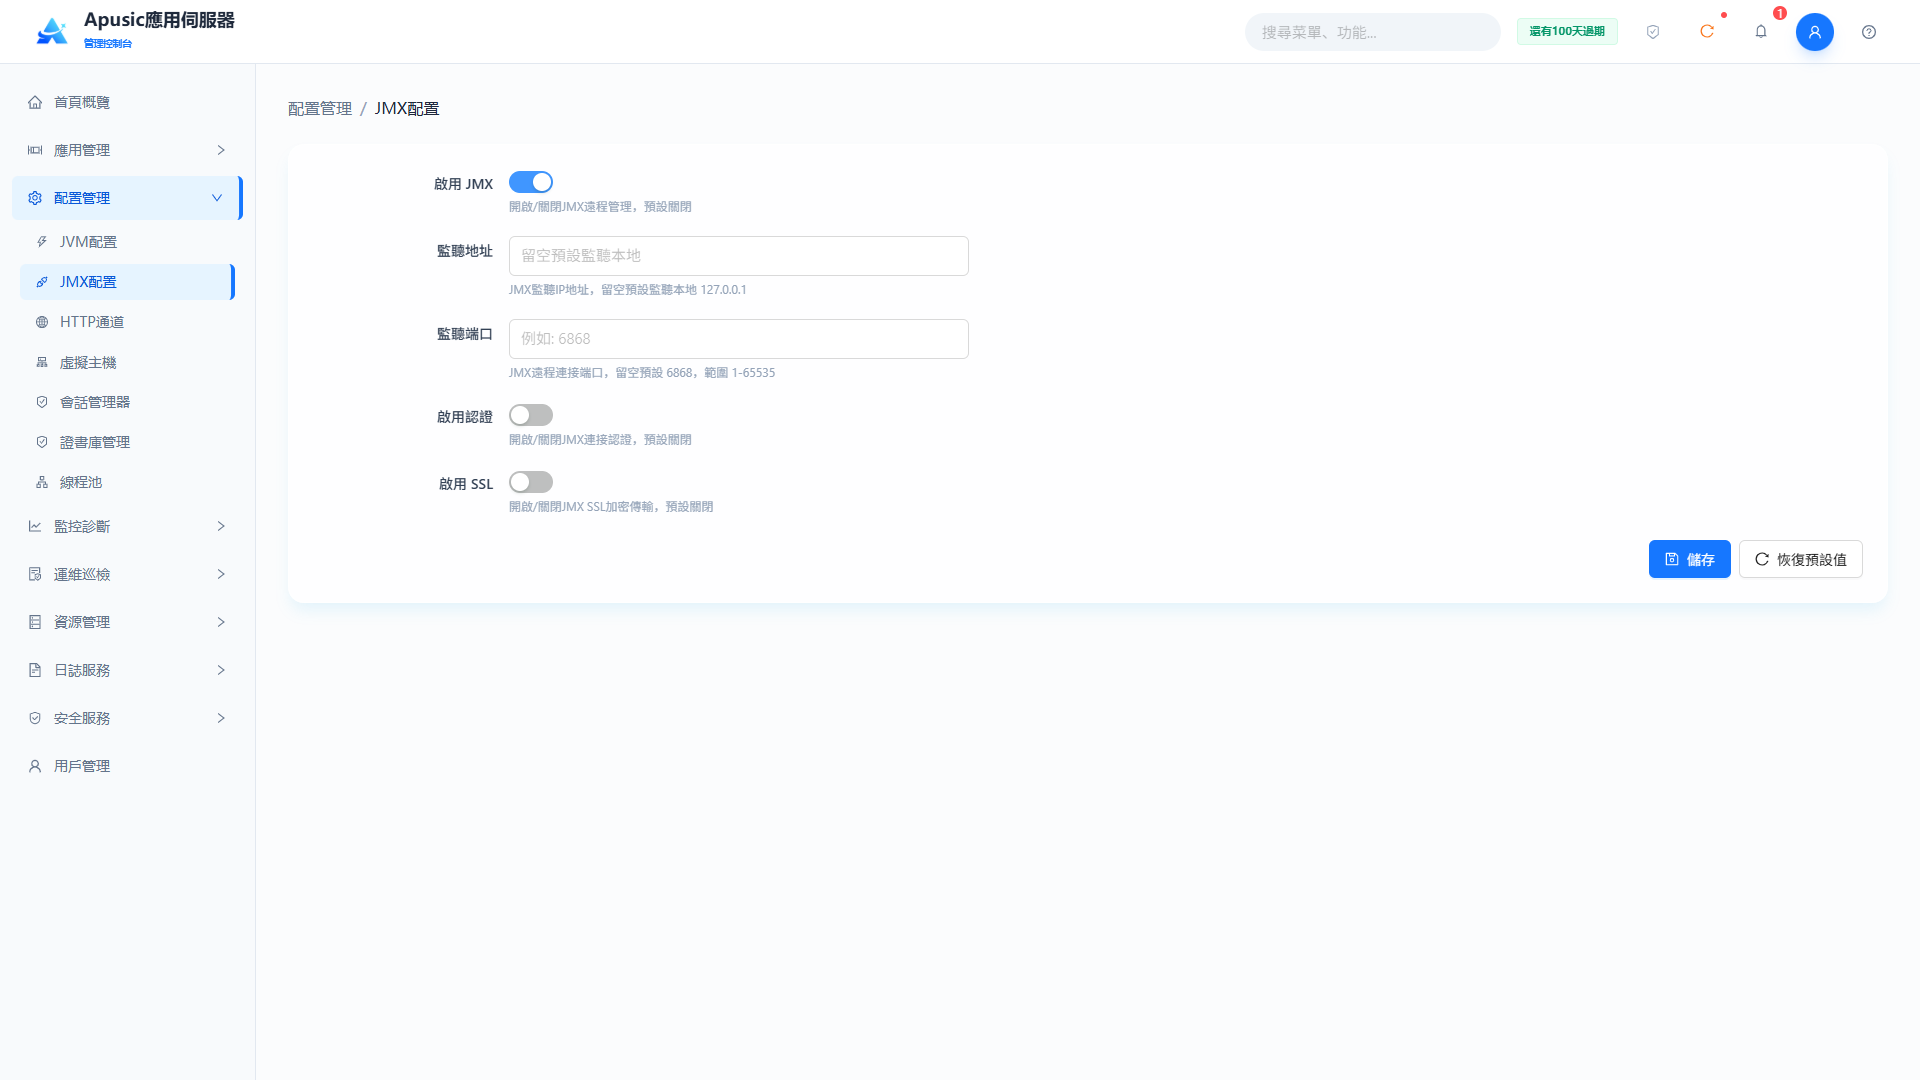
JMX配置模組管理應用伺服器的Java管理擴展(JMX)遠端監控与管理能力,支援啟用/停用JMX服務以及配置監聽地址、端口、身份認證和SSL/TLS加密。生效後,JMX用戶端(如JConsole、VisualVM)可遠端監控AAS及應用的運行狀態,包括線程、記憶體、GC和請求統計等。
點擊左側菜單"配置管理 → JMX配置"。
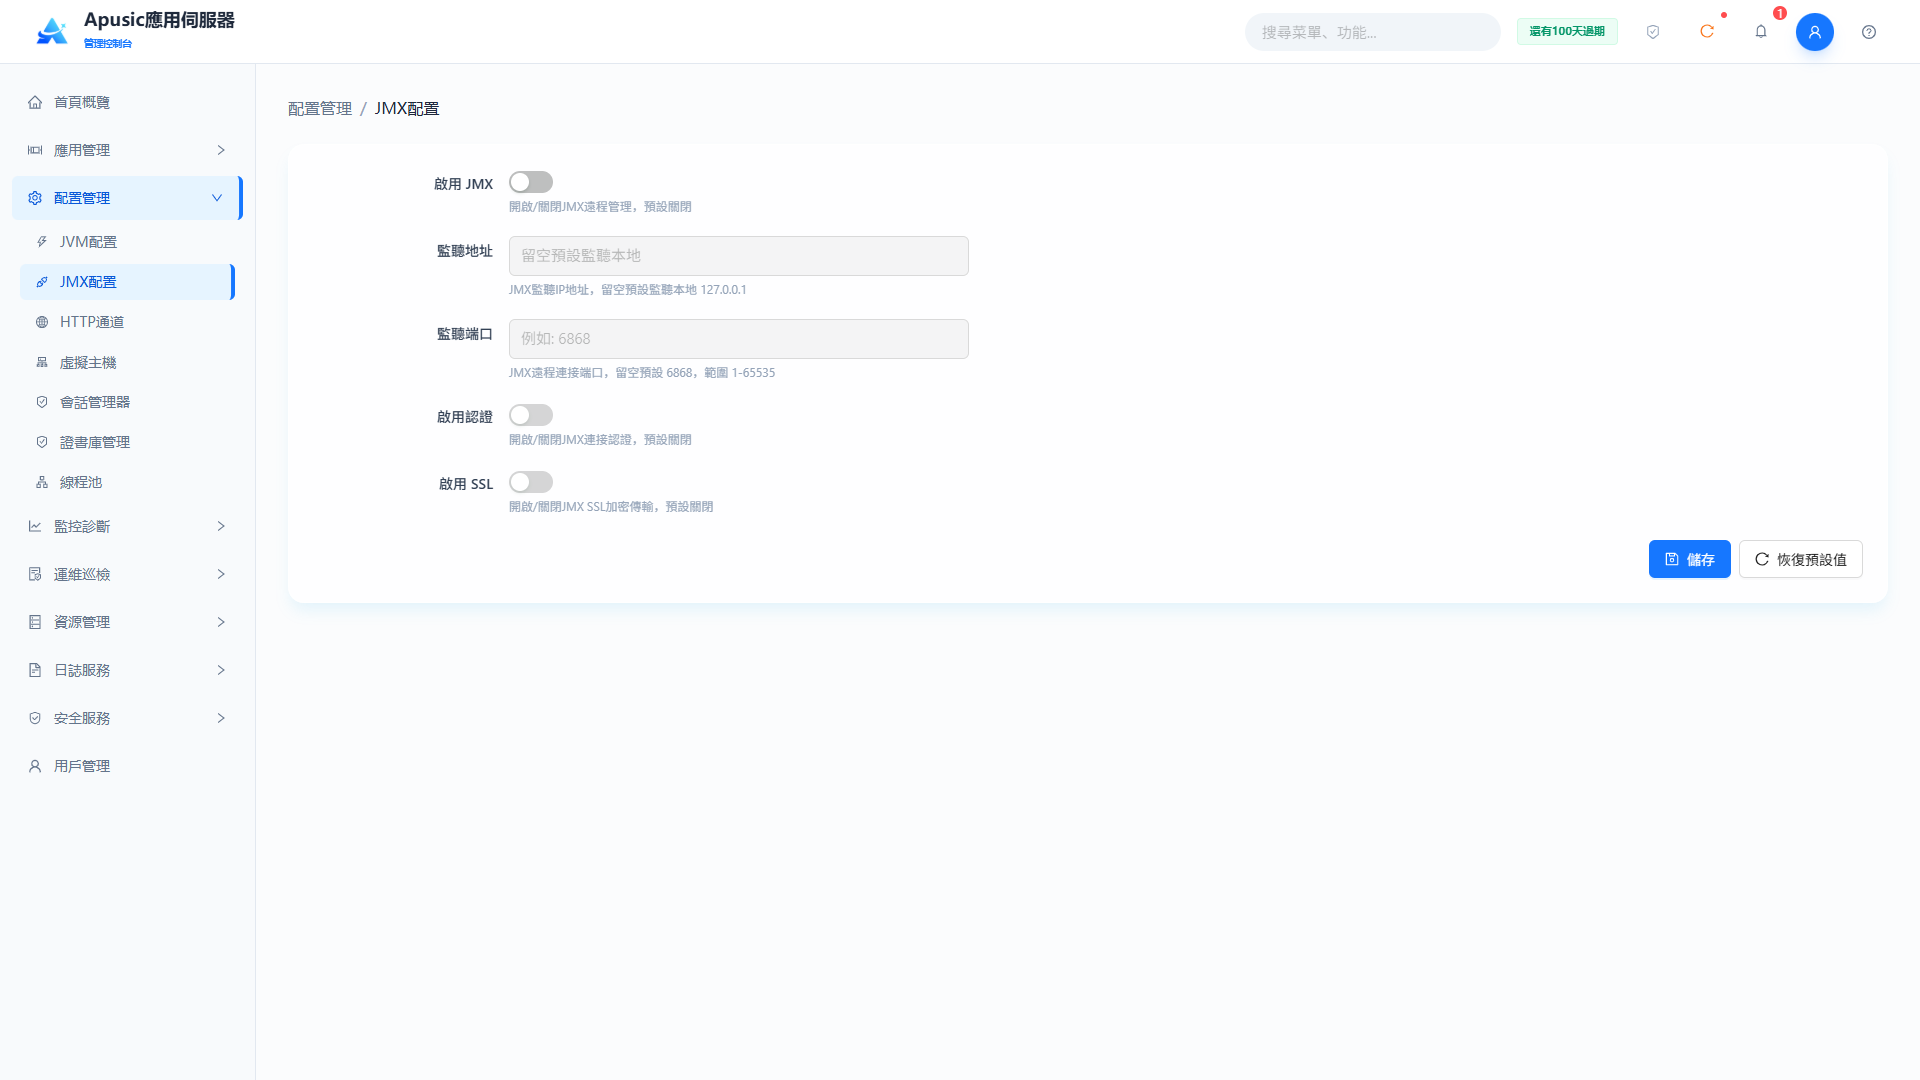
欄位說明:
| 設置 | 參數 | 說明 |
| 啟用JMX | enable | 是否啟用JMX遠端監控與管理服務。啟用後JConsole、VisualVM等用戶端可遠端連接;停用後所有JMX參數無效。取值範圍:開關,啟用 / 停用。默認值:停用。 |
| 監聽地址 | host | JMX服務監聽的IP地址。限制JMX服務綁定的網卡。取值範圍:最長128字元,合法的IPv4格式(如0.0.0.0、127.0.0.1),0.0.0.0表示監聽所有網卡,必填。默認值:127.0.0.1(為空時僅本機可訪問)。 |
| 監聽端口 | port | JMX服務監聽的TCP端口。JMX用戶端通過該端口連接。取值範圍:整數,1024~65535,端口不能被佔用,必填。默認值:6868。 |
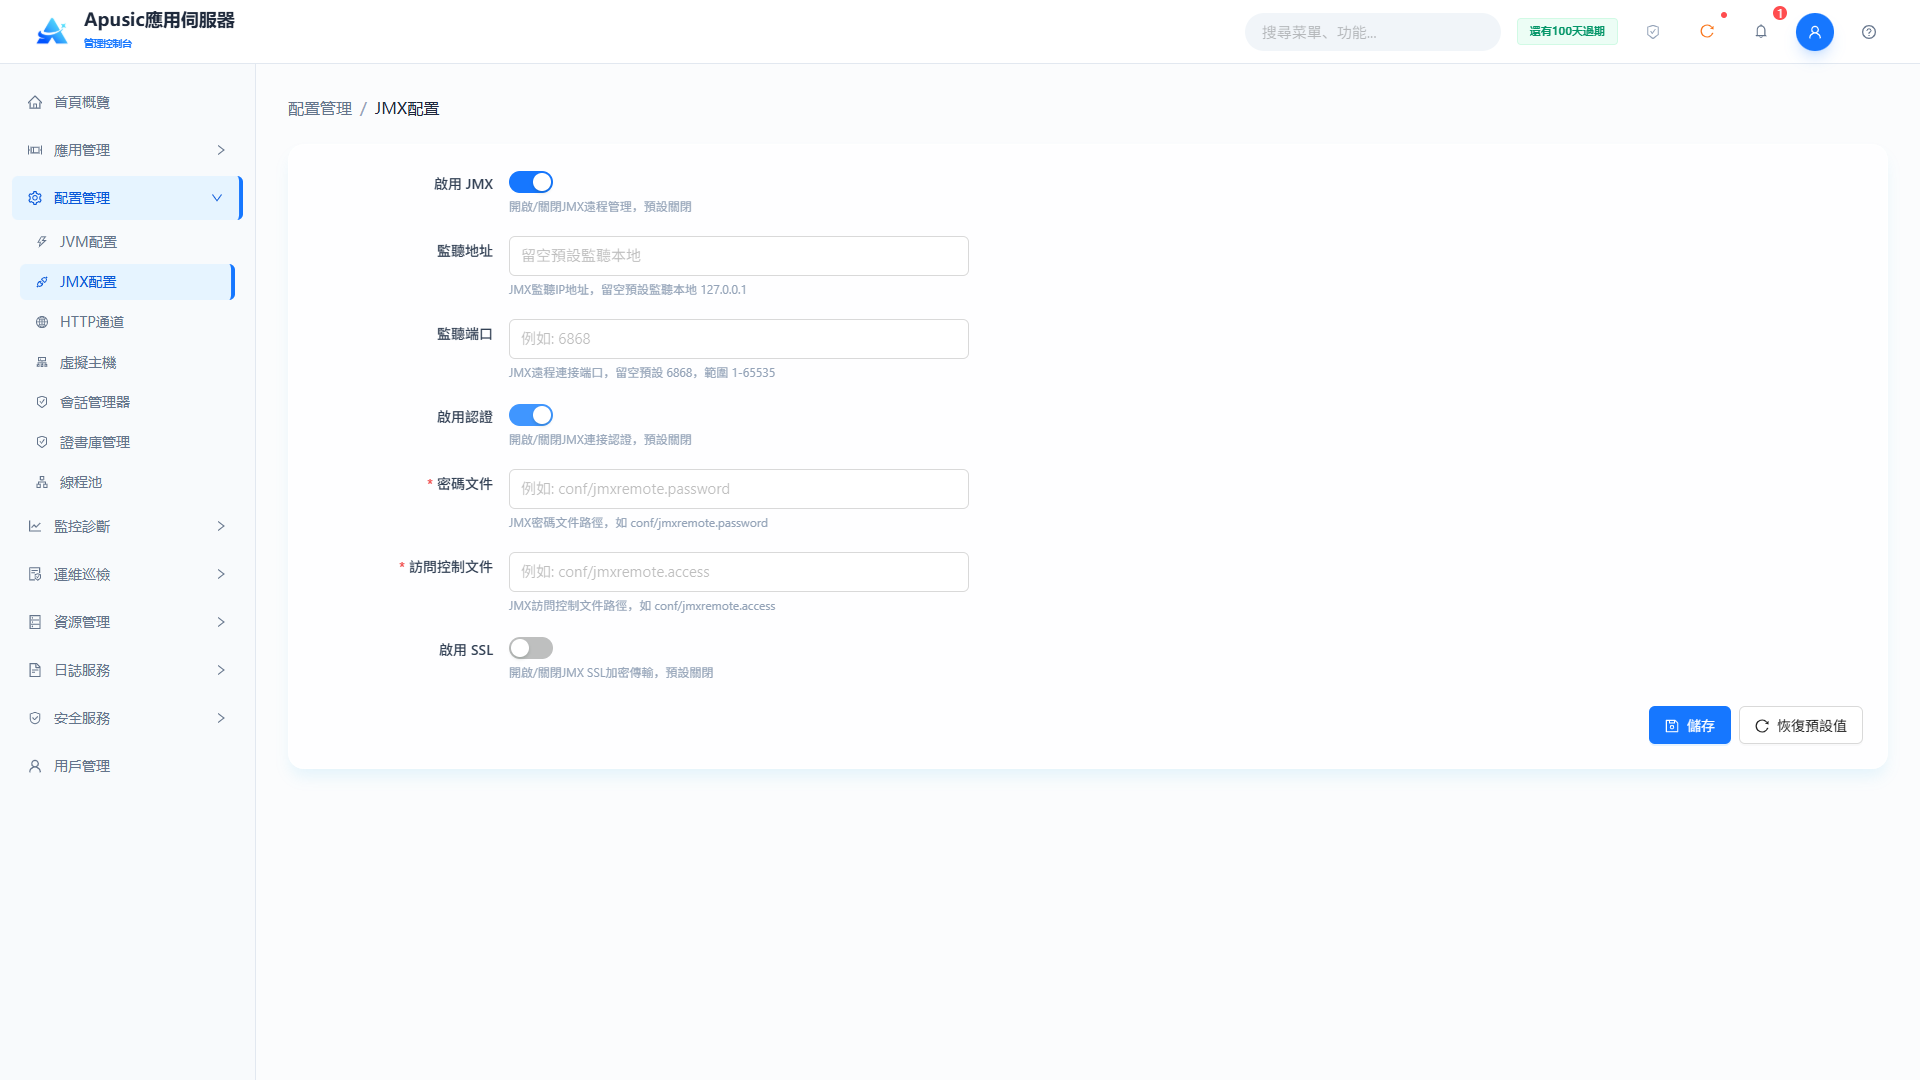
| 啟用認證 | auth | 是否啟用JMX用戶端身份認證。啟用後用戶端必須提供用戶名/密碼憑證。取值範圍:開關,開 / 關。默認值:關。 |
| 密碼文件 | passwordFile | JMX認證密碼文件的路徑。配置允許連接的用戶名和密碼,見下方密碼文件示例。取值範圍:字串,合法的文件路徑。默認值:conf/jmxremote.password。 |
| 訪問控制文件 | accessFile | JMX訪問控制文件的路徑。配置各用戶的訪問權限(readonly、readwrite),見下方訪問控制文件示例。取值範圍:字串,合法的文件路徑。默認值:conf/jmxremote.access。 |
| 啟用SSL/TLS | sslEnabled | 是否對JMX連接啟用SSL/TLS加密。啟用後JMX通信加密,且必須配置證書資訊;安全設置默認收起,啟用後展開。取值範圍:開關,開 / 關。默認值:關。 |
| 自定義證書 | certCustom | 是否使用自定義密鑰庫資訊。關閉時顯示"密鑰庫名稱"下拉框,從證書存儲中選擇;開啟時顯示密鑰庫路徑和密碼輸入項,手工填寫。取值範圍:開關,開 / 關。默認值:關。 |
| 密鑰庫名稱 | keyStoreName | 使用的密鑰庫名稱。從證書存儲中選擇"密鑰庫"類型的證書存儲;自定義證書關閉時顯示,單選。取值範圍:下拉框,已創建的密鑰庫。默認值:空。 |
| 密鑰庫路徑 | keyStoreFile | 密鑰庫文件路徑,自定義證書開啟時顯示。指定自定義密鑰庫文件的位置。取值範圍:字串,最長255字元,支援系統變數佔位符,SSL開啟時必填。默認值:空。 |
| 密鑰庫密碼 | keyStorePassword | 密鑰庫訪問密碼,自定義證書開啟時顯示。打開密鑰庫文件的口令。取值範圍:字串,8~128字元,頁面隱藏顯示,SSL開啟時必填。默認值:空。 |
| 條目密碼 | keyPassword | 密鑰庫中證書條目的密碼,自定義證書開啟時顯示。訪問密鑰庫中私鑰條目的口令。取值範圍:字串,8~128字元,頁面隱藏顯示。默認值:空。 |
| 密鑰庫類型 | keyStoreType | 密鑰庫文件格式。聲明密鑰庫的存儲格式。取值範圍:下拉框,JKS / PKCS12。默認值:JKS。 |
| 用戶端認證 | clientAuth | 是否要求JMX用戶端出示證書。啟用後採用雙向認證,用戶端必須持有信任庫接受的證書。取值範圍:開關,開 / 關。默認值:關。 |
| 信任庫路徑 | trustStoreFile | 信任庫文件路徑,用戶端認證和自定義證書開啟時顯示。指定用於驗證用戶端證書的信任庫。取值範圍:字串,最長255字元,用戶端認證開啟時必填。默認值:空。 |
| 信任庫密碼 | trustStorePassword | 信任庫訪問密碼,用戶端認證和自定義證書開啟時顯示。打開信任庫文件的口令。取值範圍:字串,8~128字元,頁面隱藏顯示,用戶端認證開啟時必填。默認值:空。 |
| 信任庫類型 | trustStoreType | 信任庫文件格式,自定義證書開啟時顯示。聲明信任庫的存儲格式。取值範圍:下拉框,JKS / PKCS12,用戶端認證開啟時必填。默認值:JKS。 |
| 加密套件 | sslCipherSuites | SSL/TLS加密使用的加密套件。限制加密JMX通信允許的演算法套件,阻斷弱套件。取值範圍:穿梭框,可增刪、可搜尋,支援手工輸入,多值逗號分隔,儲存時自動去重,SSL開啟時必填。默認值:空(JDK默認套件)。 |
密碼文件示例
[username] [password]
例如:用戶名admin,密碼YOUR_PASSWORD
訪問控制文件示例
[username] [authority]
例如:用戶名admin,權限readwrite
# HTTP通道
Apusic應用伺服器提供HTTP/HTTPS/AJP/HTTP2協議通道的全生命週期管理,支援通道的創建、配置、修改、刪除和狀態管理,覆蓋網路基礎、HTTP協議、SSL/TLS加密、HTTP/2等多個維度。
點擊左側菜單"配置管理 → HTTP通道":
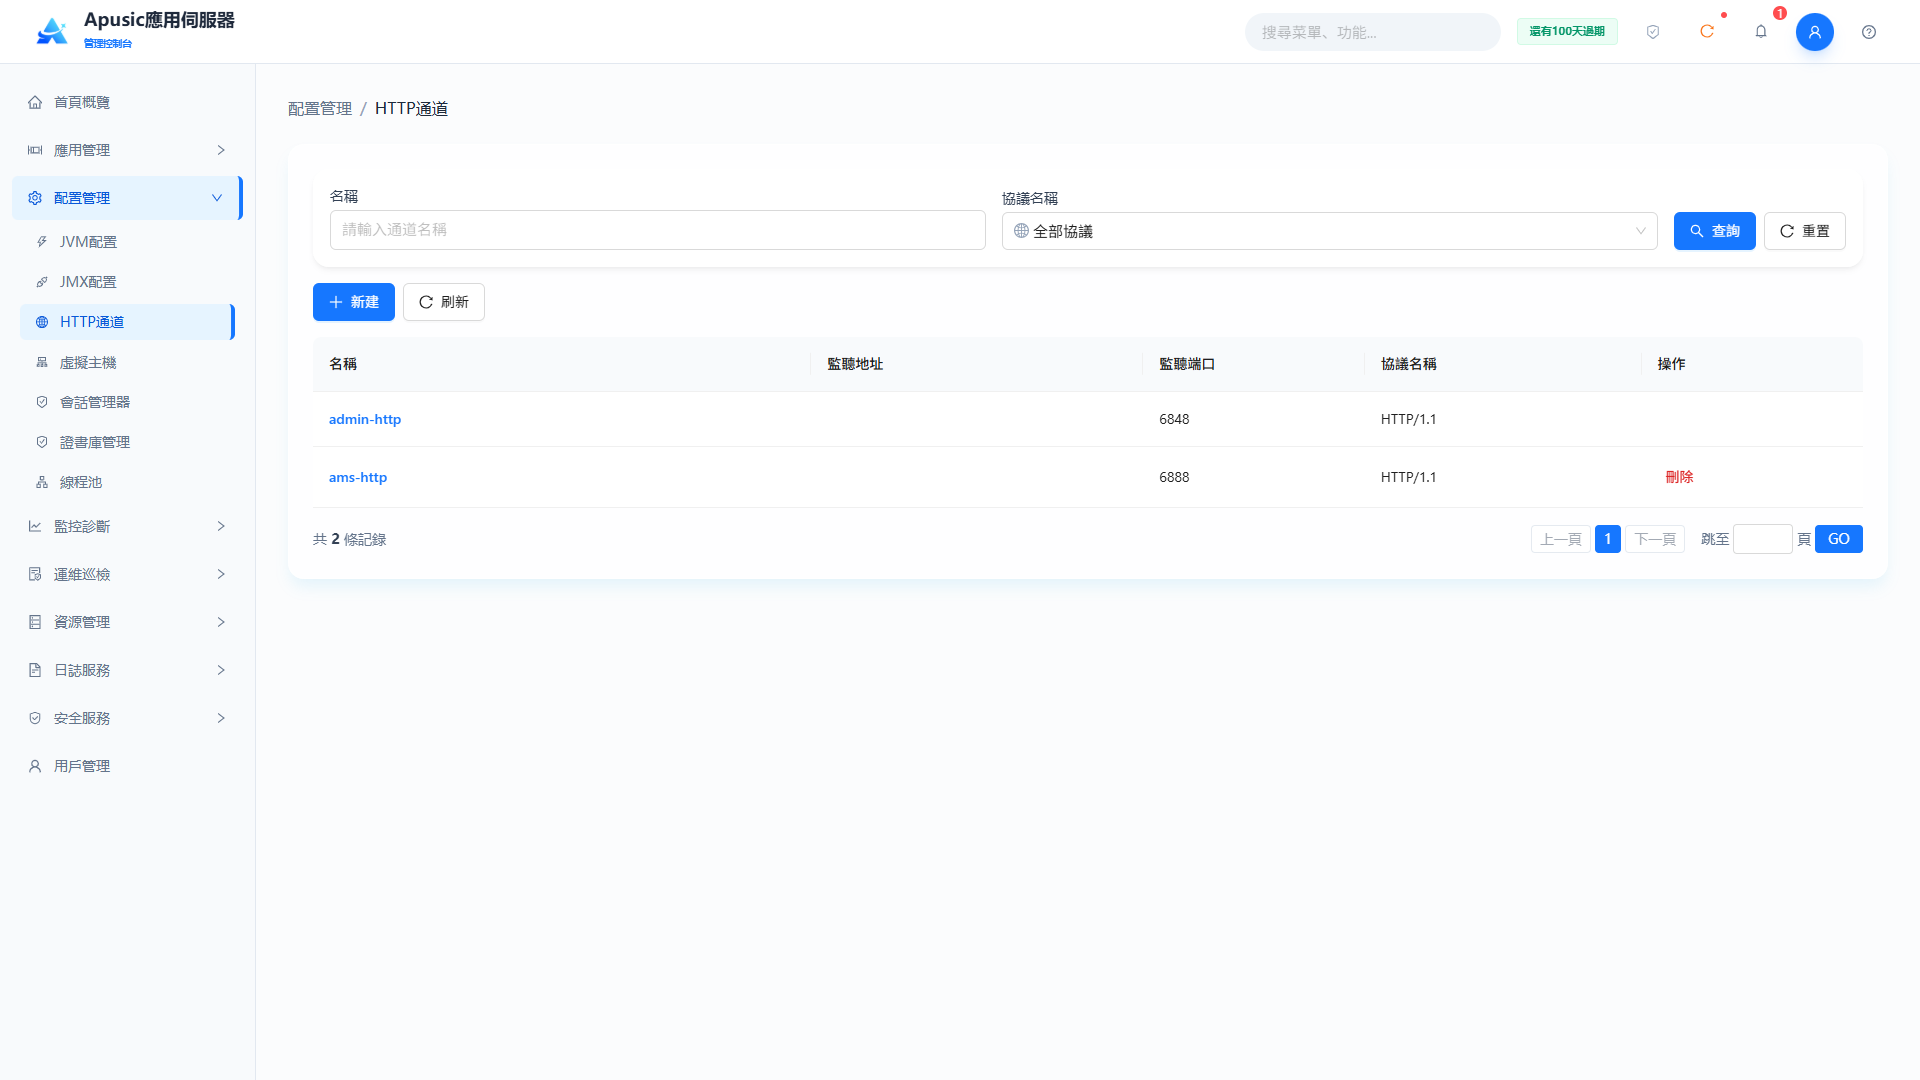
注意,admin-http是管理控制台專用通道,不可刪除。
# 創建/編輯HTTP通道
管理控制台提供視覺化的HTTP通道創建方式,支援以下配置:
- 基本資訊:名稱、IO模式、監聽地址、監聽端口、默認虛擬主機、線程池、緩衝區大小、最大連接數、連接超時等;
- HTTP配置:URI編碼、默認回應字元編碼、壓縮、最大POST位元組數、最大頭部大小等;
- SSL配置:SSL開關、TLS協議版本、用戶端認證、密鑰庫/信任庫配置、加密套件等;
- HTTP2配置:啟用HTTP/2、壓縮、最大並行流、KeepAlive超時等。
點擊左側菜單"配置管理 → HTTP通道 → 新建",進入創建HTTP通道頁面:
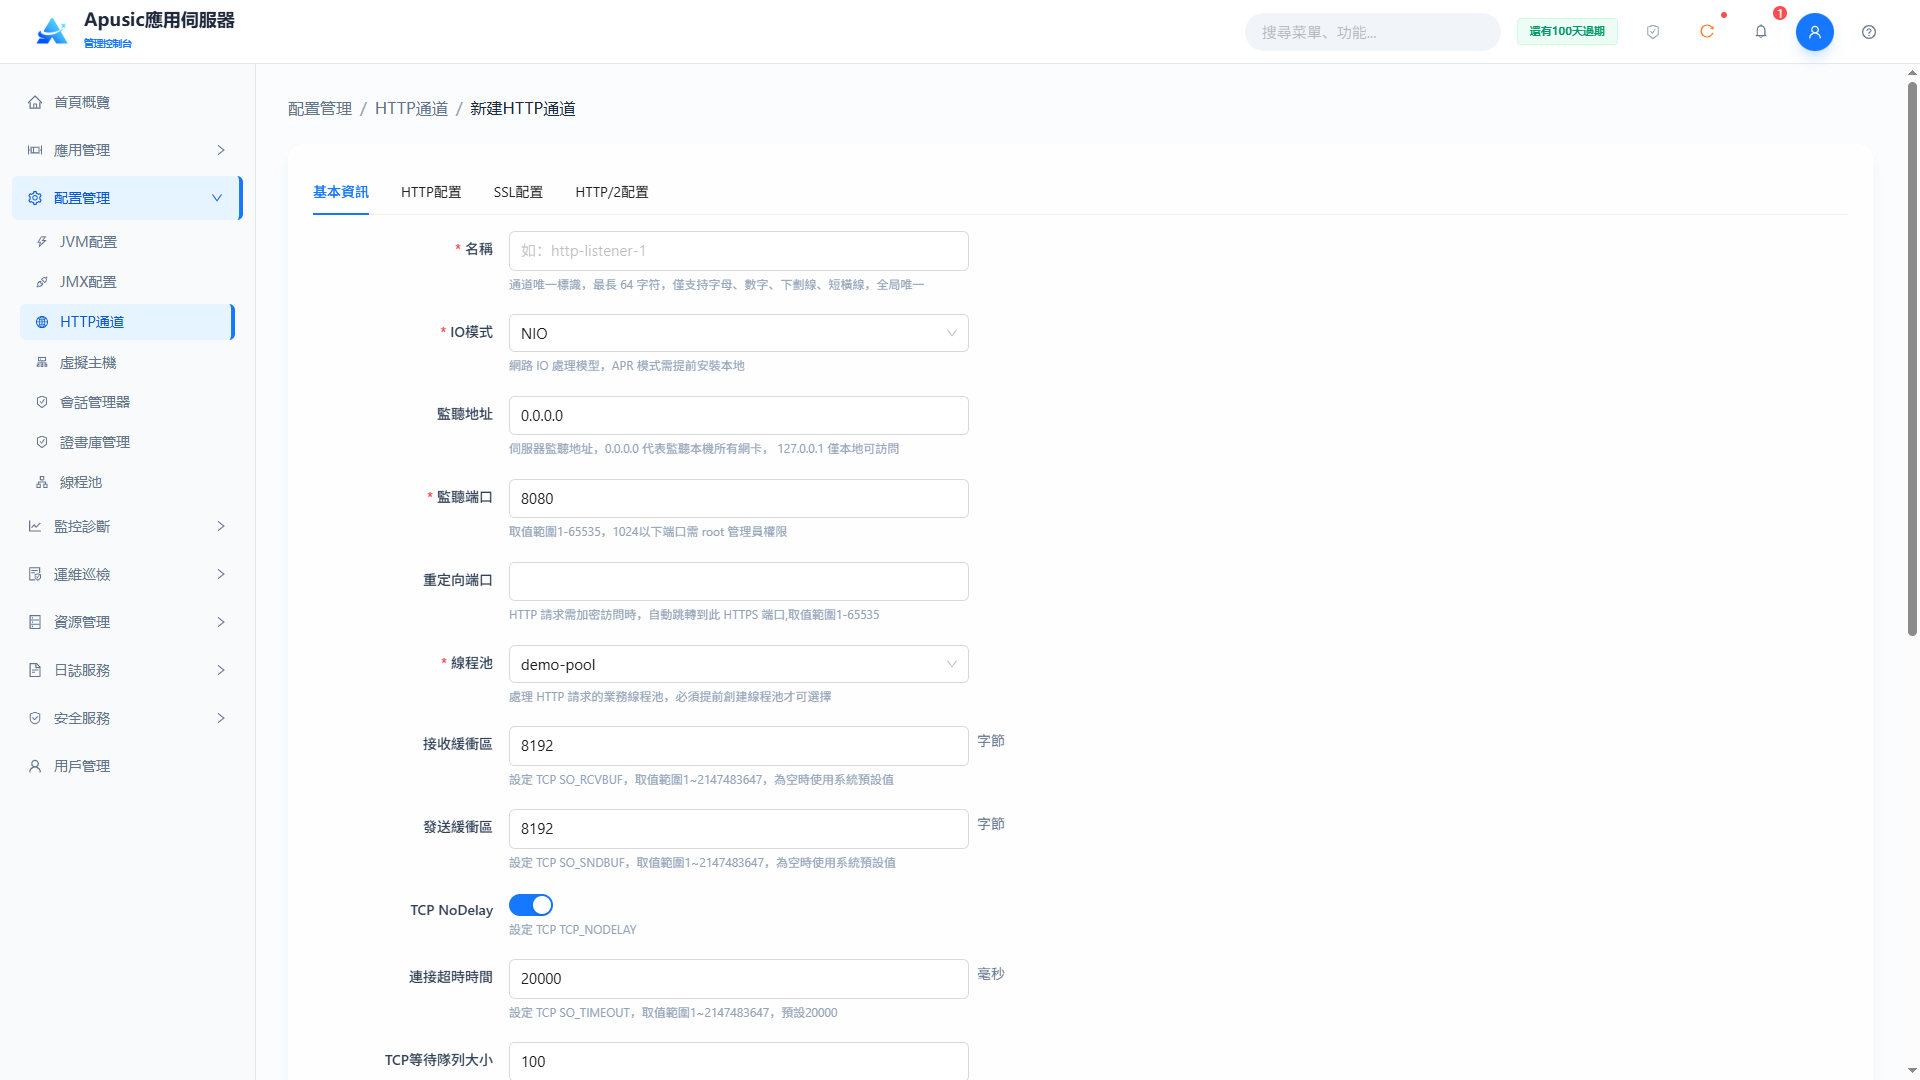
創建HTTP通道頁面參數較多,按多個頁籤組織:基本資訊、HTTP配置、SSL配置、HTTP2配置
基本資訊
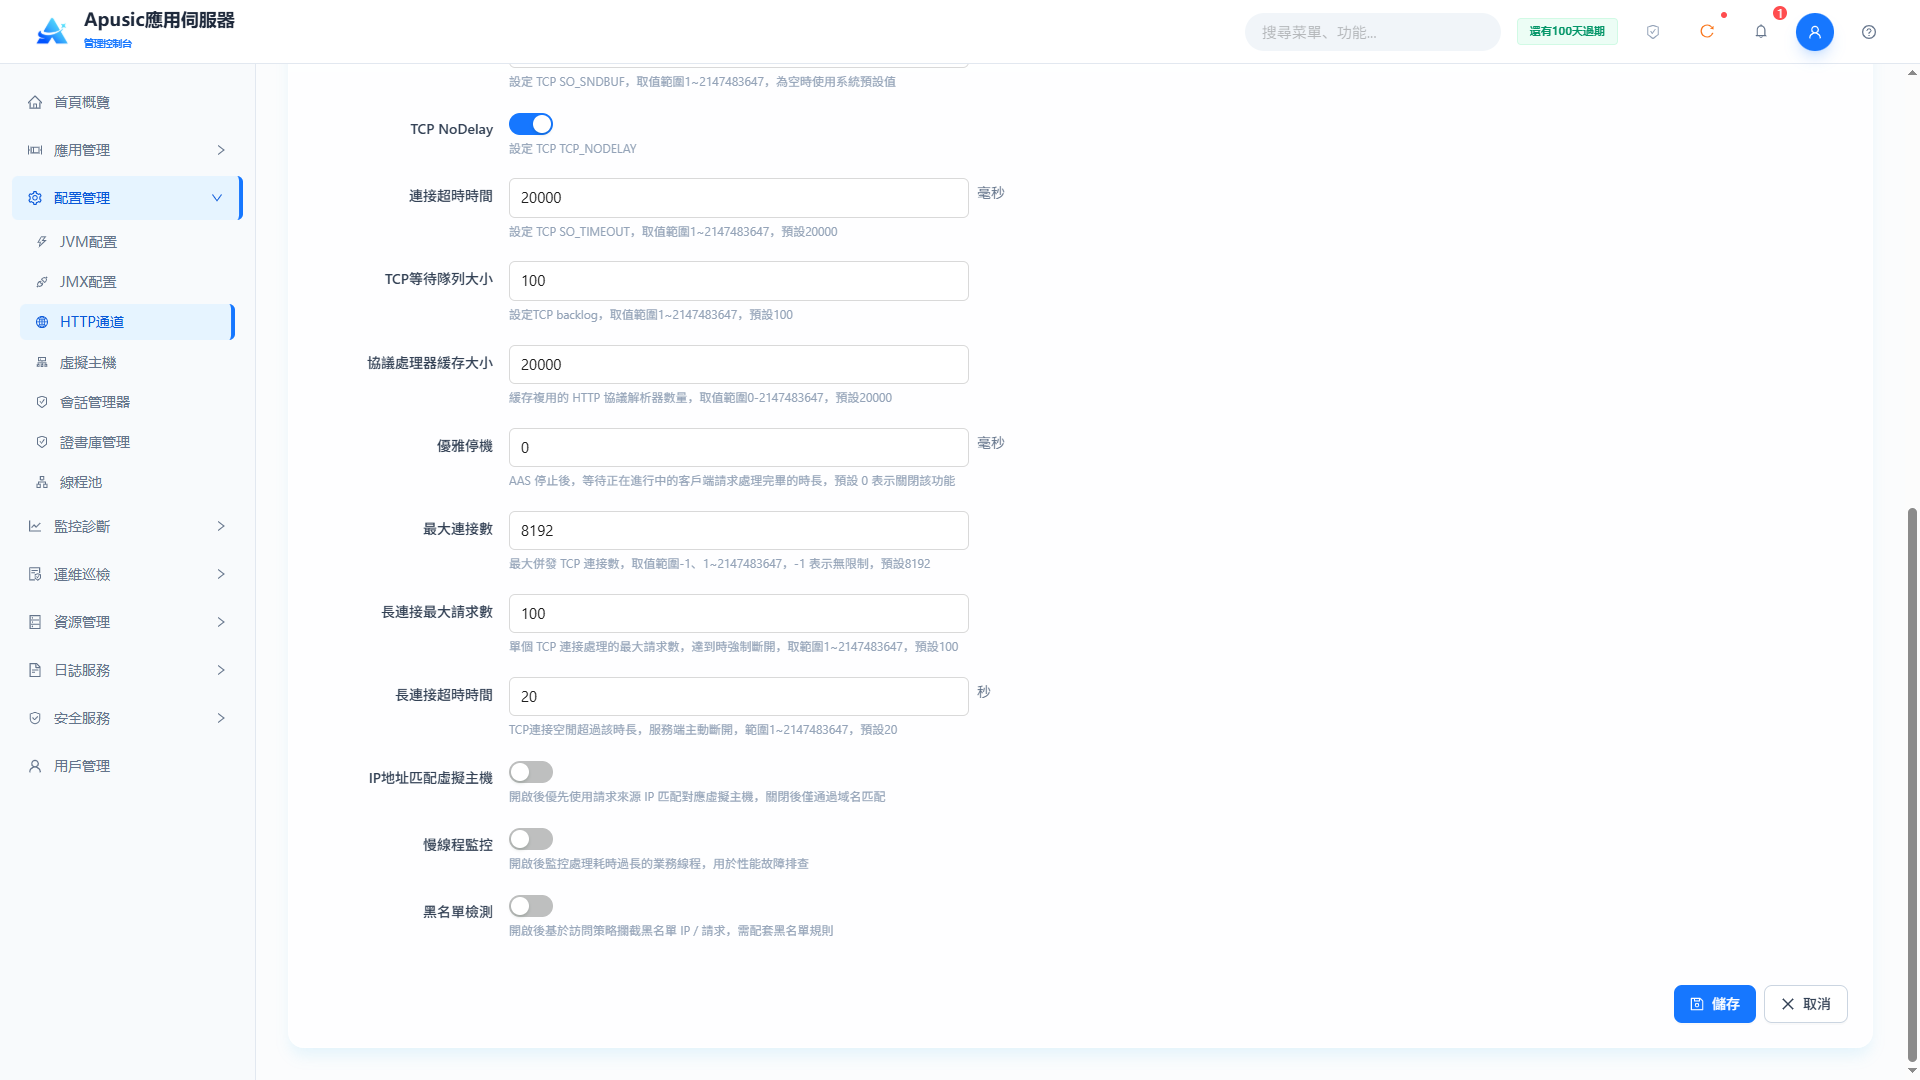
欄位說明:
| 設置 | 參數 | 說明 |
| 名稱 | name | HTTP通道的唯一標識。在配置中區分通道,編輯時不可修改。取值範圍:字串,最長64字元,僅允許字母、數字、下劃線和連字號,全域唯一,必填。默認值:空。 |
| IO模式 | ioMode | 通道的網路IO處理模型。決定底層網路讀寫方式,須與伺服器環境匹配,APR需預先安裝本地庫。取值範圍:下拉框,NIO / NIO2 / APR(僅顯示伺服器支援的模式),必填。默認值:NIO。 |
| 監聽地址 | host | 通道綁定的伺服器IP地址。限制通道監聽的網卡,0.0.0.0監聽所有網卡,127.0.0.1僅本機。取值範圍:字串,最長128字元,合法的IPv4格式,必填。默認值:0.0.0.0。 |
| 監聽端口 | port | 通道監聽的TCP端口。用戶端通過該端口訪問服務,低於1024的端口需要root權限。取值範圍:整數,1~65535,端口不能被佔用,必填。默認值:空。 |
| 重定向端口 | redirectPort | HTTPS重定向端口。當請求需要SSL而當前通道非SSL時,重定向到該端口,低於1024的端口需要root權限。取值範圍:整數,1~65535。默認值:空。 |
| 線程池 | threadPool | 通道綁定的業務線程池。HTTP請求由該線程池中的線程處理,須預先在線程池模組創建。取值範圍:下拉框單選,已配置的線程池,必填。默認值:http-thread-pool。 |
| 接收緩衝區 | receiveBufferSize | Socket讀緩衝區大小,單位位元組。控制TCP接收緩衝區,過小增加IO往返,過大浪費記憶體,0使用VM默認值。取值範圍:整數,0~1048576,必填。默認值:8192。 |
| 發送緩衝區 | sendBufferSize | Socket寫緩衝區大小,單位位元組。控制TCP發送緩衝區,0使用VM默認值。取值範圍:整數,0~1048576,必填。默認值:8192。 |
| 最大連接數 | maxConnections | 監聽端口允許的最大並發TCP連接數。達到上限後新連接進入排隊。取值範圍:整數,1~9999999,-1表示不限,必填。默認值:-1(不限)。 |
| 連接超時 | connectionTimeout | TCP連接空閒超時時間,單位毫秒。無數據的空閒連接超過該時長後自動關閉。取值範圍:整數,1~3600000,必填。默認值:20000。 |
| TCP接受隊列大小 | acceptCount | 作業系統內核TCP監聽隊列長度。連接數達到上限時,控制完成三次握手的連接可排隊的數量。取值範圍:整數,1~10000,必填。默認值:100。 |
| TCP NoDelay | tcpNoDelay | 是否停用Nagle演算法。開啟後小包立即發送以降低延遲,適合頻繁小包的長連接。取值範圍:開關,開 / 關。默認值:開。 |
| KeepAlive最大請求數 | maxKeepAliveRequests | 單個KeepAlive連接可處理的最大HTTP請求數。達到上限後強制關閉連接。取值範圍:整數,1~10000,必填。默認值:100。 |
| KeepAlive超時 | keepAliveTimeout | KeepAlive空閒超時時間,單位秒。保持連接空閒超過該時長後伺服器主動關閉TCP通道。取值範圍:整數,1~3600,必填。默認值:20。 |
| 使用IP虛擬主機 | useIPVHosts | 是否使用請求來源IP匹配虛擬主機。開啟後優先按IP匹配虛擬主機,關閉時僅按域名匹配。取值範圍:開關,開 / 關。默認值:關。 |
| 協議解析器快取 | processorCache | 重用的HTTP協議解析器快取容量。快取並重用協議處理器物件,降低頻繁建立解析器的開銷。取值範圍:整數,0~2147483647,必填。默認值:20000。 |
| 優雅停止 | gracefulStopAwaitMillis | 優雅停機等待時長,單位毫秒。AAS停止後等待正在處理的用戶端請求完成的最長時間。取值範圍:整數,0~2147483647,0表示停用該功能。默認值:0。 |
| 慢線程監控 | longThreadEnabled | 是否監控耗時過長的業務線程。開啟後記錄慢請求線程的堆疊,用於性能問題排查。取值範圍:開關,開 / 關。默認值:關。 |
| 慢線程閾值 | longThreadThreshold | 識別慢線程的閾值,單位秒,慢線程監控開啟時顯示。請求耗時超過該閾值即識別為慢線程並記錄。取值範圍:整數,單位秒。默認值:60。 |
| 慢線程檢查週期 | longThreadCycleTime | 慢線程檢查週期,單位秒,慢線程監控開啟時顯示。每週期掃描一次在途線程是否超時。取值範圍:整數,單位秒。默認值:3。 |
| 檢查間隔 | longThreadRollingInterval | 慢線程日誌滾動間隔,單位分鐘,慢線程監控開啟時顯示。控制慢線程日誌文件按時間滾動。取值範圍:整數,單位分鐘。默認值:5。 |
| 日誌目錄 | longThreadLogDir | 慢線程日誌輸出目錄,慢線程監控開啟時顯示。指定慢線程日誌文件的存放位置。取值範圍:字串,合法的目錄路徑。默認值:空。 |
| 黑名單檢測 | sdosEnabled | 是否啟用基於訪問策略的黑名單防護。開啟後檢測攻擊行為並將惡意IP加入黑名單。取值範圍:開關,開 / 關。默認值:關。 |
| 黑名單閾值 | sdosThreshold | 黑名單觸發閾值,單位次,黑名單檢測開啟時顯示。IP攻擊次數超過該閾值後加入黑名單。取值範圍:整數。默認值:3。 |
| 時間窗口 | sdosTimeWindowMinutes | 攻擊統計時間窗口,單位分鐘,黑名單檢測開啟時顯示。統計同一IP在該窗口內的攻擊次數,超過閾值即列入黑名單。取值範圍:整數,單位分鐘。默認值:30。 |
| 過期時間 | sdosBlacklistTtlMinutes | 黑名單條目過期時間,單位分鐘,黑名單檢測開啟時顯示。列入黑名單的IP超過該時長後自動解除。取值範圍:整數,單位分鐘。默認值:30。 |
| 最大包間隔 | sdosMaxPacketInterval | 兩個報文之間的最大間隔,單位毫秒,黑名單檢測開啟時顯示。間隔超過該值的請求記錄為攻擊事件。取值範圍:整數,單位毫秒。默認值:0(停用檢測)。 |
| 刷新間隔 | sdosBlacklistFlushMinutes | 黑名單文件刷新間隔,單位分鐘,黑名單檢測開啟時顯示。控制黑名單持久化到文件的頻率。取值範圍:整數,單位分鐘。默認值:10。 |
| 防護模式 | sdosMode | 黑名單防護模式,黑名單檢測開啟時顯示。選擇命中黑名單時的處理方式,"防護"直接阻斷,"告警"僅記錄告警。取值範圍:下拉框,防護 / 告警。默認值:告警。 |
HTTP配置
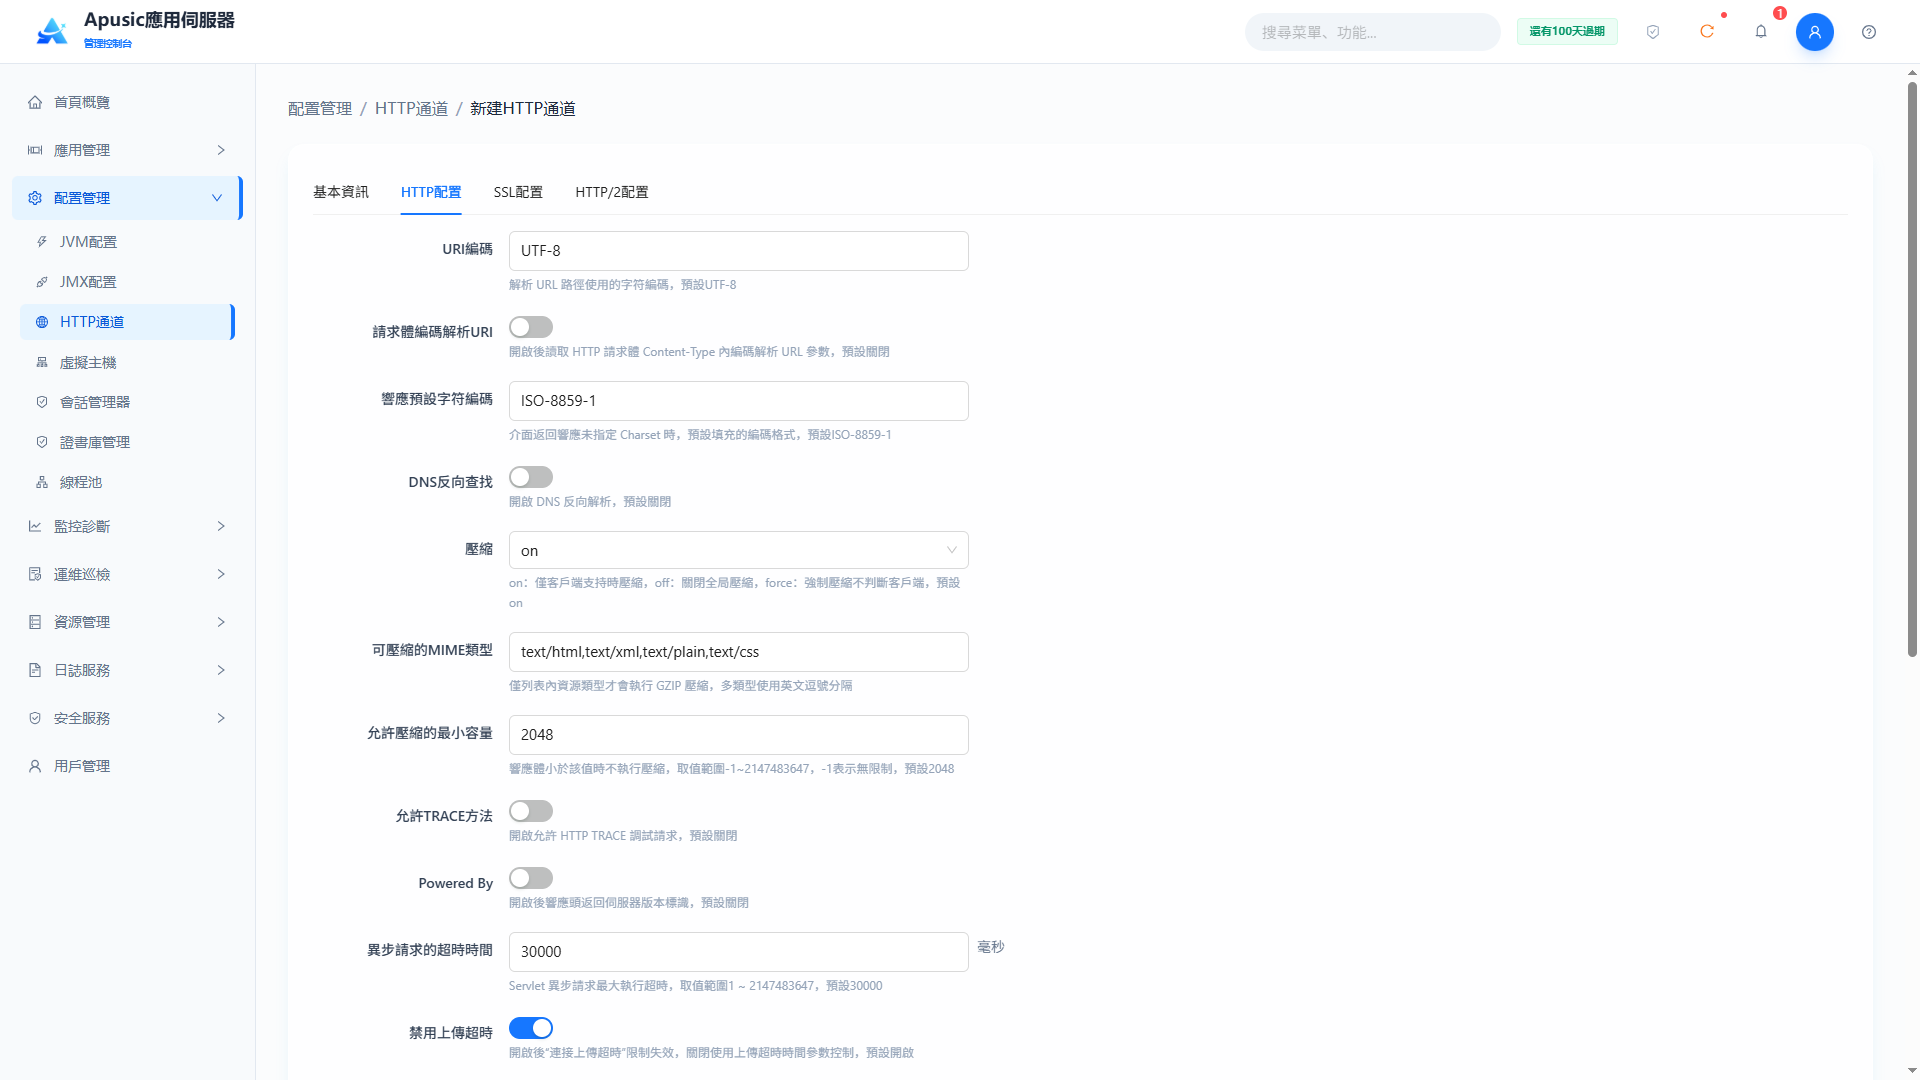
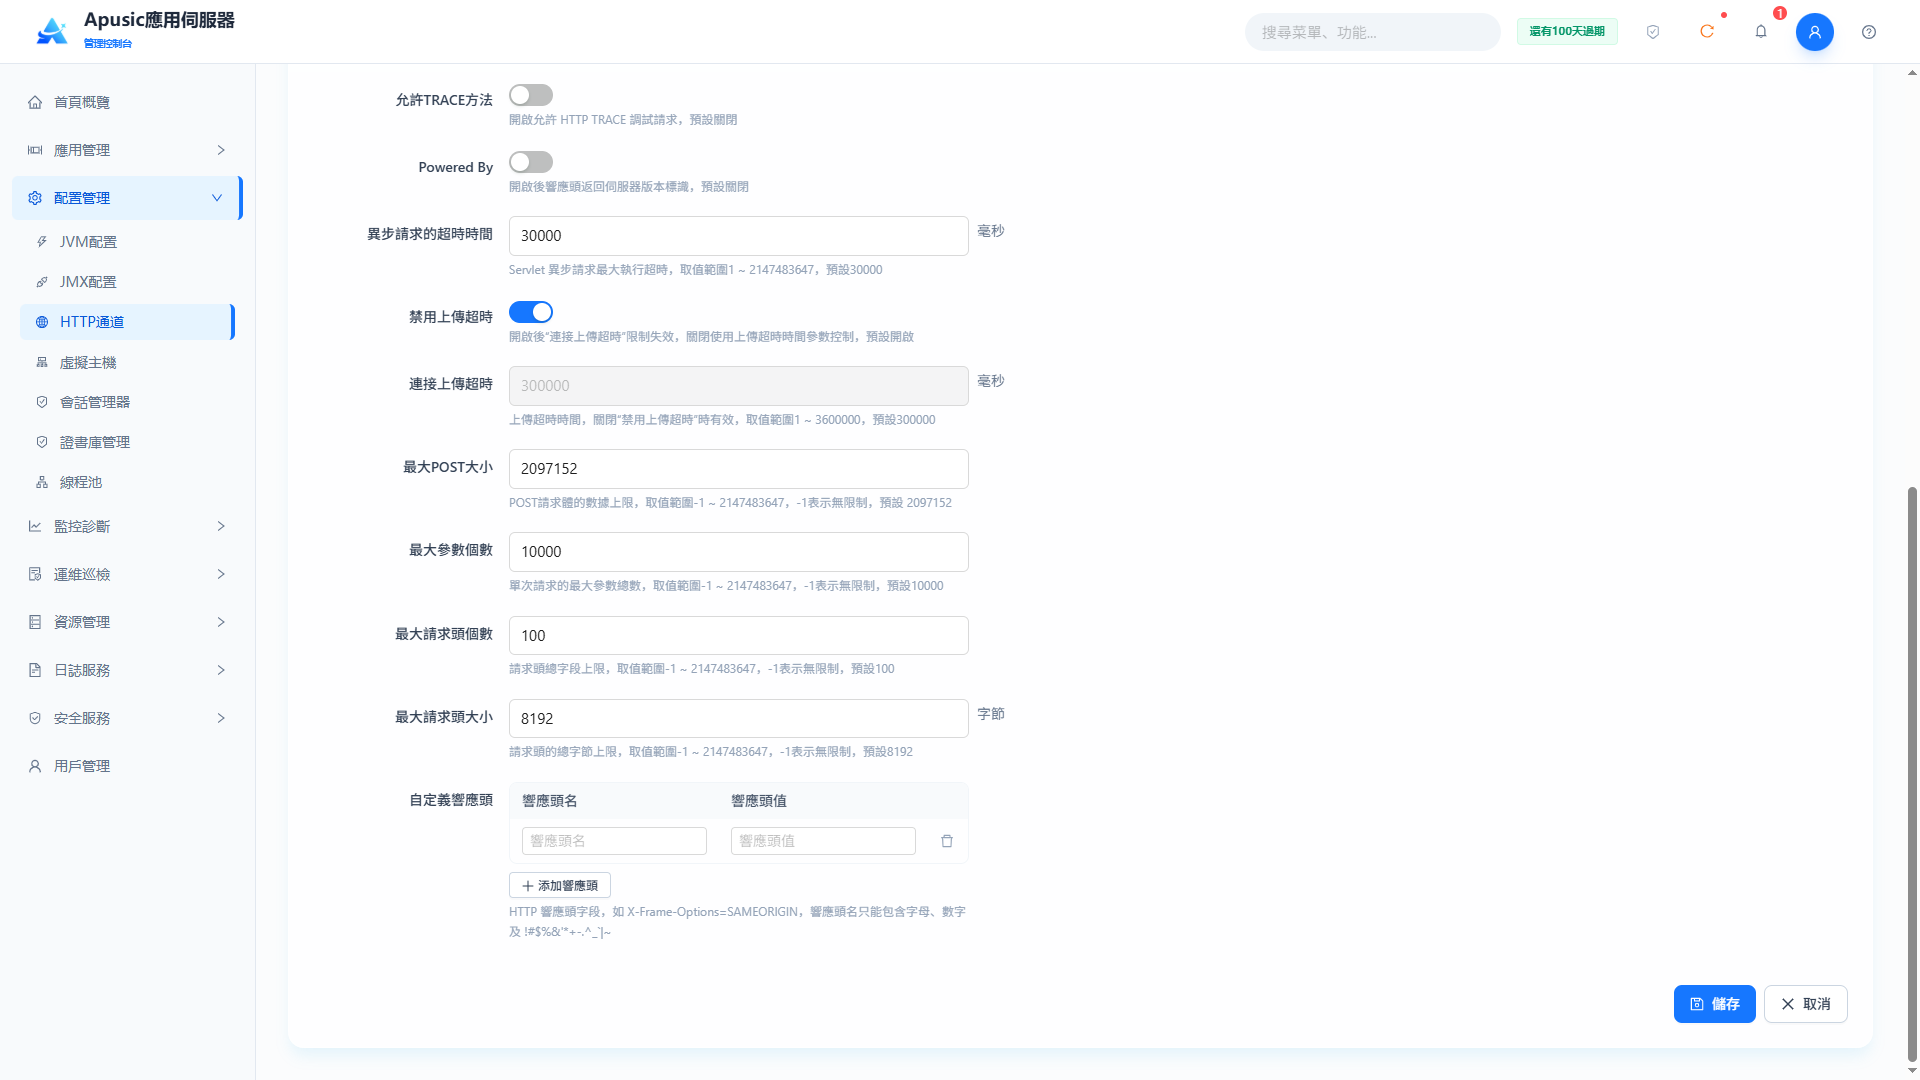
欄位說明:
| 設置 | 參數 | 說明 |
| URI編碼 | uriEncoding | 解析URL路徑使用的字元編碼。決定URL及查詢參數的解碼方式,中文業務場景建議統一UTF-8。取值範圍:下拉框,合法的字元集編碼(UTF-8 / GBK等),必填。默認值:UTF-8。 |
| 使用請求體編碼解析URI | useBodyEncodingForURI | 是否使用請求體編碼解析URI參數。開啟後URL參數按HTTP請求體Content-Type中的編碼解析,關閉時僅使用URI編碼設置。取值範圍:開關,開 / 關。默認值:關。 |
| 回應字元編碼 | responseCharacterEncoding | 回應未指定字元集時默認使用的編碼。未聲明字元集的回應以該編碼輸出。取值範圍:下拉框,標準字元集編碼,必填。默認值:ISO-8859-1。 |
| DNS反查 | enableLookups | 是否對用戶端IP執行DNS反向解析。開啟後日誌和請求屬性中記錄主機名,反向解析影響性能,建議關閉。取值範圍:開關,開 / 關。默認值:關。 |
| 壓縮 | compression | HTTP回應GZIP壓縮策略。off全域停用壓縮,on在用戶端支援時壓縮,force無條件壓縮;開啟時須配置可壓縮MIME類型。取值範圍:下拉框,off / on / force,必填。默認值:on。 |
| 可壓縮MIME類型 | compressibleMimeType | 允許壓縮的資源MIME類型列表。僅列表中的資源類型會被GZIP壓縮。取值範圍:字串,多個類型用逗號分隔,壓縮開啟時必填。默認值:text/html,text/xml,text/plain,text/css。 |
| 壓縮最小大小 | compressionMinSize | 觸發壓縮的回應體最小大小,單位位元組。小於該值的回應不壓縮(小文件壓縮可能變大)。取值範圍:整數,-1 ~ 2147483647,-1表示不限,壓縮開啟時必填。默認值:2048。 |
| 允許TRACE | httpTrace | 是否允許HTTP TRACE請求方法。TRACE用於除錯,開啟有資訊洩漏風險,生產環境應保持關閉。取值範圍:開關,開 / 關。默認值:關。 |
| 伺服器標識 | poweredBy | 回應頭中是否返回伺服器版本標識。關閉可隱藏伺服器指紋,提升安全性。取值範圍:開關,開 / 關。默認值:關。 |
| 異步超時 | asyncTimeout | Servlet異步請求的最大執行超時,單位毫秒。異步請求超過該時長自動中斷。取值範圍:整數,1~2147483647,必填。默認值:30000。 |
| 停用上傳超時 | disableUploadTimeout | 是否停用連接的上傳超時限制。開啟後忽略"連接上傳超時"參數,上傳不限時;關閉時上傳超時生效。取值範圍:開關,開 / 關。默認值:開。 |
| 連接上傳超時 | connectionUploadTimeout | 上傳數據流傳輸的超時時間,單位毫秒。超過該時長未收到數據塊則關閉連接,"停用上傳超時"關閉時生效。取值範圍:整數,1~3600000,必填。默認值:300000。 |
| 最大POST大小 | maxPostSize | HTTP POST請求體允許的最大數據量,單位位元組。超過該大小的POST請求會被拒絕。取值範圍:整數,1~2147483647,-1表示不限,必填。默認值:2097152(2MB)。 |
| 最大參數個數 | maxParameterCount | 單個請求(URL+表單)允許的最大參數鍵值對總數。防禦參數溢出攻擊。取值範圍:整數,1~2147483647,-1表示不限,必填。默認值:10000。 |
| 最大頭部數量 | maxHeaderCount | 單個HTTP請求允許的最大頭欄位數量。防禦頭部溢出攻擊。取值範圍:整數,1~2147483647,-1表示不限,必填。默認值:100。 |
| 最大頭部大小 | maxHttpHeaderSize | 單個請求所有頭合計的最大位元組數。超過該限制的請求直接拒絕。取值範圍:整數,1~2147483647,-1表示不限,必填。默認值:8192。 |
| 自定義回應頭 | customResponseHeaders | 自定義HTTP回應頭鍵值對。為經過該通道的回應統一追加回應頭,如X-Frame-Options=SAMEORIGIN。取值範圍:鍵值對表格,頭名稱僅允許字母、數字和!#$%&'*+-.^_|~,可增刪條目。默認值:空。 |
SSL配置
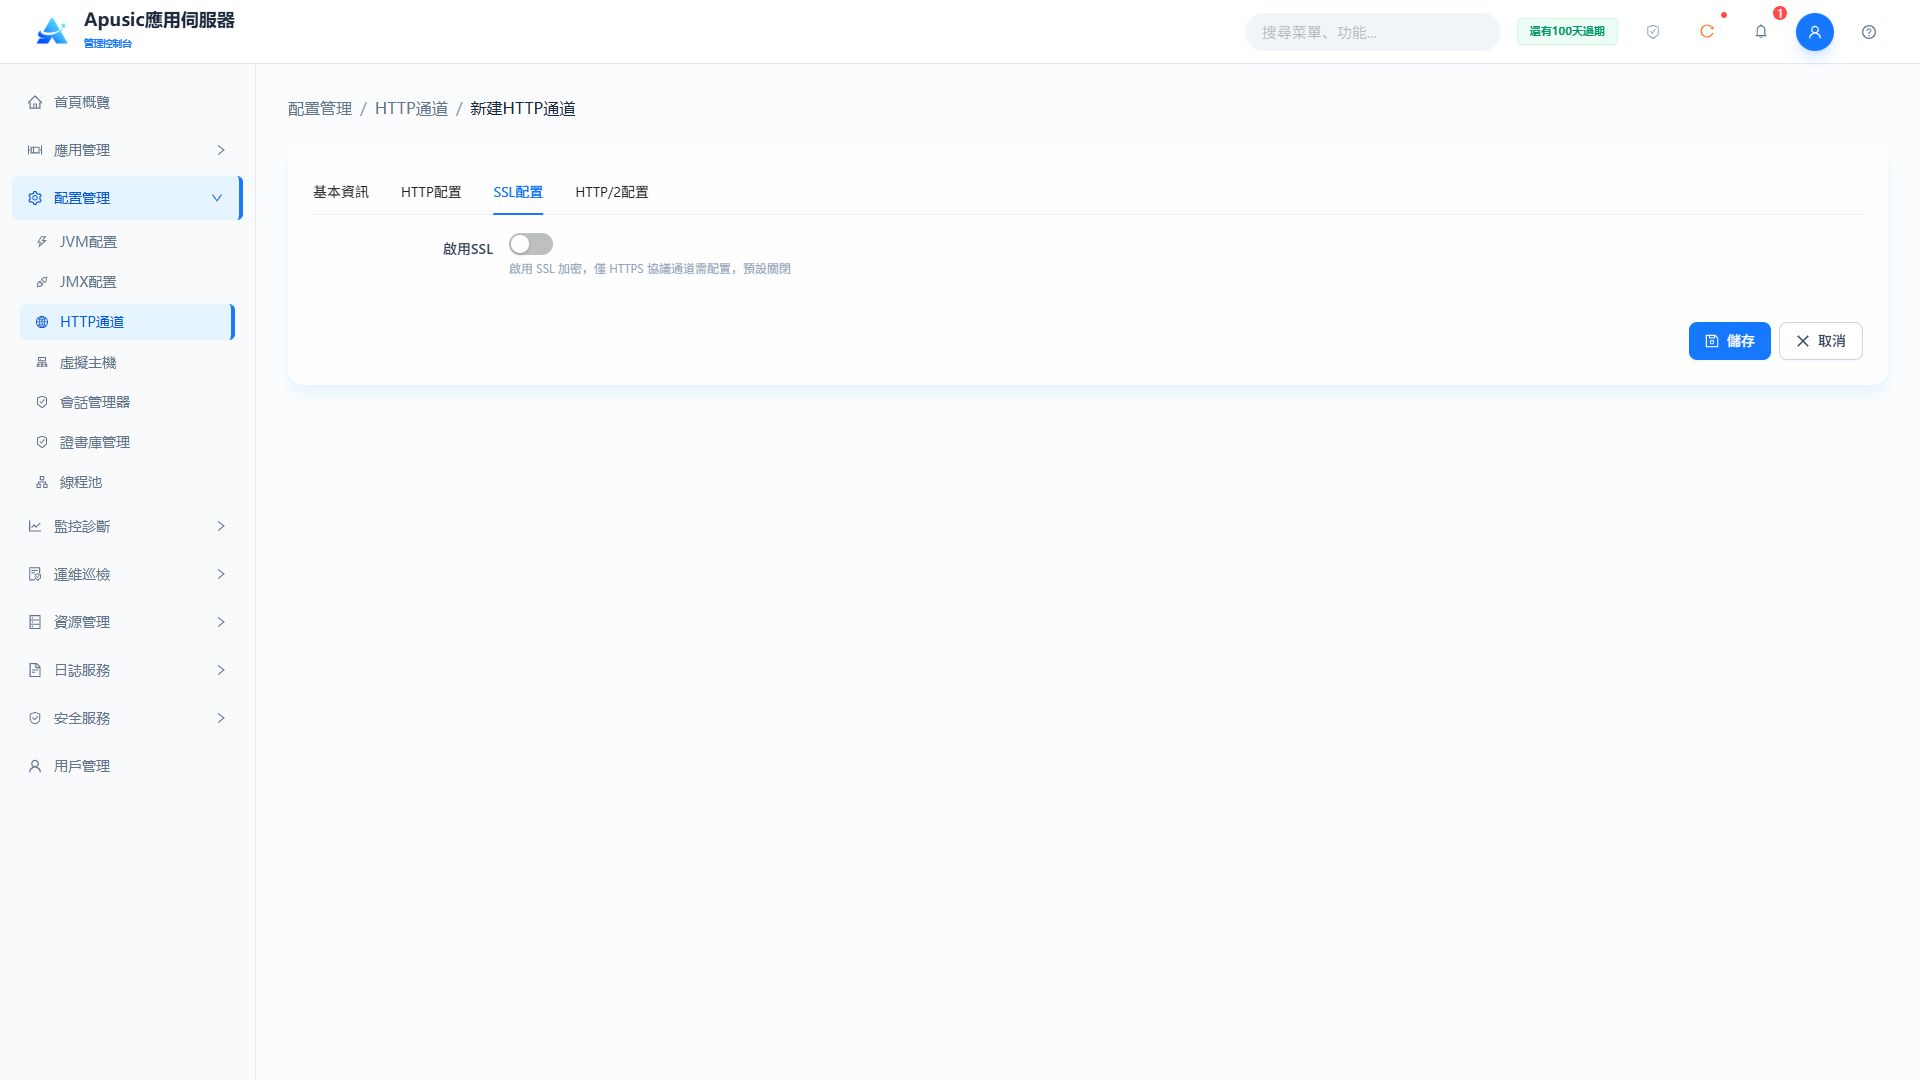
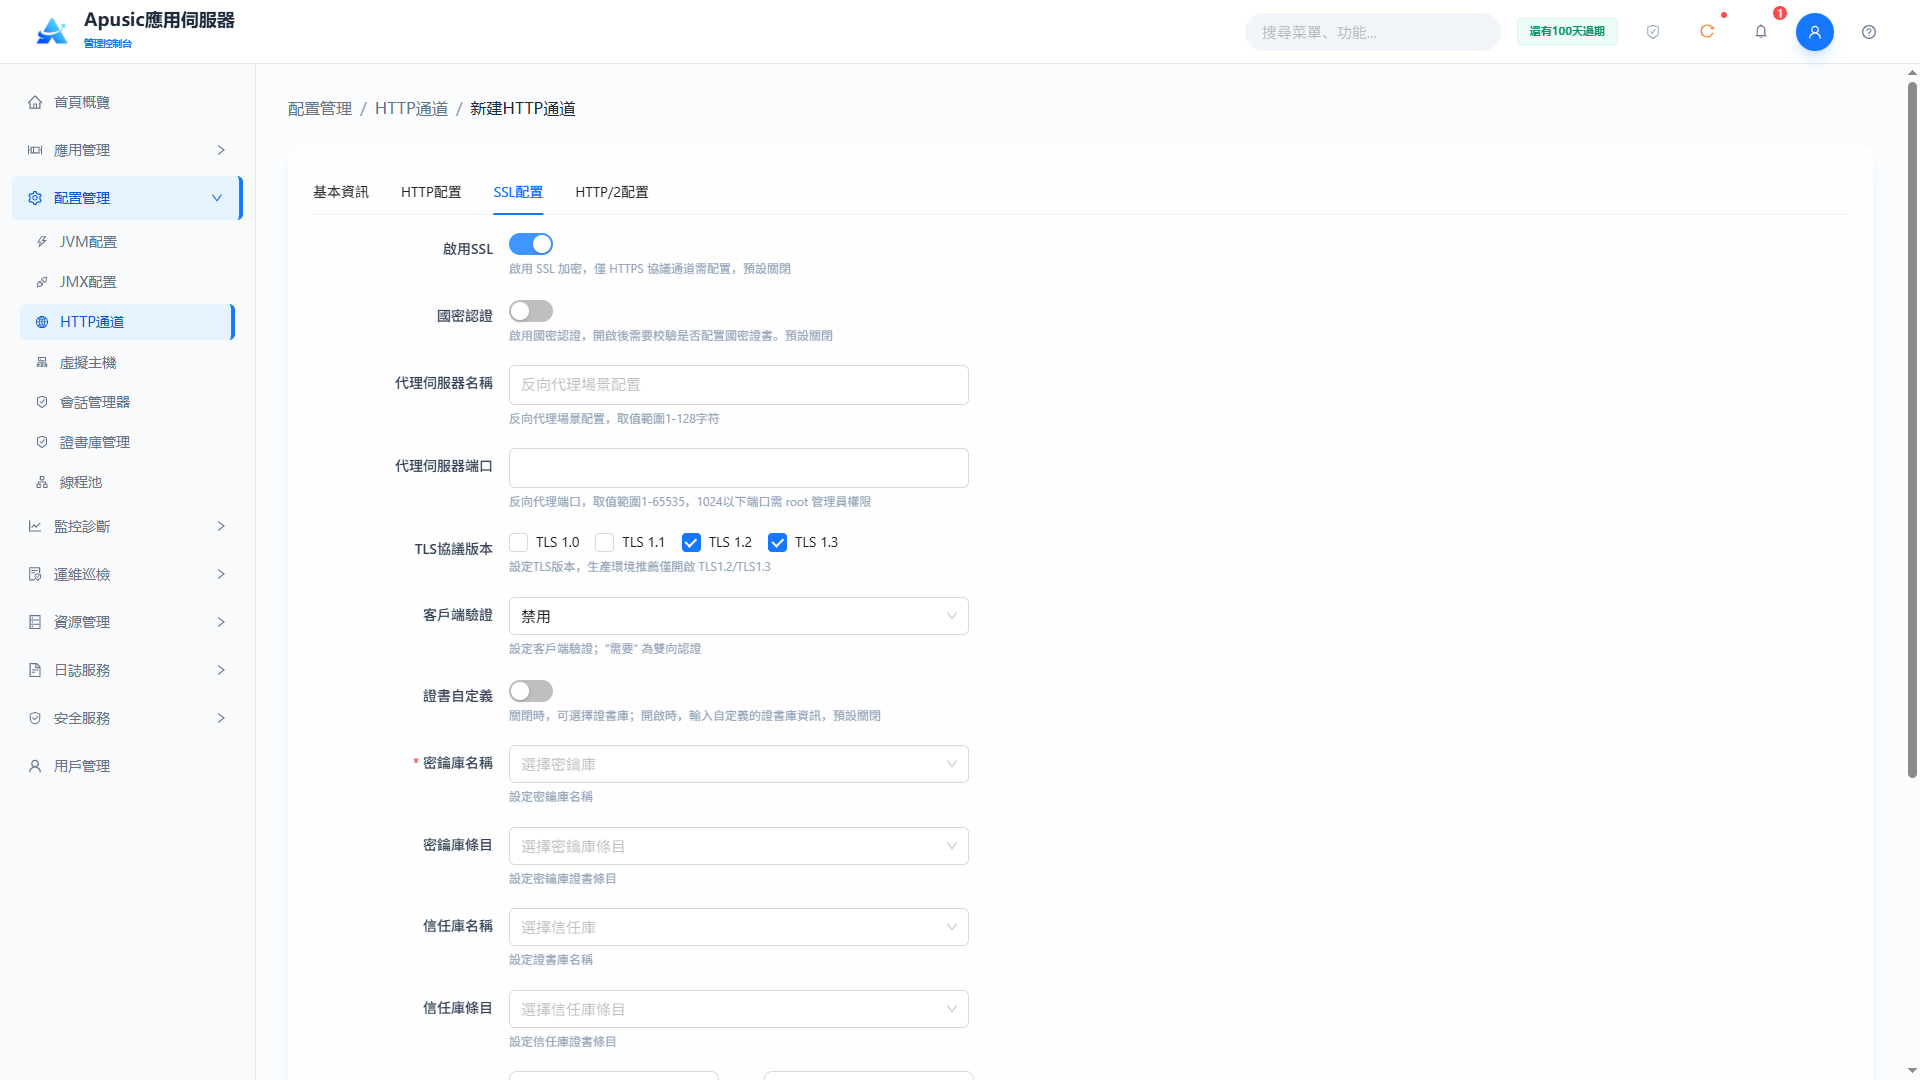
欄位說明:
| 設置 | 參數 | 說明 |
| 啟用SSL | sslEnabled | 是否啟用SSL/TLS加密。開啟後通道以HTTPS提供加密通信,且必須配置證書資訊。取值範圍:開關,開 / 關。默認值:關。 |
| 國密認證 | gmEnabled | 是否啟用國密(SM)套件認證。開啟後校驗配置的國密證書,加密連接使用國密演算法。取值範圍:開關,開 / 關。默認值:關。 |
| 重定向端口 | redirectPort | HTTPS重定向端口。需要加密的非SSL請求重定向到該端口。取值範圍:整數,1~65535。默認值:空。 |
| 代理伺服器名稱 | proxyName | 反向代理場景下的代理伺服器主機名。通道位於反向代理後時對外暴露的主機名。取值範圍:字串,1~128字元。默認值:空。 |
| 代理伺服器端口 | proxyPort | 反向代理場景下的代理伺服器端口。通道位於反向代理後時對外暴露的端口。取值範圍:整數,1~65535。默認值:空。 |
| TLS協議 | tlsProtocolsArr | 允許的TLS協議版本,國密認證開啟時隱藏。限制SSL握手可協商的協議版本,生產環境建議僅TLS1.2/TLS1.3。取值範圍:核取框組,TLS1.0 / TLS1.1 / TLS1.2 / TLS1.3,SSL開啟時必填。默認值:勾選TLS1.2和TLS1.3。 |
| 用戶端認證 | clientAuth | 用戶端證書校驗級別。控制用戶端是否必須出示證書,"必須"表示雙向認證。取值範圍:下拉框,停用 / 可選 / 必須,SSL開啟時必填。默認值:停用。 |
| 自定義證書 | certificateCustom | 是否使用自定義密鑰庫資訊。關閉時顯示證書存儲下拉框,從證書存儲中選擇;開啟時顯示密鑰庫路徑和密碼輸入項,手工填寫。取值範圍:開關,開 / 關。默認值:關。 |
| 密鑰庫名稱 | keyStoreName | 使用的密鑰庫名稱,自定義證書關閉時顯示。從證書存儲中選擇"密鑰庫"類型的證書存儲。取值範圍:下拉框單選,已創建的密鑰庫。默認值:空。 |
| 密鑰庫條目 | keyStoreEntry | 密鑰庫中的證書條目,自定義證書關閉時顯示。列出所選密鑰庫下的全部證書條目,選擇用於SSL的證書。取值範圍:下拉框單選。默認值:空。 |
| 信任庫名稱 | trustStoreName | 使用的信任庫名稱,自定義證書關閉時顯示。從證書存儲中選擇"信任庫"類型的證書存儲,用於驗證用戶端證書。取值範圍:下拉框單選,已創建的信任庫。默認值:空。 |
| 信任庫條目 | trustStoreEntry | 信任庫中的證書條目,自定義證書關閉時顯示。列出所選信任庫下的全部證書條目,選擇受信任的證書。取值範圍:下拉框單選。默認值:空。 |
| 證書別名 | alias | 證書別名,自定義證書開啟時顯示。指定SSL使用的密鑰庫條目別名。取值範圍:字串,1~255字元。默認值:空。 |
| 密鑰庫路徑 | keyStorePath | 密鑰庫文件路徑,自定義證書開啟時顯示。指定自定義密鑰庫文件的位置。取值範圍:字串,1~255字元,支援系統變數佔位符,SSL開啟時必填。默認值:空。 |
| 密鑰庫密碼 | keyStorePassword | 密鑰庫訪問密碼,自定義證書開啟時顯示。打開密鑰庫文件的口令。取值範圍:字串,8~128字元,頁面隱藏顯示,SSL開啟時必填。默認值:空。 |
| 密鑰庫類型 | keyStoreType | 密鑰庫文件格式,自定義證書開啟時顯示。聲明密鑰庫的存儲格式。取值範圍:字串,如JKS / PKCS12。默認值:空。 |
| 信任庫路徑 | truststorePath | 信任庫文件路徑,自定義證書開啟時顯示。指定用於驗證用戶端證書的信任庫。取值範圍:字串,1~255字元,用戶端認證為"必須/可選"時必填。默認值:空。 |
| 信任庫密碼 | truststorePassword | 信任庫訪問密碼,自定義證書開啟時顯示。打開信任庫文件的口令。取值範圍:字串,8~128字元,頁面隱藏顯示。默認值:空。 |
| 信任庫類型 | truststoreType | 信任庫文件格式,自定義證書開啟時顯示。聲明信任庫的存儲格式。取值範圍:字串,如JKS / PKCS12。默認值:空。 |
| 加密套件 | sslCipherSuites | SSL/TLS加密使用的加密套件。限制加密通信允許的演算法套件,阻斷弱套件。取值範圍:穿梭框,可增刪、可搜尋,支援手工輸入,多值逗號分隔,儲存時自動去重,SSL開啟時必填。默認值:空(JDK默認套件)。 |
HTTP2配置
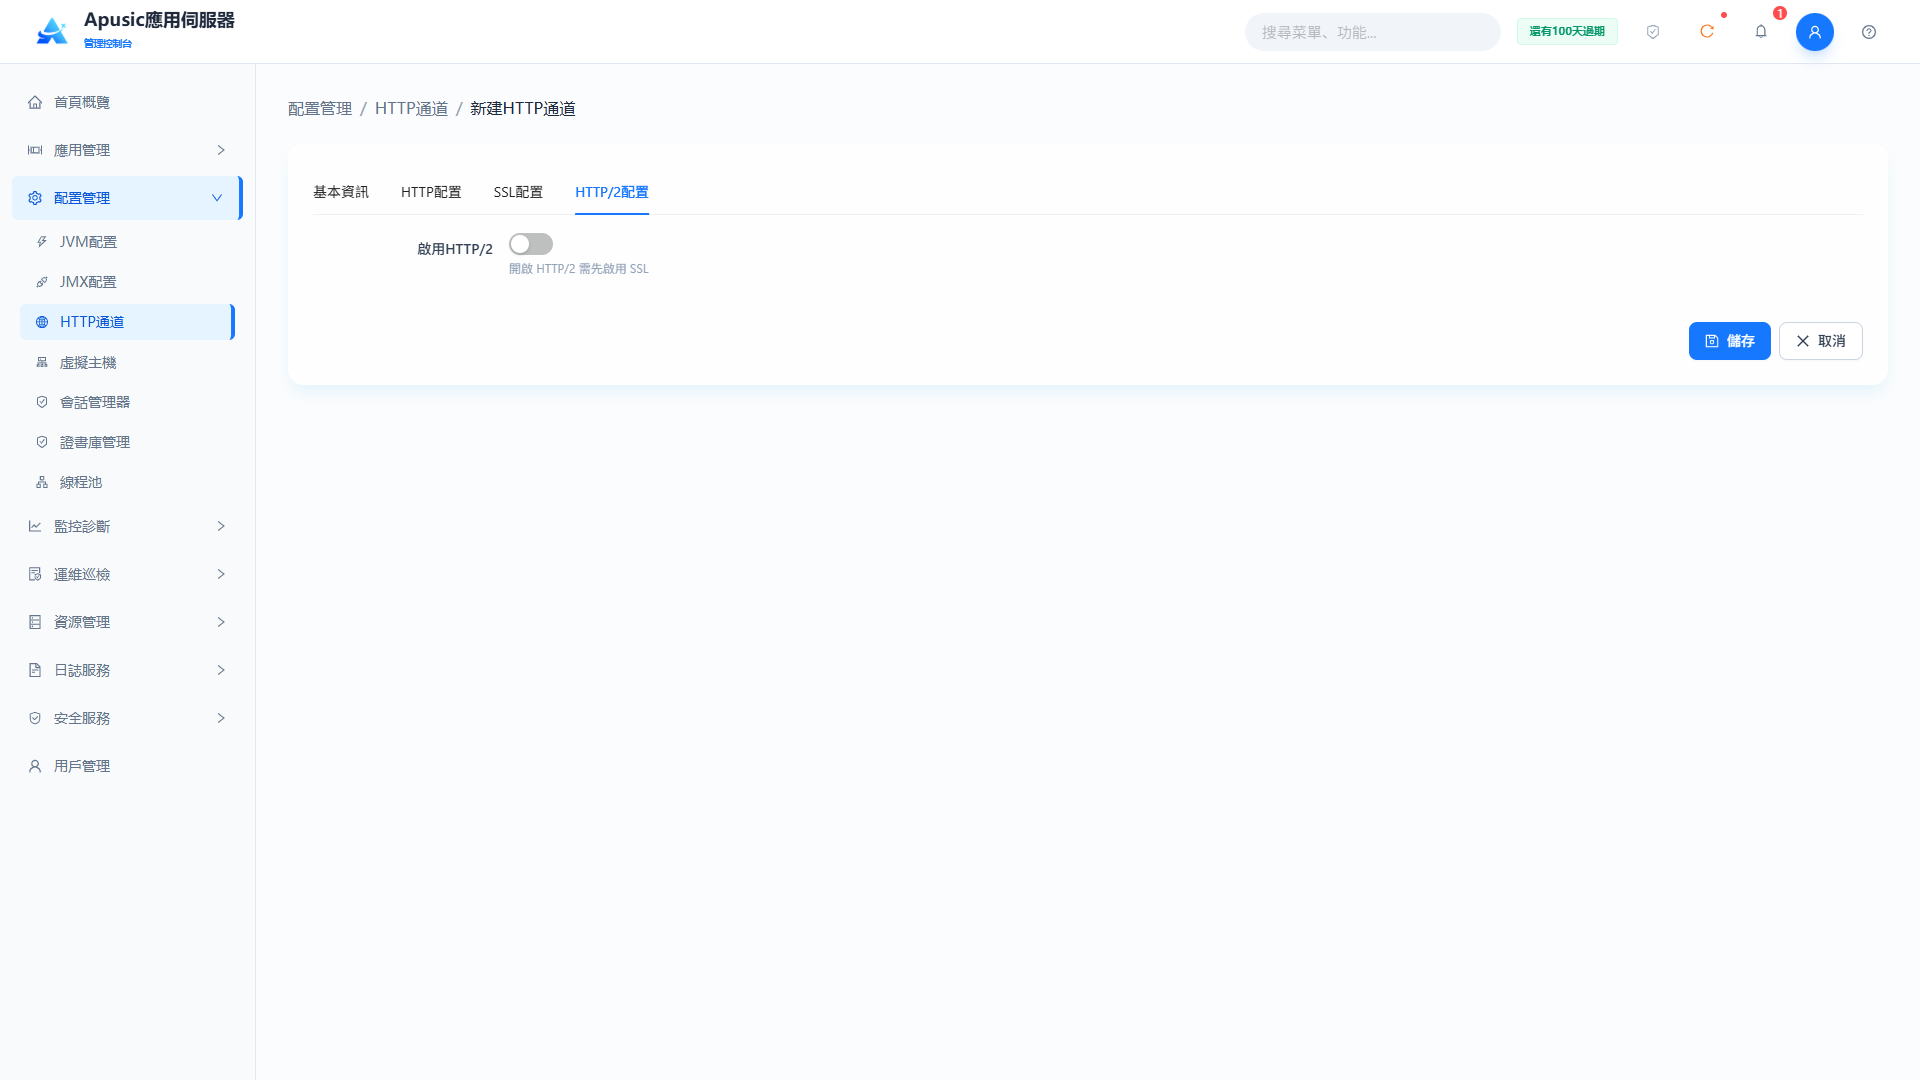
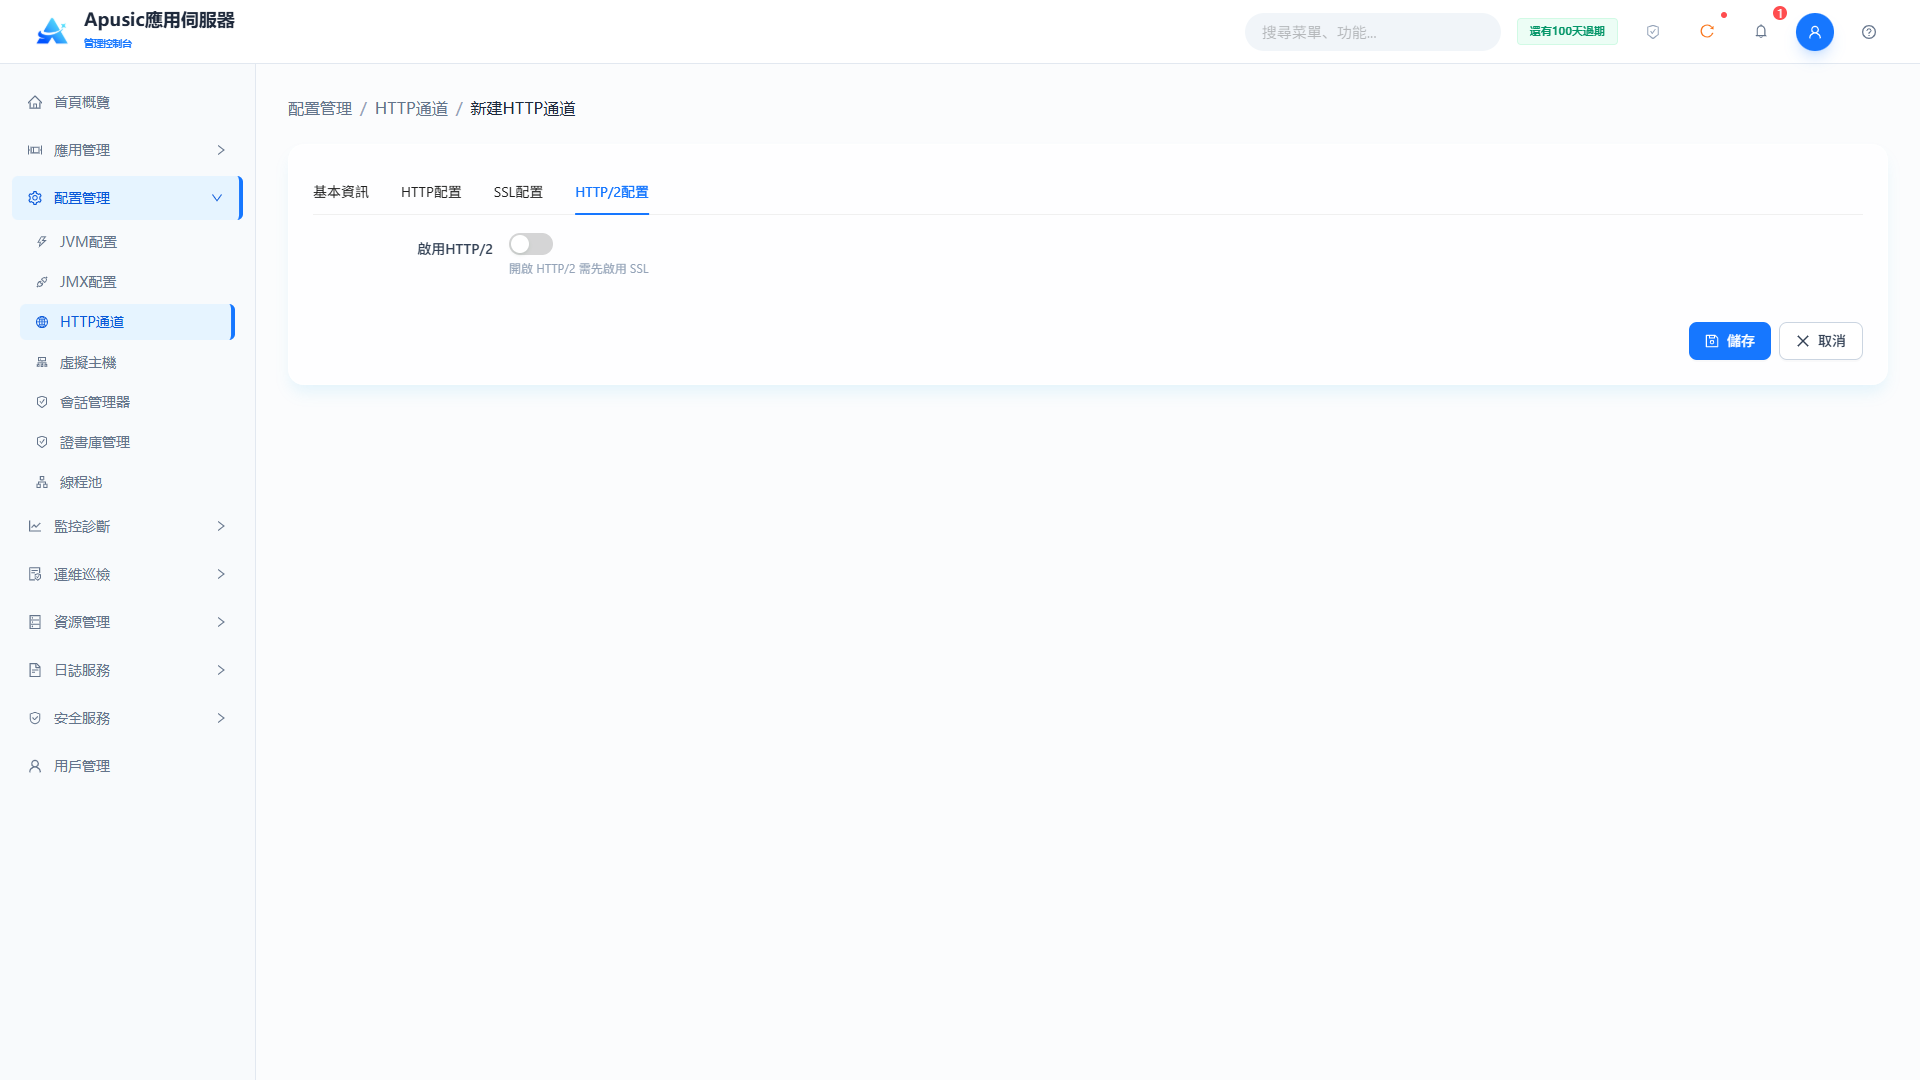
欄位說明:
| 設置 | 參數 | 說明 |
| 啟用HTTP/2 | http2Enabled | 是否啟用HTTP/2協議。開啟後通道支援HTTP/2多路復用,僅HTTPS通道可用。取值範圍:開關,開 / 關。默認值:關。 |
| 壓縮 | http2Compression | HTTP/2獨立壓縮策略,優先級高於HTTP頁籤的壓縮設置。控制HTTP/2回應的GZIP壓縮。取值範圍:下拉框,off / on / force,啟用HTTP/2時必填。默認值:on。 |
| 可壓縮MIME類型 | http2CompressibleMimeType | HTTP/2下允許壓縮的資源MIME類型,獨立於HTTP/1配置。僅列表中的資源類型會被壓縮。取值範圍:字串,多個類型用逗號分隔,啟用HTTP/2時必填。默認值:text/html,text/xml,text/plain,text/css,text/javascript,application/javascript,application/json等。 |
| 不壓縮UA | http2NoCompressionUserAgents | 不執行壓縮的用戶端User-Agent正則。匹配的用戶端停用壓縮。取值範圍:字串,正則表達式格式。默認值:空。 |
| 壓縮最小大小 | http2CompressionMinSize | 觸發壓縮的HTTP/2回應體最小大小,單位位元組。回應體達到該大小後啟動GZIP壓縮。取值範圍:整數,1~1048576,啟用HTTP/2時必填。默認值:2048。 |
| 最大並行流 | http2MaxConcurrentStreams | 單個HTTP/2 TCP連接內並行處理的請求流上限。控制多路復用的並發度。取值範圍:整數,1~10000,啟用HTTP/2時必填。默認值:100。 |
| 最大並行執行流 | http2MaxConcurrentExecutingStreams | 同一連接內並發執行業務邏輯的HTTP/2流上限。限制伺服器線程壓力。取值範圍:整數,1~10000,啟用HTTP/2時必填。默認值:20。 |
| 最大頭部大小 | http2MaxHeaderSize | HTTP/2請求頭二進制幀的最大位元組數。防禦超大頭部攻擊。取值範圍:整數,1~1048576,啟用HTTP/2時必填。默認值:8192。 |
| 最大頭部數量 | http2MaxHeaderCount | 單個HTTP/2請求的頭欄位上限。防禦頭部溢出攻擊。取值範圍:整數,1~1000,啟用HTTP/2時必填。默認值:100。 |
| 最大尾部大小 | http2MaxTrailerSize | HTTP/2尾隨trailer幀數據的最大位元組數。限制trailer幀大小。取值範圍:整數,1~1048576,啟用HTTP/2時必填。默認值:8192。 |
| 最大尾部數量 | http2MaxTrailerCount | 單個請求的trailer欄位上限。限制trailer欄位數量。取值範圍:整數,1~1000,啟用HTTP/2時必填。默認值:100。 |
| 初始窗口大小 | http2InitialWindowSize | HTTP/2流量控制初始窗口大小,單位位元組。控制單個流的傳輸速率。取值範圍:整數,1~1073741824,啟用HTTP/2時必填。默認值:65535。 |
| KeepAlive超時 | http2KeepAliveTimeout | HTTP/2連接空閒超時時間,單位毫秒。無數據流動超過該時長後自動關閉TCP連接。取值範圍:整數,1~3600000,啟用HTTP/2時必填。默認值:20000。 |
| Socket讀超時 | http2SocketReadTimeout | HTTP/2 socket幀讀取超時閾值,單位毫秒。讀取超過該時長則關閉連接。取值範圍:整數,1~3600000,啟用HTTP/2時必填。默認值:20000。 |
| Socket寫超時 | http2SocketWriteTimeout | HTTP/2 socket幀寫入超時閾值,單位毫秒。寫入超過該時長則關閉連接。取值範圍:整數,1~3600000,啟用HTTP/2時必填。默認值:20000。 |
| 流讀超時 | http2StreamReadTimeout | 單個HTTP/2請求流讀取數據的獨立超時,單位毫秒。讀取超過該時長則中斷該流。取值範圍:整數,1~3600000,啟用HTTP/2時必填。默認值:20000。 |
| 流寫超時 | http2StreamWriteTimeout | 單個HTTP/2請求流寫入回應數據的獨立超時,單位毫秒。寫入超過該時長則中斷該流。取值範圍:整數,1~3600000,啟用HTTP/2時必填。默認值:20000。 |
# 刪除HTTP通道
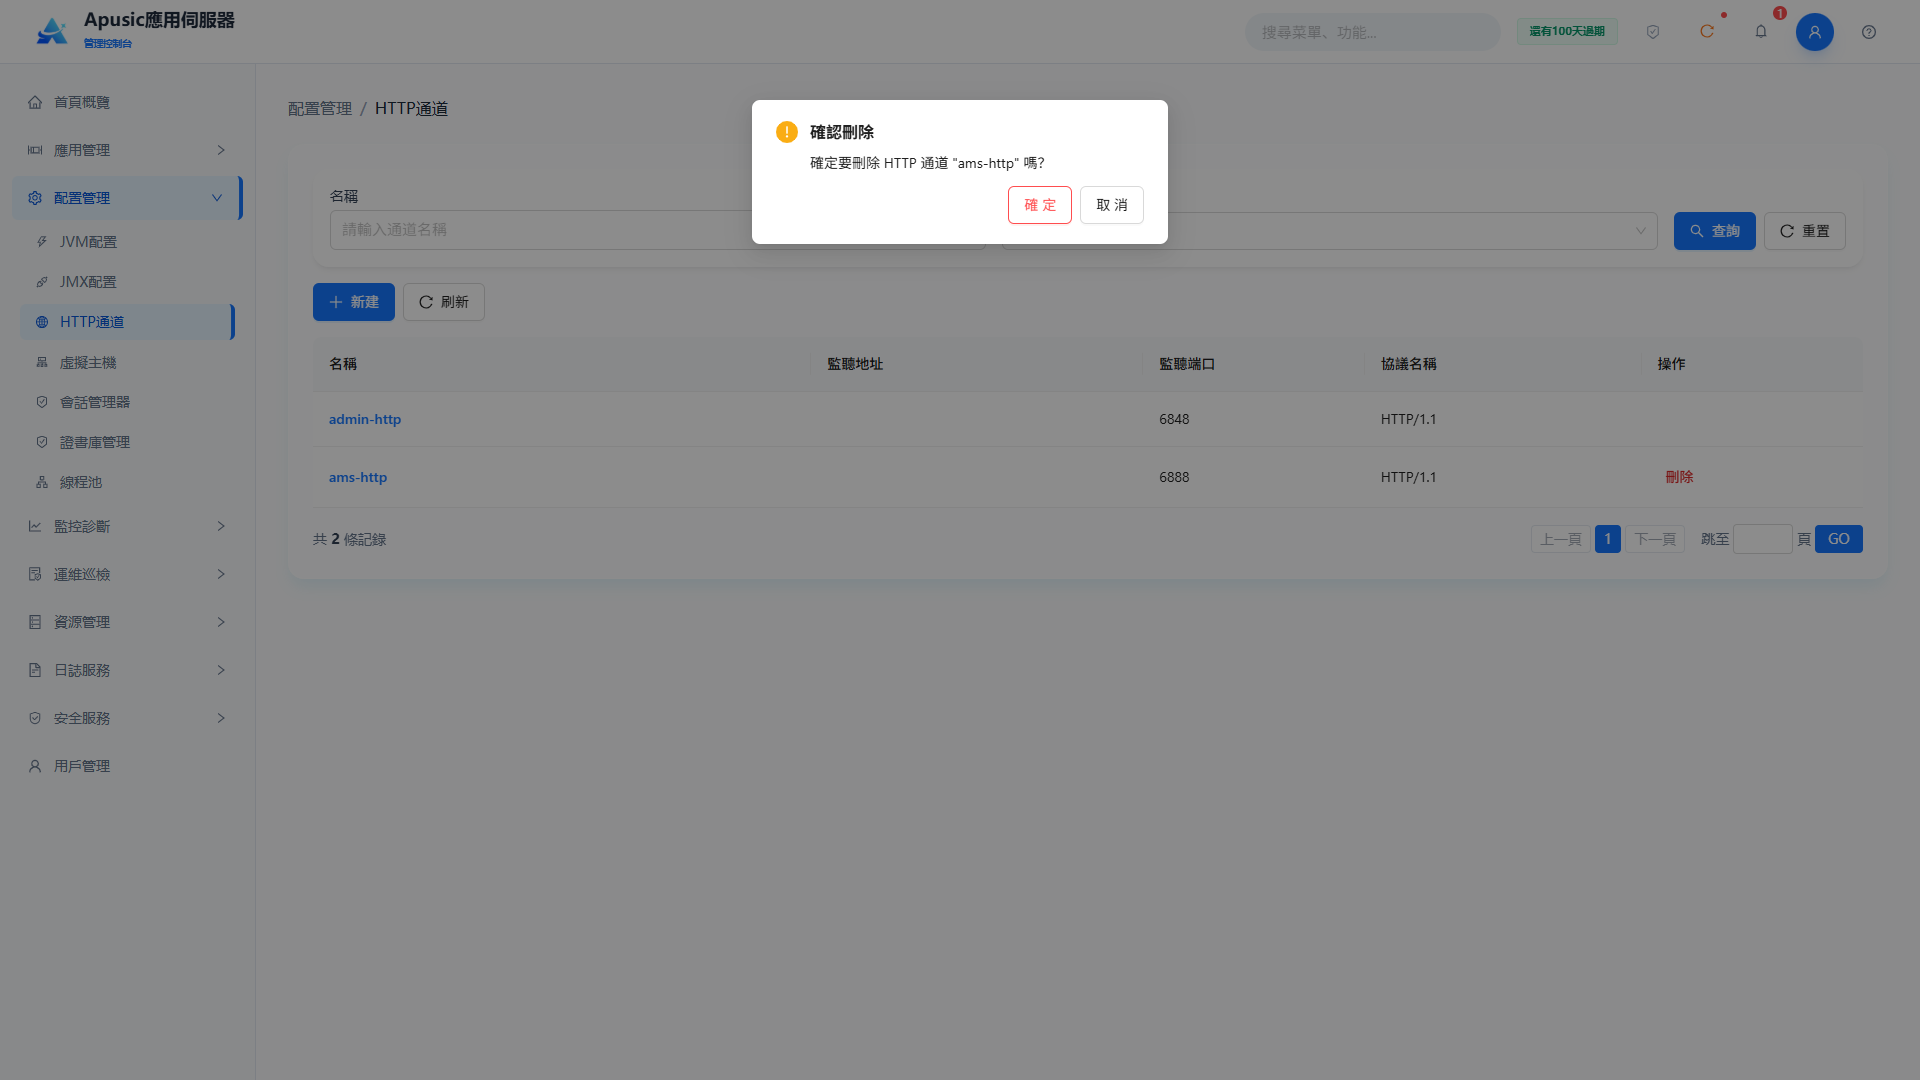
刪除HTTP通道時會彈出確認對話框,點擊確定後刪除。
# 虛擬主機
提供虛擬主機的全生命週期管理,支援創建、配置、修改、刪除和狀態管理。虛擬主機將域名/IP別名綁定到HTTP通道,實現多域名、多站點的隔離部署,還支援訪問控制、日誌配置、SSO整合和自定義擴展。
# 虛擬主機列表
點擊左側菜單"配置管理 → 虛擬主機":
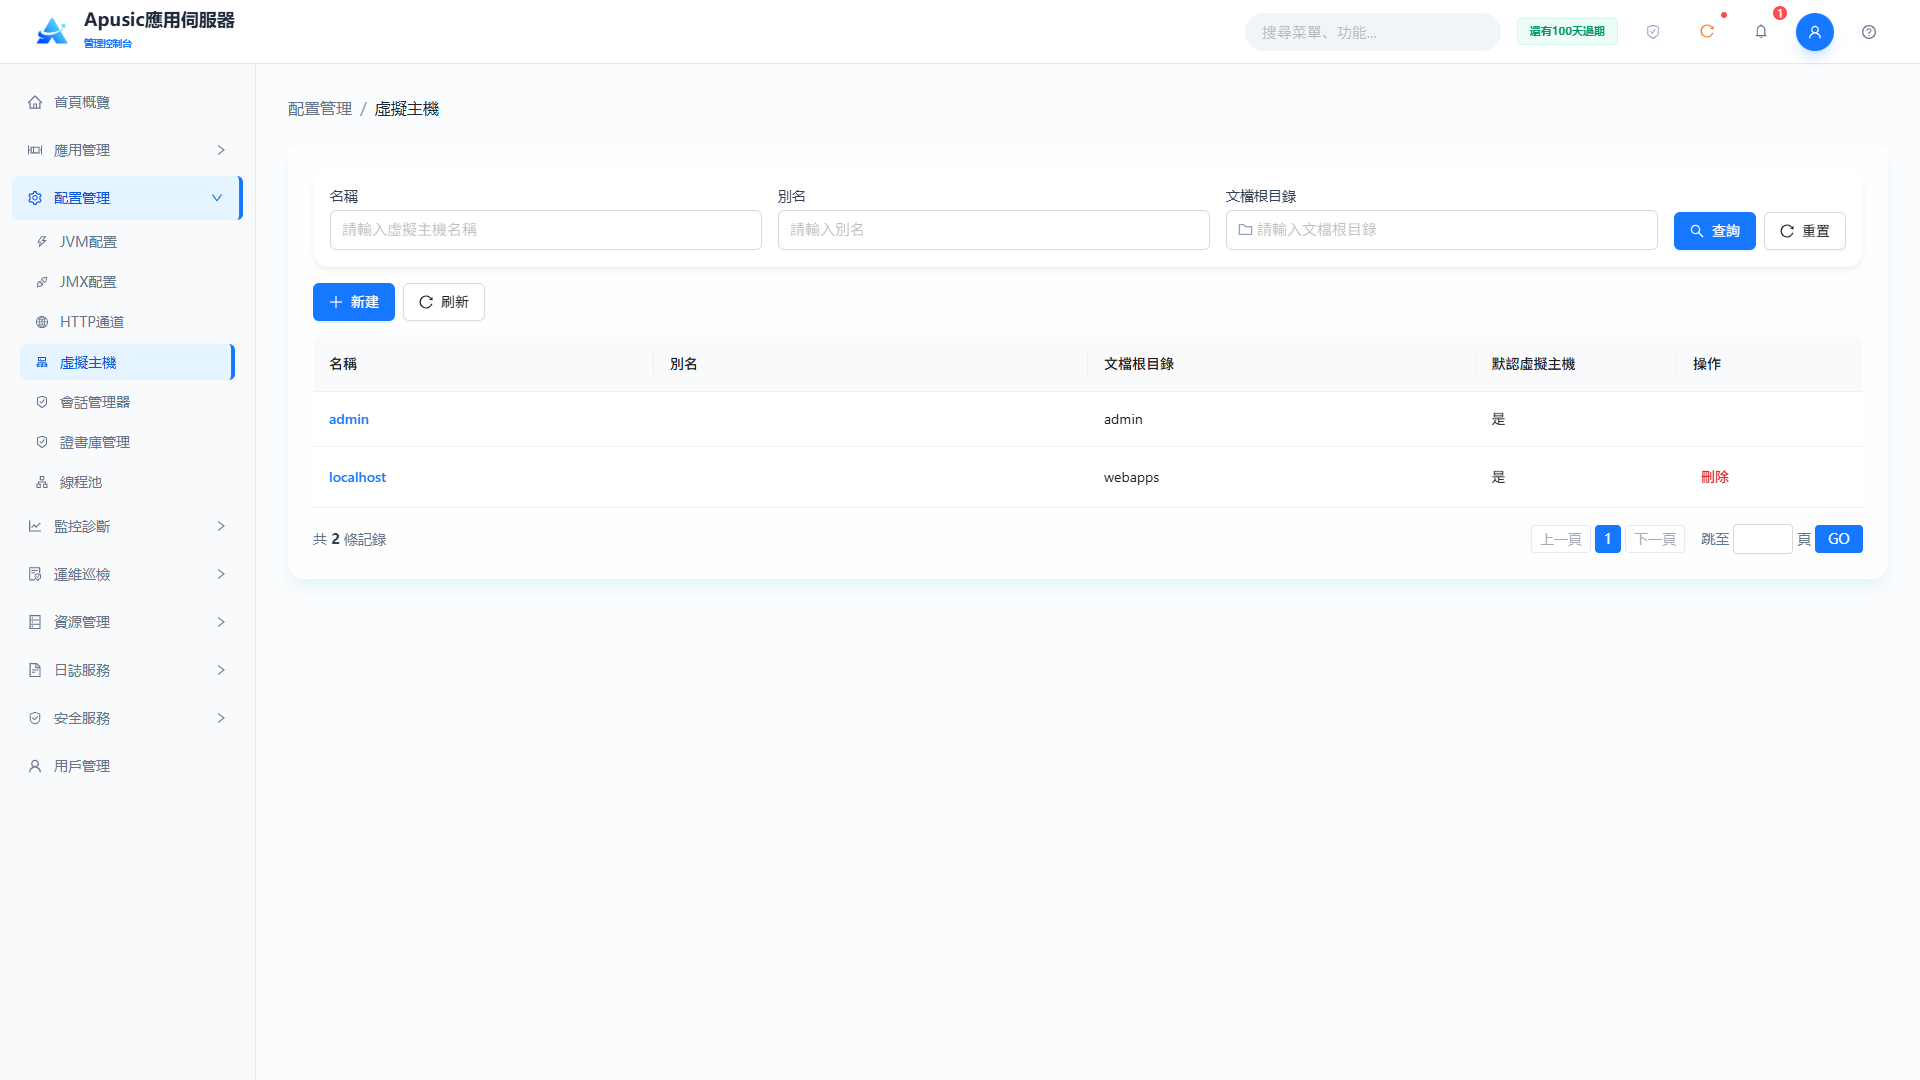
查詢條件:
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 名稱 | 匹配虛擬主機名稱,輸入提示為"請輸入虛擬主機名稱" | admin |
| 別名 | 匹配訪問域名別名,輸入提示為"請輸入別名" | www.example.com |
| 文檔根目錄 | 匹配文檔根目錄路徑,點擊輸入框內的資料夾圖標可選擇目錄,提示為"請輸入文檔根目錄" | webapps |
輸入條件後點擊"查詢"過濾列表;點擊"重置"清空全部查詢條件。列表上方提供"新建"和"刷新"按鈕;列表下方顯示記錄總數和分頁控件。
列表欄位:
| 欄位 | 說明 |
|---|---|
| 名稱 | 虛擬主機的唯一業務標識,點擊名稱可進入編輯頁面 |
| 別名 | 該虛擬主機匹配的域名/IP別名列表 |
| 文檔根目錄 | 靜態資源和應用部署的基礎目錄 |
| 默認虛擬主機 | 是否為系統默認虛擬主機:是 / 否 |
| 操作 | 刪除;默認虛擬主機不提供刪除操作 |
admin是管理控制台自身使用的默認虛擬主機,不可刪除;localhost也是默認虛擬主機。
# 創建虛擬主機
- 在虛擬主機列表點擊"新建",打開"配置管理 / 虛擬主機 / 創建虛擬主機"頁面;
- 填寫名稱(必填)、文檔根目錄、別名等基本參數,按需配置SSO和訪問控制策略;
- 需要附加回應頭時,點擊"新增回應頭",逐行填寫"頭名稱/頭值";點擊行末刪除圖標可移除多餘行;
- 點擊"儲存"完成創建,或點擊"取消"放棄本次配置並返回列表。
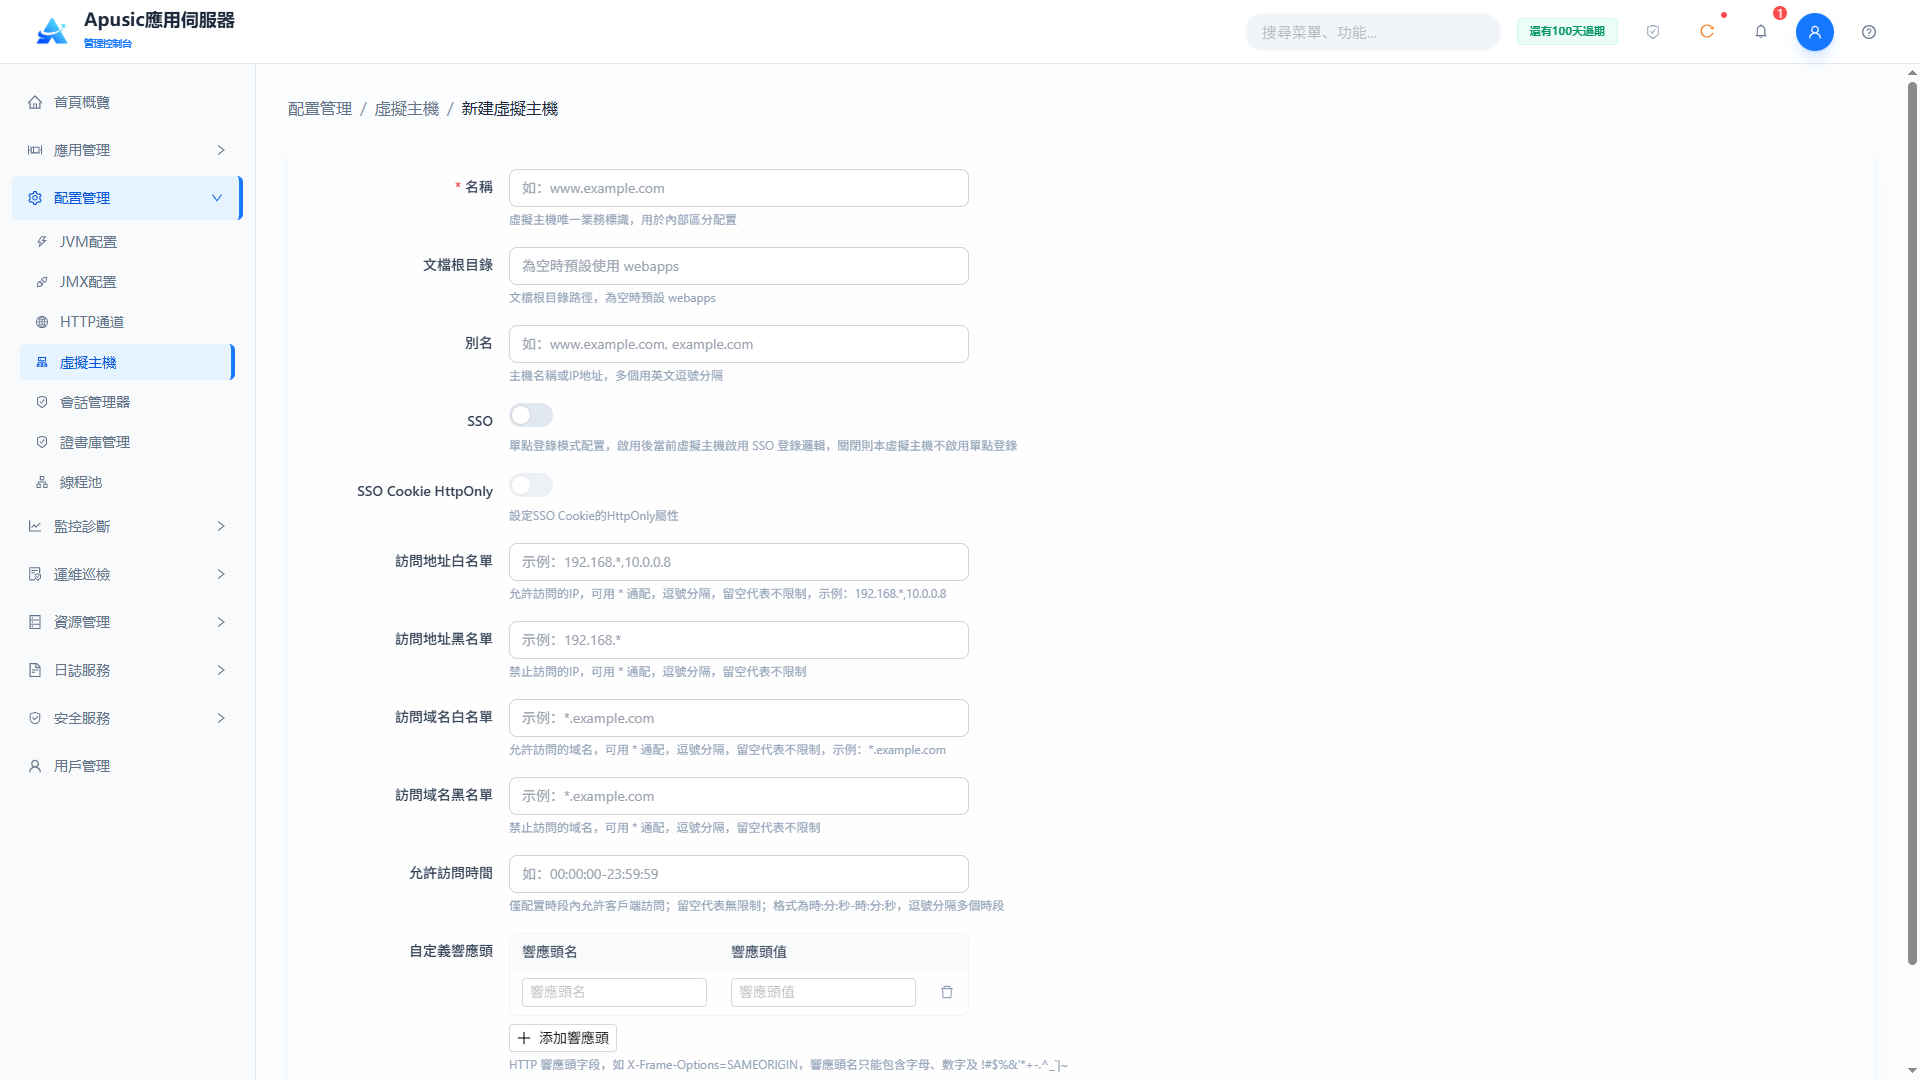
參數說明:
| 設置 | 參數 | 說明 |
| 名稱 | name | 虛擬主機的唯一業務標識。在配置中區分虛擬主機,支援域名風格命名,編輯時不可修改。取值範圍:字串,僅允許字母、數字、.、-,全域唯一,無長度上限(建議≤64字元),必填。默認值:空。 |
| 別名 | alias | 虛擬主機的訪問域名匹配列表。請求Host頭匹配列表中任一域名時路由到該虛擬主機,支援主域名加萬用字元子域名。取值範圍:字串,多個域名用逗號分隔,每段須符合DNS命名規則,建議總長≤256字元,必填。默認值:空。 |
| 文檔根目錄 | docBase | 虛擬主機的根文檔目錄。指定該虛擬主機下靜態資源和應用部署的基礎目錄。取值範圍:字串,相對或絕對路徑,≤255字元,必填。默認值:webapps。 |
| SSO | sso | 是否啟用單點登錄。開啟後該虛擬主機啟用SSO登錄邏輯,同主機下的應用共享登錄狀態。取值範圍:開關,開 / 關。默認值:關。 |
| SSO Cookie HttpOnly | ssoHttpOnly | SSO Cookie是否攜帶HttpOnly屬性。開啟後前端JavaScript無法讀取Cookie,防範XSS竊取憑證,僅SSO開啟時生效。取值範圍:開關,開 / 關。默認值:關。 |
| IP白名單 | accessIpWhitelist | 訪問IP白名單策略。僅匹配列表中IP正則的用戶端可訪問,為空表示不限制,白名單與黑名單值相同時黑名單無效。取值範圍:字串,多個IP正則用逗號分隔,每個為標準IP正則,1~255字元。默認值:空。 |
| IP黑名單 | accessIpBlacklist | 訪問IP黑名單攔截規則。匹配列表中IP正則的用戶端直接拒絕,白名單與黑名單值相同時黑名單無效。取值範圍:字串,多個IP正則用逗號分隔,標準IP正則語法。默認值:空。 |
| 域名白名單 | accessDomainWhitelist | 主機域名白名單。僅匹配的域名可訪問,白名單與黑名單值相同時黑名單無效。取值範圍:字串,域名正則用逗號分隔,標準域名正則語法。默認值:空。 |
| 域名黑名單 | accessDomainBlacklist | 主機域名攔截黑名單。匹配正則的Host請求以403拒絕,白名單與黑名單值相同時黑名單無效。取值範圍:字串,域名正則用逗號分隔。默認值:空。 |
| 允許訪問時間 | accessTime | 服務訪問時間限制。僅在配置的時間段內可訪問,時間段外的請求被攔截,為空表示全天開放。取值範圍:字串,時間段格式HH:mm:ss-HH:mm:ss,多個時間段用逗號分隔,時間範圍00:00:00 ~ 23:59:59,1~128字元。默認值:空。 |
| 自定義回應頭 | extraProps | 自定義HTTP回應頭。以鍵值對形式為該虛擬主機的回應附加指定回應頭,如Cache-Control : no-cache。取值範圍:多行文本,每行一組key : value。默認值:空。 |
創建虛擬主機頁面的欄位與編輯頁面相同。
# 編輯虛擬主機
點擊虛擬主機名稱,進入虛擬主機編輯頁面:
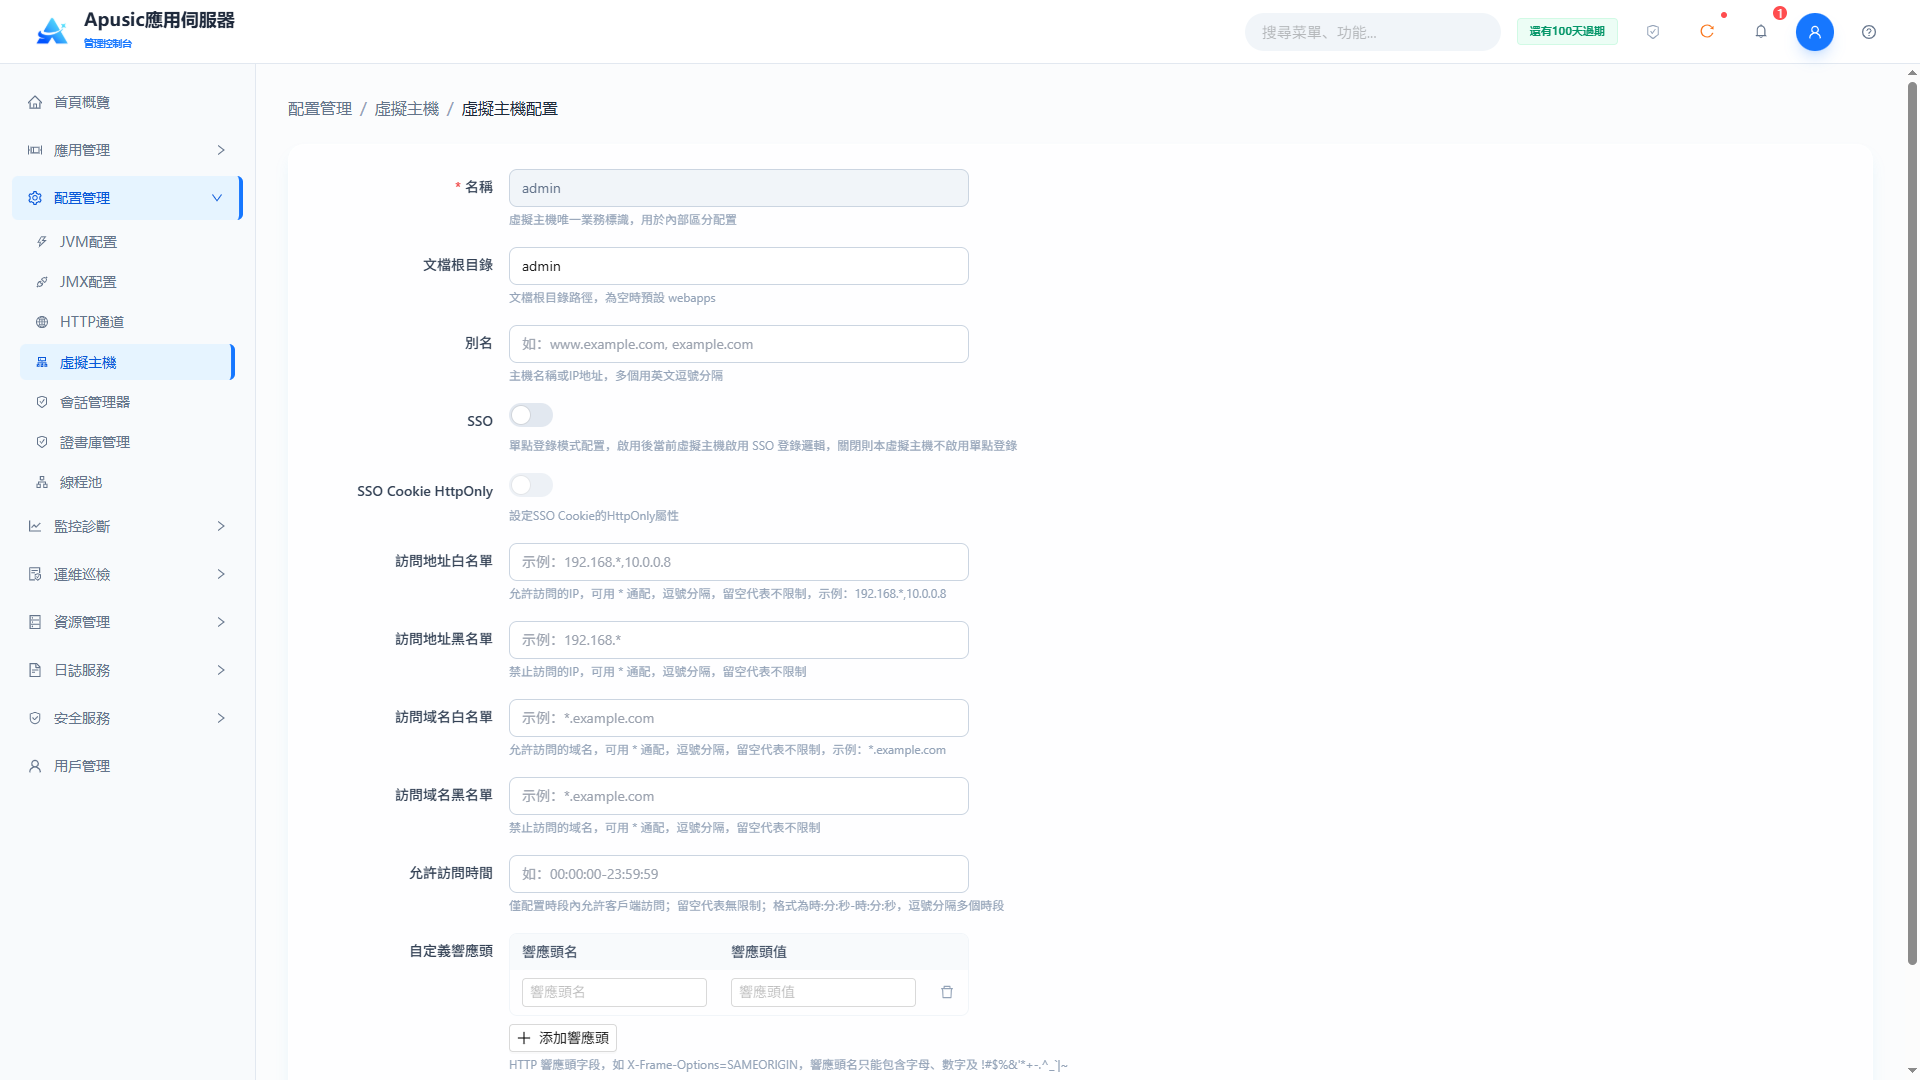
編輯頁面欄位與創建頁面相同,區別在於"名稱"作為唯一業務標識不可修改。修改後點擊"儲存"應用配置,或點擊"取消"放棄變更並返回列表。
# 刪除虛擬主機
- 在列表中點擊目標虛擬主機"操作"列的"刪除";
- 彈出"確認刪除"對話框,提示'確定刪除虛擬主機"localhost"嗎?刪除重啟伺服器後生效,可能導致相關HTTP通道或應用無法正常使用';
- 核對無誤後點擊"確定"刪除,或點擊"取消"放棄操作。
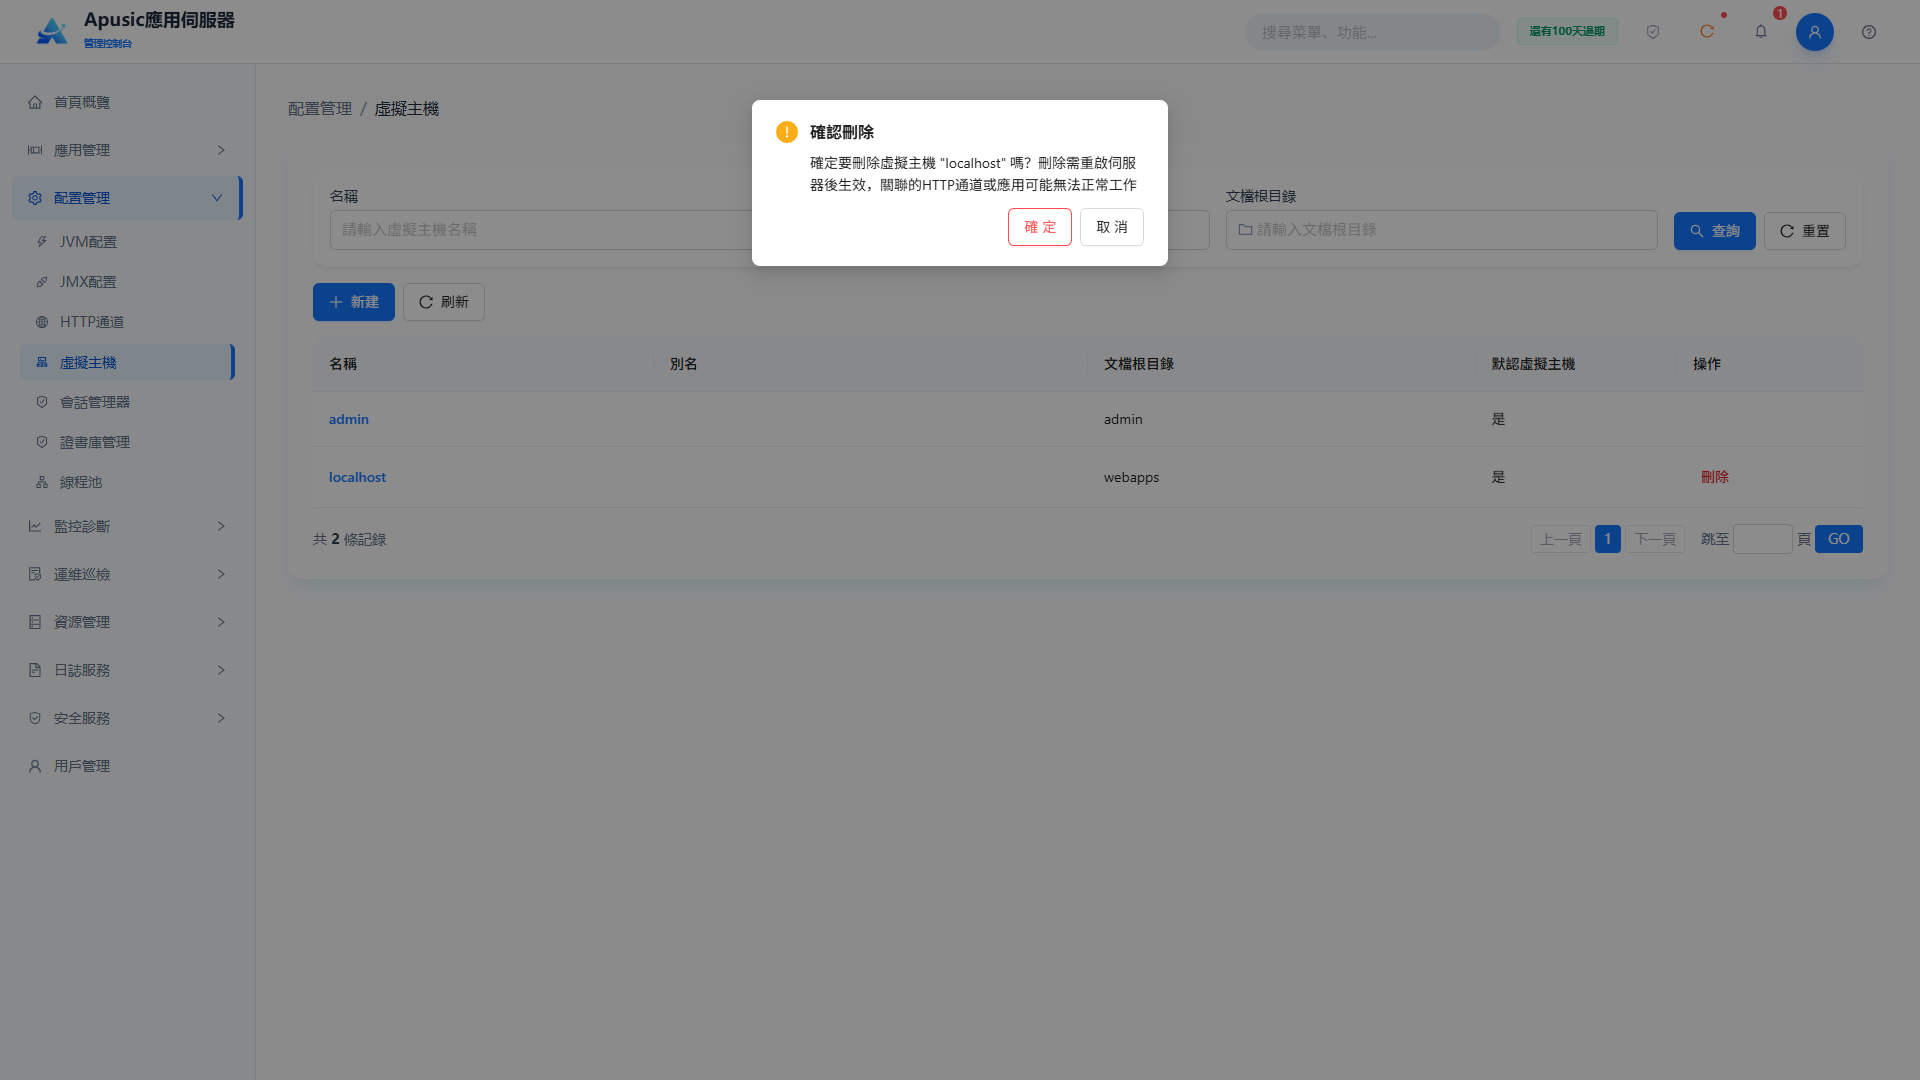
刪除虛擬主機須重啟伺服器後生效。刪除前請確認沒有應用或HTTP通道依賴該虛擬主機;默認虛擬主機不可刪除。
# 會話管理
會話管理器用於配置Web應用的會話管理策略,包括會話存儲類型、最大會話數和會話持久化,支持記憶體、文件、Redis、資料庫四種存儲類型,可在應用部署時按需引用。
# 會話管理器列表
點擊左側菜單"配置管理 → 會話管理":
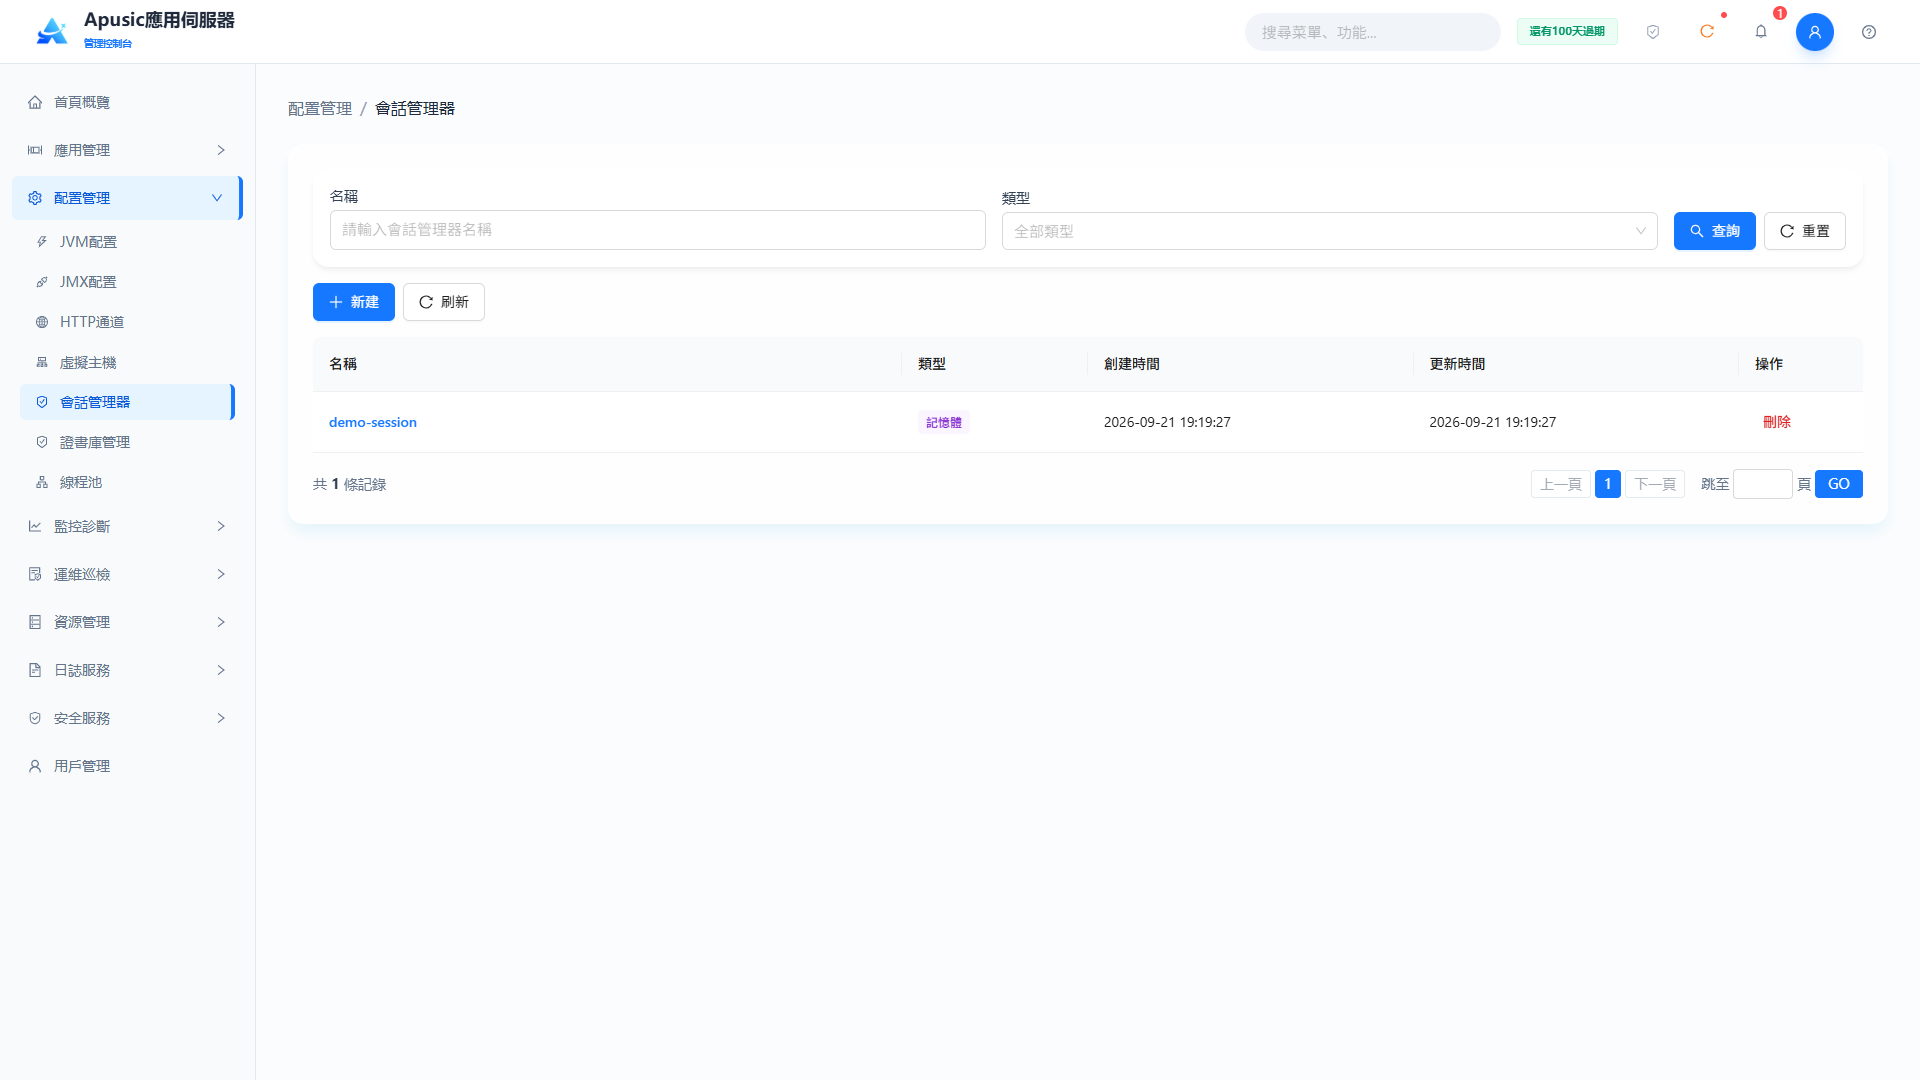
查詢條件:
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 名稱 | 匹配會話管理器名稱,輸入提示為"請輸入會話管理器名稱" | default |
| 類型 | 按會話存儲類型過濾,下拉框默認為"全部類型" | Memory |
輸入條件後點擊"查詢"過濾列表;點擊"重置"清空查詢條件。列表上方提供"新建"和"刷新"按鈕;列表下方顯示記錄總數和分頁控件。
列表欄位:
| 欄位 | 說明 |
|---|---|
| 名稱 | 會話管理器的唯一標識 |
| 類型 | 會話存儲類型:記憶體、文件、Redis、資料庫 |
| 創建時間 | 會話管理器的創建時間 |
| 更新時間 | 最近一次修改的時間 |
| 操作 | 已創建會話管理器的維護操作 |
# 創建會話管理器
點擊"新建"進入創建會話管理器頁面。所有類型均需配置公共屬性,不同類型對應不同的存儲屬性,頁面下方的"高級屬性"為各類型通用配置。
公共屬性:
| 設置 | 參數 | 說明 |
| 名稱 | name | 會話管理器的唯一標識名稱。全域唯一標識會話管理器,應用部署時以該名稱引用。取值範圍:字串,僅允許字母 / 數字 / 下劃線 / 短橫線,最長 64 字符,全域不可重複,必填。默認值:空。 |
| 類型 | type | 會話存儲類型。決定會話數據的存儲方式,創建後不可修改,如需變更請新建。取值範圍:下拉選擇,可選記憶體、文件、Redis、資料庫,必填。默認值:記憶體。 |
| 最大會話數 | maxSessions | 服務允許創建的會話總量上限。限制活躍會話總數,防止會話過多耗盡記憶體。取值範圍:整數,-1 或正整數,最大值 2147483647,必填。默認值:-1(無限制)。 |
# 記憶體
記憶體類型將會話保存在伺服器記憶體中,支持配置會話持久化文件,用於 AAS 正常關閉或重啟後的會話恢復:
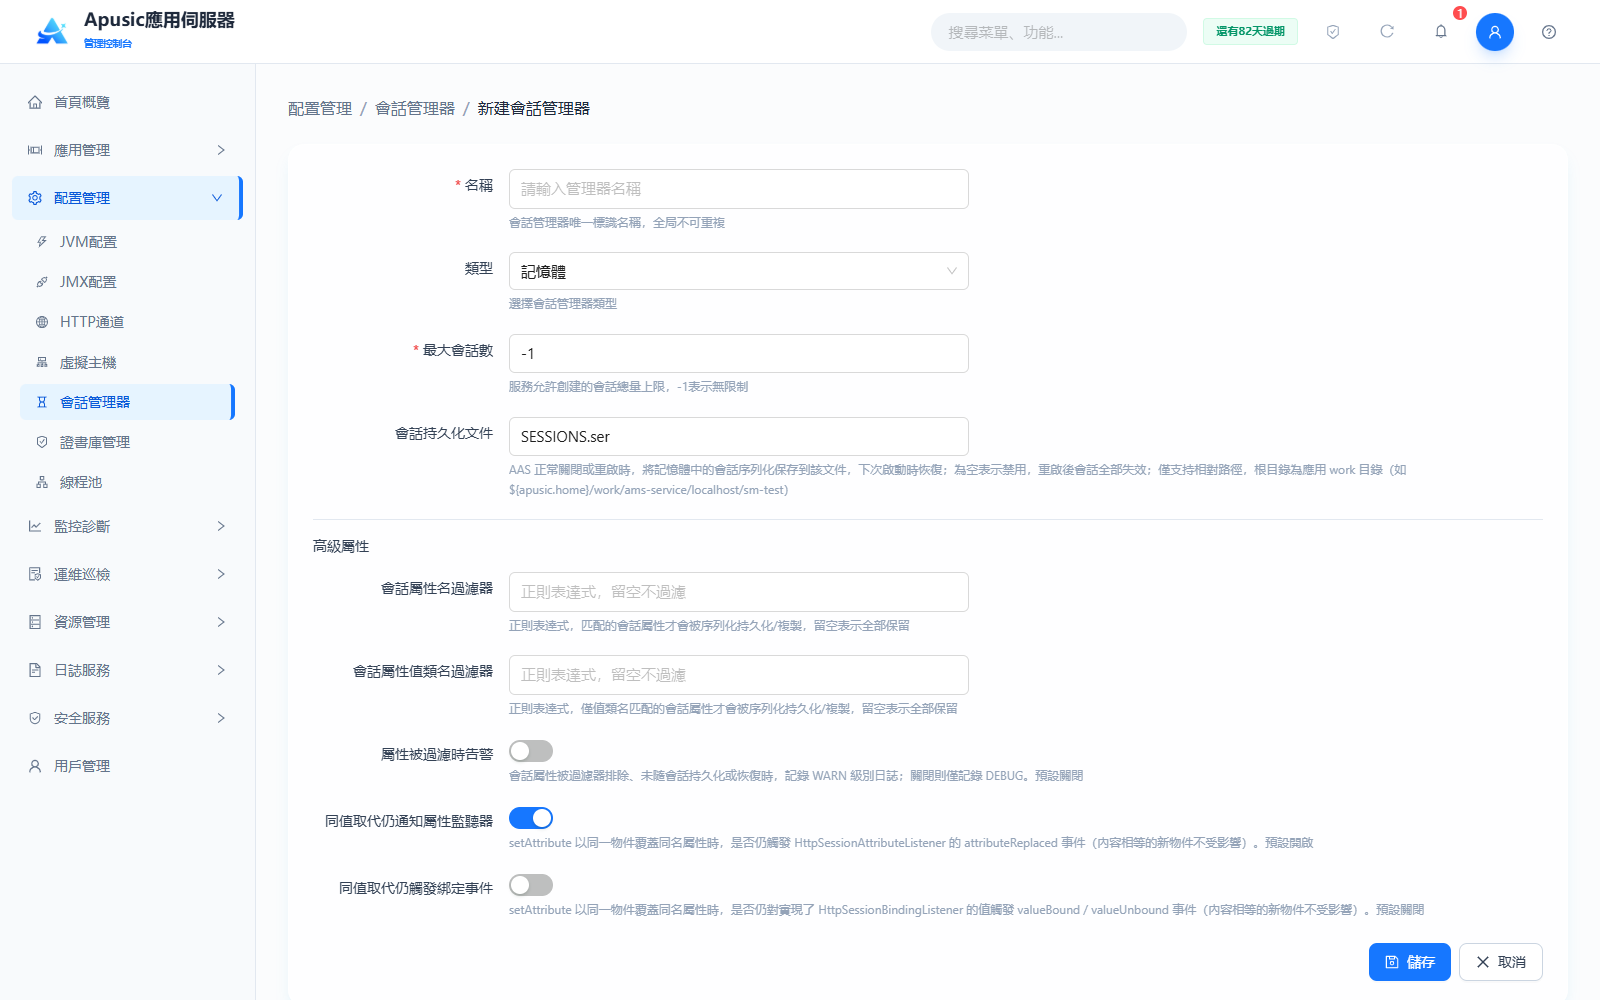
| 設置 | 參數 | 說明 |
| 會話持久化文件 | persistPath | AAS 正常關閉或重啟時,將記憶體中的會話序列化保存到該文件,下次啟動時恢復。用於實現會話持久化;為空表示禁用,重啟後會話全部失效。取值範圍:字串,僅支持相對路徑(不允許絕對路徑與 .. 越級引用),根目錄為應用 work 目錄(如 ${apusic.home}/work/ams-service/localhost/sm-test),長度不超過 256 字符。默認值:SESSIONS.ser。 |
# 文件
文件類型在記憶體管理的基礎上,支持會話空閒備份、空閒換出與持久化目錄配置,可將長期空閒的會話轉移到磁盤以釋放記憶體:
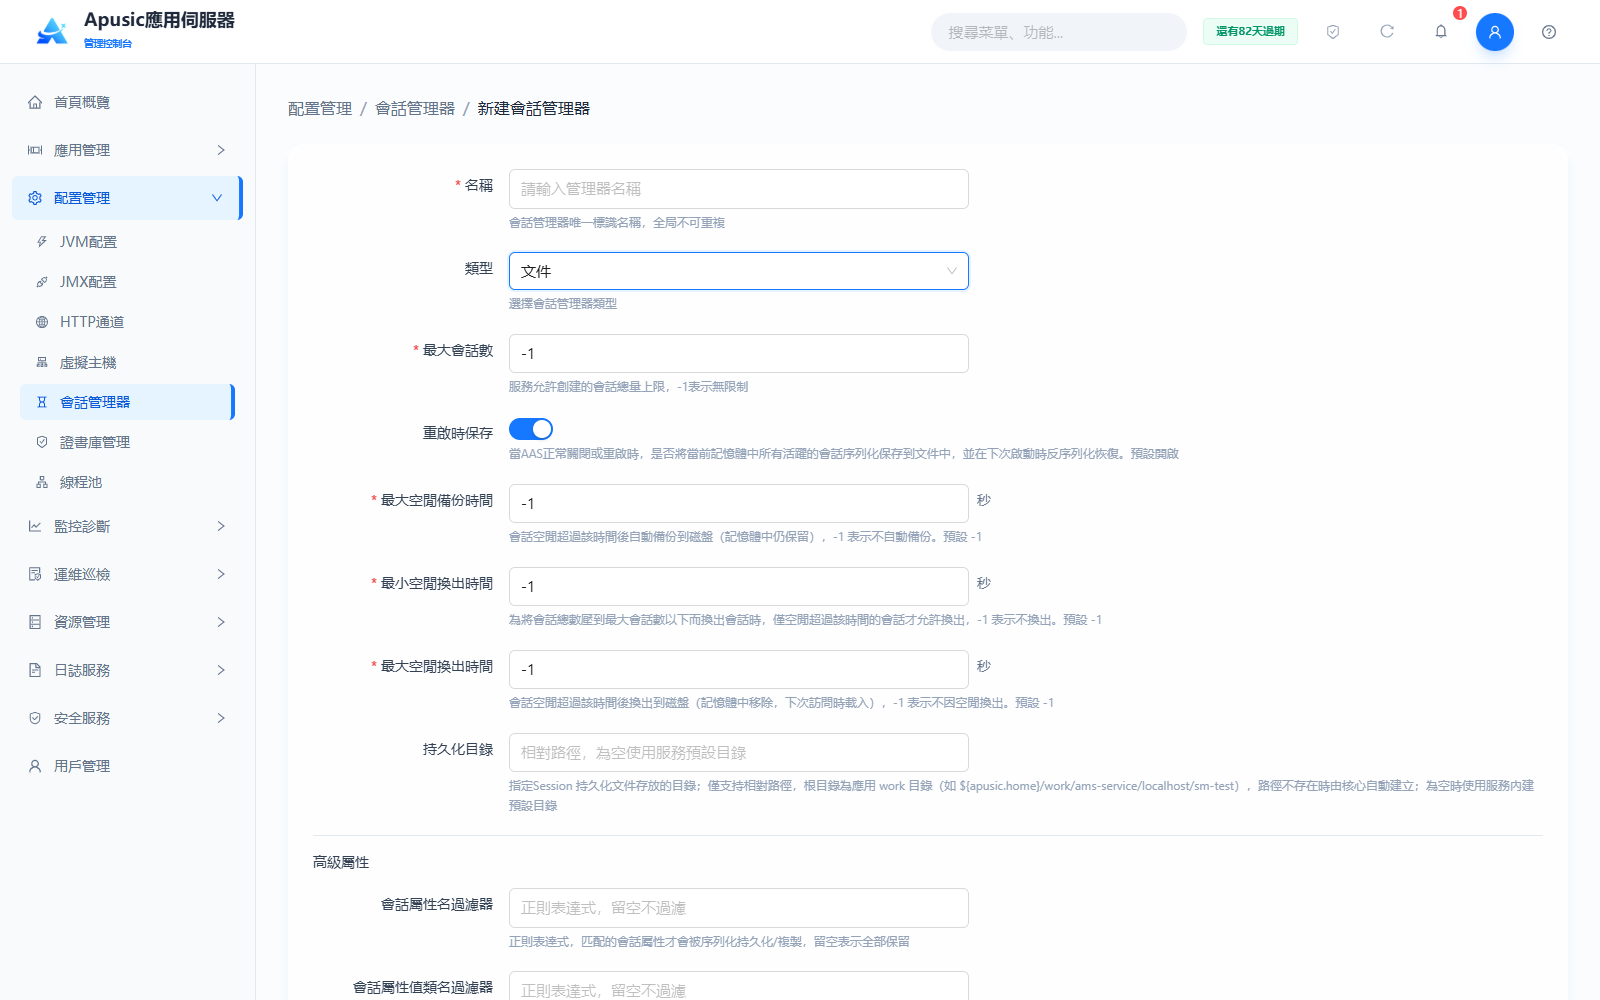
| 設置 | 參數 | 說明 |
| 重啟時保存 | saveOnRestart | 當 AAS 正常關閉或重啟時,是否將當前記憶體中所有活躍的會話序列化保存到文件中,並在下次啟動時反序列化恢復。取值範圍:開關,開啟 / 關閉。默認值:開啟。 |
| 最大空閒備份時間 | maxIdleBackup | 會話空閒超過該時間後自動備份到磁盤(記憶體中仍保留)。故障時可從磁盤恢復空閒會話,同時不影響記憶體訪問速度。取值範圍:整數,單位秒,-1 表示不自動備份。默認值:-1。 |
| 最小空閒換出時間 | minIdleSwap | 為將會話總數壓到最大會話數以下而換出會話時,僅空閒超過該時間的會話才允許換出。避免頻繁換出活躍會話。取值範圍:整數,單位秒,-1 表示不換出。默認值:-1。 |
| 最大空閒換出時間 | maxIdleSwap | 會話空閒超過該時間後換出到磁盤(記憶體中移除,下次訪問時載入)。釋放長期空閒會話佔用的記憶體。取值範圍:整數,單位秒,-1 表示不因空閒換出。默認值:-1。 |
| 持久化目錄 | persistenceDir | Session 持久化文件存放的目錄。指定文件類型會話的磁盤存儲位置,路徑不存在時由內核自動創建;為空時使用服務內建預設目錄。取值範圍:字串,僅支持相對路徑(不允許絕對路徑與 .. 越級引用),根目錄為應用 work 目錄(如 ${apusic.home}/work/ams-service/localhost/sm-test),長度不超過 512 字符。默認值:空(使用服務預設目錄)。 |
# Redis
Redis 類型將會話存儲到 Redis 服務,支持單機與哨兵兩種架構模式,適用於多實例間共享會話的場景。
使用 Redis 類型需先在 AAS 安裝目錄
plugins/redis下安裝 Redis 會話插件(aas-redis-package.zip);插件未被伺服器加載時,保存後將自動配置common.loader,需重啟 AAS 後才能生效。
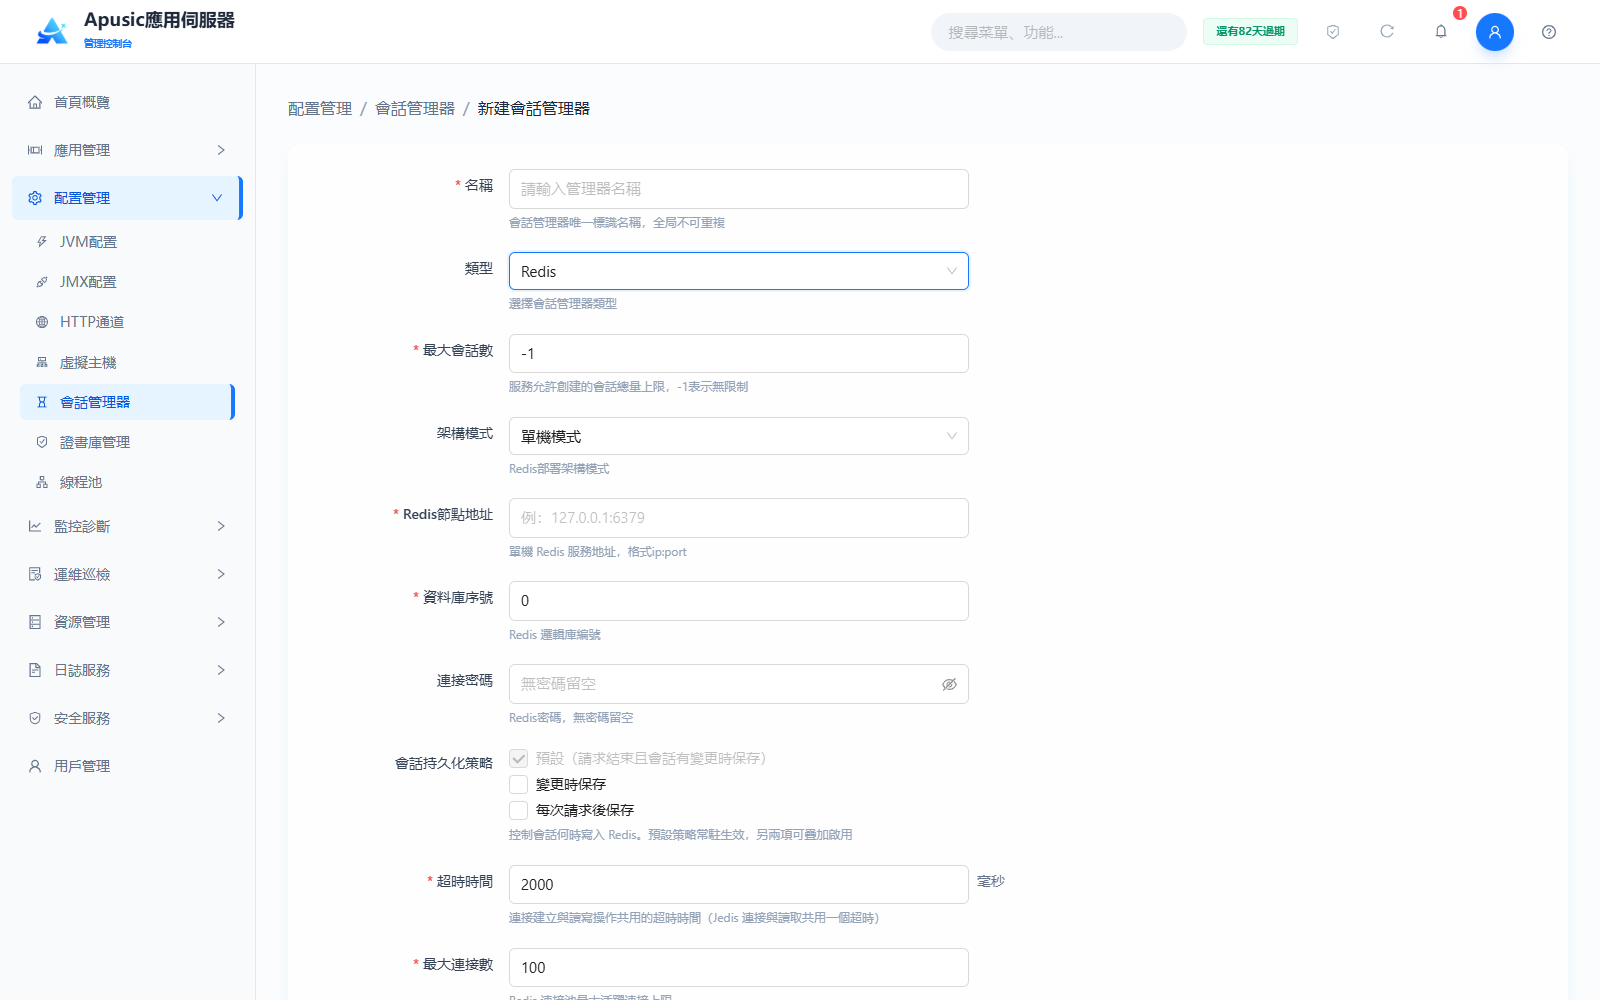
| 設置 | 參數 | 說明 |
| 架構模式 | redisMode | Redis 部署架構模式。選擇 Redis 的部署接入方式。取值範圍:下拉選擇,單機模式 / 哨兵模式。默認值:單機模式。 |
| Redis節點地址 | redisNodes | 單機 Redis 服務地址,架構模式為單機模式時顯示。取值範圍:字串,格式 ip:port,必填。默認值:空。 |
| 哨兵節點列表 | redisNodes | 多個哨兵實例地址,架構模式為哨兵模式時顯示。取值範圍:字串,格式 ip:port,多節點使用英文逗號分隔,必填。默認值:空。 |
| 主節點名稱 | redisMasterName | 哨兵集群內配置的主庫名稱,架構模式為哨兵模式時顯示。取值範圍:字串,長度不超過 256 字符,必填。默認值:空。 |
| 資料庫序號 | redisDatabase | Redis 邏輯庫編號。隔離不同應用或環境的會話數據。取值範圍:整數,0~15,必填。默認值:0。 |
| 連接密碼 | redisPassword | Redis 連接密碼,無密碼留空。取值範圍:字串,長度不超過 256 字符。默認值:空。 |
| 會話持久化策略 | sessionPersistPolicies | 控制會話何時寫入 Redis。預設策略常駐生效(請求結束且會話有變更時保存),另兩項可疊加啟用。取值範圍:多選,預設 / 變更時保存 / 每次請求後保存。默認值:預設。 |
| 超時時間 | redisConnectTimeout | 連接建立與讀寫操作共用的超時時間(Jedis 連接與讀取共用一個超時)。取值範圍:整數,單位毫秒,非負,最大值 2147483647,必填。默認值:2000。 |
| 最大連接數 | redisMaxConn | Redis 連接池最大活躍連接上限。取值範圍:正整數,最大值 2147483647,必填。默認值:100。 |
| 最小空閒連接數 | redisMinIdle | Redis 連接池保底空閒連接數量。取值範圍:非負整數,最大值 2147483647,必填。默認值:10。 |
| 最大空閒連接數 | redisMaxIdle | 連接池允許的最大空閒連接數,歸還連接時超出部分會被關閉。取值範圍:正整數,留空使用內核預設值。默認值:空(內核預設值 8)。 |
| 最大等待時間 | redisMaxWait | 連接池無空閒連接時,業務獲取連接的阻塞等待時長。取值範圍:整數,單位毫秒,非負,最大值 2147483647,必填。默認值:3000。 |
# 資料庫
資料庫類型將會話持久化到資料庫會話表,需預先準備資料源並在資料庫中執行會話表 DDL:
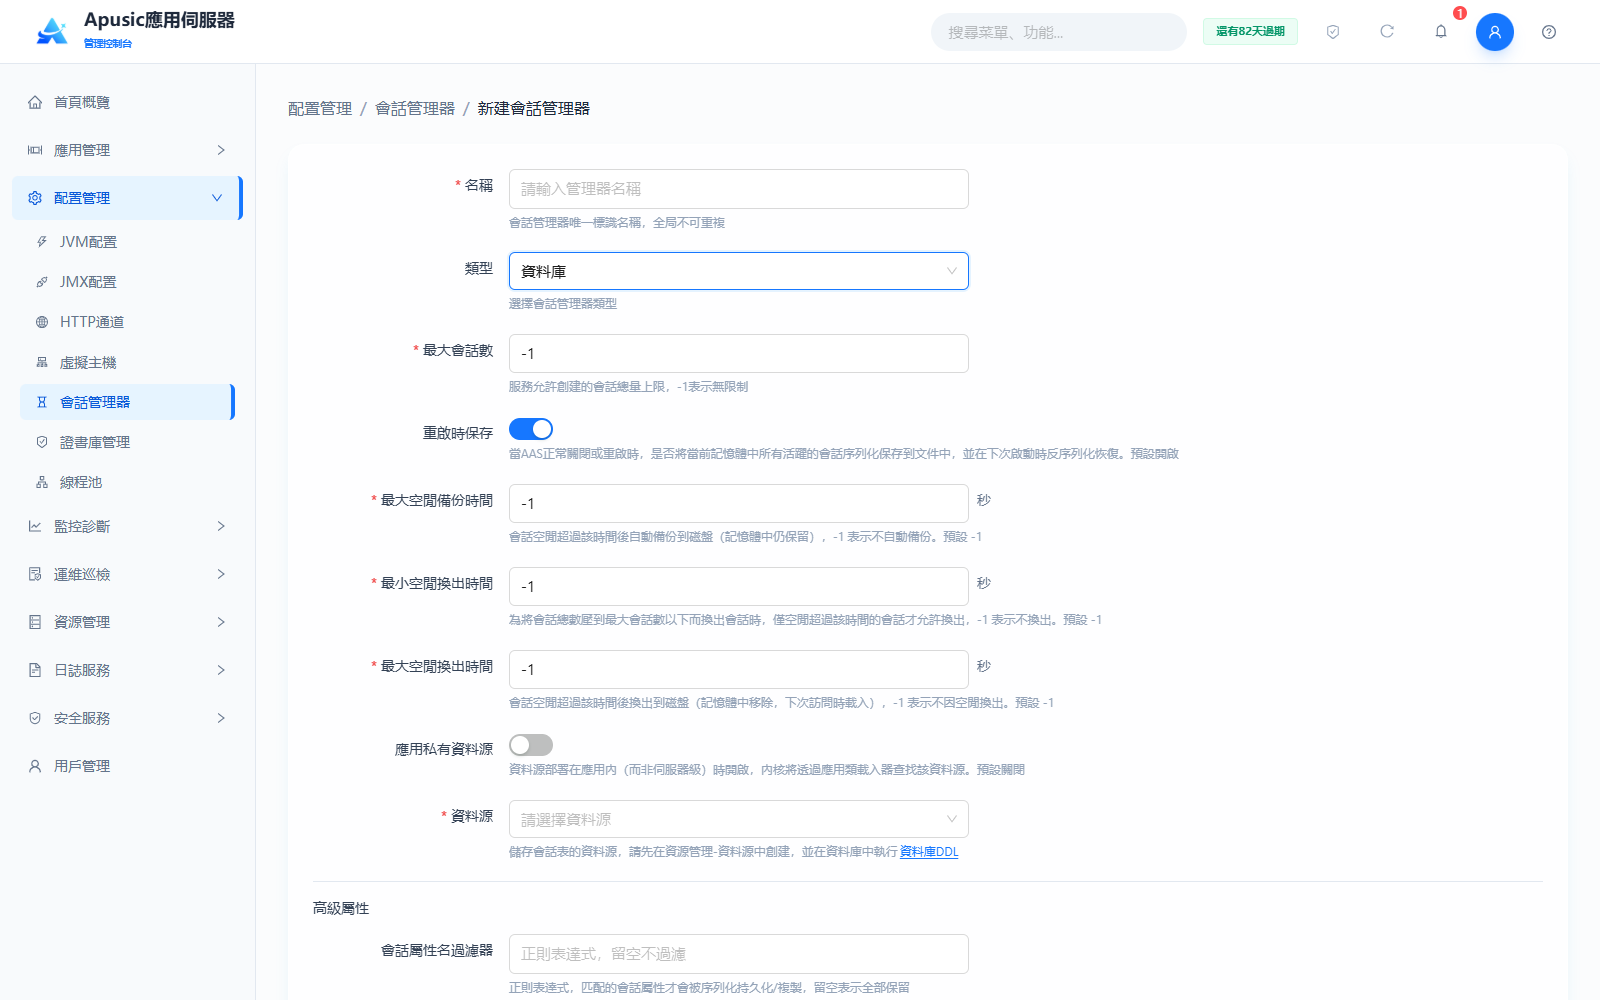
| 設置 | 參數 | 說明 |
| 重啟時保存 | saveOnRestart | 當 AAS 正常關閉或重啟時,是否將當前記憶體中所有活躍的會話序列化保存到文件中,並在下次啟動時反序列化恢復。取值範圍:開關,開啟 / 關閉。默認值:開啟。 |
| 最大空閒備份時間 | maxIdleBackup | 會話空閒超過該時間後自動備份到磁盤(記憶體中仍保留)。故障時可從磁盤恢復空閒會話,同時不影響記憶體訪問速度。取值範圍:整數,單位秒,-1 表示不自動備份。默認值:-1。 |
| 最小空閒換出時間 | minIdleSwap | 為將會話總數壓到最大會話數以下而換出會話時,僅空閒超過該時間的會話才允許換出。避免頻繁換出活躍會話。取值範圍:整數,單位秒,-1 表示不換出。默認值:-1。 |
| 最大空閒換出時間 | maxIdleSwap | 會話空閒超過該時間後換出到磁盤(記憶體中移除,下次訪問時載入)。釋放長期空閒會話佔用的記憶體。取值範圍:整數,單位秒,-1 表示不因空閒換出。默認值:-1。 |
| 應用私有資料源 | localDataSource | 資料源部署在應用內(而非伺服器級)時開啟,內核將透過應用類載入器查找該資料源。取值範圍:開關,開啟 / 關閉。默認值:關閉。 |
| 資料源 | dataSourceName | 存儲會話表的資料源。指定會話表的存儲位置,請先在"資源管理 → 資料源"中創建,並在資料庫中執行頁面提供的"資料庫 DDL"(表名 aas$sessions,欄位名及順序不可調整);開啟"應用私有資料源"時填寫應用內資料源 JNDI 名。取值範圍:下拉選擇已創建的資料源,或輸入應用內 JNDI 名,長度不超過 256 字符,必填。默認值:空。 |
高級屬性(各類型通用):
| 設置 | 參數 | 說明 |
| 會話屬性名過濾器 | sessionAttributeNameFilter | 按屬性名過濾需要持久化的會話屬性。透過正則表達式限定哪些會話屬性參與持久化,減少持久化開銷。取值範圍:字串,正則表達式,長度不超過 512 字符。默認值:空(不過濾)。 |
| 會話屬性值類名過濾器 | sessionAttributeValueClassNameFilter | 按屬性值類名過濾需要持久化的會話屬性。透過類名正則表達式限定哪些類型的屬性值參與持久化。取值範圍:字串,類名正則表達式,長度不超過 512 字符。默認值:空(不過濾)。 |
| 屬性被過濾時告警 | warnOnFilterFailure | 會話屬性被過濾器過濾時是否輸出告警日誌。開啟後屬性未通過過濾器時記錄 WARN 級別日誌,便於排查持久化缺失問題;關閉則僅記錄 DEBUG。取值範圍:開關,開啟 / 關閉。默認值:關閉。 |
| 同值取代仍通知屬性監聽器 | notifyAttributeOnUnchanged | setAttribute 以同一物件覆蓋同名屬性時,是否仍觸發 HttpSessionAttributeListener 的 attributeReplaced 事件(內容相等的新物件不受影響)。取值範圍:開關,開啟 / 關閉。默認值:開啟。 |
| 同值取代仍觸發綁定事件 | notifyBindingOnUnchanged | setAttribute 以同一物件覆蓋同名屬性時,是否仍對實現了 HttpSessionBindingListener 的值觸發 valueBound / valueUnbound 事件(內容相等的新物件不受影響)。取值範圍:開關,開啟 / 關閉。默認值:關閉。 |
填寫完成後點擊"儲存"創建會話管理器,創建後可在應用的會話配置中引用。會話管理器已被應用綁定時,保存後將自動重啟關聯應用使新配置生效。
# 證書存儲
Apusic應用伺服器提供證書存儲的全生命週期管理,支援證書存儲的創建、匯入、查看、下載、刪除以及證書條目的管理,滿足伺服器HTTPS、SSL/TLS雙向認證等安全場景的證書配置需求。模組支援JKS、PKCS12等主流證書存儲格式,區分密鑰庫與信任庫,並提供證書匯入、詳情查看、下載與刪除能力,保障伺服器通信的安全合規。
點擊左側菜單"配置管理 → 證書存儲":
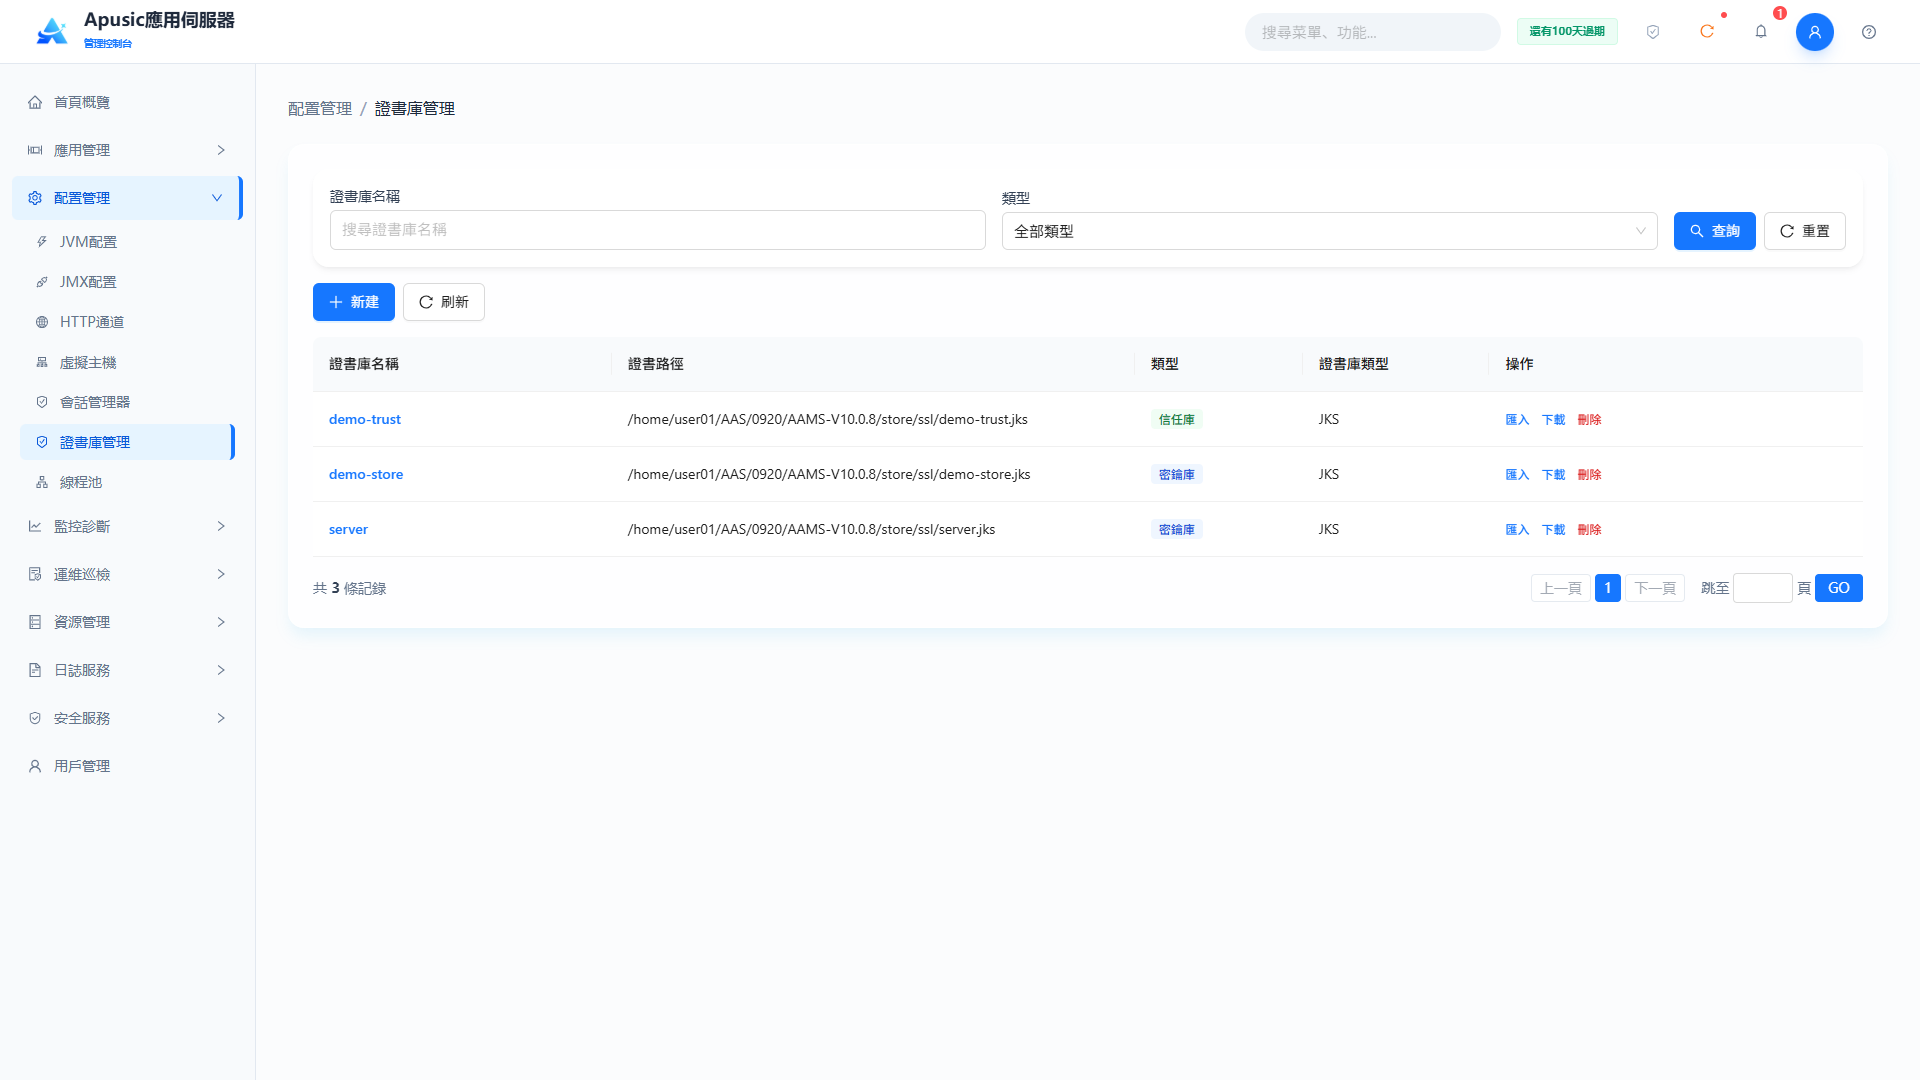
# 創建證書存儲
可以創建信任庫或密鑰庫,存儲格式支援JKS、PKCS12。
點擊"新建",進入創建證書存儲頁面:
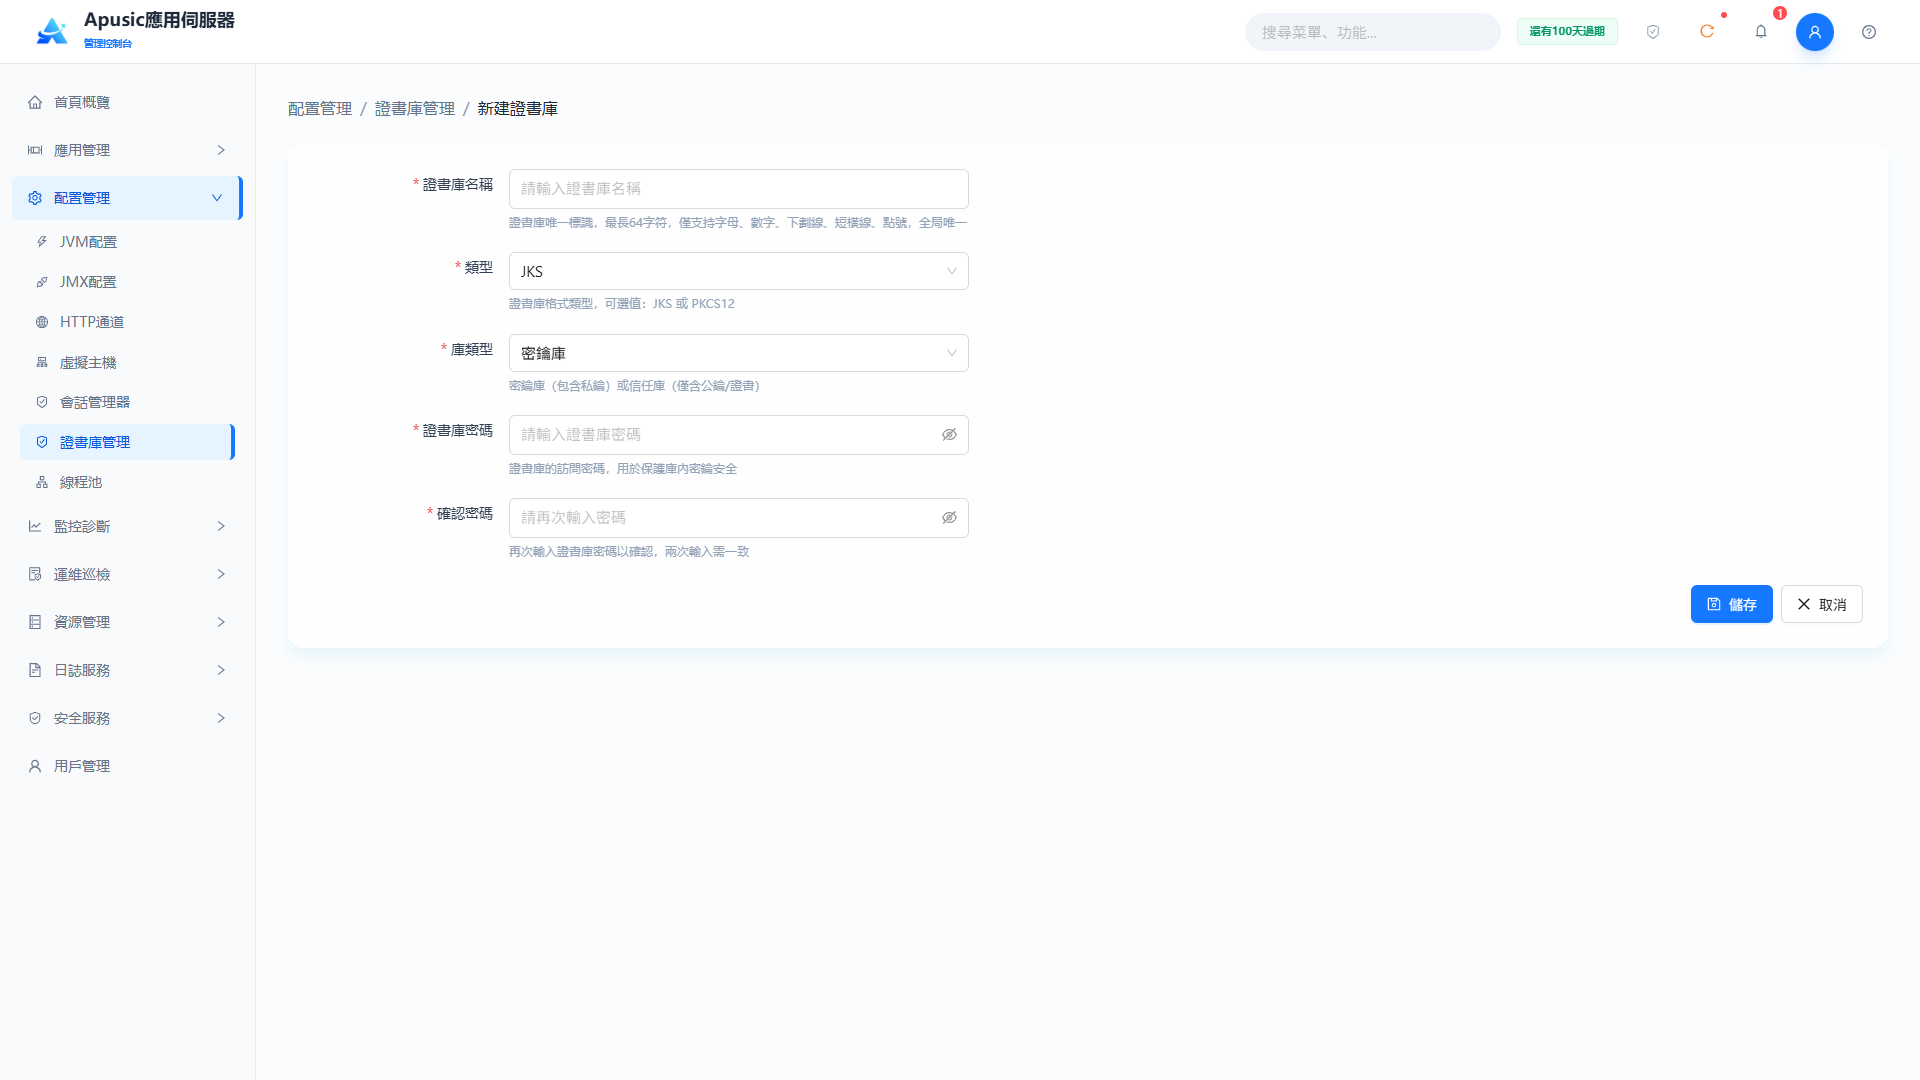
欄位說明:
| 設置 | 參數 | 說明 |
| 名稱 | name | 證書存儲的唯一標識。全域標識證書存儲,SSL、JMX等配置以該名稱引用。取值範圍:字串,最長64字元,僅允許字母、數字、下劃線、連字號和點,全域唯一,必填。默認值:空。 |
| 類型 | type | 證書存儲文件格式。決定證書存儲的存儲格式。取值範圍:下拉框,JKS / PKCS12,必填。默認值:JKS。 |
| 存儲類型 | storeType | 證書存儲的用途類型。控制存儲用途——密鑰庫存放私鑰和證書(用作伺服器身份),信任庫存放受信任的公鑰證書(用於校驗對端)。取值範圍:下拉框,密鑰庫 / 信任庫,必填。默認值:密鑰庫。 |
| 密碼 | password | 證書存儲的訪問密碼。保護存儲內容,讀寫時校驗該密碼。取值範圍:字串,8~32字元,須包含字母、數字和特殊符號,頁面隱藏顯示,必填。默認值:空。 |
| 確認密碼 | confirmPassword | 再次輸入證書存儲密碼。確認密碼輸入無誤。取值範圍:字串,必須與"密碼"一致,必填。默認值:空。 |
# 匯入證書存儲內容
點擊"匯入",進入匯入頁面。匯入證書還是匯入密鑰,取決於當前證書存儲是信任庫還是密鑰庫。
# 匯入證書
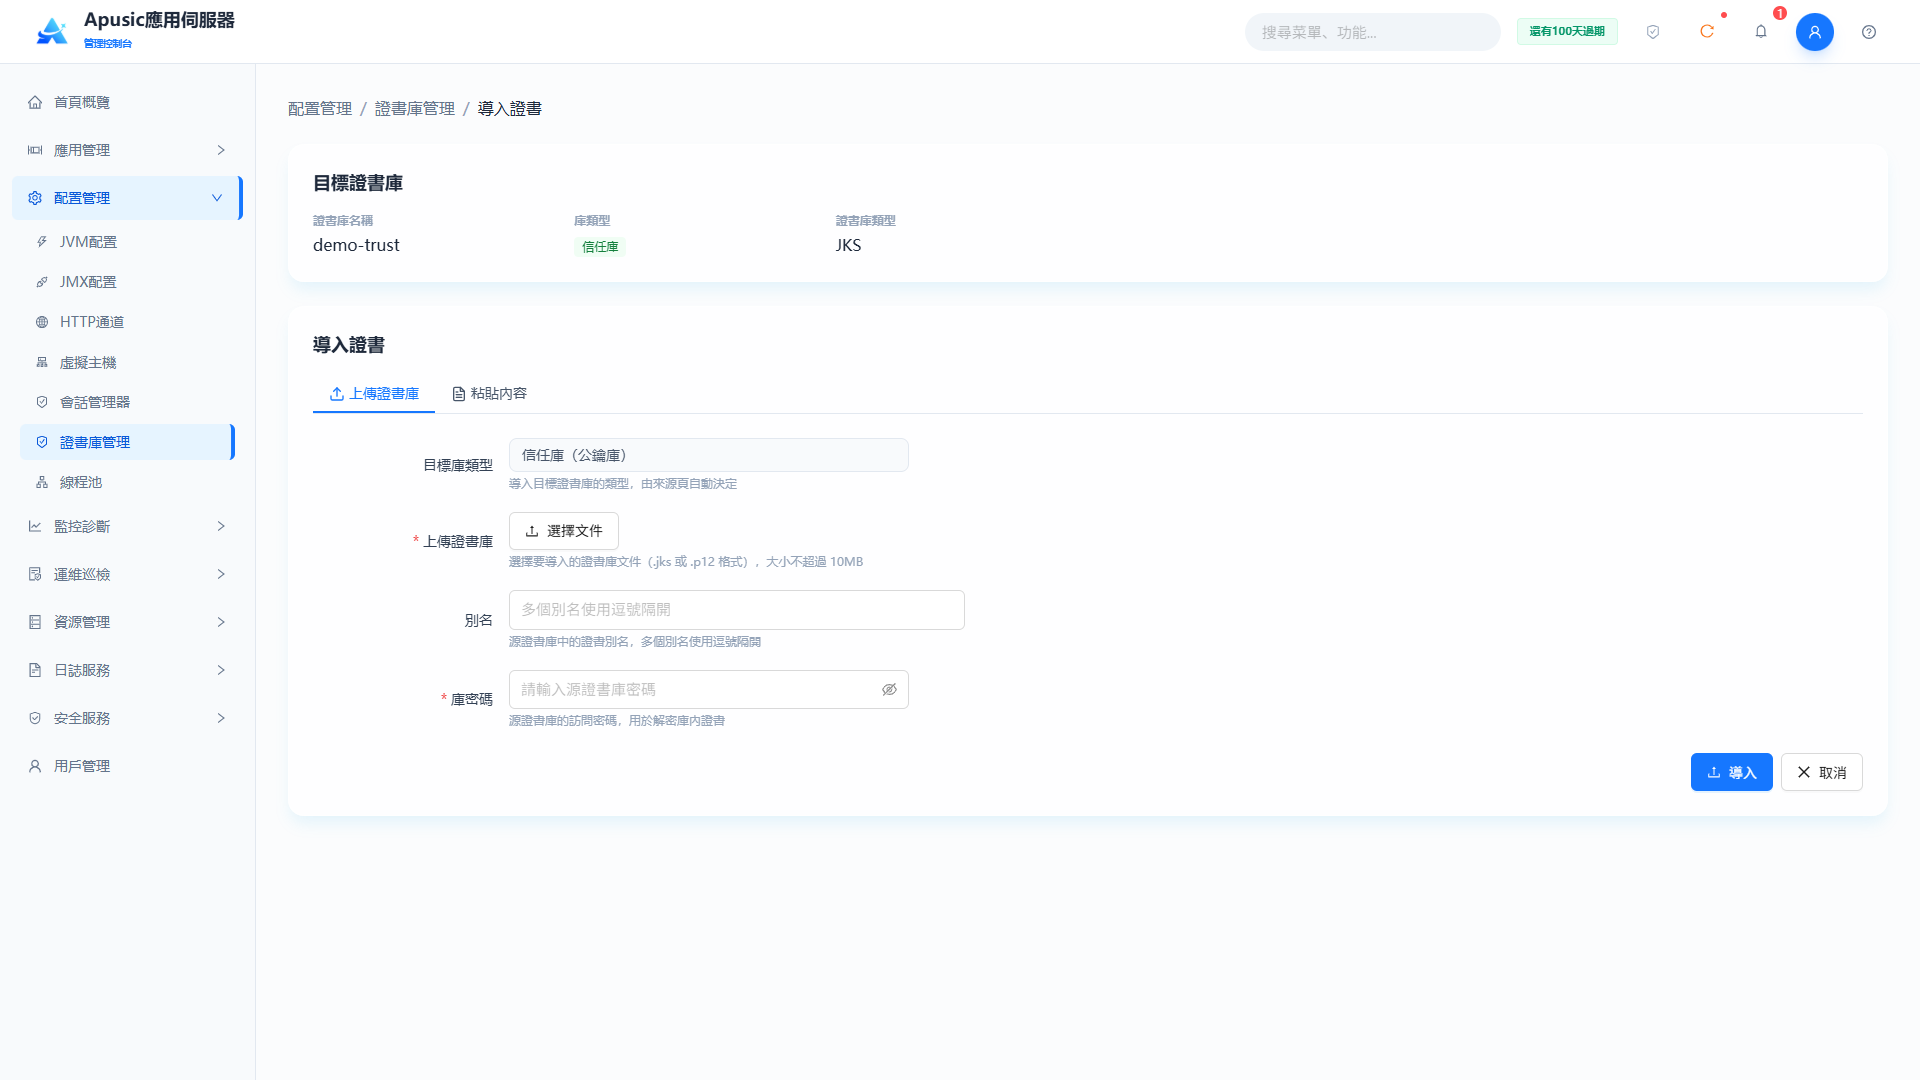
可上傳證書存儲文件,將該存儲中的內容匯出到您創建的信任庫中。
欄位說明:
| 設置 | 參數 | 說明 |
| 目標存儲資訊 | — | 目標證書存儲的名稱、存儲類型和類型。顯示匯入操作的目標。取值範圍:只讀,不可修改。默認值:當前所選證書存儲的資訊。 |
| 目標存儲類型 | — | 目標證書存儲的存儲類型,如"信任庫(公鑰存儲)"。確認匯入方向。取值範圍:只讀,不可修改。默認值:當前所選證書存儲的存儲類型。 |
| 上傳存儲 | file | 上傳的來源證書存儲文件。將來源存儲中的證書條目匯入目標信任庫。取值範圍:文件上傳,支援JKS / PKCS12格式,不大於10MB,必填。默認值:空。 |
| 存儲類型 | type | 上傳證書存儲的文件格式。聲明上傳文件的格式,須與實際文件一致。取值範圍:下拉框,JKS / PKCS12,必填。默認值:JKS。 |
| 別名 | alias | 從來源存儲匯入的證書別名。僅匯入指定證書條目;為空時默認匯入全部證書條目。取值範圍:字串,必須存在於來源存儲中。默認值:空(匯入全部條目)。 |
| 存儲密碼 | sourcePassword | 來源證書存儲的訪問密碼。讀取來源存儲內容時使用。取值範圍:字串,頁面隱藏顯示。默認值:空。 |
也可以直接貼上證書內容(通常是.pem或.crt文件),直接匯入信任庫:
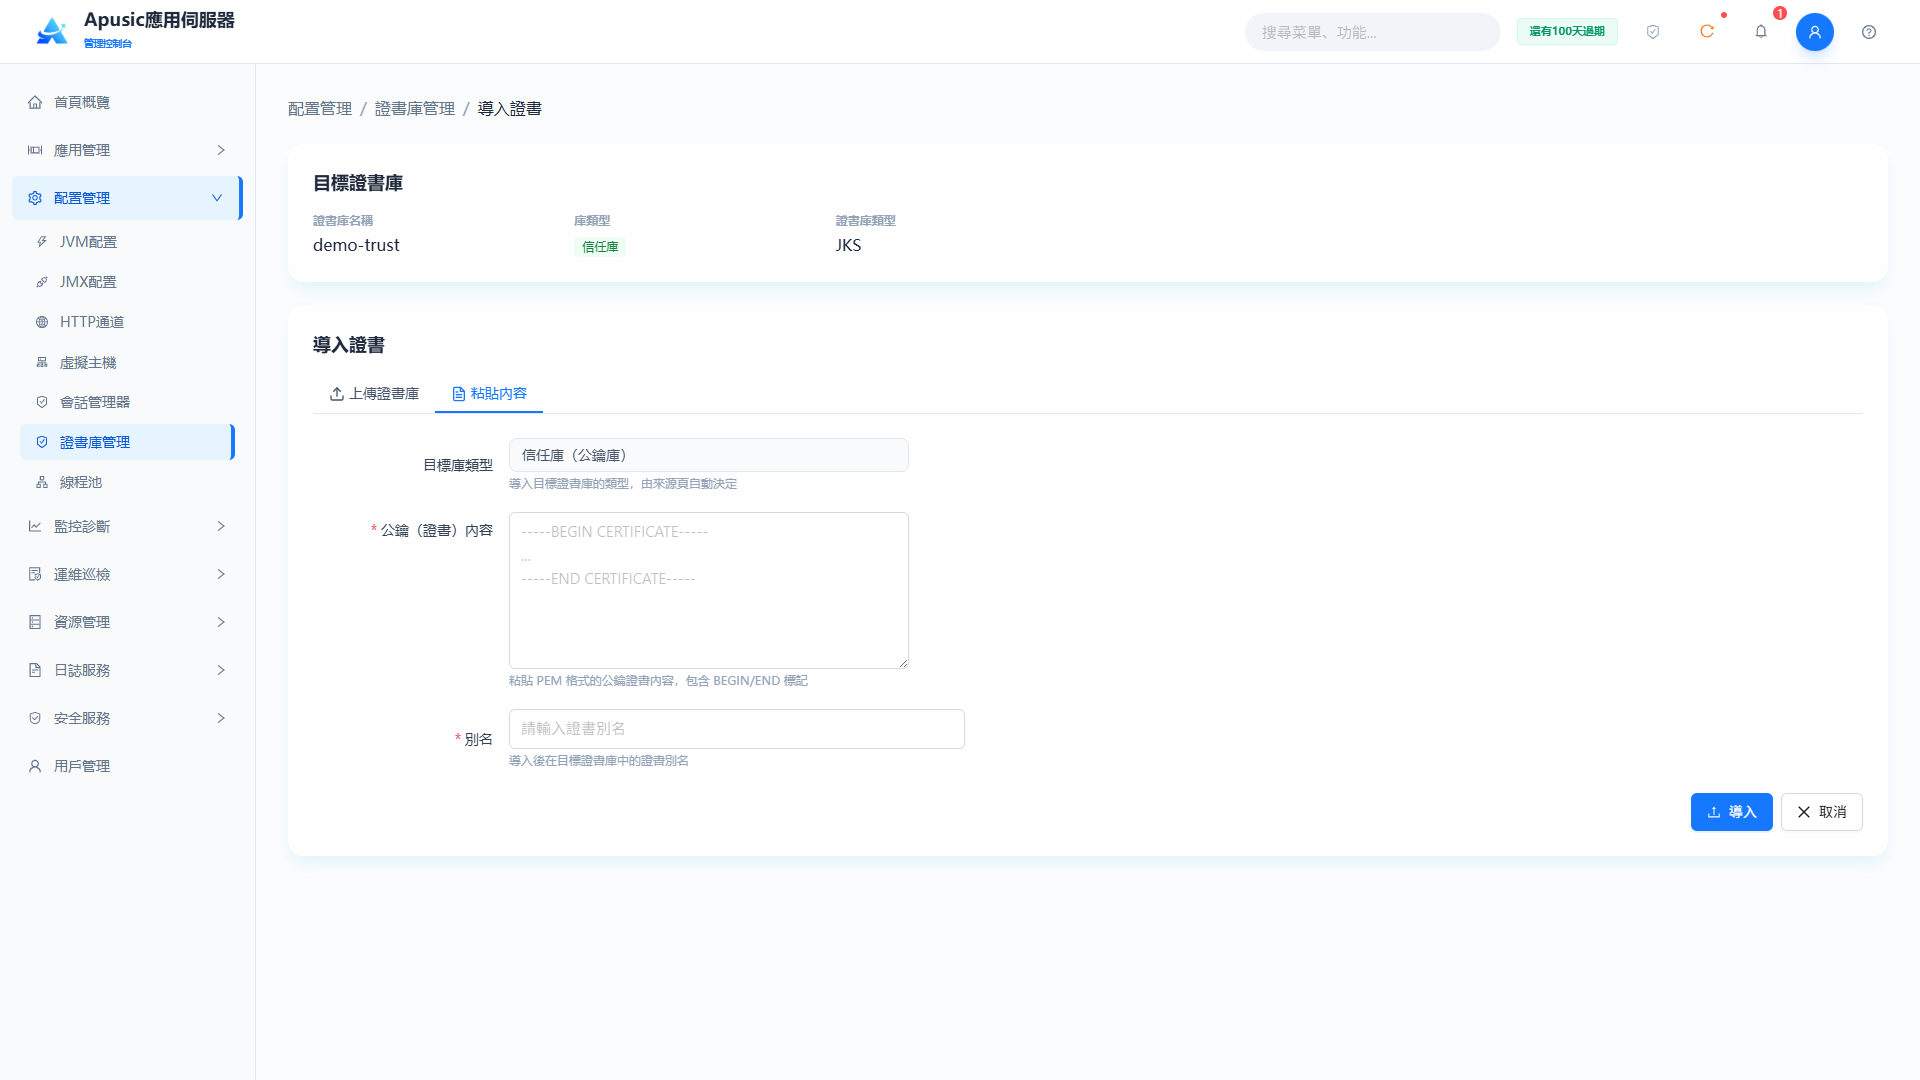
欄位說明:
| 設置 | 參數 | 說明 |
| 目標存儲資訊 | — | 目標證書存儲的名稱、存儲類型和類型。顯示匯入操作的目標。取值範圍:只讀,不可修改。默認值:當前所選證書存儲的資訊。 |
| 目標存儲類型 | — | 目標證書存儲的存儲類型,如"信任庫(公鑰存儲)"。確認匯入方向。取值範圍:只讀,不可修改。默認值:當前所選證書存儲的存儲類型。 |
| 公鑰(證書)內容 | content | 貼上的證書文本內容。以文本方式直接匯入證書。取值範圍:多行文本,支援PEM、DER格式,必填。默認值:空。 |
| 別名 | alias | 匯入後證書在目標存儲中的別名。標識匯入的證書條目;為空時默認匯入全部證書條目。取值範圍:字串。默認值:空。 |
匯入完成後,點擊證書存儲進入詳情頁,可查看該存儲的全部條目:
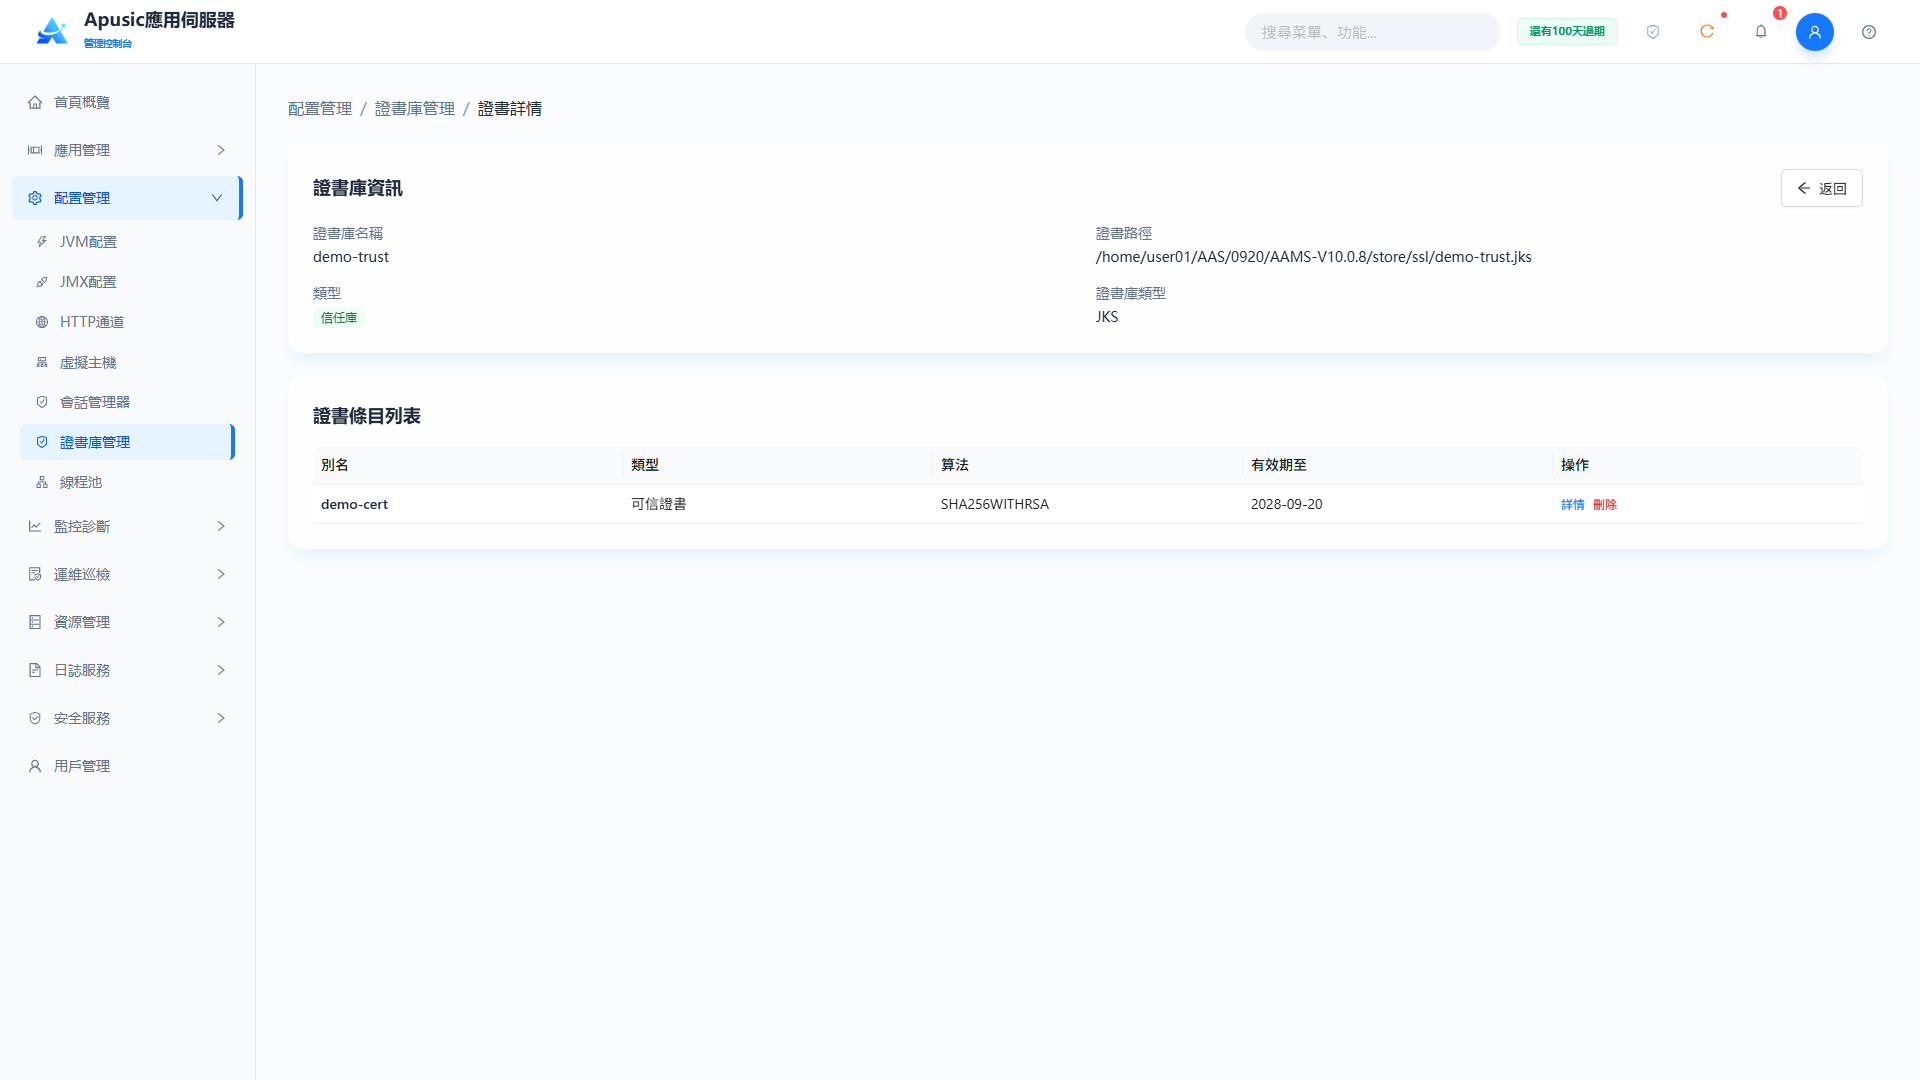
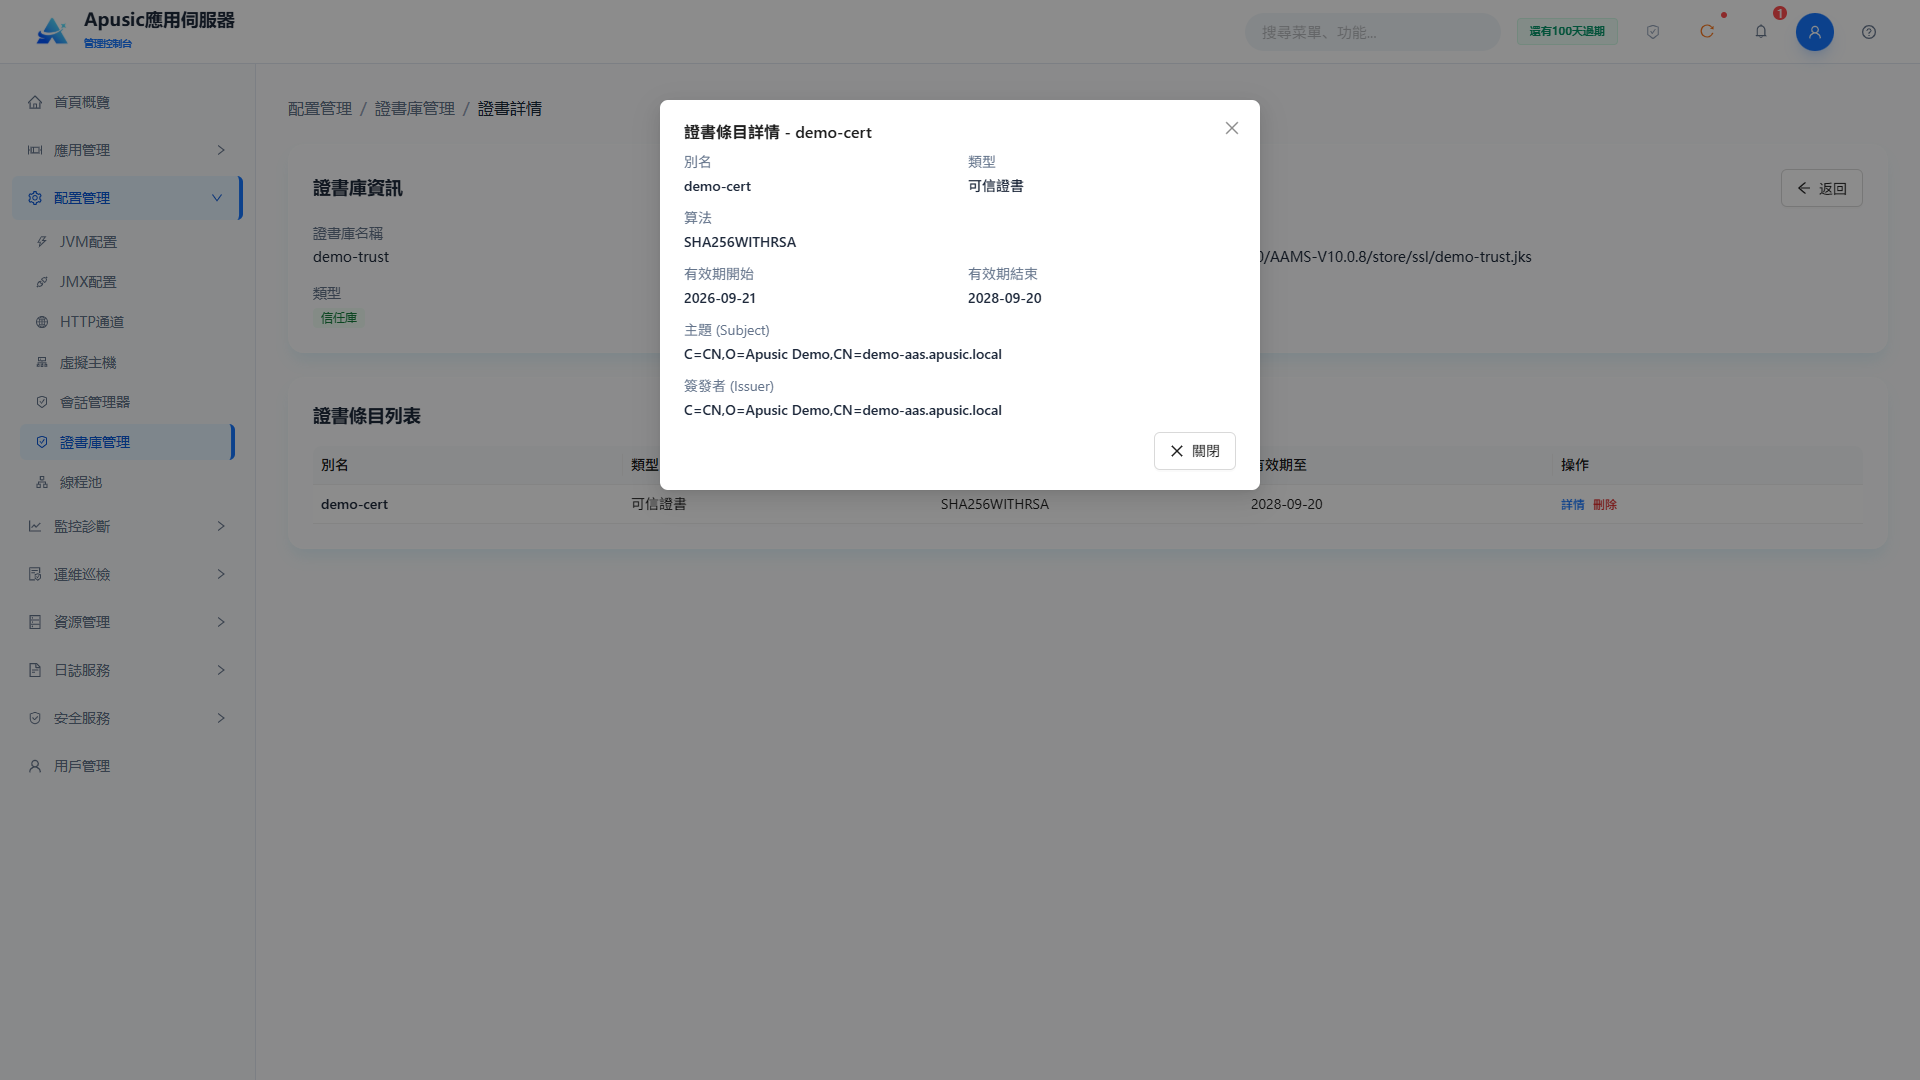
點擊"詳情"彈出條目資訊,包含簽名演算法、有效期、所有者、發佈者等:
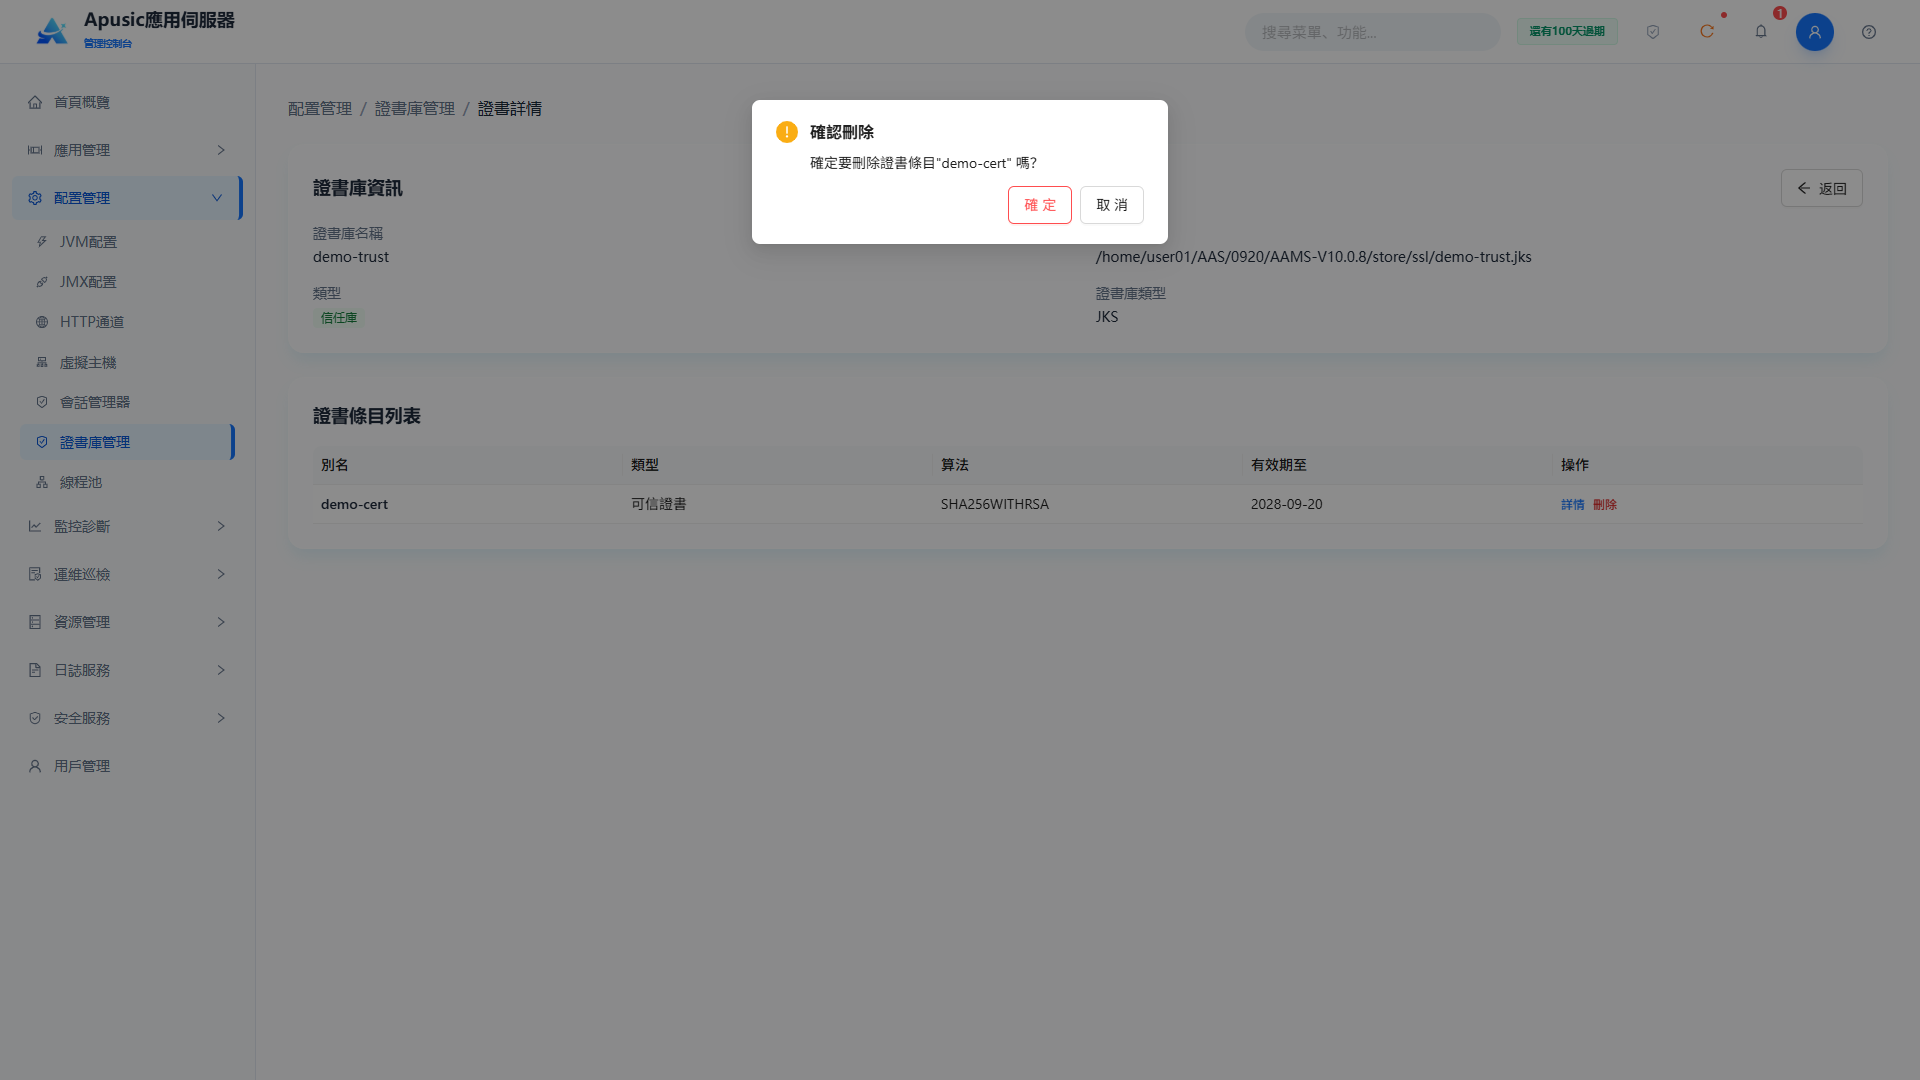
點擊"刪除"彈出確認對話框,點擊"確定"刪除該條目。
# 匯入密鑰
可上傳密鑰庫文件,將該存儲中的內容匯出到您創建的密鑰庫中。
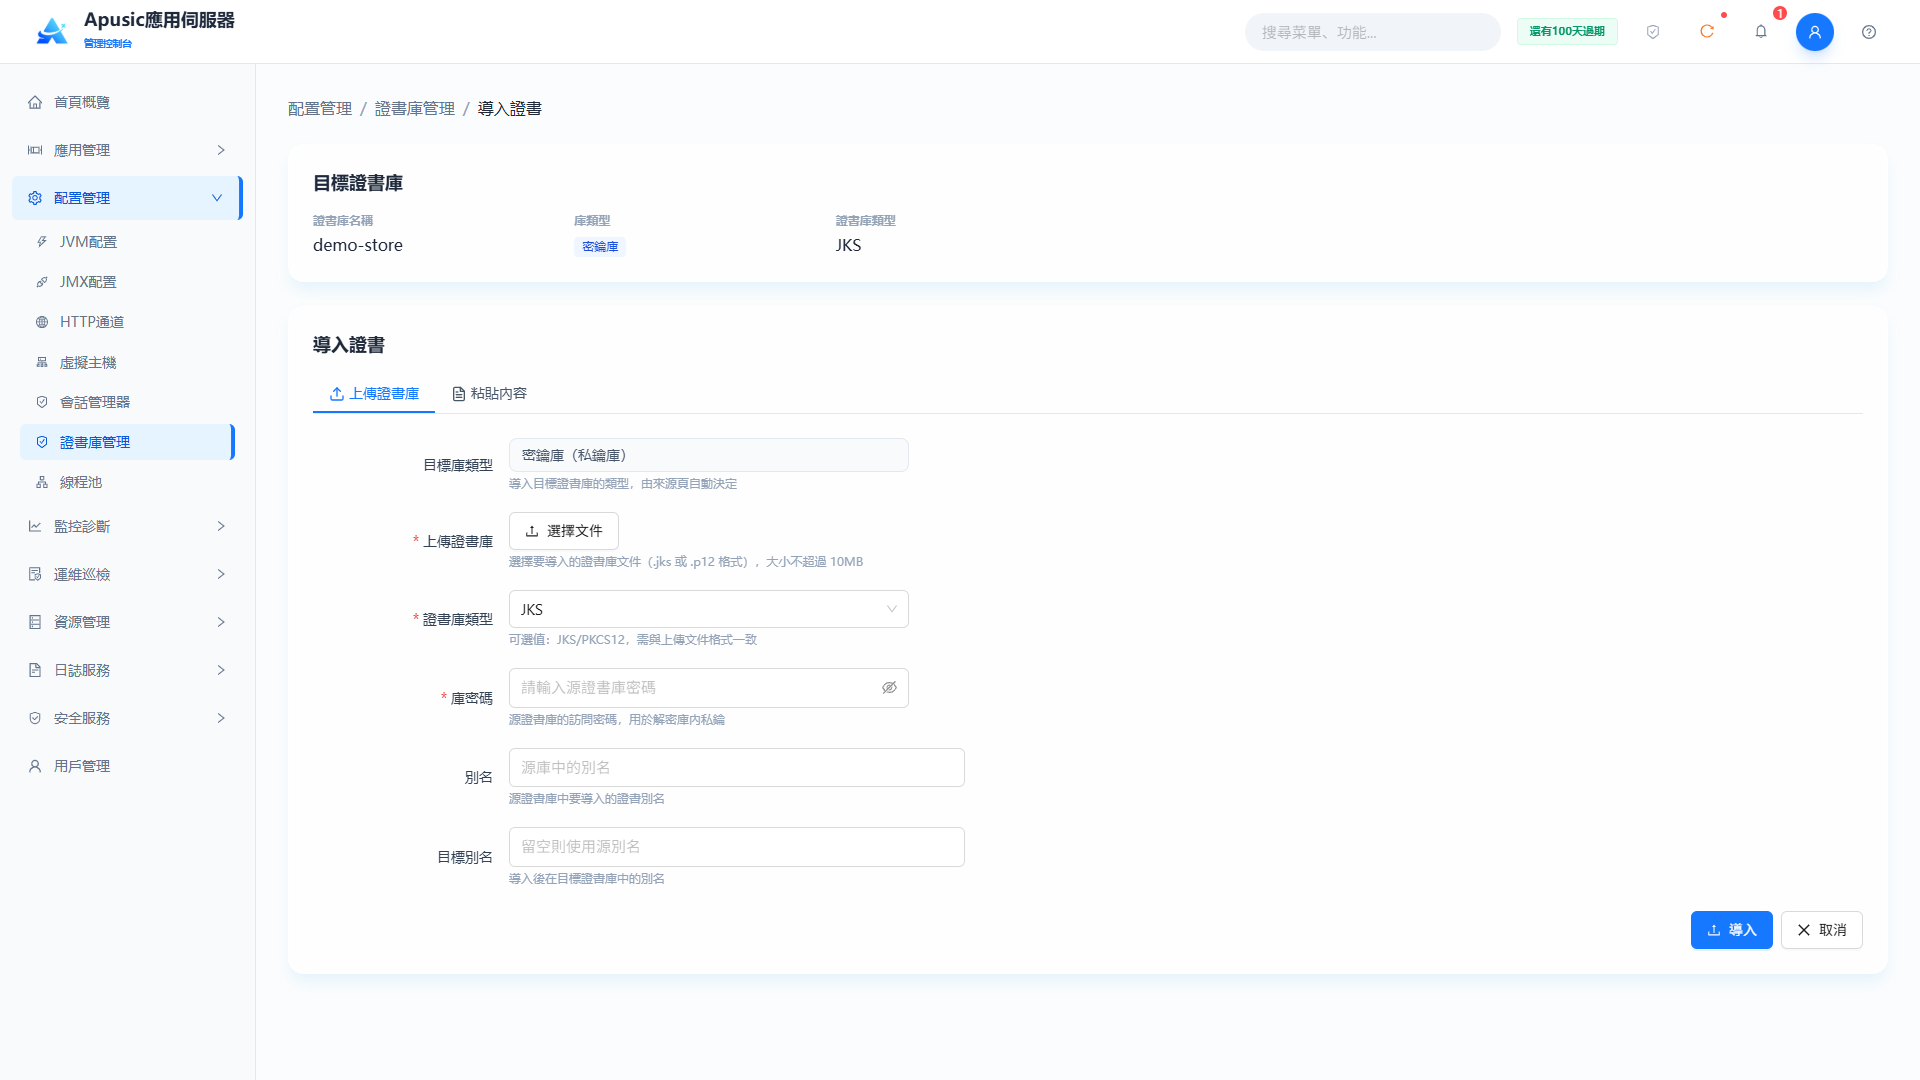
欄位說明:
| 設置 | 參數 | 說明 |
| 目標存儲資訊 | — | 目標證書存儲的名稱、存儲類型和類型。顯示匯入操作的目標。取值範圍:只讀,不可修改。默認值:當前所選證書存儲的資訊。 |
| 目標存儲類型 | — | 目標證書存儲的存儲類型,如"密鑰庫(私鑰存儲)"。確認匯入方向。取值範圍:只讀,不可修改。默認值:當前所選證書存儲的存儲類型。 |
| 上傳存儲 | file | 上傳的來源密鑰庫文件。將來源密鑰庫中的密鑰條目匯入目標密鑰庫。取值範圍:文件上傳,支援JKS / PKCS12格式,不大於10MB,必填。默認值:空。 |
| 存儲類型 | type | 上傳密鑰庫的文件格式。聲明上傳文件的格式,須與實際文件一致。取值範圍:下拉框,JKS / PKCS12,必填。默認值:JKS。 |
| 存儲密碼 | sourcePassword | 來源密鑰庫的訪問密碼。讀取來源密鑰庫內容時使用。取值範圍:字串,頁面隱藏顯示,必填。默認值:空。 |
| 條目密碼 | keyPassword | 來源密鑰庫中某私鑰條目的解鎖密碼,目標存儲類型為PKCS12時顯示。PKCS12支援每個密鑰條目單獨設置密碼,JKS只有存儲密碼。取值範圍:字串,頁面隱藏顯示。默認值:空。 |
| 別名 | alias | 從來源密鑰庫匯入的密鑰條目別名。僅匯入指定密鑰條目;為空時默認匯入全部條目。取值範圍:字串,必須存在於來源密鑰庫中。默認值:空(匯入全部條目)。 |
| 目標別名 | targetAlias | 匯入後在目標證書存儲中的別名。標識匯入的密鑰條目。取值範圍:字串,必須在目標存儲中唯一。默認值:空。 |
| 私鑰密碼(目標存儲) | targetKeyPassword | 私鑰存入目標證書存儲時的密碼,目標存儲類型為PKCS12時顯示。PKCS12支援每個密鑰條目單獨設置密碼,JKS只有存儲密碼。取值範圍:字串,頁面隱藏顯示。默認值:空。 |
| 確認密碼(目標存儲) | confirmTargetKeyPassword | 再次輸入目標證書存儲的私鑰密碼,目標存儲類型為PKCS12時顯示。確認私鑰密碼輸入無誤。取值範圍:字串,必須與私鑰密碼一致。默認值:空。 |
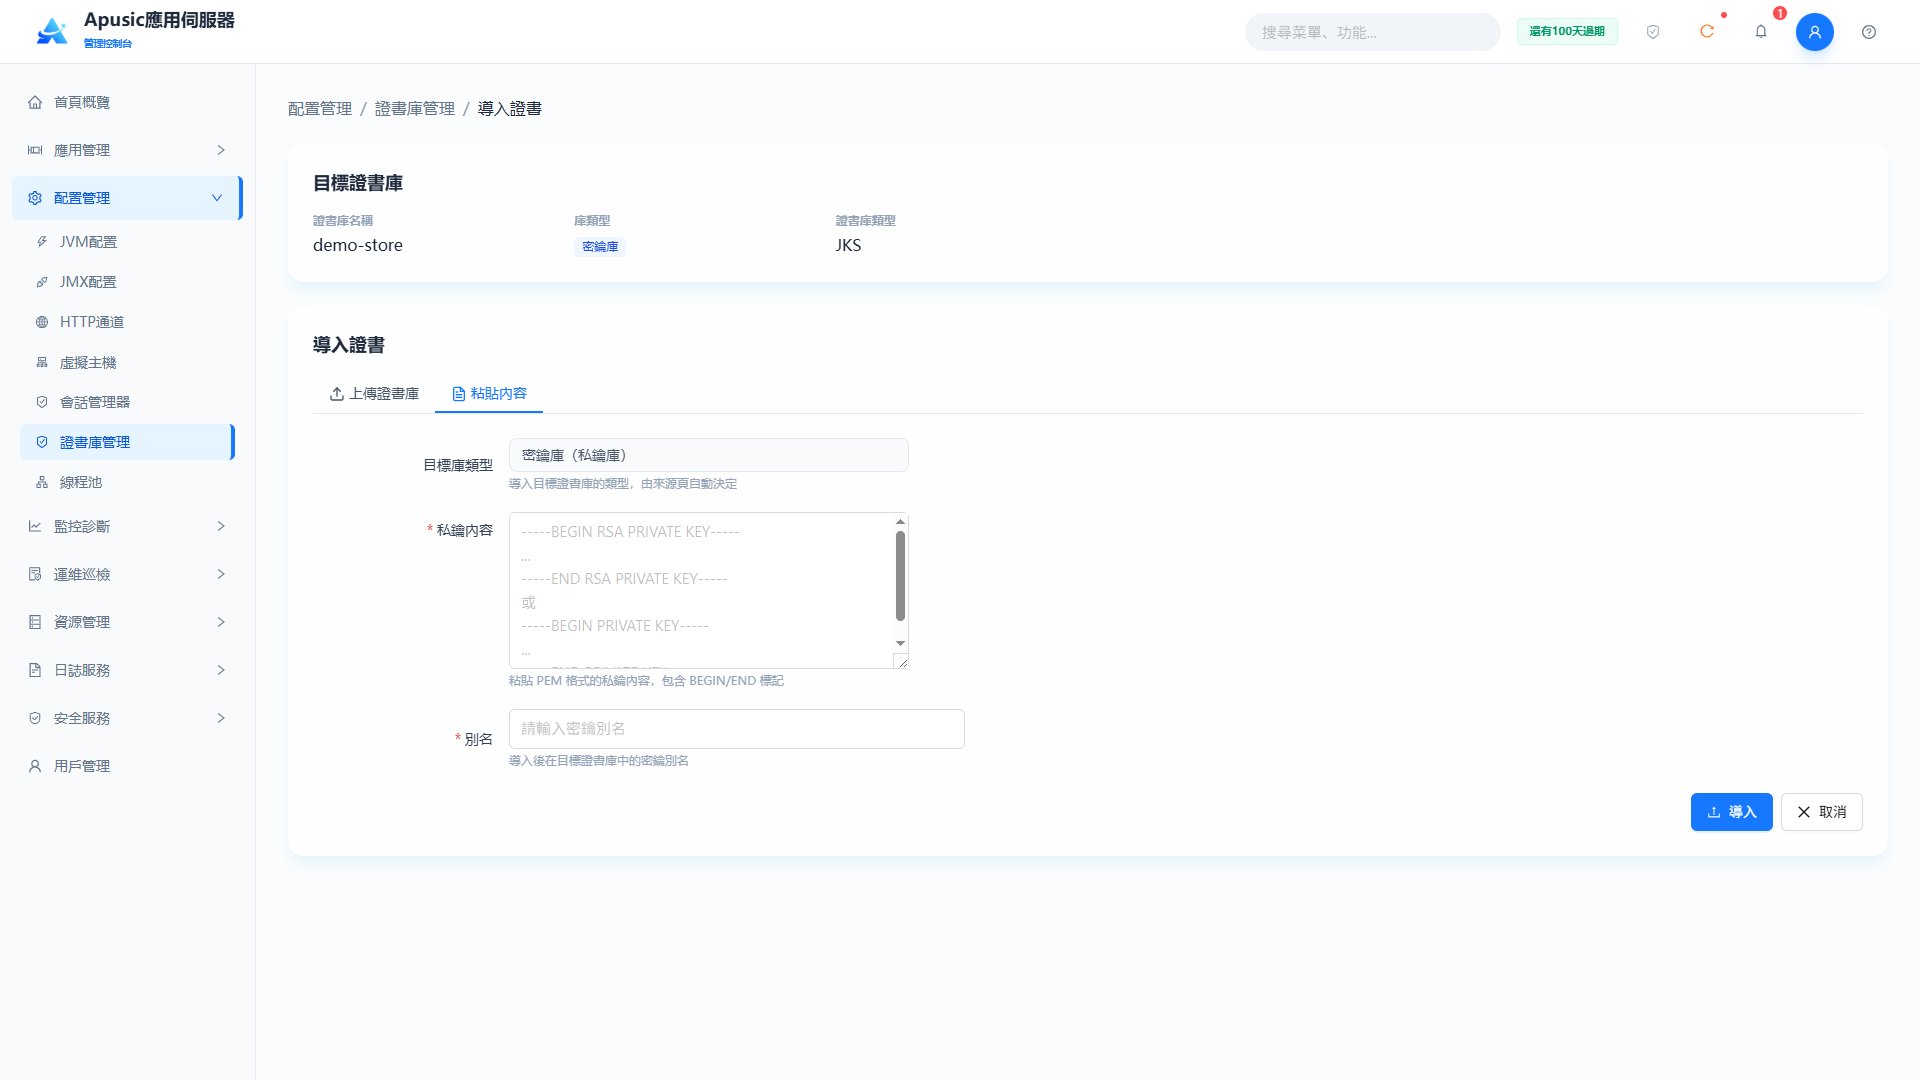
也可以直接貼上密鑰內容(通常是.pem或.key文件),直接匯入密鑰庫(注意內容必須未加密,不能包含"ENCRYPTED PRIVATE KEY"):
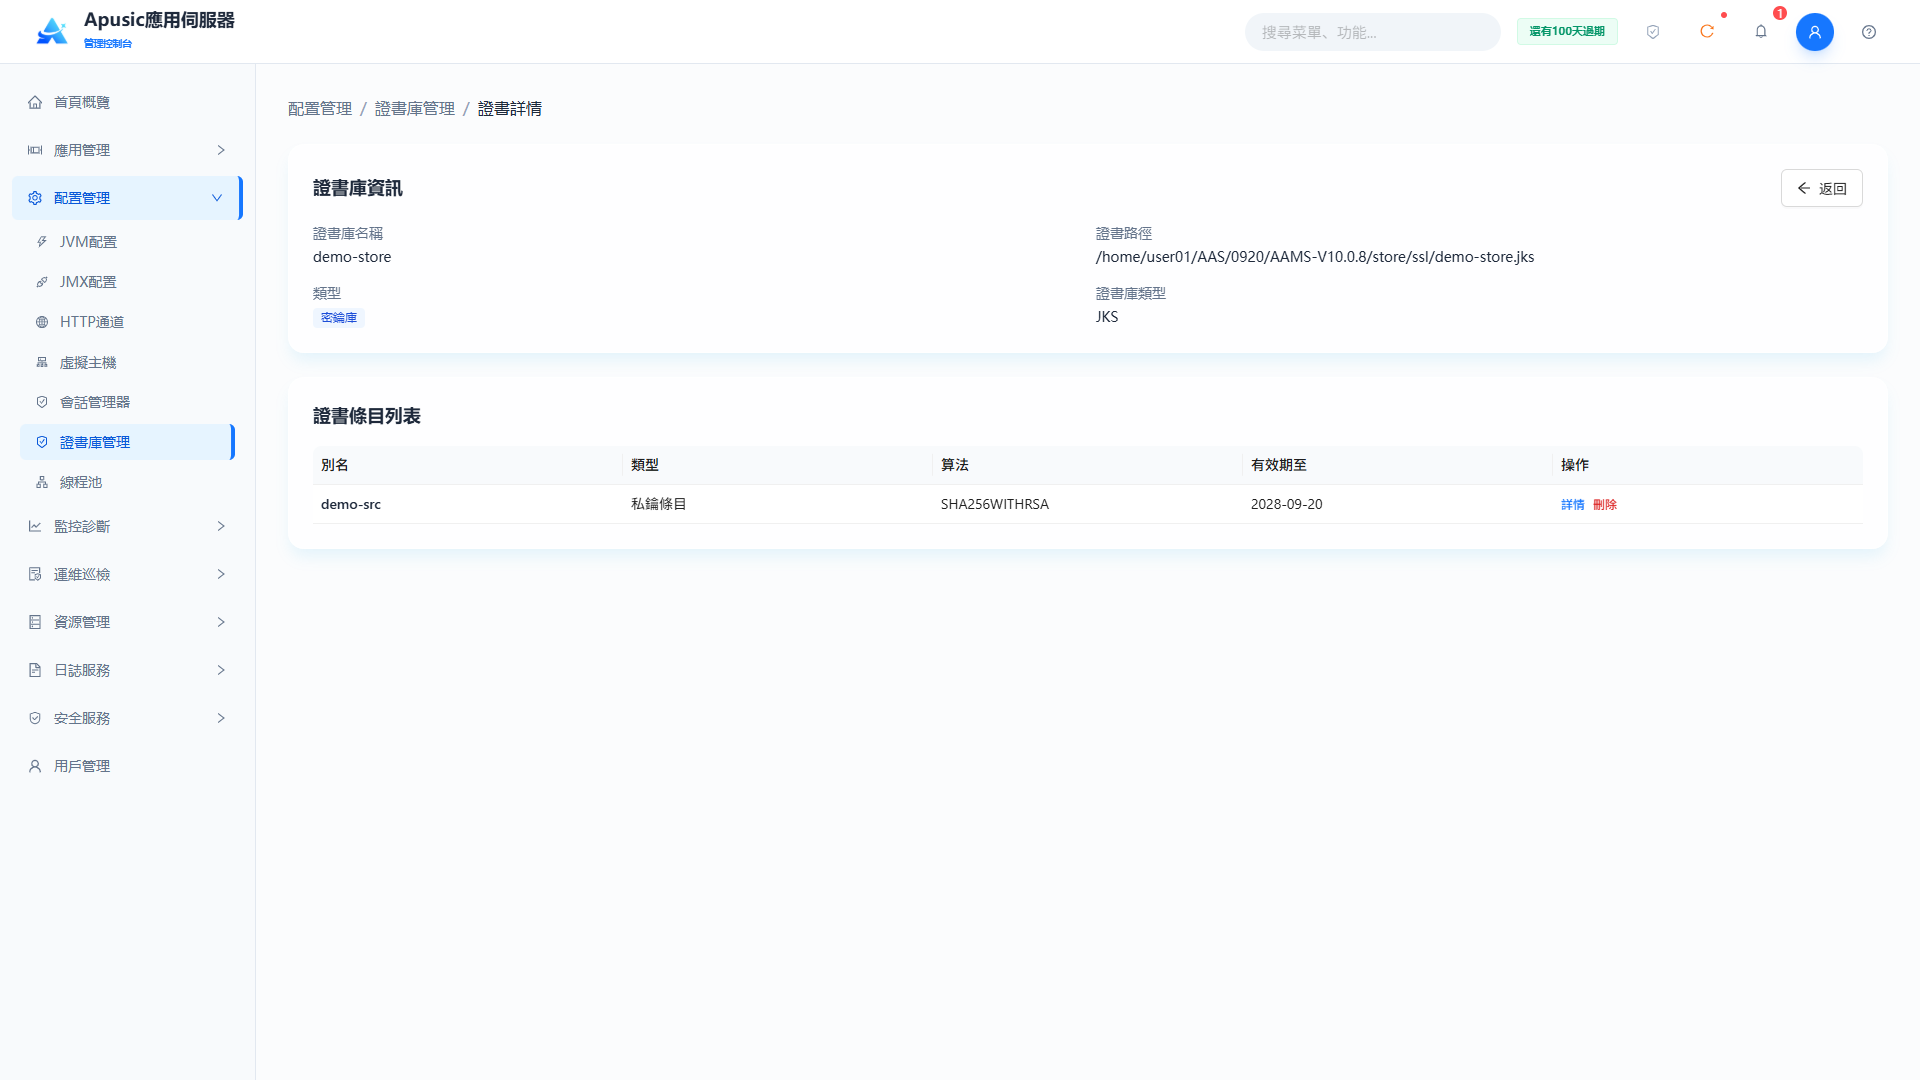
匯入完成後,點擊證書存儲名稱查看匯入的條目:
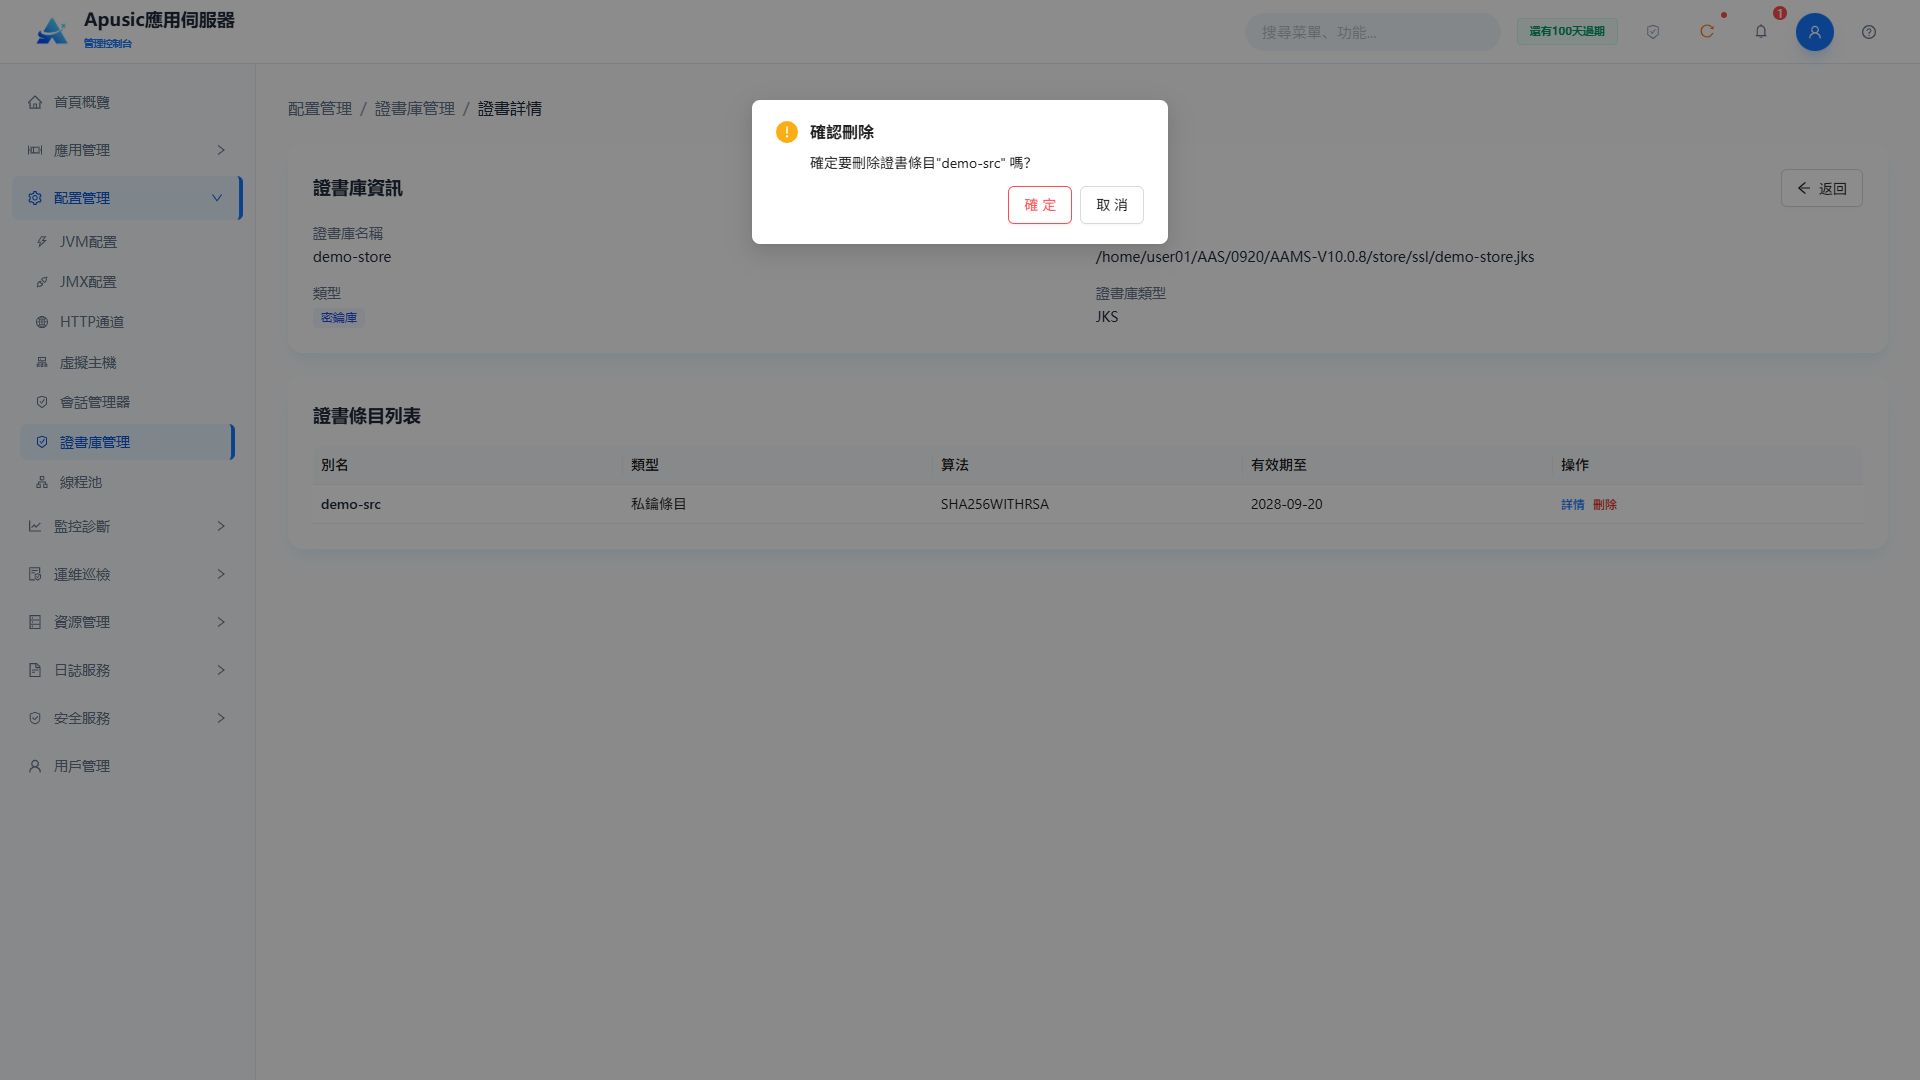
點擊條目進行刪除,彈出確認對話框,點擊確認刪除該條目:
# 下載證書存儲
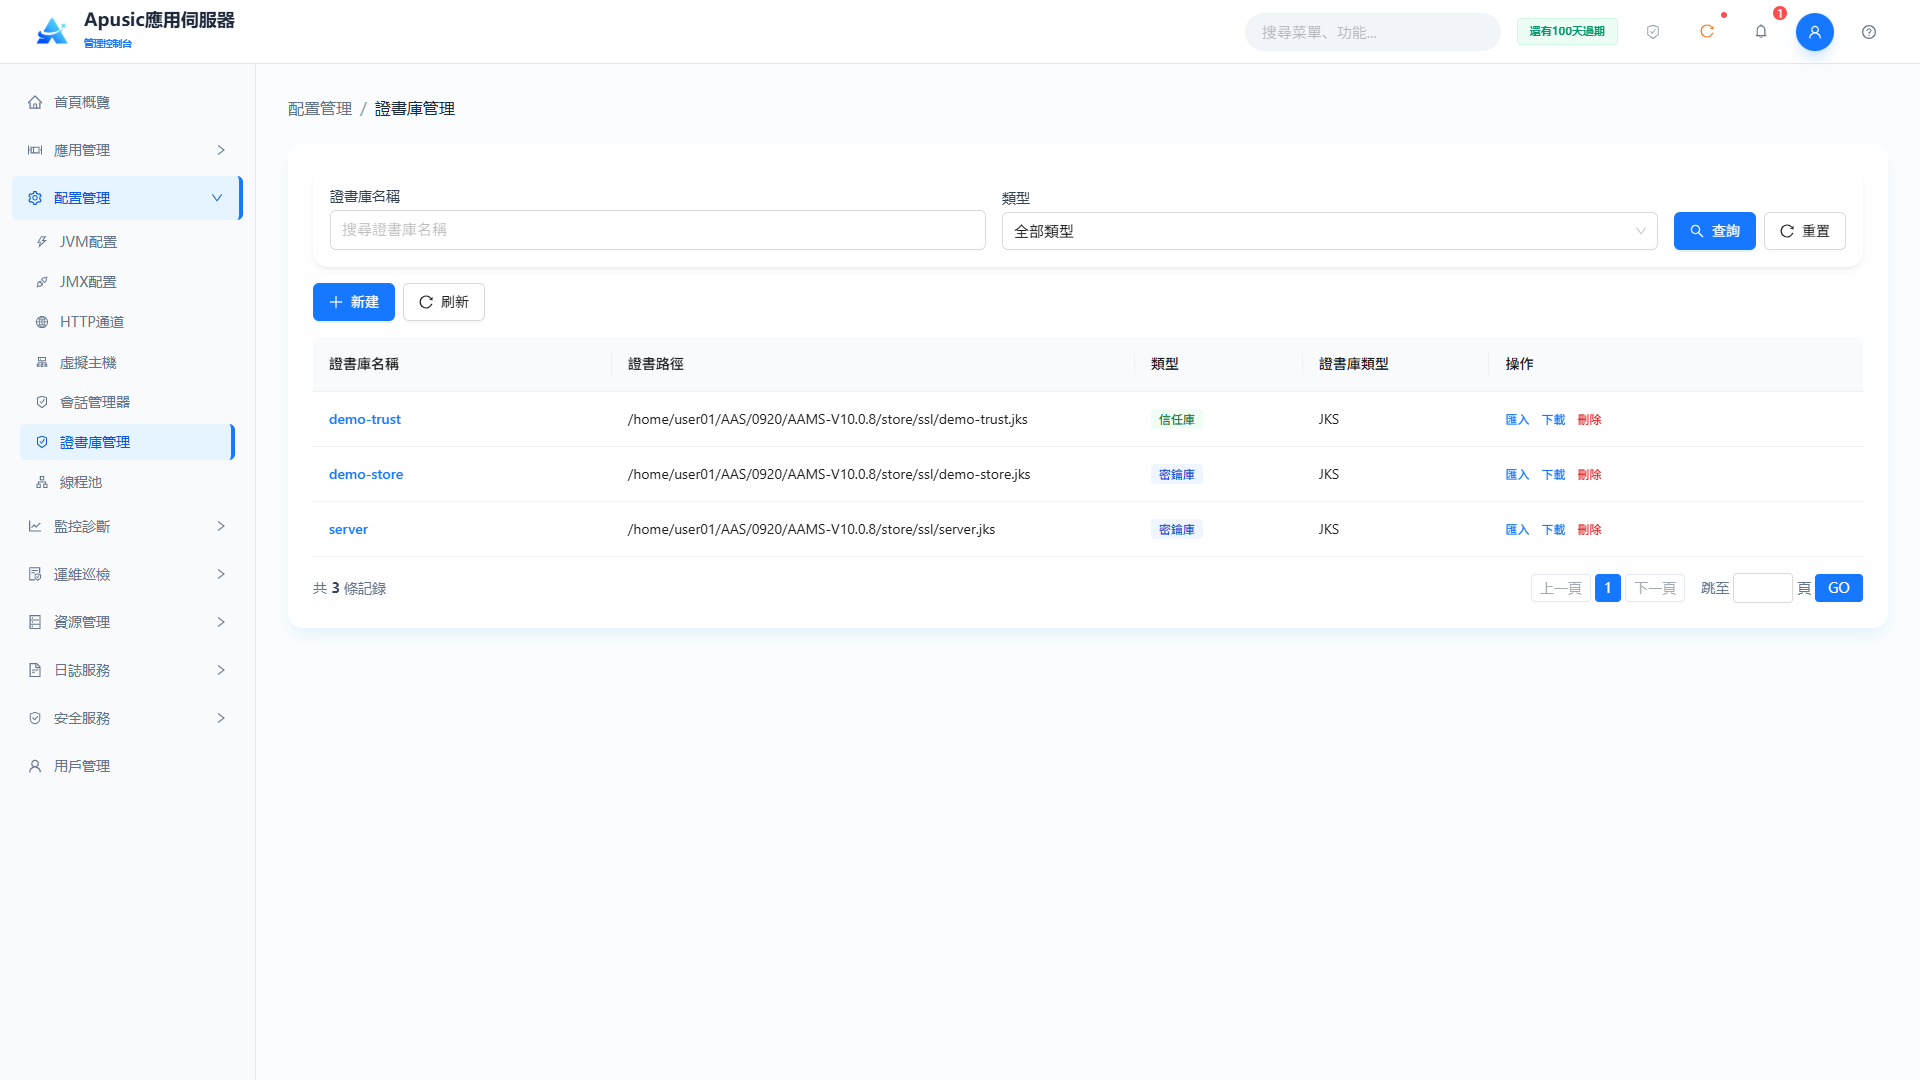
將證書存儲文件下載到本地,下載的文件包含全部證書條目。
# 刪除證書存儲
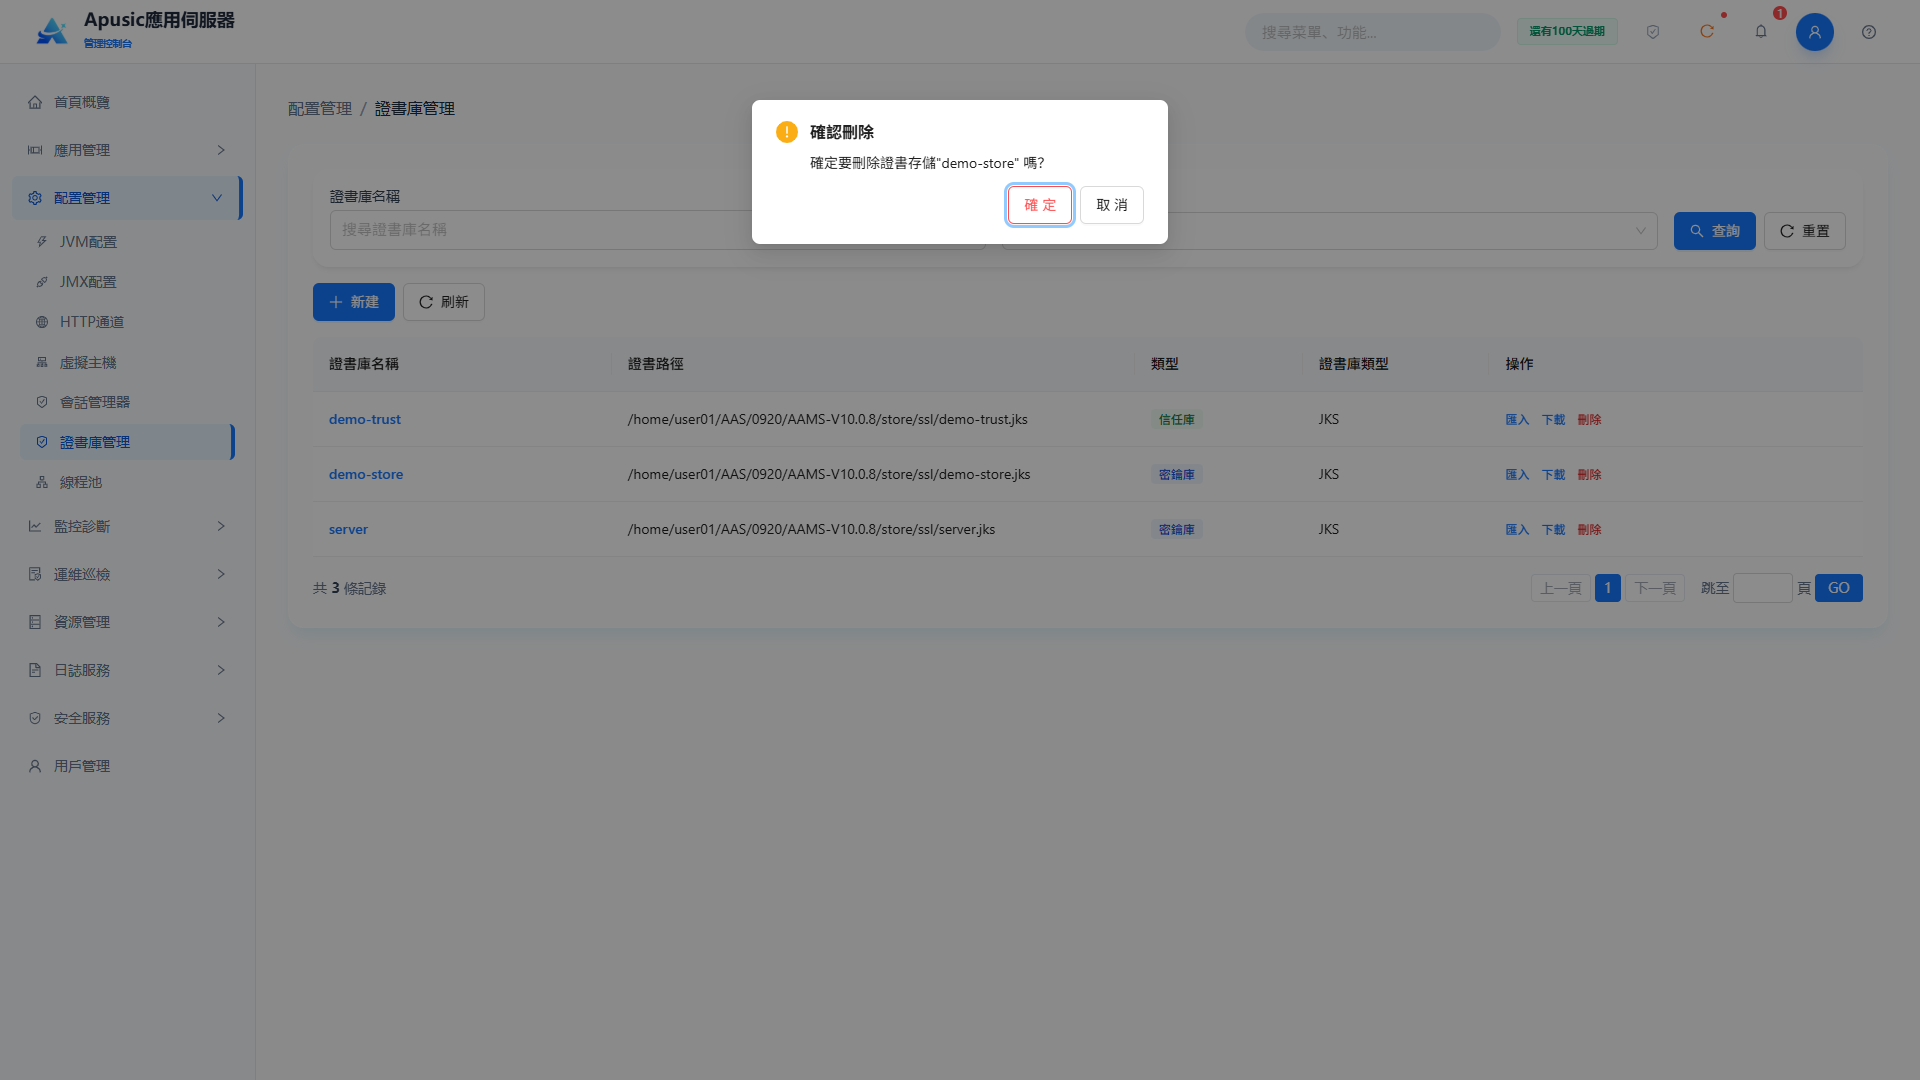
刪除前系統會檢查證書存儲是否被HTTP通道引用,如被引用則刪除失敗。
# 查看證書存儲
顯示證書存儲的基本資訊和證書條目列表,並支援查看單個證書的詳情(演算法、有效期、類型等)。
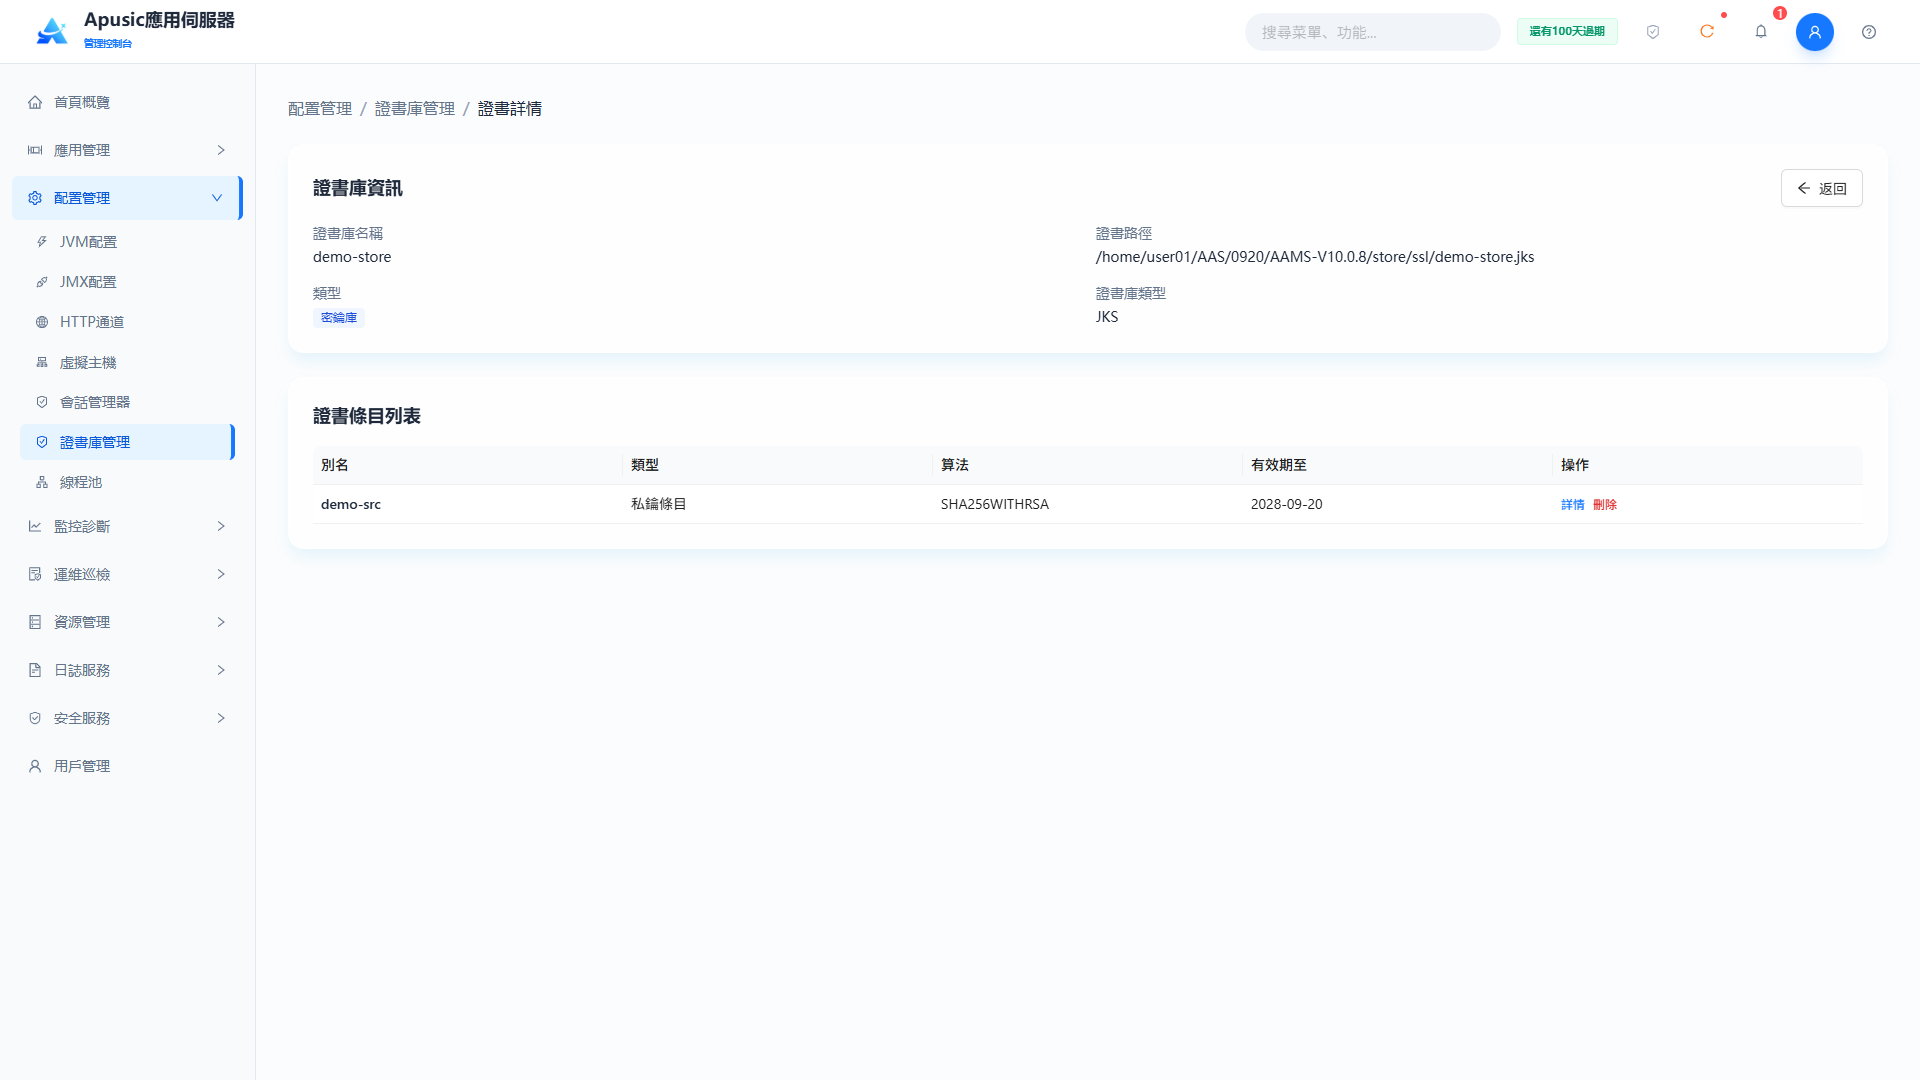
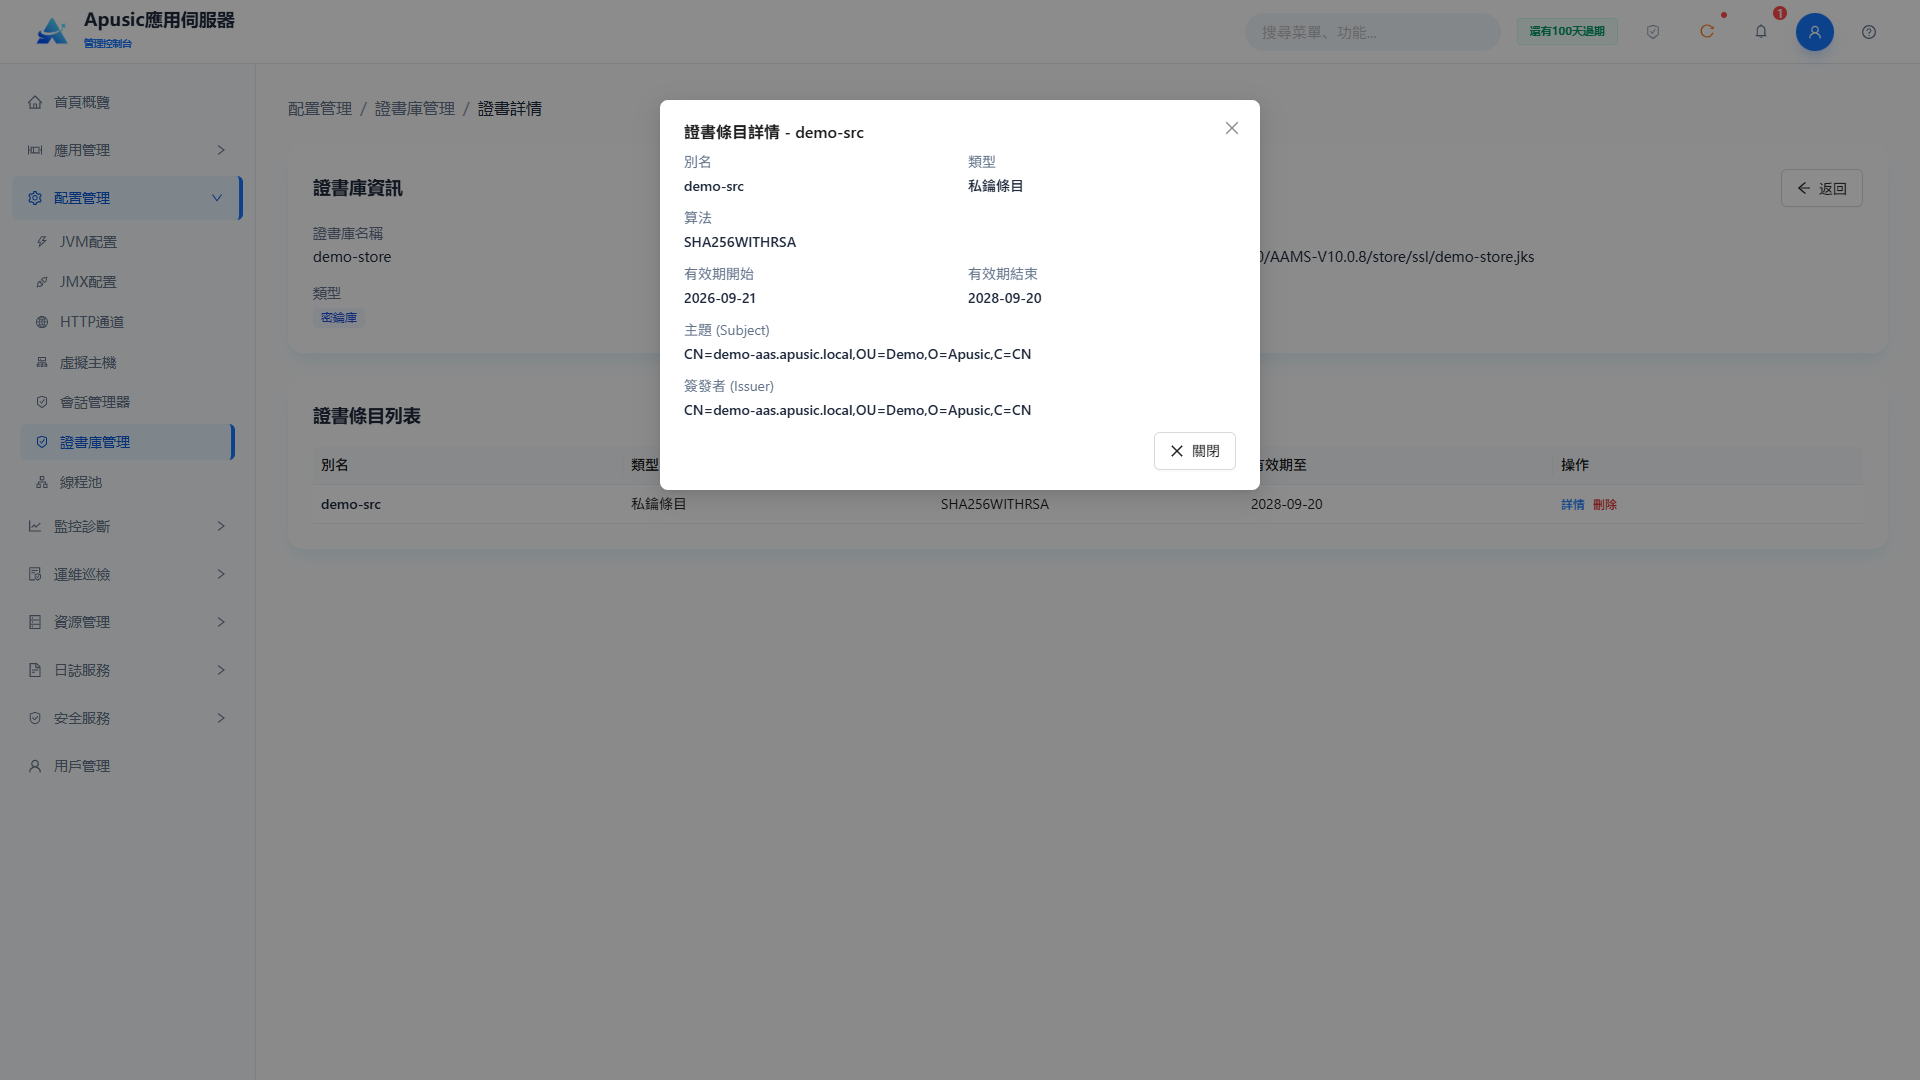
點擊詳情按鈕,可查看條目的有效期、簽名演算法、所有者、發佈者等資訊:
# 線程池
Apusic應用伺服器管理控制台提供線程池的全生命週期管理,支援線程池的創建、配置、修改、刪除和狀態管理。通過線程池參數調優,合理分配伺服器資源、高效處理並發請求,避免線程耗盡或頻繁創建銷毀,保障服務的穩定性與性能。支援核心線程數、最大線程數、隊列大小、空閒時間、優先級等線程池核心參數的細粒度配置,滿足不同業務場景的並發需求。
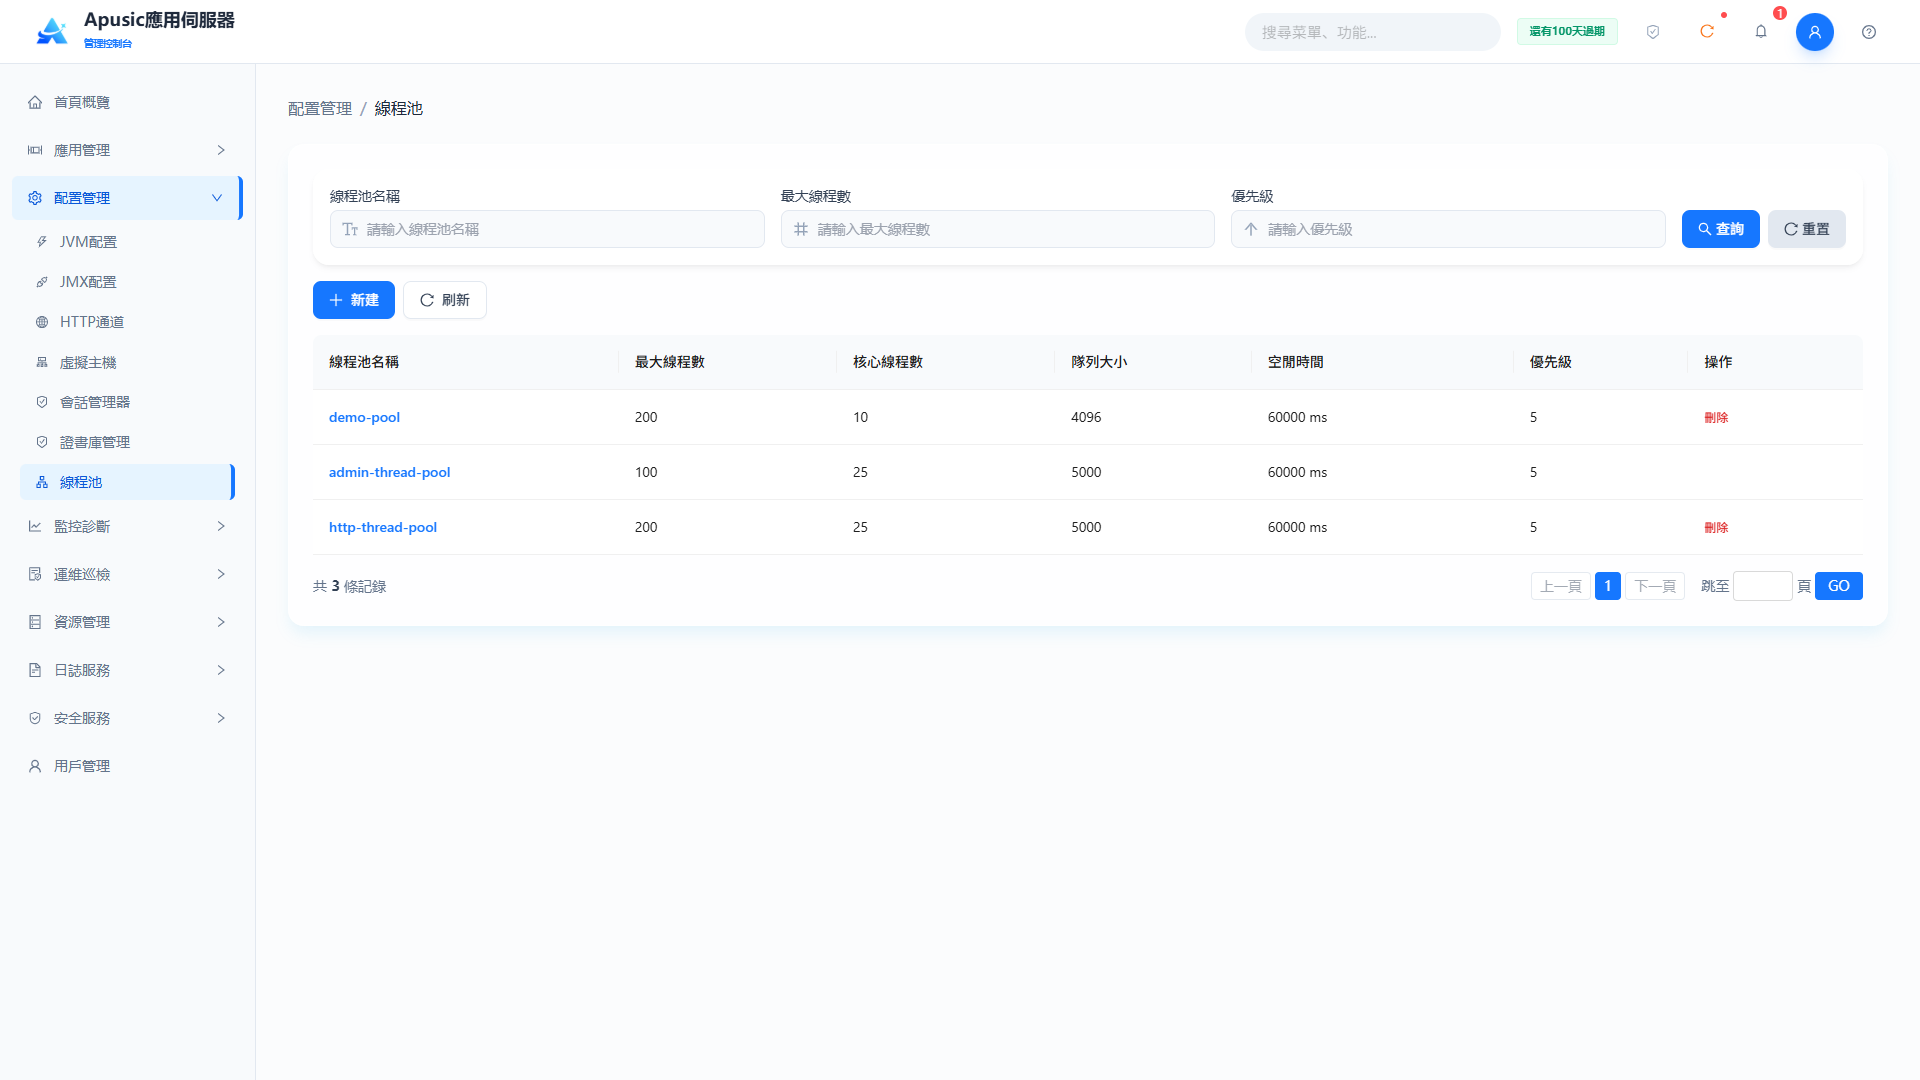
點擊左側菜單"配置管理 → 線程池",可配置各類線程池參數,包括核心線程數、最大線程數、隊列大小、空閒超時、線程優先級等。
# 創建線程池
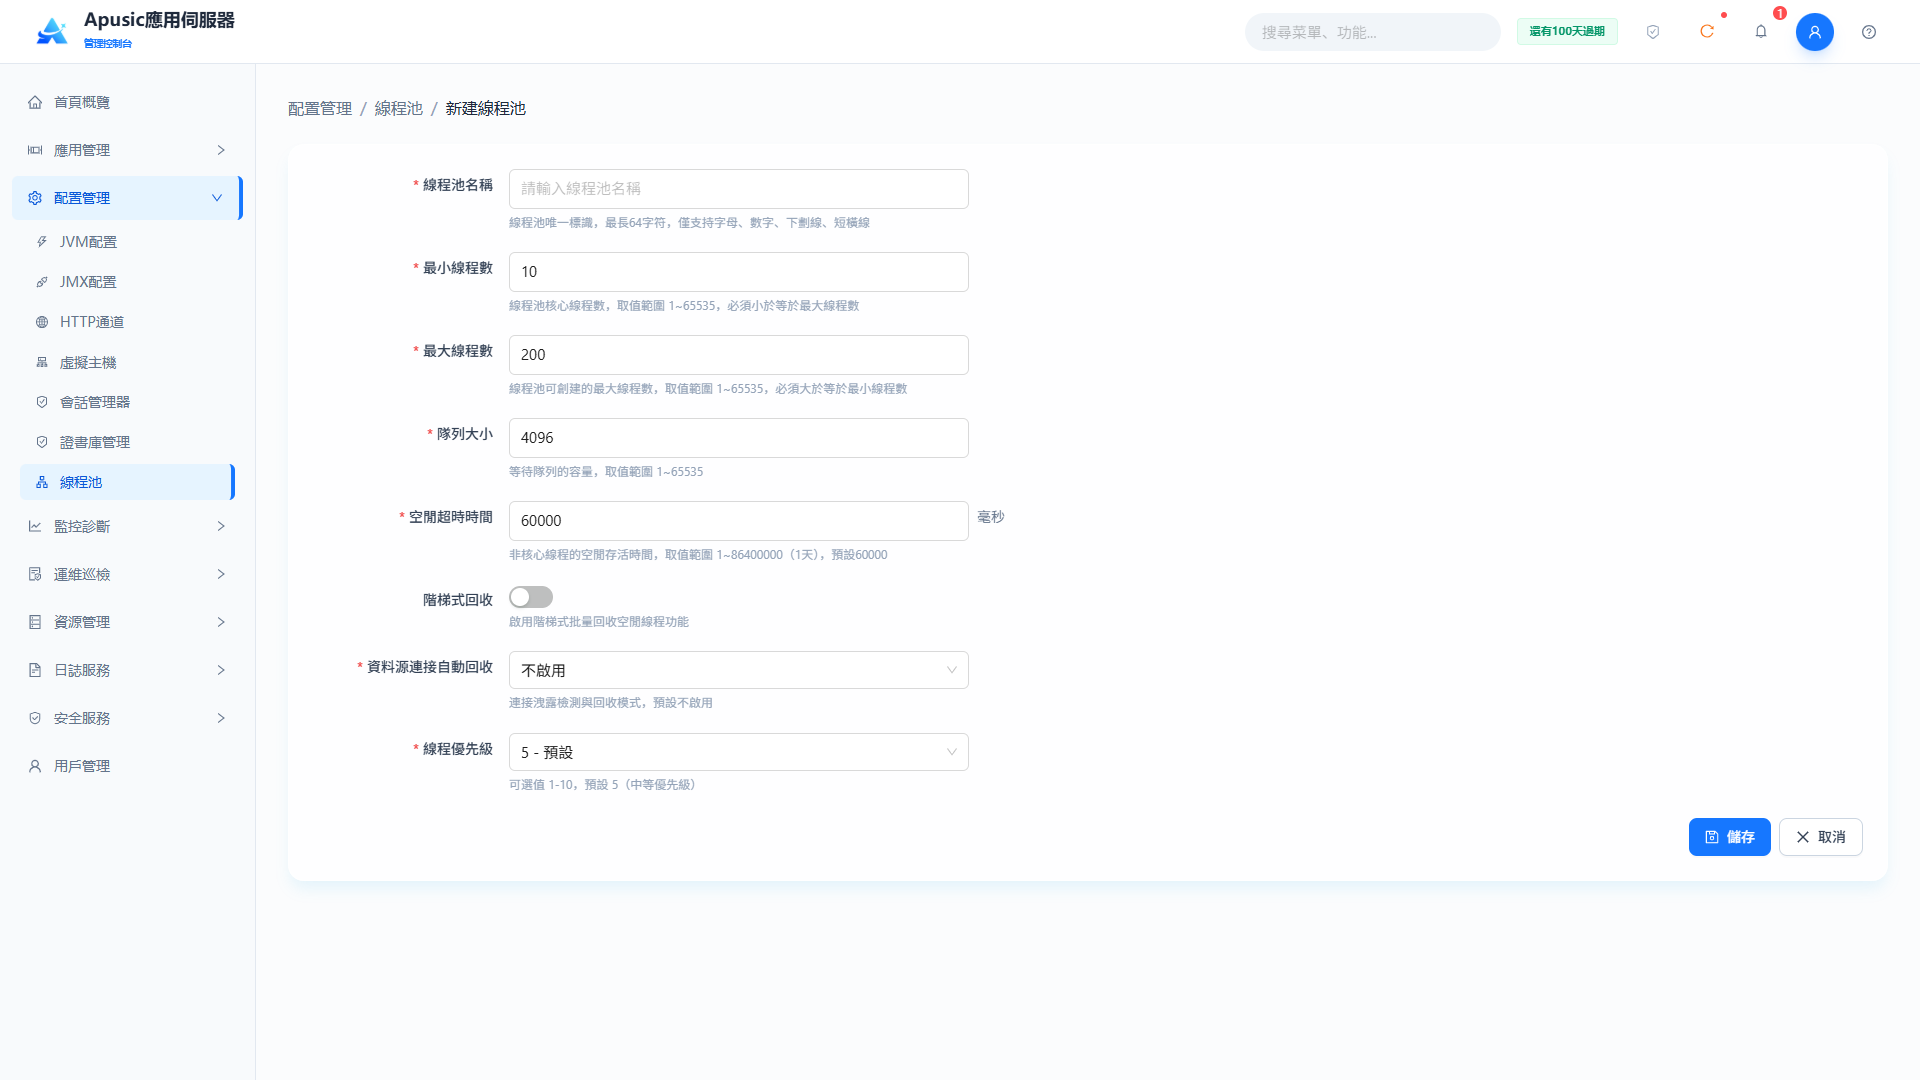
欄位說明:
| 設置 | 參數 | 說明 |
| 線程池名稱 | name | 線程池的唯一標識。全域標識線程池,HTTP通道等配置以該名稱引用,編輯時不可修改。取值範圍:字串,1~64字元,僅允許字母、數字、下劃線、連字號,全域唯一,必填。默認值:空。 |
| 核心線程數 | minThreads | 線程池的核心線程數。線程池任何時候保持的最小線程數量。取值範圍:整數,1~65535,必須小於等於最大線程數,必填。默認值:10。 |
| 最大線程數 | maxThreads | 線程池可創建的最大線程數。限制並發處理請求的線程上限。取值範圍:整數,1~65535,必須大於等於核心線程數,必填。默認值:200。 |
| 隊列大小 | queueSize | 等待隊列的容量。存放尚未處理的請求任務。取值範圍:整數,1~65535,必填。默認值:4096。 |
| 空閒時間 | maxIdleTime | 非核心線程的空閒存活時間,單位毫秒。線程空閒超過該時長後被回收。取值範圍:整數,1~86400000(1天),必填。默認值:60000。 |
| 階梯回收 | threadStepReclaim | 是否啟用階梯式批次回收空閒線程。開啟後空閒線程按批次階梯式回收,避免線程數量驟降。取值範圍:開關,開 / 關。默認值:關。 |
| 回收數量 | threadStepSize | 階梯回收時每批次回收的空閒線程數,階梯回收開啟時顯示。控制每批次回收的線程數量。取值範圍:整數,1~65535。默認值:20。 |
| 回收間隔 | threadStepTime | 階梯回收相鄰批次之間的間隔,單位毫秒,階梯回收開啟時顯示。控制相鄰批次的間隔時間。取值範圍:整數,1~86400000(1天)。默認值:10000。 |
| 連接自動回收 | connectionAutoReclaim | 數據源連接的自動回收策略。控制請求結束後連接的回收方式——"自動"在請求結束時自動回收連接,"僅檢測"只檢測洩漏並允許手工回收。取值範圍:下拉框,停用 / 自動 / 僅檢測,必填。默認值:停用。 |
| 優先級 | priority | 線程的CPU調度優先級。數值越大越優先被CPU調度執行。取值範圍:下拉框,1~10。默認值:5。 |
# 編輯線程池
在線程池列表中點擊線程池名稱,打開"線程池"編輯頁面:
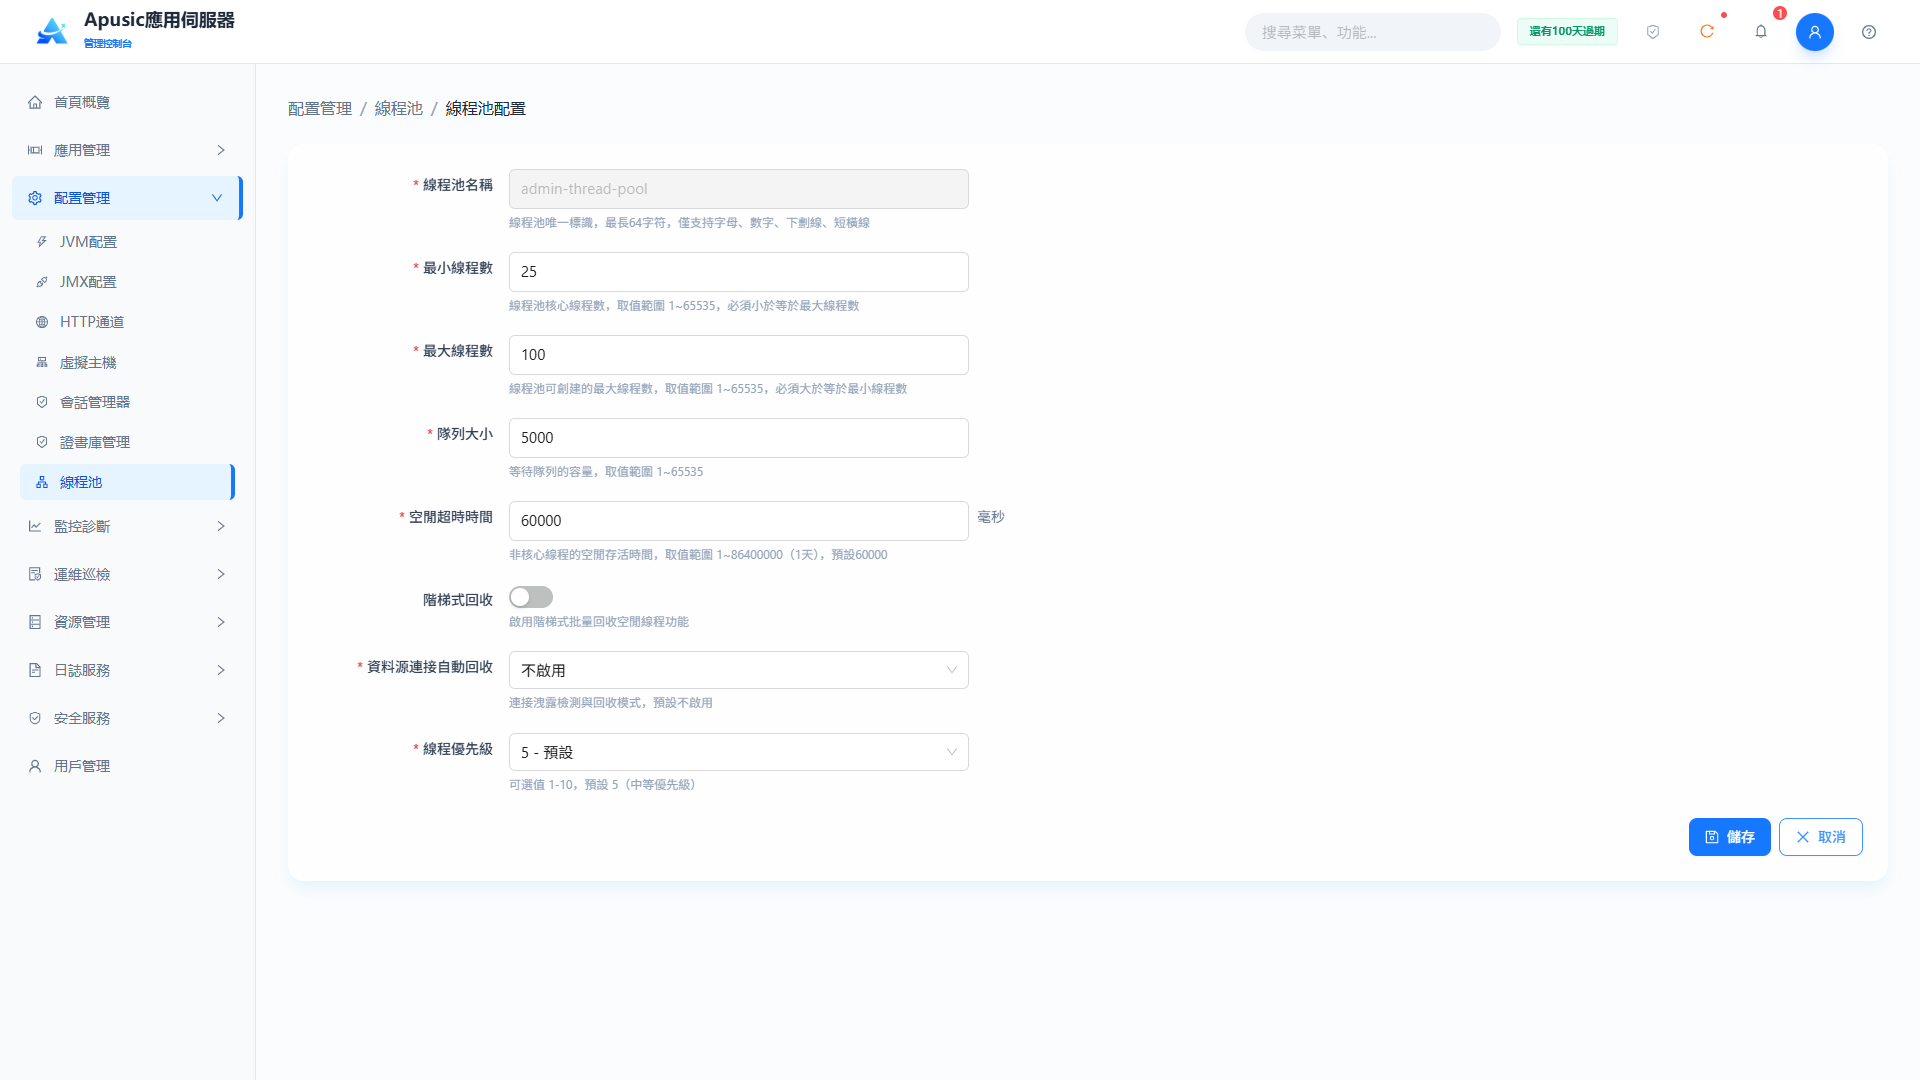
編輯頁面欄位與創建頁面相同,區別在於線程池名稱只讀不可修改。修改其他參數後點擊"儲存"應用配置,或點擊"取消"放棄變更。
線程池參數變更後必須重啟伺服器才能生效。
# 刪除線程池
在線程池列表中點擊"操作"列的"刪除",確認後刪除線程池。
內置線程池(如
admin-thread-pool)不提供刪除入口;刪除前請確認沒有HTTP通道等配置引用該線程池,否則可能導致相關功能不可用。
# 監控診斷
# 監控配置
應用伺服器管理控制台提供細粒度的性能監控與診斷能力。通過配置監控服務,可對JVM、Web容器、線程池、數據源(JDBC連接池)、HTTP通道等核心組件開啟實時數據採集。
點擊左側菜單"監控診斷 → 監控配置",頁面包含"監控服務""告警配置""介面服務""SNMP配置"四個頁籤。
# 監控服務
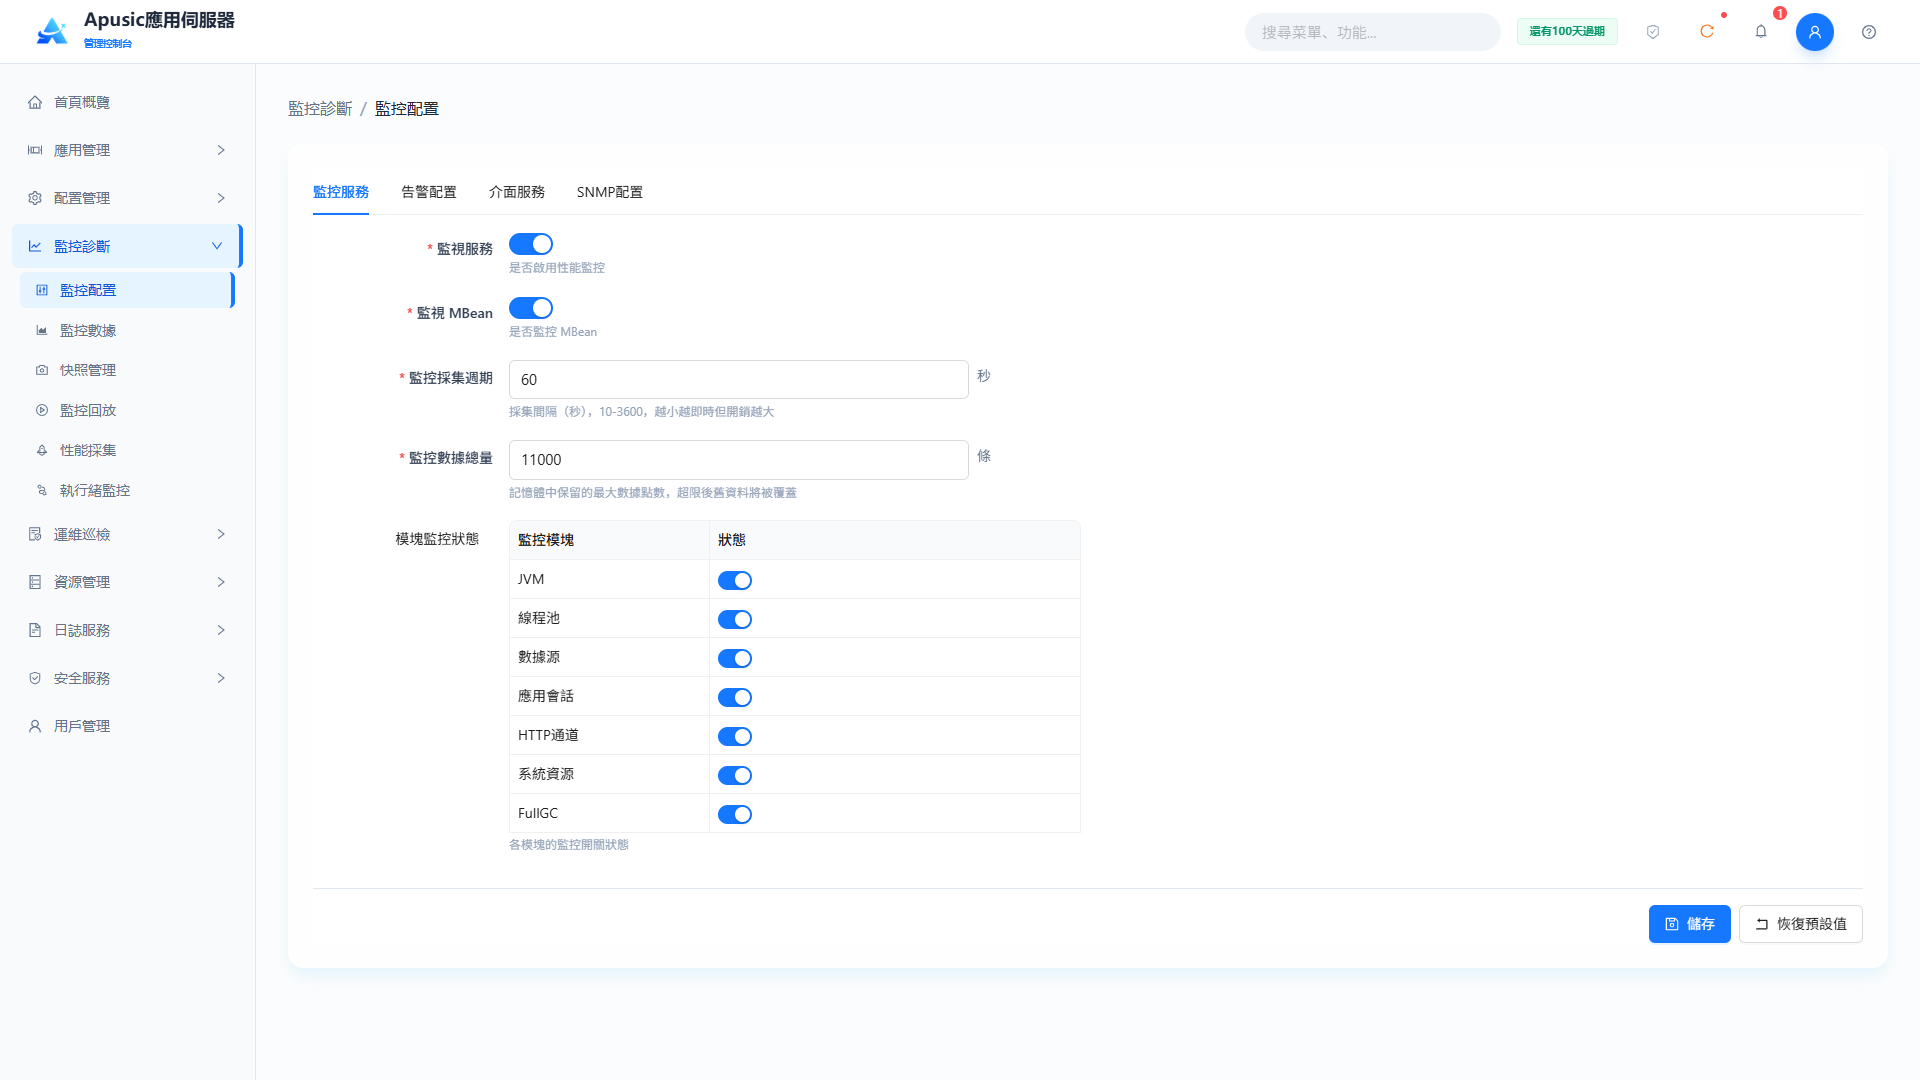
可配置監控服務開關、採集時間間隔和各模組的監控狀態(數據源、HTTP通道、線程池、應用會話、Full GC、JVM、CPU、記憶體等)。
欄位說明:
| 設置 | 參數 | 說明 |
| 監控服務 | monitorService | 監控服務總開關。開啟後按採集間隔採集各模組監控數據;關閉後停止所有監控數據的採集。取值範圍:開關,開 / 關。默認值:關。 |
| 監控MBean | monitorMbean | 是否啟用MBean監控。開啟後通過MBean採集更細粒度的運行指標。取值範圍:開關,開 / 關。默認值:關。 |
| 採集間隔 | collectInterval | 監控數據的採集時間間隔,單位秒。控制採樣頻率,間隔越短數據越密集、開銷越大。取值範圍:整數,10~3600。默認值:10。 |
| 最大數據點 | maxDataPoints | 監控數據保留的最大數據點數量。限制監控圖表顯示的歷史數據規模。取值範圍:整數。默認值:空(系統默認限制)。 |
| 模組狀態 | moduleStatus | 各模組(數據源、HTTP通道、線程池、應用會話、Full GC、JVM、CPU、記憶體等)的獨立監控開關。按需開啟對應模組的監控,只有開啟的模組才會產生監控數據。取值範圍:開關,開 / 關(按模組逐個設置)。默認值:關。 |
只有開啟的監控項才會產生相應的監控數據。
# 告警配置
告警配置用於在監控指標異常時主動通知運維人員。當「當前值 > 閾值」且「連續滿足次數 ≥ 設定值」時觸發告警。
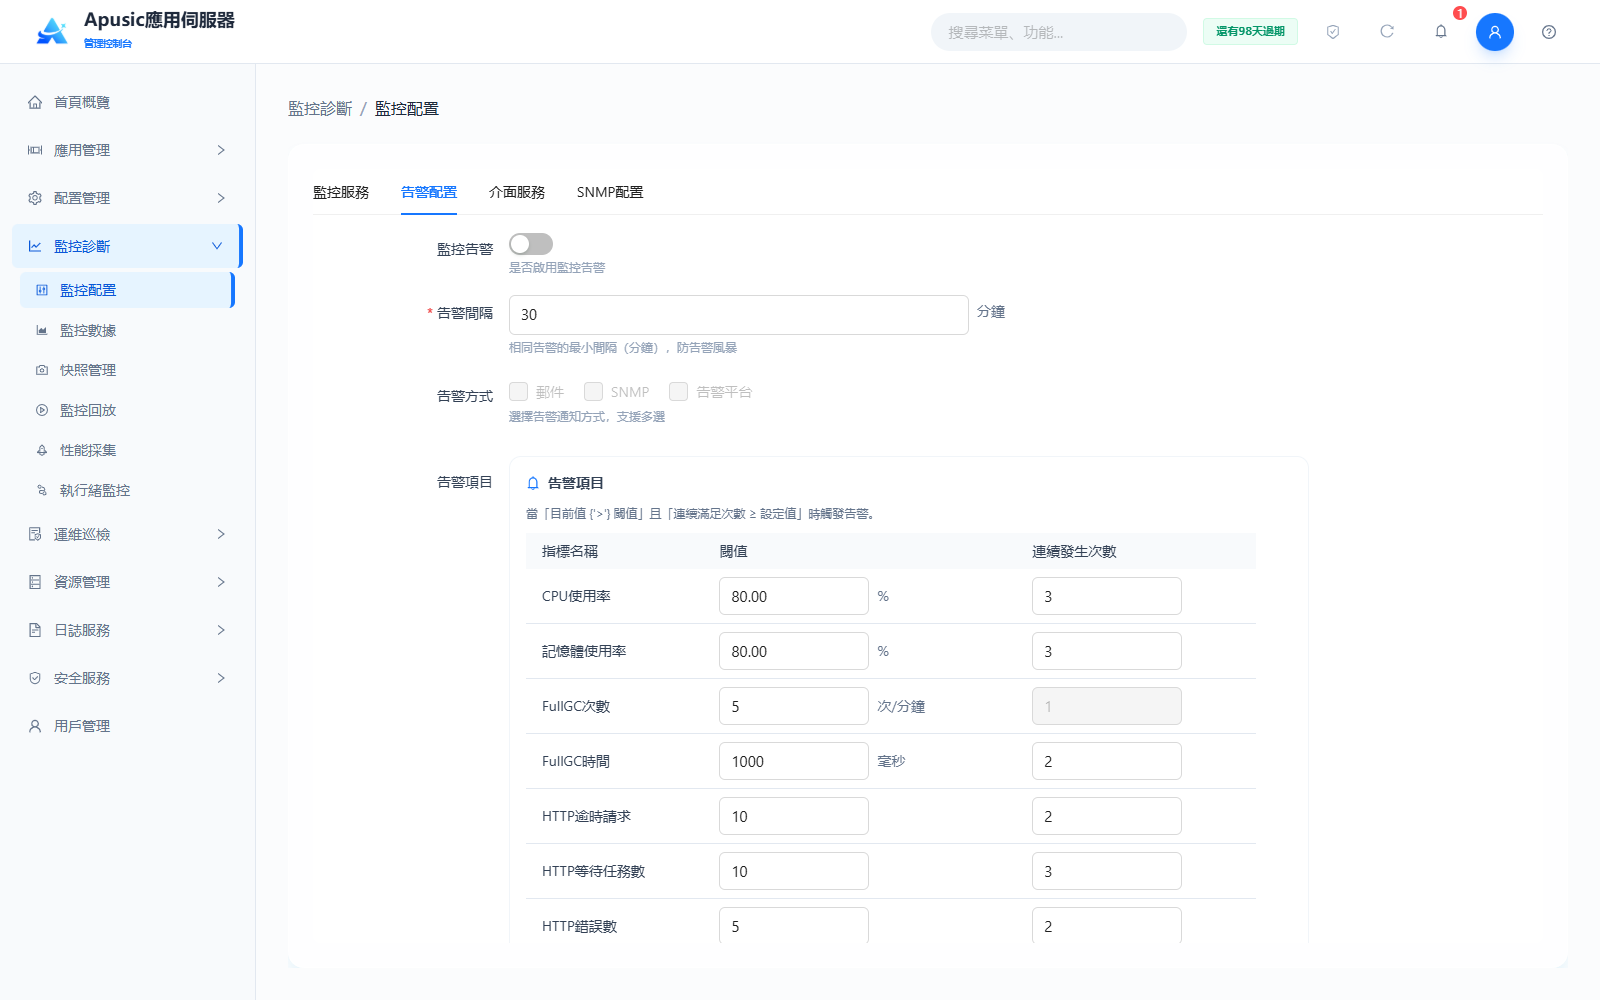
欄位說明:
| 設置 | 說明 |
|---|---|
| 監控告警 | 監控告警總開關。開啟後按告警項目規則檢測並發送告警;關閉後不產生告警。默認值:關。 |
| 告警間隔 | 相同告警的最小間隔(分鐘),用於防止告警風暴。取值範圍:正整數。默認值:30。 |
| 告警方式 | 告警通知方式,支援多選:郵件 / SNMP / 告警平台。 |
| 告警項目 | 告警檢測指標列表,每項包含閾值與連續發生次數:CPU使用率(%,默認80,3次)、記憶體使用率(%,默認80,3次)、FullGC次數(次/分鐘,默認5)、FullGC時間(毫秒,默認1000,2次)、HTTP超時請求(默認10,2次)、HTTP等待任務數(默認10,3次)、HTTP錯誤數(默認5,2次)。 |
配置完成後點擊"保存"生效;點擊"恢復默認值"可將本頁配置恢復為出廠默認值。
# 介面服務
介面服務用於將伺服器監控數據以標準介面形式對外開放,便於接入 Prometheus、Grafana 等第三方監控平台。
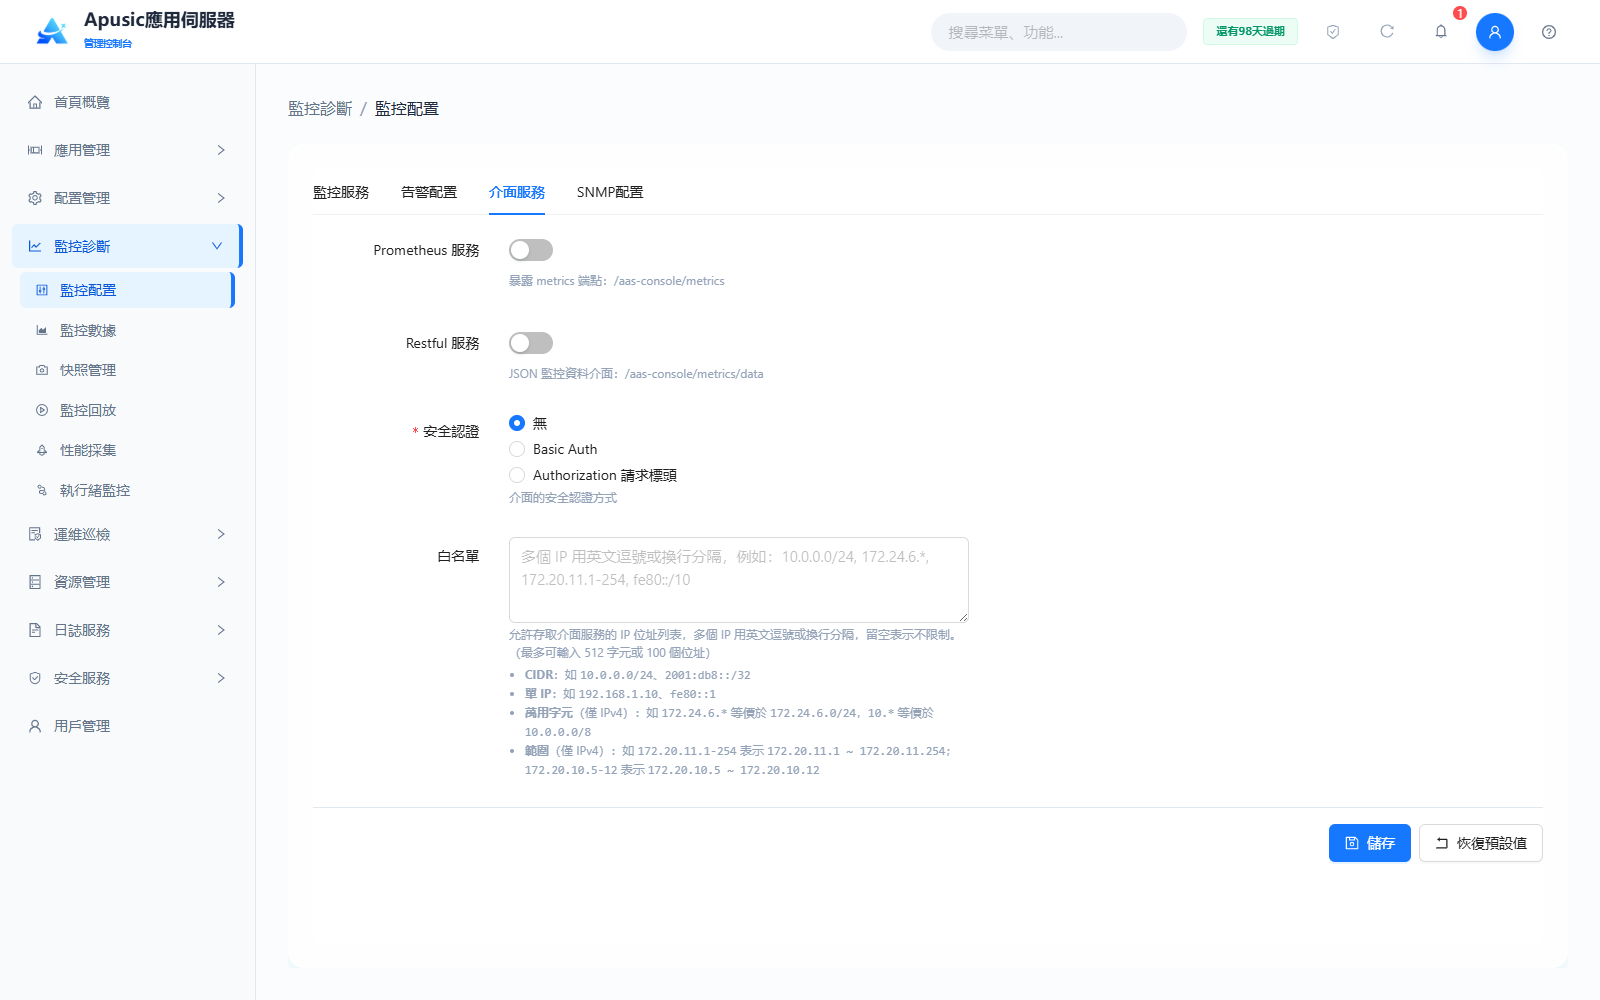
欄位說明:
| 設置 | 說明 |
|---|---|
| Prometheus 服務 | 開啟後暴露 metrics 端點:/aas-console/metrics,供 Prometheus 抓取監控指標。默認值:關。 |
| Restful 服務 | 開啟後提供 JSON 監控數據介面:/aas-console/metrics/data。默認值:關。 |
| 安全認證 | 介面的安全認證方式,可選:無 / Basic Auth / Authorization 請求標頭。默認值:無。生產環境建議啟用認證。 |
| 白名單 | 允許訪問介面服務的 IP 地址列表,多個 IP 用英文逗號或換行分隔,留空表示不限制(最多可輸入 512 字符或 100 個地址)。支援格式:CIDR(如 10.0.0.0/24、2001:db8::/32)、單 IP(如 127.0.0.1、fe80::1)、通配符(僅 IPv4)、範圍(僅 IPv4)。 |
配置完成後點擊"保存"生效;點擊"恢復默認值"可將本頁配置恢復為出廠默認值。
# SNMP配置
SNMP配置用於啟用 SNMP 代理服務,使第三方網管系統可通過 SNMP 協議採集伺服器監控數據。
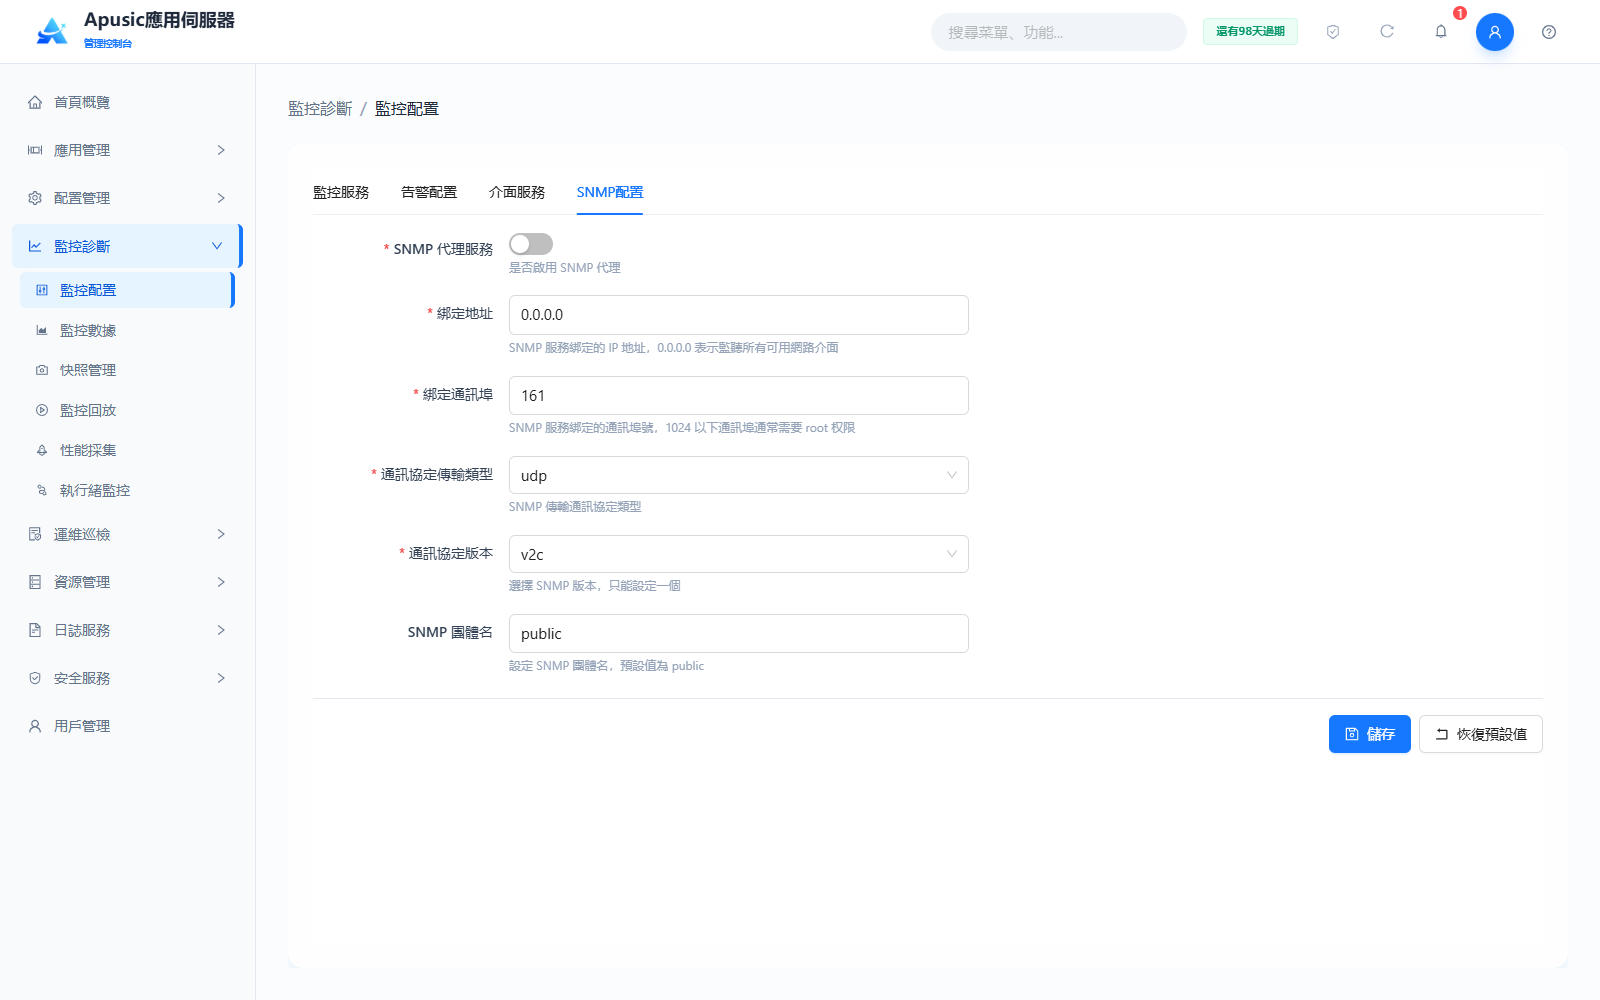
欄位說明:
| 設置 | 說明 |
|---|---|
| SNMP 代理服務 | 是否啟用 SNMP 代理。默認值:關。 |
| 綁定地址 | SNMP 服務綁定的 IP 地址,0.0.0.0 表示監聽所有可用網絡介面。默認值:0.0.0.0。 |
| 綁定端口 | SNMP 服務綁定的端口號,1024 以下端口通常需要 Root 權限。默認值:161。 |
| 協議傳輸類型 | SNMP 傳輸協議類型。默認值:udp。 |
| 協議版本 | 選擇 SNMP 版本,只能設置一個。默認值:v2c。 |
| SNMP 團體名 | 配置 SNMP 團體名。默認值:public。生產環境建議修改默認團體名。 |
配置完成後點擊"保存"生效;點擊"恢復默認值"可將本頁配置恢復為出廠默認值。
# 監控數據
以圖表形式顯示系統資源、JVM、數據源、應用會話、HTTP通道、線程池等核心組件的實時數據,並提供 SQL 追蹤、類加載跟蹤、FullGC 監控等專項診斷能力。
# 系統資源
實時感知伺服器節點的CPU負載、記憶體使用和磁碟空間狀態。
點擊左側菜單"監控診斷 → 監控數據":
如果顯示監控服務未開啟,請先在監控配置中開啟系統資源監控。
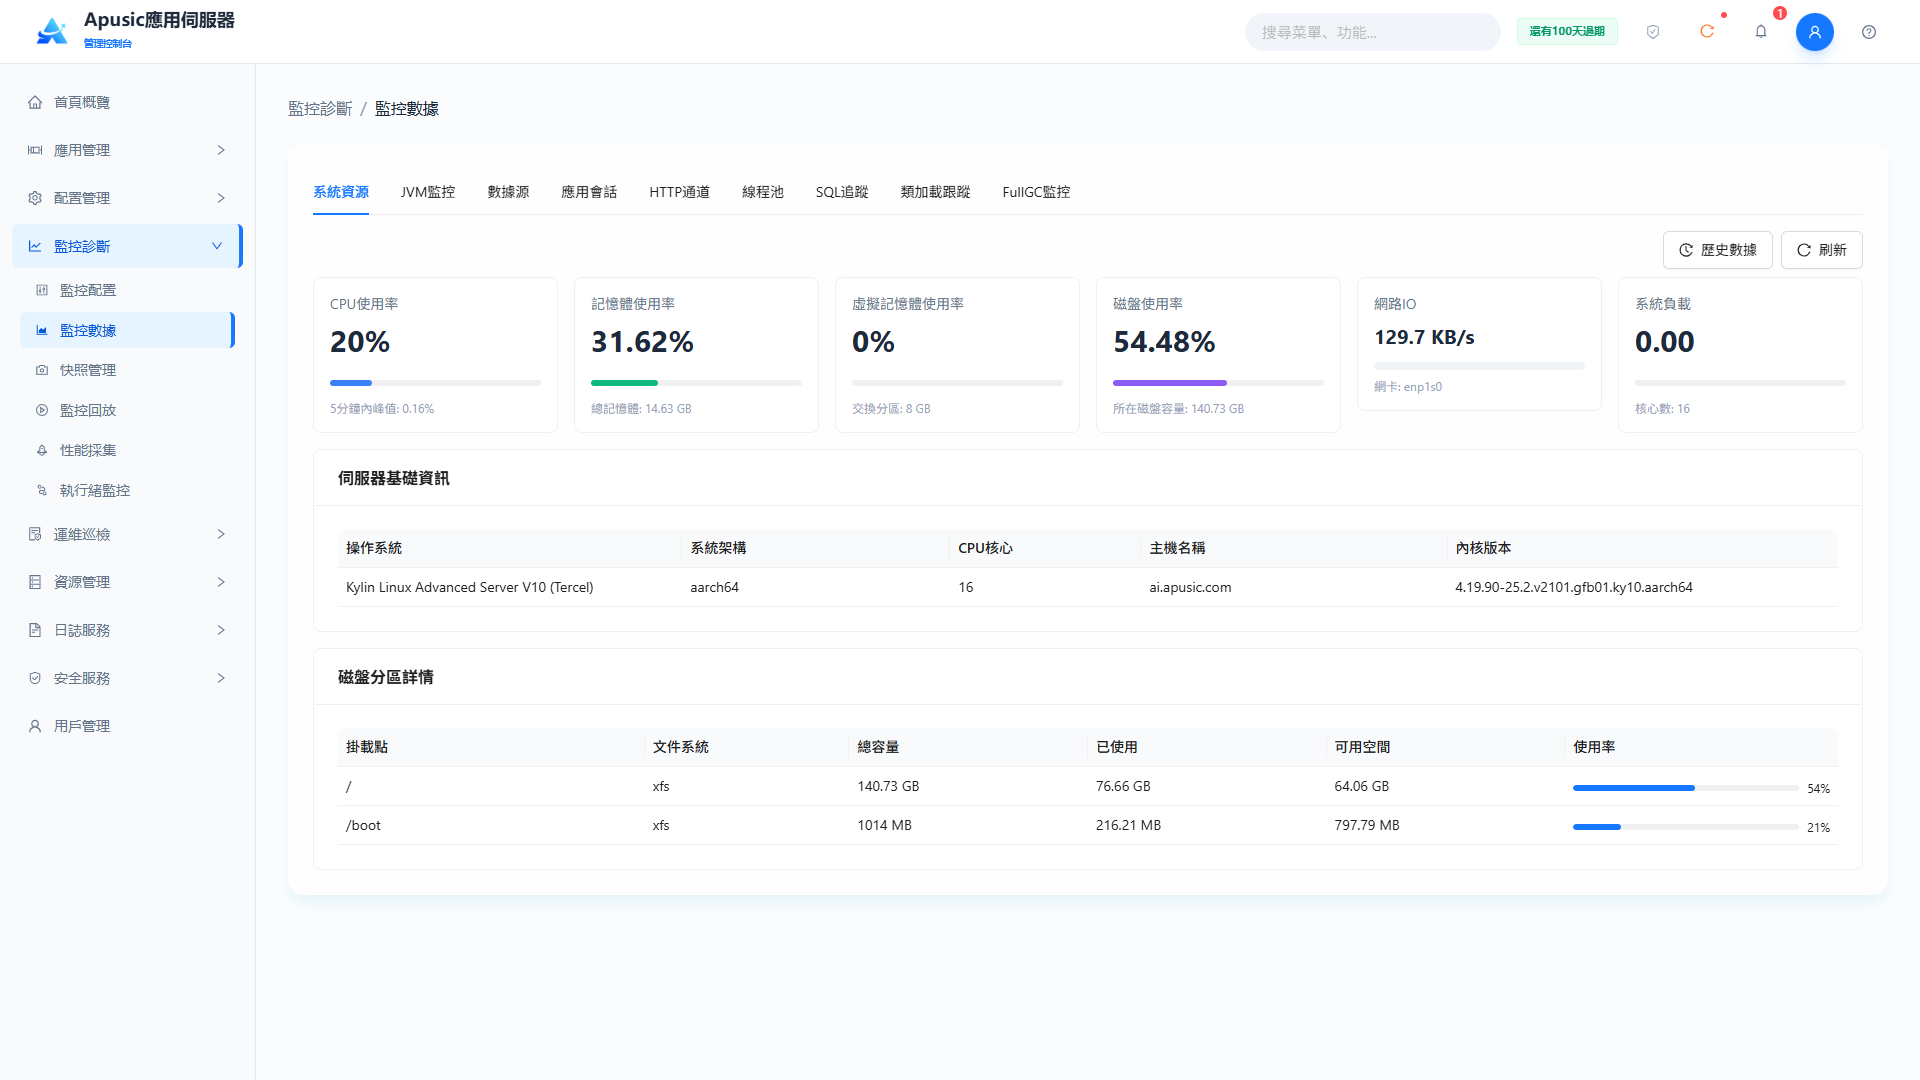
點擊"歷史數據",可查看採集到的歷史數據。
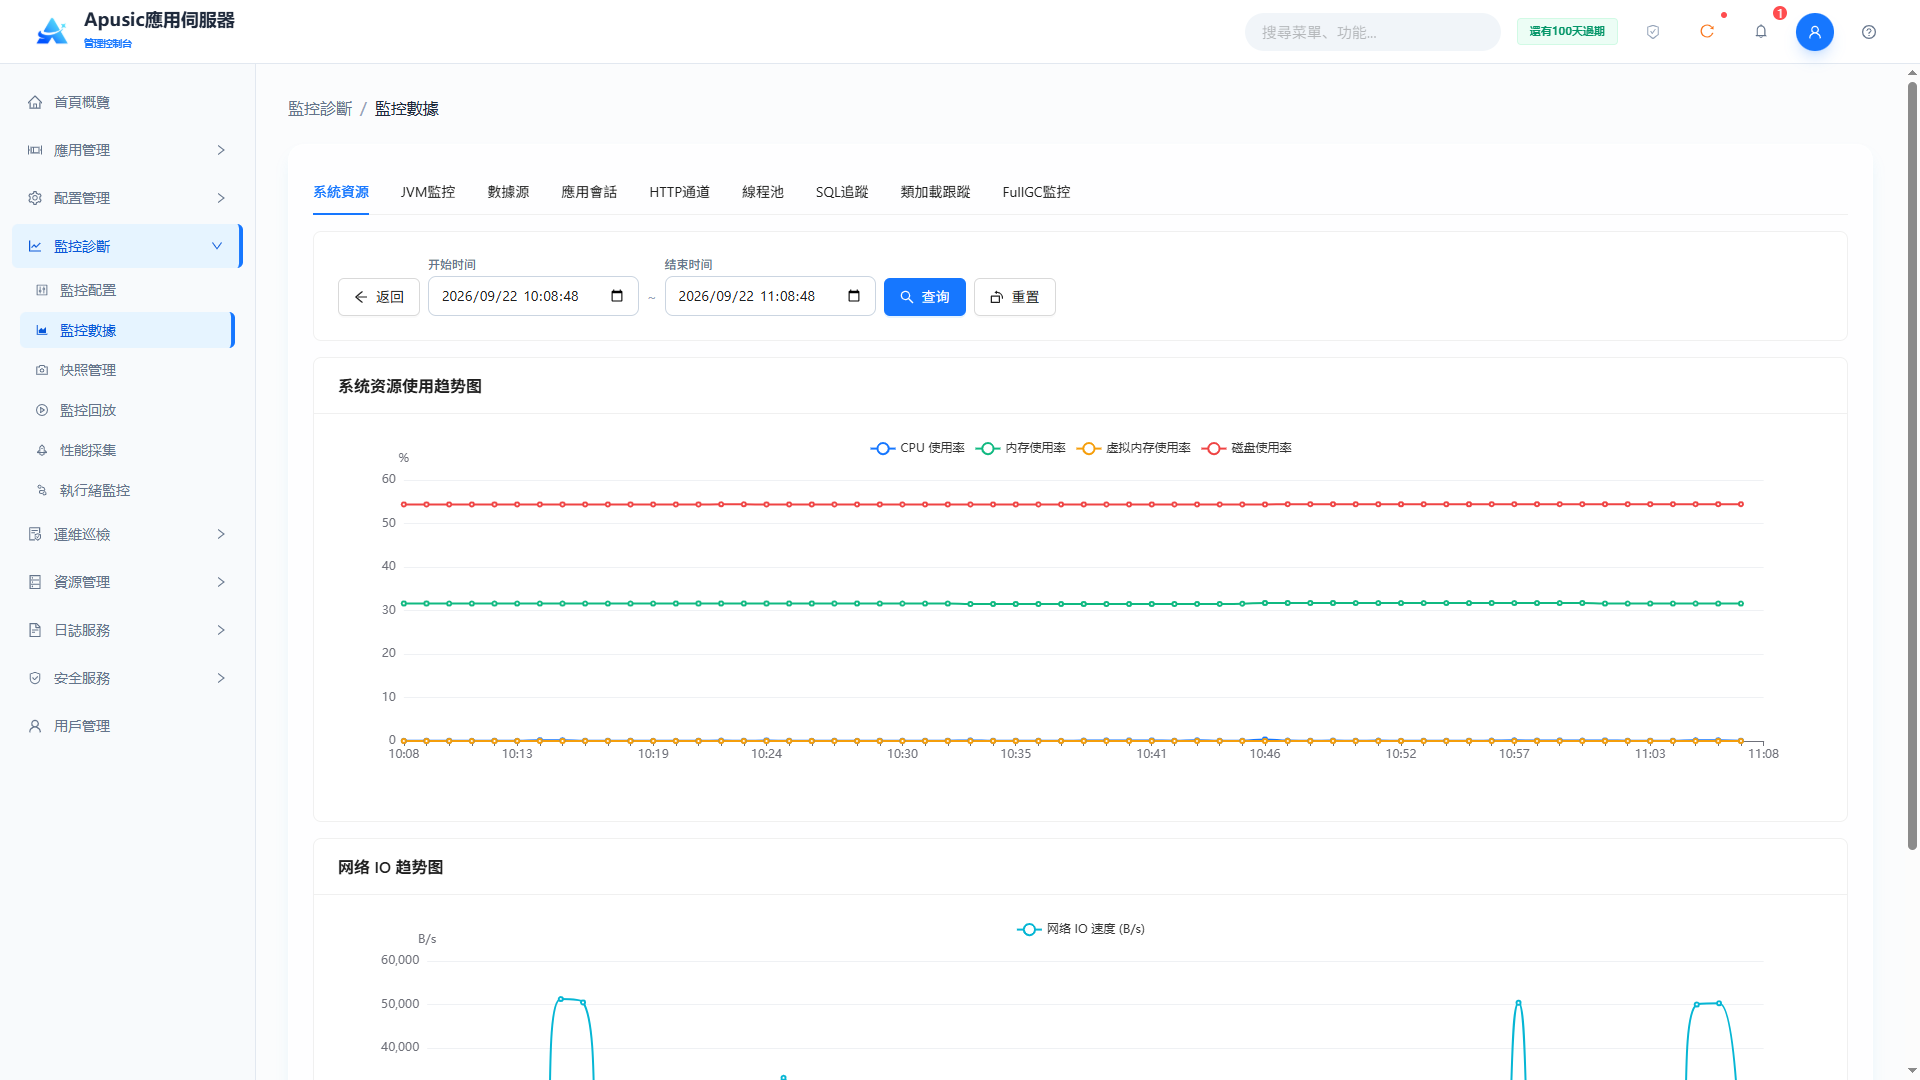
- CPU監控:實時監控系統整體CPU使用率;
- 記憶體監控:監控物理記憶體的總量、已用、空閒和快取;監控交換分割區的使用情況;
- 磁碟監控:監控所有掛載分割區的空間使用率(%)和剩餘空間(GB);
- 虛擬記憶體監控:監控虛擬記憶體使用情況;
- 伺服器基本資訊:作業系統、CPU架構、CPU核心數等;
- 系統負載:CPU任務隊列15分鐘平均負載;
- 網路IO:伺服器網卡的實時上下行流量速率。
# JVM監控
顯示堆記憶體、非堆記憶體、類載入、線程狀態、垃圾回收等JVM關鍵指標。
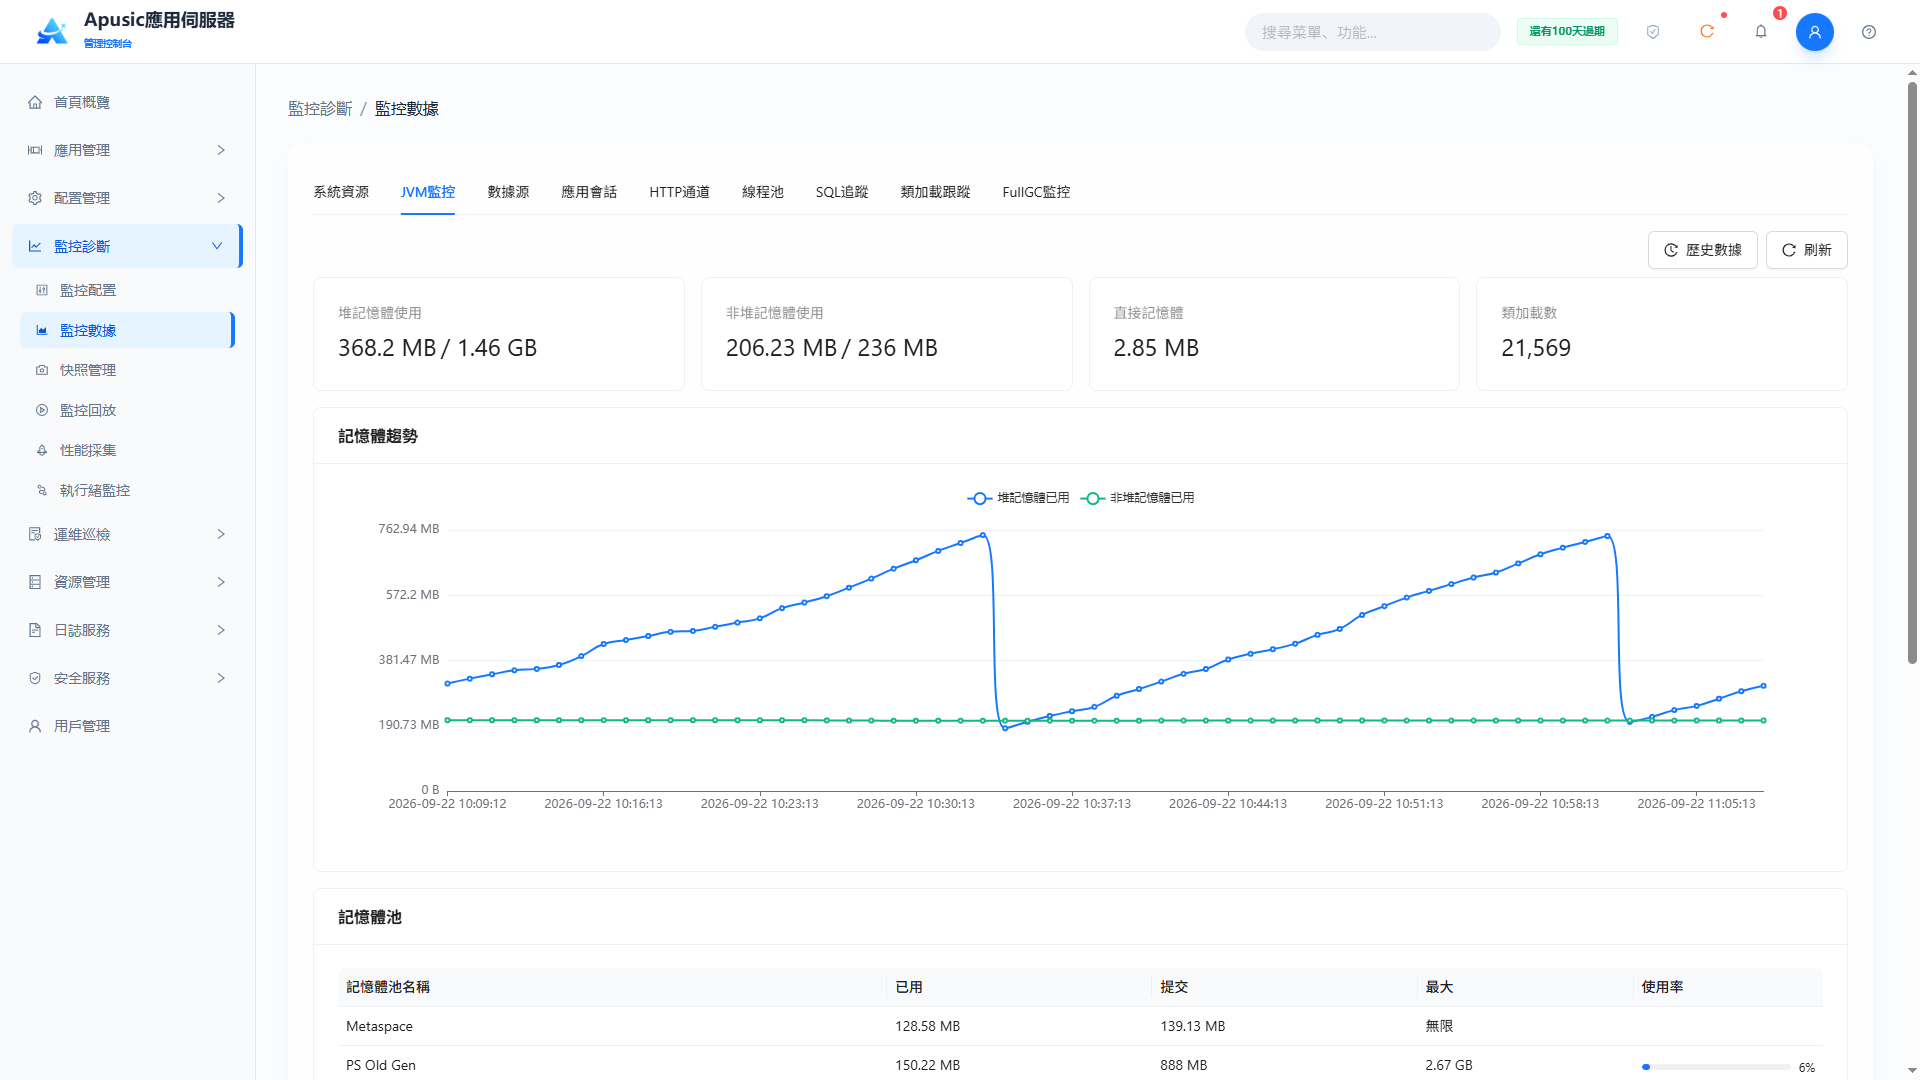
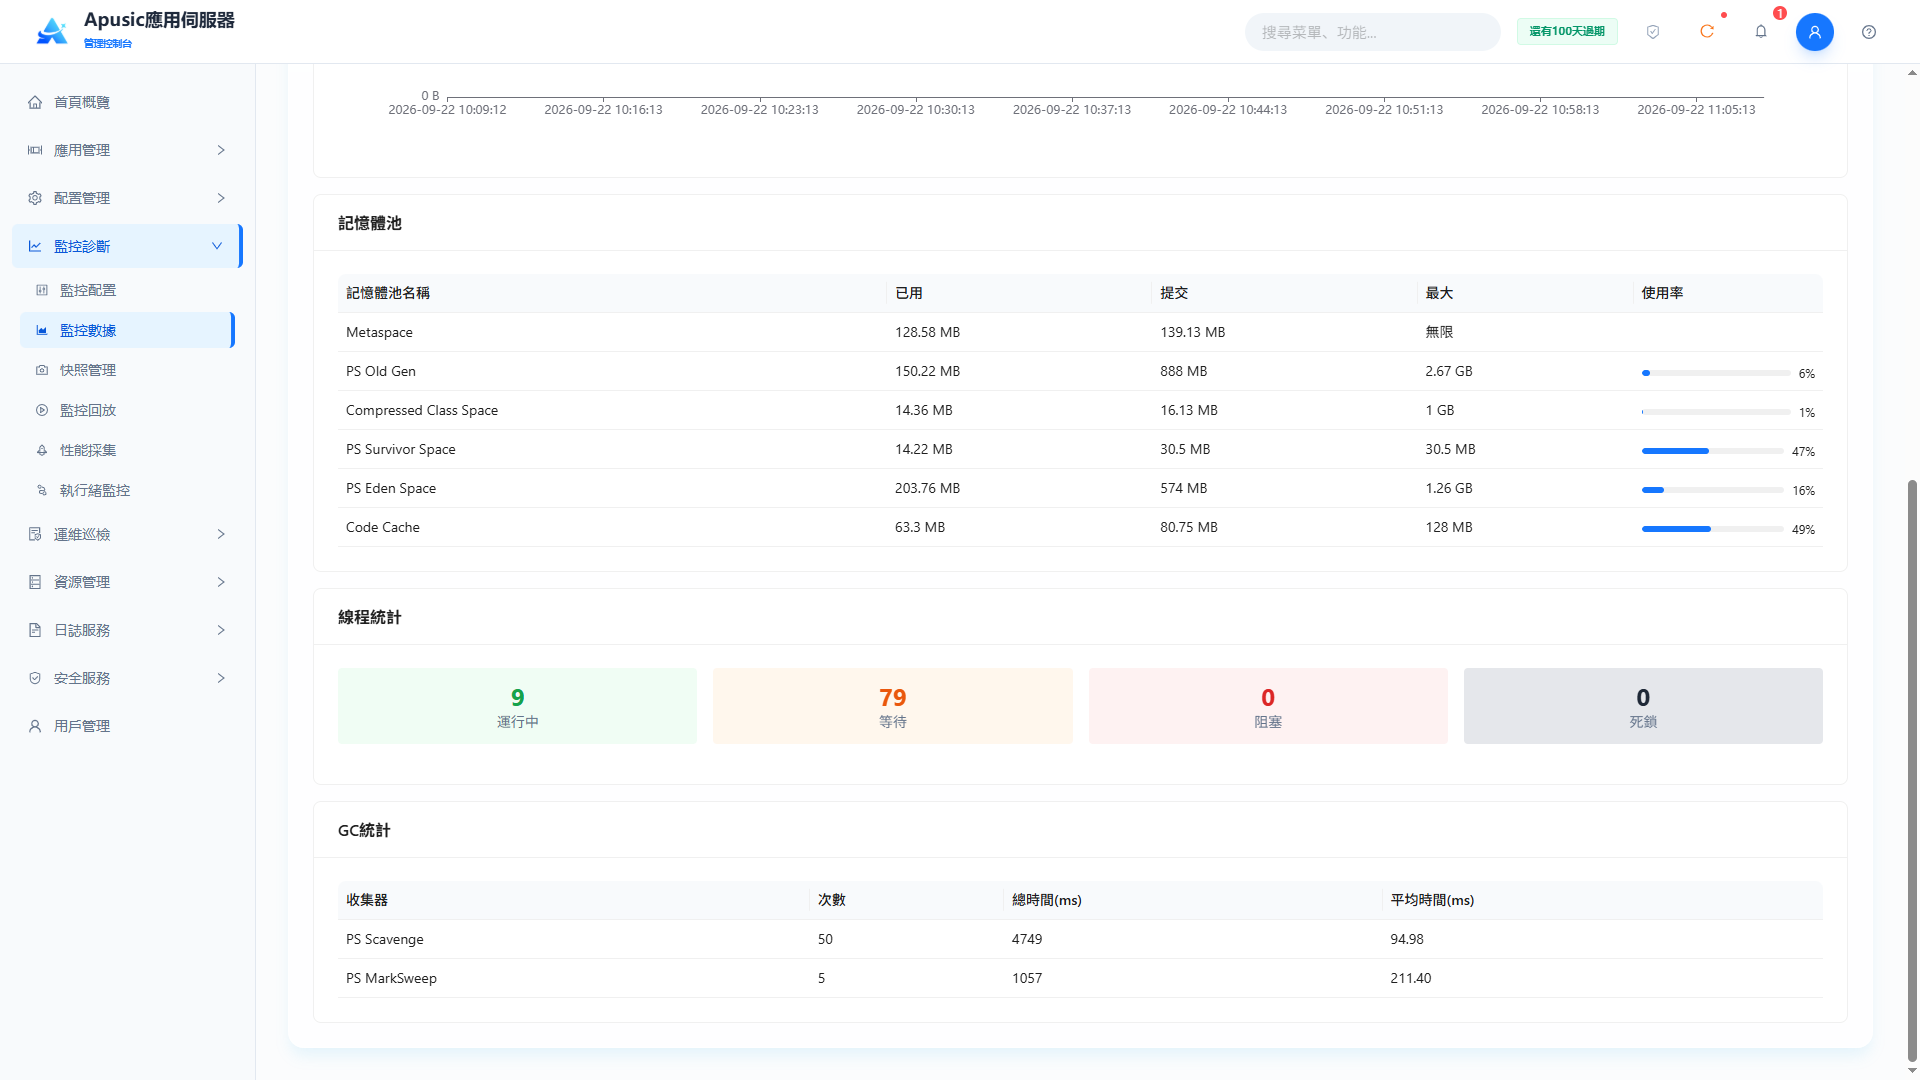
- 記憶體監控:區分堆與非堆記憶體,並對記憶體池(如Code Cache、Metaspace)進行精細監控。
- 線程監控:實時監控線程數量,提供死鎖檢測,可查看線程詳細堆疊。
- GC監控:監控Young GC和Full GC的發生頻率與持續時間。
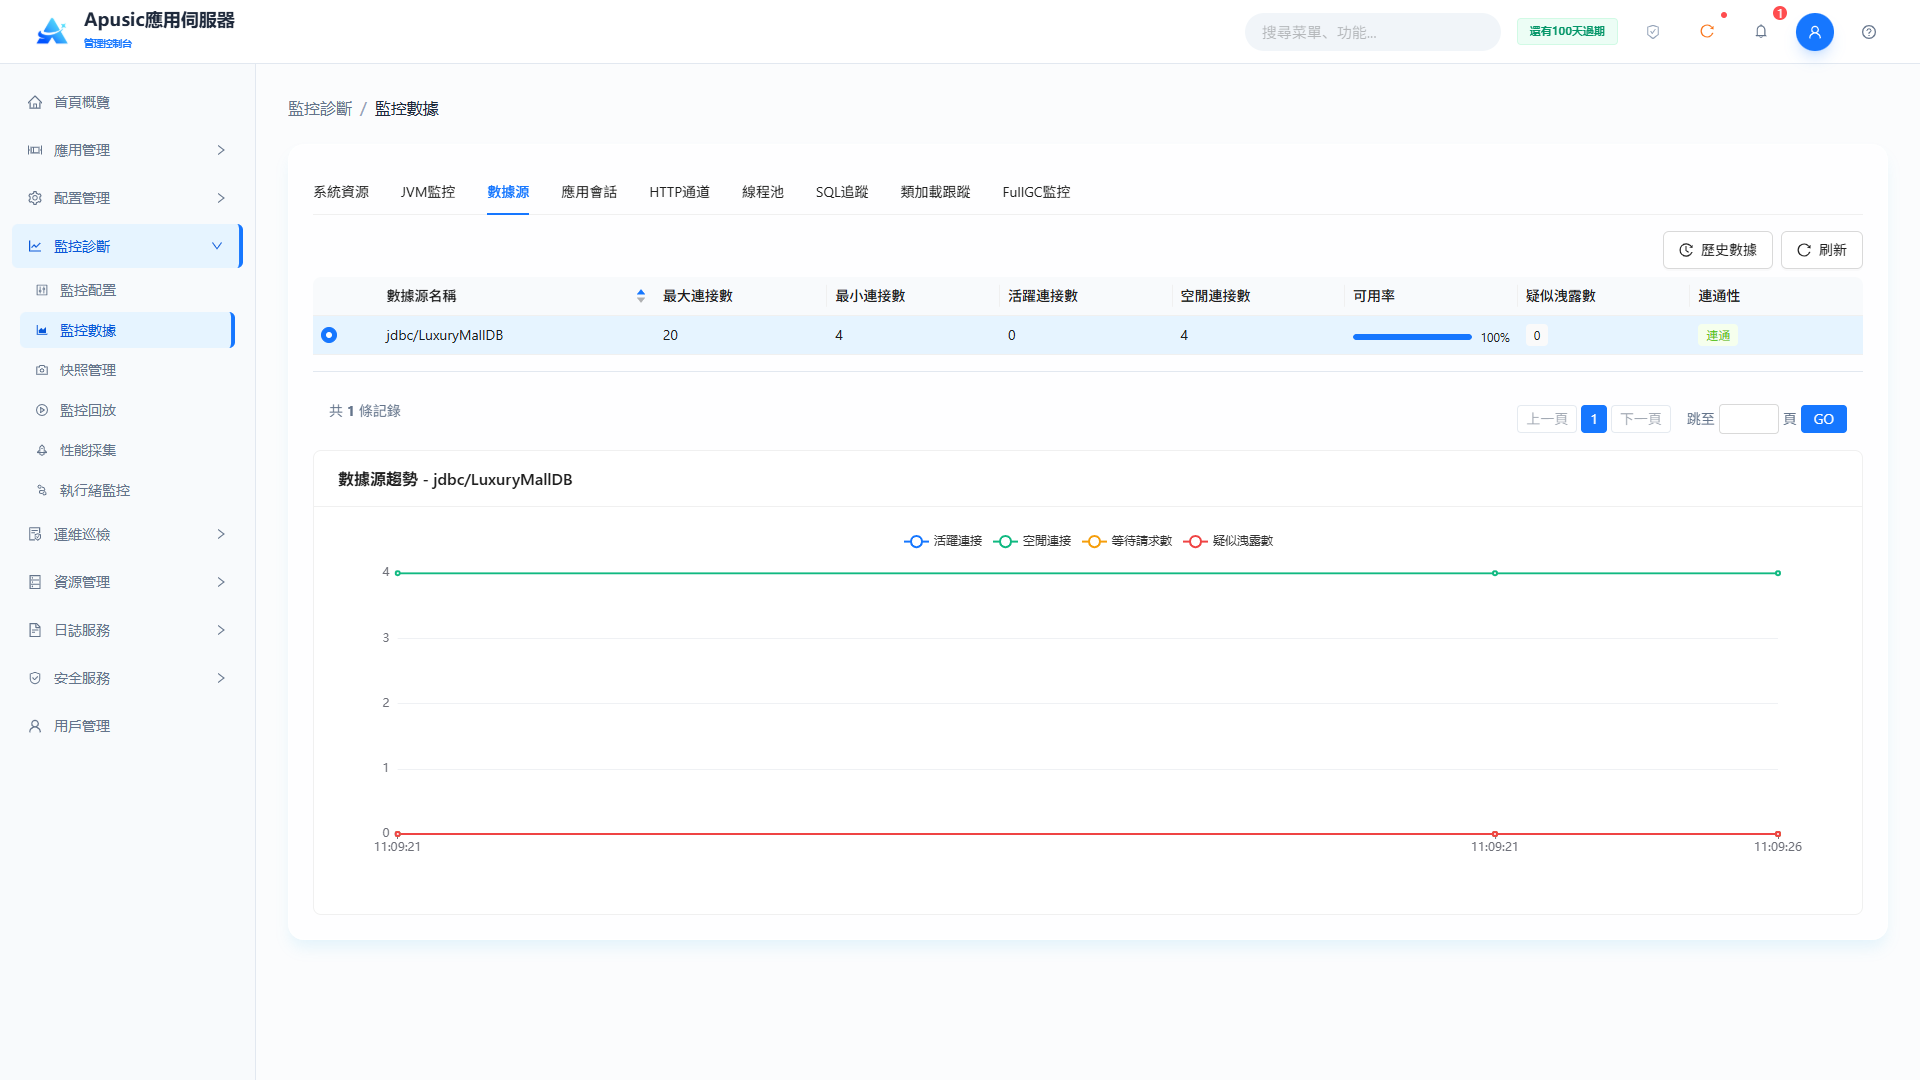
# 數據源監控
實時監控連接池的運行狀態:當前活躍連接、空閒連接、等待獲取的連接和疑似洩漏的連接。
未配置數據源時,該頁面顯示"暫無數據"。
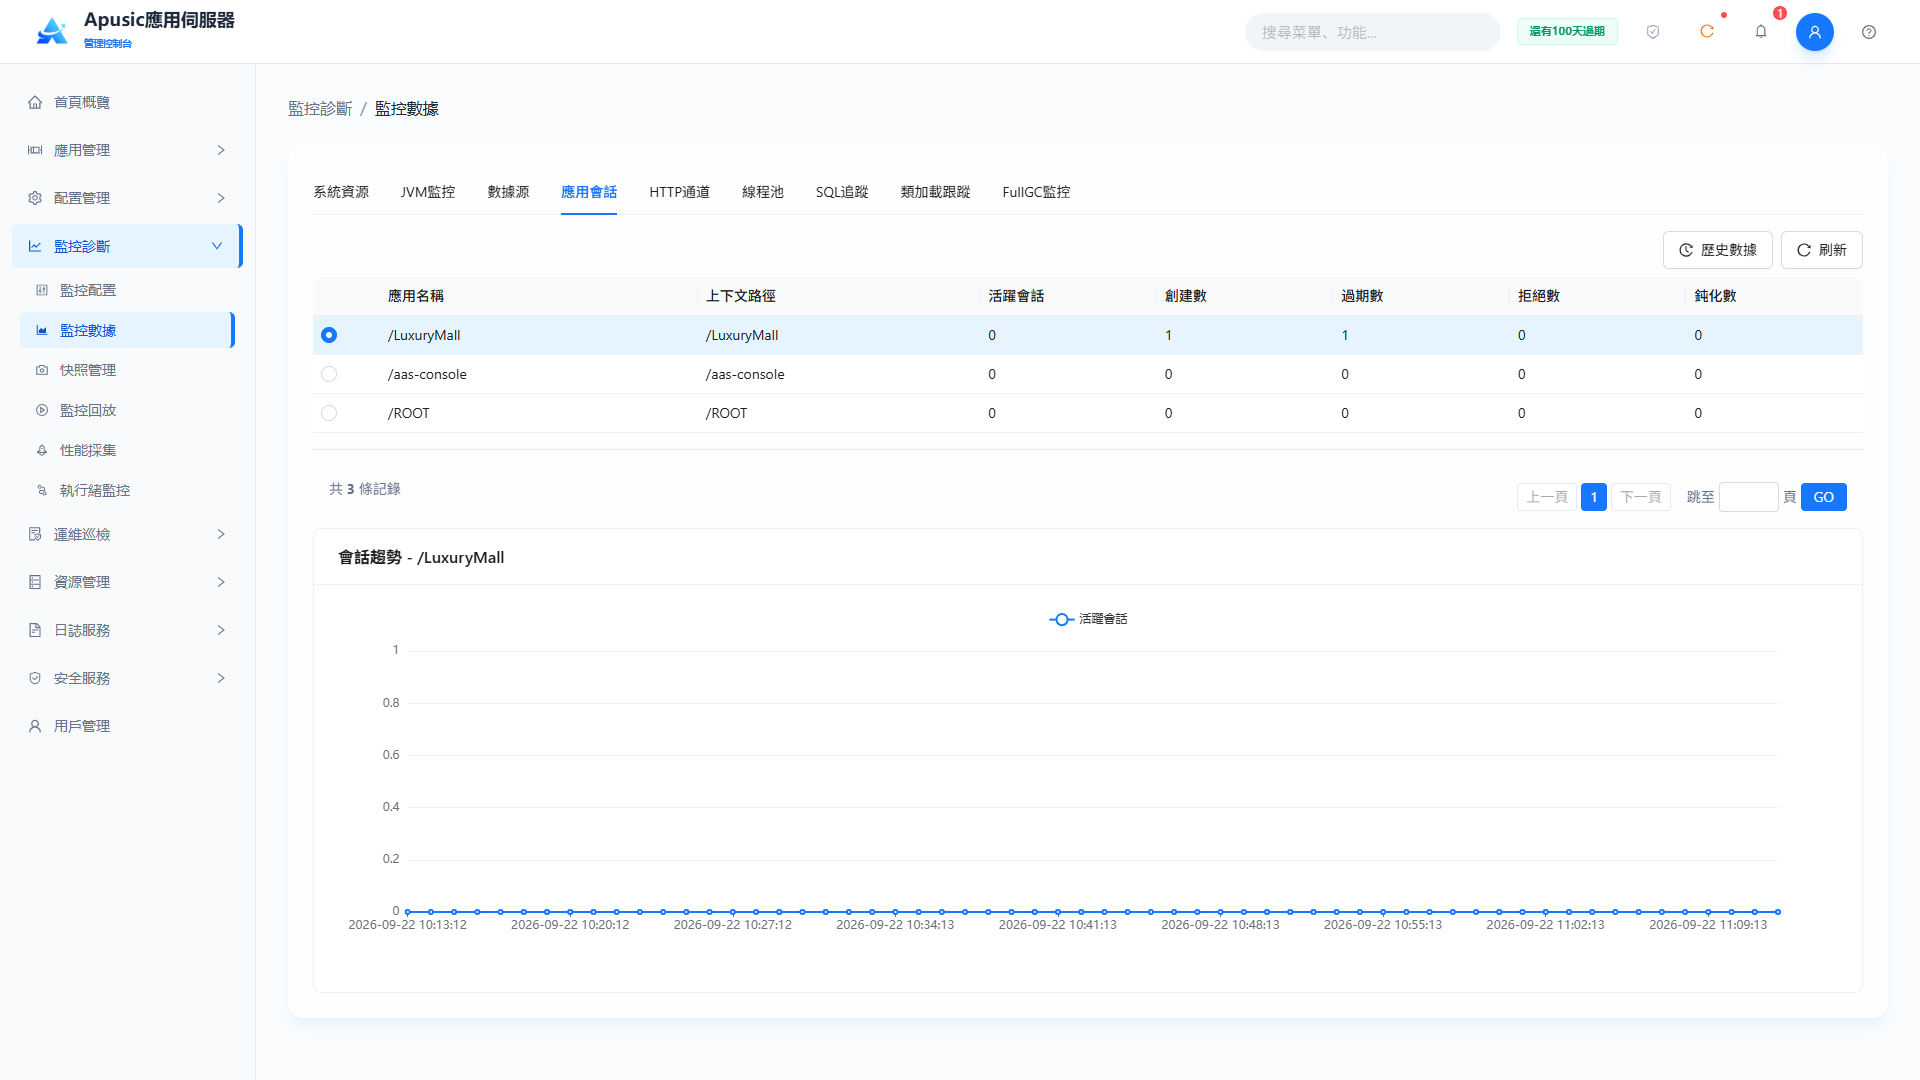
# 應用會話
按應用實時監控已創建會話、過期會話、活躍會話、拒絕會話和鈍化會話的數量。
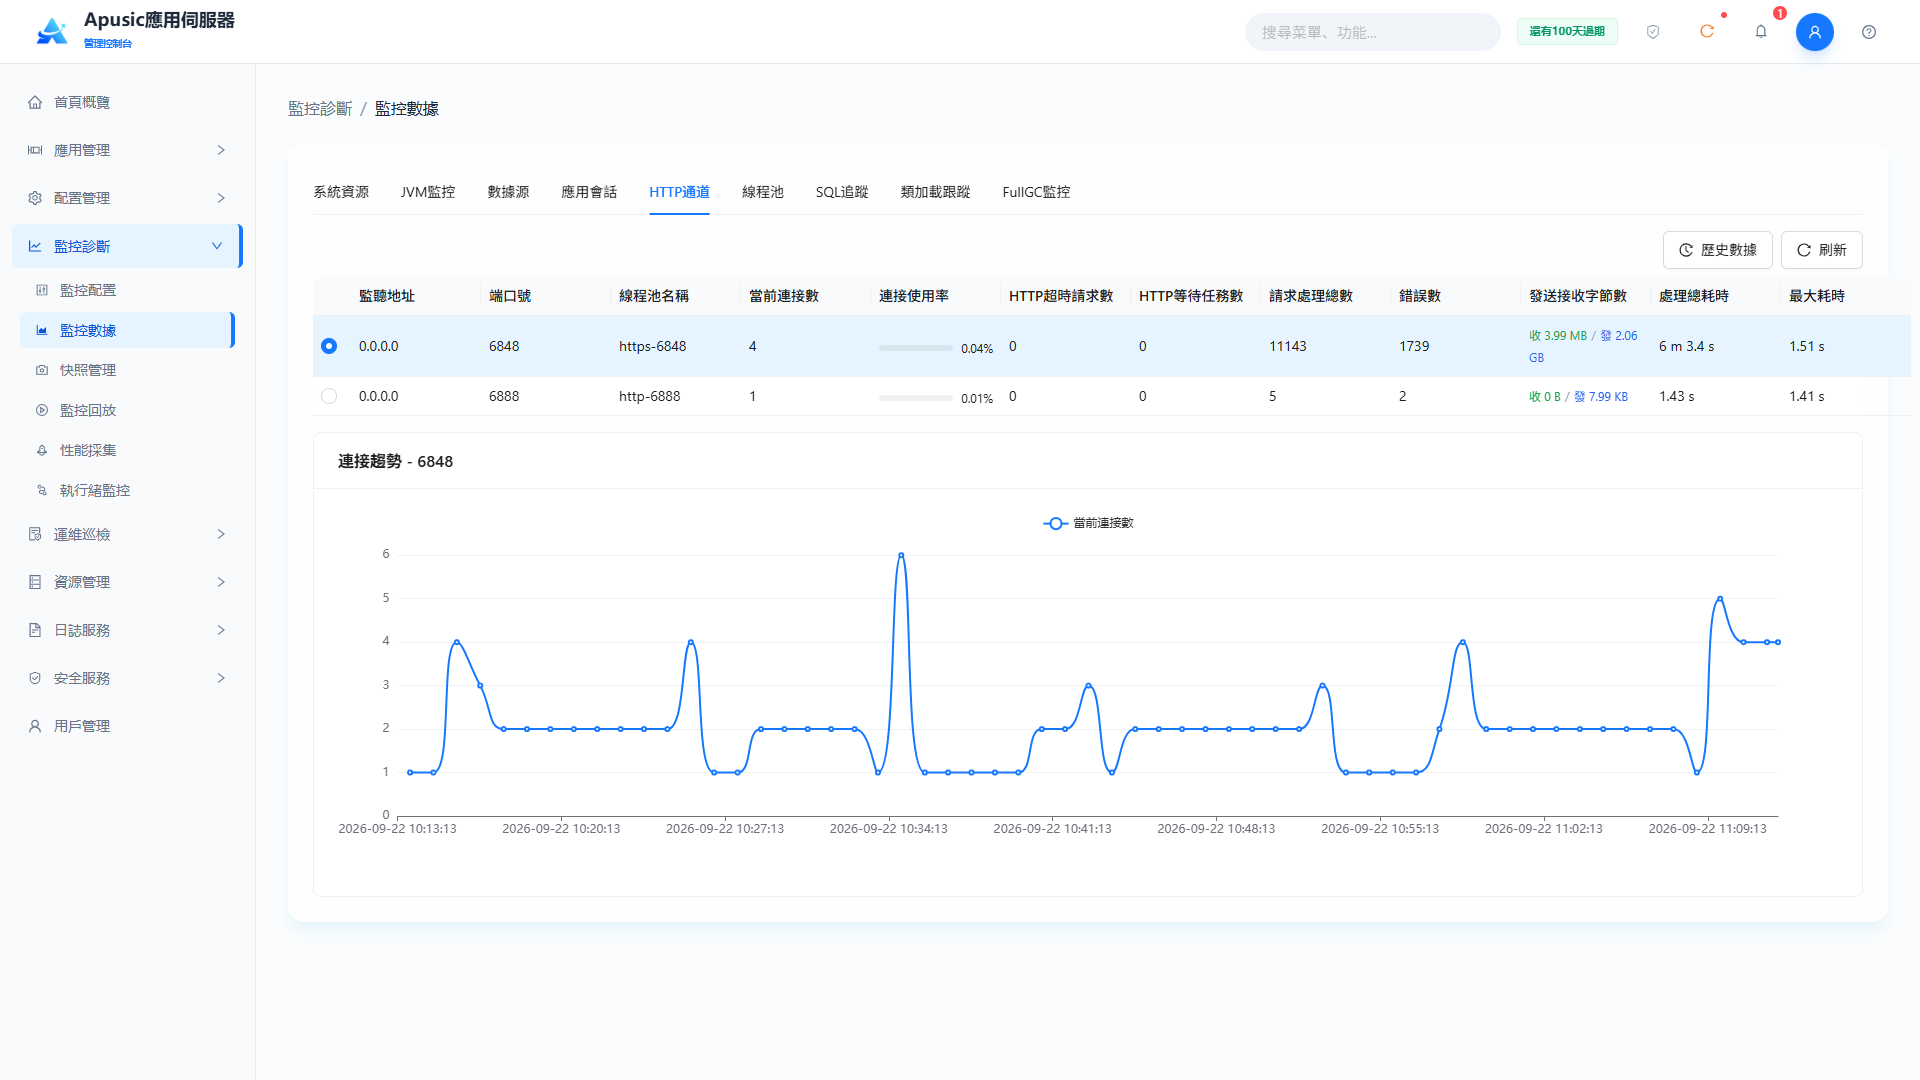
# HTTP通道
實時監控當前連接數、已處理請求總數、錯誤數、發送和接收位元組數、總處理時間和最大處理時間。
# 線程池
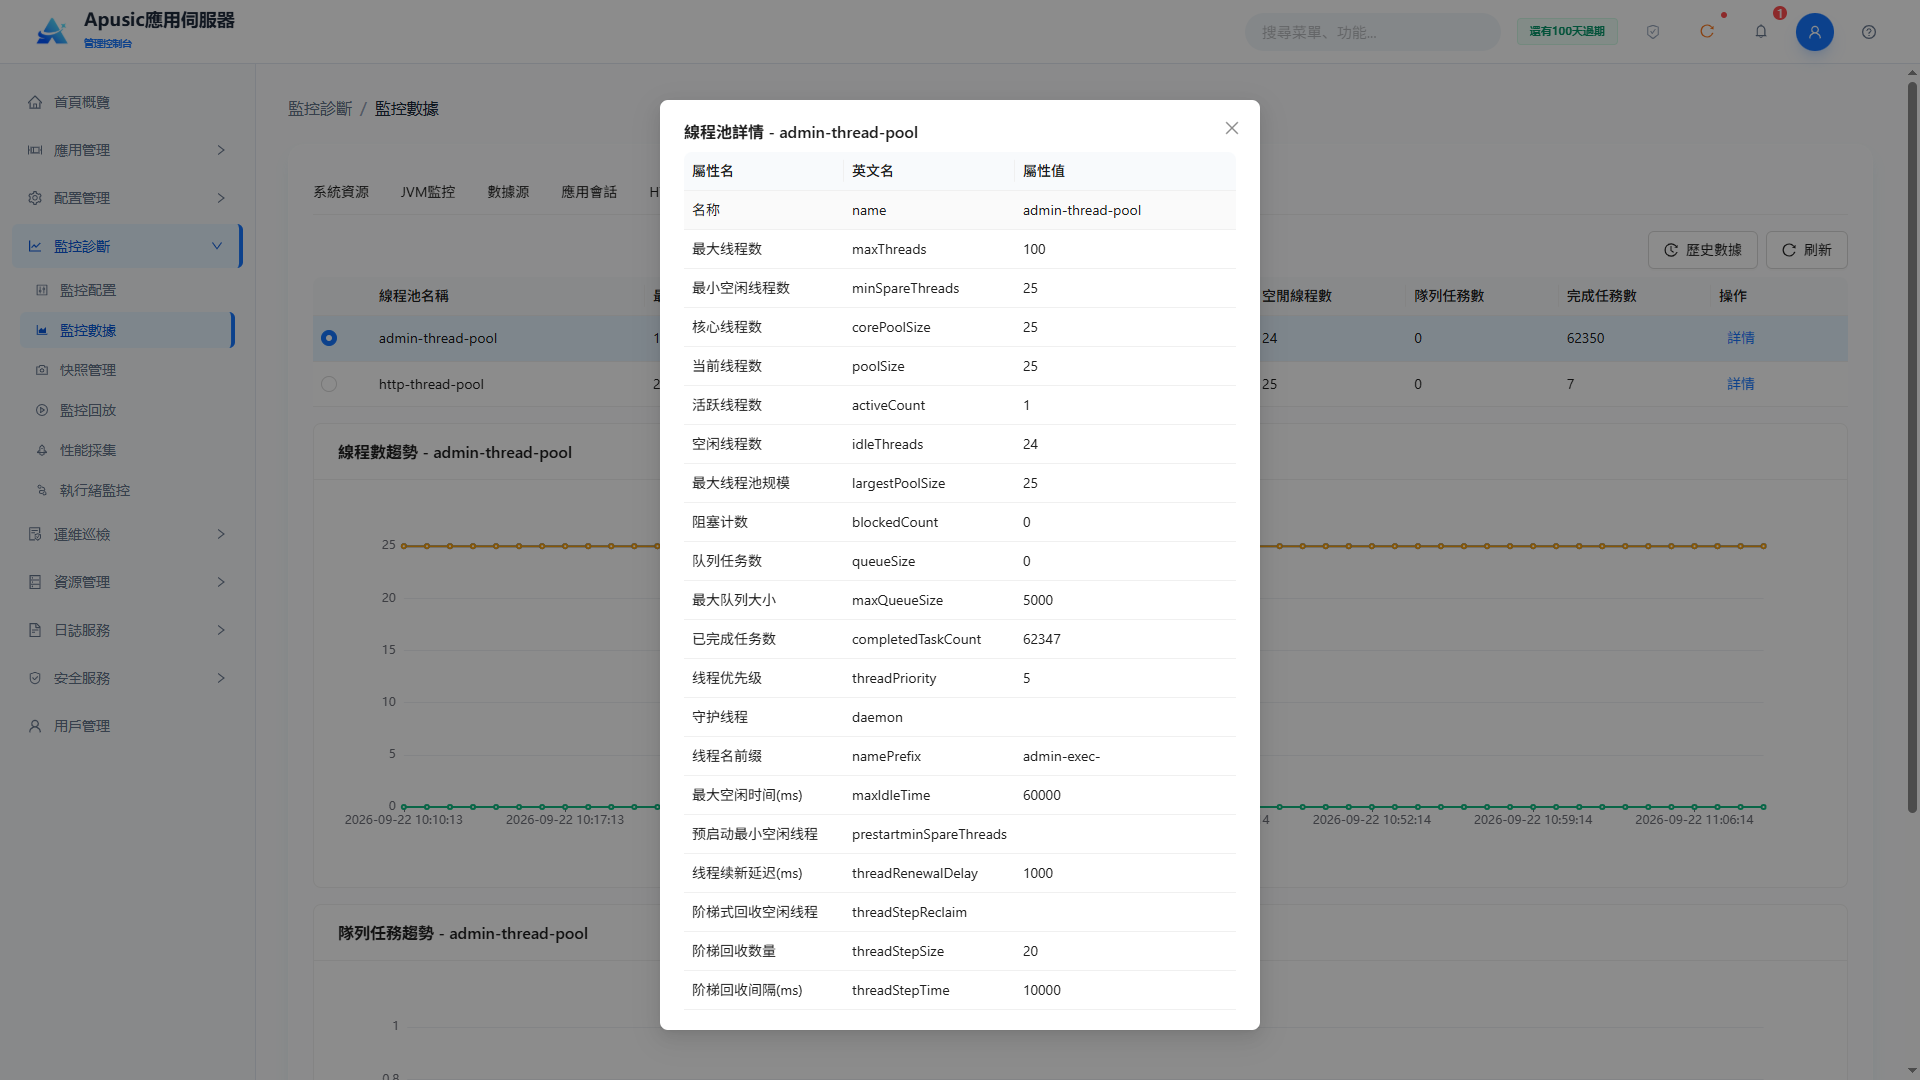
實時採集並顯示線程池的運行狀態,包括核心配置(最大/最小線程數)和運行指標(活躍線程、空閒線程、任務隊列積壓等)。
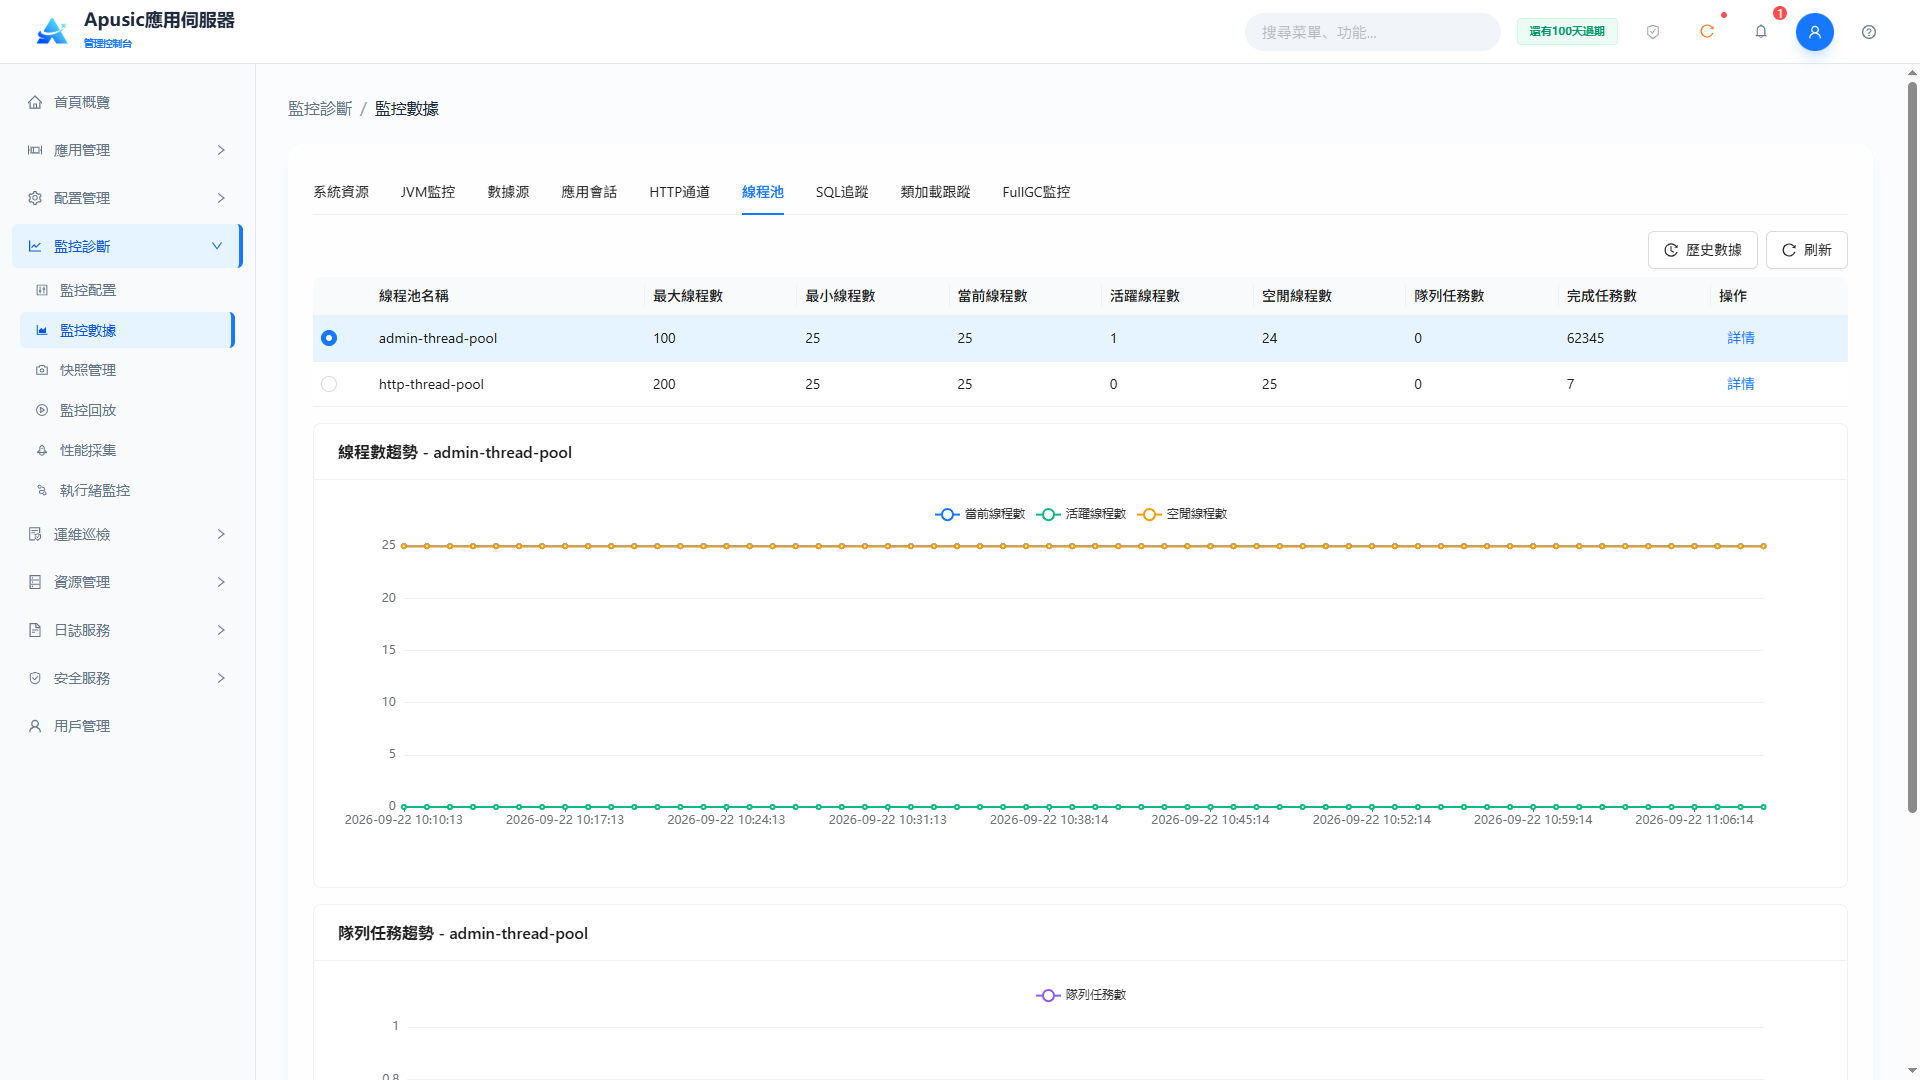
點擊"詳情",可展示線程池的其他監控內容。
# SQL 追蹤
SQL 追蹤用於捕獲通過數據源執行的 SQL 語句及其耗時,幫助定位慢 SQL 與資料庫訪問性能問題。
點擊左側菜單"監控診斷 → 監控數據",切換到"SQL追蹤"頁籤:
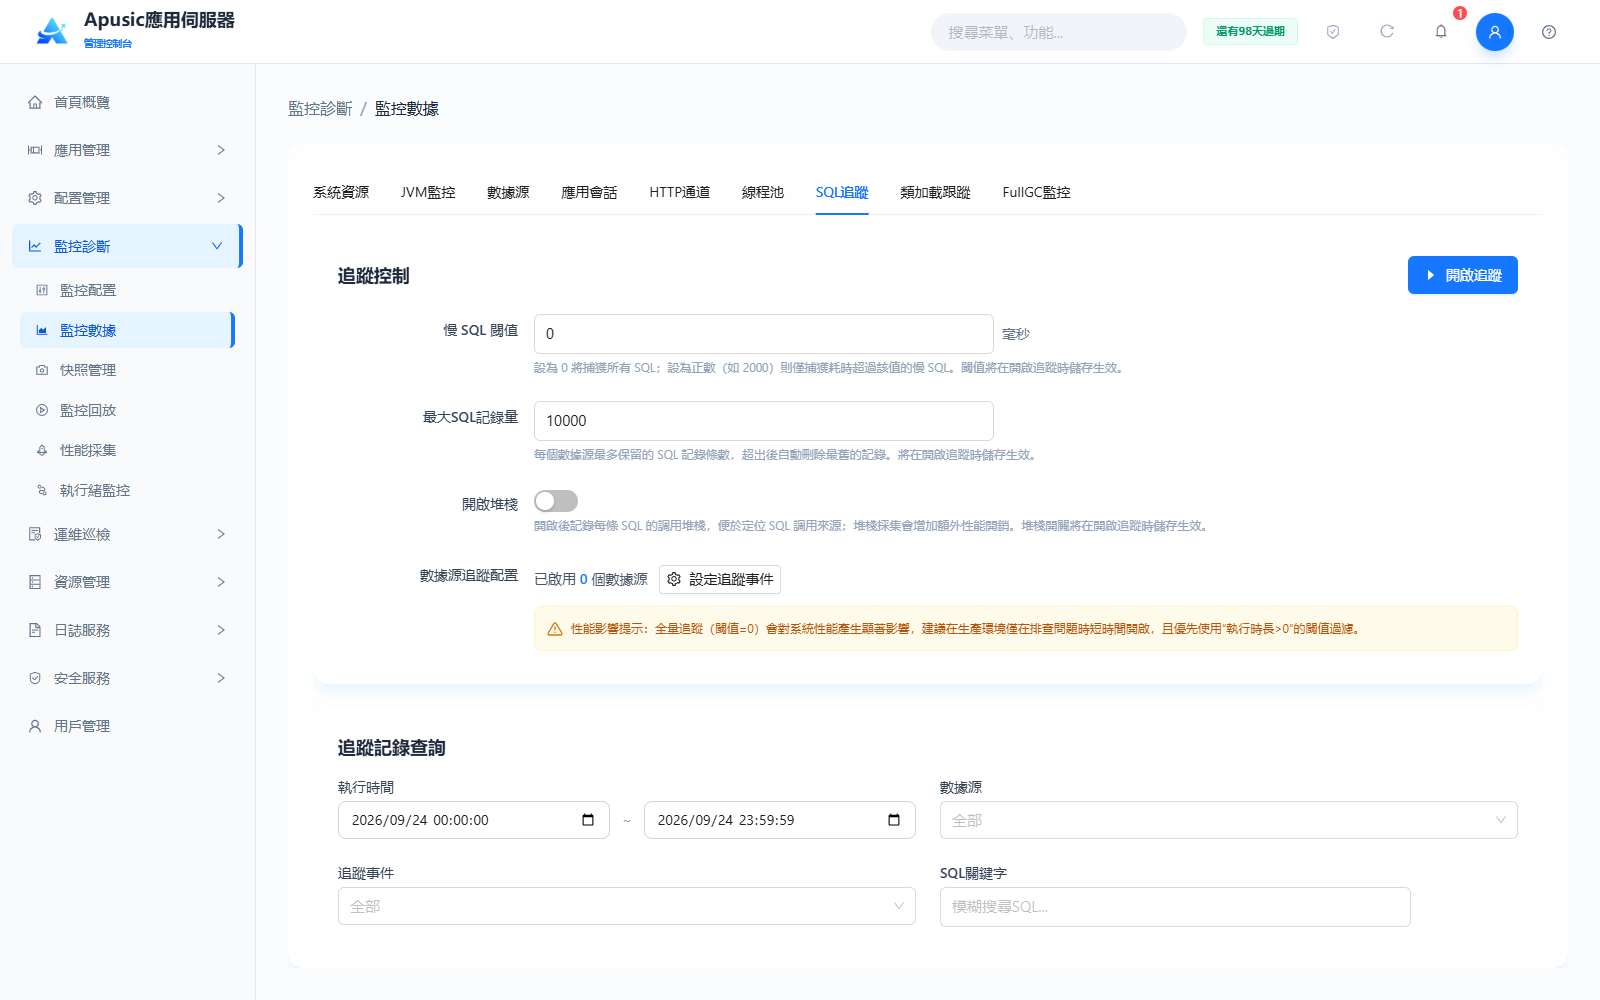
追蹤控制
| 設置 | 說明 |
|---|---|
| 慢 SQL 閾值 | 單位毫秒。設為 0 將捕獲所有 SQL;設為正數(如 2000)則僅捕獲耗時超過該值的慢 SQL。閾值將在開啟追蹤時保存生效。默認值:0。 |
| 最大SQL記錄量 | 每個數據源最多保留的 SQL 記錄條數,超出後自動刪除最舊的記錄。將在開啟追蹤時保存生效。默認值:10000。 |
| 開啟堆棧 | 開啟後記錄每條 SQL 的調用堆棧,便於定位 SQL 調用來源;堆棧採集會增加額外性能開銷。堆棧開關將在開啟追蹤時保存生效。默認值:關。 |
| 數據源追蹤配置 | 點擊"設置追蹤事件",在彈出的"數據源追蹤參數設置"對話框中按數據源配置需要追蹤的事件;未配置數據源時提示"暫無數據源"。 |
性能影響提示:全量追蹤(閾值=0)會對系統性能產生顯著影響,建議在生產環境僅在排查問題時短時間開啟,且優先使用"執行時長>0"的閾值過濾。
點擊"開啟追蹤"開始捕獲 SQL;再次點擊可停止追蹤。
追蹤記錄查詢
支援按執行時間範圍、數據源、追蹤事件、SQL關鍵字(模糊搜尋)組合查詢追蹤記錄;追蹤記錄列表欄位包括:追蹤事件、SQL語句、執行次數、執行時長(ms)、最大時長(ms)、執行時間、所屬數據源、操作。點擊"導出"可將追蹤記錄導出到本地,點擊"刷新"獲取最新記錄。
# 類加載跟蹤
類加載跟蹤用於查看伺服器內類加載器的層級結構及各類加載器的詳細資訊,幫助排查類衝突、類加載順序等問題。
點擊左側菜單"監控診斷 → 監控數據",切換到"類加載跟蹤"頁籤:

- 頁面上方支援輸入 Java 類全限定名(如
com.example.MyClass)進行搜尋,點擊"重置"清空搜尋條件; - 左側"類加載器層級"樹展示從 BootstrapClassLoader 到各應用類加載器的層級結構,點擊節點可在右側查看詳情;
- 右側"類加載器詳情"展示所選類加載器的所屬應用、類名稱、實例名稱、HashCode 標識及類路徑列表。
# FullGC 監控
FullGC 監控用於實時捕獲 Full GC / Mixed GC 事件,輔助分析記憶體問題。
點擊左側菜單"監控診斷 → 監控數據",切換到"FullGC監控"頁籤,點擊"開啟監控"開始捕獲 GC 事件:
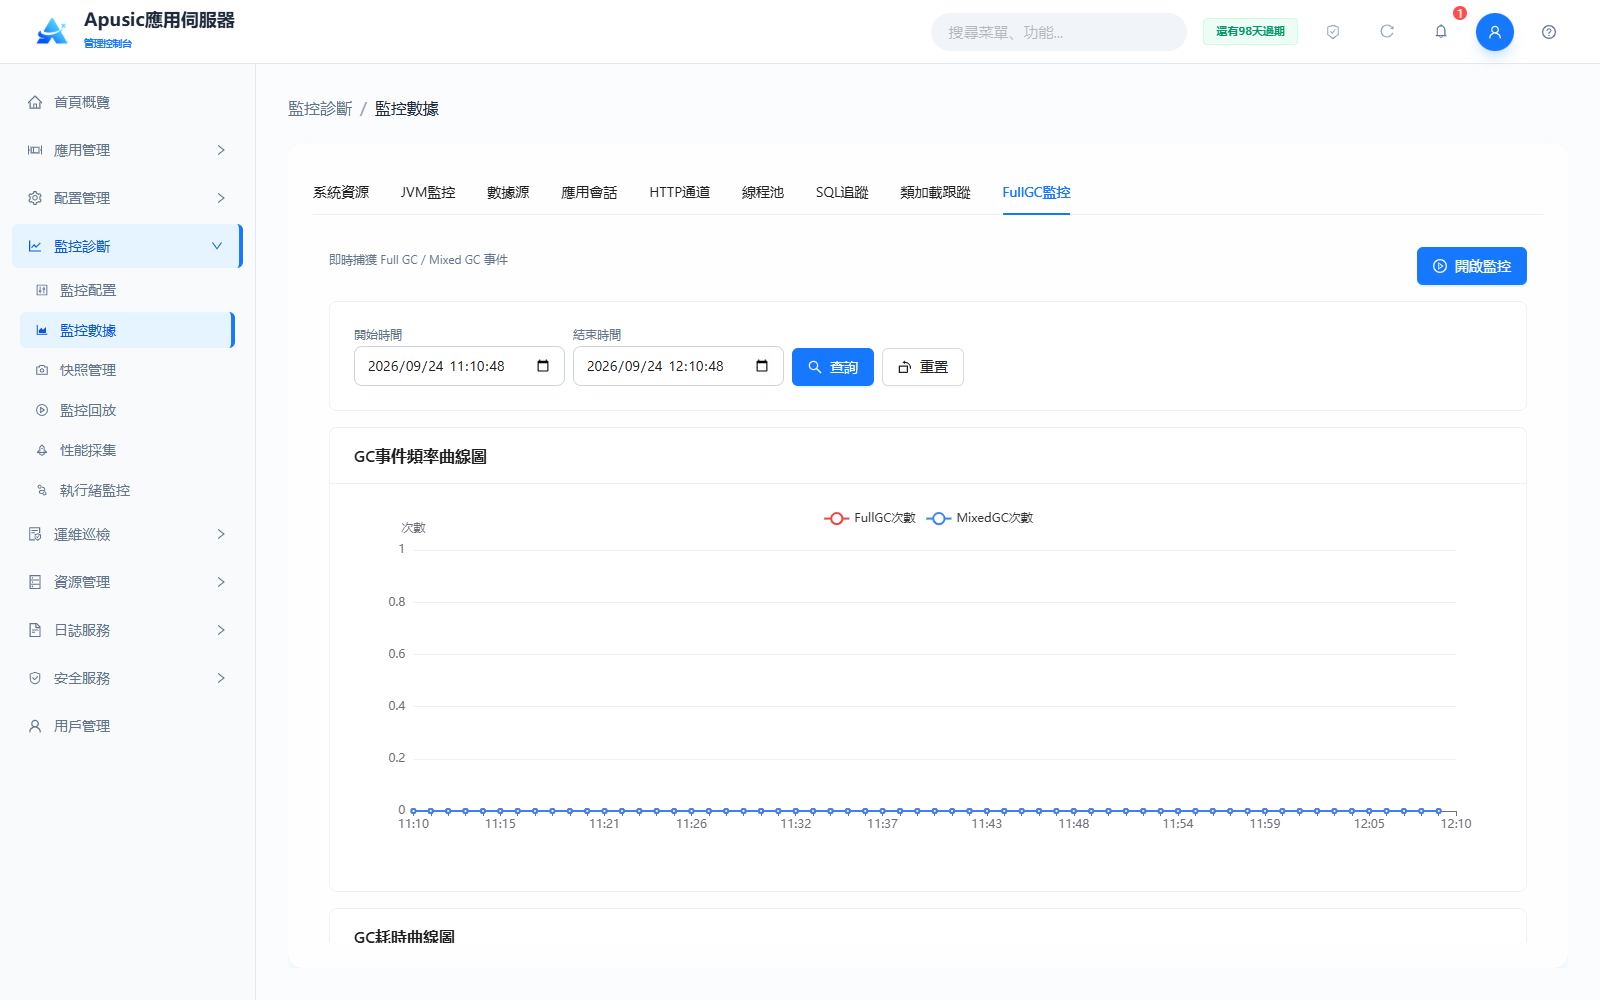
頁面內容說明:
- 查詢條件:支援按開始時間、結束時間篩選 GC 事件,點擊"查詢"執行篩選,點擊"重置"恢復默認時間範圍;
- GC事件頻率曲線圖:展示 FullGC 次數與 MixedGC 次數隨時間的變化趨勢;
- GC耗時曲線圖:展示 GC 耗時隨時間的變化趨勢;
- 記憶體區域使用率:展示各記憶體區域的使用情況;
- GC 事件詳情與診斷:列表欄位包括開始時間、GC 類型、持續時長(ms)、觸發原因、回收前/後(MB)、累計次數、操作;支援導出 CSV、關聯查看 Heap Dump。
# 快照管理
快照管理將伺服器的診斷資訊打包匯出,用於問題上報和離線分析,支援手動生成快照和自動快照策略。
點擊左側菜單"監控診斷 → 快照管理"。頁面包含"快照列表"和"自動快照"兩個頁籤。
# 快照列表
"快照列表"頁籤顯示已生成的快照:
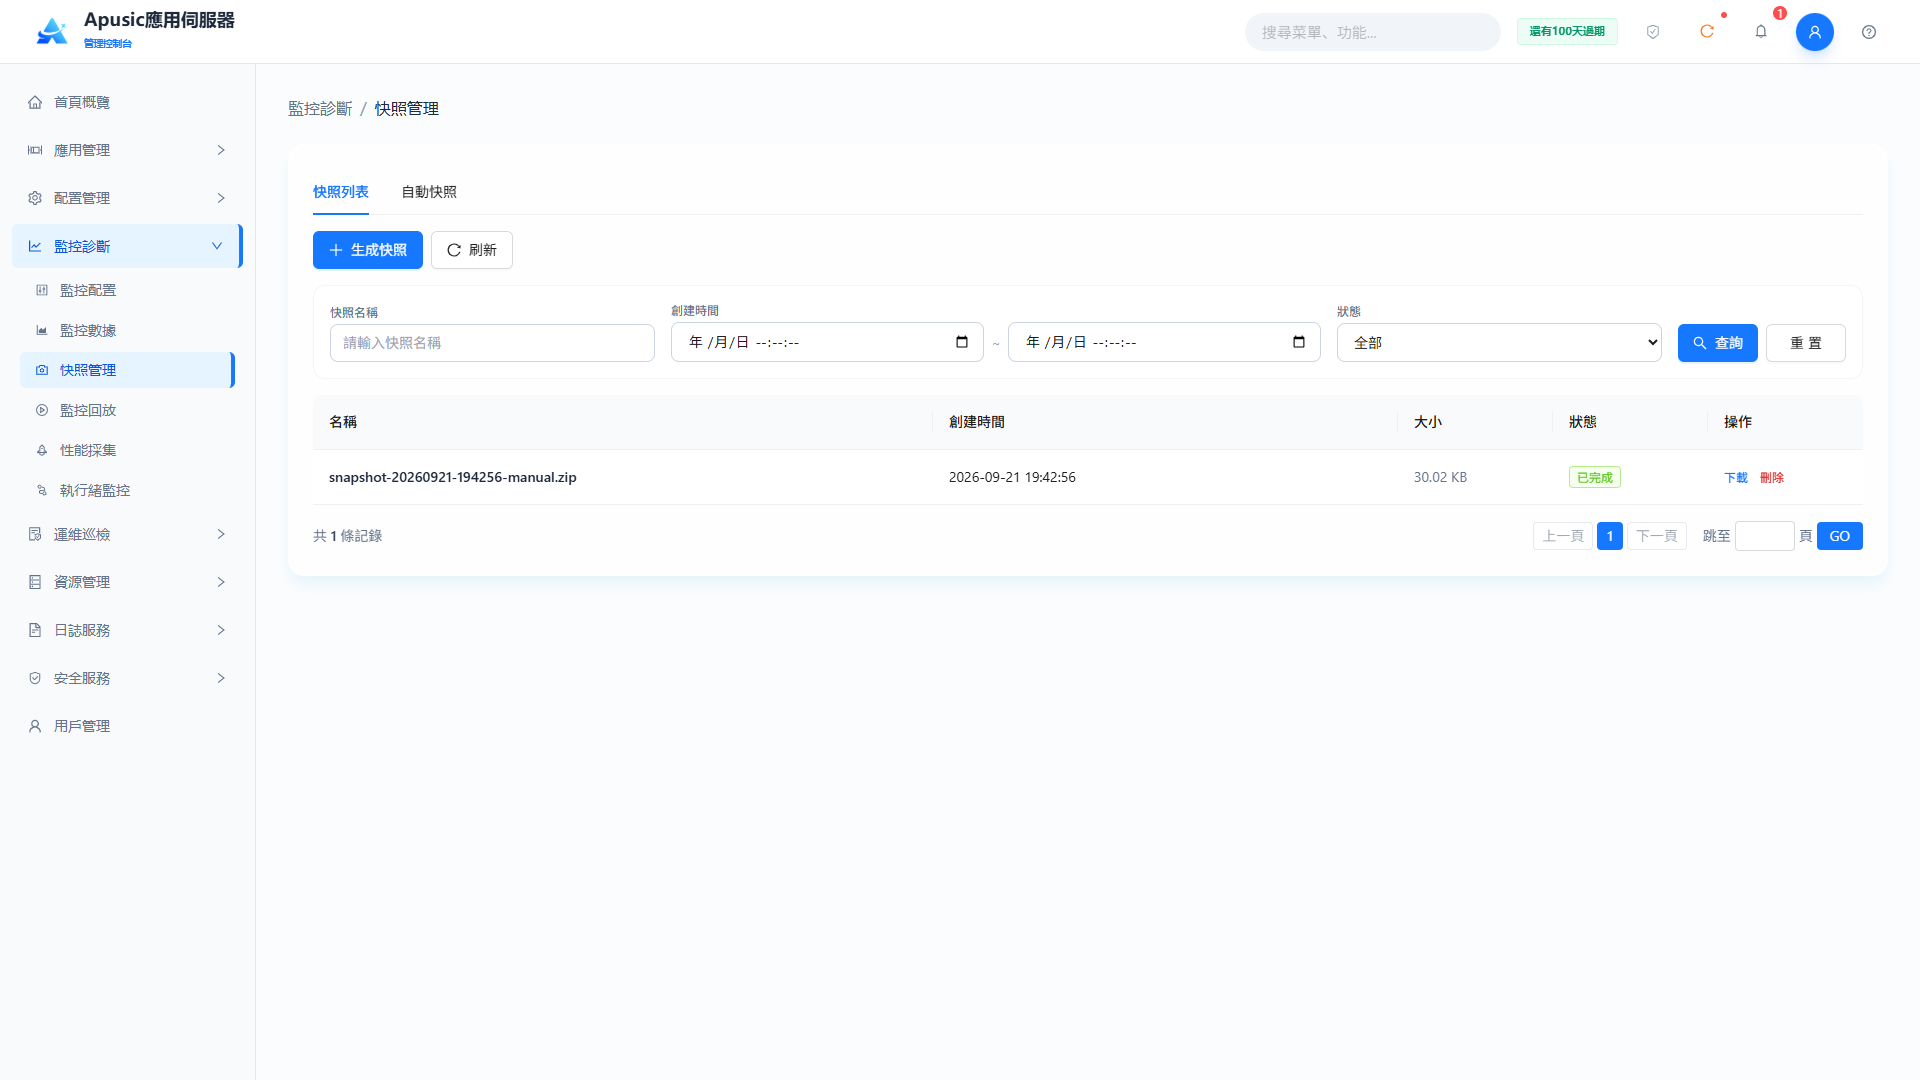
查詢條件
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 快照名稱 | 按快照名稱模糊查詢 | snapshot-2026 |
| 創建時間 | 按創建時間範圍過濾 | 2026-09-01 ~ 2026-09-21 |
| 狀態 | 按快照狀態過濾:全部 / 待生成 / 生成中 / 已完成 / 失敗 / 部分失敗 | 全部 |
列表欄位
| 欄位 | 說明 |
|---|---|
| 名稱 | 快照名稱 |
| 創建時間 | 快照的創建時間 |
| 大小 | 快照包的大小 |
| 狀態 | 待生成 / 生成中 / 已完成 / 失敗 / 部分失敗 |
| 操作 | 下載 / 刪除 |
# 生成快照
點擊"生成快照",勾選需要打包的診斷內容並配置相應參數:
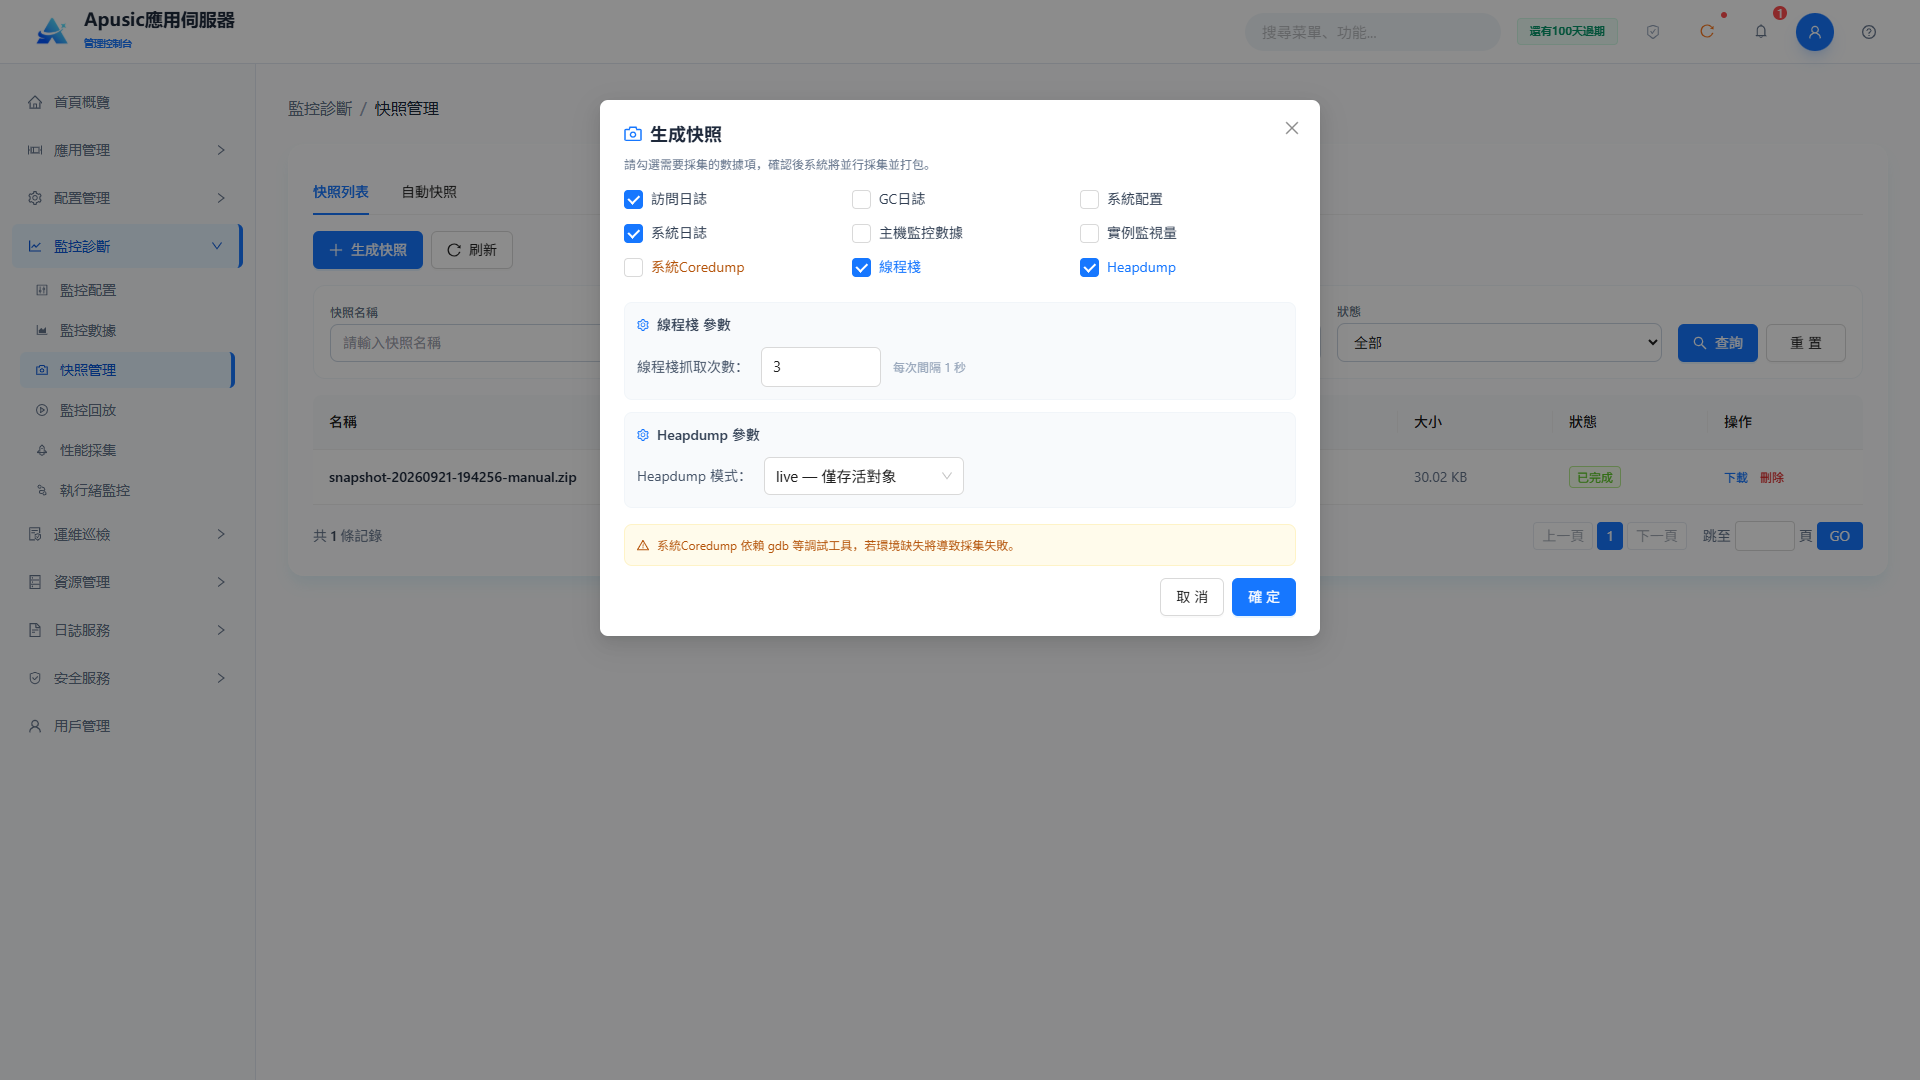
可選擇的快照內容:
| 快照內容 | 說明 |
|---|---|
| 訪問日誌 | 打包HTTP訪問日誌 |
| GC日誌 | 打包垃圾回收日誌 |
| 系統配置 | 打包伺服器配置資訊 |
| 系統日誌 | 打包系統運行日誌 |
| 主機監控數據 | 打包主機資源監控數據 |
| 實例監控指標 | 打包實例監控指標數據 |
| 系統Coredump | 打包系統core dump文件(依賴gdb等除錯工具,頁面有提示) |
| 線程堆疊 | 打包線程堆疊資訊;可配置採集次數(默認3次)和採集間隔(默認1秒) |
| 堆轉儲 | 打包堆轉儲文件;可選擇模式(live:僅存活物件) |
配置完成後點擊確定生成快照。生成過程中狀態為"生成中",完成後狀態變為"已完成"。
# 下載和刪除快照
- 下載:點擊快照列表"操作"列的"下載",將快照包下載到本地,用於問題上報和離線分析;
- 刪除:點擊快照列表"操作"列的"刪除",在對話框中確認後刪除快照包。
# 自動快照
"自動快照"頁籤配置自動快照策略,由基本策略和觸發條件構成:
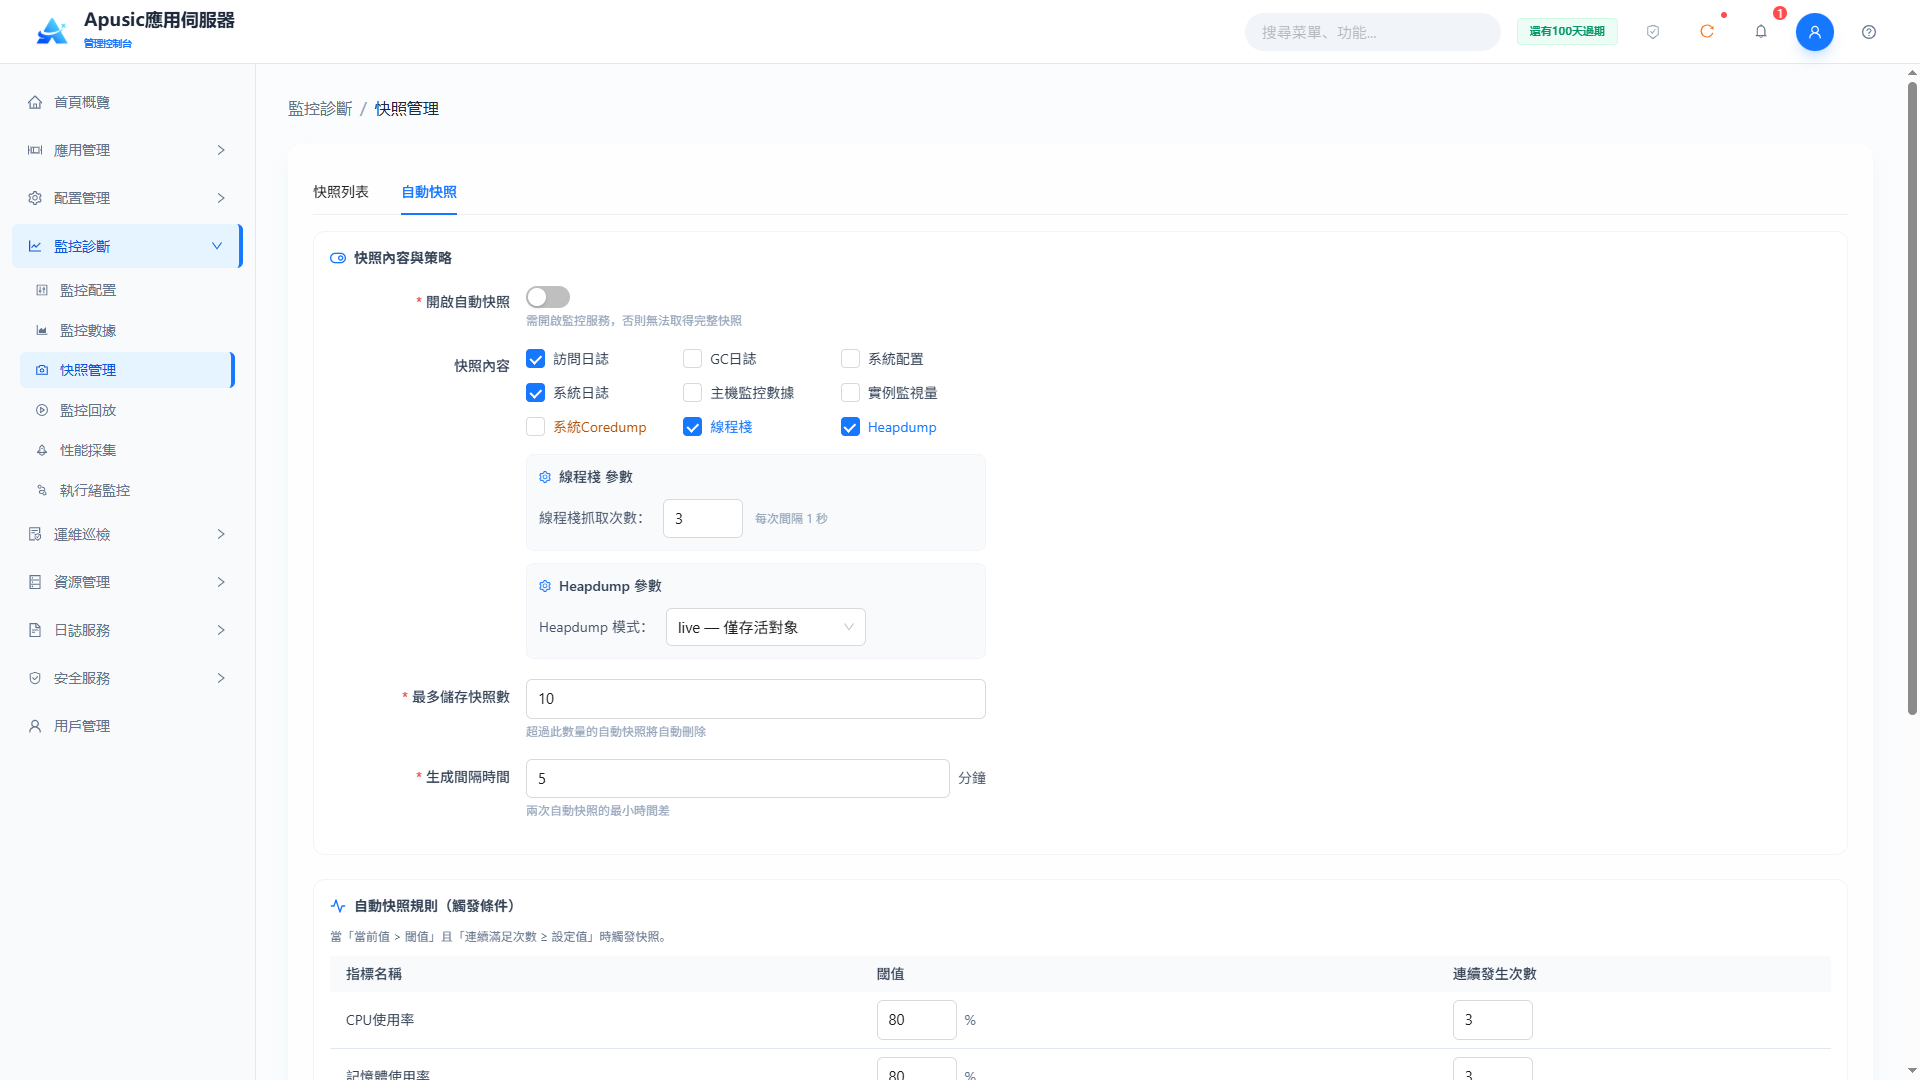
| 設置 | 說明 |
|---|---|
| 啟用自動快照 | 自動快照總開關;須開啟監控服務,否則無法獲取完整快照 |
| 快照內容 | 自動快照打包的內容(訪問日誌、GC日誌、系統配置、系統日誌、主機監控數據、實例監控指標、系統Coredump、線程堆疊、堆轉儲);線程堆疊可配置採集次數(默認3次、間隔1秒),堆轉儲可配置模式(live:僅存活物件) |
| 最大保留快照數 | 保留自動快照的上限數量,超過該數量的自動快照會被自動刪除 |
| 生成間隔 | 兩次自動快照之間的最小時間差,單位分鐘 |
| 觸發條件 | 當"當前值 > 閾值"且"連續出現次數 ≥ 設置次數"時觸發快照;可按指標(如CPU使用率、記憶體使用率等)分別配置閾值和連續出現次數 |
# 監控回放
監控回放將歷史監控數據按時間軸展示,便於回顧和分析一段時間內系統的運行狀態。
點擊左側菜單"監控診斷 → 監控回放":
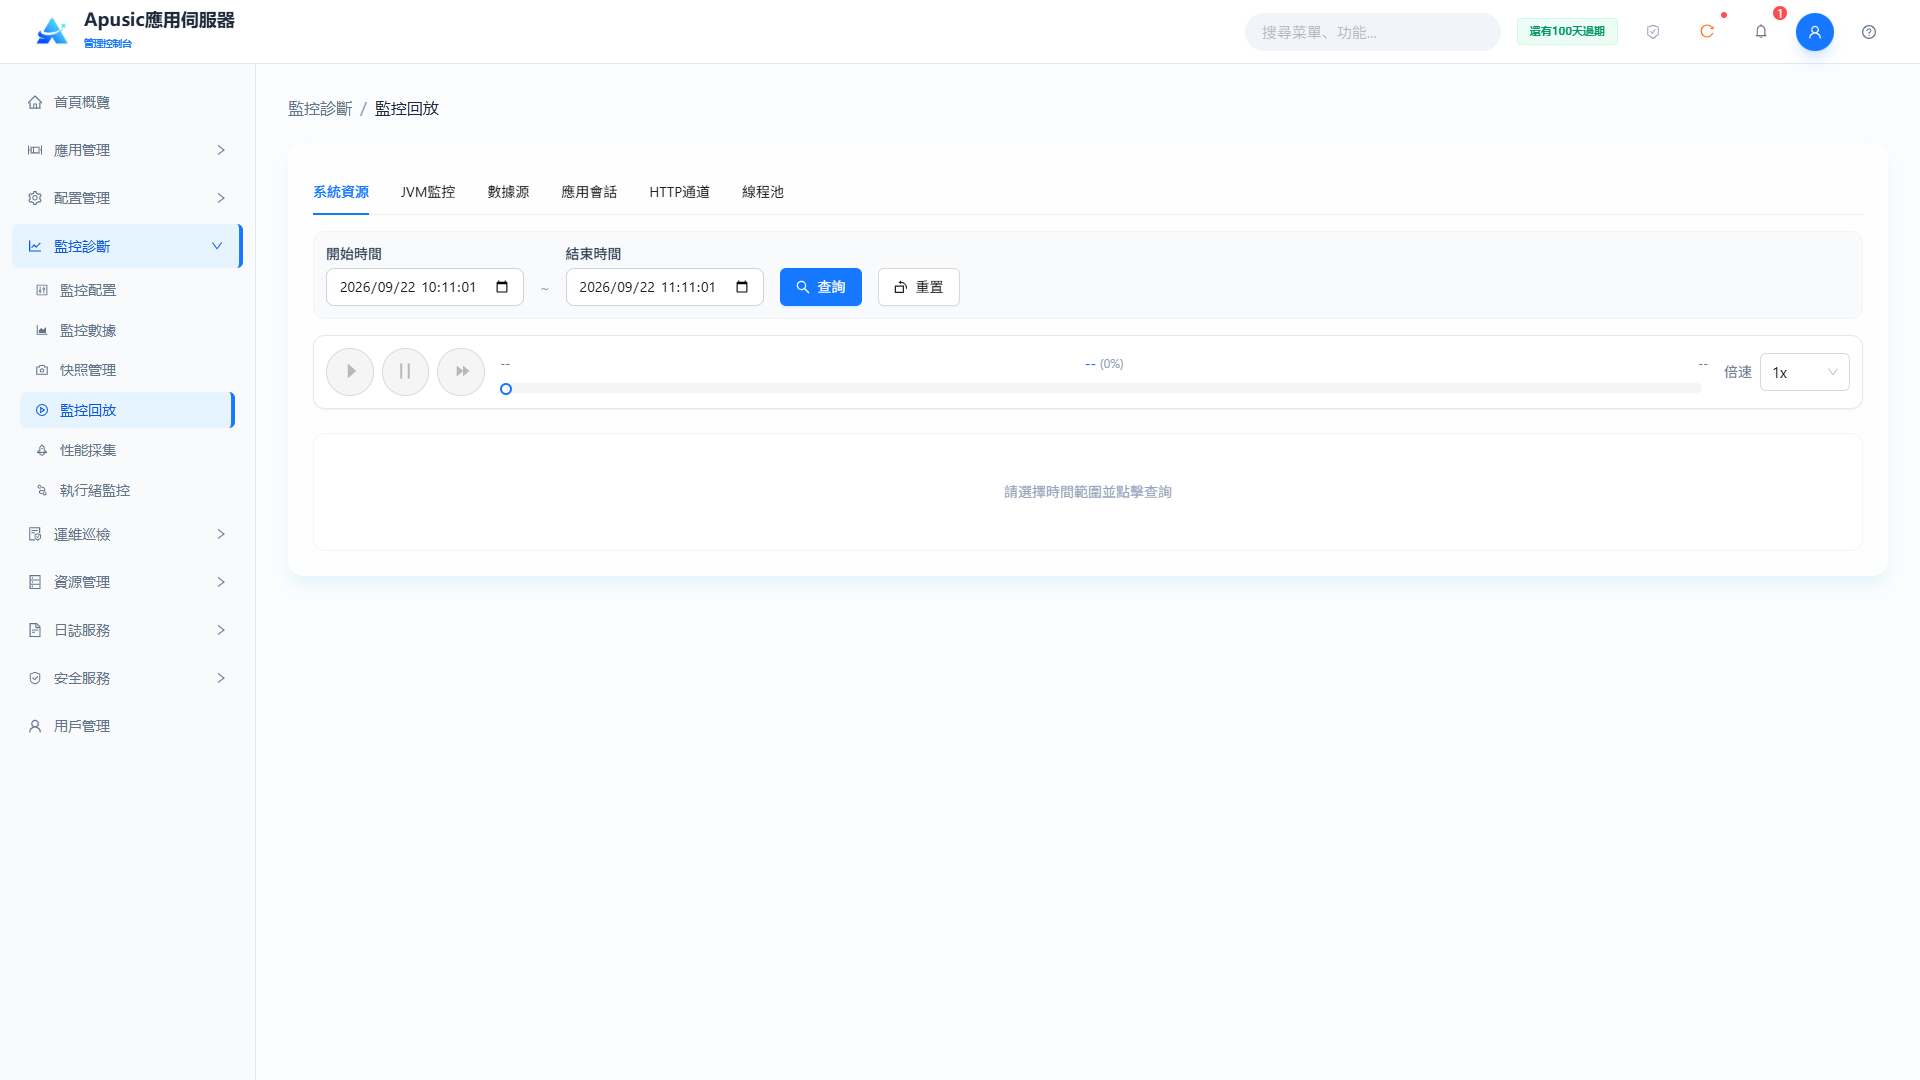
- 頁籤:系統資源、JVM監控、數據源、應用會話、HTTP通道、線程池;
- 支援選擇時間範圍查詢歷史數據;
- 回放控制:播放/暫停、下一幀、時間軸滑塊拖動、回放速度選擇(1倍速等);
- 以圖表顯示所選時間點的各項指標(如CPU使用率、記憶體使用率、虛擬記憶體使用率等)。
# 性能採集
# 調用鏈分析
點擊"監控診斷 → 調用鏈分析"頁籤,進入調用鏈配置頁面:
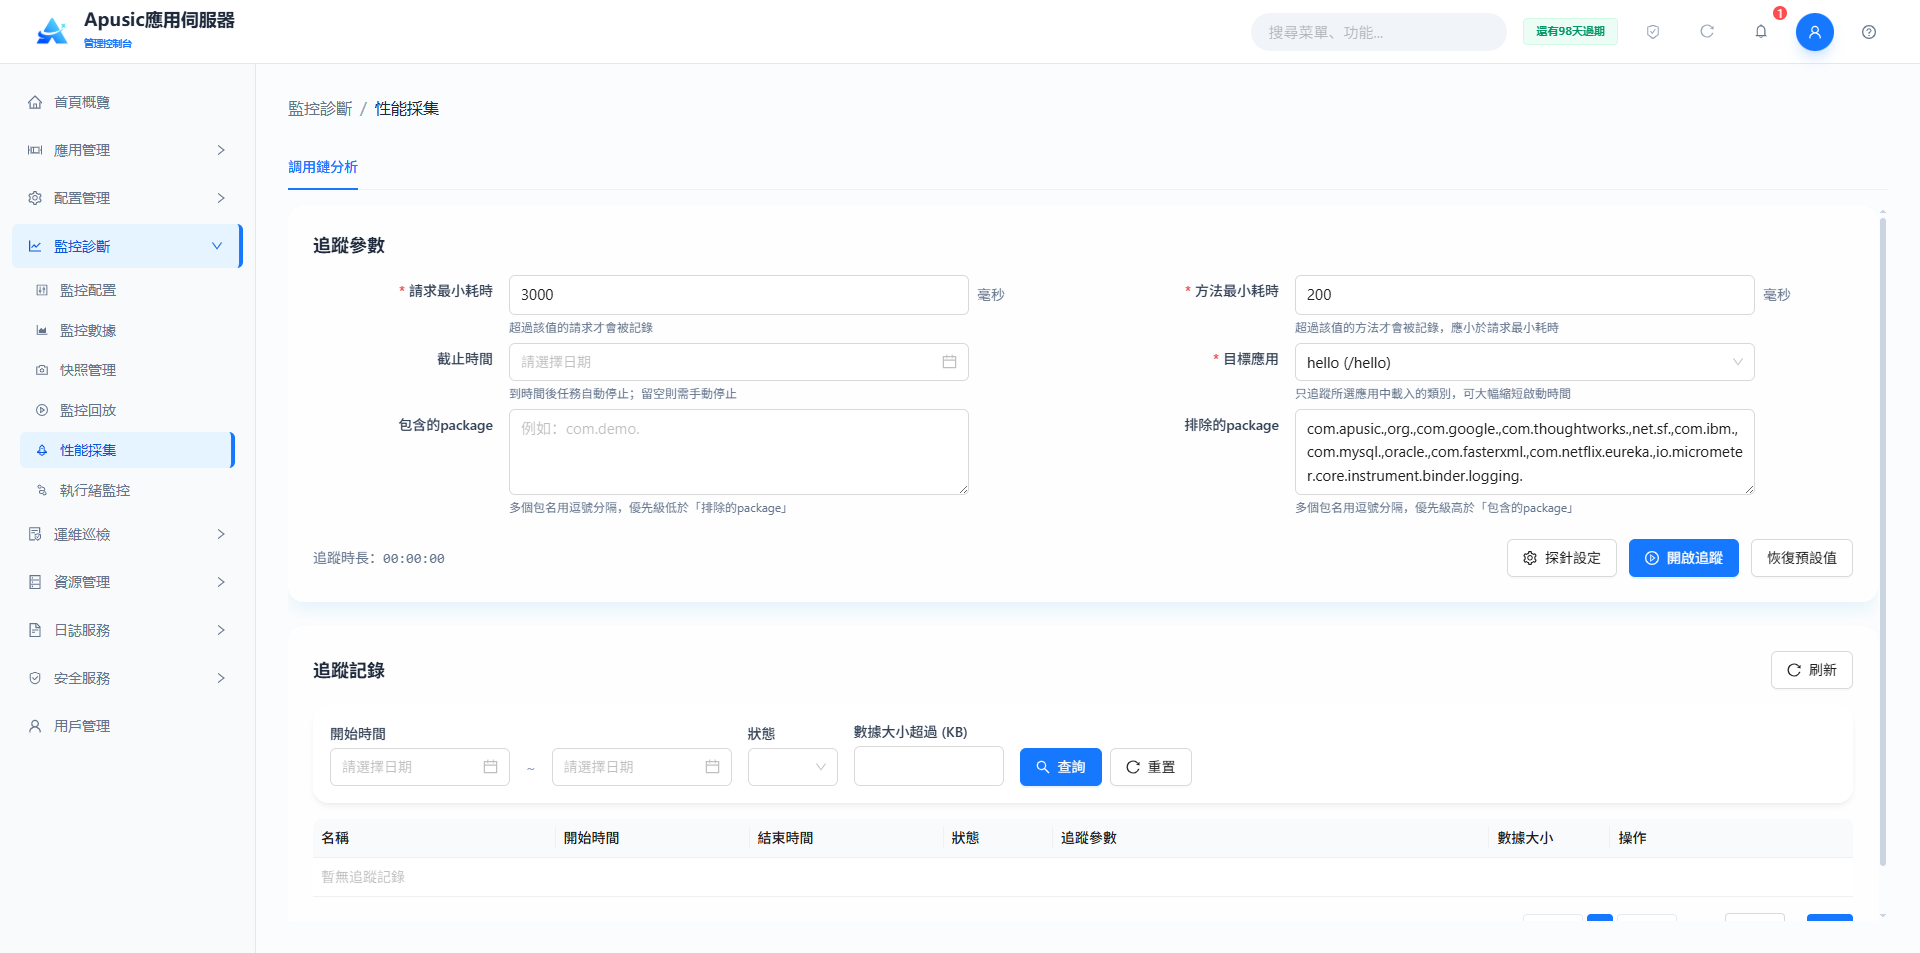
追蹤參數配置:
| 設置 | 說明 | 示例 |
|---|---|---|
| 最小請求時長 | 僅記錄超過該值的請求,單位毫秒 | 3000 |
| 最小方法時長 | 僅記錄超過該值的方法,應小於最小請求時長,單位毫秒 | 200 |
| 截止時間 | 到達該時間後任務自動停止;留空時須手工停止 | 選擇日期 |
| 目標應用 | 僅追蹤所選應用中載入的類,可大幅縮短啟動時間 | LuxuryMall (/LuxuryMall) |
| 包含包名 | 多個包名用逗號分隔;優先級低於"排除包名" | com.demo. |
| 排除包名 | 多個包名用逗號分隔;優先級高於"包含包名" | com.apusic.,org.,com.google. |
探針設定:
點擊"探針設定"按鈕,配置APM探針目錄:
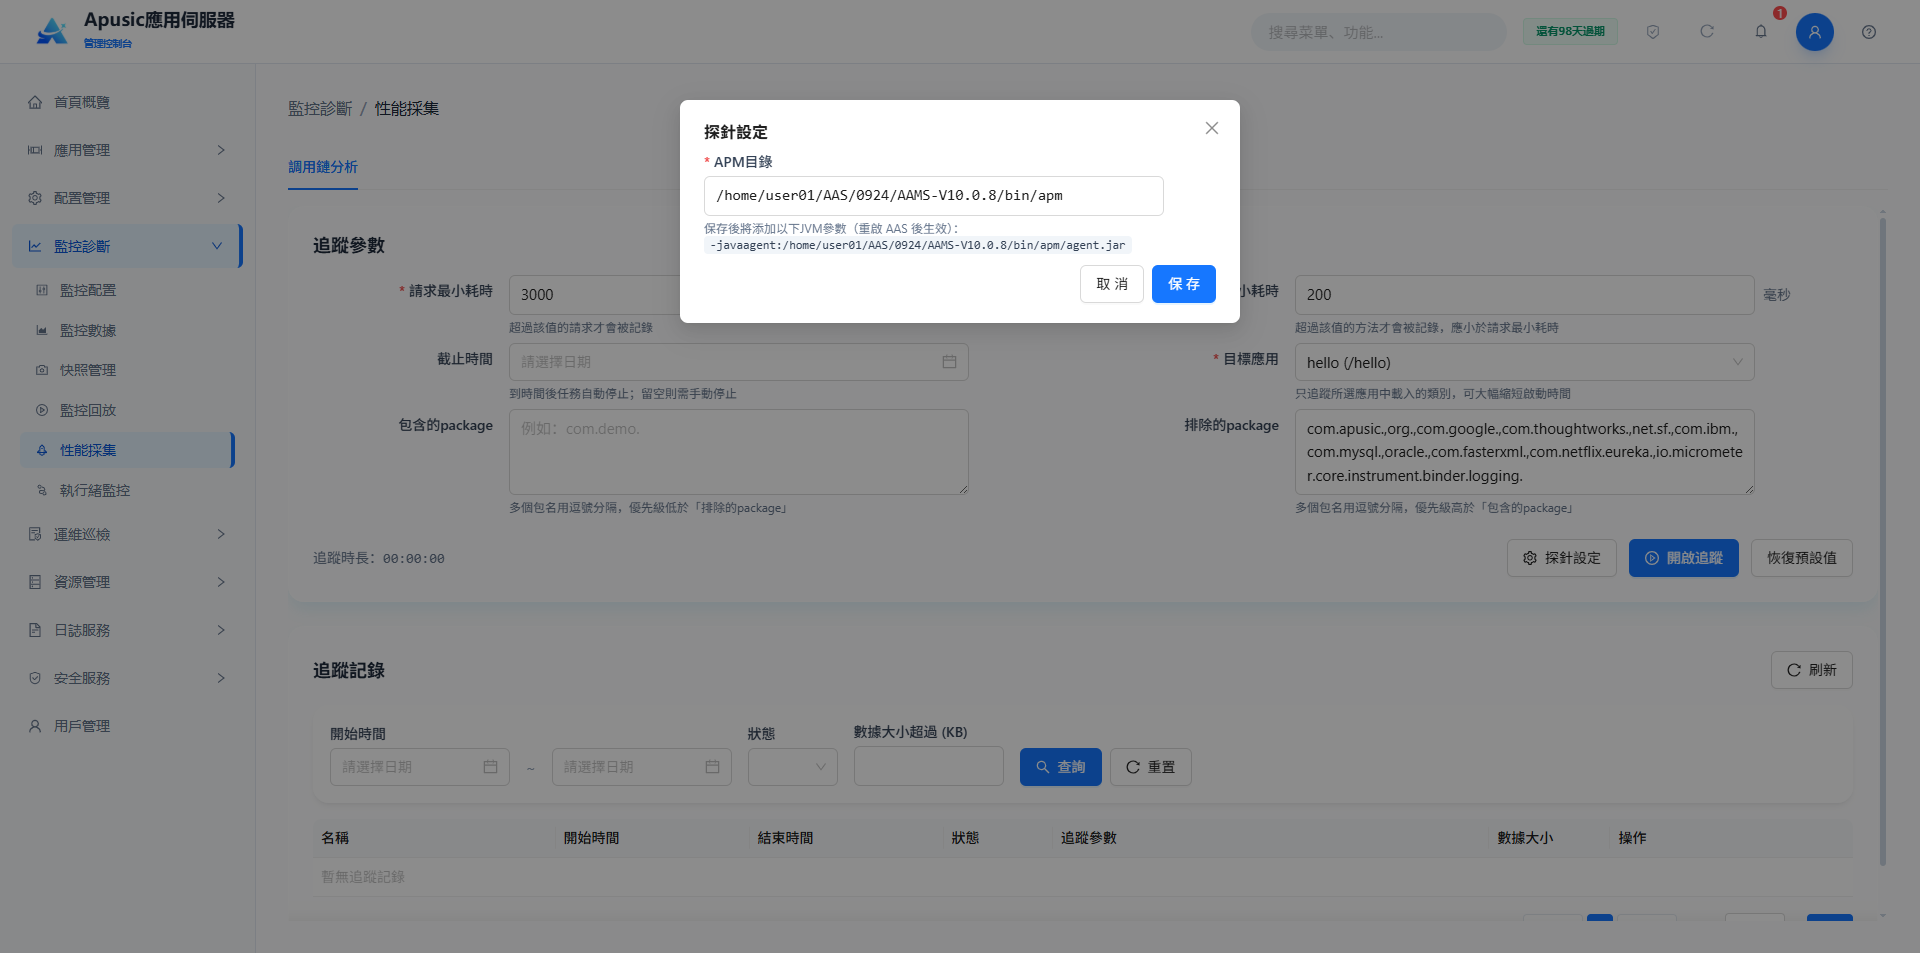
- APM目錄:指定APM探針的目錄路徑;
- 儲存後自動新增JVM參數
-javaagent:<APM目錄>/agent.jar;須重啟AAS後生效。
開啟追蹤:
- 完成追蹤參數配置後,點擊"開啟追蹤"開始採集追蹤數據;
- 頁面實時顯示"追蹤時長"計時;
- 到達截止時間或手工停止後,追蹤數據保存到"追蹤記錄"列表。
追蹤記錄查詢:
| 查詢條件 | 說明 |
|---|---|
| 開始時間 | 按日期範圍過濾追蹤記錄 |
| 狀態 | 按追蹤任務狀態過濾 |
| 數據量大於(KB) | 按數據量下限過濾 |
追蹤記錄列表欄位:名稱、開始時間、結束時間、狀態、追蹤參數、數據量、操作(查看/下載/刪除)。
# 執行緒監控
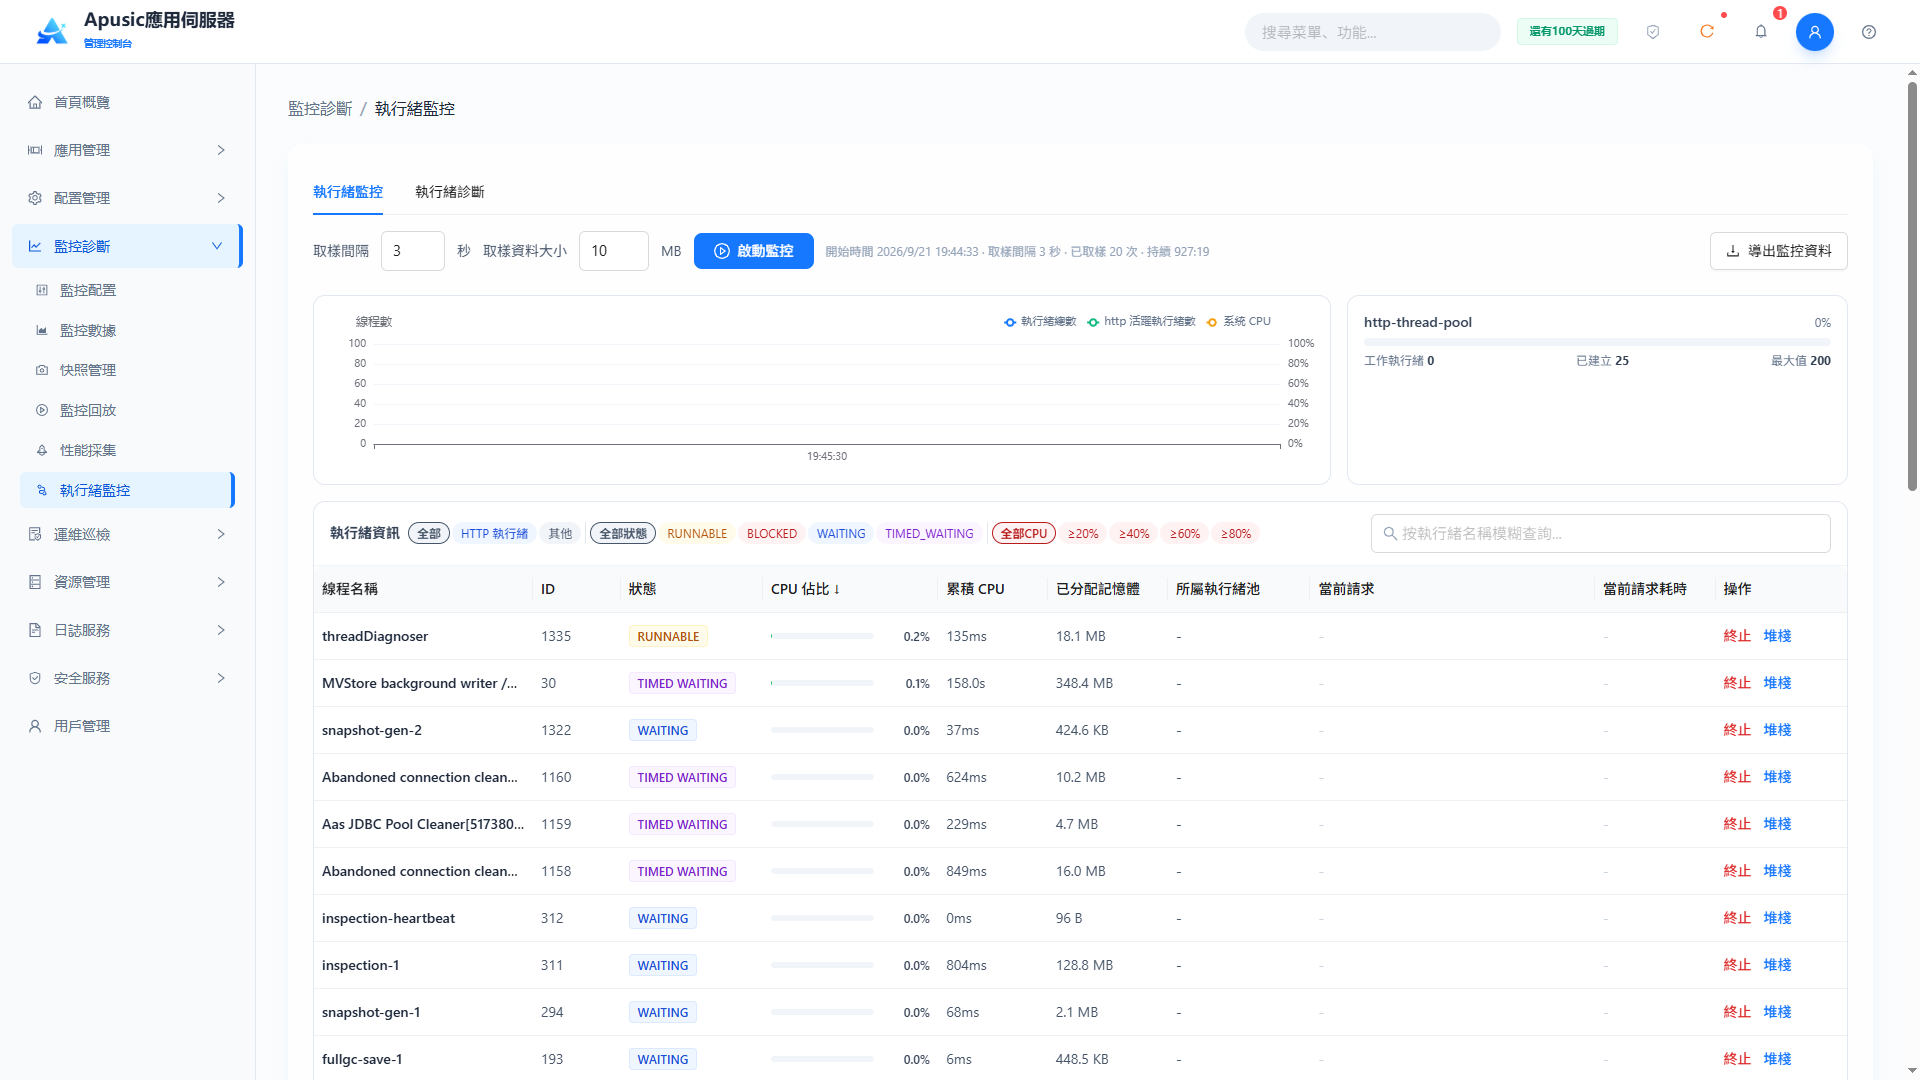
執行緒監控定期採樣伺服器線程,實時顯示線程數量變化、每個線程的CPU佔用、記憶體分配和正在處理的請求,並支援執行緒診斷。
點擊左側菜單"監控診斷 → 執行緒監控"。頁面包含"執行緒監控"和"執行緒診斷"兩個頁籤:
# 啟動執行緒監控
- 配置採樣參數:取樣間隔(默認3秒)、樣本資料大小(默認10MB);
- 點擊"啟動監控"開始採樣,頁面實時顯示線程數量趨勢圖(總線程數、活躍HTTP線程、系統CPU趨勢)和線程池卡片(如http-thread-pool,顯示工作線程、已創建線程、最大線程數;圖中:工作線程0 / 已創建25 / 最大200);
- 採樣過程中可點擊"導出監控資料",將採樣數據導出用於離線分析。
# 過濾與查看線程資訊
線程資訊列表支援以下過濾條件:
| 過濾條件 | 選項 |
|---|---|
| 線程類型 | 全部 / HTTP線程 / 其他 |
| 線程狀態 | 全部狀態 / RUNNABLE / BLOCKED / WAITING / TIMED_WAITING |
| CPU佔用 | 全部 / ≥20% / ≥40% / ≥60% / ≥80% |
列表欄位:
| 欄位 | 說明 |
|---|---|
| 線程名稱 | 伺服器線程的名稱標識 |
| ID | 線程的唯一編號 |
| 狀態 | 線程當前運行狀態,如RUNNABLE、WAITING |
| CPU佔用 | 採樣週期內該線程的CPU使用率 |
| 累計CPU | 線程啟動以來消耗的總CPU時間 |
| 分配記憶體 | 線程分配的記憶體大小 |
| 所屬線程池 | 線程所屬的線程池,如http-thread-pool |
| 當前請求 | 線程正在處理的請求地址 |
| 當前請求時長 | 處理當前請求已耗時長 |
| 操作 | 終止 / 堆疊 |
# 執行緒診斷
點擊"執行緒診斷"頁籤,進入執行緒診斷頁面:
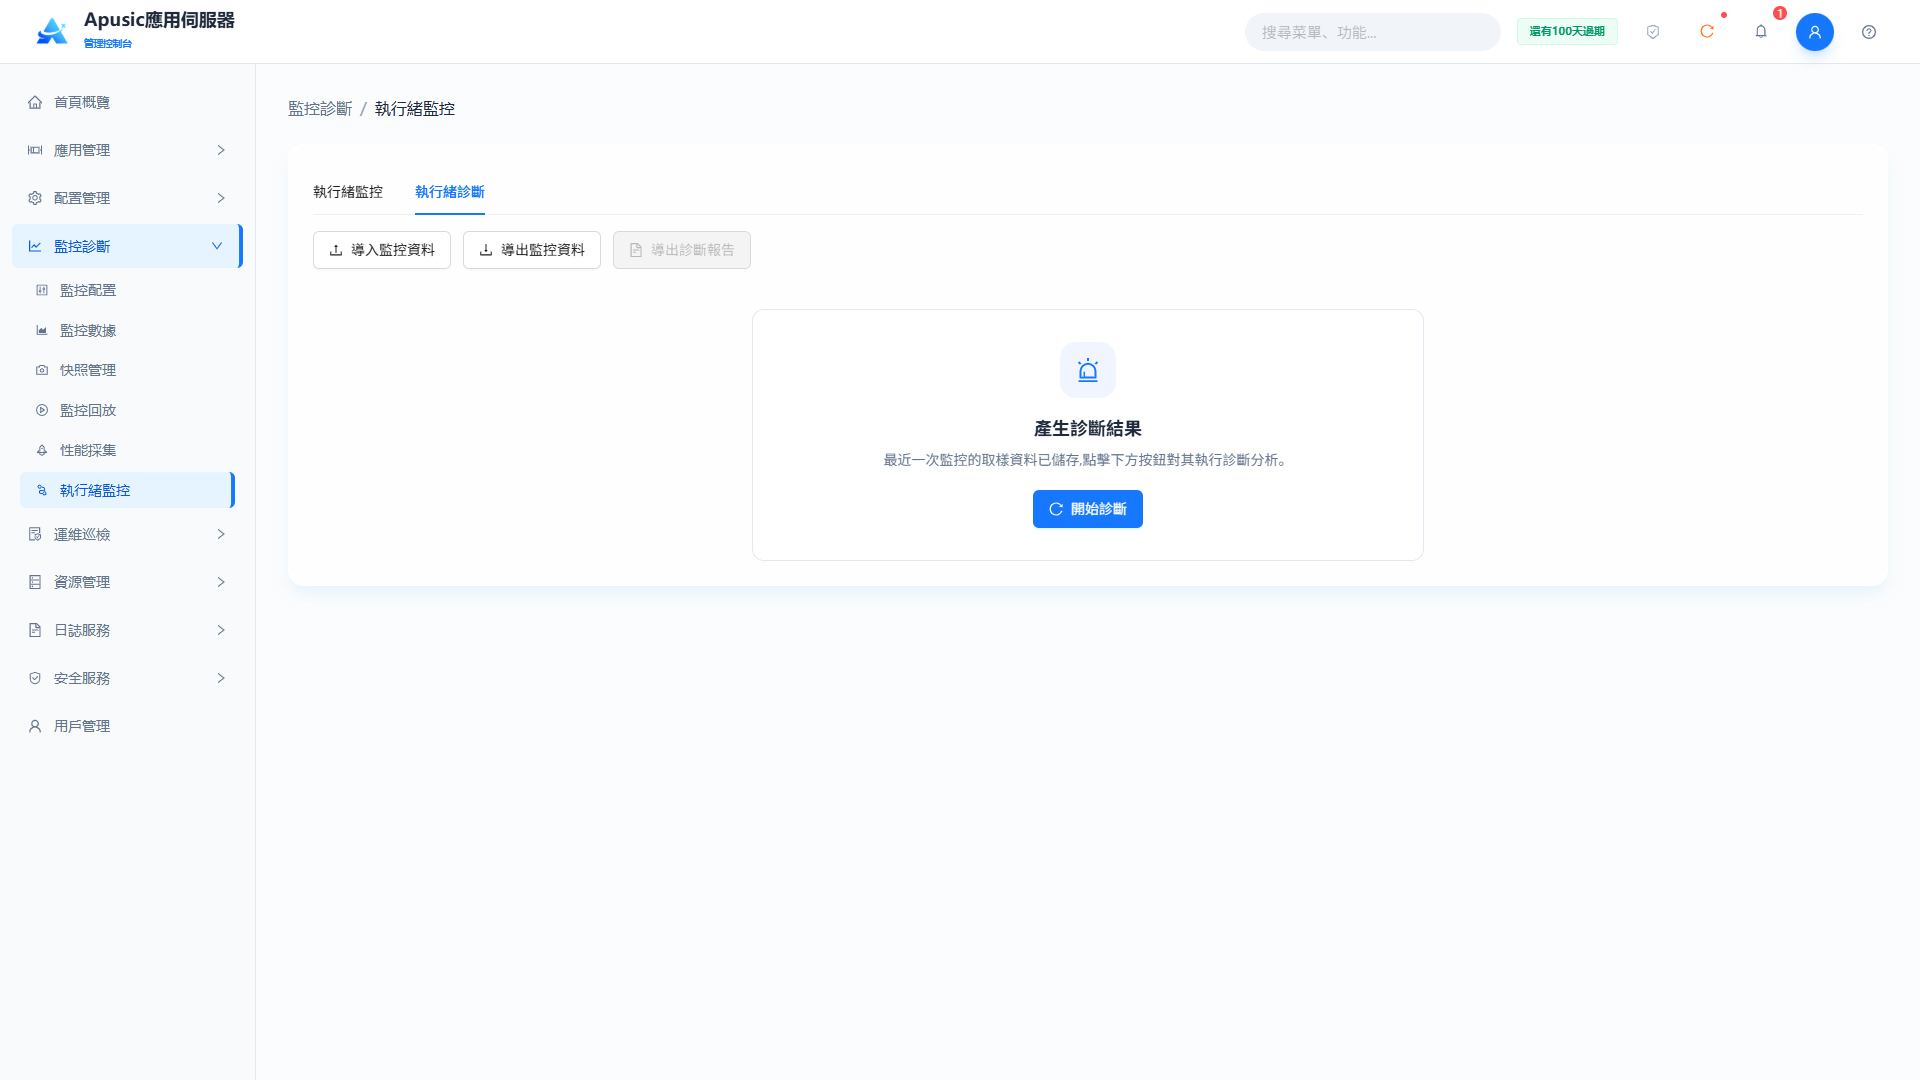
初始狀態操作:
| 操作 | 說明 |
|---|---|
| 導入監控資料 | 導入外部採集的執行緒監控樣本資料,用於離線診斷 |
| 導出監控資料 | 導出當前監控採樣資料 |
| 導出診斷報告 | 診斷完成後導出診斷報告(診斷前不可用) |
| 開始診斷 | 對最近一次監控採樣資料執行診斷分析 |
診斷結果頁面:
點擊"開始診斷"後,系統對採樣資料進行分析並產出診斷結果:
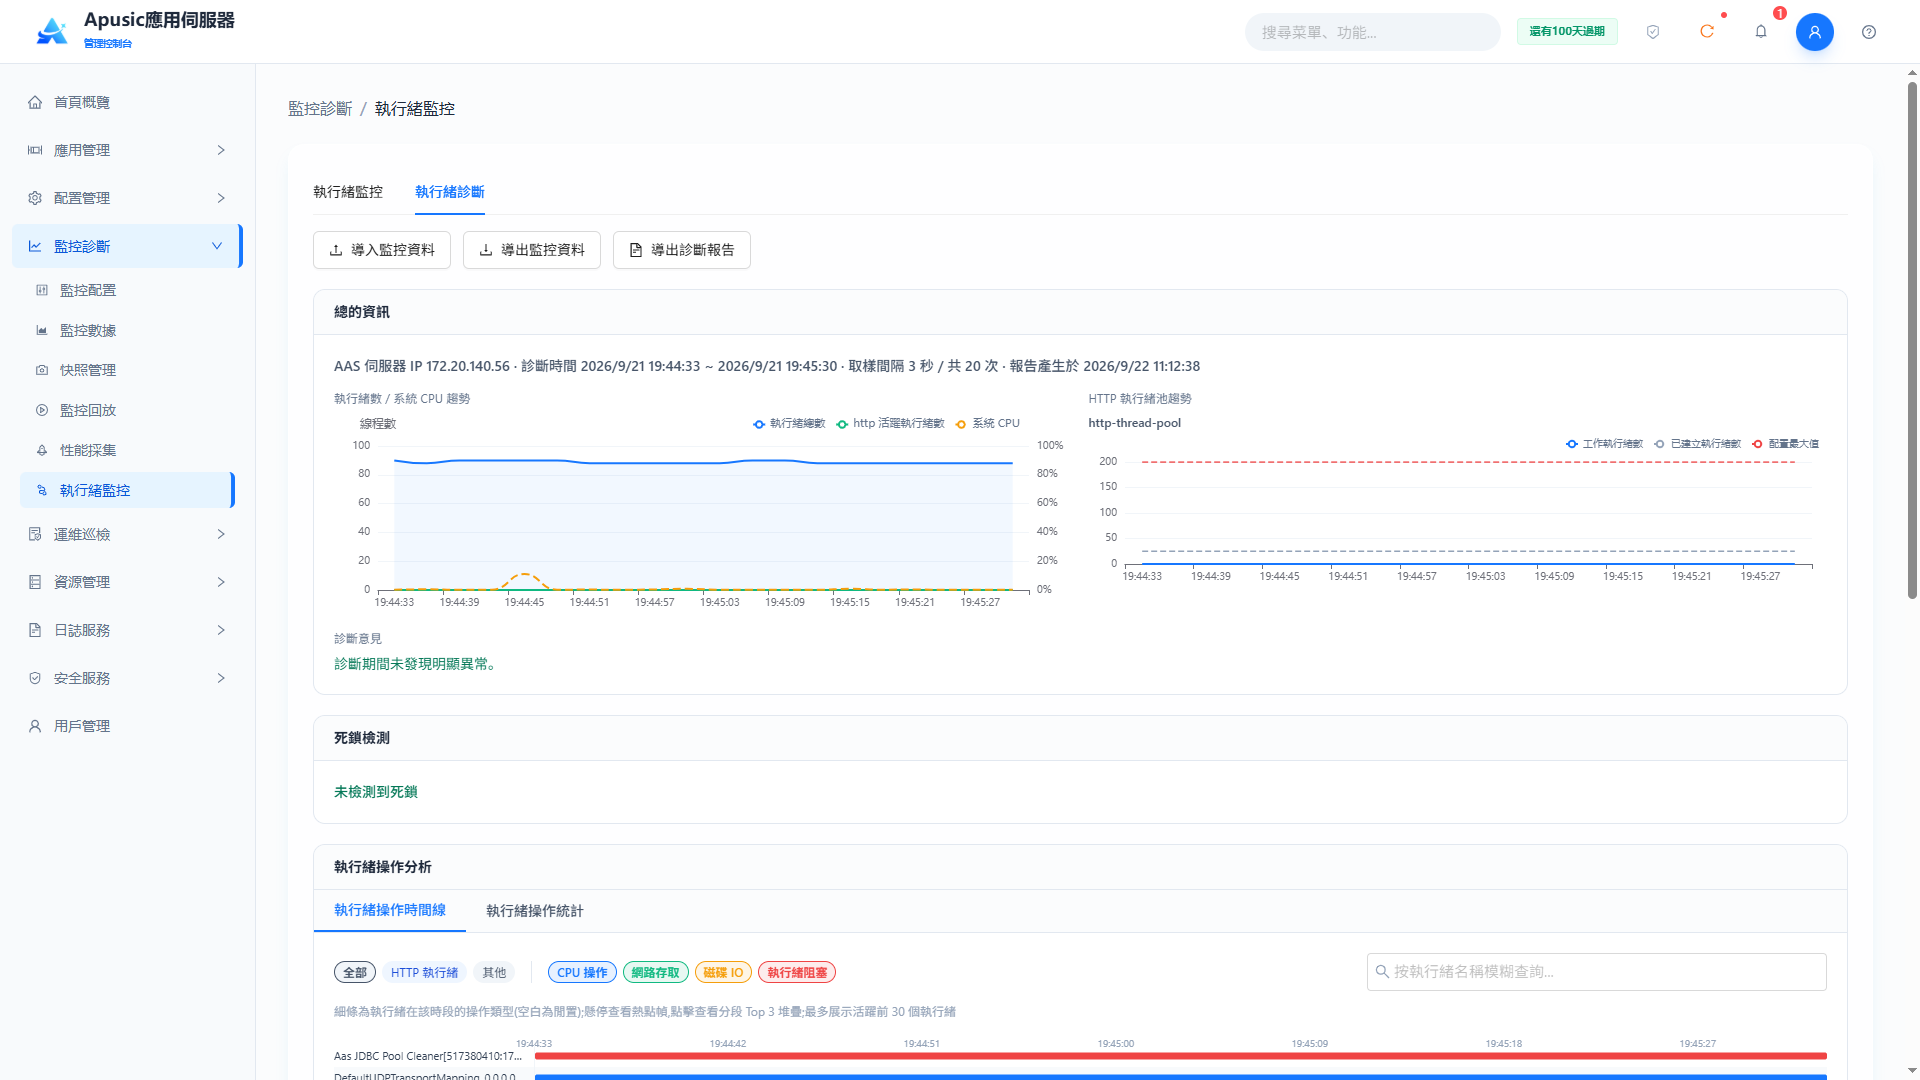
診斷結果包含以下模組:
- 摘要:顯示伺服器IP、採樣時間範圍、取樣間隔、樣本數量和報告生成時間;包含"線程數/系統CPU趨勢"折線圖(總線程數、活躍HTTP線程、系統CPU)和"HTTP線程池趨勢"折線圖(工作線程、已創建線程、配置最大值);
- 診斷意見:根據採樣資料自動產出的診斷結論,如"診斷期間未發現明顯異常";
- 死鎖檢測:自動檢測採樣期間是否發生線程死鎖,如"未檢測到死鎖";
- 執行緒操作分析:包含"執行緒操作時間線"和"執行緒操作統計"兩個子頁籤。
執行緒操作分析:
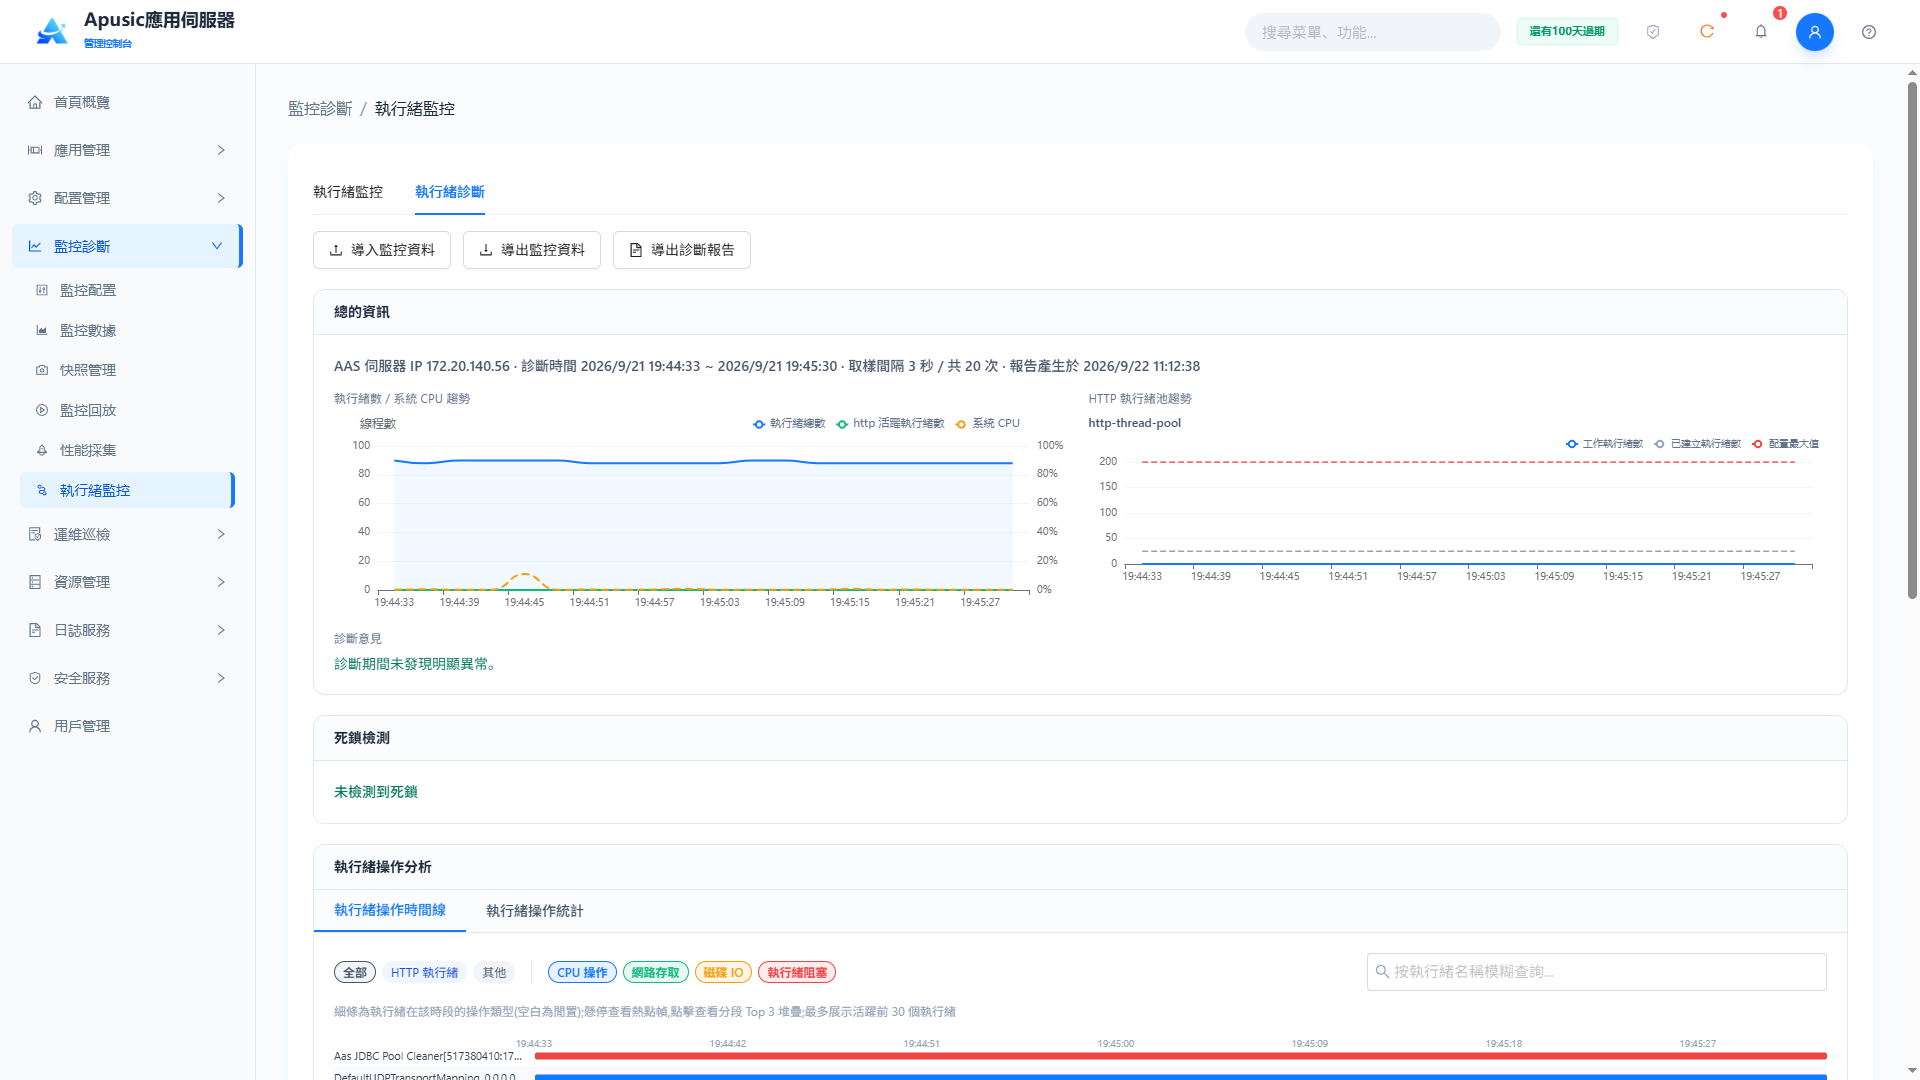
- 執行緒操作時間線:以時間軸展示各線程的操作記錄;支援按線程類型(全部 / HTTP線程 / 其他)和操作類型(CPU操作 / 網路訪問 / 磁碟IO / 線程阻塞)過濾,支援按線程名稱模糊查詢;
- 執行緒操作統計:以統計視圖展示各線程的彙總操作數據。
注意:執行緒診斷依賴"執行緒監控"頁籤採集的樣本資料。請先在"執行緒監控"頁籤啟動監控並完成採樣,再切換到"執行緒診斷"頁籤執行診斷分析。
# 運維巡檢
運維巡檢模組提供對伺服器的自動化巡檢和安全檢查,包括一鍵巡檢、類資源分析、安全基線、腳本錄製等,幫助管理員快速了解伺服器的健康狀態和安全合規狀況。
# 一鍵巡檢
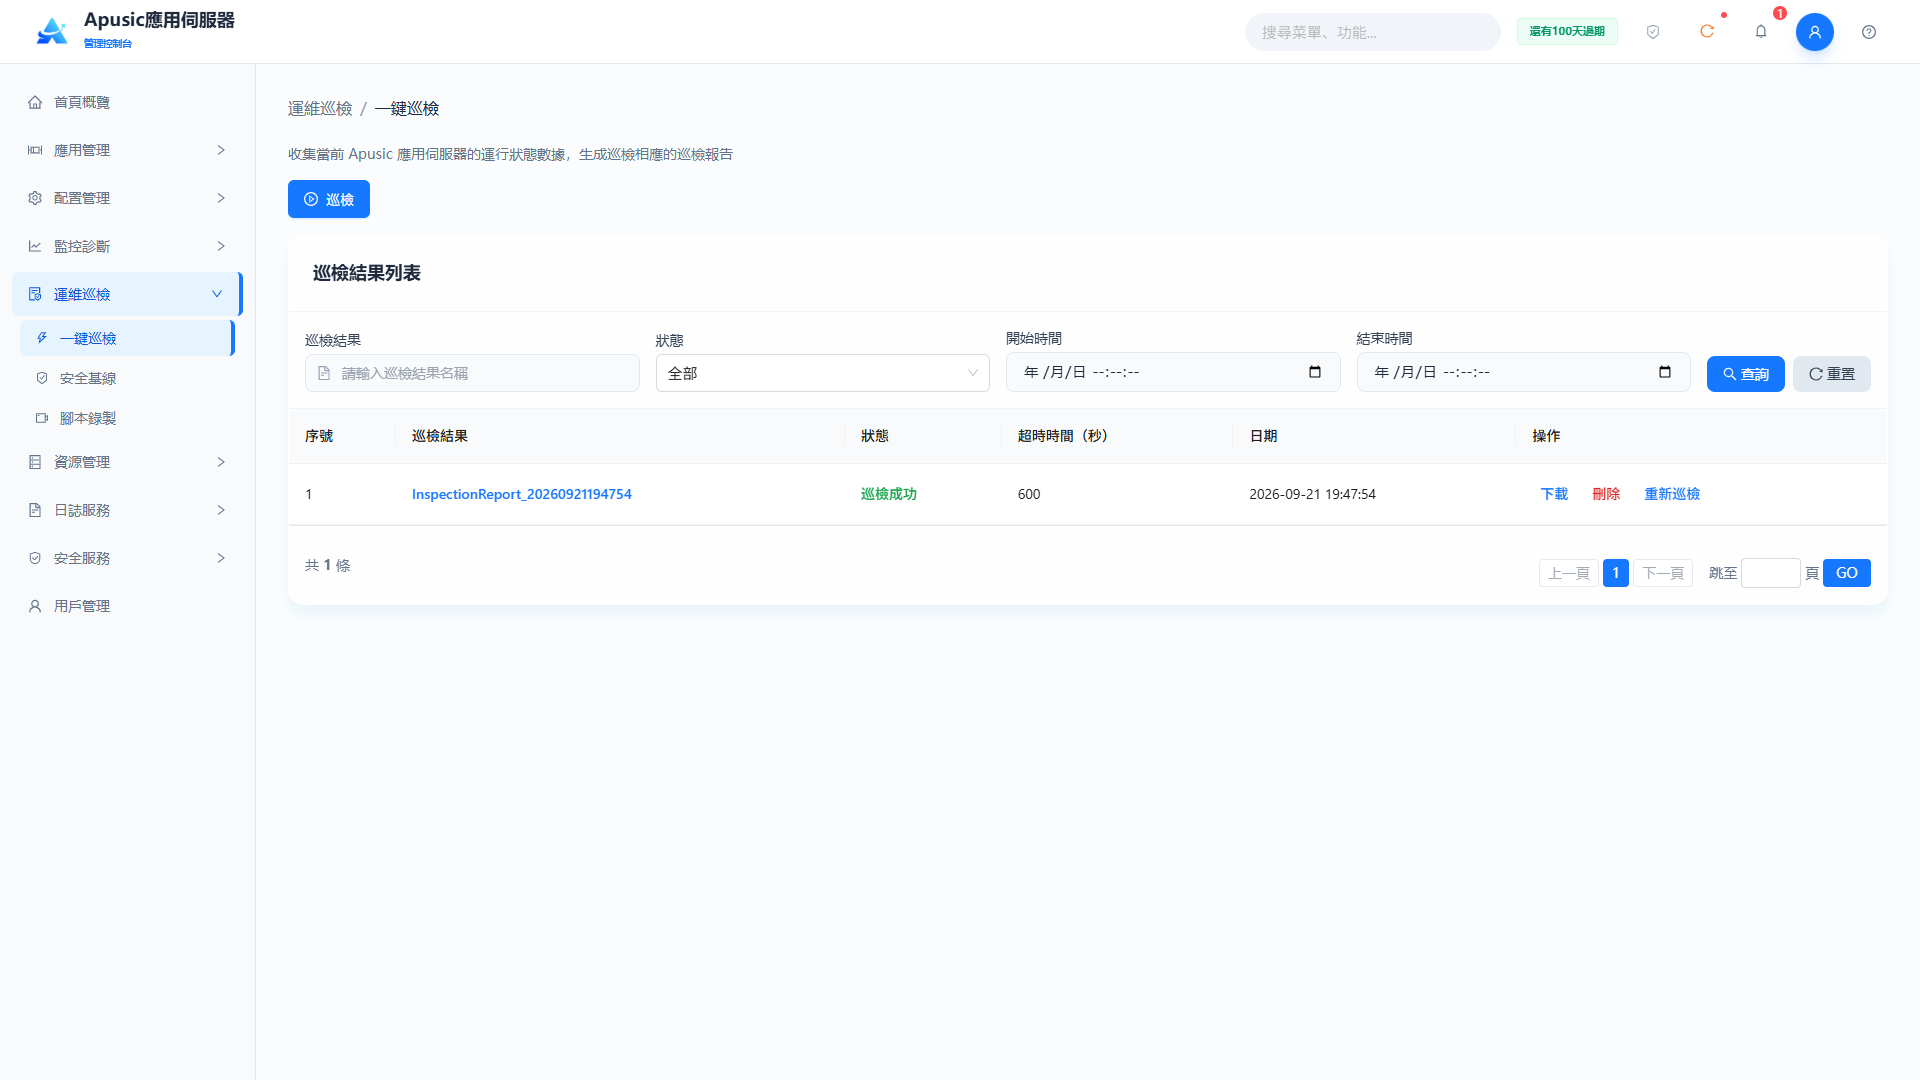
一鍵巡檢採集當前Apusic應用伺服器的運行狀態數據,並生成對應的巡檢報告。
點擊左側菜單"運維巡檢 → 一鍵巡檢":
# 執行巡檢
點擊"執行巡檢"按鈕觸發巡檢任務。系統採集伺服器的運行狀態數據,巡檢結束後在"巡檢結果列表"中生成巡檢報告。
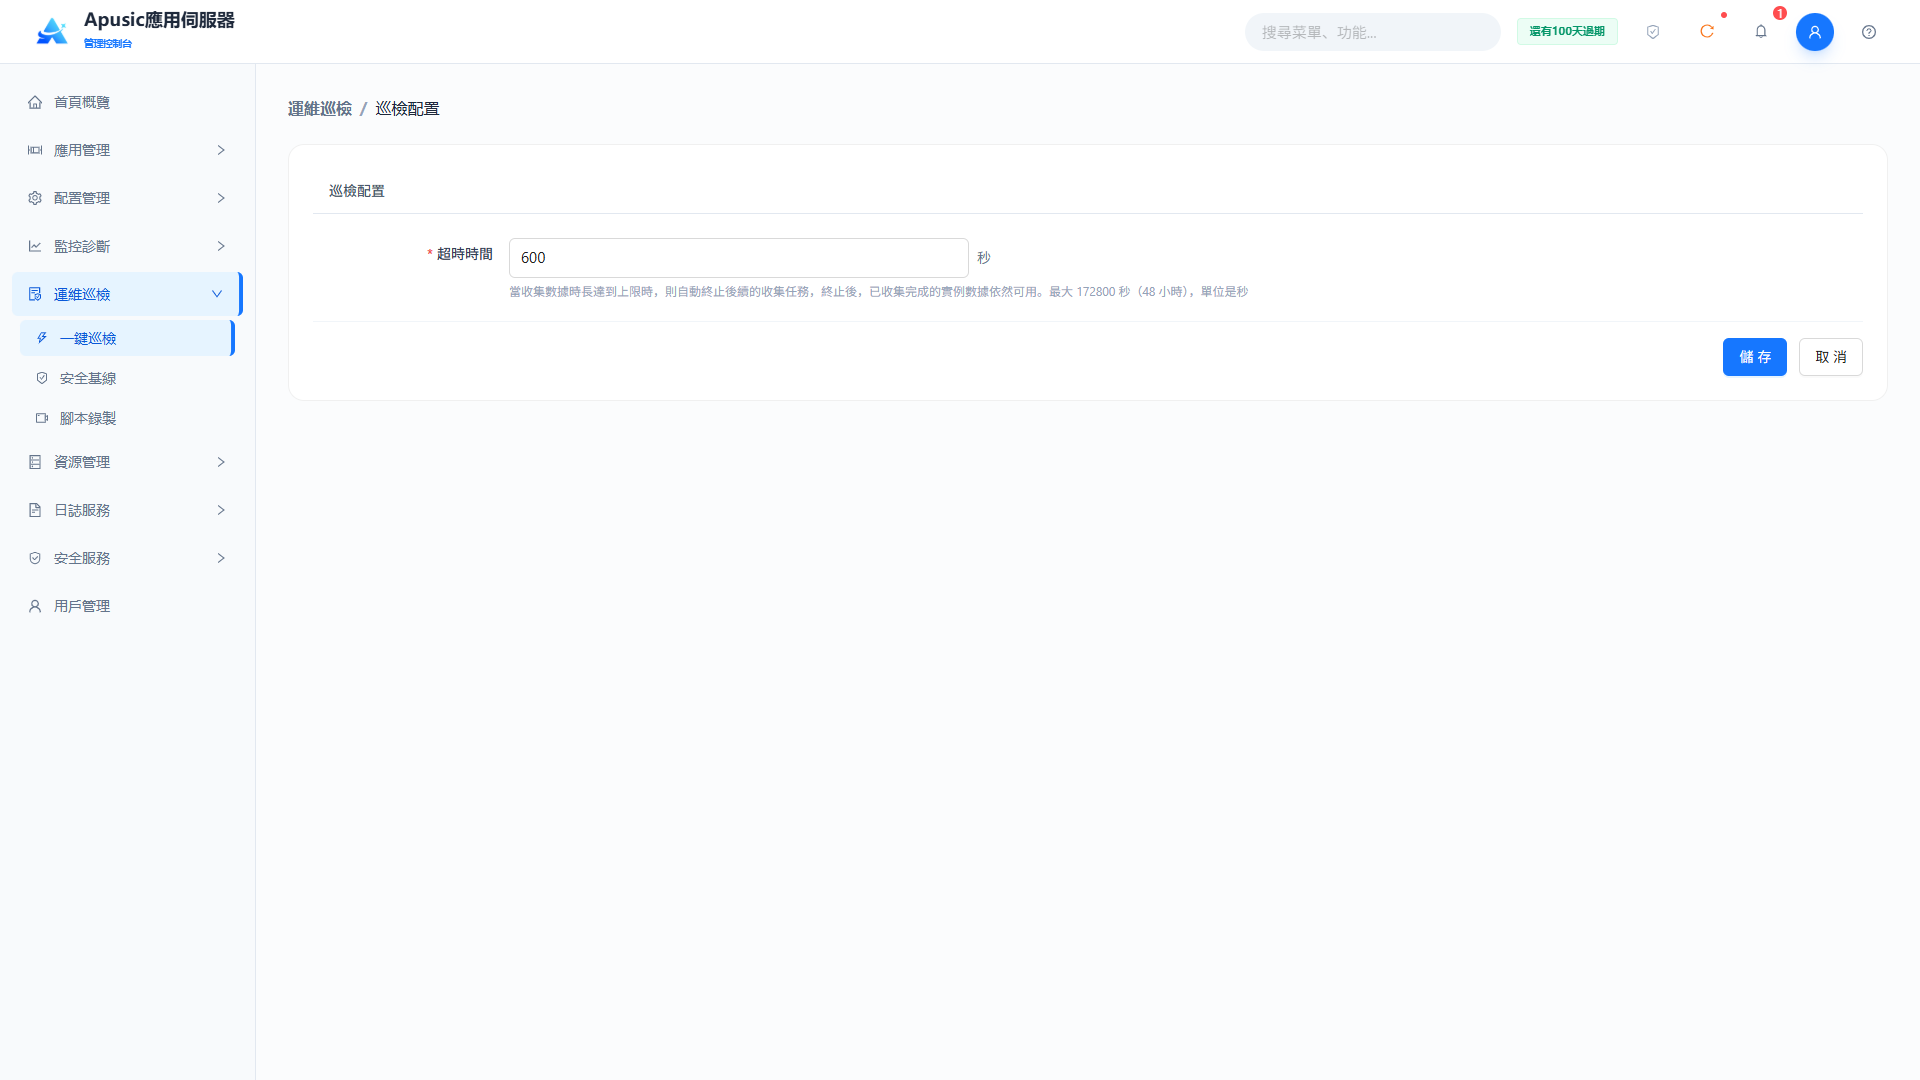
| 設置 | 參數 | 說明 |
| 超時時間 | timeout | 巡檢任務的超時時間,單位秒。數據採集達到該時限後,後續採集任務自動終止;終止後已採集的實例數據仍可使用。取值範圍:整數,≥1,最大172800秒(48小時)。默認值:600。 |
# 查詢與下載巡檢結果
查詢條件
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 巡檢結果 | 按巡檢結果名稱模糊查詢 | inspection-2026 |
| 狀態 | 按巡檢任務狀態過濾 | 全部 |
| 開始時間 / 結束時間 | 按巡檢開始和結束時間範圍過濾 | 2026-09-01 ~ 2026-09-21 |
列表欄位
| 欄位 | 說明 |
|---|---|
| 序號 | 巡檢結果的序號 |
| 巡檢結果 | 巡檢結果名稱 |
| 狀態 | 巡檢任務的執行狀態 |
| 超時時間(秒) | 本次巡檢配置的超時時間 |
| 日期 | 巡檢執行日期 |
| 操作 | 下載 / 刪除 / 重新巡檢 |
點擊"下載"可將巡檢報告下載到本地進行分析;點擊"重新巡檢"可基於該結果再次執行巡檢;點擊"刪除"並在對話框中確認後刪除巡檢結果。
# 類資源分析
類資源分析用於對應用的類載入情況進行檢測,識別類衝突與冗餘依賴,幫助排查因類重複、版本不一致導致的運行異常。支援選擇已部署應用或上傳新的應用檔案進行即時分析。
點擊左側菜單"運維巡檢 → 類資源分析",頁面包含"線上分析"和"分析記錄"兩個頁籤。
# 線上分析
"線上分析"頁籤用於發起一次類資源分析任務:
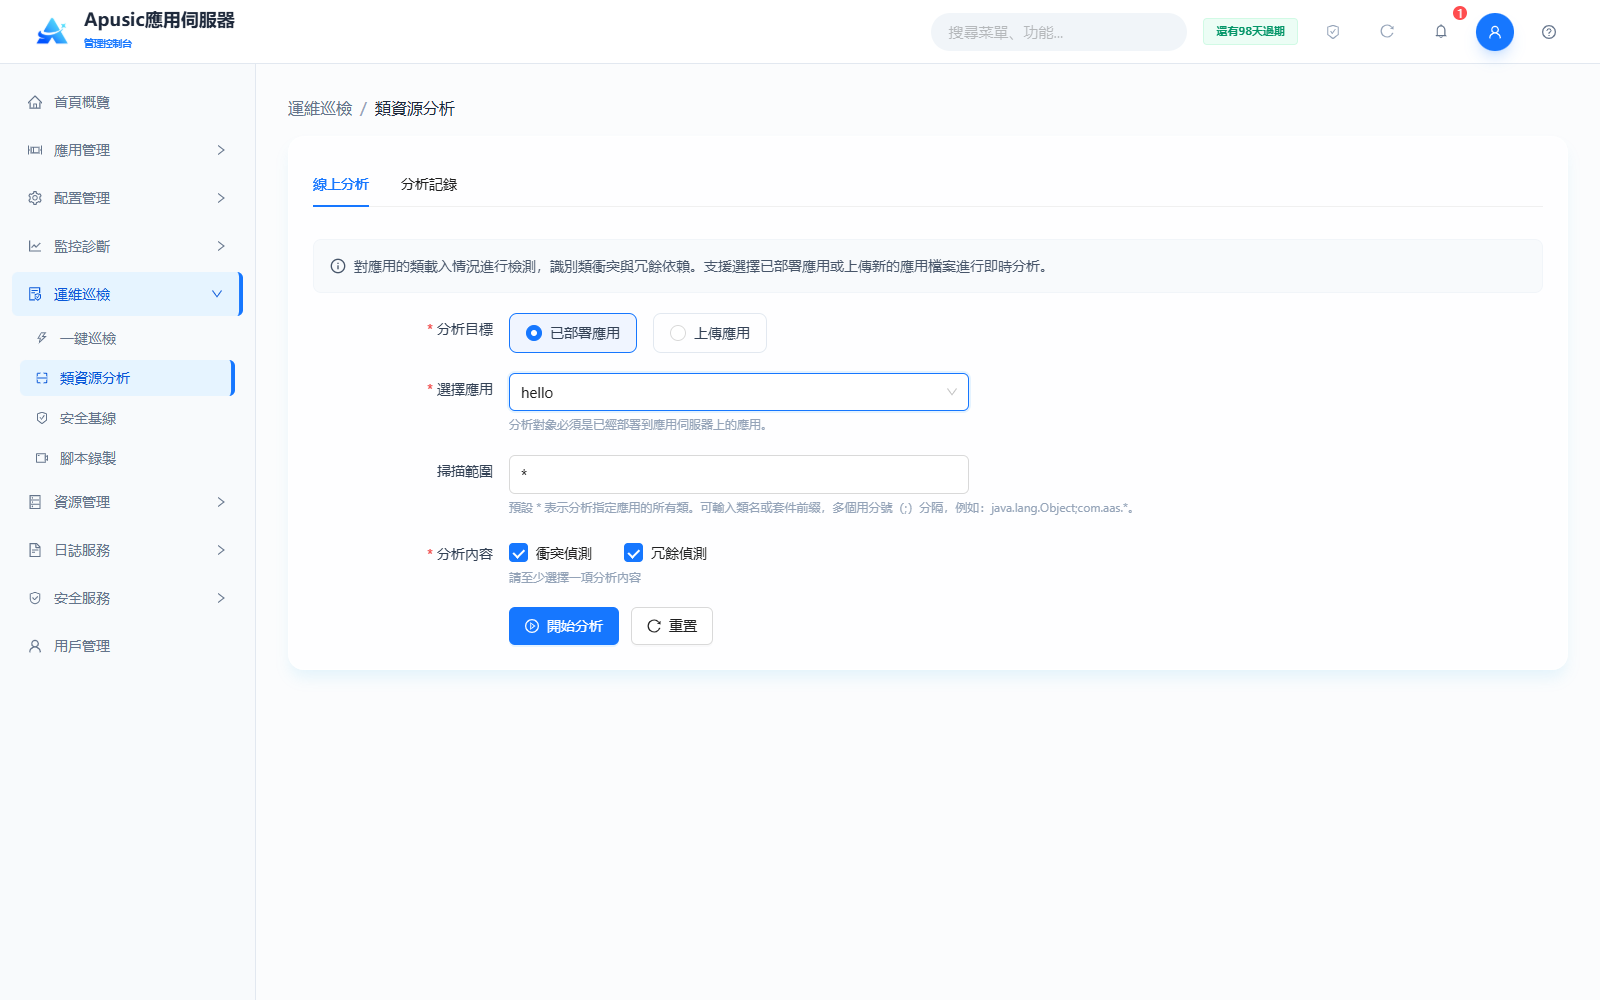
欄位說明:
| 設置 | 說明 |
|---|---|
| 分析目標 | 必選。可選"已部署應用"或"上傳應用"。默認值:已部署應用。 |
| 選擇應用 | 分析目標為"已部署應用"時填寫。下拉選擇已部署到應用伺服器上的應用,分析對象必須是已經部署到應用伺服器上的應用。 |
| 應用檔案 | 分析目標為"上傳應用"時填寫。支援 .war / .jar / .zip 格式的應用檔案,檔案大小建議不超過 500 MB。 |
| 掃描範圍 | 默認 * 表示分析應用的所有類。可輸入類名或包前綴通配符,多個用分號(;)分隔,例如:java.lang.Object;com.aas.*。 |
| 分析內容 | 必選,至少選擇一項:衝突偵測 / 冗餘偵測。默認全部勾選。 |
選擇"上傳應用"時,頁面提供檔案上傳入口:
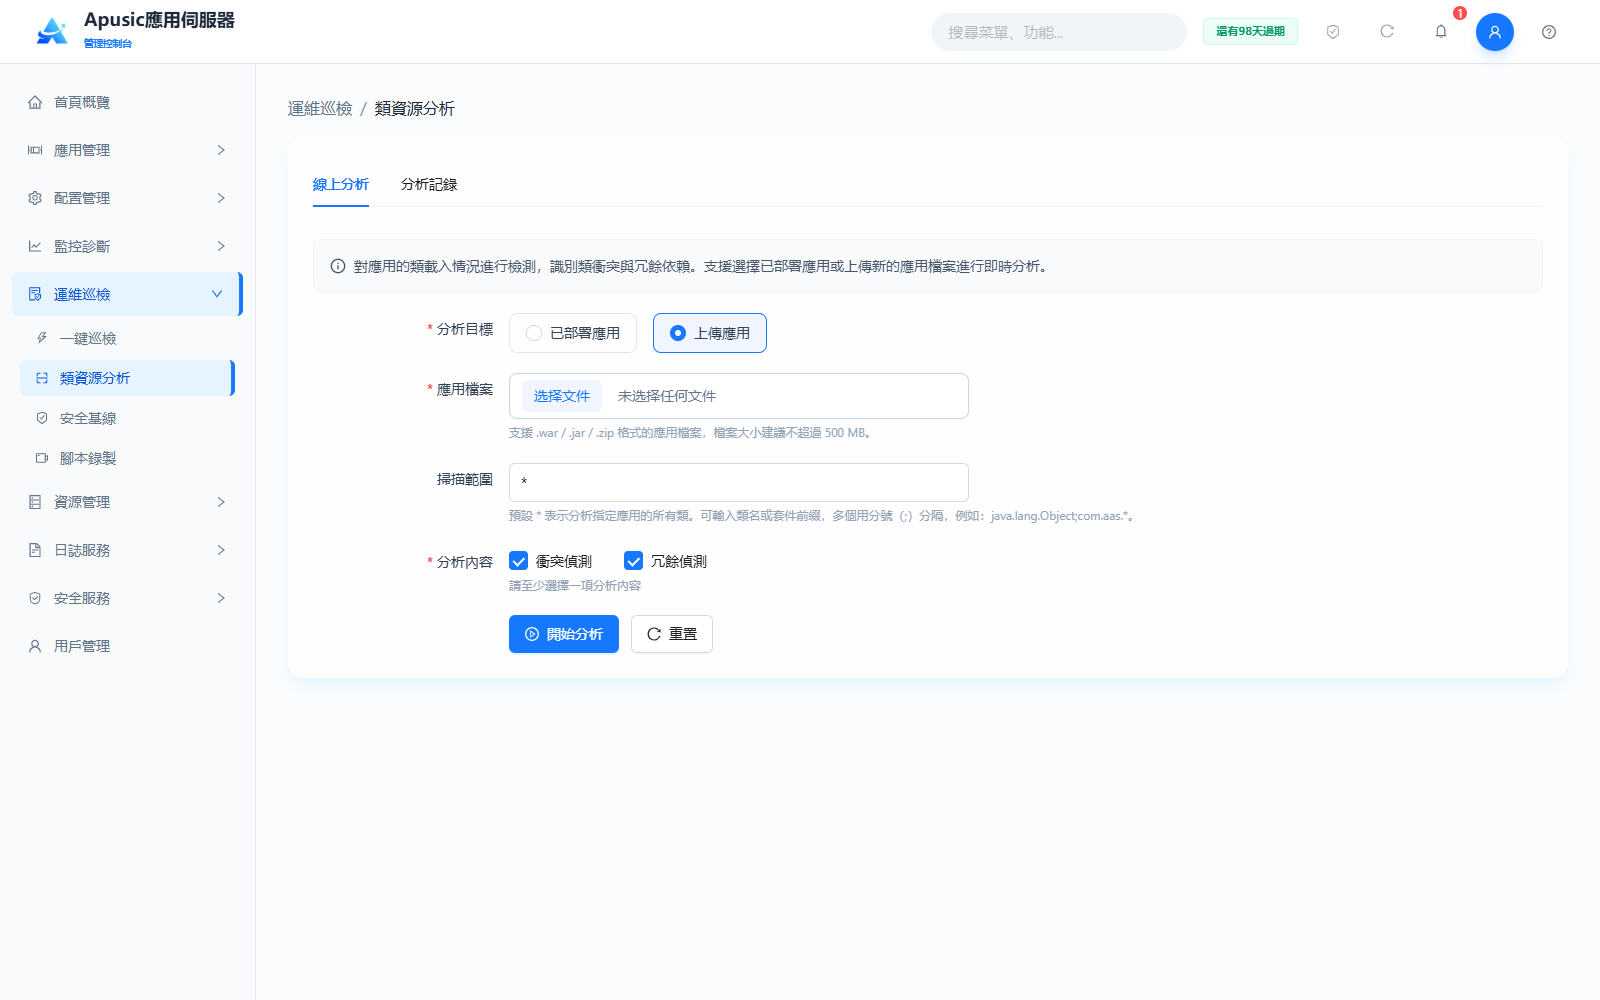
配置完成後點擊"開始分析"執行分析;點擊"重置"清空已填寫內容。分析完成後自動切換到"分析記錄"頁籤。
# 分析記錄
"分析記錄"頁籤展示歷次分析任務的結果,支援按分析時間範圍、分析目標、應用/檔案名稱組合查詢:
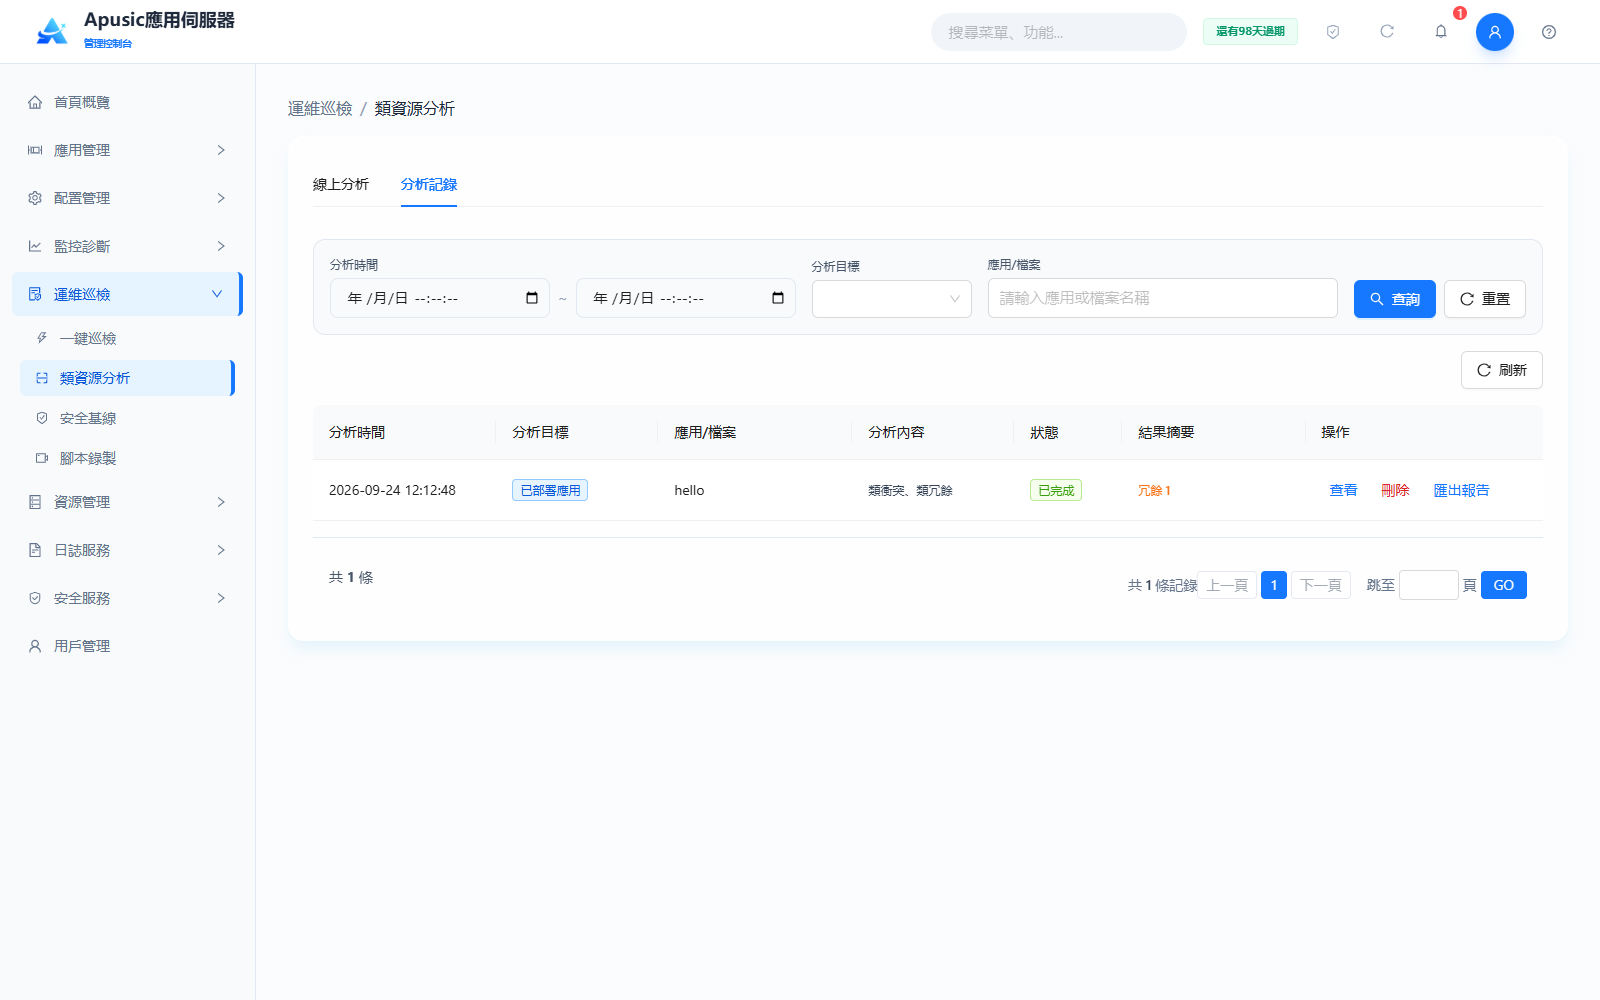
列表欄位說明:
| 欄位 | 說明 |
|---|---|
| 分析時間 | 分析任務的執行時間 |
| 分析目標 | 已部署應用 / 上傳應用 |
| 應用/檔案 | 分析的應用名稱或上傳的檔案名稱 |
| 分析內容 | 本次分析勾選的分析項(類衝突、類冗餘) |
| 狀態 | 分析任務的執行狀態(進行中 / 已完成 / 失敗) |
| 結果摘要 | 檢測結果概要,如"冗餘 1" |
| 操作 | 查看 / 刪除 / 匯出報告 |
點擊"查看"進入分析詳情頁,查看問題列表及每個問題類的應用來源、類型與處理建議:
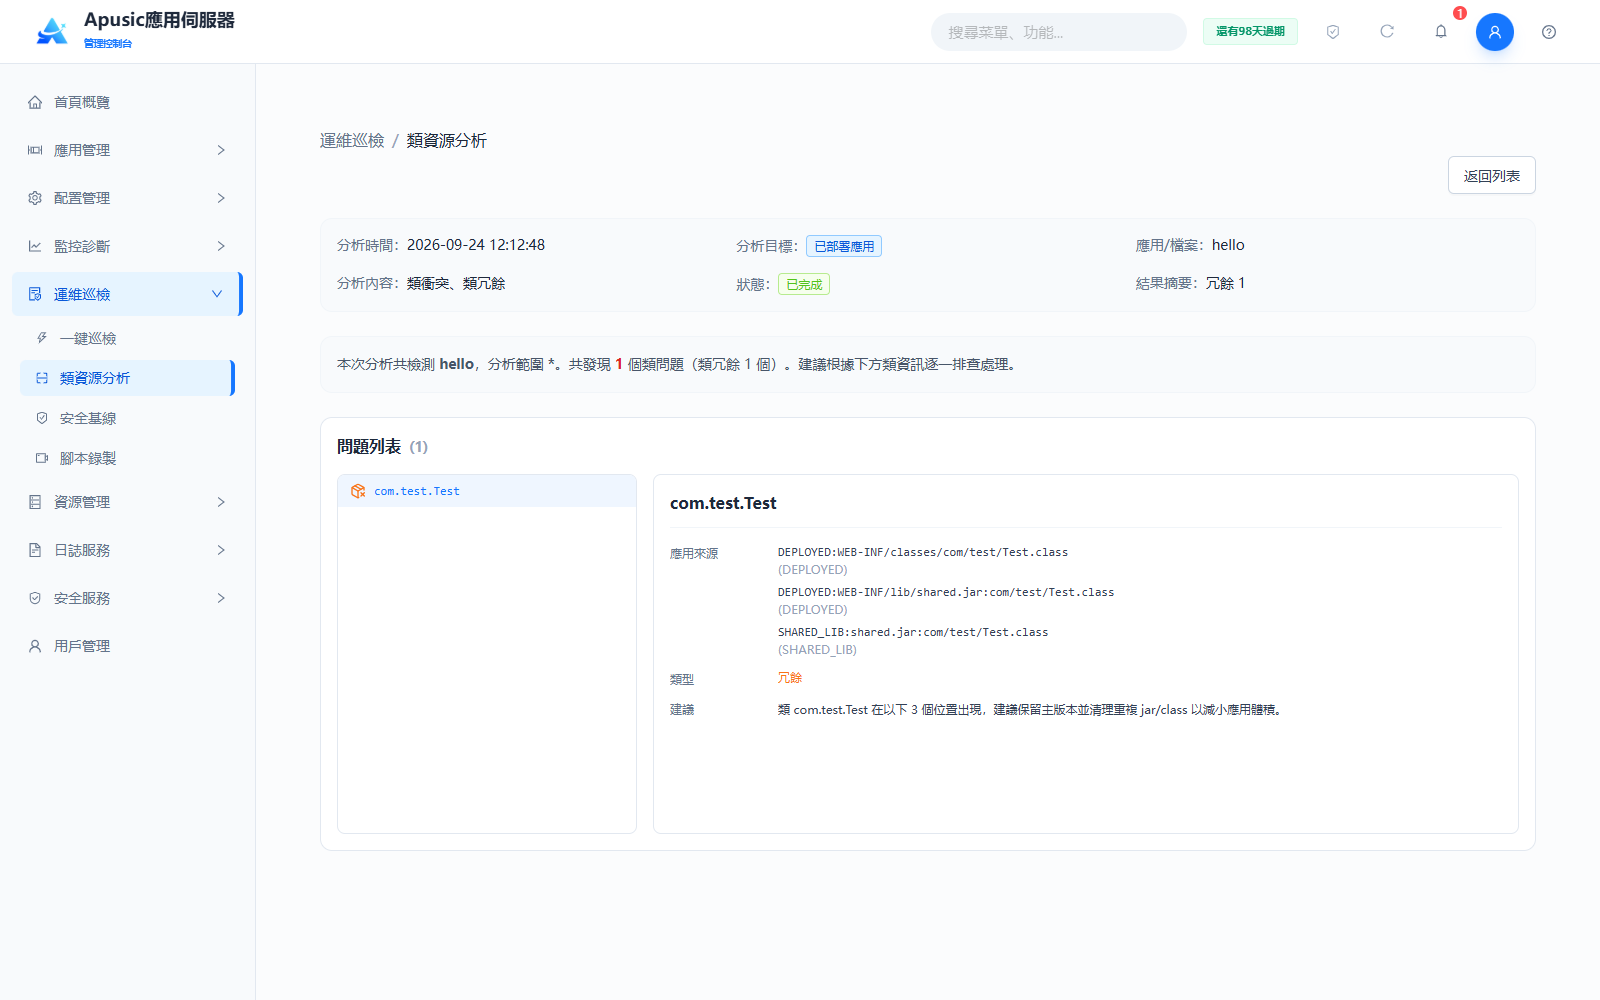
點擊"匯出報告"可將分析結果匯出到本地;點擊"刪除"在確認後刪除該條分析記錄。
# 安全基線
安全基線提供對伺服器安全配置的合規檢查,內置常見檢測規則並支援自定義規則、執行檢查和生成檢測報告。
點擊左側菜單"運維巡檢 → 安全基線"。頁面包含"檢測規則"和"檢測報告"兩個頁籤。
# 檢測規則列表
"檢測規則"頁籤顯示全部檢測規則,支援過濾和批次操作:
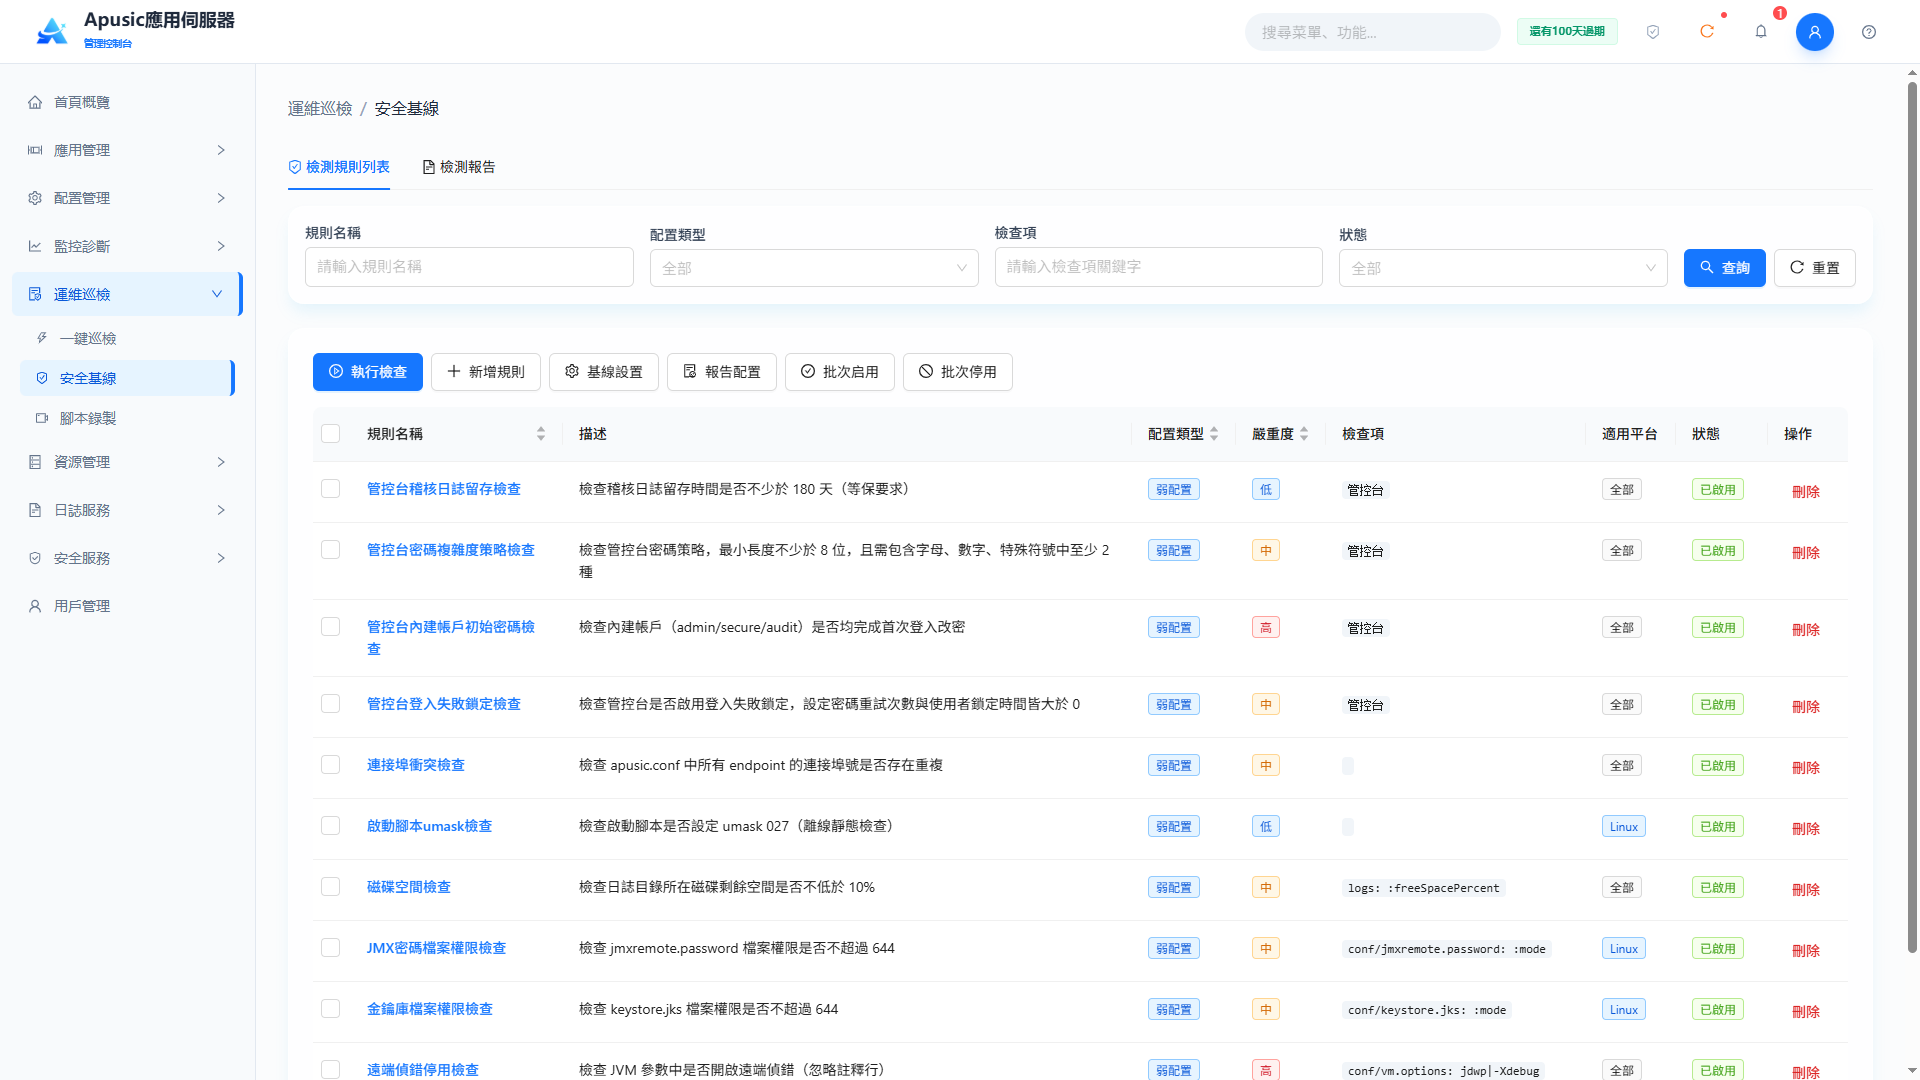
查詢條件
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 規則名稱 | 按規則名稱模糊查詢 | 端口衝突檢查 |
| 配置類型 | 按強配置 / 弱配置過濾 | 全部 |
| 檢測項 | 按檢測項關鍵字模糊查詢 | endpoint |
| 狀態 | 按啟用 / 停用過濾 | 全部 |
列表欄位
| 欄位 | 說明 |
|---|---|
| 規則名稱 | 檢測規則名稱;點擊可查看規則配置 |
| 描述 | 規則檢查內容的說明 |
| 配置類型 | 強配置 / 弱配置。強配置不合規會導致實例無法啟動;弱配置不合規不影響啟動,但輸出異常日誌 |
| 嚴重級別 | 低 / 中 / 高,表示不合規時的嚴重程度,用於計算報告整體結果 |
| 檢測項 | 規則所檢查配置項的定位資訊 |
| 適用平台 | 全部 / Linux等;不適用於該平台的規則結果為"不適用" |
| 狀態 | 啟用 / 停用;停用的規則不參與檢查 |
| 操作 | 刪除 |
頁面操作按鈕:執行檢查、新增規則、基線設置、報告配置、批次啟用、批次停用。
內置檢測規則示例:
- 控制台審計日誌保留檢查:檢查審計日誌保留期不少於180天(等保要求);
- 控制台密碼複雜度策略檢查:檢查控制台密碼策略——最小長度不少於8位且包含字母、數字、特殊符號中的至少2種;
- 控制台內置帳號初始密碼檢查:檢查內置帳號(admin/secure/audit)是否全部完成首次登錄密碼修改;
- 控制台登錄失敗鎖定檢查:檢查控制台是否啟用登錄失敗鎖定,且密碼重試次數和用戶鎖定時長均大於0;
- 端口衝突檢查:檢查apusic.conf中所有endpoint的端口是否重複;
- 啟動腳本umask檢查:檢查啟動腳本是否設置umask 027(離線靜態檢查);
- 磁碟空間檢查:檢查日誌目錄所在磁碟剩餘空間不少於10%;
- JMX密碼文件權限檢查:檢查jmxremote.password文件權限不超過644。
# 執行檢查
執行檢查對所選規則立即執行合規檢查,並生成檢測報告:
- 在檢測規則列表中勾選需要檢查的規則(支援多選);
- 點擊"執行檢查"按鈕;未選擇規則時,頁面頂部提示"請先選擇要檢查的規則":
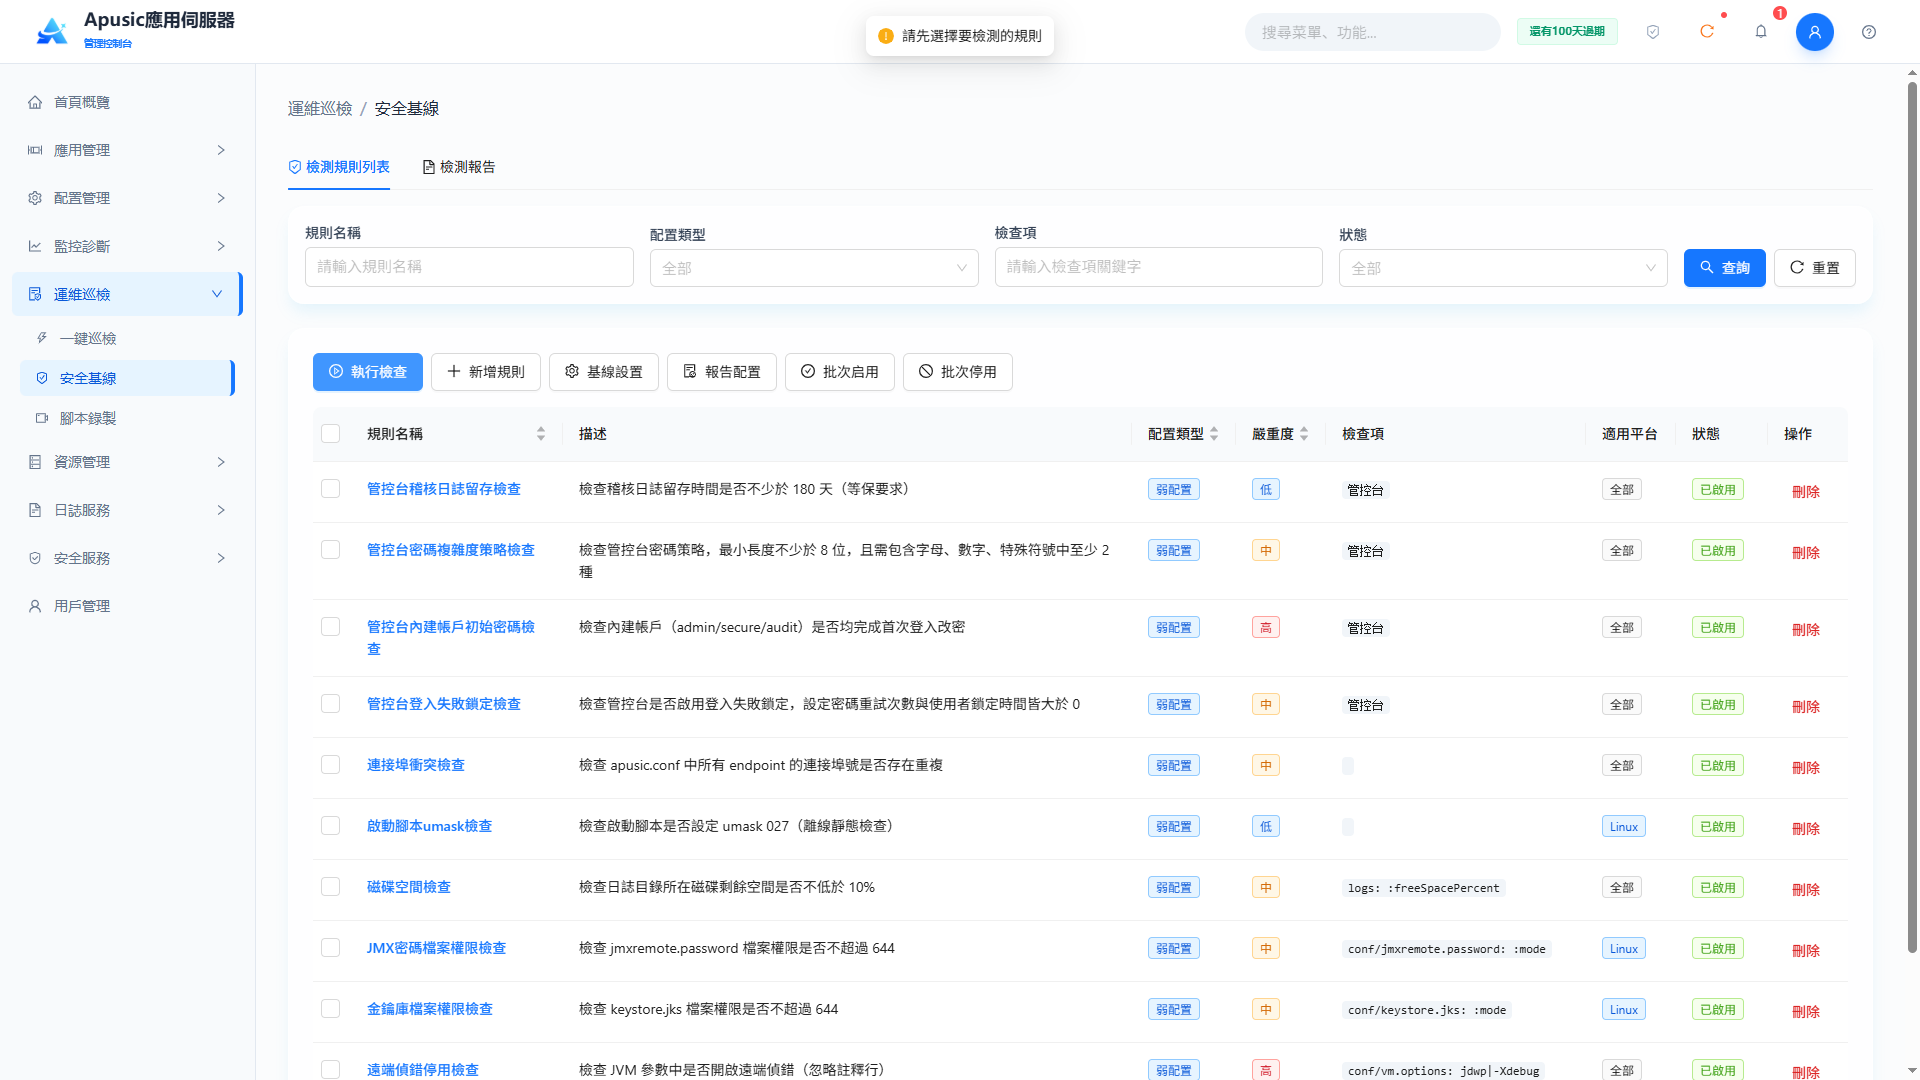
- 選中規則後點擊"執行檢查",系統逐條檢查配置合規性:
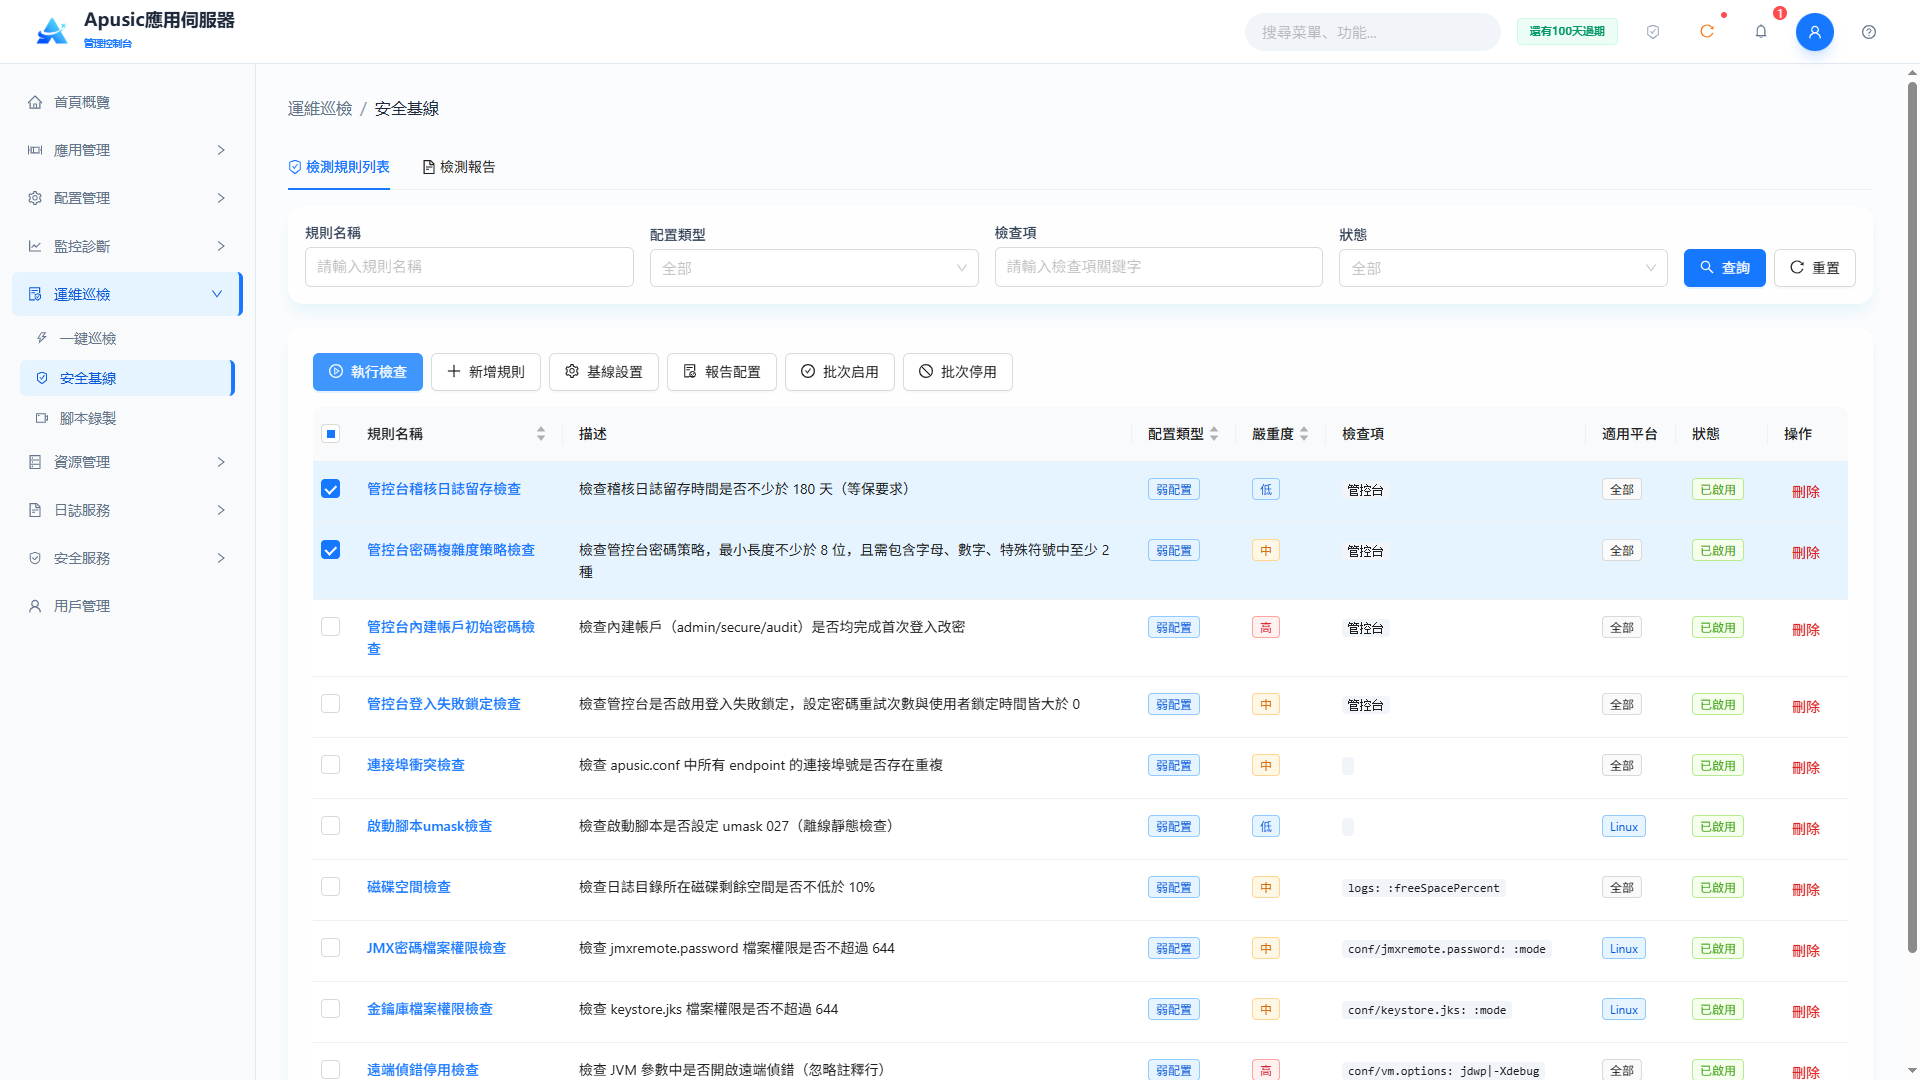
- 檢查完成後,頁面自動切換到"檢測報告"頁籤並在報告列表中生成新報告,詳見"檢測報告"。
# 新增規則
點擊"新增規則"進入"新增檢測規則"頁面。表單分為"基本資訊"、"檢測配置"和"修復建議"三組:
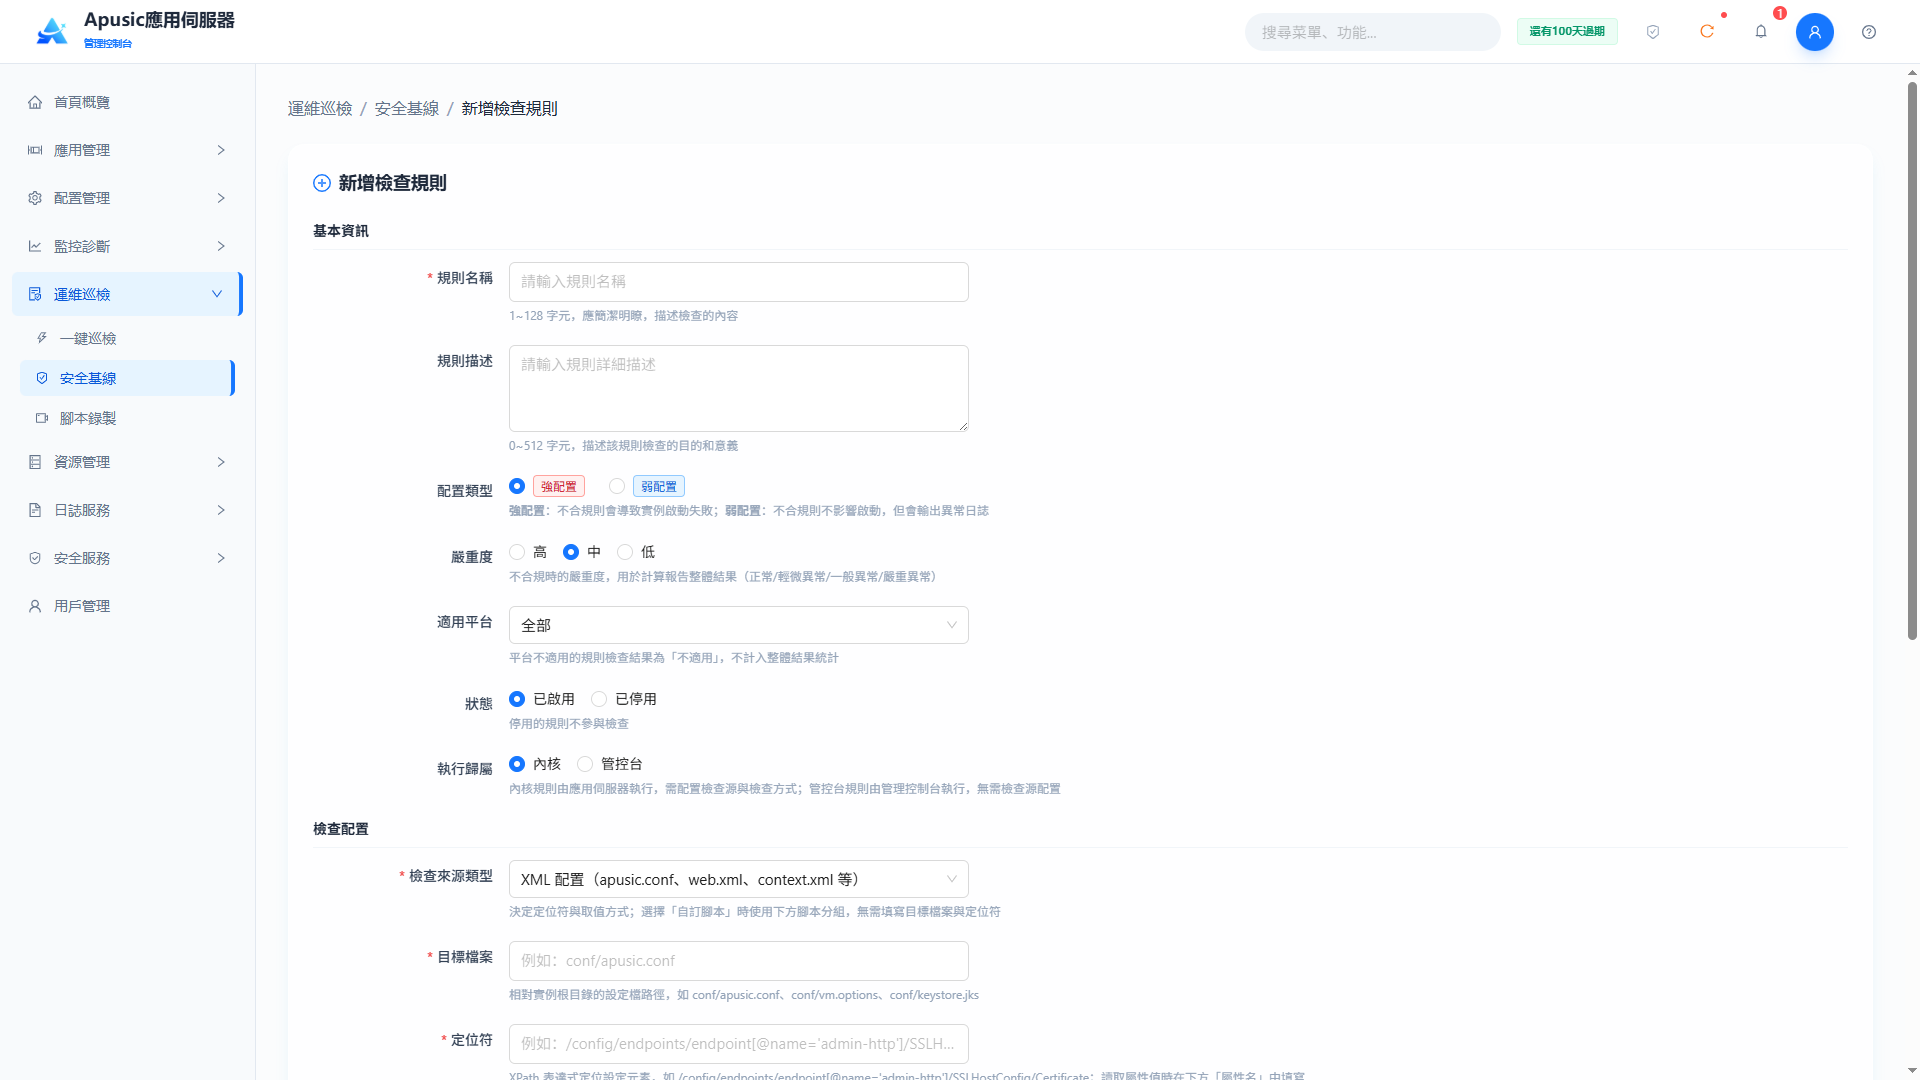
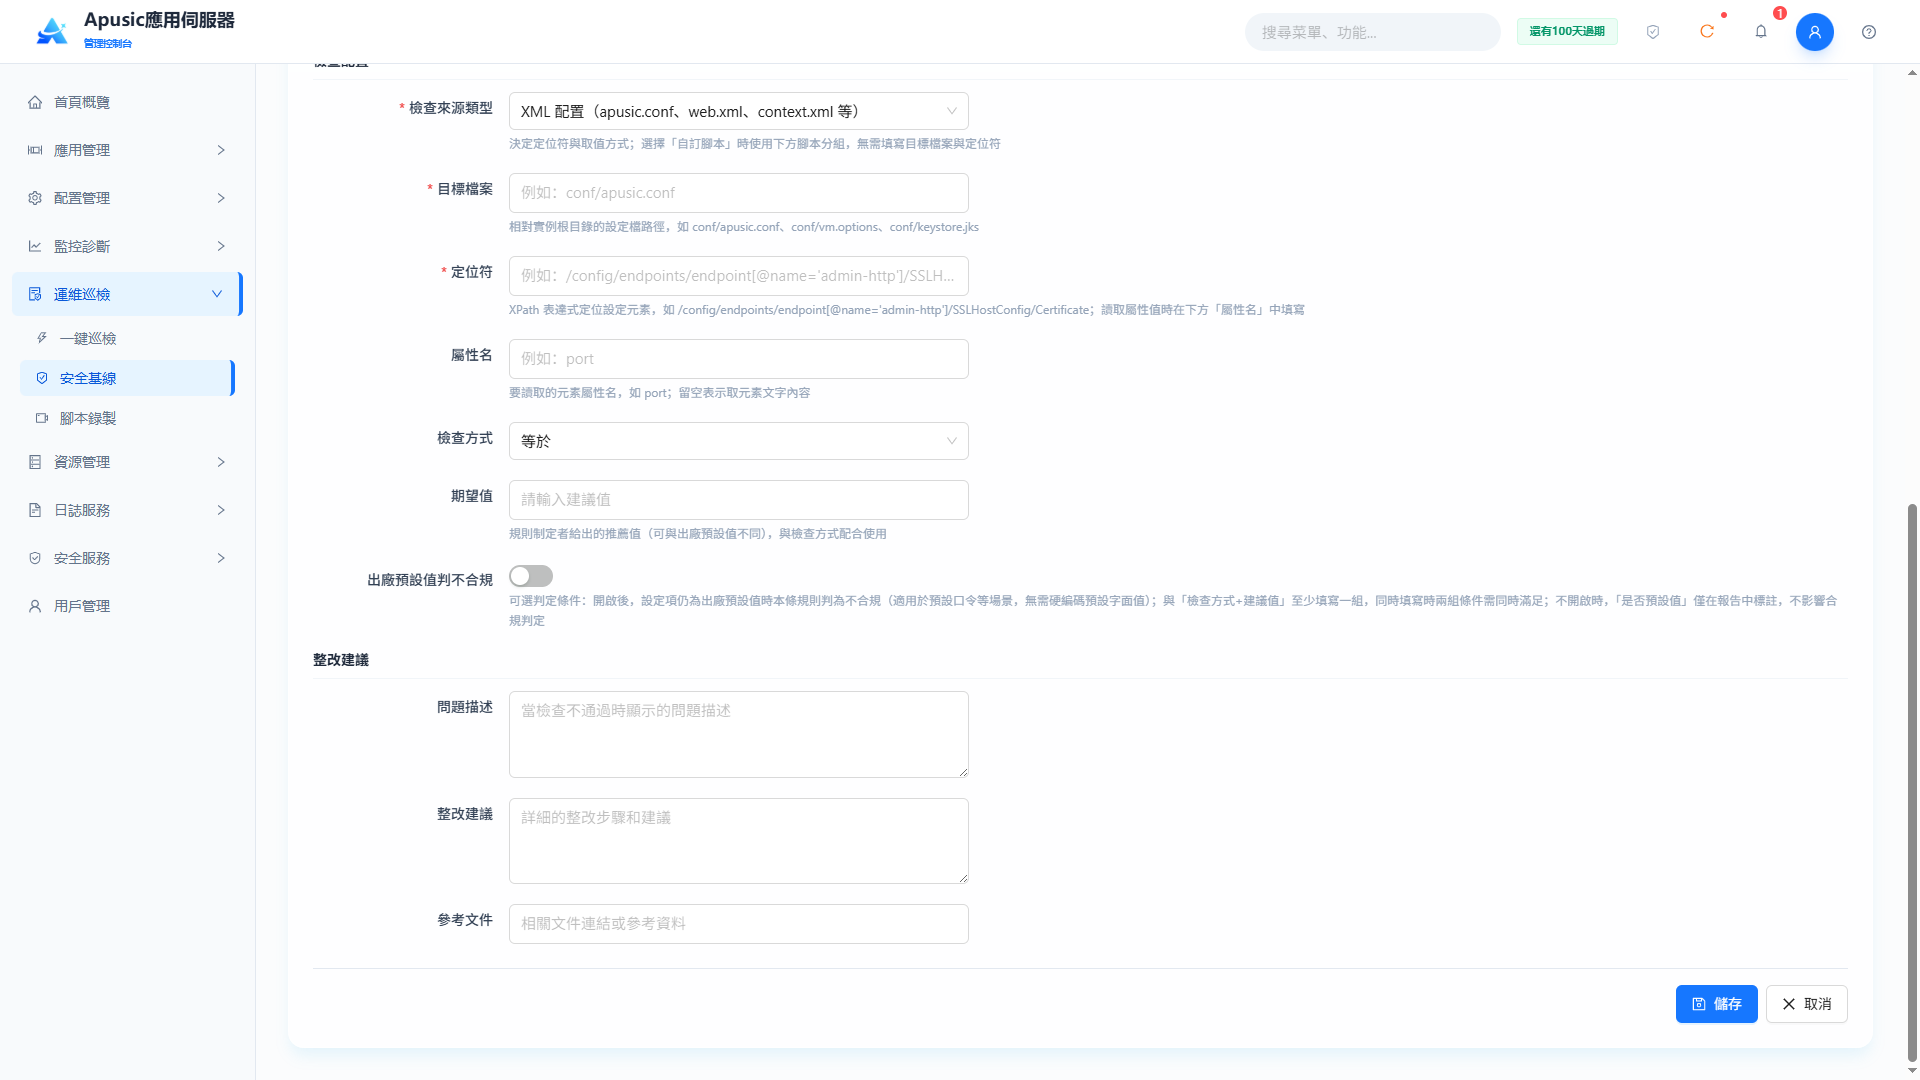
基本資訊
| 設置 | 參數 | 說明 |
| 規則名稱 | ruleName | 檢測規則的名稱。唯一標識一條檢測規則。取值範圍:字串,1~128字元,應簡明描述檢查內容,必填。默認值:空。 |
| 規則描述 | ruleDesc | 規則的詳細描述。描述檢查的目的和意義。取值範圍:字串,0~512字元。默認值:空。 |
| 配置類型 | configType | 規則的配置強度。強配置不合規會導致實例無法啟動;弱配置不合規不影響啟動,但輸出異常日誌。取值範圍:單選,強配置 / 弱配置。默認值:強配置。 |
| 嚴重級別 | severity | 不合規時的嚴重程度。用於計算報告整體結果(正常 / 輕微異常 / 一般異常 / 嚴重異常)。取值範圍:單選,高 / 中 / 低。默認值:中。 |
| 適用平台 | platform | 規則適用的作業系統平台。不適用於該平台的規則結果為"不適用",不計入整體結果統計。取值範圍:下拉框,如全部、Linux。默認值:全部。 |
| 狀態 | status | 規則的啟用狀態。停用的規則不參與檢查。取值範圍:單選,啟用 / 停用。默認值:啟用。 |
| 執行者 | executor | 規則的執行者。內核規則由應用伺服器執行,需要配置檢查源和檢查方式;控制台規則由管理控制台執行,無需配置檢查源。取值範圍:單選,內核 / 控制台。默認值:內核。 |
檢測配置
| 設置 | 參數 | 說明 |
| 檢查來源類型 | sourceType | 檢查數據的來源類型。決定定位符與屬性名的含義以及表單顯示的參數項。取值範圍:下拉框,可選 XML 配置(apusic.conf、web.xml、context.xml 等)、Properties 配置(apusic.properties、logging.properties 等)、文字內容(正則匹配)、JVM 參數(vm.options)、檔案屬性(權限/屬主/大小等)、自訂腳本,必填。默認值:XML 配置(apusic.conf、web.xml、context.xml 等)。 |
| 目標檔案 | targetFile | 待檢查檔案的路徑。定位待檢查的檔案,取值為相對實例根目錄的路徑。取值範圍:字串,如conf/apusic.conf、conf/vm.options、conf/logging.properties、conf/keystore.jks;檢查來源類型為"檔案屬性"時可填目錄(如logs);選擇"自訂腳本"時無需填寫,其餘類型必填。默認值:空。 |
| 定位符 | locator | 配置元素的定位表達式。在目標檔案中定位待檢查的內容,語法隨檢查來源類型不同而不同。取值範圍:XML 配置填 XPath 表達式,如/config/endpoints/endpoint[@name='admin-http'];Properties 配置填屬性鍵,如java.util.logging.ConsoleHandler.level;文字內容填正則表達式,如jdwp|-Xdebug;JVM 參數填單一參數名且不含-前綴,如Xmx、Dfile.encoding;檔案屬性、自訂腳本類型無此參數。默認值:空。 |
| 屬性名 | attrName | 要讀取的屬性名稱。XML 配置類型填元素的 XML 屬性名,留空表示取元素文字內容,如port;檔案屬性類型填檔案屬性名,支援 mode(權限)、owner(屬主)、group(屬組)、size(大小)、mtime(修改時間)、freeSpacePercent(磁碟剩餘空間百分比);其餘類型無此參數。默認值:空。 |
| 忽略註解行 | ignoreComments | 檢查時是否跳過註解行。僅"文字內容(正則匹配)"類型顯示;開啟後跳過#註解行再匹配,避免註解內容導致誤報。取值範圍:開關,開 / 關。默認值:關。 |
| 檢查方式 | checkMode | 實際值與期望值的比較方式。與期望值配合判斷是否合規。取值範圍:下拉框,可選 等於、不等於、大於、大於等於、小於、小於等於、包含、正則匹配、正則不匹配、存在、不存在;選擇"存在 / 不存在"時無需填寫期望值;選擇"正則不匹配"且不填期望值時,定位符命中即判定不合規。默認值:等於。 |
| 期望值 | expectedValue | 規則編寫者給出的建議值。與檢查方式配合使用,可與出廠預設值不同。取值範圍:字串;檢查來源類型為 JVM 參數時按參數原格式填寫,如1024m,開關型參數以+ / -作為期望值。默認值:空。 |
| 出廠預設值判不合規 | defaultAsViolation | 可選的判定條件。開啟後,配置項仍為出廠預設值時即判定不合規(適用於默認密碼等場景);"檢查方式+期望值"與該開關至少配置一項,同時配置時須同時滿足;關閉時僅在報告中標記"是預設值",不影響合規判定。取值範圍:開關,開 / 關。默認值:關。 |
選擇檢查來源類型為"自訂腳本"時,"檢測配置"分組僅顯示檢查來源類型,其餘參數由"自訂檢查腳本"分組代替:
自訂檢查腳本
| 設置 | 參數 | 說明 |
| 腳本類型 | scriptType | 檢查腳本的類型。決定腳本的內容格式與執行方式。取值範圍:下拉框,當前支援 Groovy。默認值:Groovy。 |
| 腳本名稱 | scriptName | 腳本檔案的名稱。填寫不含目錄的檔案名,儲存後腳本存放於實例conf/baseline/checkers/目錄。取值範圍:字串,如port-conflict.groovy。默認值:空。 |
| 檢查腳本 | scriptContent | 檢查腳本的內容。編寫自定義檢查邏輯,編寫約定見"自訂檢查腳本編寫約定"。取值範圍:Groovy 腳本代碼,必填。默認值:空。 |
修復建議
| 設置 | 參數 | 說明 |
| 問題描述 | problemDesc | 檢查不通過時顯示的問題描述。取值範圍:字串。默認值:空。 |
| 修復建議 | fixAdvice | 詳細的修復步驟和建議。取值範圍:字串。默認值:空。 |
| 參考資料 | reference | 相關文檔連結或參考資料。取值範圍:字串。默認值:空。 |
填寫完成後點擊"儲存"創建規則,或點擊"取消"放棄並返回列表。
# 檢查來源類型與參數差異
不同檢查來源類型下,定位符的語法、屬性名的含義以及表單顯示的參數項存在差異,彙總如下:
| 檢查來源類型 | 定位符語法 | 屬性名 | 表單差異 | 典型檢查場景 |
|---|---|---|---|---|
| XML 配置(apusic.conf、web.xml、context.xml 等) | XPath 表達式 | XML 屬性名,留空取元素文字 | 顯示全部檢查參數 | 管理通道 SSLEnabled、工作階段逾時時間 |
| Properties 配置(apusic.properties、logging.properties 等) | 屬性鍵 | 無此參數 | 不顯示屬性名 | 日誌級別等鍵值配置 |
| 文字內容(正則匹配) | 正則表達式 | 無此參數 | 不顯示屬性名,顯示忽略註解行 | 遠程調試參數等"出現即違規"項 |
| JVM 參數(vm.options) | 單一參數名,不含-前綴 | 無此參數 | 不顯示屬性名 | 堆內存下限、GC 參數、系統屬性 |
| 檔案屬性(權限/屬主/大小等) | 無此參數 | mode / owner / group / size / mtime / freeSpacePercent | 不顯示定位符;目標檔案可填目錄 | 密鑰庫權限、日誌目錄剩餘空間 |
| 自訂腳本 | 無此參數 | 無此參數 | 不顯示目標檔案、定位符、檢查方式、期望值,顯示自訂檢查腳本分組 | 端口衝突等需自定義邏輯的檢查 |
# 檢查來源類型配置示例
# 示例一:XML 配置——管理控制台 HTTPS 強制檢查
檢查管理控制台專用通道 admin-http 是否開啟 SSL,未開啟即不合規:
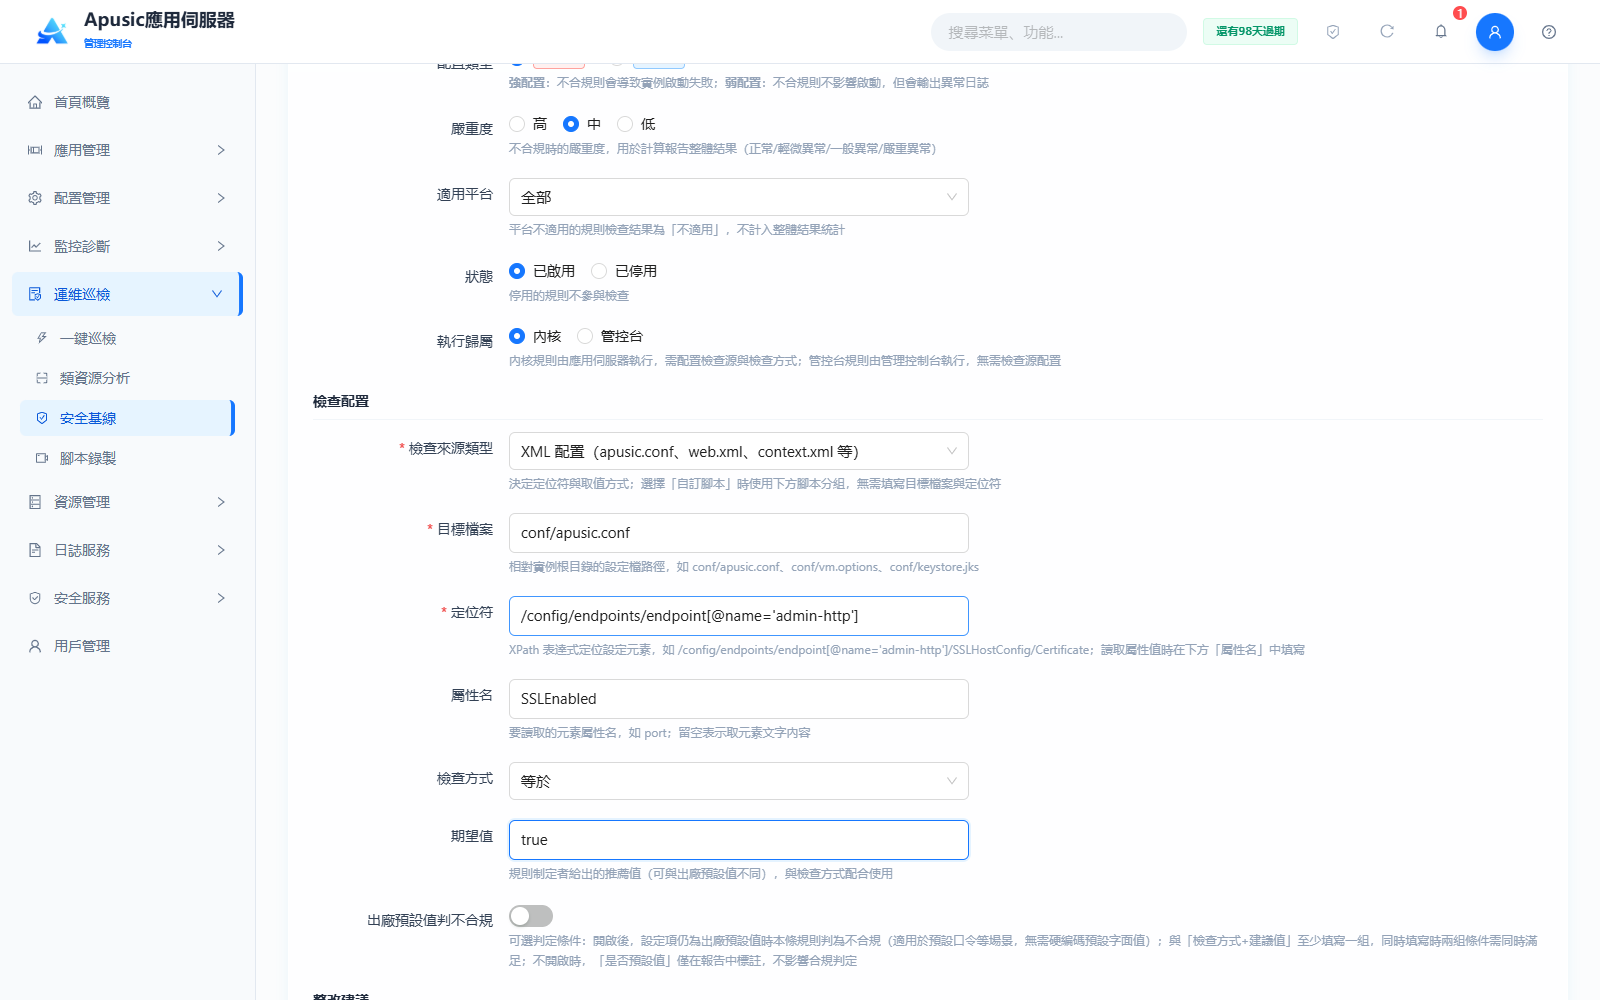
檢測配置取值:
| 設置 | 取值 |
|---|---|
| 檢查來源類型 | XML 配置(apusic.conf、web.xml、context.xml 等) |
| 目標檔案 | conf/apusic.conf |
| 定位符 | /config/endpoints/endpoint[@name='admin-http'] |
| 屬性名 | SSLEnabled |
| 檢查方式 | 等於 |
| 期望值 | true |
檢查邏輯:按 XPath 定位到名稱為 admin-http 的 endpoint 元素,讀取其 SSLEnabled 屬性,等於 true 判定合規,否則判定不合規。
# 示例二:Properties 配置——控制台日誌級別檢查
檢查控制台日誌輸出級別是否為 INFO:
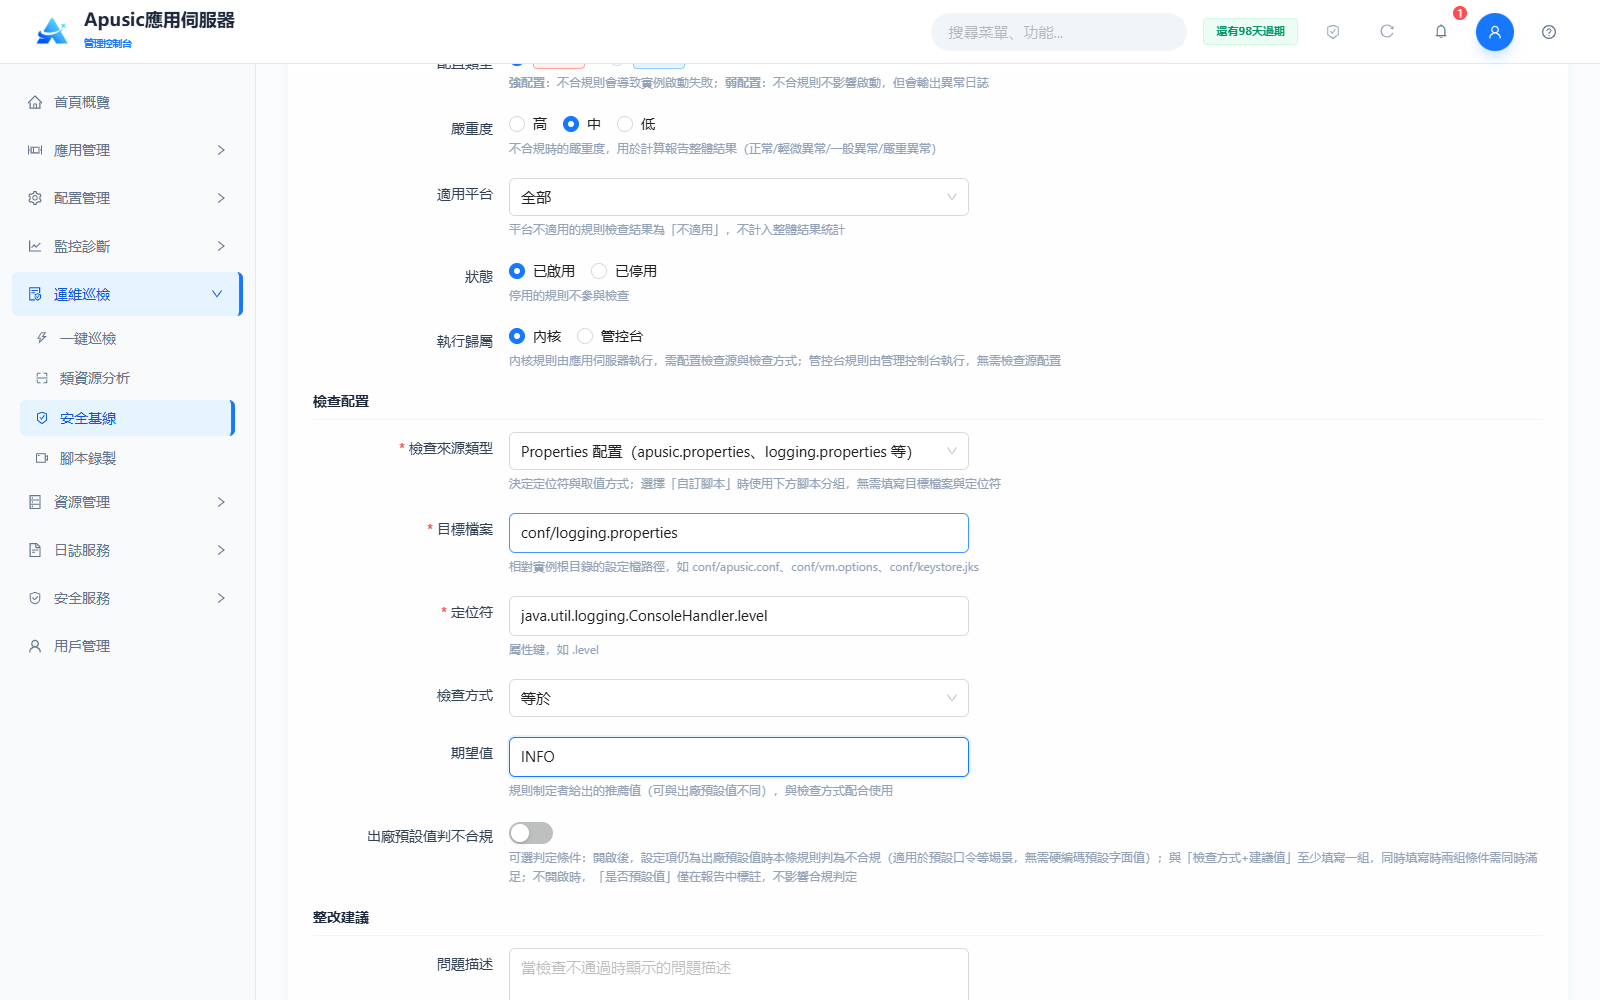
檢測配置取值:
| 設置 | 取值 |
|---|---|
| 檢查來源類型 | Properties 配置(apusic.properties、logging.properties 等) |
| 目標檔案 | conf/logging.properties |
| 定位符 | java.util.logging.ConsoleHandler.level |
| 檢查方式 | 等於 |
| 期望值 | INFO |
檢查邏輯:讀取 logging.properties 中該屬性鍵的取值,等於 INFO 判定合規;Properties 類型以屬性鍵為定位符,無屬性名參數。
# 示例三:文字內容(正則匹配)——遠程調試參數禁用檢查
檢查 vm.options 中是否開啟遠程調試(jdwp 或 -Xdebug),出現即不合規:
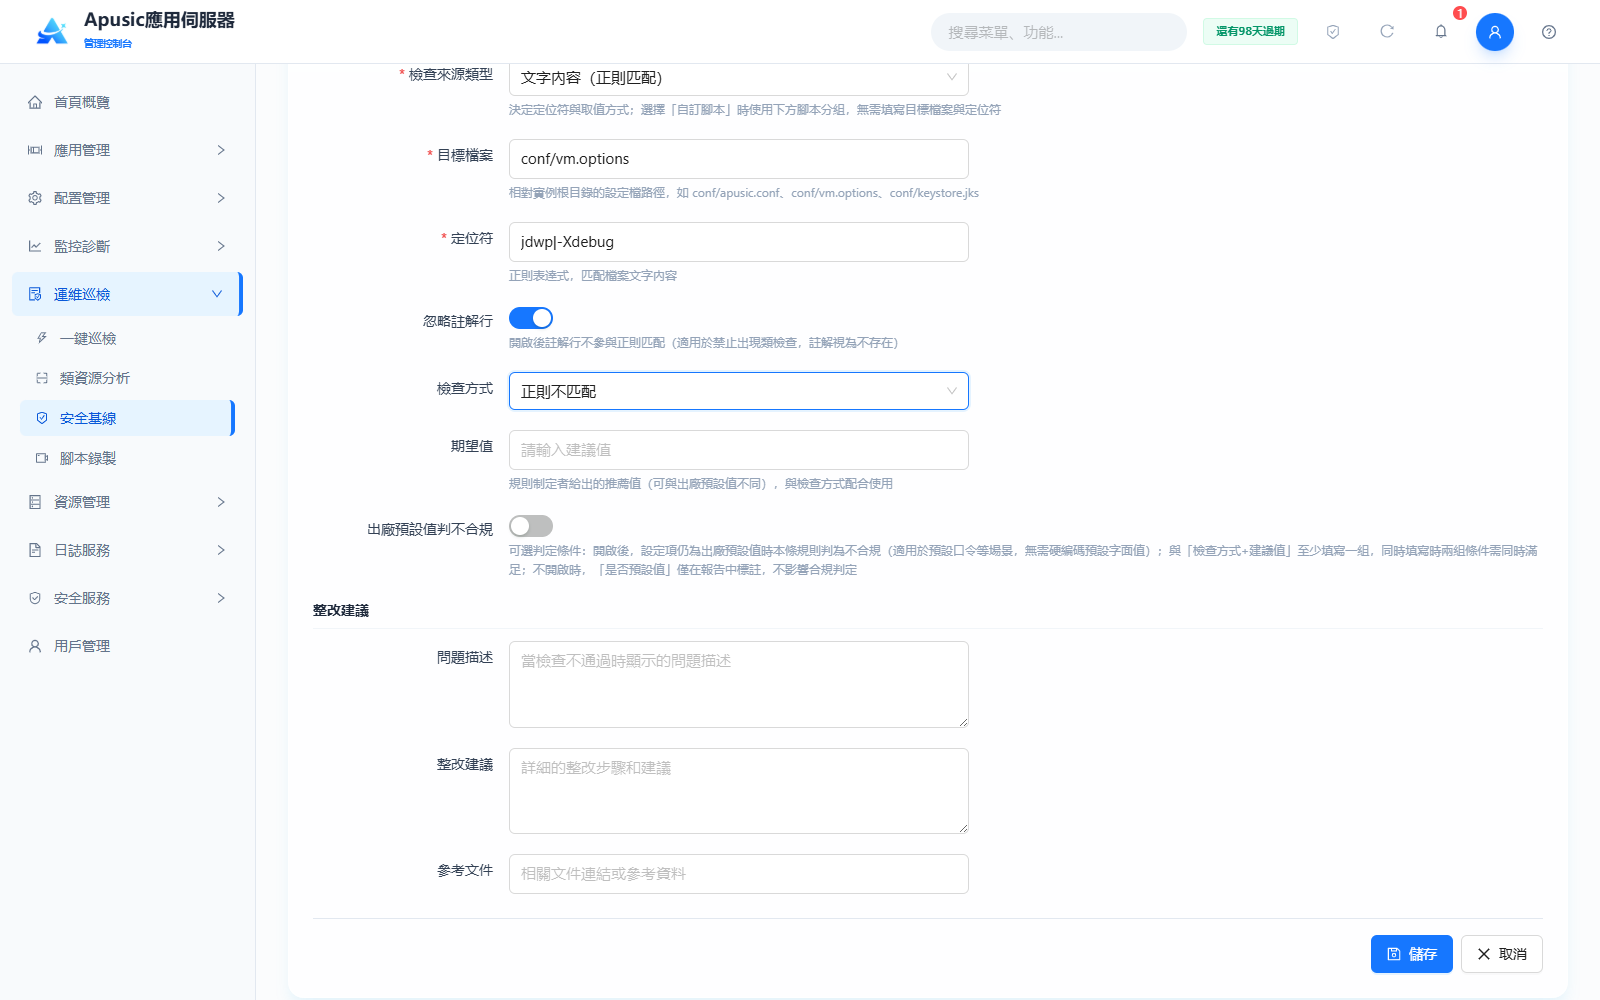
檢測配置取值:
| 設置 | 取值 |
|---|---|
| 檢查來源類型 | 文字內容(正則匹配) |
| 目標檔案 | conf/vm.options |
| 定位符 | jdwp\|-Xdebug |
| 忽略註解行 | 開 |
| 檢查方式 | 正則不匹配 |
| 期望值 | 空 |
檢查邏輯:在跳過#註解行後的檔案內容中按正則查找 jdwp 或 -Xdebug;檢查方式為"正則不匹配"且期望值為空時,定位符命中即判定不合規,全部未命中判定合規。
# 示例四:JVM 參數(vm.options)——最大堆內存下限檢查
檢查最大堆內存是否不低於 1024m:
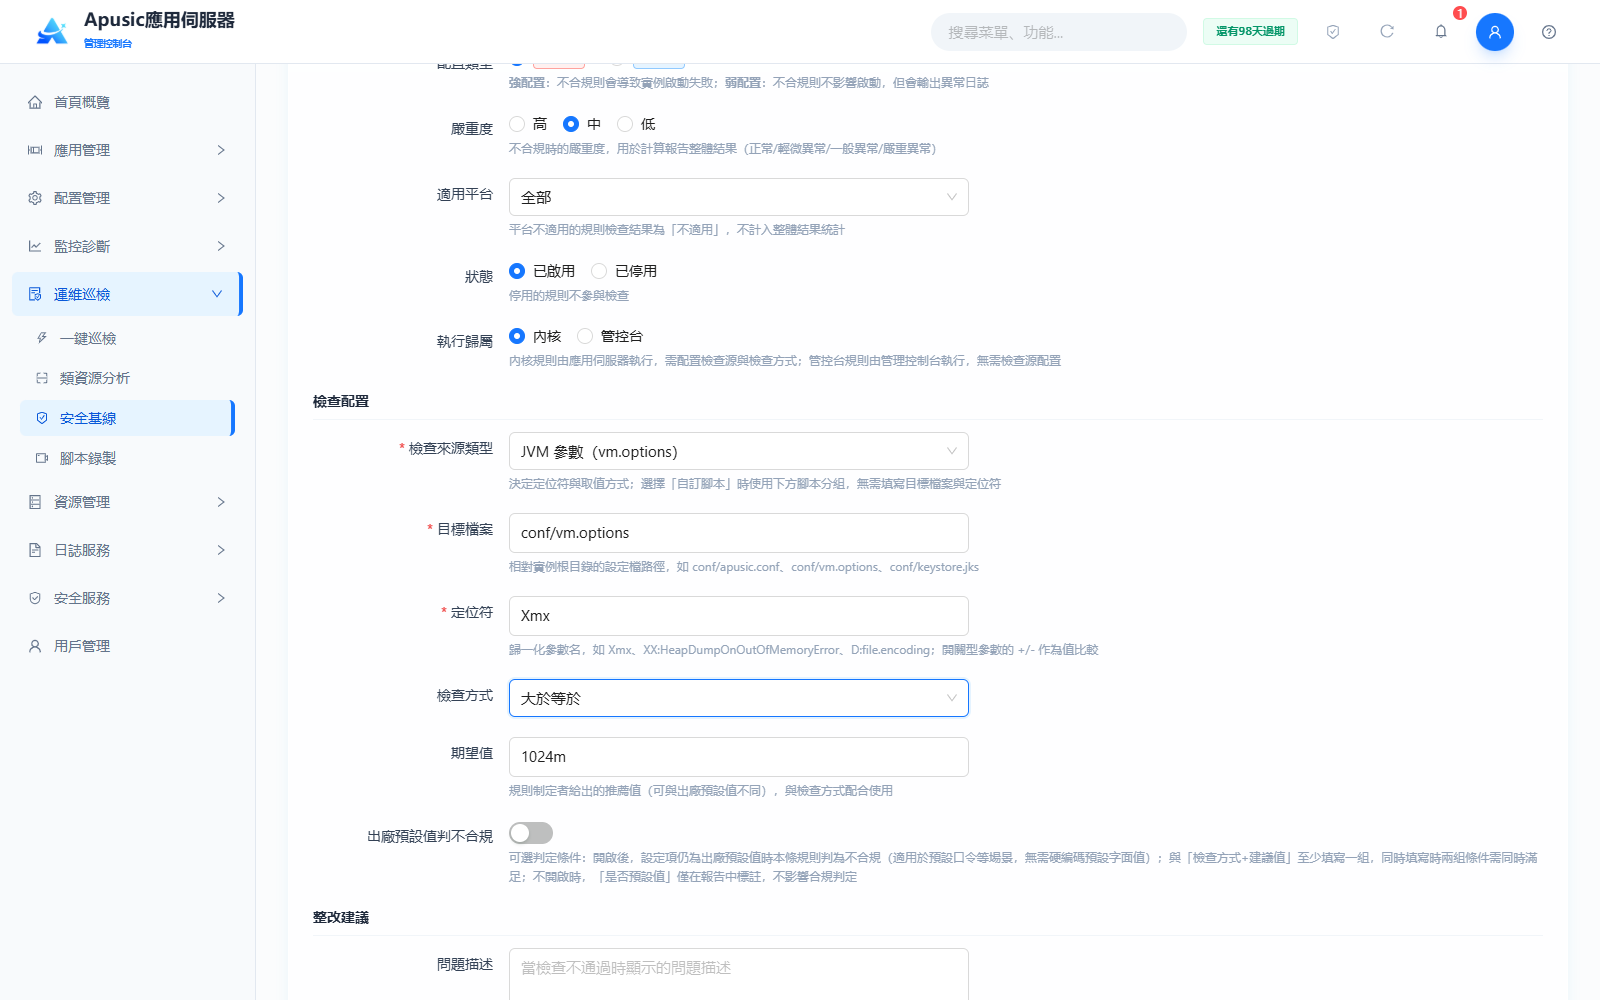
檢測配置取值:
| 設置 | 取值 |
|---|---|
| 檢查來源類型 | JVM 參數(vm.options) |
| 目標檔案 | conf/vm.options |
| 定位符 | Xmx |
| 檢查方式 | 大於等於 |
| 期望值 | 1024m |
檢查邏輯:解析 vm.options 中 -Xmx 參數的取值,大於等於 1024m 判定合規;JVM 參數類型以單一參數名為定位符(不含-前綴),期望值按 JVM 參數原格式填寫,開關型參數以+ / -作為期望值比較。
# 示例五:檔案屬性——密鑰庫檔案權限檢查
檢查密鑰庫檔案權限是否不超過 644,防止其他使用者讀取:
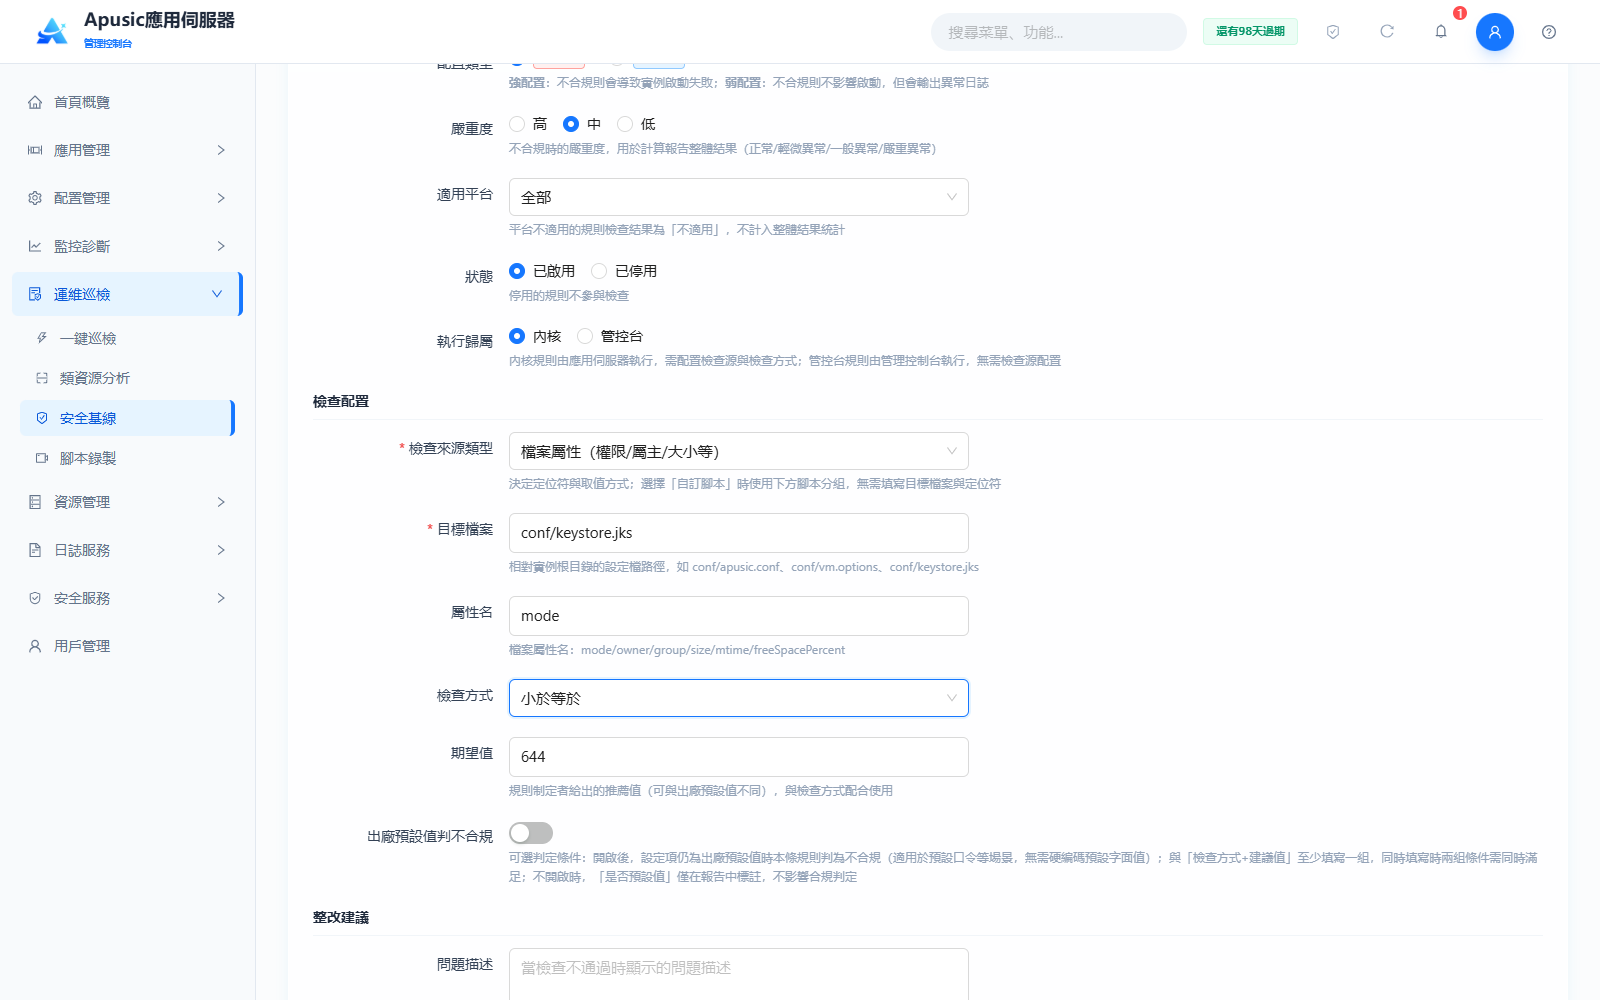
檢測配置取值:
| 設置 | 取值 |
|---|---|
| 檢查來源類型 | 檔案屬性(權限/屬主/大小等) |
| 目標檔案 | conf/keystore.jks |
| 屬性名 | mode |
| 檢查方式 | 小於等於 |
| 期望值 | 644 |
檢查邏輯:讀取目標檔案的權限位,小於等於 644 判定合規;權限類規則依賴作業系統權限模型,建議將適用平台設置為 Linux。檢查日誌目錄剩餘空間時,目標檔案可填目錄(如logs),屬性名填freeSpacePercent,檢查方式選擇"大於等於"。
# 示例六:自訂腳本——端口衝突檢查
檢查 apusic.conf 中所有 endpoint 的監聽端口是否存在重複,規則由內核執行:
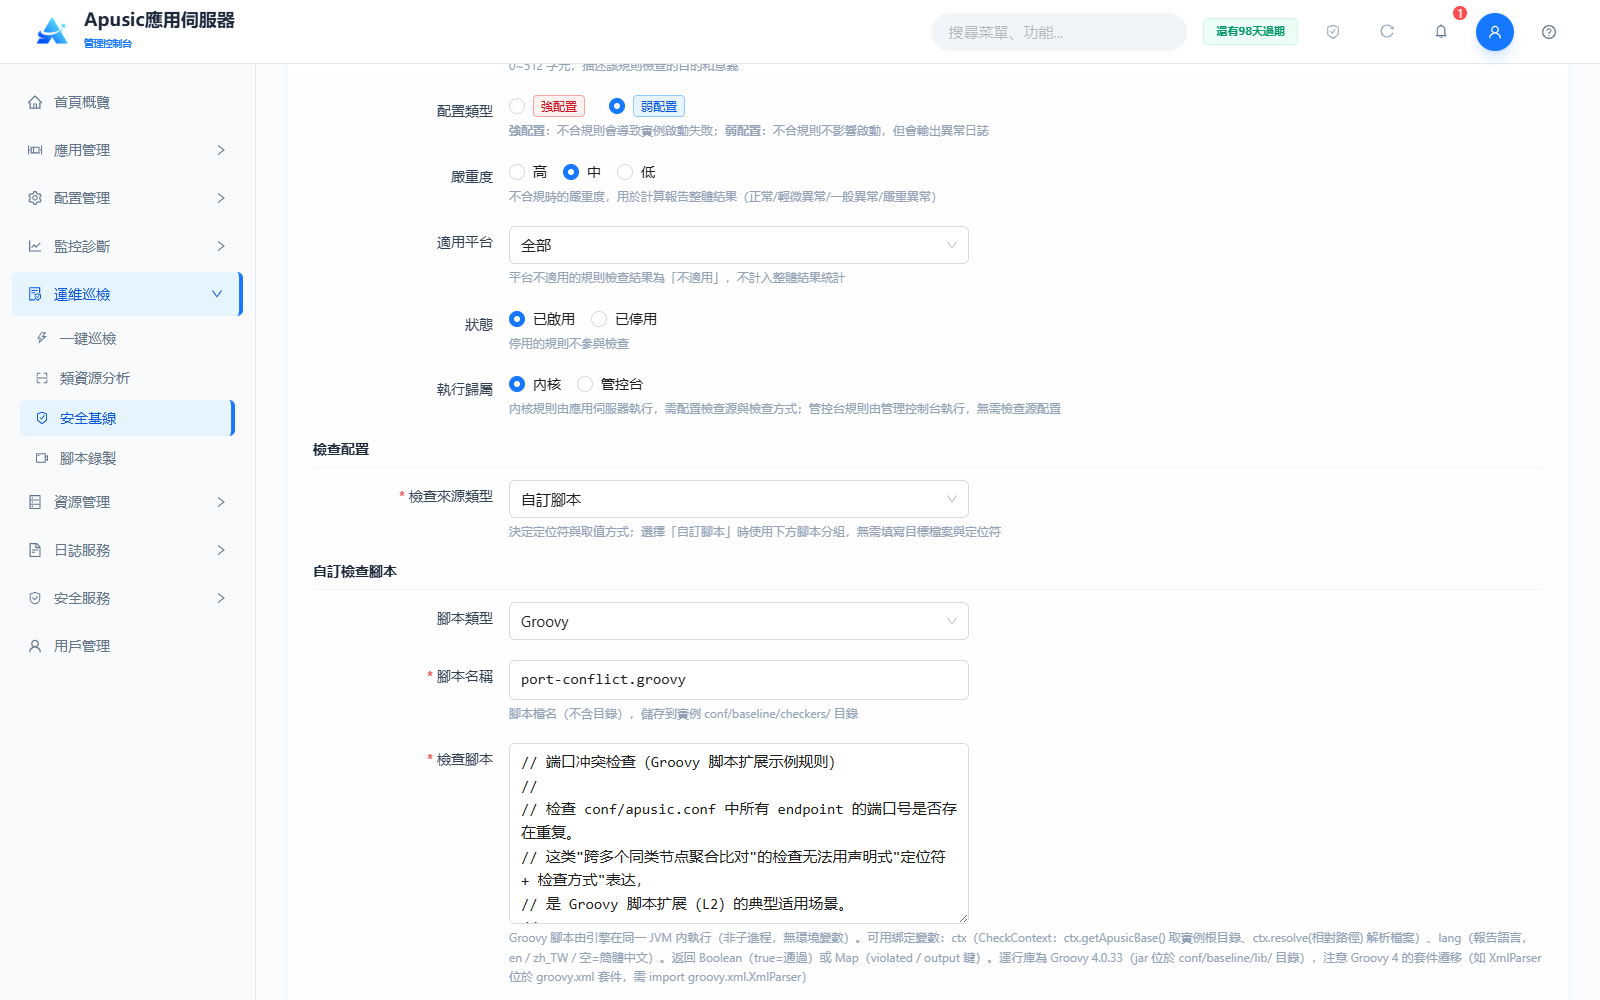
檢測配置取值:
| 設置 | 取值 |
|---|---|
| 檢查來源類型 | 自訂腳本 |
| 腳本類型 | Groovy |
| 腳本名稱 | port-conflict.groovy |
| 檢查腳本 | 端口衝突檢查 Groovy 腳本內容 |
檢查邏輯:腳本由基線引擎在伺服器內執行,解析 apusic.conf 中全部 endpoint 的端口號,存在重複端口時返回不合規及重複端口的明細,編寫約定見"自訂檢查腳本編寫約定"。
# 自訂檢查腳本編寫約定
腳本類型選擇 Groovy 時,檢查腳本遵循以下約定:
- 腳本在基線引擎所在的 JVM 內執行,可使用綁定變數
ctx(檢查上下文):ctx.resolve("conf/apusic.conf")返回相對實例根目錄的 File 物件;ctx.getApusicBase()返回實例根目錄; - 腳本可讀取綁定變數
lang獲取當前報告語言(en、zh_TW,為空時表示簡體中文),用於輸出對應語言的說明資訊; - 返回值為
true表示合規、false表示不合規;也可返回 Map(violated表示是否不合規,output為說明資訊),用於在報告中展示詳細檢查結果。
# 基線設置
點擊"基線設置"進入基線設置頁面,配置全域的基線檢查策略:
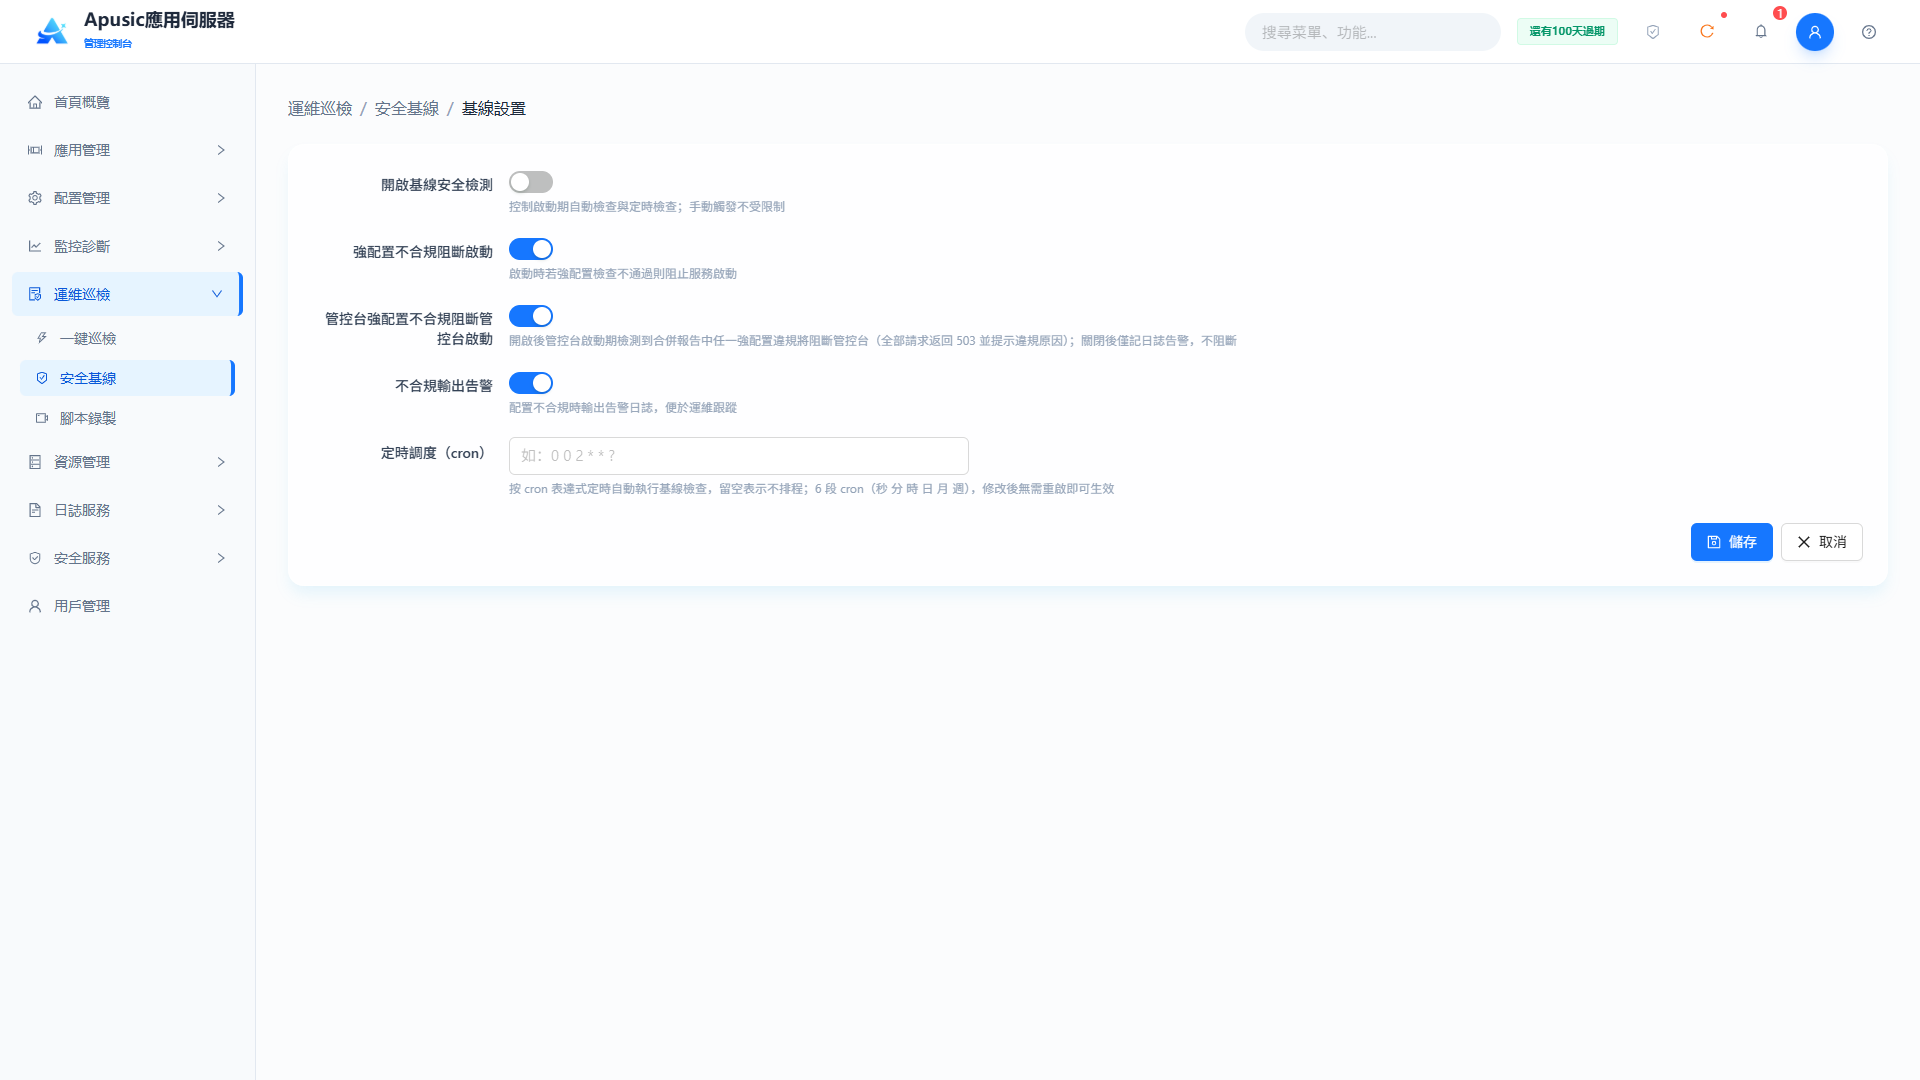
| 設置 | 參數 | 說明 |
| 啟用基線安全檢查 | baselineEnabled | 基線檢查總開關。控制啟動時自動檢查和定時檢查;手工觸發不受限制。取值範圍:開關,開 / 關。默認值:關。 |
| 強配置違規阻止啟動 | blockOnStrong | 啟動時強配置攔截開關。開啟後,啟動時強配置檢查不通過將阻止服務啟動。取值範圍:開關,開 / 關。默認值:開。 |
| 強配置違規阻止控制台啟動 | blockConsoleOnStrong | 控制台啟動時攔截開關。開啟後,控制台啟動時若合併報告中存在強配置違規,將阻止控制台啟動(所有請求返回503及違規原因);關閉時僅記錄警告日誌,不進行攔截。取值範圍:開關,開 / 關。默認值:開。 |
| 違規告警 | alertOnViolation | 告警日誌開關。配置不合規時輸出告警日誌,供運維跟蹤。取值範圍:開關,開 / 關。默認值:開。 |
| 定時(cron) | cron | 定時自動檢查的調度表達式。按cron排程自動執行基線檢查;為空表示不定時;變更後無需重啟即生效。取值範圍:6位cron(秒 分 時 日 月 週),如0 0 2 * * ?。默認值:空。 |
配置完成後點擊"儲存"應用配置,或點擊"取消"放棄變更。
# 報告配置
點擊"報告配置"進入報告配置頁面,配置檢測報告的生成和保留策略:
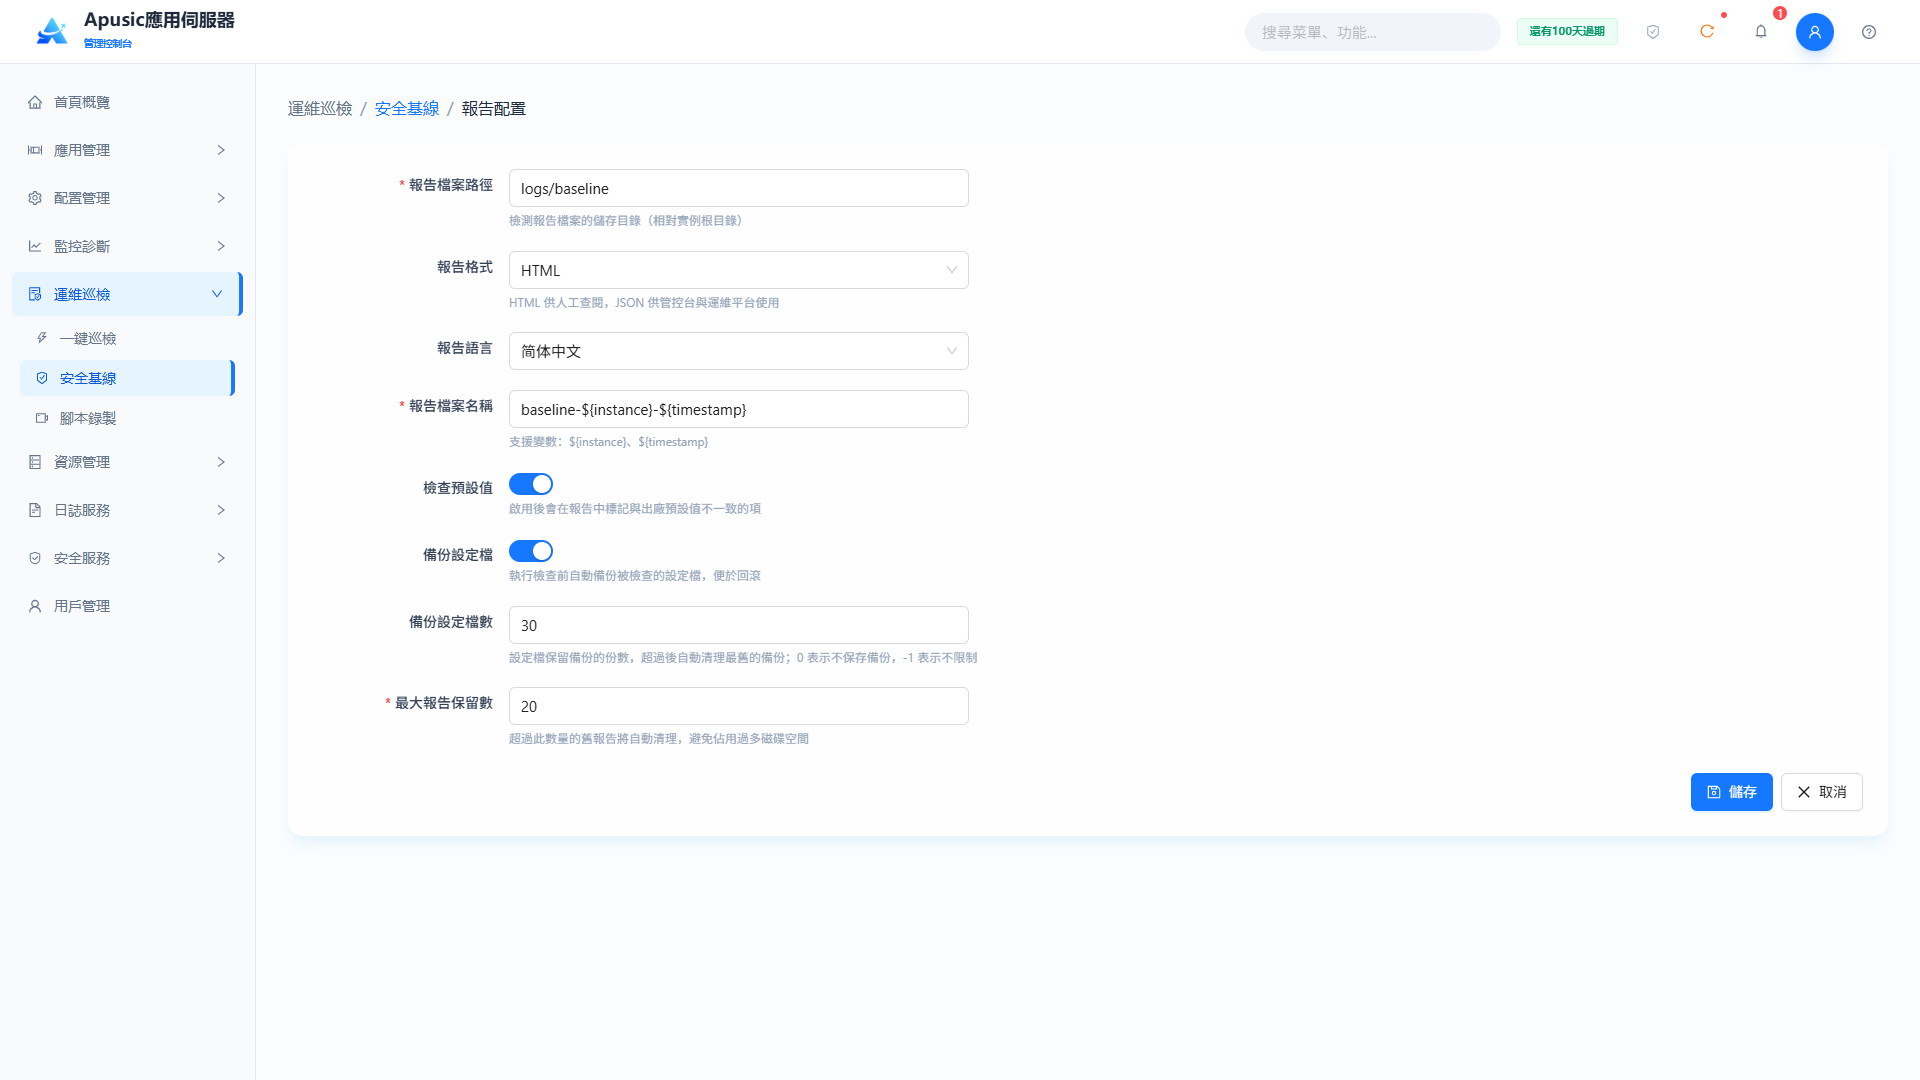
| 設置 | 參數 | 說明 |
| 報告文件路徑 | reportPath | 檢測報告文件的存放目錄。報告存放路徑,相對實例根目錄。取值範圍:字串,如logs/baseline,必填。默認值:logs/baseline。 |
| 報告格式 | reportFormat | 報告輸出格式。HTML供人工查看,JSON供控制台和運維平台使用。取值範圍:下拉框,HTML / JSON。默認值:HTML。 |
| 報告語言 | reportLang | 報告內容的語言。取值範圍:下拉框,如簡體中文。默認值:簡體中文。 |
| 報告文件名 | reportName | 報告文件的命名模板。支援${instance}和${timestamp}變數。取值範圍:字串,如baseline-${instance}-${timestamp},必填。默認值:baseline-${instance}-${timestamp}。 |
| 檢查默認值 | checkDefault | 默認值標記開關。開啟後,報告中會標記與出廠默認值不同的配置項。取值範圍:開關,開 / 關。默認值:開。 |
| 備份配置文件 | backupConfig | 檢查前備份開關。執行檢查前自動備份被檢查的配置文件,用於回滾。取值範圍:開關,開 / 關。默認值:開。 |
| 備份數量 | backupCount | 配置文件備份的保留數量。超過該數量後自動清理最舊的備份;0表示不備份,-1表示不限。取值範圍:整數。默認值:30。 |
| 最大保留報告數 | maxReports | 保留報告的上限數量。超過該數量的舊報告會被自動清理,避免佔用過多磁碟空間。取值範圍:整數,必填。默認值:20。 |
配置完成後點擊"儲存"應用配置,或點擊"取消"放棄變更。
# 啟用/停用基線
啟用/停用控制規則是否參與檢查:在檢測規則列表中勾選一條或多條規則,點擊"批次啟用"或"批次停用",變更立即生效,列表"狀態"列更新為"啟用"或"停用":
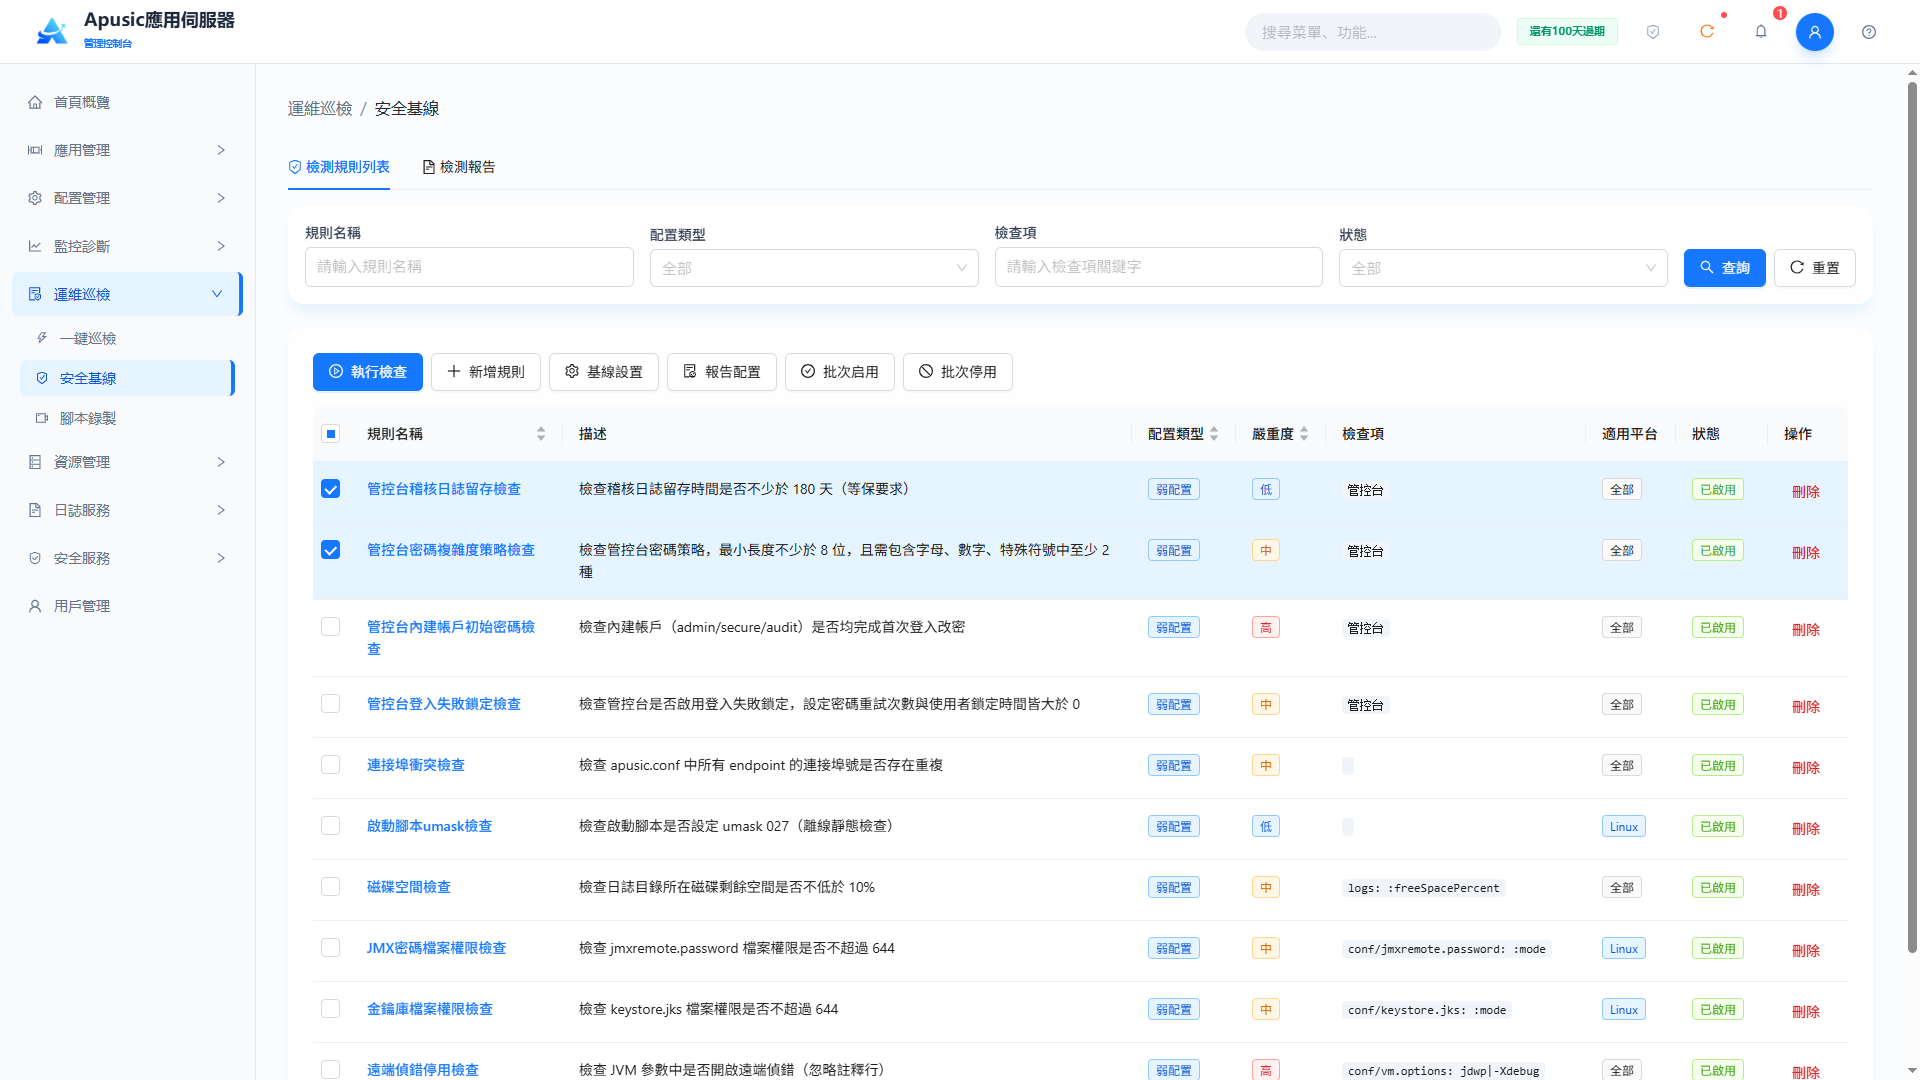
注意:批次啟用 / 批次停用點擊後立即生效,無確認對話框;操作前請核對所選規則。停用的規則不參與後續檢查。
# 刪除基線
在檢測規則列表中點擊"操作"列的"刪除",在確認刪除對話框中點擊"確認"刪除規則,或點擊"取消"放棄操作:
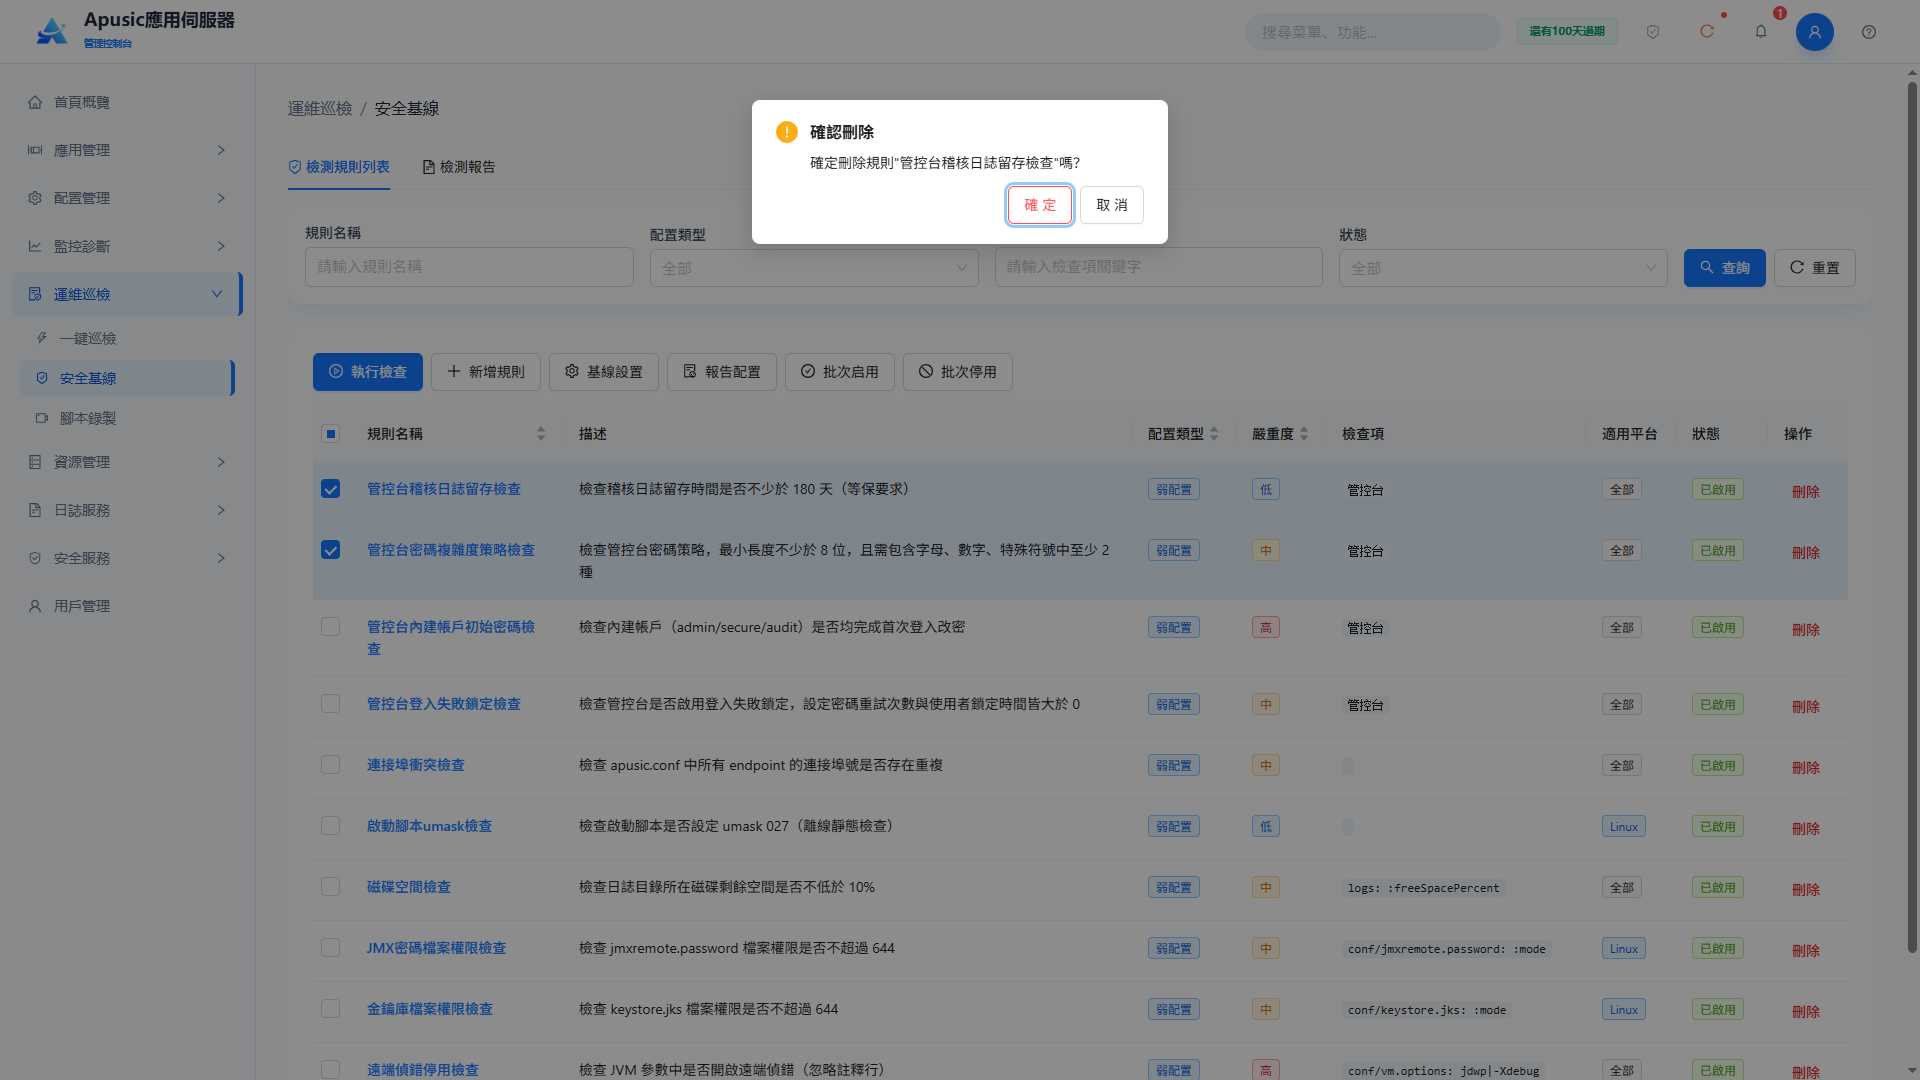
# 檢測報告
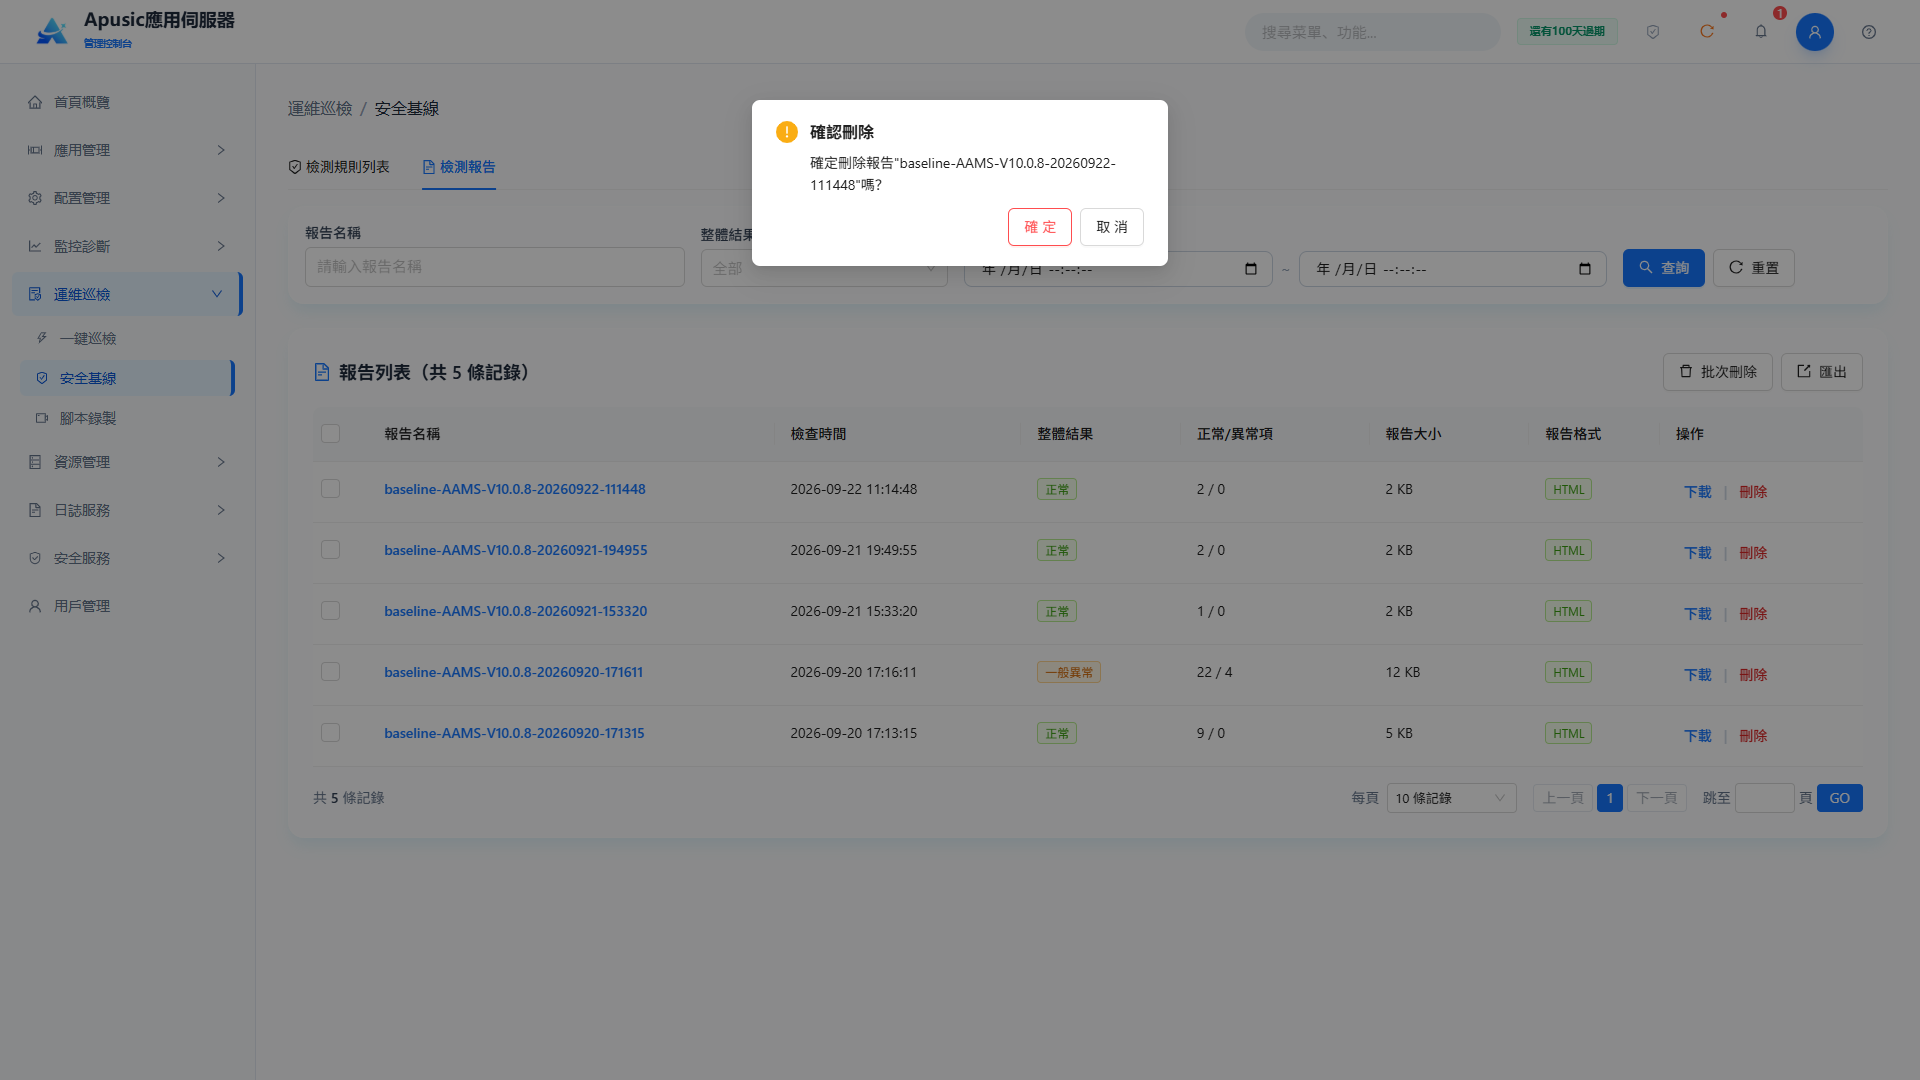
"檢測報告"頁籤顯示歷次檢查生成的報告,支援按報告名稱、整體結果和檢測時間過濾;報告列表欄位包括報告名稱、檢查時間、整體結果(正常 / 輕微異常 / 一般異常 / 嚴重異常)、正常/異常項數量、報告大小、報告格式和操作(下載 / 刪除);頁面還提供"批次刪除"和"匯出"按鈕:
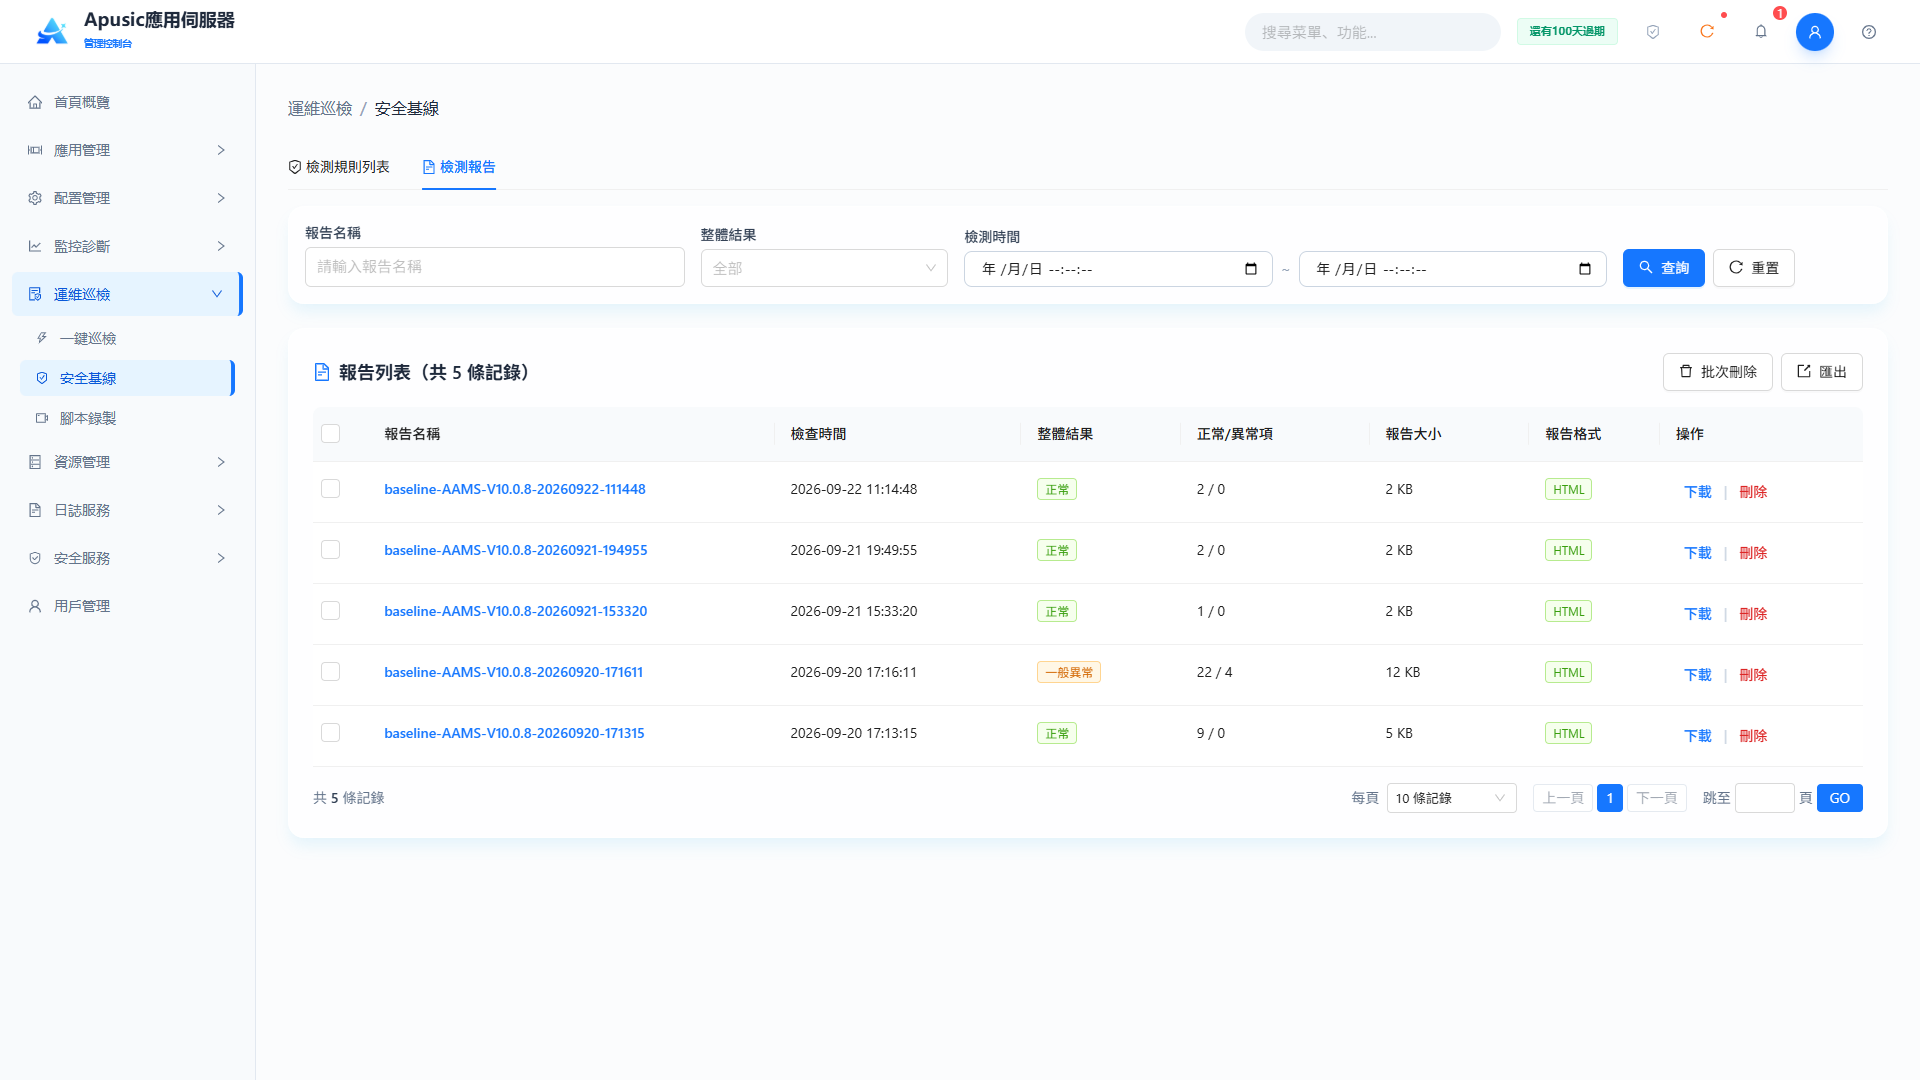
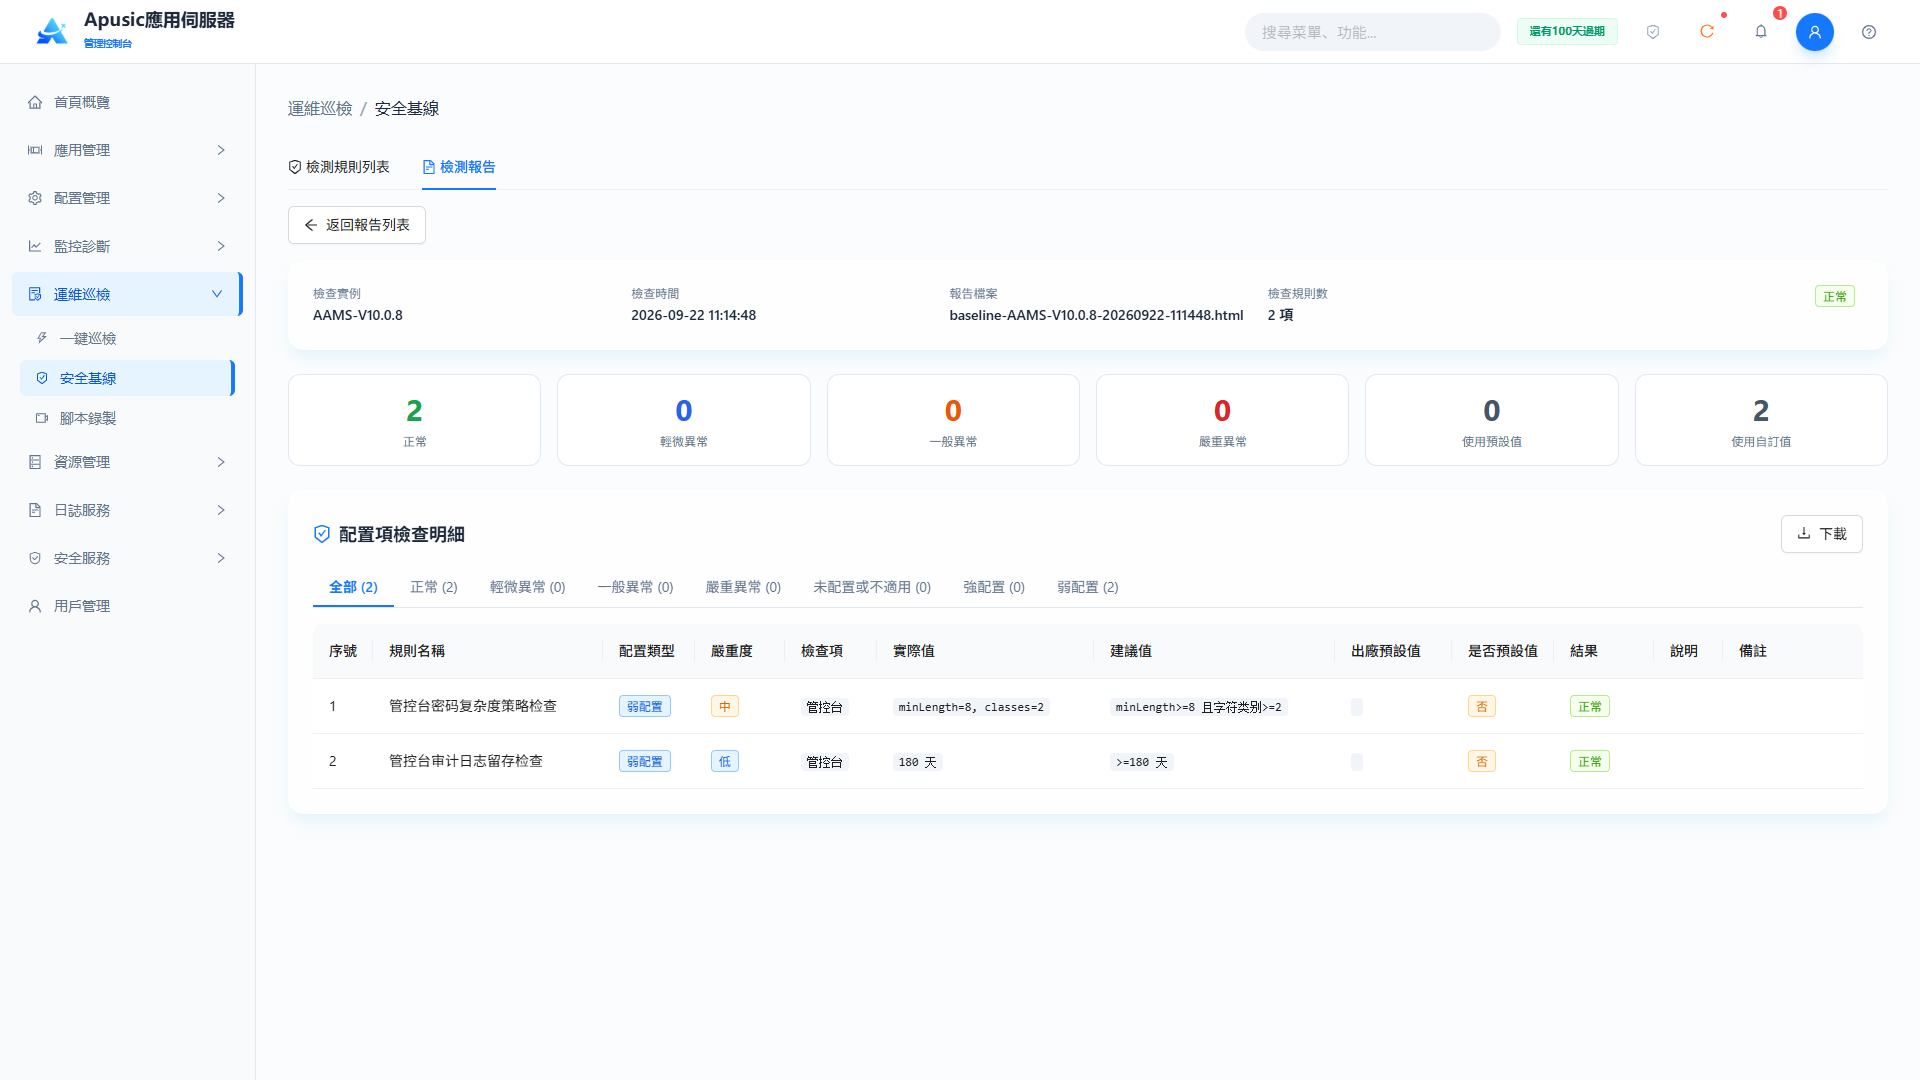
點擊報告名稱進入報告詳情頁,包含:
- 報告摘要:被檢查實例、檢查時間、報告文件、檢查規則數量和整體結果;
- 結果統計:正常、輕微異常、一般異常、嚴重異常、使用默認值、使用自定義值各項的數量統計;
- 配置項檢查詳情:欄位包括序號、規則名稱、配置類型、嚴重級別、檢測項、實際值、建議值、出廠默認值、是否默認值、結果、描述;支援按結果(全部 / 正常 / 輕微異常 / 一般異常 / 嚴重異常 / 未配置或不適用)和配置類型(強配置 / 弱配置)過濾,並可"下載"匯出詳情:
刪除報告:在報告列表中點擊"操作"列的"刪除"(或勾選報告後點擊"批次刪除"),在確認刪除對話框中確認後刪除報告文件:
# 腳本錄製
腳本錄製在伺服器運行期間記錄診斷腳本數據(如線程堆疊、GC等),便於問題發生時採集現場資訊。
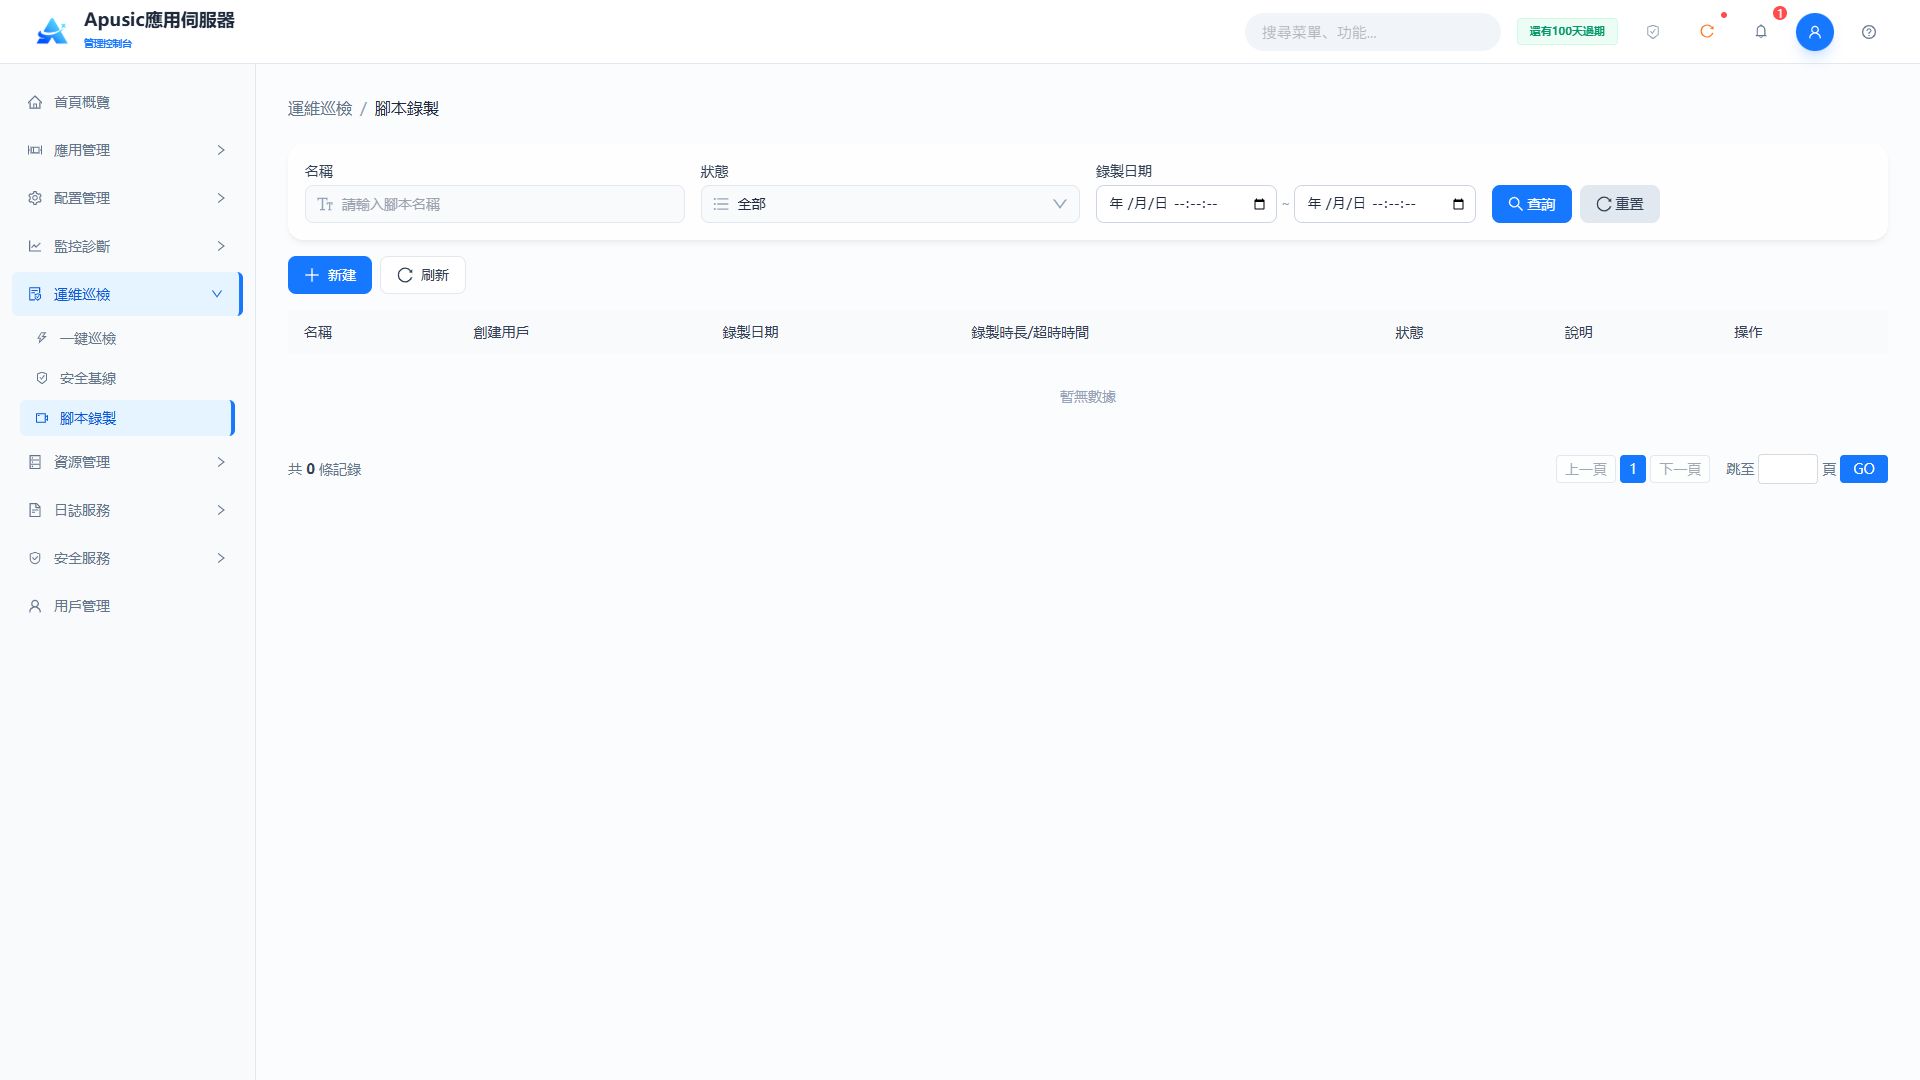
點擊左側菜單"運維巡檢 → 腳本錄製":
# 查詢錄製任務
查詢條件
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 名稱 | 按錄製任務名稱模糊查詢 | thread-dump |
| 狀態 | 按錄製任務狀態過濾 | 全部 |
| 錄製日期 | 按錄製日期範圍過濾 | 2026-09-01 ~ 2026-09-21 |
列表欄位
| 欄位 | 說明 |
|---|---|
| 名稱 | 錄製任務的名稱 |
| 創建者 | 創建錄製任務的用戶 |
| 錄製日期 | 錄製任務的創建日期 |
| 錄製時長/超時 | 實際錄製時長和配置的超時時間 |
| 狀態 | 錄製任務的當前狀態 |
| 描述 | 錄製任務的描述 |
| 操作 | 根據狀態提供的操作(如刪除) |
# 創建錄製任務
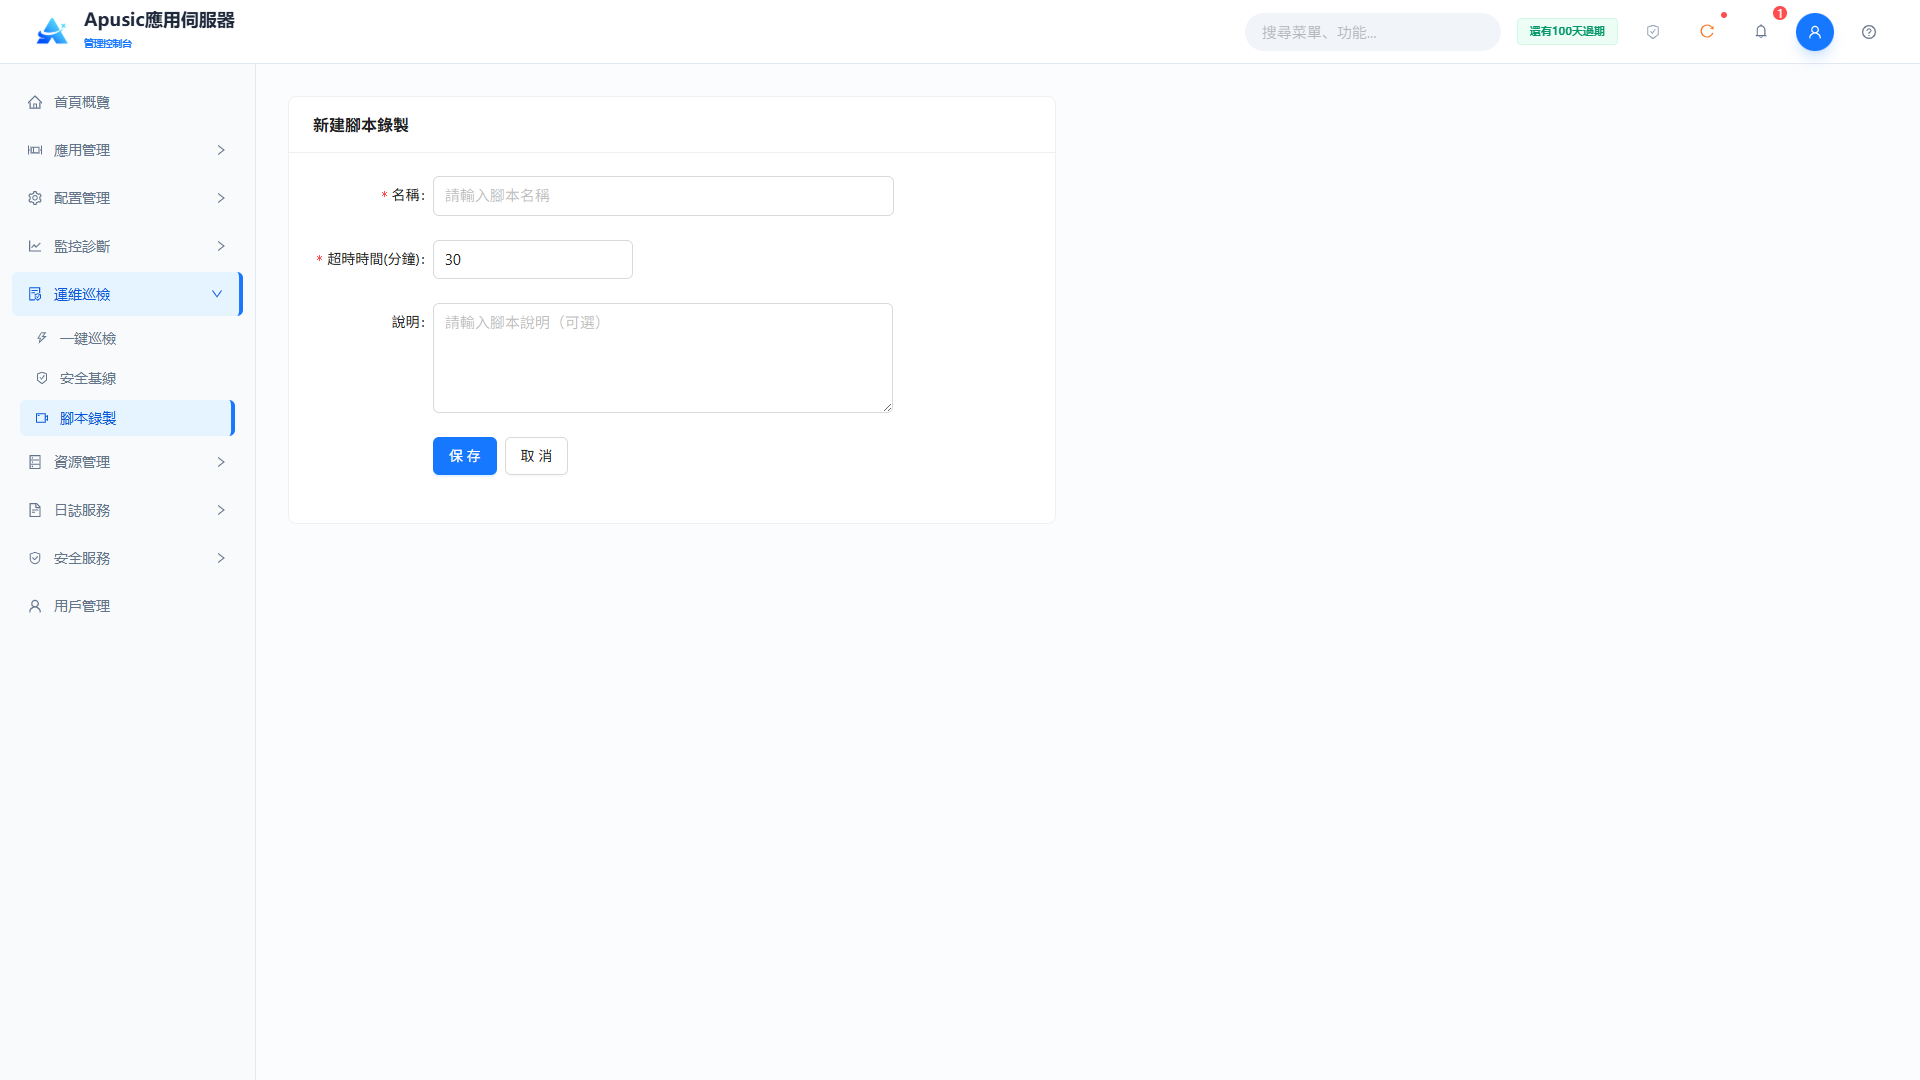
點擊"新建"創建錄製任務:
| 設置 | 參數 | 說明 |
| 名稱 | name | 錄製任務的名稱。唯一標識一個腳本錄製任務。取值範圍:字串,≤255字元,僅允許字母、數字、下劃線、連字號、點,必填。默認值:空。 |
| 超時時間 | timeout | 錄製任務的超時時間,單位分鐘。達到該時長後錄製自動停止。取值範圍:整數,單位分鐘,必填。默認值:30。 |
| 描述 | description | 錄製任務的描述。備註錄製的目的和背景。取值範圍:字串,≤1000字元。默認值:空。 |
填寫完成後點擊"儲存"創建錄製任務,此時列表中的"狀態"顯示為"錄製中",開始記錄操作。手動點擊操作中的"停止",停止錄製任務;任務到達超時時間後也會自動停止錄製。
腳本存放於 ${apusic.home}/data/script-recording/<腳本名稱> 目錄下。
# 下載腳本
錄製完成後,點擊操作中的"下載",選擇需要下載的腳本格式,可選擇aascli、postman、curl三種格式,支援多選。
- aascli: AAS命令行客戶端格式腳本,用於通過aascli工具回放。
- postman: Postman Collection v2.1格式,可導入Postman中執行。
- curl: Shell + cURL 格式腳本,可在任意支援curl的環境執行。
# 執行腳本
下載的腳本可以用對應的方式執行,需注意:
- 根據腳本格式使用對應的工具執行。
- 執行腳本前,需要根據實際情況修改屬性值,包括名稱、路徑、用戶名、密碼等。
- 執行aascli腳本前,首次執行需要先登錄aascli:
./aascli.sh login -u <用戶名> -p <密碼>
登錄後Ctrl + C 退出,再執行錄製的腳本。
執行curl腳本前,需要設置
AAS_BASE_URL和TOKEN實際值。執行postman腳本前,需要設置
AAS_BASE_URL和Authorization實際值。
# 刪除腳本
在腳本錄製列表頁面,點擊操作中的"刪除"可以刪除腳本。
刪除後將無法恢復,請謹慎操作。
# 日誌服務
應用伺服器管理控制台的日誌服務模組支援日誌的視覺化查看、關鍵字搜尋和匯出/下載;支援系統日誌和訪問日誌的全面視覺化配置,覆蓋日誌級別、輸出格式、編碼、滾動策略、壓縮歸檔、過濾規則和保留策略;同時支援按日期和檔案大小的日誌滾動,實現日誌的自動清理與壓縮歸檔。
# 日誌查看
提供系統運行日誌(如apusic.log)和訪問日誌的視覺化查看頁面,支援多日誌文件切換、日誌級別過濾和關鍵字搜尋,並具備動態刷新能力,便於管理員快速排查系統異常和定位問題。
# 系統日誌
點擊左側菜單"日誌服務 → 日誌查看"。
支援按具體日誌文件、日誌級別、時間範圍、關鍵字等查詢。
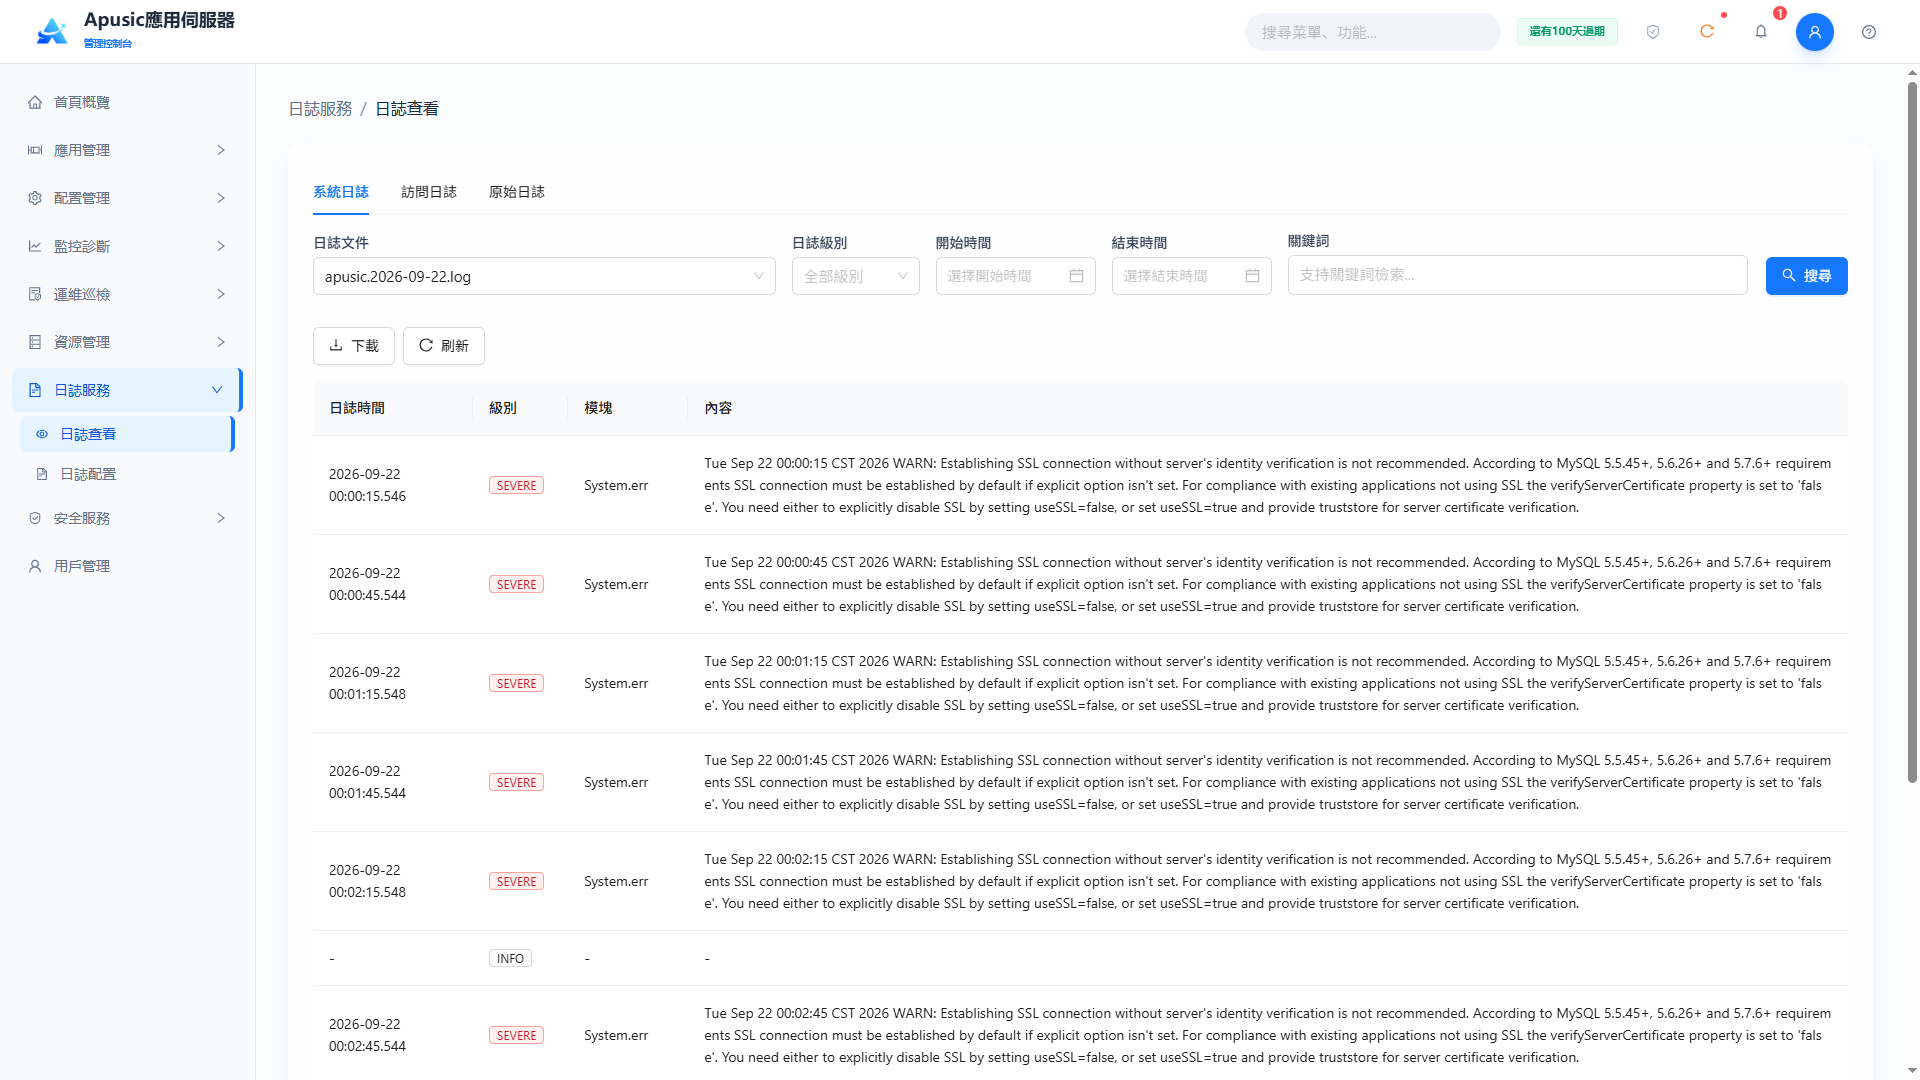
點擊"下載"按鈕,可下載日誌文件。
# 訪問日誌
點擊左側菜單"日誌服務 → 日誌查看 → 訪問日誌"。
# 原始日誌
支援查看日誌文件的原始內容,涵蓋系統日誌和訪問日誌。
點擊左側菜單"日誌服務 → 日誌查看 → 原始日誌"。
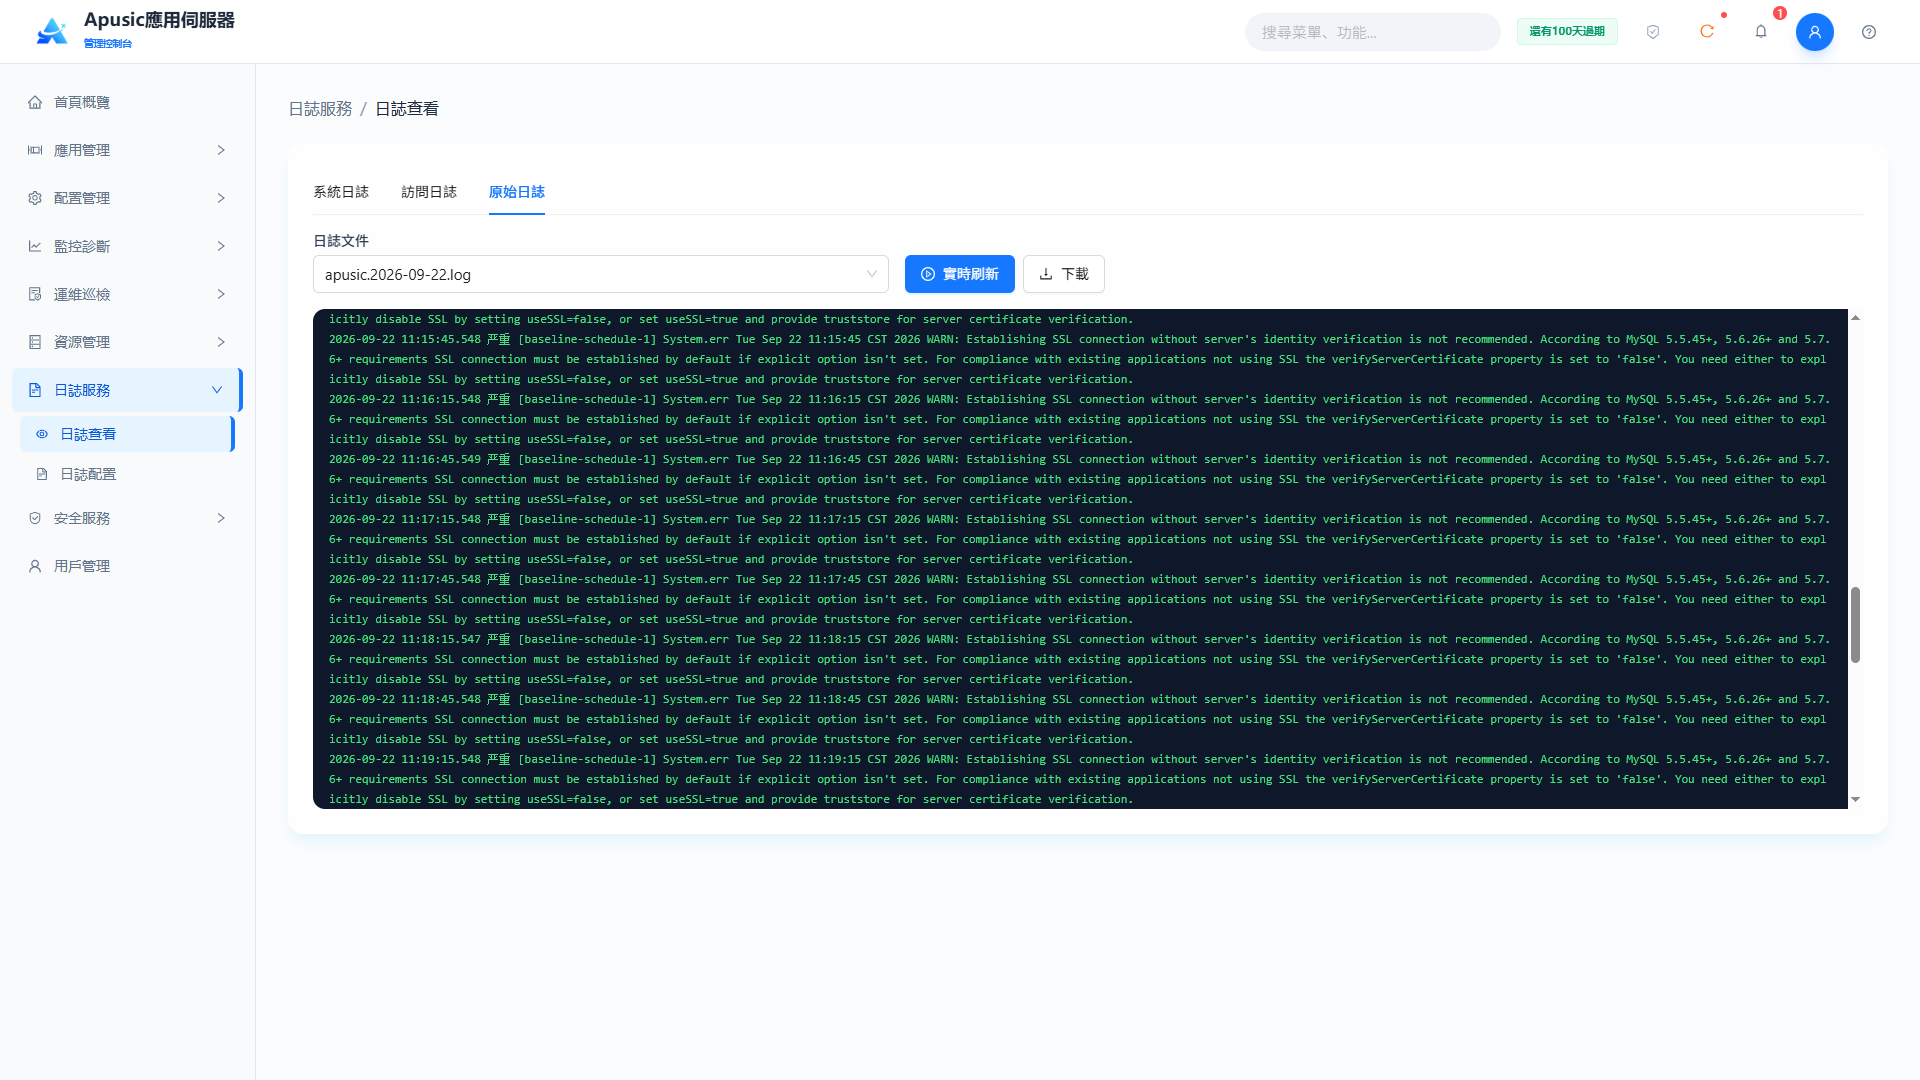
點擊實時刷新,動態滾動顯示,日誌文件的更新會實時展示。
# 日誌配置
# 系統日誌配置
提供應用伺服器系統運行日誌的全面視覺化配置,覆蓋全域日誌級別、日誌格式、輸出編碼、日誌輸出路徑、滾動策略、壓縮歸檔和過濾規則。
點擊左側菜單"日誌服務 → 日誌配置":
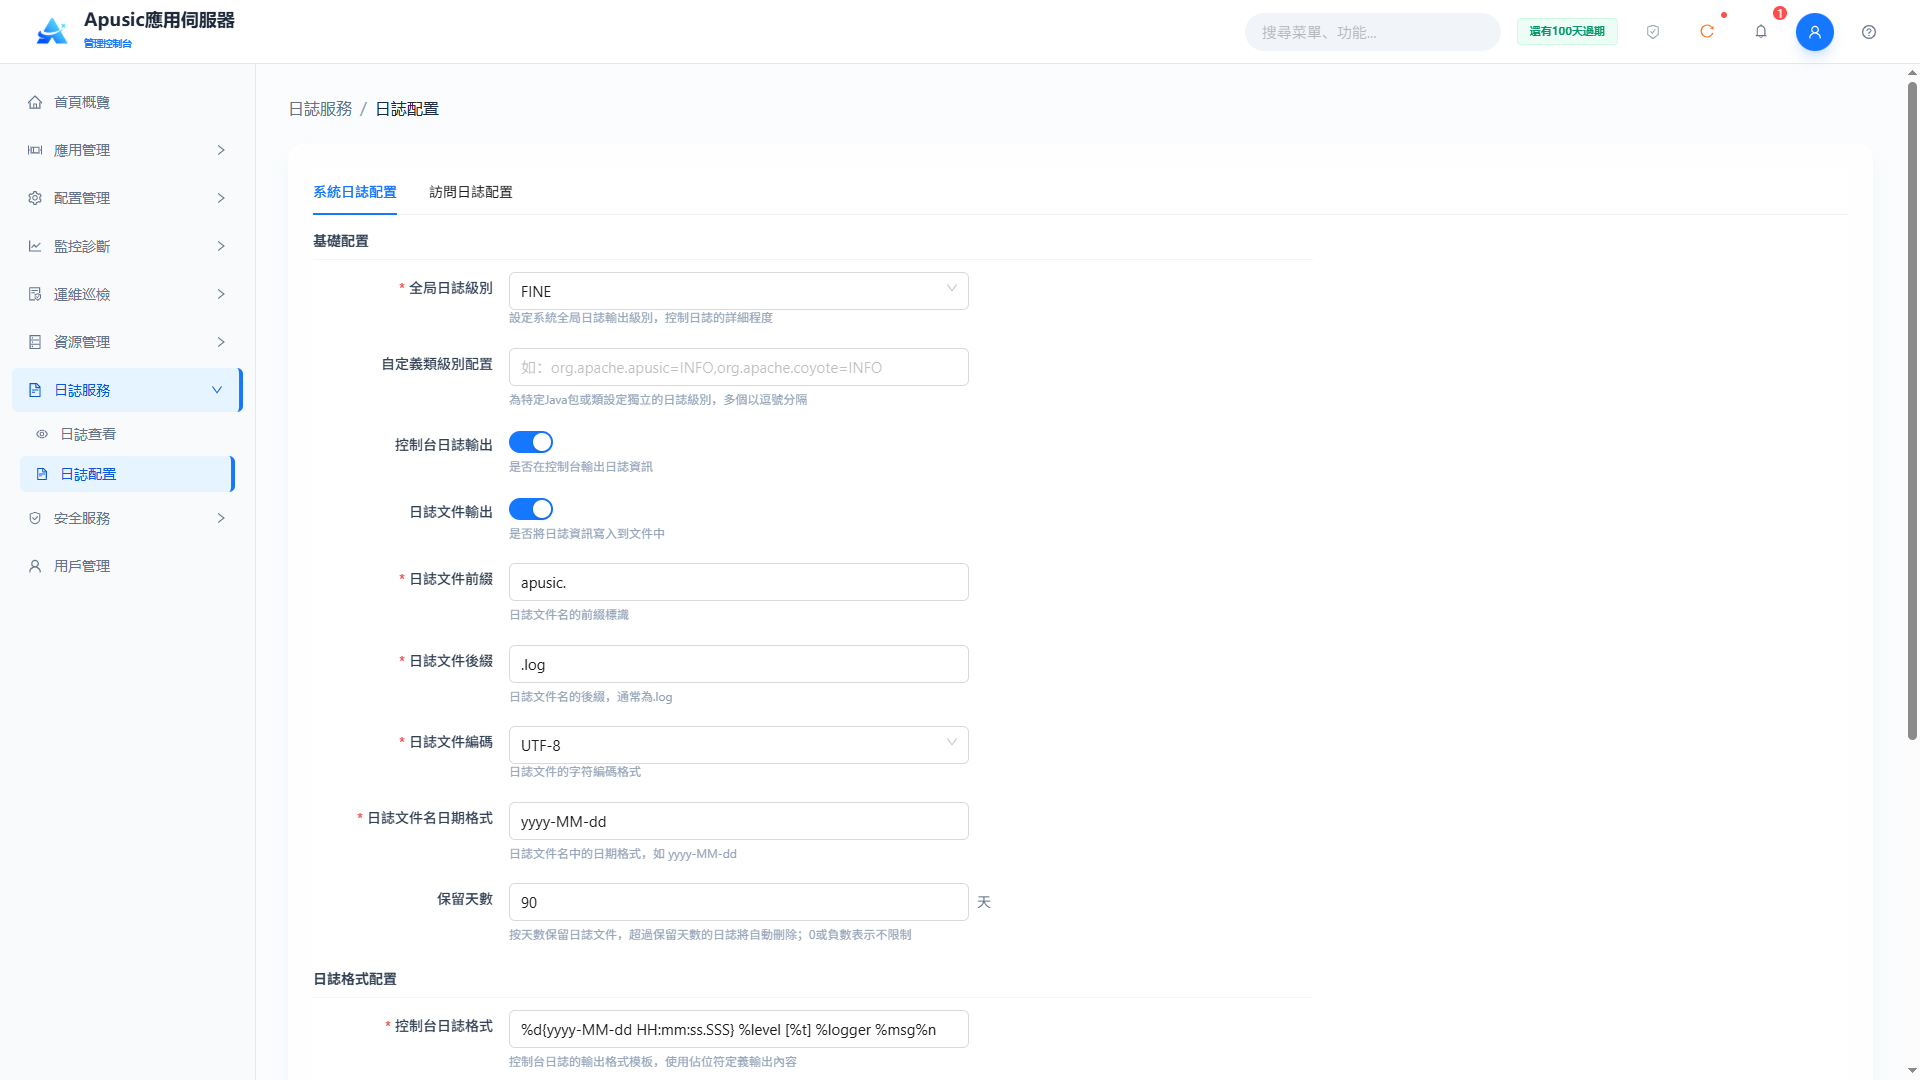
基本配置
| 設置 | 參數 | 說明 |
| 全域日誌級別 | globalLevel | 系統的全域日誌輸出級別。控制日誌輸出的詳細程度,低於該級別的日誌不輸出。取值範圍:下拉框,SEVERE / WARNING / INFO / CONFIG / FINE / FINER / FINEST,必填。默認值:INFO(安裝包logging.properties中為FINE)。 |
| 自定義類級別 | classLoggers | 特定Java包或類的獨立日誌級別。為指定類/包設置單獨的日誌級別,覆蓋全域級別。取值範圍:字串,1~255位元組,格式如org.apache.apusic=INFO,org.apache.coyote=INFO,多項用逗號分隔。默認值:空。 |
| 控制台輸出 | consoleEnabled | 是否輸出日誌到控制台。開啟後日誌同時列印到標準輸出。取值範圍:開關,開 / 關。默認值:開。 |
| 文件輸出 | fileEnabled | 是否輸出日誌到文件。開啟後日誌寫入日誌文件。取值範圍:開關,開 / 關。默認值:開。 |
| 日誌文件前綴 | filePrefix | 日誌文件名前綴。與日期格式和後綴共同組成日誌文件名。取值範圍:字串,1~100字元,必填。默認值:apusic.。 |
| 日誌文件後綴 | fileSuffix | 日誌文件名後綴。與前綴和日期格式共同組成日誌文件名。取值範圍:字串,1~100字元,必填。默認值:.log。 |
| 日誌文件編碼 | encoding | 日誌文件的字元編碼。決定日誌內容的寫入編碼。取值範圍:下拉框,UTF-8 / GBK,必填。默認值:UTF-8。 |
| 文件名日期格式 | fileTimestampFormat | 日誌文件名中的日期格式。完整文件名 = 日誌文件前綴 + 日期格式 + 日誌文件後綴。取值範圍:字串,1~100字元,日期格式模板,必填。默認值:yyyy-MM-dd。 |
| 保留天數 | maxDays | 日誌文件保留的天數。超過保留期的日誌自動刪除;0或負數表示不限。取值範圍:整數,-1~500,必填。默認值:90(安裝包logging.properties中為90)。 |
日誌格式配置
| 設置 | 參數 | 說明 |
| 控制台日誌格式 | consolePattern | 控制台輸出的日誌格式模板。定義控制台日誌的輸出樣式。取值範圍:字串,1~500字元,格式模板,如%d{yyyy-MM-dd HH:mm:ss} [%t] %-5level %logger{36} - %msg%n,必填。默認值:系統內置模板。 |
| 文件日誌格式 | filePattern | 文件輸出的日誌格式模板。定義寫入文件日誌的樣式。取值範圍:字串,1~500字元,格式模板,如%d{yyyy-MM-dd HH:mm:ss} [%t] %-5level %logger{36} - %msg%n,必填。默認值:系統內置模板。 |
日誌壓縮配置
| 設置 | 參數 | 說明 |
| 日誌壓縮 | compressEnabled | 是否啟用日誌壓縮歸檔。開啟後按計劃壓縮歸檔歷史日誌。取值範圍:開關,開 / 關。默認值:關。 |
| 壓縮時間 | compressTime | 定時壓縮的執行時間,格式HH:mm。每天在指定時間對前一天產生的日誌進行壓縮。取值範圍:時間,00:00~23:59,格式HH:mm,壓縮開啟時必填。默認值:02:00。 |
| 壓縮目錄 | compressDir | 壓縮文件的存放路徑。指定壓縮歸檔文件的存放目錄。取值範圍:字串,1~500字元,支援${apusic.base}/logs/archive等變數,壓縮開啟時必填。默認值:${apusic.base}/logs/archive。 |
日誌滾動配置
| 設置 | 參數 | 說明 |
| 按日期滾動 | rotateByDate | 是否每天生成新的日誌文件。開啟後每天生成一個新的日誌文件。取值範圍:開關,開 / 關。默認值:開。 |
| 按大小滾動 | maxSize | 單個日誌文件的大小上限,單位MB。達到該大小後日誌文件自動滾動;0表示不按大小滾動。取值範圍:整數,0~10000,單位MB,必填。默認值:0。 |
# 訪問日誌配置
提供應用伺服器訪問日誌的全面視覺化配置,覆蓋日誌基本資訊、日誌格式、滾動策略和壓縮策略。
點擊左側菜單"日誌服務 → 日誌配置 → 訪問日誌配置":
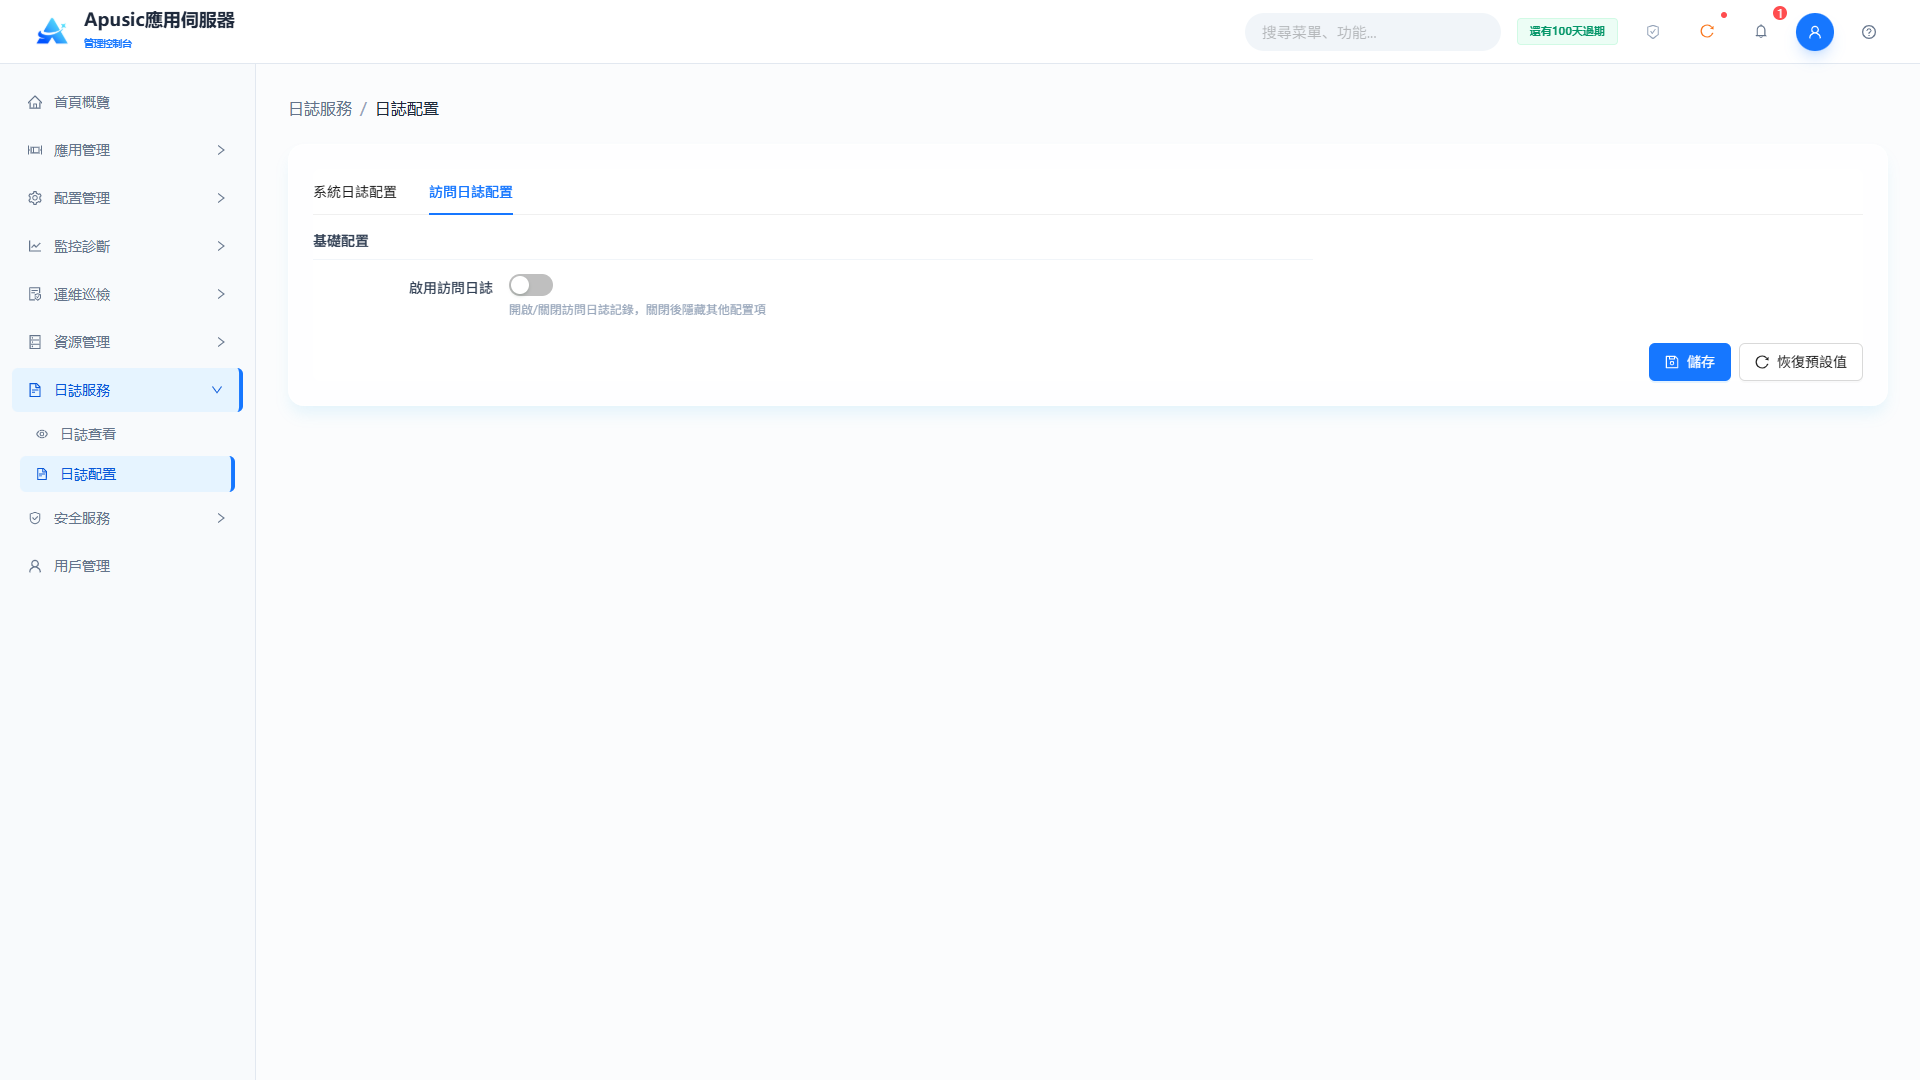
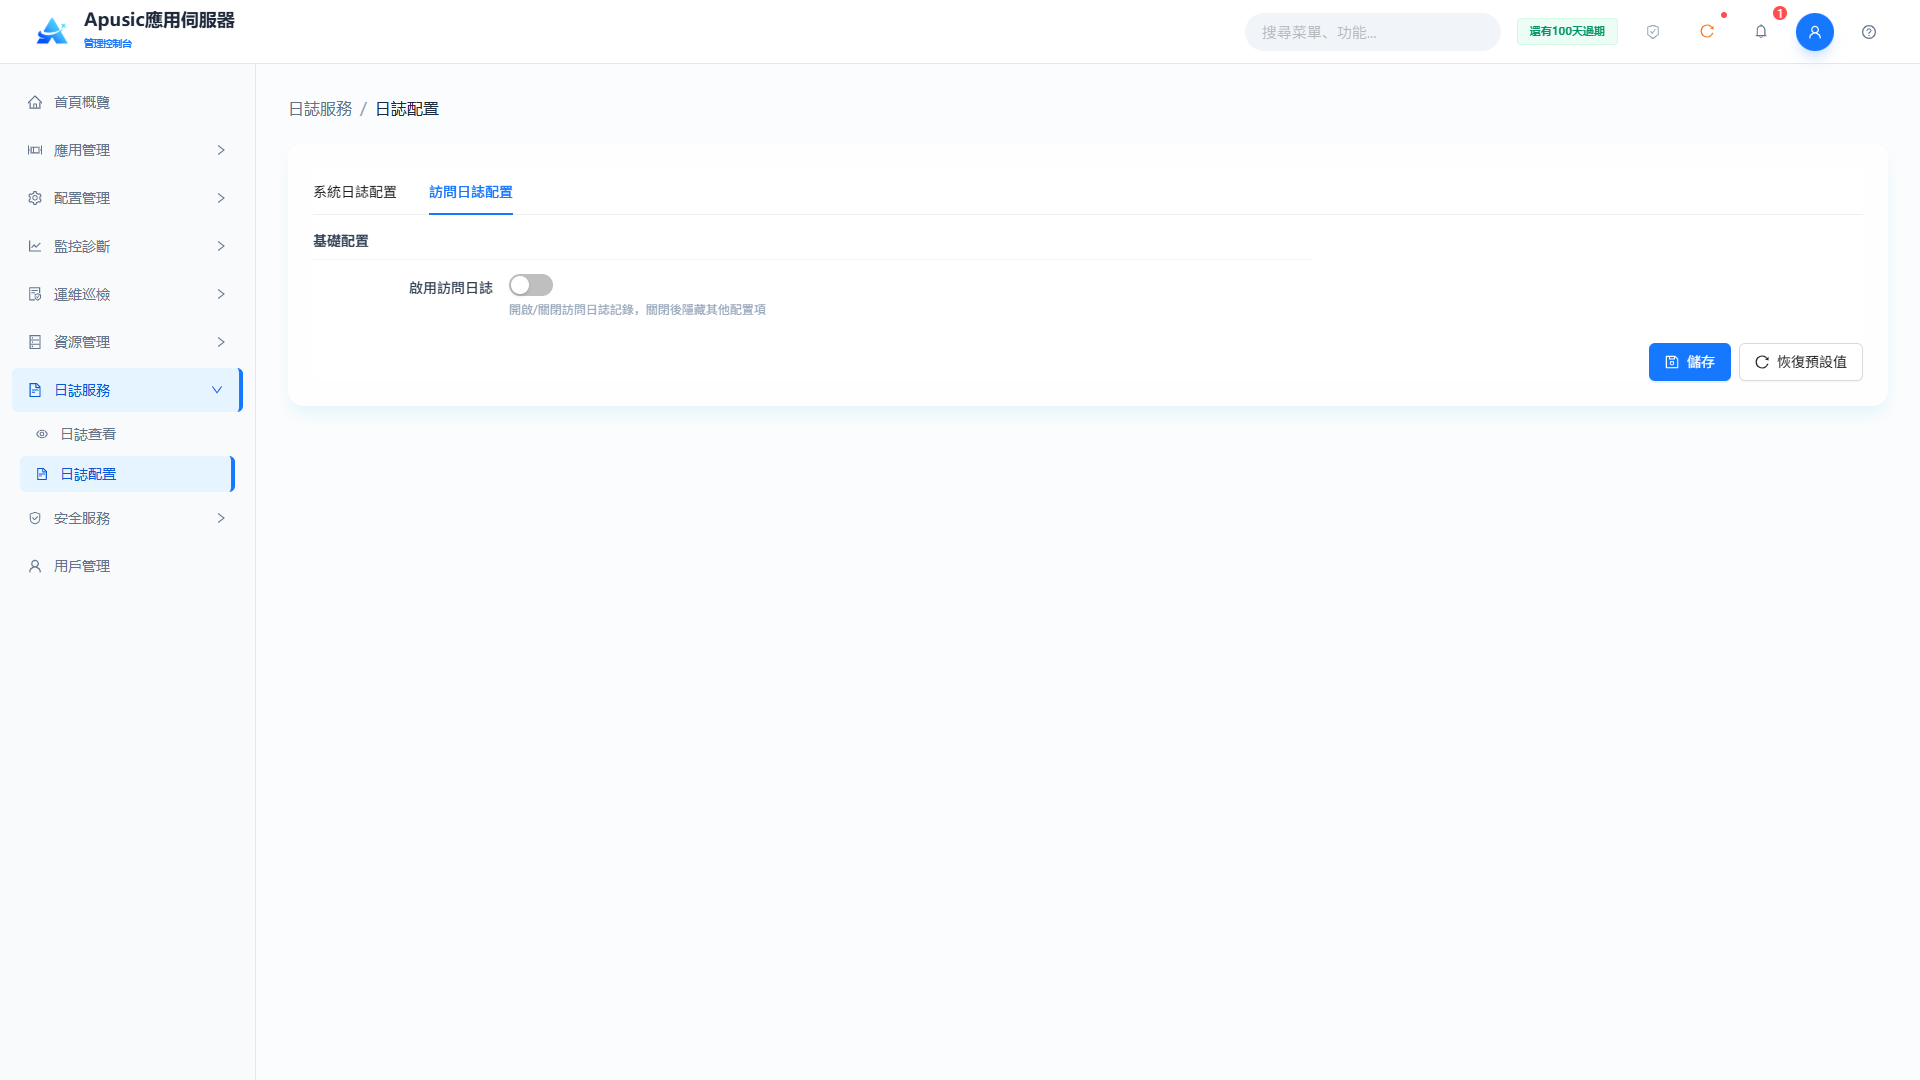
基本配置
| 設置 | 參數 | 說明 |
| 啟用訪問日誌 | enabled | 是否記錄訪問日誌。開啟後該頁籤顯示"虛擬主機"、"日誌文件路徑"、"日誌文件編碼"、"啟用自定義格式"、"日誌內容"、"記錄請求頭"、"記錄回應頭"、"記錄Cookie"、"記錄會話"、"寫入緩衝"、"緩衝區大小"、"保留天數"以及日誌滾動和壓縮區域;關閉後隱藏其他屬性。取值範圍:開關,開 / 關。默認值:關。 |
| 虛擬主機 | virtualHosts | 啟用訪問日誌的虛擬主機範圍。僅在所選虛擬主機上記錄訪問日誌;顯示"虛擬主機"模組的全部主機名。取值範圍:核取框組,至少選擇一個虛擬主機。默認值:全部選中。 |
| 日誌文件路徑 | directory | 訪問日誌的存放路徑。指定訪問日誌文件的存放目錄。取值範圍:字串,合法的目錄路徑,支援系統變數,必填。默認值:${apusic.base}/logs/localhost_access_log。 |
| 日誌文件編碼 | encoding | 訪問日誌文件的字元編碼。決定日誌內容的寫入編碼。取值範圍:下拉框,UTF-8 / GBK,必填。默認值:UTF-8。 |
| 寫入緩衝 | bufferEnabled | 是否啟用文件緩衝寫入。開啟後日誌內容累積到緩衝區大小才一次性寫入文件(伺服器停止時全部寫入),提升日誌性能;關閉後每條日誌立即寫入。取值範圍:開關,開 / 關。默認值:開。 |
| 緩衝區大小 | bufferSize | 緩衝寫入的閾值,單位位元組,寫入緩衝開啟時顯示。累積的日誌內容達到該值時一次性寫入文件。取值範圍:整數,單位位元組。默認值:32768。 |
| 保留天數 | maxDays | 訪問日誌文件保留的天數。超過保留期的日誌文件自動刪除;0或負數表示永久保留。取值範圍:正整數。默認值:30。 |
日誌格式配置
| 設置 | 參數 | 說明 |
| 日誌內容 | selectedItems | 訪問日誌記錄的內容項。選擇日誌中包含的欄位。取值範圍:核取框組,包含"時間"、"用戶端IP"、"請求方法"、"協議"、"HTTP狀態碼"、"請求URL"、"會話ID"、"發送位元組數"、"線程名"、"用戶端域"、"本機端口"、"應用名稱",至少勾選一項,必填。默認值:勾選"時間"、"用戶端IP"、"請求方法"、"協議"、"HTTP狀態碼"、"請求URL"。 |
| 日期格式 | dateFormat | 時間欄位的輸出格式。控制訪問日誌中時間欄位的格式。取值範圍:字串,日期格式模板。默認值:dd/MM/yyyy:HH:mm:ss。 |
| 記錄請求頭 | requestHeaders | 記錄的請求頭名稱。在訪問日誌中記錄指定請求頭的值。取值範圍:字串,多個名稱用逗號分隔。默認值:空。 |
| 記錄回應頭 | responseHeaders | 記錄的回應頭名稱。在訪問日誌中記錄指定回應頭的值。取值範圍:字串,多個名稱用逗號分隔。默認值:空。 |
| 記錄Cookie | cookies | 記錄的Cookie名稱。在訪問日誌中記錄指定Cookie的值。取值範圍:字串,多個名稱用逗號分隔。默認值:空。 |
| 記錄會話 | sessionAttrs | 記錄的會話屬性名。在訪問日誌中記錄指定會話屬性的值。取值範圍:字串,多個名稱用逗號分隔。默認值:空。 |
| 自定義格式 | customPattern | 自定義訪問日誌記錄格式,啟用自定義格式開啟時顯示。以佔位符自定義日誌格式:%a遠端IP地址;%A本機IP地址;%B發送位元組數(不含HTTP頭);%D請求處理時間(毫秒);%T請求處理時間(秒);%h遠端主機名;%H請求協議;%m請求方法;%p本機端口;%q查詢字串;%r請求首行;%s回應HTTP狀態碼;%S用戶會話ID;%t日期時間;%u遠端用戶認證;%U請求URL路徑;%v本機伺服器名稱;%I處理請求的線程名;%X連接狀態;%N應用名稱;%{XXX}i入站請求頭;%{XXX}o出站回應頭;%{XXX}c特定Cookie名;%{XXX}r ServletRequest屬性名;%{XXX}s HttpSession屬性名。取值範圍:字串,格式佔位符的組合。默認值:%t,%a,%m,%H,%s,%U。 |
日誌滾動
| 設置 | 參數 | 說明 |
| 按時間滾動 | rotateByDate | 訪問日誌是否按天滾動。每天0點自動將前一天的訪問日誌切割為新日誌文件。取值範圍:開關,開 / 關。默認值:開。 |
| 按大小滾動 | maxSize | 單個訪問日誌文件的大小上限,單位MB。文件達到該閾值後切割為新文件。取值範圍:整數,單位MB。默認值:30。 |
日誌壓縮
| 設置 | 參數 | 說明 |
| 日誌壓縮 | compressEnabled | 是否啟用訪問日誌壓縮歸檔。開啟後顯示"壓縮時間"和"壓縮目錄";關閉後隱藏。取值範圍:開關,開 / 關。默認值:關。 |
| 壓縮時間 | compressTime | 定時壓縮的執行時間,格式HH:mm。每天在指定時間執行壓縮。取值範圍:時間,00:00~23:59,格式HH:mm,壓縮開啟時必填。默認值:00:00。 |
| 壓縮目錄 | compressDir | 壓縮文件的存放路徑。指定壓縮歸檔文件的存放目錄。取值範圍:字串,支援${apusic.base}/logs/archive等變數,壓縮開啟時必填。默認值:空。 |
# 安全域
# 安全域
本模組是應用伺服器的核心身份認證與訪問控制模組,基於應用伺服器標準安全realm規範實現,為平台提供統一的用戶認證、角色授權、密碼校驗和會話安全管理能力。
模組支援多種類型安全域的視覺化創建、配置和管理(DataSource Realm、UserDatabase Realm、JAAS Realm、JNDI Realm),並支援將安全域綁定到應用或全域作用於容器,實現認證源的統一管理。
# DataSource Realm(數據源認證,推薦)
數據源安全域。將應用的登入用戶與數據源所配置資料庫中指定用戶表和角色表進行比對。
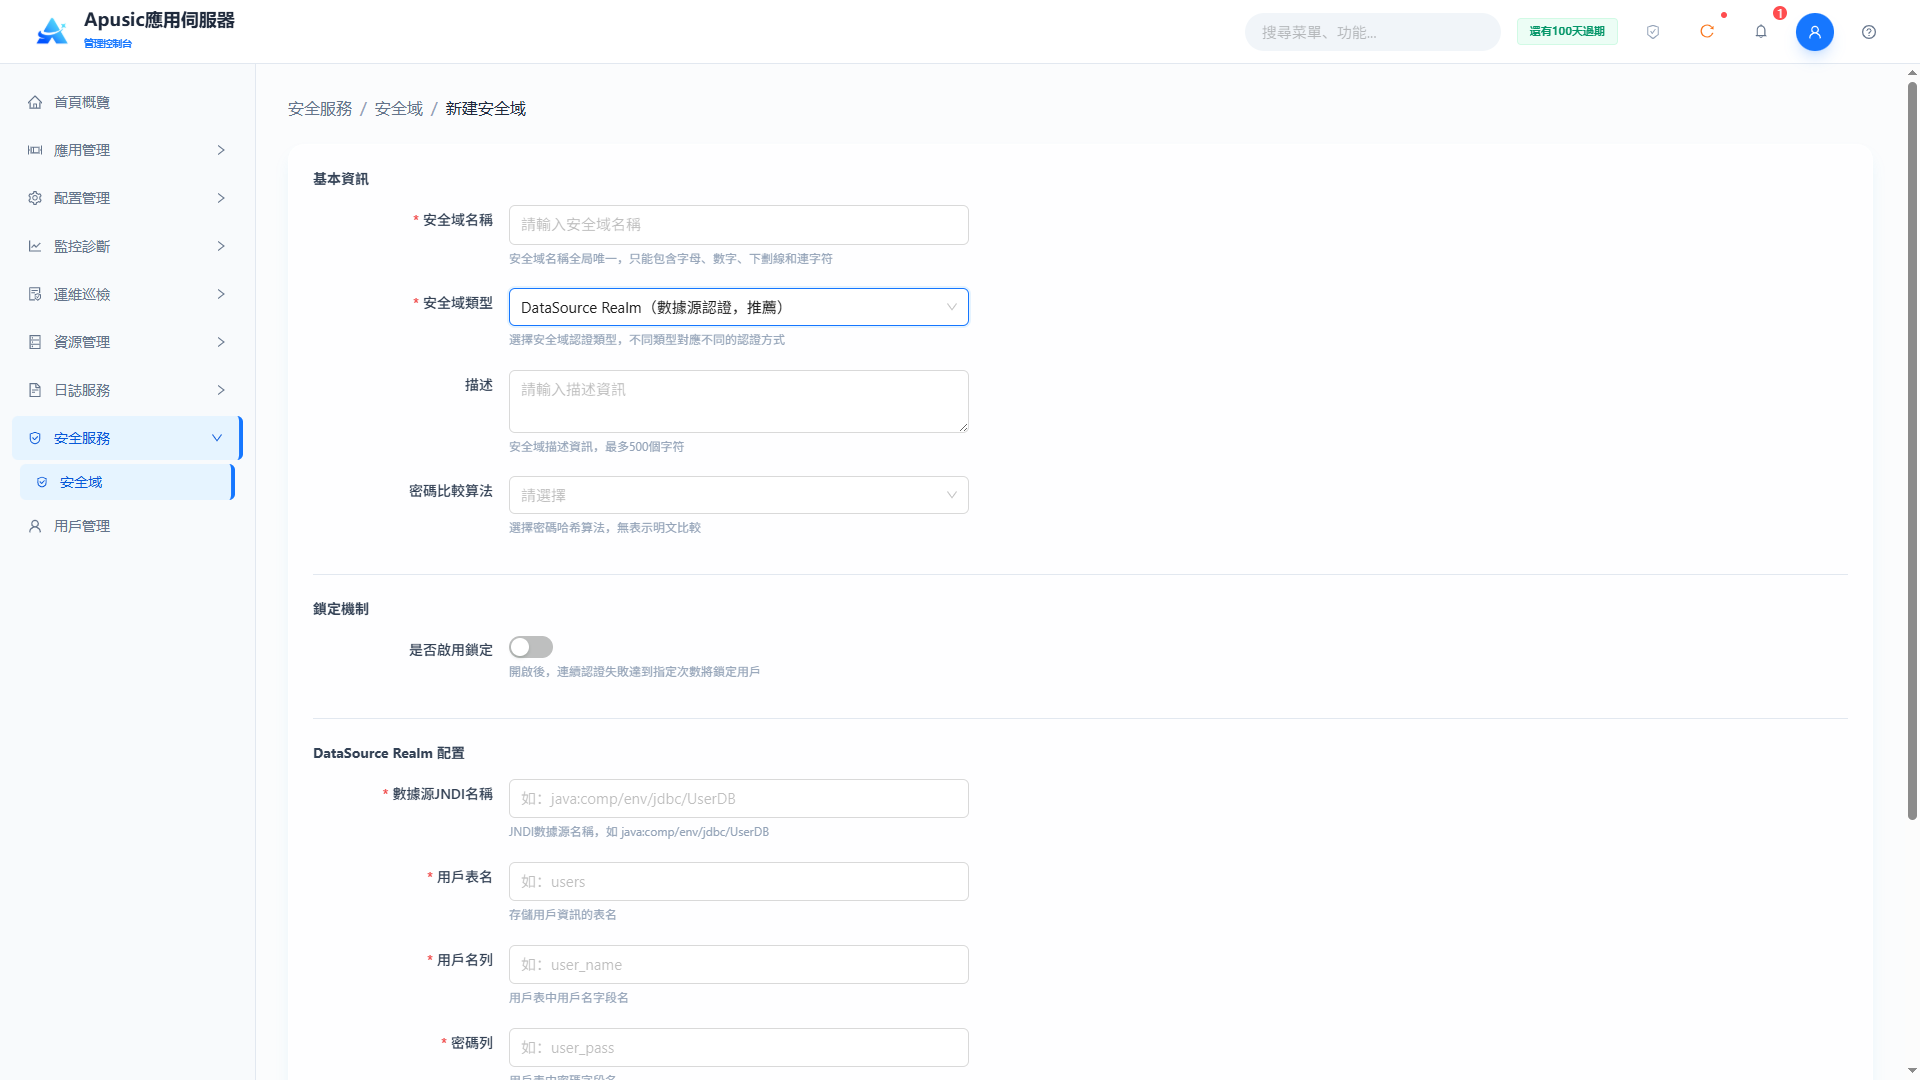
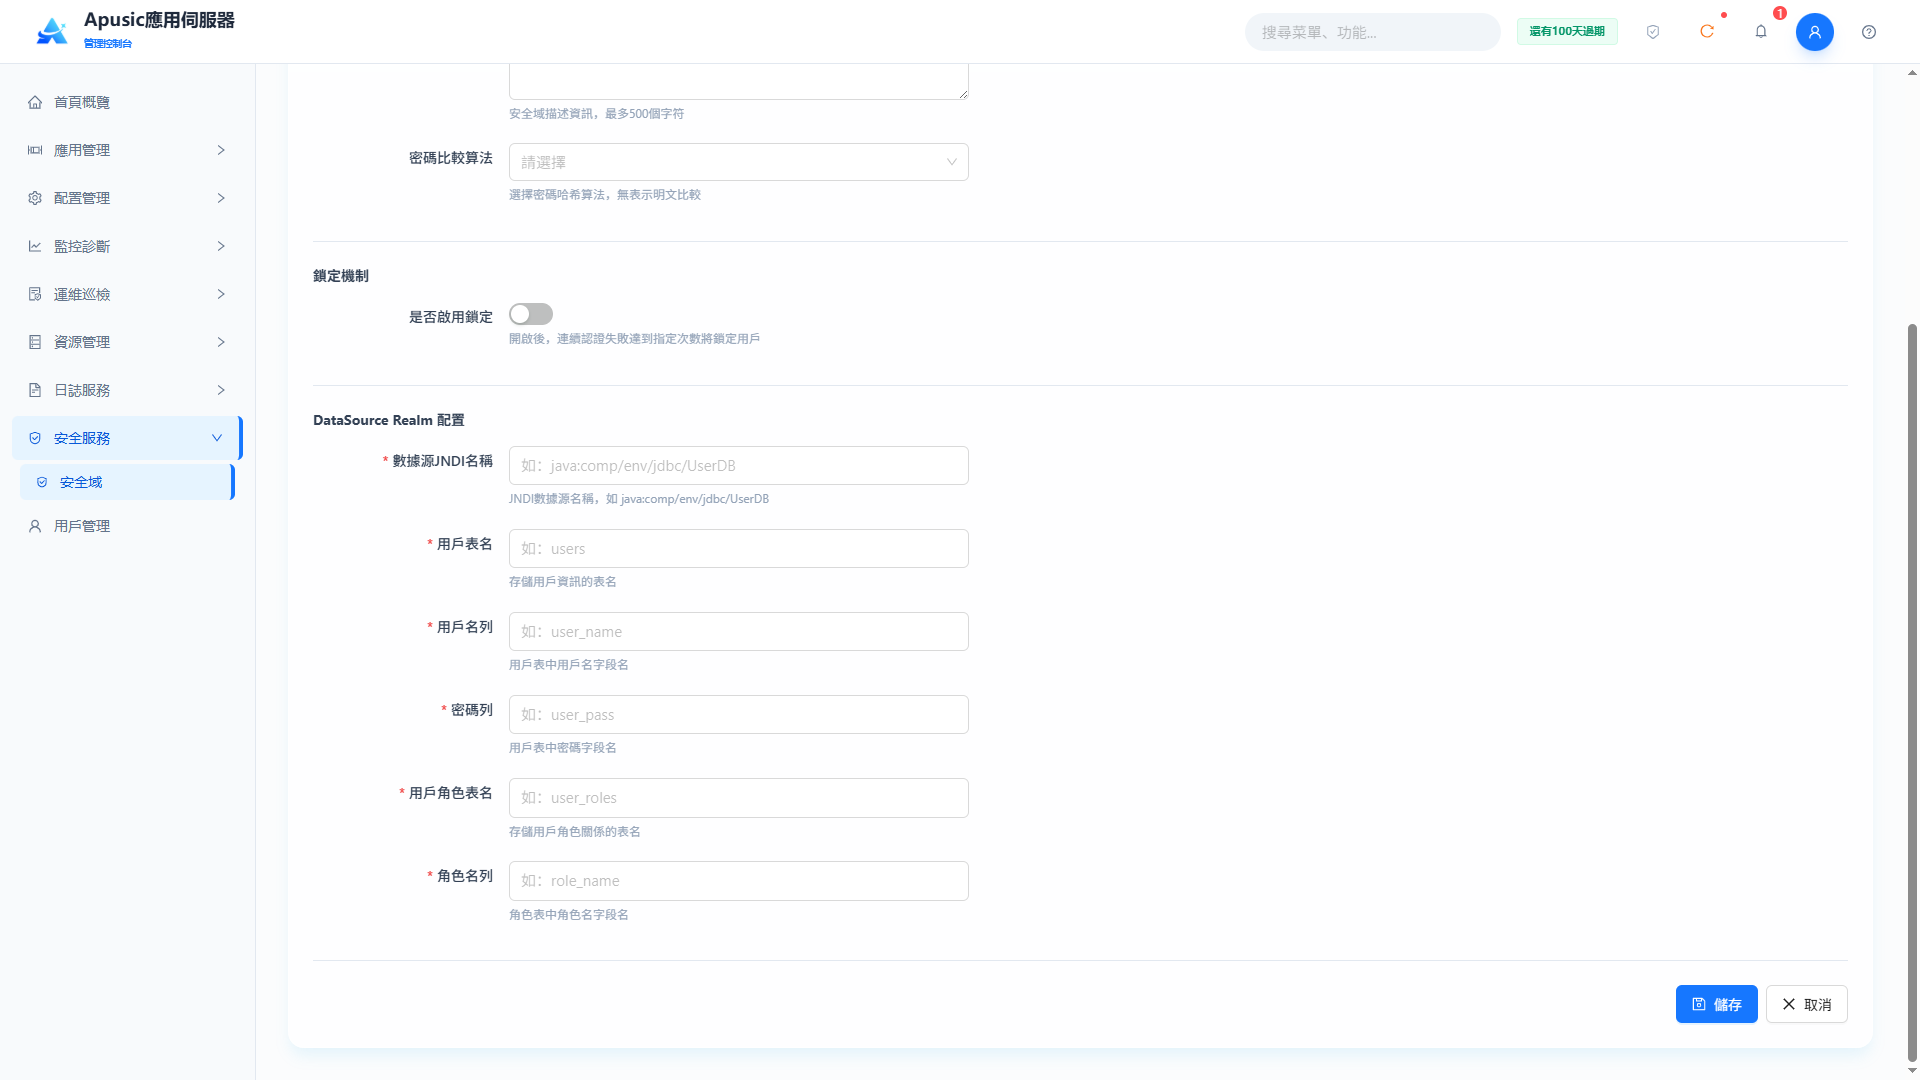
欄位說明:
基本資訊
| 設置 | 參數 | 說明 |
| 名稱 | name | 安全域的唯一標識。全域標識安全域,用於應用綁定和日誌標識。取值範圍:字串,≤128字元,僅允許字母、數字、下劃線、連字號,全域唯一,必填。默認值:空。 |
| 類型 | type | 安全域的實現類型。決定認證的數據來源和方式。取值範圍:下拉框,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默認值:空。 |
| 描述 | desc | 安全域的描述。備註安全域的用途。取值範圍:多行文本,最長500字元。默認值:空。 |
| 密碼雜湊 | passwordHash | 用戶密碼的雜湊比對演算法。聲明存儲密碼欄位使用的雜湊演算法,認證時按該演算法比對;不選擇表示明文存儲。取值範圍:下拉框,無(明文)/ MD5 / SHA1 / SHA-256 / SHA-512;雜湊密碼可用應用伺服器內置加密工具生成: Windows:bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac:bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默認值:無(明文)。 |
鎖定機制
| 設置 | 參數 | 說明 |
| 啟用鎖定 | lockEnabled | 是否啟用認證失敗鎖定機制。開啟後連續認證失敗達到指定次數時鎖定用戶。取值範圍:開關,開 / 關。默認值:關。 |
| 最大失敗次數 | maxFailedAttempts | 連續認證失敗的鎖定閾值,單位次。連續失敗達到該次數後鎖定用戶。取值範圍:整數。默認值:5。 |
| 鎖定超時 | lockTimeout | 鎖定用戶自動解鎖的時長,單位秒。用戶被鎖定後,經過該時間自動解除鎖定。取值範圍:整數,單位秒。默認值:300。 |
| 快取大小 | cacheSize | 認證快取的大小。設置快取認證結果條目的數量。取值範圍:整數。默認值:1000。 |
| 快取移除告警時間 | cacheRemovalWarningTime | 快取移除告警時間,單位秒。快取條目未達到該時間即被移除時觸發告警。取值範圍:整數,單位秒。默認值:3600。 |
DataSource Realm配置
| 設置 | 參數 | 說明 |
| 數據源JNDI名 | dataSourceJndi | 數據源的JNDI名稱。指定認證查詢使用的數據源,須已在"數據源"中創建。取值範圍:字串,合法的JNDI名稱,如jdbc/mysql,必填。默認值:空。 |
| 用戶表 | userTable | 存儲用戶資訊的資料庫表。認證時從該表查詢用戶。取值範圍:字串,資料庫中已存在的表名,如users,必填。默認值:空。 |
| 用戶名字段 | usernameField | 用戶表中存儲用戶名的列。指定用戶名欄位。取值範圍:字串,用戶表中已存在的列名,如user_name,必填。默認值:空。 |
| 密碼欄位 | passwordField | 用戶表中存儲密碼的列。指定密碼欄位,按密碼雜湊演算法比對。取值範圍:字串,用戶表中已存在的列名,如user_pass,必填。默認值:空。 |
| 用戶角色表 | roleTable | 存儲用戶-角色關係的資料庫表。授權時從該表查詢用戶角色。取值範圍:字串,資料庫中已存在的表名,如user_roles,必填。默認值:空。 |
| 角色名稱欄位 | roleField | 角色表中存儲角色名的列。指定角色名稱欄位。取值範圍:字串,角色表中已存在的列名,如role_name,必填。默認值:空。 |
# JAAS Realm(JAAS 認證)
JAAS Realm通過JAAS框架將應用伺服器的認證和授權工作委託給自定義的LoginModule。
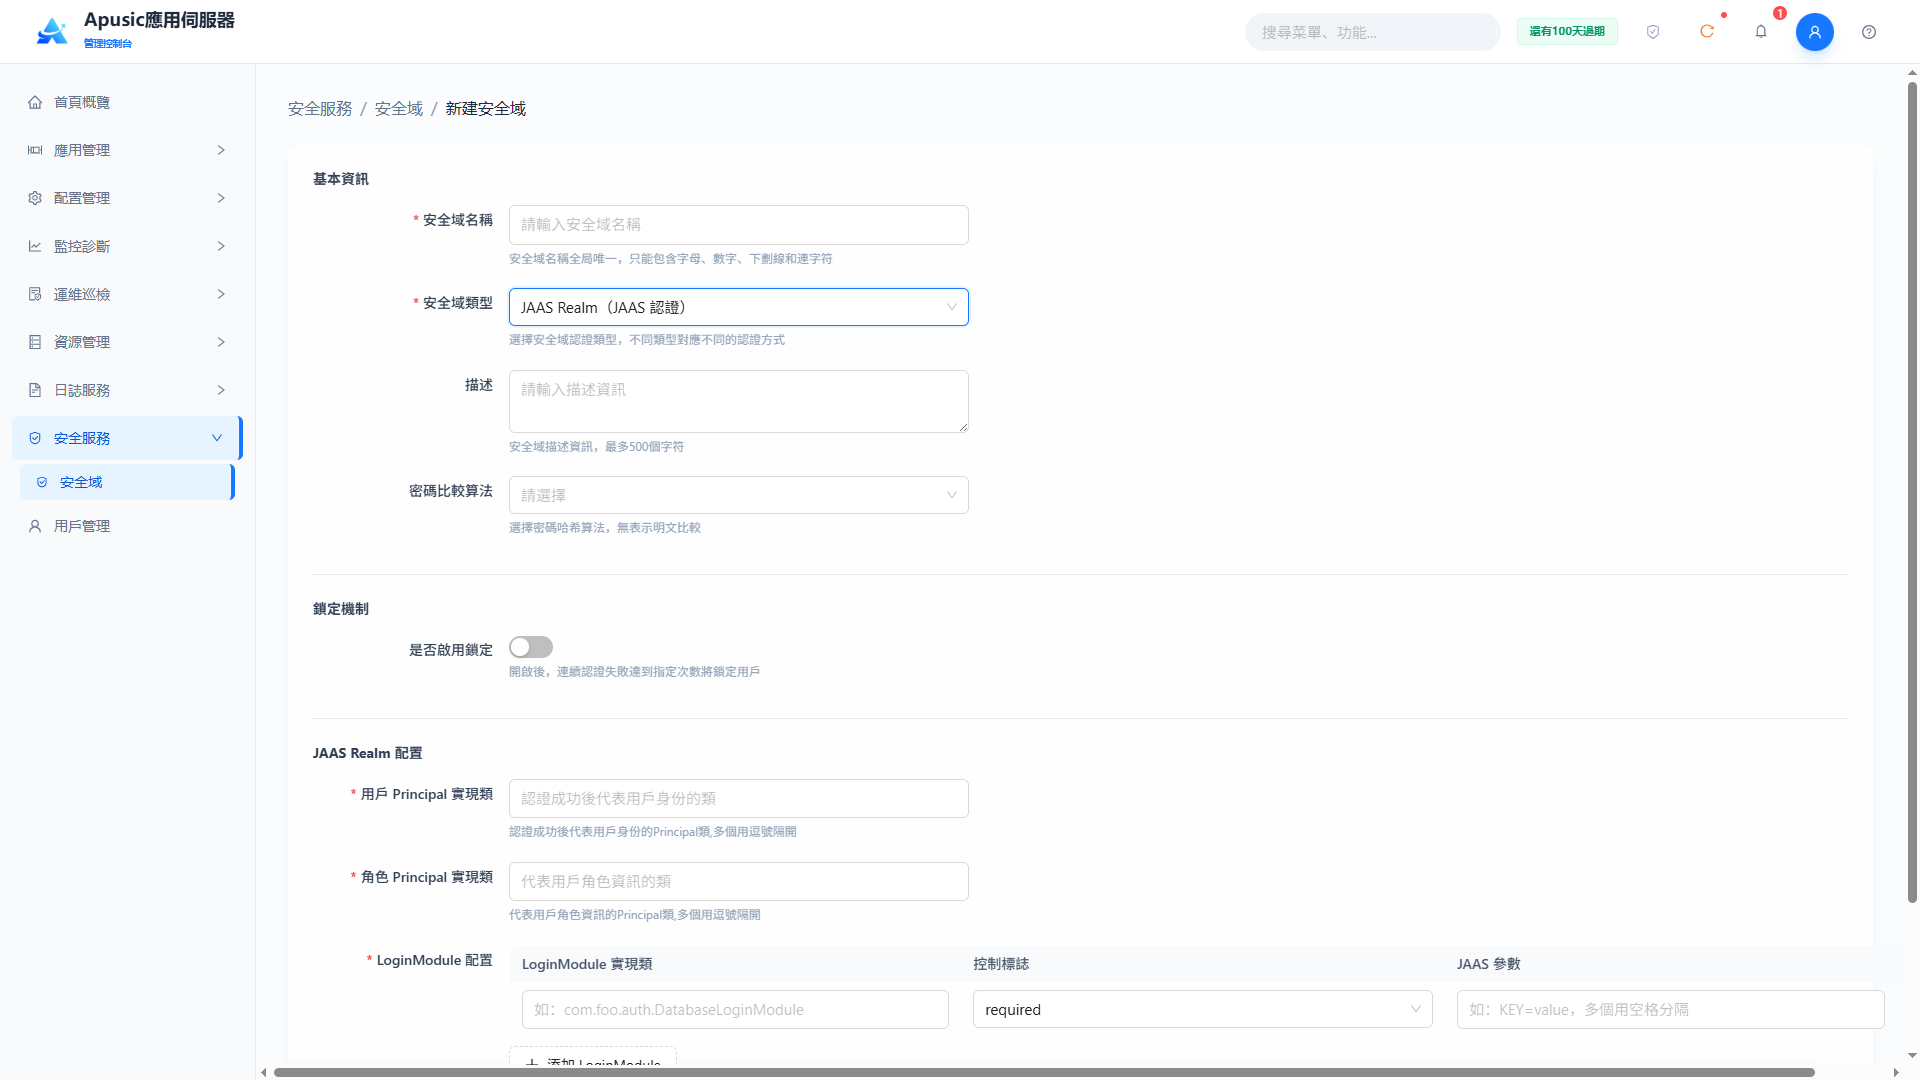
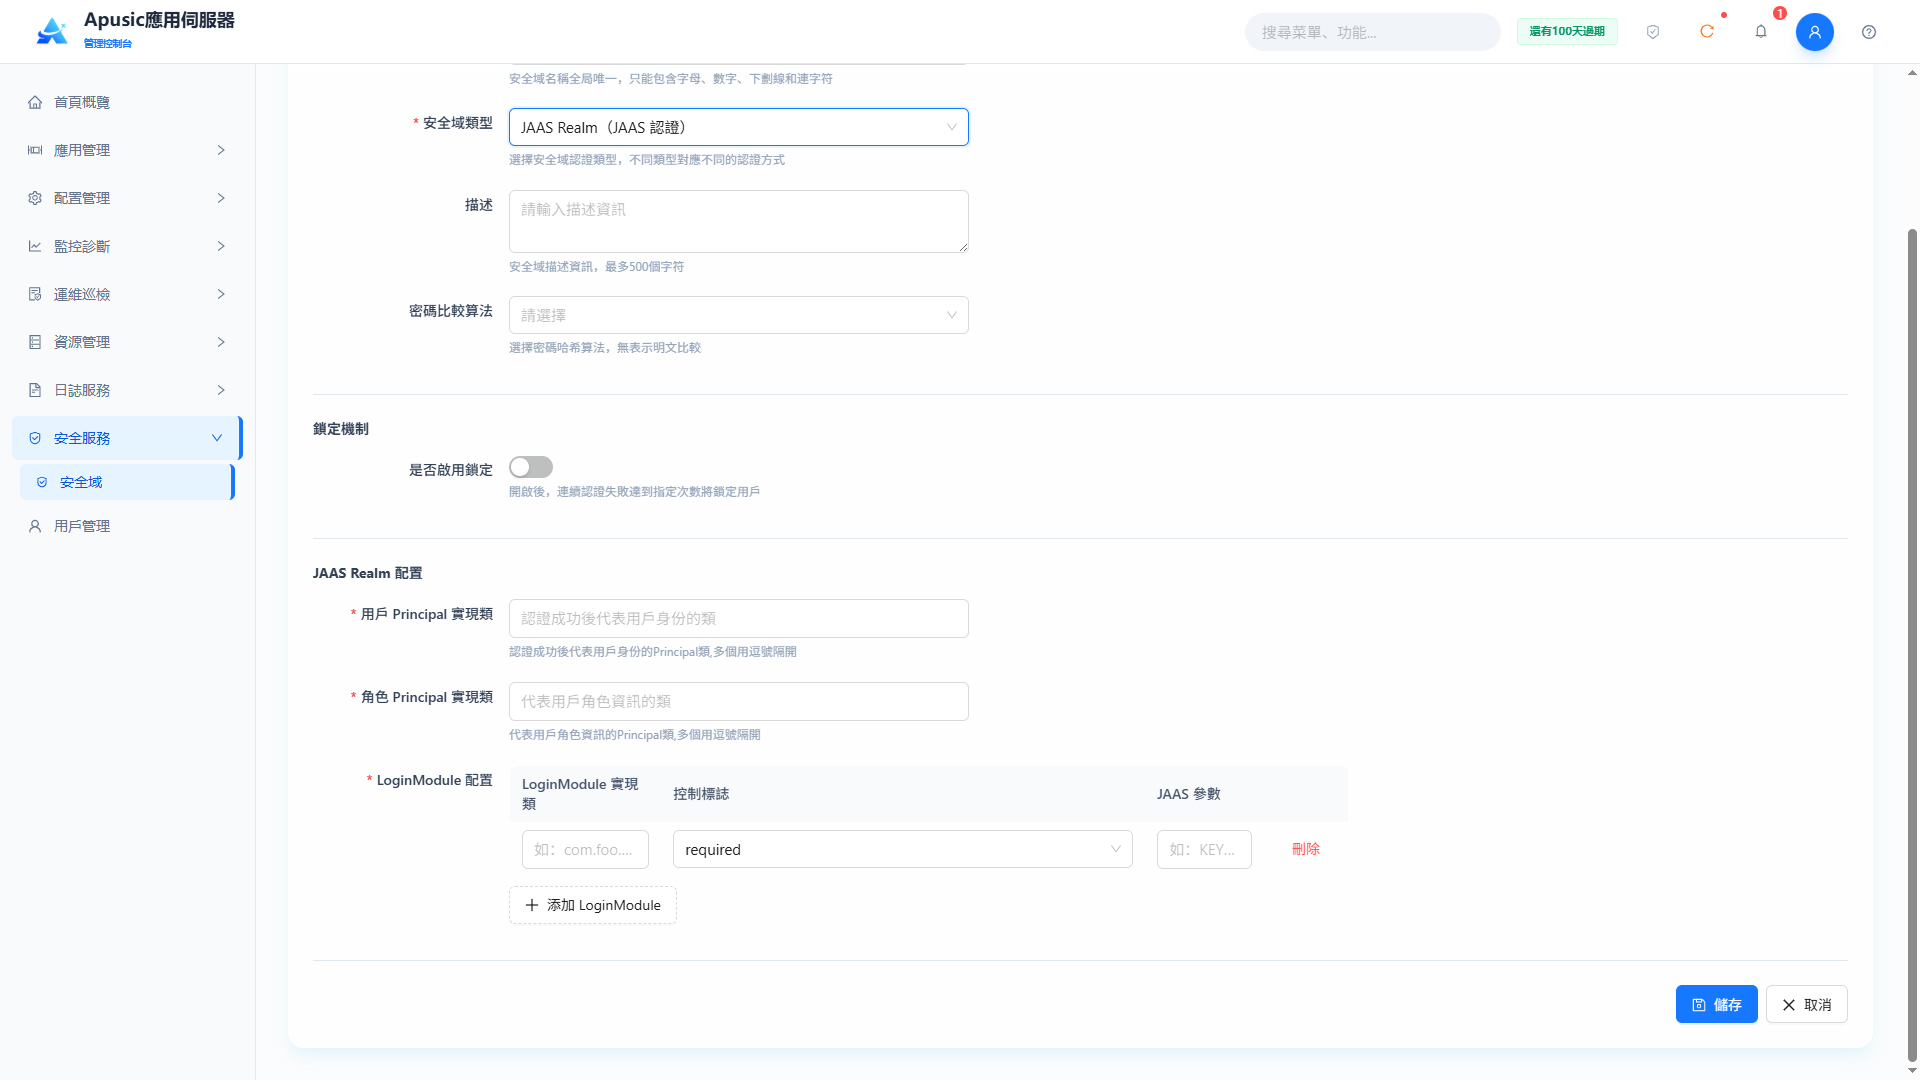
基本資訊
| 設置 | 參數 | 說明 |
| 名稱 | name | 安全域的唯一標識。全域標識安全域,用於應用綁定和日誌標識。取值範圍:字串,≤128字元,僅允許字母、數字、下劃線、連字號,全域唯一,必填。默認值:空。 |
| 類型 | type | 安全域的實現類型。決定認證的數據來源和方式。取值範圍:下拉框,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默認值:空。 |
| 描述 | desc | 安全域的描述。備註安全域的用途。取值範圍:多行文本,最長500字元。默認值:空。 |
| 密碼雜湊 | passwordHash | 用戶密碼的雜湊比對演算法。聲明存儲密碼欄位使用的雜湊演算法,認證時按該演算法比對;不選擇表示明文存儲。取值範圍:下拉框,無(明文)/ MD5 / SHA1 / SHA-256 / SHA-512;雜湊密碼可用應用伺服器內置加密工具生成: Windows:bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac:bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默認值:無(明文)。 |
鎖定機制
| 設置 | 參數 | 說明 |
| 啟用鎖定 | lockEnabled | 是否啟用認證失敗鎖定機制。開啟後連續認證失敗達到指定次數時鎖定用戶。取值範圍:開關,開 / 關。默認值:關。 |
| 最大失敗次數 | maxFailedAttempts | 連續認證失敗的鎖定閾值,單位次。連續失敗達到該次數後鎖定用戶。取值範圍:整數。默認值:5。 |
| 鎖定超時 | lockTimeout | 鎖定用戶自動解鎖的時長,單位秒。用戶被鎖定後,經過該時間自動解除鎖定。取值範圍:整數,單位秒。默認值:300。 |
| 快取大小 | cacheSize | 認證快取的大小。設置快取認證結果條目的數量。取值範圍:整數。默認值:1000。 |
| 快取移除告警時間 | cacheRemovalWarningTime | 快取移除告警時間,單位秒。快取條目未達到該時間即被移除時觸發告警。取值範圍:整數,單位秒。默認值:3600。 |
JAAS Realm配置
| 設置 | 參數 | 說明 |
| 用戶Principal類 | userPrincipalClass | 認證成功後代表用戶身份的Principal類全限定名。AAS以該Principal標識用戶。取值範圍:字串,類全限定名,多個用逗號分隔,必填。默認值:空。 |
| 角色Principal類 | rolePrincipalClass | 代表用戶角色資訊的Principal類全限定名。AAS將這些Principal的名稱映射為用戶的角色。取值範圍:字串,類全限定名,多個用逗號分隔,必填。默認值:空。 |
| LoginModule配置 | loginModuleConfig | 登入模組邏輯定義;為複合列表,包含:1. loginModuleClass(LoginModule實現類):實現javax.security.auth.spi.LoginModule介面的類全限定名,如com.foo.auth.DatabaseLoginModule;2. controlFlag(控制標誌):校驗策略,取值required、requisite、sufficient、optional之一,見下方控制標誌說明表;3. jaasOptions(JAAS參數):以KEY=value格式傳遞額外參數,多個用空格分隔。取值範圍:列表,至少配置一個LoginModule,必填。默認值:空。 |
控制標誌說明:
| 標誌 | 本模組必須成功嗎 | 自身失敗後,後續模組繼續嗎 | 自身成功後,後續模組繼續嗎 | 主要用途 |
|---|---|---|---|---|
required | 是 | 是 | 是 | 必須滿足,但所有模組仍會執行以收集更多資訊 |
requisite | 是 | 否,立即返回失敗 | 是 | 必須滿足,且失敗時短路返回;適合快速失敗場景 |
sufficient | 否 | 是 | 否,立即返回成功 | 充分條件,成功時短路返回;常見於"一種登入方式即可"的場景 |
optional | 否 | 是 | 是 | 可選條件,無論成功或失敗都繼續認證 |
# JNDI Realm(外部目錄服務)
JNDIRealm是連接LDAP目錄伺服器(如OpenLDAP、Microsoft Active Directory)進行認證和授權的Realm實現,其核心任務是把Web應用的安全校驗委託給集中式目錄服務。
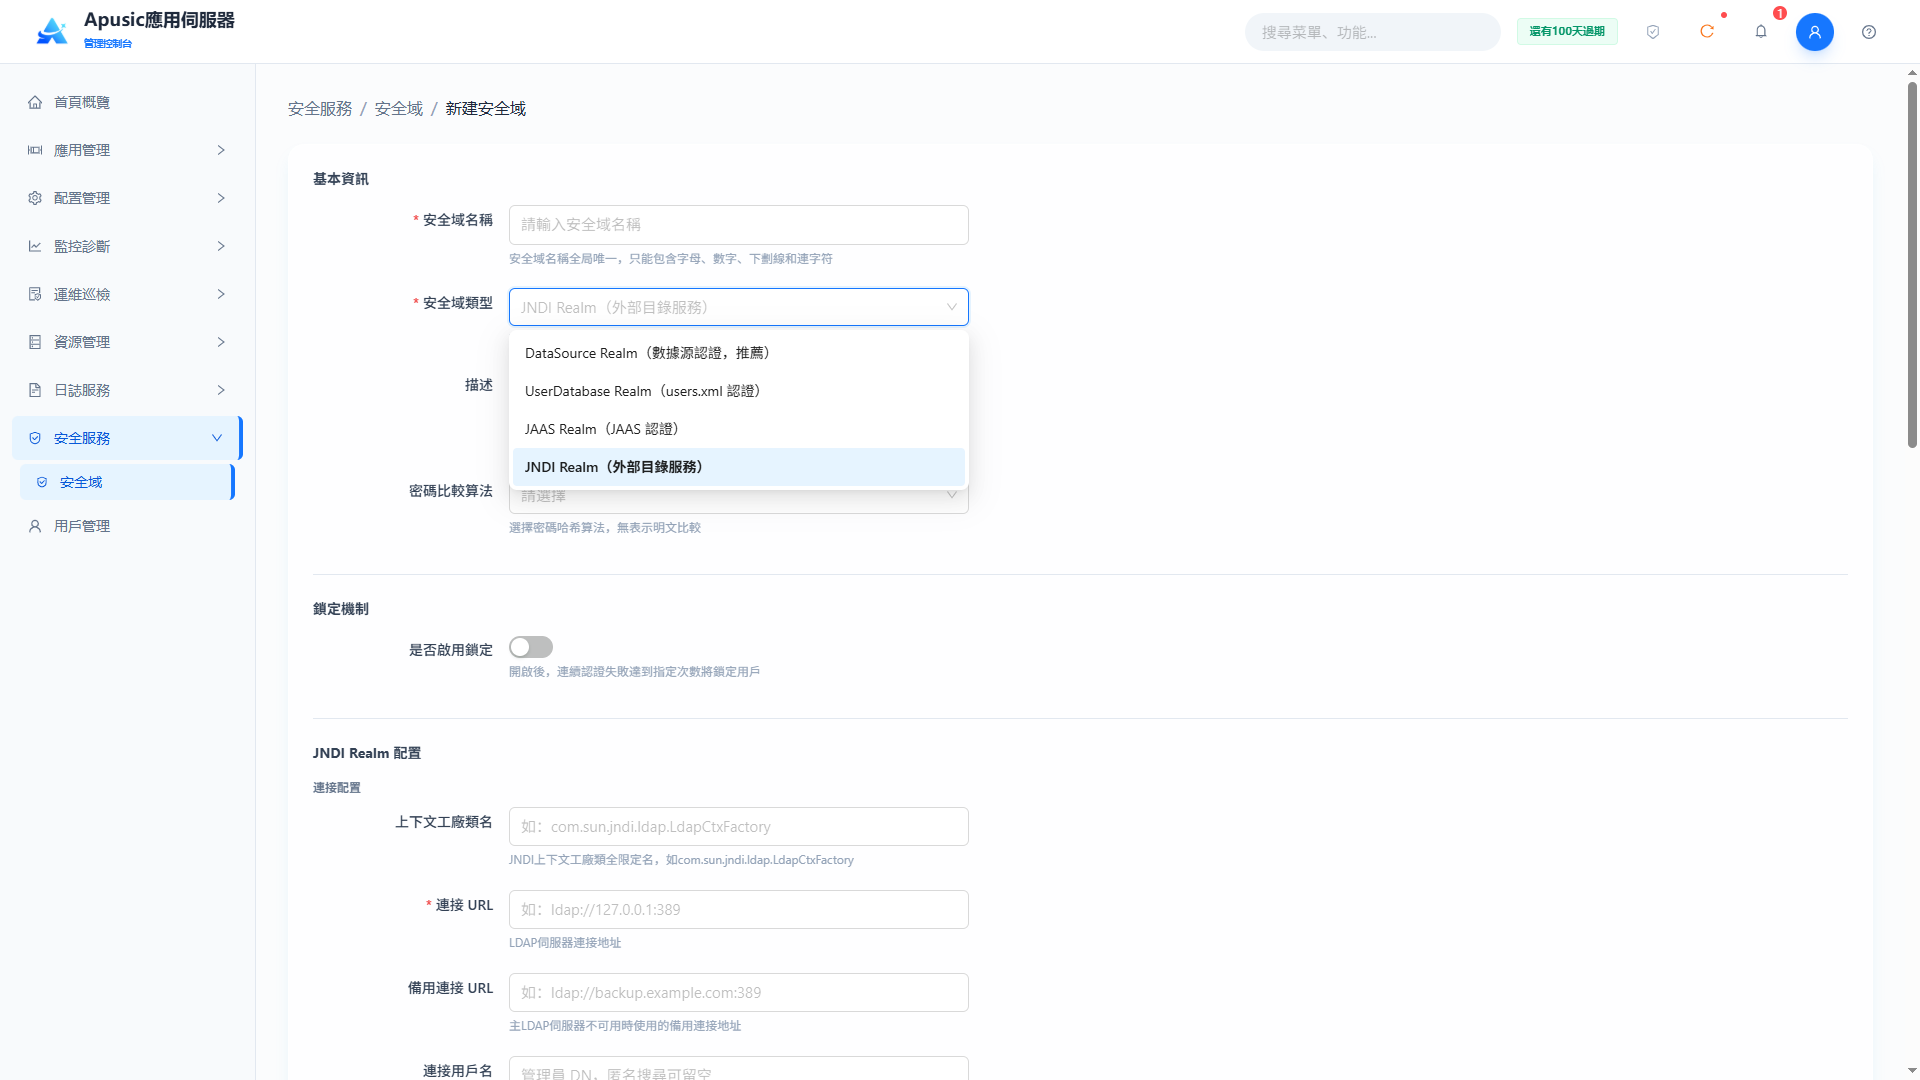
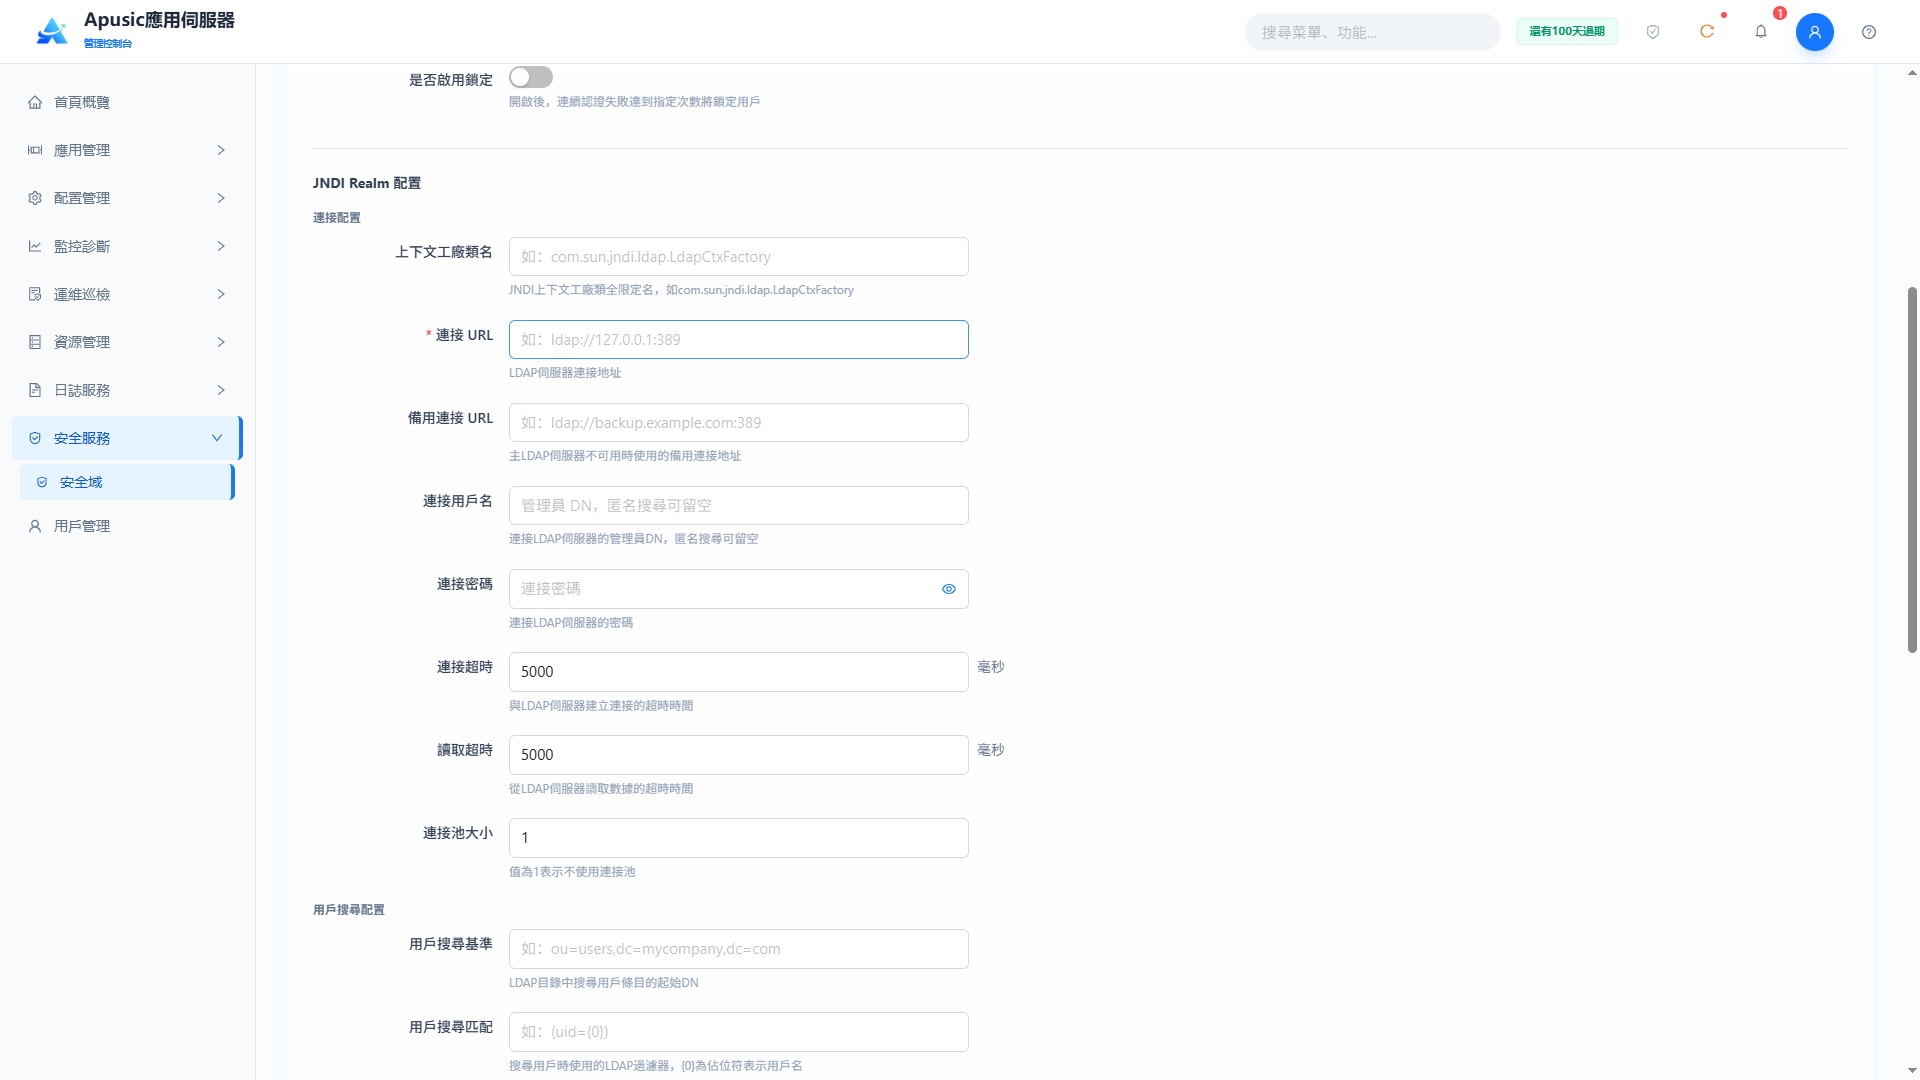
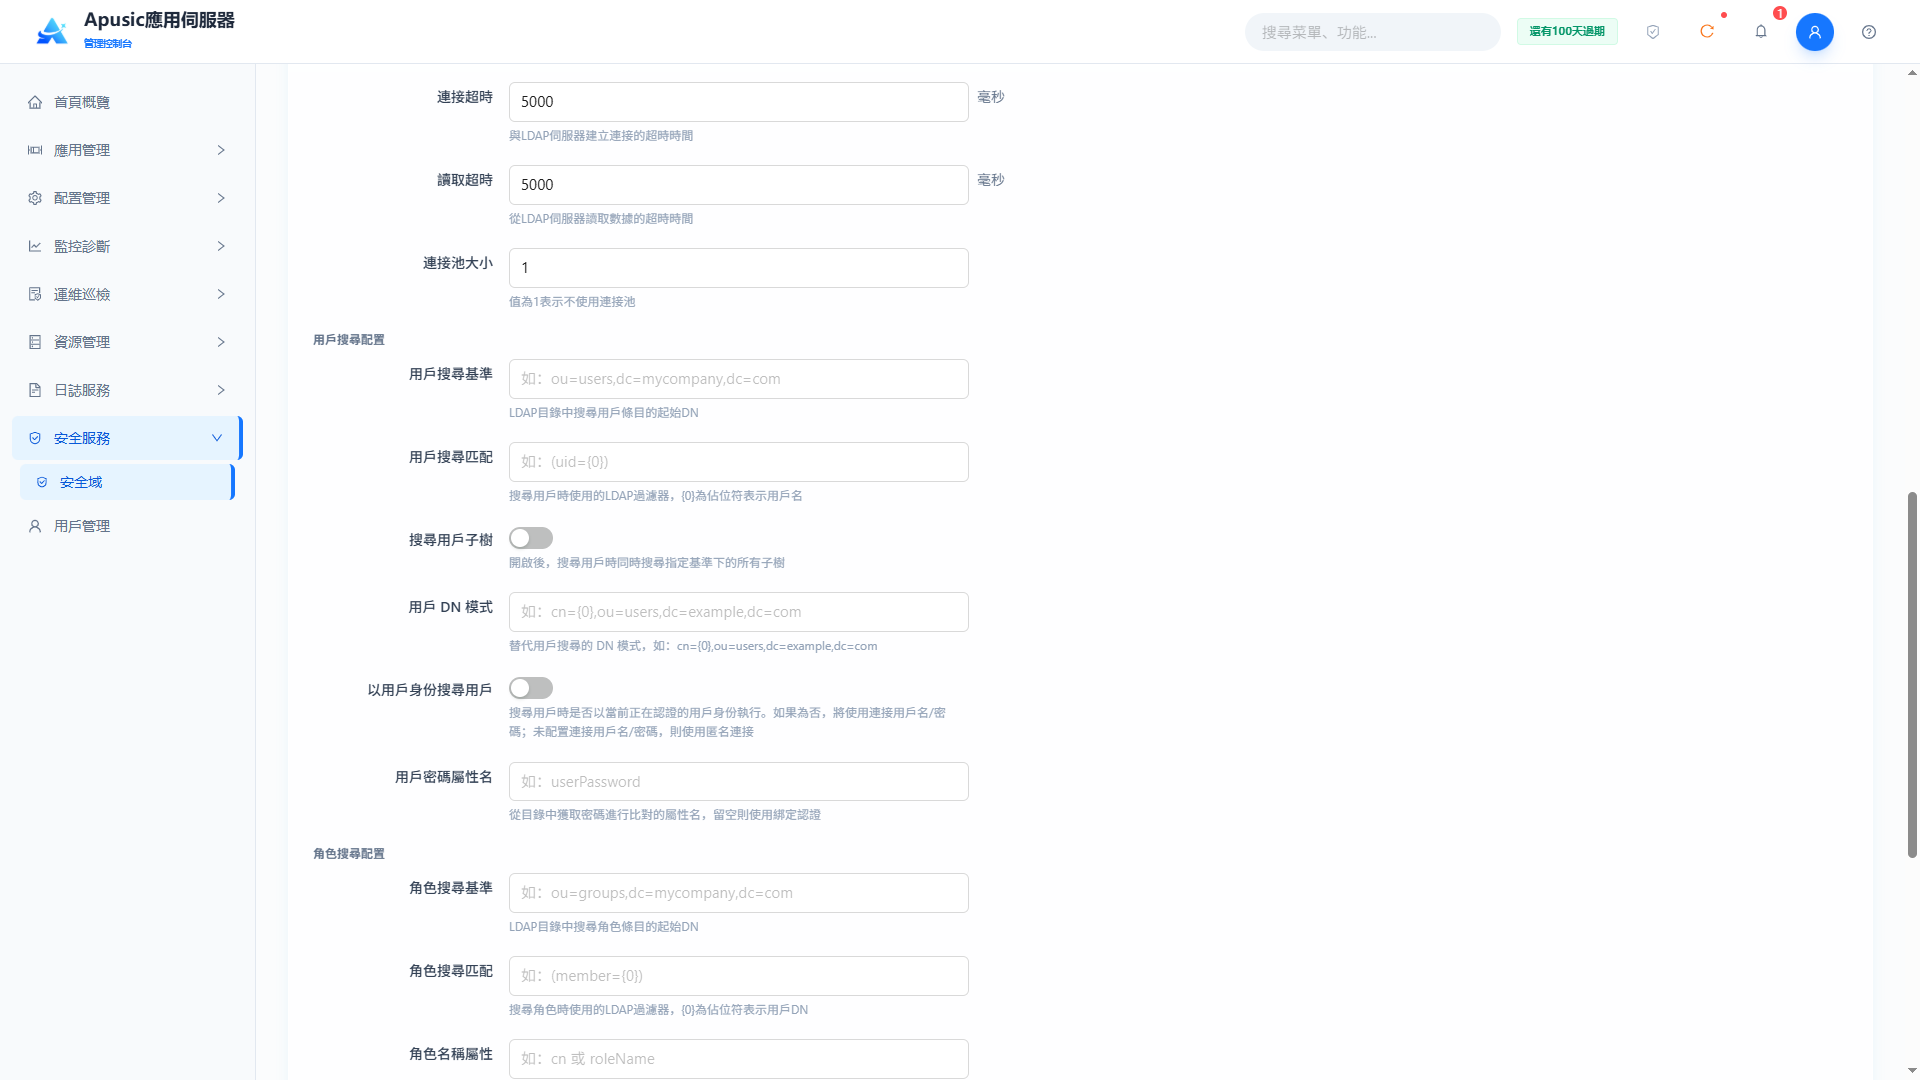
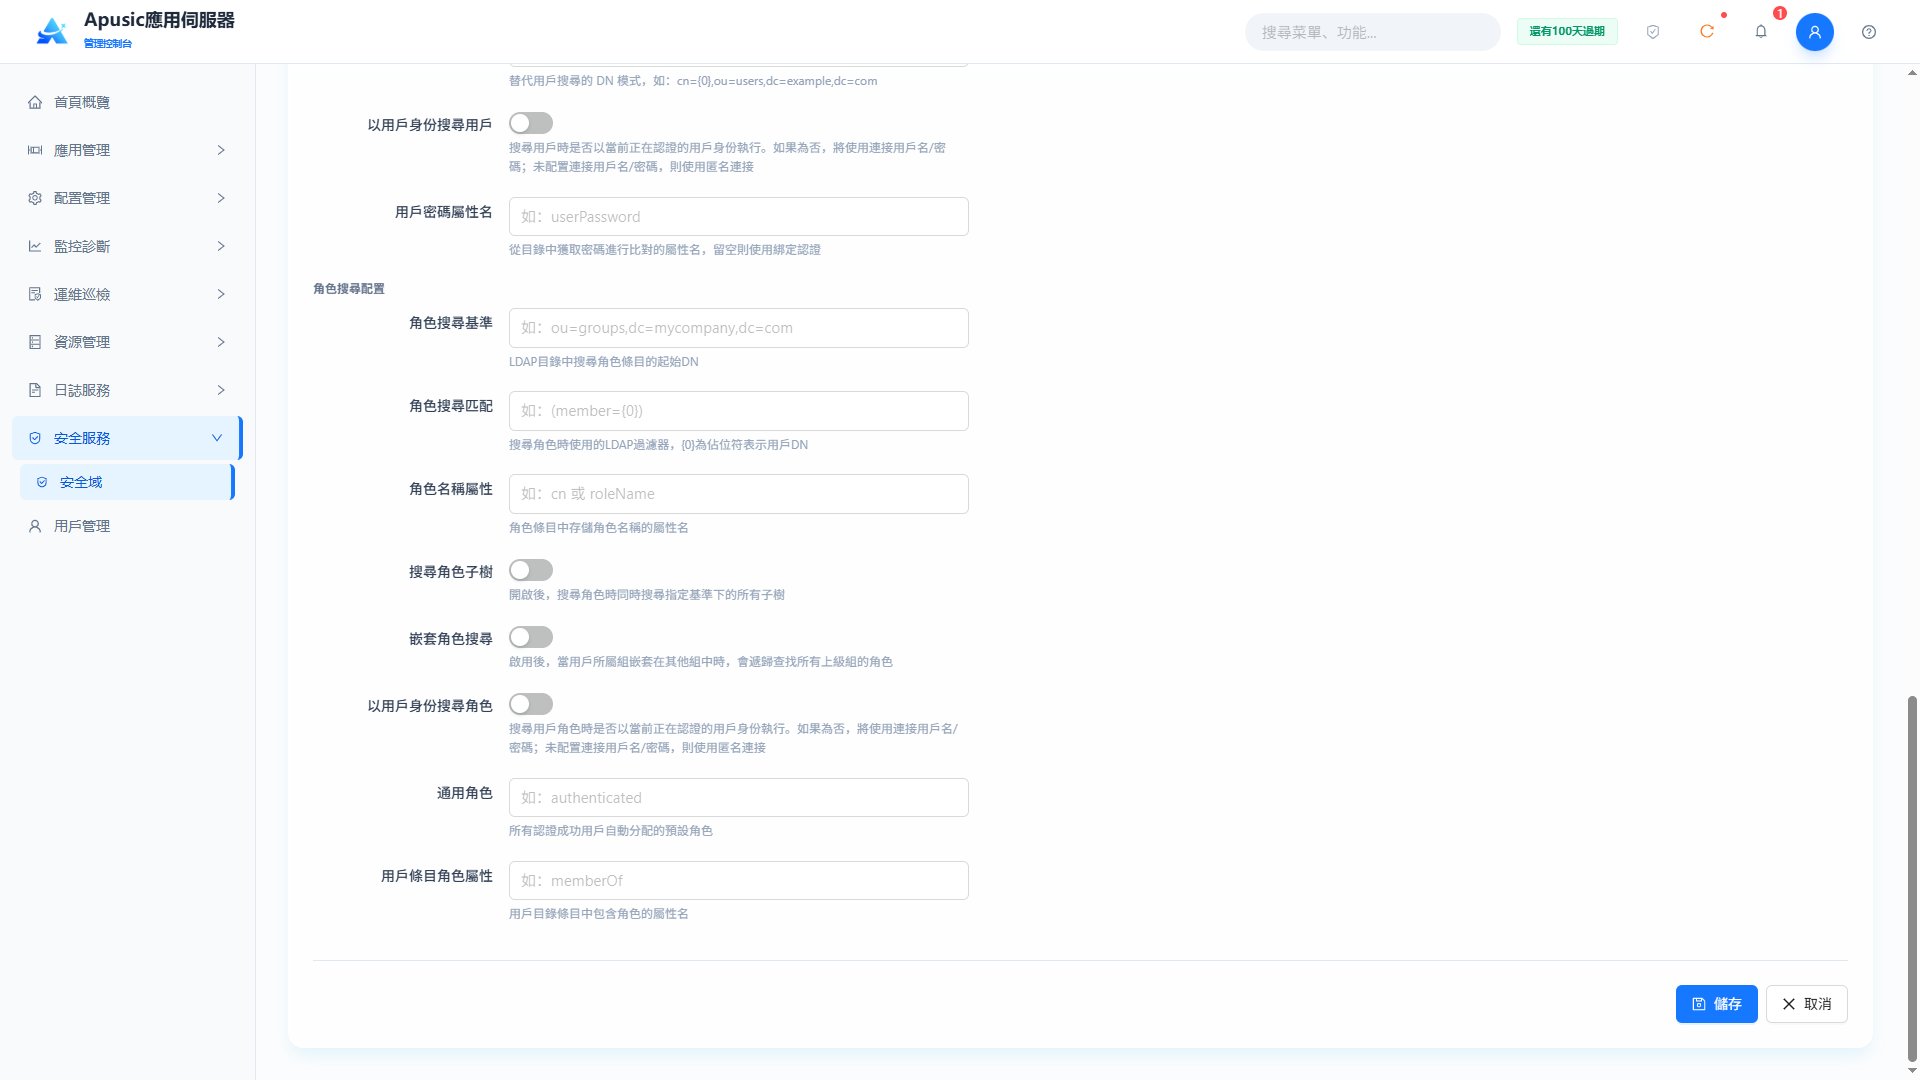
基本資訊
| 設置 | 參數 | 說明 |
| 名稱 | name | 安全域的唯一標識。全域標識安全域,用於應用綁定和日誌標識。取值範圍:字串,≤128字元,僅允許字母、數字、下劃線、連字號,全域唯一,必填。默認值:空。 |
| 類型 | type | 安全域的實現類型。決定認證的數據來源和方式。取值範圍:下拉框,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默認值:空。 |
| 描述 | desc | 安全域的描述。備註安全域的用途。取值範圍:多行文本,最長500字元。默認值:空。 |
| 密碼雜湊 | passwordHash | 用戶密碼的雜湊比對演算法。聲明存儲密碼欄位使用的雜湊演算法,認證時按該演算法比對;不選擇表示明文存儲。取值範圍:下拉框,無(明文)/ MD5 / SHA1 / SHA-256 / SHA-512;雜湊密碼可用應用伺服器內置加密工具生成: Windows:bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac:bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默認值:無(明文)。 |
鎖定機制
| 設置 | 參數 | 說明 |
| 啟用鎖定 | lockEnabled | 是否啟用認證失敗鎖定機制。開啟後連續認證失敗達到指定次數時鎖定用戶。取值範圍:開關,開 / 關。默認值:關。 |
| 最大失敗次數 | maxFailedAttempts | 連續認證失敗的鎖定閾值,單位次。連續失敗達到該次數後鎖定用戶。取值範圍:整數。默認值:5。 |
| 鎖定超時 | lockTimeout | 鎖定用戶自動解鎖的時長,單位秒。用戶被鎖定後,經過該時間自動解除鎖定。取值範圍:整數,單位秒。默認值:300。 |
| 快取大小 | cacheSize | 認證快取的大小。設置快取認證結果條目的數量。取值範圍:整數。默認值:1000。 |
| 快取移除告警時間 | cacheRemovalWarningTime | 快取移除告警時間,單位秒。快取條目未達到該時間即被移除時觸發告警。取值範圍:整數,單位秒。默認值:3600。 |
JNDI Realm配置
連接配置
| 設置 | 參數 | 說明 |
| 上下文工廠 | contextFactory | JNDI上下文工廠類的全限定名。指定創建JNDI上下文的工廠實現。取值範圍:字串,類全限定名,如com.sun.jndi.ldap.LdapCtxFactory。默認值:com.sun.jndi.ldap.LdapCtxFactory。 |
| 連接URL | connectionUrl | LDAP伺服器地址。指定目錄服務的位置。取值範圍:字串,LDAP URL格式,如ldap://127.0.0.1:389,必填。默認值:空。 |
| 備用URL | alternateUrl | 備用LDAP伺服器地址。主LDAP伺服器不可用時自動切換。取值範圍:字串,LDAP URL格式,如ldap://backup.example.com:389。默認值:空。 |
| 連接用戶名 | connectionUsername | 連接LDAP伺服器的管理員DN。查詢目錄時使用的綁定帳號;支援匿名搜尋時可留空。取值範圍:字串,合法的DN格式。默認值:空。 |
| 連接密碼 | connectionPassword | 連接LDAP伺服器的密碼。與連接用戶名一起綁定到目錄服務。取值範圍:字串,頁面隱藏顯示。默認值:空。 |
| 連接超時 | connectionTimeout | 與LDAP伺服器建立連接的超時時間,單位毫秒。超過該時間未建立連接則失敗。取值範圍:整數,單位毫秒。默認值:5000。 |
| 讀取超時 | readTimeout | 從LDAP伺服器讀取數據的超時時間,單位毫秒。超過該時間未返回數據則讀取失敗。取值範圍:整數,單位毫秒。默認值:5000。 |
| 連接池大小 | connectionPoolSize | LDAP連接池的大小。控制重用連接的數量;值為1表示不使用連接池。取值範圍:整數。默認值:1。 |
用戶搜尋配置
| 設置 | 參數 | 說明 |
| 用戶搜尋基點 | userSearchBase | 在LDAP目錄中搜尋用戶條目的起始DN。限定用戶搜尋的目錄範圍。取值範圍:字串,合法的DN格式,如ou=users,dc=mycompany,dc=com。默認值:空。 |
| 用戶搜尋過濾器 | userSearchFilter | 搜尋用戶時使用的LDAP過濾器。按過濾器匹配用戶條目;{0}為用戶名佔位符。取值範圍:字串,LDAP過濾器語法,如(uid={0})。默認值:空。 |
| 用戶子樹搜尋 | userSubtree | 是否搜尋用戶搜尋基點下的全部子樹。開啟後搜尋範圍包含基點DN下的所有子節點。取值範圍:開關,開 / 關。默認值:關。 |
| 用戶DN模式 | userPattern | 取代用戶搜尋的DN模式。直接拼裝用戶DN進行綁定認證,無需搜尋。取值範圍:字串,帶{0}佔位符的DN模板,如cn={0},ou=users,dc=example,dc=com。默認值:空。 |
| 以該用戶身份搜尋 | userSearchAsUser | 是否以當前認證用戶的身份執行用戶搜尋。關閉時使用連接用戶名/密碼;未配置連接用戶名/密碼時使用匿名連接。取值範圍:開關,開 / 關。默認值:關。 |
| 用戶密碼屬性 | userPasswordAttr | 讀取密碼用於比對的屬性名。指定存儲密碼的LDAP屬性;留空時使用綁定認證。取值範圍:字串,LDAP屬性名,如userPassword。默認值:空(綁定認證)。 |
角色搜尋配置
| 設置 | 參數 | 說明 |
| 角色搜尋基點 | roleSearchBase | 在LDAP目錄中搜尋角色條目的起始DN。限定角色搜尋的目錄範圍。取值範圍:字串,合法的DN格式,如ou=groups,dc=mycompany,dc=com。默認值:空。 |
| 角色搜尋過濾器 | roleSearchFilter | 搜尋角色時使用的LDAP過濾器。按過濾器匹配角色條目;{0}為用戶DN佔位符。取值範圍:字串,LDAP過濾器語法,如(member={0})。默認值:空。 |
| 角色名稱屬性 | roleNameAttribute | 角色條目中存儲角色名的屬性名。從角色條目讀取角色名稱。取值範圍:字串,LDAP屬性名,如cn或roleName。默認值:cn。 |
| 角色子樹搜尋 | roleSubtree | 是否搜尋角色搜尋基點下的全部子樹。開啟後搜尋範圍包含基點DN下的所有子節點。取值範圍:開關,開 / 關。默認值:關。 |
| 角色嵌套搜尋 | roleNested | 是否啟用嵌套角色搜尋。開啟後,若用戶所在組嵌套於其他組中,將遞迴找出所有父組的角色。取值範圍:開關,開 / 關。默認值:關。 |
| 以該用戶身份搜尋角色 | roleSearchAsUser | 是否以當前認證用戶的身份執行角色搜尋。關閉時使用連接用戶名/密碼;未配置連接用戶名/密碼時使用匿名連接。取值範圍:開關,開 / 關。默認值:關。 |
| 通用角色 | commonRole | 所有通過認證的用戶自動分配的默認角色。為認證用戶統一附加該角色。取值範圍:字串,角色名,如authenticated。默認值:空。 |
| 用戶角色屬性 | userRoleAttribute | 用戶條目中包含角色的屬性名。直接從用戶條目讀取角色列表。取值範圍:字串,LDAP屬性名,如memberOf。默認值:空。 |
# UserDatabase Realm(users.xml 認證)
UserDatabaseRealm是基於本地XML文件的開箱即用安全域(Realm)實現,非常適合開發測試或用戶量較小的場景。
它通過JNDI資源訪問用戶數據,默認讀取conf/aas-users.xml文件來校驗用戶身份和角色。
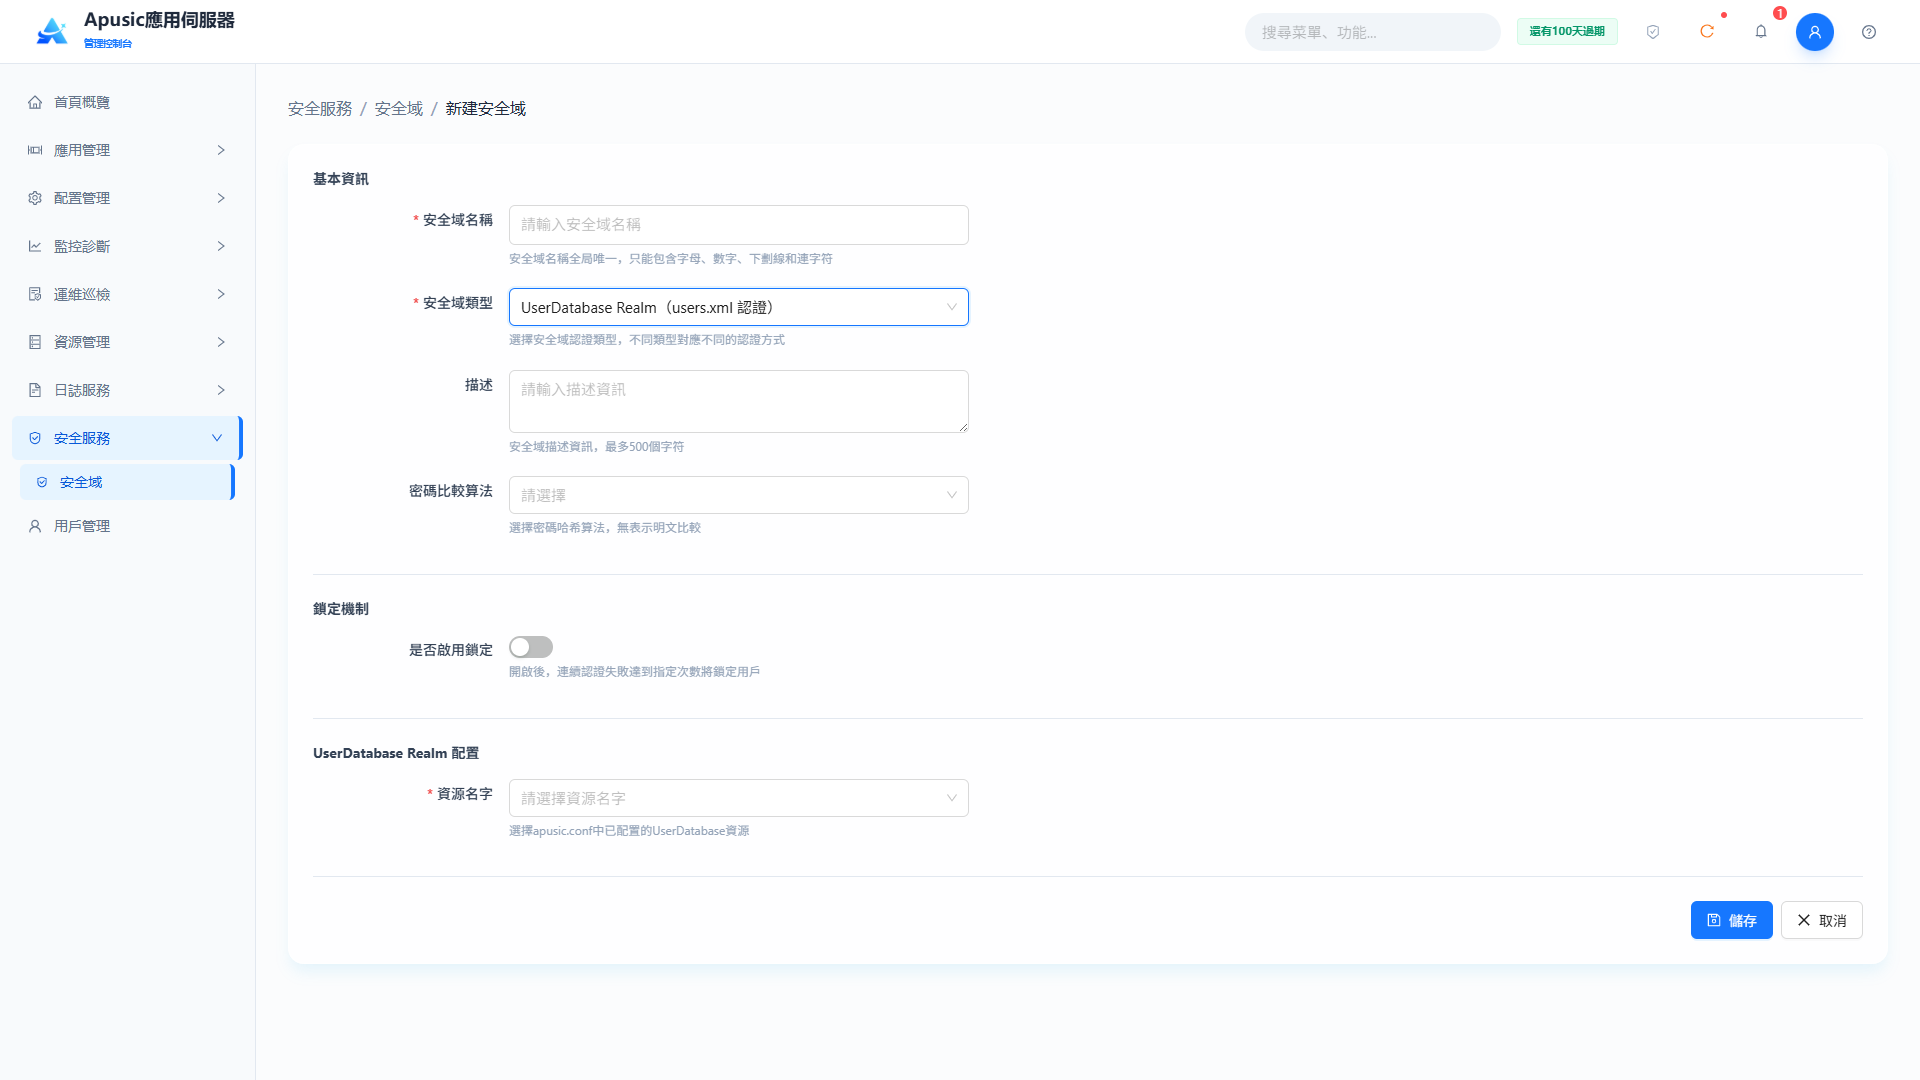
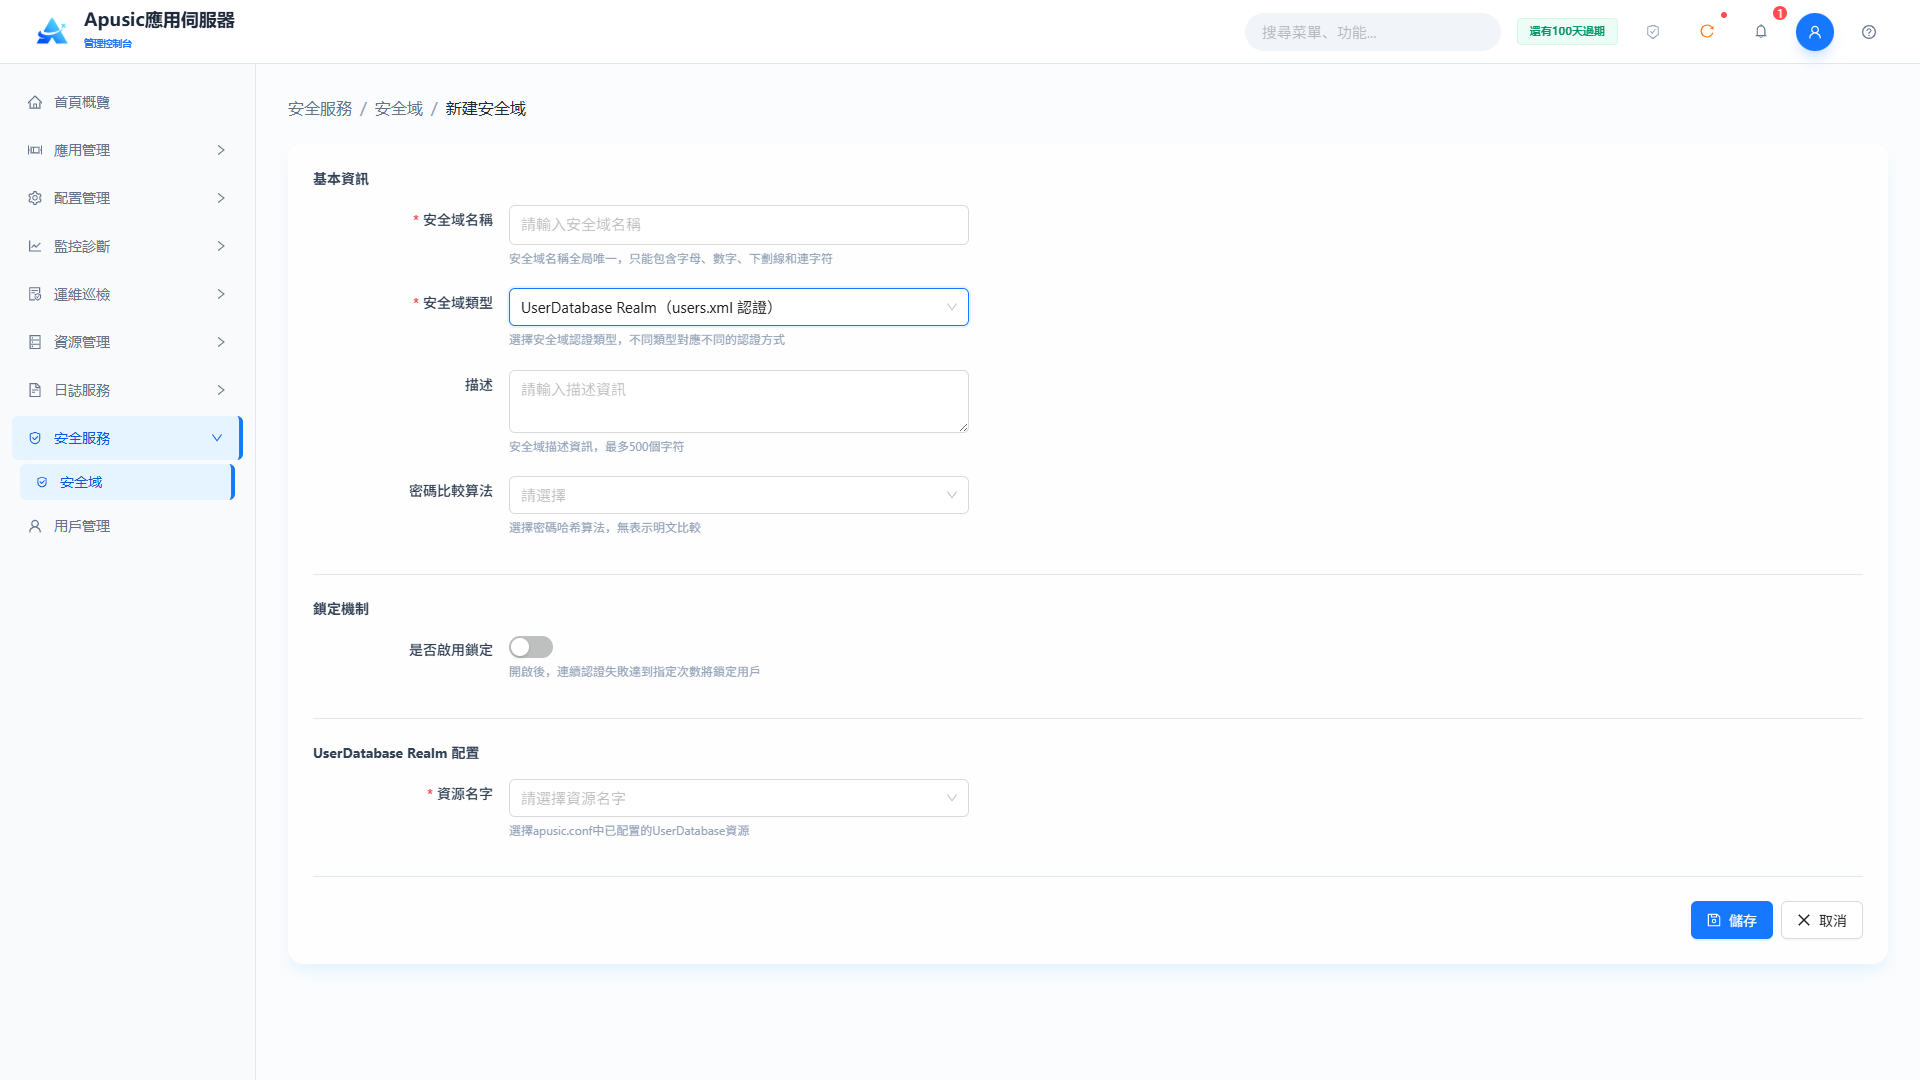
基本資訊
| 設置 | 參數 | 說明 |
| 名稱 | name | 安全域的唯一標識。全域標識安全域,用於應用綁定和日誌標識。取值範圍:字串,≤128字元,僅允許字母、數字、下劃線、連字號,全域唯一,必填。默認值:空。 |
| 類型 | type | 安全域的實現類型。決定認證的數據來源和方式。取值範圍:下拉框,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默認值:空。 |
| 描述 | desc | 安全域的描述。備註安全域的用途。取值範圍:多行文本,最長500字元。默認值:空。 |
| 密碼雜湊 | passwordHash | 用戶密碼的雜湊比對演算法。聲明存儲密碼欄位使用的雜湊演算法,認證時按該演算法比對;不選擇表示明文存儲。取值範圍:下拉框,無(明文)/ MD5 / SHA1 / SHA-256 / SHA-512;雜湊密碼可用應用伺服器內置加密工具生成: Windows:bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac:bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默認值:無(明文)。 |
鎖定機制
| 設置 | 參數 | 說明 |
| 啟用鎖定 | lockEnabled | 是否啟用認證失敗鎖定機制。開啟後連續認證失敗達到指定次數時鎖定用戶。取值範圍:開關,開 / 關。默認值:關。 |
| 最大失敗次數 | maxFailedAttempts | 連續認證失敗的鎖定閾值,單位次。連續失敗達到該次數後鎖定用戶。取值範圍:整數。默認值:5。 |
| 鎖定超時 | lockTimeout | 鎖定用戶自動解鎖的時長,單位秒。用戶被鎖定後,經過該時間自動解除鎖定。取值範圍:整數,單位秒。默認值:300。 |
| 快取大小 | cacheSize | 認證快取的大小。設置快取認證結果條目的數量。取值範圍:整數。默認值:1000。 |
| 快取移除告警時間 | cacheRemovalWarningTime | 快取移除告警時間,單位秒。快取條目未達到該時間即被移除時觸發告警。取值範圍:整數,單位秒。默認值:3600。 |
UserDatabase Realm配置
| 設置 | 參數 | 說明 |
| 資源名稱 | resourceName | UserDatabase的JNDI資源名稱。指定安全域讀取的用戶庫資源,對應conf/aas-users.xml文件。取值範圍:字串,必填。默認值:UserDatabase。 |
需要手工編輯conf/aas-users.xml文件新增用戶和角色。
用戶數據以非常直觀的格式存儲在conf/aas-users.xml文件中:
<aas-users>
  <role rolename="manager-gui"/>
  <role rolename="admin"/>
  <user username="aas" password="[YOUR_PASSWORD]" roles="manager-gui"/>
  <user username="admin" password="[YOUR_PASSWORD]" roles="admin,manager-gui"/>
</aas-users>
2
3
4
5
6
<role>:定義角色。<user>:定義用戶併為其分配角色,一個用戶可擁有多個角色,用逗號分隔。
# 用戶管理
應用伺服器的用戶管理模組嚴格遵循等保2.0三員分立、帳號安全、最小權限的要求,實現平台用戶創建、狀態管理、角色分配、訪問控制和權限配置的全流程管控。
# 用戶列表
點擊左側菜單"用戶管理 → 用戶":
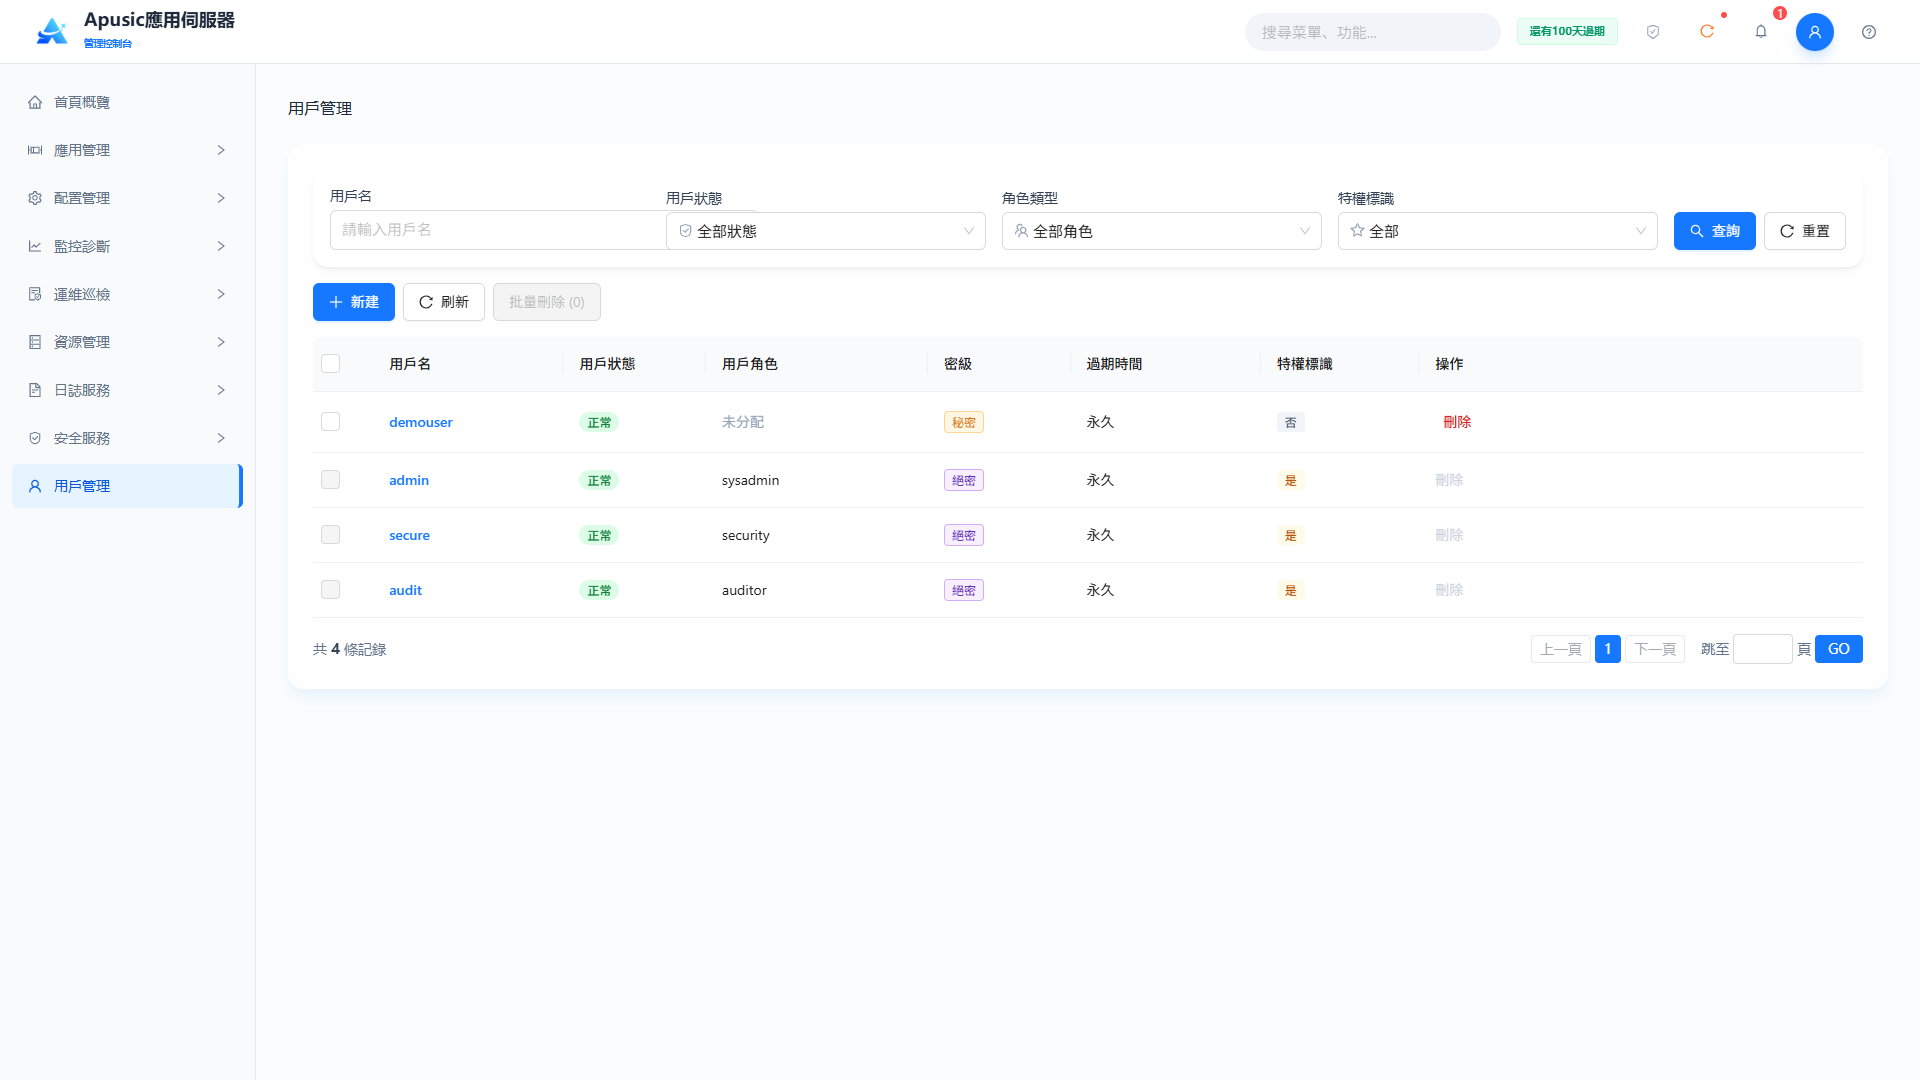
查詢條件:
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 用戶名 | 匹配用戶名,輸入提示為"請輸入用戶名" | admin |
| 狀態 | 按帳號狀態過濾,下拉框默認為"全部狀態" | 正常 / 鎖定 / 停用 |
| 角色類型 | 按用戶分配的角色過濾,下拉框默認為"全部角色" | sysadmin |
| 是否內置 | 按帳號是否內置過濾,下拉框默認為"全部" | 是 / 否 |
輸入條件後點擊"查詢"過濾列表,或點擊"重置"清空查詢條件;列表上方提供"新建"、"刷新"和"批量刪除(n)"按鈕——勾選記錄後,"批量刪除"按鈕顯示勾選數量並變為可用。
列表欄位:
| 欄位 | 說明 |
|---|---|
| 用戶名 | 用戶的登錄帳號 |
| 狀態 | 帳號當前狀態:正常 / 鎖定 / 停用 |
| 角色 | 用戶分配的角色,未分配時為空 |
| 安全級別 | 用戶的數據安全級別:絕密 / 機密 / 秘密 |
| 過期時間 | 帳號有效期,永久有效時顯示"永久" |
| 是否內置 | 帳號是否為內置帳號:是 / 否 |
| 操作 | 權限 / 重置密碼 / 刪除 |
內置用戶admin、secure、audit不可刪除、不可修改,其行核取框和"刪除"操作停用。
# 新建用戶
系統管理員可以創建用戶:
- 在用戶列表點擊"新建",進入"用戶管理 / 新建用戶"頁面;
- 填寫用戶名、密碼、狀態、角色類別、手機號碼、郵箱和描述;
- 點擊"儲存"完成創建,或點擊"取消"放棄本次配置。
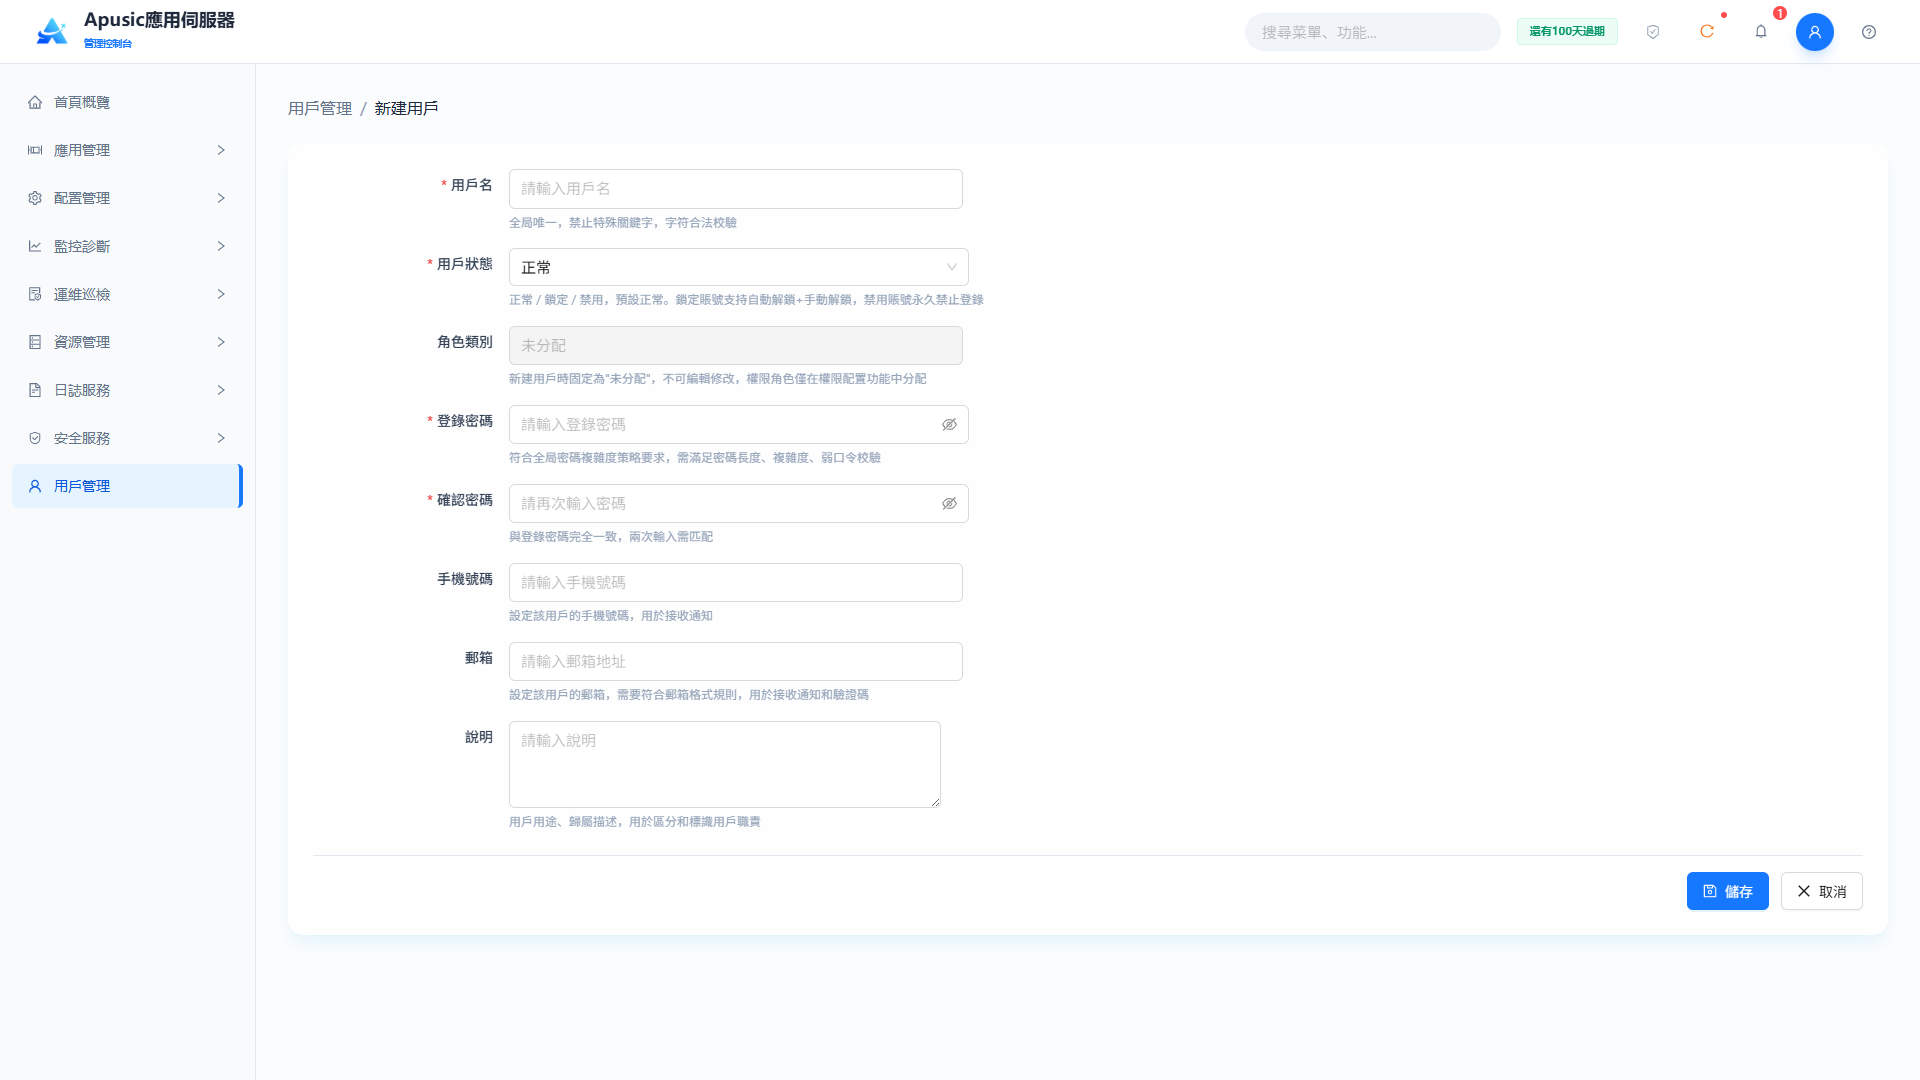
欄位說明:
| 設置 | 參數 | 說明 |
| 用戶名 | username | 用戶的登錄帳號。全域唯一標識用戶。取值範圍:字串,全域唯一,禁止特殊關鍵字,須通過字元校驗,必填。默認值:空。 |
| 用戶狀態 | status | 用戶的帳號狀態。控制帳號能否登錄。取值範圍:下拉框,正常 / 鎖定 / 停用,必填。默認值:正常。 |
| 角色類別 | roleCategory | 用戶的角色類別。角色由安全保密管理員在"權限配置"中分配,此處固定不可編輯。取值範圍:固定為"未分配",不可編輯。默認值:未分配。 |
| 登錄密碼 | loginPassword | 用戶的登錄密碼。帳號登錄的憑證。取值範圍:字串,須符合全域密碼複雜度策略,頁面隱藏顯示,必填。默認值:空。 |
| 確認密碼 | confirmPassword | 再次輸入登錄密碼。確認密碼輸入無誤。取值範圍:字串,必須與登錄密碼完全一致,必填。默認值:空。 |
| 手機號碼 | mobile | 用戶的手機號碼。用於帳號聯繫和通知。取值範圍:數字,手機號碼格式。默認值:空。 |
| 郵箱 | email | 用戶的郵箱地址。用於郵箱驗證和通知。取值範圍:字串,須符合郵箱格式規則。默認值:空。 |
| 描述 | description | 用戶的用途和歸屬。帳號的備註說明。取值範圍:字串。默認值:空。 |
# 權限配置
安全保密管理員同樣具有用戶管理權限,可查詢用戶資訊並配置權限。
查詢用戶資訊:
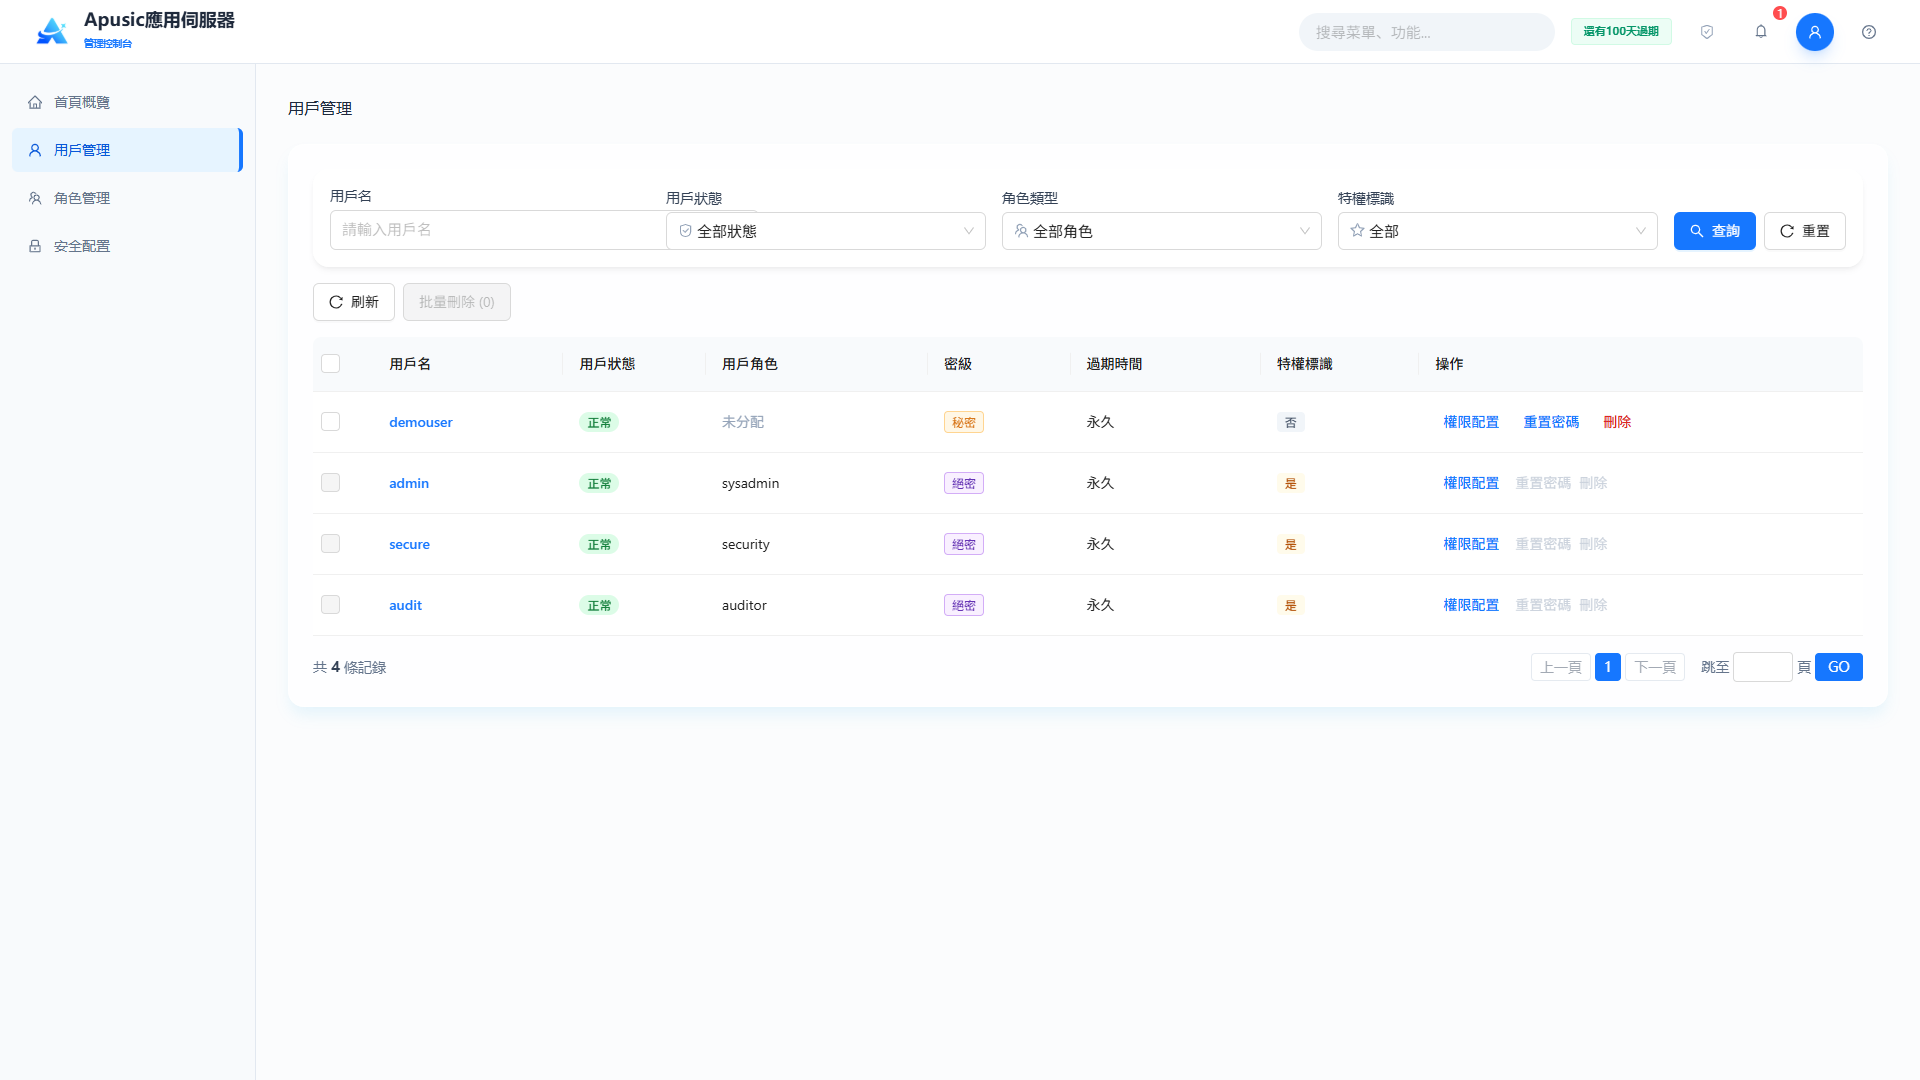
權限配置:在用戶列表中點擊"操作"列的"權限",為用戶分配角色、訪問IP白名單、訪問時間範圍、數據安全級別和帳號有效期。
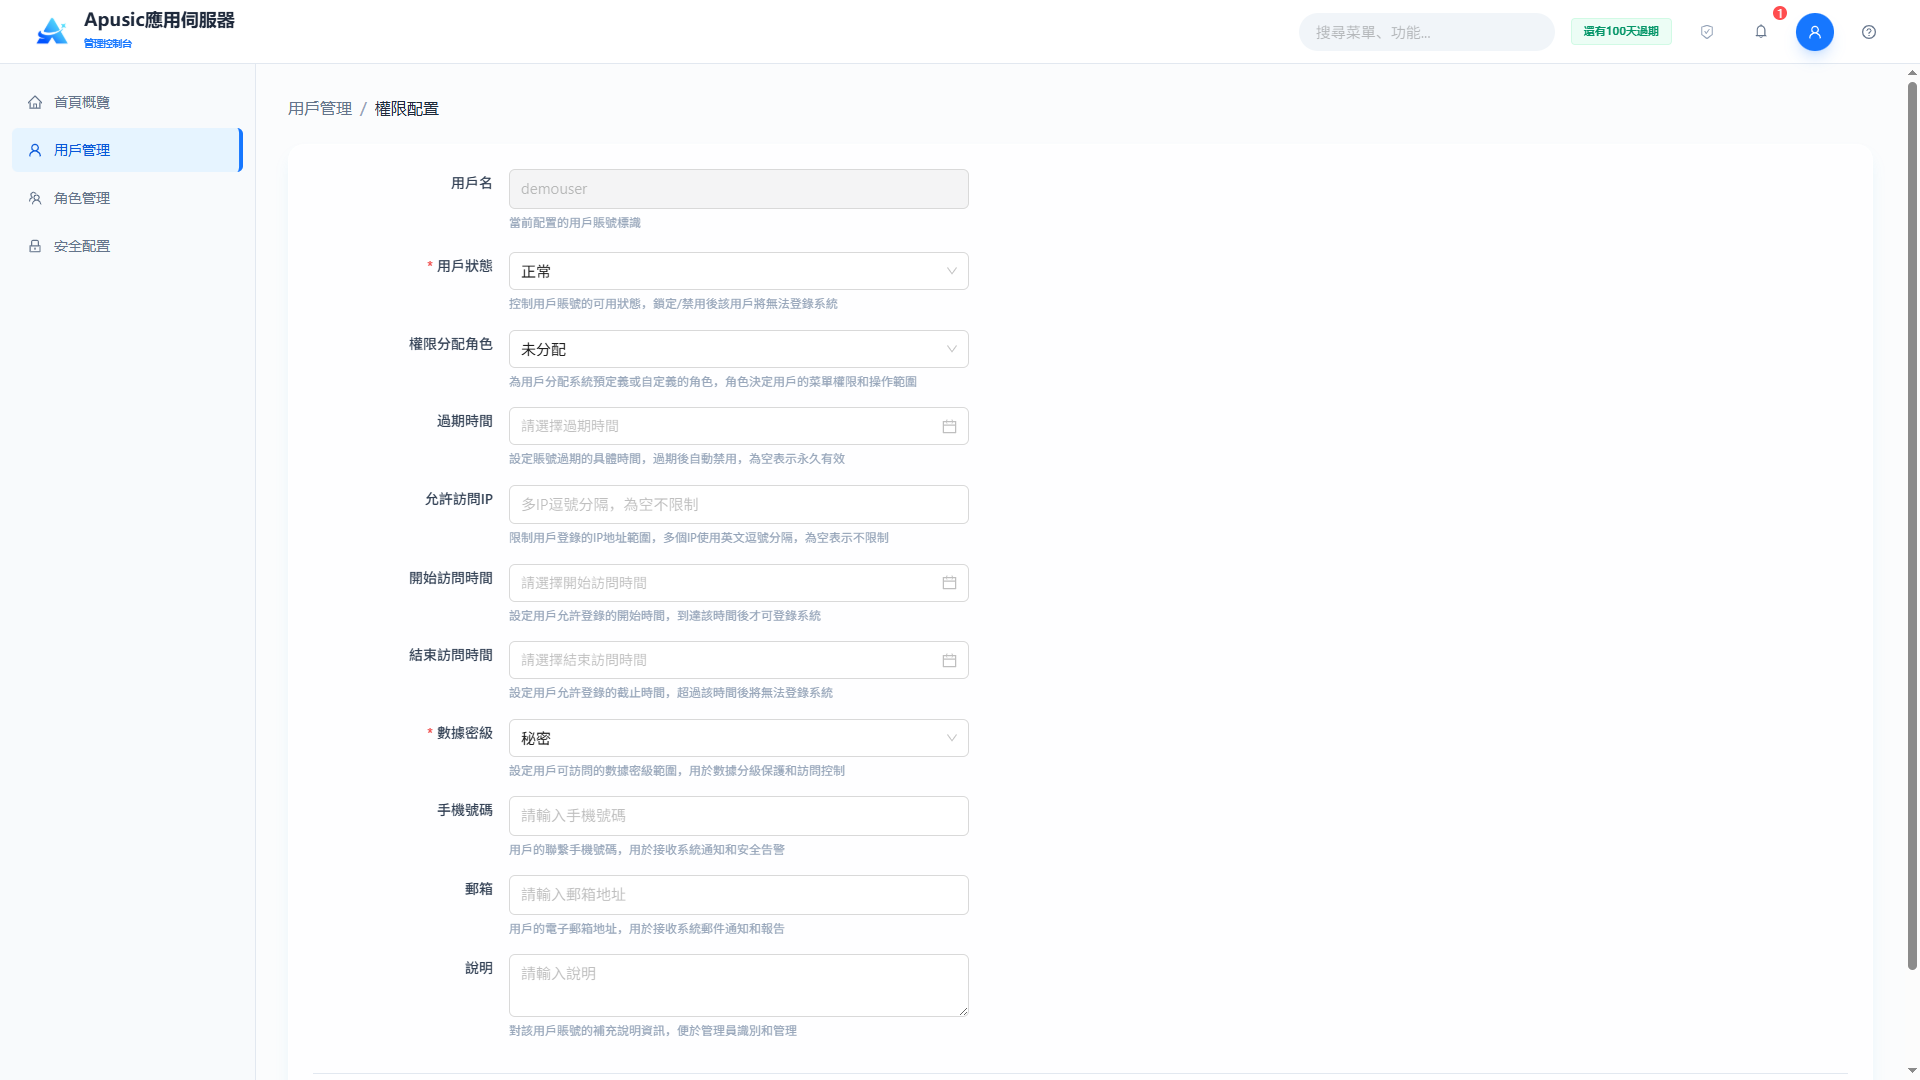
欄位說明:
| 設置 | 參數 | 說明 |
| 用戶名 | username | 正在配置的用戶帳號,提示為"當前配置的用戶賬號標識"。標識權限配置的目標用戶。取值範圍:只讀,不可編輯。默認值:當前所選用戶。 |
| 狀態 | status | 用戶的帳號狀態。控制帳號能否登錄。取值範圍:下拉框,正常 / 鎖定 / 停用,必填。默認值:正常。 |
| 分配角色 | roles | 為用戶分配的角色。用戶通過角色繼承系統資源權限;顯示"角色管理"列表中的全部角色。取值範圍:從角色列表中多選。默認值:未分配。 |
| 過期時間 | expireDate | 帳號的過期時間,提示為"請選擇過期時間"。超過該時間後帳號失效。取值範圍:日期時間;為空表示永久有效。默認值:空。 |
| 允許IP | ipWhitelist | 允許用戶登錄的用戶端IP,提示為"多IP逗號分隔,為空不限制"。限制帳號的登錄來源;為空表示不限制。取值範圍:字串,≤255字元,多個IP用逗號分隔,支援IP區段和*萬用字元。默認值:空。 |
| 開始訪問時間 | startTime | 允許訪問時間段的開始,提示為"請選擇開始訪問時間"。限制帳號可登錄時間窗口的起始。取值範圍:日期時間,格式yyyy-MM-dd HH:mm:ss。默認值:空。 |
| 結束訪問時間 | endTime | 允許訪問時間段的結束。限制帳號可登錄時間窗口的截止。取值範圍:日期時間,必須晚於開始時間。默認值:空。 |
| 數據安全級別 | classLevel | 用戶的數據安全級別。控制資源訪問範圍,絕密 > 機密 > 秘密。取值範圍:下拉框,絕密 / 機密 / 秘密,必填。默認值:秘密。 |
| 手機號碼 | mobile | 用戶的手機號碼。用於帳號聯繫和通知。取值範圍:數字,手機號碼格式。默認值:空。 |
| 郵箱 | email | 用戶的郵箱地址。用於郵箱驗證和通知。取值範圍:字串,須符合郵箱格式規則。默認值:空。 |
| 描述 | description | 用戶的用途和歸屬。帳號的備註說明。取值範圍:字串。默認值:空。 |
# 重置密碼
在用戶列表中點擊"操作"列的"重置密碼",為已有帳號設置新密碼;新密碼須符合全域密碼複雜度策略,重置後用戶以新密碼登錄。
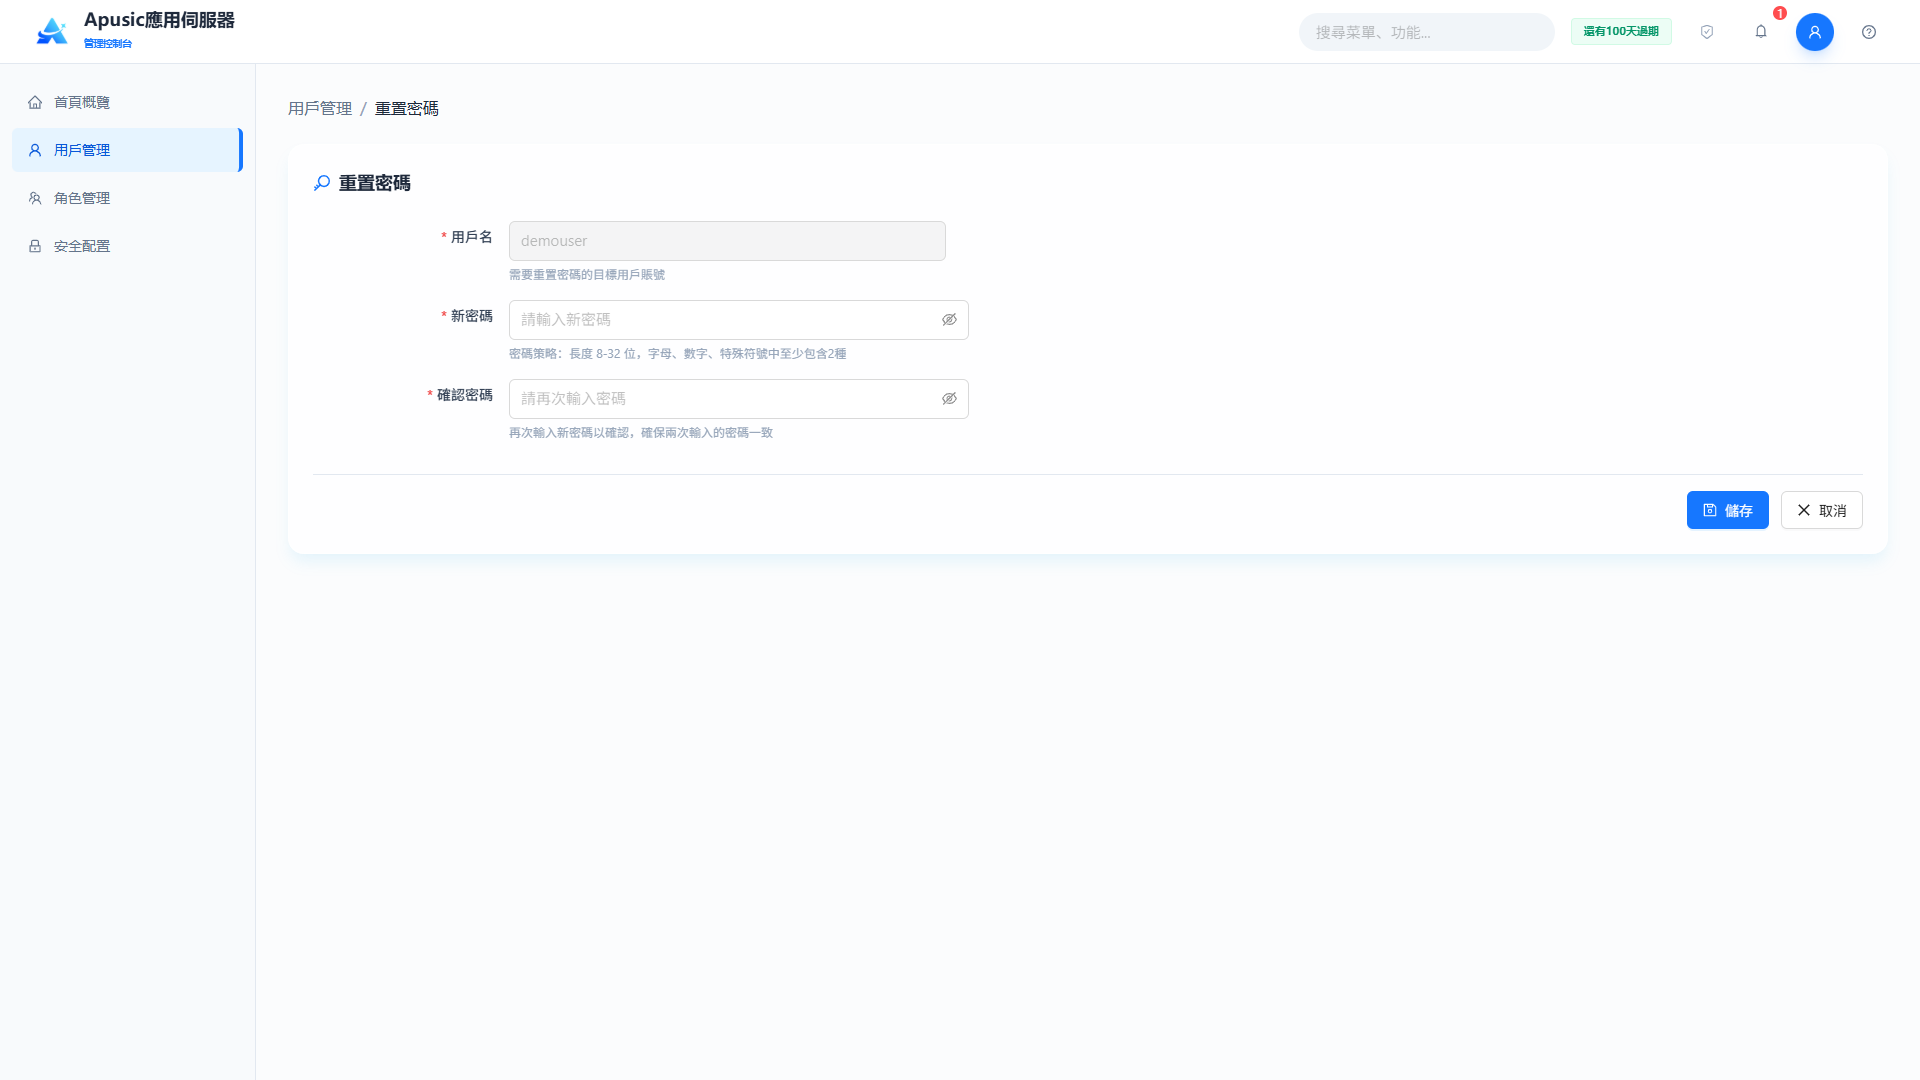
# 刪除用戶
- 單個刪除:在用戶列表中點擊"操作"列的"刪除",在對話框中點擊"確認",刪除無業務關聯的普通用戶;
- 批量刪除:勾選多個普通用戶後,點擊列表上方的"批量刪除(n)",確認後一次刪除所選用戶。
內置用戶admin、secure、audit不提供刪除入口;刪除用戶不可恢復,請先確認該用戶沒有未完成的業務。
# 角色管理
角色管理為安全保密管理員專屬功能,支援以下能力:
- 角色生命週期管理:支援角色的創建、查看、編輯、刪除和刷新,實現角色增刪改查的閉環管理;
- 內置角色保護:系統預置
sysadmin(系統管理員)、security(安全保密管理員)、auditor(審計管理員)三個內置角色,不可修改、不可刪除,保障三員分立合規性; - 角色權限綁定:支援為角色分配系統資源權限(如菜單、功能點和介面),配置角色與權限的映射關係;
- 角色用戶關聯:支援將平台用戶與角色關聯,用戶通過角色繼承權限,同一角色可綁定多個用戶。
# 角色列表
點擊左側菜單"用戶管理 → 角色":
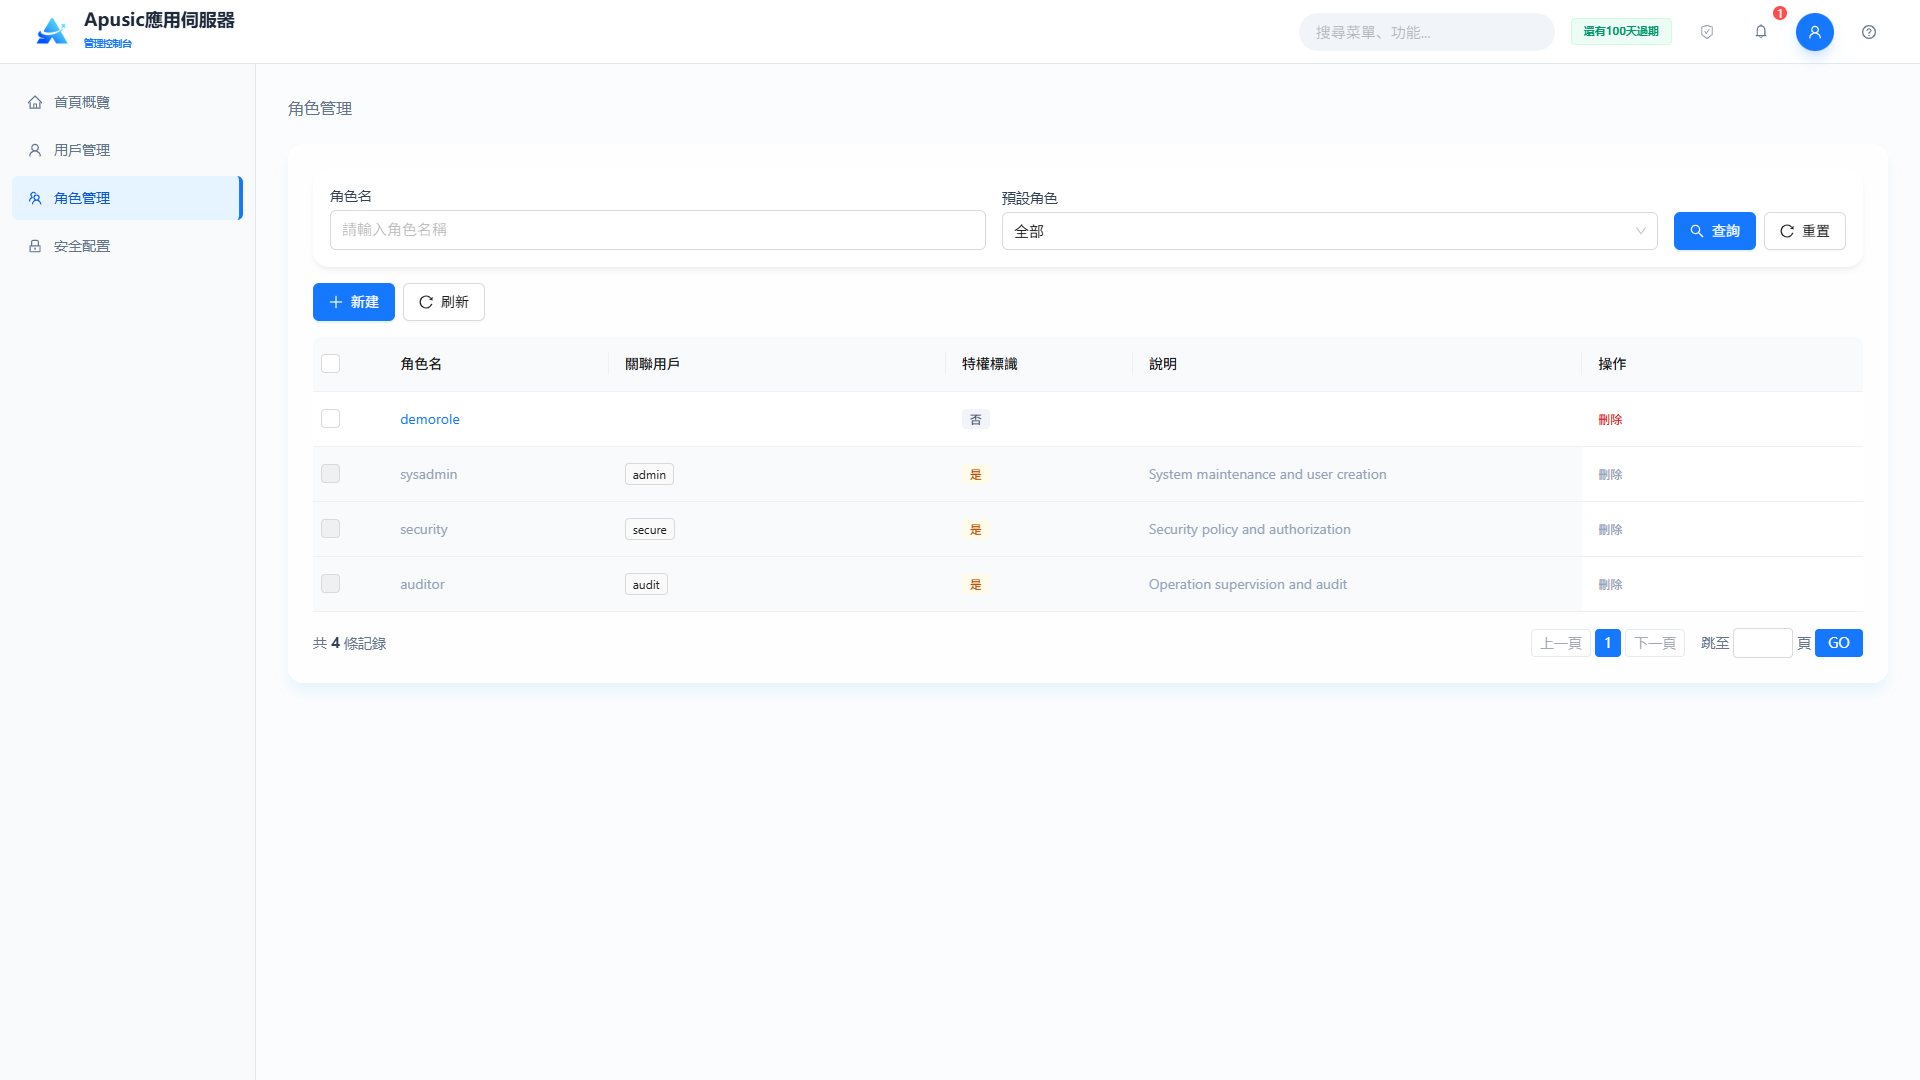
顯示全部角色的角色名稱、關聯用戶、是否內置和描述;頁面支援按角色名稱模糊搜尋和按"默認角色"下拉框(全部 / 是 / 否)過濾,並提供"新建"和"刪除"操作。
# 新建角色
創建角色時點擊"新建"按鈕,進入創建頁面:
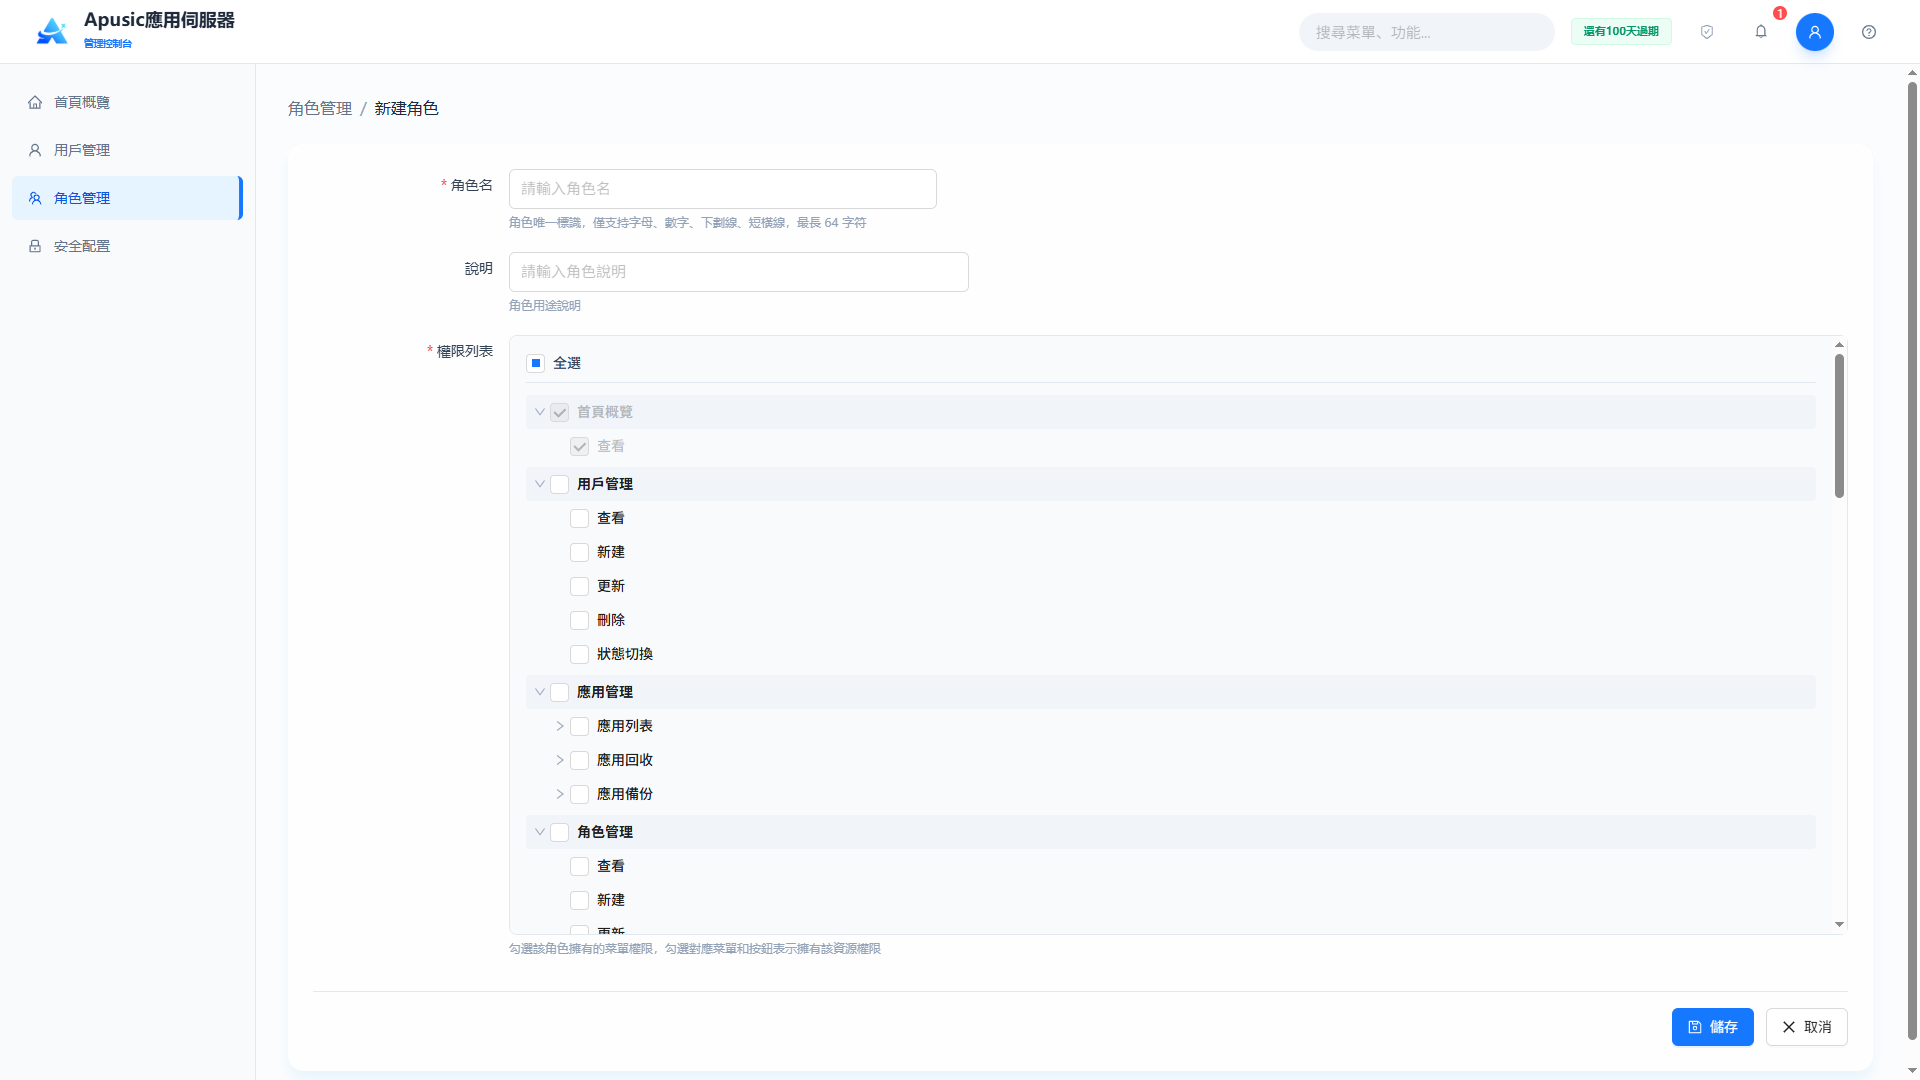
- 填寫角色名稱(全域唯一,必填)和描述;
- 在權限列表樹中勾選角色擁有的菜單/功能點權限;
- 點擊"儲存"完成創建,或點擊"取消"放棄本次配置。
欄位說明:
| 設置 | 參數 | 說明 |
| 角色名 | roleName | 角色的唯一標識。全域標識角色,權限配置中以該名稱引用。取值範圍:字串,全域唯一,必填。默認值:空。 |
| 權限列表 | permList | 為角色分配的系統資源權限。以樹形展示菜單和功能點,勾選後角色即擁有該資源權限。取值範圍:樹形多選,勾選對應菜單/功能點,必填。默認值:空。 |
| 描述 | desc | 角色的功能描述。區分角色用途,如"系統管理員角色"。取值範圍:字串。默認值:空。 |
# 編輯角色
點擊角色名稱進入編輯頁面,頁面與新建角色頁面類似(角色名不可修改):
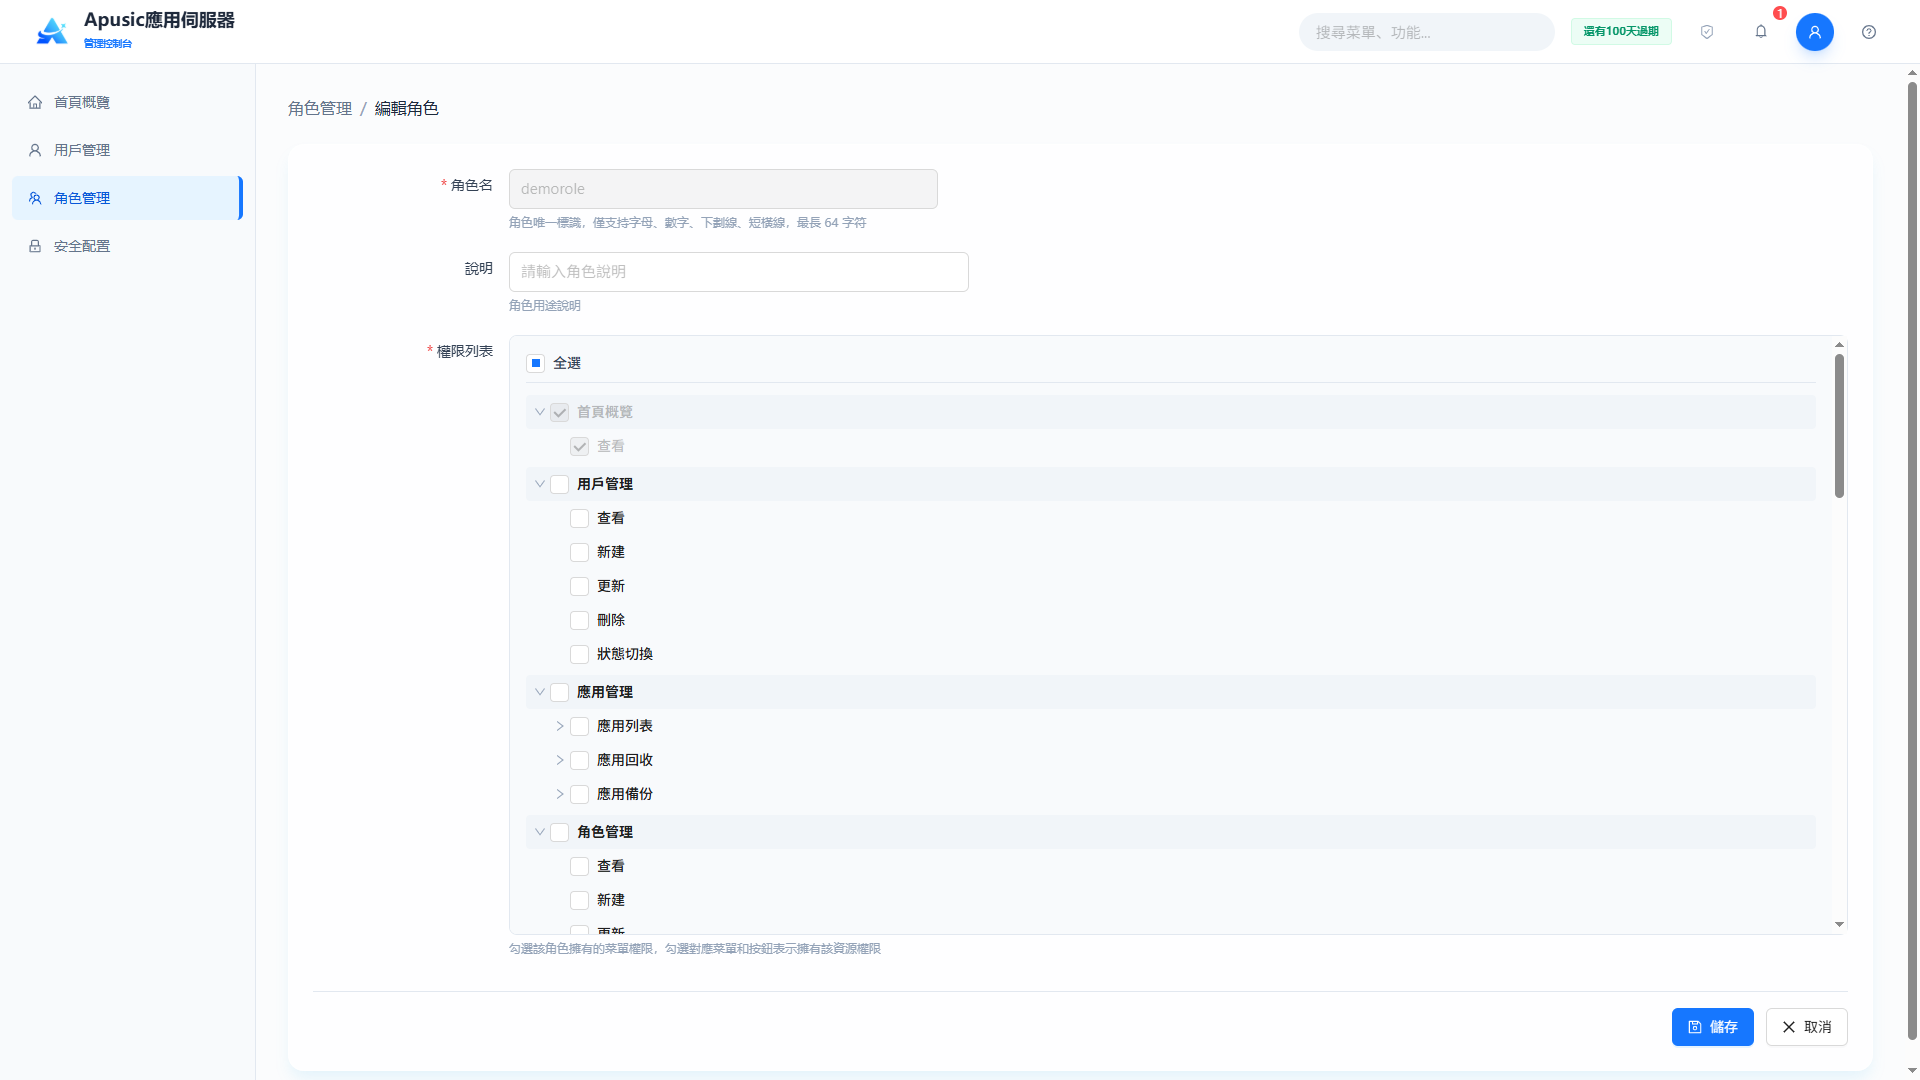
修改權限列表或描述後點擊"儲存"應用;內置角色不提供編輯入口。
# 刪除角色
在角色列表中勾選非內置角色並點擊"刪除",在對話框中點擊"確認"刪除;刪除後相關用戶失去從該角色繼承的權限。
內置角色
sysadmin、security、auditor不可刪除;刪除角色不可恢復,請先確認沒有用戶與之關聯。
# 安全配置
安全配置模組為安全保密管理員專屬功能,涵蓋密碼策略配置、審計日誌配置、業務配置備份、郵件驗證配置和動態碼(OTP)驗證配置。配置變更儲存後即時生效。
# 密碼策略配置
安全保密管理員可為平台用戶帳號配置密碼安全規則,覆蓋密碼複雜度、有效期、重試次數和鎖定策略,強制用戶遵循安全的密碼標準,降低弱密碼和暴力破解等風險。
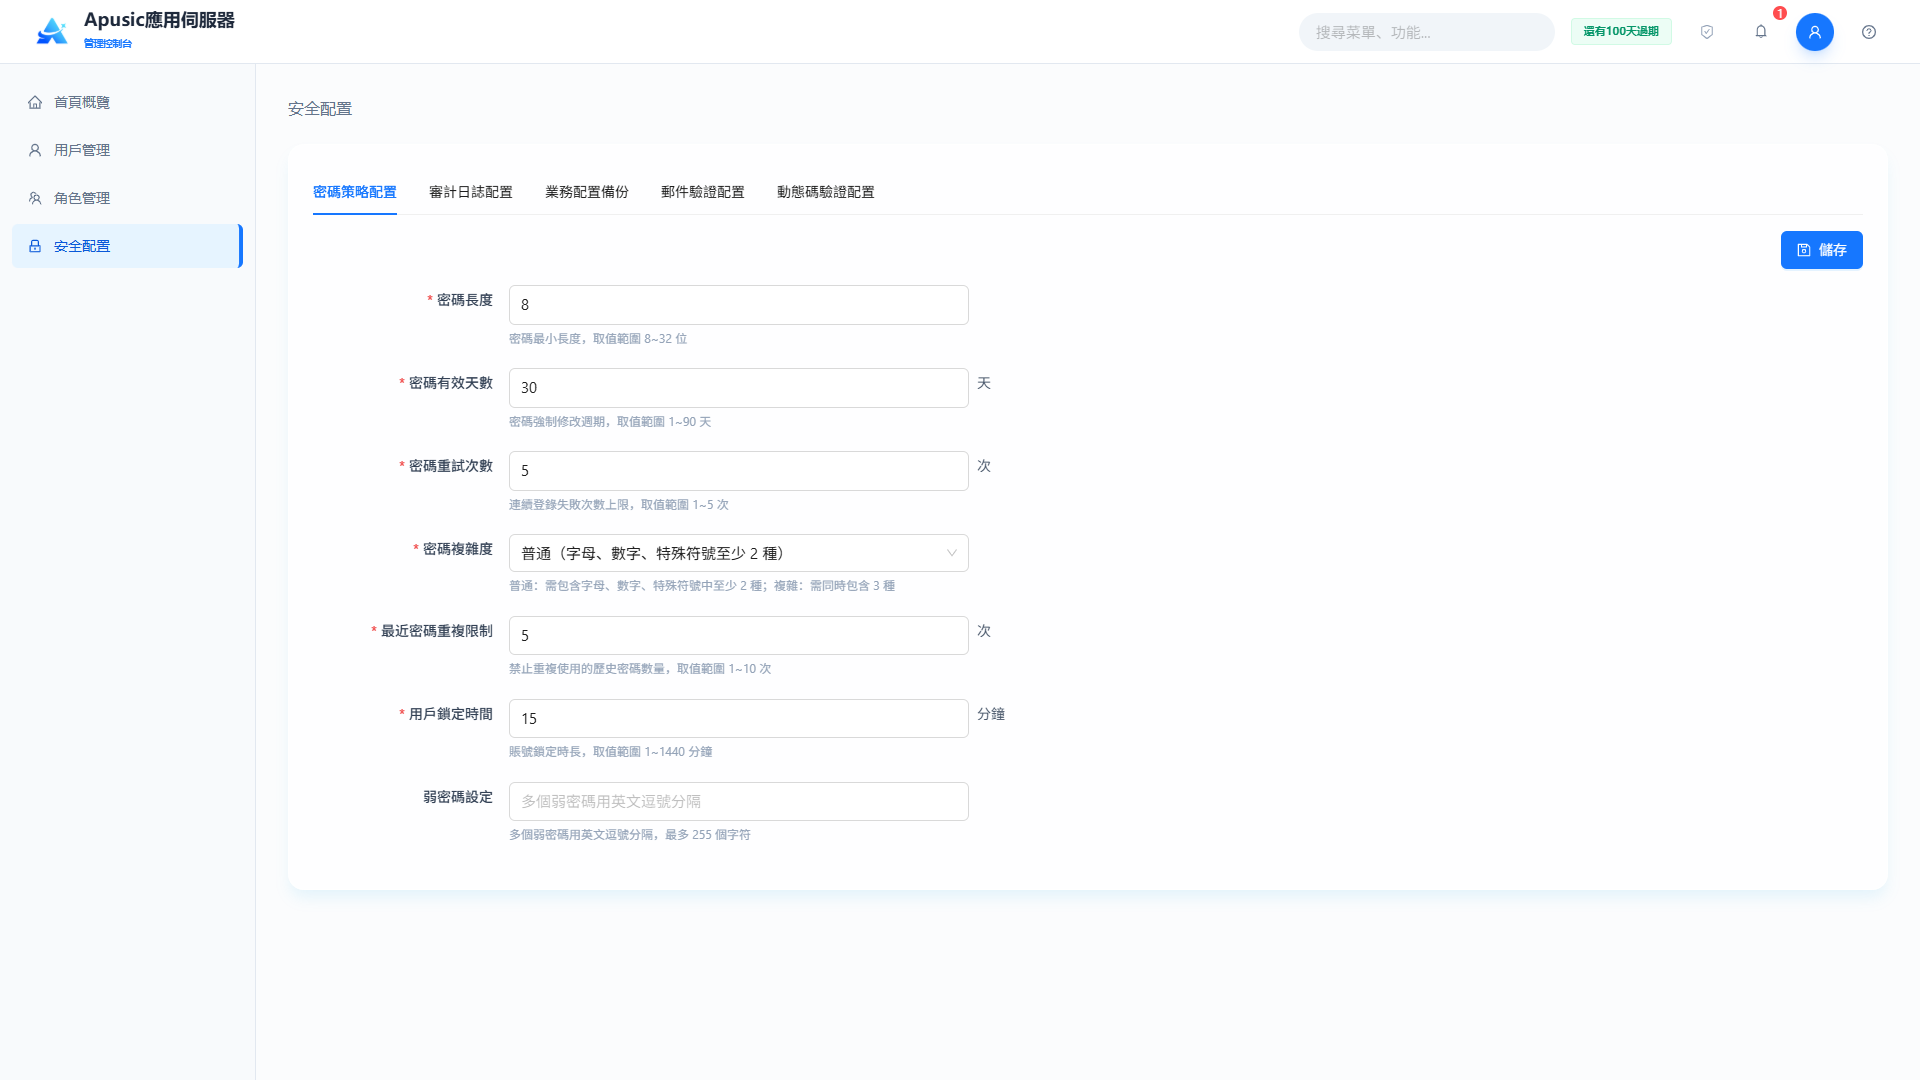
欄位說明:
| 設置 | 參數 | 說明 |
| 密碼長度 | pwdLength | 密碼的最小長度。強制用戶密碼不少於該長度。取值範圍:整數,8~32,必填。默認值:8。 |
| 密碼有效天數 | pwdValidDays | 密碼的強制更換週期,單位天。密碼使用超過該天數後必須更換。取值範圍:整數,1~90,必填。默認值:30。 |
| 密碼重試次數 | pwdRetryTimes | 密碼最大錯誤嘗試次數,單位次。連續錯誤達到該次數後鎖定帳號。取值範圍:整數,1~5,必填。默認值:5。 |
| 密碼複雜度 | pwdComplexity | 密碼複雜度要求。普通——須包含字母、數字、特殊符號中的至少2種;複雜——須同時包含字母、數字和特殊符號。取值範圍:下拉框,普通 / 複雜,必填。默認值:普通。 |
| 近期密碼重用限制 | pwdHistoryLimit | 不可重複使用的歷史密碼數量,單位次。新密碼不能與最近N次使用過的密碼相同。取值範圍:整數,1~10,必填。默認值:5。 |
| 用戶鎖定時長 | pwdLockDuration | 帳號鎖定時長,單位分鐘。帳號因重試過多被鎖定後,經過該時長自動解鎖。取值範圍:整數,1~1440,必填。默認值:15。 |
| 弱密碼 | weakPasswords | 自定義弱密碼黑名單。列表中的密碼禁止作為用戶密碼。取值範圍:字串,≤255字元,多個密碼用逗號分隔。默認值:空。 |
# 審計日誌配置
配置審計日誌和操作日誌的存儲上限、保留期限和備份策略,實現日誌的合規留存和自動清理,防止日誌溢出佔用系統資源,滿足審計追溯需求。
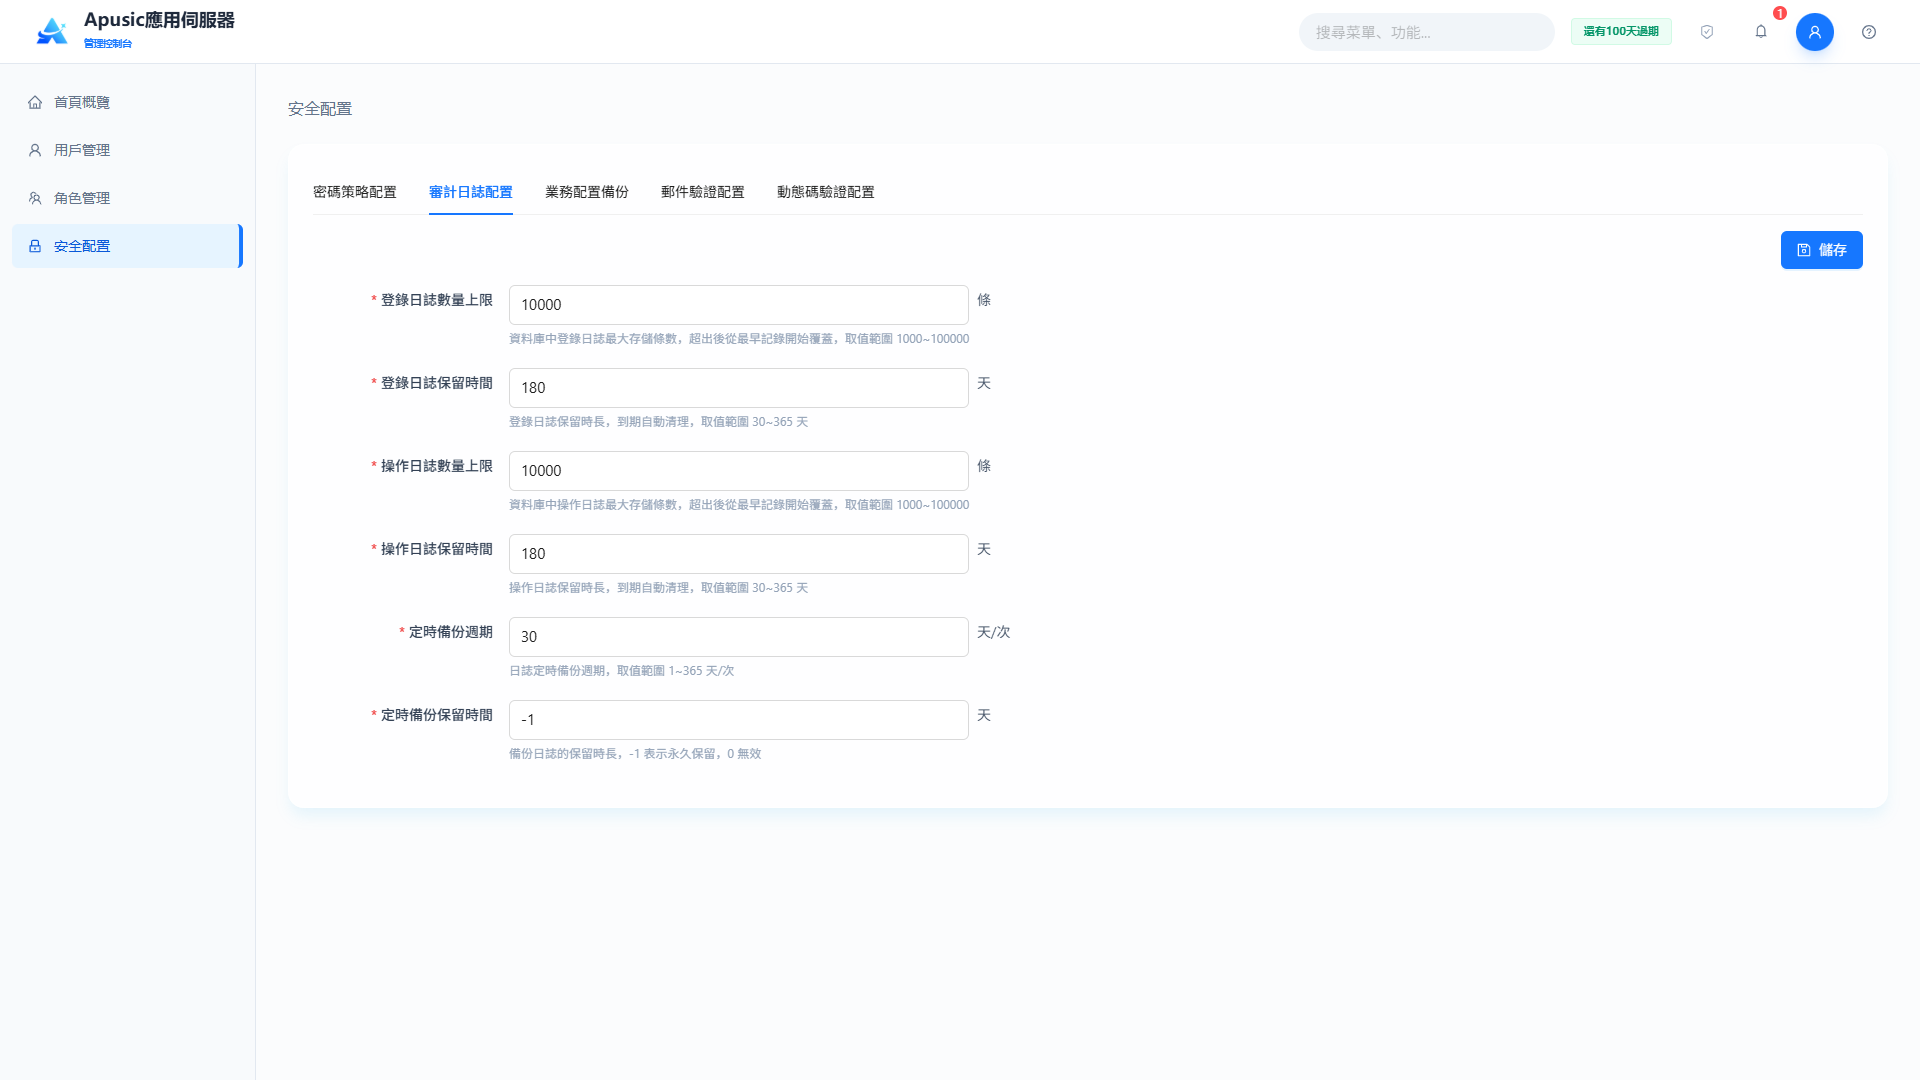
欄位說明:
| 設置 | 參數 | 說明 |
| 登錄日誌最大條數 | loginLogMaxCount | 資料庫存儲的登錄審計日誌最大條數。超過該上限後優先覆蓋最早的記錄。取值範圍:整數,1000~100000,必填。默認值:10000。 |
| 登錄日誌保留天數 | loginLogRetention | 登錄審計日誌的保留期限,單位天。過期後自動清理。取值範圍:整數,30~365,必填。默認值:180。 |
| 操作日誌最大條數 | operationLogMaxCount | 資料庫存儲的操作審計日誌最大條數。超過該上限後優先覆蓋最早的記錄。取值範圍:整數,1000~100000,必填。默認值:10000。 |
| 操作日誌保留天數 | operationLogRetention | 操作審計日誌的保留期限,單位天。過期後自動清理。取值範圍:整數,30~365,必填。默認值:180。 |
| 定時備份週期 | auditBackupPeriod | 審計日誌的定時備份週期,單位天。按週期自動備份審計日誌。取值範圍:整數,1~365,必填。默認值:30。 |
| 備份保留天數 | auditBackupRetention | 審計日誌備份的保留期限,單位天。過期後自動清理備份文件。取值範圍:整數,-1表示永久保留,必填。默認值:-1。 |
# 業務配置備份
配置應用伺服器業務配置文件的定時備份策略,支援自定義備份目錄和備份週期;啟用後自動歸檔配置文件,防止配置丟失,便於故障恢復。
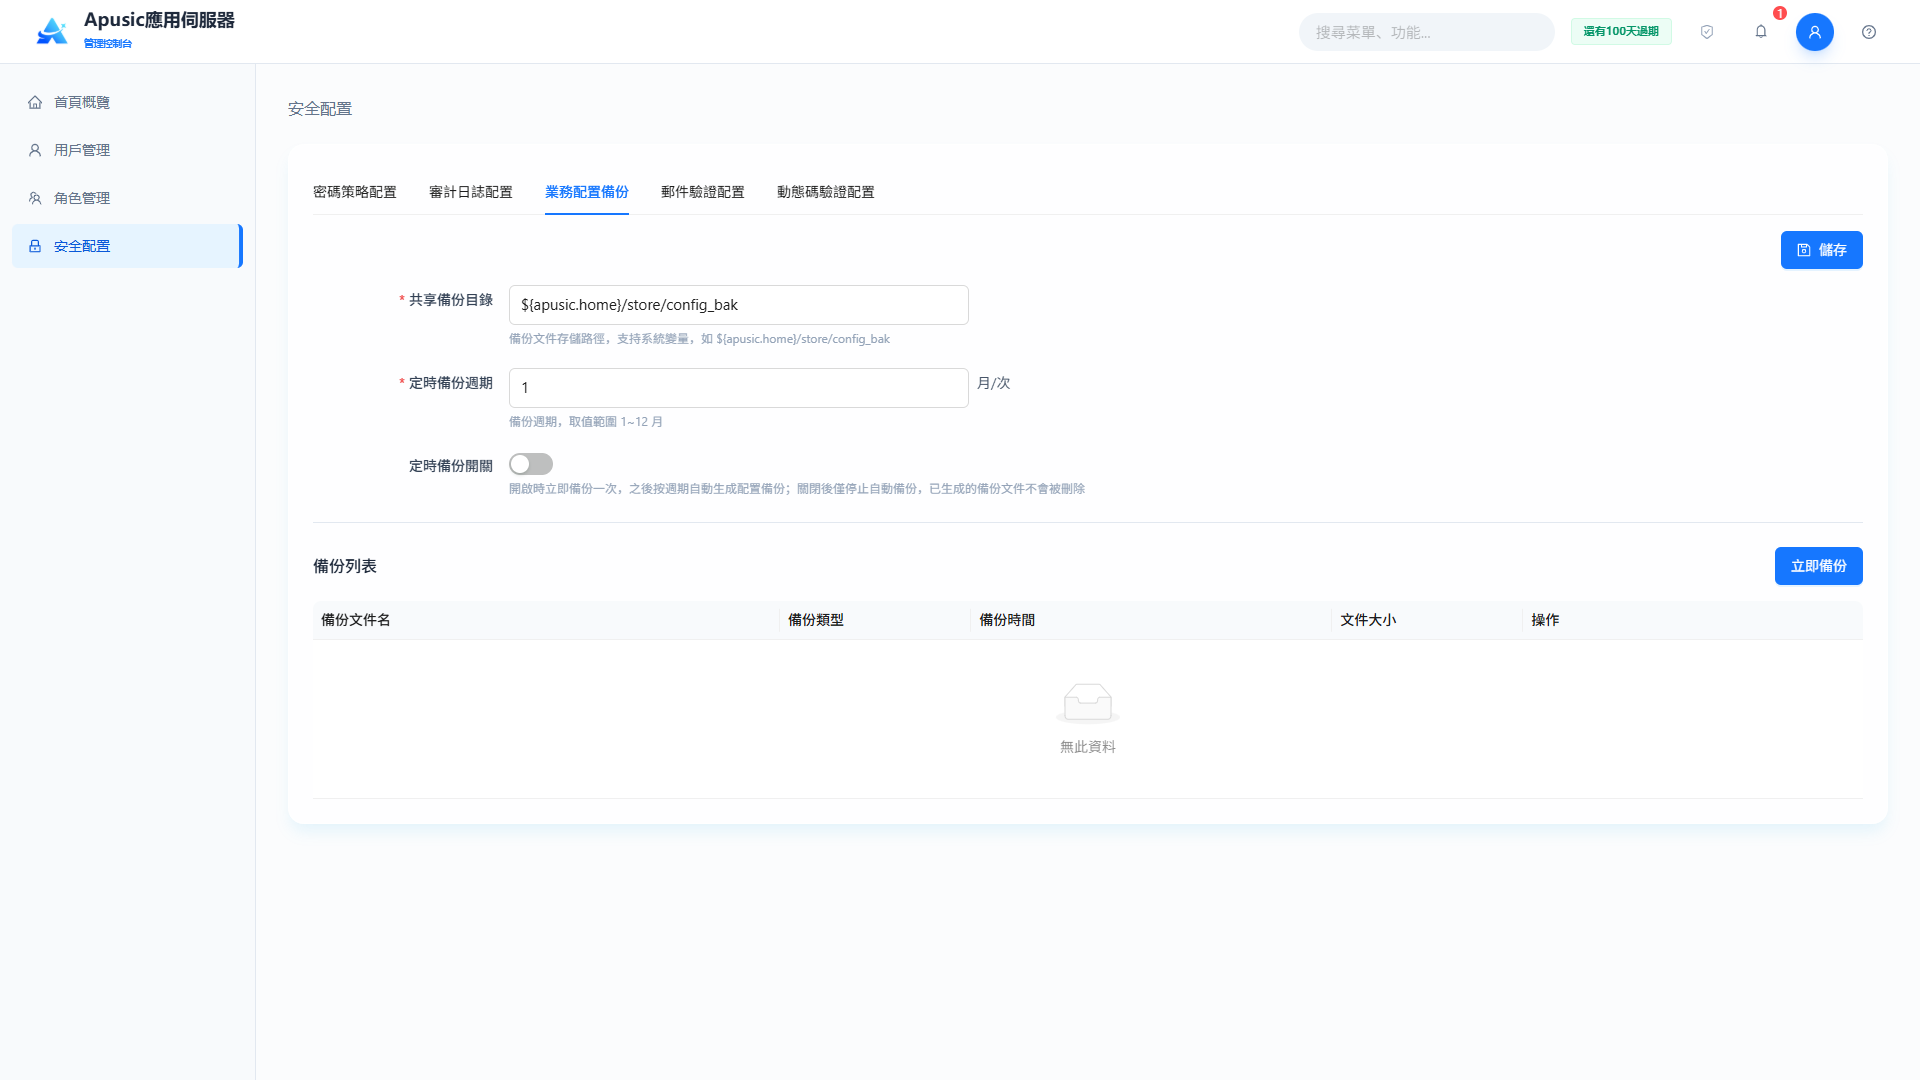
欄位說明:
| 設置 | 參數 | 說明 |
| 共享備份目錄 | backupPath | 備份文件的存放路徑。指定業務配置備份的存放目錄。取值範圍:字串,合法的目錄路徑,支援系統變數,必填。默認值:${apusic.home}/store/config_bak。 |
| 定時備份週期 | backupPeriod | 業務配置的定時備份週期,單位月。按週期自動歸檔配置文件。取值範圍:整數,1~12,必填。默認值:1。 |
| 定時備份開關 | backupEnabled | 是否啟用定時備份。開啟後按備份週期自動備份;關閉後僅支援手工備份。取值範圍:開關,開 / 關。默認值:關。 |
| 儲存 | — | 操作按鈕。點擊後儲存所配置的設置。 |
| 立即備份 | — | 操作按鈕。點擊後手工備份配置目錄;備份的業務配置顯示在備份列表中。 |
| 刪除 | — | 操作按鈕。點擊備份列表中的刪除按鈕,彈出確認對話框,確認後刪除備份文件。 |
| 恢復 | — | 操作按鈕。點擊備份列表中的恢復按鈕,彈出確認對話框,確認後恢復該備份文件。 |
# 郵件驗證配置
配置郵件驗證與通知服務,支援郵箱驗證碼登錄和License到期提醒;啟用郵件發送前須配置可用的SMTP伺服器。
注意:啟用郵件驗證前,安全保密管理員secure須先配置可用的郵箱地址。
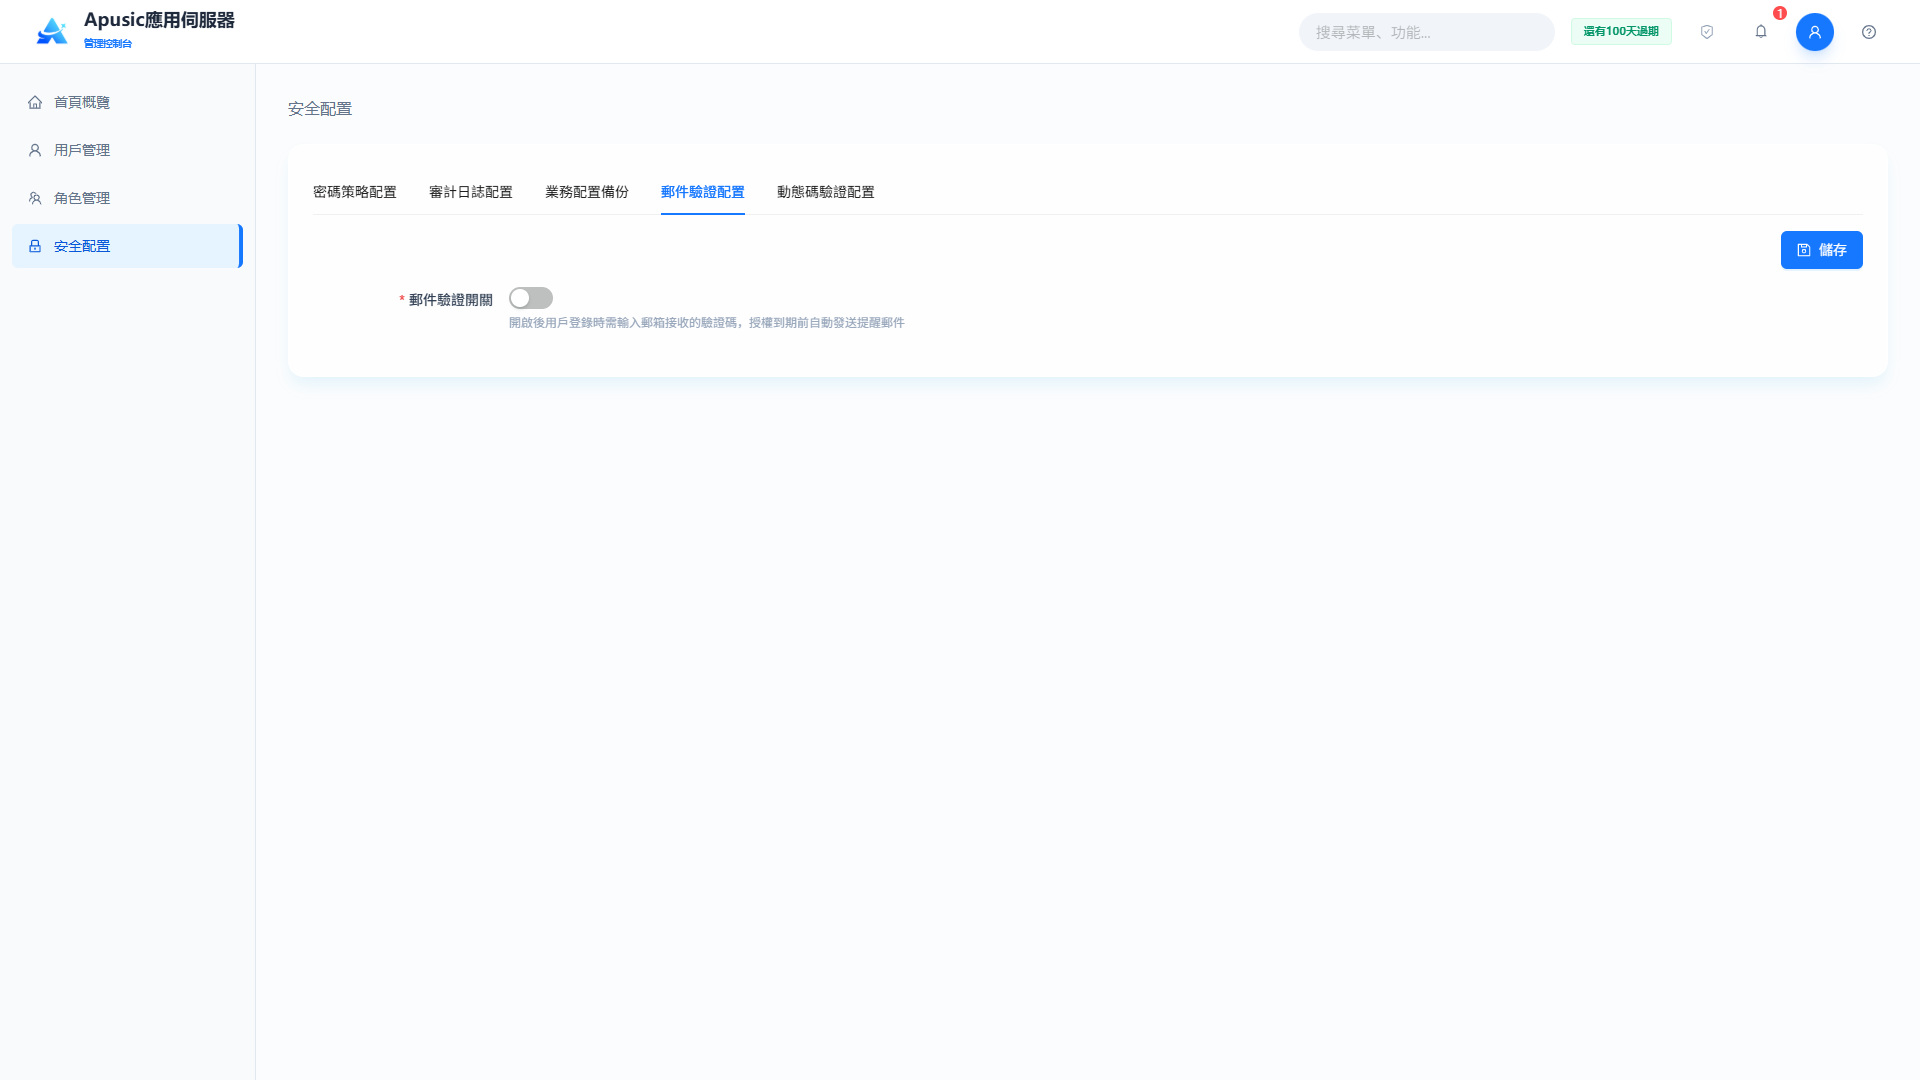
欄位說明:
| 設置 | 參數 | 說明 |
| *郵件驗證開關 | mailVerifyEnabled | 是否啟用郵件驗證。開啟後支援郵箱驗證碼登錄和License到期提醒。取值範圍:開關,開 / 關。默認值:關。 |
| SMTP伺服器 | smtpHost | SMTP伺服器地址。指定發送郵件的伺服器。取值範圍:字串,格式smtp.xxx.com,如smtp.163.com,郵件驗證開啟時必填。默認值:空。 |
| 啟用SSL | smtpSsl | 是否對SMTP伺服器使用SSL加密連接。開啟後以加密連接發送郵件,通常使用465端口。取值範圍:開關,開 / 關。默認值:關。 |
| 端口 | smtpPort | SMTP伺服器端口。按郵件服務商實際配置填寫;啟用SSL時通常為465。取值範圍:整數,1~65535。默認值:25。 |
| 發件郵箱 | smtpUser | 發送郵件的郵箱帳號。作為發件帳號登錄SMTP伺服器。取值範圍:字串,合法的郵箱格式。默認值:空。 |
| 發件郵箱密碼 | smtpPassword | 發件郵箱的密碼或用戶端授權碼。SMTP登錄憑證;已啟用授權碼的郵箱須填寫授權碼。取值範圍:字串,頁面隱藏顯示。默認值:空。 |
| License告警接收郵箱 | smtpLicenseEmail | 接收License到期提醒的郵箱地址。License到期提醒郵件的收件地址。取值範圍:字串,多個郵箱用分號分隔。默認值:空。 |
# 動態碼驗證配置
配置動態驗證碼(OTP)登錄功能。啟用後,用戶登錄需同時輸入密碼與Authenticator動態驗證碼,實現雙因子認證,提升帳號安全性。
啟用OTP雙因子認證後,用戶登錄時需輸入密碼+動態驗證碼。
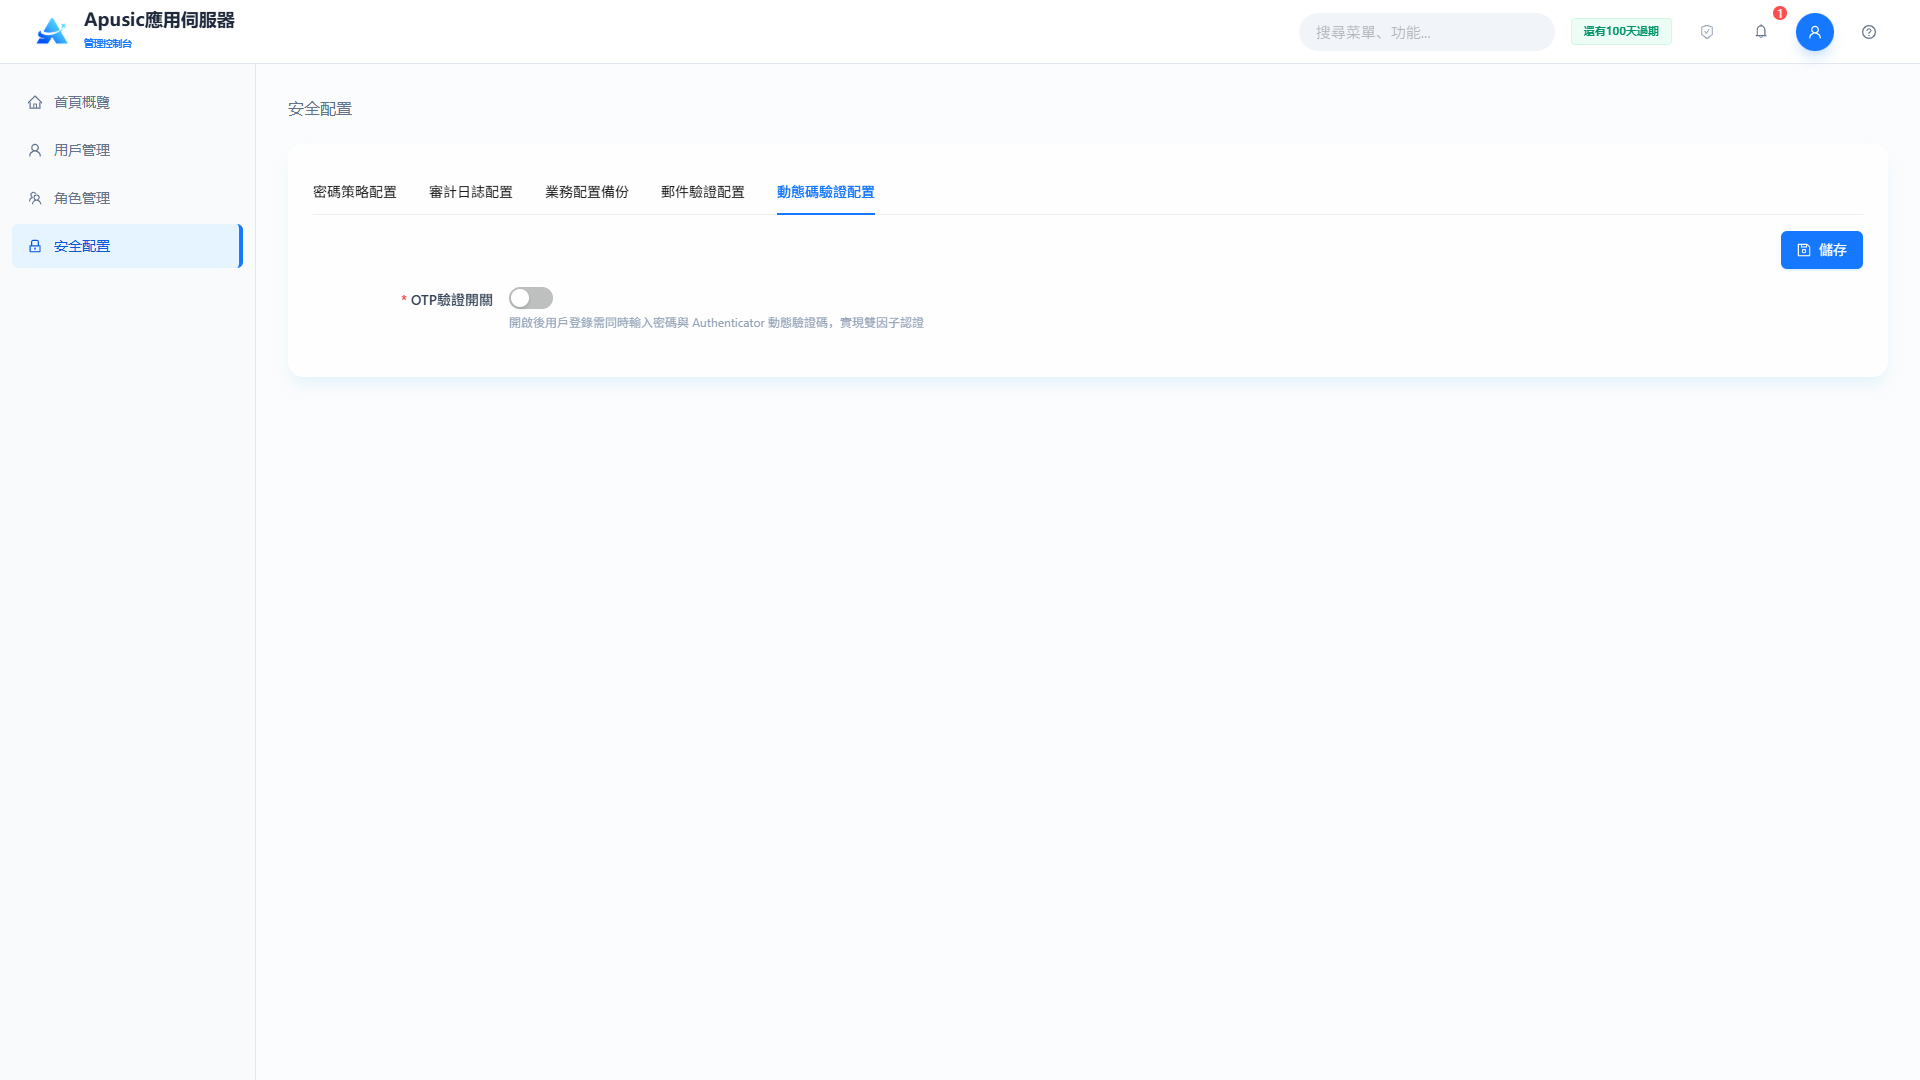
在手機應用商店搜尋Authenticator,下載並安裝後,掃描對應的二維碼:
掃描二維碼後,應用會顯示帳號資訊AAS-Console,點擊AAS-Console。
此時會顯示驗證碼:
然後在登錄頁面輸入驗證碼即可登錄。
# 審計日誌
本模組是應用伺服器管理控制台的等保合規核心審計模組,為安全審計員專屬,由操作日誌和審計日誌兩大核心能力構成。
- 操作日誌:記錄全體管理員和業務用戶的日常功能操作,全量留存每一次操作要素;
- 審計日誌:專門記錄用戶登錄、登出、身份校驗和會話異常等帳號訪問行為;
模組嚴格遵循等保安全審計要求,實現日誌的完整採集、集中存儲、條件查詢、匯出追溯和防篡改;僅授權的安全審計員可以訪問,其他角色無權進入,滿足安全事件追溯、責任認定和合規自查的管理需要。
# 登錄審計
登錄審計專門記錄全體用戶在平台上的帳號訪問行為,包含登錄成功、登錄失敗、登出和帳號鎖定等身份安全事件;規範化記錄事件時間、事件類型、主體和客體標識、行為描述和訪問結果,支撐帳號風險排查、暴力破解溯源和異常登錄分析,是等保身份審計的必備能力。
# 查詢登錄審計日誌
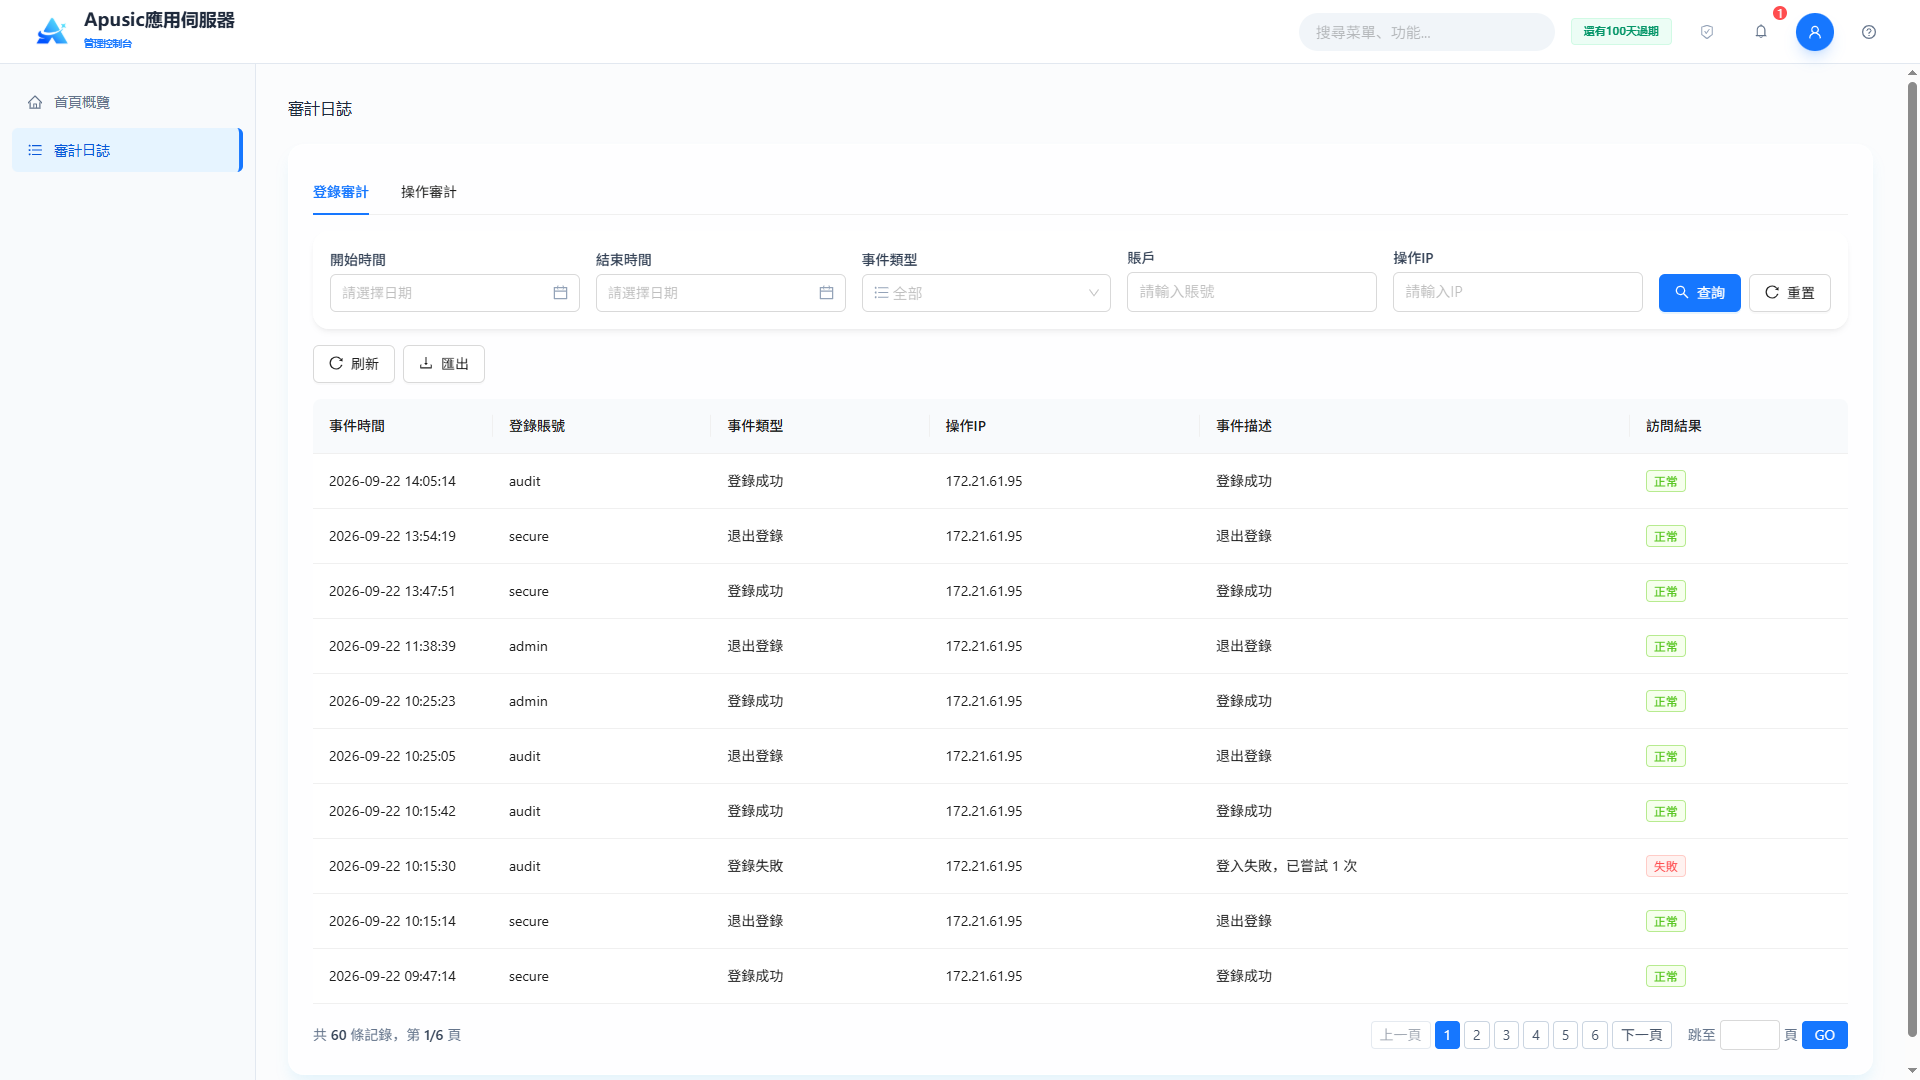
查詢條件:
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 開始時間 | 登錄審計記錄時間窗口的開始 | 2026-06-01 00:00:00 |
| 結束時間 | 登錄審計記錄時間窗口的結束 | 2026-06-25 23:59:59 |
| 事件類型 | 按事件類型過濾:登錄成功 / 登錄失敗 / 登出 / 帳號鎖定 | 登錄失敗 |
| 帳號 | 匹配登錄帳號 | admin |
| 操作IP | 匹配用戶端IP | 172.20.140.56 |
輸入條件後點擊"查詢"過濾列表,或點擊"重置"清空查詢條件。
列表欄位:
| 欄位 | 說明 |
|---|---|
| 事件時間 | 登錄事件發生的時間 |
| 登錄帳號 | 發起登錄的帳號 |
| 事件類型 | 登錄成功 / 登錄失敗 / 登出 / 帳號鎖定 |
| 操作IP | 發起登錄的用戶端IP |
| 事件描述 | 登錄事件的詳細描述 |
| 訪問結果 | 登錄訪問的最終結果:正常 / 失敗 |
# 刷新登錄審計數據
點擊列表上方的"刷新",重新載入最新的登錄審計記錄;當前版本登錄審計頁面不提供匯出入口。
# 操作審計
操作審計模組記錄平台用戶的業務功能操作,覆蓋用戶創建、編輯、刪除、角色配置、權限變更、啟用停用和策略變更等全部後台操作;每條日誌規範化採集時間、事件類型、主體和客體標識、事件描述和操作結果,並支援條件查詢、詳情查看和日誌匯出,為追溯越權操作、異常變更和安全事件提供原始依據,滿足等保操作審計要求。
# 查詢操作審計日誌
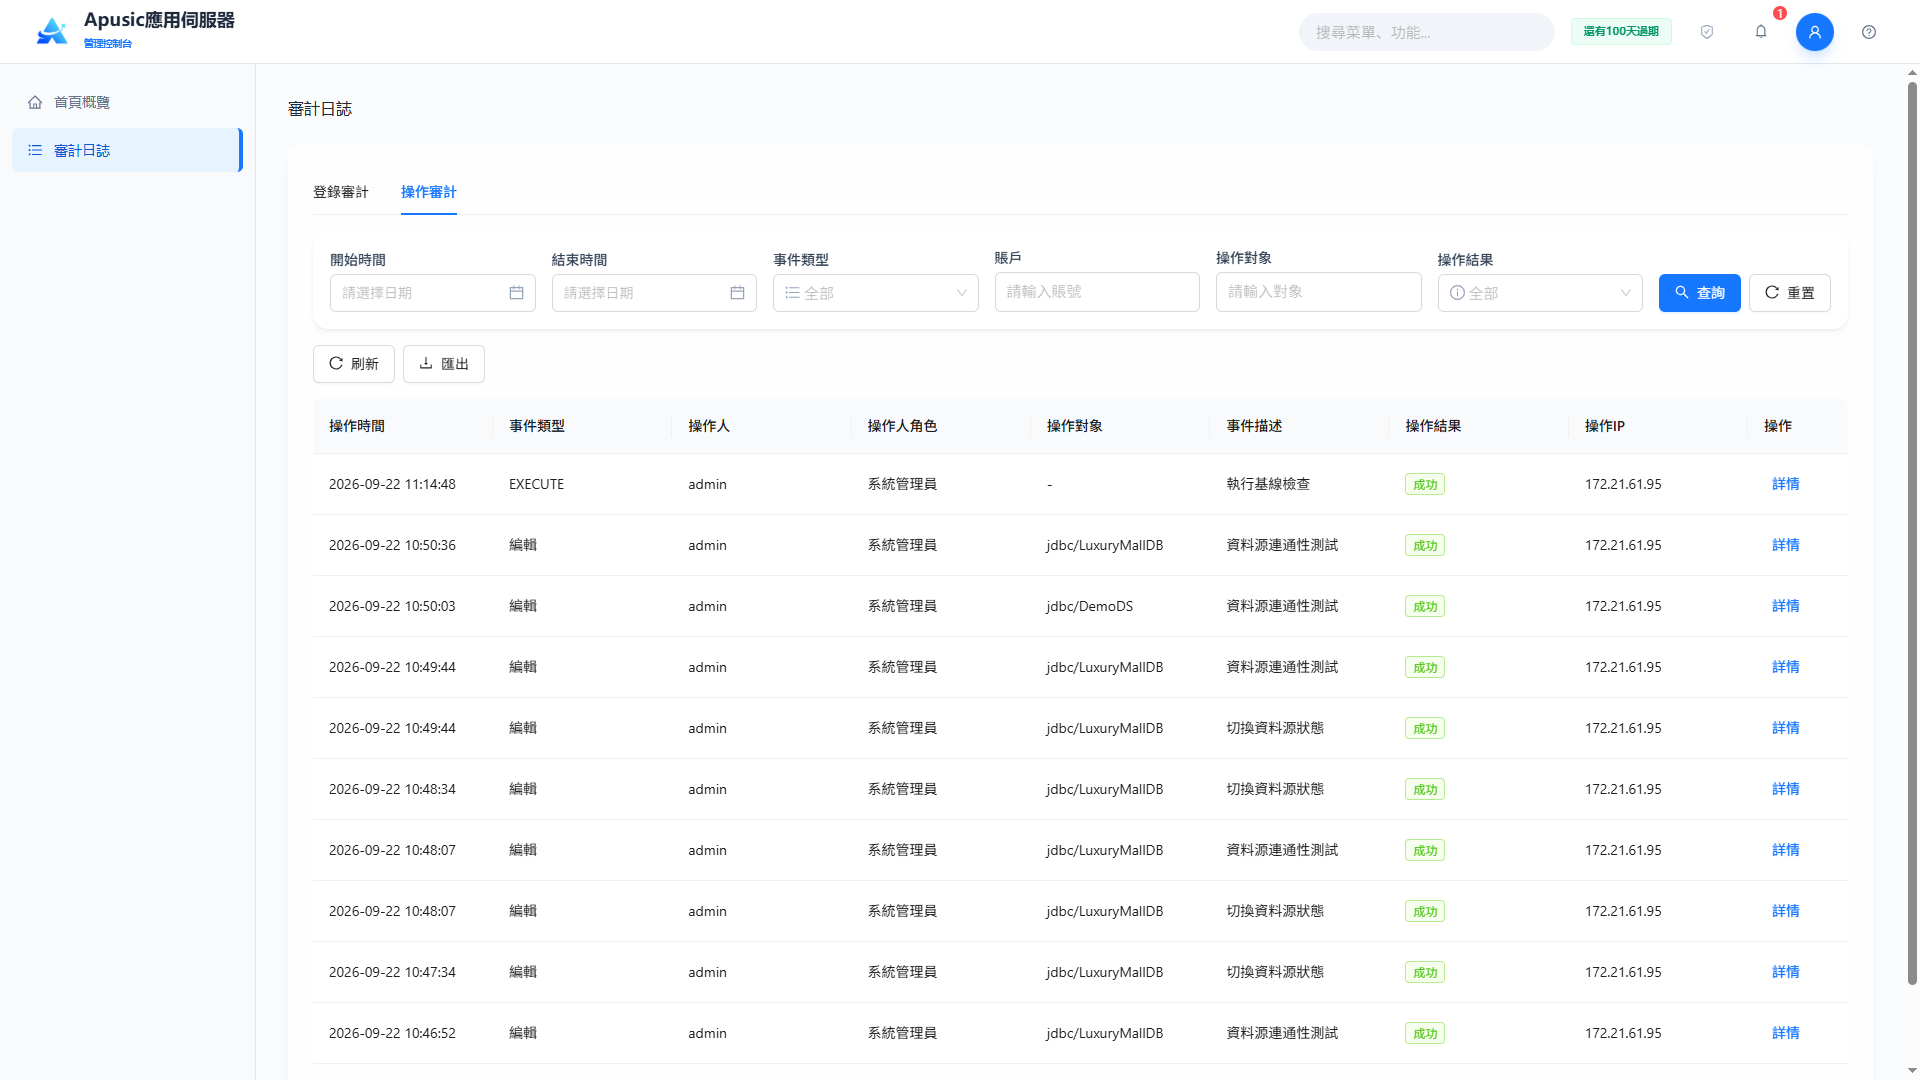
查詢條件:
| 查詢條件 | 說明 | 示例 |
|---|---|---|
| 開始時間 | 操作審計記錄時間窗口的開始 | 2026-09-01 00:00:00 |
| 結束時間 | 操作審計記錄時間窗口的結束 | 2026-09-22 23:59:59 |
| 事件類型 | 按操作事件類型過濾 | 創建 |
| 帳號 | 匹配操作人帳號 | admin |
| 操作對象 | 匹配操作的目標對象 | demorole |
| 操作結果 | 按操作結果過濾 | 成功 |
輸入條件後點擊"查詢"過濾列表,或點擊"重置"清空查詢條件。
日誌列表分頁顯示操作日誌。列表欄位:
| 欄位 | 說明 |
|---|---|
| 操作時間 | 操作發生的時間 |
| 事件類型 | 操作的類型,如創建 / 更新 / 刪除 / EXECUTE |
| 操作人 | 發起操作的用戶(主體) |
| 操作人角色 | 操作人的角色:系統管理員 / 安全保密管理員 / 審計管理員 |
| 操作對象 | 操作的目標對象,如角色名或用戶名;無對象時顯示"-" |
| 事件描述 | 操作事件的詳細描述 |
| 操作結果 | 操作的最終結果:成功 / 失敗 |
| 操作IP | 發起操作的用戶端IP |
| 操作 | 詳情 |
# 查看日誌詳情
在操作審計列表中點擊"操作"列的"詳情","操作詳情"對話框顯示該日誌的完整欄位,包括操作時間、事件類型、操作人、操作人角色、操作對象、操作結果、操作IP、事件描述和操作參數(操作的原始JSON參數)。點擊"關閉"關閉對話框。
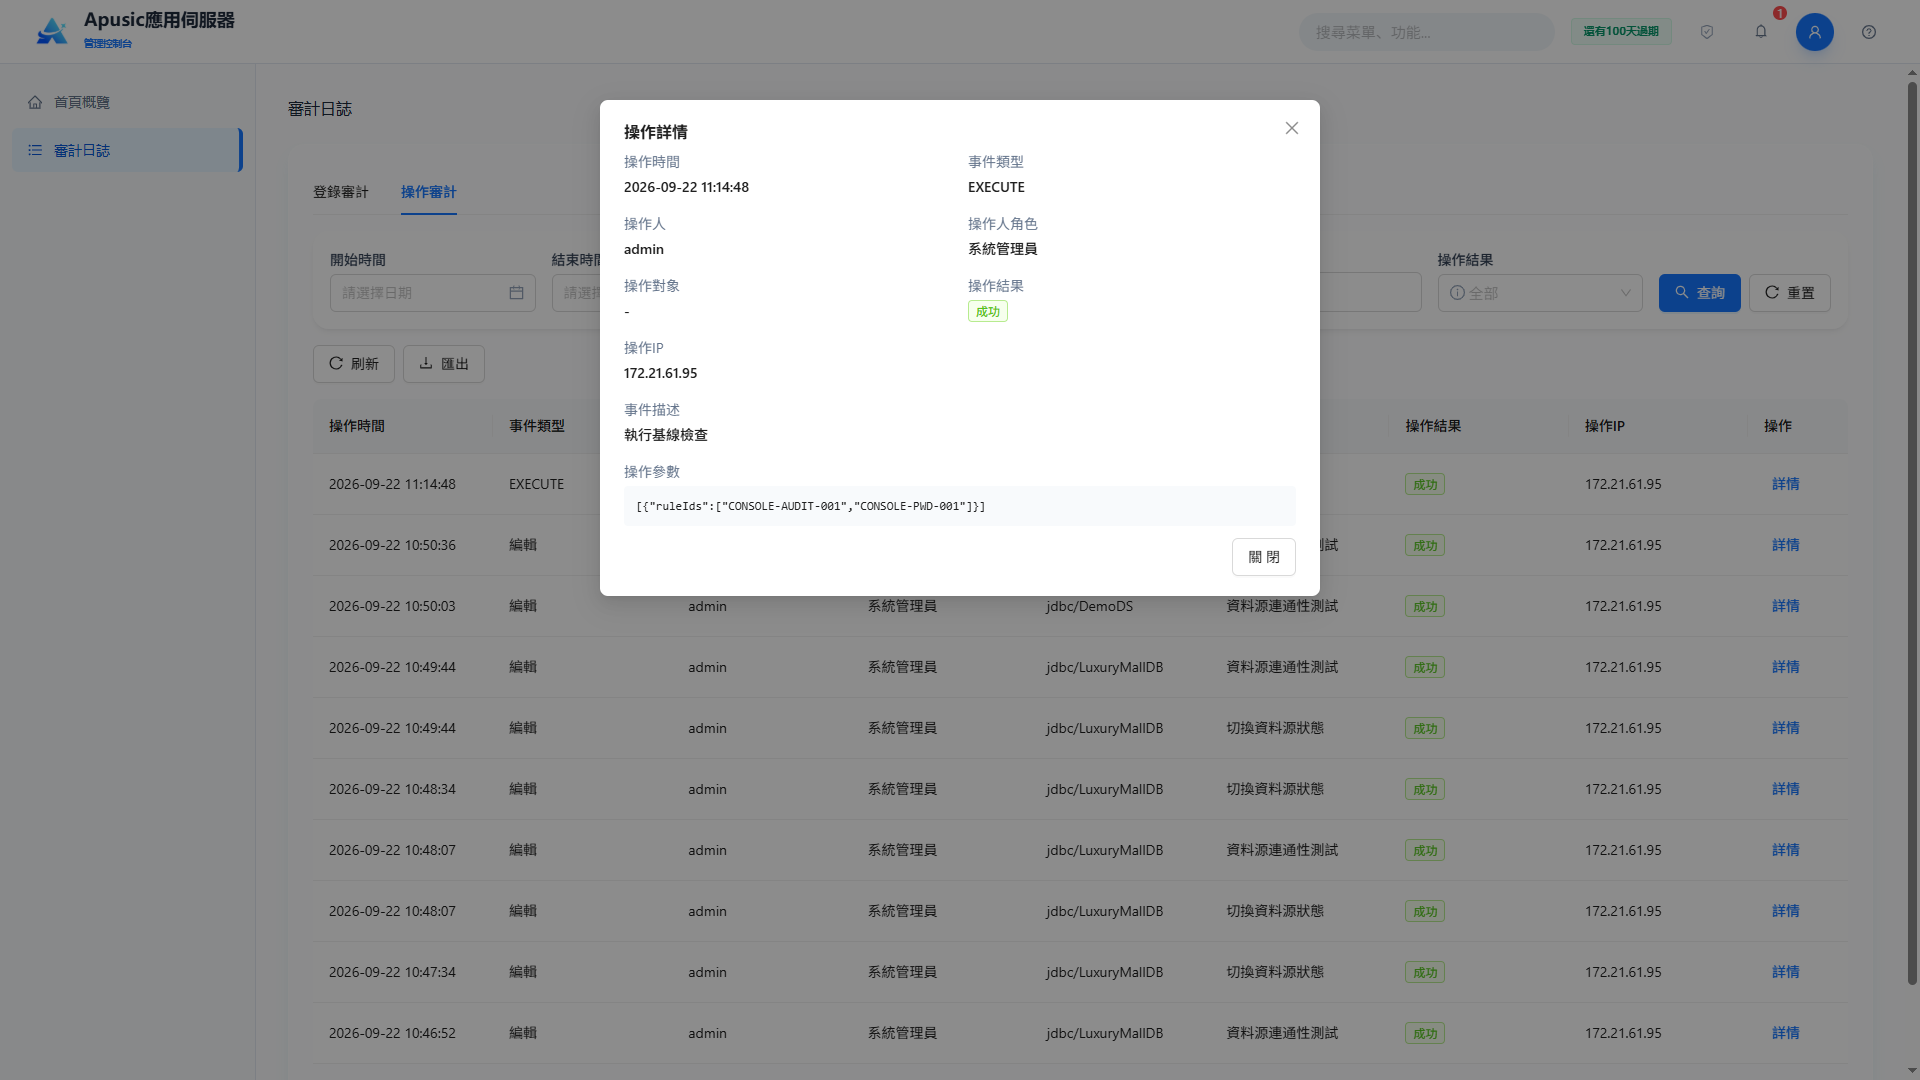
# 匯出操作審計日誌
點擊列表上方的"匯出",匯出按條件過濾後的操作日誌,保留原始欄位,以.zip格式打包匯出。
# 常見問題
# Q1:登錄時提示"驗證碼錯誤"怎麼辦?
A:點擊驗證碼圖片刷新後重新輸入;如果長時間無法辨識,請聯繫管理員確認驗證碼功能是否啟用。
# Q2:首次登錄後為什麼進不了首頁?
A:首次登錄必須修改密碼。請按提示完成密碼修改;新密碼須符合系統密碼策略。
# Q3:應用卸載後還能恢復嗎?
A:如果啟用了應用回收站,可在"應用回收站"中恢復;如果已被物理刪除,則需要重新部署。
# Q4:應用的配置修改為什麼不生效?
A:運行中的應用必須執行"重新載入"或重啟應用,修改才能生效。
# Q5:如何查詢某項敏感操作是誰執行的?
A:進入"審計日誌 → 操作審計",按用戶名、操作類型和時間範圍查詢。
# Q6:License過期怎麼辦?
A:點擊頂部的License圖標,選擇"更新License",上傳新的License文件或輸入License內容;更新後須重啟伺服器才能生效。
# Q7:HTTP通道的配置修改儲存後為什麼不生效?
A:HTTP通道、虛擬主機、線程池、JVM、JMX等配置的修改都需要重啟伺服器才能生效。