
控制台使用手册

# 前言
本文档是金蝶Apusic应用服务器V10标准版的控制台使用手册,详细介绍标准版的基本安装以及配置,提供基本操作方法以及各功能的具体步骤。
# 适用对象
本手册主要面向对象为使用金蝶Apusic应用服务器进行应用开发的开发人员,生产环境的系统管理员,应用发布人员,技术运维人员等。具备以下技能有助于更好地理解和使用金蝶Apusic应用服务器控制台使用手册内容:
- 熟悉Linux常用命令
- 基本的系统管理任务
- 安装和管理软件
# 相关文档
了解更多AAS-V10标准版产品相关的信息,请参阅以下AAS-V10产品手册文档集:
| 序号 | 手册文档 | 说明 |
| 1 | 金蝶Apusic应用服务器V10标准版安装手册 | 详细介绍如何在各操作系统上安装AAS,以及AAS服务启停操作,产品的注册过程 |
| 2 | 金蝶Apusic应用服务器V10标准版快速入门 | 简单介绍了如何快速上手使用AAS |
| 3 | 金蝶Apusic应用服务器V10标准版用户手册 | 详细介绍AAS相关功能的使用和操作说明,指导用户对系统进行安装部署、功能操作、参数配置、日常运维及问题自查 |
| 4 | 金蝶Apusic应用服务器V10标准版管控台用户手册 | 详细介绍AAS管控台相关功能的使用和操作说明,指导用户通过可视化管控台进行操作 |
| 5 | 金蝶Apusic应用服务器V10标准版命令行操作指南 | 详细介绍AAS通过命令行进行操作使用 |
| 6 | 金蝶Apusic应用服务器V10标准版监控指标文档 | 详细介绍AAS各类型监控指标 |
| 7 | 金蝶Apusic应用服务器V10标准版API文档 | 详细介绍AAS的API信息 |
# 技术支持
金蝶Apusic应用服务器产品提供全面的技术支持服务,您可以通过以下方式获得技术支持:
- 网址:www.apusic.com
- 电话:400-855-5800
- 邮箱:support@apusic.com
- 金蝶云社区:https://vip.kingdee.com/?productId=73&productLineId=14&lang=zh-CN
您在取得技术支持时,请提供如下信息:
- 您的姓名
- 公司信息与联系方式
- 操作系统及其版本
- 产品版本号
- 出现异常及错误的日志、截图等详细信息
# 版本变更说明
本手册根据产品实际更新情况同步更新,最新版本将会包括历史版本内容或作出对应的修改说明。
| 日期 | 手册版本 | 适用产品 | 更新说明 |
| 2026年9月 | V10P12A02F01 | AAS标准版 V10 | 新增管控台操作说明 |
# 产品简介
# 概述
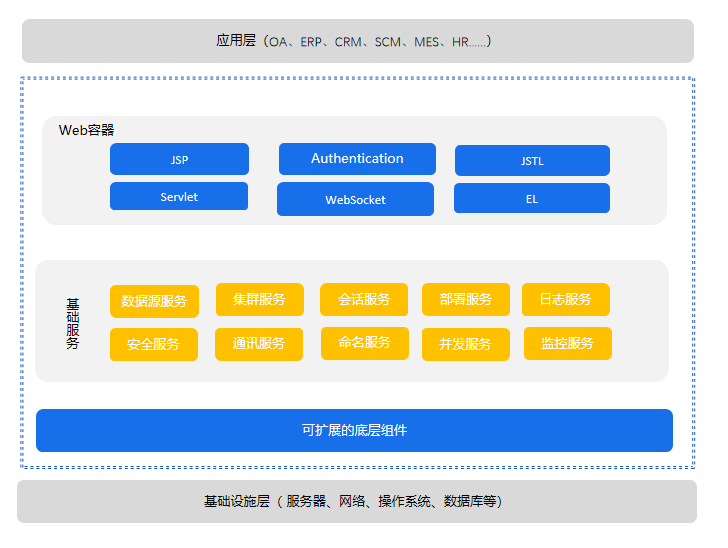
金蝶 Apusic 应用服务器V10标准版是一款支持JakartaEE规范的web应用服务器,支持全新Servlet和JSP规范。金蝶 Apusic 应用服务器V10标准版技术先进、性能稳定、轻量简便,快速响应随需而变的业务需求,是应用系统高效开发的优选产品。
图1:金蝶Apusic应用服务器V10标准版架构图
# 平台环境
金蝶Apusic应用服务器V10标准版平台环境。
表1:金蝶Apusic应用服务器V10标准版平台环境
| 操作系统 | 说明 |
| Windows | Windows7、Windows10、Windows Server |
| Linux | CentOS、Ubuntu、SUSE、Redhat |
| 国产平台 | 银河麒麟系列、中标麒麟系列、普华、中科红旗、深度等 |
# 系统环境
金蝶Apusic应用服务器V10标准版系统环境。
表2:金蝶Apusic应用服务器V10标准版系统环境
| 系统组件 | 系统要求 |
| Java环境 | JDK8及以上,针对HTTP/2建议使用8u252以上 |
| 内存 | 至少需要 512MB 的内存,建议1024MB以上 |
| 磁盘空间 | 至少需要 1024MB 的磁盘空间,建议10G以上 |
| 浏览器 | Microsoft Edge150+,Google Chrome150+,Firefox154+,360浏览器16+ 等 |
# JakartaEE规范
金蝶Apusic应用服务器V10标准版产品规范。
表3:金蝶Apusic应用服务器V10标准版产品规范
| 规范/API | 版本 |
| Servlet | 4.0 |
| JSP | 2.3 |
| Expression Language | 3.0 |
| WebSocket | 1.1 |
# 术语
AAS:金蝶Apusic应用服务器
AAMS-[aas_version]:金蝶Apusic应用服务器标准版产品标识
APUSIC_HOME:金蝶Apusic应用服务器安装目录
# 产品清单
产品安装包通常打包为AAMS-[version].tar.gz或AAMS-[version].zip。
文中${APUSIC_HOME}表示应用服务器的安装目录。
表4:金蝶Apusic应用服务器V10标准版产品包
| 产品包 | 说明 |
| AAMS-[version].zip/AAMS-[version].tar.gz | 金蝶Apusic应用服务器V10标准版安装包 |
金蝶Apusic应用服务器V10标准版产品包说明。
表5:金蝶Apusic应用服务器V10标准版产品包说明
| 文件 | 说明 |
| bin | 应用服务器启动、停止等脚本所在的目录 |
| conf | 应用服务器配置文件所在的目录 |
| console | 应用服务器管控台所在的目录 |
| lib | 应用服务器JAR文件所在的目录 |
| logs | 应用服务器日志文件默认目录 |
| plugins | 应用服务器插件所在的目录 |
| store | 数据仓库目录,各类数据的集中存放地 |
| webapps | 自动部署应用程序包的目录 |
| webapps-console | 通过管控台部署应用程序包的目录 |
| webapps-jakarta | 部署JakartaEE规范应用程序包的目录 |
| temp | 应用服务器临时文件存放的目录 |
| work | 存放JSP编译后产生的class文件 |
| license.xml | 产品包的授权文件 |
# 许可证授权
AAS需要有对应的许可证才能正常使用,通常情况下,金蝶天燕会根据用户购买的产品版本配套对应的许可证。如果产品将要过期或者已经过期,可向金蝶天燕对接人员申请许可证,与此同时将产品的特征码发给对接人员。
许可证位置为${APUSIC_HOME}/license.xml。
# 标准版获取特征码
- 可以运行
bin目录下命令apusic获取,类似格式:
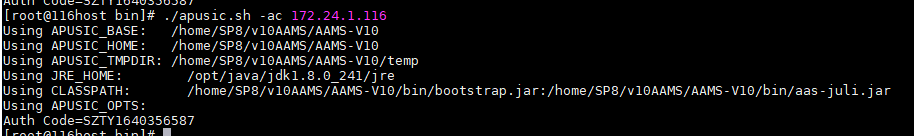
apusic -ac [ethname or ip]
其中[ethname or ip]表示可以输入ip地址或者mac地址的名称,例如可以输入常用ip地址如 172.x.x.1作为参数获取软件特征码(适用Windows、linux):
apusic -ac 172.x.x.1
输出格式如下,Auth Code=软件特征码:
Auth Code=SZTY263537626
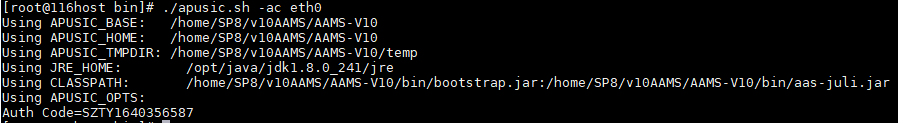
- 也可以输入网卡名称获取特征码(适用linux,可以通过ifconfig获取网卡名称)
apusic -ac ens192
输出格式如下,Auth Code=软件特征码:
Auth Code=SZTY1640356587
# 嵌入式部署方式获取特征码
在与springboot整合的方式下,没有获取特征码的apusic命令,需要依赖用户的应用进行获取。
如果已经有临时的授权文件可以启动应用,则先把授权文件移除,然后在启动命令中增加JVM参数apusic-ac,取值为ip地址或者网卡名称,类似如下,eth3为测试机器的网卡名称,需要根据实际的网络信息修改:
java -Dapusic-ac=eth3 -jar [你的应用jar包名].jar
由于没有授权文件,应用启动会停止,在停止前会打印特征码信息,类似如下,Auth Code=特征码内容:
Auth Code=SZTY263537626
license is invalid.
2
# 提示解读
- 如果使用了过期的授权文件,会出现如下的提示(省略了日志处理器信息),提示时间过期以及获取特征码的命令。
get auth code:apusic -ac [ip or ethname]
license is invalid,out of date.
2
- 如果使用了错误特征码进行启动,会出现如下的提示(省略了日志处理器信息):
get auth code:apusic -ac [ip or ethname]
license is invalid,ac not granted!SZTY263537626 [Apusic Application Server10]43
2
其中后面的43为授权文件的version,和原有非kbc授权license的lic_ver标识相同。如果标识和产品名称、产品版本一致,就可以确定是特征码错误。也可以通过 apusic -ac XX命令来打印特征码对比,XX为申请特征码时使用的ip或网卡名称信息。
- 如果使用了其他产品的授权文件进行启动,如使用v10企业版的授权文件启动标准版v10.0出现如下的提示:
get auth code:apusic -ac [ip or ethname]
license is invalid,ac not granted!SZTY263537626 [Apusic Application Server10]46
2
提示信息的46表示这个授权是v10.0企业版的授权文件,[] 里面内容和实际的介质可以确定是v10标准版,所以不能启动。
下面的提示,则表示使用了v9.0企业版的授权文件(参考标识字符4):
get auth code:apusic -ac [ip or ethname]
license is invalid,ac not granted!SZTY1640356587 [Apusic Application Server10]4
2
也可以通过apusic -ac XX打印特征码进行对比特征码,XX为申请特征码时使用的ip或网卡名称信息。
4.生成特征码只能用于本机进行生成,比如不能给别的IP地址申请,会提示ip not supported。
# 安装和运行
下面介绍金蝶 Apusic 应用服务器标准版作为一个完整的产品进行使用,${APUSIC_HOME} 表示产品安装的根目录。
# 安装
安装前请确认已安装JDK 8+。
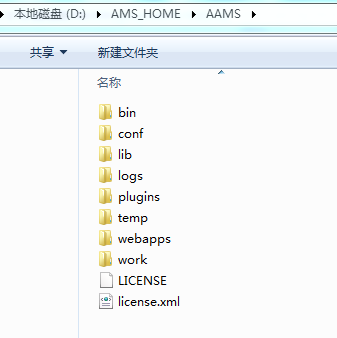
解压 AAMS-${version}.zip或AAMS-${version}.tar.gz 到 ${APUSIC_HOME} 目录下,如下图所示:
# 卸载
将产品包安装目录${APUSIC_HOME} 目录下所有文件删除即可完成卸载操作。
# 运行
# 在Linux环境下
将应用程序打包文件,如test1.war,放置${APUSIC_HOME}/webapps/目录下;
方式一:进入安装目录${APUSIC_HOME}/bin,执行apusic.sh run。
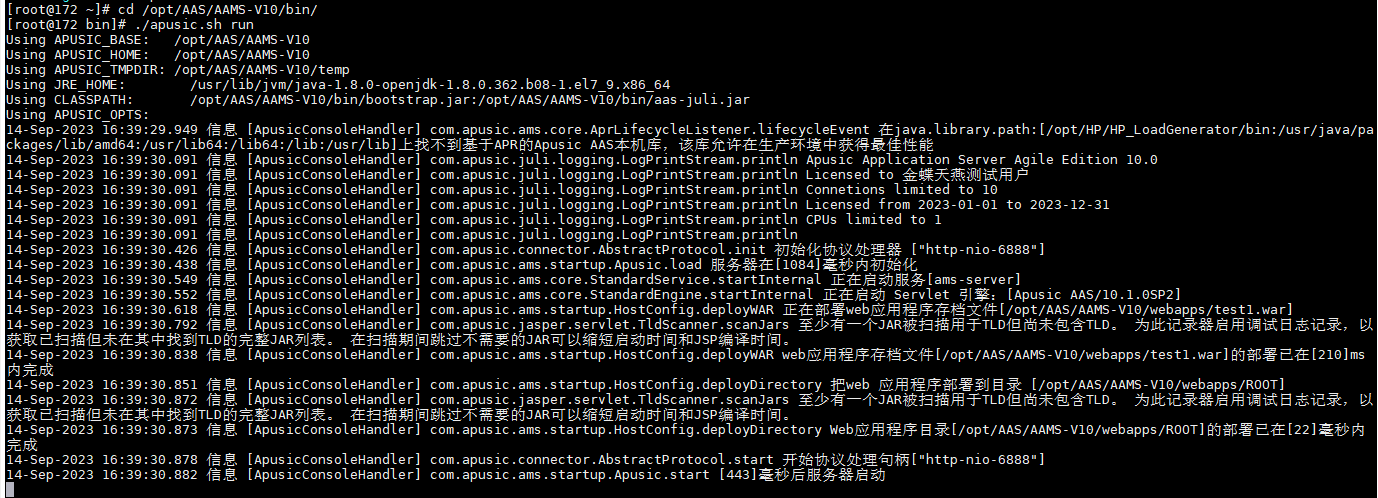
方式二:进入安装目录${APUSIC_HOME}/bin,执行startapusic.sh。
方式三:如果需要使用调试模式(debug),可在启动脚本,apusic.sh 中设置JPDA_OPTS,如:
JPDA_OPTS="-agentlib:jdwp=transport=dt_socket,server=y,suspend=n,address=8000"
执行 apusic.sh jpda start 。
# 在 Windows环境下
将应用程序打包文件,如test1.war,放置${APUSIC_HOME}\webapps\目录下;
方式一:进入安装目录${APUSIC_HOME}\bin, 执行apusic.bat run。
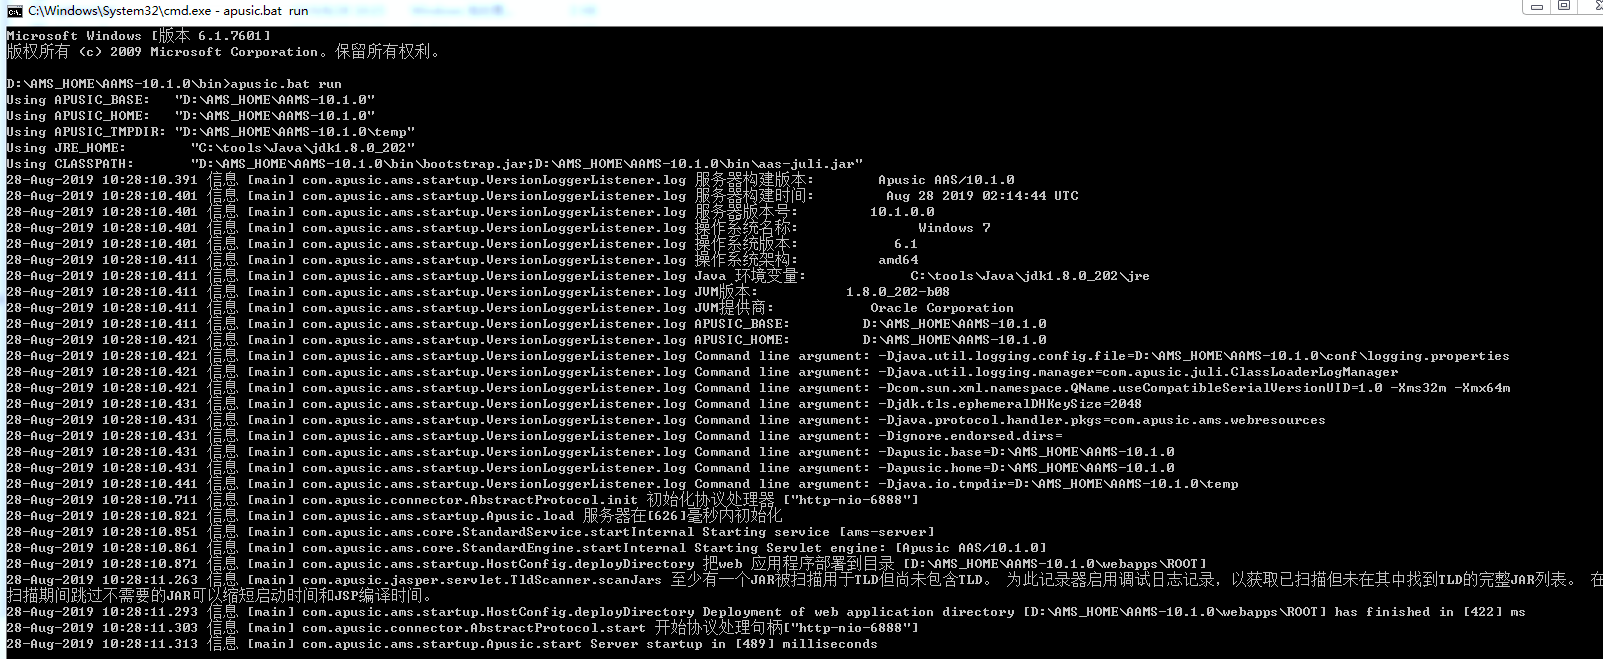
方式二:进入安装目录${APUSIC_HOME}\bin,执行startapusic.bat。
方式三:如果需要使用调试模式(debug),可在启动脚本,apusic.bat 中设置JPDA_OPTS,如:
JPDA_OPTS=-agentlib:jdwp=transport=dt_socket,server=y,suspend=n,address=8000
执行 apusic.bat jpda start 。
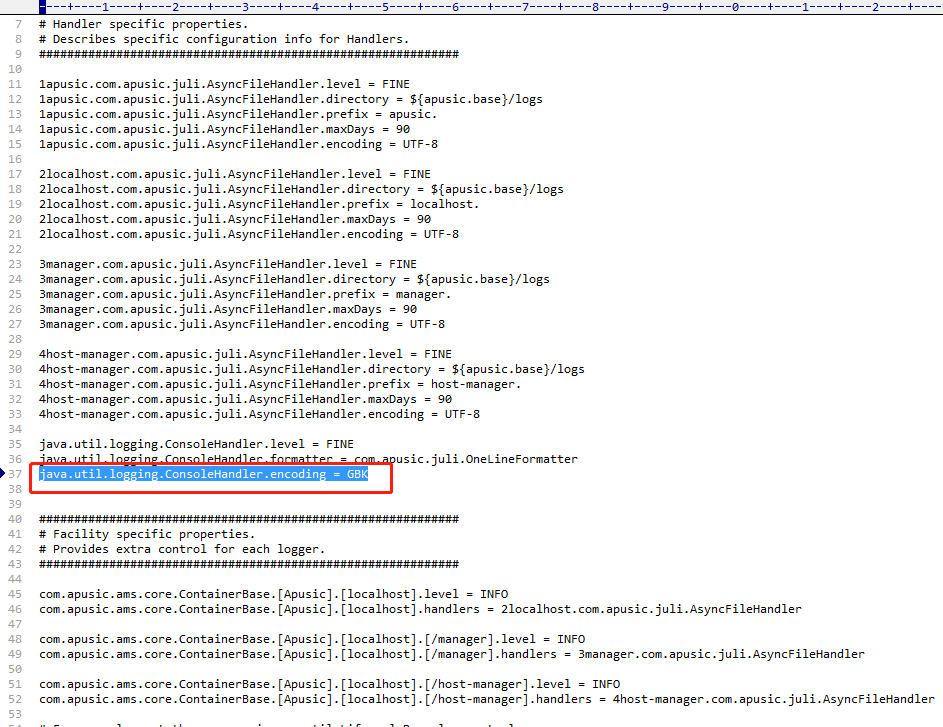
建议优先检查系统默认编码是否为UTF-8。如果 Windows 启动出现乱码,则可通过修改 conf/logging.properties 文件,把控制台日志编码设置为 GBK。
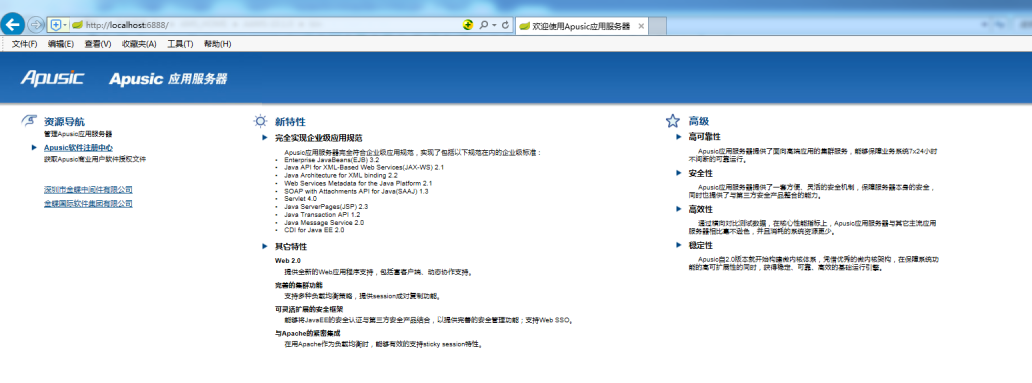
启动完成后,在浏览器中输入 http://<IP>:6888 进行访问,如果是本机,则输入 <http://localhost:6888>。
访问前需要开放6888端口。
出现如下的界面表示成功:
# 停止
# 在Linux环境下
1、Ctrl + C
前端启动状态下,可以直接Ctrl + C退出,停止AAS。
2、stopapusic.sh
进入安装目录${APUSIC_HOME}/bin,执行stopapusic.sh。
3、kill进程
可以通过kill [进程号] 方式停止。
# 在 Windows环境下
1、Ctrl + C
前端启动状态下,可以直接Ctrl + C退出,停止AAS。
2、stopapusic.bat
进入安装目录${APUSIC_HOME}\bin,执行stopapusic.bat。
3、停止进程
可以打开任务管理器,找到对应进程,停止运行。
# 内置账户和角色
应用服务器管理控制台基于RBAC的三元分立的权限控制,内置三种角色,分别为系统管理员(sysadmin)、安全管理员(security)、审计员(auditor),不能进行修改和删除
| 角色名称 | 核心定位 | 授予的功能模块权限 |
|---|---|---|
| 系统管理员(sysadmin) | 系统运维与用户创建 | 首页概览 用户管理:用户创建 / 查看,其他除安全管理员和审计员之外的权限 |
| 安全管理员(security) | 安全策略与授权负责人 | 首页概览 用户管理:用户查看、用户操作、授权 角色管理 安全配置:密码策略配置、审计日志配置、业务配置备份、邮件验证配置、动态码验证配置 |
| 审计员(auditor) | 操作监督与审计负责人 | 登录审计、操作审计、首页概览 |
系统内置三个默认的用户:
- **admin:**默认的系统管理员用户,不可删除和修改
- **secure:**默认的安全管理员用户,不可删除和修改
- **audit:**默认的审计员用户,不可删除和修改
首次登录后系统会强制修改密码,下面密码为初始密码。
| 账号 | 密码 | 角色 | 说明 |
|---|---|---|---|
| admin | Apusic@123 | 系统管理员 | 不可删除/修改 |
| secure | Apusic@123 | 安全管理员 | 不可删除/修改 |
| audit | Apusic@123 | 审计员 | 不可删除/修改 |
系统内部用户和资源拥有密级标识,用于控制用户访问不同的密级资源,密级分为三个等级:
- 秘密:涉及一般性敏感信息,仅限特定授权人员访问。
- 机密:涉及核心业务数据,仅限高层级授权人员访问。
- 绝密:涉及系统命脉或最高机密,仅限极少数核心人员访问。
用户第一次登录需要修改密码,修改密码成功后方可进行业务操作。
# 系统登录与首次访问
# 打开登录页面
在浏览器中访问系统地址:http://127.0.0.1:6848/aas-console/login

页面元素说明:
| 元素 | 说明 |
|---|---|
| 用户名 | 输入系统账号,如 admin |
| 密码 | 输入对应密码 |
| 验证码 | 输入随机验证码 |
| 登录按钮 | 提交登录信息 |
# 输入账号密码
使用系统管理员账号登录:
- 用户名:
admin - 密码:
Apusic@123
说明:登录时前端会对用户名、密码进行 AES 加密后传输。若系统开启验证码、邮箱验证码或 OTP 双因子认证,登录页会额外显示对应输入项。
注意:邮箱验证码和 OTP 双因子认证 不能同时开启,只能开启其中一个或者都不开启。邮箱验证开启后,需要每个用户在个人信息中设置邮箱。
# 首次登录强制修改密码
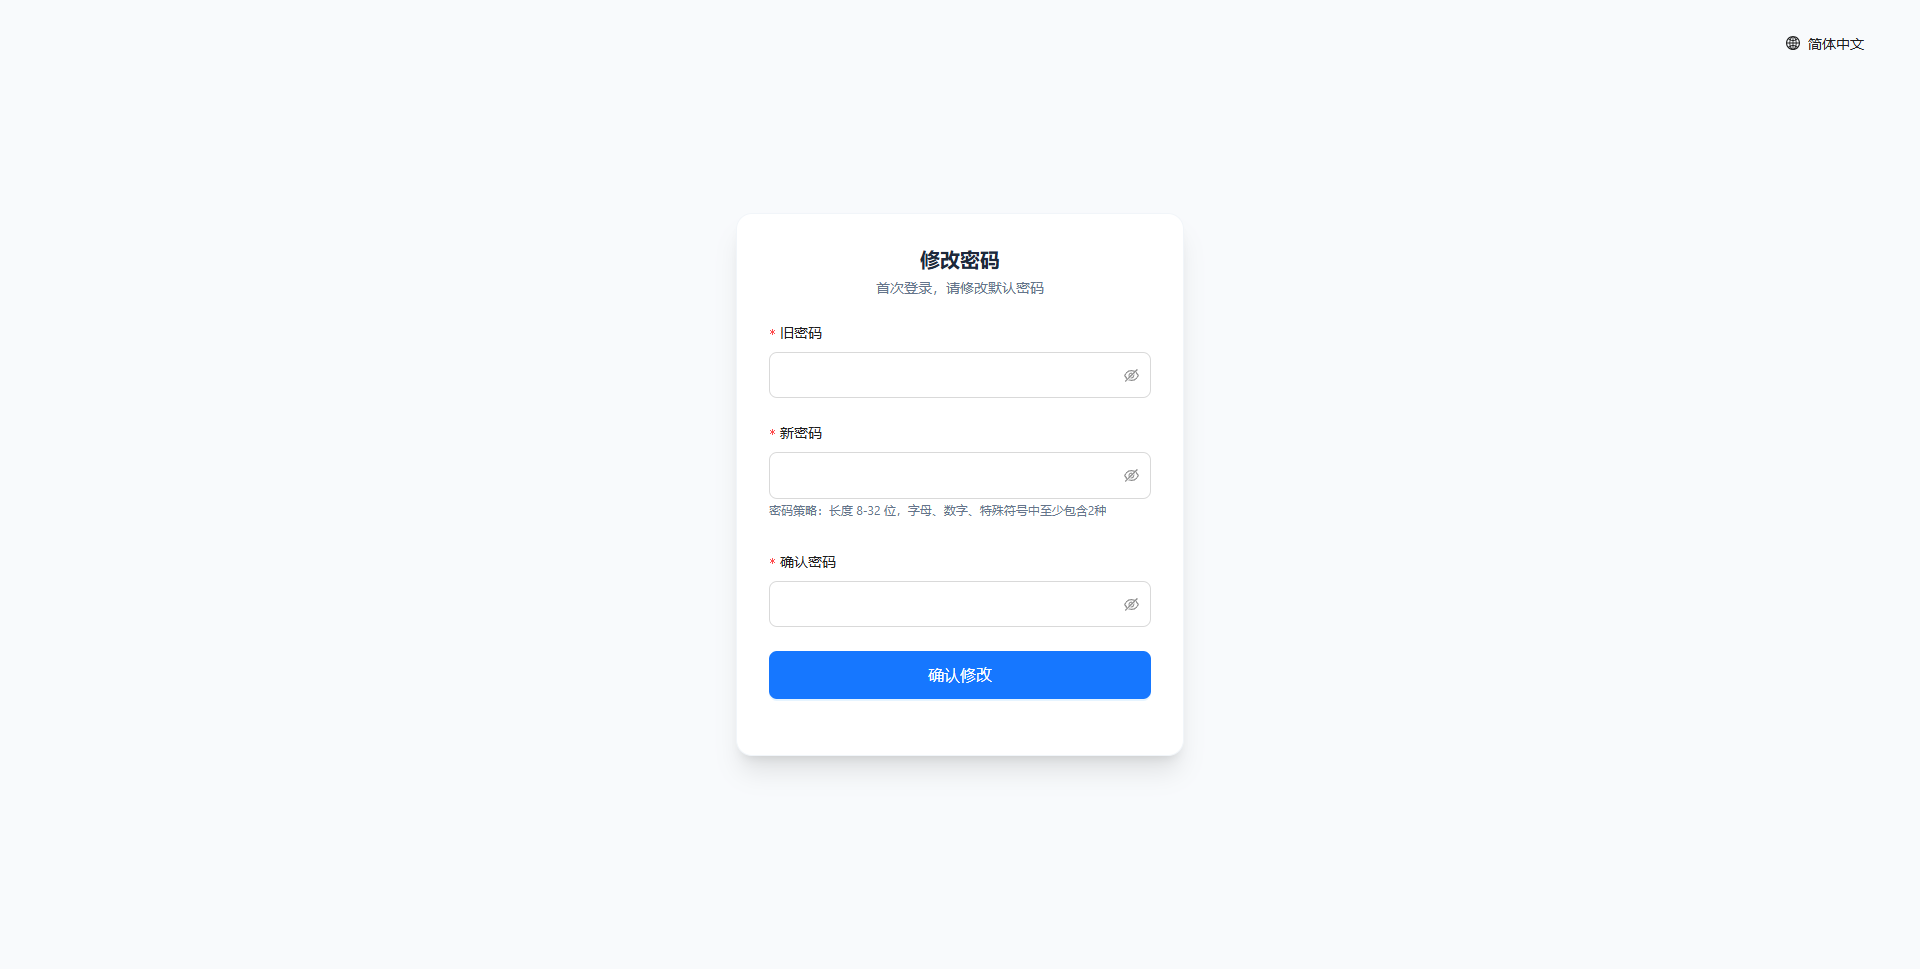
首次登录时,系统会强制要求修改密码。输入旧密码、新密码、确认密码后点击“修改”,成功后进入首页。
新密码需符合系统密码策略(最小长度 8 位,必须包含字母、数字、特殊字符中的至少 2 种或 3 种)。
# OTP 双因子绑定(如启用)
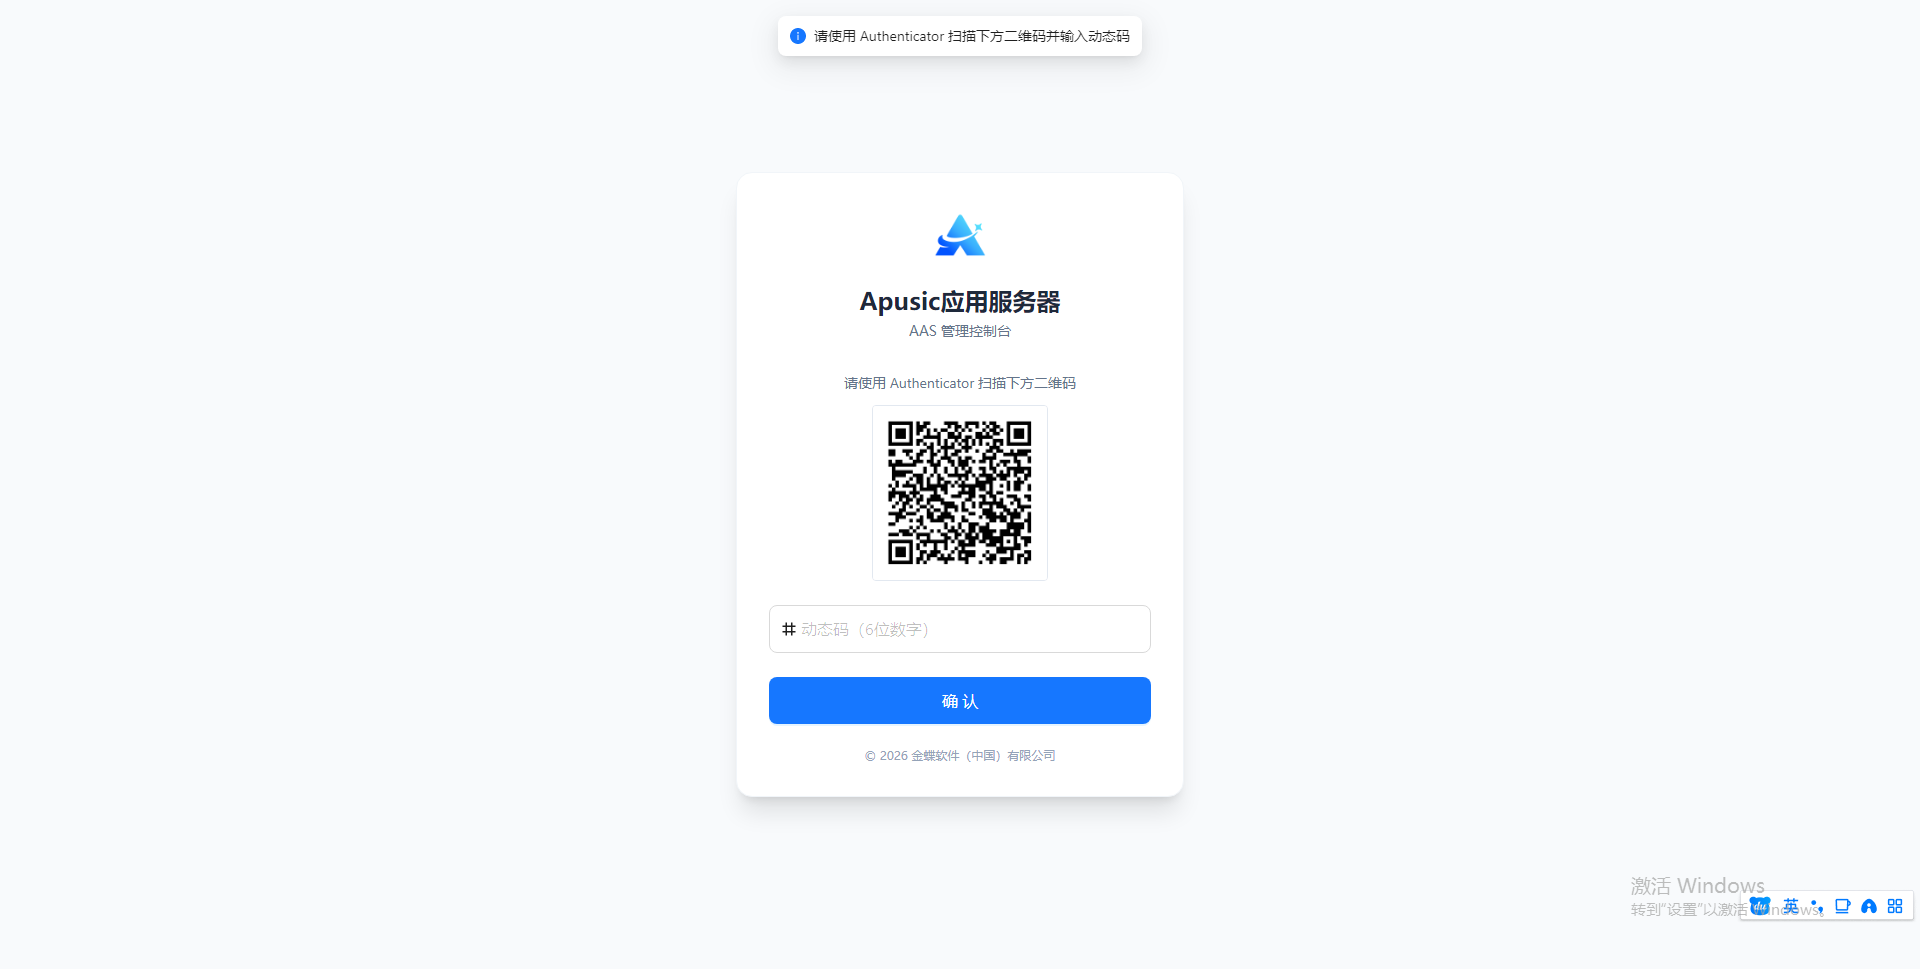
若系统开启 OTP,输入用户名密码验证码登录后,进入二次验证页面,即二维码绑定页面。如下图:
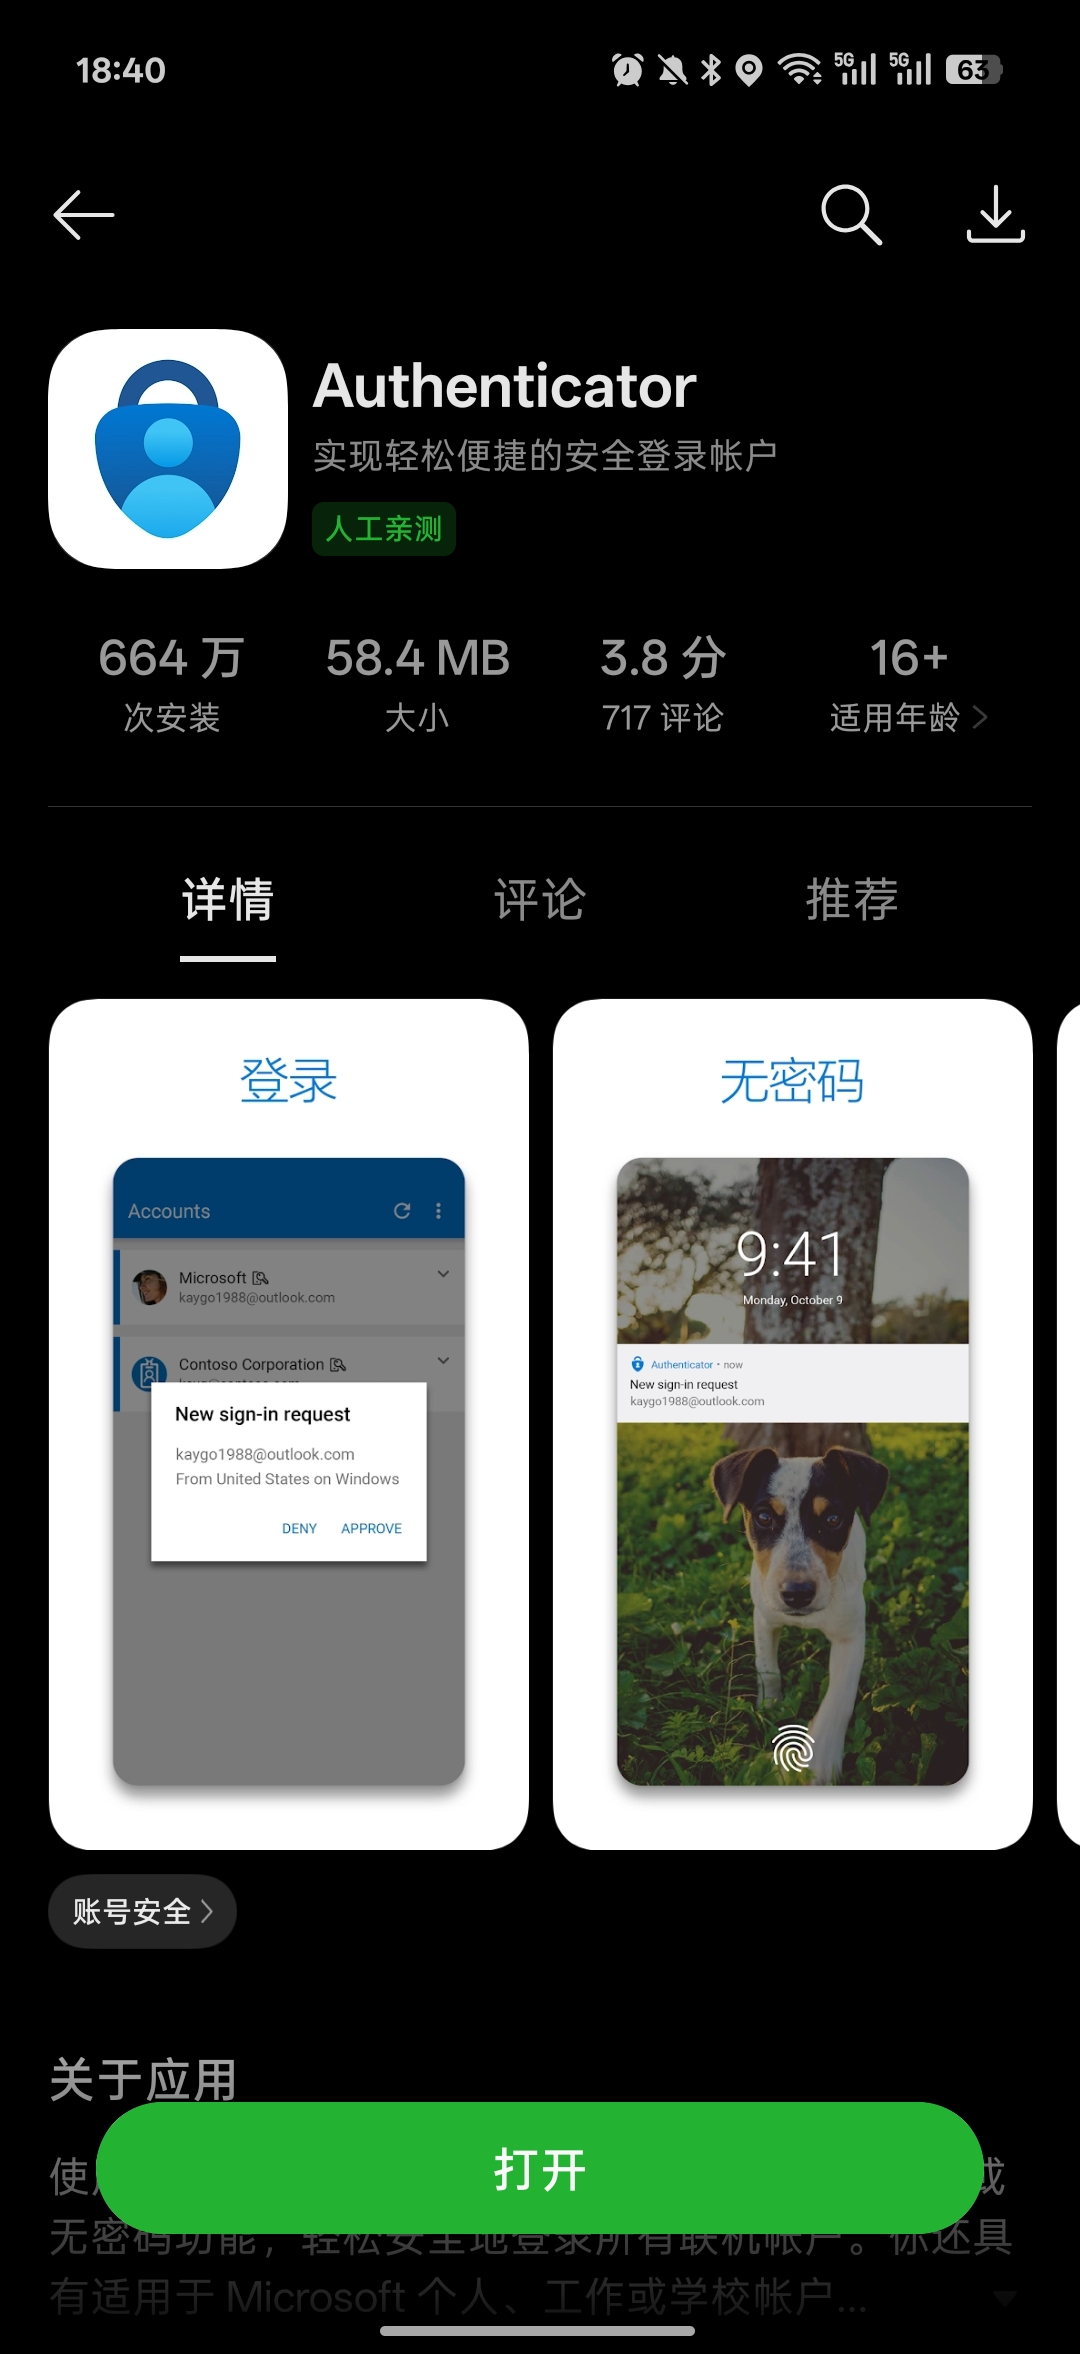
手机应用市场,搜索 Authenticator ,然后下载安装,扫描对应的二维码:
扫描二维码之后,显示对应的用户名相关信息:AAS-Console,并点击 AAS-Console
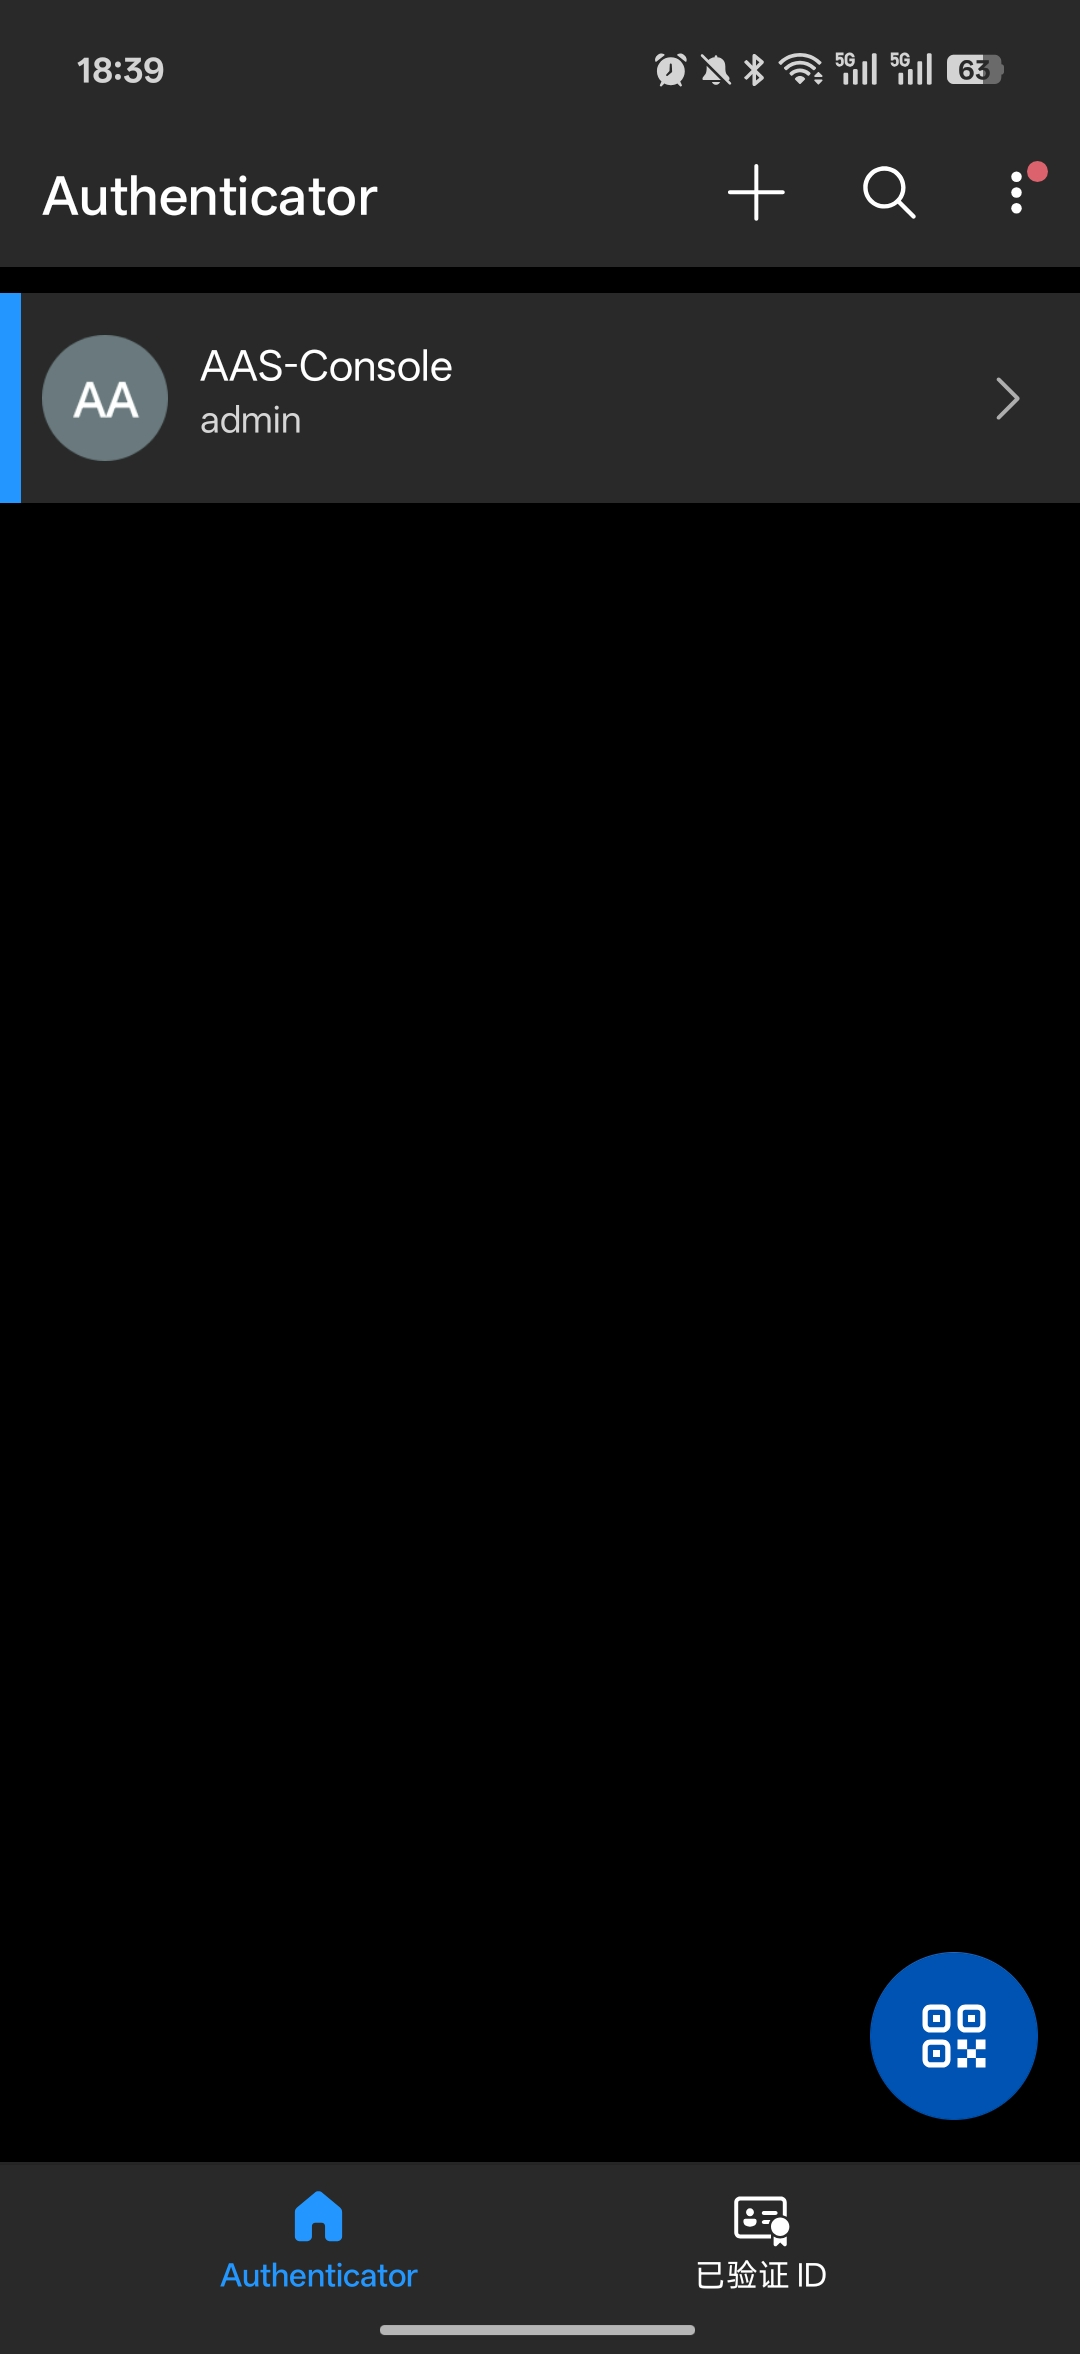
显示验证码
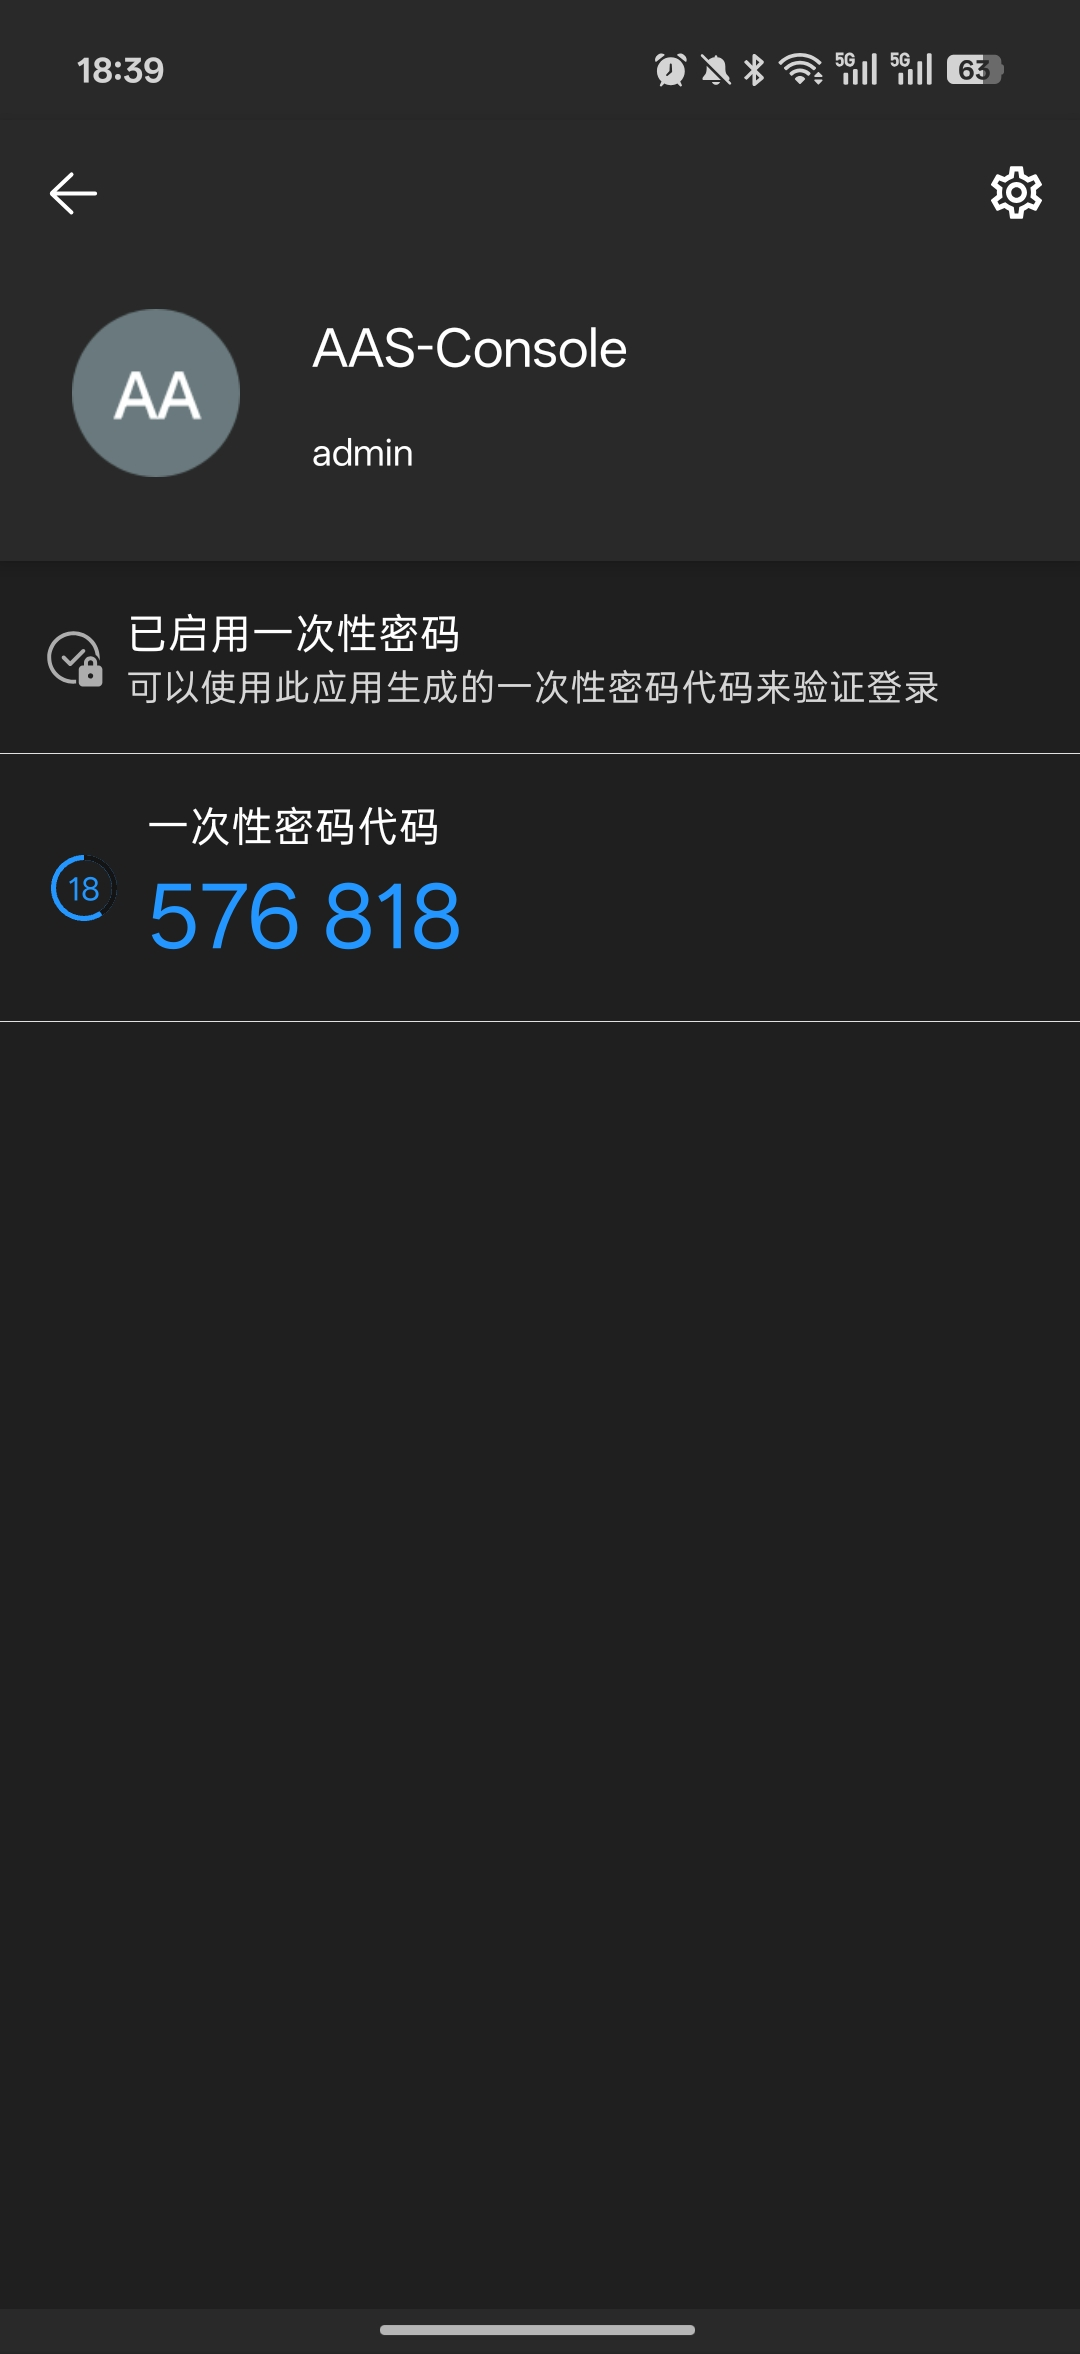
然后在登录页面输入验证码,即可登录。
# 邮箱 双因子绑定(如启用)
若系统开启 邮箱验证,输入用户名密码后,点击发送验证码按钮,接着输入邮箱中收到的6位验证码。如下图:

# 语言设置
语言设置功能用于配置管理控制台的界面显示语言,支持中文简体、中文繁体、英文三种语言的切换,满足多语言运维场景需求。
点击登录页面右上角语言图标,默认为【中文简体】,点击可切换语言:
语言设置页面属性说明:
| 配置名称 | 配置参数 | 说明 |
| 语言 | language | 控制台界面显示语言。合法输入值:单选,可选 中文简体(zh_CN)、中文繁体(zh_TW)、English(en),同一时间仅允许选择一种。默认值:中文简体(zh_CN)。 |
# 首页概览
# 进入首页
登录成功后默认进入首页概览页面,展示当前 Apusic 应用服务器实例的核心运行信息。
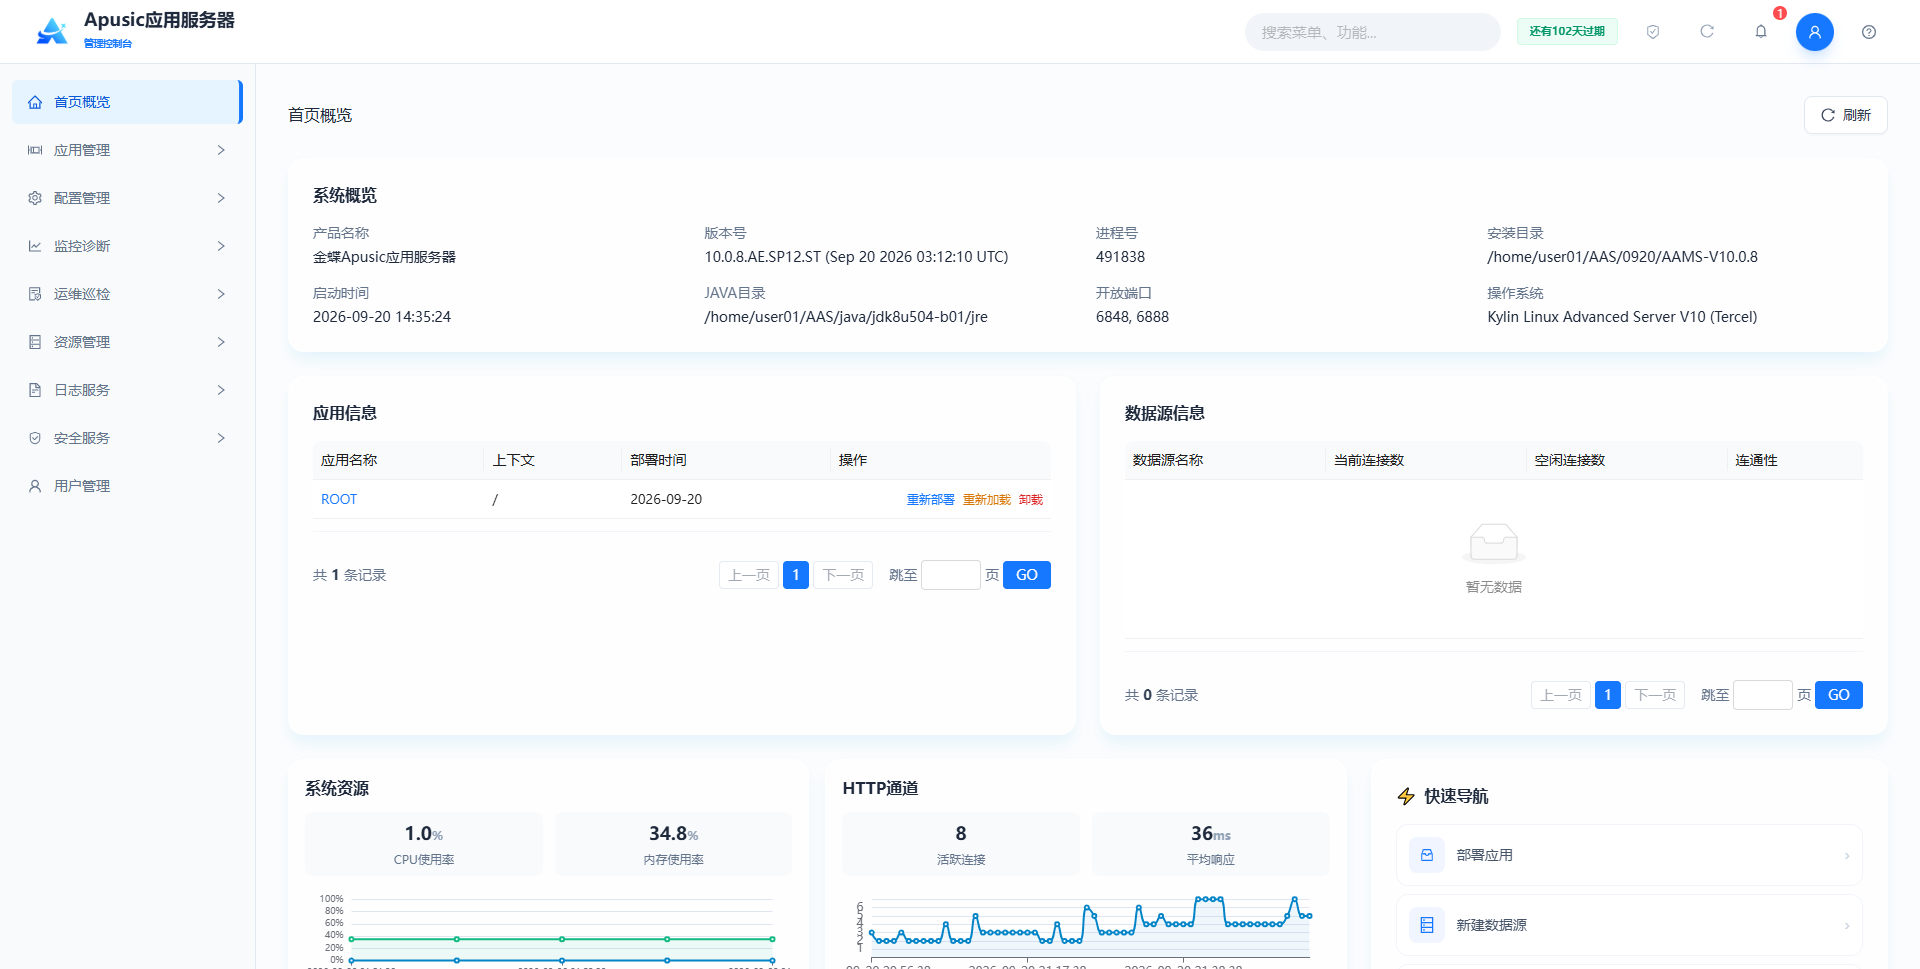
# 系统概览字段说明
| 字段名称 | 说明 | 截图示例 |
|---|---|---|
| 版本号 | 当前 Apusic 服务器版本 | 10.0.8.AE.SP12.ST |
| 进程号 | AAS 主服务操作系统 PID | 491838 |
| 安装目录 | 服务程序部署根目录 | /home/user01/AAS/0920/AAMS-V10.0.8 |
| 启动时间 | 服务器启动时间戳 | 2026-09-20 16:49:37 |
| JAVA 目录 | JDK 安装路径 | /home/user01/AAS/java/jdk8u504-b01/jre |
| 开放端口 | HTTP/HTTPS/Shutdown 监听端口集合 | 6848, 6888 |
| 操作系统 | 宿主机操作系统版本 | Kylin Linux V10 |
# 页面区域说明
首页采用卡片模块化布局,主要包含以下区域:
| 区域 | 说明 |
|---|---|
| 系统概览 | 展示版本号、进程号、安装目录、启动时间、JDK 目录、开放端口、操作系统; |
| 应用信息 | 以表格方式展示已部署应用,支持分页;列包含应用名称、上下文、部署时间、操作; |
| 系统资源 | 展示 CPU 使用率、内存使用率; |
| JVM 内存 | 展示堆内存、非堆内存; |
| HTTP 通道 | 展示活跃连接数、平均响应时间、当前连接数、错误连接数; |
| 数据源信息 | 展示连接池名称、当前连接、空闲连接、连通性; |
| 会话信息 | 展示新建会话数、活跃会话数、默认会话超时时间; |
| 快速导航 | 快速导航链接,可快速跳转到部署应用、新建数据源、JVM 配置、HTTP 通道、日志查看等功能页面。 |
# 应用信息字段说明
| 字段 | 说明 |
|---|---|
| 应用名称 | 已部署应用的逻辑名称,点击可进入应用编辑页 |
| 上下文 | 应用访问路径 |
| 状态 | 运行中 / 已停止 |
| 操作 | 重新部署、重新加载、卸载 |
# 快捷导航
首页右侧或顶部提供常用功能快捷入口,可快速跳转到部署应用、新建数据源、JVM 配置、HTTP 通道、日志查看等功能页面。
# 顶部功能区
# 全局搜索
在顶部搜索框输入菜单或功能名称,可快速定位菜单栏并跳转。
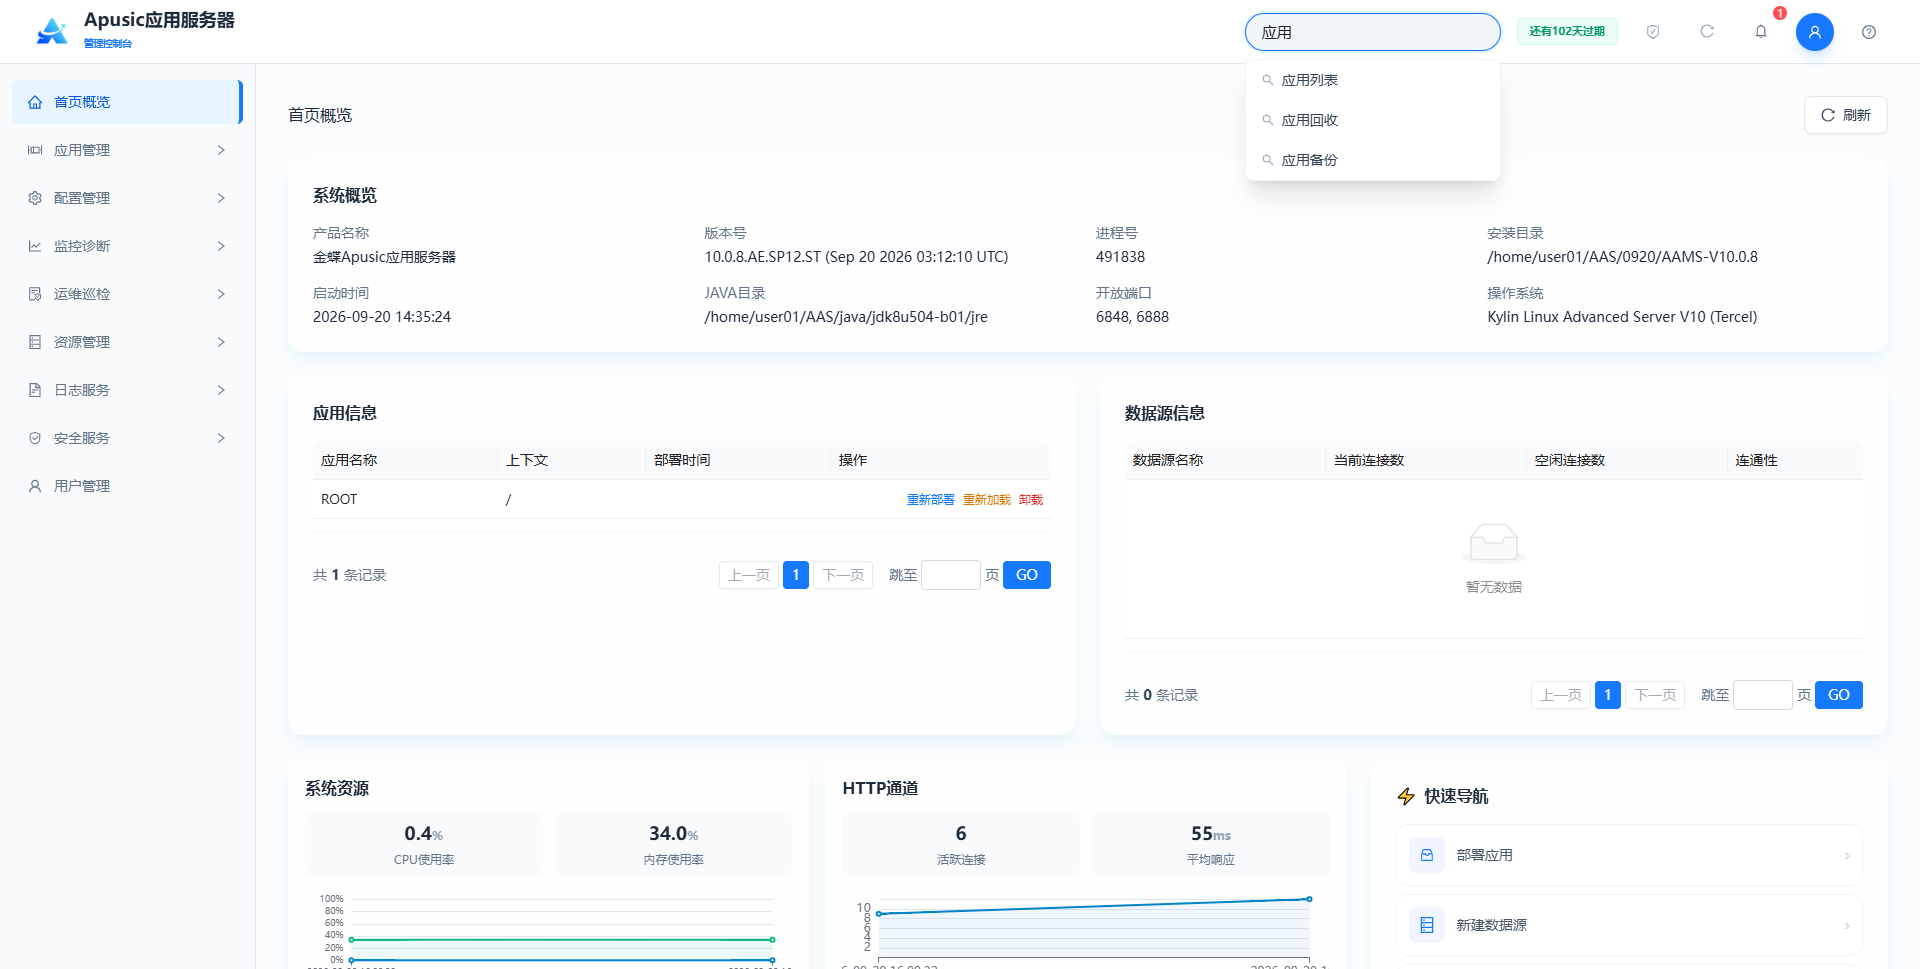
# 授权信息
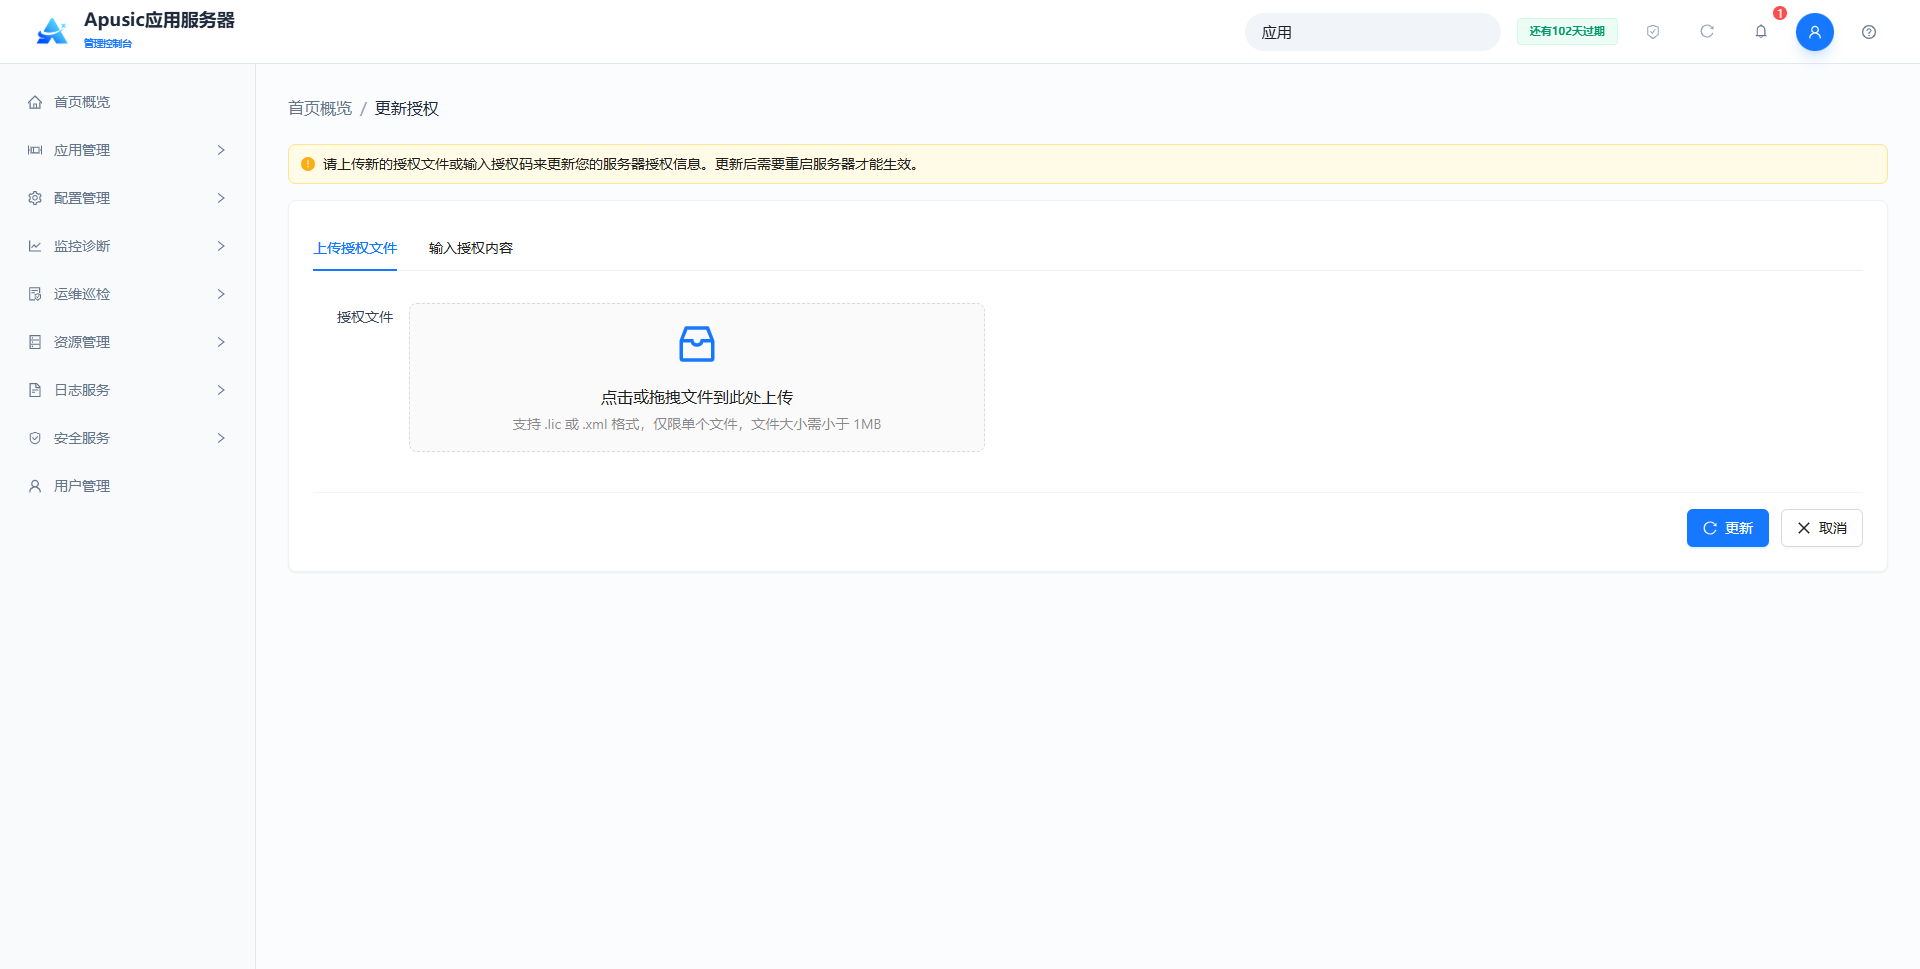
点击右上角授权图标,点击查看授权,可展示授权有效期、授权用户、授权类型。
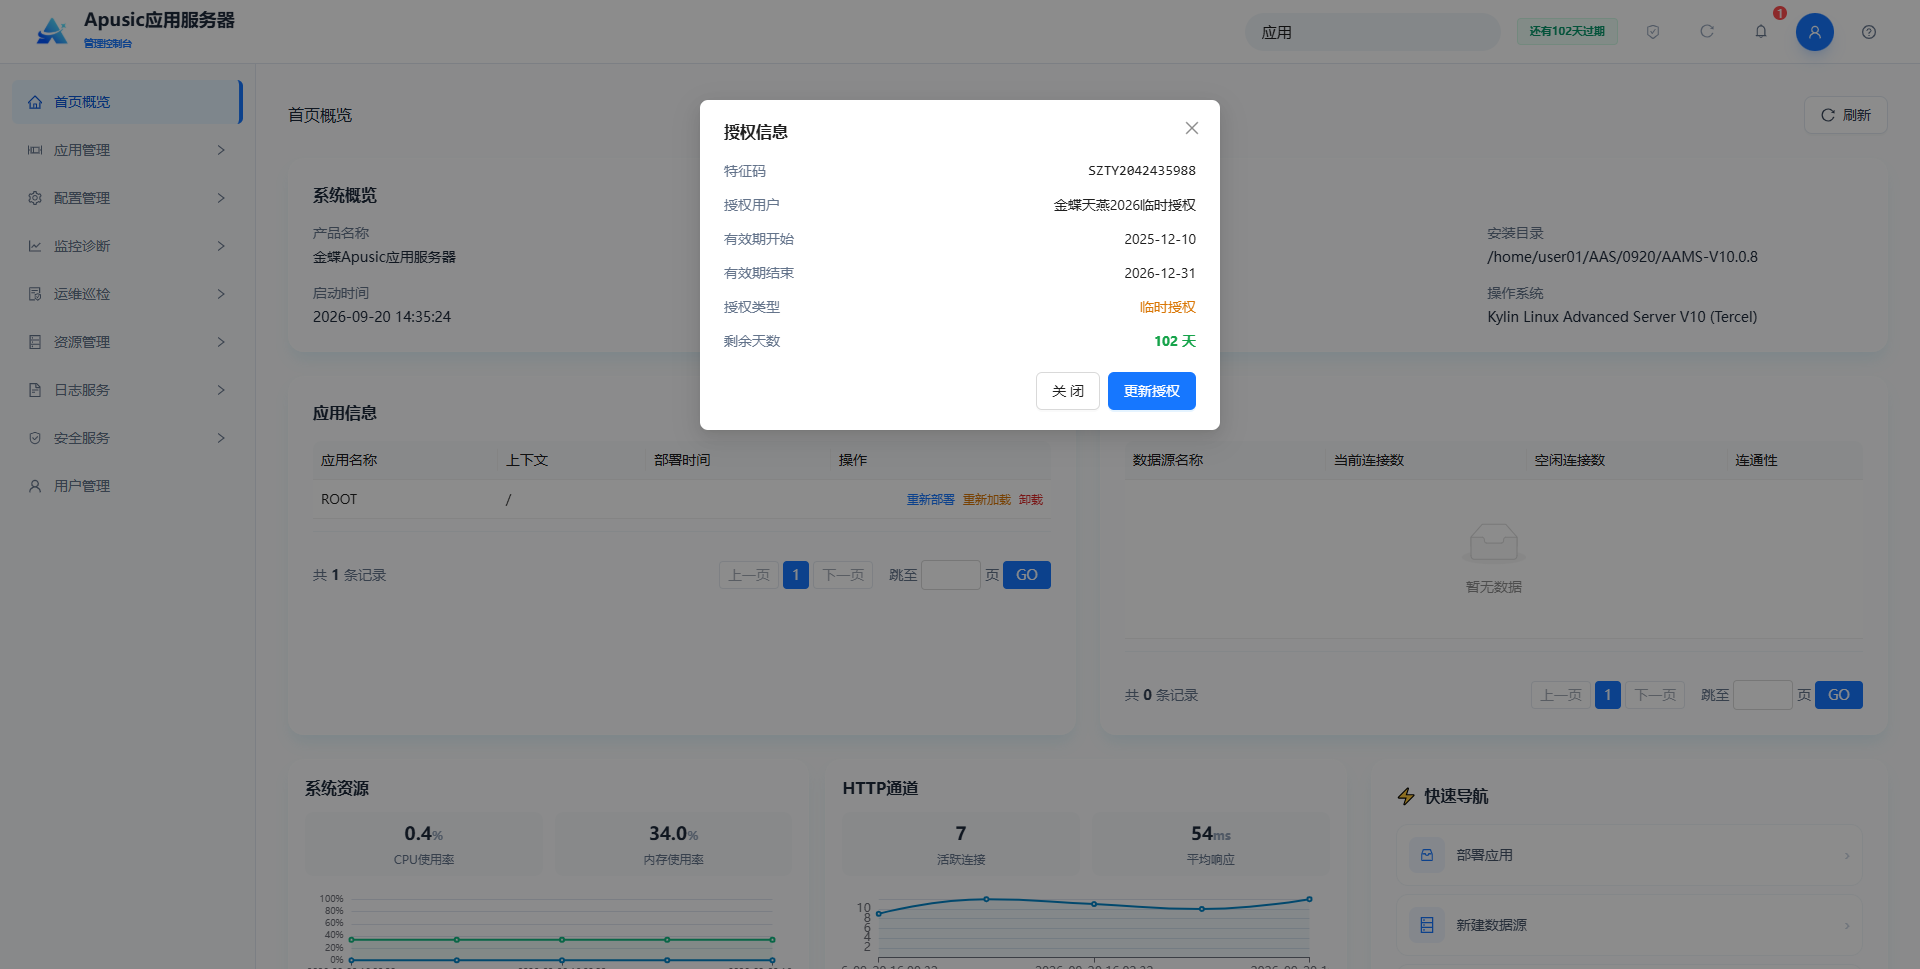
点击更新授权,可上传授权文件进行授权更新:
注意:更新授权后需重启服务器才能生效。
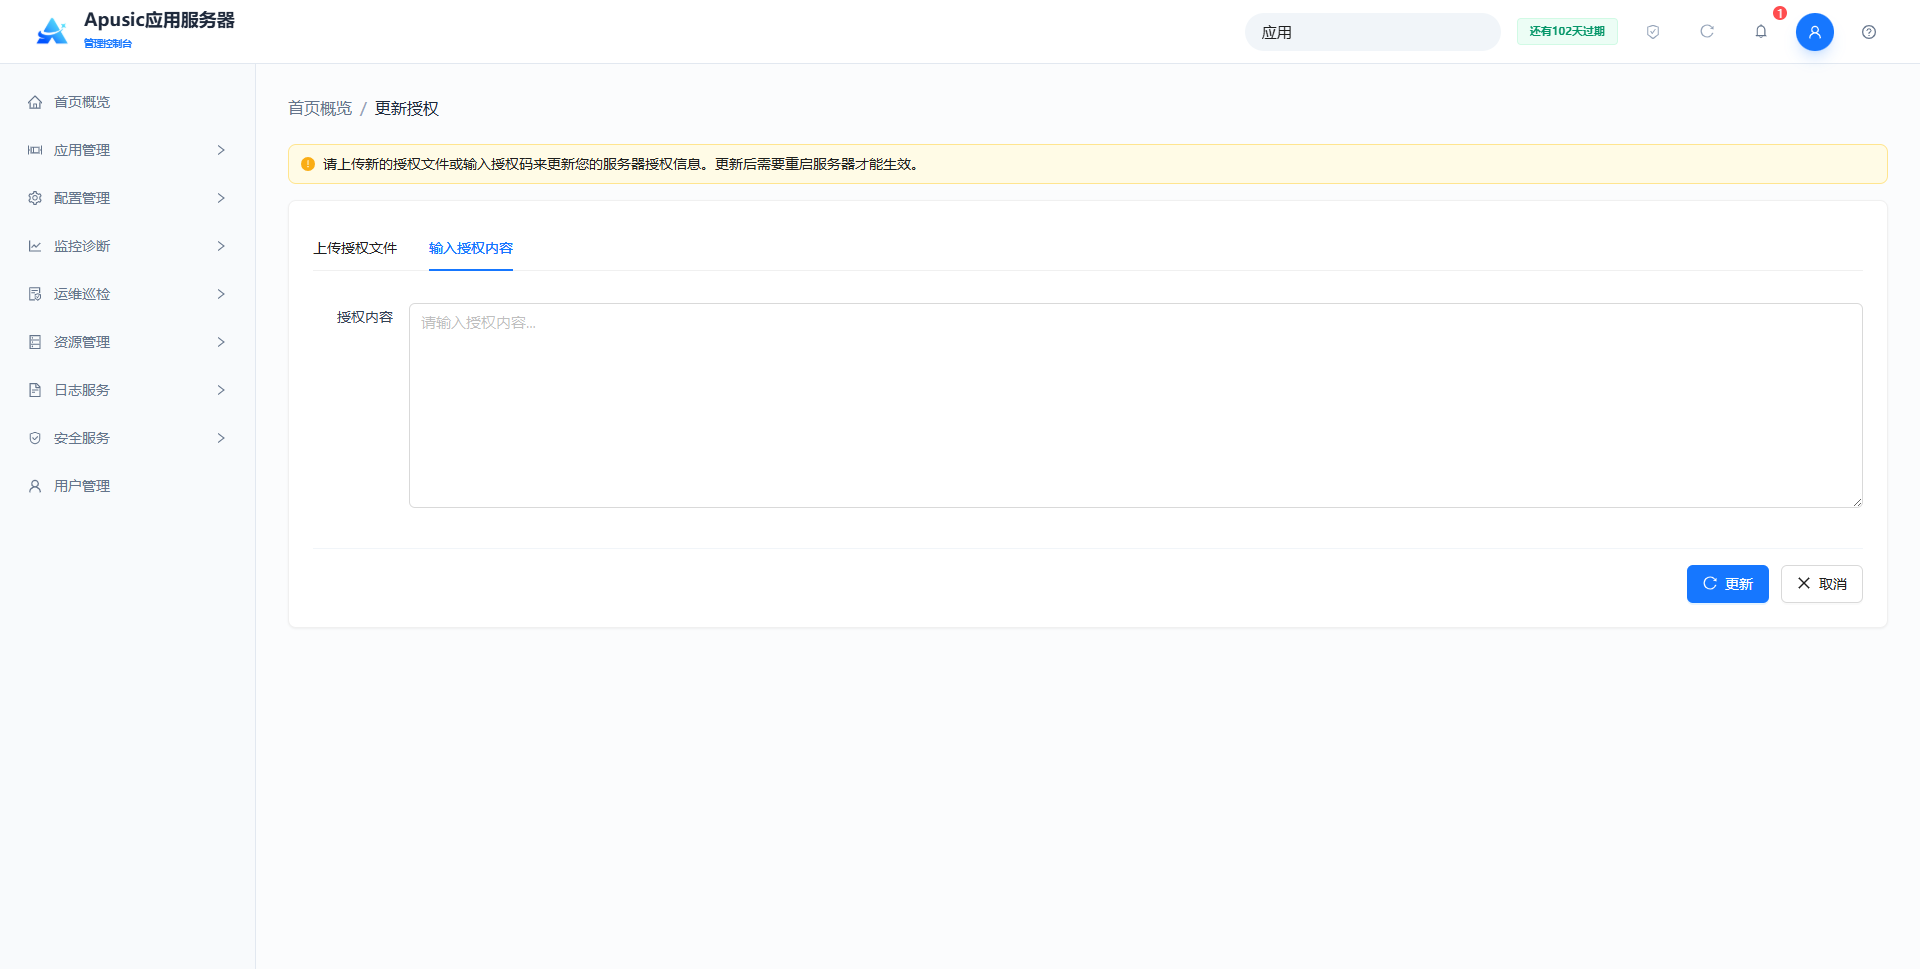
或输入授权内容更新授权:
注意:更新授权后需重启服务器才能生效。
# 重启服务器
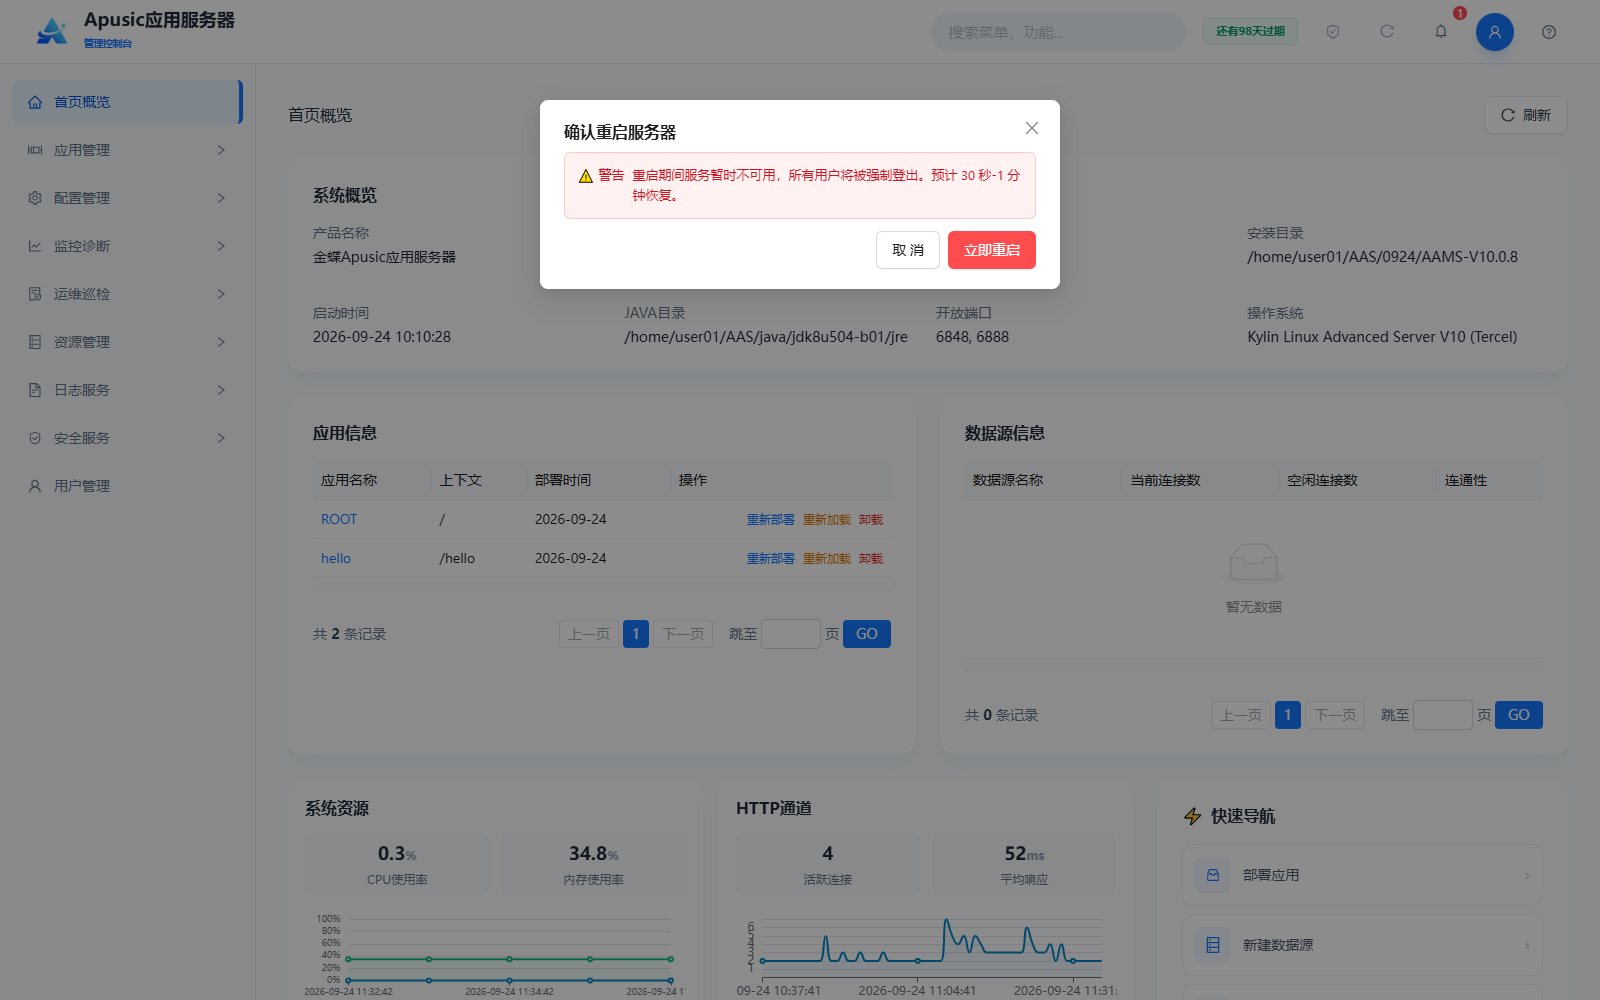
点击顶部“重启服务器”图标按钮,可在线重启应用服务器。弹出“确认重启服务器”对话框,提示重启期间服务暂时不可用、所有用户将被强制登出,预计 30 秒-1 分钟恢复;点击“立即重启”后服务器开始重启,点击“取消”放弃操作。
注意:重启期间服务暂时不可用,请在业务低峰期执行该操作。
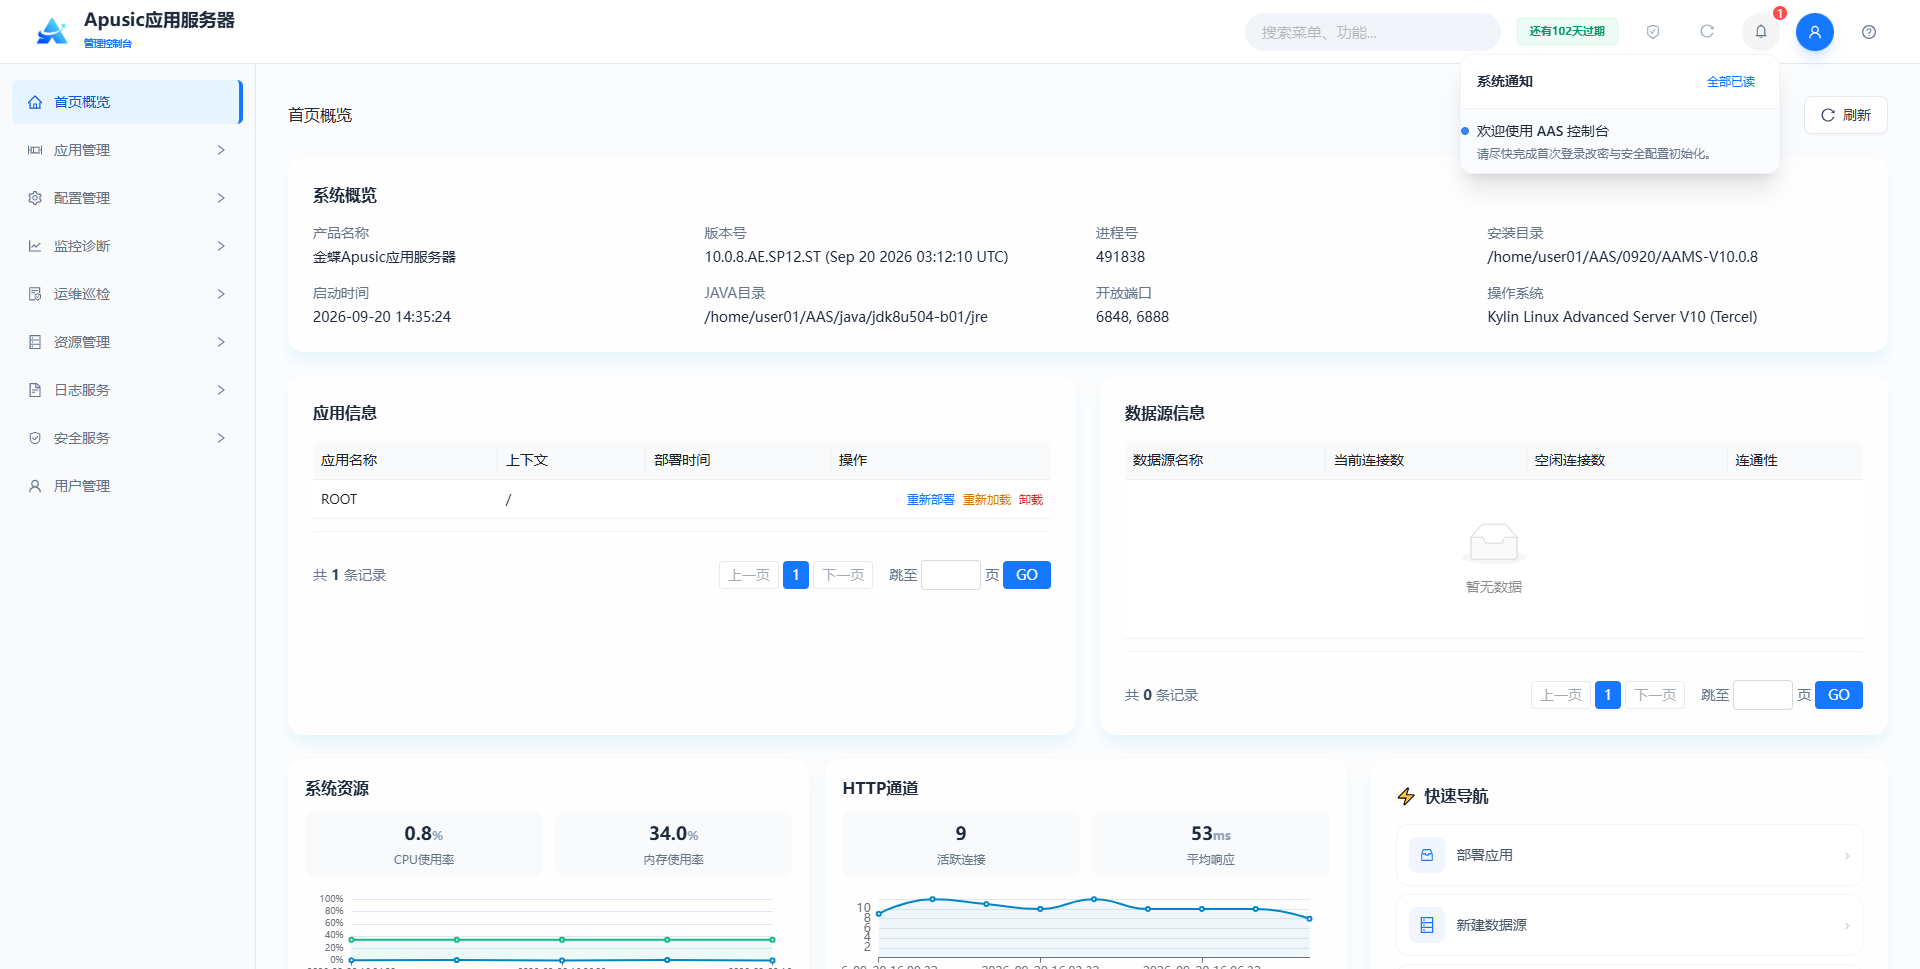
# 系统通知
点击通知图标查看未读通知,点击通知项可标记已读。
# 用户信息
点击用户头像,下拉选择修改个人信息。
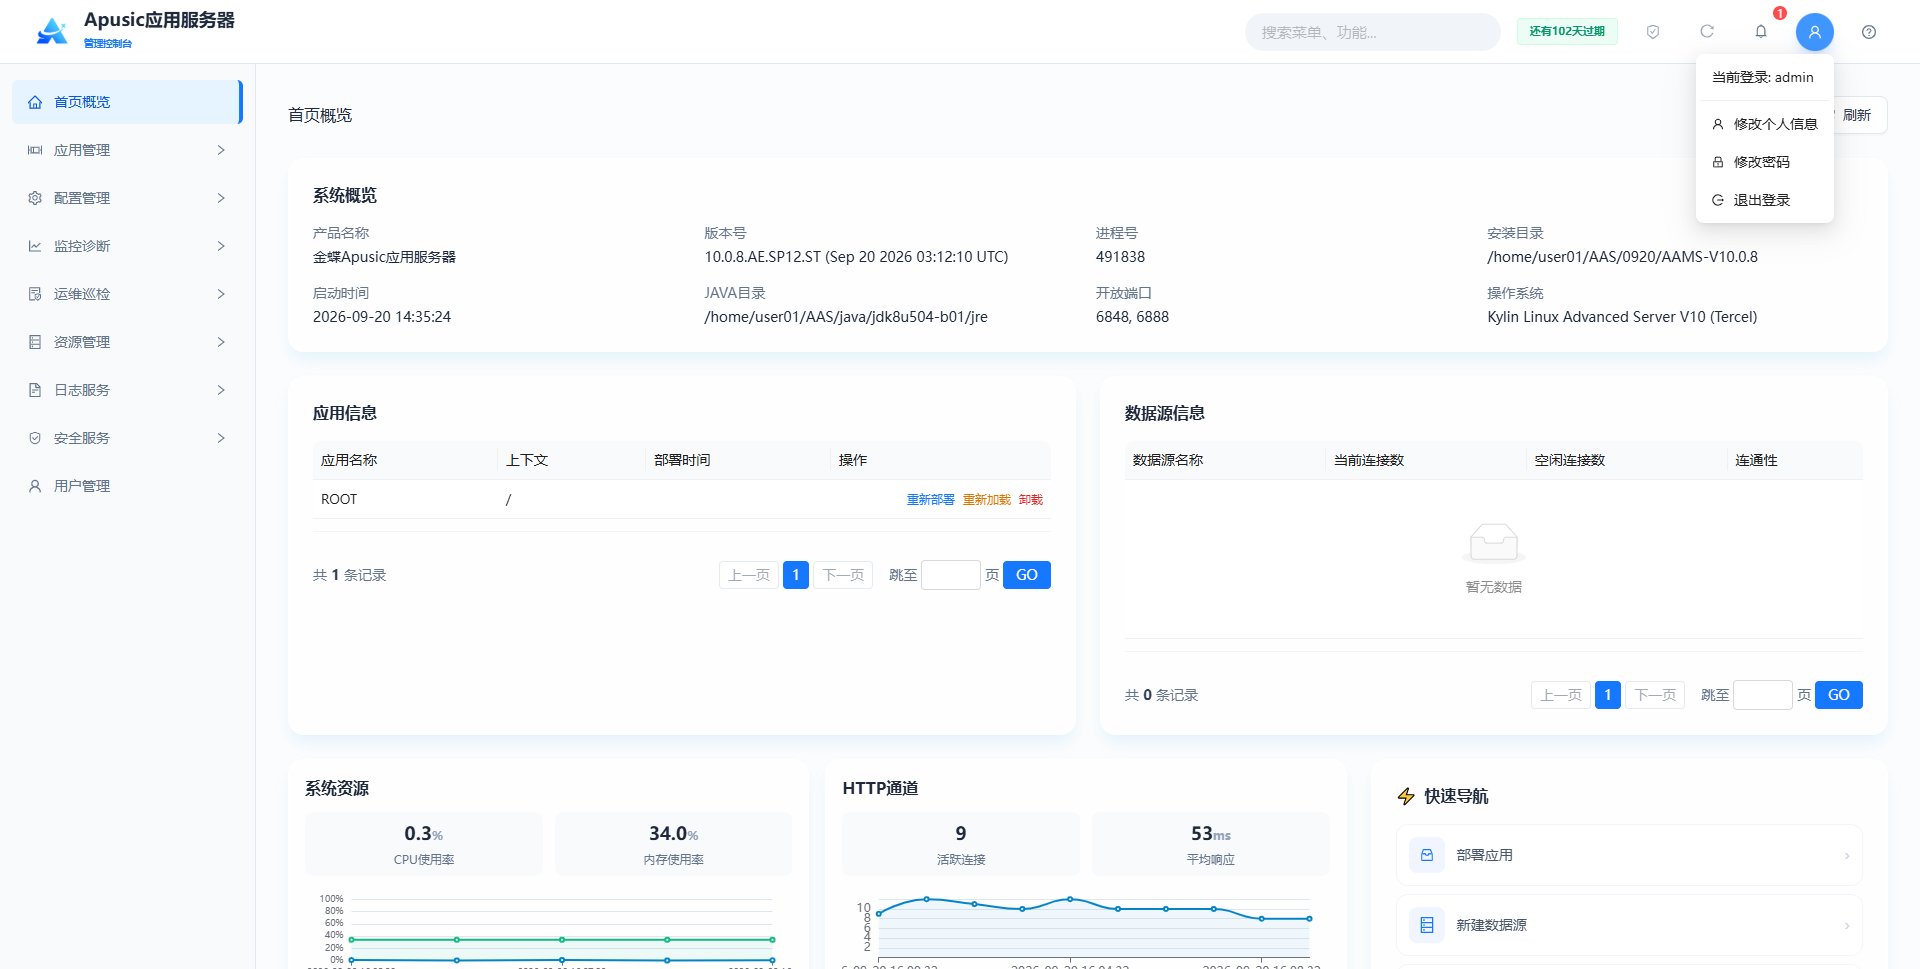
可进行修改个人信息,包含手机号码、邮箱以及说明信息。
# 修改密码
点击用户头像,选择修改密码,跳转到修改密码页面。
输入旧密码、新密码、确认密码后提交。密码需符合系统密码策略。
注意:当前密码策略:长度 8-32 位,字母、数字、特殊符号中至少包含2种,且五次内不能与历史密码相同
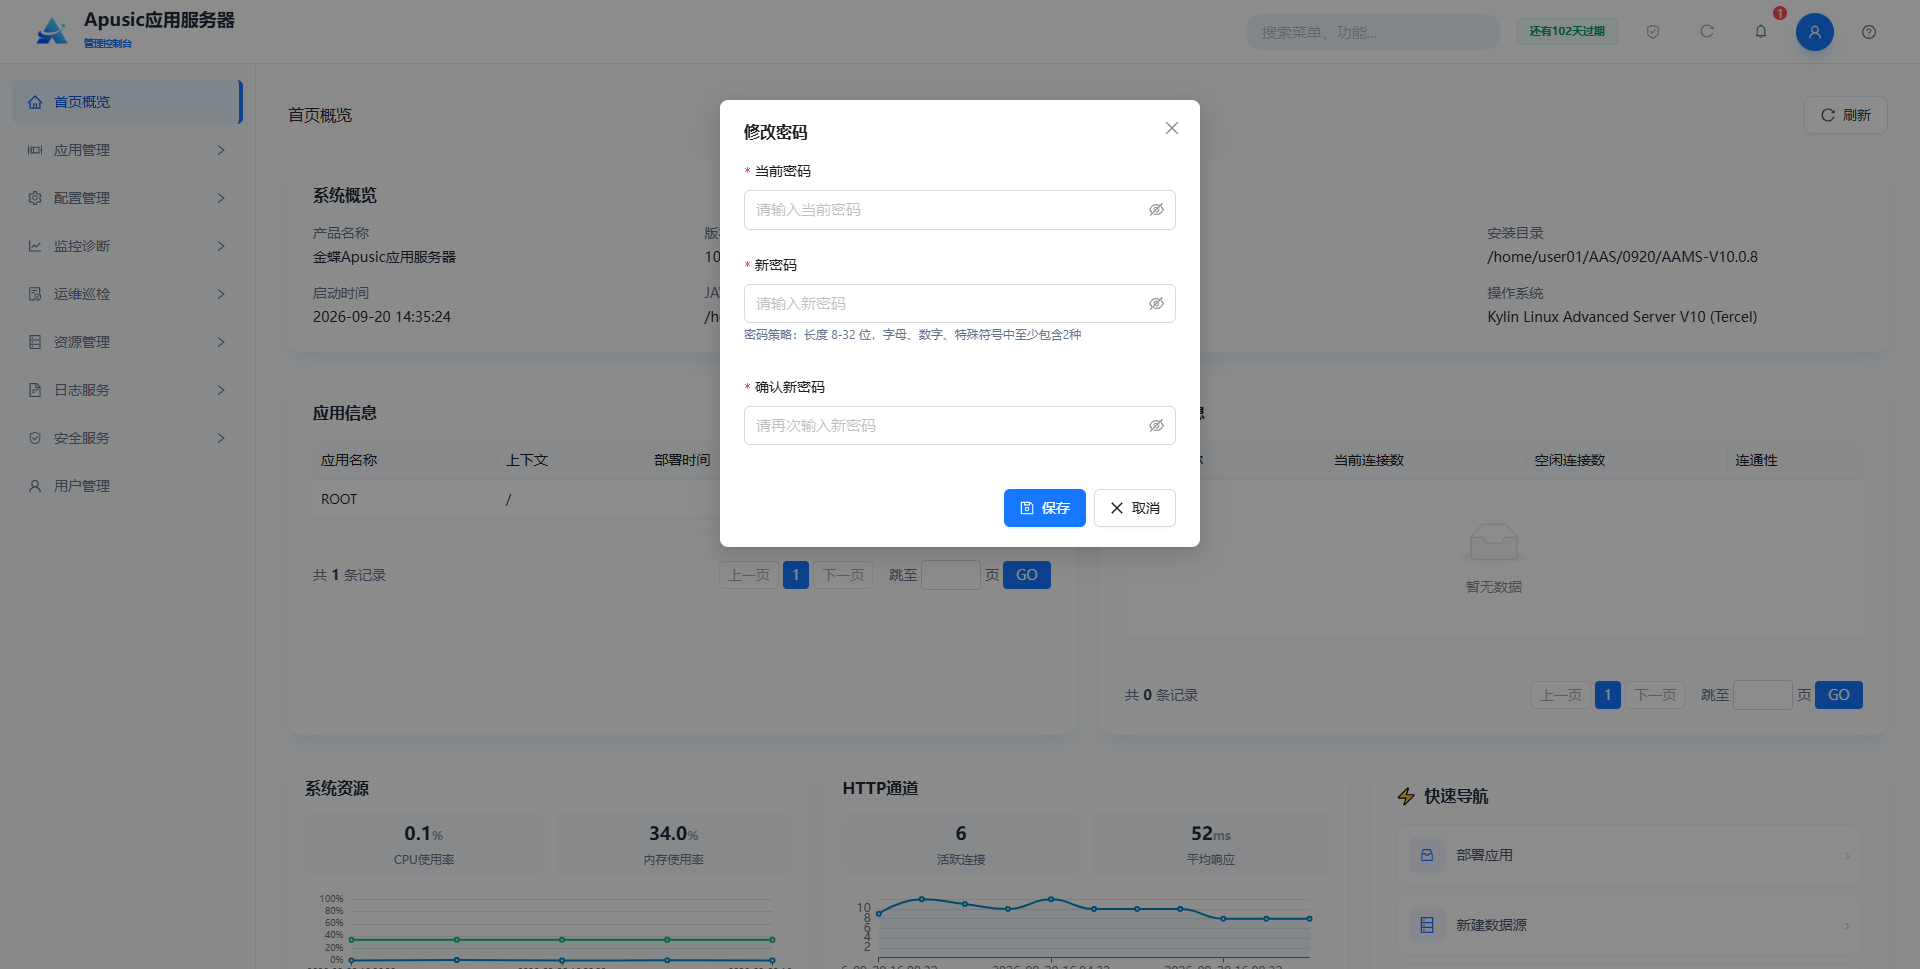
修改密码后会自动退出系统,需要重新登录。
# 注销登录
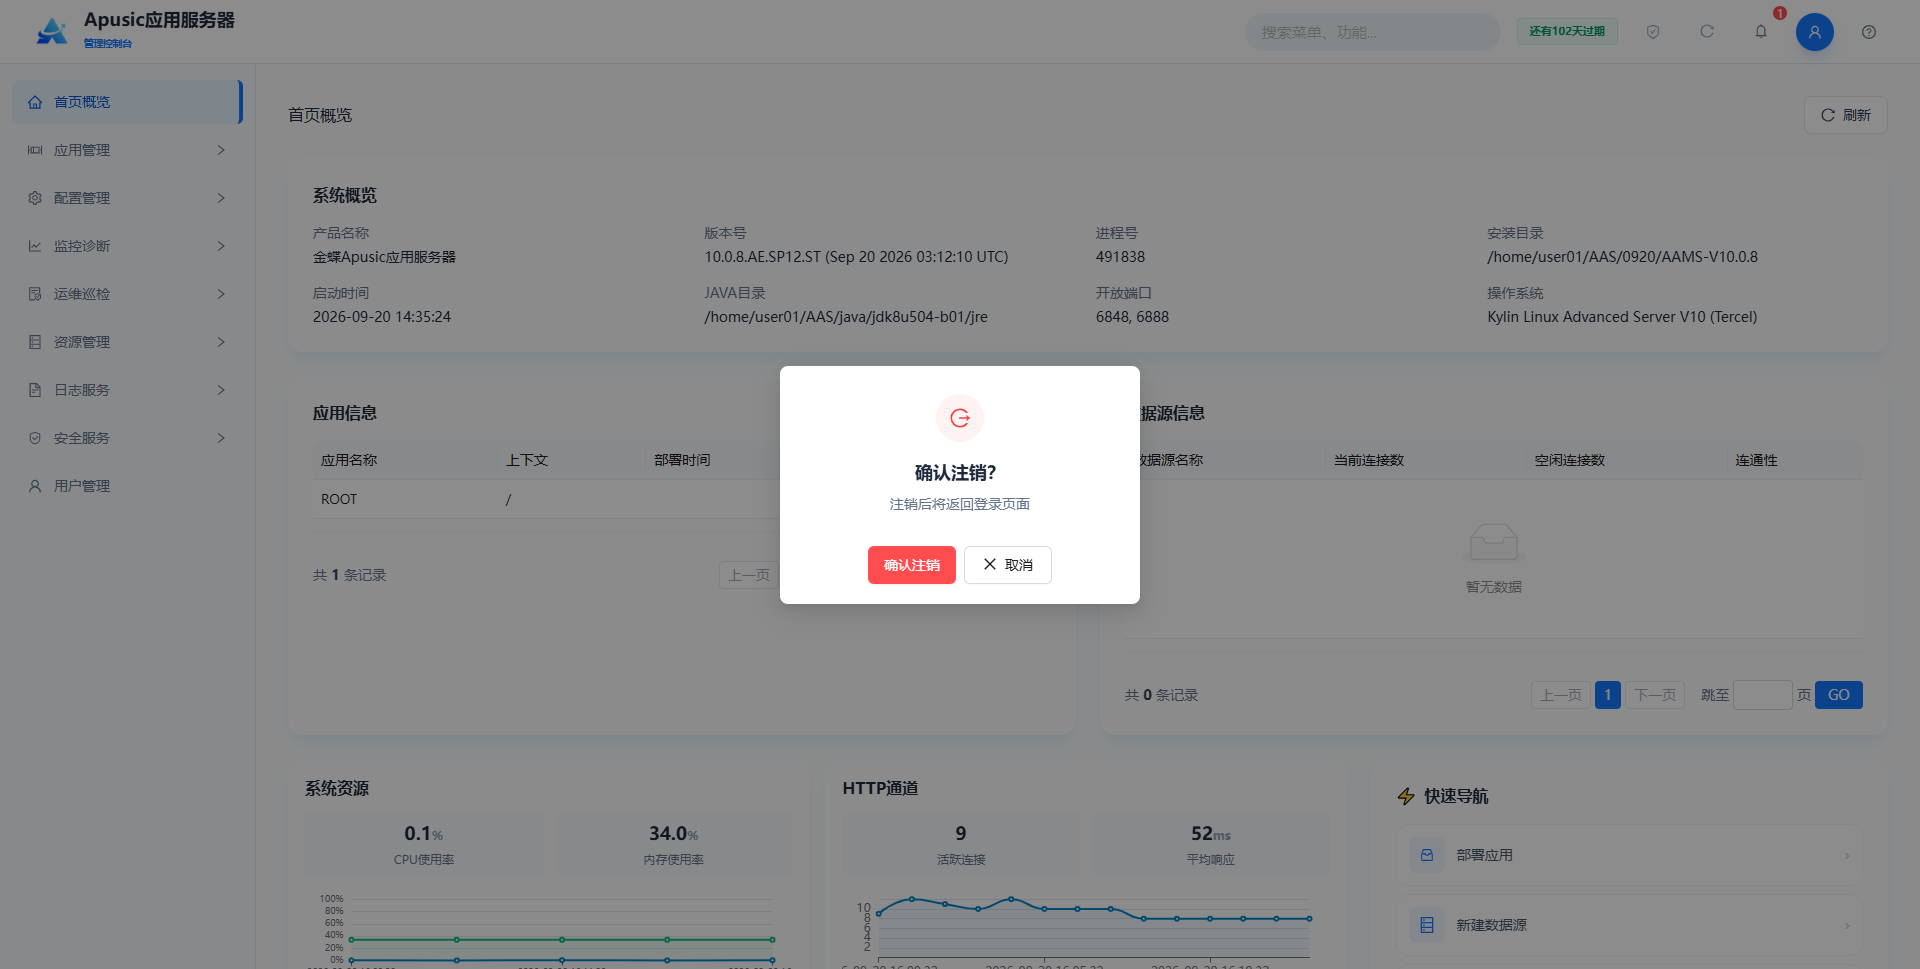
点击退出登录后,注销登录信息,并返回登录页面。
# 应用管理
应用管理提供了可视化的操作界面,用于将开发好的业务系统发布到应用服务器实例上,并对其生命周期(部署、卸载、重新加载、增量更新、备份)和运行参数(上下文路径、类加载策略、部署属性等)进行集中管理和配置。
# 应用列表
根据应用名称、上下文、查询应用信息,分页进行展示。
点击左侧菜单“应用管理 → 应用列表”:
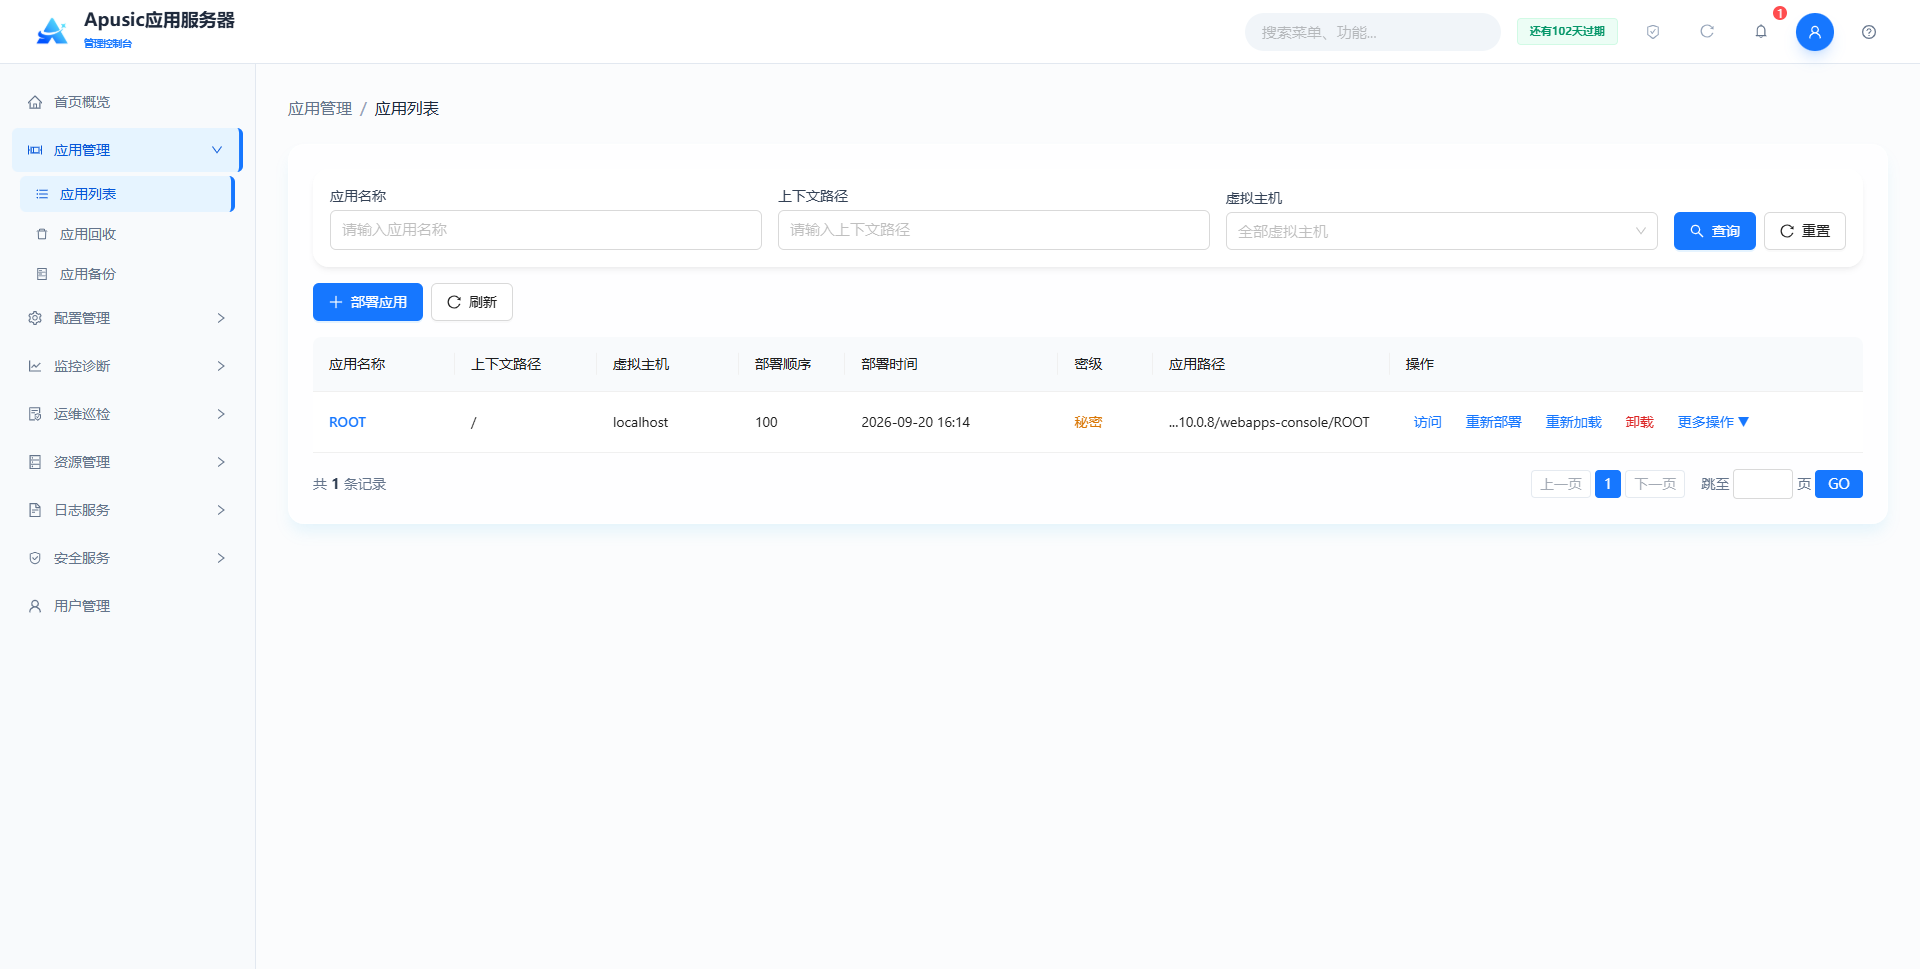
应用列表展示已部署应用,包含以下字段:
| 字段 | 说明 |
|---|---|
| 应用名称 | 应用逻辑名称 |
| 上下文路径 | 访问路径前缀 |
| 虚拟主机 | 应用绑定的虚拟主机 |
| 部署顺序 | 启动优先级,数值越小越优先 |
| 部署时间 | 应用部署时间 |
| 密级 | 应用安全密级 |
| 操作 | 重新部署、重新加载、卸载、更多操作:类库管理、增量更新、备份 |
# 查询应用
在顶部查询区输入应用名称、上下文路径或选择虚拟主机名称,点击“查询”:
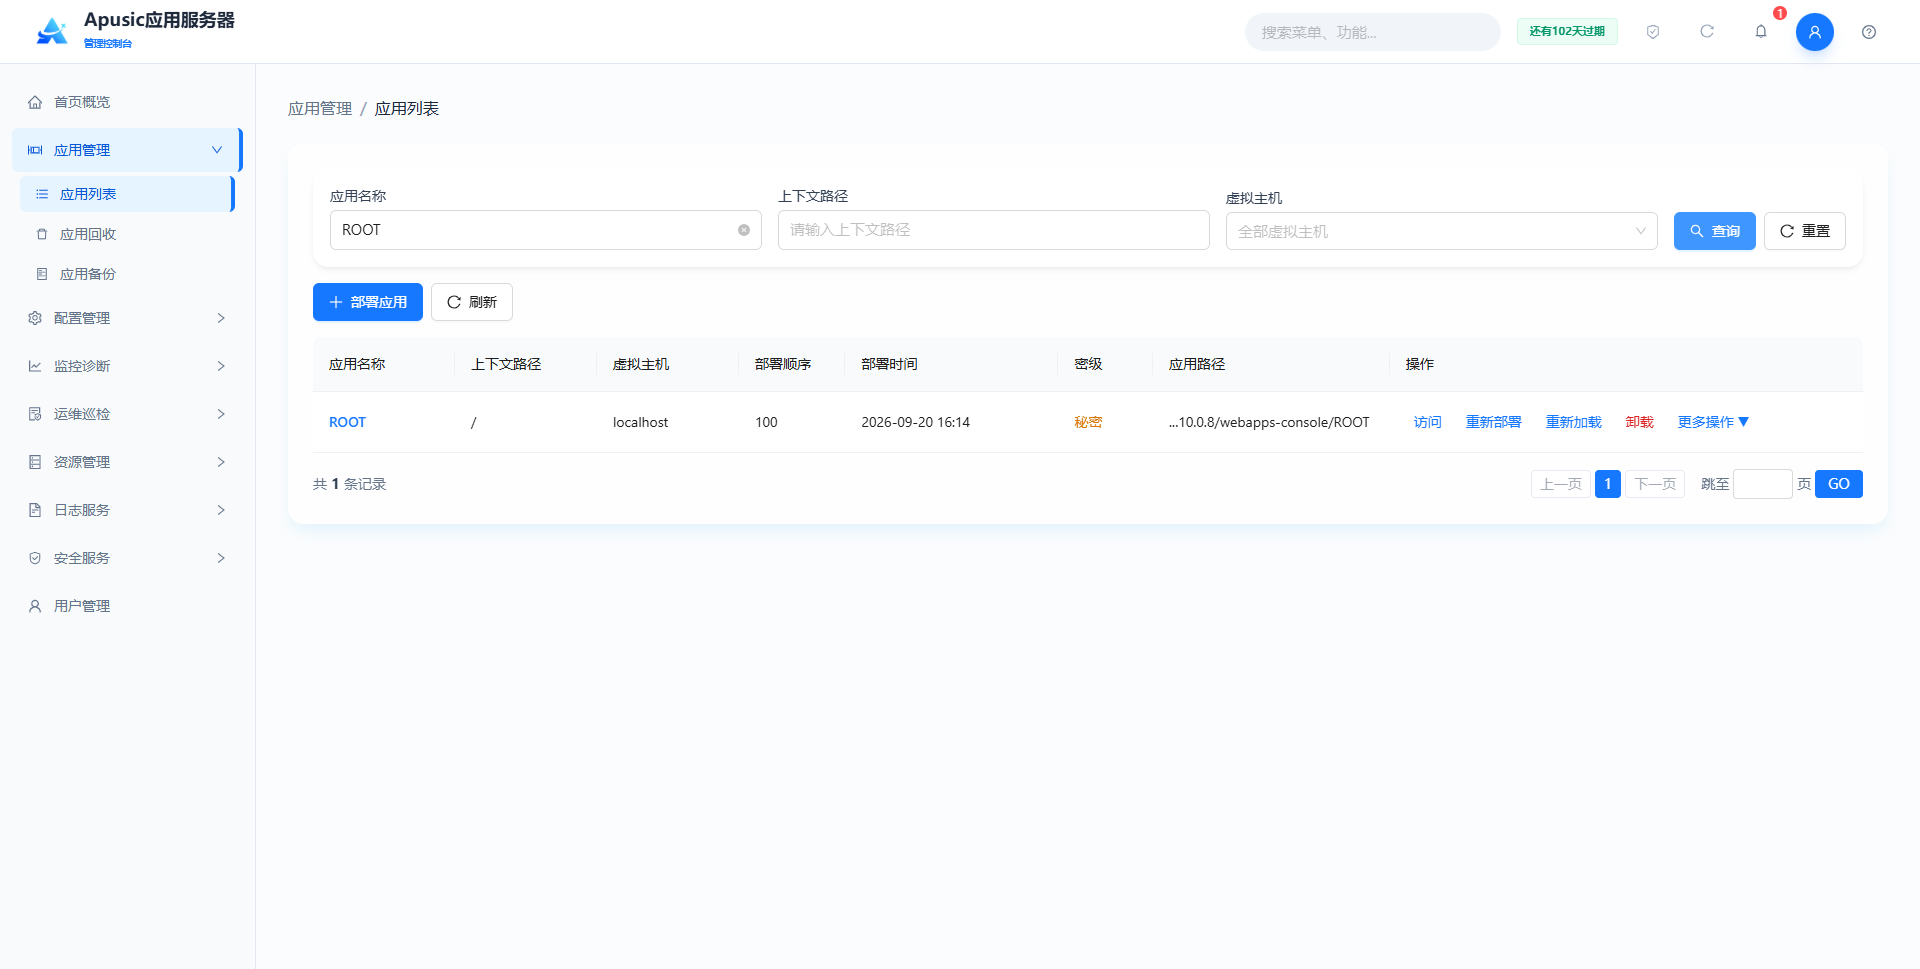
点击“重置”可清空查询条件。
# 部署应用
应用部署功能旨在提供一个向导式的图形化界面,通过分步引导的方式将应用程序(如war包)发布到服务器。
点击“部署应用”按钮:
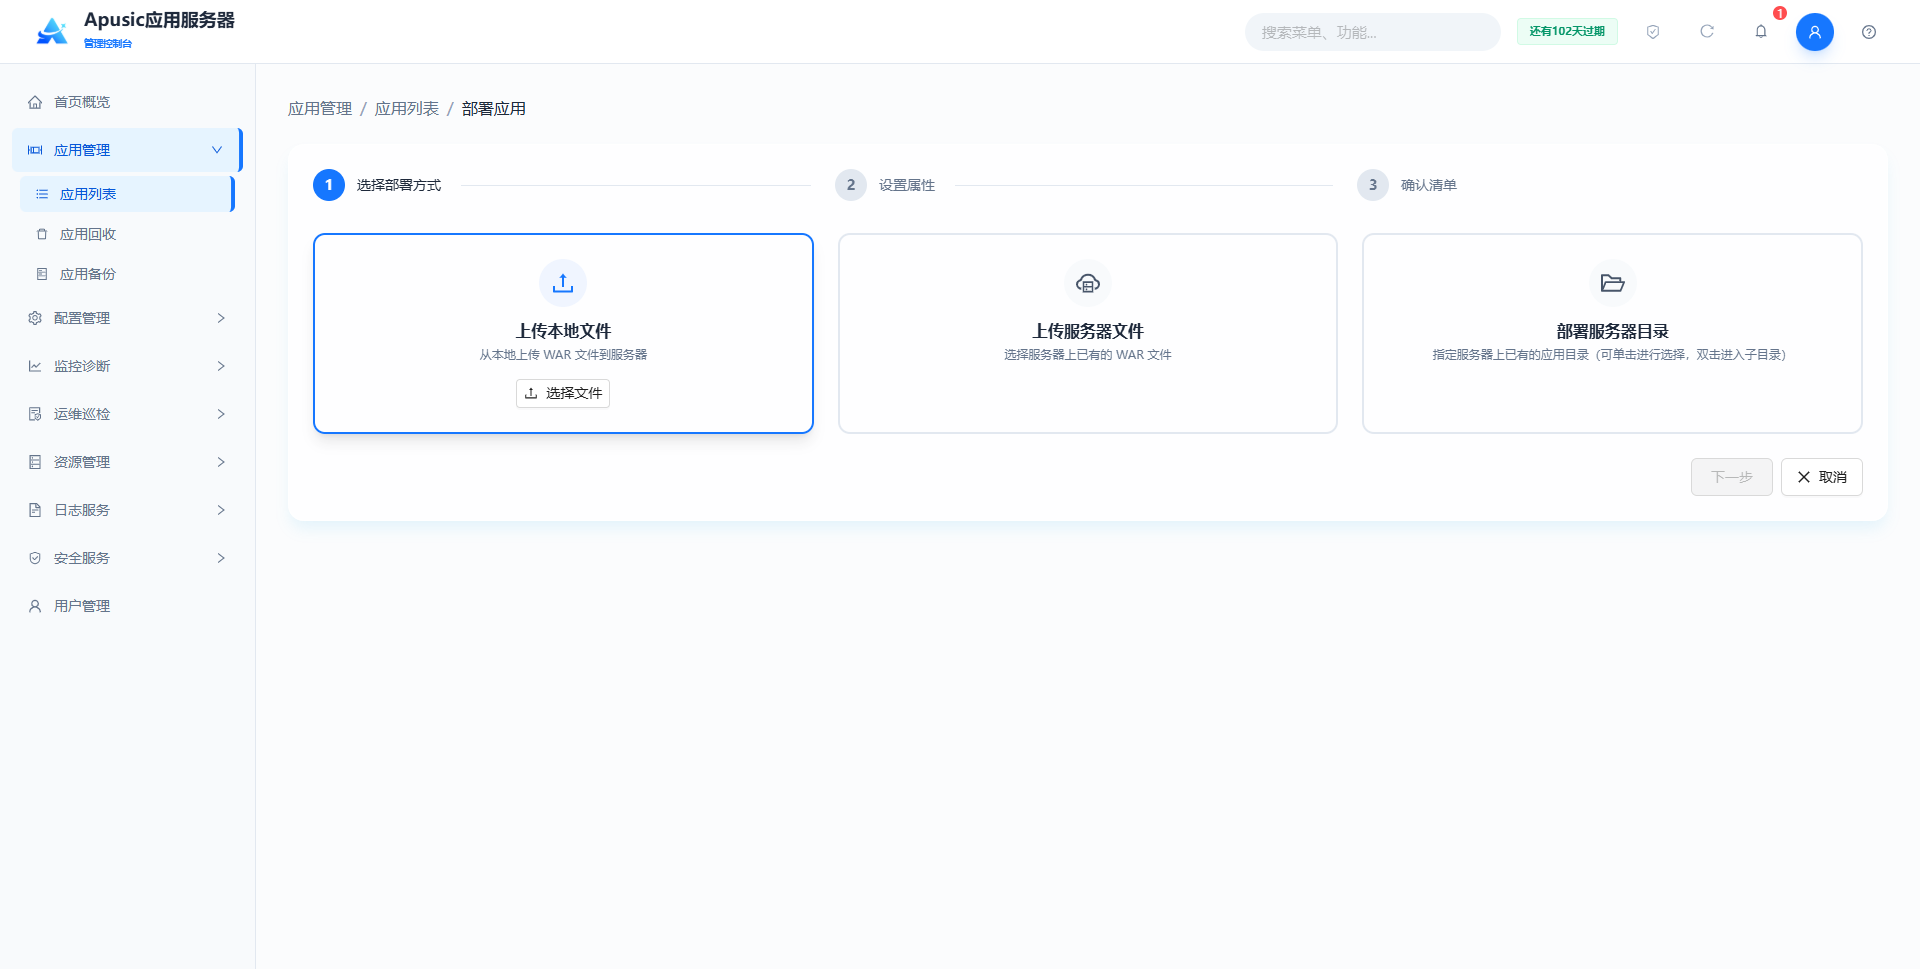
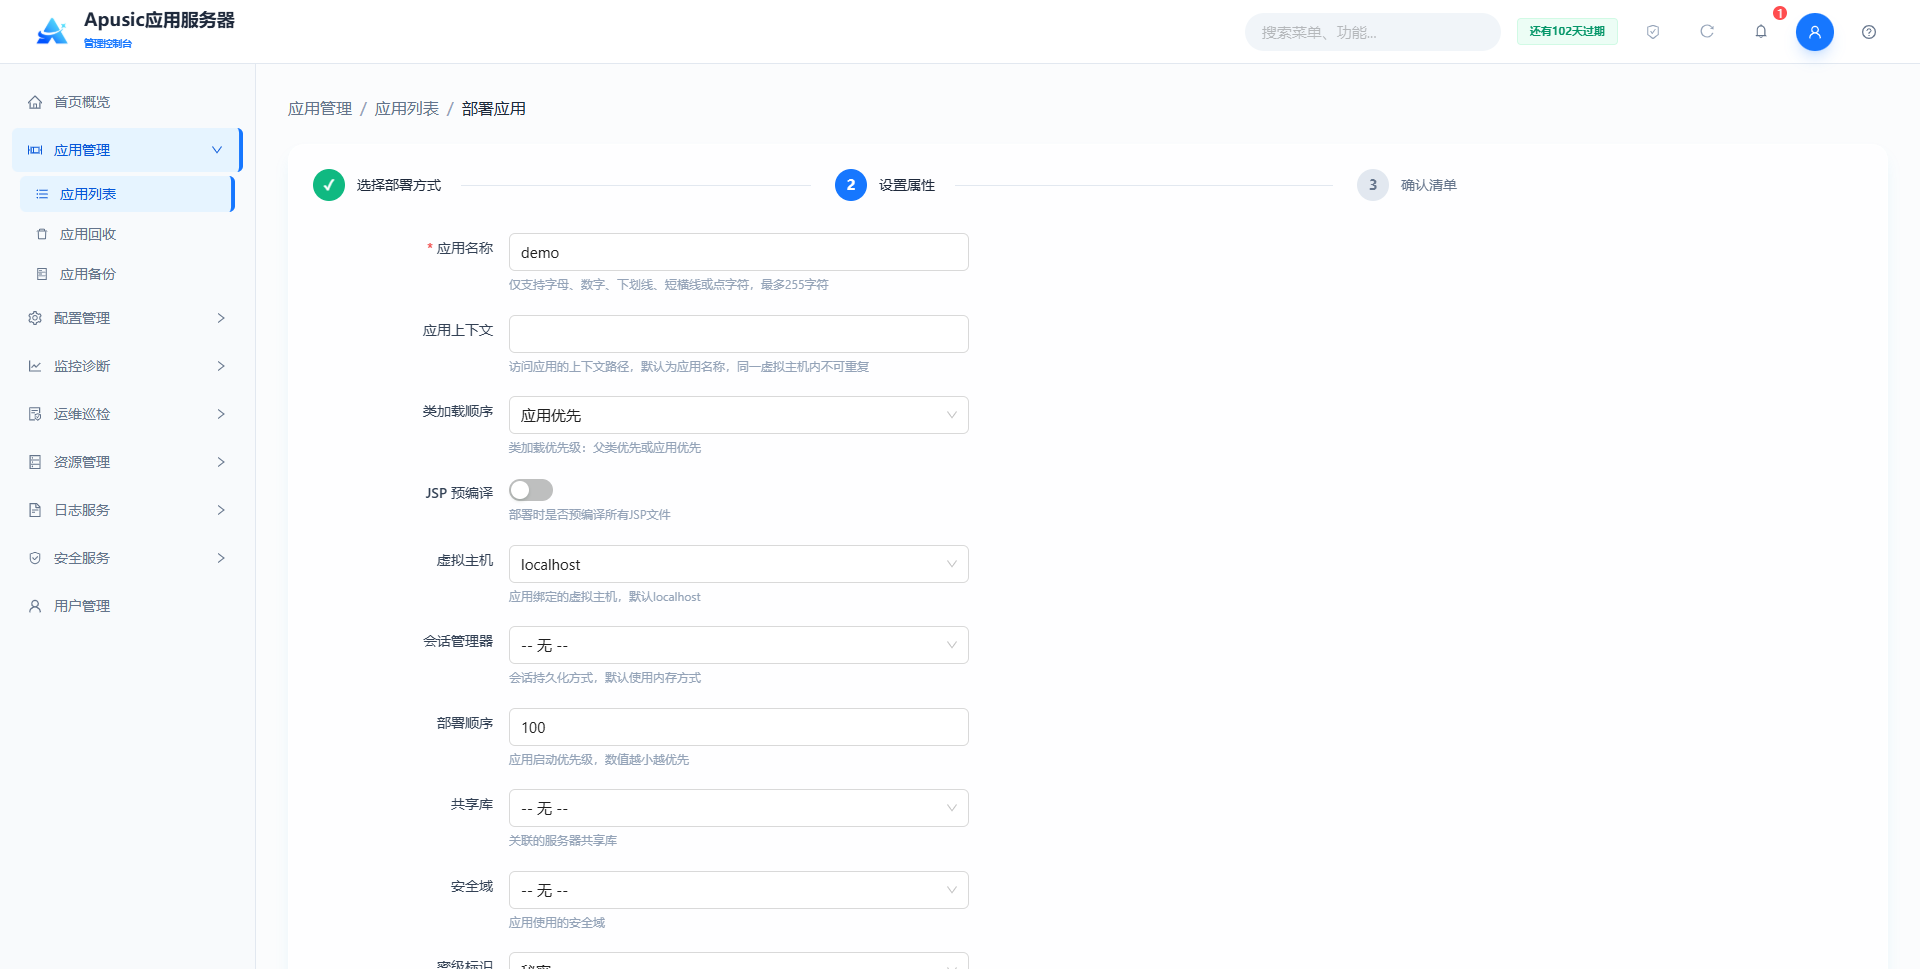
应用部署使用向导式,分为三步:
- 选择部署方式:支持本地文件上传或指定服务器文件路径;
- 设置部署相关属性:
| 配置名称 | 配置参数 | 说明 |
| 应用名称 | appName | 应用的逻辑名称。作用:全局唯一标识应用,用于应用管理与访问入口。合法输入值:字符串,最多 255 个字符,仅支持字母、数字、下划线、短横线、点,全局不可重复,必填。默认值:空。 |
| 应用上下文 | appContext | 应用的访问 URL 路径前缀。作用:决定浏览器访问该应用的路径。合法输入值:字符串,合法 URL 路径。默认值:空(默认使用应用名称)。 |
| 类加载顺序 | classLoaderOrder | 应用类加载器的委托策略。作用:控制加载类时优先使用父类加载器还是应用自身类库,用于解决类冲突。合法输入值:下拉选择,可选 父类优先 / 应用优先。默认值:应用优先。 |
| JSP 预编译 | jspPrecompile | 是否在部署时提前将 JSP 编译为 class。作用:开启后提升首次访问速度,部署耗时相应增加。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 虚拟主机 | virtualHost | 应用绑定的虚拟主机。作用:将应用归属到指定虚拟主机,通过对应域名访问。合法输入值:下拉选择,可选【虚拟主机】模块中已配置的虚拟主机。默认值:默认虚拟主机。 |
| 会话管理器 | sessionManager | 应用使用的会话管理器。作用:配置应用的会话存储策略,支持内存、文件、Redis、数据库四种存储方式,会话管理器在【配置管理→会话管理器】中创建。合法输入值:下拉选择,可选【会话管理器】模块中已配置的会话管理器。默认值:空。 |
| 部署顺序 | deployOrder | 服务器启动时应用的加载顺序。作用:控制多应用的启动优先级,数值越小越优先。合法输入值:整数,0~2147483647。默认值:100。 |
| 共享库 | sharedLib | 应用引用的共享库。作用:复用共享库中的 jar,避免每个应用重复打包相同依赖。合法输入值:下拉选择,可选【共享库】模块中已配置的共享库。默认值:空。 |
| 共享库优先级 | sharedLibPriority | 共享库在应用类加载顺序中的位置。作用:当应用与共享库中存在同名类时,决定优先加载哪个来源的类,用于解决类冲突;应用自身 WEB-INF/classes 始终优先于 WEB-INF/lib。合法输入值:下拉选择,可选 共享库优先(共享库 > WEB-INF/classes > WEB-INF/lib)/ WEB-INF/classes 优先(WEB-INF/classes > 共享库 > WEB-INF/lib)/ WEB-INF/lib 优先(WEB-INF/classes > WEB-INF/lib > 共享库)。默认值:共享库优先。 |
| 部署超时时间 | deployTimeout | 应用部署 / 启动的超时时长,单位秒。作用:超过该时长未完成部署则判定部署失败。合法输入值:整数,1~3600。默认值:300。 |
| 安全域 | securityDomain | 应用使用的安全域。作用:为应用提供身份认证与授权的认证源。合法输入值:下拉选择,可选【安全域】模块中已配置的安全域。默认值:空。 |
| 密级标识 | classLevel | 应用的安全密级。作用:标识该资源对哪些密级的人员可见。合法输入值:下拉选择,可选 秘密 / 机密 / 绝密。默认值:页面默认选中项。 |
| 应用描述 | appDesc | 应用的备注说明信息。作用:辅助管理员识别应用用途。合法输入值:字符串,最多 1000 个字符。默认值:空。 |
| 部署属性 | deployProps | 应用自定义部署参数。作用:以「属性名 - 属性值」键值对形式传递扩展部署配置,可添加多组。合法输入值:键值对列表,属性名仅支持字母、数字、下划线,属性值支持任意文本。默认值:空。 |
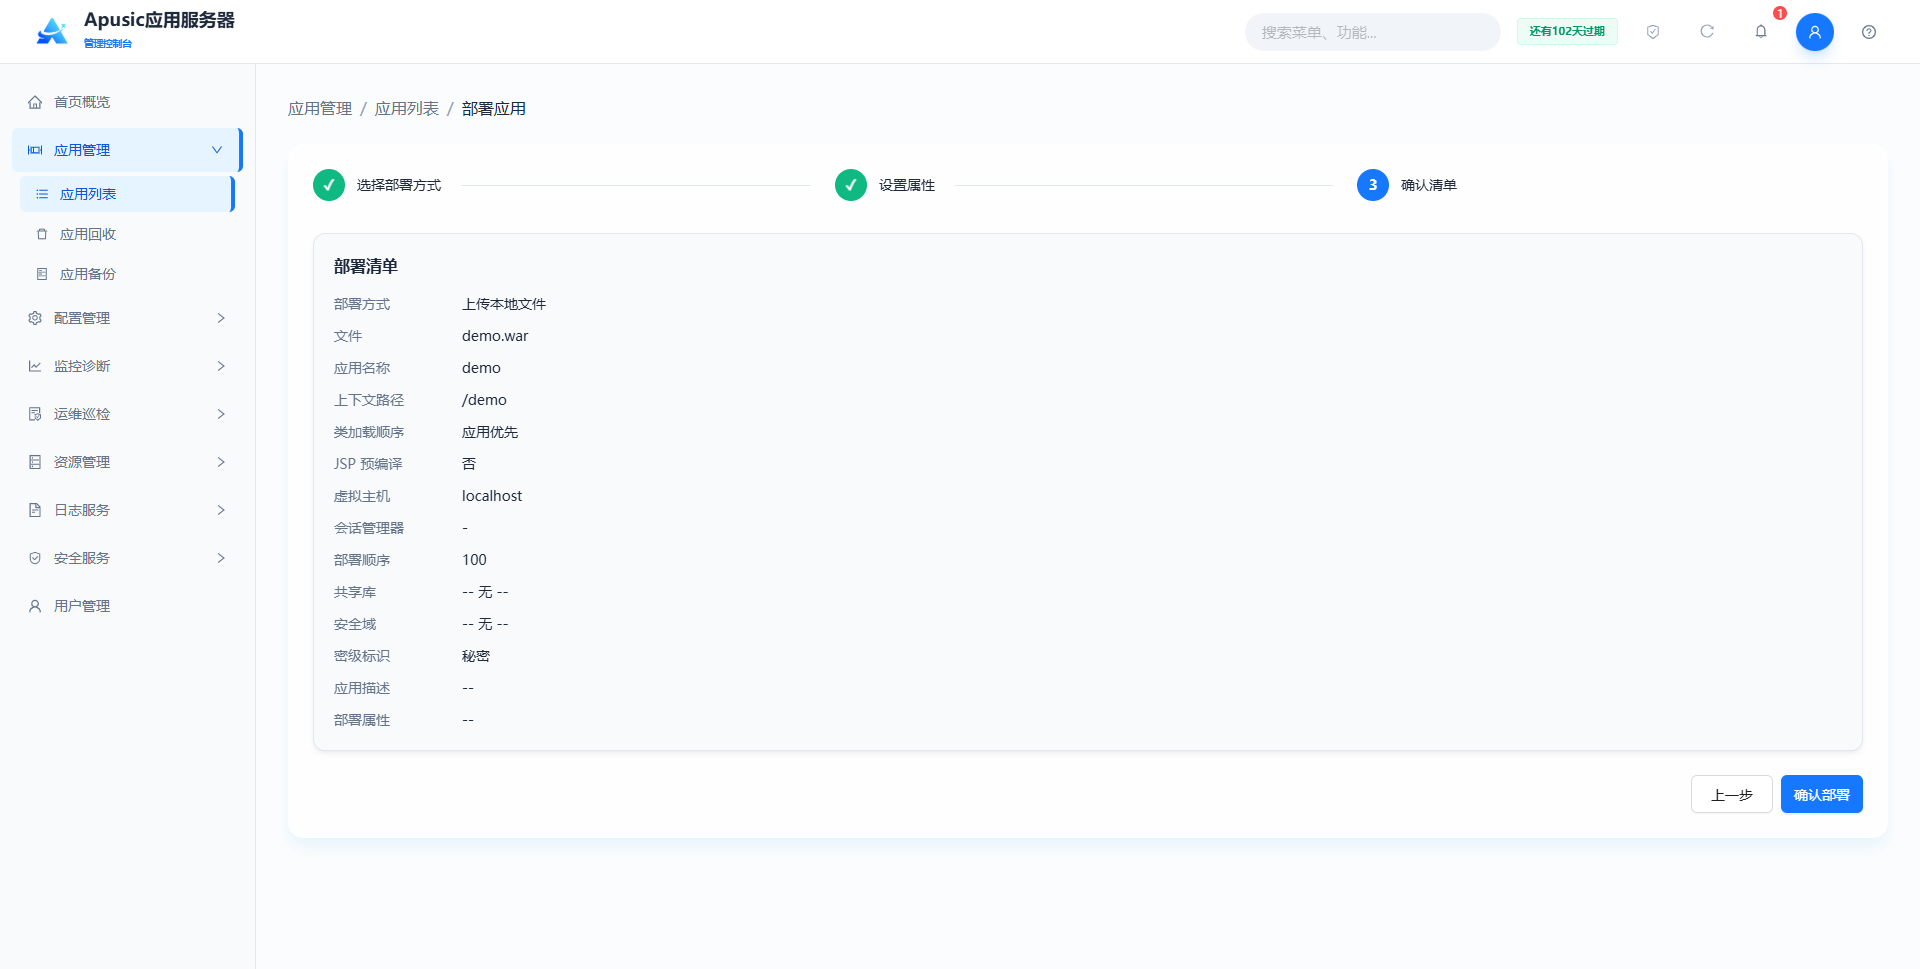
3. 确认部署清单:核对信息无误后点击“部署”,如果需要修改部署信息,可点击上一步进行修改。
# 重新加载应用
提供对已部署应用的进行重新加载,支持在不卸载、不重新部署的前提下,重新加载应用配置、类文件、资源文件及上下文,使应用最新配置与改动生效;
点击“重新加载”,会先停止应用再启动应用,适用于应用更新了配置文件或者类库需要重新加载的情况。
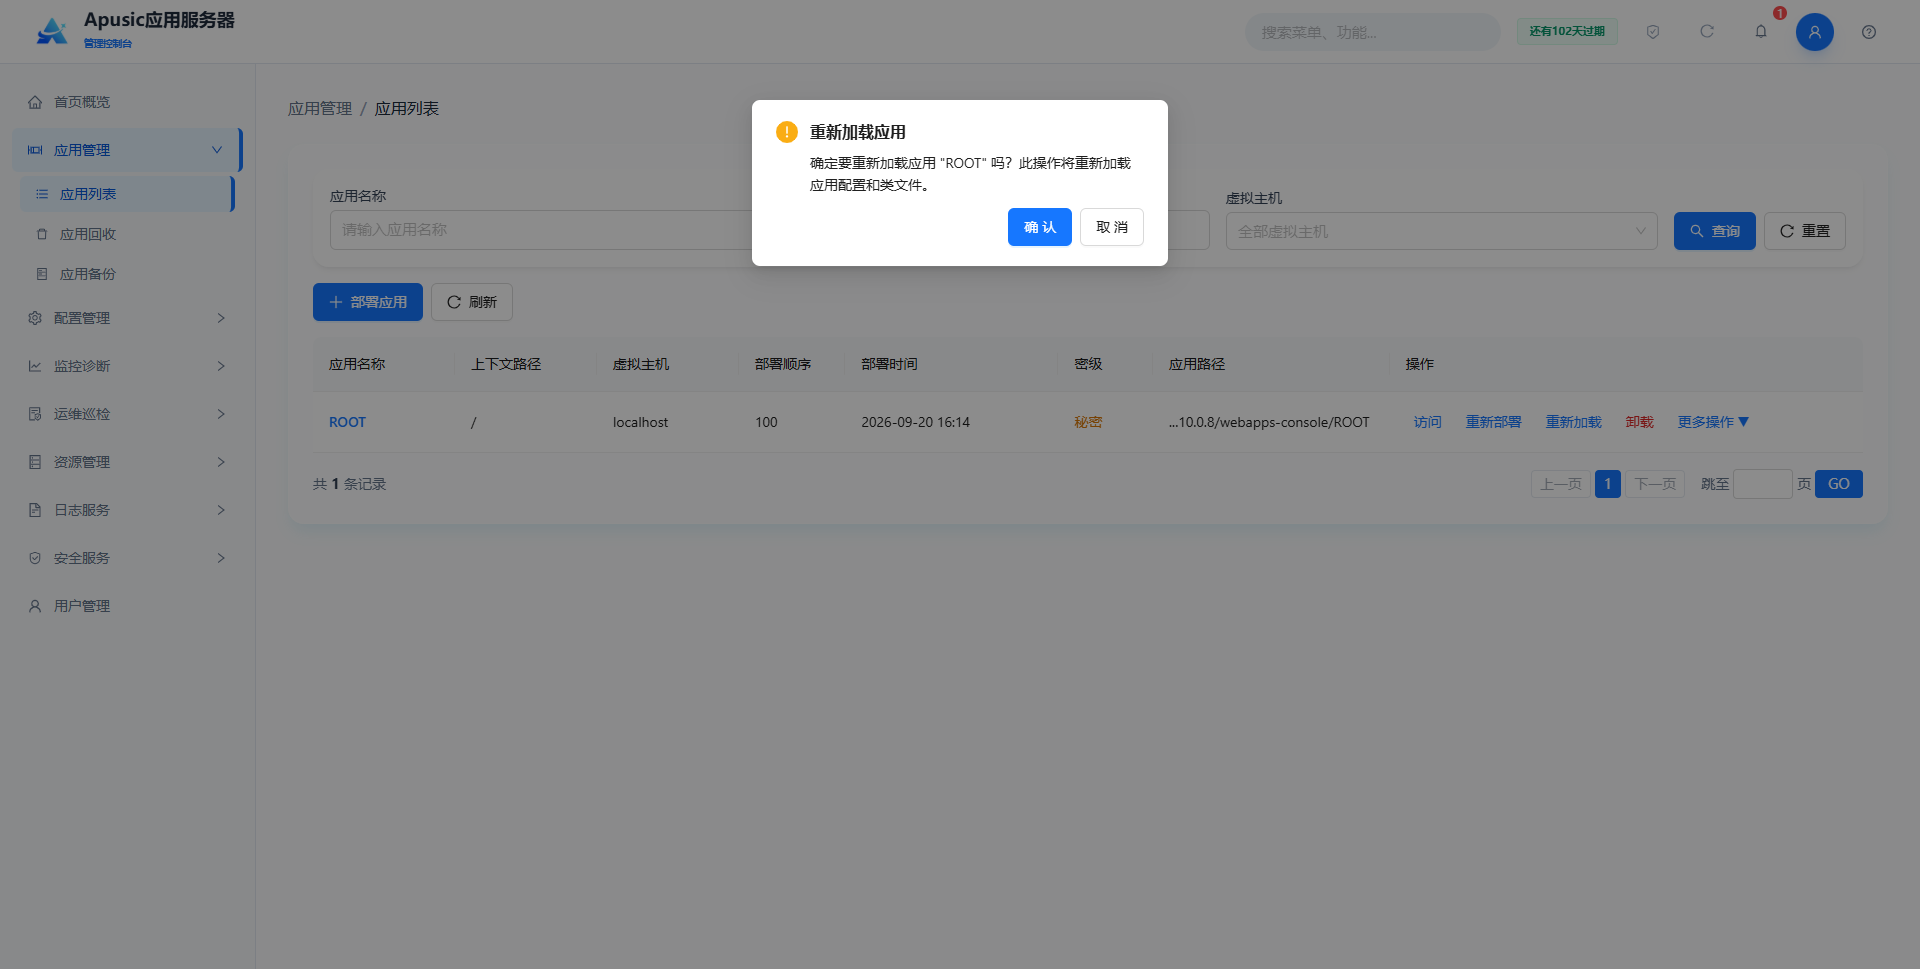
点击确认,则重新加载应用。
# 重新部署应用
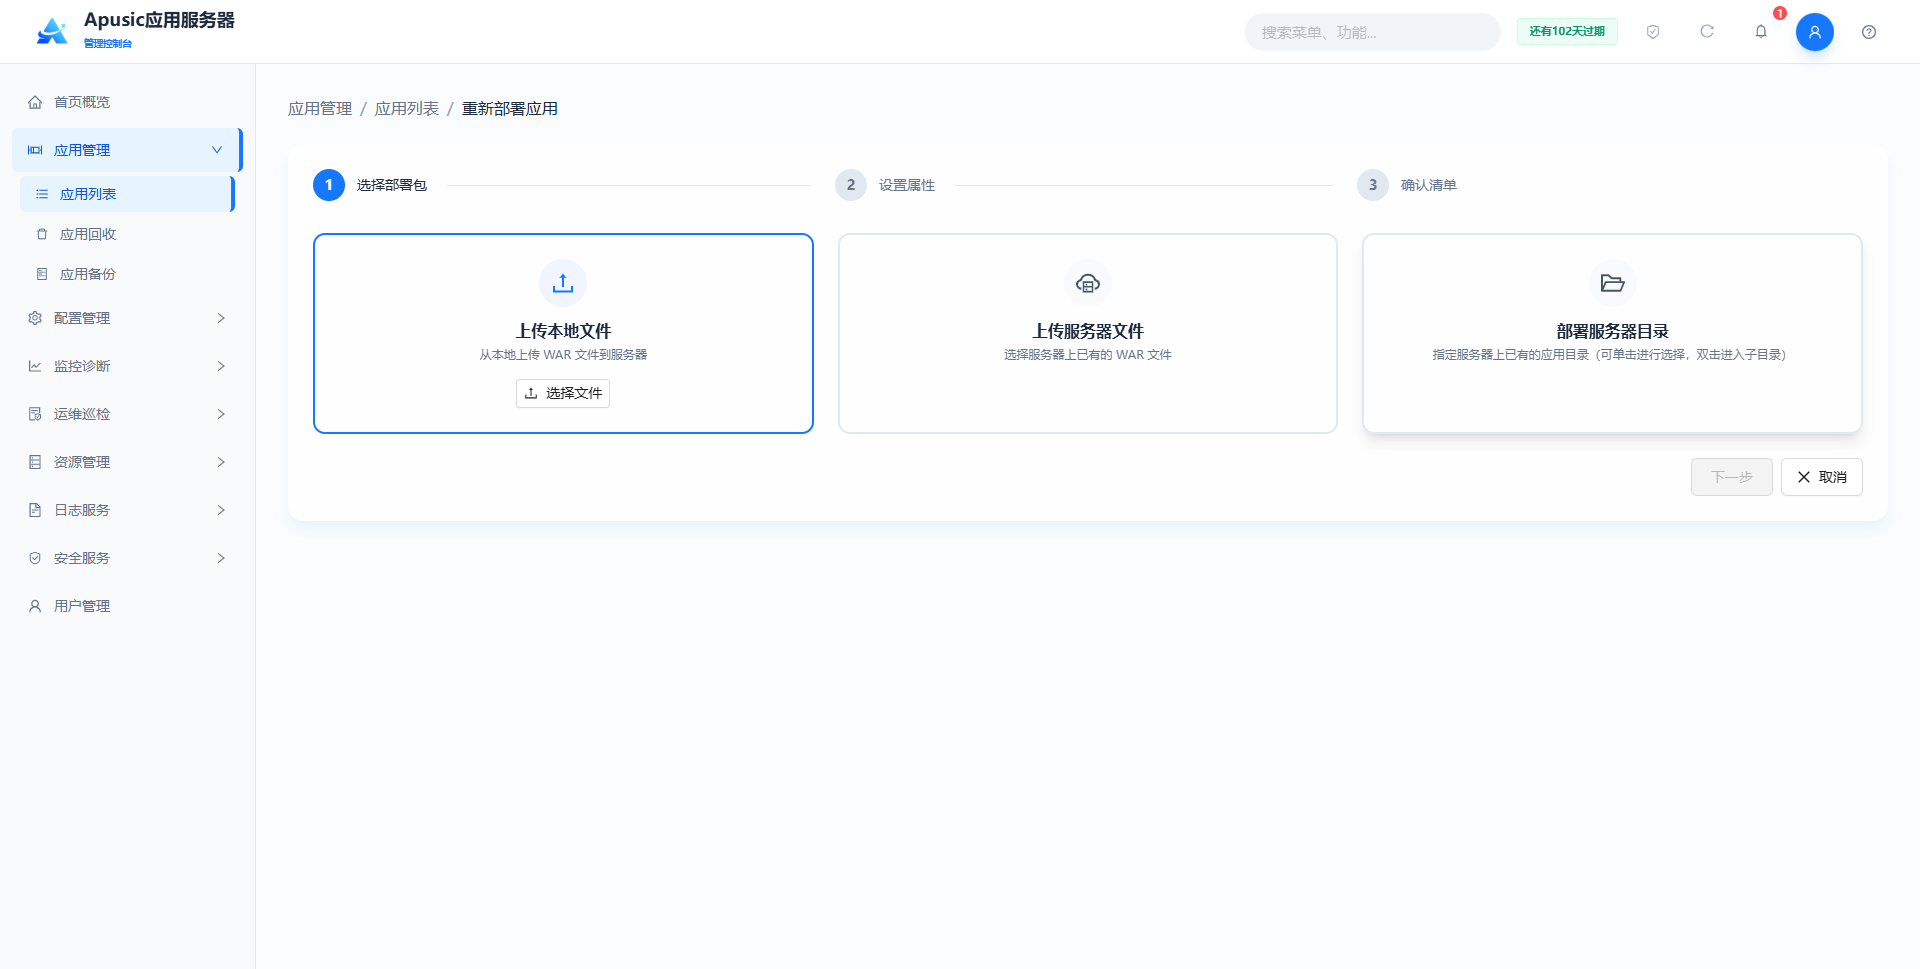
重新部署功能,支持对已部署的应用,通过上传新的应用包或选择服务器新的应用文件,覆盖原有应用资源,重新执行部署流程;在重新部署应用页面默认保留应用基础配置,可手动更新配置,完成配置校验、资源更新、应用初始化与健康检查,确保重新部署后应用可正常运行。重新部署流程与应用部署流程基本一致,分步骤式部署。
点击“重新部署”,上传新包或选择服务器文件覆盖原有应用。
# 卸载应用
提供对已部署应用的卸载功能,支持用户在应用管理控制台中,将服务器上已部署的应用完整移除,释放服务器资源,并更新应用状态。
点击“卸载”,系统弹出二次确认框,选择确定则会卸载应用。
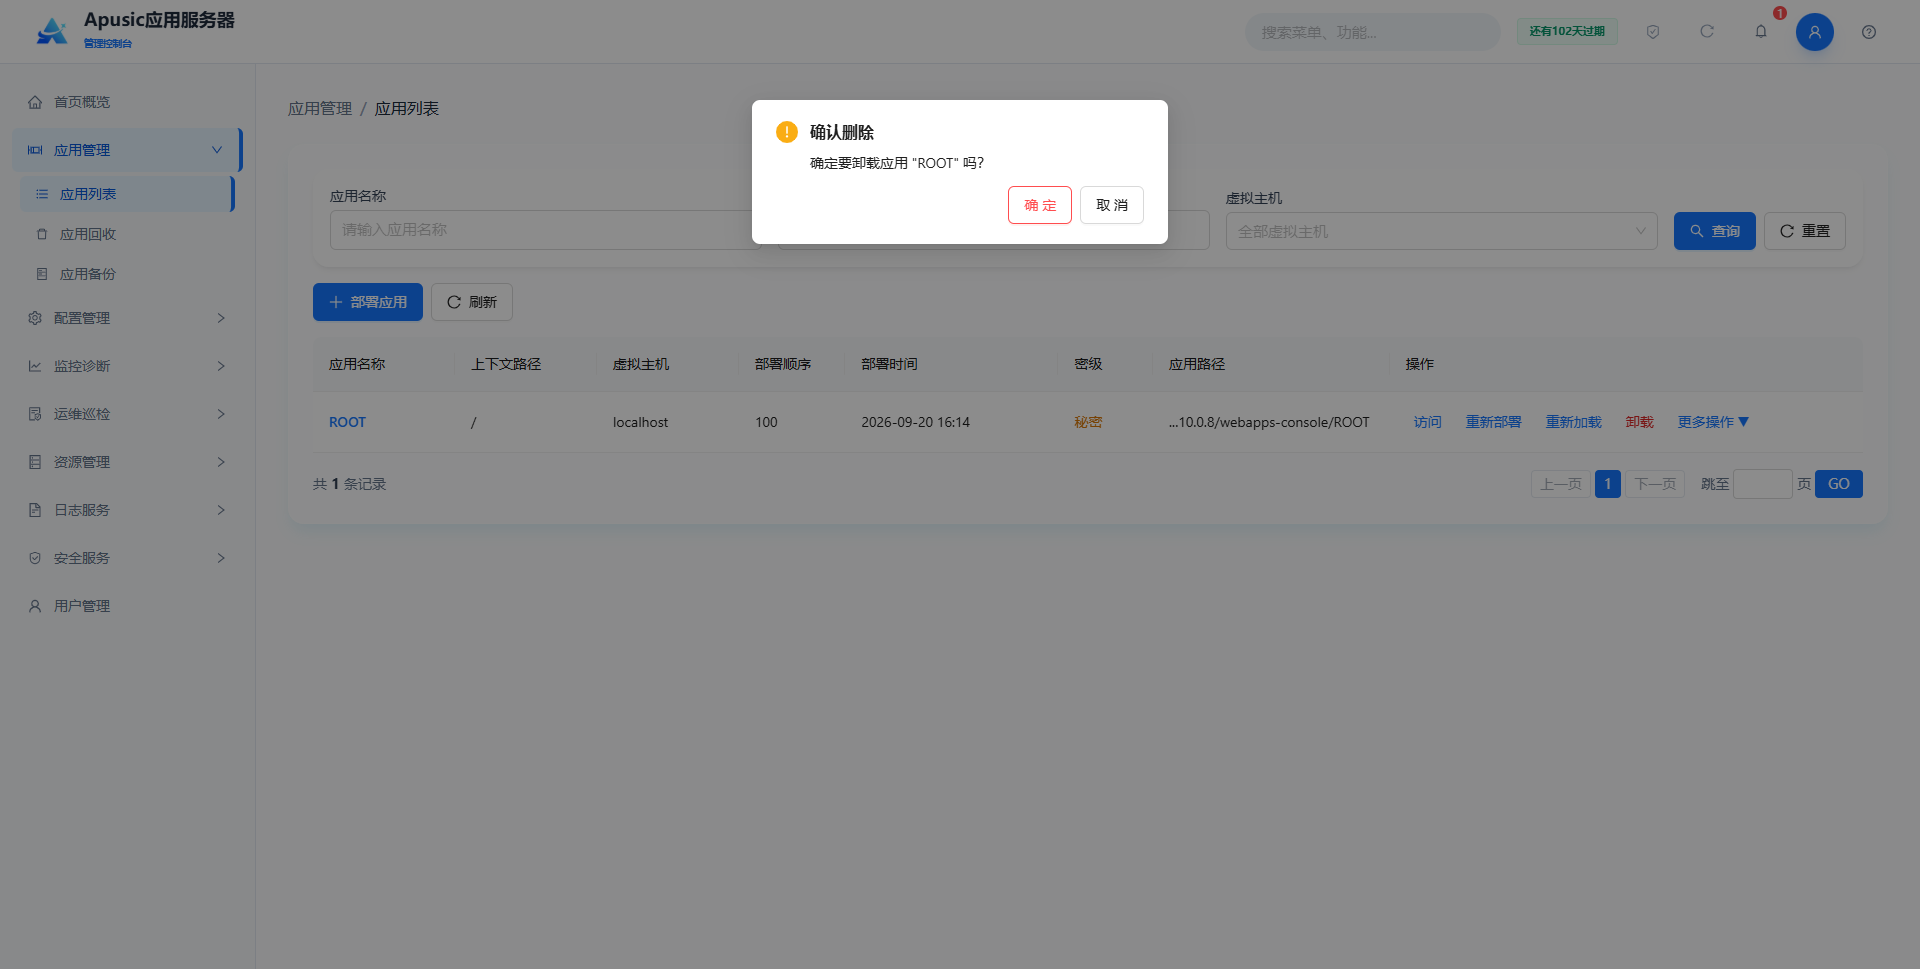
注意:若开启回收站,应用将进入回收站而非物理删除。可通过回收站进行恢复。
# 类库管理
类库管控是对应用的WEB-INF/lib目录下的 Jar 包提供可视化管理能力,支持类库列表展示、上传(新建)、删除等操作;
点击“类库管理”,可对应用 WEB-INF/lib 下的jar文件进行管理,支持上传新的 Jar 文件或删除已有类库。
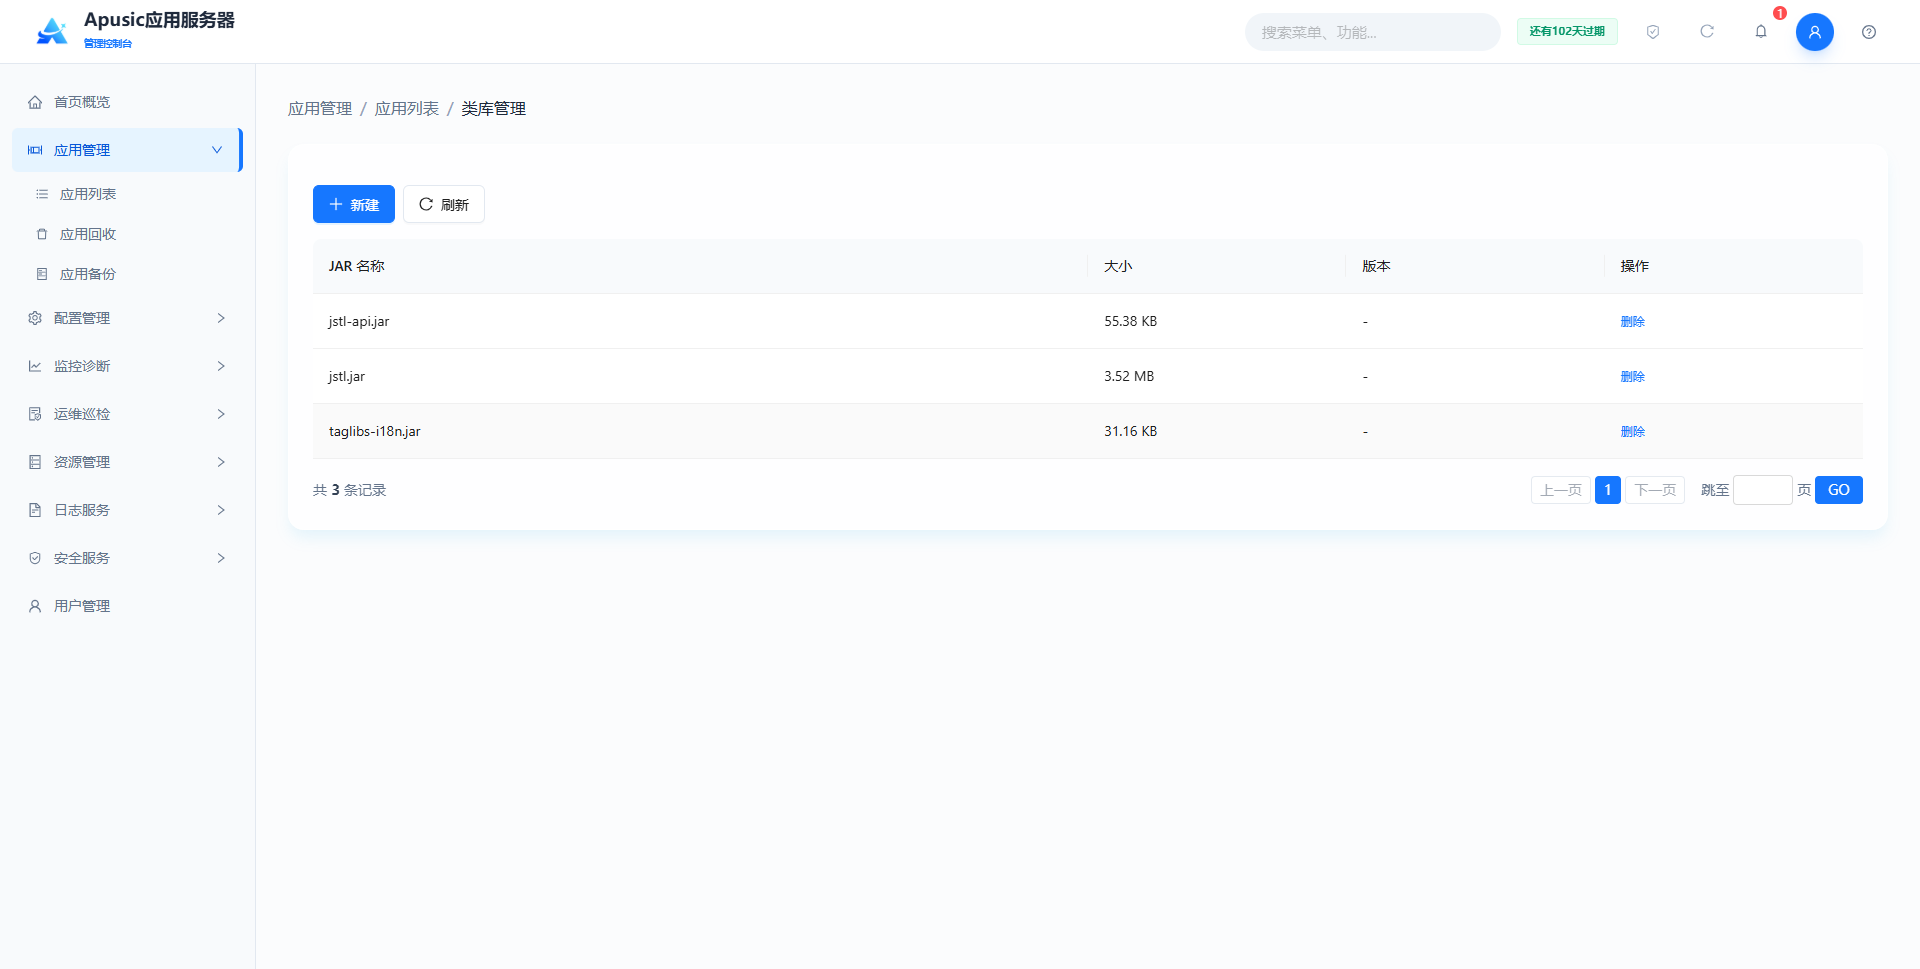
注意:类库变更后需重启应用才能生效。
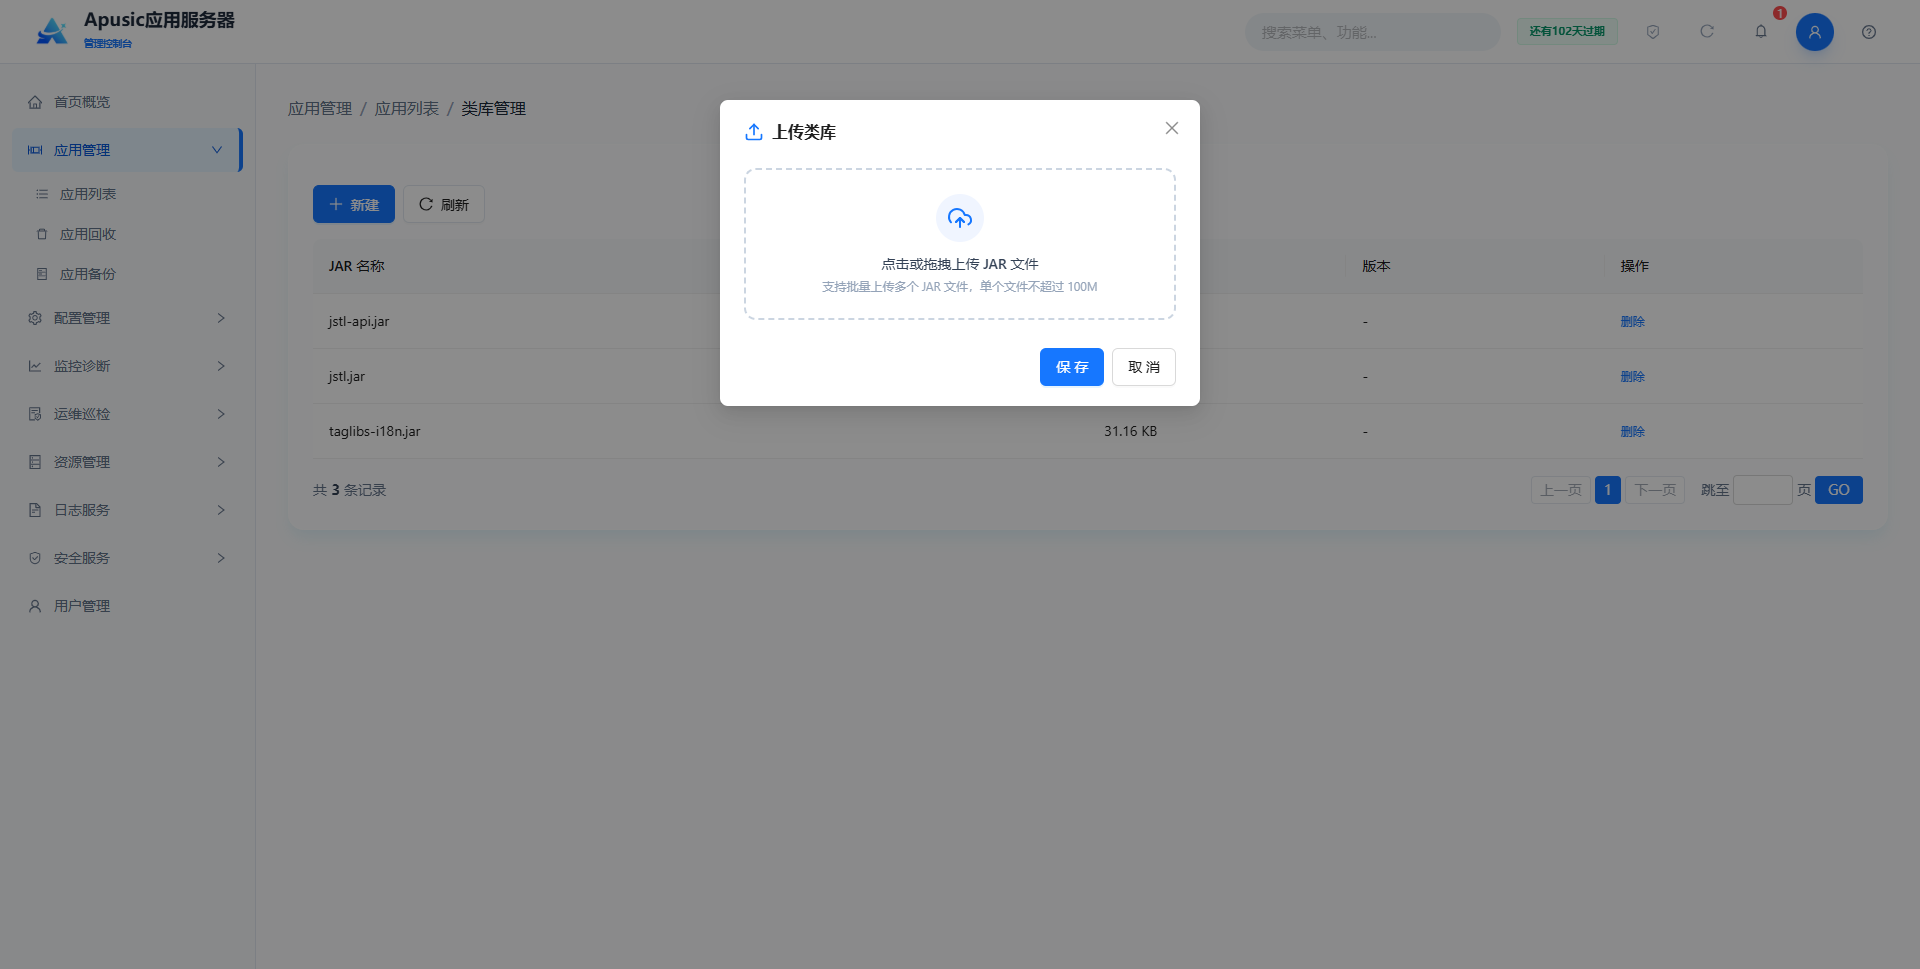
点击新建,弹出上传类库页面,可上传多个jar文件
注意:如果上传有相同名称的jar会被覆盖
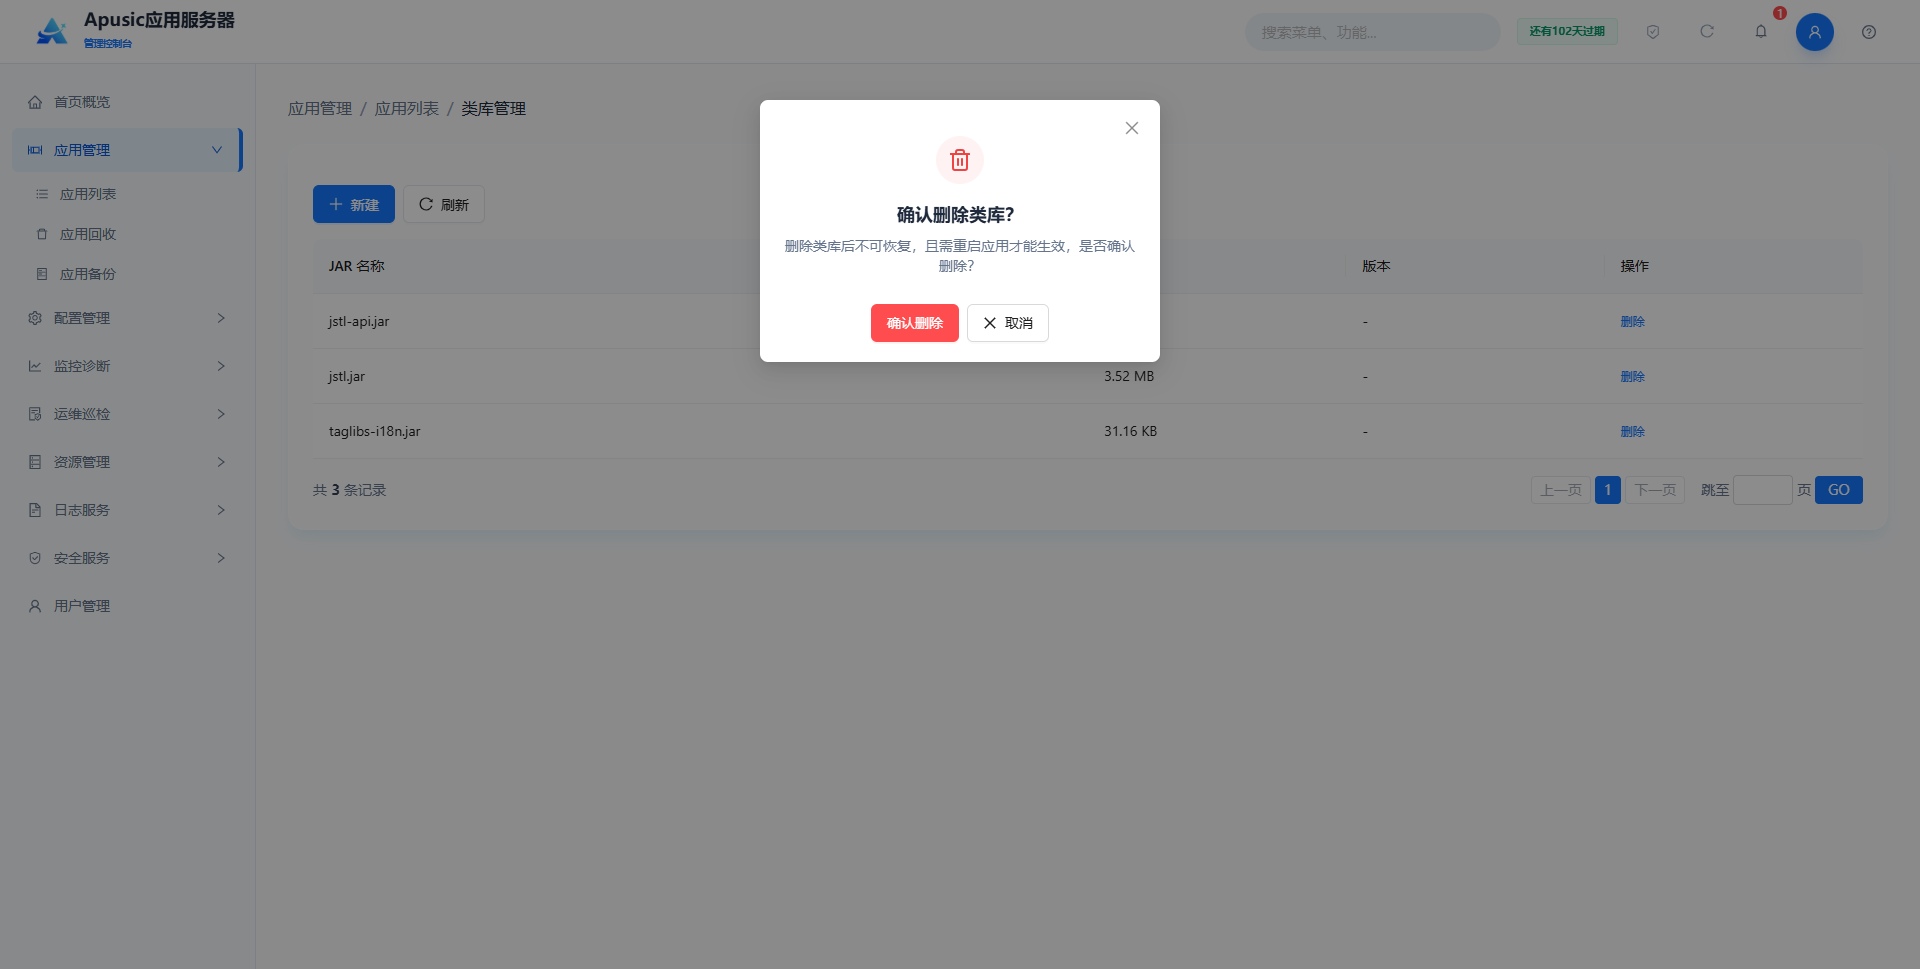
点击删除,可以删除对应的类库。
# 编辑应用
支持对已部署应用的运行参数进行修改,包括应用上下文、类加载顺序、JSP 预编译、虚拟主机、会话管理器、部署顺序、共享库、共享库优先级、部署超时时间、密级标识、应用描述及自定义部署属性;应用名称不可修改,修改后配置实时保存,运行中应用需重新加载才能生效。
在应用列表点击"更多操作 → 编辑",进入应用编辑页面,页面属性说明参见"部署应用"章节表格,其中"应用名称"为只读项不可修改,其余配置项的含义、合法输入值、默认值均与"部署应用"一致。
注意:编辑保存后需重新加载应用才能生效,系统会提示"立即加载"或"稍后加载"。
# 增量更新
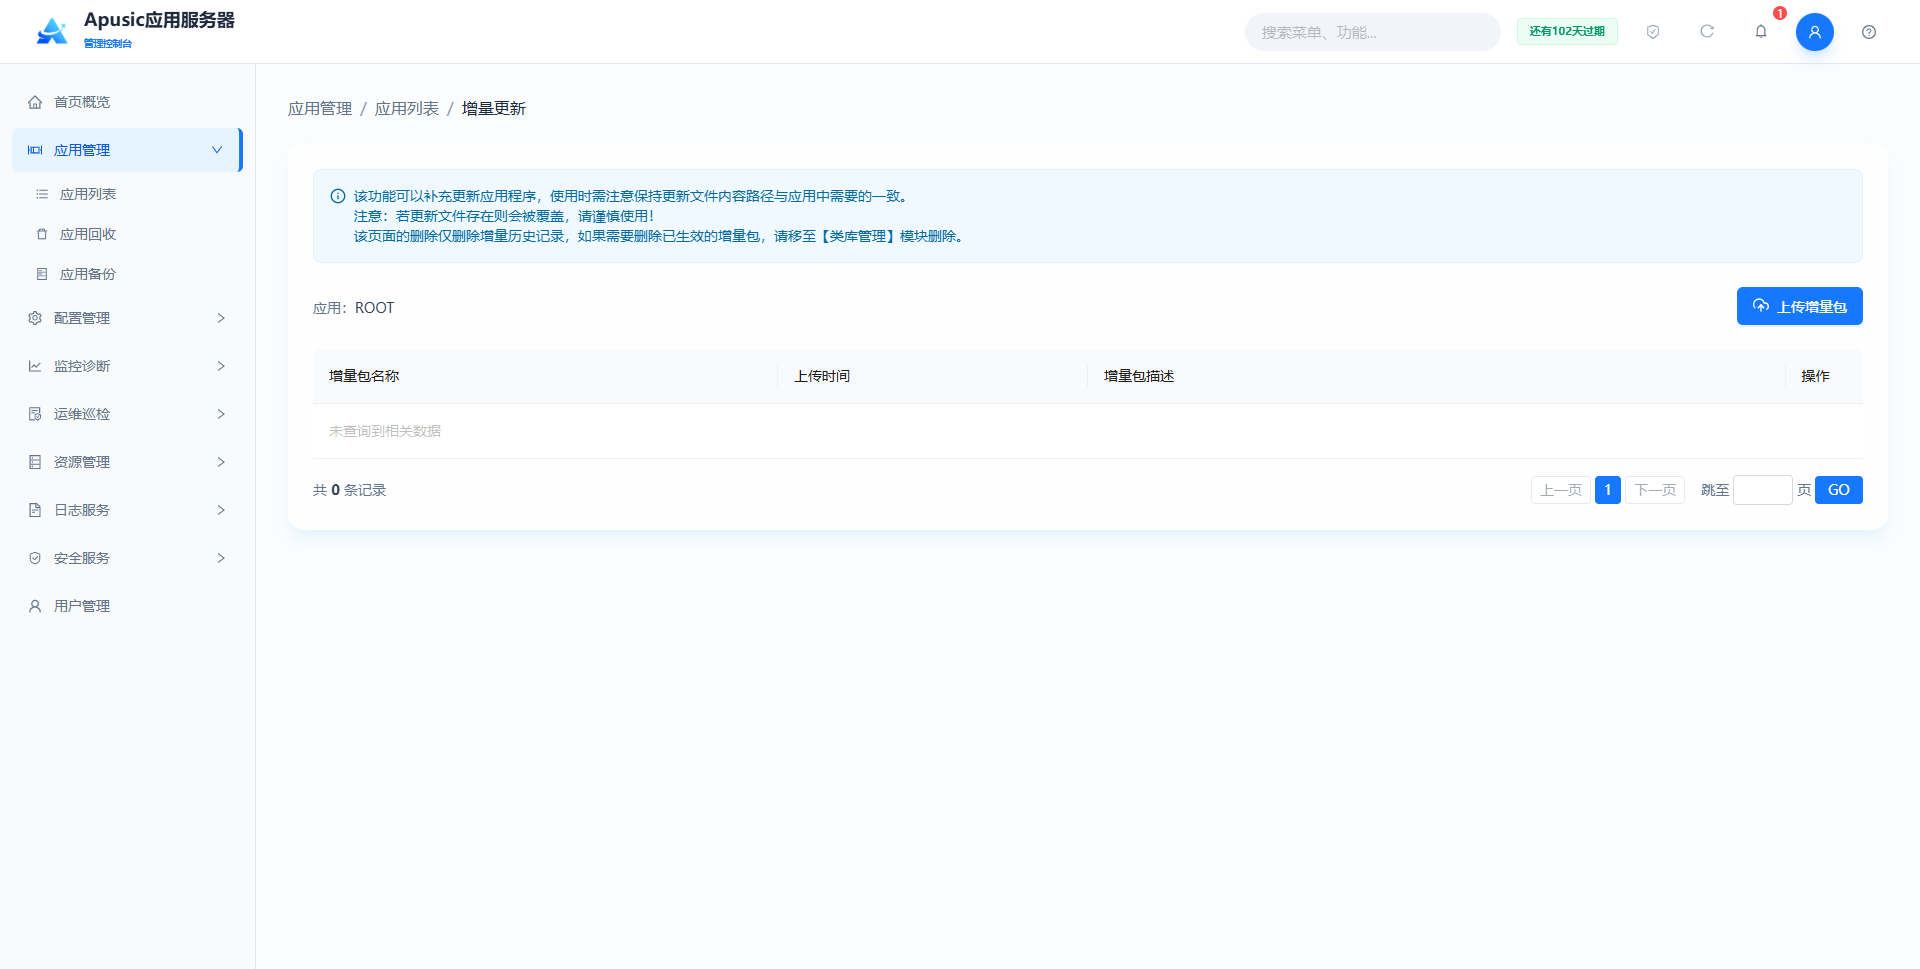
增量更新功能是对已部署的应用进行局部更新(补丁),上传 ZIP 格式的增量包(补丁包)要与应用目录结构保持一致才能更新对应目录下的文件,即用上传的增量更新包中的内容覆盖应用中对应目录的内容。
点击“增量更新”,跳转到增量更新页面。
注意:增量更新后,更新的jar、配置文件、jsp是需重启应用才能生效。
点击上传更新包,可上传ZIP格式增量包
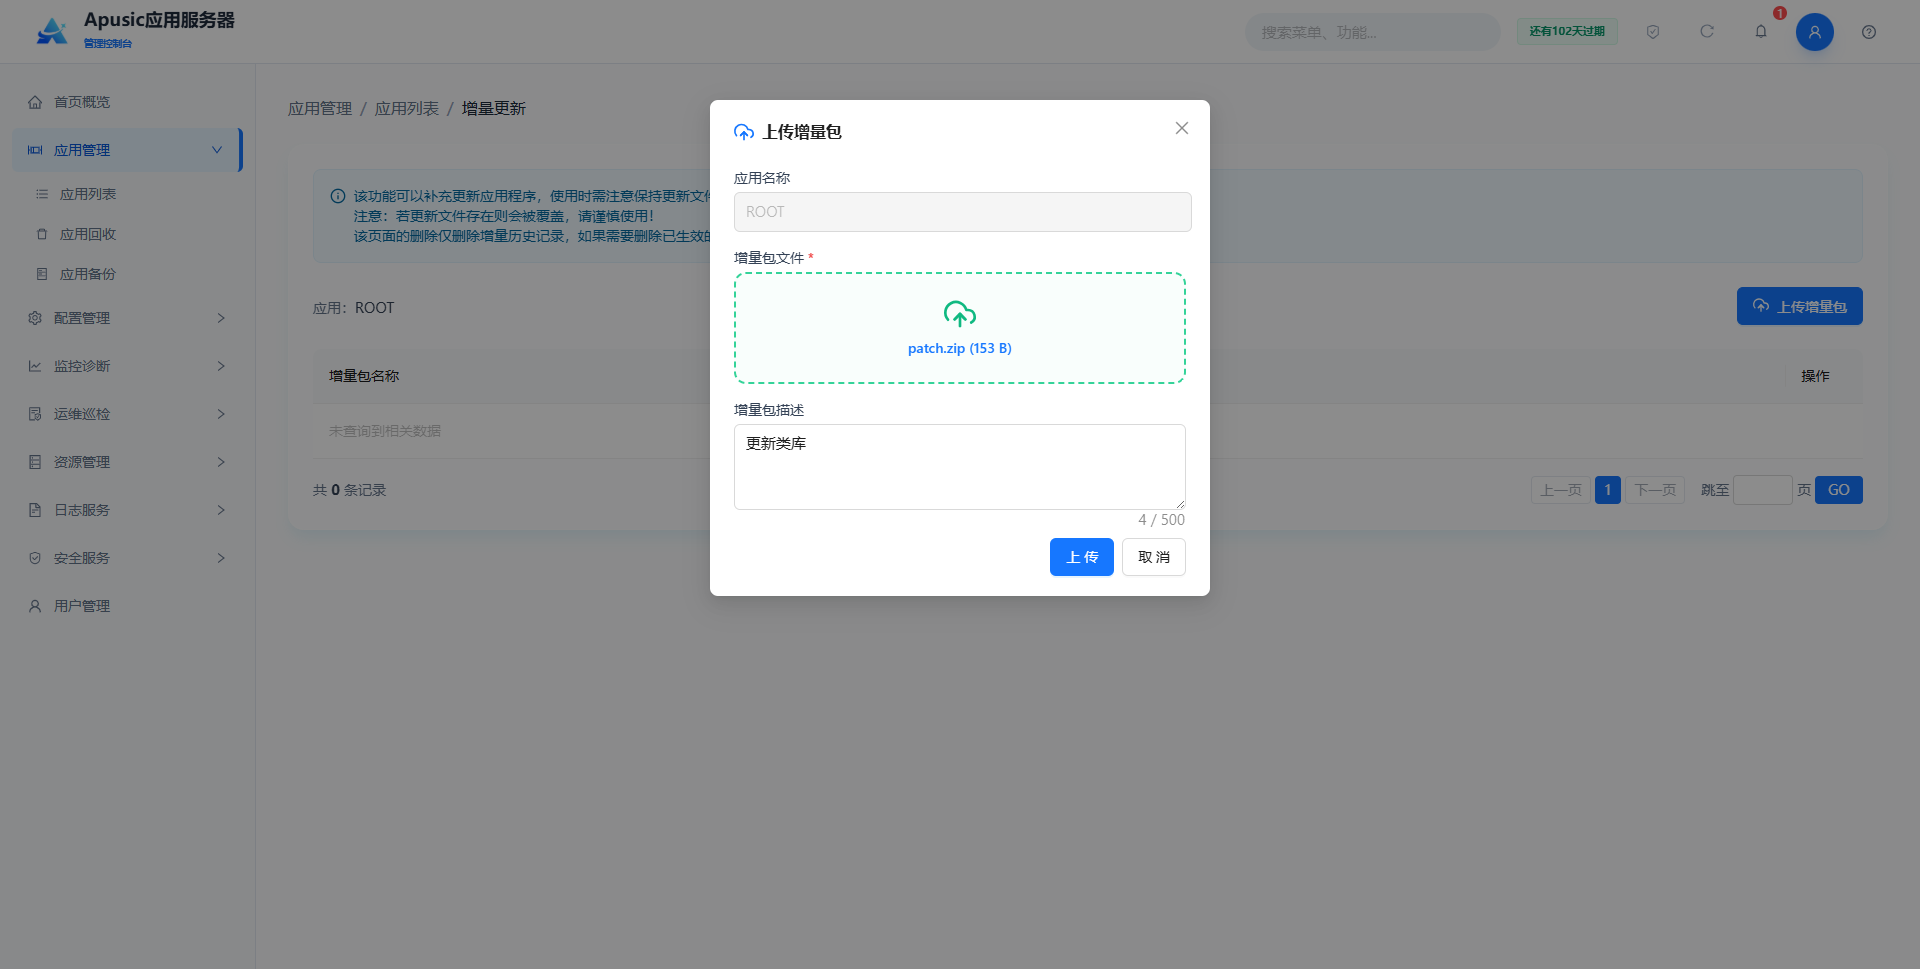
注意:增量更新功能上传的压缩包有同名文件会覆盖原来的文件,建议使用该功能前手动备份应用,这样即使增量更新有问题也能进行恢复。
# 应用回收
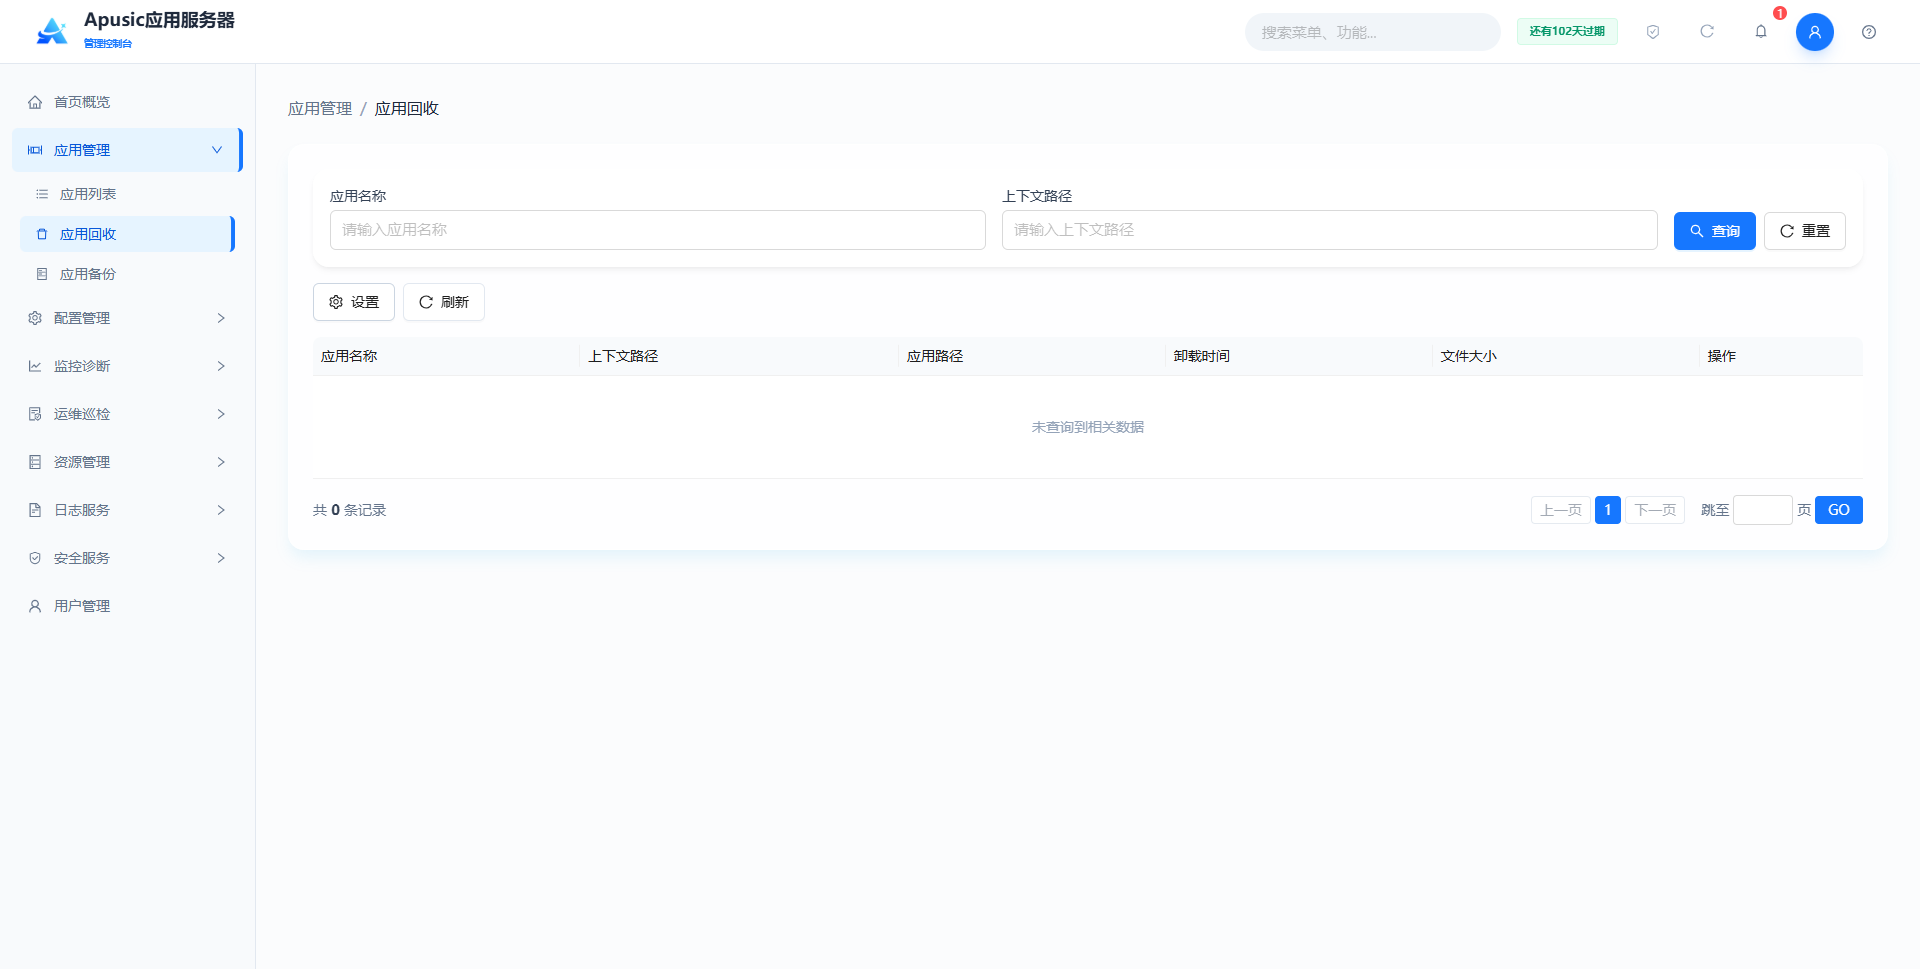
应用回收站功能是应用执行卸载操作时,将应用放入到回收站中,必要时从回收站进行还原或者恢复。
点击“应用管理 → 应用回收”查看已卸载应用,可执行“还原”或“删除”。
# 回收站设置
点击设置,跳转到应用回收站设置页面
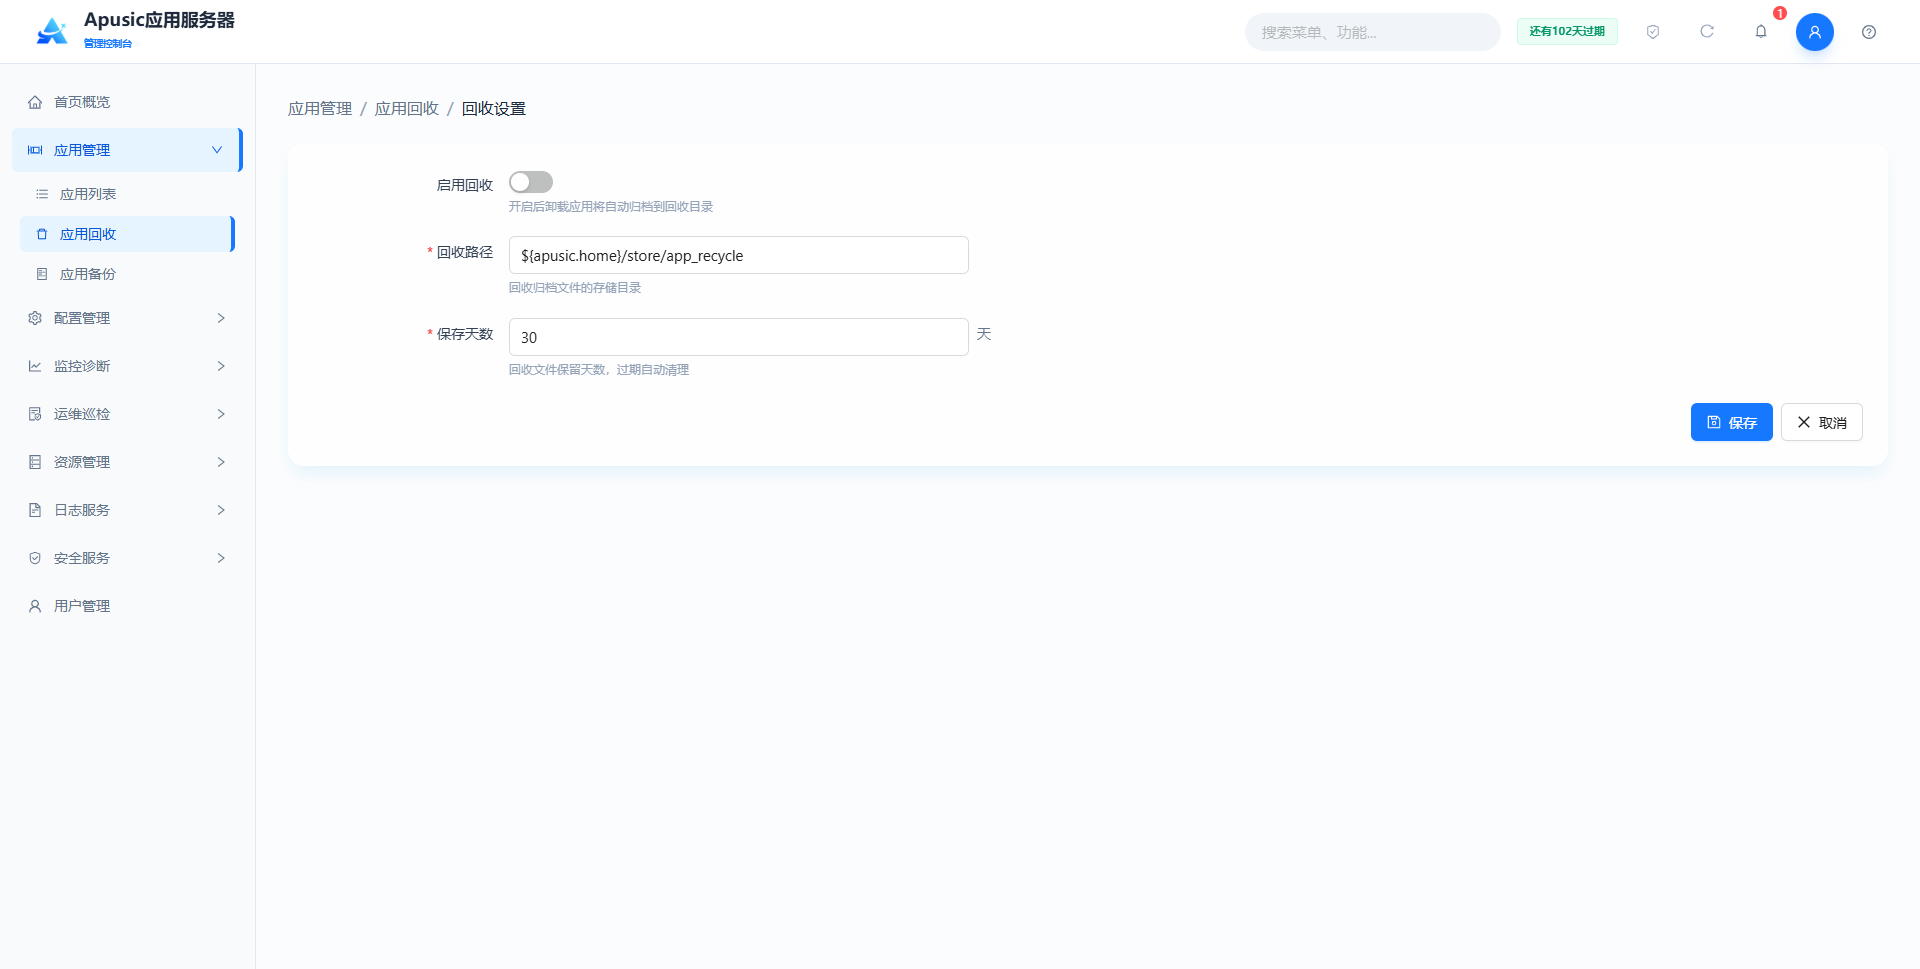
输入内容:
| 配置名称 | 配置参数 | 说明 |
| 启用回收 | enable | 卸载应用是否自动进入回收站。作用:开启后卸载的应用自动归档到回收目录,可从回收站还原;关闭后卸载不放入回收站。合法输入值:选择框,可选 是 / 否。默认值:否。 |
| 回收路径 | path | 应用回收包存放的服务器目录。作用:指定回收归档文件的存储位置。合法输入值:字符串,最长 255 字符,需为服务器上存在且具备读写权限的合法目录路径,支持系统变量占位符。默认值:${apusic.home}/store/app_recycle。 |
| 保存天数 | retention | 回收文件的保留有效期,单位天。作用:超过保留天数的回收应用包由系统自动清理。合法输入值:整数,1~365。默认值:30。 |
# 应用还原
将回收站的应用还原到应用列表,注意如果应用列表存在同名的应用则还原失败,需要将同名的应用卸载。
点击“还原”,跳转到还原页面
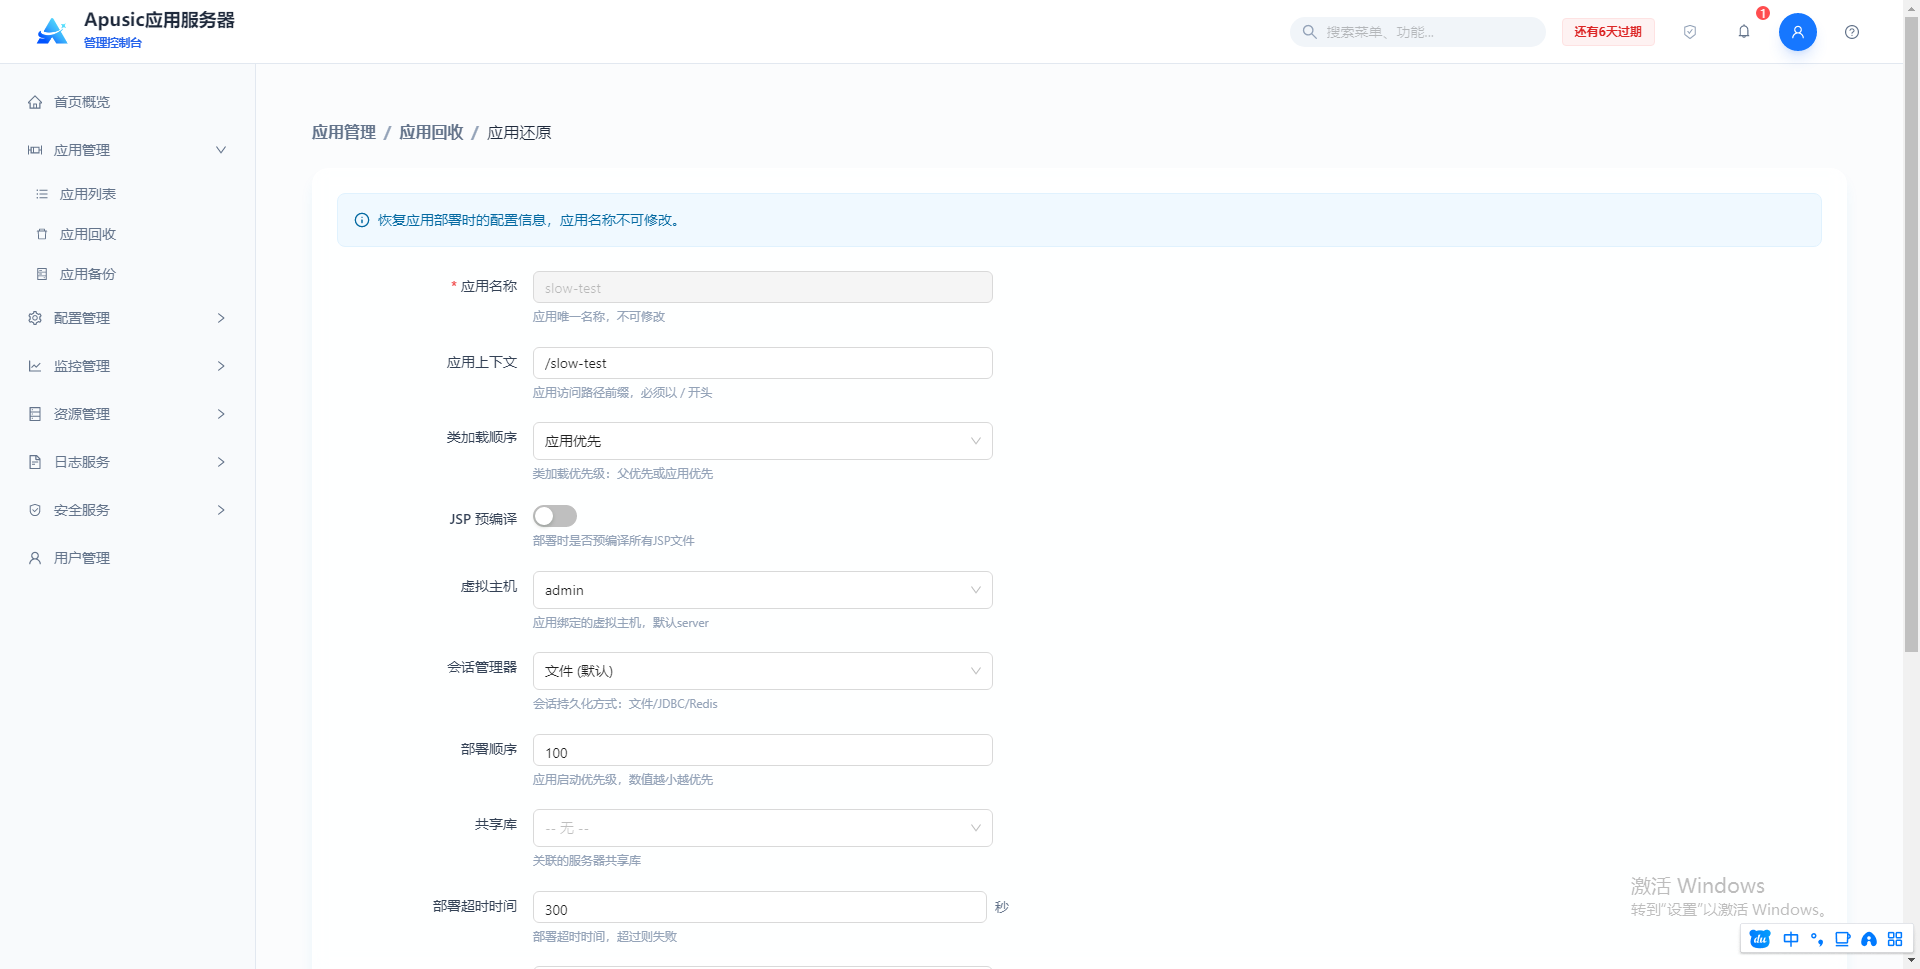
输入配置信息:
| 配置名称 | 配置参数 | 说明 |
| 应用名称 | appName | 要还原的应用名称。作用:标识还原目标应用,还原后应用列表不能存在同名应用。合法输入值:字符串,只读不可修改。默认值:自动回填回收站中的应用名称。 |
| 应用上下文 | appContext | 应用的访问 URL 路径前缀。合法输入值:字符串,最多 255 字符,仅支持字母、数字、下划线、短横线。默认值:沿用原配置。 |
| 类加载顺序 | classLoaderOrder | 应用类加载器的委托策略。作用:控制加载类时优先使用父类加载器还是应用自身类库。合法输入值:下拉选择,可选 父优先 / 应用优先。默认值:沿用原配置(默认应用优先)。 |
| JSP 预编译 | jspPrecompile | 是否在启动时预编译所有 JSP。作用:开启时应用启动即预编译,关闭时首次访问时编译。合法输入值:开关,开启 / 关闭。默认值:沿用原配置。 |
| 虚拟主机 | virtualHost | 应用绑定的虚拟主机。合法输入值:下拉选择,可选当前服务器已配置的虚拟主机。默认值:沿用原配置。 |
| 会话管理器 | sessionManager | 会话持久化方式。作用:配置应用的会话存储策略,支持内存、文件、Redis、数据库四种存储方式。合法输入值:下拉选择,可选【会话管理器】模块中已配置的会话管理器。默认值:沿用原配置。 |
| 部署顺序 | deployOrder | 服务器启动时应用的加载顺序。作用:数值越小加载优先级越高。合法输入值:整数,0~2147483647。默认值:沿用原配置。 |
| 共享库 | sharedLib | 应用关联的服务器共享库。合法输入值:下拉选择,可选【共享库】模块中已配置的共享库。默认值:沿用原配置。 |
| 共享库优先级 | sharedLibPriority | 共享库在应用类加载顺序中的位置。合法输入值:下拉选择,可选 共享库优先 / WEB-INF/classes 优先 / WEB-INF/lib 优先。默认值:沿用原配置。 |
| 部署超时时间(秒) | deployTimeout | 应用部署 / 启动的超时时长,单位秒。合法输入值:整数,1~3600。默认值:沿用原配置。 |
| 安全域 | securityDomain | 应用使用的安全域。合法输入值:下拉选择,可选【安全域】模块中已配置的安全域名称。默认值:沿用原配置。 |
| 密级标识 | classLevel | 应用的安全密级。作用:标识该资源对哪些密级的人员可见。合法输入值:下拉选择,可选 公开 / 内部 / 秘密 / 机密。默认值:沿用原配置。 |
| 应用描述 | appDesc | 应用的备注说明信息。合法输入值:字符串,最多 1000 个字符。默认值:沿用原配置。 |
| 部署属性(自定义) | deployProps | 应用自定义配置参数。作用:以「属性名 - 属性值」键值对形式传递扩展配置,可添加多组。合法输入值:键值对列表,属性名仅支持字母、数字、下划线,属性值支持任意文本。默认值:沿用原配置。 |
最后点击“还原”,提示还原成功或者失败。
# 应用删除
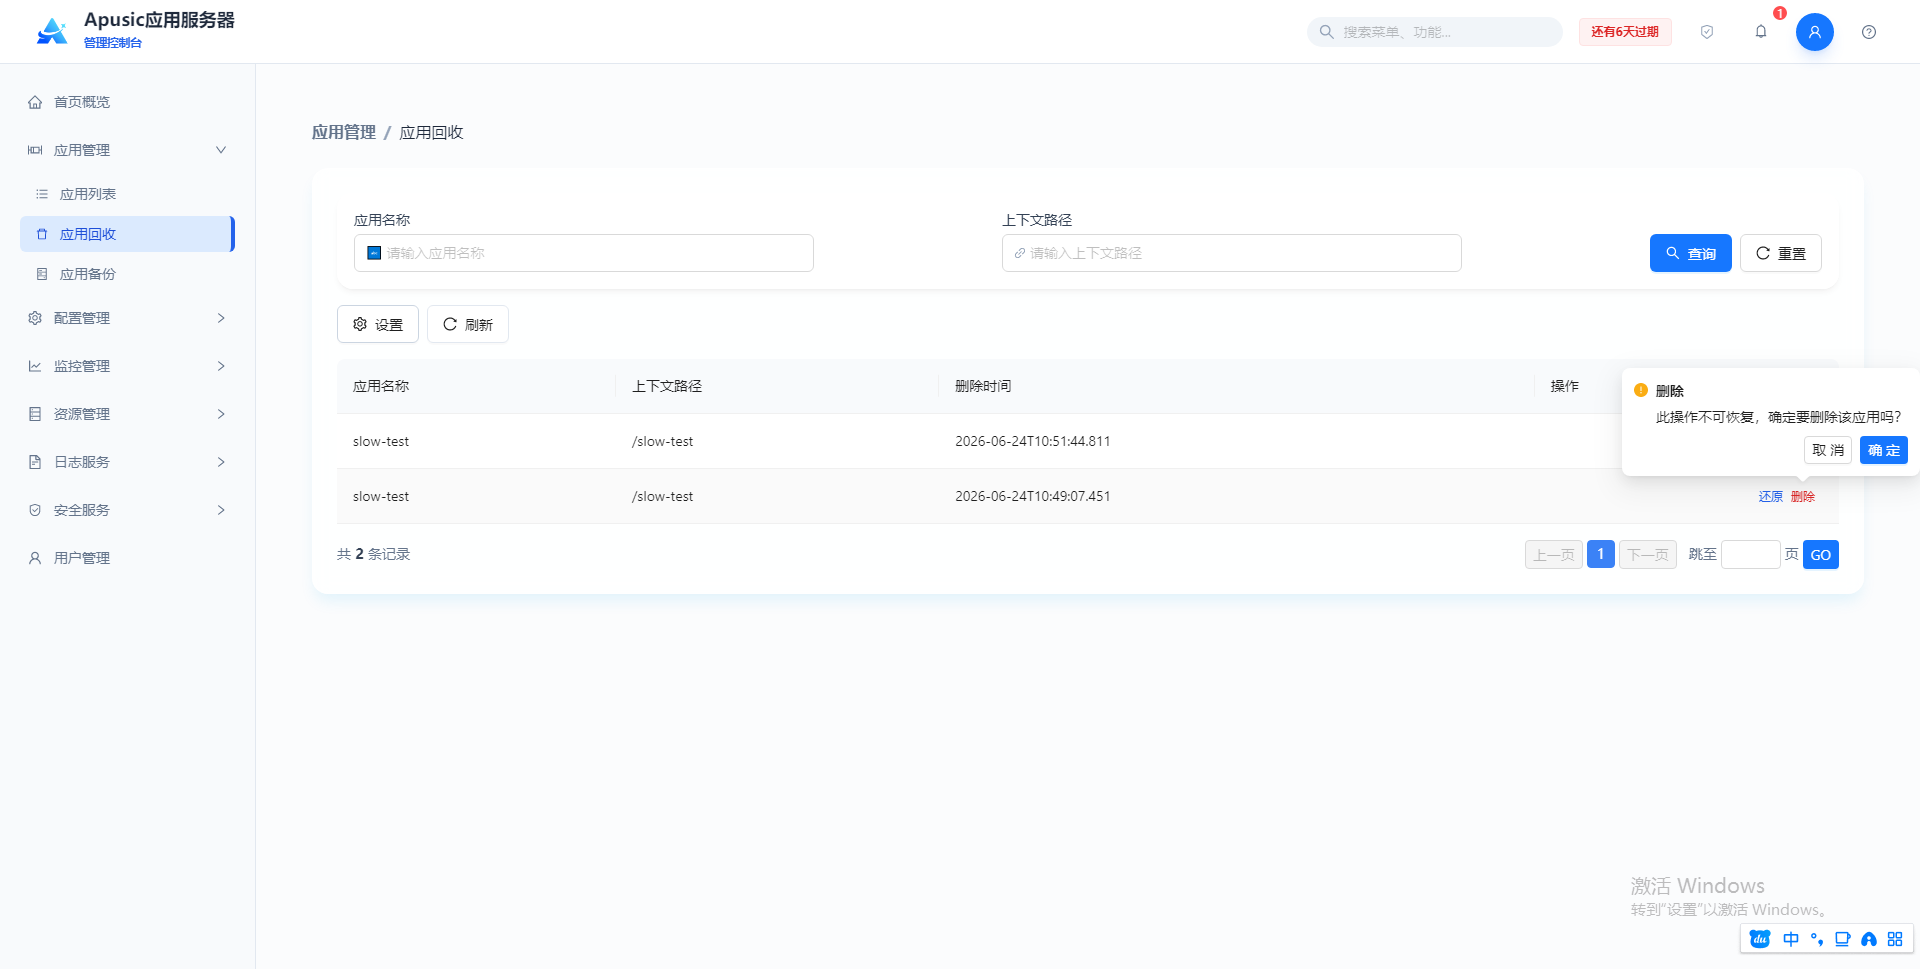
将回收站的应用进行物理删除。弹出二次确认框,选择“确定”则会进行物理删除,选择取消则放弃操作。
# 应用备份
应用备份功能提供应用全生命周期的数据保护能力,支持对已部署应用的程序包进行手动备份与恢复。
# 立即备份
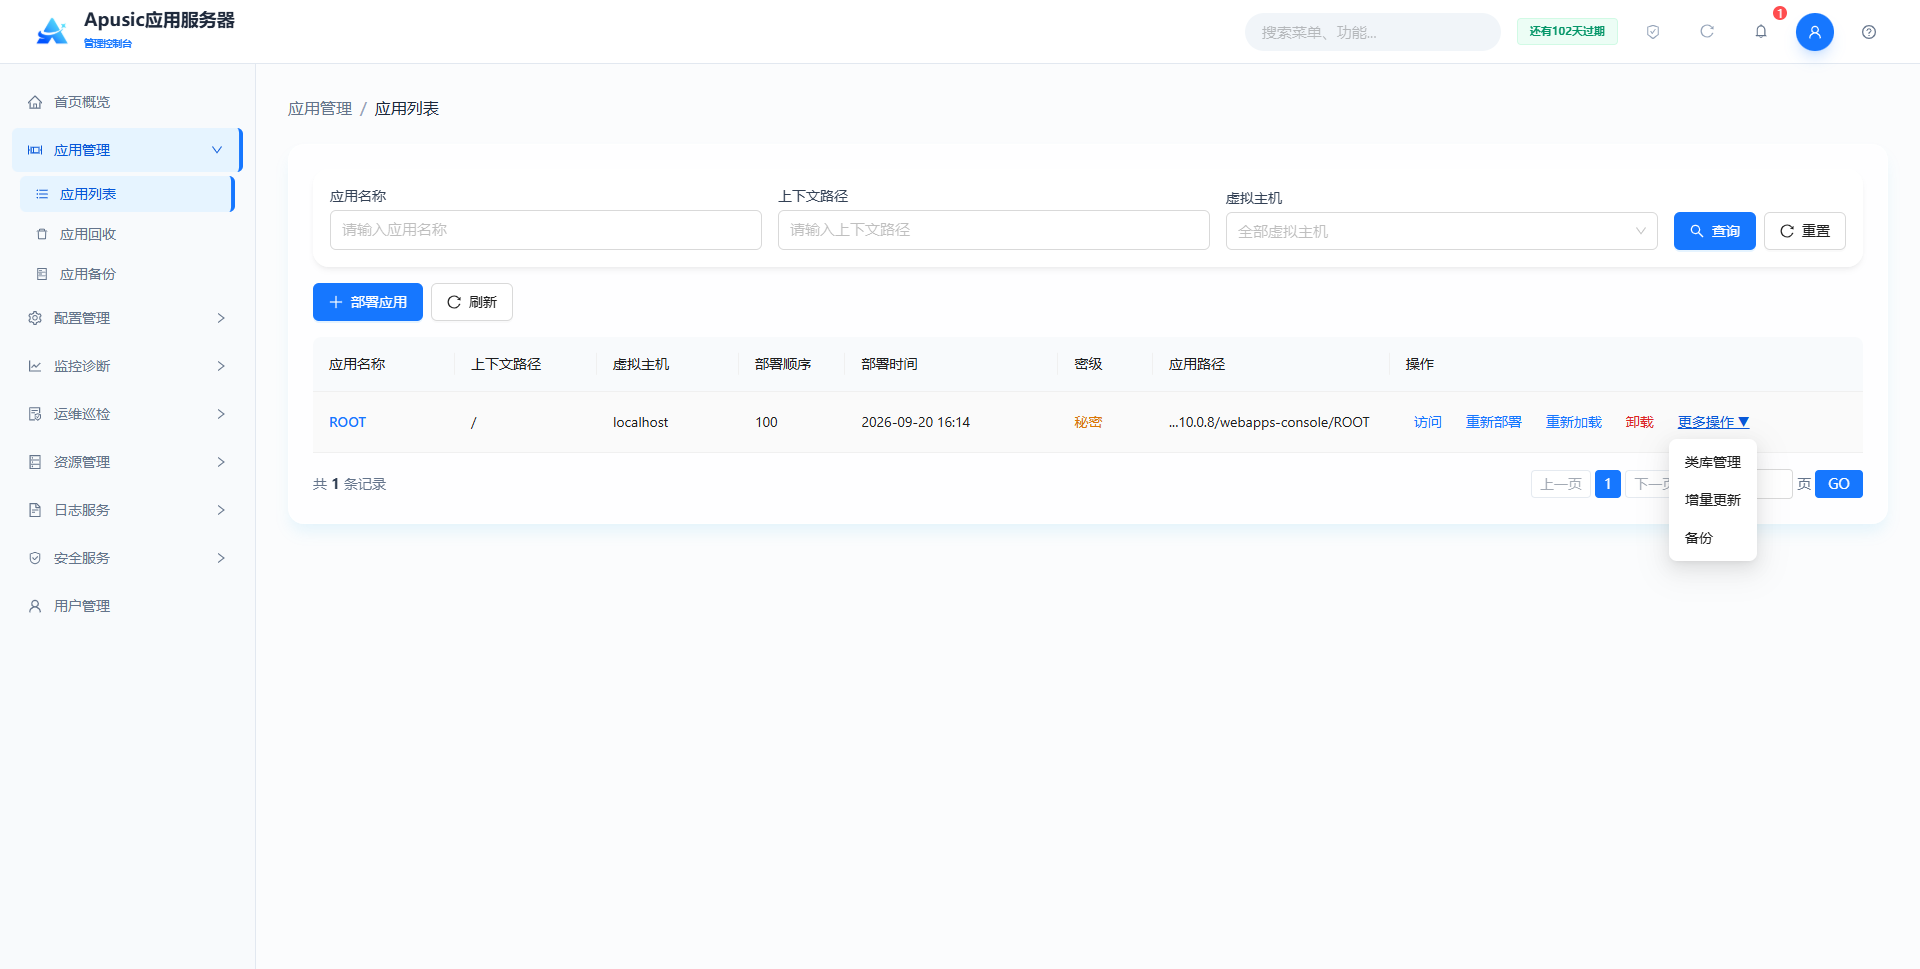
点击“应用管理 → 应用列表→ 更多操作→ 备份”
# 备份列表
备份后,点击“应用管理 → 应用备份”,跳转到应用备份列表,可通过应用名称、上下文路径进行查询
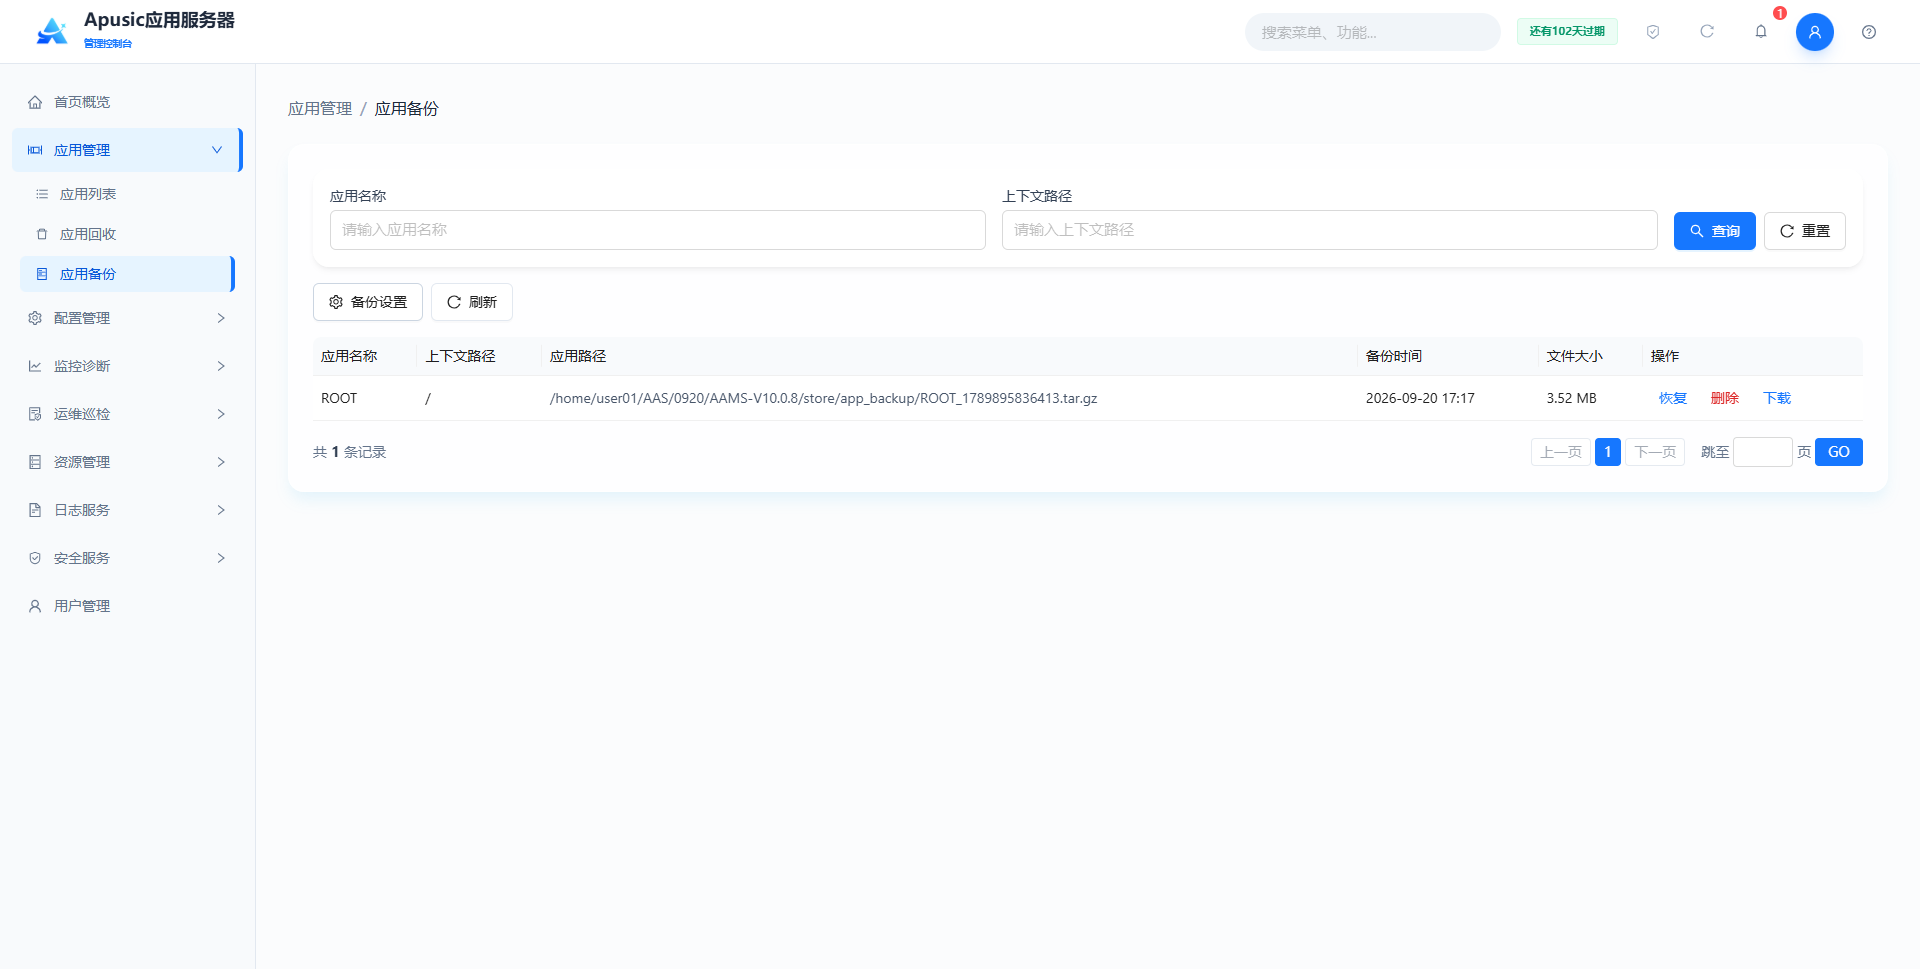
列表展示应用名称、上下文路径、应用路径(备份文件存放路径)、备份时间和当前备份文件大小、操作按钮(恢复、删除、下载)
# 备份设置
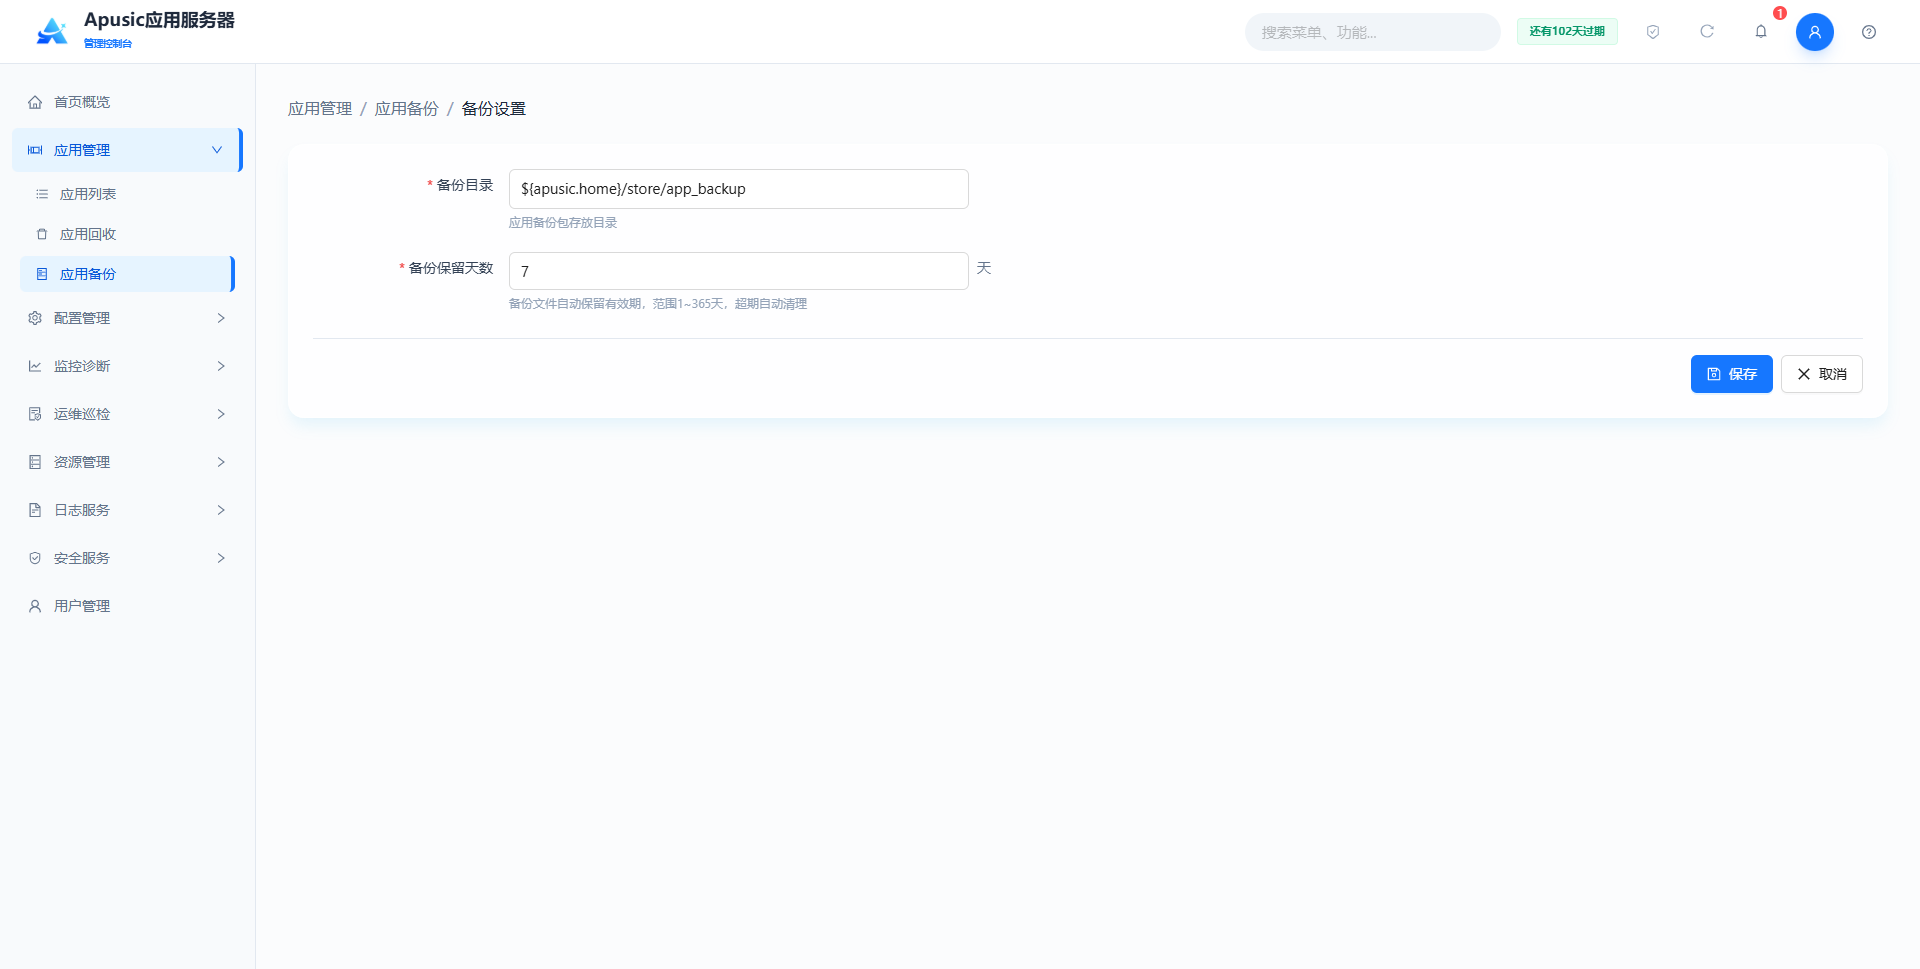
点击“备份设置”,可指定应用备份的目录和备份保留天数:
| 配置名称 | 配置参数 | 说明 |
| 备份目录 | path | 应用备份包的存放目录。作用:指定所有应用备份文件在服务器上的存储位置。合法输入值:字符串,合法目录路径,支持系统变量占位符。默认值:${apusic.home}/store/app_backup。 |
| 备份保留天数 | retention | 备份文件的保留有效期,单位天。作用:超过保留天数的备份文件由系统自动清理。合法输入值:整数,1~365。默认值:7。 |
# 恢复备份文件
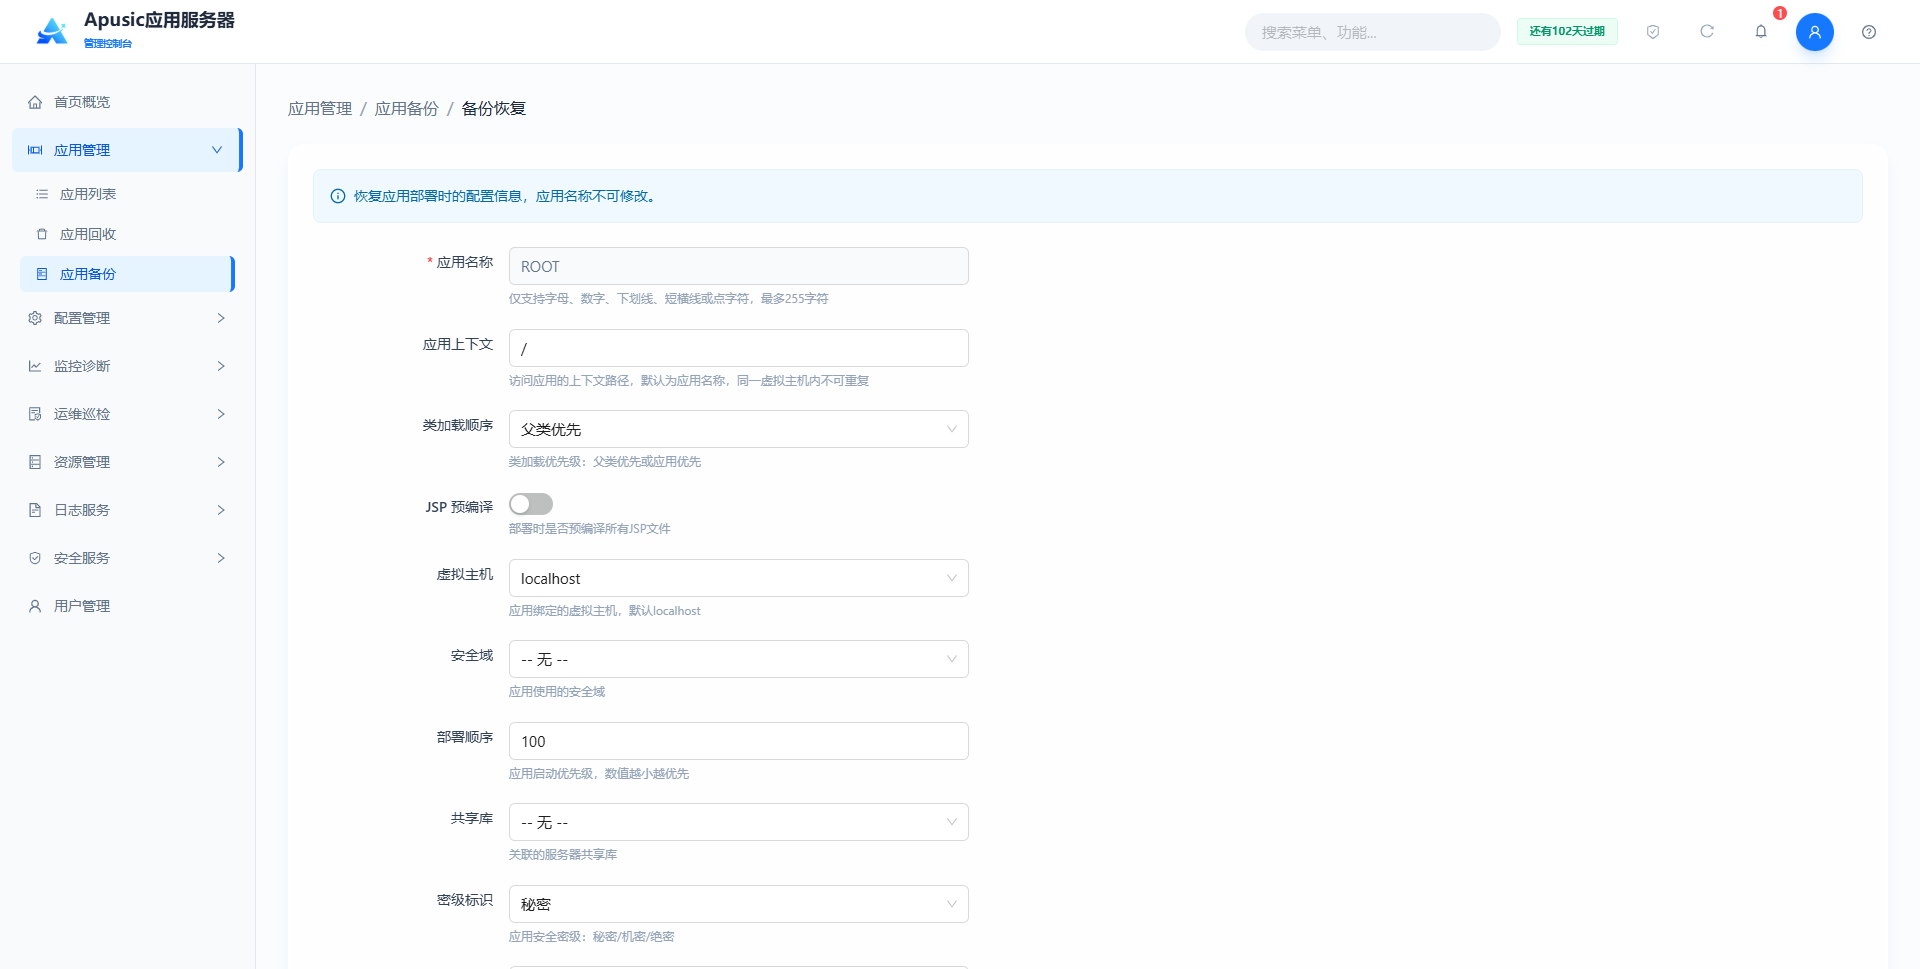
支持对已备份的应用包及部署配置进行恢复操作。管理员选择历史备份记录后,系统自动回填该备份时点的完整部署配置,支持按需修改配置并提交恢复。恢复时智能校验目标应用状态,若当前环境已存在同名应用,提供二次确认,支持覆盖恢复(先卸载原有应用再恢复备份版本)或取消恢复,实现应用版本回退、故障还原能力。
# 删除备份文件
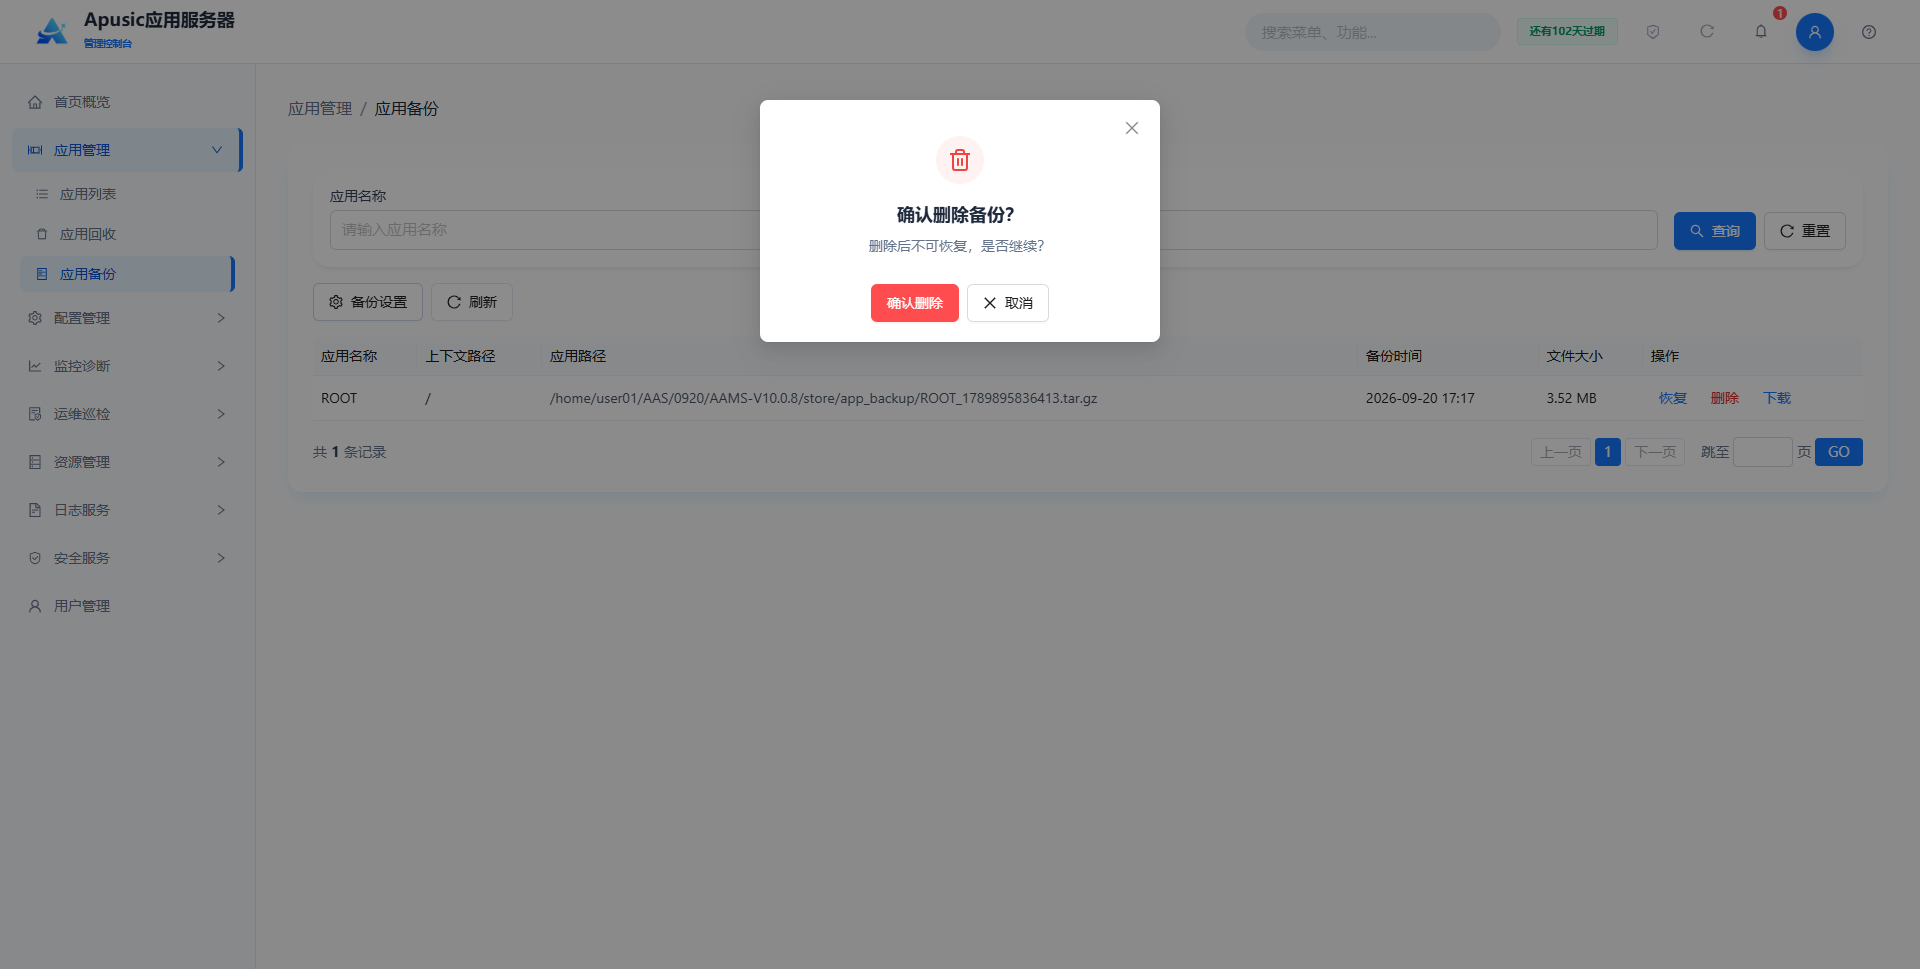
点击“删除”,弹出二次确认框,点击确认删除会物理删除该备份文件。
# 下载备份文件
将备份的应用通过压缩包方式下载。
# 资源管理
# 数据源管理
应用服务器管理控制台提供对数据源(JDBC连接池)的生命周期管理功能,覆盖数据源的列表查询、新建、编辑、启用 / 禁用、删除、连通测试等功能,支持 MySQL、Oracle、PostgreSQL、达梦、人大金仓等主流数据库的连接配置,包含基础属性、连接池、连接验证、监控、扩展参数等多维度配置项,满足应用对多数据库资源的统一管理、连接优化与状态监控需求,保障数据连接的稳定性、可维护性与安全性。
# 数据源列表
点击左侧菜单“资源管理 → 数据源”:
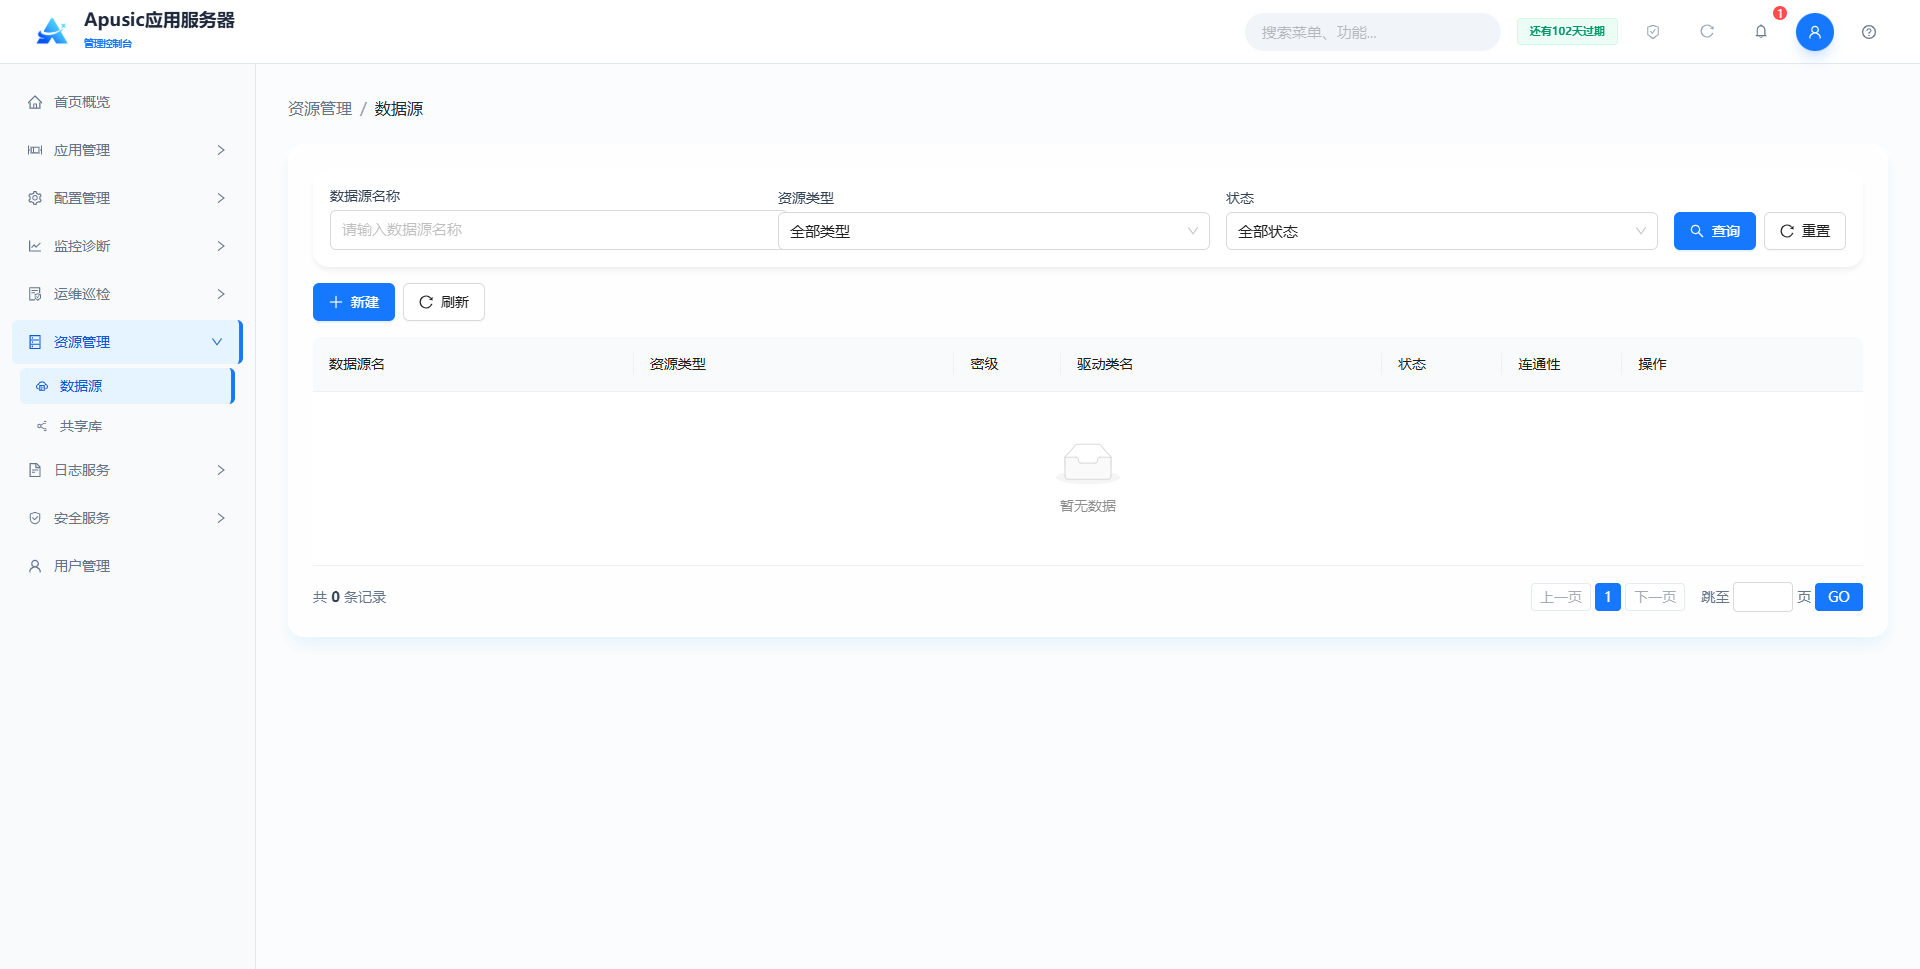
查询条件
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 数据源名称 | 按数据源名称模糊查询 | jdbc/mysql |
| 资源类型 | 支持javax.sql.DataSource、javax.sql.XADataSource、javax.sql.ConnectionPoolDataSource | javax.sql.DataSource |
| 状态 | 按启用/禁用状态筛选 | 全部状态 |
列表字段
| 字段 | 说明 |
|---|---|
| 数据源名 | 数据源的名称,全局唯一 |
| 资源类型 | 资源类型,支持javax.sql.DataSource、javax.sql.XADataSource、javax.sql.ConnectionPoolDataSource |
| 驱动类名 | JDBC 驱动类全限定名 |
| 状态 | 启用 / 禁用 |
| 连通性 | 最近一次连通性测试结果,如“正常”或“异常” |
| 操作 | 编辑、删除、启用/禁用、测试连通性 |
# 新建数据源
提供一个向导式的数据源配置工具,允许用户在系统内创建和管理数据库连接池。通过向导分步引导,降低配置复杂度,确保生成的连接池符合生产环境的高性能与高可用性要求。
点击“新建”按钮,跳转到新建页面,新建数据源为向导式,分四步配置:基本配置 → 连接池配置 → 连接验证配置 → 高级配置
步骤一:基本配置
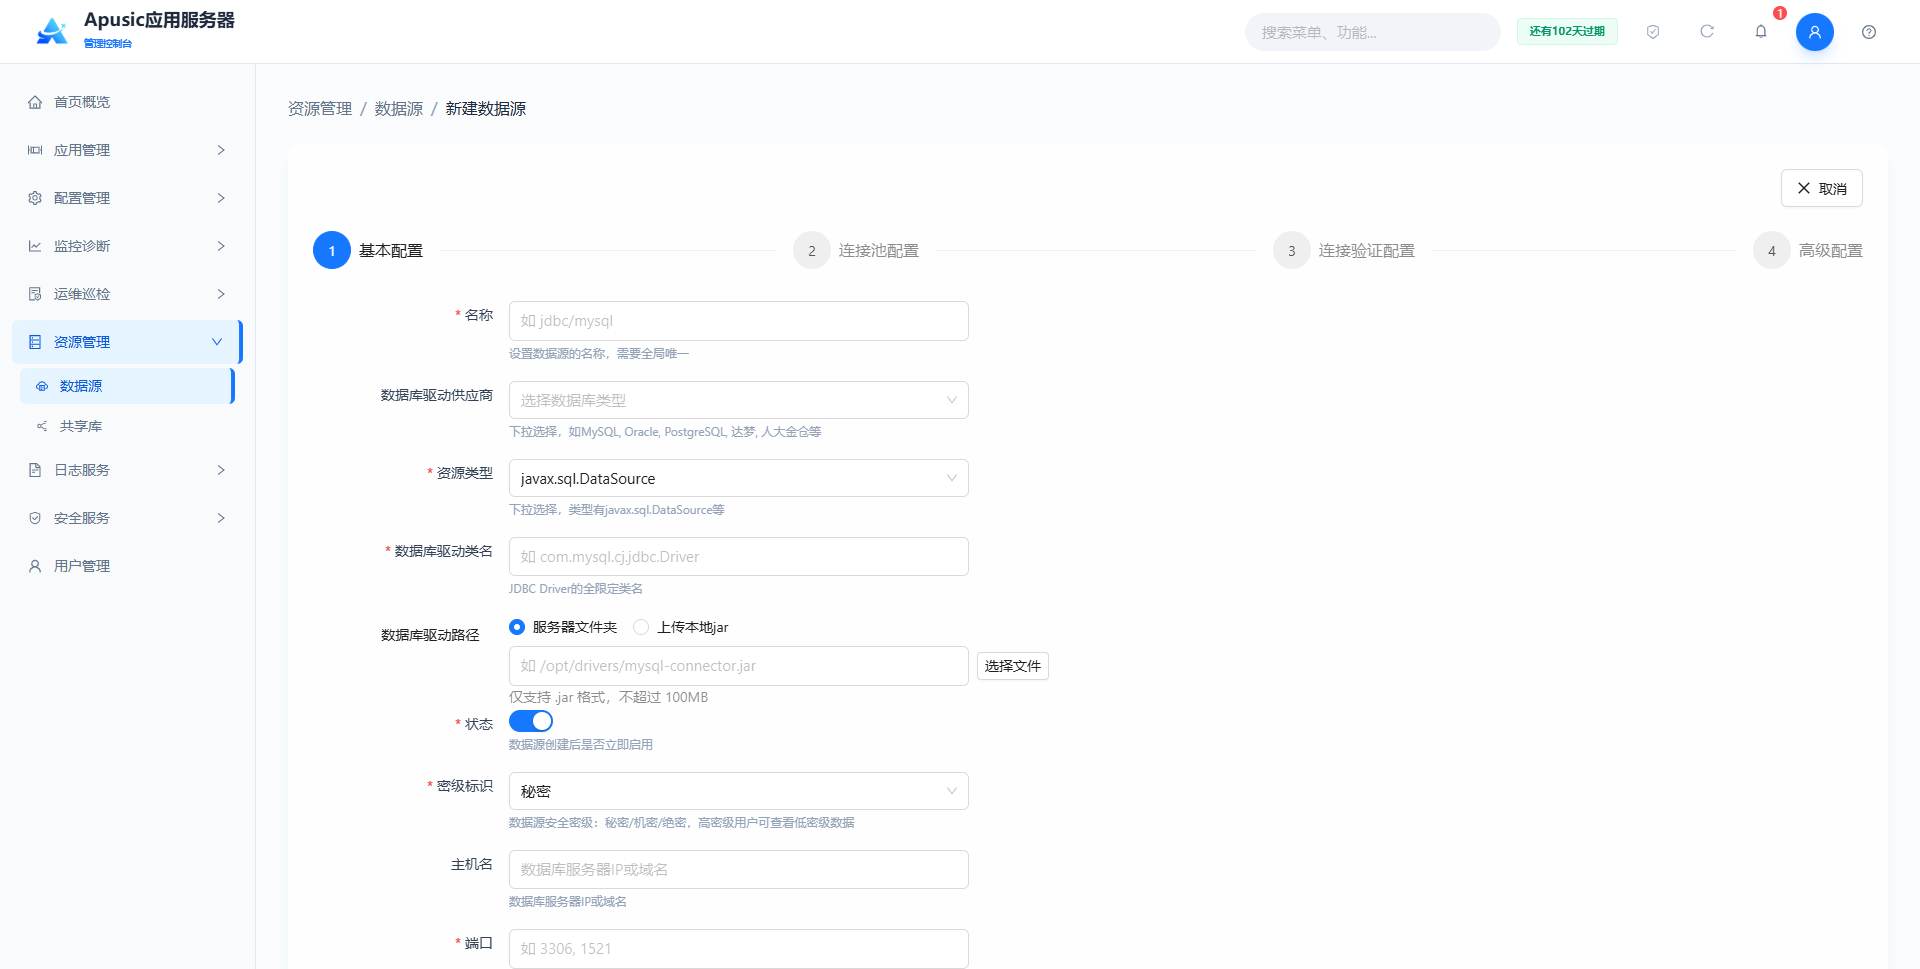
| 配置名称 | 配置参数 | 说明 |
| 名称 | name | 数据源名称(JNDI 名)。作用:全局唯一标识数据源,应用通过该名称查找并获取数据库连接。合法输入值:字符串,1~128 个字符,全局不可重复,必填。默认值:空。 |
| 数据库驱动供应商 | dbType | 数据库厂商类型。作用:选择目标数据库类型,系统据此生成默认驱动类名与 URL 模板。合法输入值:下拉选择,可选 MySQL、Oracle、PostgreSQL、达梦、人大金仓、瀚高等,必填。默认值:空。 |
| 资源类型 | resourceType | 数据源的 JNDI 资源接口类型。作用:决定数据源支持的连接获取方式(普通 / XA 分布式 / 连接池)。合法输入值:下拉选择,可选 javax.sql.DataSource、javax.sql.XADataSource、javax.sql.ConnectionPoolDataSource,必填。默认值:javax.sql.DataSource。 |
| 数据库驱动类名 | driverClass | JDBC 驱动的全限定类名。作用:指定加载的 JDBC Driver 实现类。合法输入值:字符串,1~128 个字符,如 com.mysql.cj.jdbc.Driver,必填。默认值:按所选数据库驱动供应商自动填充。 |
| 数据库驱动路径 | driverPath | JDBC 驱动 Jar 包的来源。作用:上传驱动文件或指定服务器上驱动 Jar 包路径。合法输入值:文件上传或路径字符串,仅支持 .jar 格式,文件大小不超过 100MB。默认值:空。 |
| 状态 | status | 数据源创建后的启用状态。作用:控制数据源创建后是否立即投入使用。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 密级标识 | classLevel | 数据源的安全密级。作用:控制数据源对哪些密级的人员可见,高密级用户可查看低密级数据。合法输入值:下拉选择,可选 秘密 / 机密 / 绝密。默认值:秘密。 |
| 主机名 | host | 数据库服务器地址。作用:指定数据库监听的 IP 或域名,用于自动拼接 JDBC URL。合法输入值:字符串,1~255 个字符。默认值:空。 |
| 端口 | port | 数据库服务监听端口。作用:与主机名配合拼接 JDBC URL。合法输入值:整数,1~65535,如 3306、1521。默认值:空。 |
| 数据库名 | databaseName | 目标数据库的 Schema(数据库名称)或 Service Name。合法输入值:字符串,1~64 个字符。默认值:空。 |
| 用户名 | username | 连接数据库的账号。合法输入值:字符串,1~255 个字符,必填。默认值:空。 |
| 密码 | password | 连接数据库的密码。作用:数据库身份认证凭据,加密存储,前端不回显明文。合法输入值:字符串,1~255 个字符,必填。默认值:空。 |
| URL | url | 完整的 JDBC 连接串。作用:数据源实际使用的数据库连接地址,通常根据主机 / 端口 / 库名自动生成。合法输入值:字符串,1~500 个字符,需符合 JDBC 规范,支持手动修改,必填。默认值:按主机 / 端口 / 数据库名自动生成。 |
| 自定义属性 | customProperties | 数据源自定义扩展参数。作用:以键值对形式传递驱动的额外连接属性。合法输入值:键值对列表。默认值:空。 |
步骤二:连接池配置
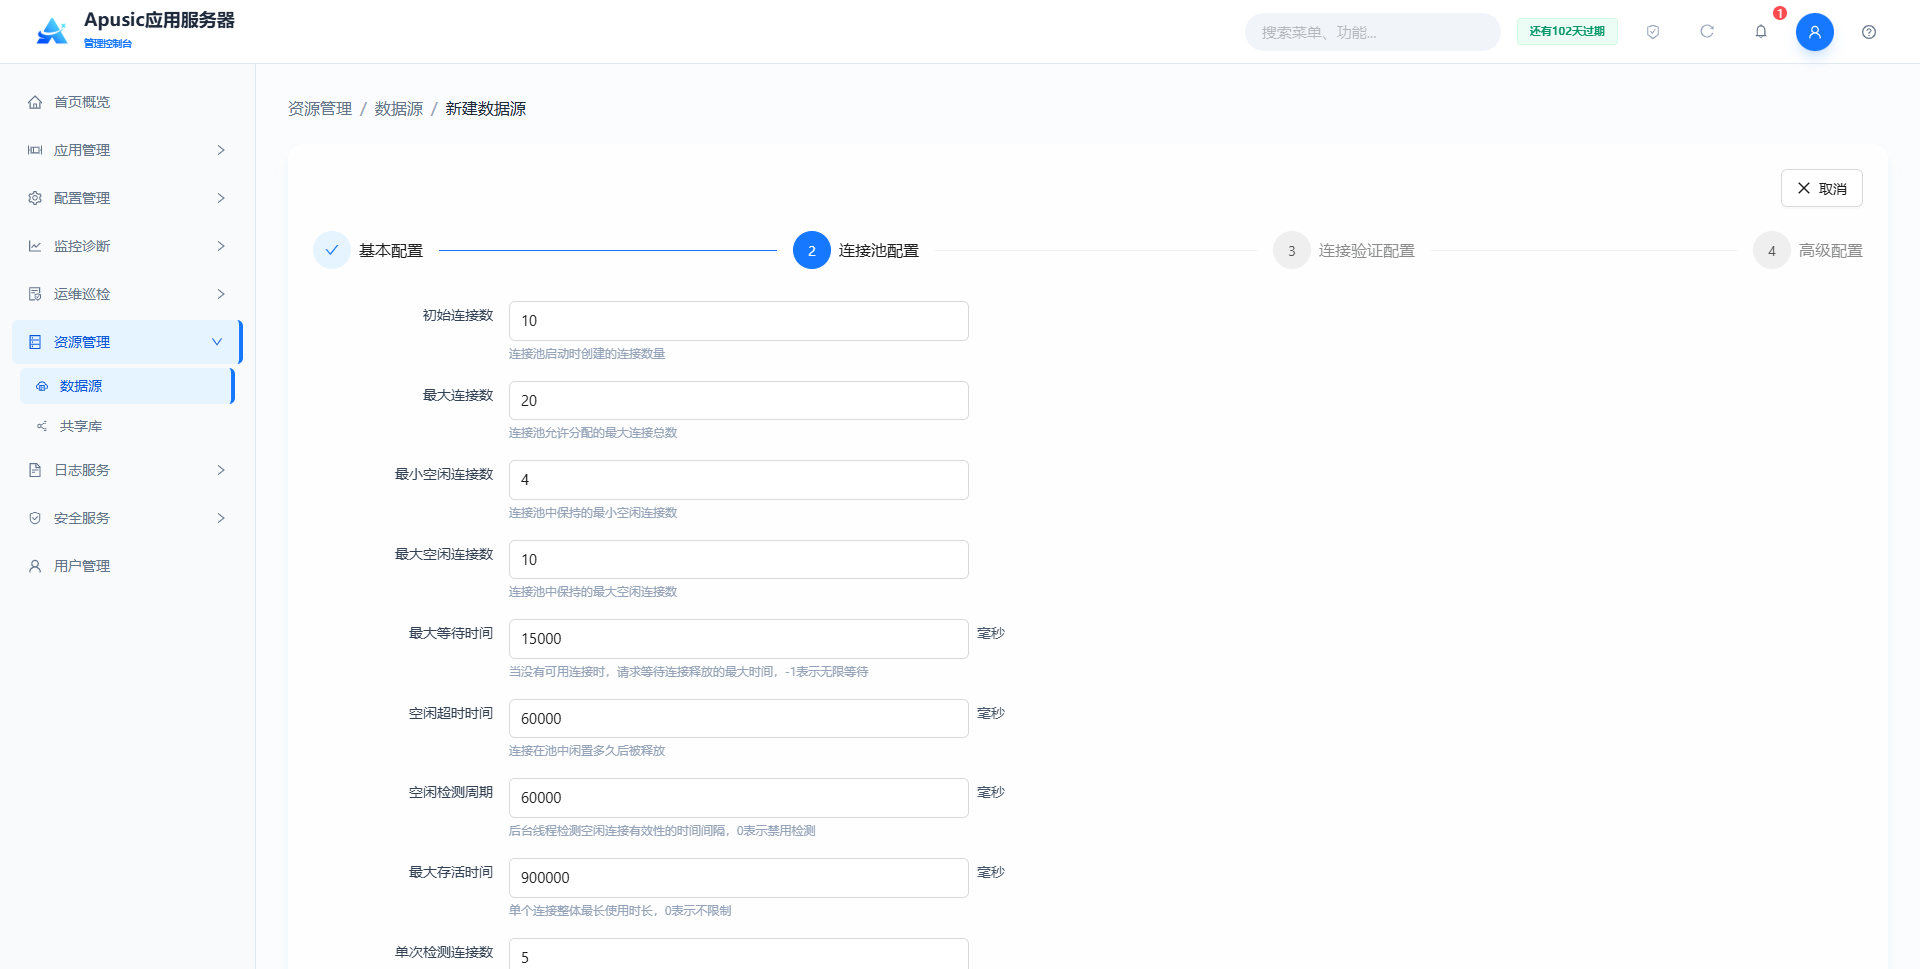
| 配置名称 | 配置参数 | 说明 |
| 初始连接数 | initialConnections | 连接池启动时创建的连接数量。作用:预热连接池,减少首次请求的建连开销。合法输入值:整数,0 ~ 最大连接数。默认值:10。 |
| 最大连接数 | maxConnections | 连接池允许分配的最大连接总数。作用:限制并发占用数据库连接的上限,防止拖垮数据库。合法输入值:整数,≥ 初始连接数,最大 2147483647,必填。默认值:20。 |
| 最小空闲连接数 | minIdle | 连接池中保持的最小空闲连接数。作用:保证低负载时仍有可用连接,避免突发请求等待建连。合法输入值:整数,0 ~ 最大空闲连接数,必填。默认值:4。 |
| 最大空闲连接数 | maxIdle | 连接池中保持的最大空闲连接数。作用:超出部分的空闲连接将被释放,控制资源占用。合法输入值:整数,≥ 最小空闲连接数 且 ≤ 最大连接数,必填。默认值:10。 |
| 最大等待时间 | maxWaitMs | 没有可用连接时请求等待的最大时间,单位毫秒。作用:超时后抛出获取连接失败异常;-1 表示无限等待,0 表示立即失败。合法输入值:整数,-1 ~ 2147483647,必填。默认值:15000。 |
| 空闲超时时间 | idleTimeoutMs | 连接在池中闲置多久后被释放,单位毫秒。作用:回收长期闲置的连接,释放数据库资源。合法输入值:整数,1 ~ 86400000,必填。默认值:60000。 |
| 空闲检测周期 | idleCheckPeriodMs | 后台线程检测空闲连接有效性的时间间隔,单位毫秒。作用:周期性巡检空闲连接,0 表示禁用检测。合法输入值:整数,0 ~ 1800000,必填。默认值:60000。 |
| 最大存活时间 | maxLifetimeMs | 单个连接整体最长使用时长,单位毫秒。作用:连接达到存活上限后强制重建,规避数据库侧连接老化问题,0 表示不限制。合法输入值:整数,0 ~ 86400000,必填。默认值:900000。 |
| 单次检测连接数 | maxCheckConnections | 每次扫描最多检测的空闲连接数。作用:限制单次检测工作量,避免检测任务占用过多资源。合法输入值:整数,1 ~ 2147483647。默认值:5。 |
步骤三:连接验证配置
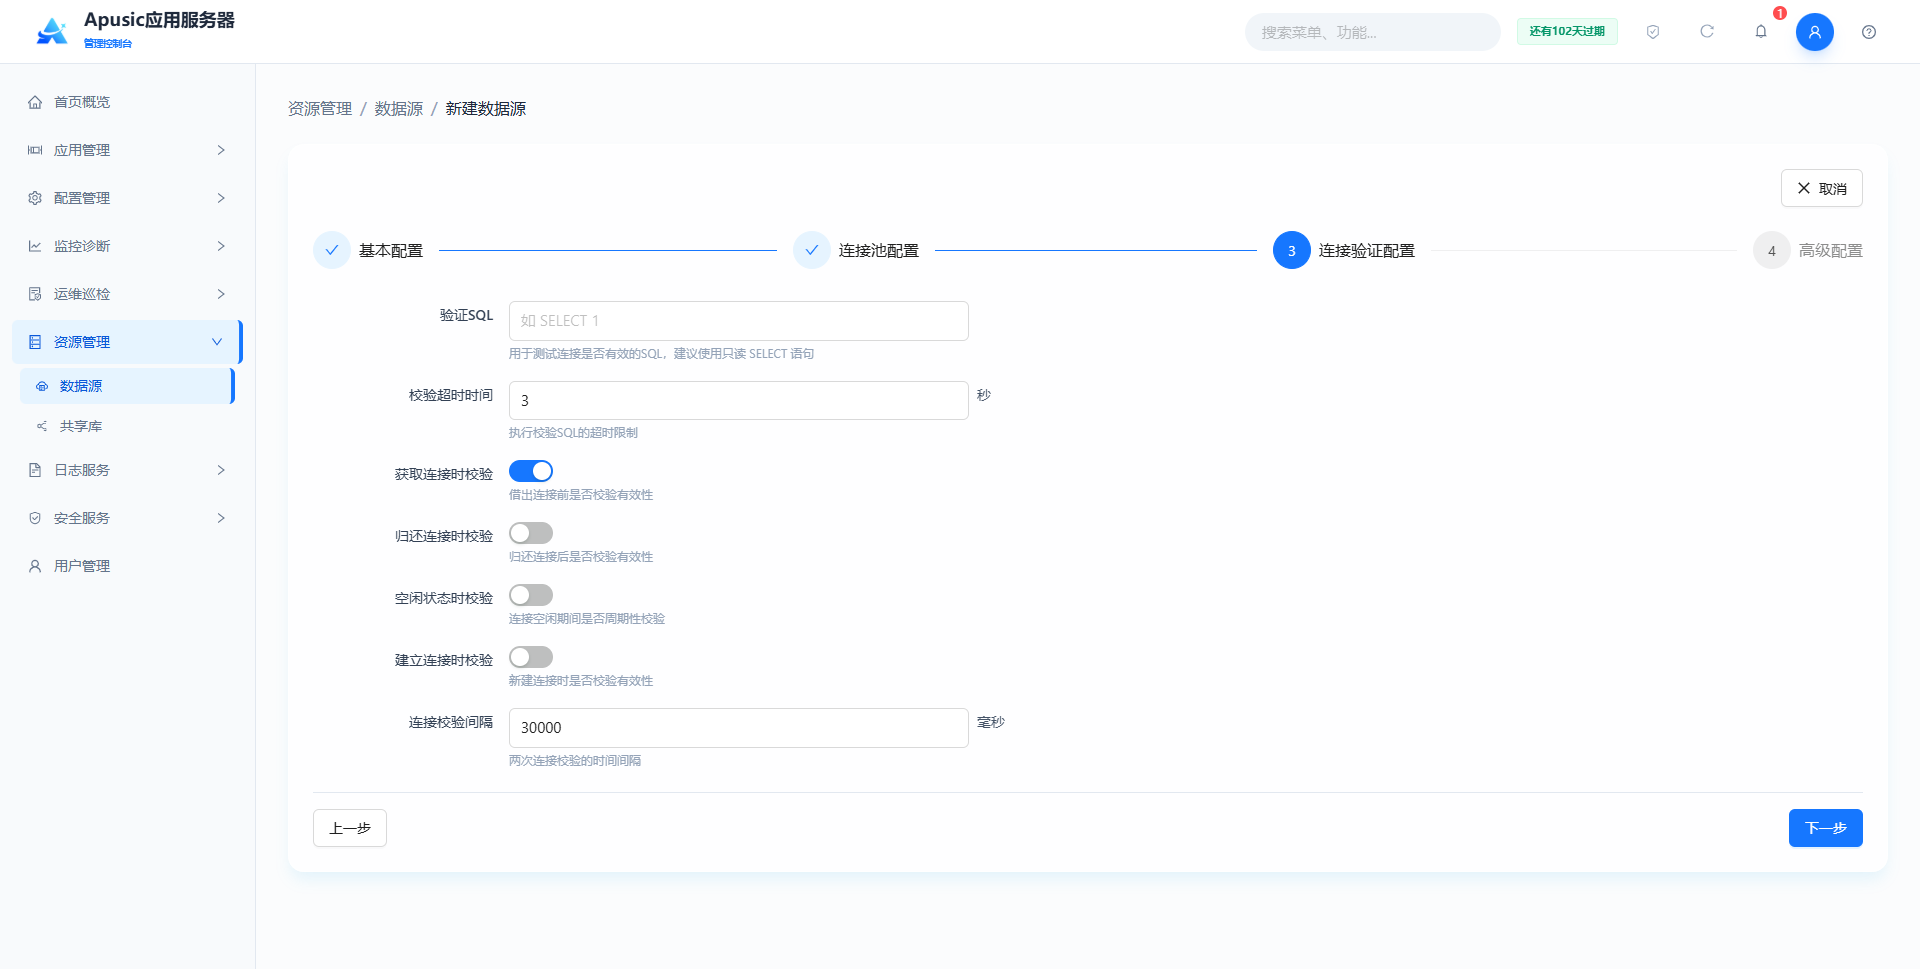
| 配置名称 | 配置参数 | 说明 |
| 验证 SQL | validationQuery | 用于测试连接是否有效的 SQL 语句。作用:连接校验时执行该 SQL 判断连接可用性。合法输入值:字符串,1~256 个字符,如 SELECT 1;开启任一校验开关时必填。默认值:空。 |
| 校验超时时间 | validationTimeoutSeconds | 执行校验 SQL 的超时限制,单位秒。作用:校验 SQL 超过该时长未返回则判定连接无效。合法输入值:整数,1 ~ 1800。默认值:3。 |
| 获取连接时校验 | testOnBorrow | 借出连接前是否校验有效性。作用:保证业务拿到的连接可用,开启会增加每次取连接的开销。合法输入值:开关,开启 / 关闭;开启需要输入验证 SQL。默认值:关闭。 |
| 归还连接时校验 | testOnReturn | 归还连接后是否校验有效性。作用:拦截业务使用后被破坏的连接。合法输入值:开关,开启 / 关闭;开启需要输入验证 SQL。默认值:关闭。 |
| 空闲状态时校验 | testWhileIdle | 连接空闲期间是否周期性校验。作用:配合空闲检测周期剔除失效连接,开销较小,推荐使用。合法输入值:开关,开启 / 关闭;开启需要输入验证 SQL。默认值:关闭。 |
| 建立连接时校验 | testOnConnect | 新建连接时是否校验有效性。作用:确保新建连接立即可用。合法输入值:开关,开启 / 关闭;开启需要输入验证 SQL。默认值:关闭。 |
| 连接校验间隔 | validationIntervalMs | 两次连接校验的时间间隔,单位毫秒。作用:频率控制,避免过度校验影响性能。合法输入值:整数,1 ~ 1800000;开启需要输入验证 SQL。默认值:30000。 |
步骤四:高级配置
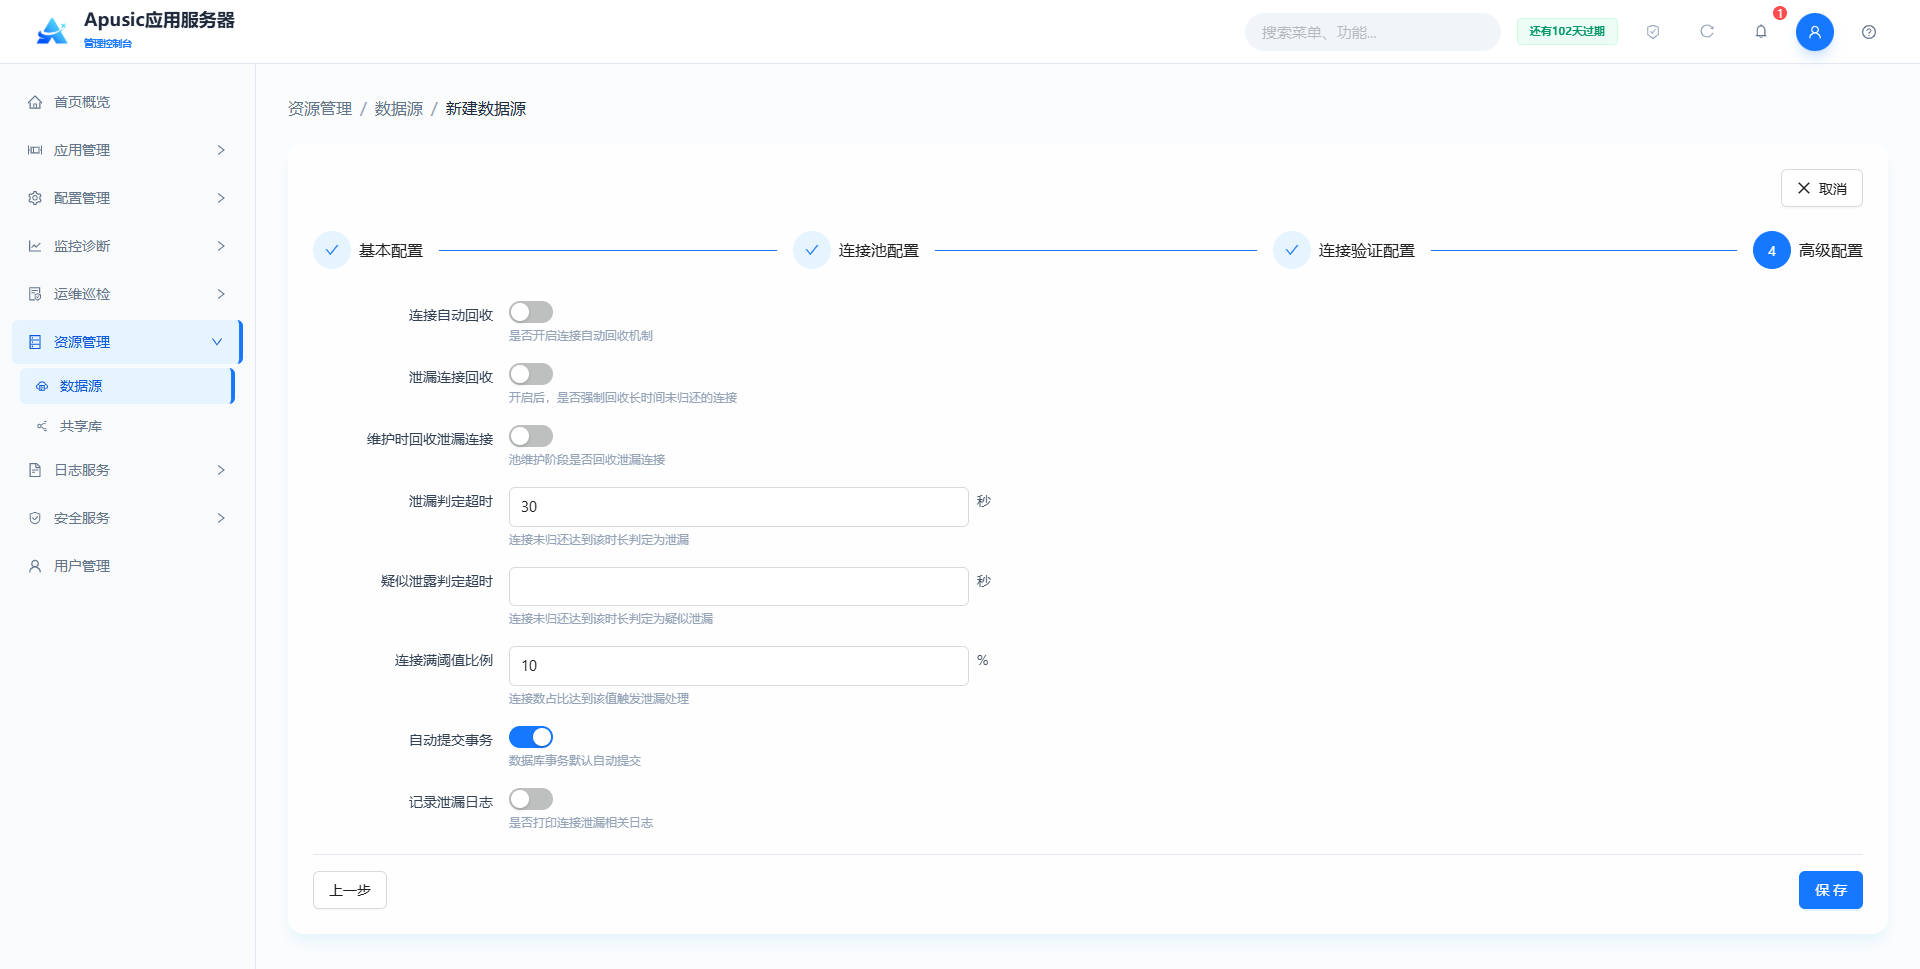
| 配置名称 | 配置参数 | 说明 |
| 连接自动回收 | connectionAutoReclaim | 是否开启连接自动回收机制。作用:请求结束后自动回收未释放的数据库连接,防止连接泄漏。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 泄漏连接回收 | leakRecover | 是否强制回收长时间未归还的连接。作用:连接超过泄漏判定超时仍未归还时强制收回。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 维护时回收泄漏连接 | removeAbandonedOnMaintenance | 池维护阶段是否回收泄漏连接。作用:在连接池维护(空闲检测)时一并回收判定为泄漏的连接。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 泄漏判定超时 | leakDetectionThreshold | 连接未归还达到该时长即判定为泄漏,单位毫秒。作用:泄漏判定的时长阈值,应大于业务最慢 SQL 执行时间。合法输入值:整数,大于业务最慢 SQL 执行时间 ~ 1800000。默认值:30000。 |
| 连接满阈值比例 | abandonWhenPercentageFull | 触发泄漏处理的连接数占比阈值,单位 %。作用:池内连接使用占比达到该值时才启动泄漏回收,避免低负载时误杀慢查询。合法输入值:整数,1 ~ 100。默认值:10。 |
| 自动提交事务 | autoCommit | 数据库事务是否默认自动提交。作用:控制从该数据源获取的连接的默认事务提交方式。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 记录泄漏日志 | logAbandoned | 是否打印连接泄漏相关日志。作用:回收泄漏连接时输出堆栈日志,便于定位泄漏代码。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
约束和限制:
- 数据源名称全局唯一,不可重复创建。
- 连接 URL 需符合 JDBC 规范。
- 数据库密码加密存储,前端不回显明文,仅支持修改,不支持查看。
- 驱动包上传仅支持
.jar格式,文件大小不超过 100MB。- 连接池参数需满足业务合理性,如最大连接数需大于初始连接数。
- 新建数据源默认状态为「已启用」。
# 编辑数据源
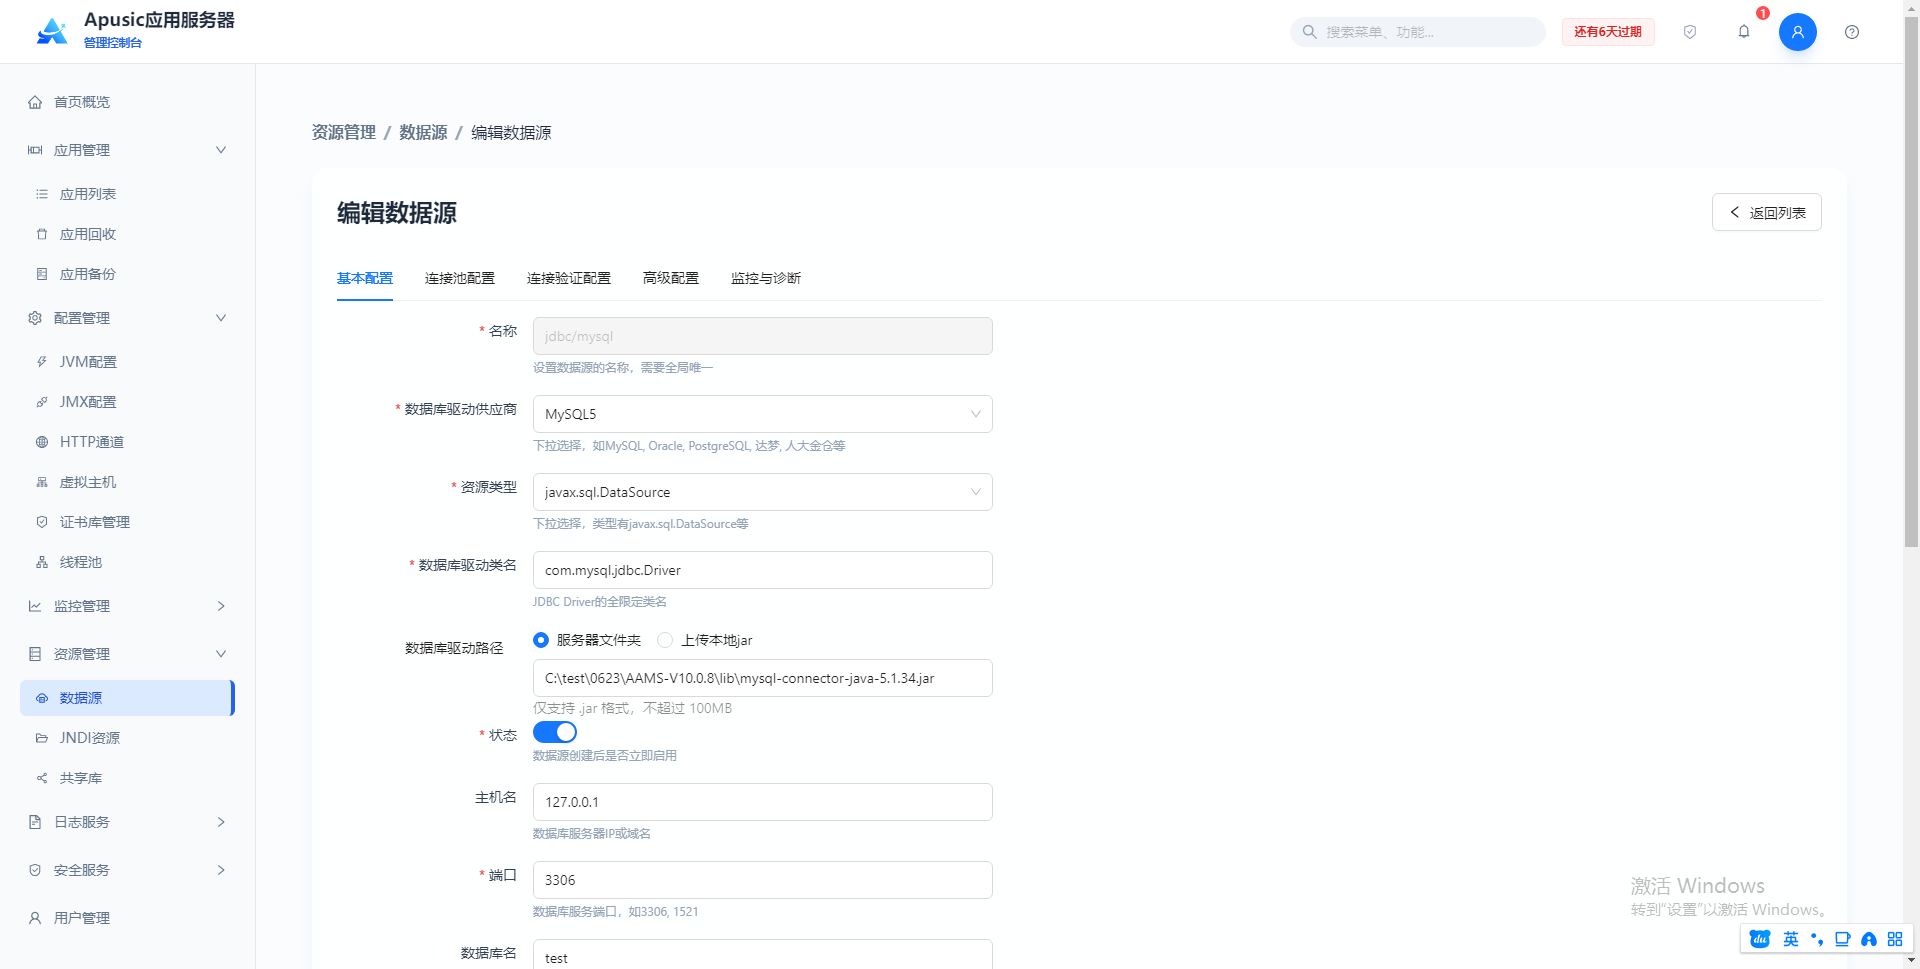
在数据源列表操作列点击数据源名称,进入向导式编辑页面。数据源名称不可修改,其他字段与新建数据源一致。如果该数据源已被应用引用,编辑保存后需要重新加载应用属性才能生效。
# 删除数据源
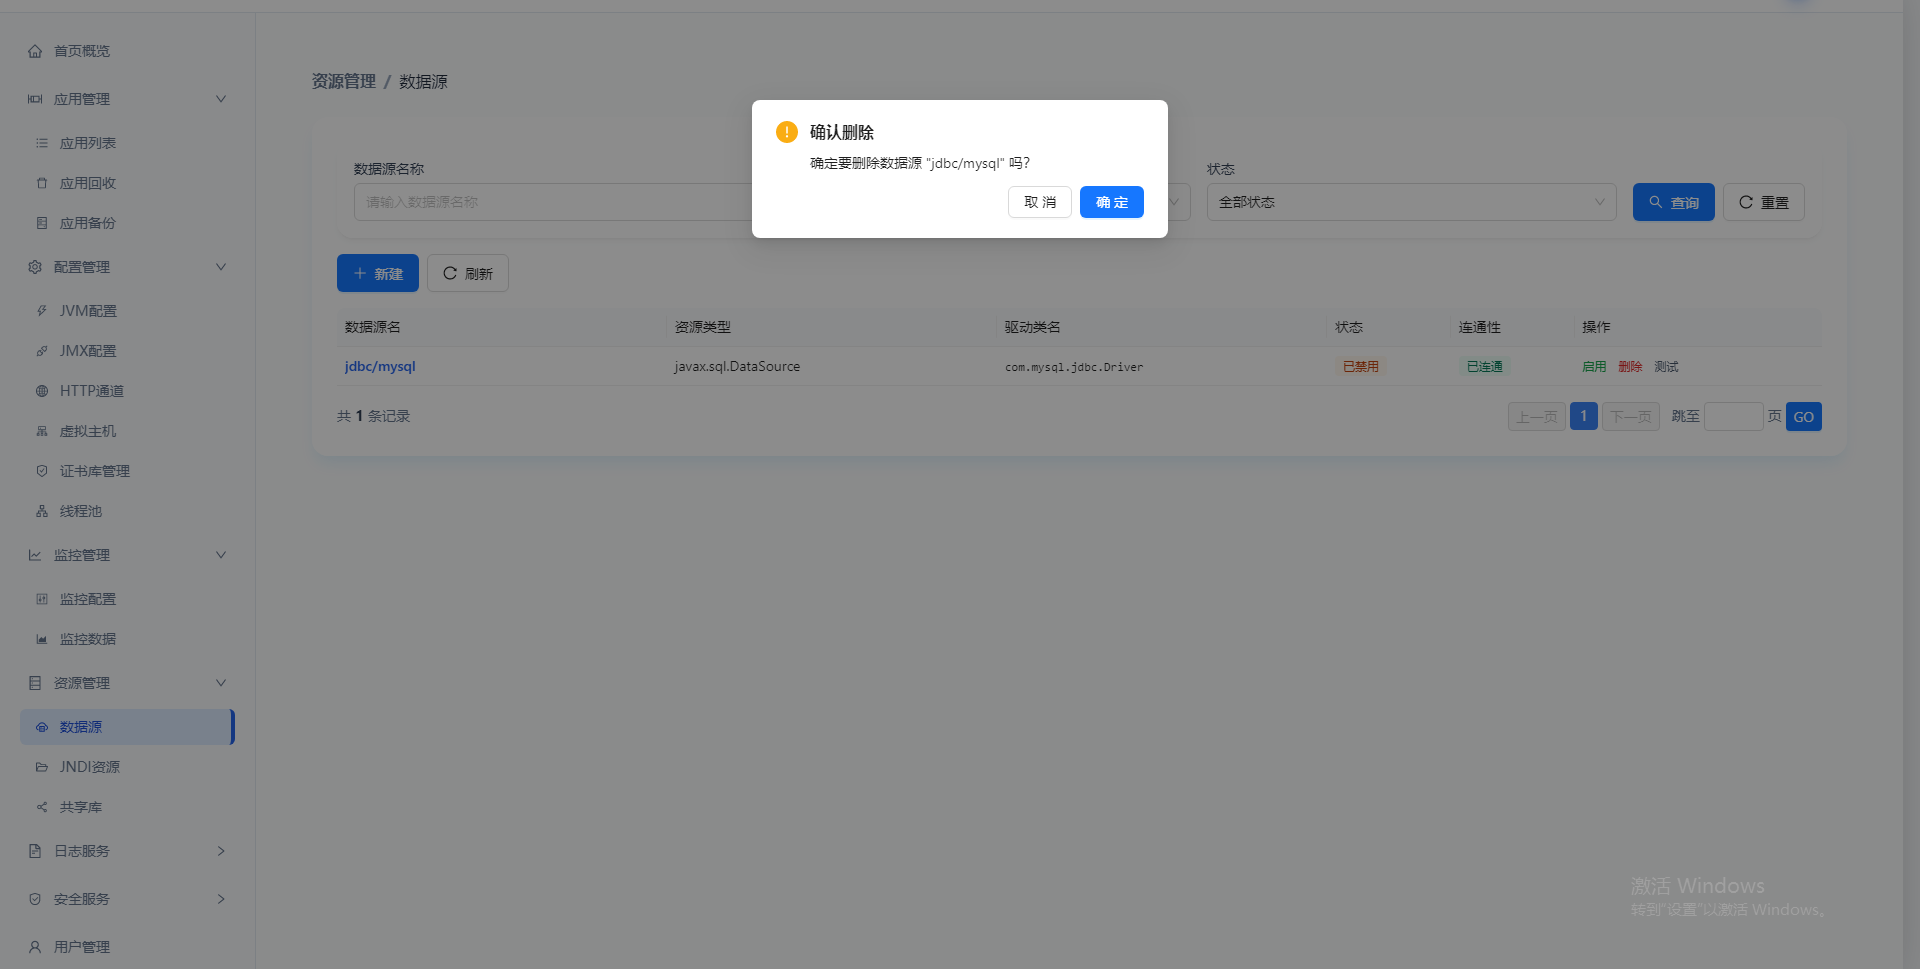
删除数据源,必须先禁用数据源才能进行删除。
注意:已被应用引用的数据源禁止删除,需先解除应用依赖关系后方可执行删除操作。
# 启用/禁用数据源
启用 / 禁用数据源功能用于控制数据源的使用状态,启用状态的数据源可被应用正常使用;禁用状态的数据源,应用无法通过其获取数据库连接。
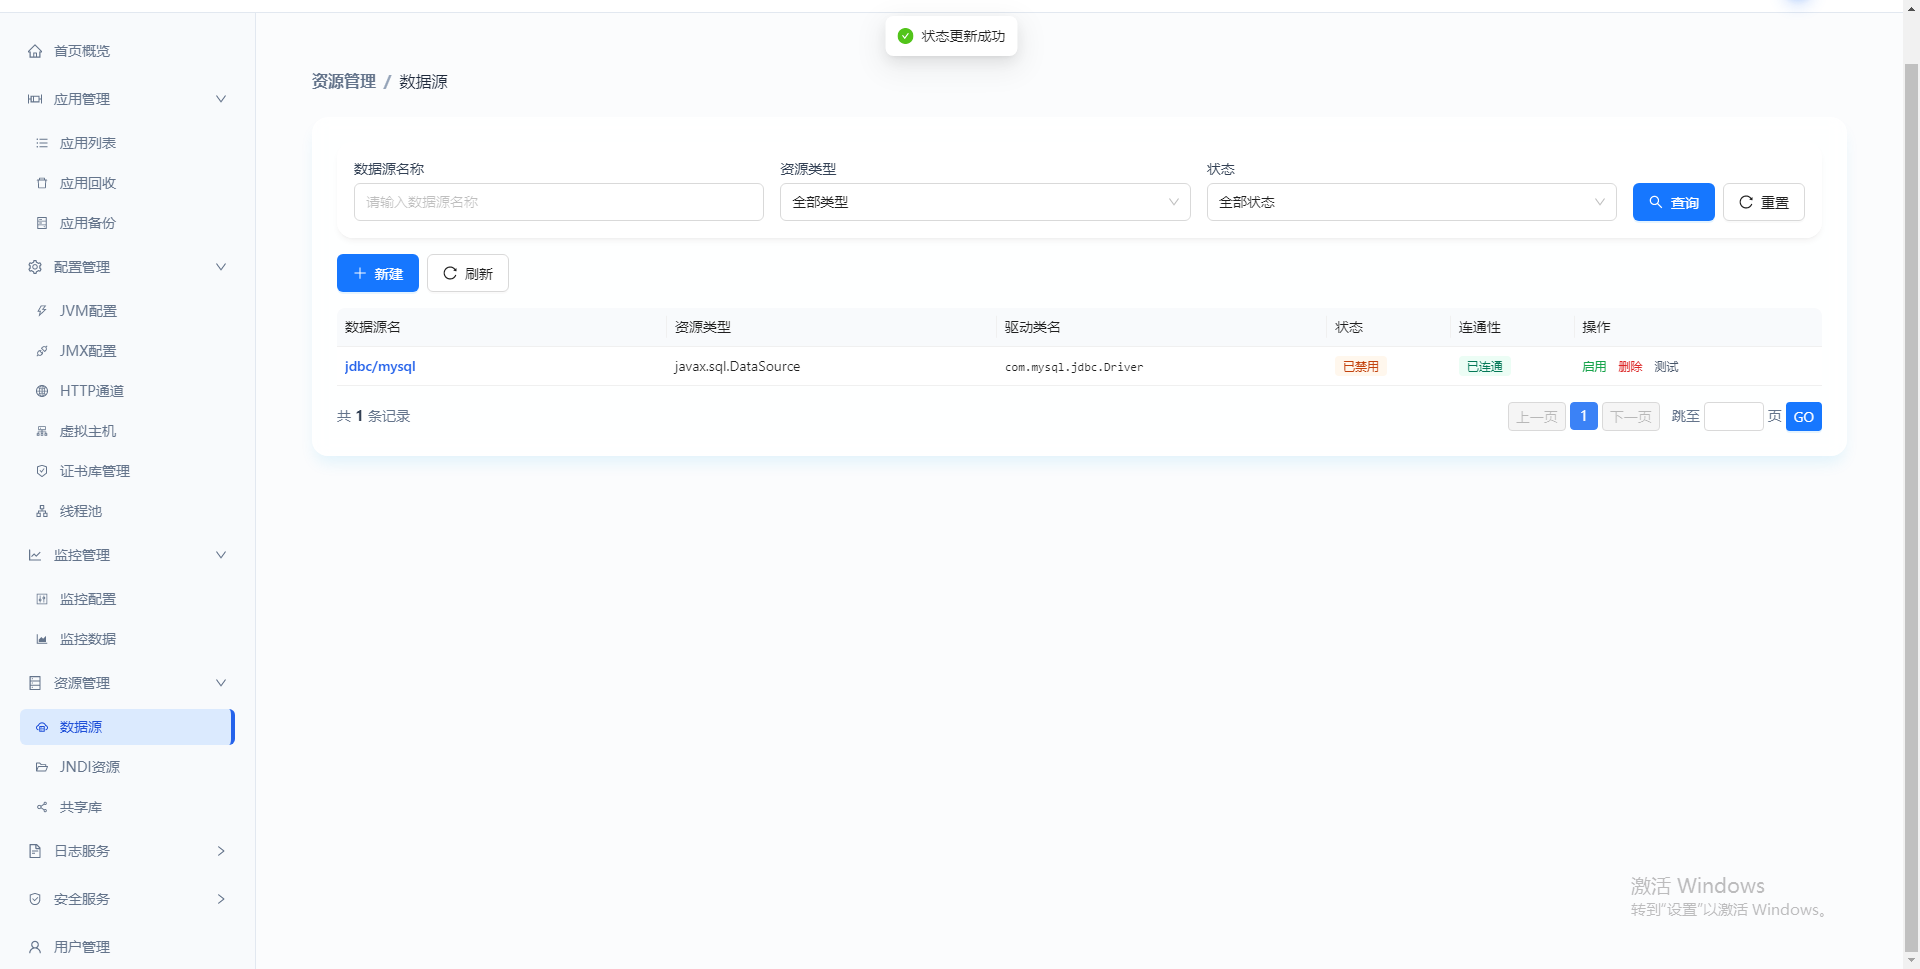
# 测试数据源
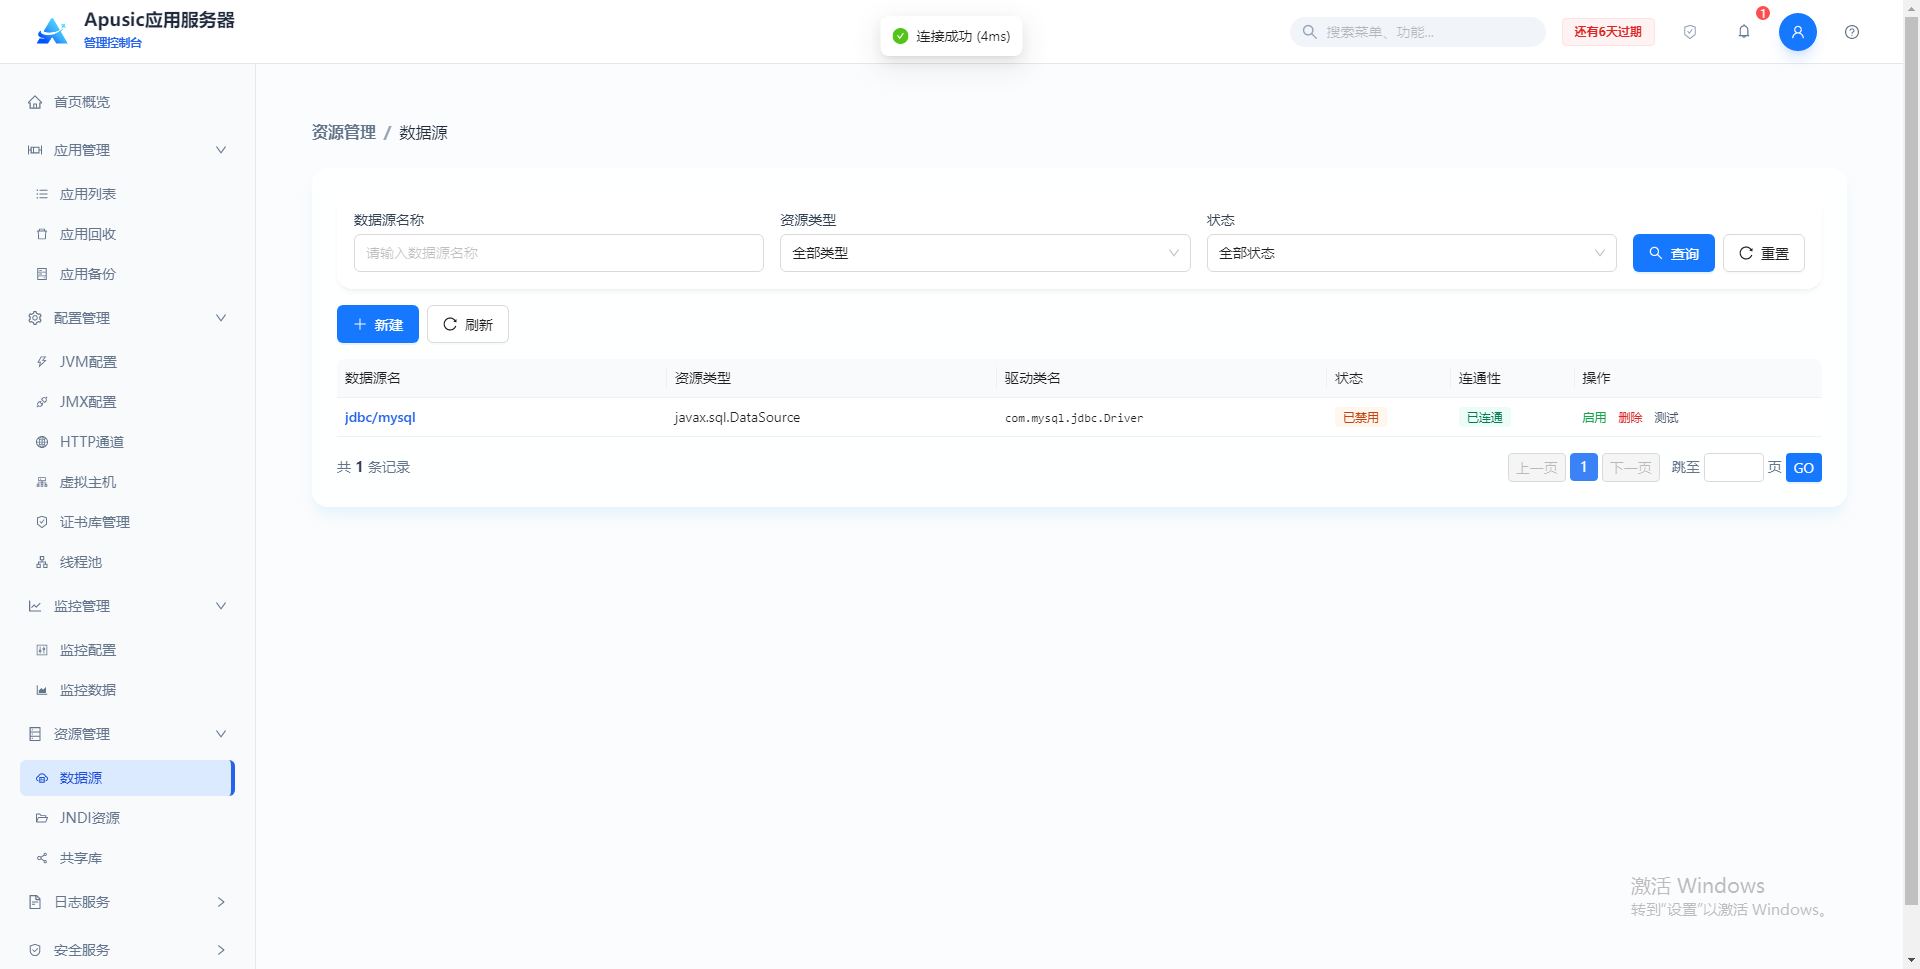
测试数据库的连通性,点击“测试”,会获取数据库连接,获取连接成功则连通性是已连接,否则未连接。
# 共享库
共享库用于管理可被多个应用共同引用的类库(Jar 包),避免每个应用重复打包相同的依赖。共享库模块提供共享类库的列表查询、新建、查看、删除以及引用关系查看等操作。
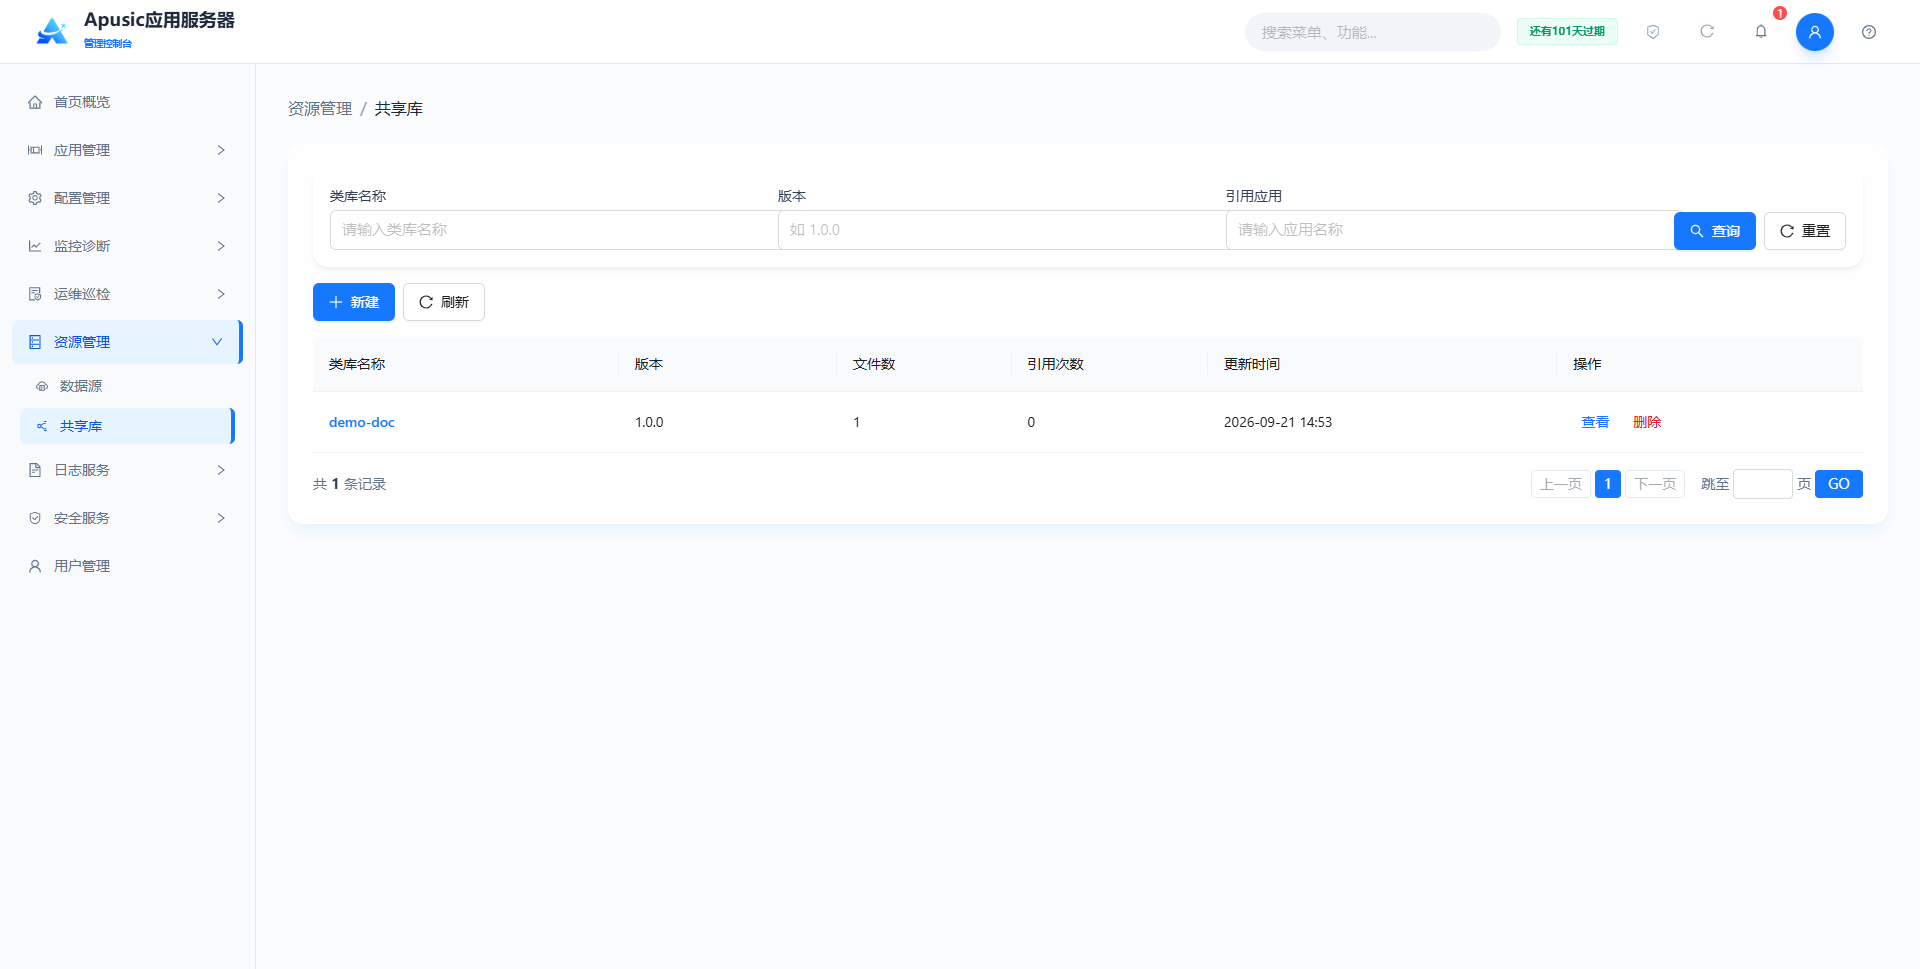
点击左侧菜单“资源管理 → 共享库”:
查询条件
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 类库名称 | 按类库名称模糊查询 | demo-doc |
| 版本 | 按类库版本筛选 | 1.0.0 |
| 引用应用 | 按引用该共享库的应用名称筛选 | myapp |
列表字段
| 字段 | 说明 |
|---|---|
| 类库名称 | 共享库的唯一标识名称,点击可进入共享库详情 |
| 版本 | 共享库的版本号 |
| 文件数 | 共享库包含的 Jar 文件数量 |
| 引用次数 | 引用该共享库的应用数量 |
| 更新时间 | 共享库最近一次更新时间 |
| 操作 | 查看、删除 |
# 新建共享类库
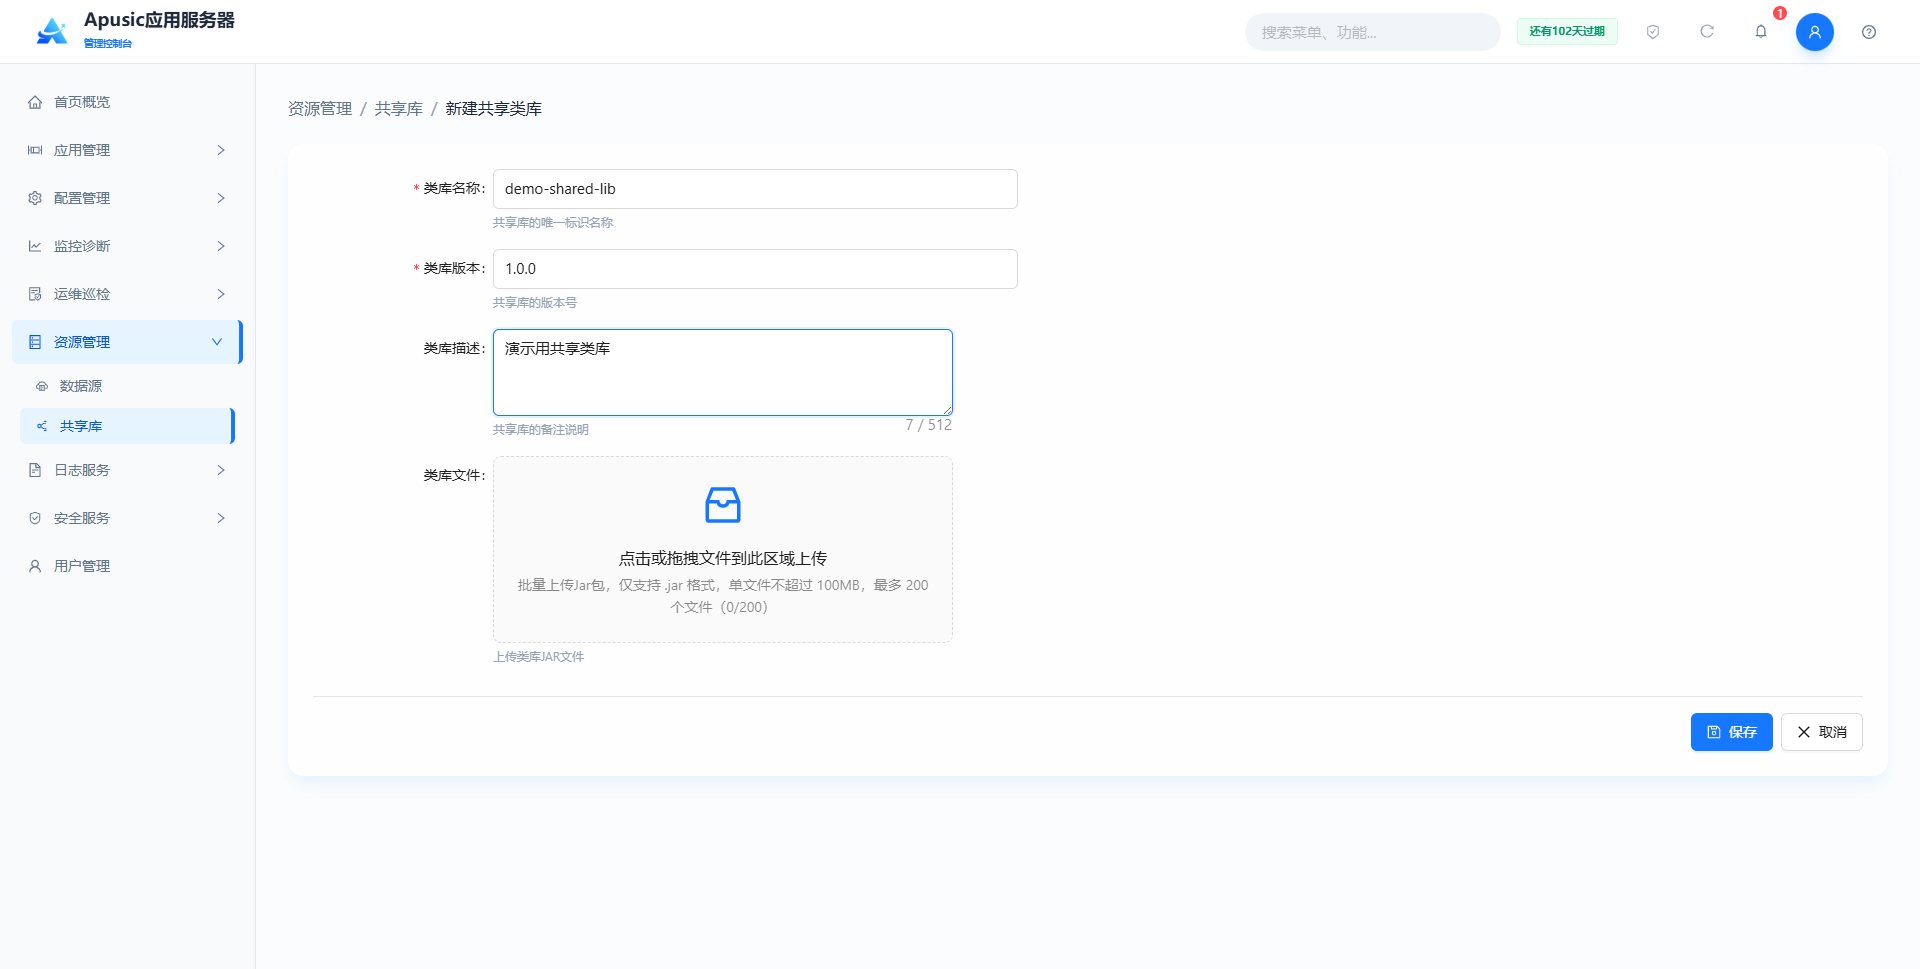
点击“新建”,进入新建共享类库页面:
| 配置名称 | 配置参数 | 说明 |
| 类库名称 | name | 共享库的唯一标识名称。作用:全局唯一标识共享库,应用部署时通过该名称引用。合法输入值:字符串,仅支持字母、数字、下划线、短横线,全局不可重复,必填。默认值:空。 |
| 类库版本 | version | 共享库的版本号。作用:区分同一共享库的不同版本。合法输入值:字符串,仅支持字母、数字、-、_、.,如 1.0.0,必填。默认值:空。 |
| 类库描述 | description | 共享库的备注说明。作用:辅助管理员识别共享库用途。合法输入值:字符串,最长 512 字符。默认值:空。 |
| 类库文件 | file | 共享库包含的 Jar 包文件。作用:批量上传构成共享库的类库文件。合法输入值:文件上传,仅支持 .jar 格式,单文件不超过 100MB,最多 200 个文件,必填。默认值:空。 |
填写完成后点击“保存”创建共享类库,创建成功后返回共享类库列表。
# 查看共享类库
在共享类库列表点击类库名称或操作列的“查看”,进入共享库详情页面。详情页包含“类库信息”“类库文件列表”“引用应用”三个区域:
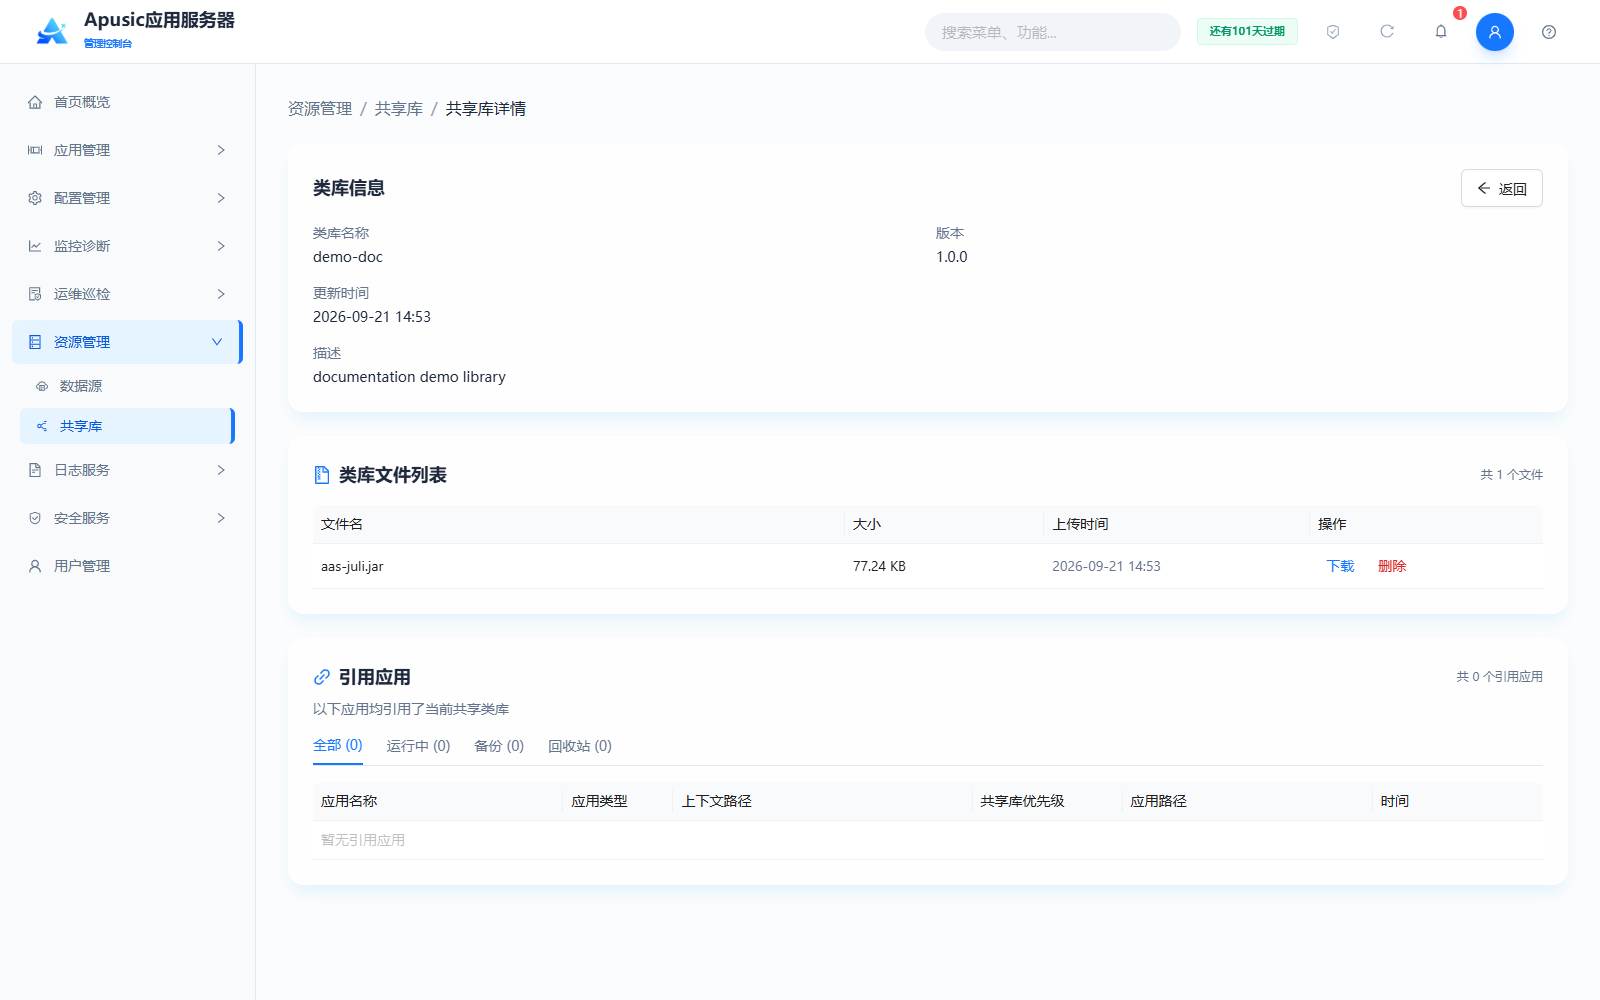
- 类库信息:展示类库名称、版本、更新时间、描述;
- 类库文件列表:展示共享库包含的 Jar 文件,列包括文件名、大小、上传时间、操作(下载 / 删除),支持逐个文件下载或删除;
- 引用应用:展示引用当前共享类库的应用列表,支持按“全部 / 运行中 / 备份 / 回收站”筛选,列包括应用名称、应用类型、上下文路径、共享库优先级、应用路径、时间。
# 删除共享类库
在共享类库列表操作列点击“删除”,弹出确认删除对话框,提示“确定要删除共享库 "类库名称" 吗?”,点击“确认”执行删除,点击“取消”放弃操作:
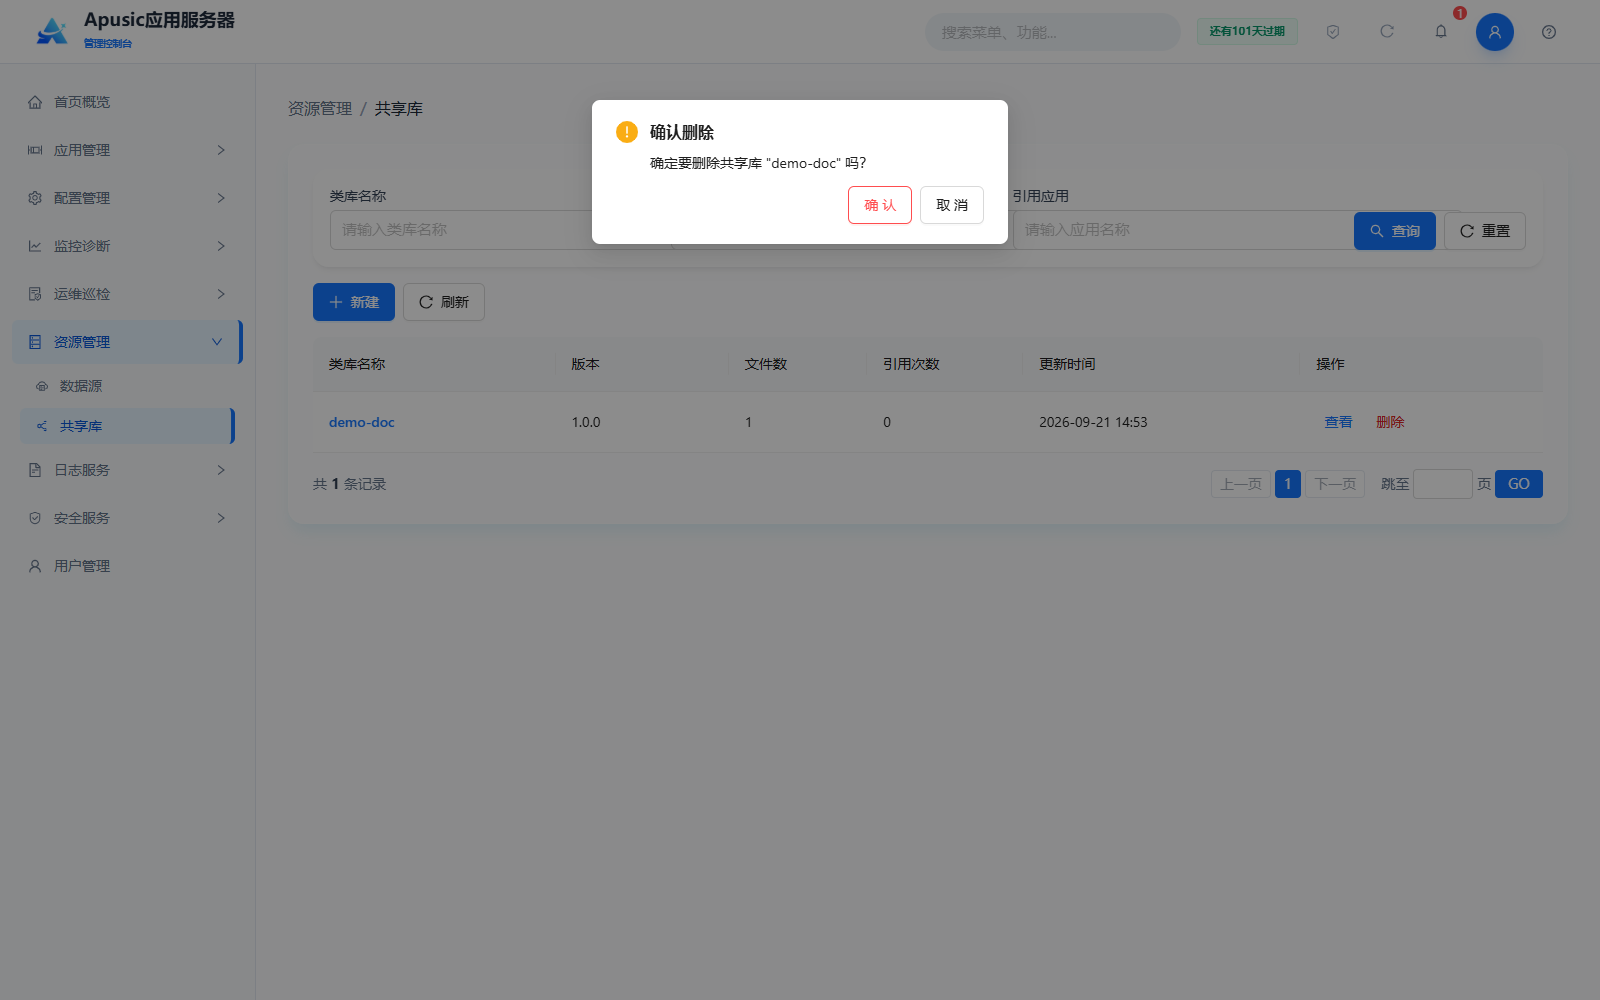
注意:共享类库被应用引用时,删除将影响引用应用的类库加载,请确认无应用引用后再删除。
# 共享类库引用
共享类库的引用关系包含“应用引用共享库”与“共享库查看引用”两个方向:
- 应用引用共享库:在“应用管理 → 部署应用”或应用编辑页面的“共享库”配置项中,下拉选择【共享库】模块中已配置的共享库,应用即可复用共享库中的 Jar 包,详见“应用管理 → 部署应用”;
- 查看引用关系:在共享库详情页的“引用应用”区域查看引用当前共享库的应用清单及共享库优先级;共享类库列表的“引用次数”列同步统计引用应用数量。
# 配置管理
# JVM 配置
JVM 参数配置功能提供一个可视化、精细化的界面,用于管理和优化 Java 虚拟机(JVM)的运行时环境。该功能允许用户配置 JDK 路径、内存模型(堆内存与元空间)、垃圾回收策略、网络协议支持(IPv6)、远程调试选项以及底层系统属性。
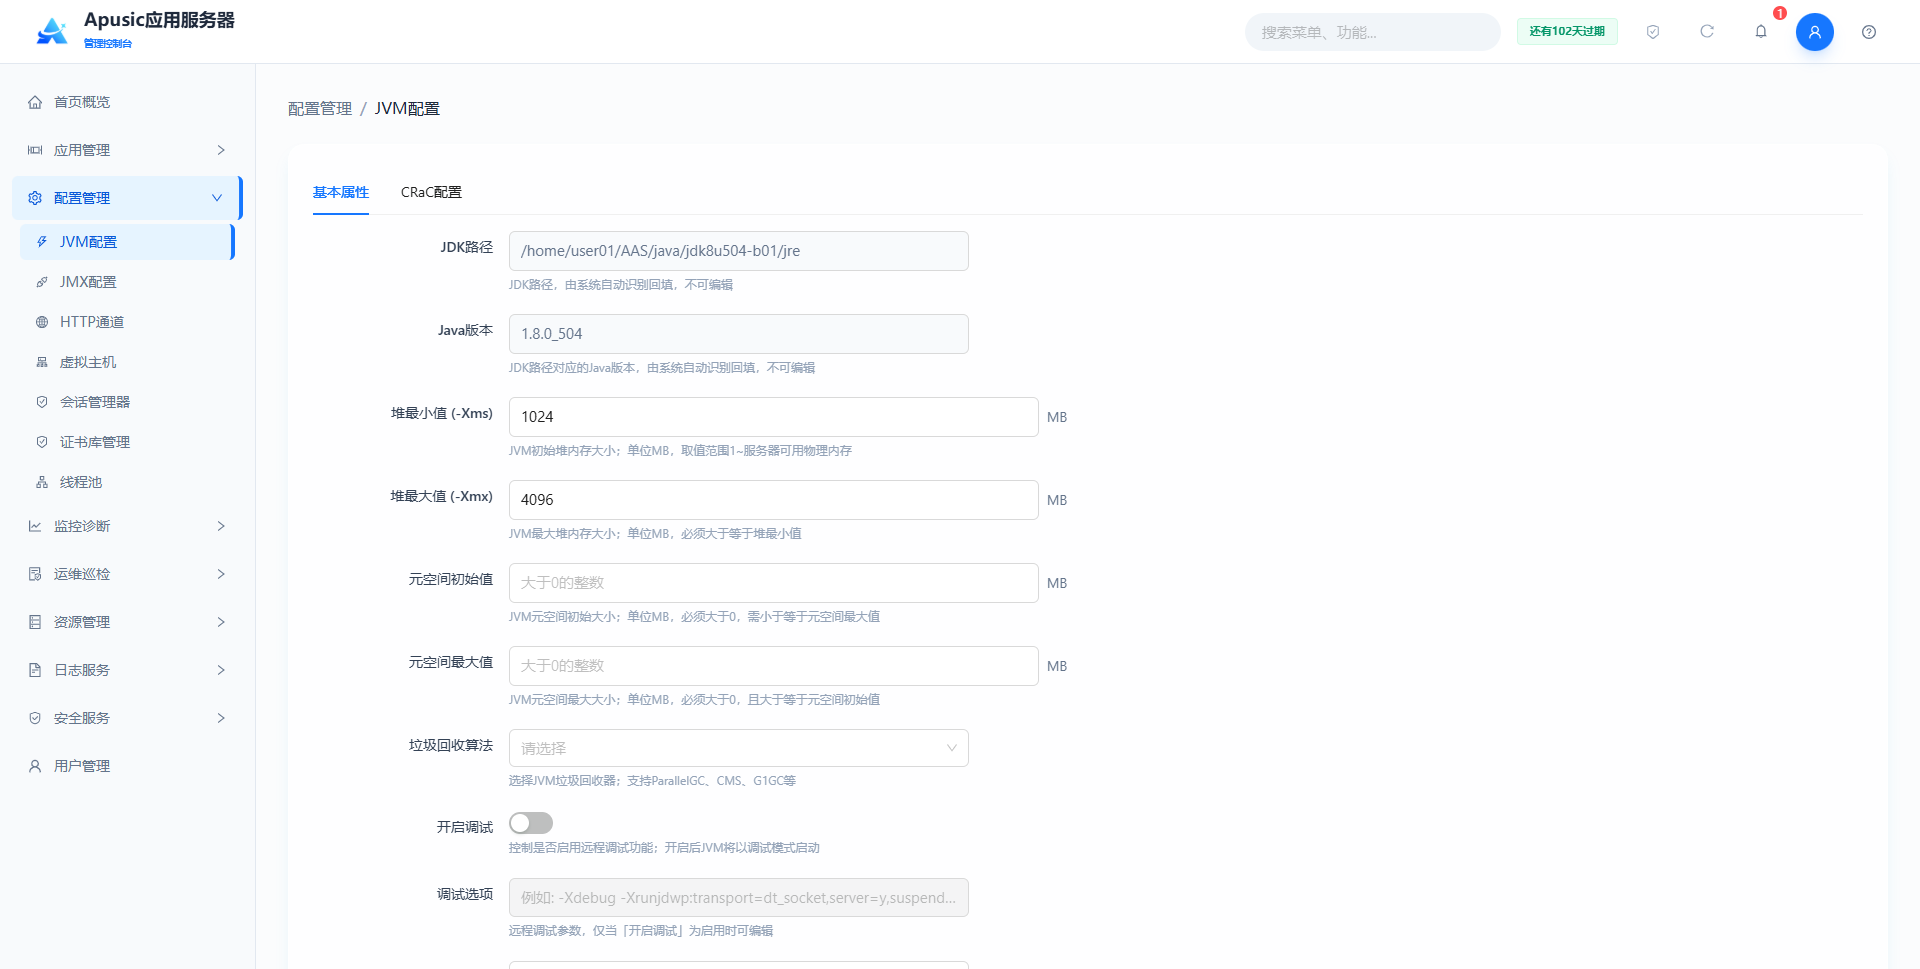
点击左侧菜单“配置管理 → JVM 配置”,页面包含“基本属性”和“CRaC配置”两个页签。“基本属性”页签配置 JVM 运行时参数;“CRaC配置”页签用于配置基于 CRaC(Coordinated Restore at Checkpoint)的 JVM 检查点/恢复能力,可大幅缩短应用启动时间(需 JDK 支持 CRaC 特性)。
注意:JVM 配置保存后需重启服务器才能生效。
# 基本属性
点击左侧菜单“配置管理 → JVM 配置”进入“基本属性”页签,可配置 JVM 运行时参数。
字段描述:
| 配置名称 | 配置参数 | 说明 |
| JDK 路径 | jdkPath | 服务器 JDK 安装的绝对路径。作用:标识服务器运行所使用的 JDK 位置。合法输入值:只读,由系统自动识别回填,不可编辑,如 /opt/jdk1.8.0_361。默认值:系统自动识别。 |
| Java 版本 | javaVersion | JDK 路径对应的 Java 版本。作用:展示当前 JDK 的版本号。合法输入值:只读,由系统自动识别回填,不可编辑,如 1.8.0_361。默认值:系统自动识别。 |
| 堆最小值 (-Xms) | heapMin | JVM 初始堆内存大小,单位 MB,对应 vm.options 中的 -Xms。作用:设置 JVM 启动时分配的堆内存。合法输入值:整数,1 ~ 服务器可用物理内存,需小于等于堆最大值,必填。默认值:1024(安装包 vm.options 中为 -Xms1024m)。 |
| 堆最大值 (-Xmx) | heapMax | JVM 最大堆内存大小,单位 MB,对应 vm.options 中的 -Xmx。作用:限制 JVM 堆内存可扩展的上限,必须大于等于堆最小值。合法输入值:整数,1 ~ 服务器可用物理内存,必填。默认值:4096(安装包 vm.options 中为 -Xmx4096m)。 |
| 元空间初始值 | metaspaceInitial | JVM 元空间(Metaspace)初始大小,单位 MB,对应 -XX:MetaspaceSize。作用:设置元空间初始分配大小。合法输入值:正整数,1 ~ 服务器可用物理内存,需小于等于元空间最大值,必填。默认值:空。 |
| 元空间最大值 | metaspaceMax | JVM 元空间(Metaspace)最大大小,单位 MB,对应 -XX:MaxMetaspaceSize。作用:限制元空间上限,防止类元数据无限增长耗尽内存,必须大于等于元空间初始值。合法输入值:正整数,1 ~ 服务器可用物理内存,必填。默认值:空。 |
| 垃圾回收算法 | gcType | JVM 垃圾回收器类型,对应 -XX:+UseParallelGC 等参数。作用:选择堆内存的垃圾回收策略。合法输入值:下拉选择,可选 ParallelGC、CMS、G1GC 等,必填。默认值:ParallelGC。 |
| 开启调试 | debugEnabled | 是否启用远程调试功能。作用:开启后 JVM 以调试模式启动,可通过调试器远程连接。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 调试选项 | debugOptions | 远程调试参数,对应 -agentlib:jdwp=...。作用:配置调试传输方式与监听地址,仅当「开启调试」启用时可编辑。合法输入值:字符串,符合 JVM 调试规范,如 -Xdebug -Xrunjdwp:transport=dt_socket,server=y,suspend=n,最长 500 字符。默认值:空。 |
| 本地库路径 | nativeLibraryPath | JVM 加载本地库(.so/.dll 文件)的路径,对应 -Djava.library.path。作用:指定 JNI 本地库的搜索目录。合法输入值:字符串,最长 255 字符,多个路径用分号分隔,需为服务器合法目录。默认值:空。 |
| JVM 选项列表 | jvmOptions | 自定义 JVM 参数。作用:以键值对形式追加任意 JVM 启动参数,支持添加 / 删除多组。合法输入值:字符串,格式支持 -Dkey=value、-XX:+Option、-XX:-Option,每组最长 255 字符。默认值:空。 |
配置的JVM参数将会保存到 conf/vm.options 配置文件中,该文件与apusic.conf位于同一目录。
# CRaC 配置
CRaC(Coordinated Restore at Checkpoint,检查点协调恢复)基于 JVM 检查点/恢复机制,将完成预热的 JVM 运行状态制作成检查点镜像,应用恢复时跳过预热阶段,实现毫秒级极速启动,大幅提升弹性扩容效率。
注意:CRaC 仅支持 Linux 操作系统及兼容 JDK(Apusic CRaC JDK);容器环境需开启特权模式;恢复环境须与快照环境一致。
点击“CRaC配置”页签,默认状态下“开启CRaC”开关处于关闭状态:
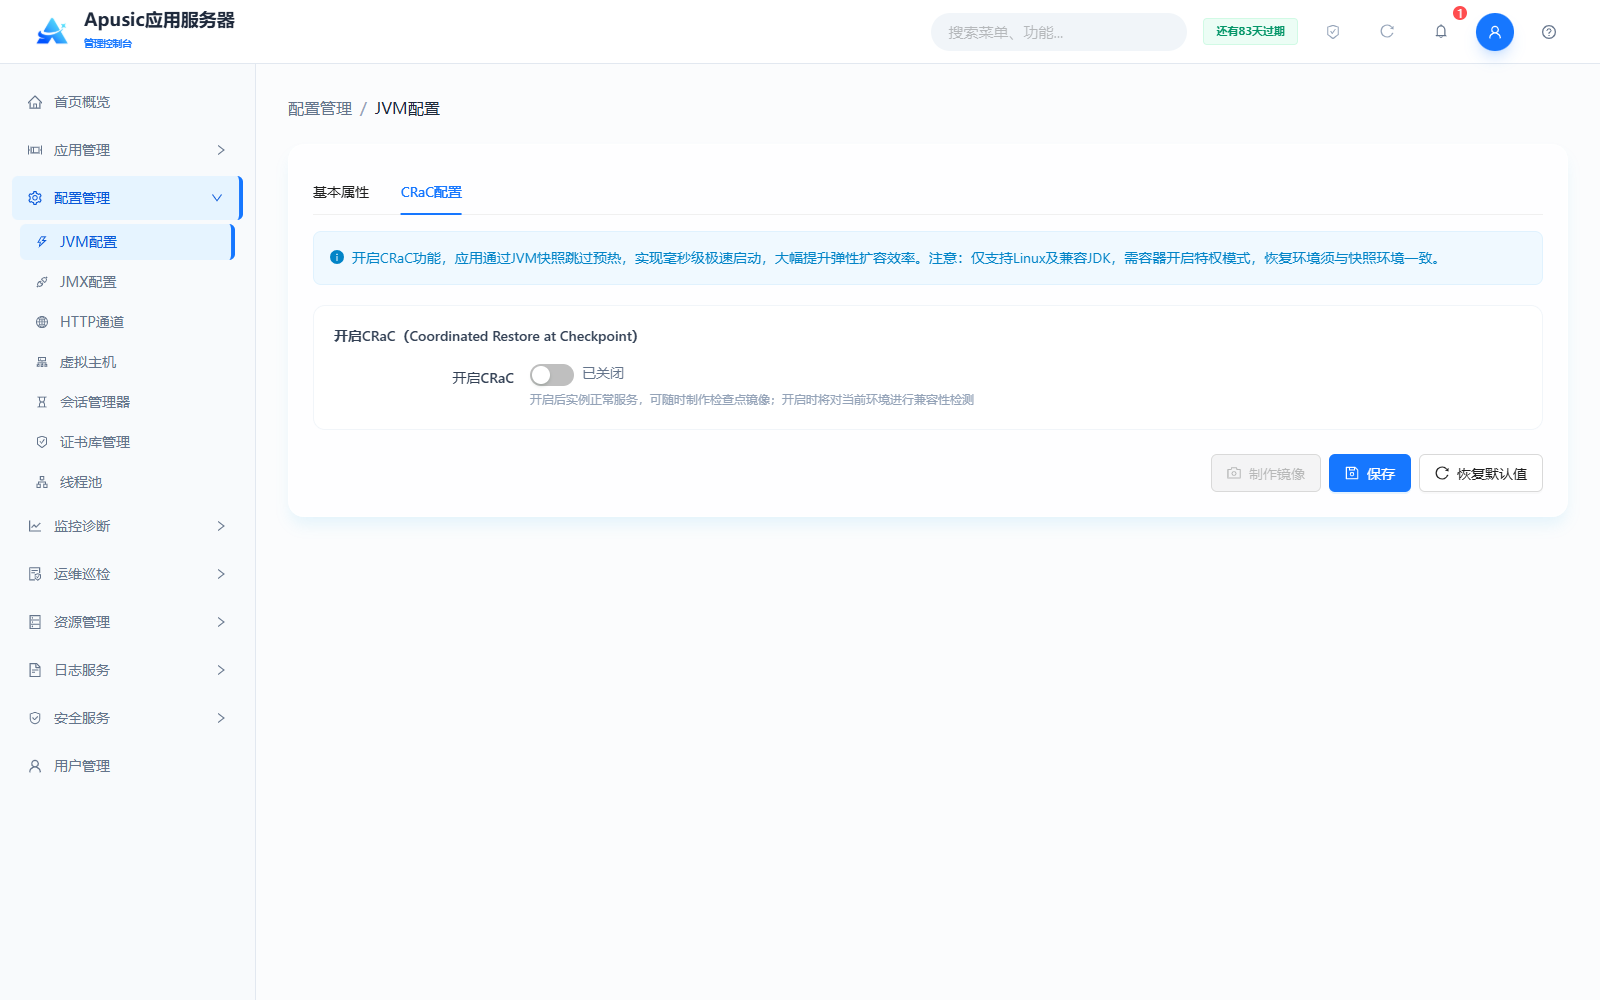
打开“开启CRaC”开关时,系统将自动对当前环境进行兼容性检测,并展示环境检测结果(共 7 项),全部检测通过后 CRaC 功能方可正常使用:
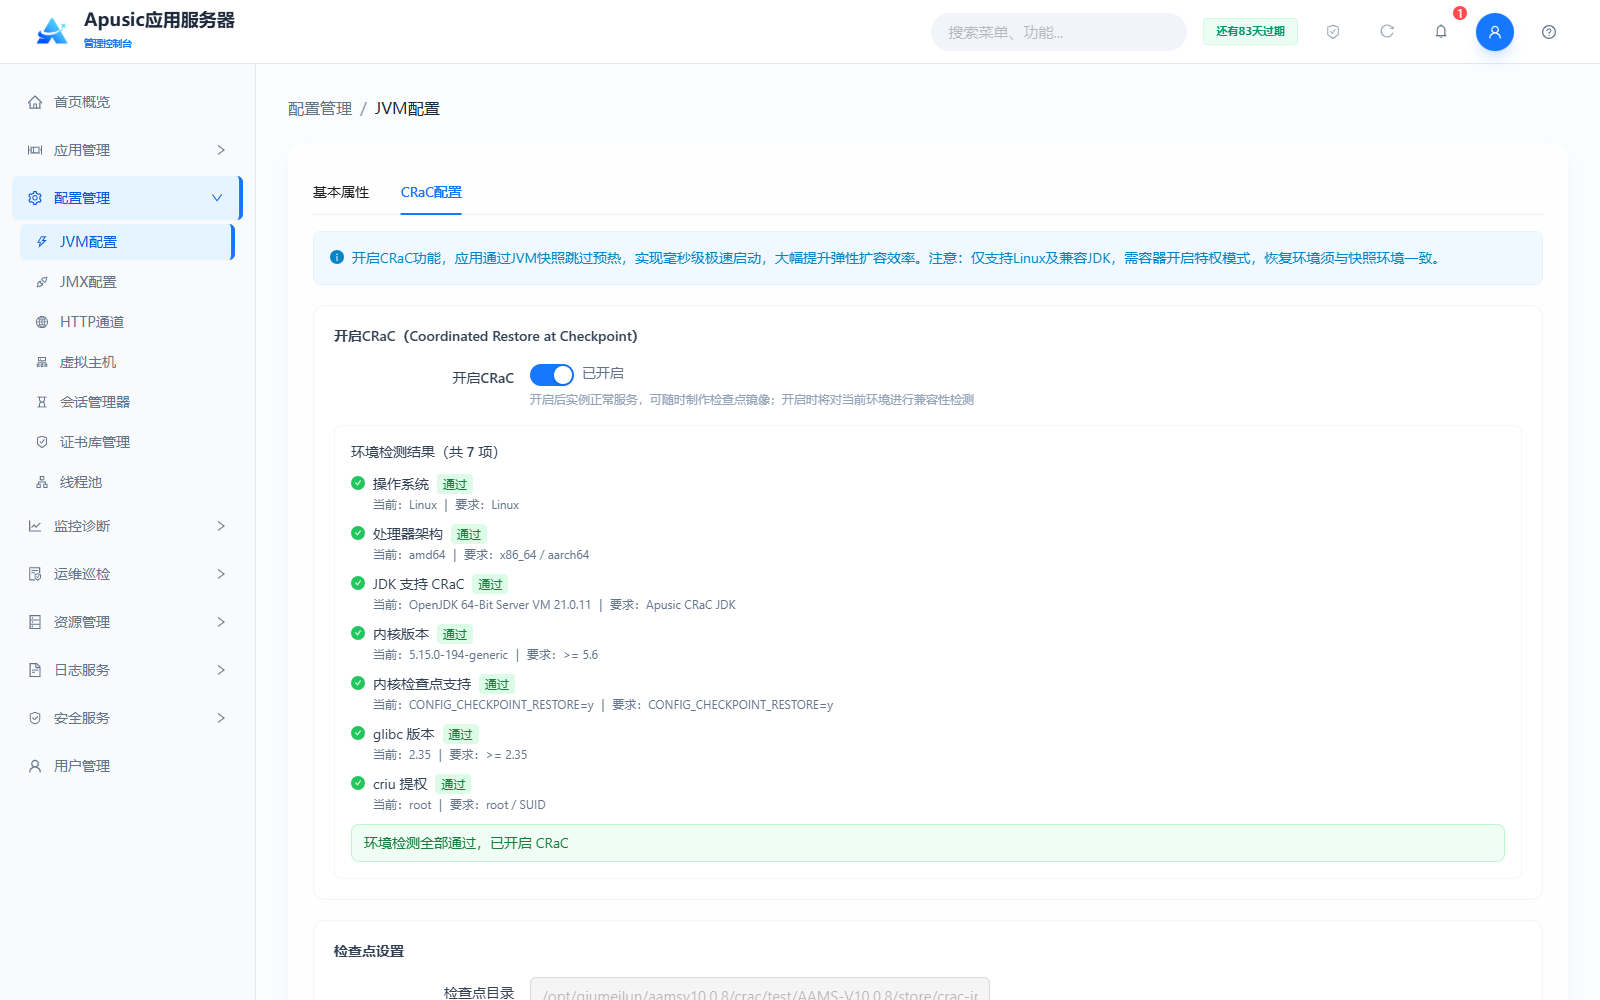
环境检测项说明:
| 检测项 | 要求 | 说明 |
|---|---|---|
| 操作系统 | Linux | CRaC 依赖 Linux 内核的检查点/恢复能力,仅支持 Linux 操作系统。 |
| 处理器架构 | x86_64 / aarch64 | 处理器架构需为 x86_64 或 aarch64。 |
| JDK 支持 CRaC | Apusic CRaC JDK | 需使用支持 CRaC 特性的 Apusic CRaC JDK。 |
| 内核版本 | >= 5.6 | Linux 内核版本不低于 5.6。 |
| 内核检查点支持 | CONFIG_CHECKPOINT_RESTORE=y | 内核需开启检查点/恢复(checkpoint/restore)编译选项。 |
| glibc 版本 | >= 2.35 | glibc 版本不低于 2.35。 |
| criu 提权 | root / SUID | CRIU 工具需具备 root 权限或设置 SUID 提权。 |
检测全部通过后,配置“检查点设置”与“诊断参数”(“诊断参数”默认收起,点击可展开):
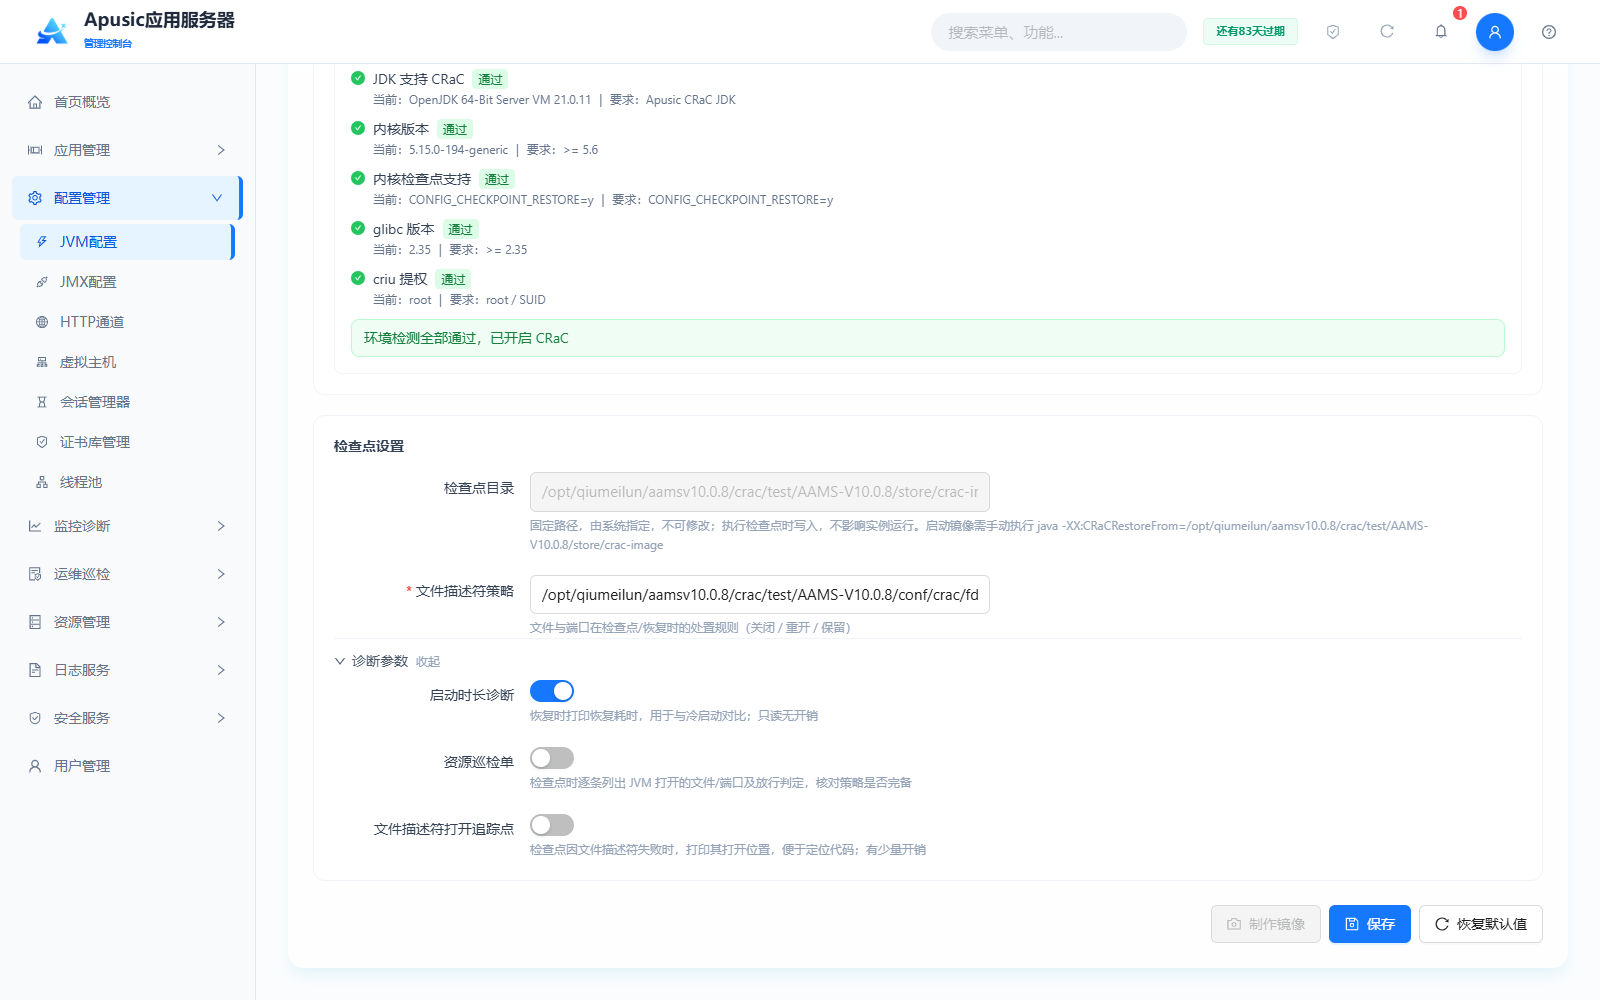
字段描述:
| 配置名称 | 配置参数 | 说明 |
| 开启CRaC | cracEnabled | 是否开启 CRaC 功能。作用:开启后实例正常服务,可随时制作检查点镜像;开启时将对当前环境进行兼容性检测。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 检查点目录 | cracCheckpointDir | 检查点镜像的存放目录。作用:执行检查点时写入镜像文件,不影响实例运行。合法输入值:固定路径,由系统指定,不可修改。默认值:${APUSIC_HOME}/store/crac-image。 |
| 文件描述符策略 | cracFdPolicy | 文件描述符策略文件路径。作用:定义文件与端口在检查点/恢复时的处置规则(关闭 / 重开 / 保留)。合法输入值:字符串,合法文件路径,必填。默认值:${APUSIC_HOME}/conf/crac/fd-policies.yaml。 |
| 启动时长诊断 | cracTraceStartupTime | 恢复时打印恢复耗时。作用:用于与冷启动耗时对比;只读无开销。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 资源巡检单 | cracPrintResources | 检查点时逐条列出 JVM 打开的文件/端口及放行判定。作用:核对文件描述符策略是否完备。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 文件描述符打开追踪点 | cracCollectFdStacktraces | 检查点因文件描述符失败时,打印其打开位置。作用:便于定位打开文件描述符的代码;有少量开销。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
配置完成后点击“保存”。开启并保存 CRaC 配置后,“制作镜像”按钮可用,点击可将当前运行中的实例制作为检查点镜像,写入检查点目录;点击“恢复默认值”可将本页配置重置为默认值。
使用检查点镜像启动应用时,需手动执行:
java -XX:CRaCRestoreFrom=<检查点目录>
注意:CRaC 配置保存后需重启服务器才能生效。
# JMX 配置
JMX 配置模块用于管理应用服务器的 Java 管理扩展(JMX)远程监控与管理能力,支持开启 / 关闭 JMX 服务,配置监听地址、端口、认证及 SSL/TLS 加密。配置生效后,可通过 JMX 客户端(如 JConsole、VisualVM)远程监控 AAS 及应用的运行状态,如线程、内存、GC、请求统计等指标。
点击左侧菜单“配置管理 → JMX 配置”
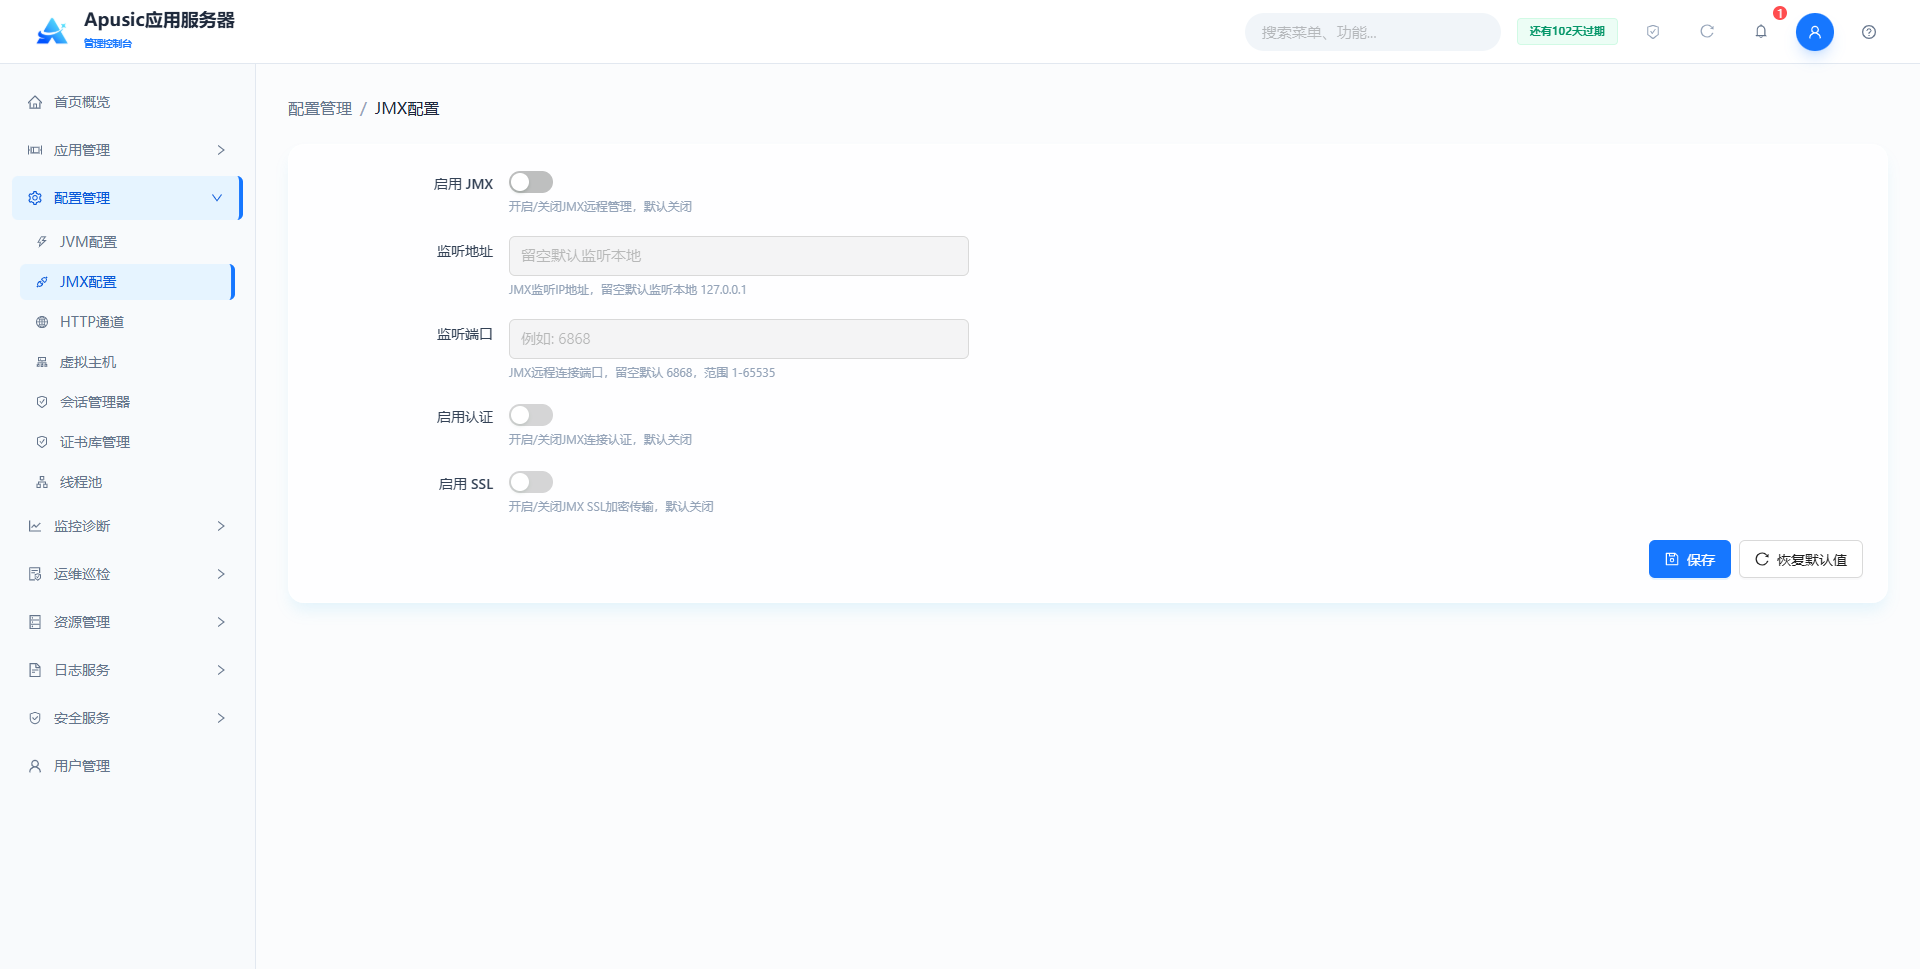
字段描述:
| 配置名称 | 配置参数 | 说明 |
| 启用JMX | enable | 是否启用 JMX 远程监控与管理服务。作用:启用后可通过 JConsole、VisualVM 等客户端远程连接;禁用时所有 JMX 参数不生效。合法输入值:开关,启用 / 禁用。默认值:禁用。 |
| 监听地址 | host | JMX 服务监听的 IP 地址。作用:限定 JMX 服务绑定的网卡地址。合法输入值:最长 128 字符,合法 IPv4 地址格式(如 0.0.0.0、127.0.0.1),0.0.0.0 表示监听所有网卡,必填。默认值:127.0.0.1(留空时默认仅本地可访问)。 |
| 监听端口 | port | JMX 服务监听的 TCP 端口。作用:JMX 客户端通过该端口建立连接。合法输入值:整数,范围 1024~65535,端口不可被占用,必填。默认值:6868。 |
| 启用认证 | auth | 是否开启 JMX 客户端认证。作用:开启后客户端连接时需提供用户名 / 密码认证信息。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
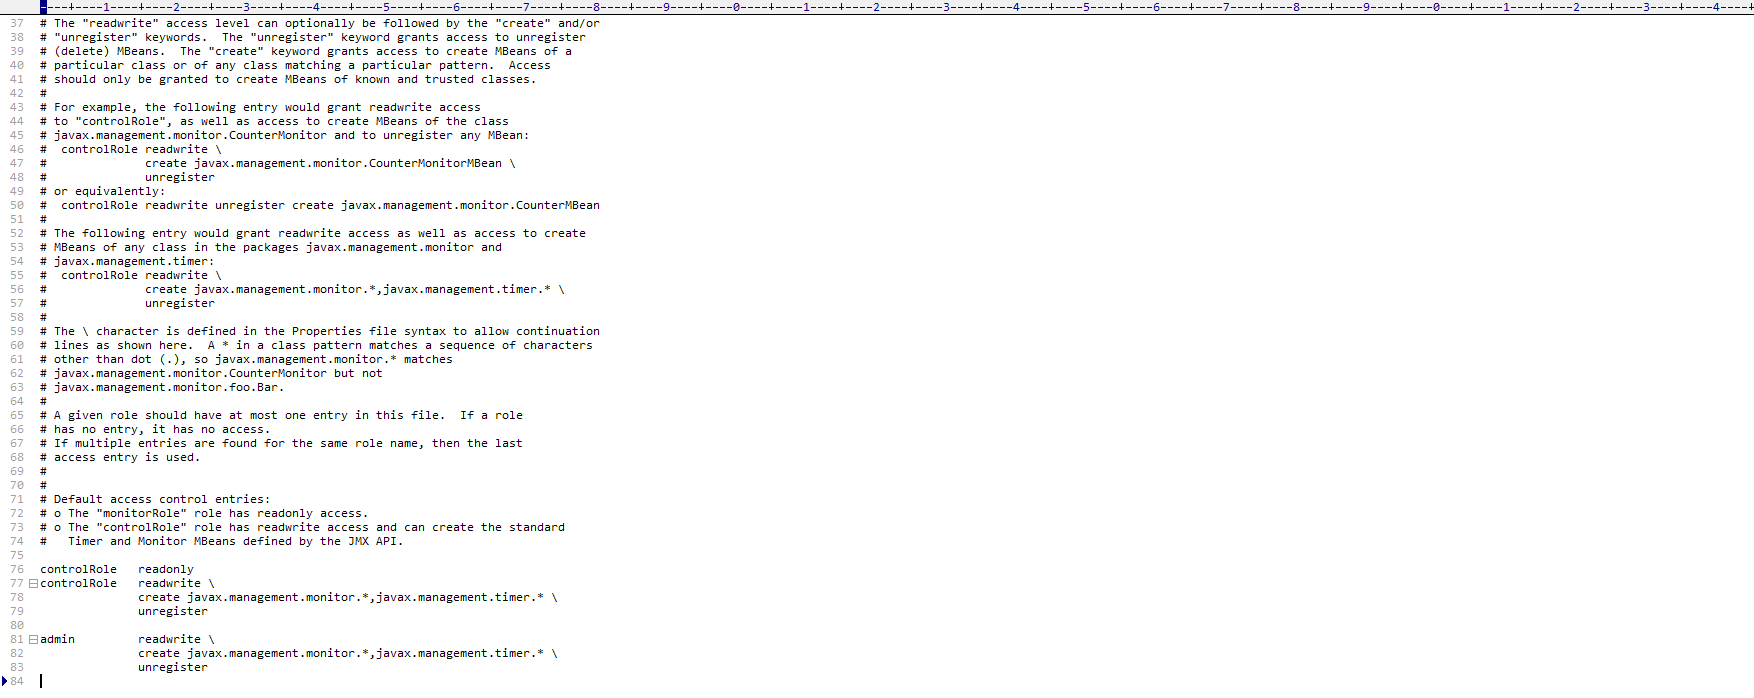
| 密码文件 | passwordFile | JMX 认证密码文件路径。作用:配置允许连接的用户名和密码,格式见下方密码文件编写说明。合法输入值:字符串,合法文件路径。默认值:conf/jmxremote.password。 |
| 访问控制文件 | accessFile | JMX 访问控制文件路径。作用:配置各用户的访问权限(只读 readonly、读写 readwrite),格式见下方访问控制文件编写说明。合法输入值:字符串,合法文件路径。默认值:conf/jmxremote.access。 |
| SSL/TLS 启用 | sslEnabled | 是否开启 JMX 连接的 SSL/TLS 加密。作用:开启后 JMX 通信加密传输,需配置证书信息;页面中安全配置属性默认收起,开启后展示。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 证书自定义 | certCustom | 是否使用自定义证书库信息。作用:关闭时显示「密钥库名称」下拉框,从证书库管理中选择;开启时显示密钥库路径、密码等输入框,手工输入证书库信息。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 密钥库名称 | keyStoreName | 使用的密钥库名称。作用:从【证书库管理】中选择类型为“密钥库”的证书库,证书自定义关闭时显示,单选。合法输入值:下拉选择已创建的密钥库。默认值:空。 |
| 密钥库路径 | keyStoreFile | 密钥库文件路径,证书自定义开启时显示。作用:指定自定义密钥库文件位置。合法输入值:字符串,最长 255 字符,支持系统变量占位符,SSL 开启时必填。默认值:空。 |
| 密钥库密码 | keyStorePassword | 密钥库访问密码,证书自定义开启时显示。作用:打开密钥库文件的口令。合法输入值:字符串,长度 8~128 字符,页面隐藏显示,SSL 开启时必填。默认值:空。 |
| 条目密码 | keyPassword | 密钥库中证书条目的密码,证书自定义开启时显示。作用:访问密钥库内私钥条目的口令。合法输入值:字符串,长度 8~128 字符,页面隐藏显示。默认值:空。 |
| 密钥库类型 | keyStoreType | 密钥库文件格式类型。作用:声明密钥库的存储格式。合法输入值:下拉选择,JKS / PKCS12。默认值:JKS。 |
| 客户端验证 | clientAuth | 是否要求 JMX 客户端提供证书。作用:开启后为双向认证,客户端需持有信任库认可的证书。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 信任库路径 | trustStoreFile | 信任库文件路径,客户端验证开启且证书自定义开启时显示。作用:指定用于校验客户端证书的信任库。合法输入值:字符串,最长 255 字符,客户端验证开启时必填。默认值:空。 |
| 信任库密码 | trustStorePassword | 信任库访问密码,客户端验证开启且证书自定义开启时显示。作用:打开信任库文件的口令。合法输入值:字符串,长度 8~128 字符,页面隐藏显示,客户端验证开启时必填。默认值:空。 |
| 信任库类型 | trustStoreType | 信任库文件格式类型,证书自定义开启时显示。作用:声明信任库的存储格式。合法输入值:下拉选择,JKS / PKCS12,客户端验证开启时必填。默认值:JKS。 |
| 密码套件 | sslCipherSuites | SSL/TLS 加密使用的密码套件列表。作用:限定 JMX 加密通信允许的算法套件,禁止弱加密套件。合法输入值:双列表选择框添加 / 移除、搜索过滤,支持手动输入,多个用英文逗号分隔,重复值保存时去重,SSL 开启时必填。默认值:空(使用 JDK 默认套件)。 |
密码文件编写例子说明
[username] [password]
比如:用户名admin,密码 YOUR_PASSWORD
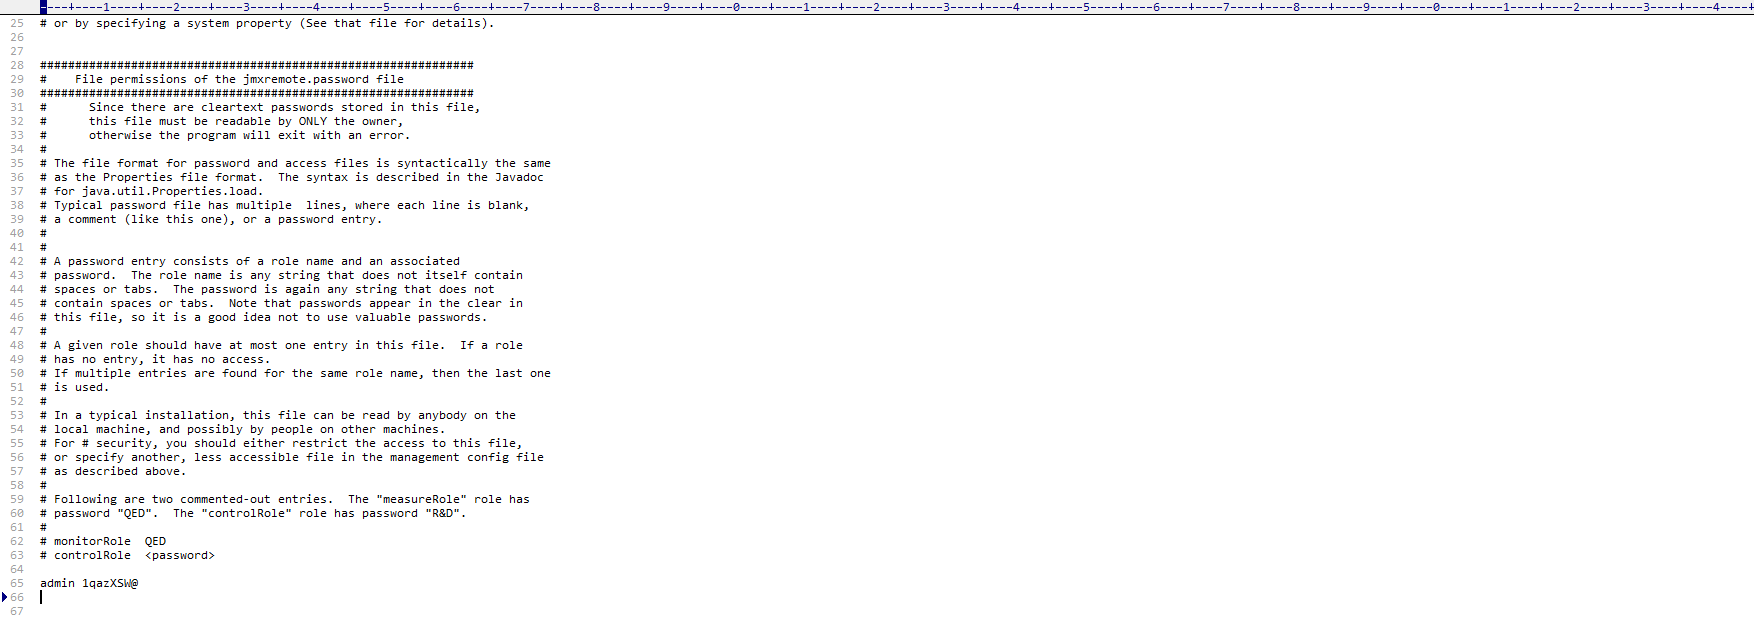
访问控制文件编写例子说明
[username] [authority]
比如:用户名admin, 权限 readwrite
# HTTP 通道配置
Apusic 应用服务器提供HTTP/HTTPS/AJP/HTTP/2 协议通道的全生命周期管理能力,支持通道的创建、配置、修改、删除与状态管理,覆盖基础网络、HTTP 协议、SSL/TLS 加密、HTTP/2 协议等多维度配置。
点击左侧菜单“配置管理 → HTTP 通道”:
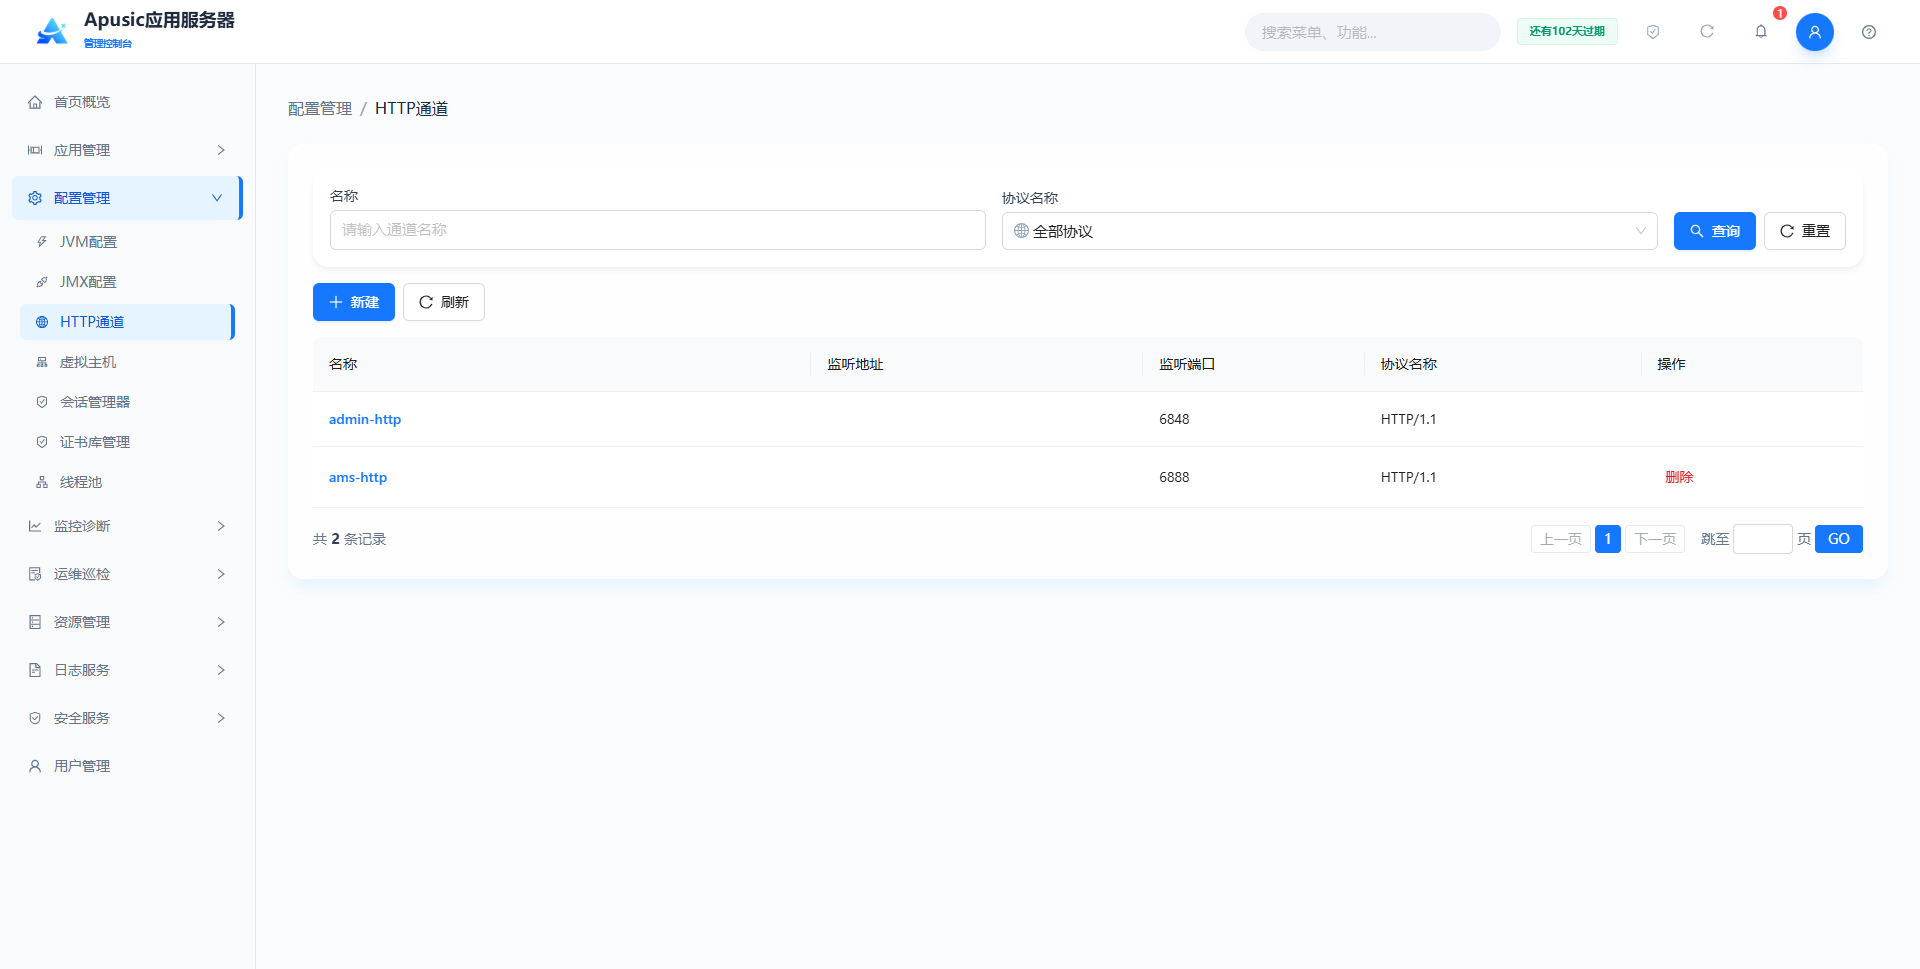
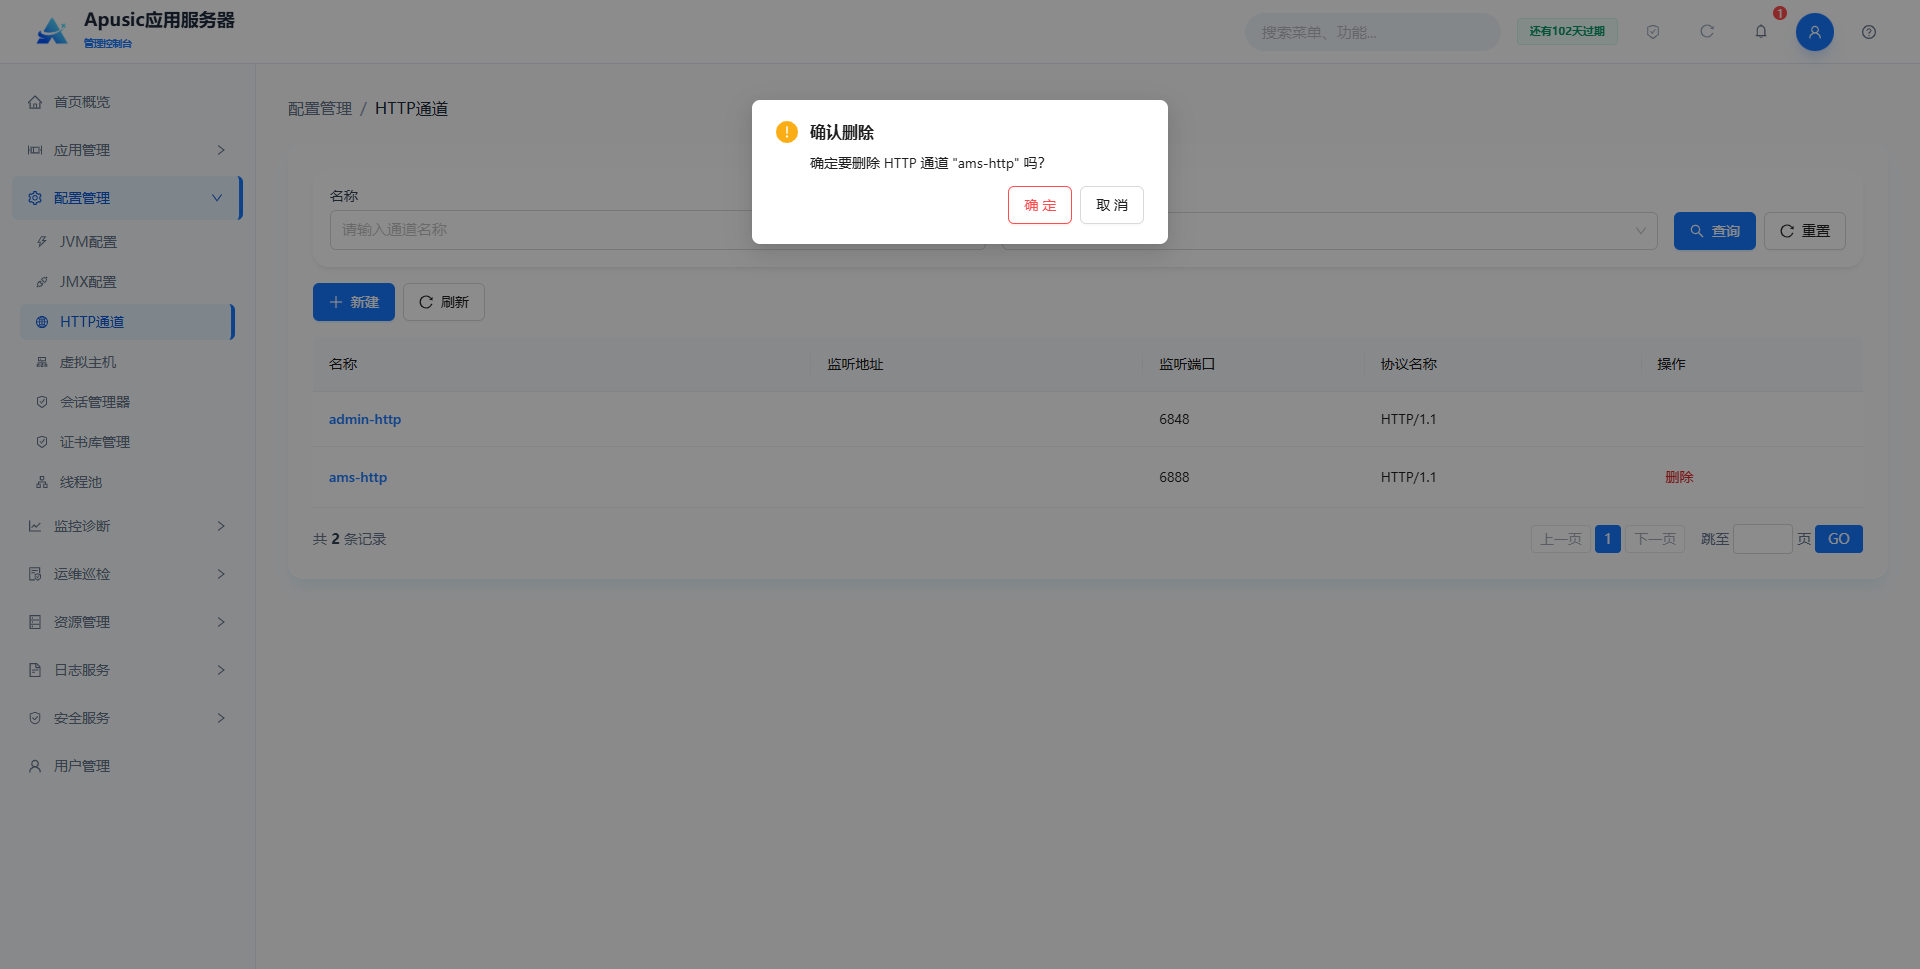
其中admin-http是管理控制台专用的通道,不允许删除。
# 新建/编辑 HTTP 通道
管理控制台提供可视化的方式新建 HTTP 通道,支持如下配置信息
- 基本配置:名称、IO 模式、监听地址、监听端口、默认虚拟主机、线程池、缓冲区大小、最大连接数、连接超时时间等。
- HTTP 配置:URI 编码、响应默认字符编码、压缩、最大 POST 字节、最大请求头大小等。
- SSL 配置:SSL 开关、TLS 协议版本、客户端验证、密钥库/信任库配置、密码套件等。
- HTTP2 配置:启用 HTTP2、压缩、最大并发流数量、KeepAlive 超时时间等。
点击左侧菜单“配置管理 → HTTP 通道→ 新建”,跳转到新建HTTP通道页面:
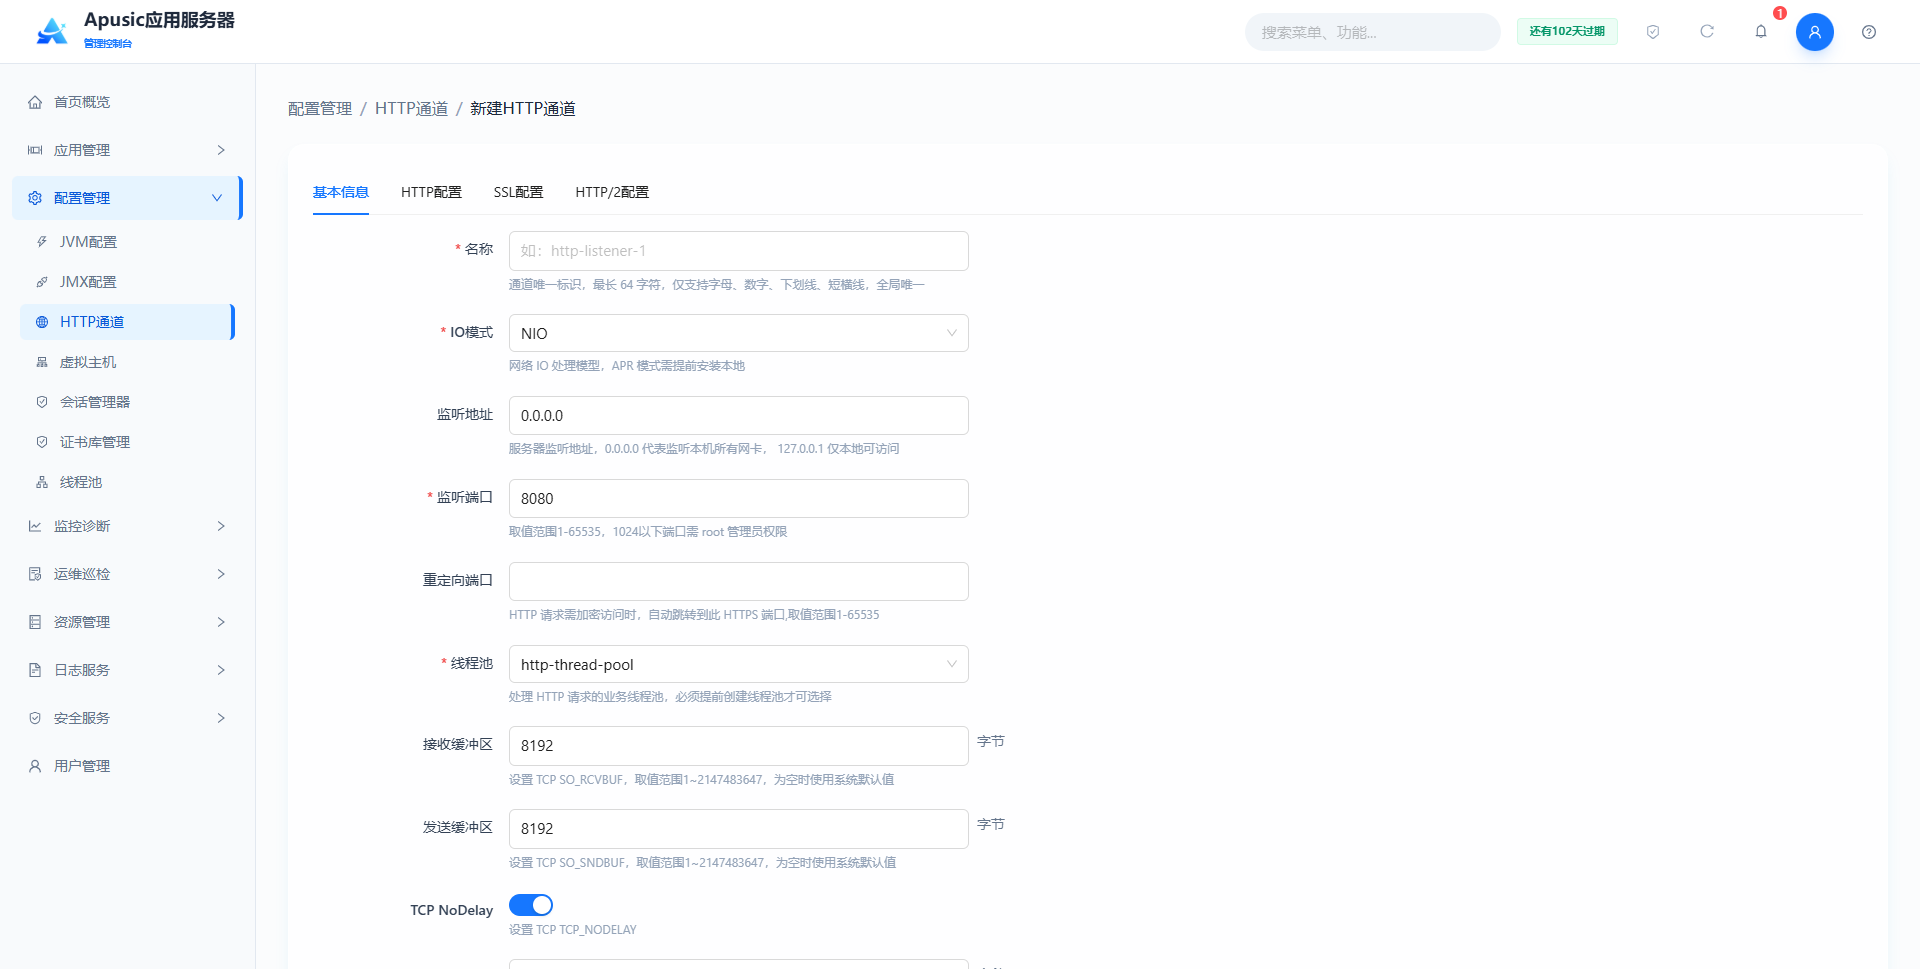
新建HTTP通道参数较多,分为多个tab页签进行展示:基本信息、HTTP配置、SSL配置、HTTP2配置
基本信息
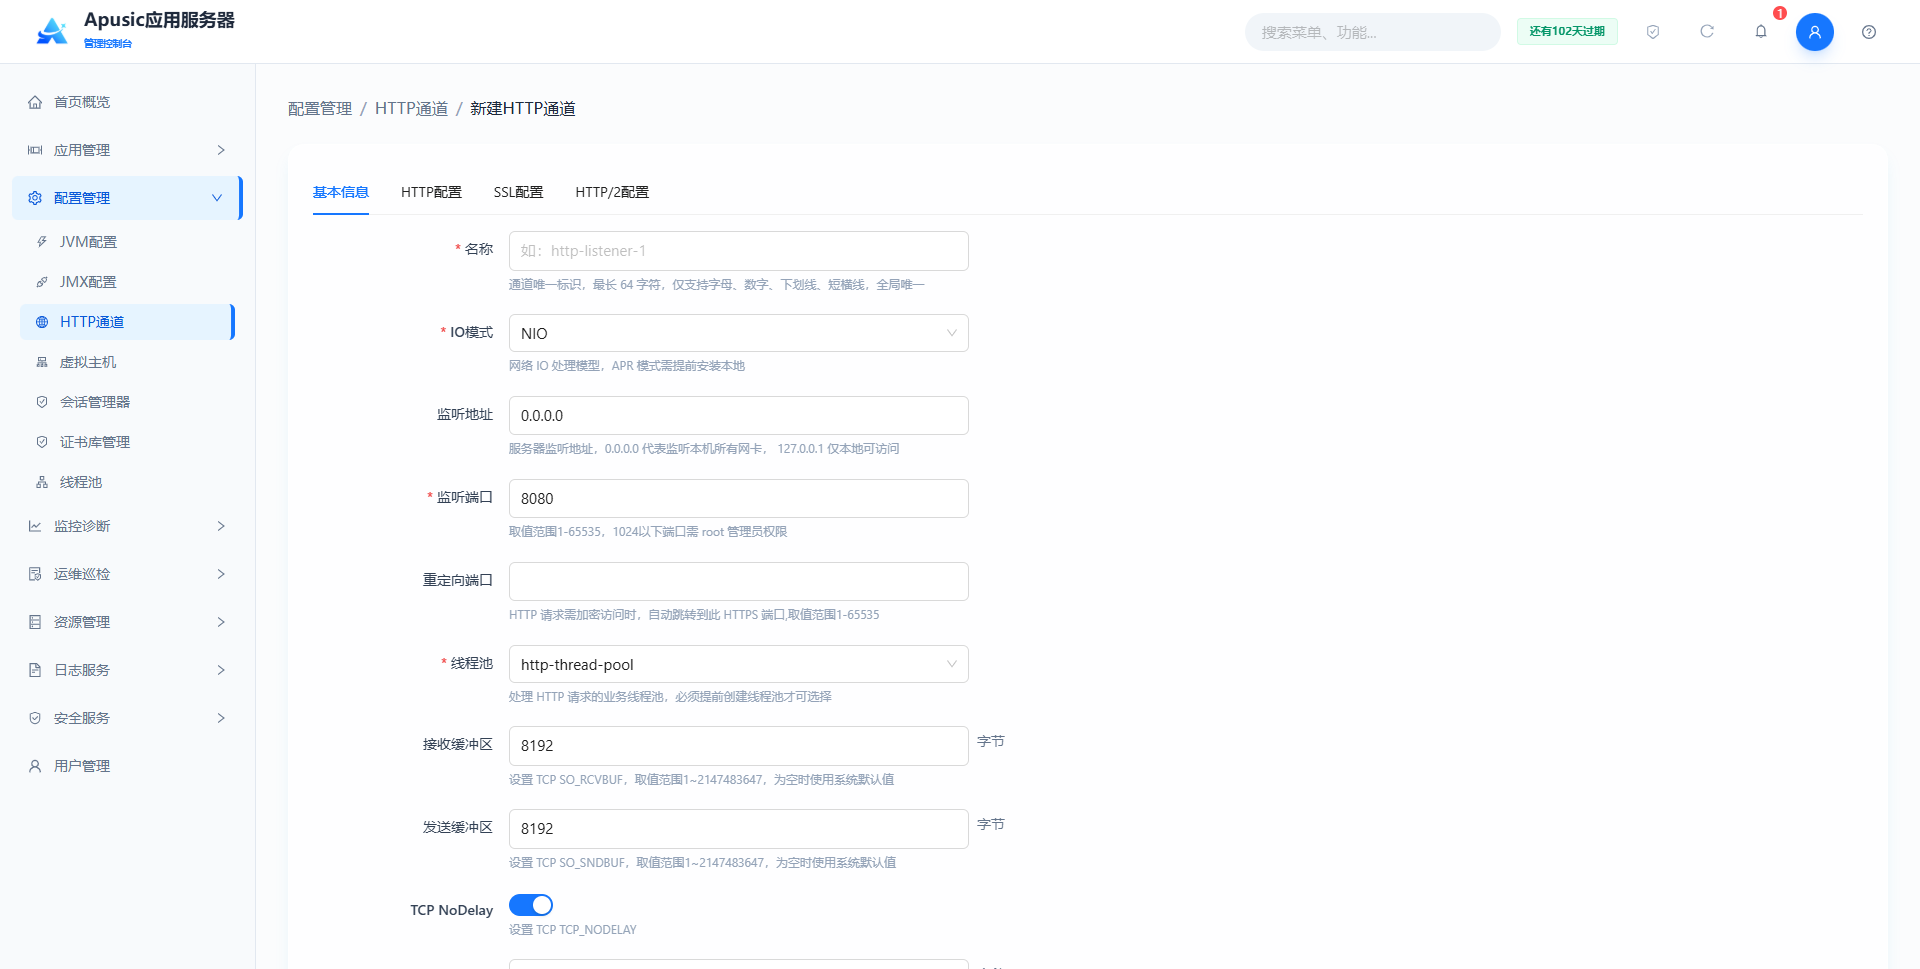
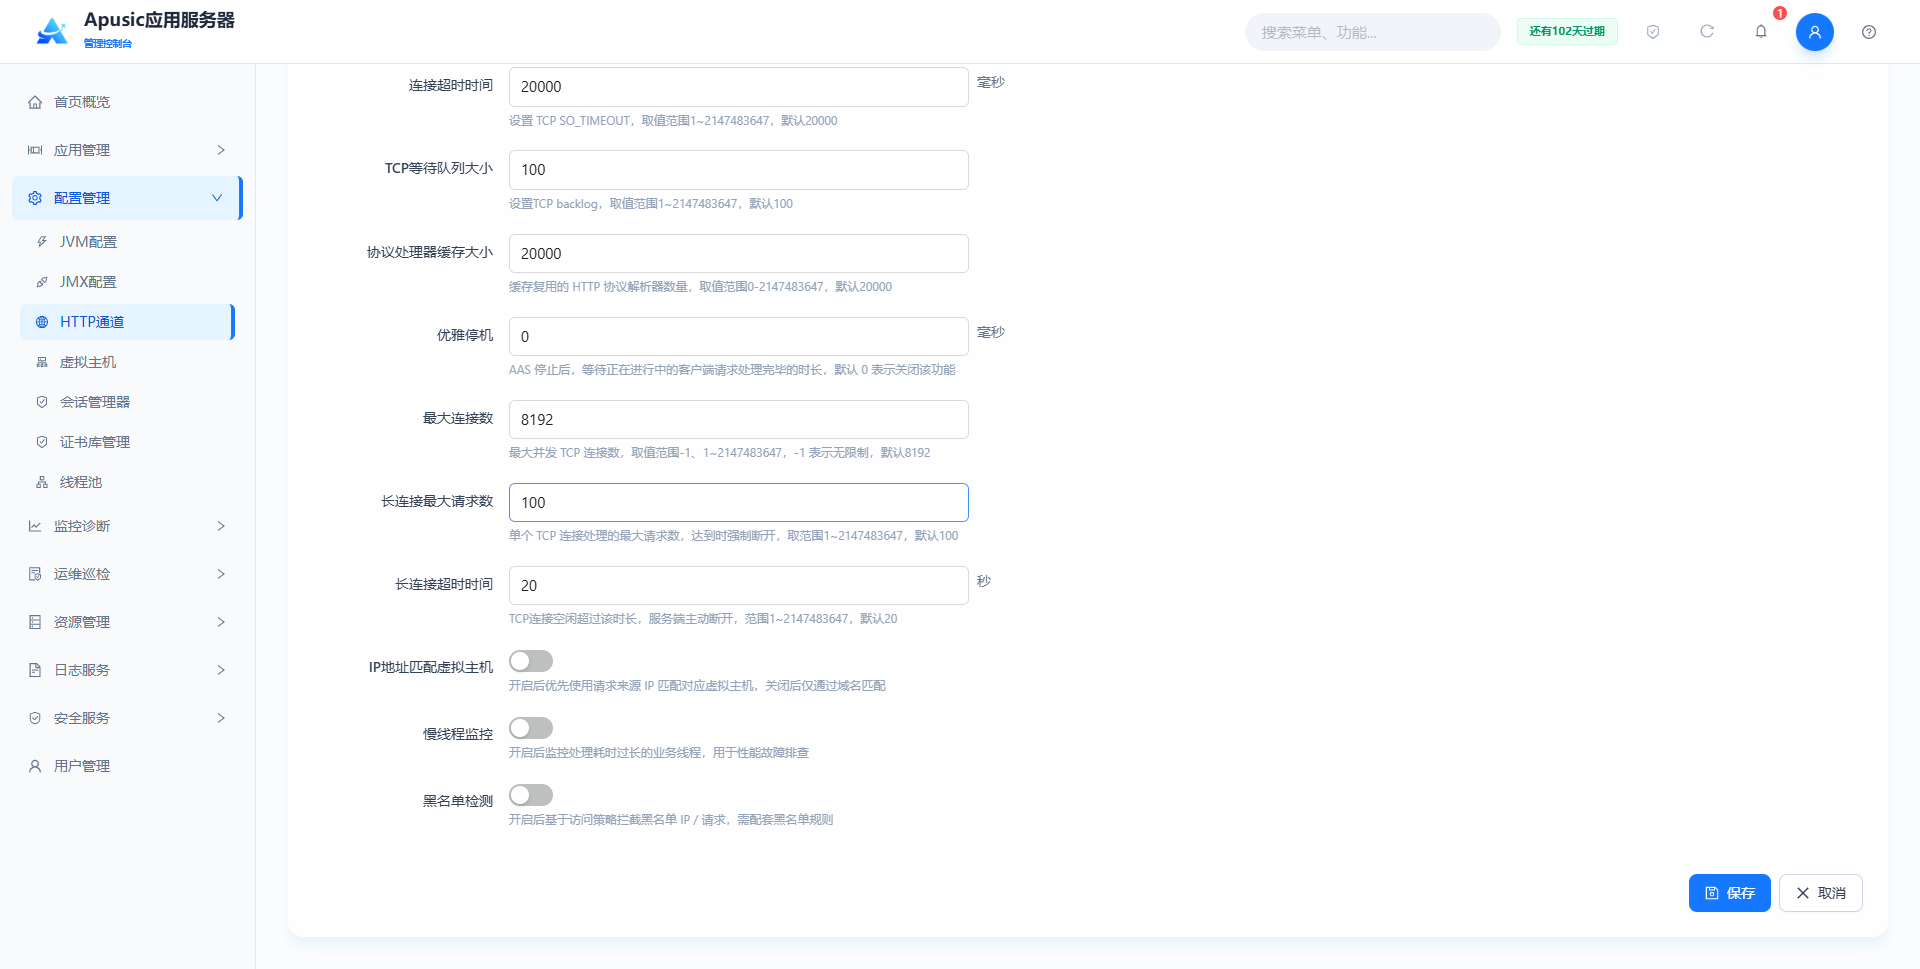
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 名称 | name | HTTP 通道的唯一标识名称。作用:在配置中区分不同通道,编辑时不可修改。合法输入值:字符串,最长 64 字符,仅支持字母、数字、下划线、短横线,全局唯一,必填。默认值:空。 |
| IO 模式 | ioMode | 通道的网络 IO 处理模型。作用:决定底层网络读写方式,需与服务器环境适配;APR 需提前安装本地库。合法输入值:下拉选择,可选 NIO / NIO2 / APR(仅展示服务端支持的模式),必填。默认值:NIO。 |
| 监听地址 | host | 通道绑定的服务器 IP 地址。作用:限定通道监听本机哪块网卡;0.0.0.0 表示监听所有网卡,127.0.0.1 仅本地可访问。合法输入值:字符串,最长 128 字符,合法 IPv4 地址格式,必填。默认值:0.0.0.0。 |
| 监听端口 | port | 通道监听的 TCP 端口。作用:客户端通过该端口访问服务;1024 以下端口需 root 管理员权限。合法输入值:整数,1~65535,端口不可被占用,必填。默认值:空。 |
| 重定向端口 | redirectPort | HTTPS 重定向端口。作用:当请求需要 SSL 但当前通道非 SSL 时,将请求重定向到该端口;1024 以下端口需 root 权限。合法输入值:整数,1~65535。默认值:空。 |
| 线程池 | threadPool | 通道绑定的业务线程池。作用:HTTP 请求由该线程池中的线程处理,需提前在“线程池配置”中创建。合法输入值:下拉单选,仅展示系统已配置的线程池,必填。默认值:http-thread-pool。 |
| 接收缓冲区 | receiveBufferSize | Socket 读缓冲区大小,单位字节。作用:控制 TCP 接收缓存;过小会增加 IO 交互次数,过大占用内存;值为 0 时使用 VM 默认值。合法输入值:整数,0~1048576,必填。默认值:8192。 |
| 发送缓冲区 | sendBufferSize | Socket 写缓冲区大小,单位字节。作用:控制 TCP 发送缓存;值为 0 时使用 VM 默认值。合法输入值:整数,0~1048576,必填。默认值:8192。 |
| 最大连接数 | maxConnections | 同一监听端口允许的最大并发 TCP 连接数。作用:达到上限后新连接进入等待队列。合法输入值:整数,1~9999999,-1 表示无限制,必填。默认值:-1(无限制)。 |
| 连接超时时间 | connectionTimeout | TCP 连接空闲超时时间,单位毫秒。作用:连接空闲无数据超过该时长后自动断开。合法输入值:整数,1~3600000,必填。默认值:20000。 |
| TCP等待队列大小 | acceptCount | OS 内核 TCP listen 队列长度。作用:连接数达到上限时,控制三次握手排队等待的连接数上限。合法输入值:整数,1~10000,必填。默认值:100。 |
| TCP NoDelay 开关 | tcpNoDelay | 是否禁用 Nagle 算法。作用:开启后小数据包实时发送,降低接口延迟,长连接高频小包场景推荐开启。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 长连接最大请求数 | maxKeepAliveRequests | 单条 KeepAlive 长连接可复用处理的 HTTP 请求上限。作用:达到上限后强制断开该连接。合法输入值:整数,1~10000,必填。默认值:100。 |
| 长连接超时时间 | keepAliveTimeout | KeepAlive 长连接空闲超时时间,单位秒。作用:长连接空闲超过该时长,服务端主动断开 TCP 通道。合法输入值:整数,1~3600,必填。默认值:20。 |
| IP地址匹配虚拟主机 | useIPVHosts | 是否使用请求来源 IP 匹配虚拟主机。作用:开启后优先按 IP 匹配虚拟主机,关闭时仅通过域名匹配。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 协议处理器缓存大小 | processorCache | HTTP 协议解析器复用缓存容量。作用:缓存复用协议处理对象,减少频繁创建解析对象的开销。合法输入值:整数,0~2147483647,必填。默认值:20000。 |
| 优雅停机 | gracefulStopAwaitMillis | 优雅停机等待时长,单位毫秒。作用:AAS 停止后,等待正在进行中的客户端请求处理完毕的最长时长。合法输入值:整数,0~2147483647,0 表示关闭该功能。默认值:0。 |
| 慢线程监控 | longThreadEnabled | 是否监控处理耗时过长的业务线程。作用:开启后记录慢请求线程堆栈,用于性能故障排查。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 慢线程阈值 | longThreadThreshold | 慢线程判定阈值,单位秒,开启“慢线程监控”时显示。作用:请求处理耗时超过该阈值即判定为慢线程并记录。合法输入值:整数,单位秒。默认值:60。 |
| 慢线程检测周期 | longThreadCycleTime | 慢线程检测周期,单位秒,开启“慢线程监控”时显示。作用:每隔该周期扫描一次处理中的线程是否超时。合法输入值:整数,单位秒。默认值:3。 |
| 检测时间间隔 | longThreadRollingInterval | 慢线程日志滚动时间间隔,单位分钟,开启“慢线程监控”时显示。作用:控制慢线程日志文件按时间滚动生成。合法输入值:整数,单位分钟。默认值:5。 |
| 日志目录 | longThreadLogDir | 慢线程日志输出目录,开启“慢线程监控”时显示。作用:指定慢线程日志文件的存放位置。合法输入值:字符串,合法目录路径。默认值:空。 |
| 黑名单检测 | sdosEnabled | 是否开启基于访问策略的黑名单防护。作用:开启后检测攻击行为并将恶意 IP 加入黑名单拦截。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 黑名单阈值 | sdosThreshold | 黑名单触发阈值,单位次,开启“黑名单检测”时显示。作用:同一 IP 攻击次数超过该阈值则加入黑名单。合法输入值:整数。默认值:3。 |
| 时间窗口次数 | sdosTimeWindowMinutes | 攻击统计时间窗口,单位分钟,开启“黑名单检测”时显示。作用:统计同一 IP 在该时间窗口内的攻击次数,超过阈值则加入黑名单。合法输入值:整数,单位分钟。默认值:30。 |
| 过期时间 | sdosBlacklistTtlMinutes | 黑名单过期时间,单位分钟,开启“黑名单检测”时显示。作用:黑名单中的 IP 超过该时长后自动解除拦截。合法输入值:整数,单位分钟。默认值:30。 |
| 最大包发送间隔 | sdosMaxPacketInterval | 两个包之间的最大间隔,单位毫秒,开启“黑名单检测”时显示。作用:超过该间隔的请求会被记录为攻击事件。合法输入值:整数,单位毫秒。默认值:0(不启用该检测)。 |
| 刷新间隔 | sdosBlacklistFlushMinutes | 黑名单文件刷新间隔,单位分钟,开启“黑名单检测”时显示。作用:控制黑名单持久化到文件的周期。合法输入值:整数,单位分钟。默认值:10。 |
| 防护模式 | sdosMode | 黑名单防护模式,开启“黑名单检测”时显示。作用:选择命中黑名单时的处理方式——“保护”直接拦截,“告警”仅记录告警。合法输入值:下拉选择,保护 / 告警。默认值:告警。 |
HTTP配置
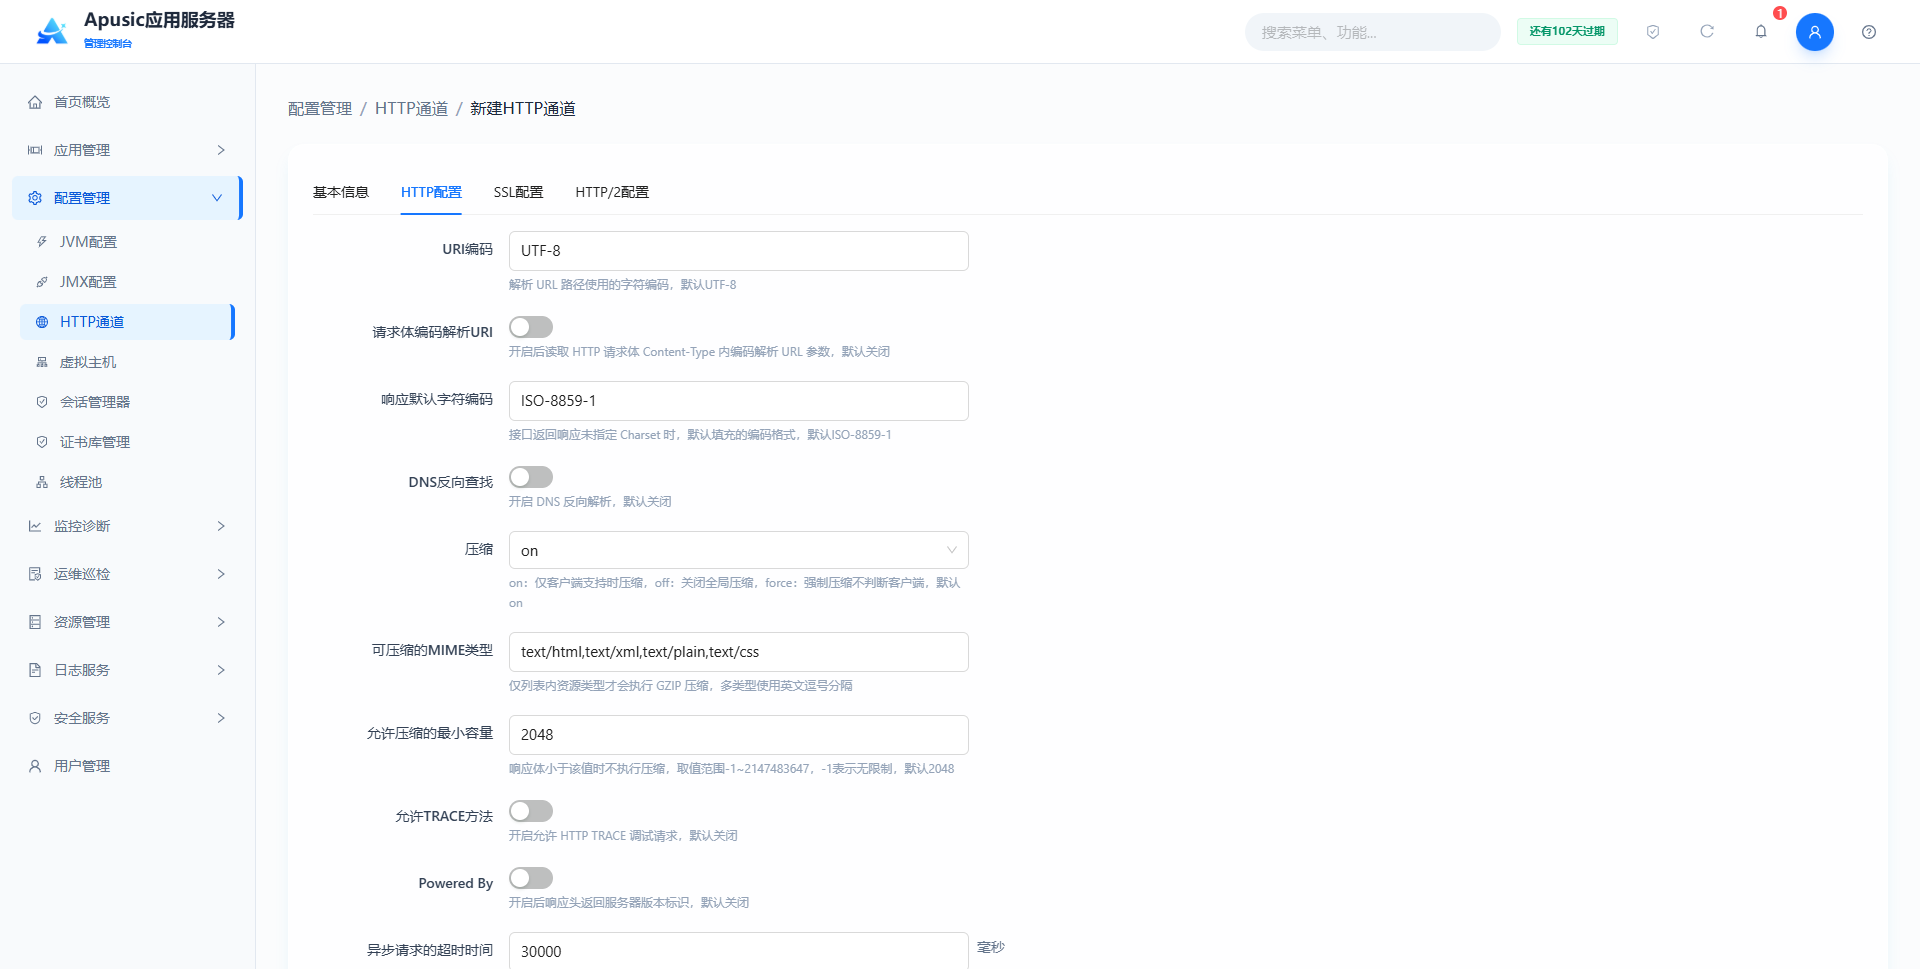
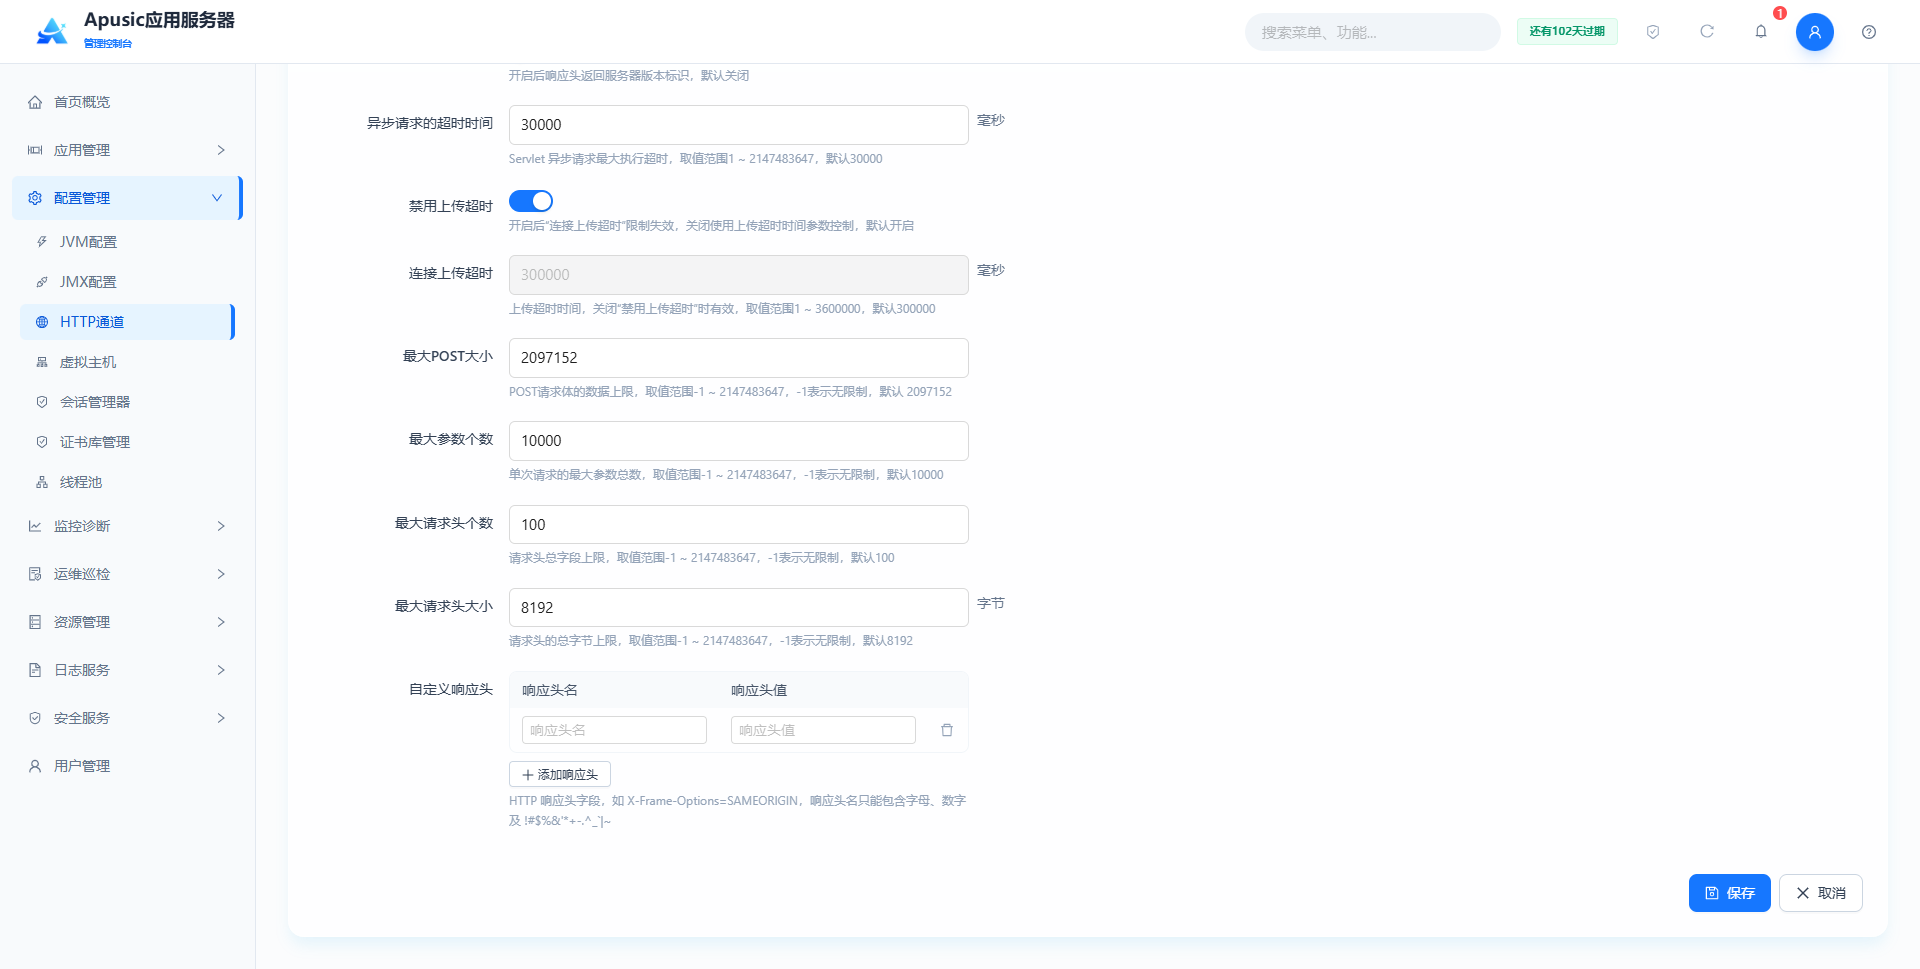
字段说明:
| 配置名称 | 配置参数 | 说明 |
| URI 编码 | uriEncoding | 解析 URL 路径使用的字符编码。作用:决定 URL 及查询参数的解码方式,中文业务统一推荐 UTF-8。合法输入值:下拉选择,合法字符集编码(UTF-8 / GBK 等),必填。默认值:UTF-8。 |
| 请求体编码解析URI | useBodyEncodingForURI | 是否使用请求体编码解析 URI 参数。作用:开启后读取 HTTP 请求体 Content-Type 中的编码解析 URL 参数;关闭时仅使用 URI 编码配置。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 响应默认字符编码 | responseCharacterEncoding | 响应未指定 Charset 时默认填充的编码。作用:接口返回内容未声明字符集时按该编码输出。合法输入值:下拉选择,标准字符集编码,必填。默认值:ISO-8859-1。 |
| DNS 反向查找 | enableLookups | 是否对客户端 IP 做 DNS 反向解析。作用:开启后日志与请求属性中记录主机名;反向解析影响性能,建议关闭。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 压缩 | compression | HTTP 响应 GZIP 压缩策略。作用:off 关闭全局压缩;on 仅客户端支持时压缩;force 强制压缩不判断客户端;开启后需配置可压缩 MIME 类型。合法输入值:下拉选择,off / on / force,必填。默认值:on。 |
| 可压缩的 MIME 类型 | compressibleMimeType | 允许压缩的资源 MIME 类型列表。作用:仅列表内的资源类型才执行 GZIP 压缩。合法输入值:字符串,多个类型使用英文逗号分隔,压缩开启时必填。默认值:text/html,text/xml,text/plain,text/css。 |
| 允许压缩的最小容量 | compressionMinSize | 触发压缩的最小响应体字节数。作用:响应体小于该值时不压缩(压缩小文件反而增大体积)。合法输入值:整数,-1 ~ 2147483647,-1 表示无限制,压缩开启时必填。默认值:2048。 |
| 允许 TRACE 方法 | httpTrace | 是否允许 HTTP TRACE 请求方法。作用:TRACE 用于调试,开启存在信息泄露风险,生产环境建议关闭。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| Powered By 开关 | poweredBy | 是否在响应头返回服务器版本标识。作用:关闭可隐藏服务器指纹,提升安全性。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 异步请求的超时时间 | asyncTimeout | Servlet 异步请求最大执行超时,单位毫秒。作用:异步请求超过该时长自动中断异步线程。合法输入值:整数,1~2147483647,必填。默认值:30000。 |
| 禁用上传超时 | disableUploadTimeout | 是否禁用连接上传超时限制。作用:开启后“连接上传超时”参数失效,上传不受超时限制;关闭时使用上传超时时间控制。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 连接上传超时 | connectionUploadTimeout | 文件上传数据流传输超时,单位毫秒。作用:上传长时间无数据分片则断开连接;关闭“禁用上传超时”时生效。合法输入值:整数,1~3600000,必填。默认值:300000。 |
| 最大POST大小 | maxPostSize | HTTP POST 请求体允许的最大数据量,单位字节。作用:超过该大小的 POST 请求被拒绝。合法输入值:整数,1~2147483647,-1 表示无限制,必填。默认值:2097152(2MB)。 |
| 最大参数个数 | maxParameterCount | 单次请求允许的最大参数键值对总数(URL + 表单)。作用:防御参数溢出攻击。合法输入值:整数,1~2147483647,-1 表示无限制,必填。默认值:10000。 |
| 最大请求头个数 | maxHeaderCount | 单条 HTTP 请求允许的请求头字段最大数量。作用:防御 Header 溢出攻击。合法输入值:整数,1~2147483647,-1 表示无限制,必填。默认值:100。 |
| 最大请求头大小 | maxHttpHeaderSize | 所有请求头合并后的总字节上限,单位字节。作用:超过该上限的请求直接拒绝连接。合法输入值:整数,1~2147483647,-1 表示无限制,必填。默认值:8192。 |
| 自定义响应头 | customResponseHeaders | 自定义 HTTP 响应头键值对。作用:为通过该通道的响应统一附加响应头,如 X-Frame-Options=SAMEORIGIN。合法输入值:键值对表格,响应头名只能包含字母、数字及 !#$%&'*+-.^_|~ 符号,支持添加 / 删除。默认值:空。 |
SSL配置
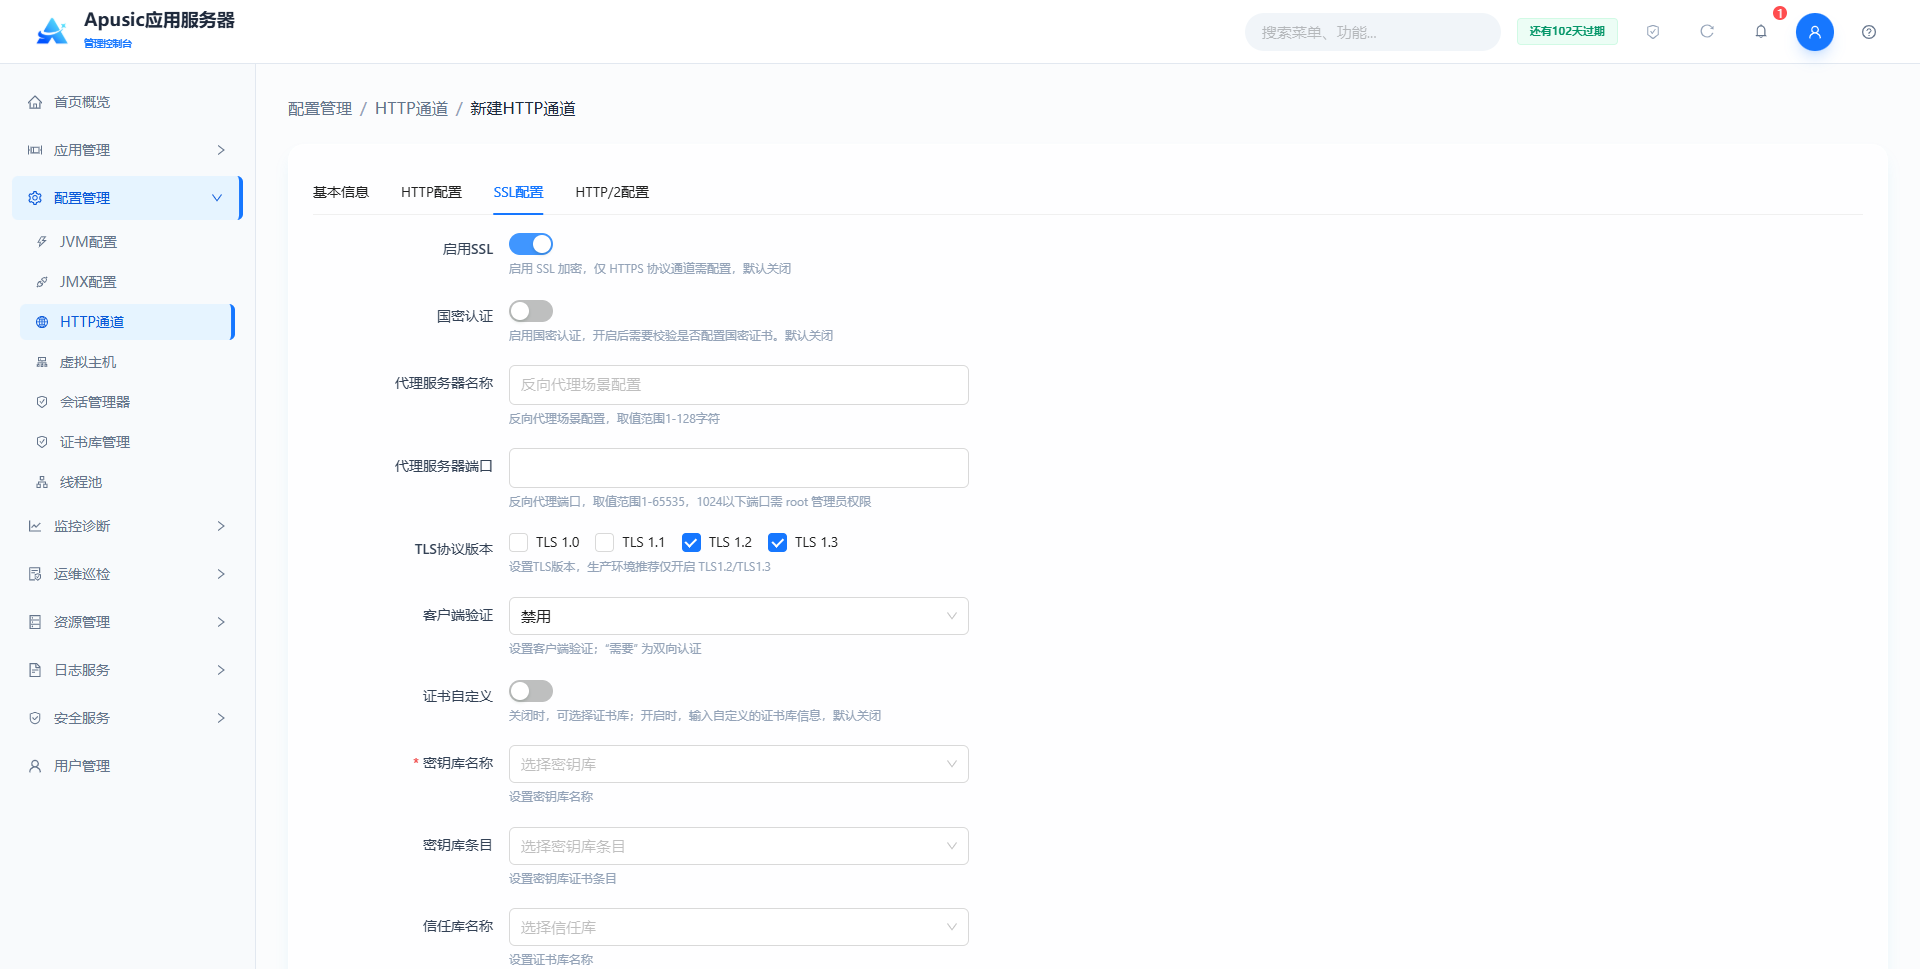
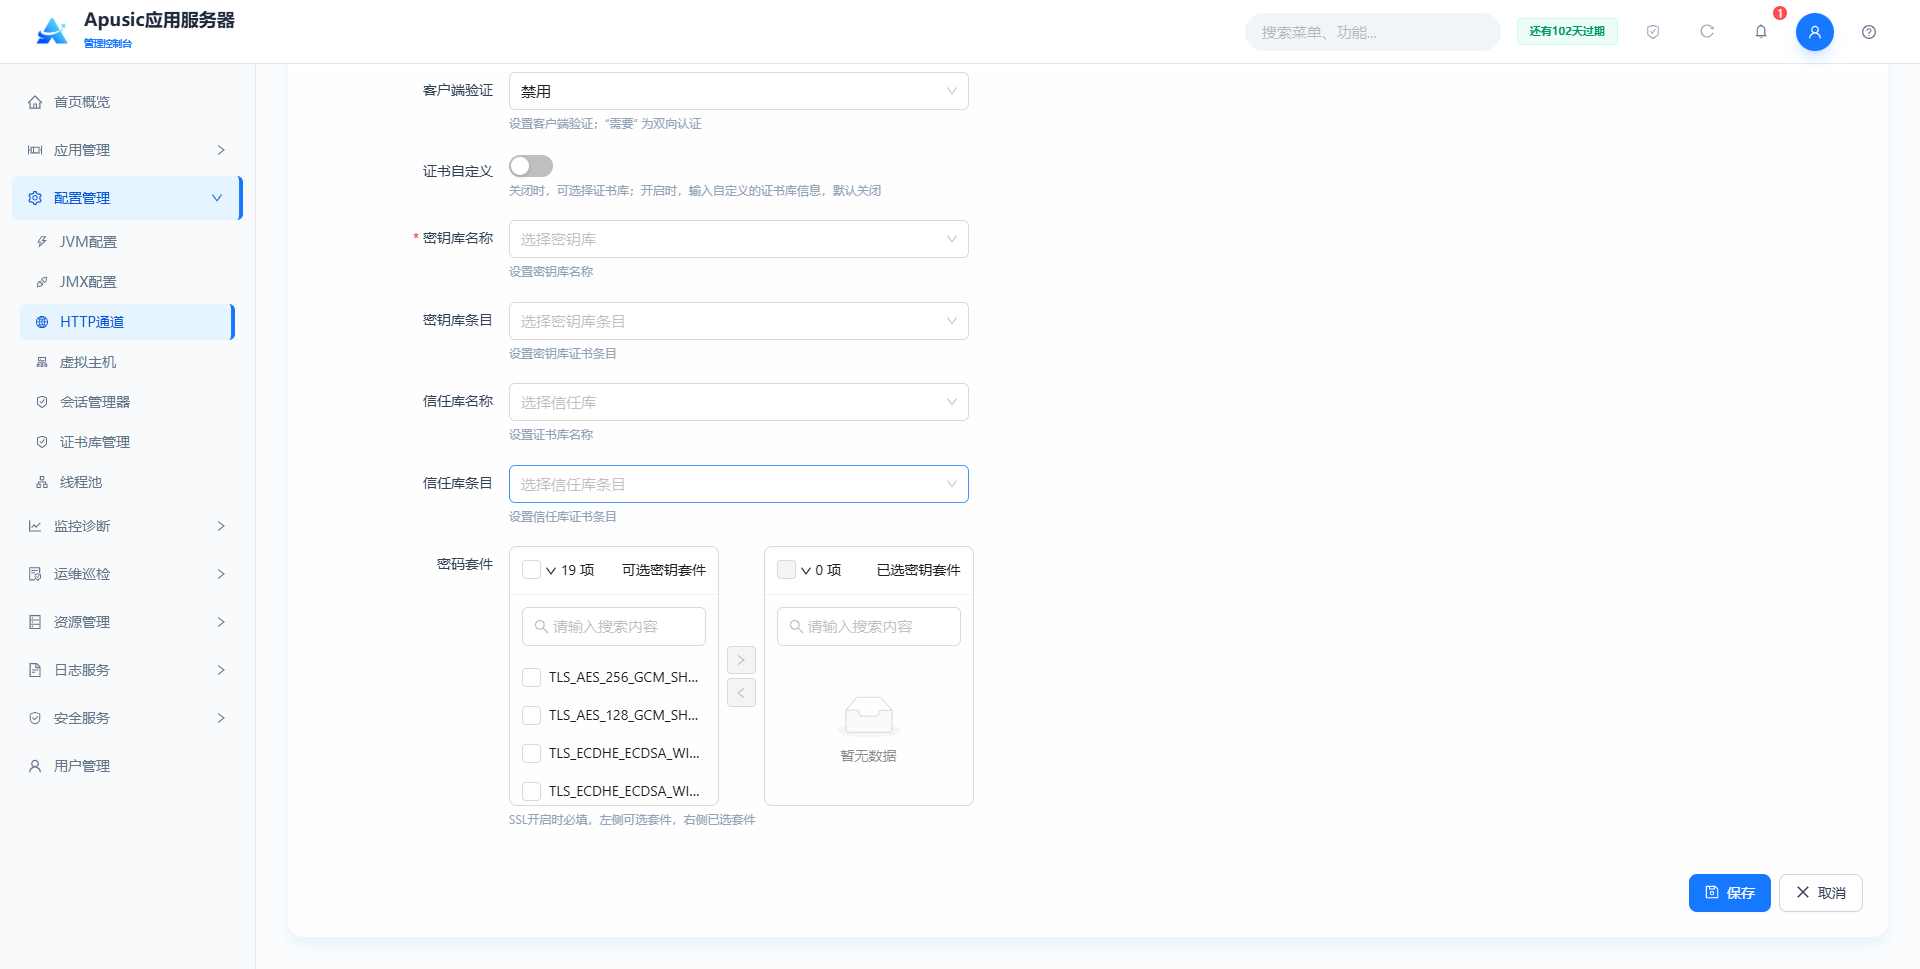
字段说明:
| 配置名称 | 配置参数 | 说明 |
| SSL开关 | sslEnabled | 是否开启 SSL/TLS 加密。作用:开启后通道以 HTTPS 提供加密通信,需配置证书信息。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 国密认证 | gmEnabled | 是否开启国密(SM 系列算法)认证。作用:开启后需校验已配置国密证书,使用国密算法建立加密连接。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 重定向端口 | redirectPort | HTTPS 重定向端口。作用:非 SSL 请求需要加密时重定向到该端口。合法输入值:整数,1~65535。默认值:空。 |
| 代理服务器名称 | proxyName | 反向代理场景下的代理服务器主机名。作用:通道位于反向代理之后时,对外暴露的主机名。合法输入值:字符串,1~128 字符。默认值:空。 |
| 代理服务器端口 | proxyPort | 反向代理场景下的代理服务器端口。作用:通道位于反向代理之后时,对外暴露的端口。合法输入值:整数,1~65535。默认值:空。 |
| TLS 协议版本 | tlsProtocolsArr | 允许使用的 TLS 协议版本,开启国密认证时隐藏。作用:限定 SSL 握手可协商的协议版本;生产环境推荐仅开启 TLS1.2/TLS1.3。合法输入值:复选框组,可选 TLS1.0 / TLS1.1 / TLS1.2 / TLS1.3,SSL 开启时必填。默认值:勾选 TLS1.2、TLS1.3。 |
| 客户端验证 | clientAuth | 客户端证书验证级别。作用:控制是否要求客户端提供证书,“需要”为双向认证。合法输入值:下拉选择,禁用 / 可选 / 需要,SSL 开启时必填。默认值:禁用。 |
| 证书自定义 | certificateCustom | 是否使用自定义证书库信息。作用:关闭时显示证书库下拉框,从证书库管理中选择;开启时显示密钥库路径、密码等输入框,手工输入证书库信息。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 密钥库名称 | keyStoreName | 使用的密钥库名称,证书自定义关闭时显示。作用:从【证书库管理】中选择类型为“密钥库”的证书库。合法输入值:下拉单选已创建的密钥库。默认值:空。 |
| 密钥库条目 | keyStoreEntry | 密钥库中的证书条目,证书自定义关闭时显示。作用:根据“密钥库名称”列出该密钥库下所有证书条目,选择用于 SSL 的证书。合法输入值:下拉单选。默认值:空。 |
| 信任库名称 | trustStoreName | 使用的信任库名称,证书自定义关闭时显示。作用:从【证书库管理】中选择类型为“信任库”的证书库,用于校验客户端证书。合法输入值:下拉单选已创建的信任库。默认值:空。 |
| 信任库条目 | trustStoreEntry | 信任库中的证书条目,证书自定义关闭时显示。作用:根据“信任库名称”列出该信任库下所有证书条目,选择信任的证书。合法输入值:下拉单选。默认值:空。 |
| 证书昵称 | alias | 证书的别名,证书自定义开启时显示。作用:指定密钥库中用于 SSL 的证书条目别名。合法输入值:字符串,1~255 字符。默认值:空。 |
| 密钥库路径 | keyStorePath | 密钥库文件路径,证书自定义开启时显示。作用:指定自定义密钥库文件位置。合法输入值:字符串,1~255 字符,支持系统变量占位符,SSL 开启时必填。默认值:空。 |
| 密钥库密码 | keyStorePassword | 密钥库访问密码,证书自定义开启时显示。作用:打开密钥库文件的口令。合法输入值:字符串,长度 8~128 字符,页面隐藏显示,SSL 开启时必填。默认值:空。 |
| 密钥库类型 | keyStoreType | 密钥库文件格式类型,证书自定义开启时显示。作用:声明密钥库的存储格式。合法输入值:字符串,如 JKS / PKCS12。默认值:空。 |
| 信任库路径 | truststorePath | 信任库文件路径,证书自定义开启时显示。作用:指定用于校验客户端证书的信任库文件。合法输入值:字符串,1~255 字符,客户端验证为“需要 / 可选”时必填。默认值:空。 |
| 信任库密码 | truststorePassword | 信任库访问密码,证书自定义开启时显示。作用:打开信任库文件的口令。合法输入值:字符串,长度 8~128 字符,页面隐藏显示。默认值:空。 |
| 信任库类型 | truststoreType | 信任库文件格式类型,证书自定义开启时显示。作用:声明信任库的存储格式。合法输入值:字符串,如 JKS / PKCS12。默认值:空。 |
| 密码套件 | sslCipherSuites | SSL/TLS 加密使用的密码套件列表。作用:限定加密通信允许的算法套件,禁止弱加密套件。合法输入值:双列表选择框添加 / 移除、搜索过滤,支持手动输入,多个用英文逗号分隔,重复值保存时去重,SSL 开启时必填。默认值:空(使用 JDK 默认套件)。 |
HTTP2配置
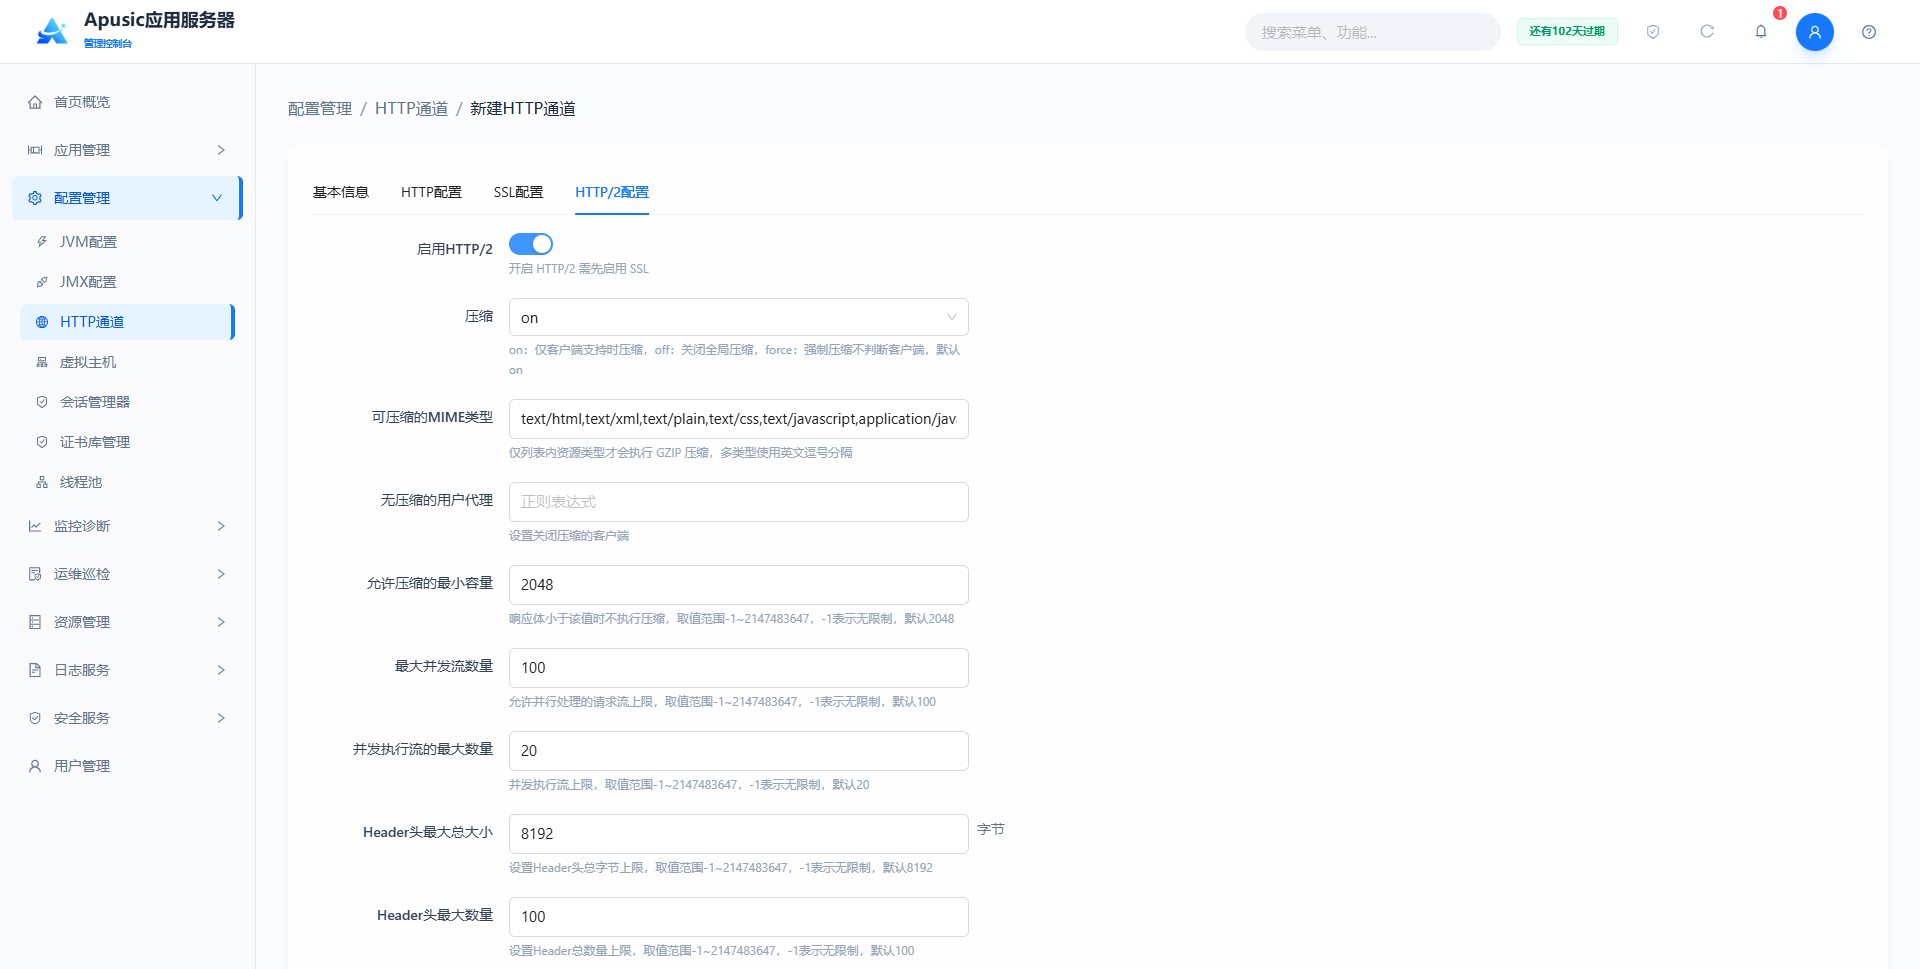
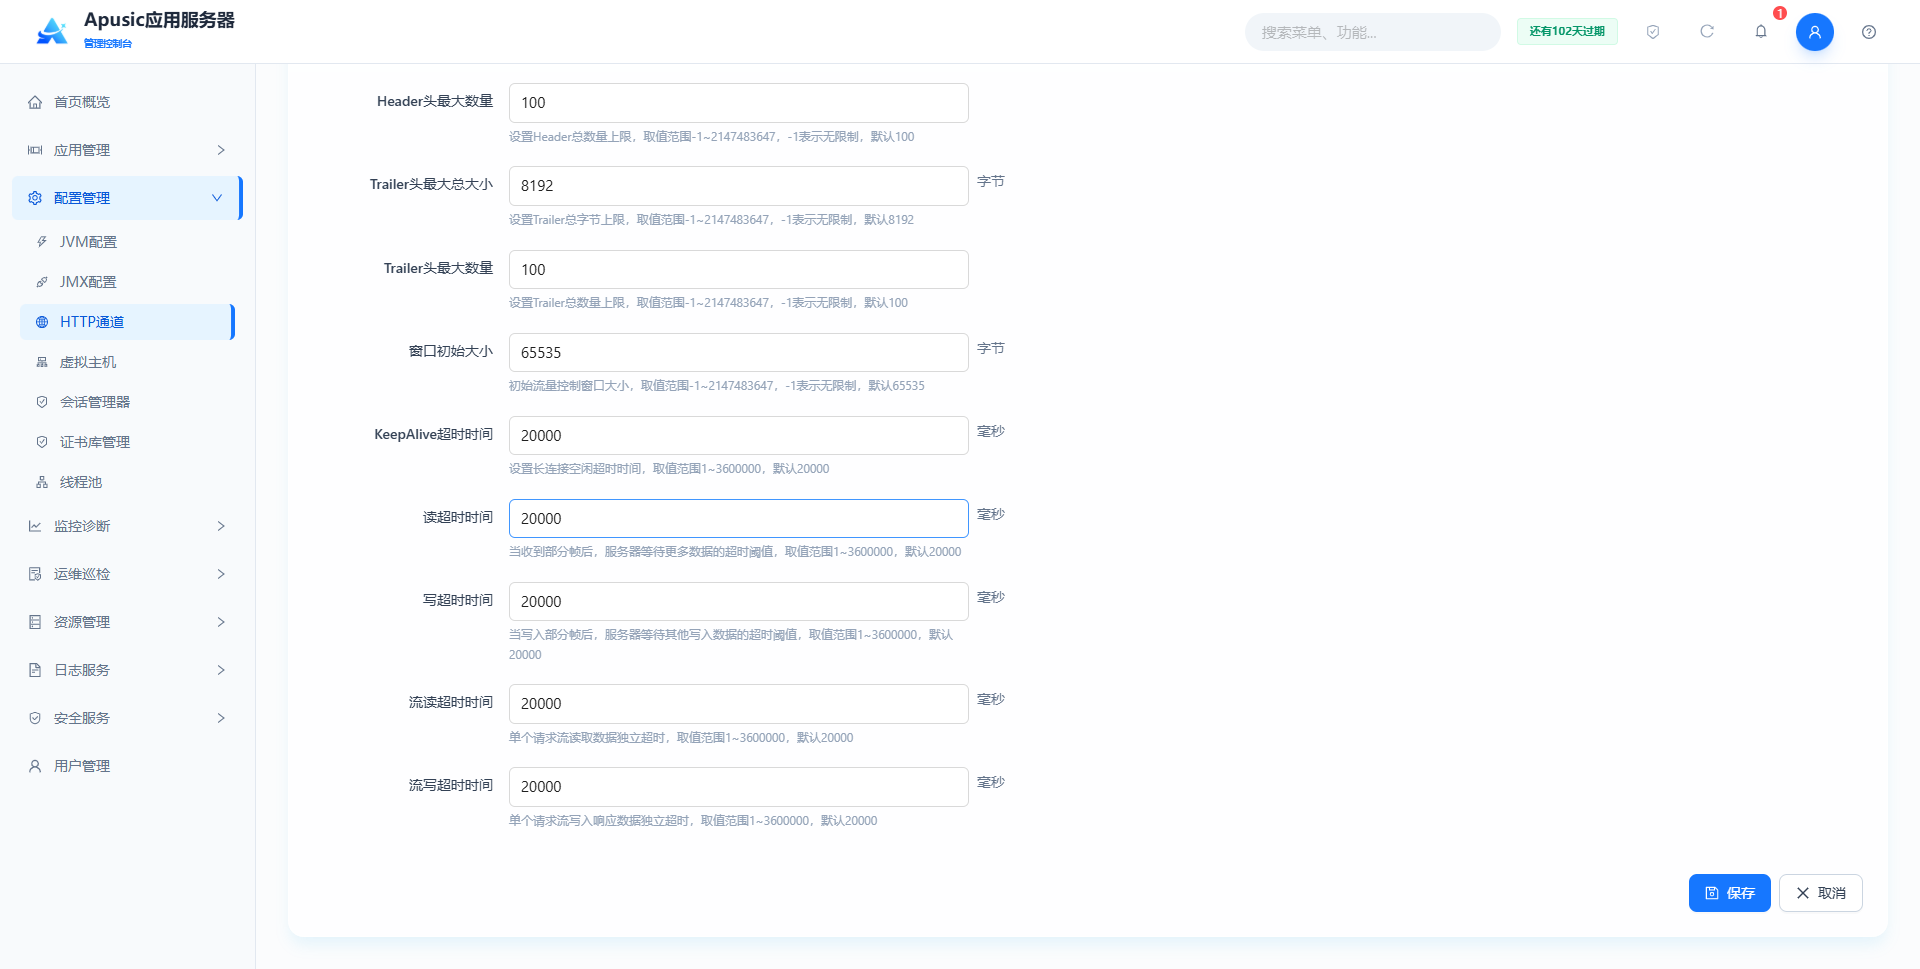
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 启用 HTTP/2 开关 | http2Enabled | 是否启用 HTTP/2 协议。作用:开启后通道支持 HTTP/2 多路复用,仅 HTTPS 通道支持。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 压缩 | http2Compression | HTTP/2 独立压缩策略,优先级高于 HTTP 页签压缩配置。作用:控制 HTTP/2 响应的 GZIP 压缩行为。合法输入值:下拉选择,off / on / force,启用 HTTP/2 时必填。默认值:on。 |
| 可压缩的 MIME 类型 | http2CompressibleMimeType | HTTP/2 协议下允许压缩的资源 MIME 类型列表,独立于 HTTP1 配置。作用:仅列表内的资源类型执行压缩。合法输入值:字符串,多个类型用英文逗号分隔,启用 HTTP/2 时必填。默认值:text/html,text/xml,text/plain,text/css,text/javascript,application/javascript,application/json 等。 |
| 无压缩的用户代理 | http2NoCompressionUserAgents | 不执行压缩的客户端 User-Agent 正则表达式。作用:匹配成功的客户端关闭压缩。合法输入值:字符串,正则表达式格式。默认值:空。 |
| 允许压缩的最小容量 | http2CompressionMinSize | HTTP/2 触发压缩的最小响应体字节数。作用:响应体达到该字节才执行 GZIP 压缩。合法输入值:整数,1~1048576,启用 HTTP/2 时必填。默认值:2048。 |
| 最大并发流数量 | http2MaxConcurrentStreams | 单条 HTTP/2 TCP 连接内允许并行处理的请求流上限。作用:控制多路复用的并发度。合法输入值:整数,1~10000,启用 HTTP/2 时必填。默认值:100。 |
| 并发执行流的最大数量 | http2MaxConcurrentExecutingStreams | 同一连接内同时执行业务逻辑的 HTTP/2 流并发上限。作用:限制服务端线程压力。合法输入值:整数,1~10000,启用 HTTP/2 时必填。默认值:20。 |
| Header 头最大总大小 | http2MaxHeaderSize | HTTP/2 请求 Header 二进制帧总字节上限,单位字节。作用:防御超大 Header 攻击。合法输入值:整数,1~1048576,启用 HTTP/2 时必填。默认值:8192。 |
| Header 头最大数量 | http2MaxHeaderCount | 单条 HTTP/2 请求允许的 Header 字段数量上限。作用:防御 Header 溢出攻击。合法输入值:整数,1~1000,启用 HTTP/2 时必填。默认值:100。 |
| Trailer 头最大总大小 | http2MaxTrailerSize | HTTP/2 尾部 Trailer 帧数据最大字节限制,单位字节。作用:限制 Trailer 帧体积。合法输入值:整数,1~1048576,启用 HTTP/2 时必填。默认值:8192。 |
| Trailer 头最大数量 | http2MaxTrailerCount | 单条请求 Trailer 尾部字段数量上限。作用:限制 Trailer 字段个数。合法输入值:整数,1~1000,启用 HTTP/2 时必填。默认值:100。 |
| 窗口初始大小 | http2InitialWindowSize | HTTP/2 流初始流量控制窗口大小,单位字节。作用:控制单条流的传输速率。合法输入值:整数,1~1073741824,启用 HTTP/2 时必填。默认值:65535。 |
| KeepAlive超时时间 | http2KeepAliveTimeout | HTTP/2 长连接空闲超时,单位毫秒。作用:连接无数据流超过该时长自动断开 TCP。合法输入值:整数,1~3600000,启用 HTTP/2 时必填。默认值:20000。 |
| Socket读超时时间 | http2SocketReadTimeout | HTTP/2 Socket 读取帧数据超时阈值,单位毫秒。作用:读取数据超过该时长断开连接。合法输入值:整数,1~3600000,启用 HTTP/2 时必填。默认值:20000。 |
| Socket写超时时间 | http2SocketWriteTimeout | HTTP/2 Socket 发送帧数据超时阈值,单位毫秒。作用:发送数据超过该时长断开连接。合法输入值:整数,1~3600000,启用 HTTP/2 时必填。默认值:20000。 |
| 流读超时时间 | http2StreamReadTimeout | 单个 HTTP/2 请求流读取数据的独立超时,单位毫秒。作用:单流读取超过该时长中断该流。合法输入值:整数,1~3600000,启用 HTTP/2 时必填。默认值:20000。 |
| 流写超时时间 | http2StreamWriteTimeout | 单个 HTTP/2 请求流写入响应数据的独立超时,单位毫秒。作用:单流写入超过该时长中断该流。合法输入值:整数,1~3600000,启用 HTTP/2 时必填。默认值:20000。 |
# 删除 HTTP 通道
删除HTTP通道将弹出二次确认框,点击确定将被删除。
# 虚拟主机
提供虚拟主机全生命周期管理能力,支持虚拟主机的创建、配置、修改、删除与状态管理,通过域名 / IP 别名与 HTTP 通道绑定,实现多域名、多站点的隔离部署,同时支持访问控制、日志配置、SSO 集成与自定义扩展。
# 虚拟主机列表
点击左侧菜单“配置管理 → 虚拟主机”:
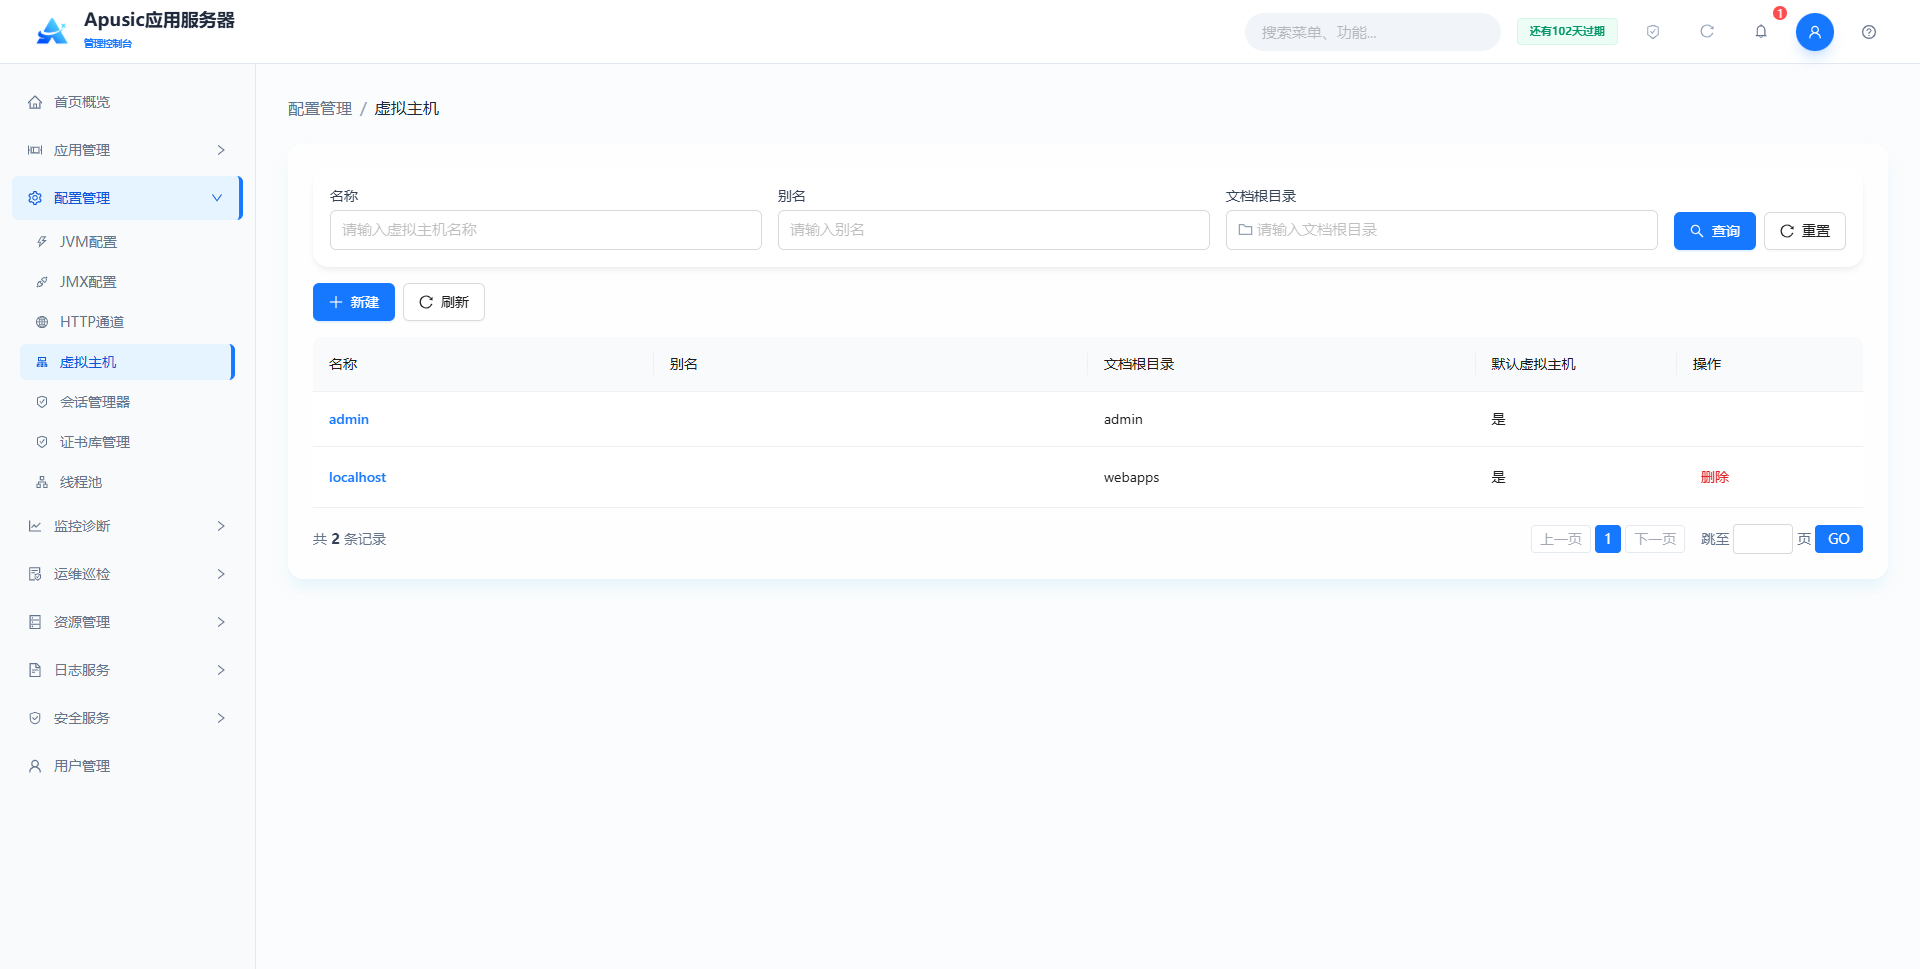
查询条件:
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 名称 | 按虚拟主机名称匹配,输入框提示“请输入虚拟主机名称” | admin |
| 别名 | 按访问域名别名匹配,输入框提示“请输入别名” | www.example.com |
| 文档根目录 | 按文档根目录路径匹配,可点击输入框内文件夹图标选择目录,提示“请输入文档根目录” | webapps |
填写条件后点击“查询”过滤列表,点击“重置”清空全部查询条件;列表上方提供“新建”“刷新”按钮,列表下方展示记录总数与分页控件。
列表字段说明:
| 字段 | 说明 |
|---|---|
| 名称 | 虚拟主机唯一业务标识,点击名称可进入编辑页面 |
| 别名 | 该虚拟主机匹配的域名 / IP 别名列表 |
| 文档根目录 | 静态资源与应用部署的基础目录 |
| 默认虚拟主机 | 是否为系统默认虚拟主机,取值“是 / 否” |
| 操作 | 删除;默认虚拟主机不提供删除入口 |
admin为管控台自身使用的默认虚拟主机,不允许删除;localhost也是默认虚拟主机。
# 新建虚拟主机
- 在虚拟主机列表点击“新建”,进入“配置管理 / 虚拟主机 / 新建虚拟主机”页面;
- 填写名称(必填)、文档根目录、别名等基础参数,按需配置 SSO 与访问控制策略;
- 需要附加响应头时,点击“添加响应头”逐行填写“响应头名 / 响应头值”,多余行点击行尾删除图标移除;
- 点击“保存”完成创建,点击“取消”放弃本次配置并返回列表。
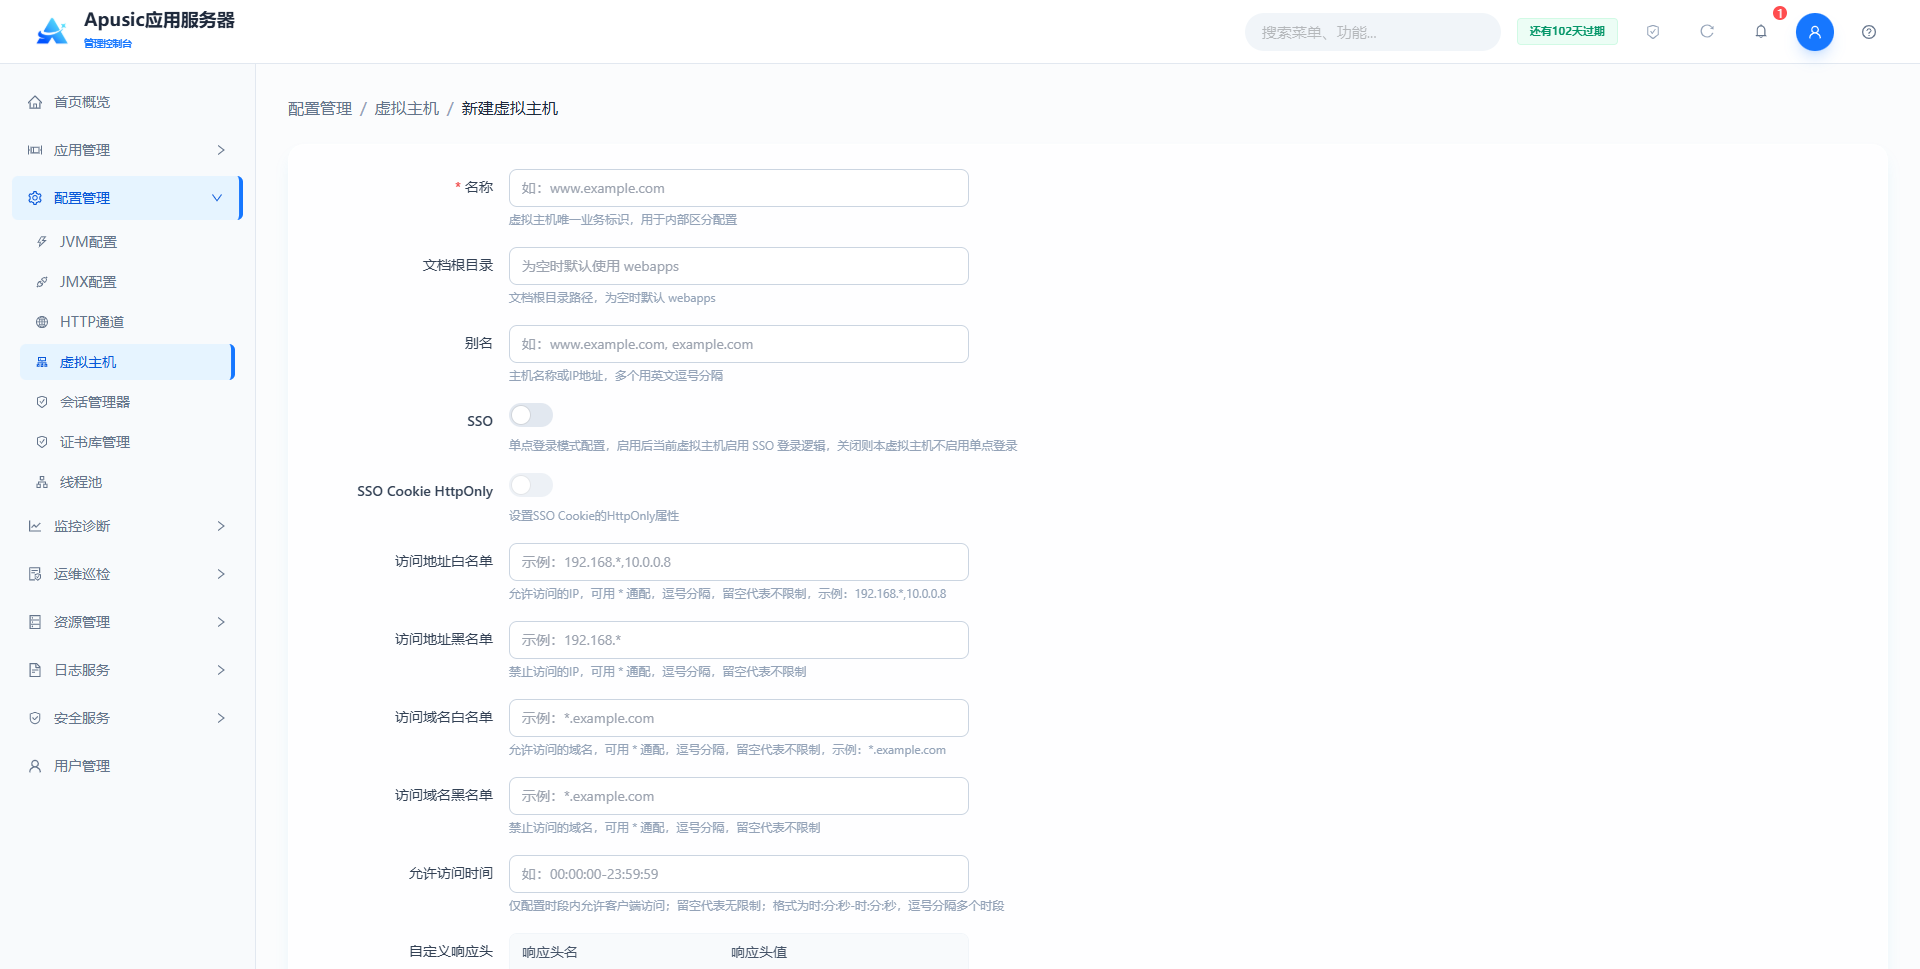
参数字段说明:
| 配置名称 | 配置参数 | 说明 |
| 名称 | name | 虚拟主机的唯一业务标识。作用:在配置中区分不同虚拟主机,支持域名格式命名,编辑时不可修改。合法输入值:字符串,仅字母、数字、.、-,全局不可重复,无最大字符限制(建议 ≤64 字符),必填。默认值:空。 |
| 别名 | alias | 虚拟主机的访问域名匹配列表。作用:请求 Host 头命中列表内任意域名即匹配当前虚拟主机,支持主域名 + 泛域名二级域名。合法输入值:字符串,多个域名使用英文逗号分隔,单段域名符合 DNS 域名规范,总长度建议 ≤256 字符,必填。默认值:空。 |
| 文档根目录 | docBase | 虚拟主机的根文档目录。作用:指定该虚拟主机下静态资源与应用部署的基础目录。合法输入值:字符串,相对 / 绝对路径均可,≤255 字符,必填。默认值:webapps。 |
| SSO | sso | 是否启用单点登录。作用:开启后当前虚拟主机启用 SSO 登录逻辑,同主机下应用共享登录态。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| SSO Cookie HttpOnly | ssoHttpOnly | SSO Cookie 是否添加 HttpOnly 属性。作用:开启后前端 JS 无法读取 Cookie,防御 XSS 窃取登录凭证;仅 SSO 开启时生效。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 访问地址白名单 | accessIpWhitelist | 访问 IP 白名单策略。作用:仅匹配列表内 IP 正则的客户端允许访问;留空代表不限制;白名单值与黑名单相同时,黑名单失效。合法输入值:字符串,多条 IP 正则使用英文逗号分隔,单条为标准 IP 正则表达式,1~255 字符。默认值:空。 |
| 访问地址黑名单 | accessIpBlacklist | 访问 IP 黑名单拦截规则。作用:匹配列表内 IP 正则的客户端直接拒绝访问;白名单值与黑名单相同时,黑名单失效。合法输入值:字符串,多条 IP 正则用英文逗号分隔,标准 IP 正则语法。默认值:空。 |
| 访问域名白名单 | accessDomainWhitelist | Host 域名白名单。作用:仅匹配正则的域名可访问;白名单值与黑名单相同时,黑名单失效。合法输入值:字符串,域名正则用英文逗号分隔,符合域名正则语法。默认值:空。 |
| 访问域名黑名单 | accessDomainBlacklist | Host 域名拦截黑名单。作用:匹配正则的 Host 请求直接 403 拒绝;白名单值与黑名单相同时,黑名单失效。合法输入值:字符串,域名正则用英文逗号分隔。默认值:空。 |
| 允许访问时间 | accessTime | 服务访问时段限制。作用:仅配置时段内允许客户端访问,超出时段直接拦截请求;留空代表全天 24 小时开放。合法输入值:字符串,时段格式 时:分:秒-时:分:秒,多时段英文逗号分隔,时间范围 00:00:00 ~ 23:59:59,1~128 字符。默认值:空。 |
| 自定义响应头 | extraProps | 自定义 HTTP 响应头。作用:为该虚拟主机的响应附加指定响应头,键值对形式,如 Cache-Control : no-cache。合法输入值:多行文本,每行一组 key : value。默认值:空。 |
虚拟主机新建页面字段属性与编辑页面属性一致。
# 编辑虚拟主机
可点击虚拟主机名称,跳转到虚拟主机编辑页面:
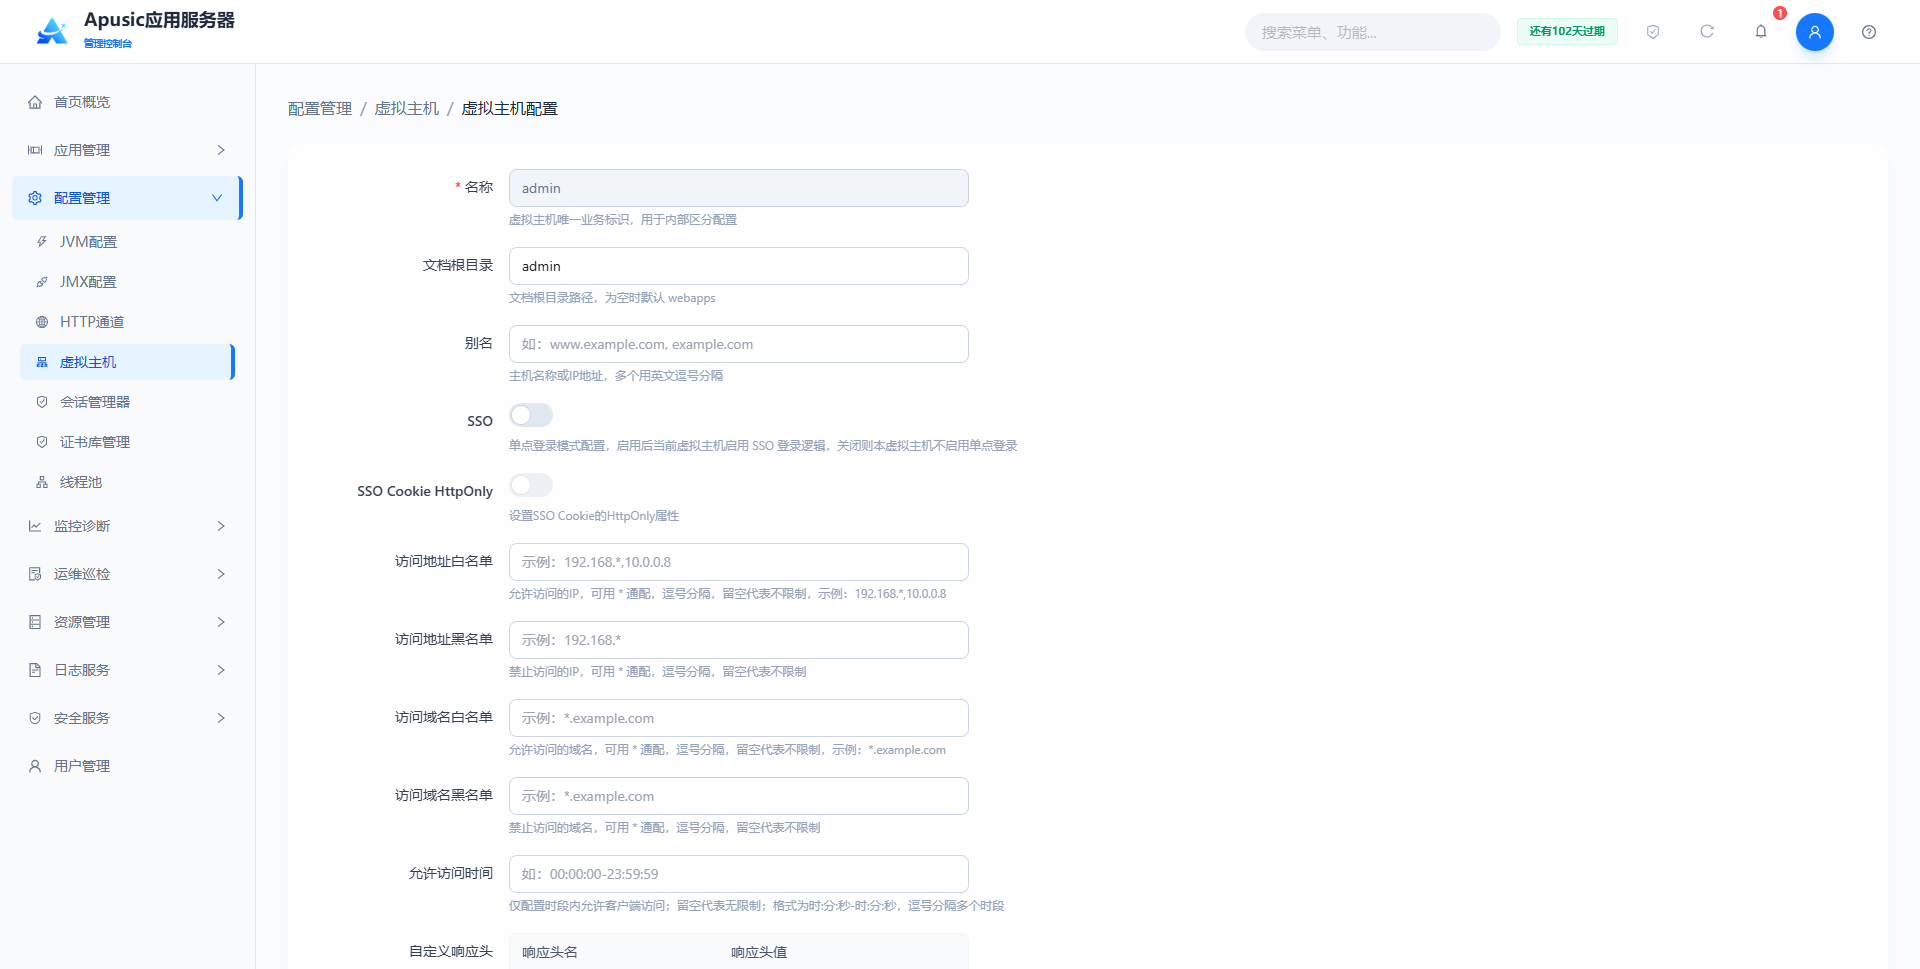
编辑页面字段与新建页面一致,其中“名称”作为唯一业务标识不可修改;修改完成后点击“保存”使配置生效,点击“取消”放弃修改并返回列表。
# 删除虚拟主机
- 在列表“操作”列点击目标虚拟主机的“删除”;
- 弹出“确认删除”对话框,提示“确定要删除虚拟主机 "localhost" 吗?删除需重启服务器后生效,关联的HTTP通道或应用可能无法正常工作”;
- 核对无误后点击“确 定”执行删除,点击“取 消”放弃操作。
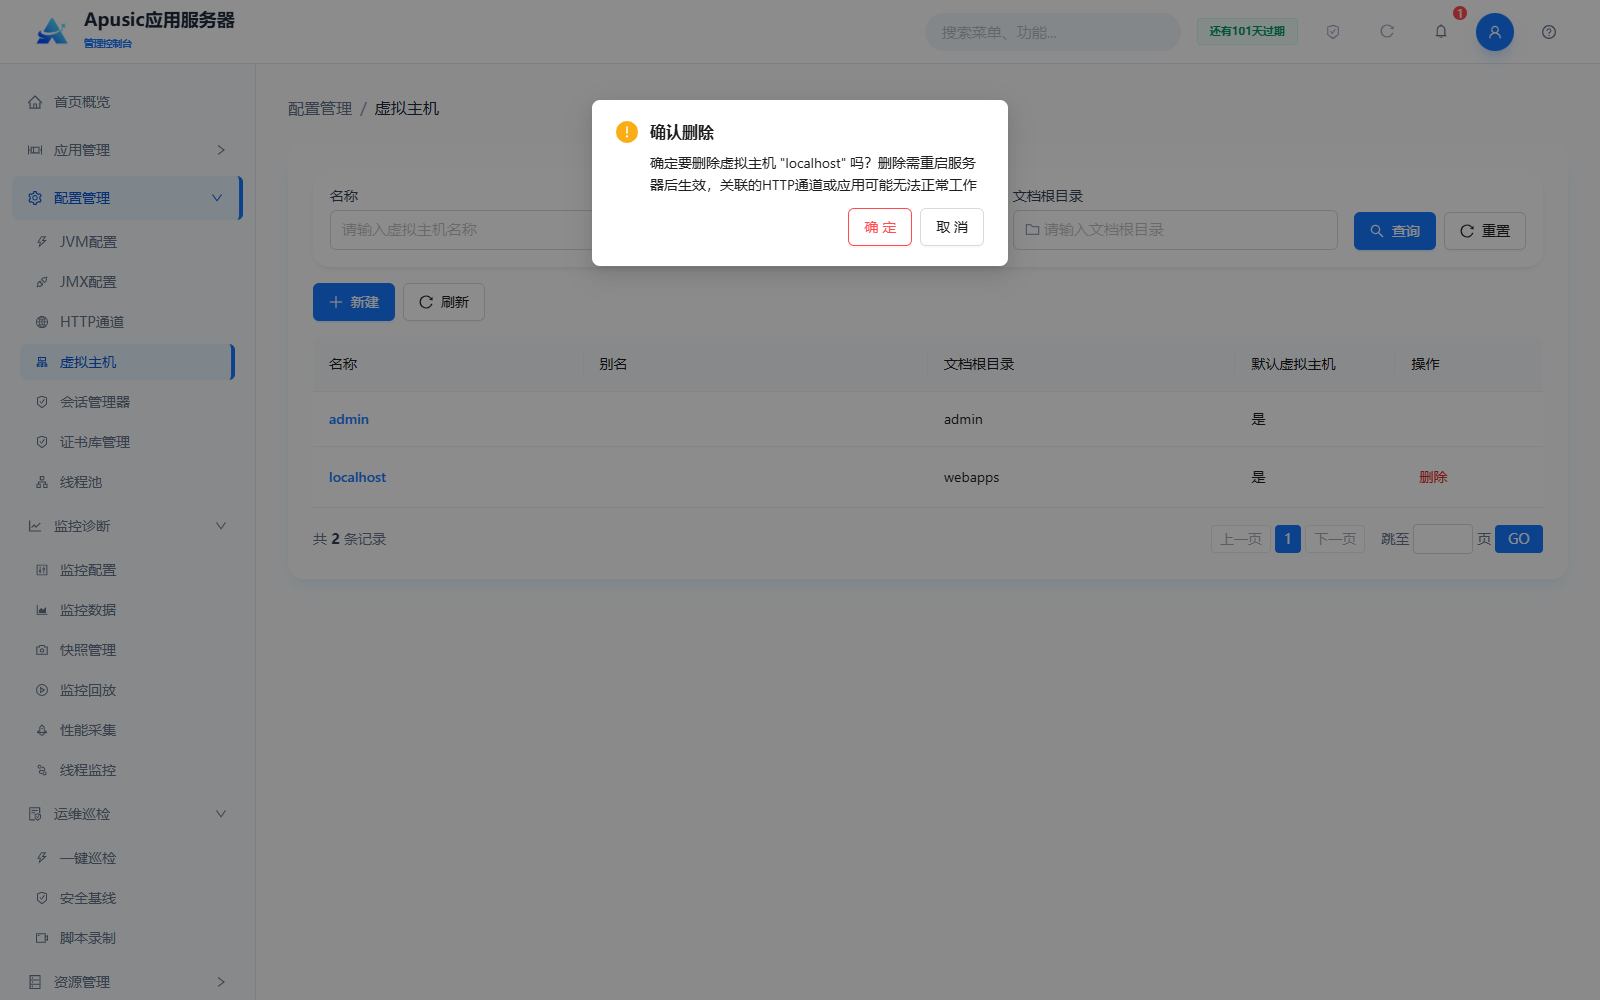
删除虚拟主机需重启服务器后生效,删除前请确认无应用或 HTTP 通道依赖该虚拟主机;默认虚拟主机不允许删除。
# 会话管理器
会话管理器用于配置 Web 应用的会话(Session)管理策略,包括会话存储类型、最大会话数、会话持久化等,支持内存、文件、Redis、数据库四种存储类型,可在应用部署时按需引用。
# 会话管理器列表
点击左侧菜单“配置管理 → 会话管理器”:
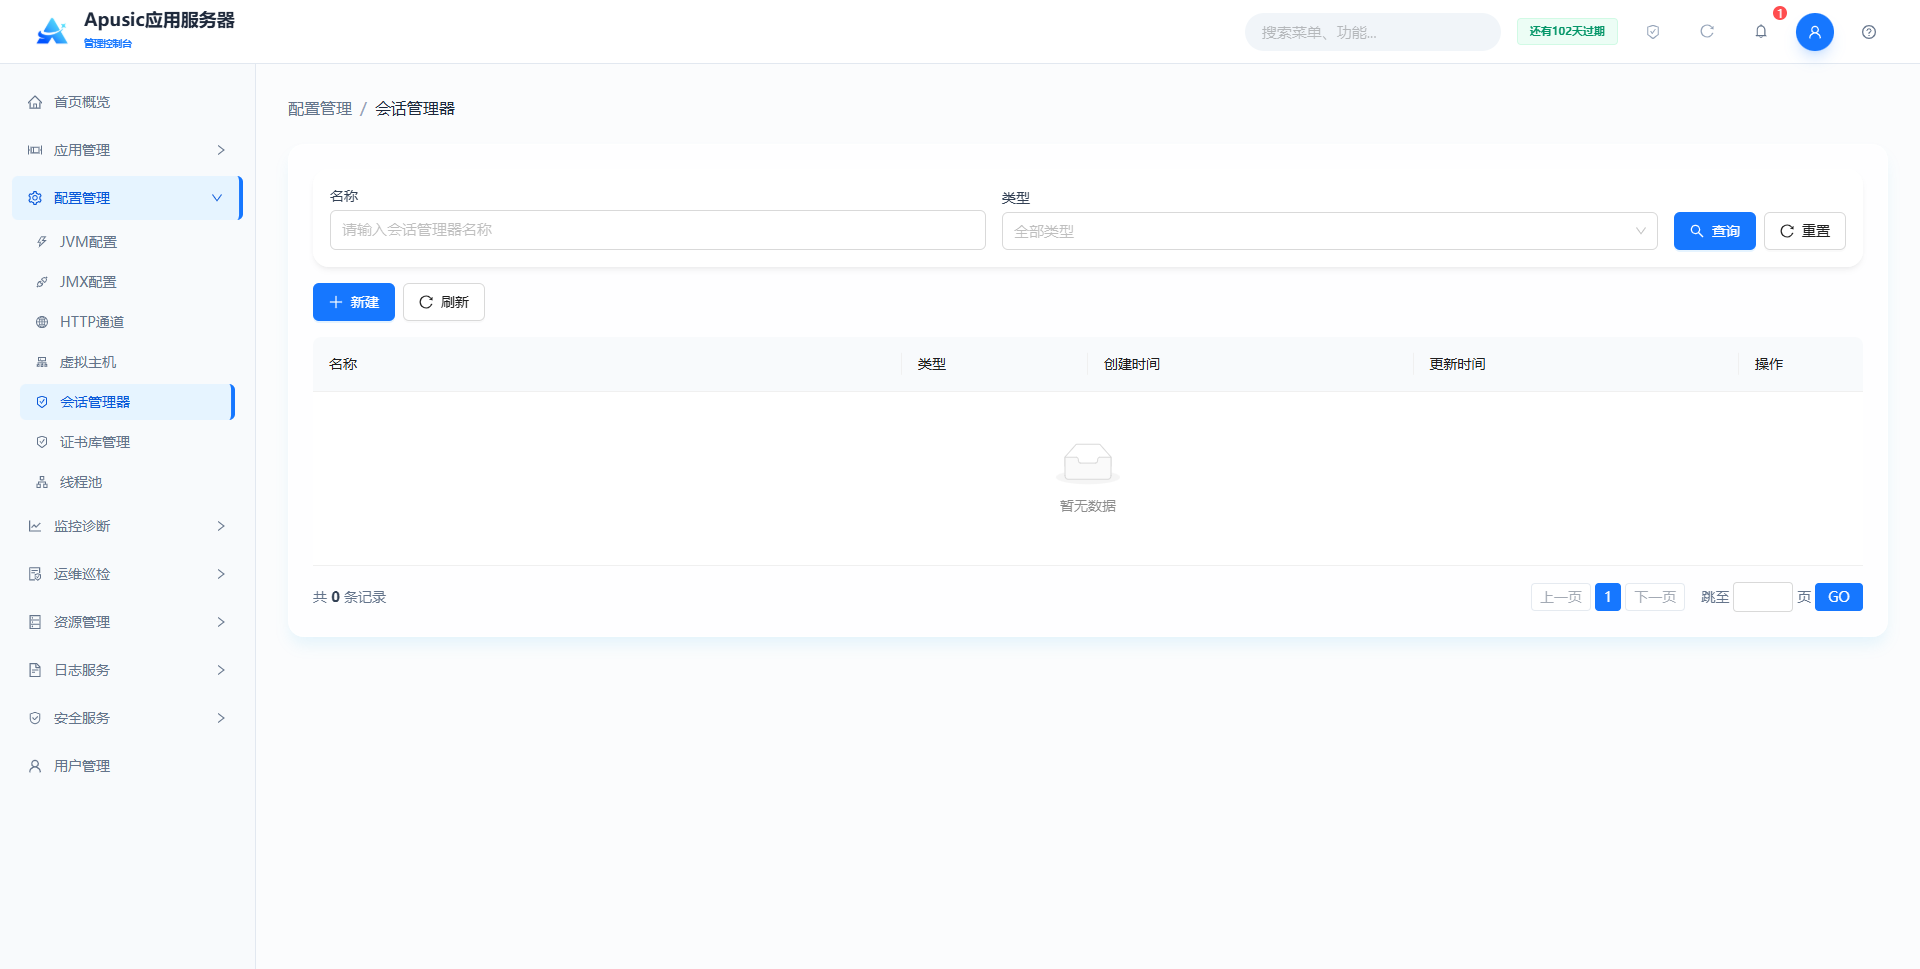
查询条件:
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 名称 | 按会话管理器名称匹配,输入框提示“请输入会话管理器名称” | default |
| 类型 | 按会话存储类型筛选,下拉默认“全部类型” | 内存 |
填写条件后点击“查询”过滤列表,点击“重置”清空查询条件;列表上方提供“新建”“刷新”按钮,列表下方展示记录总数与分页控件。
列表字段说明:
| 字段 | 说明 |
|---|---|
| 名称 | 会话管理器唯一标识名称 |
| 类型 | 会话存储类型:内存、文件、Redis、数据库 |
| 创建时间 | 会话管理器的创建时间 |
| 更新时间 | 会话管理器最近一次修改时间 |
| 操作 | 针对已创建会话管理器的维护操作 |
# 新建会话管理器
点击“新建”,跳转到新建会话管理器页面。所有类型均需配置公共属性,不同类型对应不同的存储属性,页面下方的“高级属性”为各类型通用配置。
公共属性:
| 配置名称 | 配置参数 | 说明 |
| 名称 | name | 会话管理器的唯一标识名称。作用:全局唯一标识会话管理器,应用部署时通过该名称引用。合法输入值:字符串,仅允许字母 / 数字 / 下划线 / 短横线,最长 64 字符,全局不可重复,必填。默认值:空。 |
| 类型 | type | 会话存储类型。作用:决定会话数据的存储方式,创建后不可修改,如需变更请新建。合法输入值:下拉选择,可选内存、文件、Redis、数据库,必填。默认值:内存。 |
| 最大会话数 | maxSessions | 服务允许创建的会话总量上限。作用:限制活动会话总数,防止会话过多耗尽内存。合法输入值:整数,-1 或正整数,最大值 2147483647,必填。默认值:-1(无限制)。 |
# 内存
内存类型将会话保存在服务器内存中,支持配置会话持久化文件,用于 AAS 正常关闭或重启后的会话恢复:
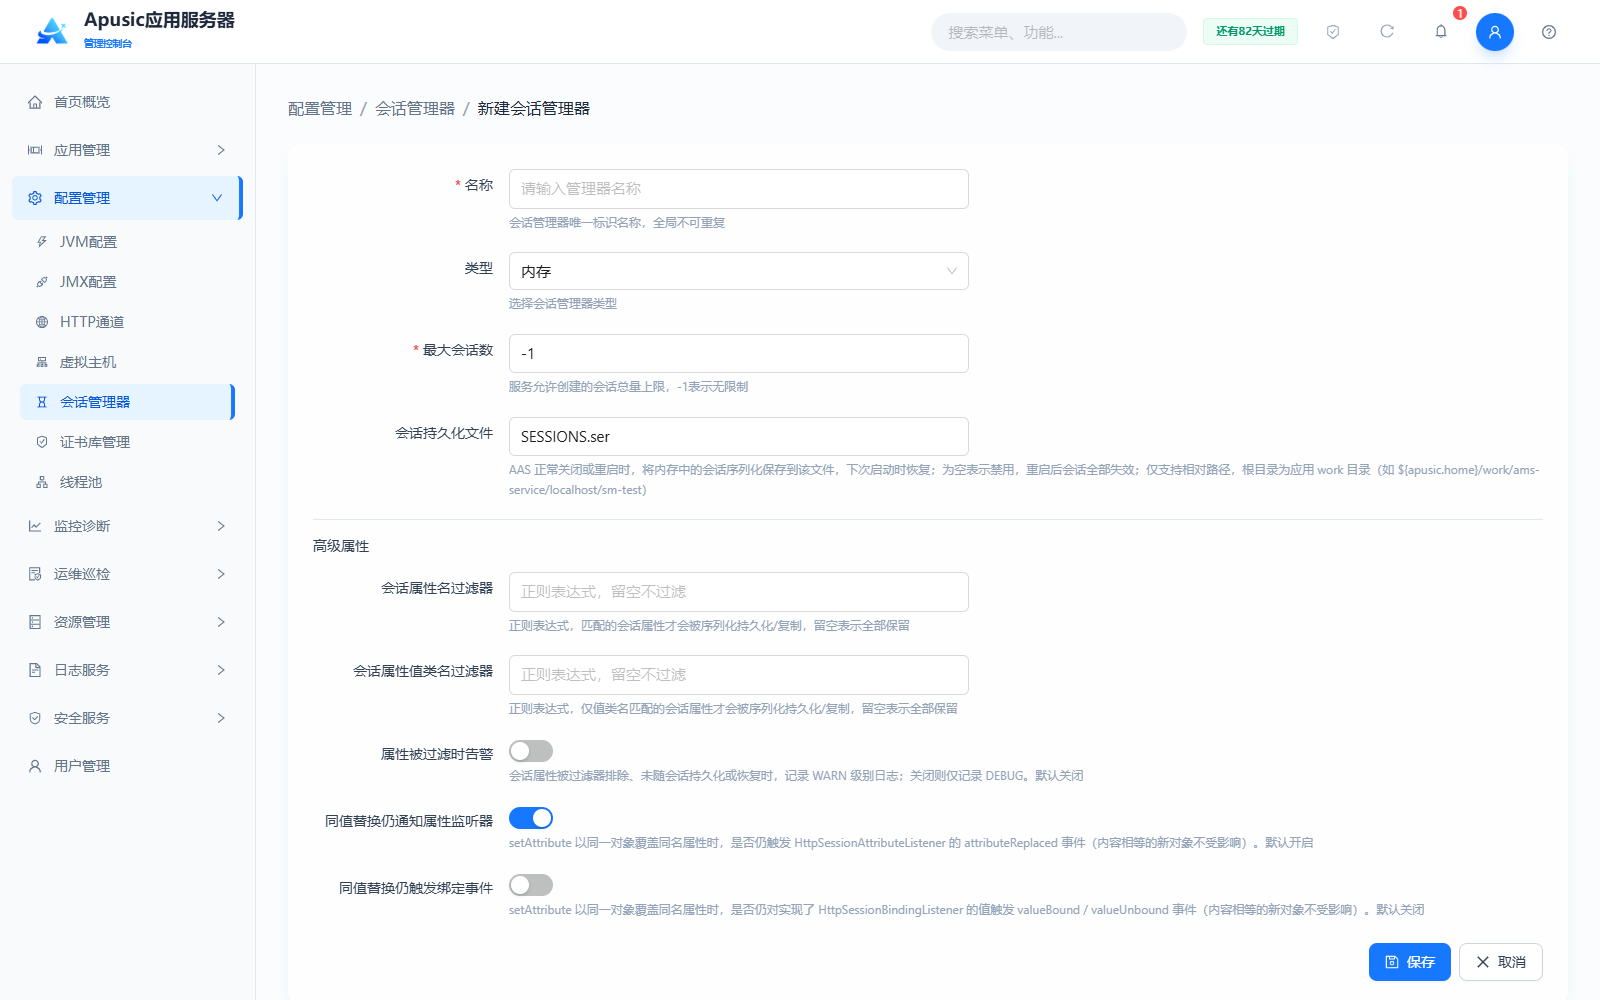
| 配置名称 | 配置参数 | 说明 |
| 会话持久化文件 | persistPath | AAS 正常关闭或重启时,将内存中的会话序列化保存到该文件,下次启动时恢复。作用:实现会话持久化;为空表示禁用,重启后会话全部失效。合法输入值:字符串,仅支持相对路径(不允许绝对路径与 .. 越级引用),根目录为应用 work 目录(如 ${apusic.home}/work/ams-service/localhost/sm-test),长度不超过 256 字符。默认值:SESSIONS.ser。 |
# 文件
文件类型在内存管理的基础上,支持会话空闲备份、空闲换出与持久化目录配置,可将长期空闲的会话转移到磁盘以释放内存:
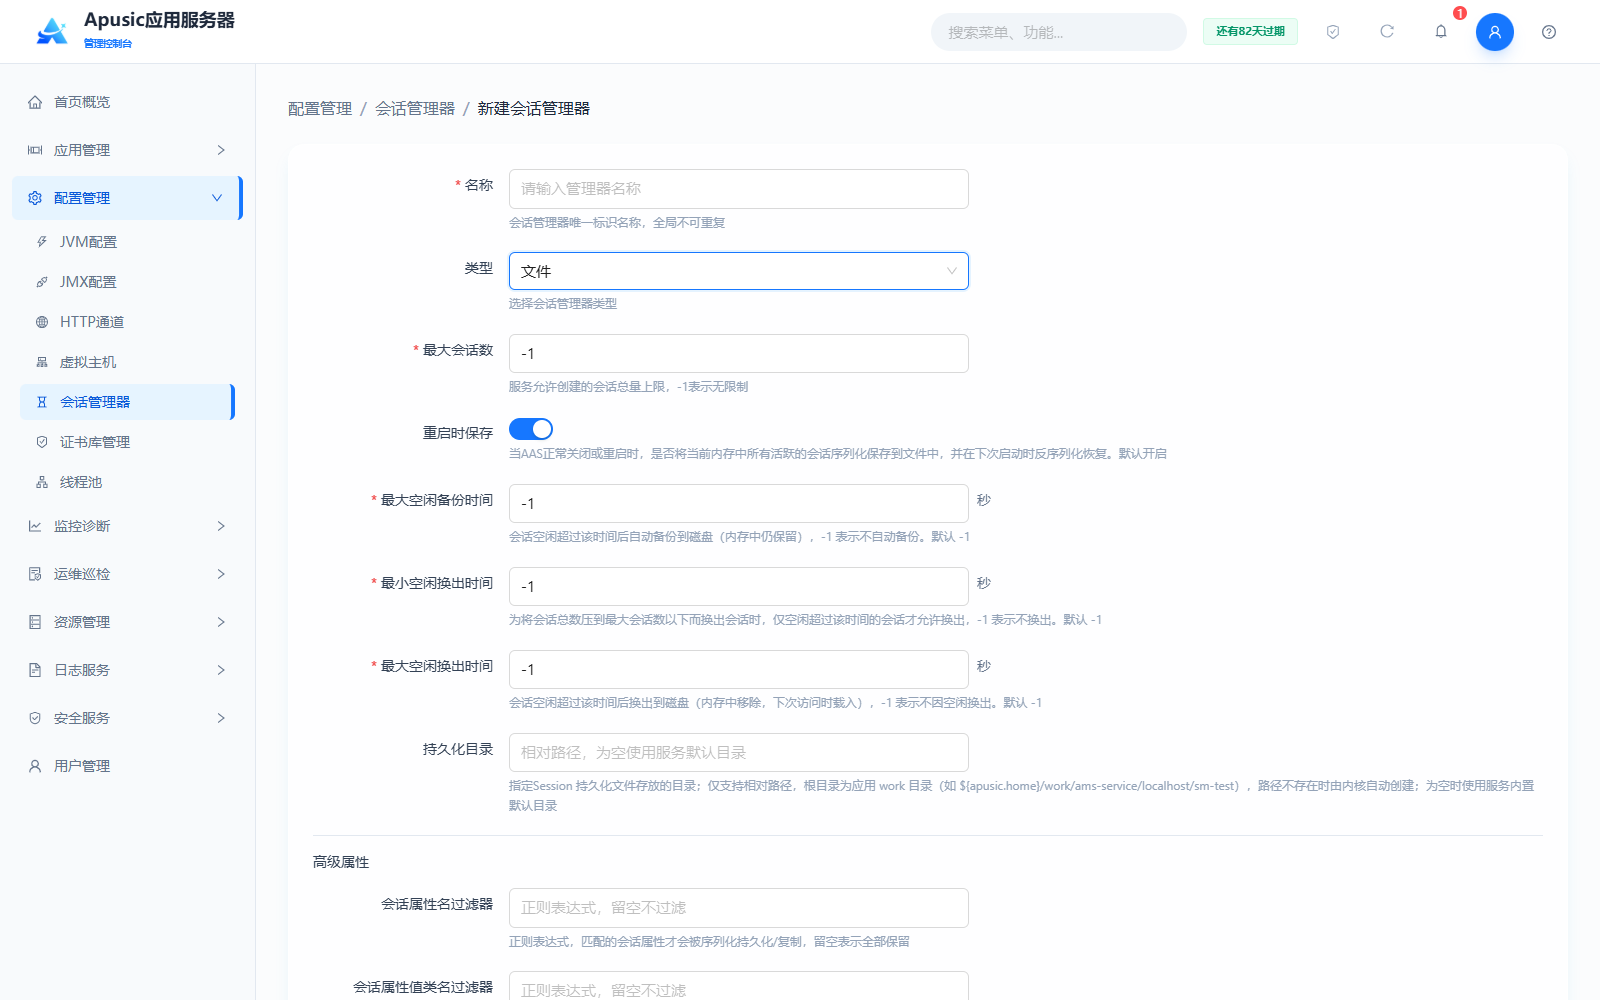
| 配置名称 | 配置参数 | 说明 |
| 重启时保存 | saveOnRestart | 当 AAS 正常关闭或重启时,是否将当前内存中所有活跃的会话序列化保存到文件中,并在下次启动时反序列化恢复。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 最大空闲备份时间 | maxIdleBackup | 会话空闲超过该时间后自动备份到磁盘(内存中仍保留)。作用:故障时可从磁盘恢复空闲会话,同时不影响内存访问速度。合法输入值:整数,单位秒,-1 表示不自动备份。默认值:-1。 |
| 最小空闲换出时间 | minIdleSwap | 为将会话总数压到最大会话数以下而换出会话时,仅空闲超过该时间的会话才允许换出。作用:避免频繁换出活跃会话。合法输入值:整数,单位秒,-1 表示不换出。默认值:-1。 |
| 最大空闲换出时间 | maxIdleSwap | 会话空闲超过该时间后换出到磁盘(内存中移除,下次访问时载入)。作用:释放长期空闲会话占用的内存。合法输入值:整数,单位秒,-1 表示不因空闲换出。默认值:-1。 |
| 持久化目录 | persistenceDir | Session 持久化文件存放的目录。作用:指定文件类型会话的磁盘存储位置,路径不存在时由内核自动创建;为空时使用服务内置默认目录。合法输入值:字符串,仅支持相对路径(不允许绝对路径与 .. 越级引用),根目录为应用 work 目录(如 ${apusic.home}/work/ams-service/localhost/sm-test),长度不超过 512 字符。默认值:空(使用服务默认目录)。 |
# Redis
Redis 类型将会话存储到 Redis 服务,支持单机与哨兵两种架构模式,适用于多实例间共享会话的场景。
使用 Redis 类型需先在 AAS 安装目录
plugins/redis下安装 Redis 会话插件(aas-redis-package.zip);插件未被服务器加载时,保存后将自动配置common.loader,需重启 AAS 后才能生效。
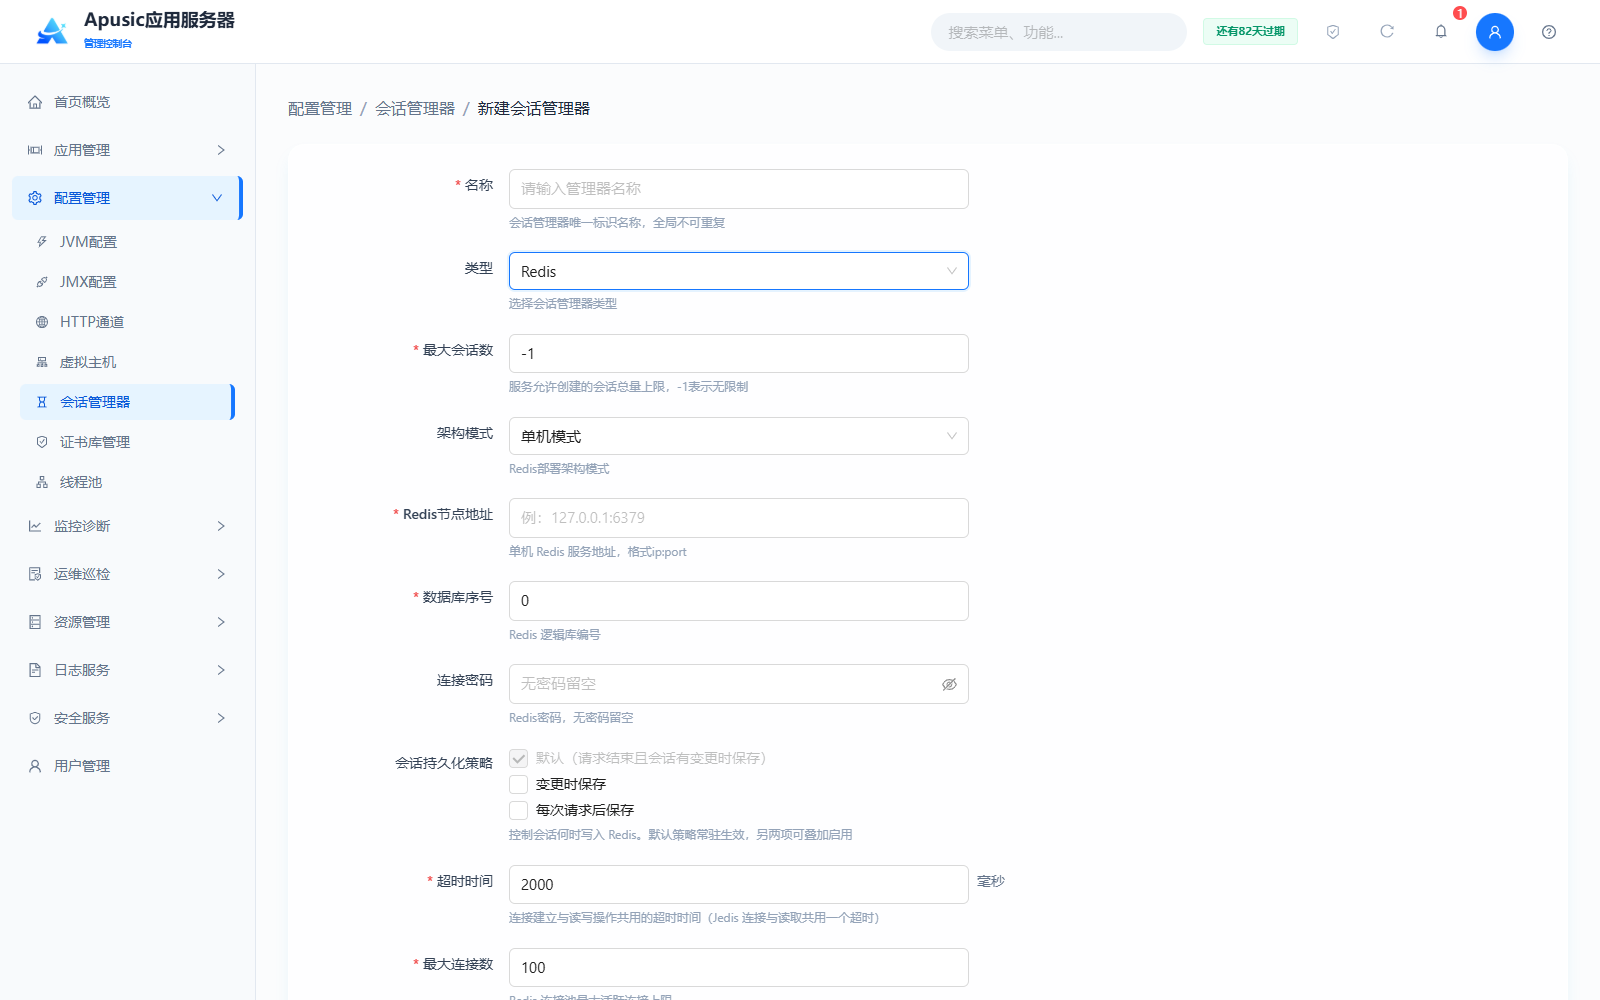
| 配置名称 | 配置参数 | 说明 |
| 架构模式 | redisMode | Redis 部署架构模式。作用:选择 Redis 的部署接入方式。合法输入值:下拉选择,单机模式 / 哨兵模式。默认值:单机模式。 |
| Redis节点地址 | redisNodes | 单机 Redis 服务地址,架构模式为单机模式时显示。合法输入值:字符串,格式 ip:port,必填。默认值:空。 |
| 哨兵节点列表 | redisNodes | 多个哨兵实例地址,架构模式为哨兵模式时显示。合法输入值:字符串,格式 ip:port,多节点使用英文逗号分隔,必填。默认值:空。 |
| 主节点名称 | redisMasterName | 哨兵集群内配置的主库名称,架构模式为哨兵模式时显示。合法输入值:字符串,长度不超过 256 字符,必填。默认值:空。 |
| 数据库序号 | redisDatabase | Redis 逻辑库编号。作用:隔离不同应用或环境的会话数据。合法输入值:整数,0~15,必填。默认值:0。 |
| 连接密码 | redisPassword | Redis 连接密码,无密码留空。合法输入值:字符串,长度不超过 256 字符。默认值:空。 |
| 会话持久化策略 | sessionPersistPolicies | 控制会话何时写入 Redis。默认策略常驻生效(请求结束且会话有变更时保存),另两项可叠加启用。合法输入值:多选,默认 / 变更时保存 / 每次请求后保存。默认值:默认。 |
| 超时时间 | redisConnectTimeout | 连接建立与读写操作共用的超时时间(Jedis 连接与读取共用一个超时)。合法输入值:整数,单位毫秒,非负,最大值 2147483647,必填。默认值:2000。 |
| 最大连接数 | redisMaxConn | Redis 连接池最大活跃连接上限。合法输入值:正整数,最大值 2147483647,必填。默认值:100。 |
| 最小空闲连接数 | redisMinIdle | Redis 连接池保底空闲连接数量。合法输入值:非负整数,最大值 2147483647,必填。默认值:10。 |
| 最大空闲连接数 | redisMaxIdle | 连接池允许的最大空闲连接数,归还连接时超出部分会被关闭。合法输入值:正整数,留空使用内核默认值。默认值:空(内核默认值 8)。 |
| 最大等待时间 | redisMaxWait | 连接池无空闲连接时,业务获取连接的阻塞等待时长。合法输入值:整数,单位毫秒,非负,最大值 2147483647,必填。默认值:3000。 |
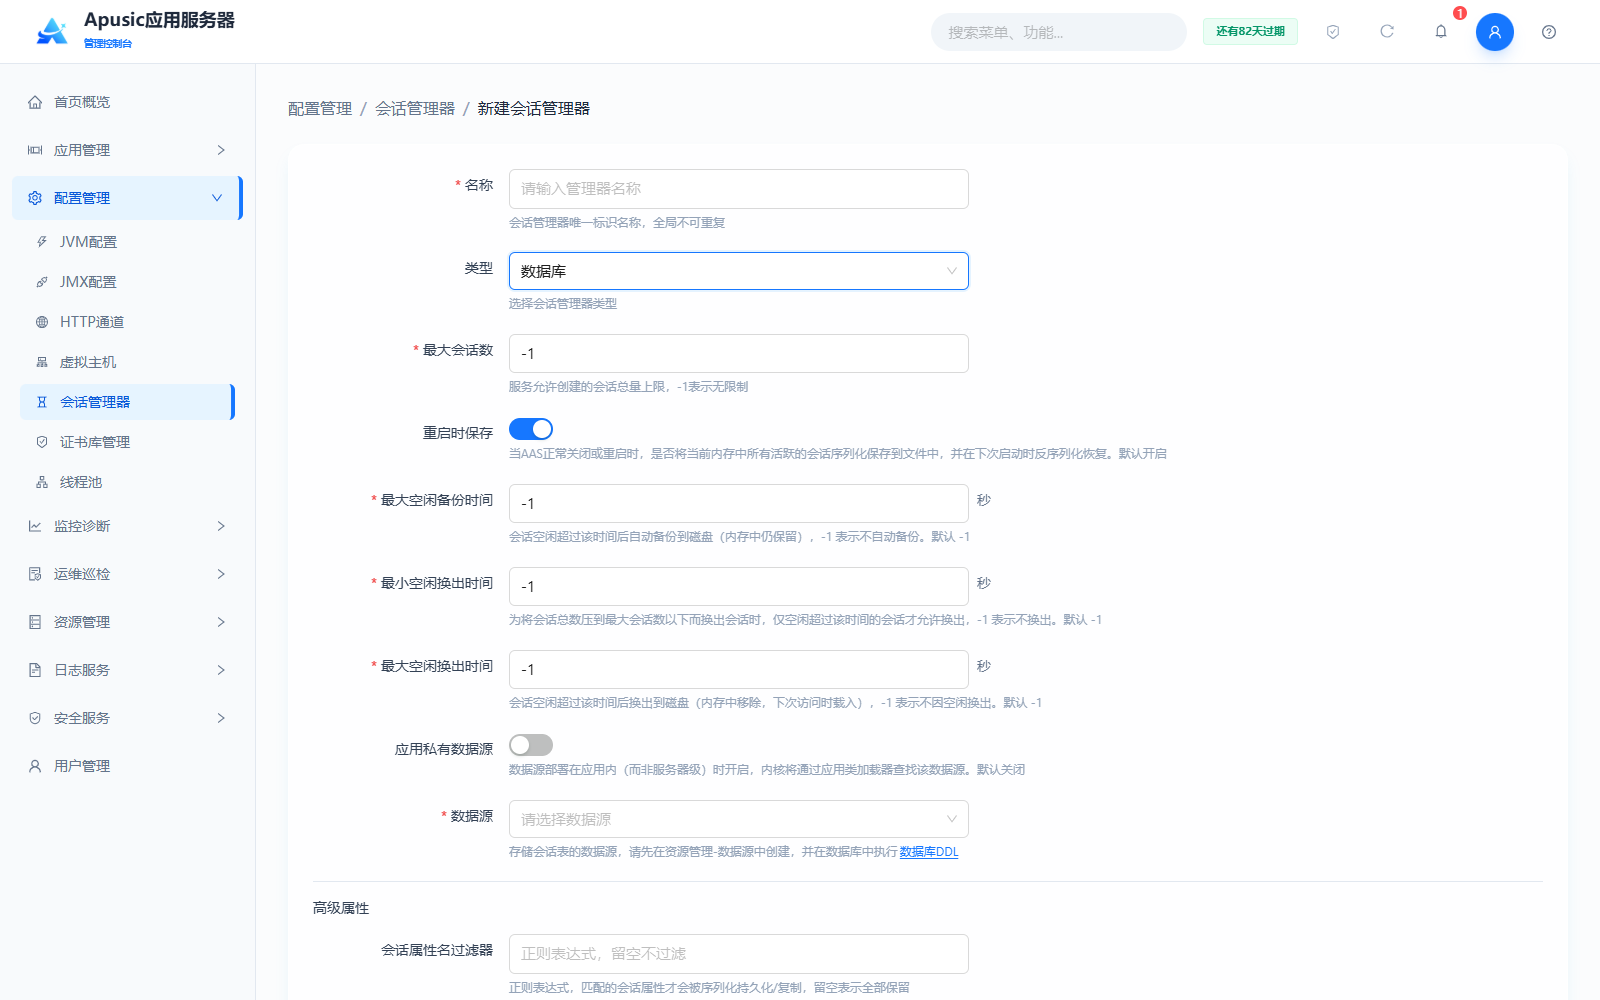
# 数据库
数据库类型将会话持久化到数据库会话表,需预先准备数据源并在数据库中执行会话表 DDL:
| 配置名称 | 配置参数 | 说明 |
| 重启时保存 | saveOnRestart | 当 AAS 正常关闭或重启时,是否将当前内存中所有活跃的会话序列化保存到文件中,并在下次启动时反序列化恢复。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 最大空闲备份时间 | maxIdleBackup | 会话空闲超过该时间后自动备份到磁盘(内存中仍保留)。作用:故障时可从磁盘恢复空闲会话,同时不影响内存访问速度。合法输入值:整数,单位秒,-1 表示不自动备份。默认值:-1。 |
| 最小空闲换出时间 | minIdleSwap | 为将会话总数压到最大会话数以下而换出会话时,仅空闲超过该时间的会话才允许换出。作用:避免频繁换出活跃会话。合法输入值:整数,单位秒,-1 表示不换出。默认值:-1。 |
| 最大空闲换出时间 | maxIdleSwap | 会话空闲超过该时间后换出到磁盘(内存中移除,下次访问时载入)。作用:释放长期空闲会话占用的内存。合法输入值:整数,单位秒,-1 表示不因空闲换出。默认值:-1。 |
| 应用私有数据源 | localDataSource | 数据源部署在应用内(而非服务器级)时开启,内核将通过应用类加载器查找该数据源。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 数据源 | dataSourceName | 存储会话表的数据源。作用:指定会话表的存储位置,请先在“资源管理 → 数据源”中创建,并在数据库中执行页面提供的“数据库 DDL”(表名 aas$sessions,字段名及顺序不可调整);开启“应用私有数据源”时填写应用内数据源 JNDI 名。合法输入值:下拉选择已创建的数据源,或输入应用内 JNDI 名,长度不超过 256 字符,必填。默认值:空。 |
高级属性(各类型通用):
| 配置名称 | 配置参数 | 说明 |
| 会话属性名过滤器 | sessionAttributeNameFilter | 按属性名过滤需要持久化的会话属性。作用:通过正则表达式限定哪些会话属性参与持久化,减少持久化开销。合法输入值:字符串,正则表达式,长度不超过 512 字符。默认值:空(不过滤)。 |
| 会话属性值类名过滤器 | sessionAttributeValueClassNameFilter | 按属性值类名过滤需要持久化的会话属性。作用:通过类名正则表达式限定哪些类型的属性值参与持久化。合法输入值:字符串,类名正则表达式,长度不超过 512 字符。默认值:空(不过滤)。 |
| 属性被过滤时告警 | warnOnFilterFailure | 会话属性被过滤器过滤时是否输出告警日志。作用:开启后属性未通过过滤器时记录 WARN 级别日志,便于排查持久化缺失问题;关闭则仅记录 DEBUG。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 同值替换仍通知属性监听器 | notifyAttributeOnUnchanged | setAttribute 以同一对象覆盖同名属性时,是否仍触发 HttpSessionAttributeListener 的 attributeReplaced 事件(内容相等的新对象不受影响)。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 同值替换仍触发绑定事件 | notifyBindingOnUnchanged | setAttribute 以同一对象覆盖同名属性时,是否仍对实现了 HttpSessionBindingListener 的值触发 valueBound / valueUnbound 事件(内容相等的新对象不受影响)。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
填写完成后点击“保存”创建会话管理器,创建后可在应用的会话配置中引用。会话管理器已被应用绑定时,保存后将自动重启关联应用使新配置生效。
# 证书库管理
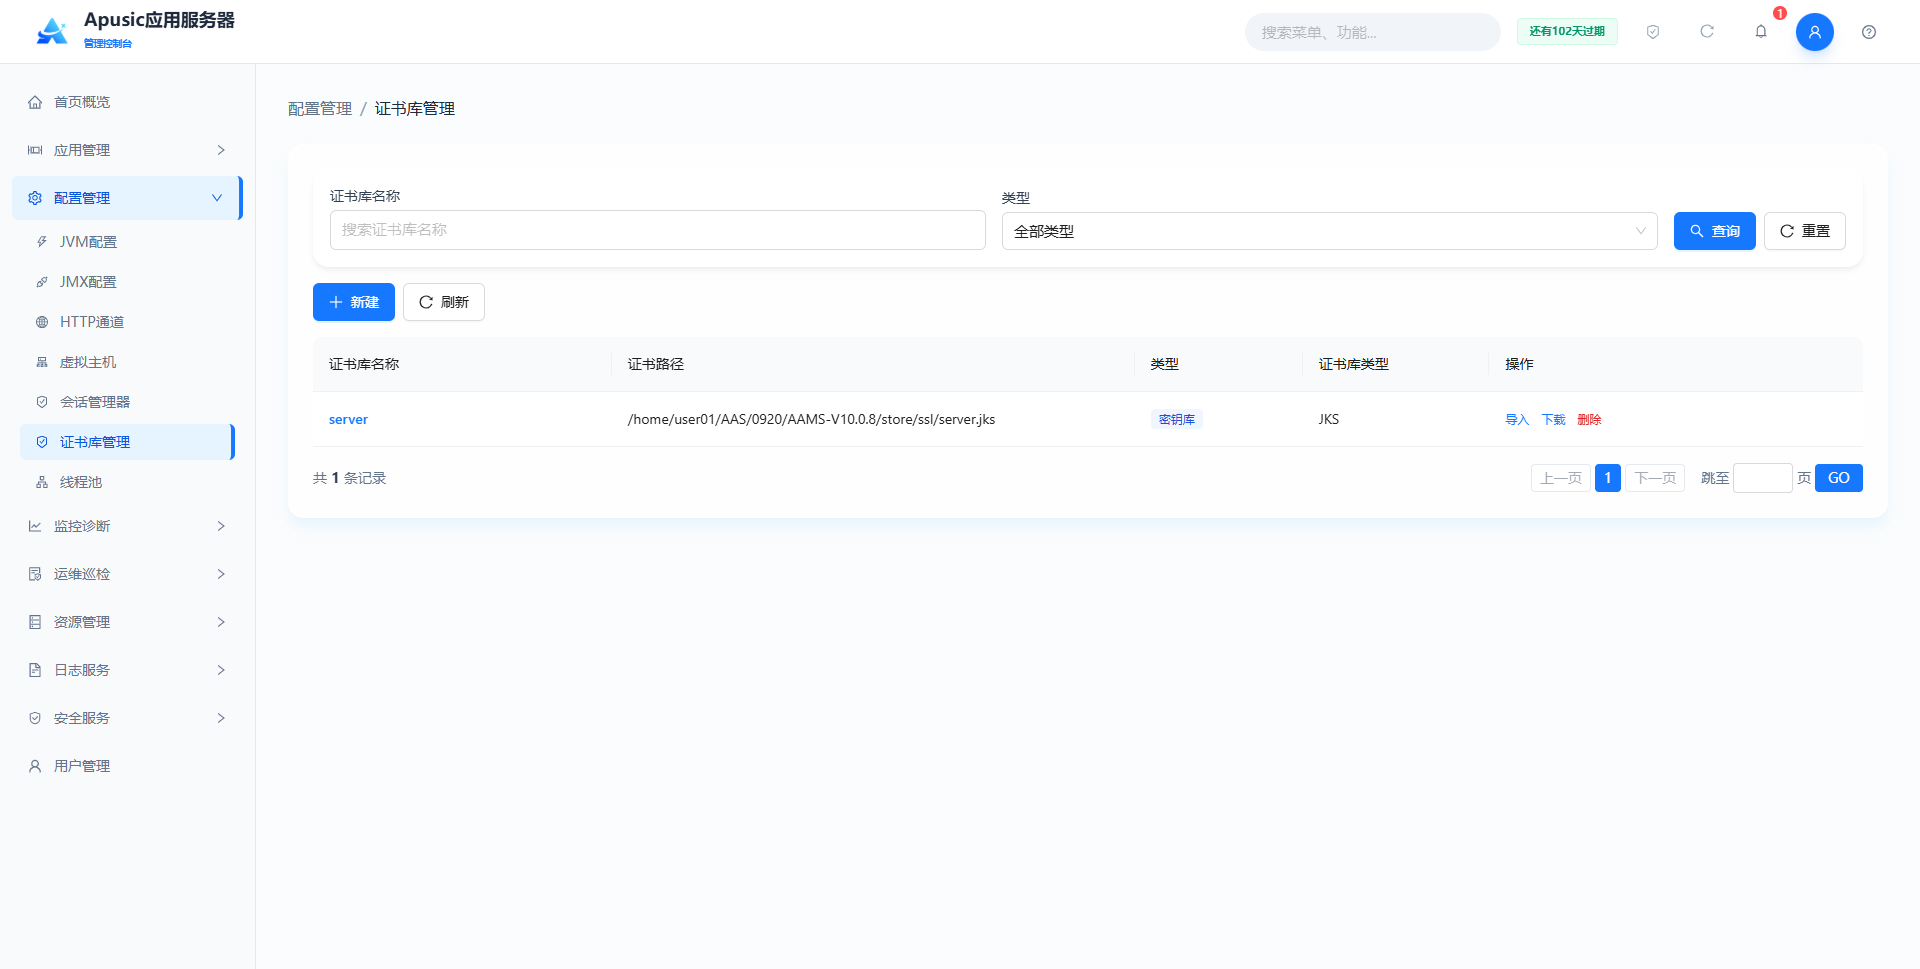
Apusic 应用服务器提供证书库全生命周期管理能力,支持证书库的创建、导入、查看、下载、删除,以及证书条目的管理,满足服务器 HTTPS、SSL/TLS 双向认证等安全场景的证书配置需求。模块支持 JKS、PKCS12 等主流证书库格式,区分密钥库与信任库,提供证书导入、详情查看、下载与删除功能,保障服务器通信安全与合规。
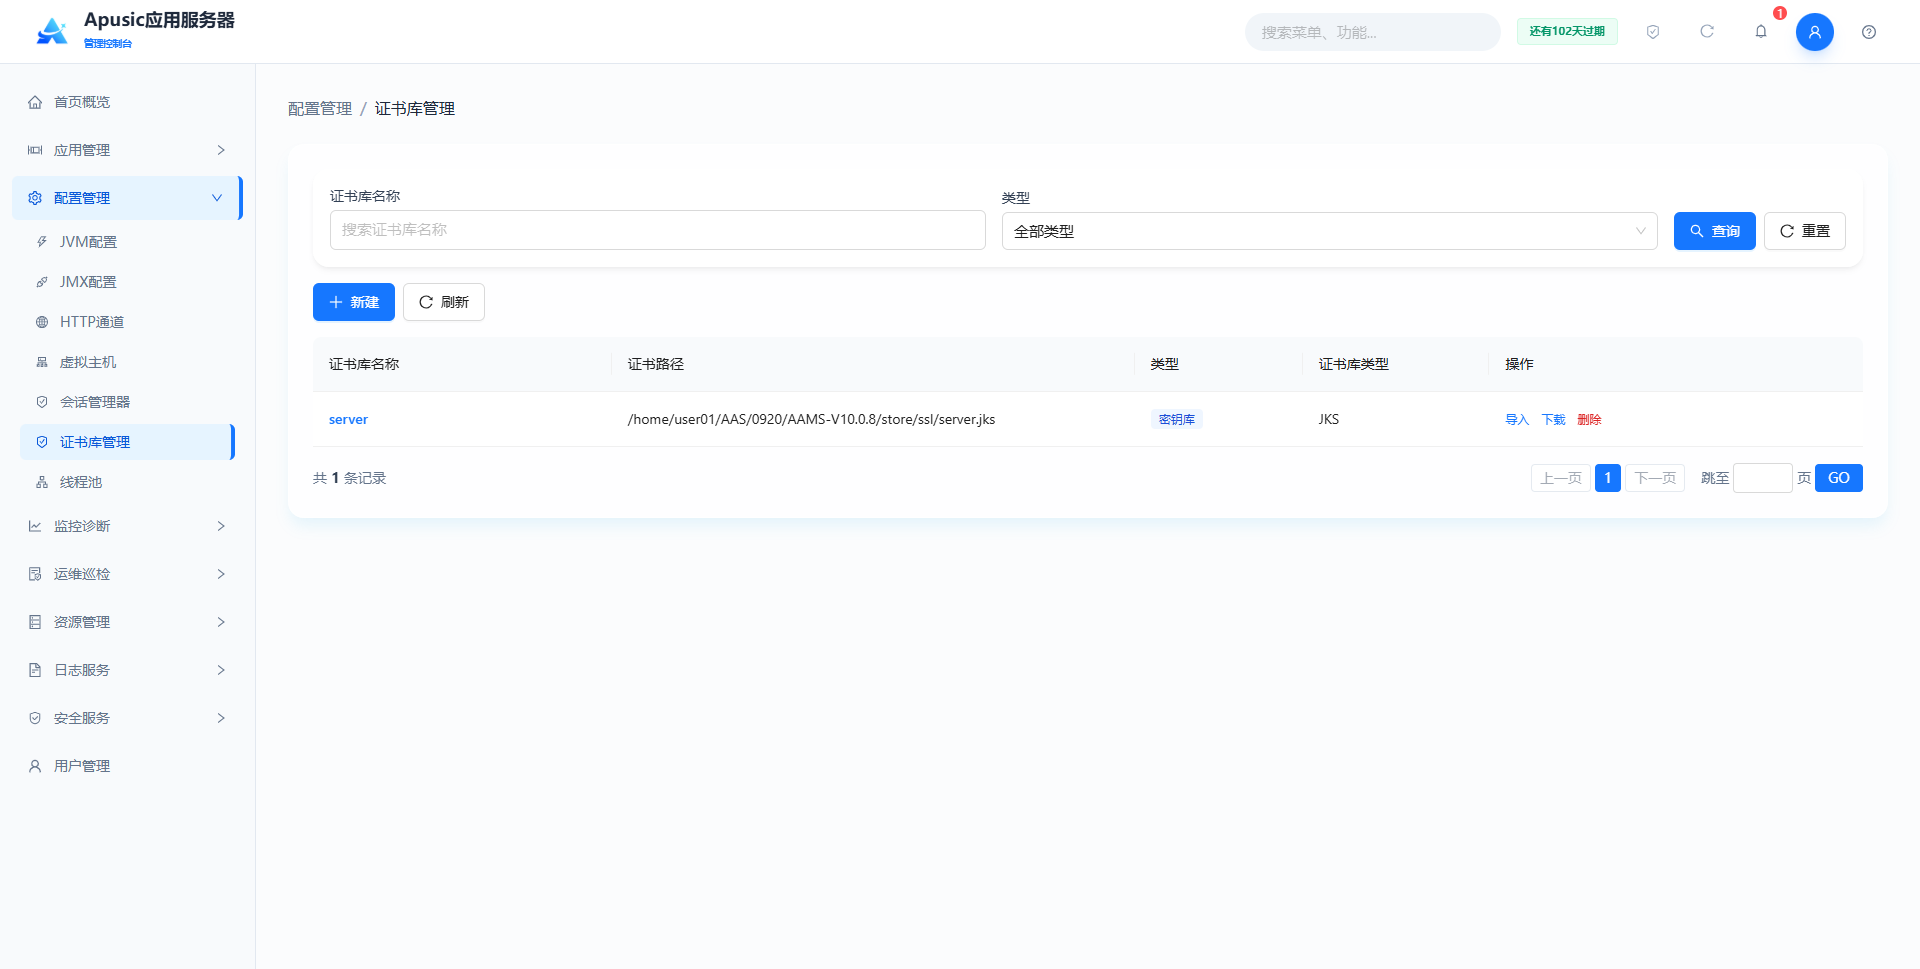
点击左侧菜单“配置管理 → 证书库管理”
# 新建证书库
可新建信任库或者密钥库,库的类型可以是JKS或PKCS12。
点击“新建”,跳转到新建证书库页面
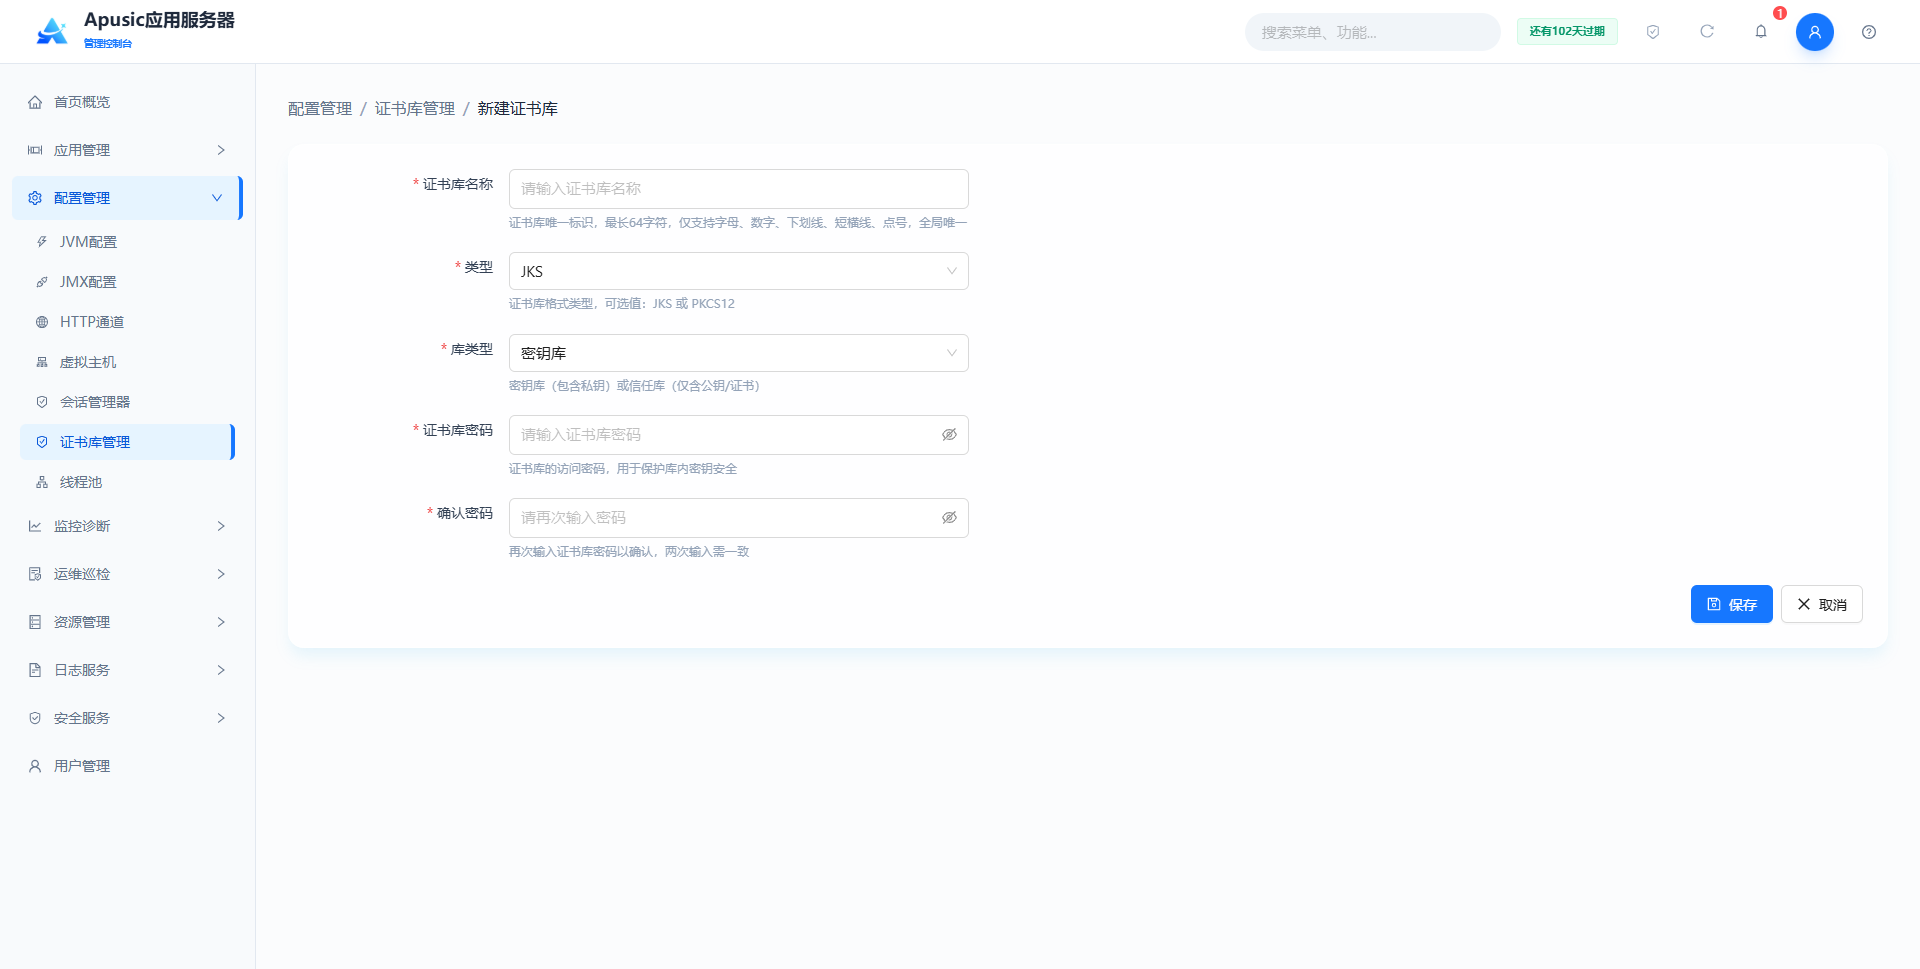
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 证书库名称 | name | 证书库的唯一标识名称。作用:全局唯一标识证书库,SSL/JMX 等配置通过该名称引用。合法输入值:字符串,最长 64 字符,仅支持字母、数字、下划线、短横线、点号,全局唯一,必填。默认值:空。 |
| 类型 | type | 证书库文件格式。作用:决定证书库的存储格式。合法输入值:下拉选择,JKS / PKCS12,必填。默认值:JKS。 |
| 库类型 | storeType | 证书库用途类型。作用:控制证书库用途——密钥库存放私钥与证书(用于服务端身份),信任库存放信任的公钥证书(用于校验对端)。合法输入值:下拉选择,密钥库 / 信任库,必填。默认值:密钥库。 |
| 证书库密码 | password | 证书库的访问密码。作用:保护证书库内容,读取与写入时校验。合法输入值:字符串,长度 8~32 字符,需包含字母、数字、特殊字符,页面隐藏显示,必填。默认值:空。 |
| 确认密码 | confirmPassword | 再次输入证书库密码。作用:确认密码输入无误。合法输入值:字符串,需与证书库密码一致,必填。默认值:空。 |
# 导入内容到证书库
点击“导入”,跳转到导入页面,根据当前库是密钥库还是信任库区分导入的是证书还是密钥。
# 导入证书
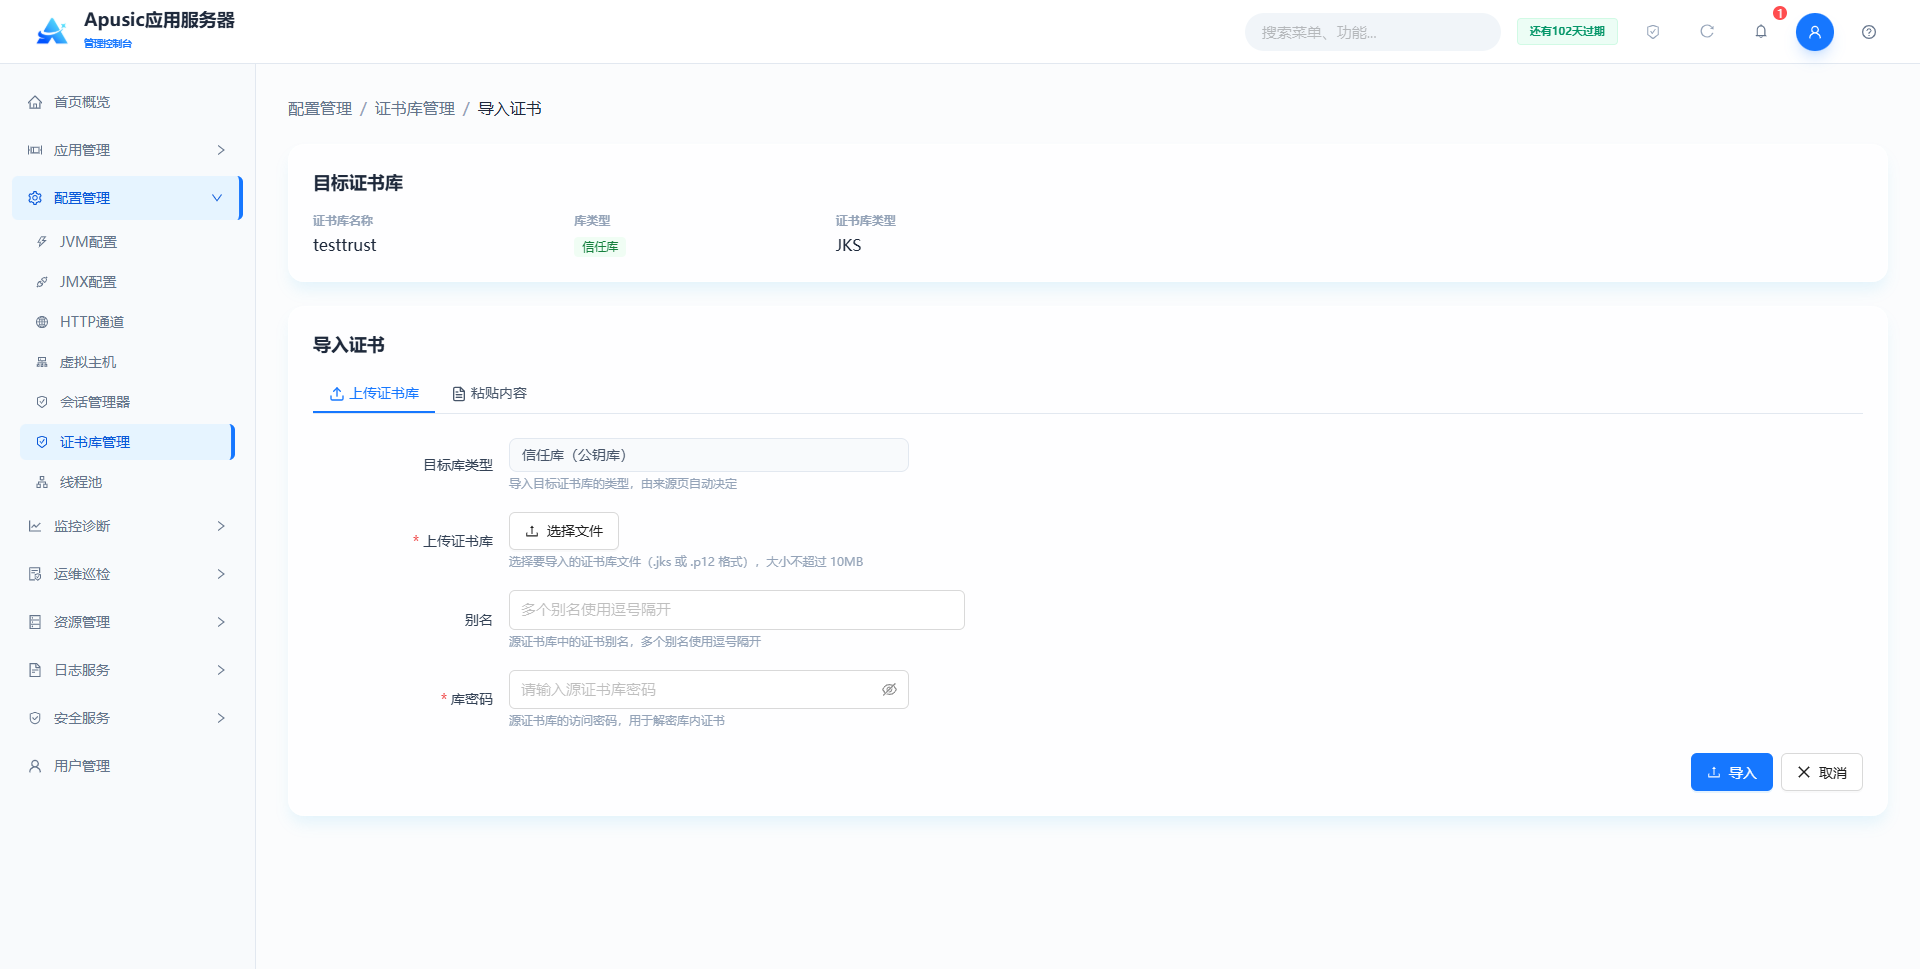
可选择上传证书库文件,将证书库的内容导出到我们创建的信任库中。
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 目标证书库信息 | — | 目标证书库的名称、库类型、证书库类型。作用:展示导入操作的目标信息。合法输入值:只读,不可修改。默认值:当前所选证书库信息。 |
| 目标库类型 | — | 目标证书库的库类型,如“信任库(公钥库)”。作用:确认导入方向。合法输入值:只读,不可修改。默认值:当前所选证书库的库类型。 |
| 上传证书库 | file | 上传的源证书库文件。作用:将源证书库中的证书条目导入目标信任库。合法输入值:文件上传,支持 JKS / PKCS12 格式,大小不超过 10MB,必填。默认值:空。 |
| 证书库类型 | type | 上传证书库的文件格式。作用:声明上传文件的格式,需与实际文件一致。合法输入值:下拉选择,JKS / PKCS12,必填。默认值:JKS。 |
| 别名 | alias | 源证书库中要导入的证书别名。作用:指定仅导入某一证书条目;为空时默认导入所有证书条目。合法输入值:字符串,需存在于源证书库中。默认值:空(导入全部条目)。 |
| 库密码 | sourcePassword | 源证书库的访问密码。作用:用于读取源证书库内容。合法输入值:字符串,页面隐藏显示。默认值:空。 |
可直接粘贴证书内容(通常是.pem或者.crt文件),直接导入到信任库中
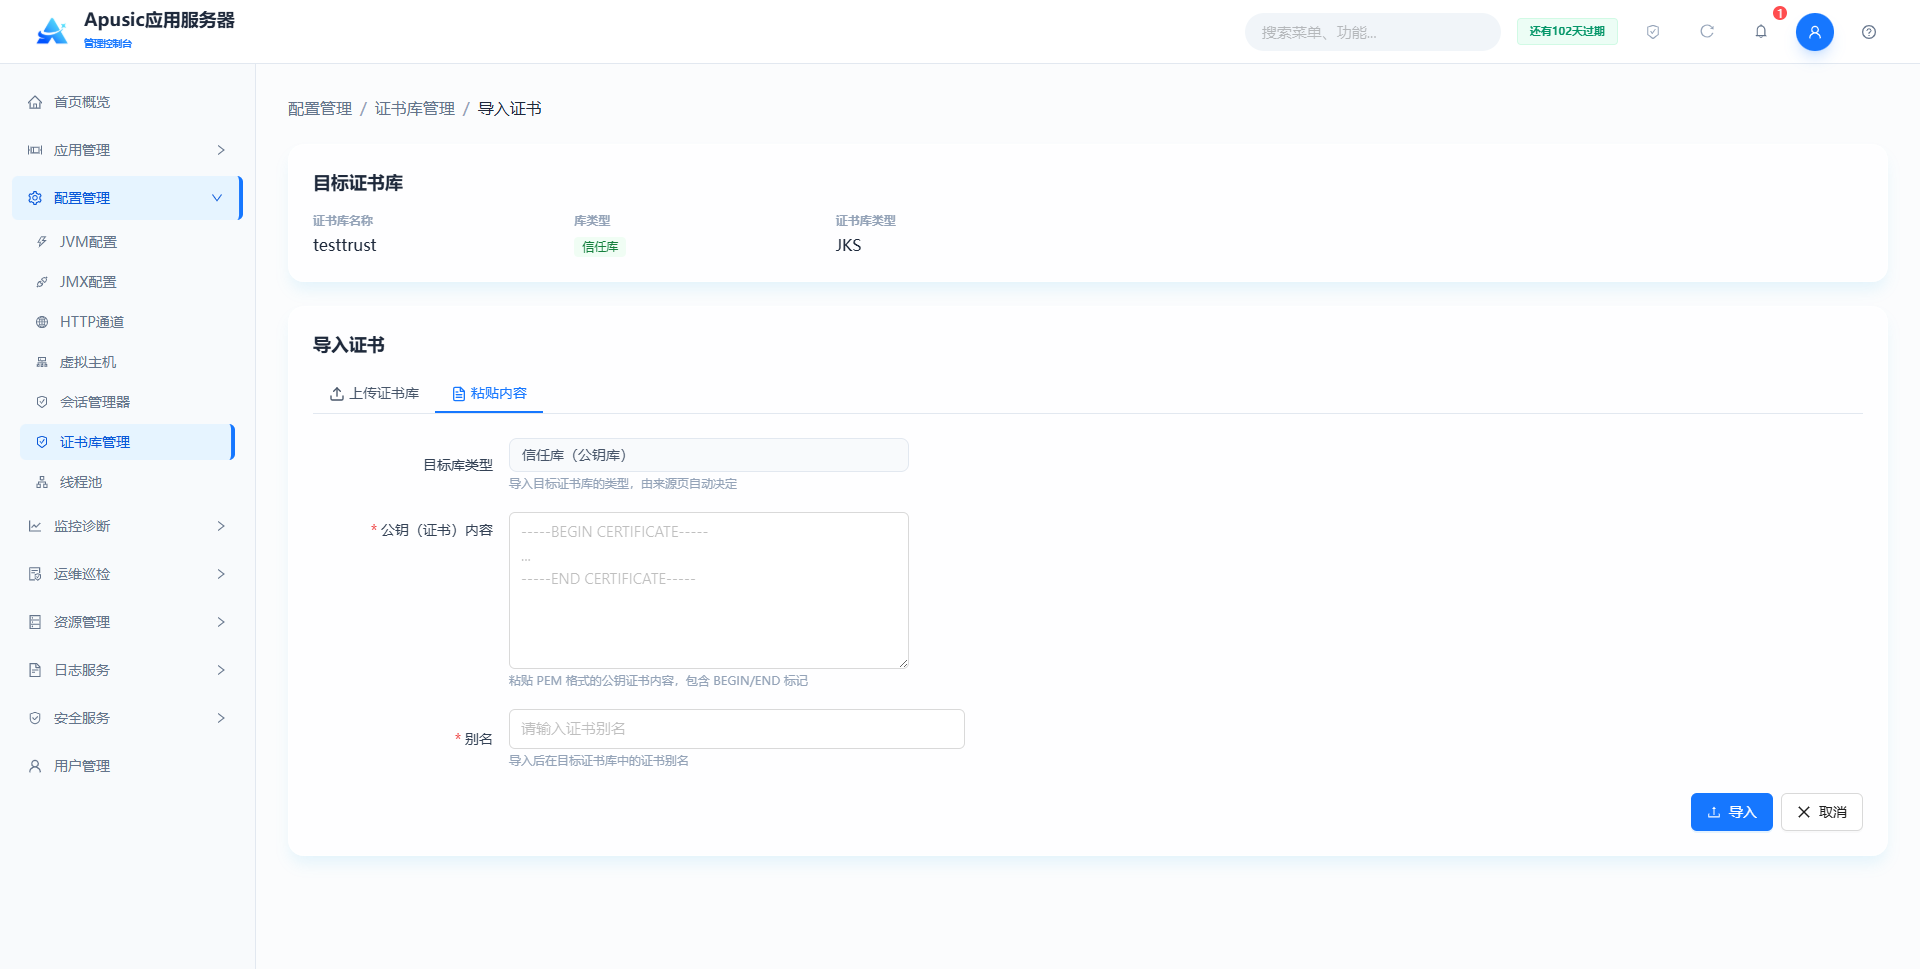
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 目标证书库信息 | — | 目标证书库的名称、库类型、证书库类型。作用:展示导入操作的目标信息。合法输入值:只读,不可修改。默认值:当前所选证书库信息。 |
| 目标库类型 | — | 目标证书库的库类型,如“信任库(公钥库)”。作用:确认导入方向。合法输入值:只读,不可修改。默认值:当前所选证书库的库类型。 |
| 公钥(证书)内容 | content | 粘贴的证书文本内容。作用:直接以文本方式导入证书。合法输入值:多行文本,支持 PEM、DER 格式,必填。默认值:空。 |
| 别名 | alias | 导入后证书在目标库中的别名。作用:标识导入的证书条目;为空时默认导入所有的证书条目。合法输入值:字符串。默认值:空。 |
导入之后可点击对应的证书库,跳转到证书详情页面,可查看到该证书库的所有条目
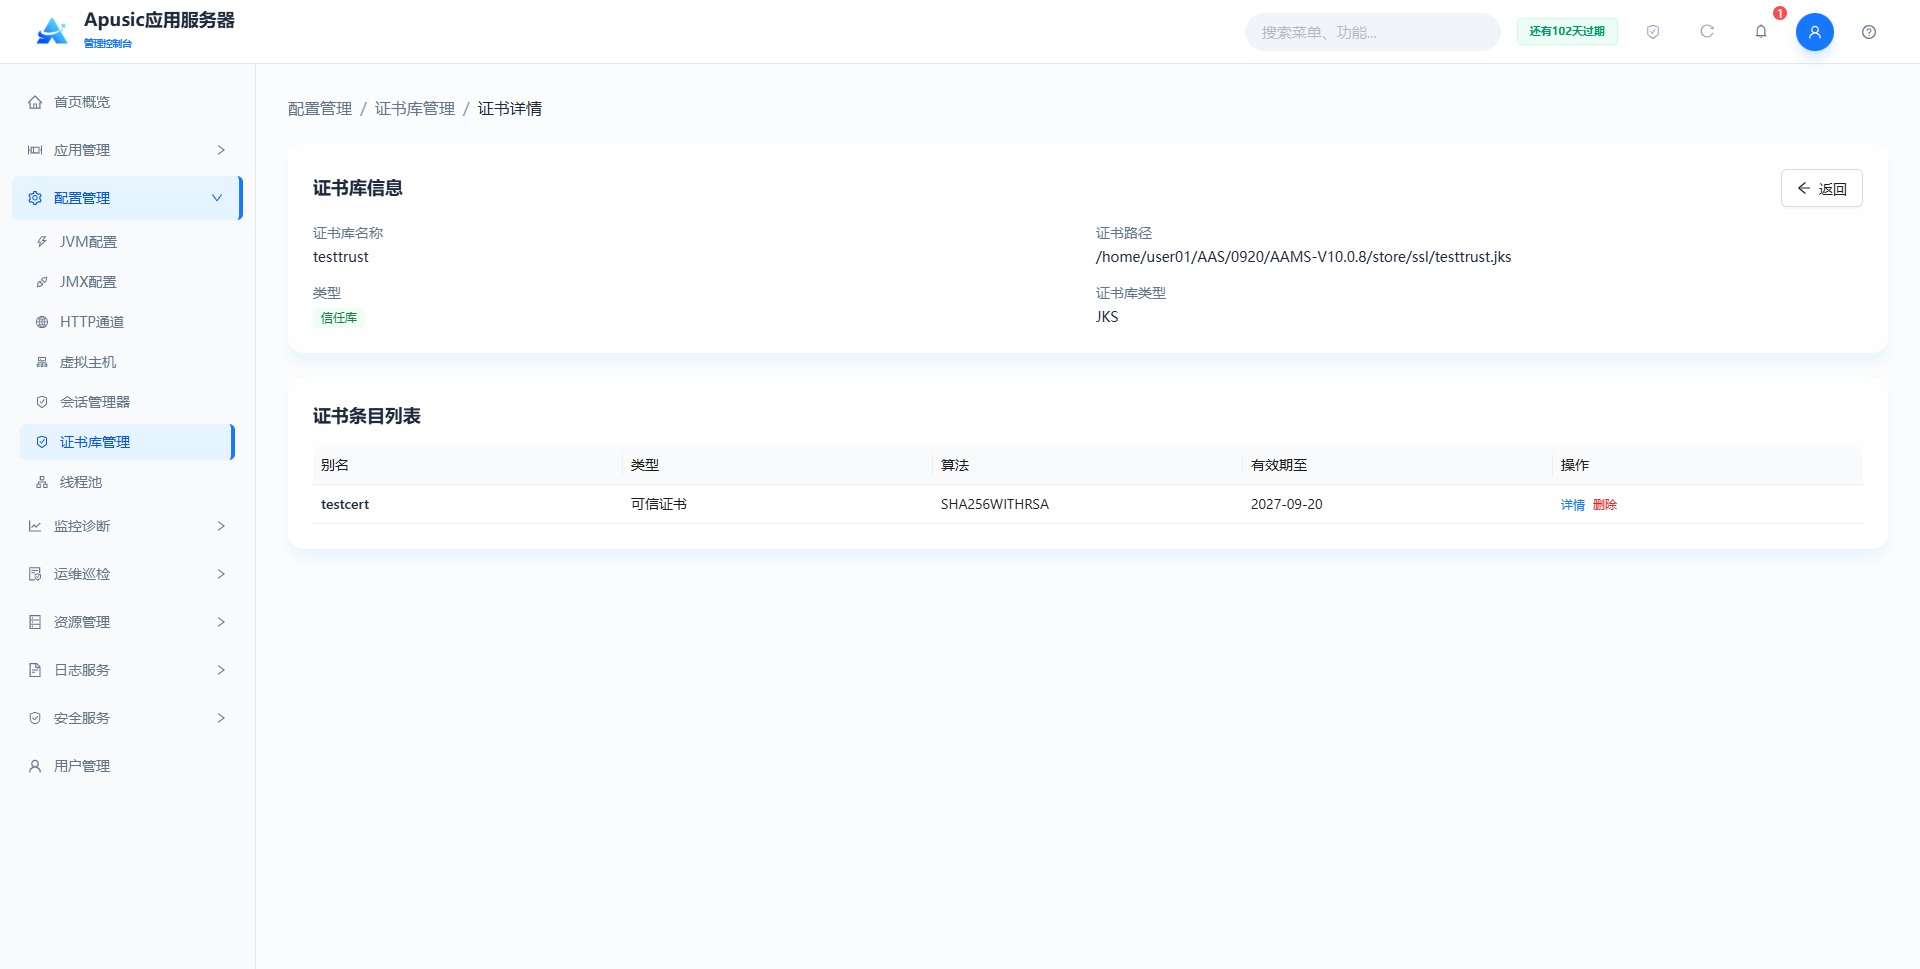
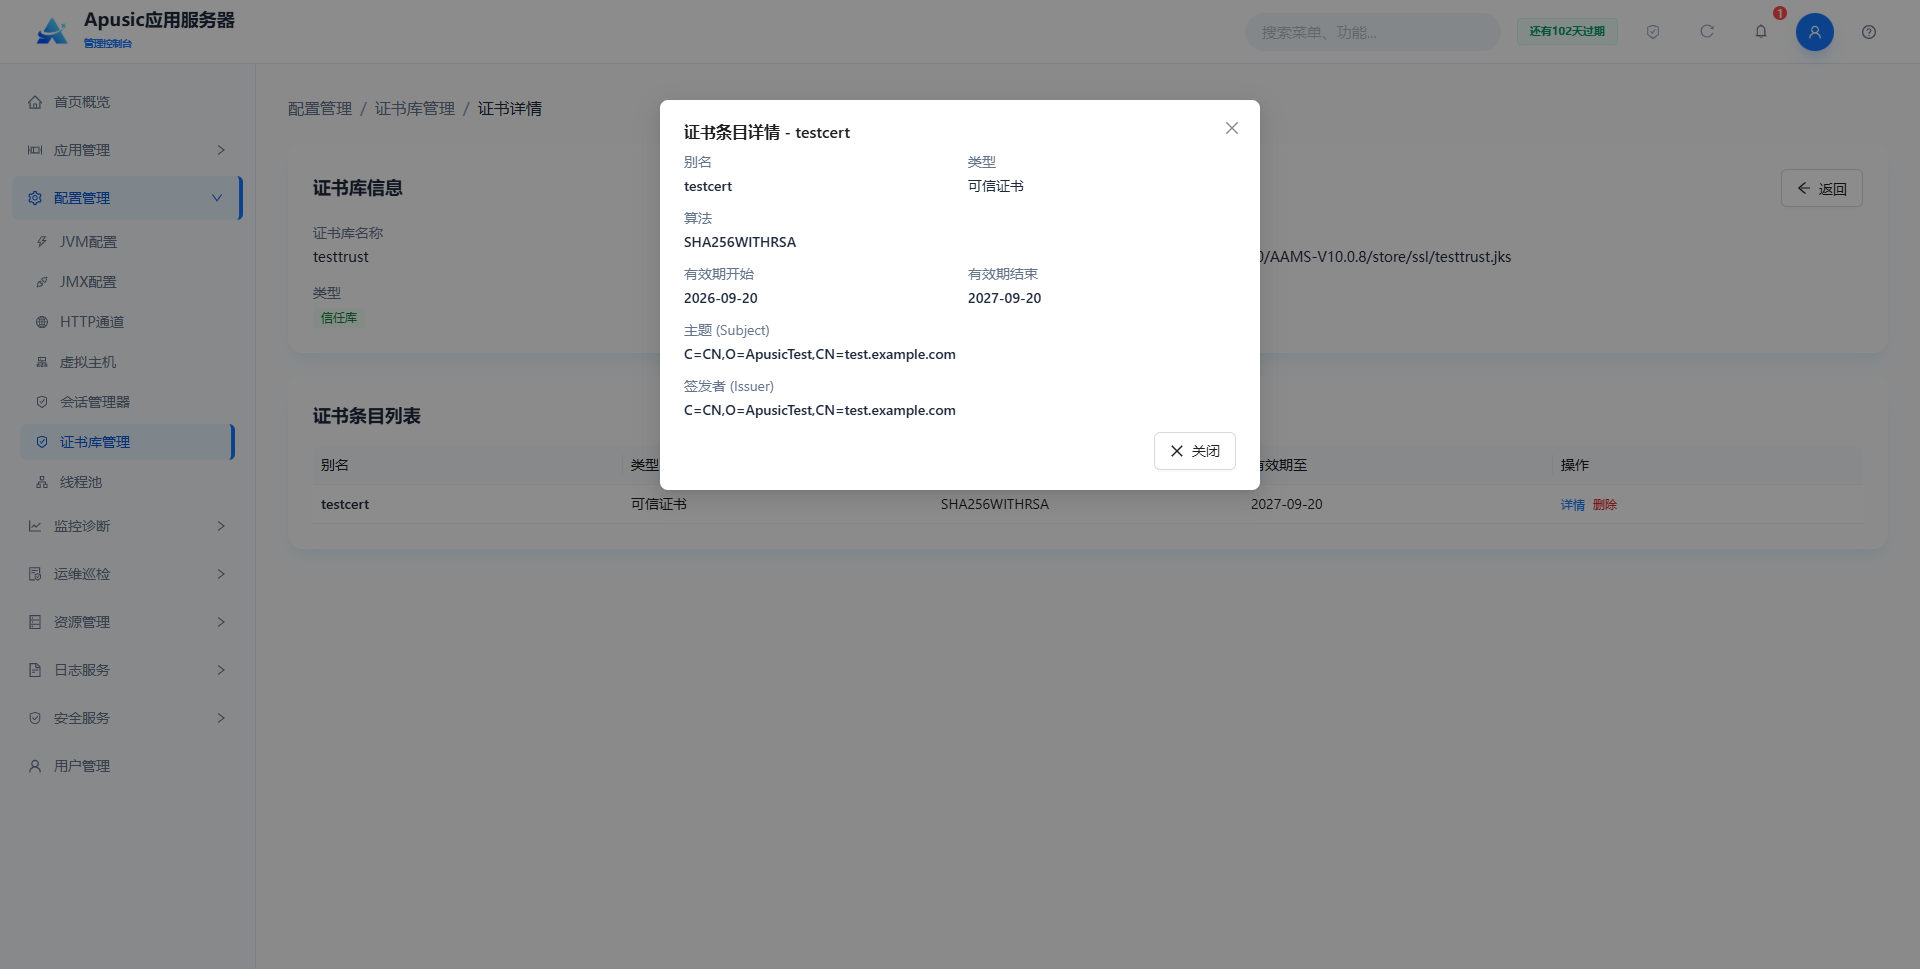
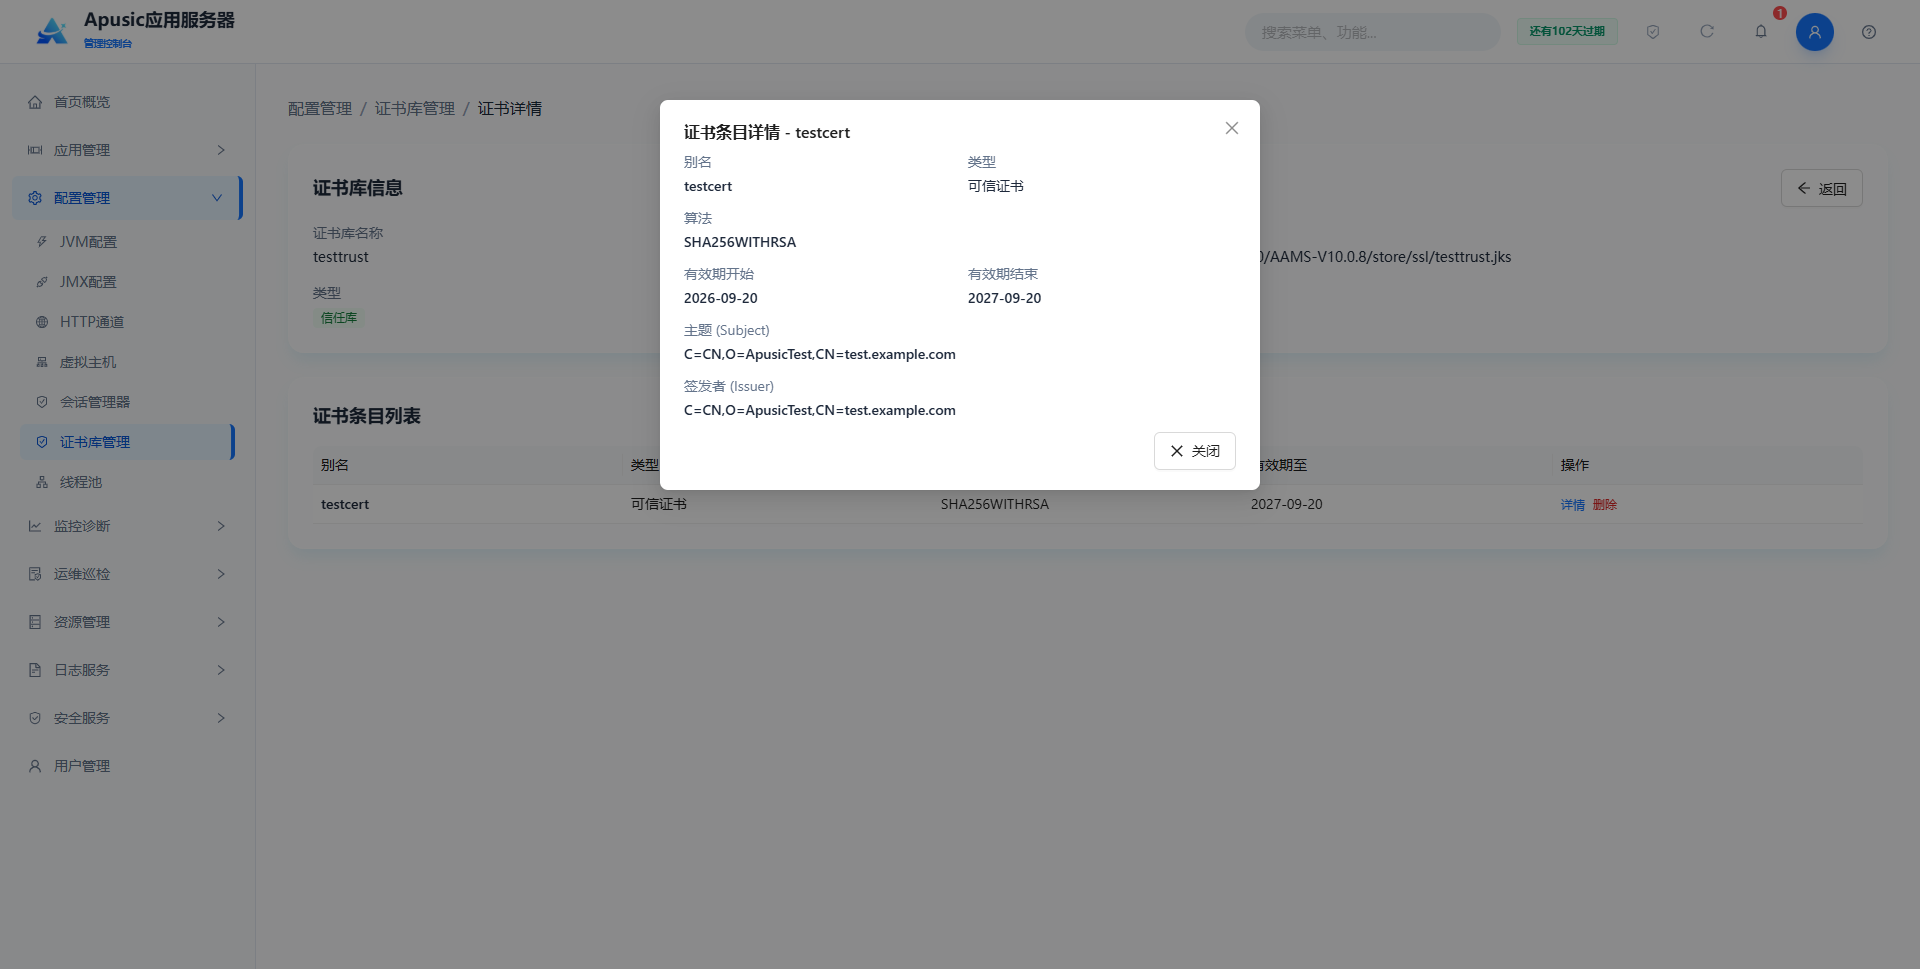
点击“详情”,可弹出该条目的相关信息,包含签名算法、有效期、所有者、签发者等信息
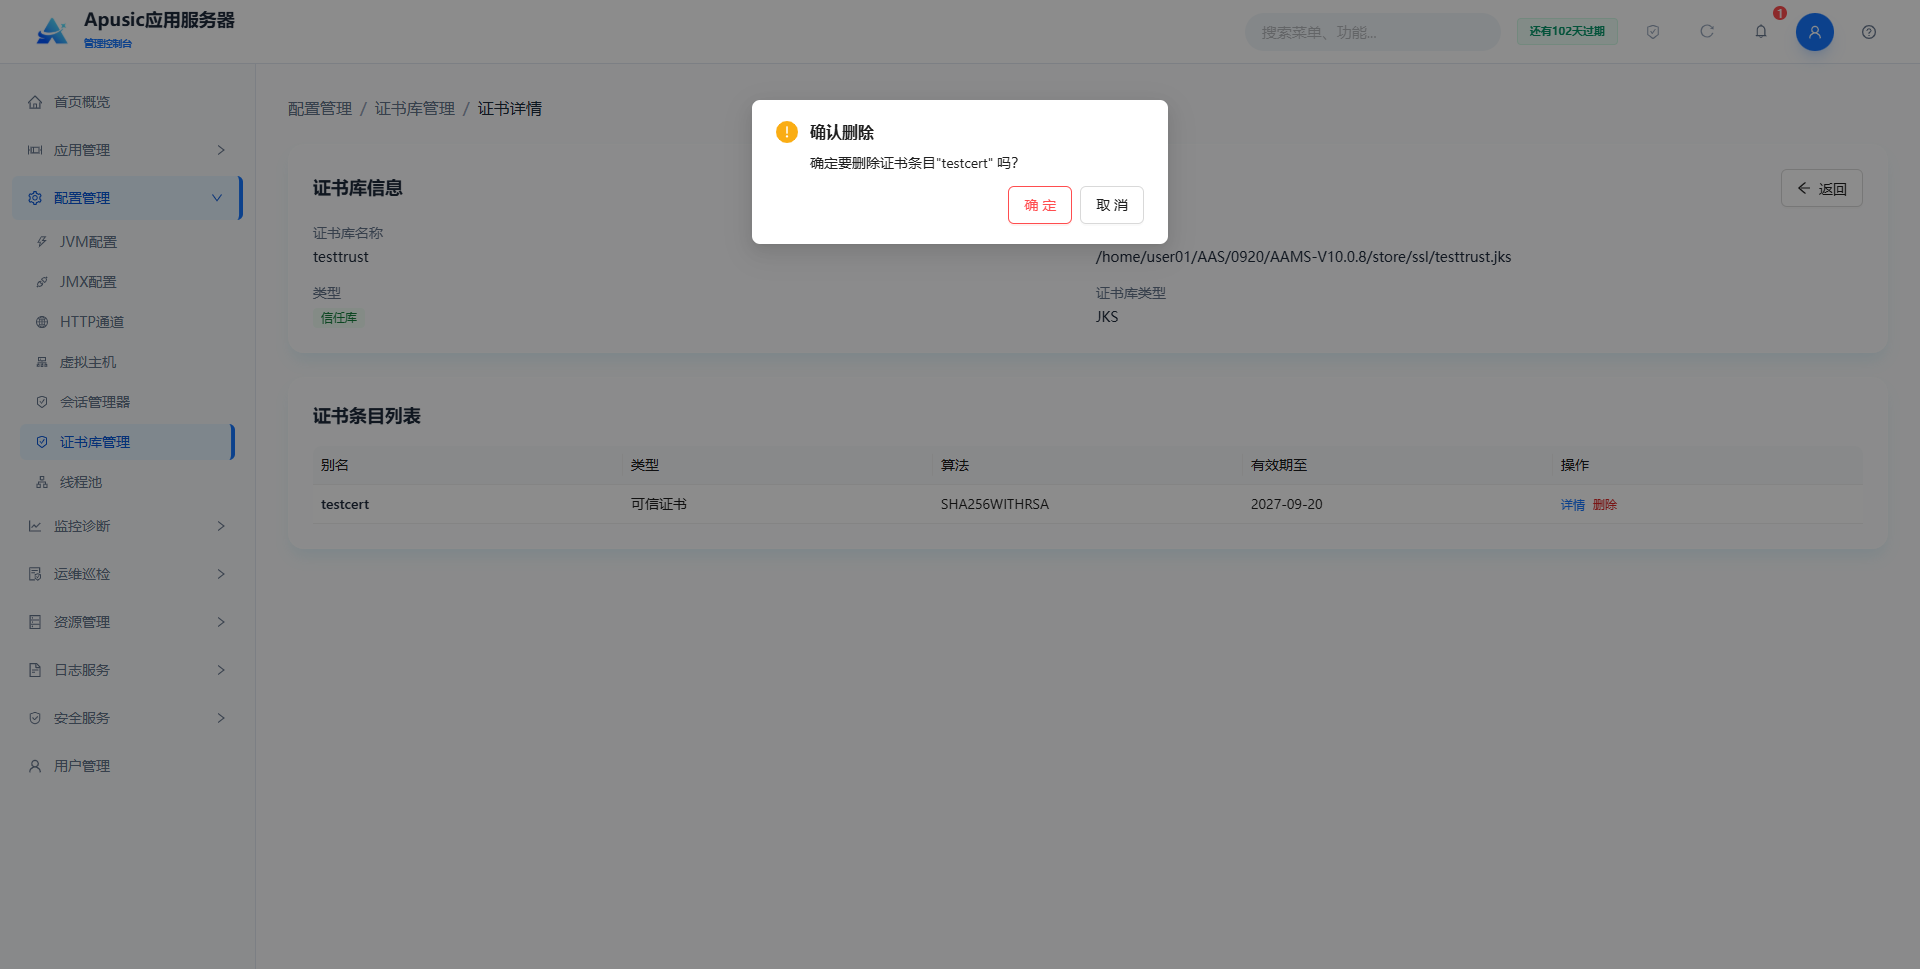
点击“删除”,弹出二次确认框,点击“确定”将删除该条目
# 导入密钥
可选择上传密钥库文件,将密钥库的内容导出到我们创建的密钥库中。
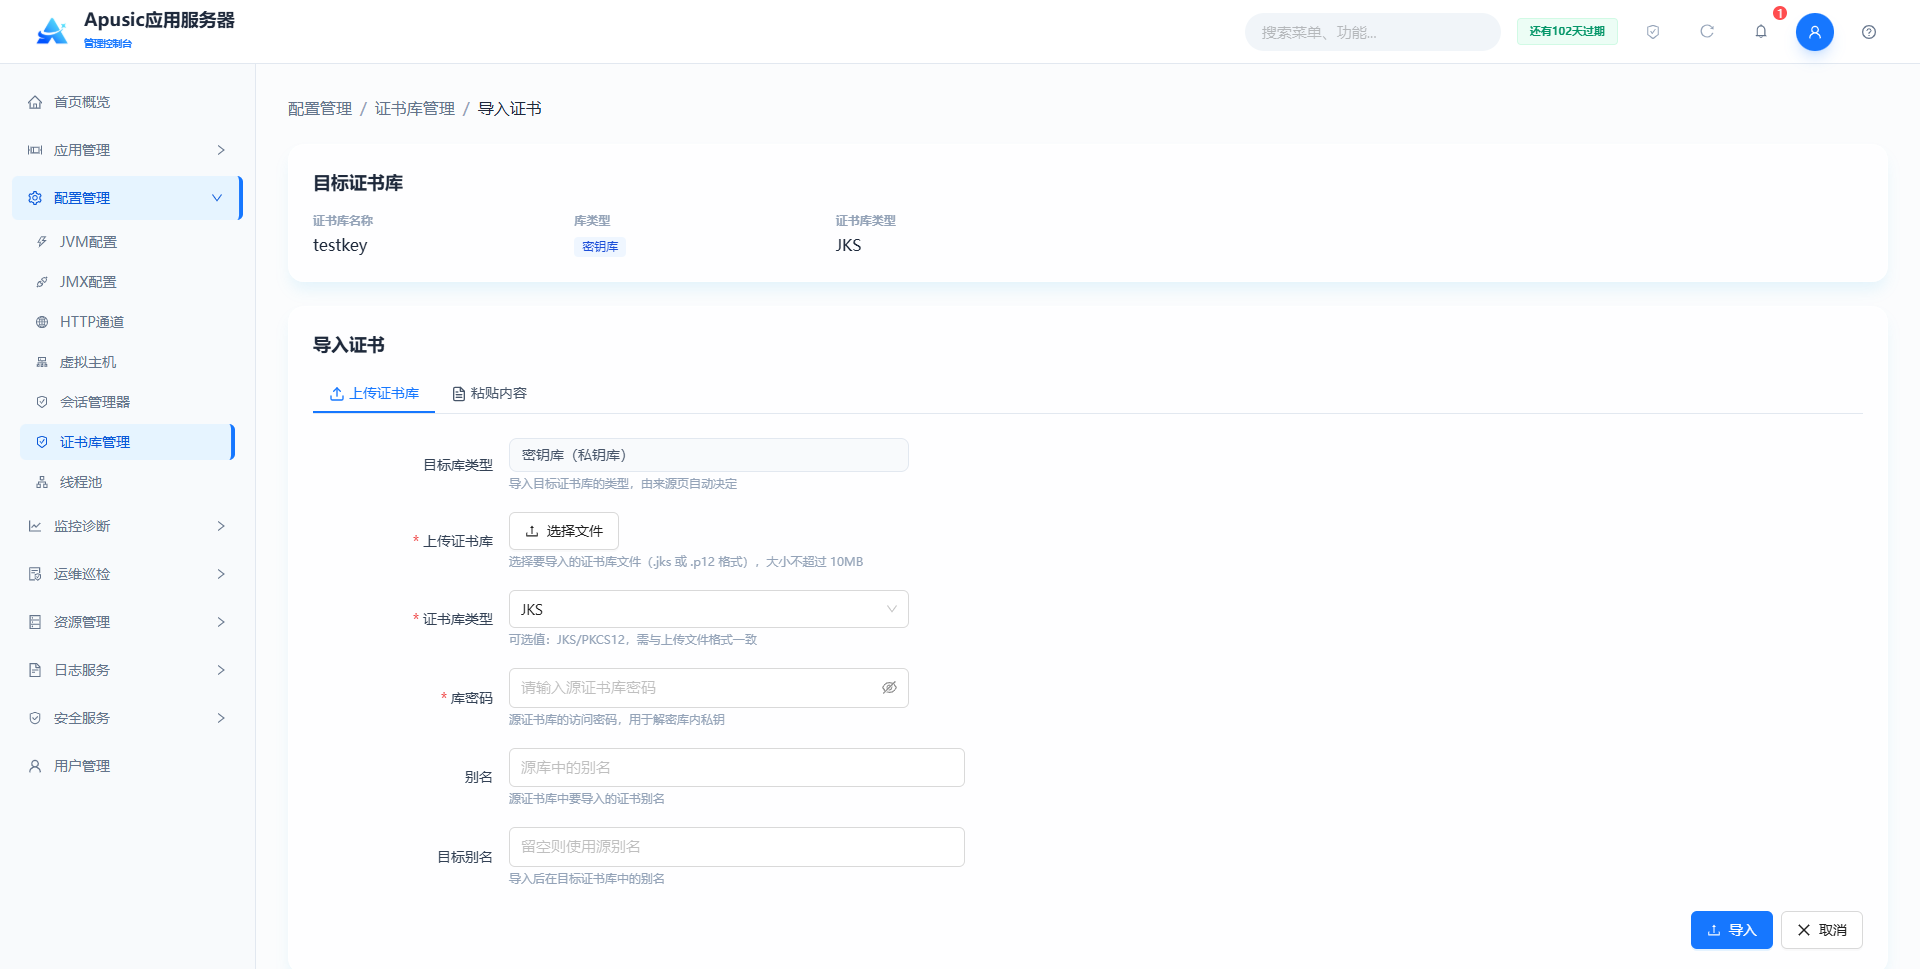
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 目标证书库信息 | — | 目标证书库的名称、库类型、证书库类型。作用:展示导入操作的目标信息。合法输入值:只读,不可修改。默认值:当前所选证书库信息。 |
| 目标库类型 | — | 目标证书库的库类型,如“密钥库(私钥库)”。作用:确认导入方向。合法输入值:只读,不可修改。默认值:当前所选证书库的库类型。 |
| 上传证书库 | file | 上传的源密钥库文件。作用:将源密钥库中的密钥条目导入目标密钥库。合法输入值:文件上传,支持 JKS / PKCS12 格式,大小不超过 10MB,必填。默认值:空。 |
| 证书库类型 | type | 上传密钥库的文件格式。作用:声明上传文件的格式,需与实际文件一致。合法输入值:下拉选择,JKS / PKCS12,必填。默认值:JKS。 |
| 库密码 | sourcePassword | 源密钥库的访问密码。作用:用于读取源密钥库内容。合法输入值:字符串,页面隐藏显示,必填。默认值:空。 |
| 条目密码 | keyPassword | 源密钥库中具体私钥条目的解锁密码,目标库类型为 PKCS12 时显示。作用:PKCS12 可为每个密钥条目单独设置密码,JKS 只有库密码。合法输入值:字符串,页面隐藏显示。默认值:空。 |
| 别名 | alias | 源密钥库中要导入的密钥条目别名。作用:指定仅导入某一密钥条目;为空时默认导入所有条目。合法输入值:字符串,需存在于源密钥库中。默认值:空(导入全部条目)。 |
| 目标别名 | targetAlias | 导入后在目标证书库中的别名。作用:标识导入后的密钥条目。合法输入值:字符串,需在目标证书库中唯一。默认值:空。 |
| 私钥密码(目标证书库) | targetKeyPassword | 目标证书库存储该私钥的密码,目标库类型为 PKCS12 时显示。作用:PKCS12 可为每个密钥条目单独设置密码,JKS 只有库密码。合法输入值:字符串,页面隐藏显示。默认值:空。 |
| 确认密码(目标证书库) | confirmTargetKeyPassword | 再次输入目标证书库私钥密码,目标库类型为 PKCS12 时显示。作用:确认私钥密码输入无误。合法输入值:字符串,需与私钥密码一致。默认值:空。 |
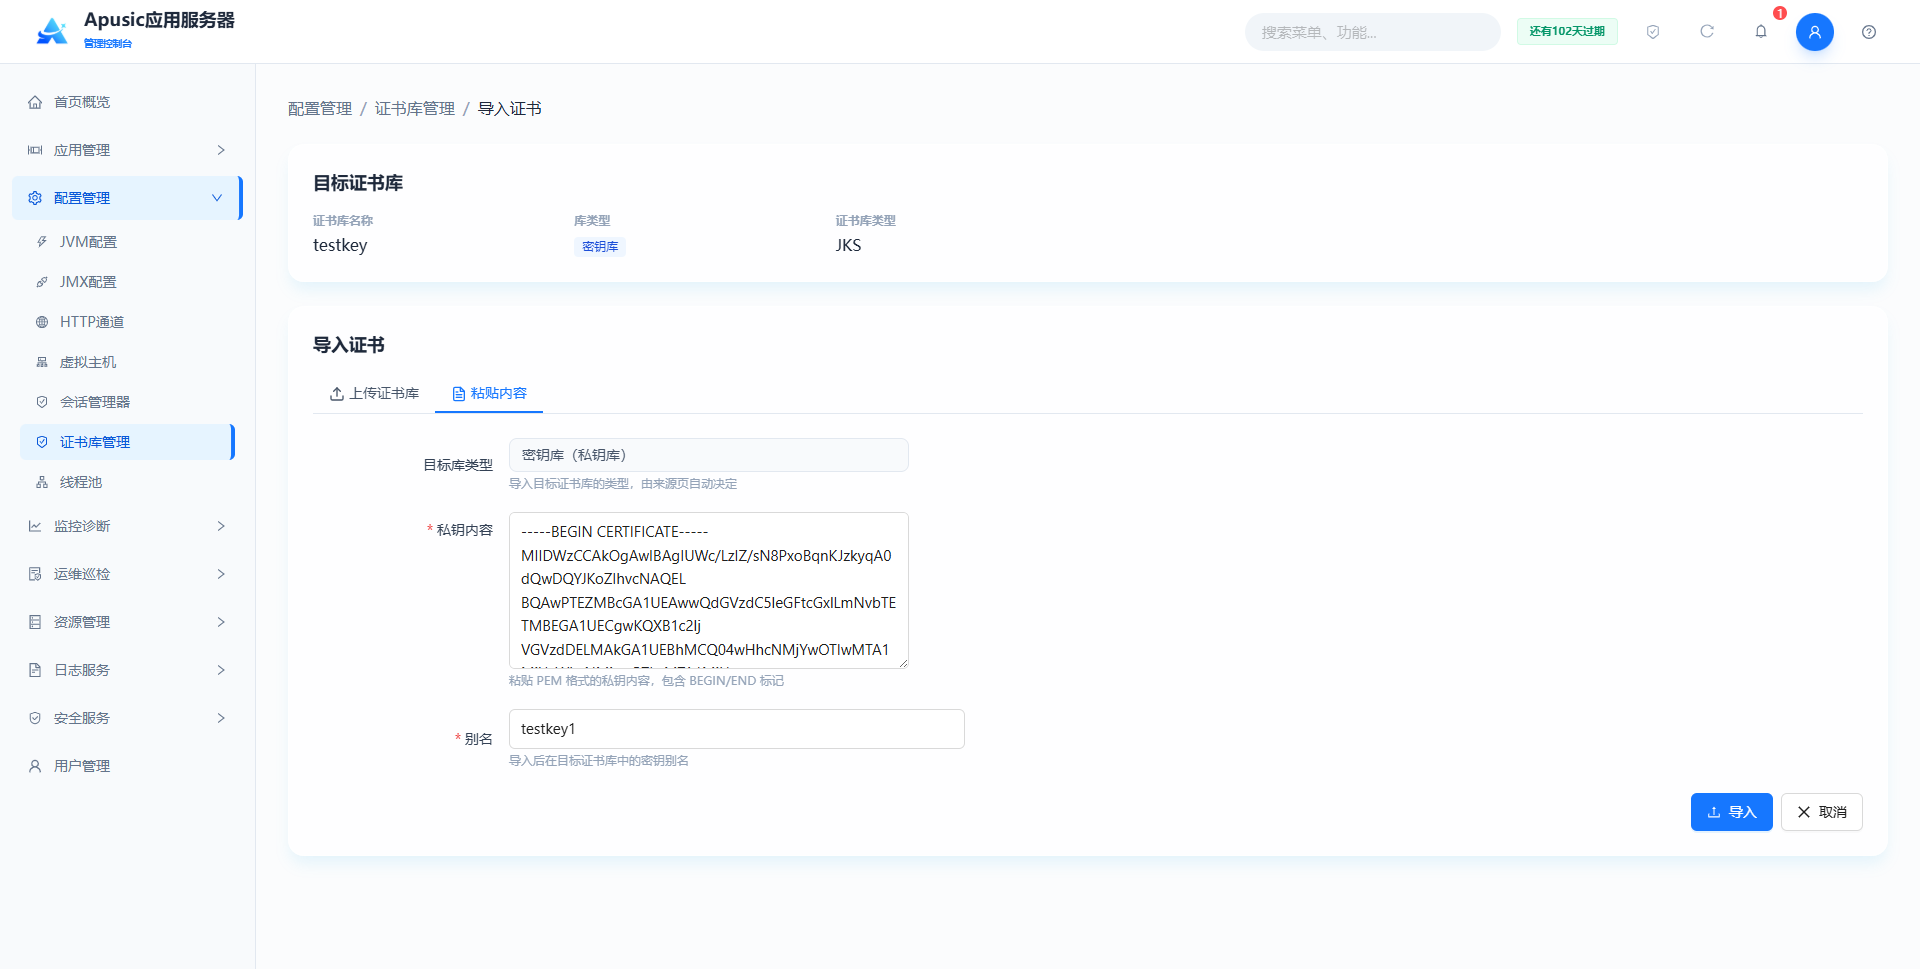
可直接粘贴证书内容(通常是.pem或者.key文件),直接导入到密钥库中(注意是非加密的内容,不包含ENCRYPTED PRIVATE KEY)
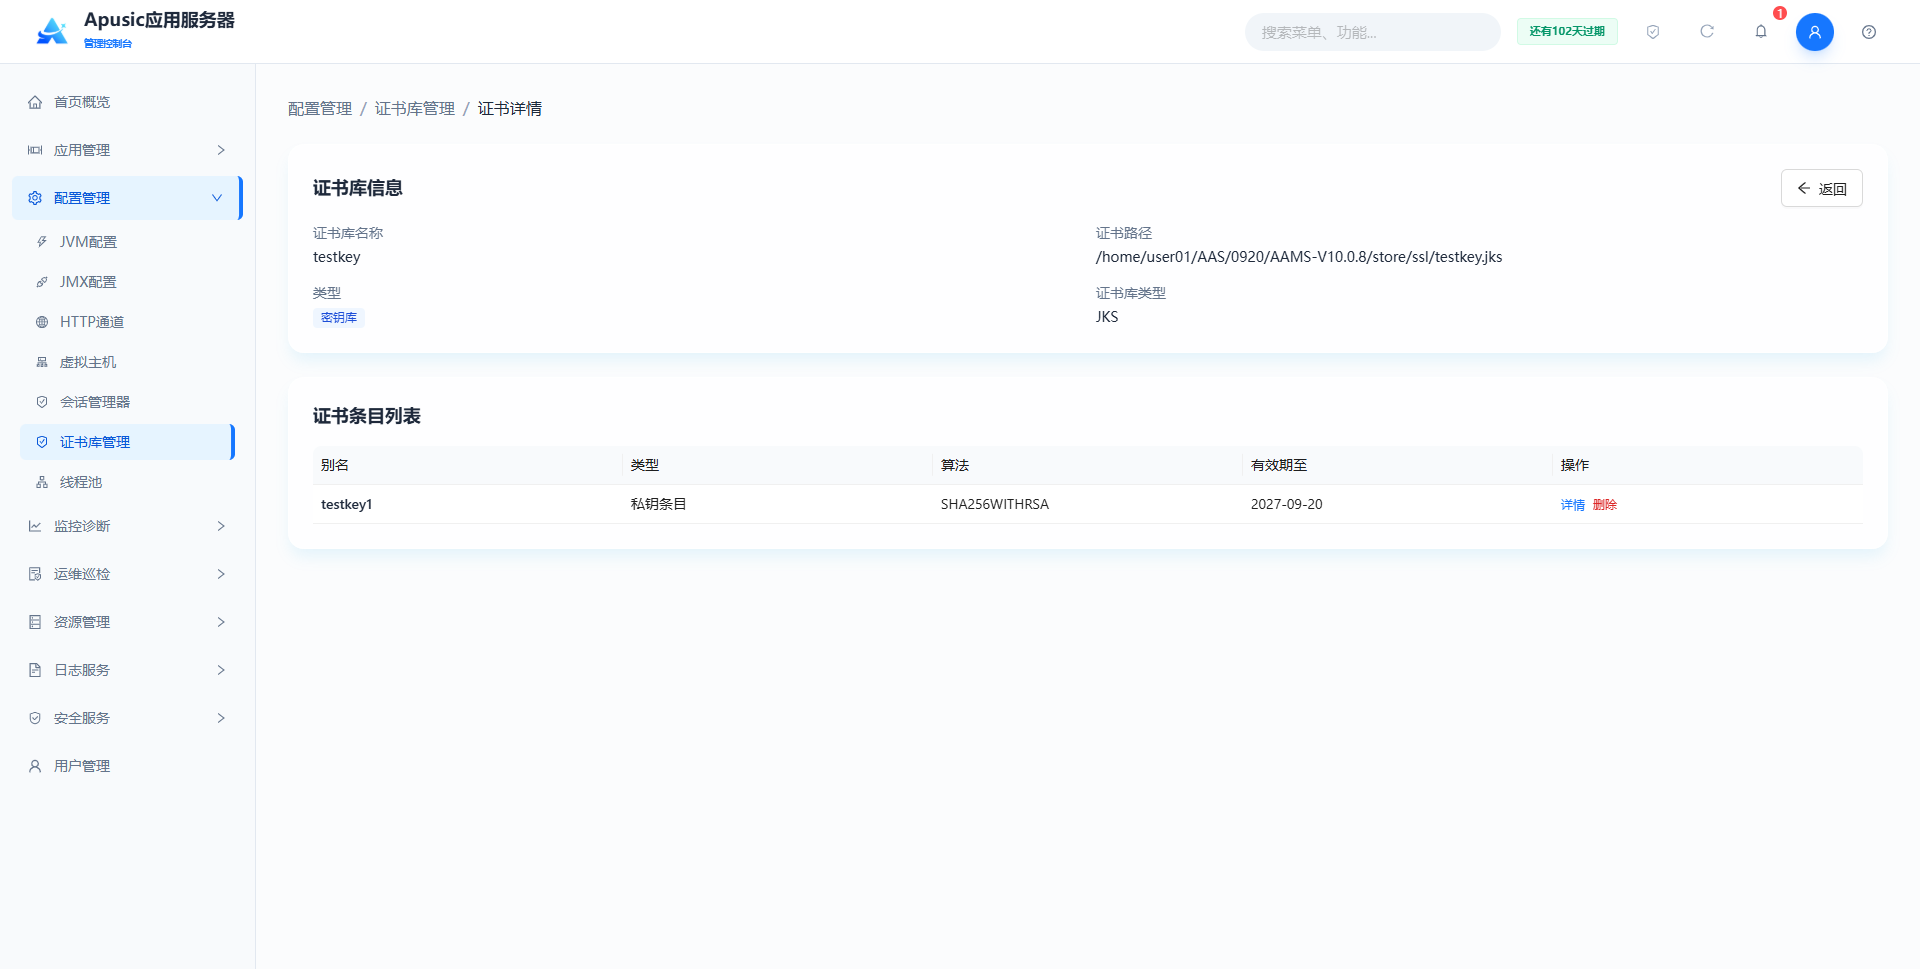
导入后点击证书名称,查看导入的条目
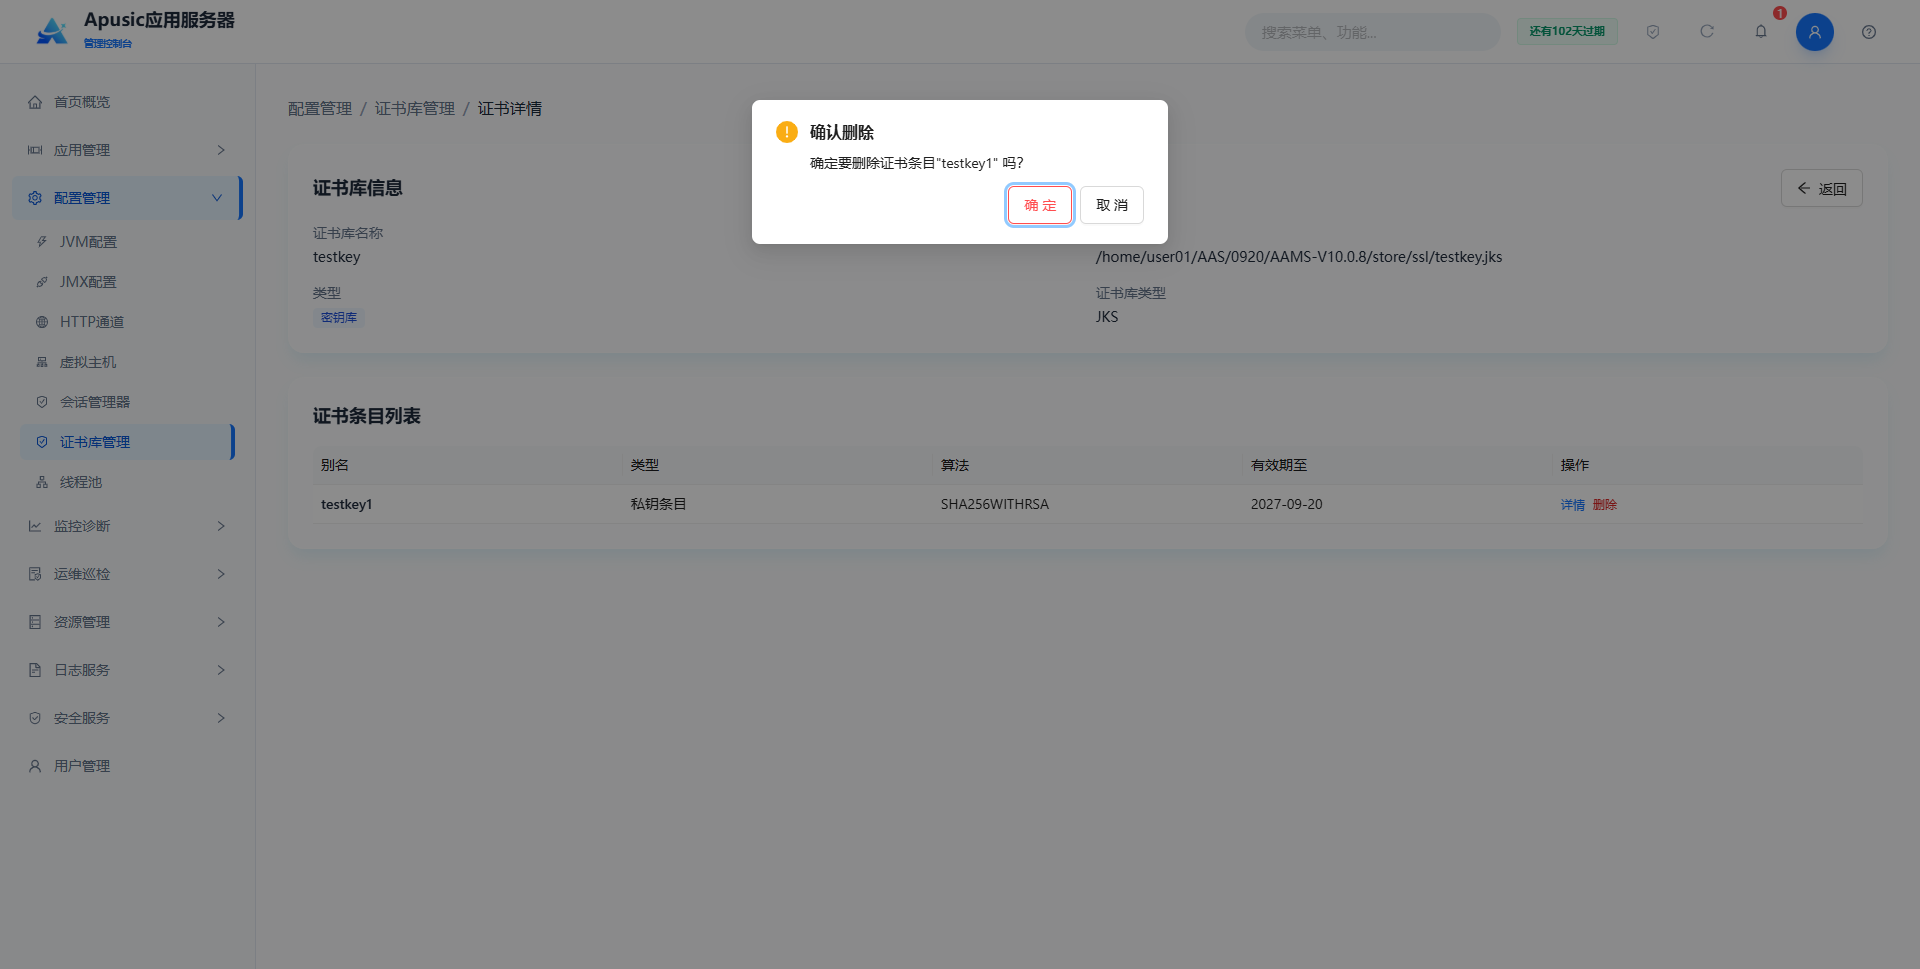
可点击对应的条目进行删除,弹出二次确认按钮,点击确认则会删除该条目
# 下载证书库
提供下载证书库文件到本地的功能,下载的证书库文件包含所有证书条目。
# 删除证书库
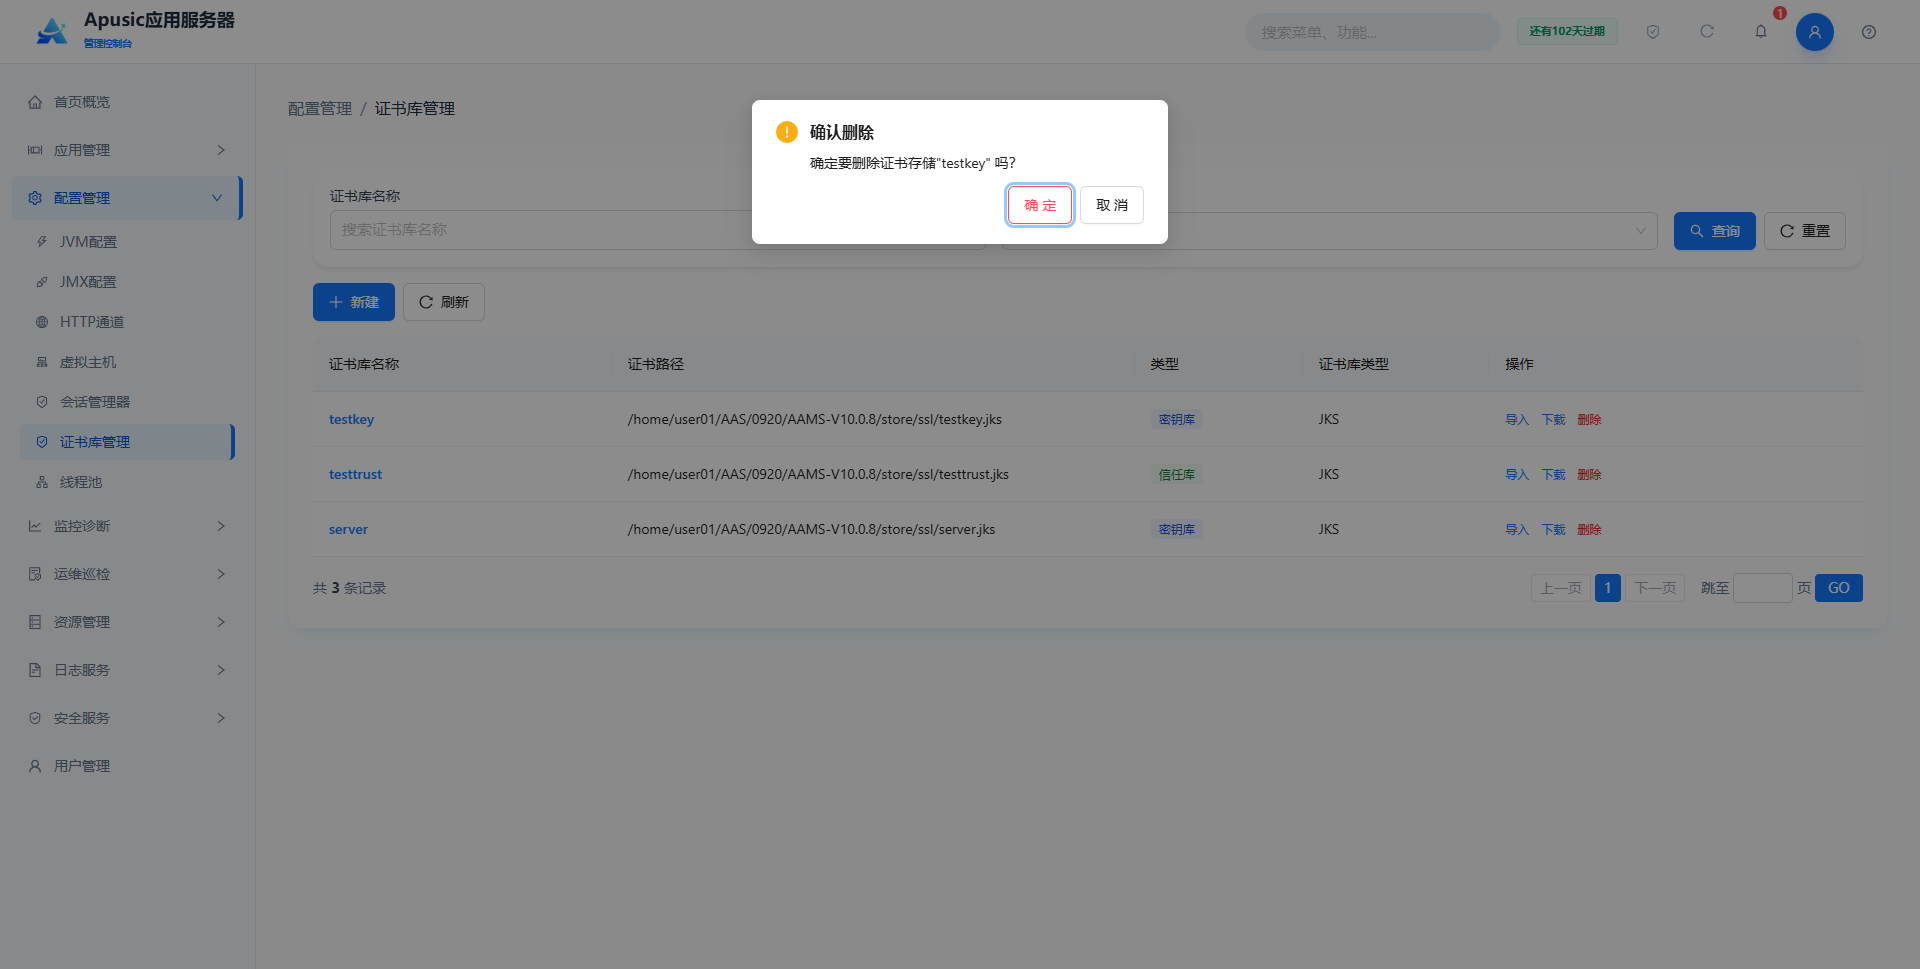
删除前校验是否被 HTTP 通道引用,被引用则删除失败
# 查看证书库
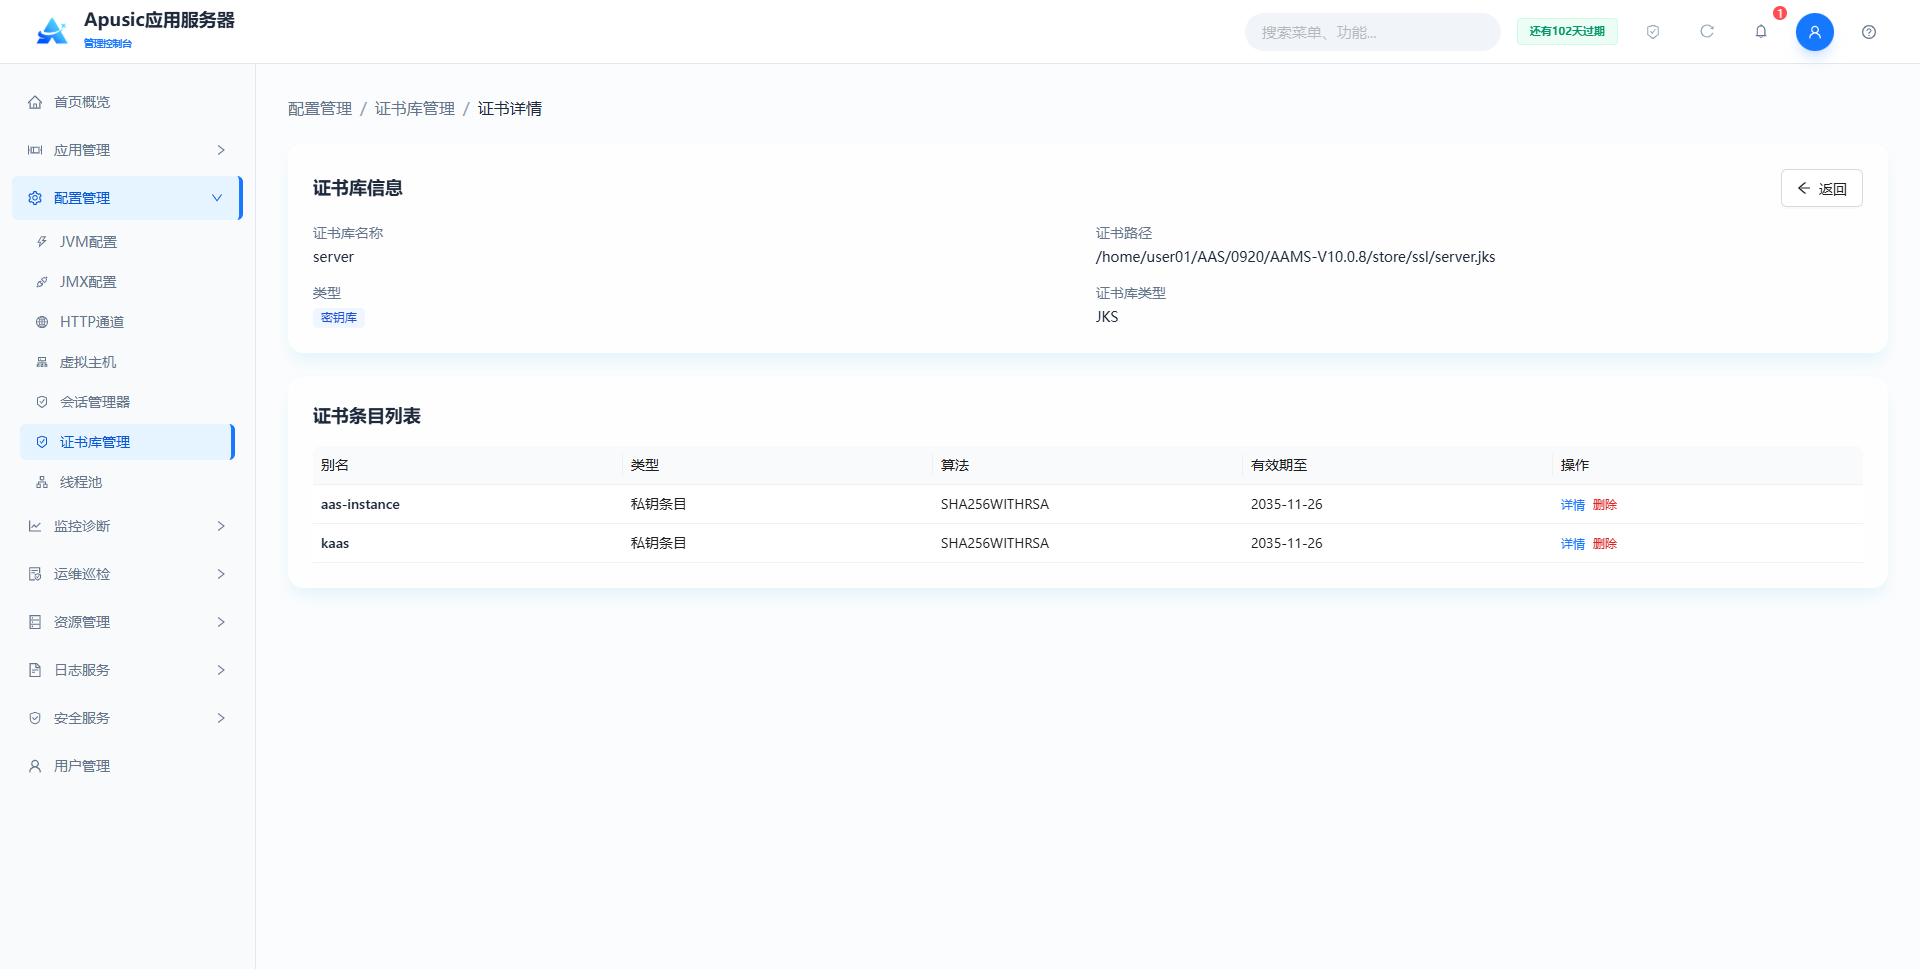
提供查看证书库基本信息与证书条目列表的功能,支持查看单条证书的详细信息(如算法、有效期、类型等)。
点击详情按钮可查看证书条目的有效期、签名算法、所有者、签发者等信息
# 线程池配置
Apusic 应用服务器管理控制台提供线程池全生命周期管理能力,支持线程池的创建、配置、修改、删除与状态管理,通过线程池参数调优,实现服务器资源合理分配、并发请求高效处理,避免线程资源耗尽或频繁创建销毁,保障服务稳定性与性能。支持对线程池核心参数(核心线程数、最大线程数、队列大小、空闲时间、优先级)的精细化配置,满足不同业务场景的并发处理需求。
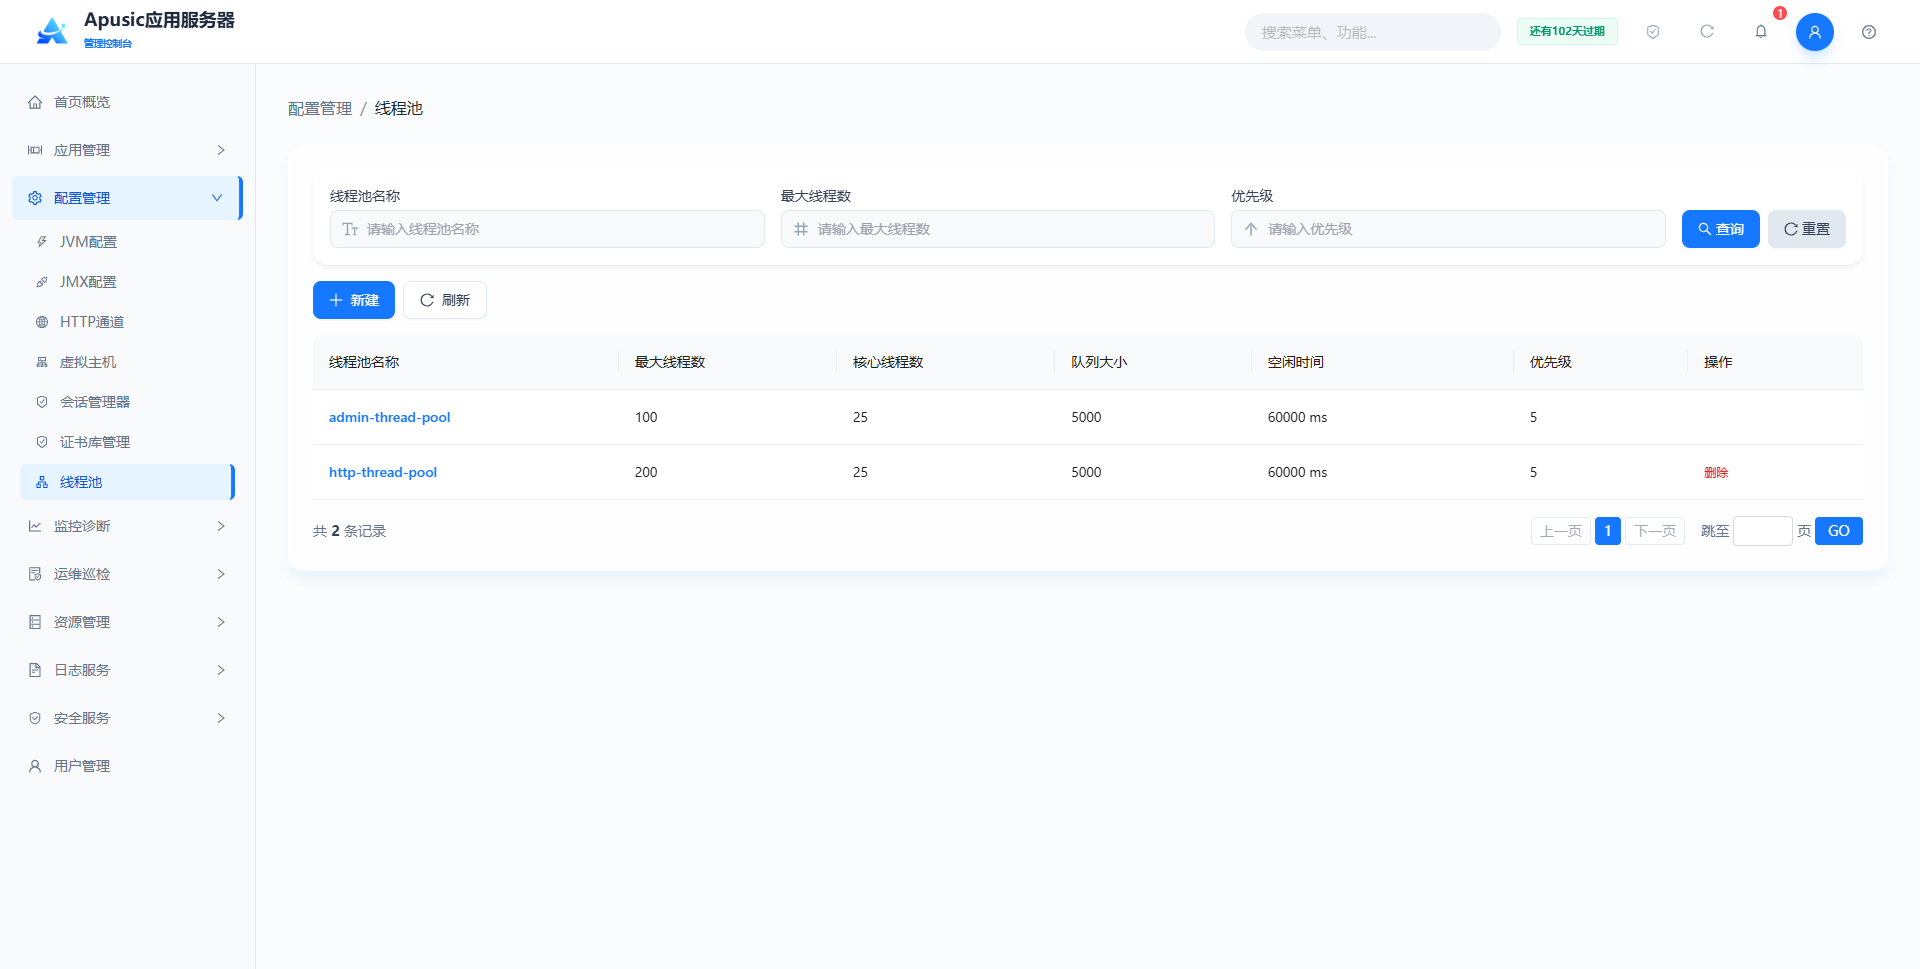
点击左侧菜单“配置管理 → 线程池”,配置各类线程池参数,包括核心线程数、最大线程数、队列大小、空闲超时时间、线程优先级等。
# 新增线程池
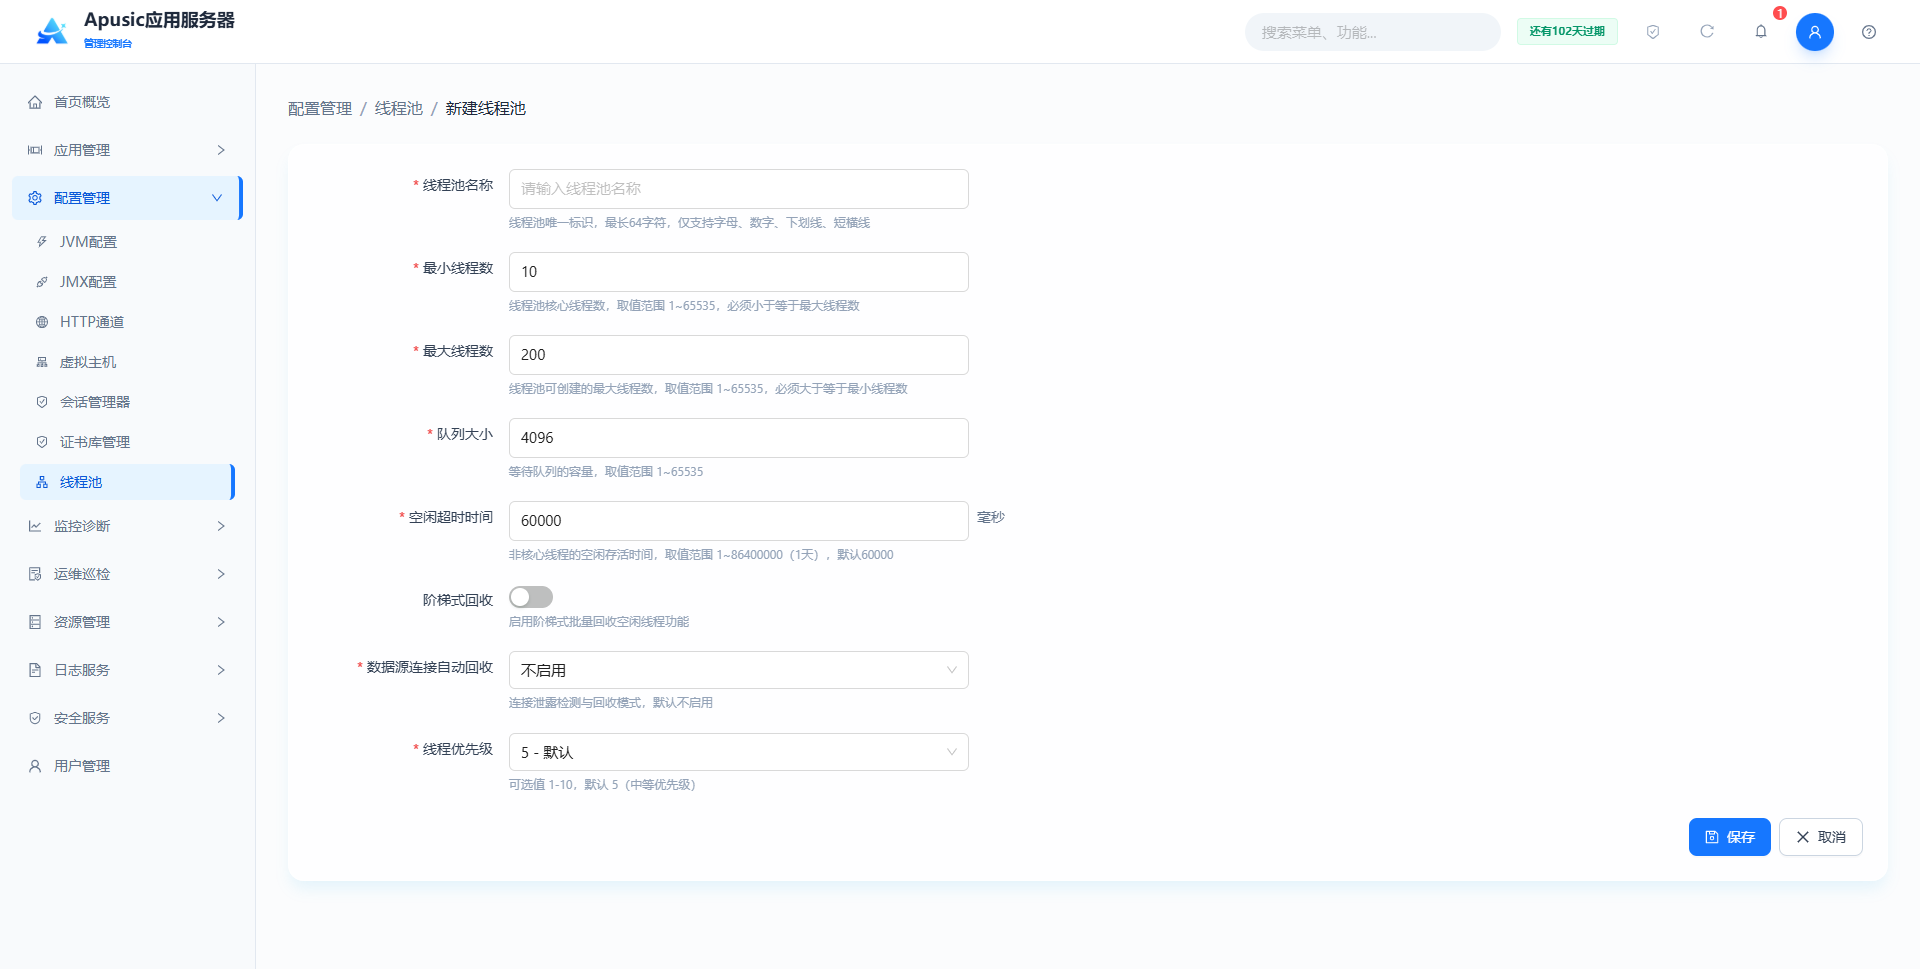
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 线程池名称 | name | 线程池的唯一标识名称。作用:全局唯一标识线程池,HTTP 通道等配置通过该名称引用,编辑时不可修改。合法输入值:字符串,1~64 字符,仅支持字母、数字、下划线、短横线,全局唯一,必填。默认值:空。 |
| 最小线程数 | minThreads | 线程池核心线程数。作用:线程池长期保持的最小线程数量。合法输入值:整数,1~65535,必须小于等于最大线程数,必填。默认值:10。 |
| 最大线程数 | maxThreads | 线程池可创建的最大线程数。作用:限制并发处理请求的线程上限。合法输入值:整数,1~65535,必须大于等于最小线程数,必填。默认值:200。 |
| 队列大小 | queueSize | 等待队列的容量。作用:存放尚未处理的请求任务。合法输入值:整数,1~65535,必填。默认值:4096。 |
| 空闲超时时间 | maxIdleTime | 非核心线程的空闲存活时间,单位毫秒。作用:空闲线程超过该时长被回收。合法输入值:整数,1~86400000(1 天),必填。默认值:60000。 |
| 阶梯式回收 | threadStepReclaim | 是否启用阶梯式批量回收空闲线程。作用:开启后按批次逐步回收空闲线程,避免线程数骤降。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 单次回收个数 | threadStepSize | 阶梯回收时单次回收的空闲线程数量,启用“阶梯式回收”时显示。作用:控制每批回收的线程数。合法输入值:整数,1~65535。默认值:20。 |
| 回收时间间隔 | threadStepTime | 阶梯式回收空闲线程的时间间隔,单位毫秒,启用“阶梯式回收”时显示。作用:控制相邻两批回收之间的时间间隔。合法输入值:整数,1~86400000(1 天)。默认值:10000。 |
| 数据源连接自动回收 | connectionAutoReclaim | 数据源连接的自动回收策略。作用:控制请求结束后连接的回收方式——“自动”请求结束自动回收连接,“只检测”仅检测泄露、允许手动回收。合法输入值:下拉选择,不启用 / 自动 / 只检测,必填。默认值:不启用。 |
| 线程优先级 | priority | 线程的 CPU 调度优先级。作用:数字越大表示被 CPU 优先执行的可能性越高。合法输入值:下拉选择,1~10。默认值:5。 |
# 编辑线程池
在线程池列表中点击线程池名称,进入"线程池配置"编辑页面:
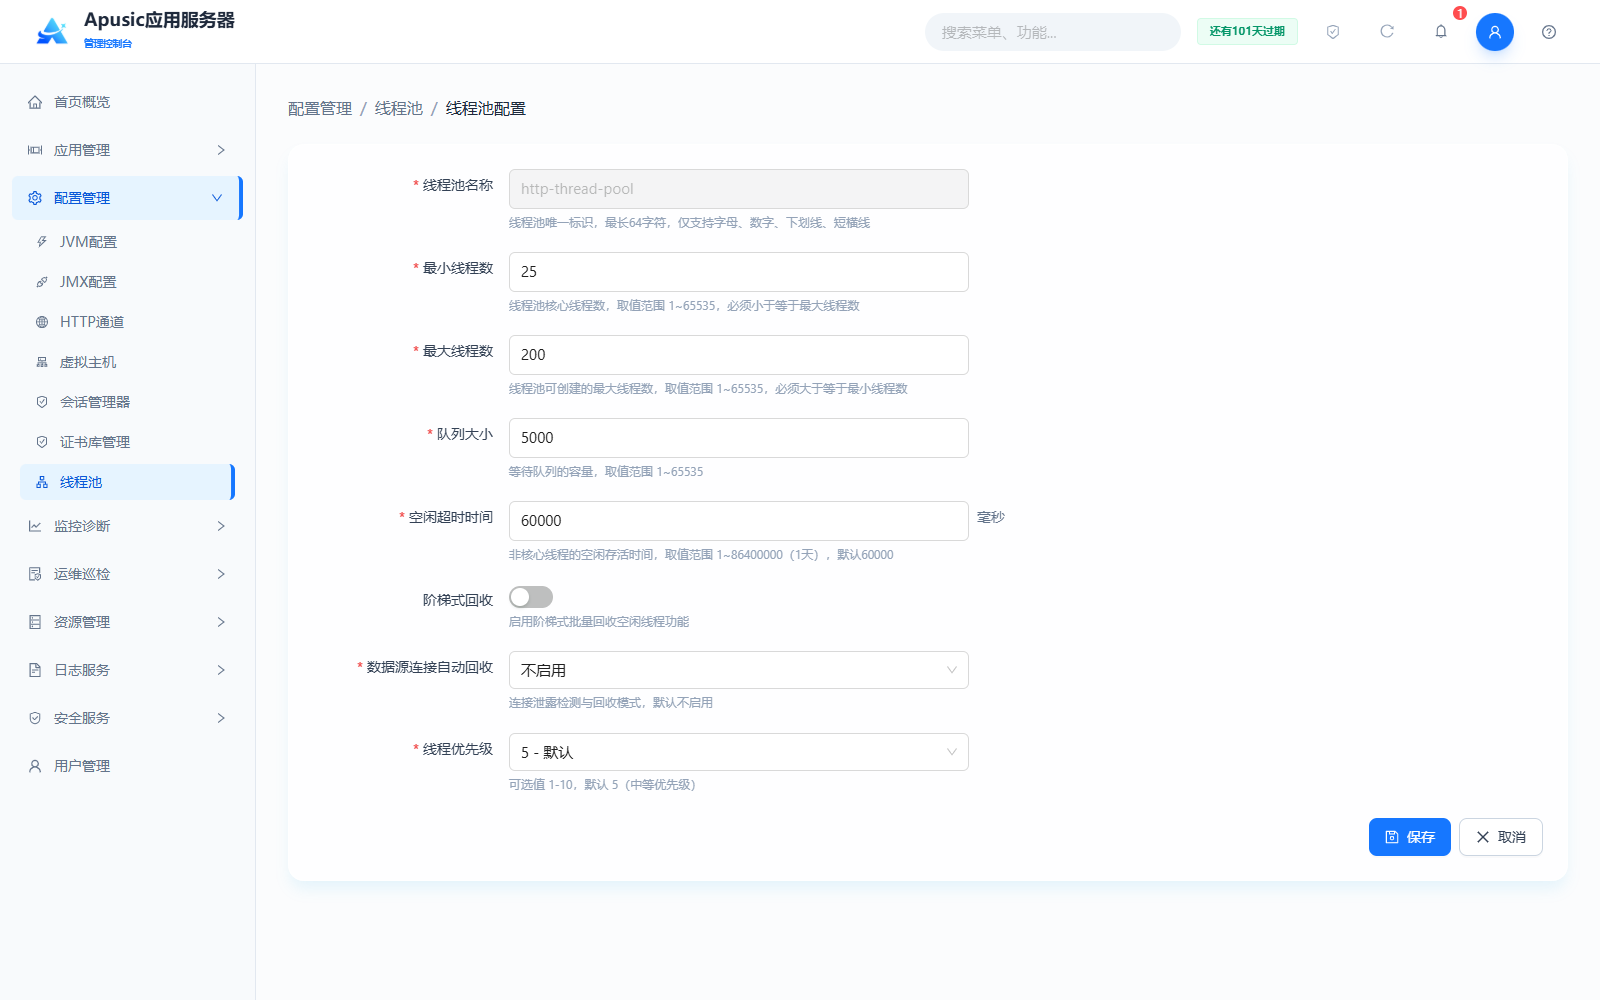
编辑页面与新建页面字段一致,其中线程池名称为只读状态,不可修改。修改其他参数后点击"保存"生效,点击"取消"放弃修改。
线程池参数修改后需重启服务器方可生效。
# 删除线程池
在线程池列表"操作"列点击"删除",确认后删除该线程池。
系统内置线程池(如
admin-thread-pool)不提供删除入口;删除前请确认无 HTTP 通道等配置引用该线程池,否则可能导致关联功能异常。
# 监控诊断
# 监控配置
应用服务器管理控制台提供细粒度的性能监控与诊断能力。通过配置监控服务,开启对JVM、Web容器、线程池、数据源(JDBC连接池)、HTTP通道等核心组件的实时数据采集。
点击左侧菜单“监控诊断 → 监控配置”,页面包含“监控服务”“告警配置”“接口服务”“SNMP配置”四个页签。
# 监控服务
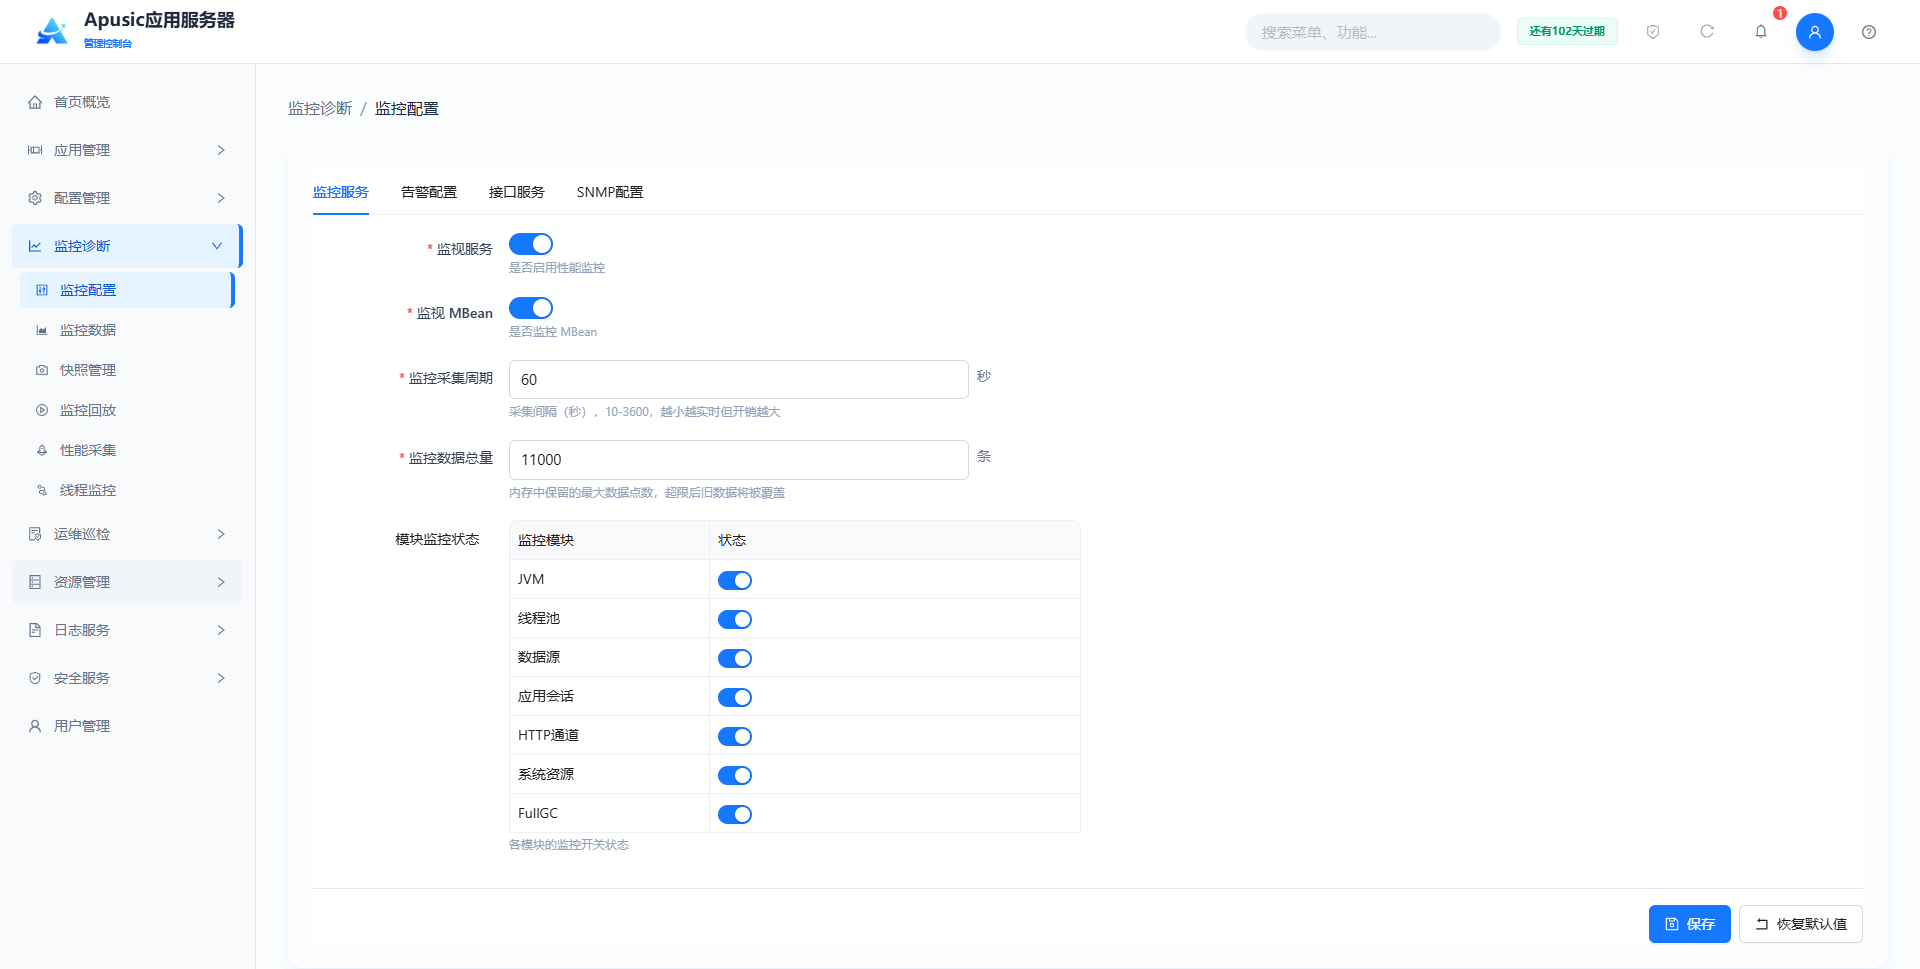
可配置监控服务开关、监控采集周期、模块监控状态(数据源、HTTP 通道、线程池、应用会话、Full GC、JVM、CPU、内存等)。
配置说明:
| 配置名称 | 配置参数 | 说明 |
| 监视服务 | monitorService | 监控服务总开关。作用:开启后按采集周期采集各模块监控数据;关闭后所有监控数据停止采集。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 监视MBean | monitorMbean | 是否开启 MBean 监视。作用:开启后通过 MBean 采集更细粒度的运行指标。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 采集周期 | collectInterval | 监控数据采集间隔,单位秒。作用:控制监控数据的采样频率,周期越短数据越密集、开销越大。合法输入值:整数,10~3600。默认值:10。 |
| 监控数据总量 | maxDataPoints | 监控数据保留的最大数据点数。作用:限制监控图表可展示的历史数据规模。合法输入值:整数。默认值:空(按系统默认上限)。 |
| 模块监控状态 | moduleStatus | 各模块(数据源、HTTP 通道、线程池、应用会话、Full GC、JVM、CPU、内存等)监控的独立开关。作用:按需开启对应模块的监控,开启后才有对应监控数据。合法输入值:开关,开启 / 关闭(按模块分别设置)。默认值:关闭。 |
开启对应的监控项,才会有对应的监控数据。
# 告警配置
告警配置用于在监控指标异常时主动通知运维人员。当“当前值 > 阈值”且“连续满足次数 ≥ 设定值”时触发告警。
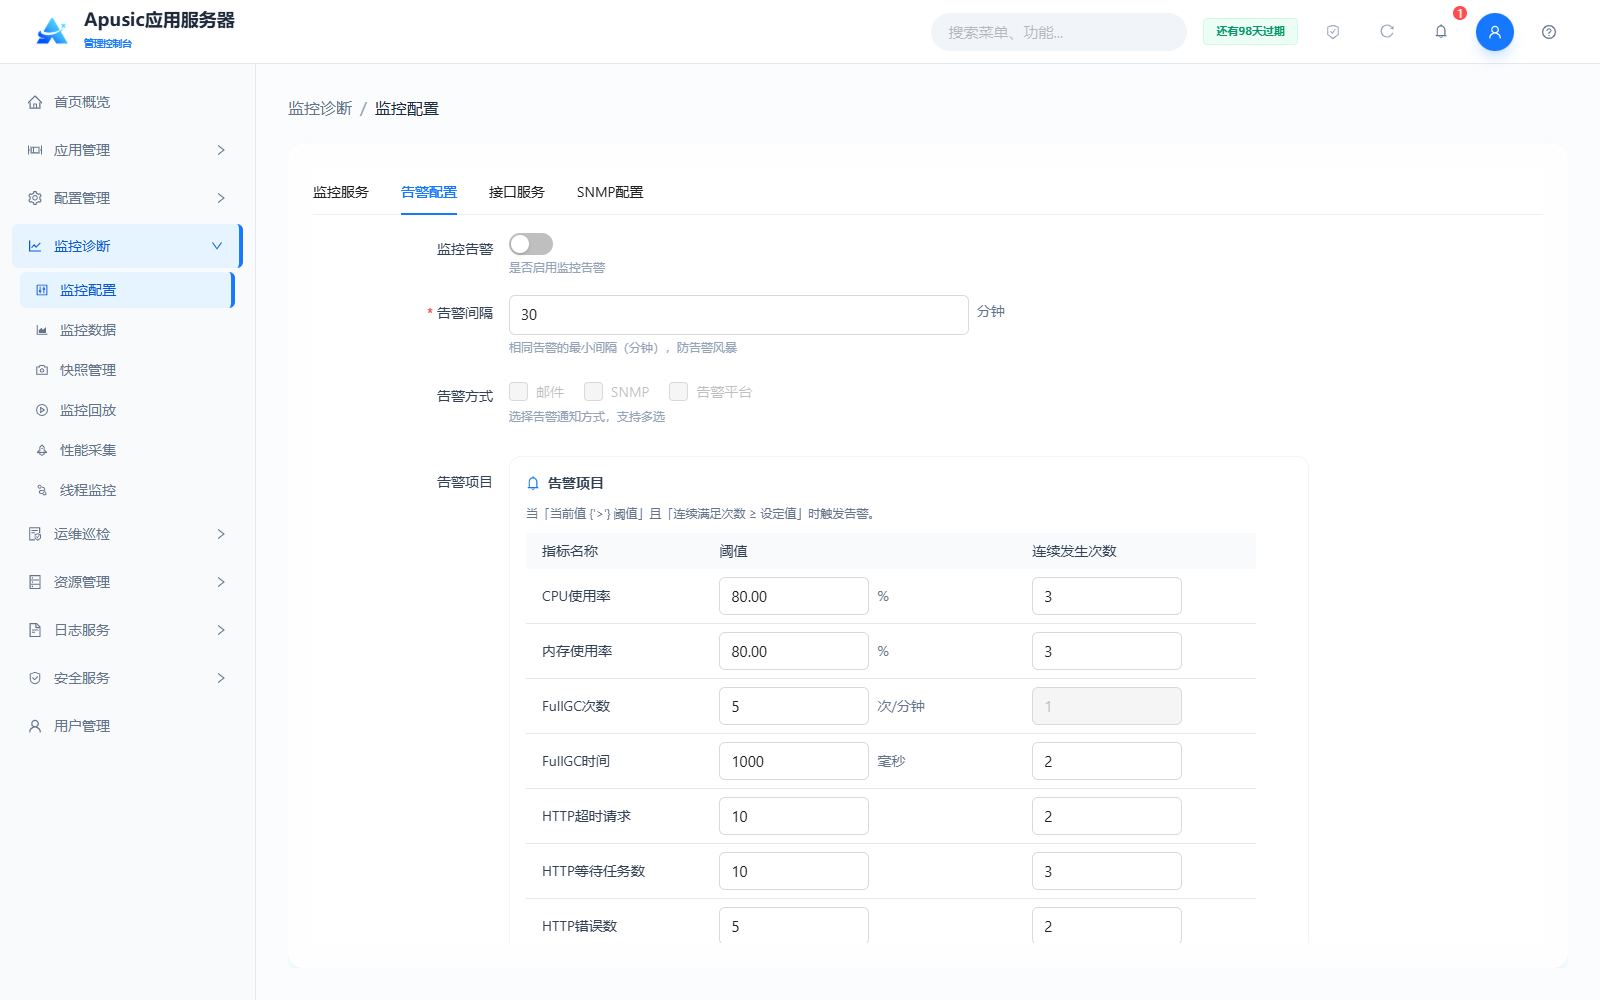
配置说明:
| 配置名称 | 说明 |
|---|---|
| 监控告警 | 监控告警总开关。开启后按告警项目规则检测并发送告警;关闭后不产生告警。默认值:关闭。 |
| 告警间隔 | 相同告警的最小间隔(分钟),用于防止告警风暴。合法输入值:正整数。默认值:30。 |
| 告警方式 | 告警通知方式,支持多选:邮件 / SNMP / 告警平台。 |
| 告警项目 | 告警检测指标列表,每项包含阈值与连续发生次数:CPU使用率(%,默认80,3次)、内存使用率(%,默认80,3次)、FullGC次数(次/分钟,默认5)、FullGC时间(毫秒,默认1000,2次)、HTTP超时请求(默认10,2次)、HTTP等待任务数(默认10,3次)、HTTP错误数(默认5,2次)。 |
配置完成后点击“保存”生效;点击“恢复默认值”可将本页配置恢复为出厂默认值。
# 接口服务
接口服务用于将服务器监控数据以标准接口形式对外开放,便于接入 Prometheus、Grafana 等第三方监控平台。
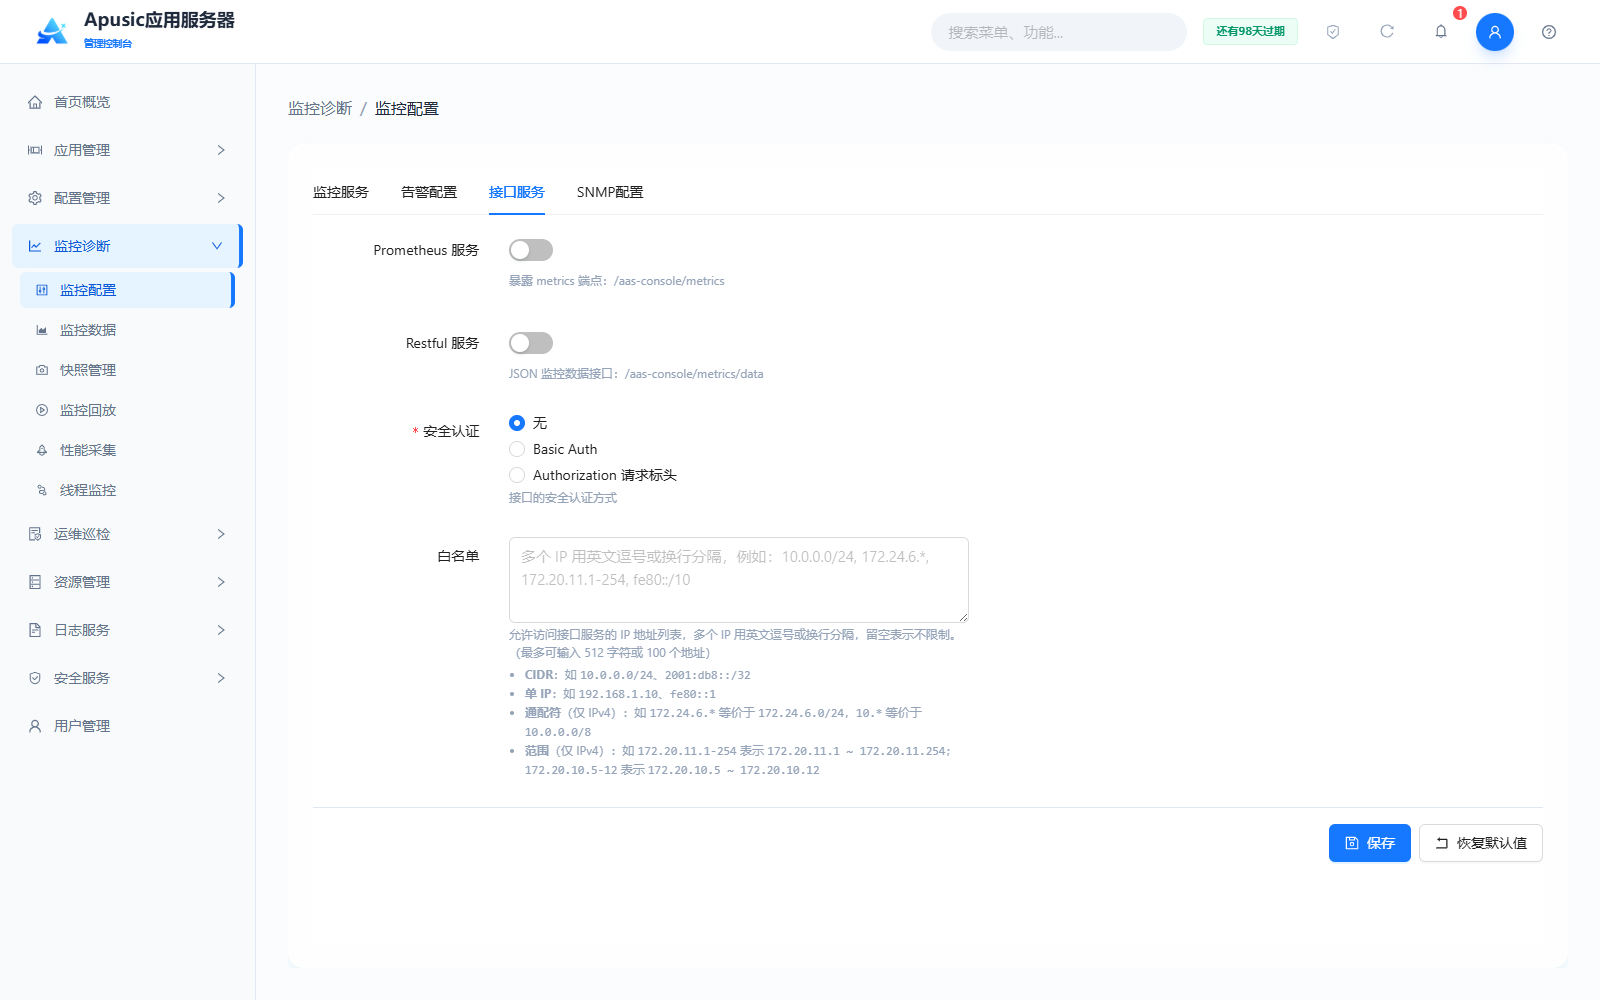
配置说明:
| 配置名称 | 说明 |
|---|---|
| Prometheus 服务 | 开启后暴露 metrics 端点:/aas-console/metrics,供 Prometheus 抓取监控指标。默认值:关闭。 |
| Restful 服务 | 开启后提供 JSON 监控数据接口:/aas-console/metrics/data。默认值:关闭。 |
| 安全认证 | 接口的安全认证方式,可选:无 / Basic Auth / Authorization 请求标头。默认值:无。生产环境建议启用认证。 |
| 白名单 | 允许访问接口服务的 IP 地址列表,多个 IP 用英文逗号或换行分隔,留空表示不限制(最多可输入 512 字符或 100 个地址)。支持格式:CIDR(如 10.0.0.0/24、2001:db8::/32)、单 IP(如 127.0.0.1、fe80::1)、通配符、范围(仅 IPv4)。 |
配置完成后点击“保存”生效;点击“恢复默认值”可将本页配置恢复为出厂默认值。
grafana模板:
# SNMP配置
SNMP配置用于启用 SNMP 代理服务,使第三方网管系统可通过 SNMP 协议采集服务器监控数据。
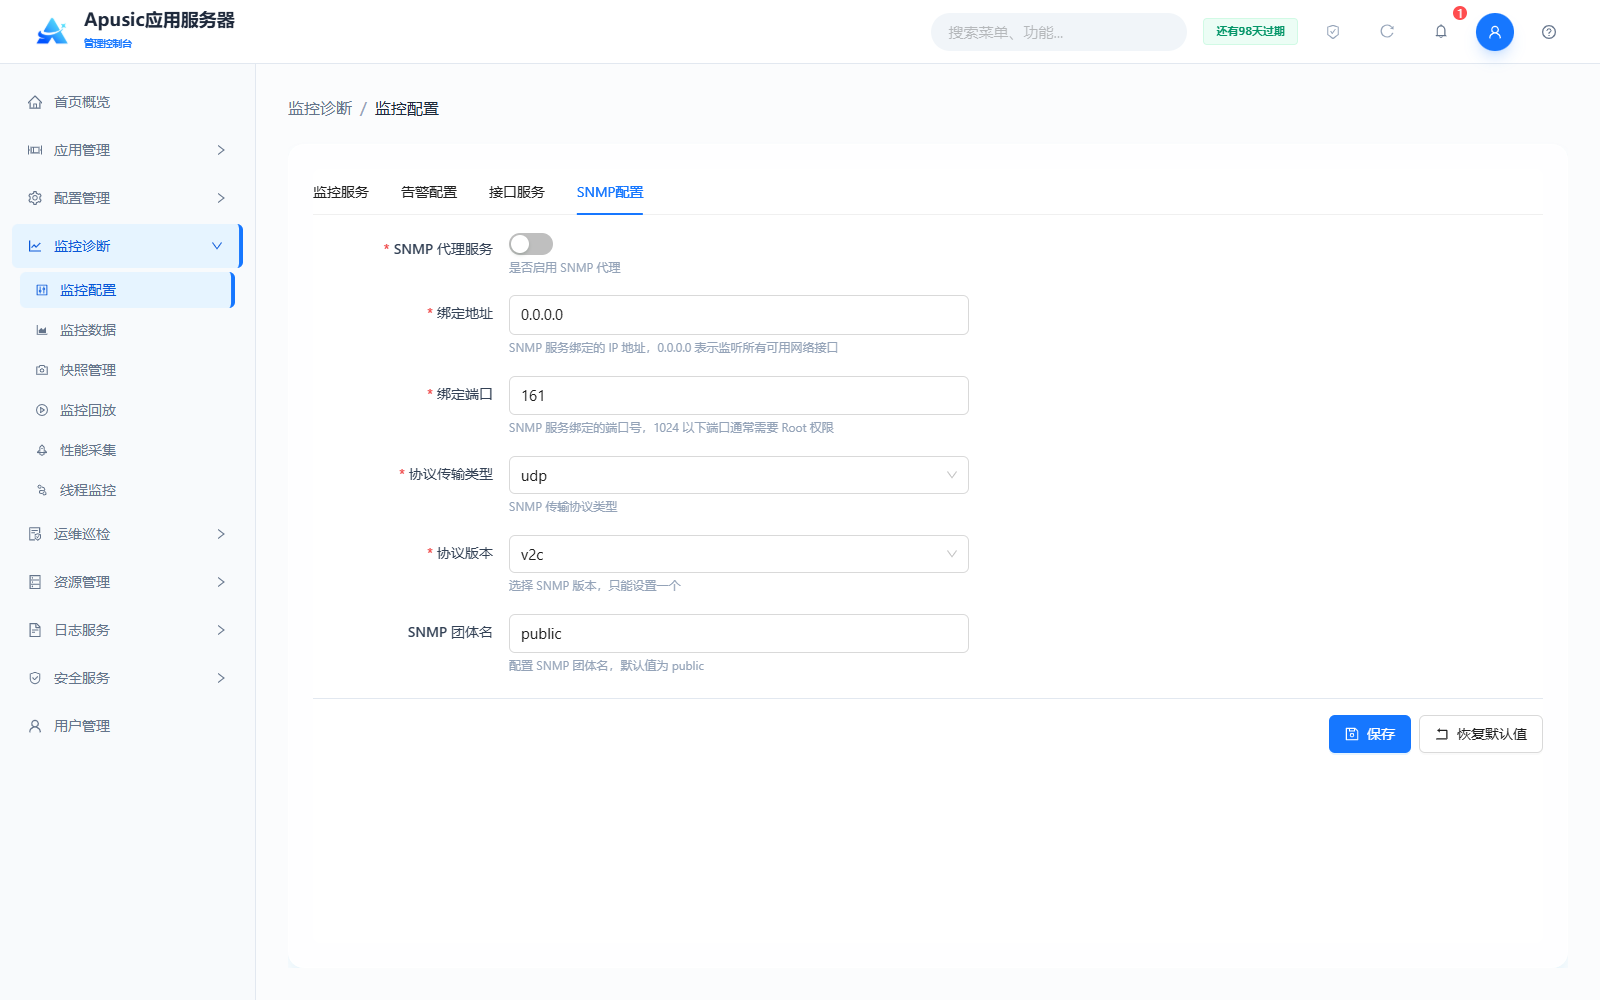
配置说明:
| 配置名称 | 说明 |
|---|---|
| SNMP 代理服务 | 是否启用 SNMP 代理。默认值:关闭。 |
| 绑定地址 | SNMP 服务绑定的 IP 地址,0.0.0.0 表示监听所有可用网络接口。默认值:0.0.0.0。 |
| 绑定端口 | SNMP 服务绑定的端口号,1024 以下端口通常需要 Root 权限。默认值:161。 |
| 协议传输类型 | SNMP 传输协议类型。默认值:udp。 |
| 协议版本 | 选择 SNMP 版本,只能设置一个。默认值:v2c。 |
| SNMP 团体名 | 配置 SNMP 团体名。默认值:public。生产环境建议修改默认团体名。 |
配置完成后点击“保存”生效;点击“恢复默认值”可将本页配置恢复为出厂默认值。
# 监控数据
通过图表的方式展示系统资源、JVM、数据源、应用会话、HTTP通道、线程池等核心组件的实时数据,并提供 SQL 追踪、类加载跟踪、FullGC 监控等专项诊断能力。
# 系统资源
实时感知服务器节点的CPU负载、内存使用率及磁盘空间状态。
点击左侧菜单“监控诊断 → 监控数据”:
如果显示监控服务已关闭,需要在监控配置中开启系统资源监控
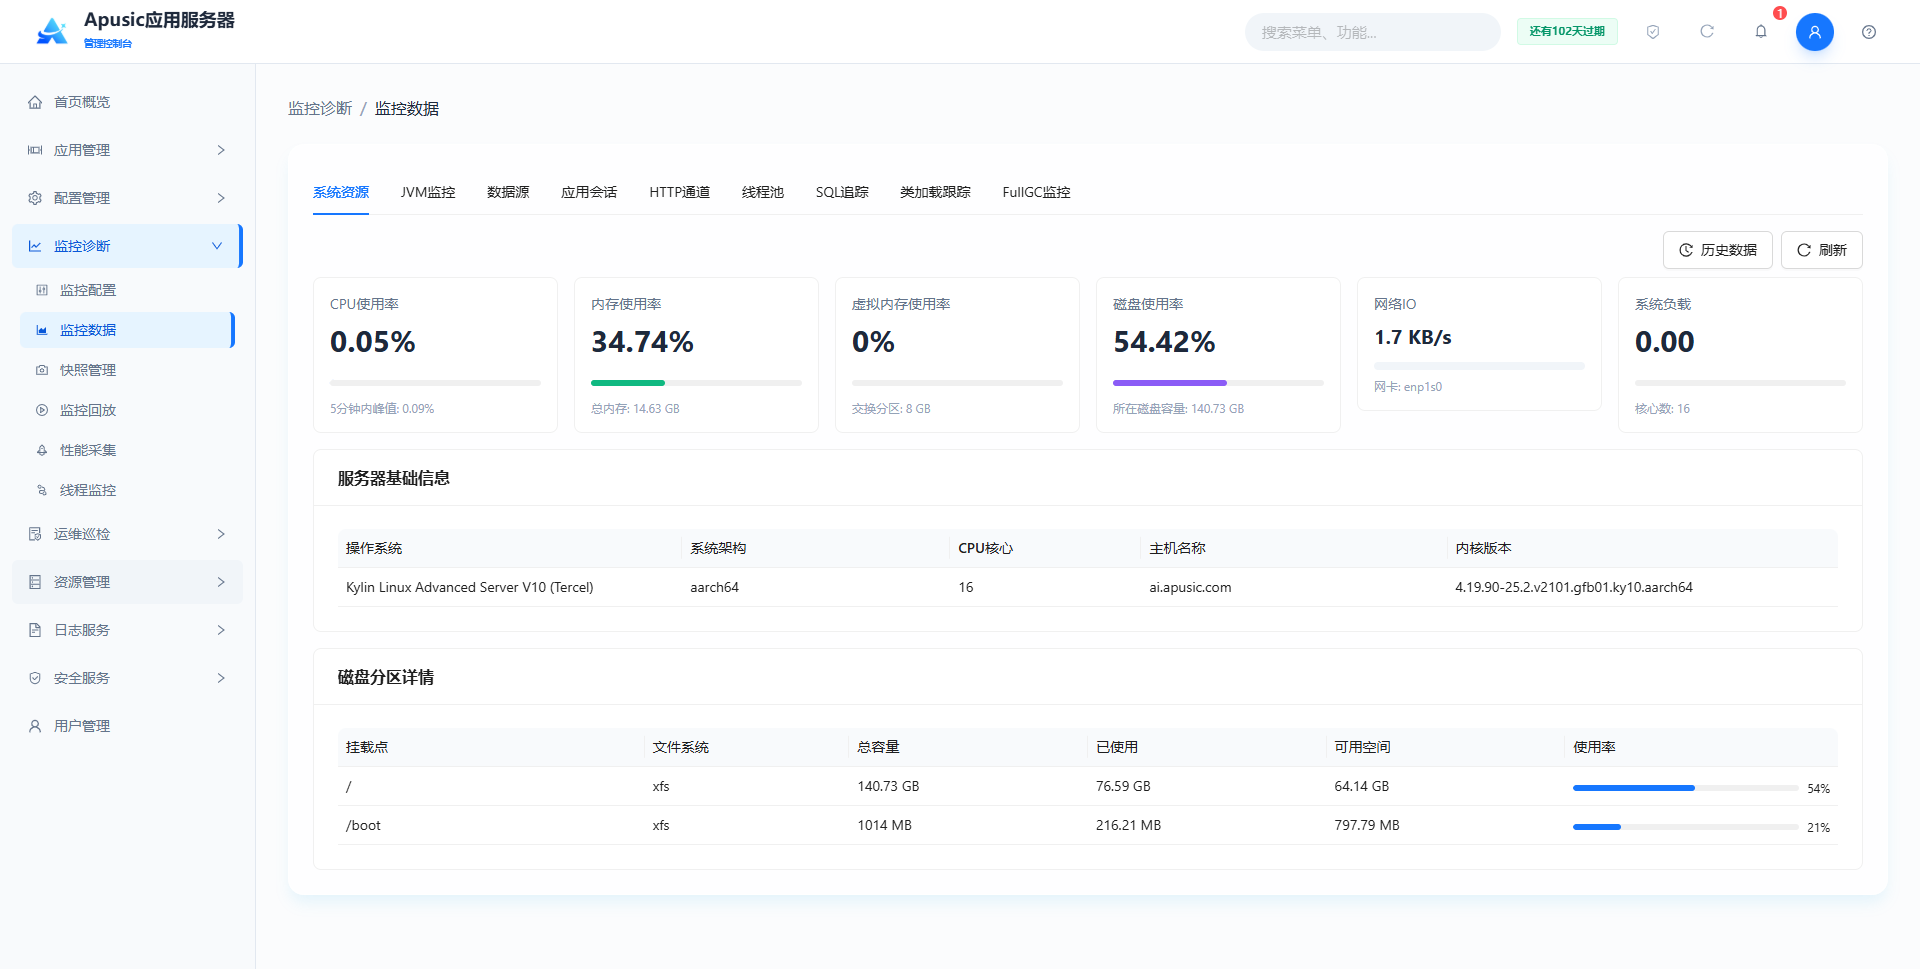
点击“历史数据”可以查看已监控到的历史数据。
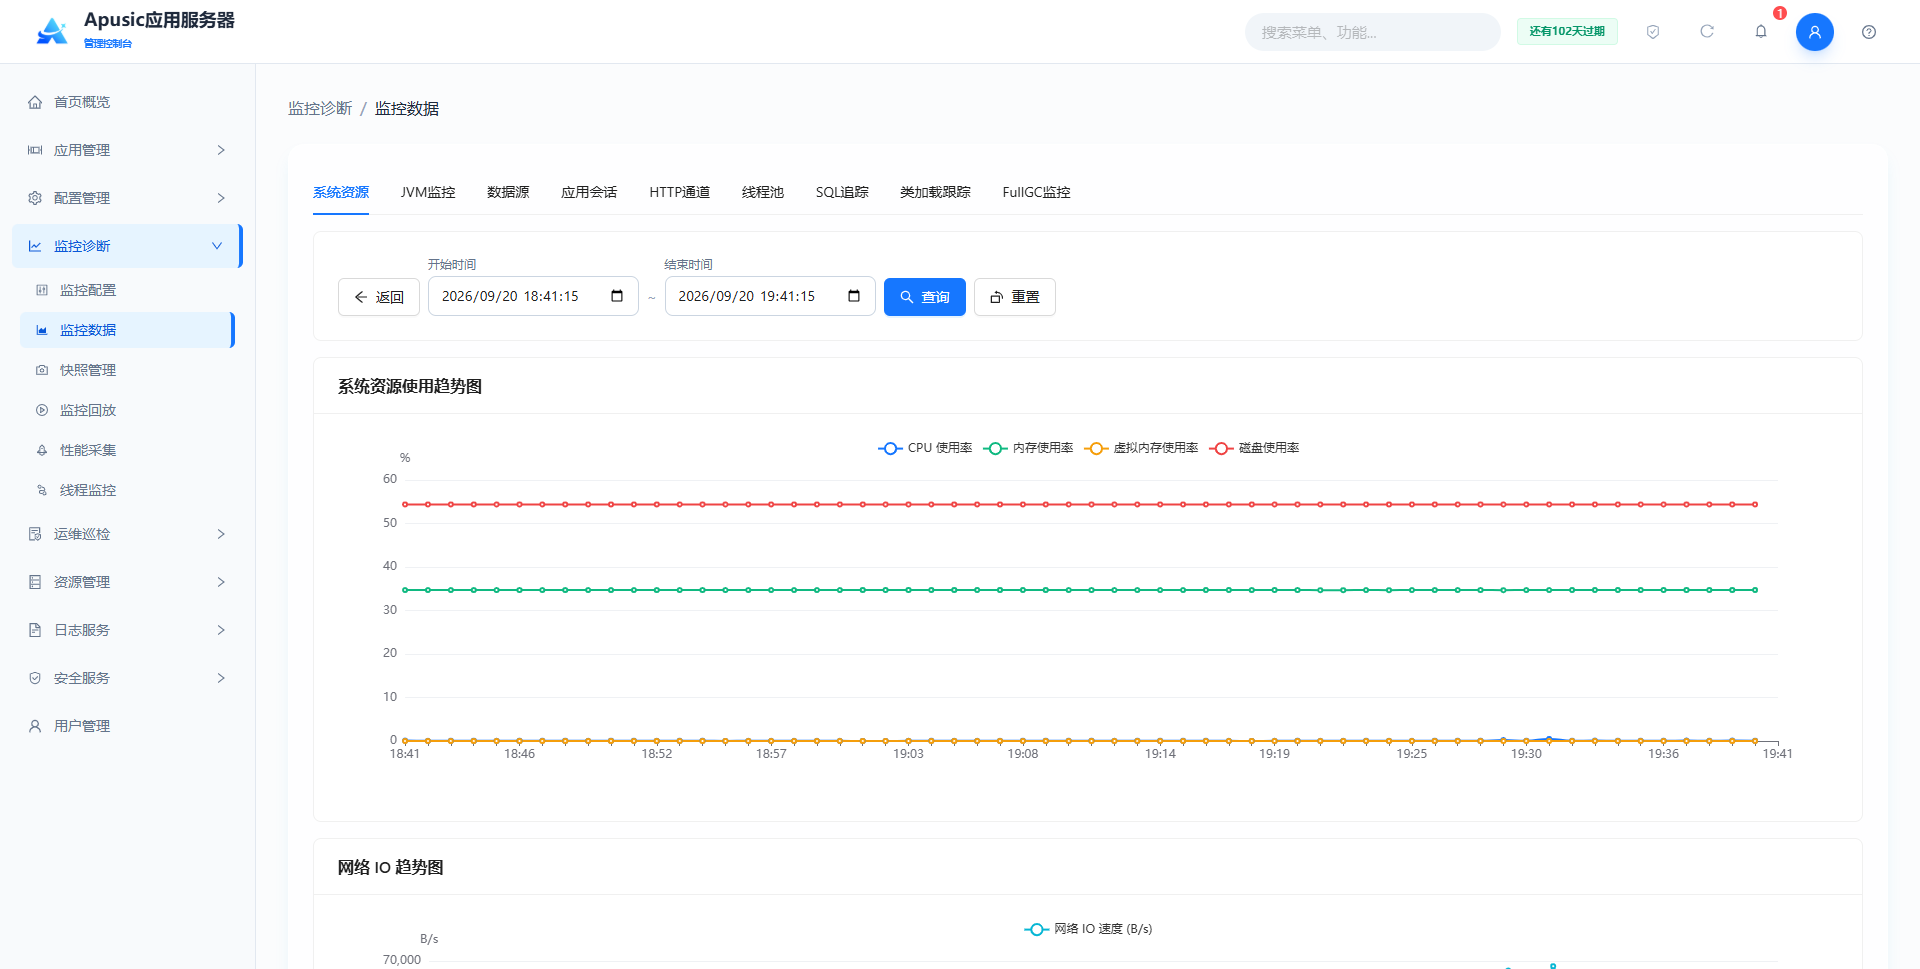
- CPU监控:实时监控系统整体CPU使用率;
- 内存监控:监控物理内存的总量、已用、空闲及缓存使用情况;监控交换分区(Swap)的使用率;
- 磁盘监控:监控所有挂载分区的空间使用率(%)及剩余可用空间(GB);
- **虚拟内存监控:**监控虚拟内存使用率;
- **服务器基础信息:**操作系统、CPU架构、CPU核心等;
- 系统负载: 15 分钟 CPU 任务队列平均负载;
- **网卡IO:**服务器网卡实时上下行流量速率;
# JVM 监控
展现JVM堆内存、非堆内存、类加载、线程状态及垃圾回收等关键指标。
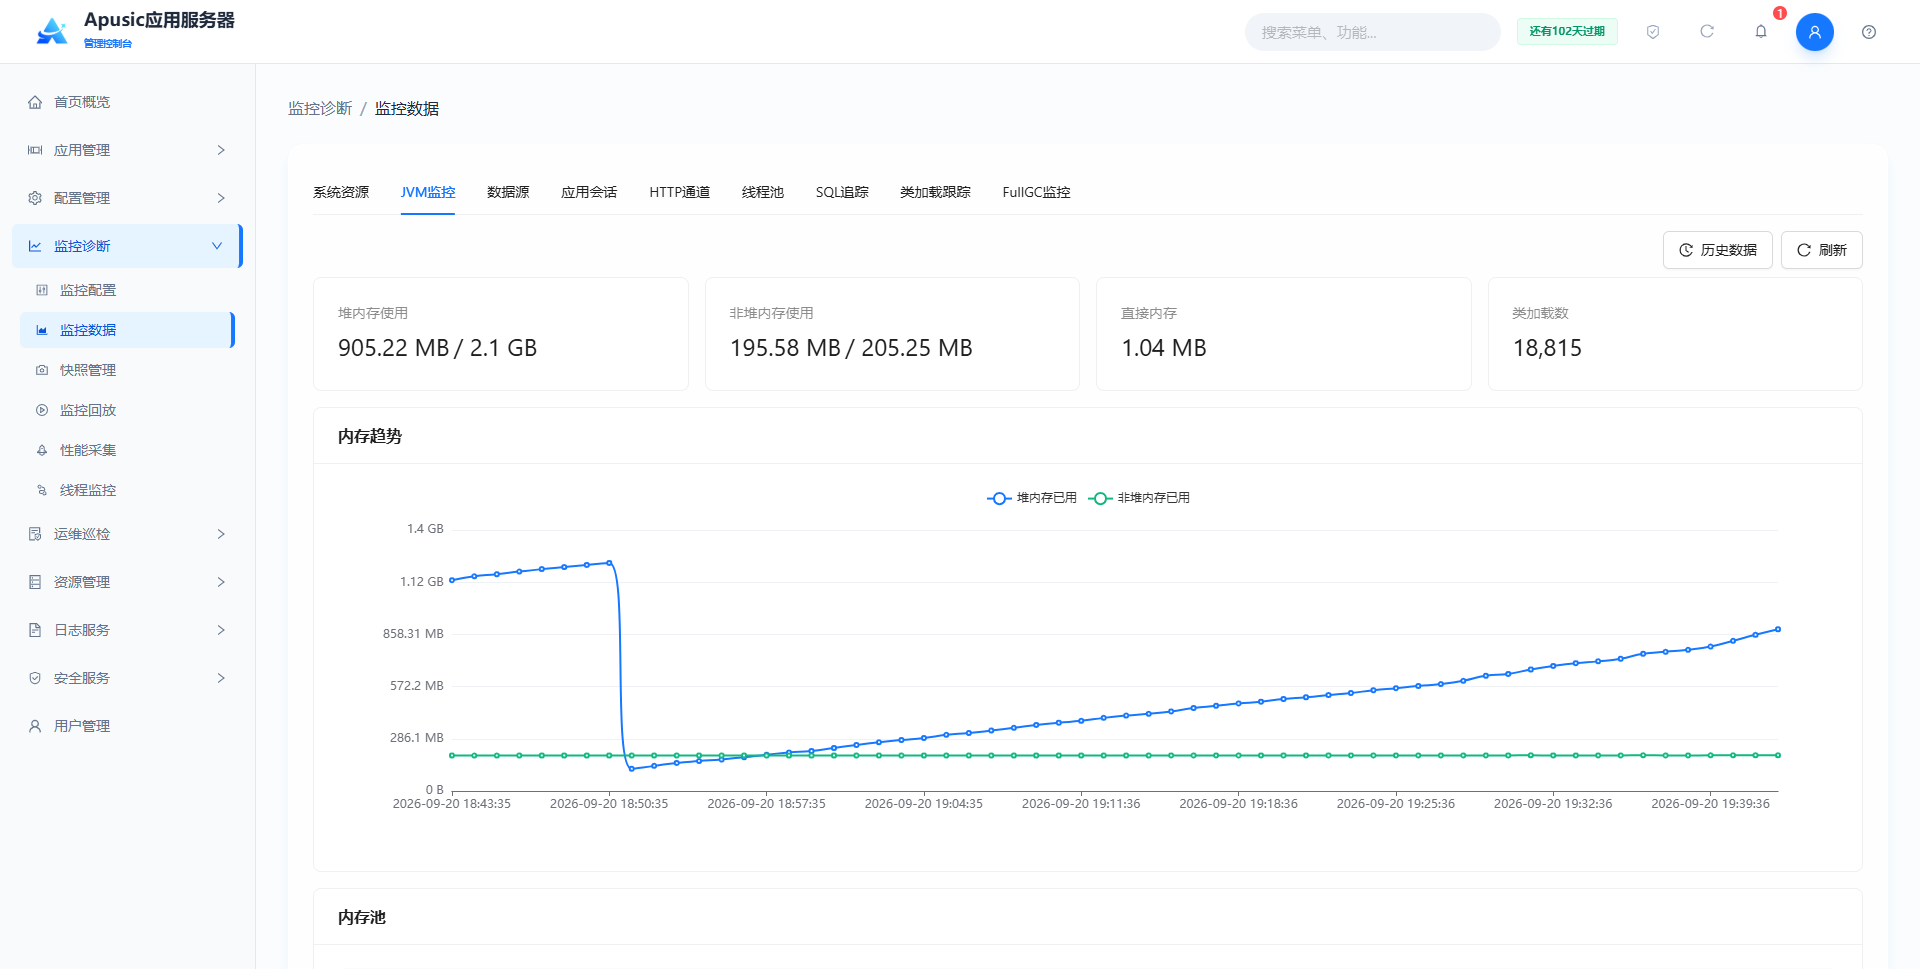
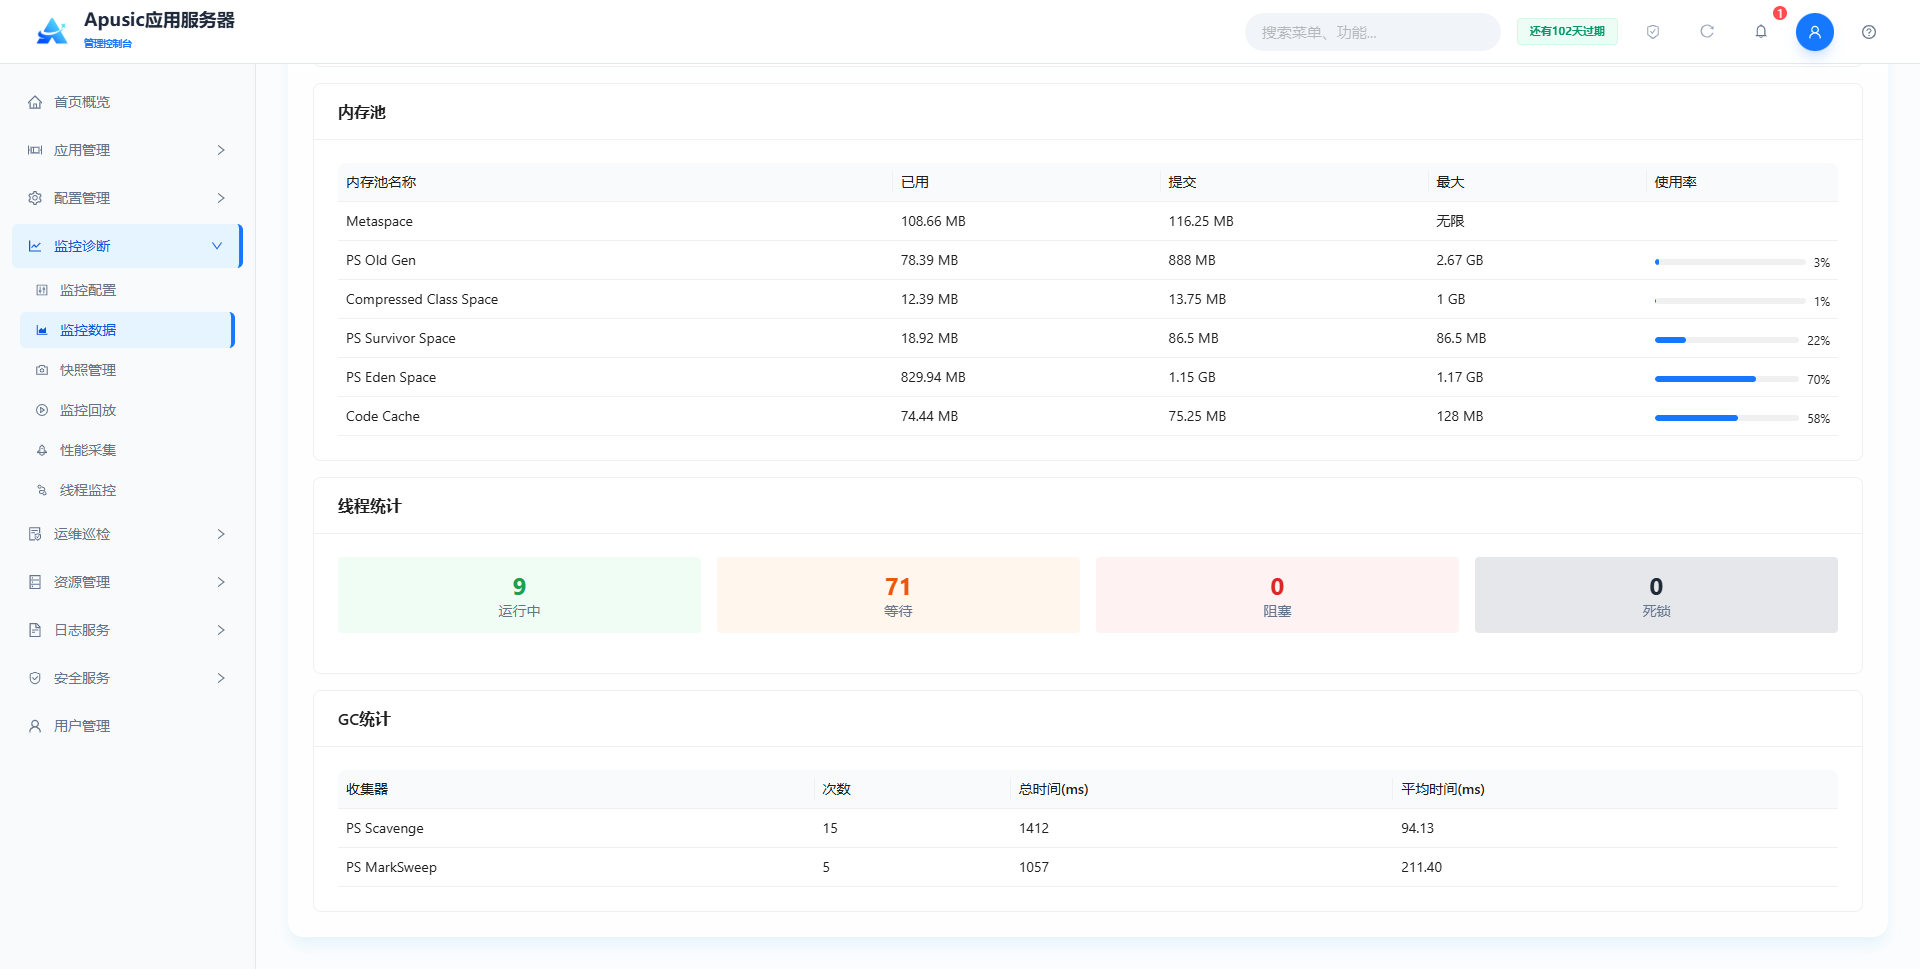
- 内存监控:区分堆内存与非堆内存、内存池(如Code Cache, Metaspace)细分监控。
- 线程监控:实时监控线程数量变化,提供死锁检测功能,并能查看线程详细堆栈。
- GC监控:监控Young GC和Full GC的频率与耗时。
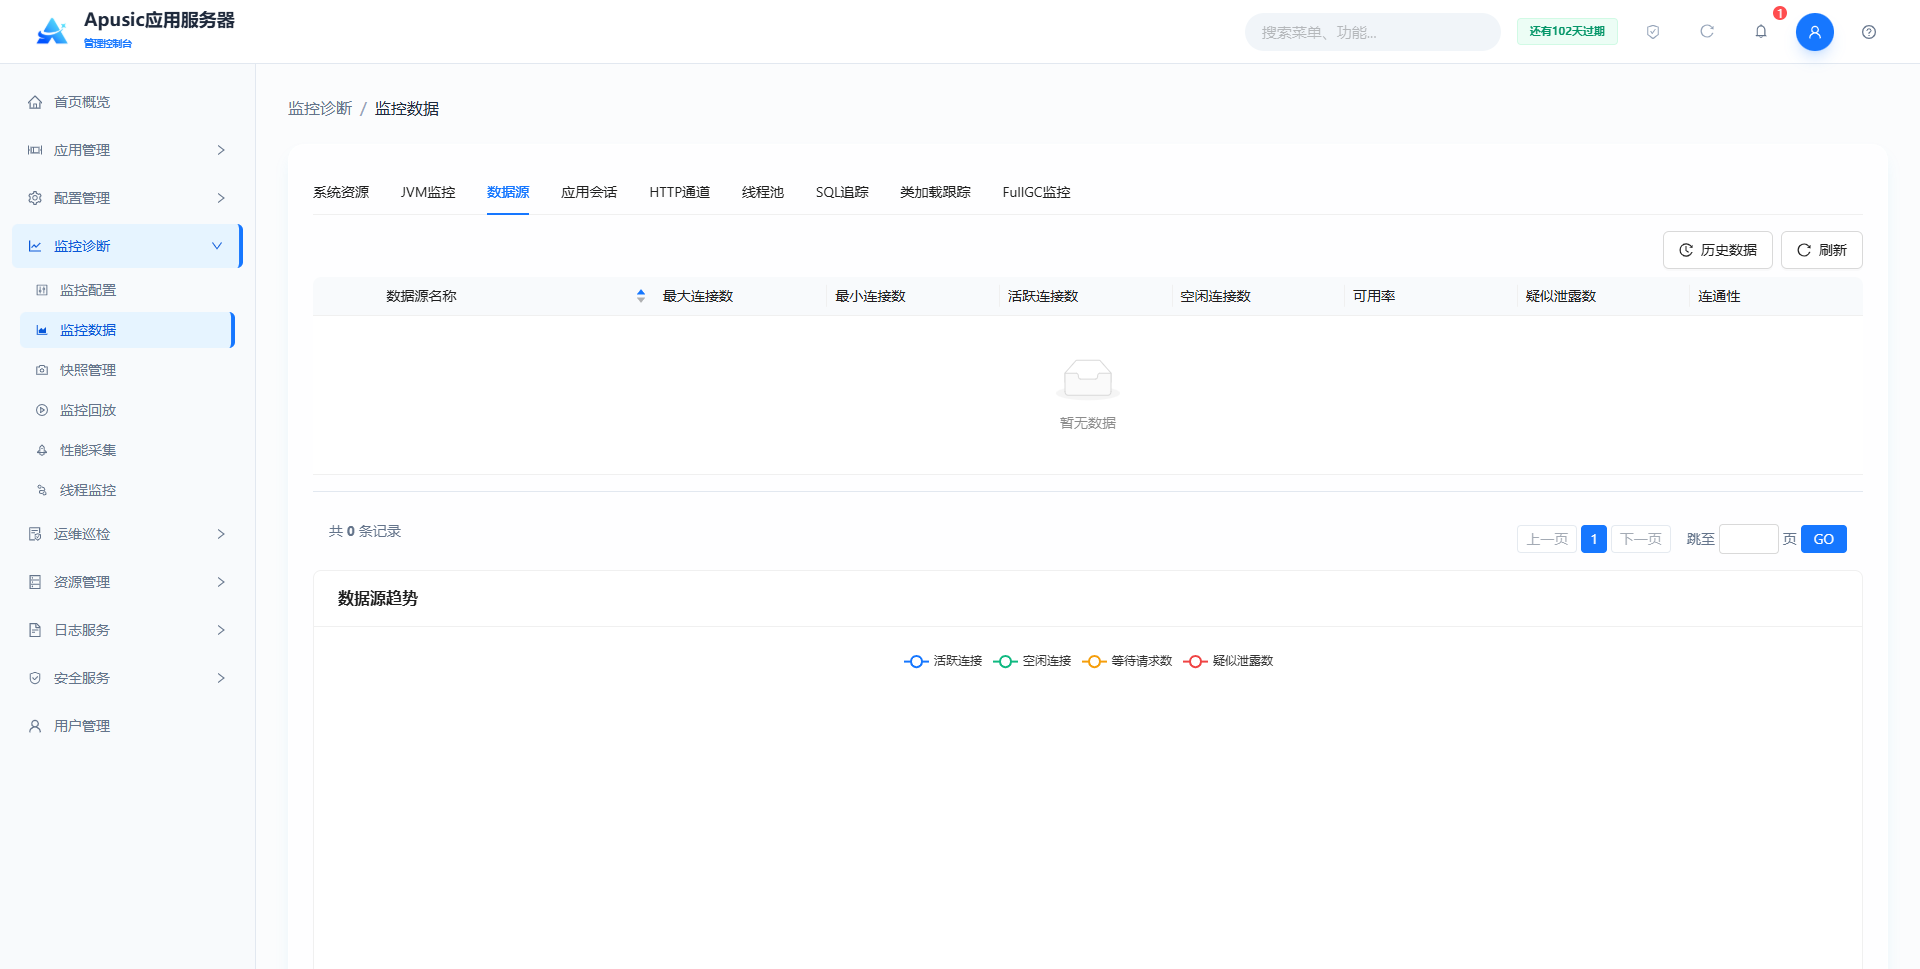
# 数据源监控
实时监控连接池的运行状态,监控当前活跃连接数、空闲连接数、等待获取连接数,疑似泄露数。
未配置数据源时,该页面显示“暂无数据”。
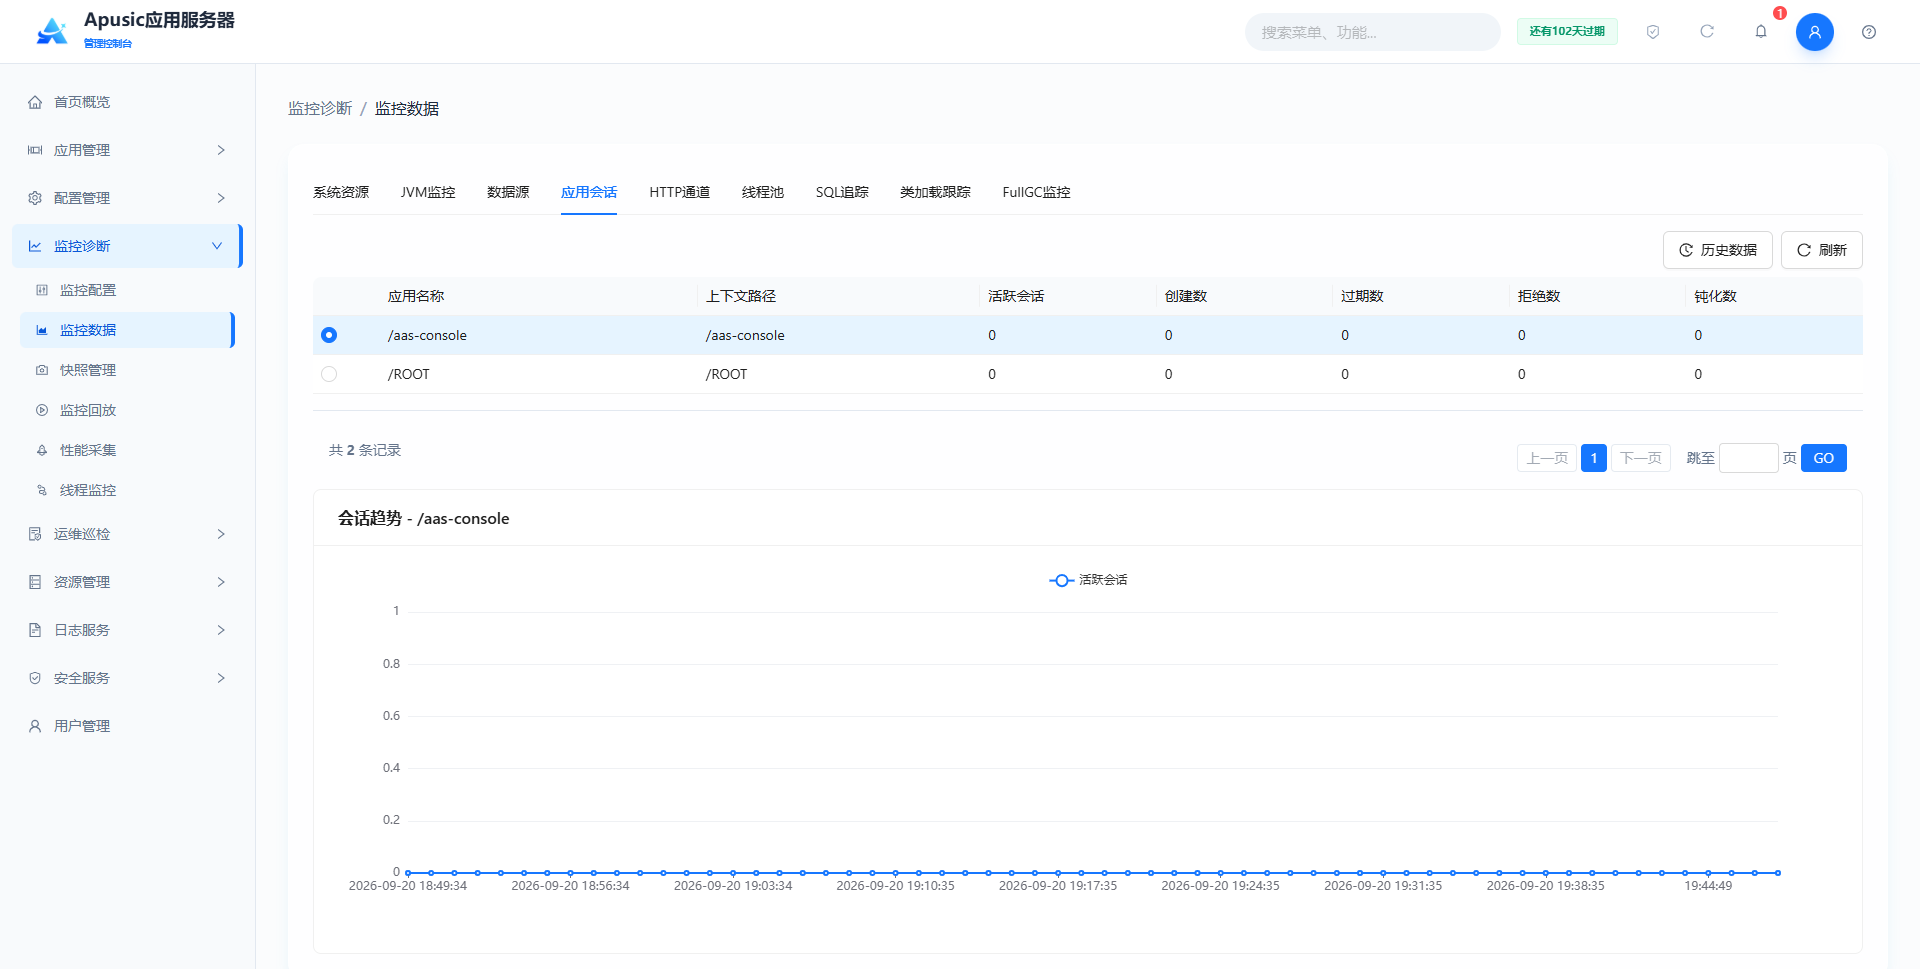
# 应用会话
实时监控每个应用当前创建会话数、过期会话数、活跃会话数、拒绝会话数、钝化会话数
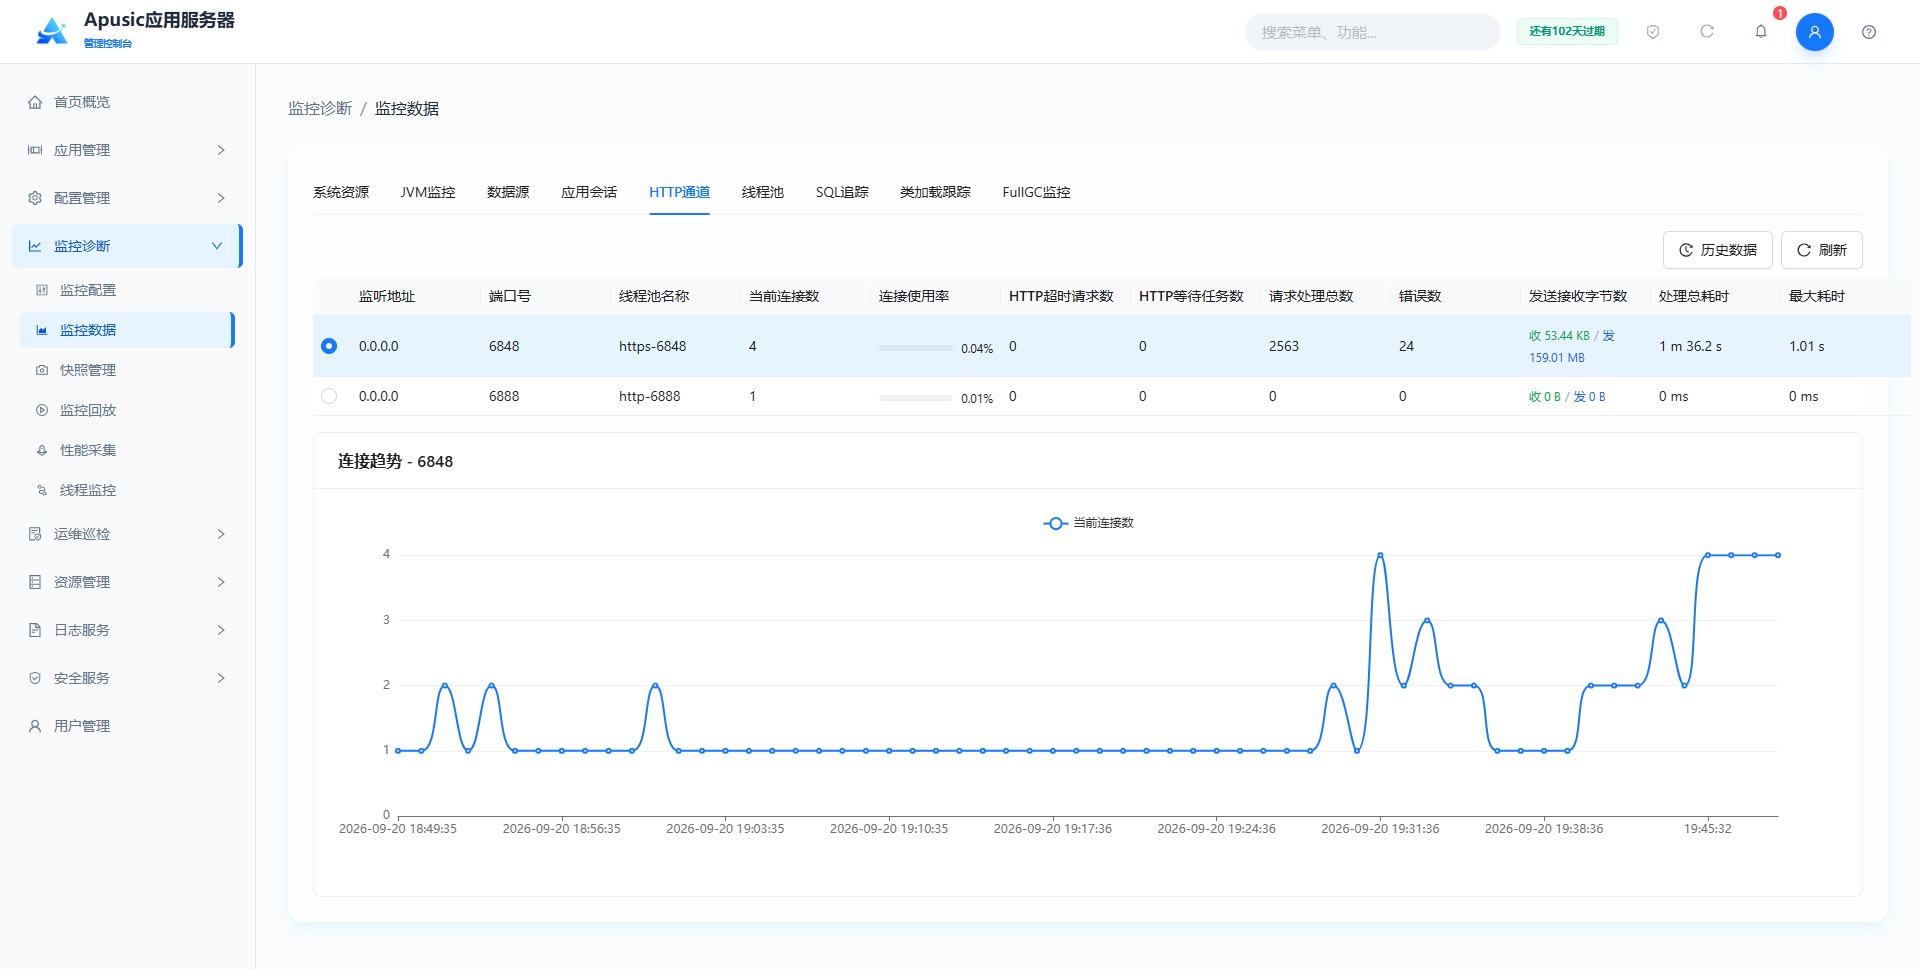
# HTTP通道
实时监控当前连接数、请求处理总数、错误数、发送接收字节数、处理总耗时、最大耗时。
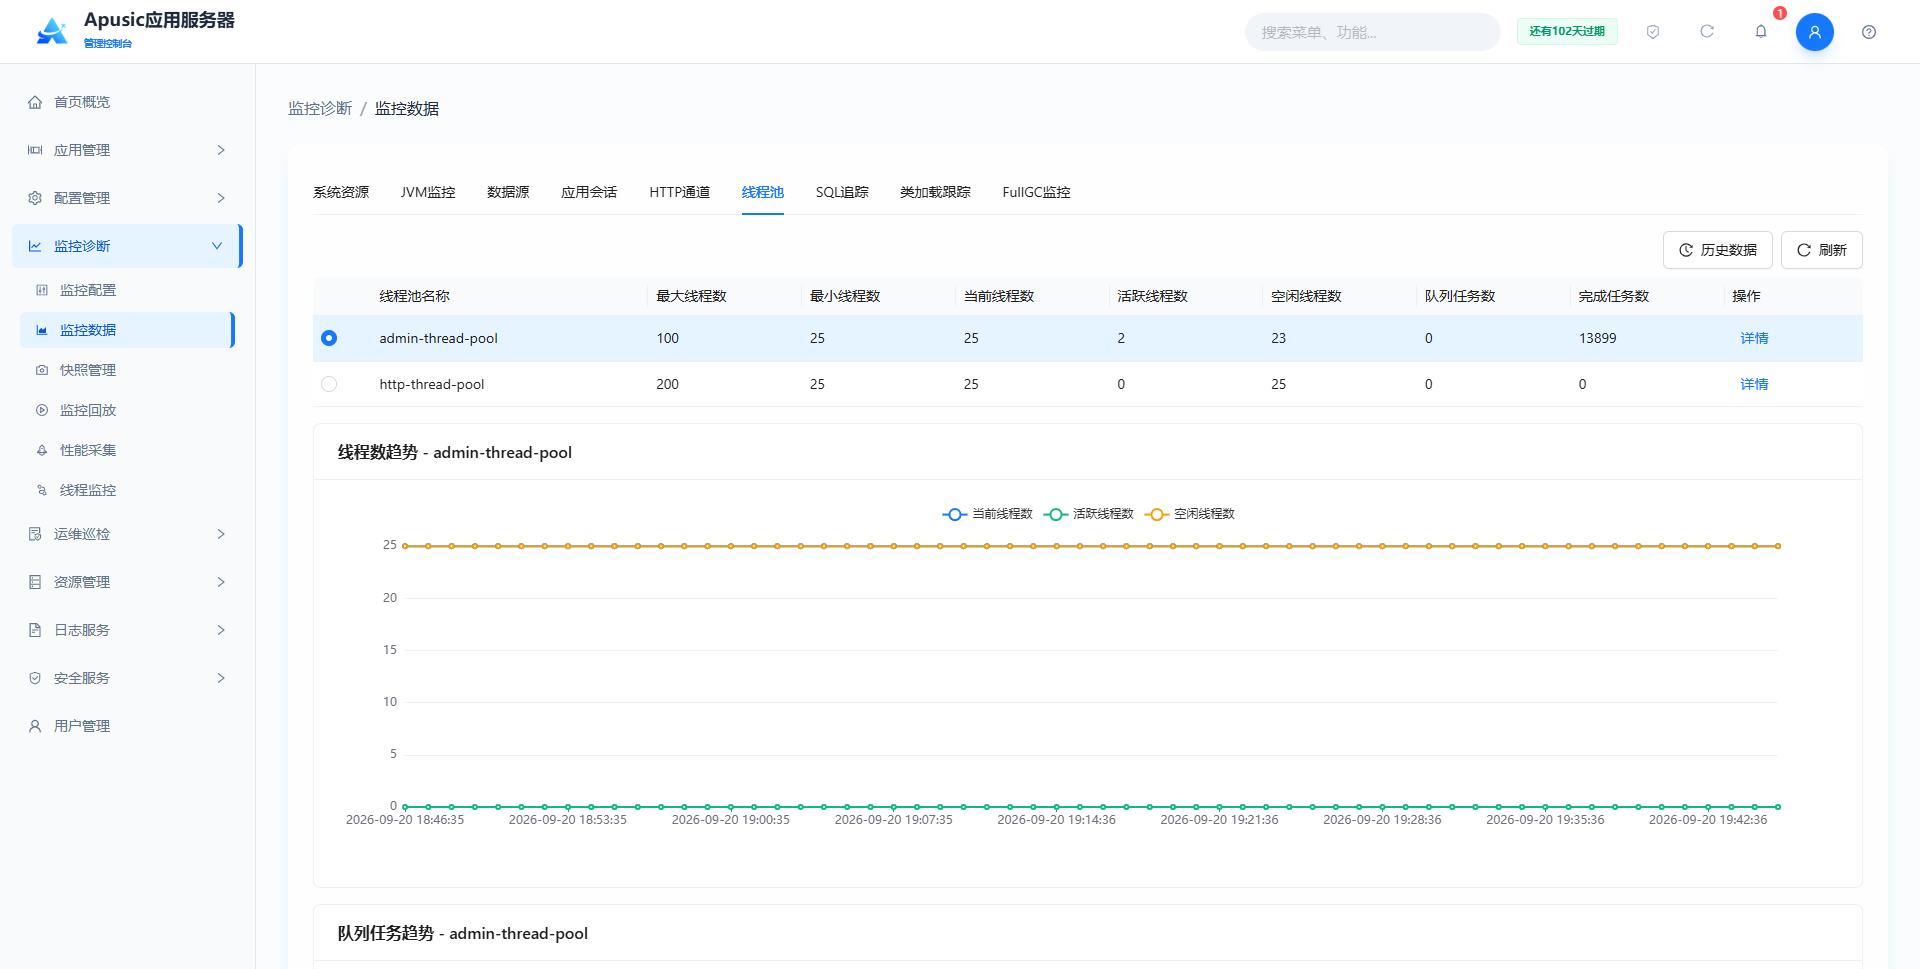
# 线程池
实时采集并展示线程池的运行状态,包括核心配置(最大/最小线程数)及运行时指标(活跃线程、空闲线程、任务队列积压等)。
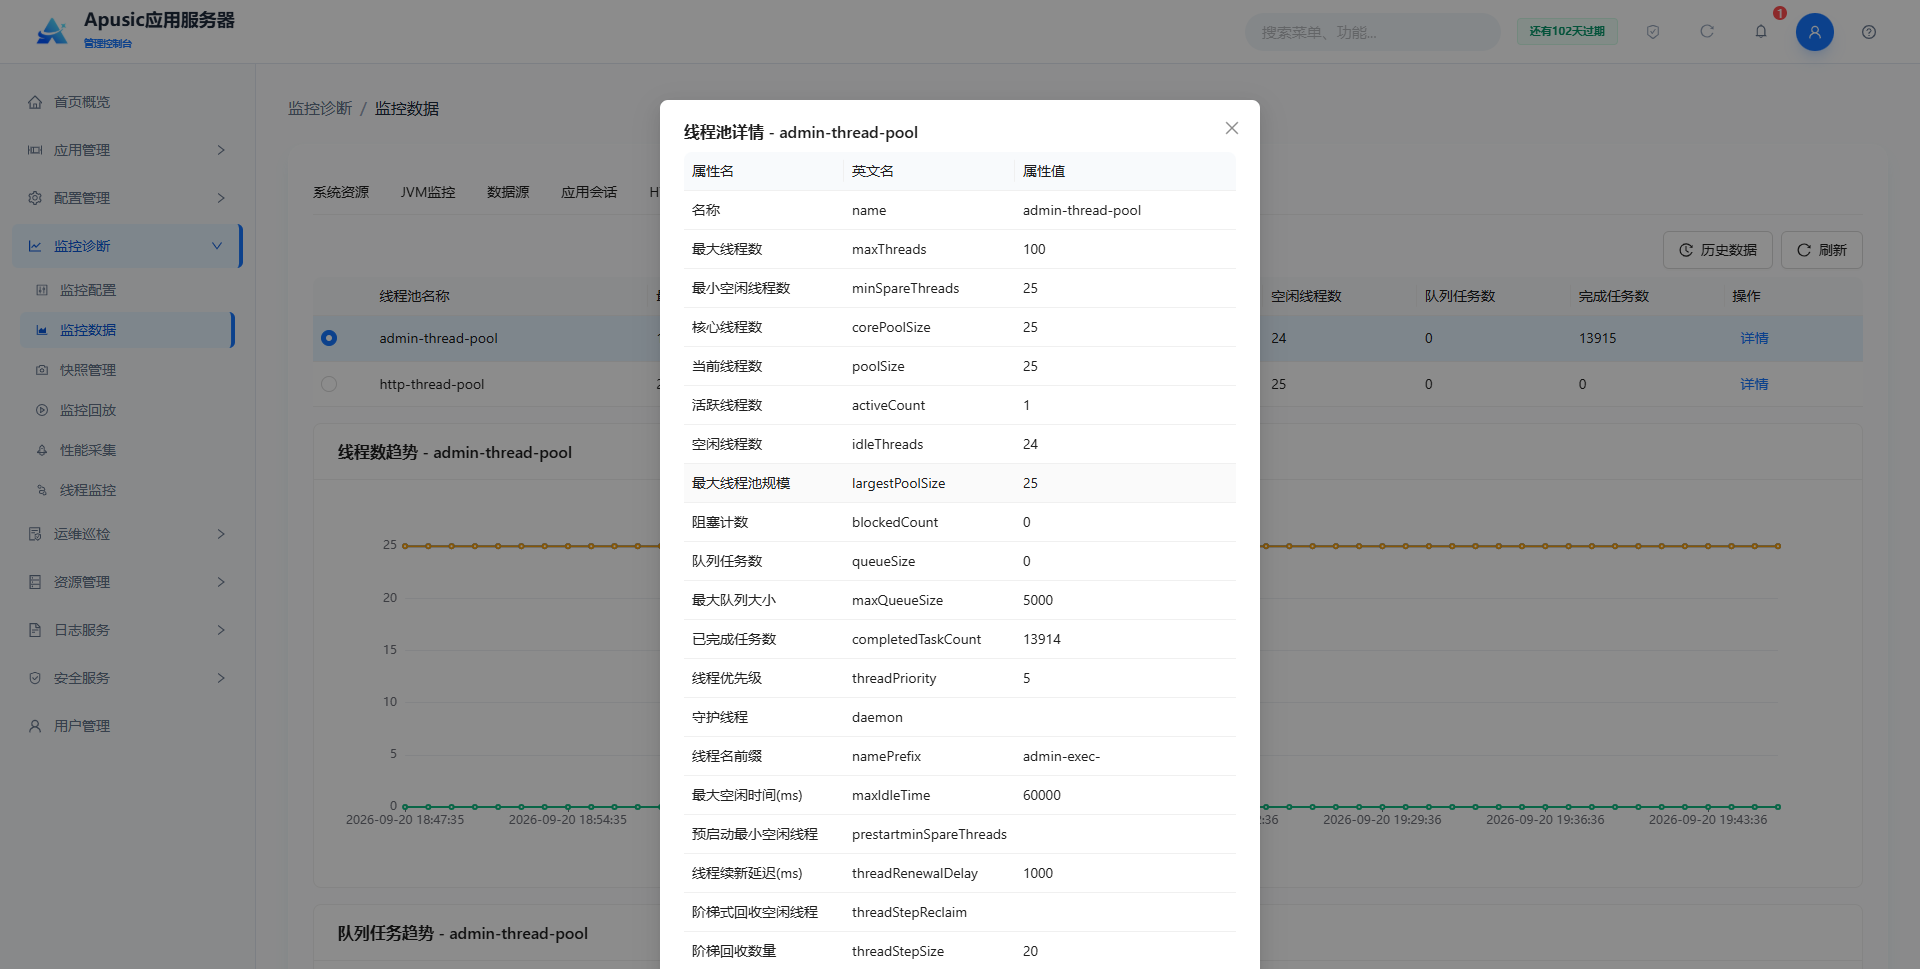
点击“详情”,展示线程池其他监控内容。
# SQL 追踪
SQL 追踪用于捕获通过数据源执行的 SQL 语句及其耗时,帮助定位慢 SQL 与数据库访问性能问题。
点击左侧菜单“监控诊断 → 监控数据”,切换到“SQL追踪”页签:
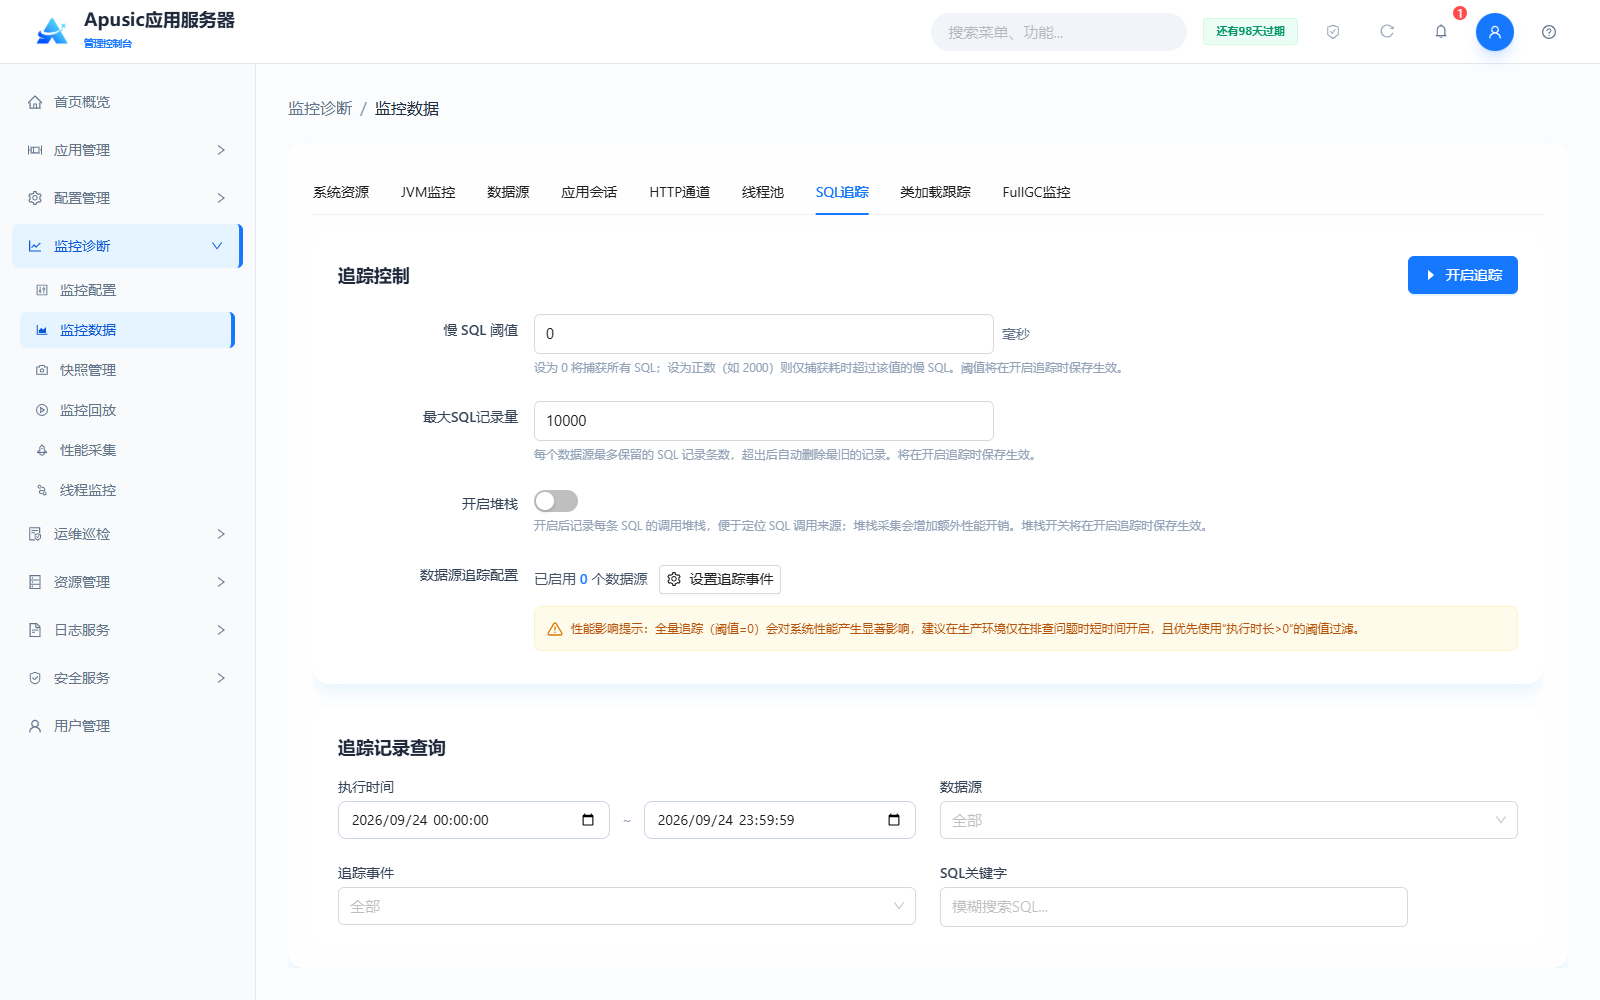
追踪控制
| 配置名称 | 说明 |
|---|---|
| 慢 SQL 阈值 | 单位毫秒。设为 0 将捕获所有 SQL;设为正数(如 2000)则仅捕获耗时超过该值的慢 SQL。阈值将在开启追踪时保存生效。默认值:0。 |
| 最大SQL记录量 | 每个数据源最多保留的 SQL 记录条数,超出后自动删除最旧的记录。将在开启追踪时保存生效。默认值:10000。 |
| 开启堆栈 | 开启后记录每条 SQL 的调用堆栈,便于定位 SQL 调用来源;堆栈采集会增加额外性能开销。堆栈开关将在开启追踪时保存生效。默认值:关闭。 |
| 数据源追踪配置 | 点击“设置追踪事件”,在弹出的“数据源追踪参数设置”对话框中按数据源配置需要追踪的事件;未配置数据源时提示“暂无数据源”。 |
性能影响提示:全量追踪(阈值=0)会对系统性能产生显著影响,建议在生产环境仅在排查问题时短时间开启,且优先使用“执行时长>0”的阈值过滤。
点击“开启追踪”开始捕获 SQL;再次点击可停止追踪。
追踪记录查询
支持按执行时间范围、数据源、追踪事件、SQL关键字(模糊搜索)组合查询追踪记录;追踪记录列表字段包括:追踪事件、SQL语句、执行次数、执行时长(ms)、最大时长(ms)、执行时间、所属数据源、操作。点击“导出”可将追踪记录导出到本地,点击“刷新”获取最新记录。
# 类加载跟踪
类加载跟踪用于查看服务器内类加载器的层级结构及各类加载器的详细信息,帮助排查类冲突、类加载顺序等问题。
点击左侧菜单“监控诊断 → 监控数据”,切换到“类加载跟踪”页签:
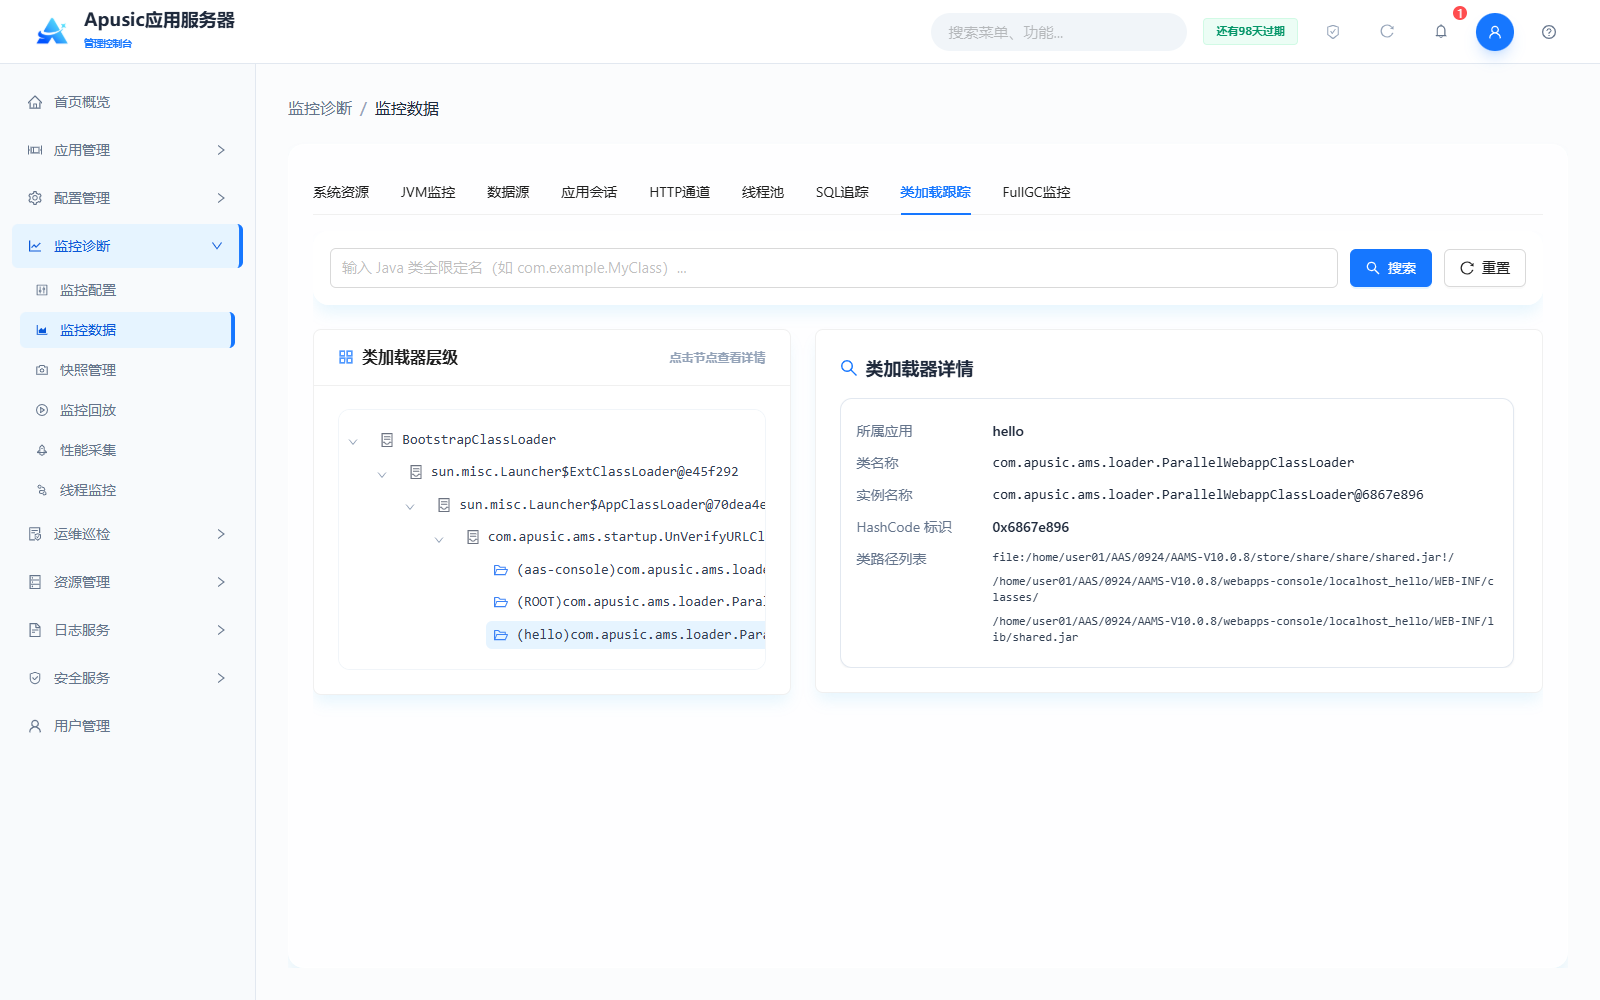
- 页面上方支持输入 Java 类全限定名(如
com.example.MyClass)进行搜索,点击“重置”清空搜索条件; - 左侧“类加载器层级”树展示从 BootstrapClassLoader 到各应用类加载器的层级结构,点击节点可在右侧查看详情;
- 右侧“类加载器详情”展示所选类加载器的所属应用、类名称、实例名称、HashCode 标识及类路径列表。
# FullGC 监控
FullGC 监控用于实时捕获 Full GC / Mixed GC 事件,辅助分析内存问题。
点击左侧菜单“监控诊断 → 监控数据”,切换到“FullGC监控”页签,点击“开启监控”开始捕获 GC 事件:
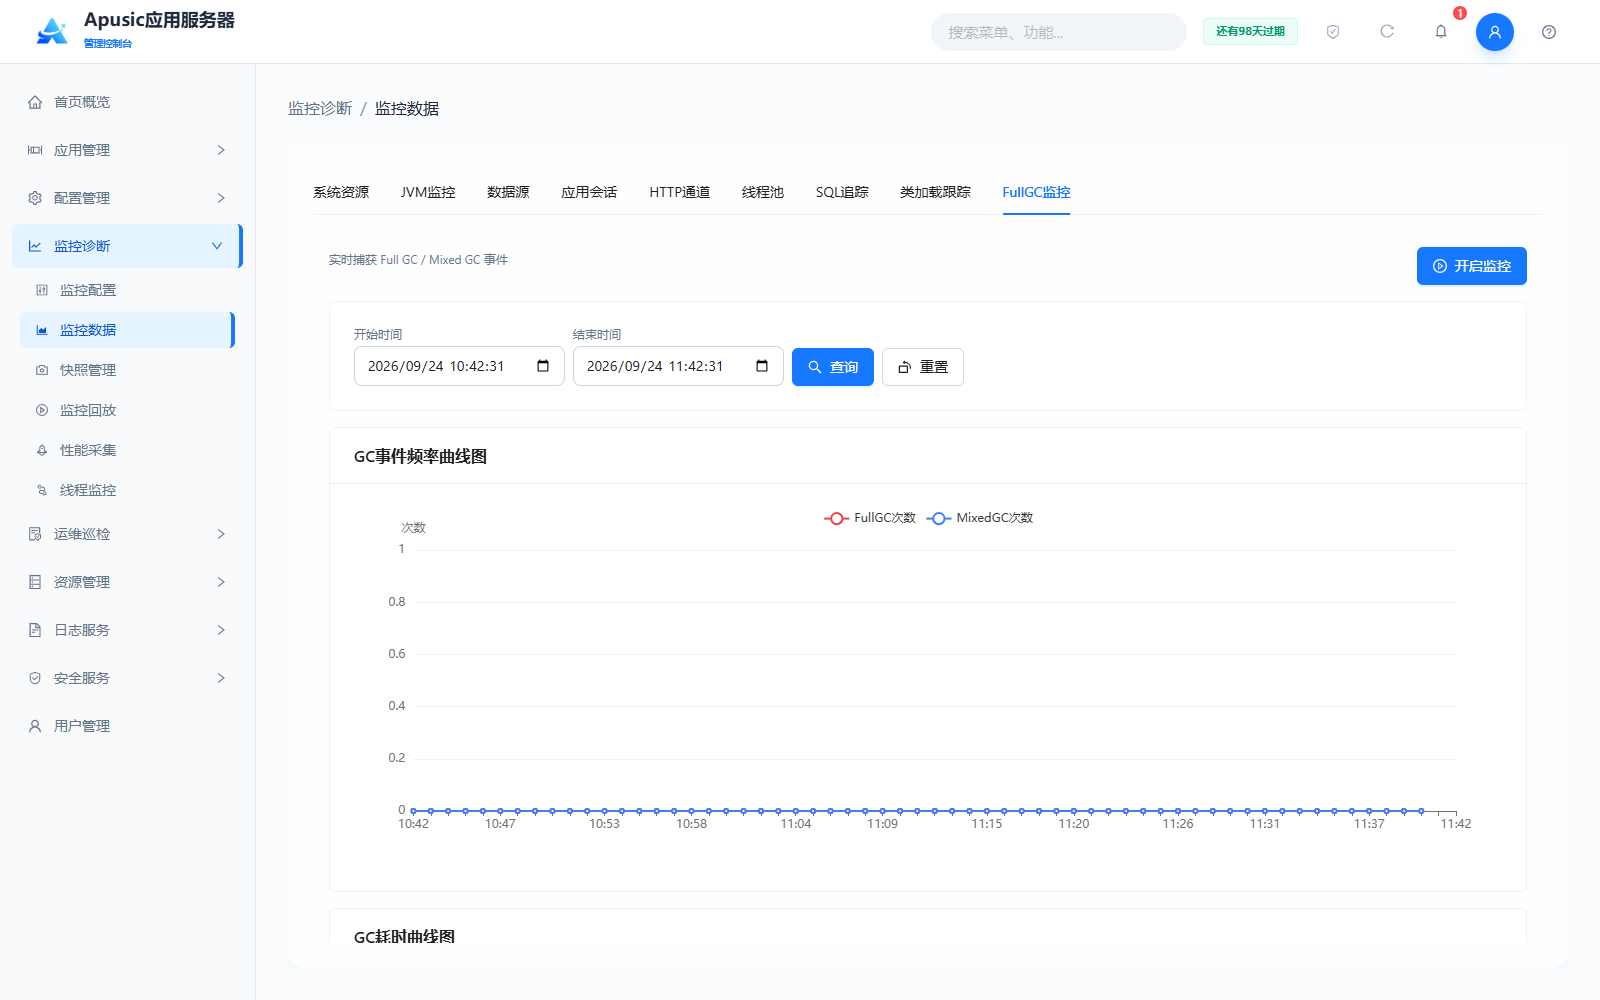
页面内容说明:
- 查询条件:支持按开始时间、结束时间筛选 GC 事件,点击“查询”执行筛选,点击“重置”恢复默认时间范围;
- GC事件频率曲线图:展示 FullGC 次数与 MixedGC 次数随时间的变化趋势;
- GC耗时曲线图:展示 GC 耗时随时间的变化趋势;
- 内存区域使用率:展示各内存区域的使用情况;
- GC 事件详情与诊断:列表字段包括开始时间、GC 类型、持续时长(ms)、触发原因、回收前/后(MB)、累计次数、操作;支持导出 CSV、关联查看 Heap Dump。
# 快照管理
快照管理用于一键打包导出服务器的诊断信息,便于问题上报与离线分析。支持手动生成快照,也支持配置自动快照策略。
点击左侧菜单“监控诊断 → 快照管理”,页面包含“快照列表”和“自动快照”两个页签。
# 快照列表
“快照列表”页签展示历次生成的快照:
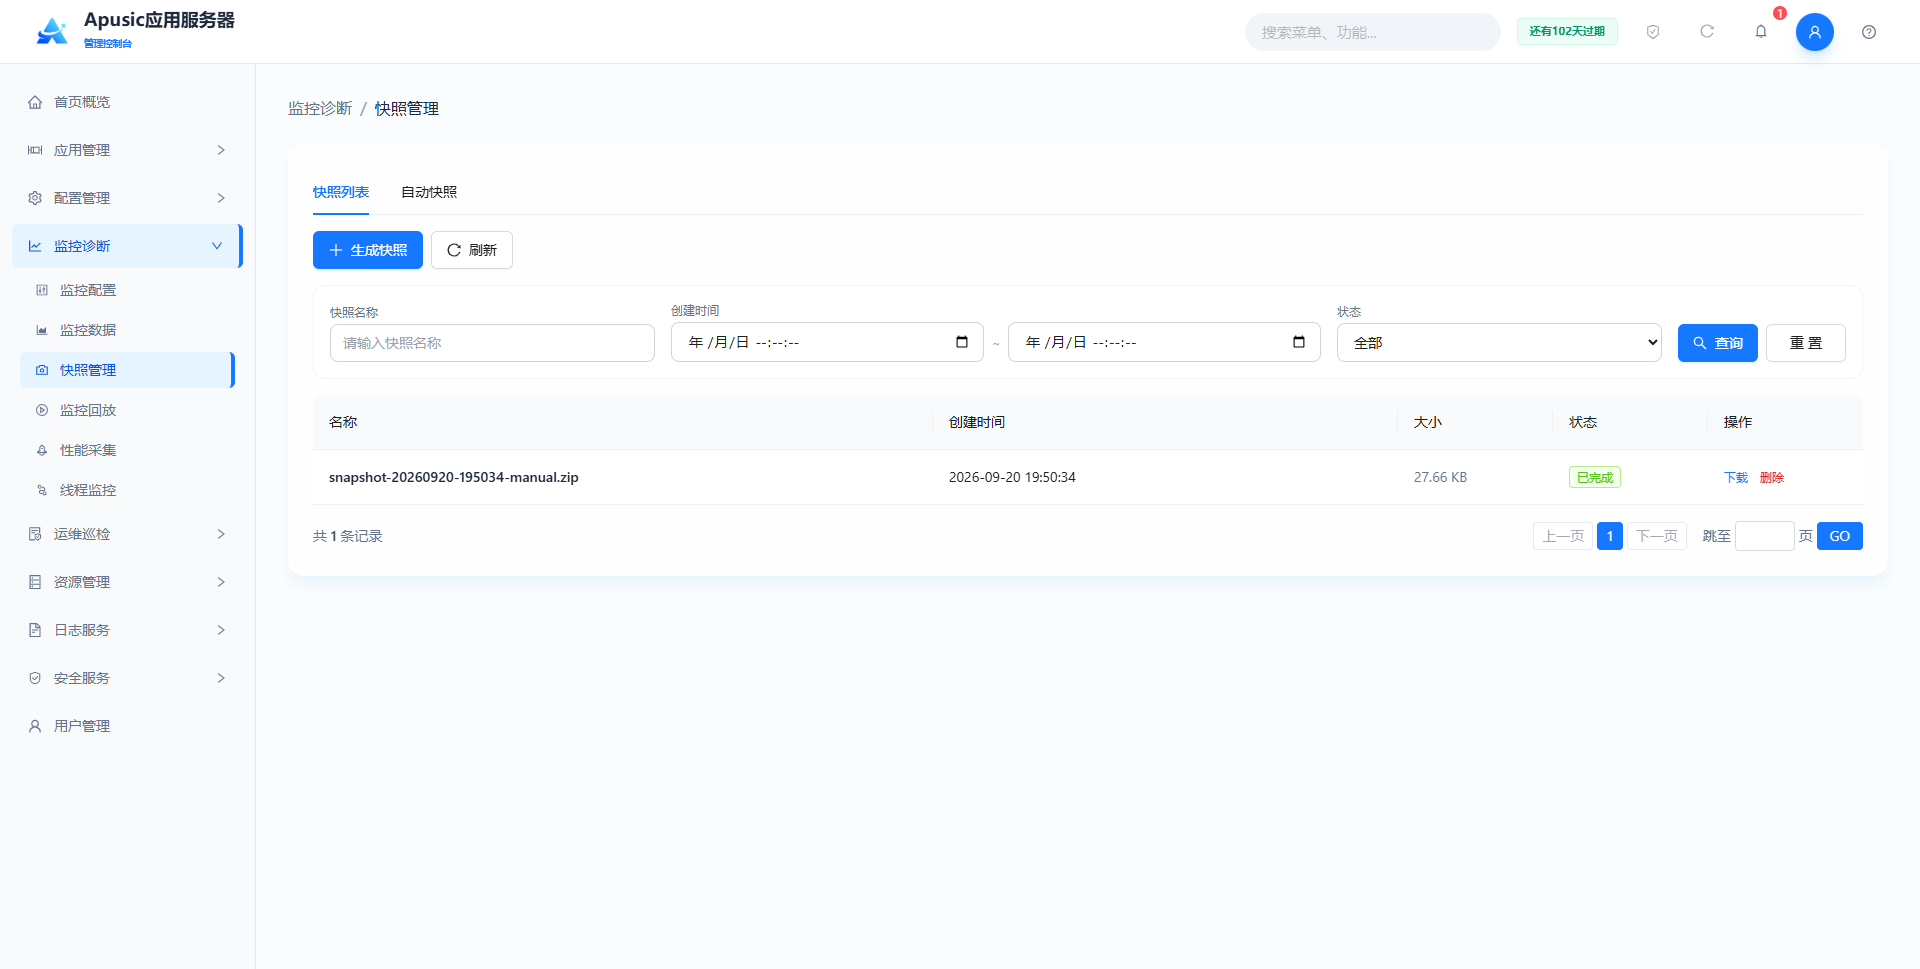
查询条件
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 快照名称 | 按快照名称模糊查询 | snapshot-2026 |
| 创建时间 | 按创建时间范围筛选 | 2026-09-01 ~ 2026-09-21 |
| 状态 | 按快照状态筛选,可选全部 / 等待中 / 生成中 / 已完成 / 生成失败 / 部分失败 | 全部 |
列表字段
| 字段 | 说明 |
|---|---|
| 名称 | 快照名称 |
| 创建时间 | 快照的创建时间 |
| 大小 | 快照包的大小 |
| 状态 | 等待中 / 生成中 / 已完成 / 生成失败 / 部分失败 |
| 操作 | 下载 / 删除 |
# 生成快照
点击“生成快照”,可勾选需要打包的诊断内容并配置对应参数:
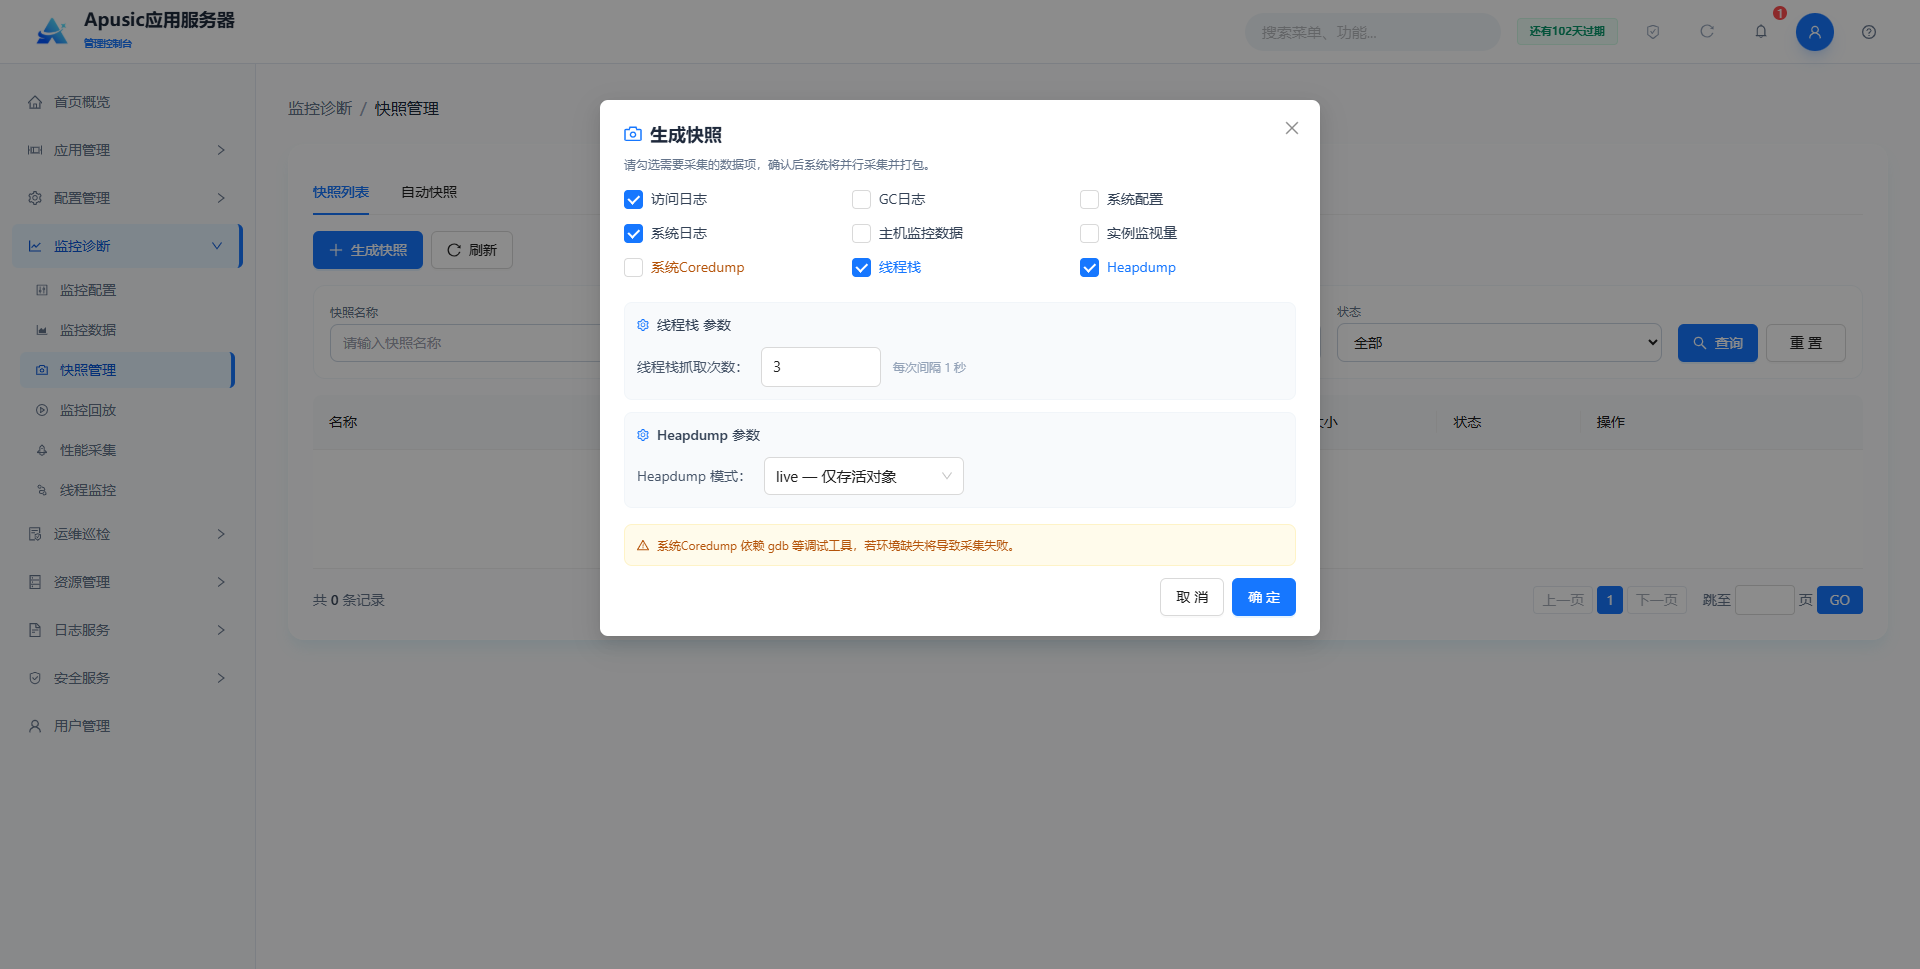
可勾选的快照内容:
| 快照内容 | 说明 |
|---|---|
| 访问日志 | 打包 HTTP 访问日志 |
| GC日志 | 打包垃圾回收日志 |
| 系统配置 | 打包服务器配置信息 |
| 系统日志 | 打包系统运行日志 |
| 主机监控数据 | 打包主机资源监控数据 |
| 实例监视量 | 打包实例监控指标数据 |
| 系统Coredump | 打包系统核心转储文件(依赖 gdb 等调试工具,页面会给出提示) |
| 线程栈 | 打包线程堆栈信息,可配置抓取次数(默认3次)及每次抓取间隔(默认1秒) |
| Heapdump | 打包堆转储文件,支持选择模式(live:仅存活对象) |
配置完成后点击确定生成快照,快照生成中状态为“生成中”,完成后状态变为“已完成”。
# 下载与删除快照
- 下载:在快照列表操作列点击“下载”,将快照包下载到本地用于问题上报与离线分析;
- 删除:在快照列表操作列点击“删除”,在确认对话框中确认后删除快照包。
# 自动快照
“自动快照”页签用于配置自动快照策略,包含基本策略与触发条件两部分:
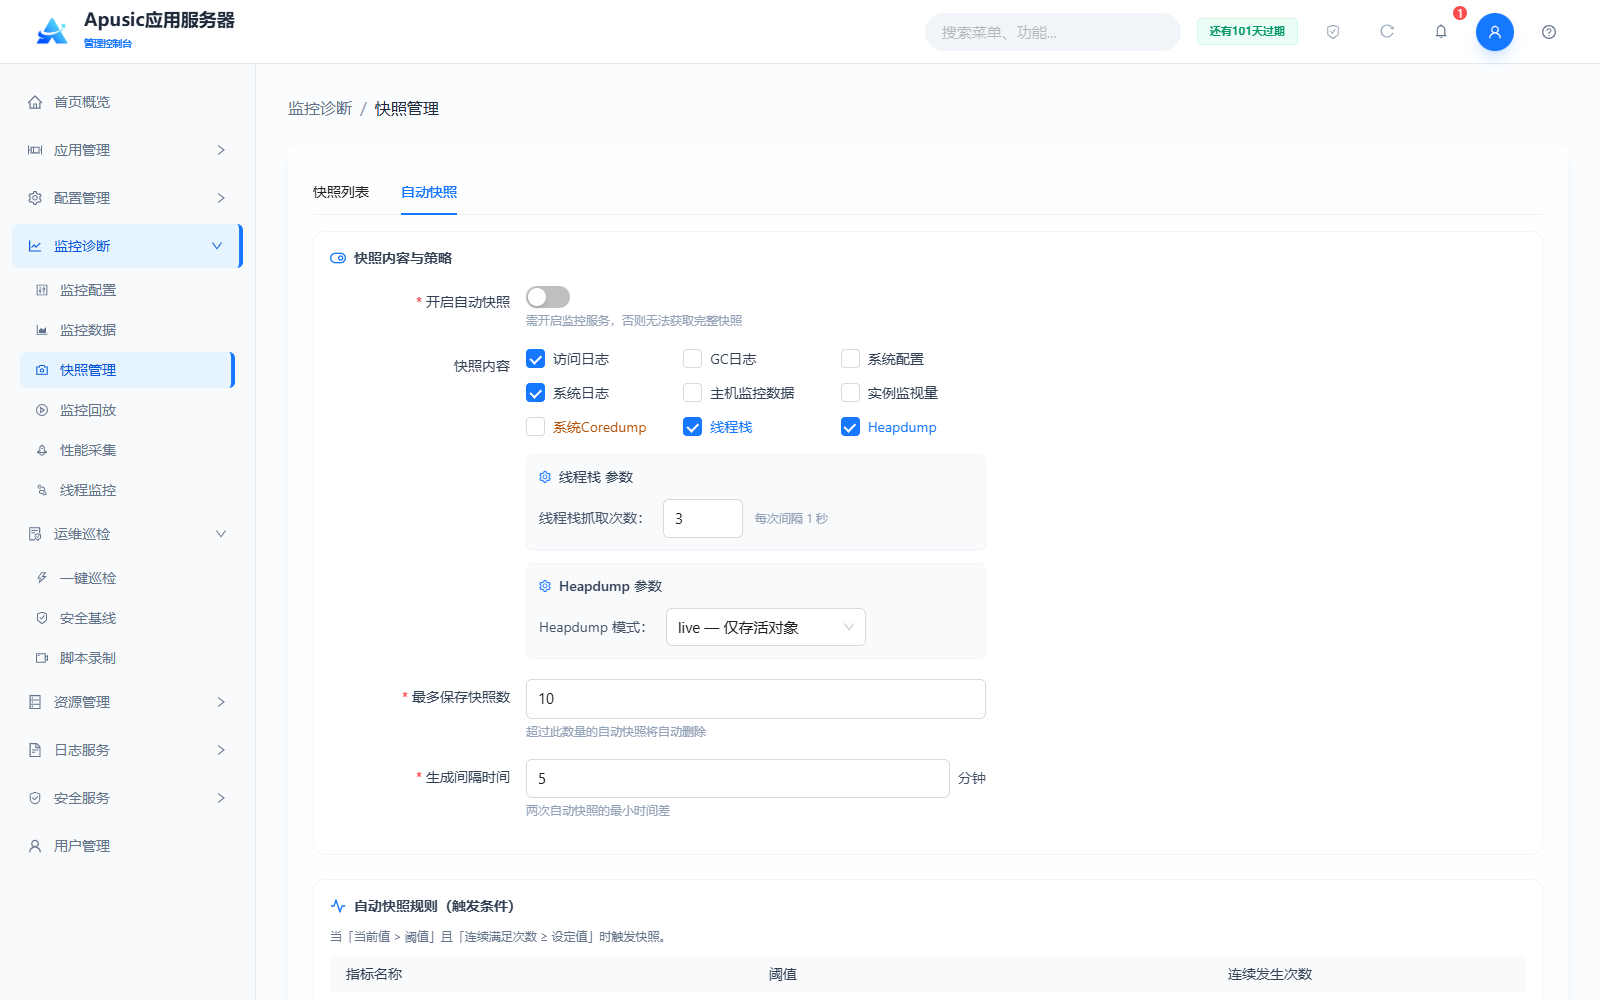
| 配置名称 | 说明 |
|---|---|
| 开启自动快照 | 自动快照总开关;需开启监控服务,否则无法获取完整快照 |
| 快照内容 | 勾选自动快照打包的内容(访问日志、GC日志、系统配置、系统日志、主机监控数据、实例监视量、系统Coredump、线程栈、Heapdump),线程栈可配置抓取次数(默认 3 次、每次间隔 1 秒),Heapdump 可配置模式(live:仅存活对象) |
| 最多保存快照数 | 自动快照保留数量上限,超过此数量的自动快照将自动删除 |
| 生成间隔时间 | 两次自动快照的最小时间差,单位分钟 |
| 触发条件 | 当「当前值 > 阈值」且「连续满足次数 ≥ 设定值」时触发快照;可按指标(如 CPU使用率、内存使用率等)配置阈值与连续发生次数 |
# 监控回放
监控回放以时间轴回放的方式展示历史监控数据,便于回溯分析某一时间段内的系统运行状态。
点击左侧菜单“监控诊断 → 监控回放”:
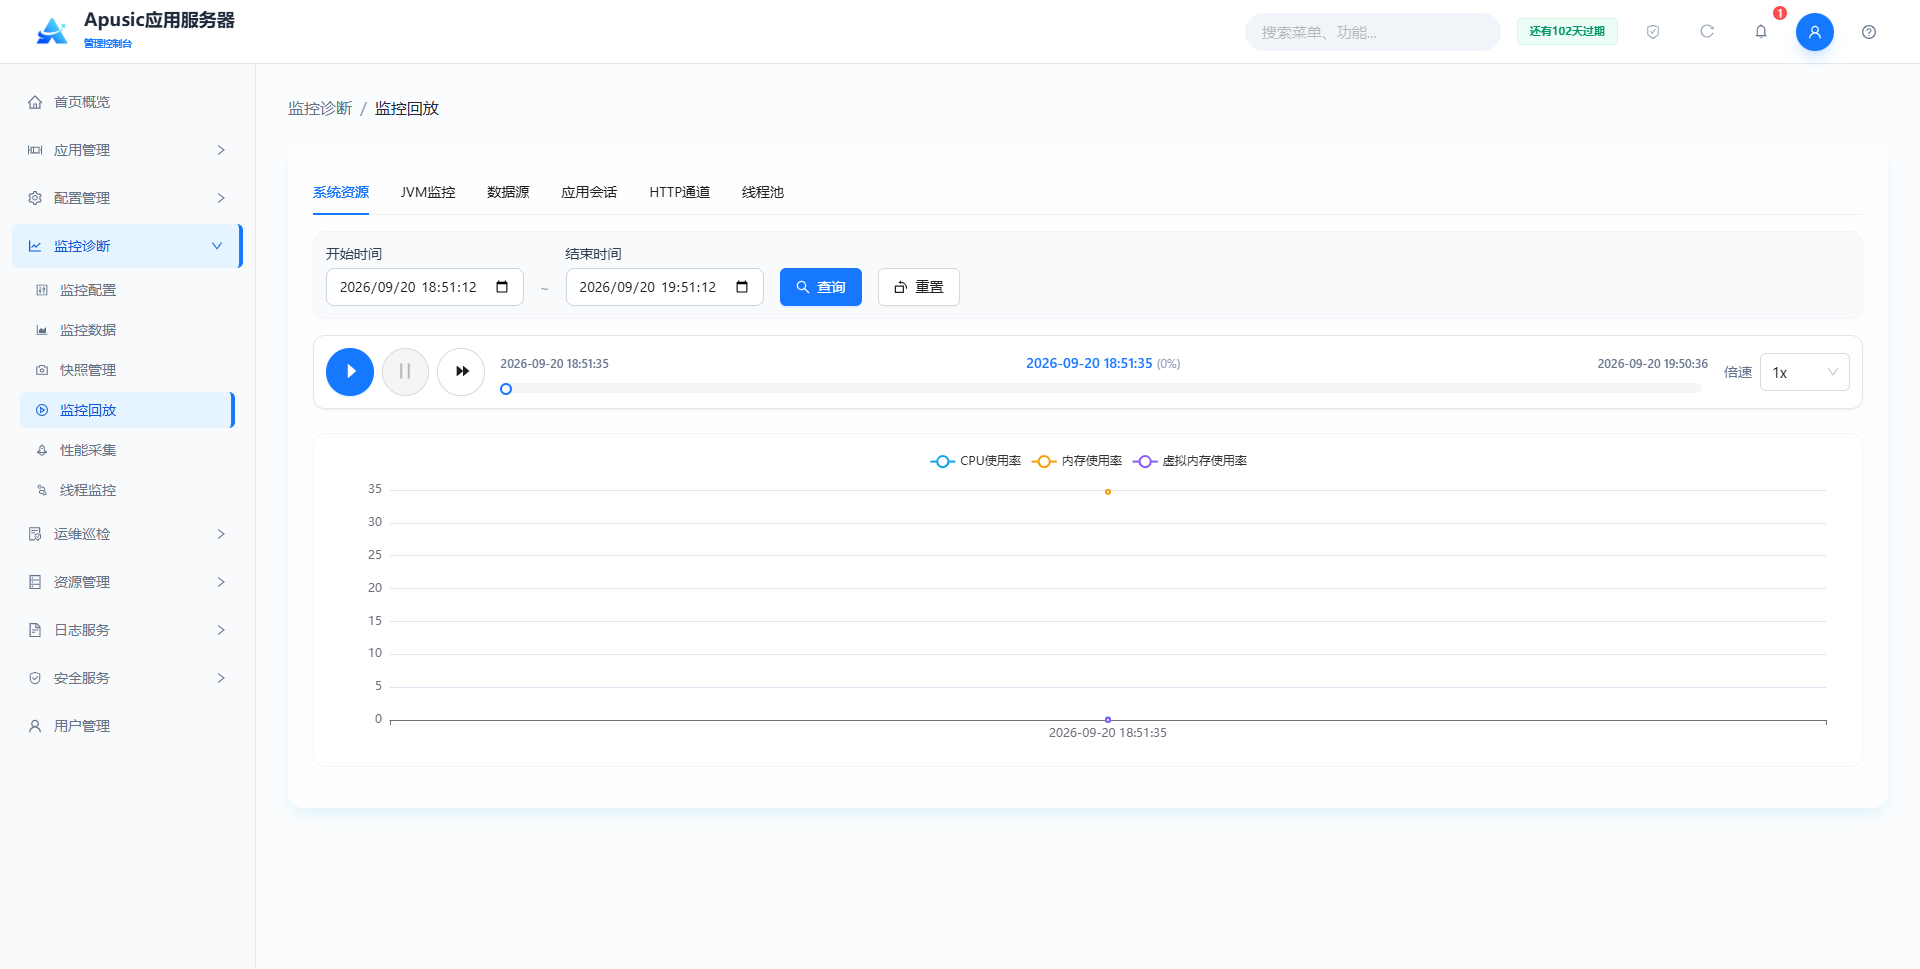
- 页签:系统资源、JVM监控、数据源、应用会话、HTTP通道、线程池;
- 支持选择时间范围查询历史数据;
- 回放控制:播放/暂停、下一帧、时间轴滑块拖动、倍速选择(1x 等);
- 以图表展示所选时间点的各项指标(如 CPU 使用率、内存使用率、虚拟内存使用率等)。
# 性能采集
# 调用链分析
点击“性能采集”-”调用链分析”页签,进入调用链追踪:
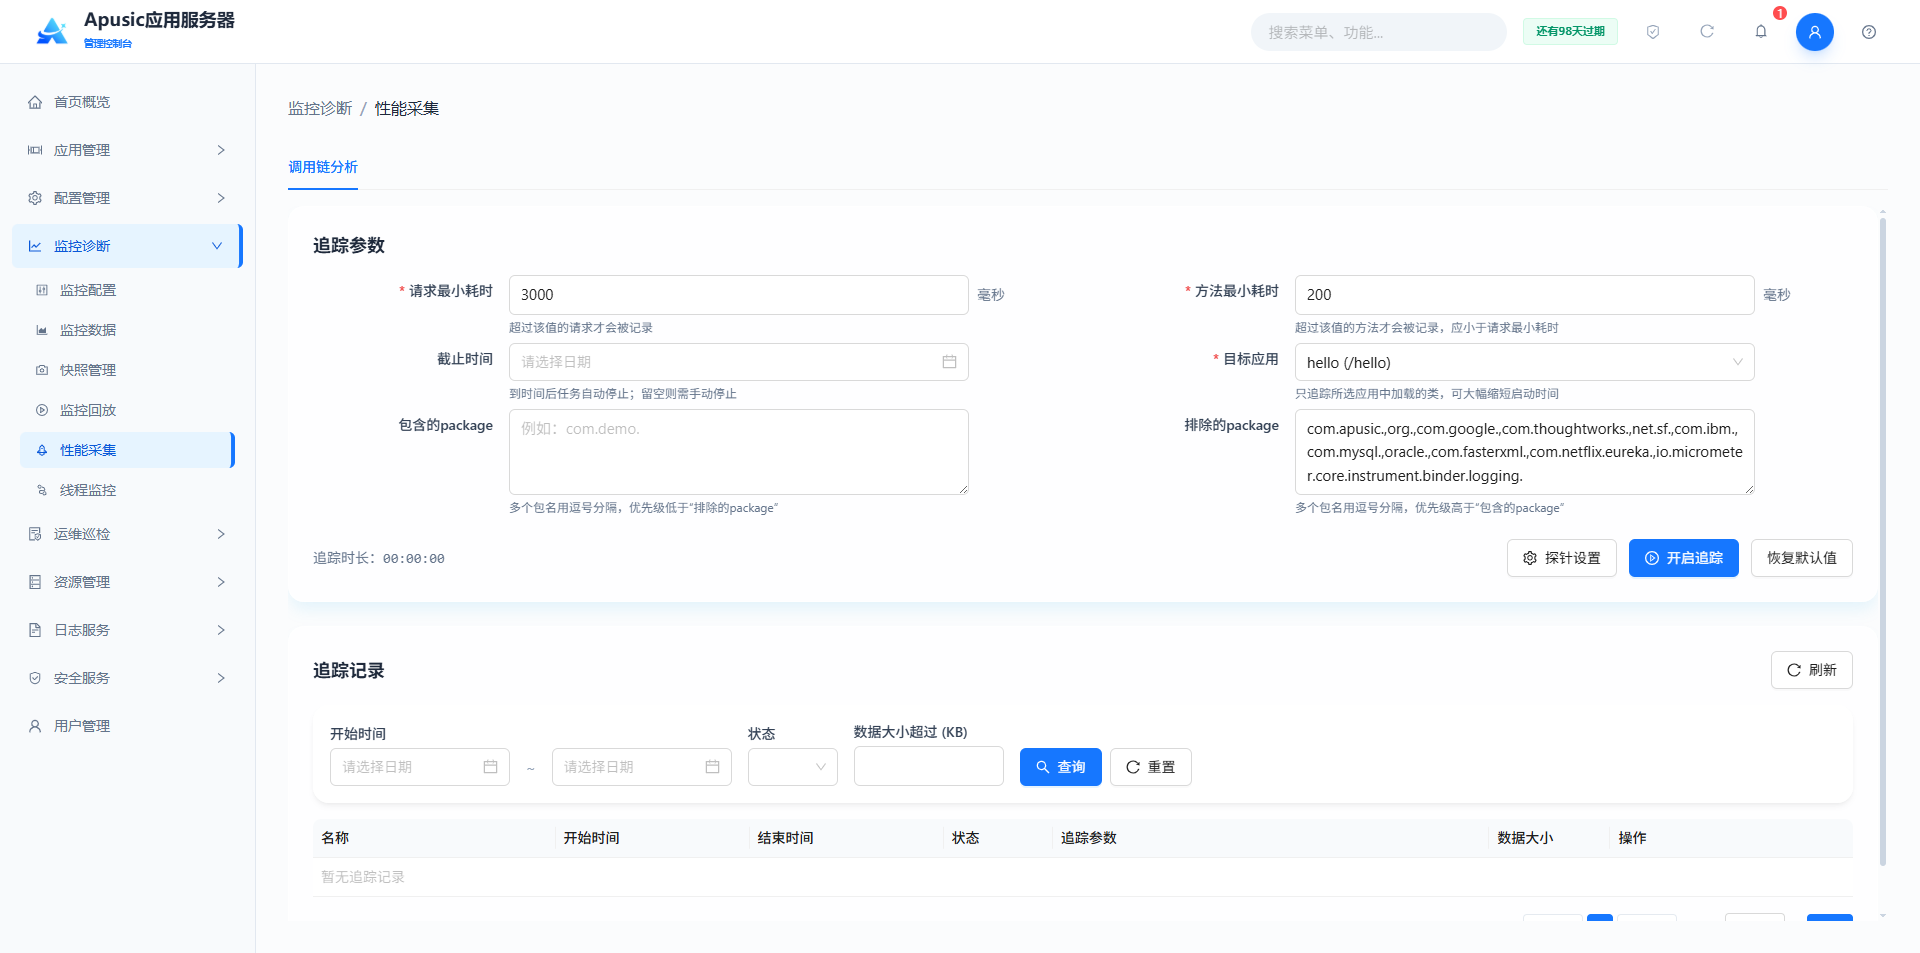
追踪参数配置:
| 配置名称 | 说明 | 示例 |
|---|---|---|
| 请求最小耗时 | 超过该值的请求才会被记录,单位毫秒 | 3000 |
| 方法最小耗时 | 超过该值的方法才会被记录,应小于请求最小耗时,单位毫秒 | 200 |
| 截止时间 | 到时间后任务自动停止;留空则需手动停止 | 选择日期 |
| 目标应用 | 只追踪所选应用中加载的类,可大幅缩短启动时间 | LuxuryMall (/LuxuryMall) |
| 包含的 package | 多个包名用逗号分隔,优先级低于”排除的 package” | com.demo. |
| 排除的 package | 多个包名用逗号分隔,优先级高于”包含的 package” | com.apusic.,org.,com.google. |
探针设置:
点击”探针设置”按钮,配置 APM 探针目录:
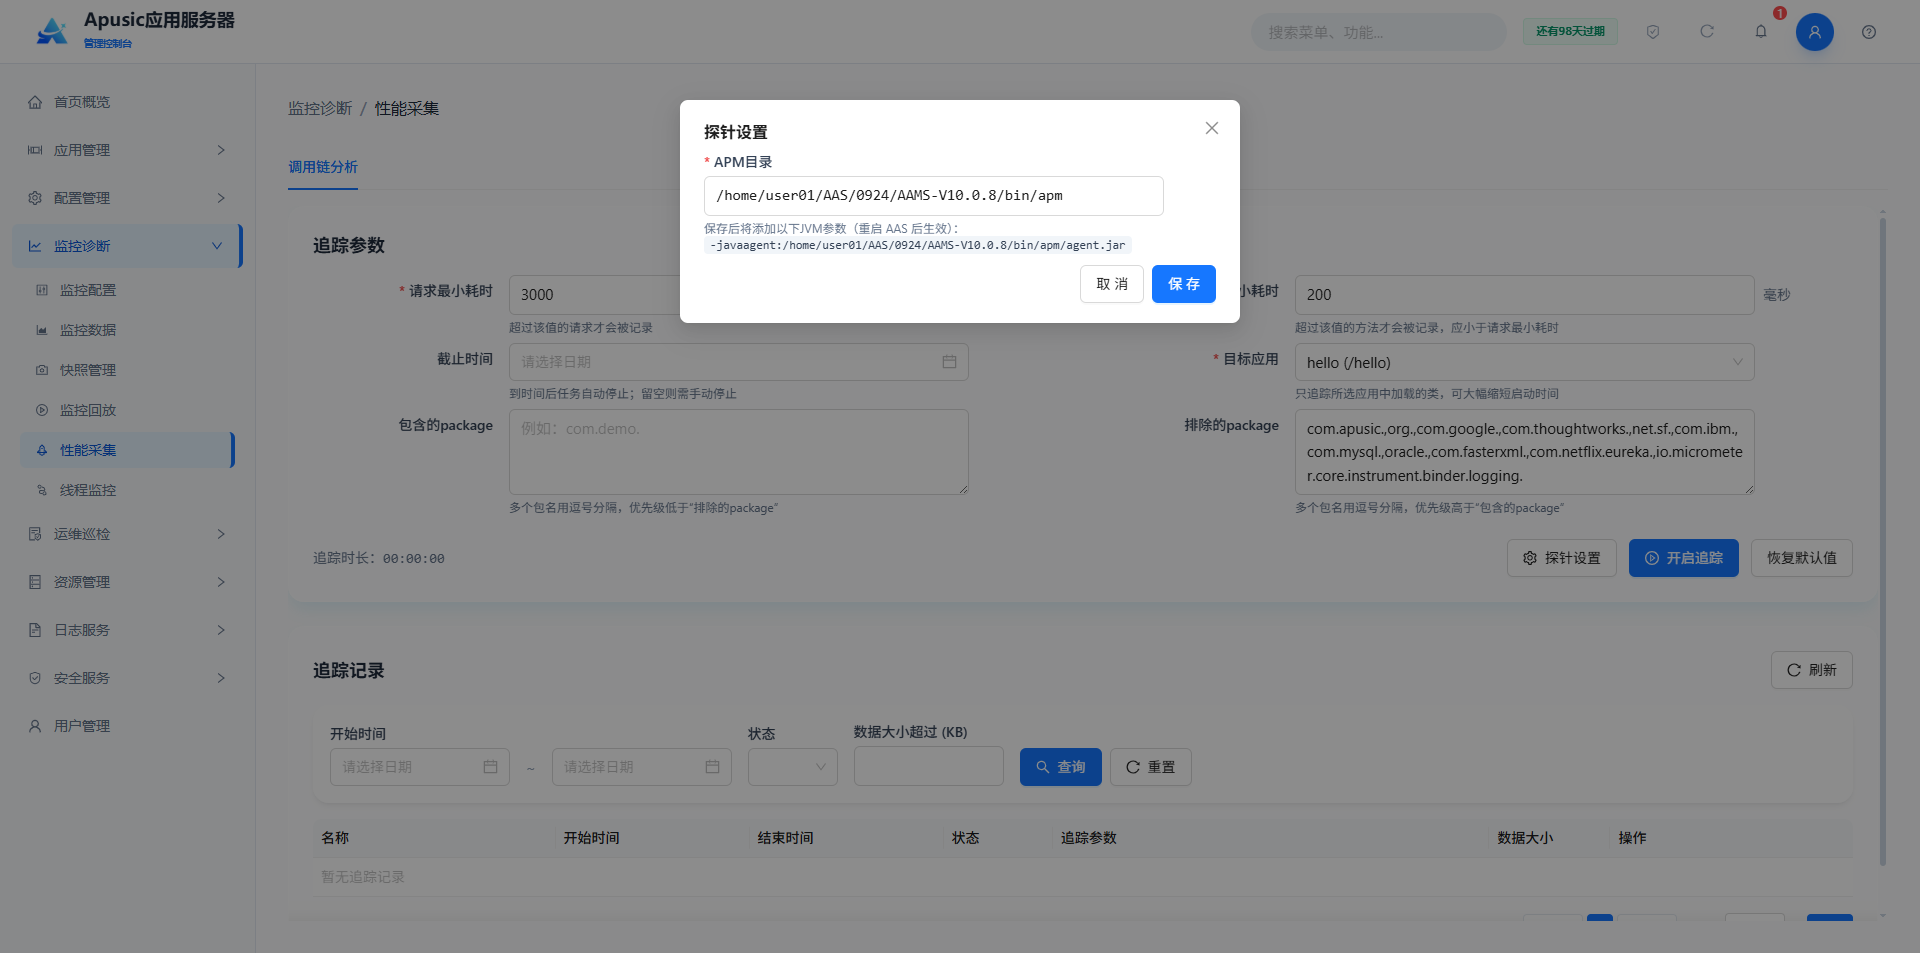
- APM 目录:指定 APM 探针所在目录路径;
- 保存后将自动添加 JVM 参数
-javaagent:<APM目录>/agent.jar,需重启 AAS 后生效。
执行追踪:
- 完成追踪参数配置后,点击”开启追踪”启动调用链采集;
- 页面实时显示”追踪时长”计时;
- 到达截止时间或手动停止后,追踪数据保存至”追踪记录”列表。
追踪记录查询:
| 查询条件 | 说明 |
|---|---|
| 开始时间 | 选择日期范围筛选追踪记录 |
| 状态 | 按追踪任务状态筛选 |
| 数据大小超过 (KB) | 按数据大小下限筛选 |
追踪记录列表字段:名称、开始时间、结束时间、状态、追踪参数、数据大小、操作(查看/下载/删除)。
# 线程监控
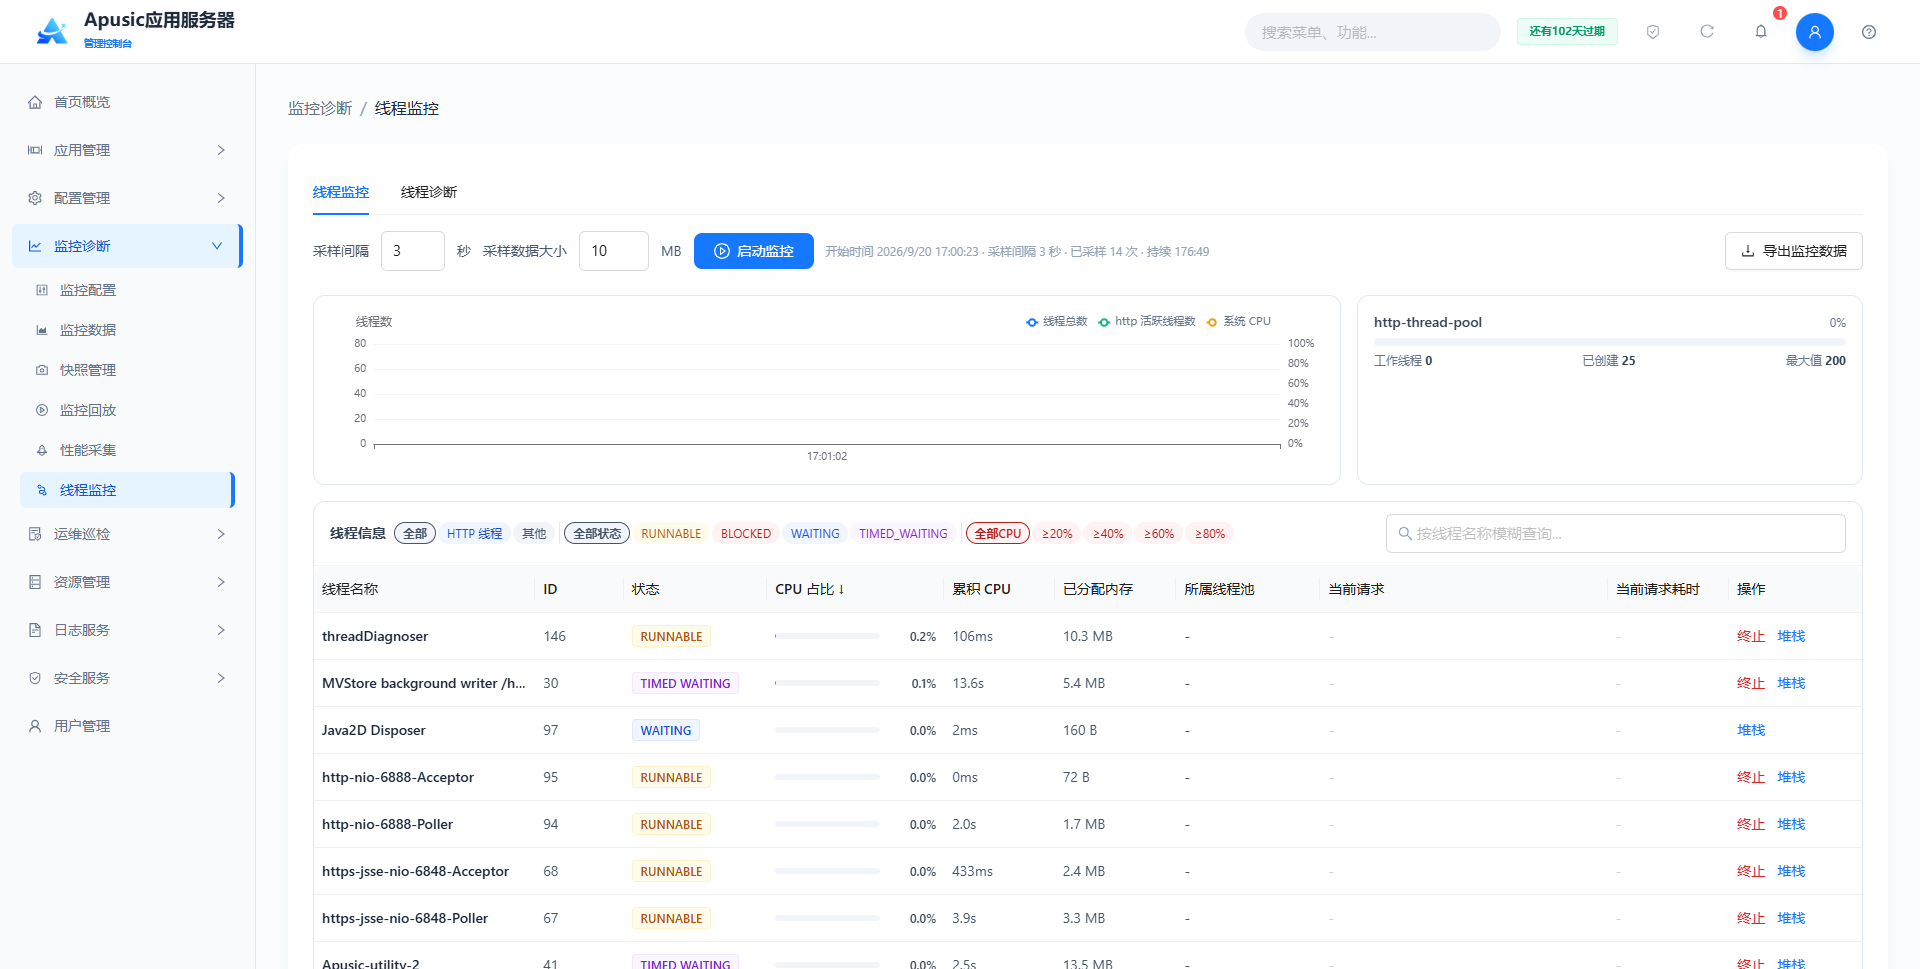
线程监控对服务器线程进行周期性采样,实时展示线程数量变化及各线程的 CPU 占用、内存分配、当前处理请求等信息,并支持线程诊断。
点击左侧菜单“监控诊断 → 线程监控”,页面包含“线程监控”和“线程诊断”两个页签:
# 启动线程监控
- 配置采样参数:采样间隔(默认 3 秒)、采样数据大小(默认 10MB);
- 点击“启动监控”开始采样,页面实时展示线程数趋势图(线程总数、http 活跃线程数、系统 CPU 变化趋势)与线程池卡片(如 http-thread-pool,展示工作线程数、已创建线程数、最大线程数,图示:工作线程 0 / 已创建 25 / 最大值 200);
- 采样过程中可点击“导出监控数据”,将采样数据导出用于离线分析。
# 筛选与查看线程信息
线程信息列表支持以下筛选条件:
| 筛选条件 | 可选值 |
|---|---|
| 线程类型 | 全部 / HTTP线程 / 其他 |
| 线程状态 | 全部状态 / RUNNABLE / BLOCKED / WAITING / TIMED_WAITING |
| CPU 占比 | 全部 / ≥20% / ≥40% / ≥60% / ≥80% |
列表字段说明:
| 字段 | 说明 |
|---|---|
| 线程名称 | 服务器线程的名称标识 |
| ID | 线程的唯一编号 |
| 状态 | 线程当前运行状态,如 RUNNABLE、WAITING |
| CPU占比 | 采样周期内该线程的 CPU 占用比例 |
| 累积CPU | 线程自启动以来累计消耗的 CPU 时间 |
| 已分配内存 | 线程已分配的内存大小 |
| 所属线程池 | 线程归属的线程池,如 http-thread-pool |
| 当前请求 | 线程正在处理的请求地址 |
| 当前请求耗时 | 当前请求已处理的时长 |
| 操作 | 终止 / 堆栈 |
# 线程诊断
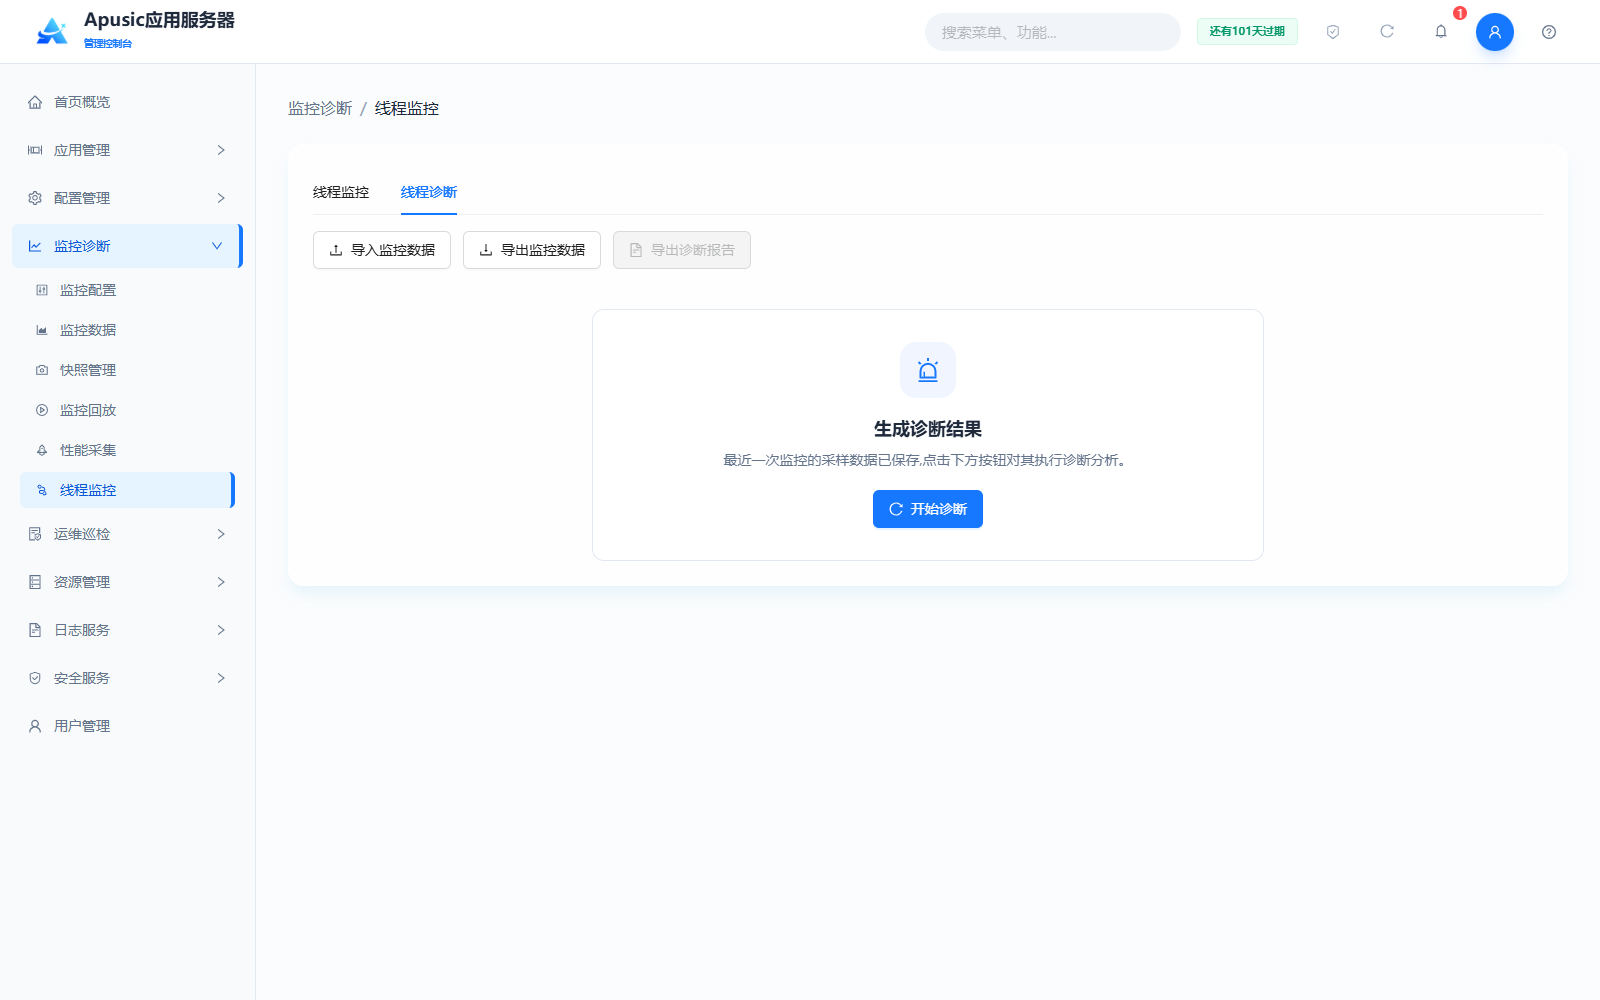
点击”线程诊断”页签,进入线程诊断分析页面:
初始状态操作:
| 操作 | 说明 |
|---|---|
| 导入监控数据 | 导入外部采集的线程监控采样数据用于离线诊断 |
| 导出监控数据 | 将当前监控采样数据导出保存 |
| 导出诊断报告 | 诊断完成后导出诊断报告(诊断前不可用) |
| 开始诊断 | 对最近一次监控的采样数据执行诊断分析 |
诊断结果页面:
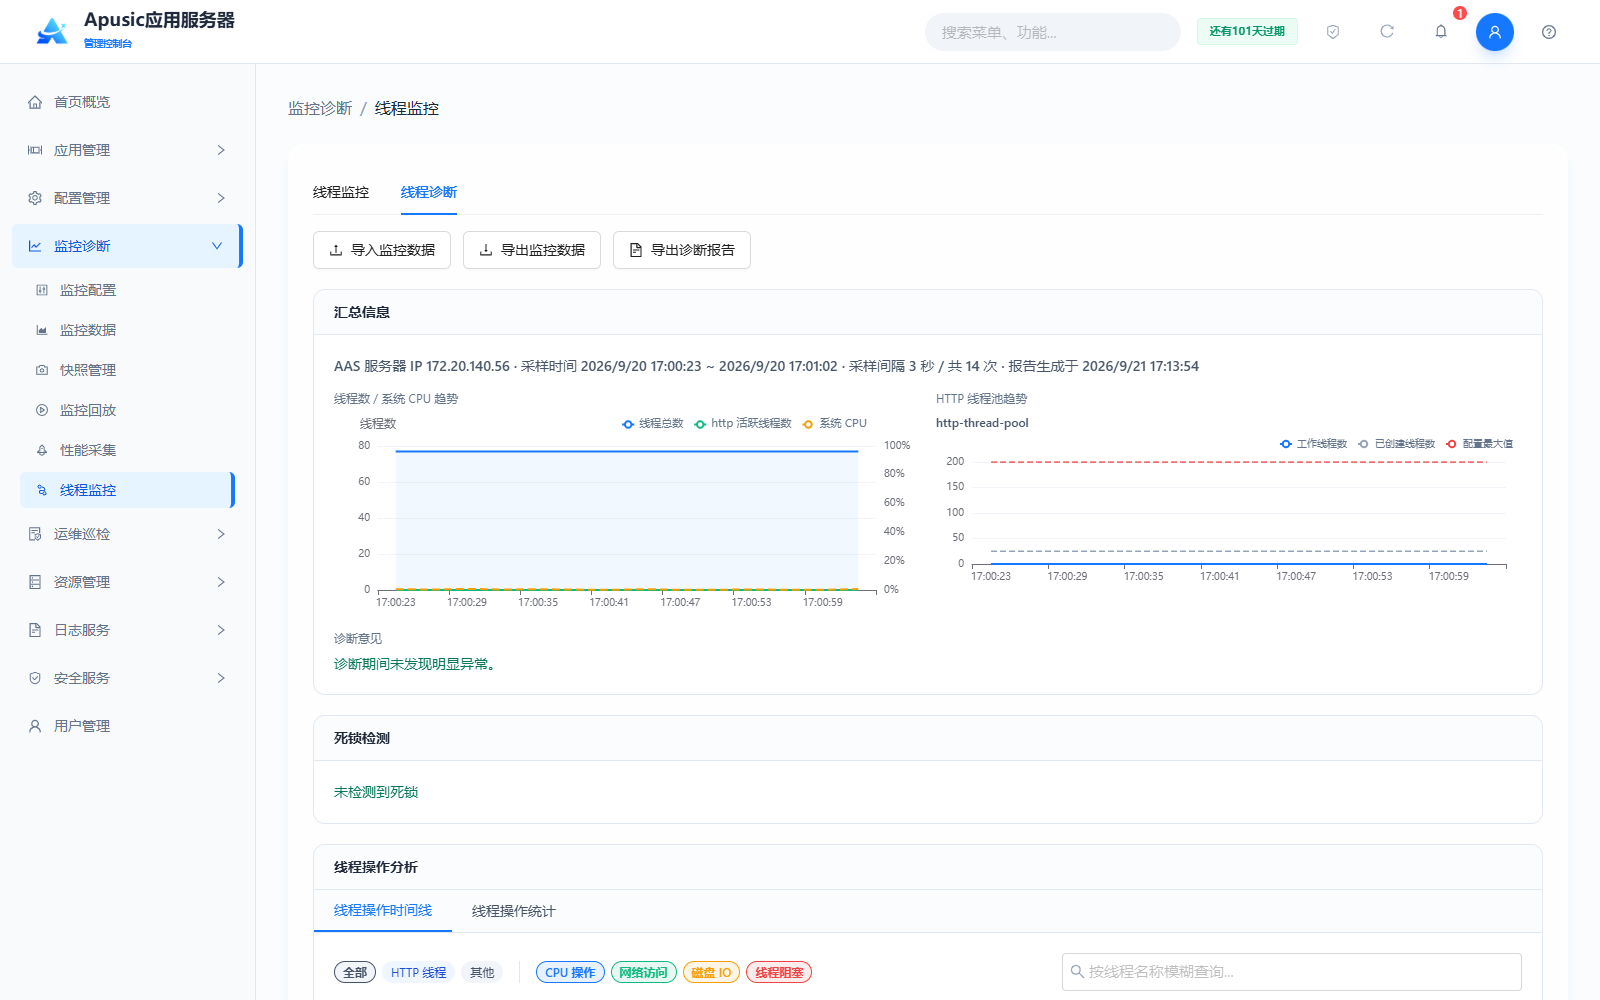
点击”开始诊断”后,系统对采样数据进行分析,生成诊断结果:
诊断结果包含以下模块:
- 汇总信息:展示服务器 IP、采样时间范围、采样间隔、采样次数、报告生成时间;包含”线程数 / 系统 CPU 趋势”折线图(线程总数、http 活跃线程数、系统 CPU)和”HTTP 线程池趋势”折线图(工作线程数、已创建线程数、配置最大值);
- 诊断意见:系统根据采样数据自动给出的诊断结论,如”诊断期间未发现明显异常”;
- 死锁检测:自动检测采样期间是否存在线程死锁,如”未检测到死锁”;
- 线程操作分析:包含”线程操作时间线”和”线程操作统计”两个子页签。
线程操作分析:
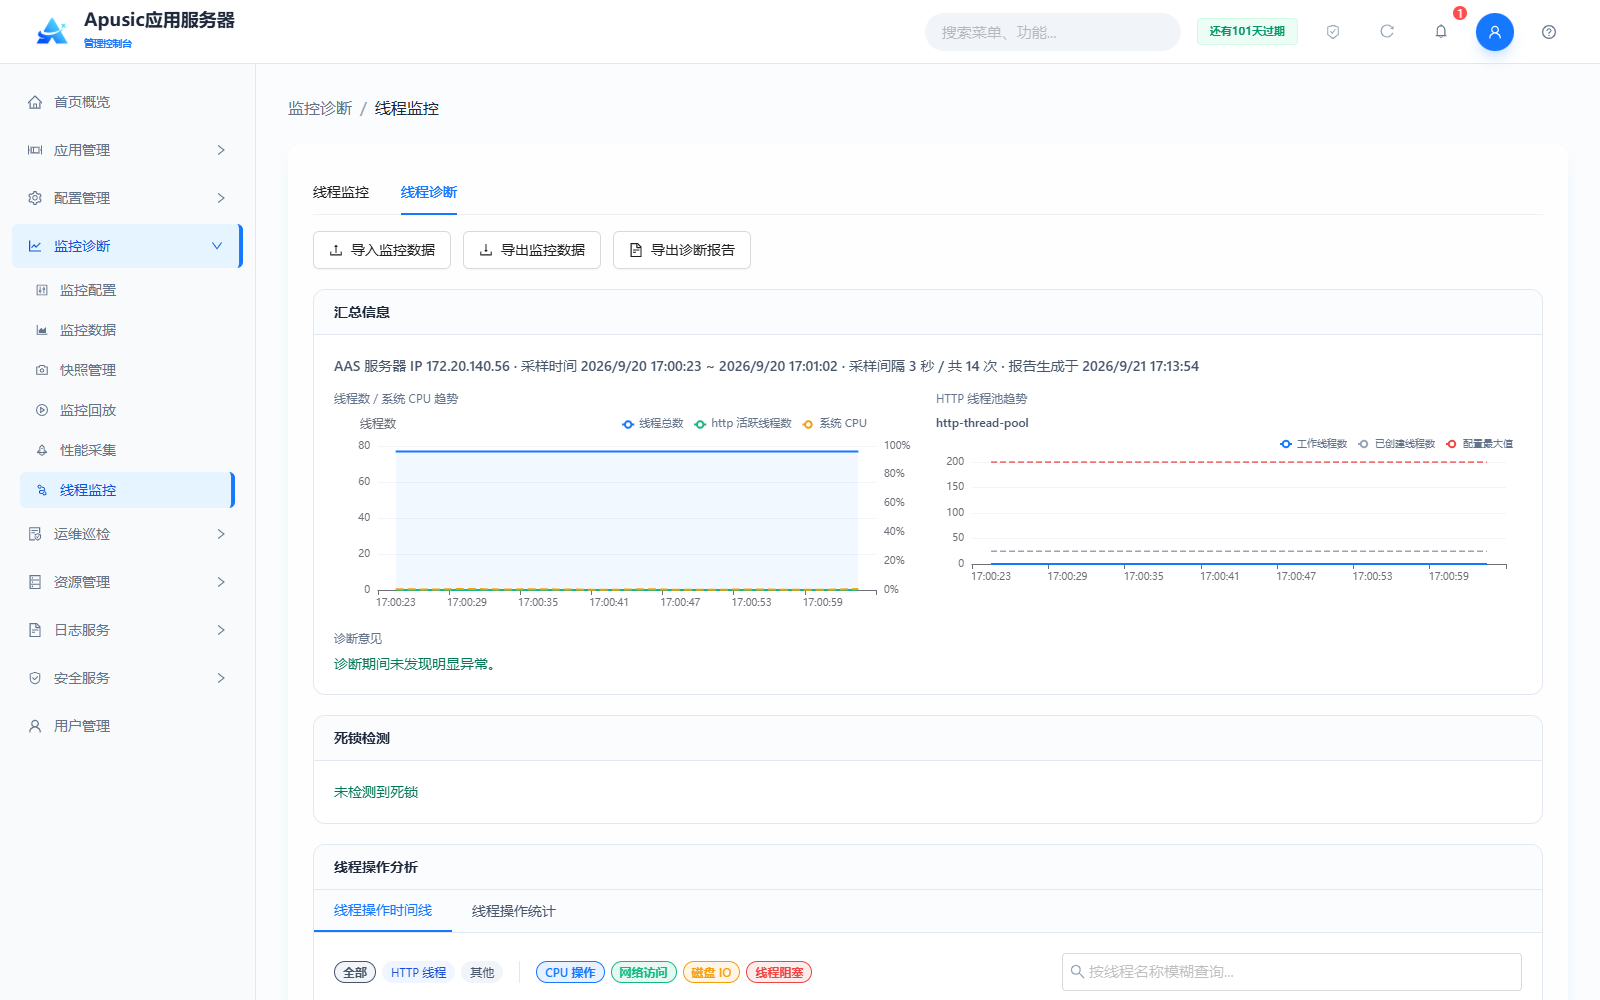
- 线程操作时间线:以时间轴方式展示各线程的操作记录,支持按线程类型(全部 / HTTP 线程 / 其他)和操作类型(CPU 操作 / 网络访问 / 磁盘 IO / 线程阻塞)筛选,支持按线程名称模糊查询;
- 线程操作统计:以统计视图展示各线程的操作汇总数据。
注意:线程诊断依赖”线程监控”页签中已采集的采样数据。请先在”线程监控”页签启动监控并完成采样,再切换到”线程诊断”页签执行诊断分析。
# 运维巡检
运维巡检模块提供服务器的自动化巡检与安全检查能力,包括一键巡检、类资源分析、安全基线检查、脚本录制等功能,帮助管理员快速掌握服务器运行健康状态与安全合规情况。
# 一键巡检
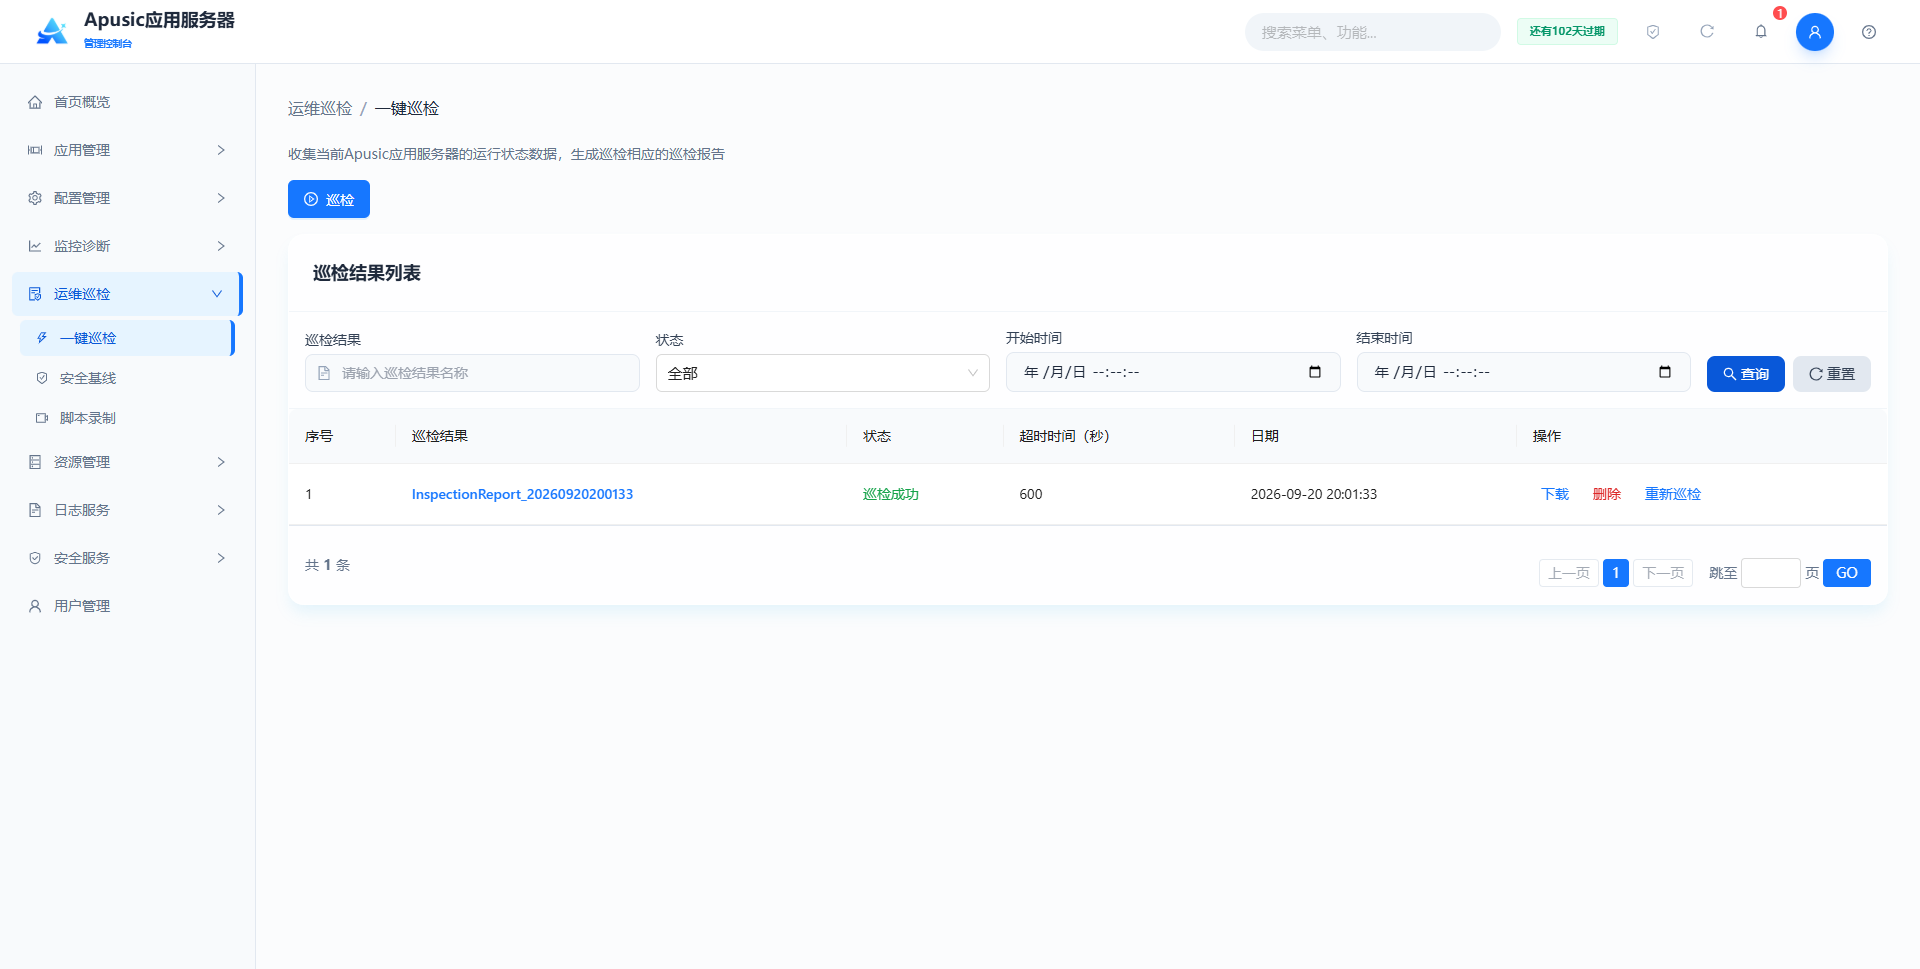
一键巡检用于收集当前 Apusic 应用服务器的运行状态数据,生成相应的巡检报告。
点击左侧菜单“运维巡检 → 一键巡检”:
# 执行巡检
点击“巡检”按钮触发一次巡检任务,系统收集服务器运行状态数据,巡检完成后在“巡检结果列表”中生成巡检报告。
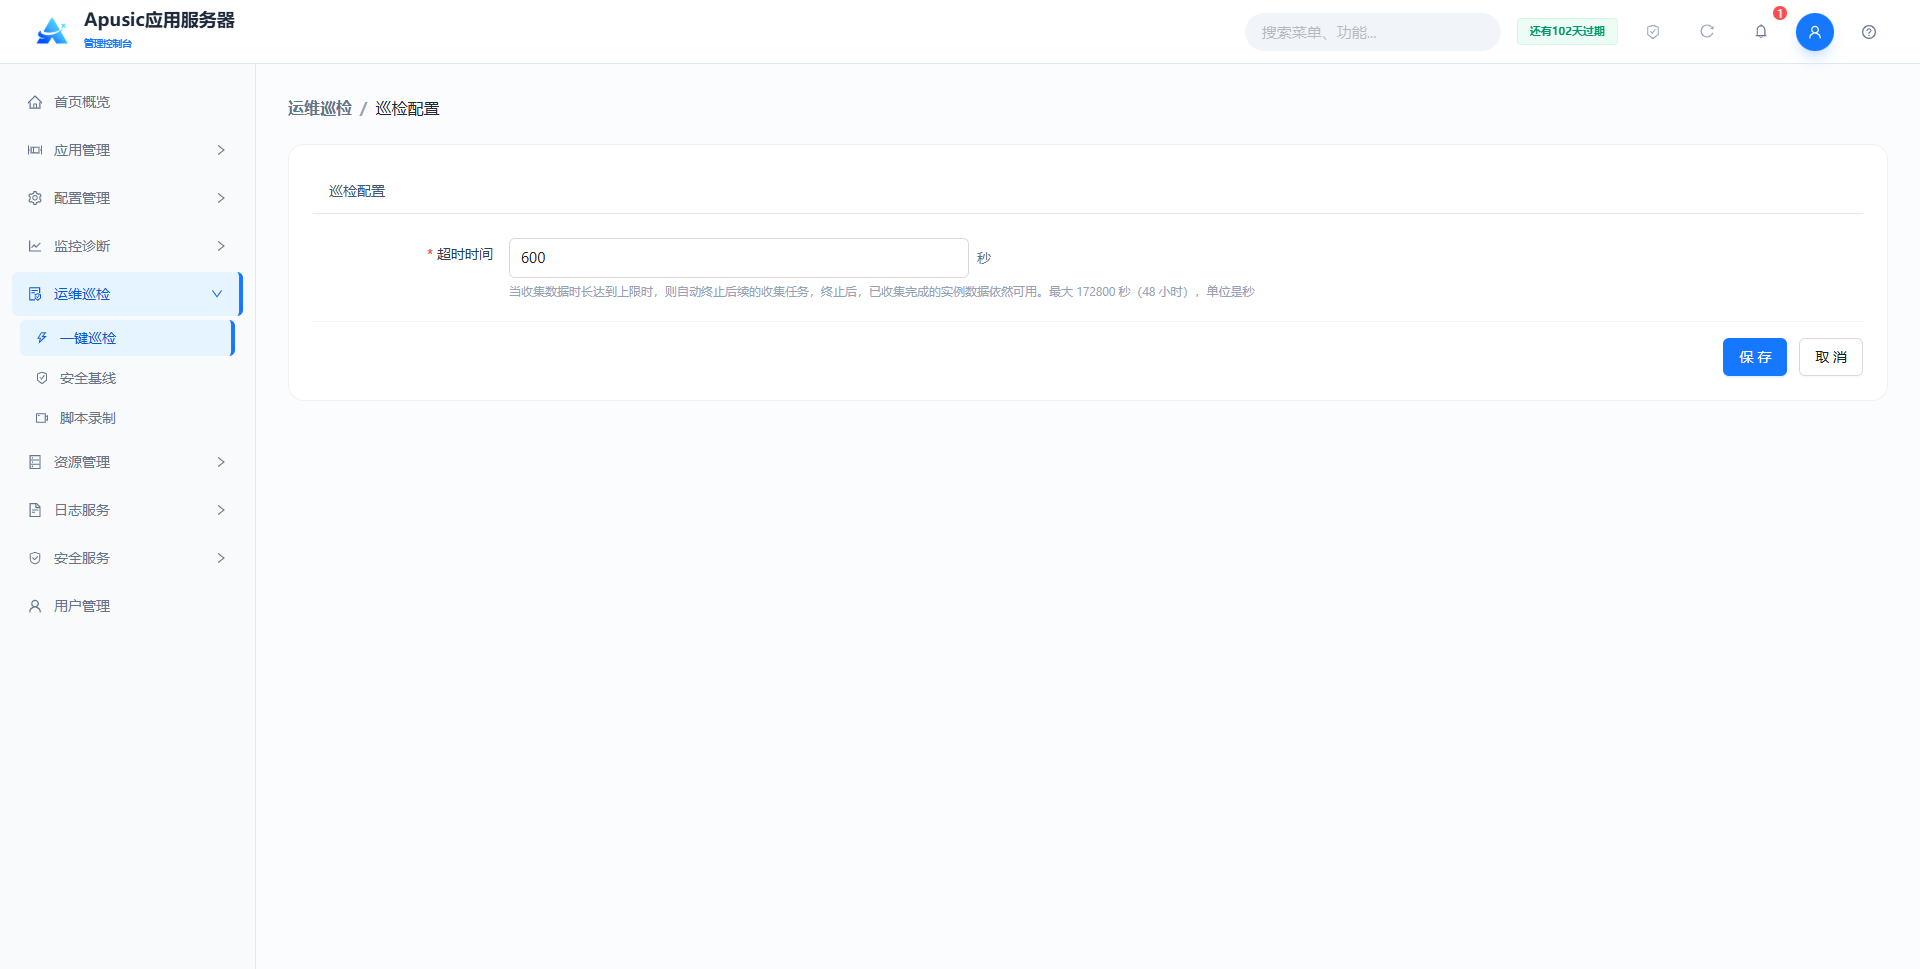
| 配置名称 | 配置参数 | 说明 |
| 超时时间 | timeout | 巡检任务的超时时间,单位秒。作用:当收集数据时长达到上限时,自动终止后续的收集任务;终止后,已收集完成的实例数据依然可用。合法输入值:整数,≥1,最大 172800 秒(48 小时)。默认值:600。 |
# 查询与下载巡检结果
查询条件
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 巡检结果 | 按巡检结果名称模糊查询 | inspection-2026 |
| 状态 | 按巡检任务状态筛选 | 全部 |
| 开始时间 / 结束时间 | 按巡检开始与结束时间范围筛选 | 2026-09-01 ~ 2026-09-21 |
列表字段
| 字段 | 说明 |
|---|---|
| 序号 | 巡检结果的序号 |
| 巡检结果 | 巡检结果名称 |
| 状态 | 巡检任务的执行状态 |
| 超时时间(秒) | 本次巡检配置的超时时间 |
| 日期 | 巡检执行日期 |
| 操作 | 下载 / 删除 / 重新巡检 |
点击“下载”可将巡检报告下载到本地进行分析;点击“重新巡检”可基于该结果重新执行一次巡检;点击“删除”在确认对话框中确认后删除该巡检结果。
# 类资源分析
类资源分析用于对应用的类加载情况进行检测,识别类冲突与冗余依赖,帮助排查因类重复、版本不一致导致的运行异常。支持选择已部署应用或上传新的应用文件进行实时分析。
点击左侧菜单“运维巡检 → 类资源分析”,页面包含“在线分析”和“分析记录”两个页签。
# 在线分析
“在线分析”页签用于发起一次类资源分析任务:
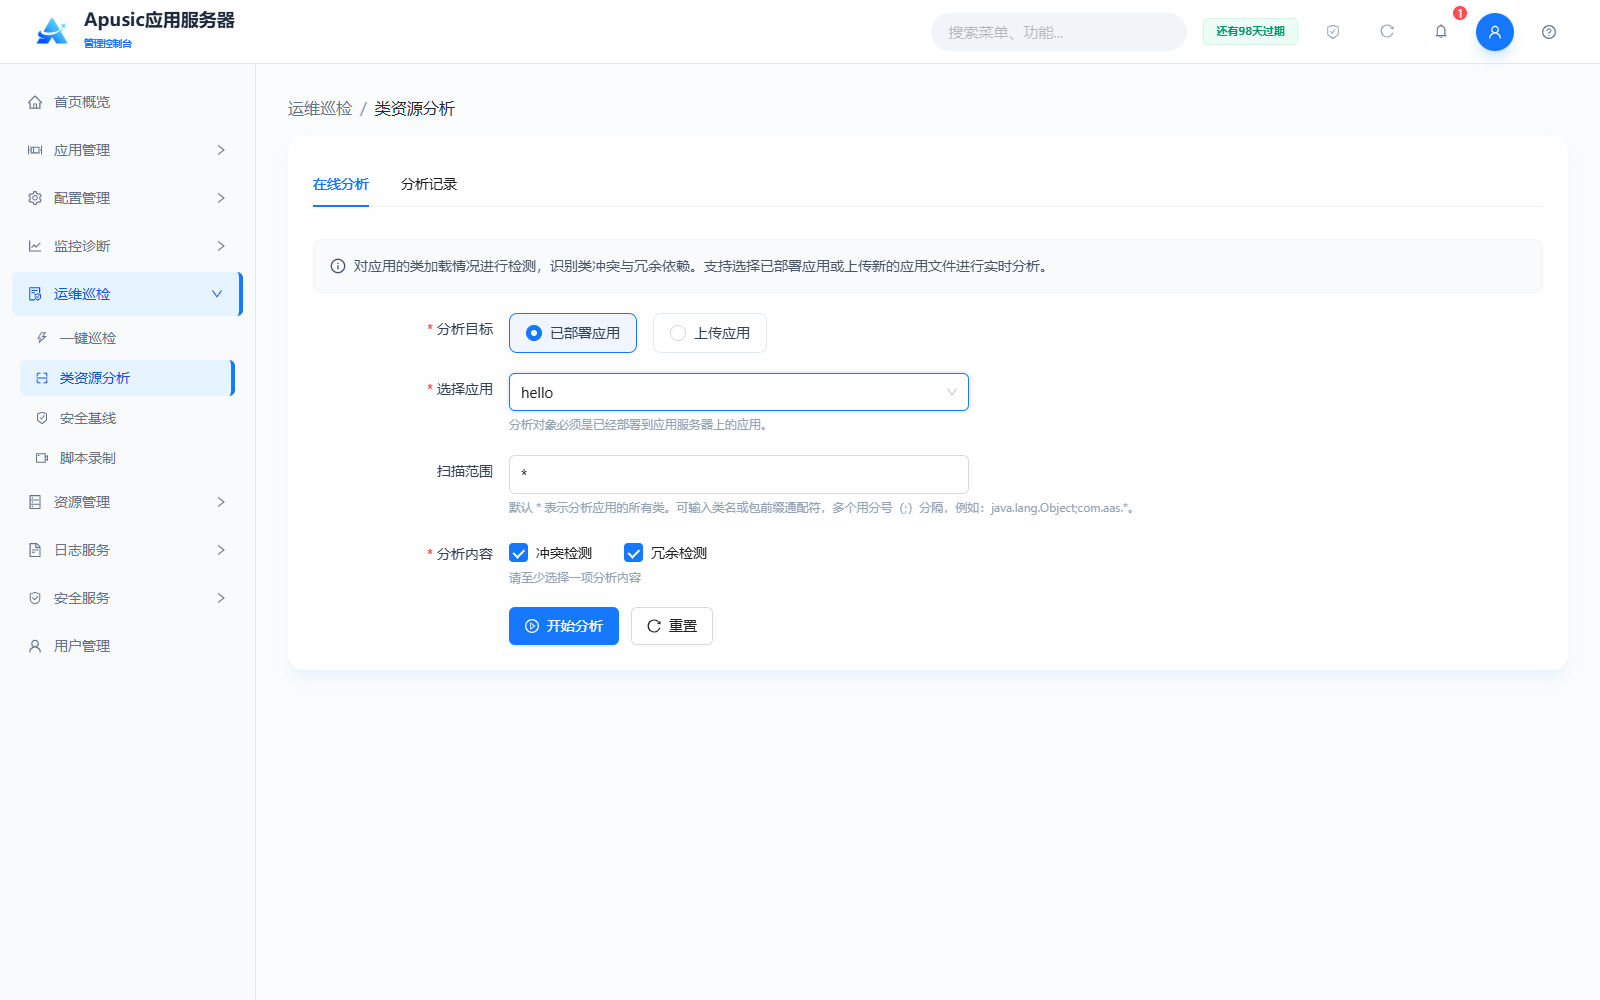
配置说明:
| 配置名称 | 说明 |
|---|---|
| 分析目标 | 必选。可选“已部署应用”或“上传应用”。默认值:已部署应用。 |
| 选择应用 | 分析目标为“已部署应用”时填写。下拉选择已部署到应用服务器上的应用,分析对象必须是已经部署到应用服务器上的应用。 |
| 应用文件 | 分析目标为“上传应用”时填写。支持 .war / .jar / .zip 格式的应用文件,文件大小建议不超过 500 MB。 |
| 扫描范围 | 默认 * 表示分析应用的所有类。可输入类名或包前缀通配符,多个用分号(;)分隔,例如:java.lang.Object;com.aas.*。 |
| 分析内容 | 必选,至少选择一项:冲突检测 / 冗余检测。默认全部勾选。 |
选择“上传应用”时,页面提供文件上传入口:
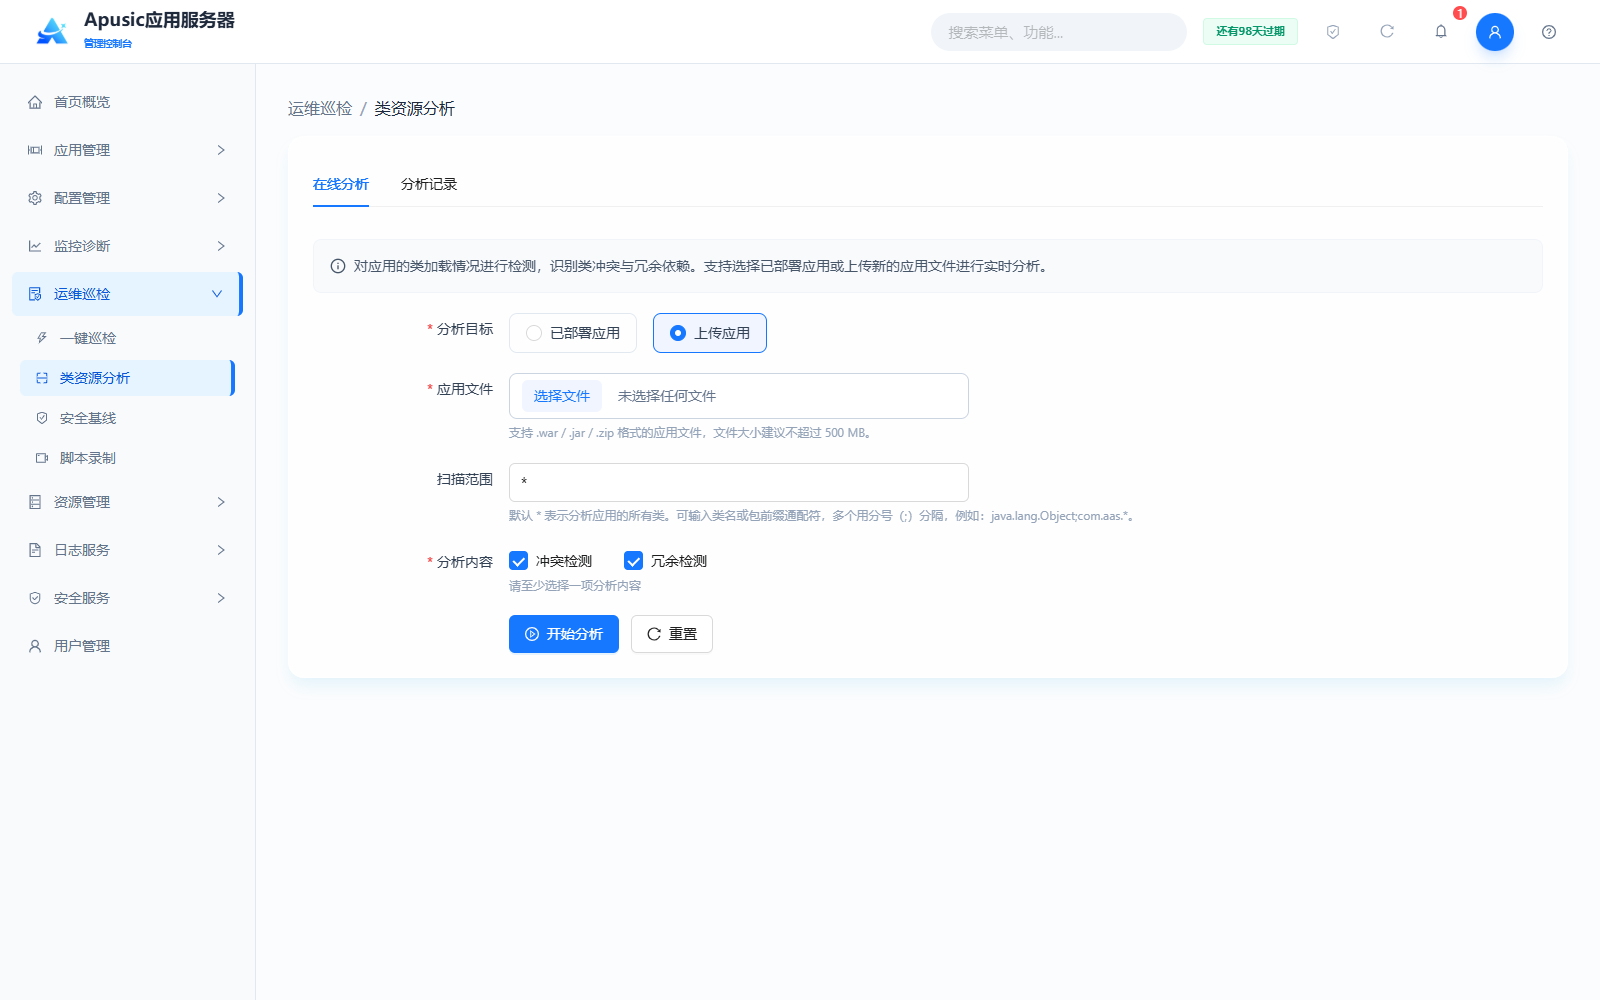
配置完成后点击“开始分析”执行分析;点击“重置”清空已填写内容。分析完成后自动切换到“分析记录”页签。
# 分析记录
“分析记录”页签展示历次分析任务的结果,支持按分析时间范围、分析目标、应用/文件名称组合查询:
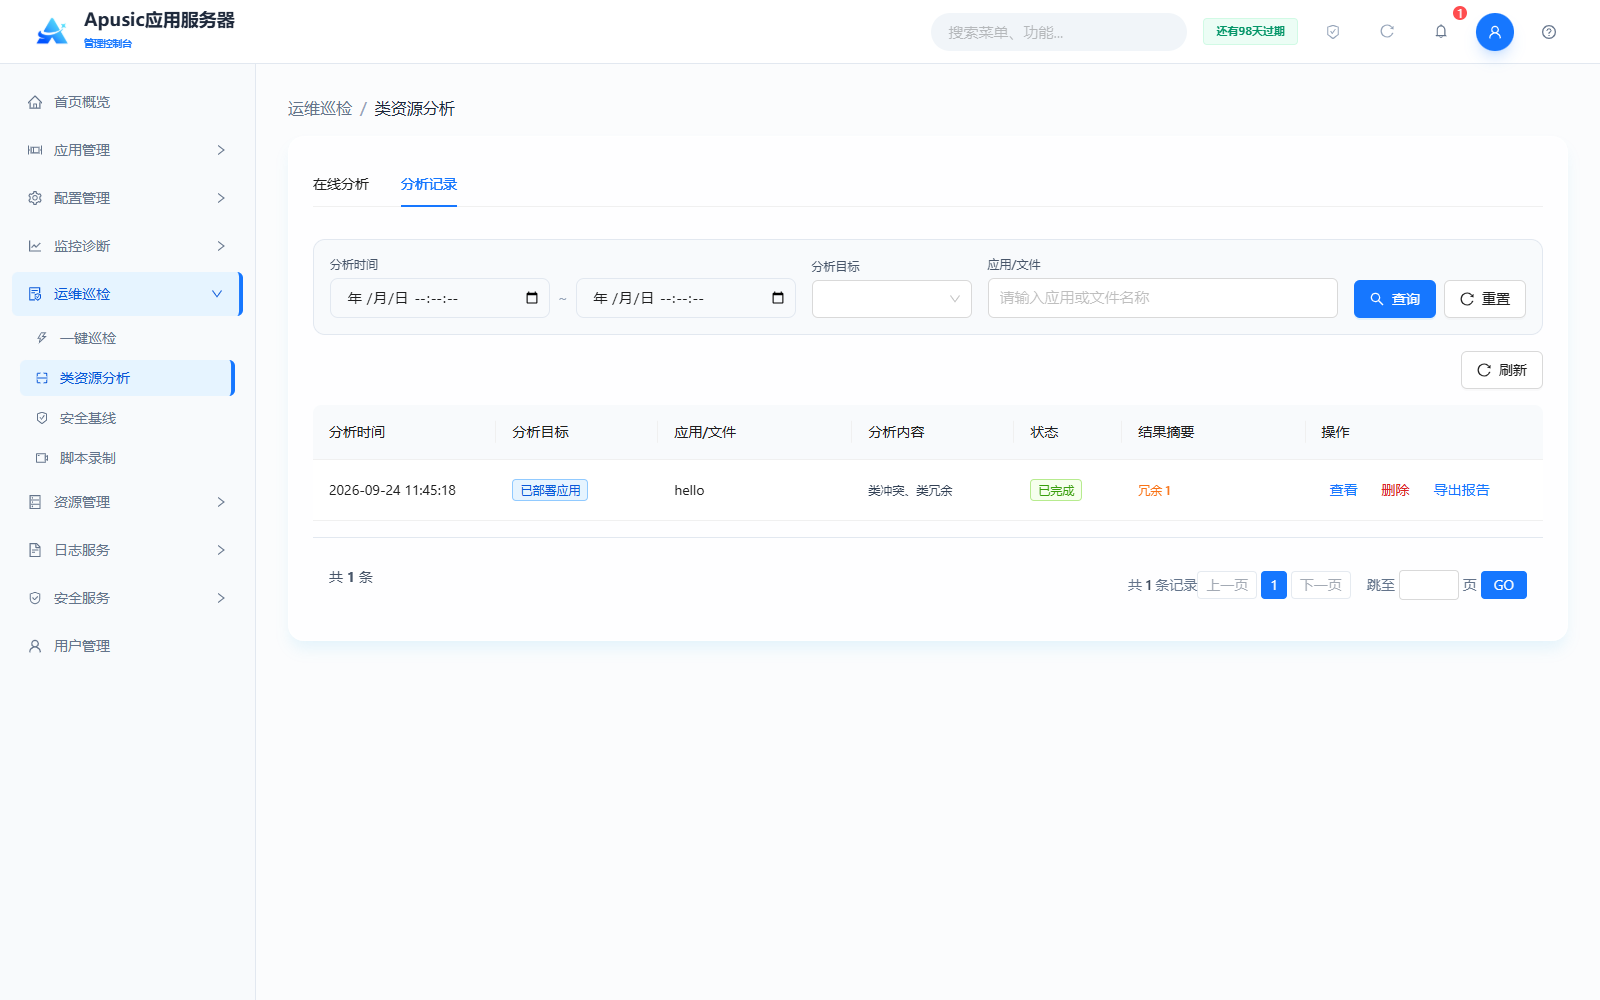
列表字段说明:
| 字段 | 说明 |
|---|---|
| 分析时间 | 分析任务的执行时间 |
| 分析目标 | 已部署应用 / 上传应用 |
| 应用/文件 | 分析的应用名称或上传的文件名称 |
| 分析内容 | 本次分析勾选的分析项(类冲突、类冗余) |
| 状态 | 分析任务的执行状态(进行中 / 已完成 / 失败) |
| 结果摘要 | 检测结果概要,如“冗余 1” |
| 操作 | 查看 / 删除 / 导出报告 |
点击“查看”进入分析详情页,查看问题列表及每个问题类的应用来源、类型与处理建议:
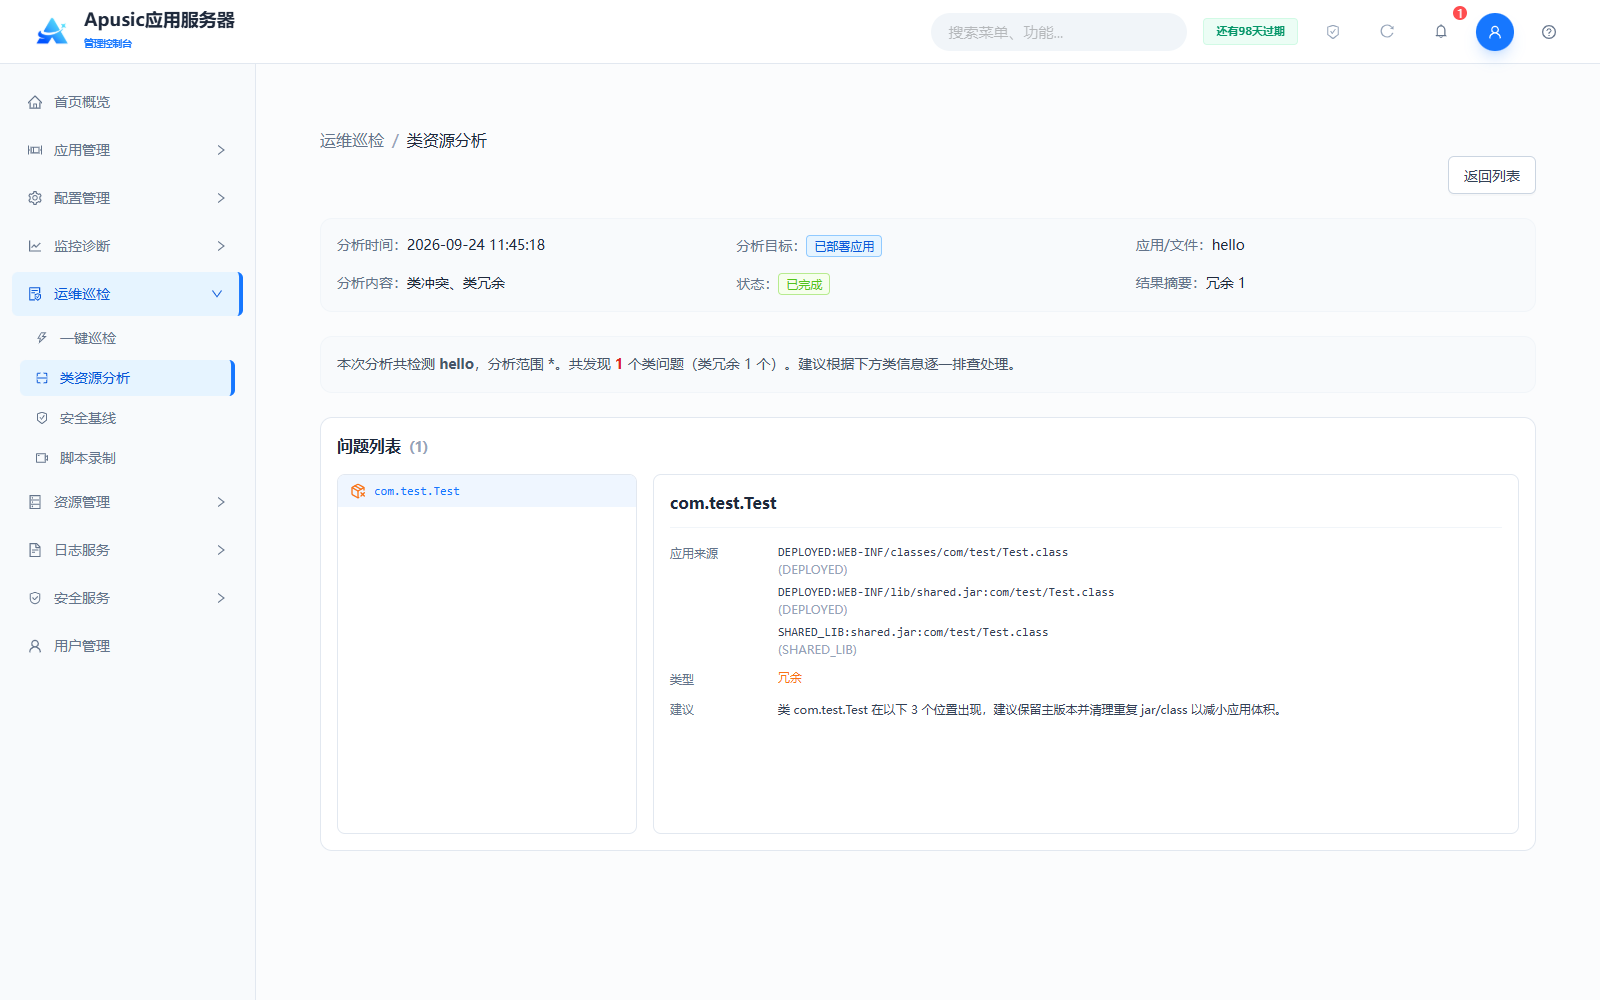
点击“导出报告”可将分析结果导出到本地;点击“删除”在确认后删除该条分析记录。
# 安全基线
安全基线提供服务器安全配置合规检查能力,内置常用检测规则,支持自定义规则、执行检查并生成检测报告。
点击左侧菜单“运维巡检 → 安全基线”,页面包含“检测规则列表”和“检测报告”两个页签。
# 检测规则列表
“检测规则列表”页签展示全部检测规则,支持按条件筛选与批量操作:
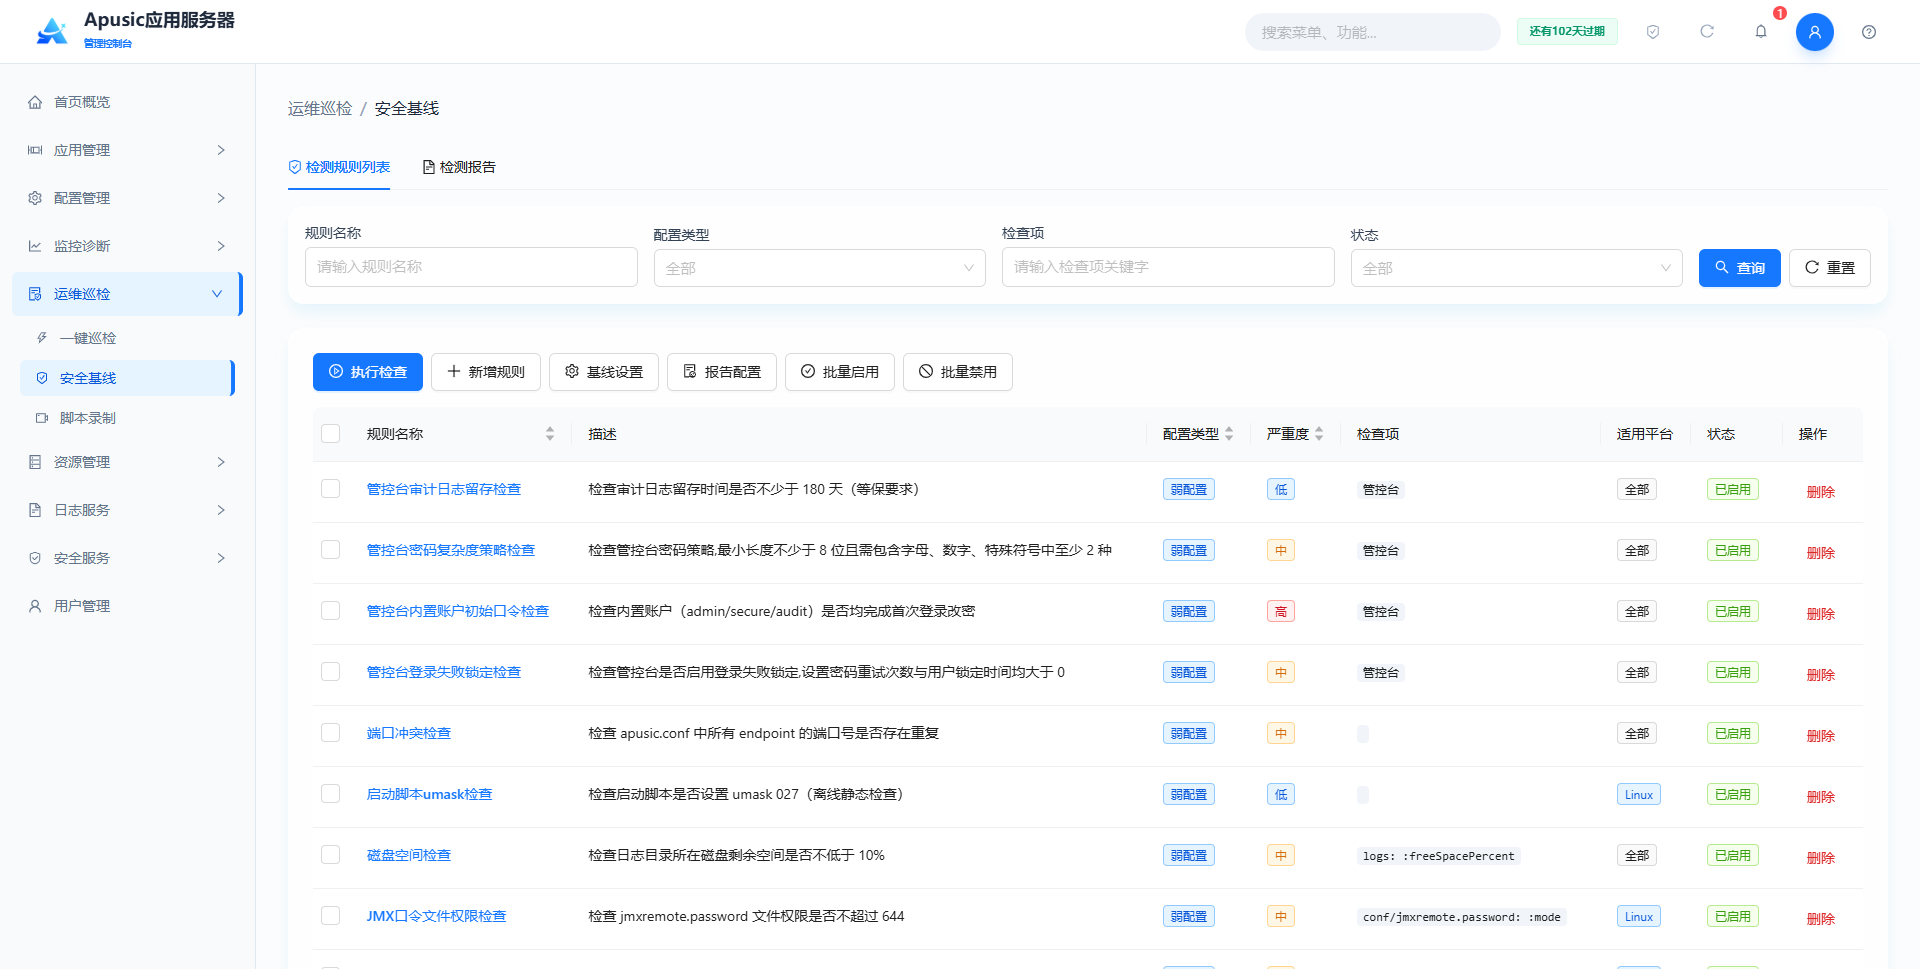
查询条件
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 规则名称 | 按规则名称模糊查询 | 端口冲突检查 |
| 配置类型 | 按强配置 / 弱配置筛选 | 全部 |
| 检查项 | 按检查项关键字模糊查询 | endpoint |
| 状态 | 按已启用 / 已禁用筛选 | 全部 |
列表字段
| 字段 | 说明 |
|---|---|
| 规则名称 | 检测规则名称,点击可查看规则配置 |
| 描述 | 规则检查内容的描述 |
| 配置类型 | 强配置 / 弱配置。强配置不合规会导致实例启动失败;弱配置不合规不影响启动,但会输出异常日志 |
| 严重度 | 低 / 中 / 高,不合规时的严重程度,用于计算报告整体结果 |
| 检查项 | 规则检查的配置项定位信息 |
| 适用平台 | 全部 / Linux 等,平台不适用的规则检查结果为“不适用” |
| 状态 | 已启用 / 已禁用,禁用的规则不参与检查 |
| 操作 | 删除 |
页面操作按钮包括:执行检查、新增规则、基线设置、报告配置、批量启用、批量禁用。
内置检测规则示例:
- 管控台审计日志留存检查:检查审计日志留存时间是否不少于 180 天(等保要求);
- 管控台密码复杂度策略检查:检查管控台密码策略,最小长度不少于 8 位且需包含字母、数字、特殊符号中至少 2 种;
- 管控台内置账户初始口令检查:检查内置账户(admin/secure/audit)是否均完成首次登录改密;
- 管控台登录失败锁定检查:检查管控台是否启用登录失败锁定,设置密码重试次数与用户锁定时长均大于 0;
- 端口冲突检查:检查 apusic.conf 中所有 endpoint 的端口号是否存在重复;
- 启动脚本umask检查:检查启动脚本是否设置 umask 027(离线静态检查);
- 磁盘空间检查:检查日志目录所在磁盘剩余空间是否不低于 10%;
- JMX口令文件权限检查:检查 jmxremote.password 文件权限是否不超过 644;
# 执行检查
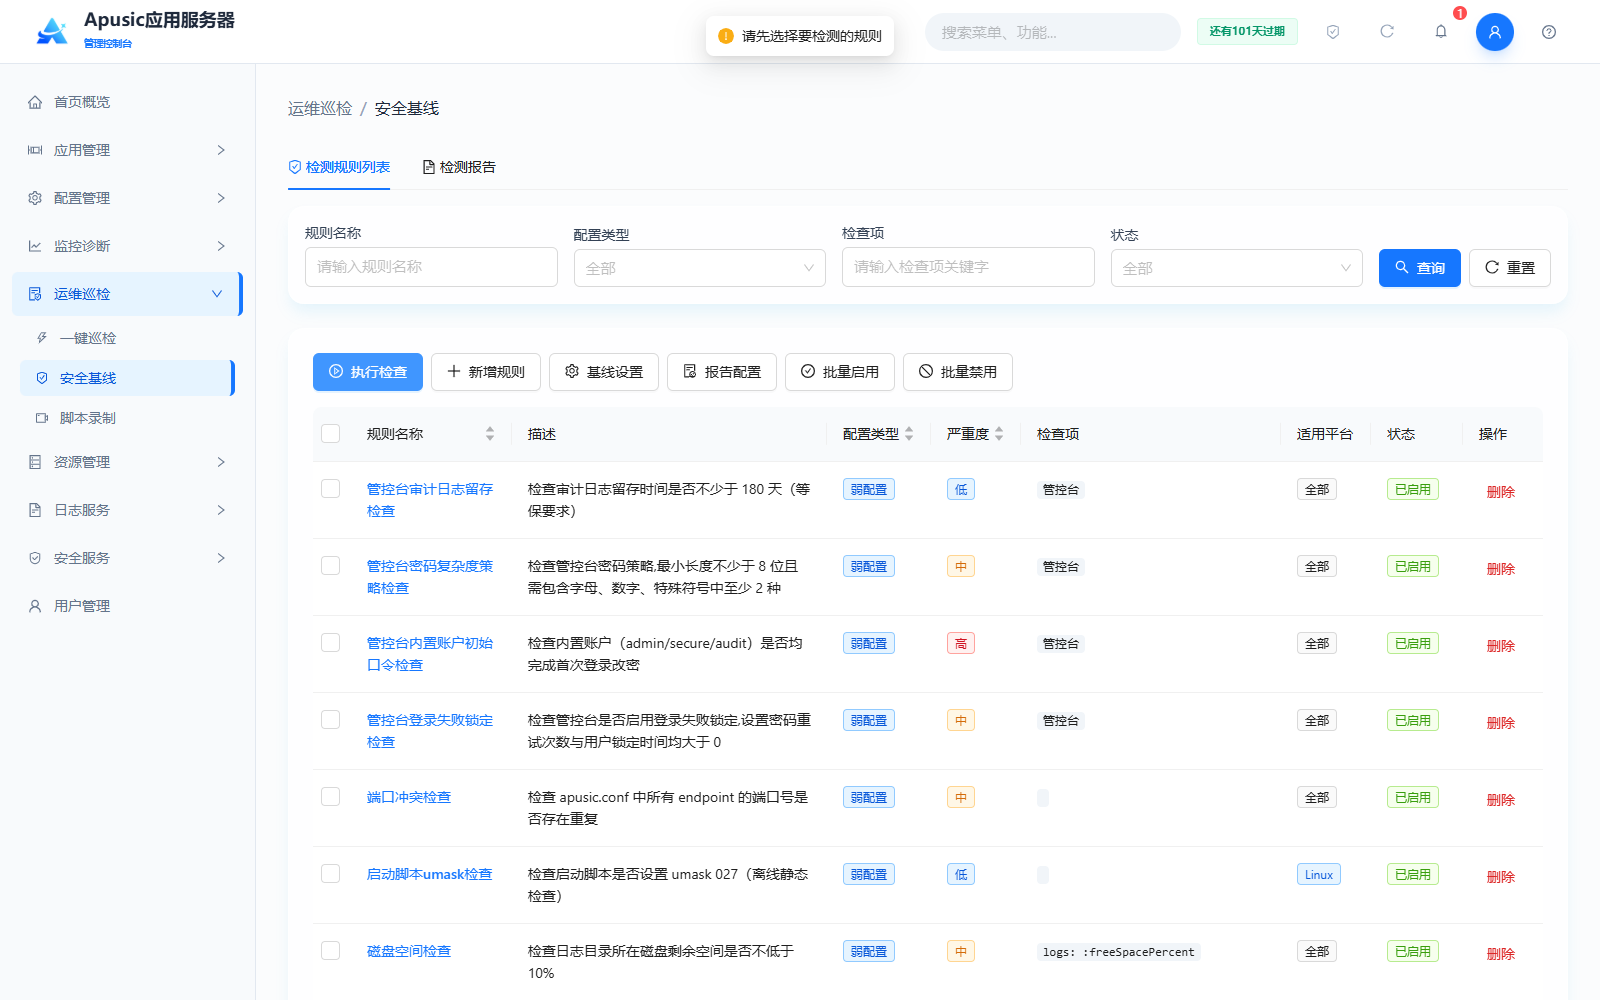
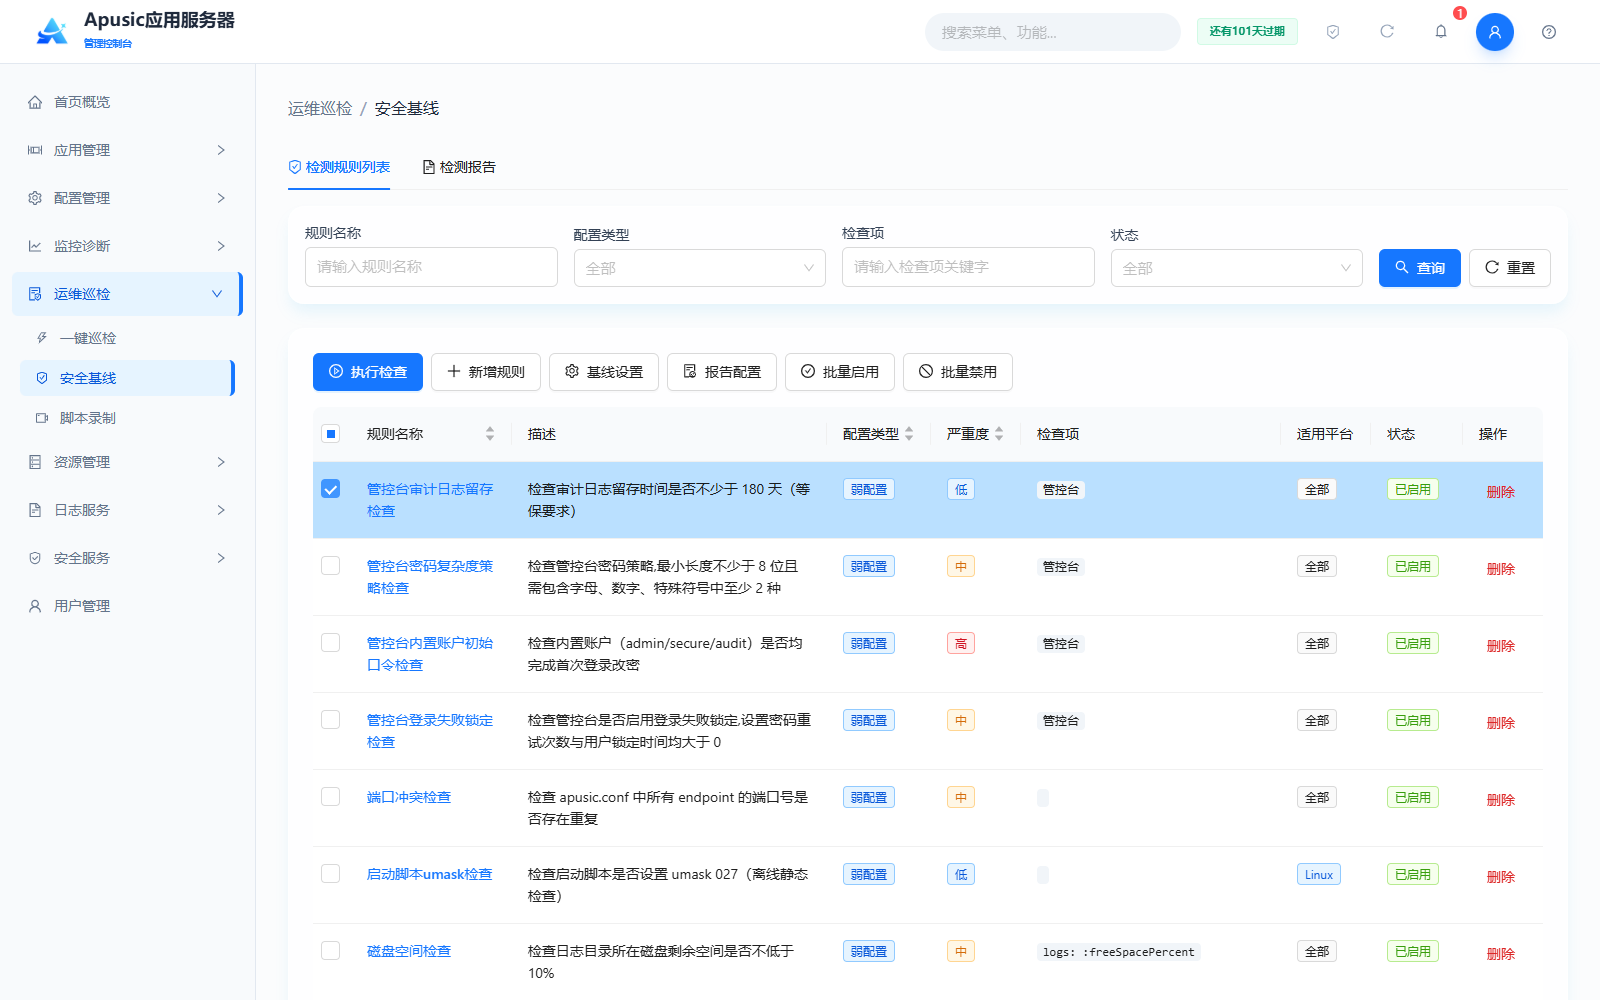
执行检查用于对勾选的规则立即执行一次合规检查,并生成检测报告:
- 在检测规则列表勾选需要检查的规则(支持多选);
- 点击“执行检查”按钮;若未勾选任何规则,页面顶部提示“请先选择要检测的规则”:
- 勾选规则后点击“执行检查”,系统按规则逐条检查配置合规性:
- 检查完成后页面自动切换到“检测报告”页签,并在报告列表中生成一条新报告,详见“检测报告”。
# 新增规则
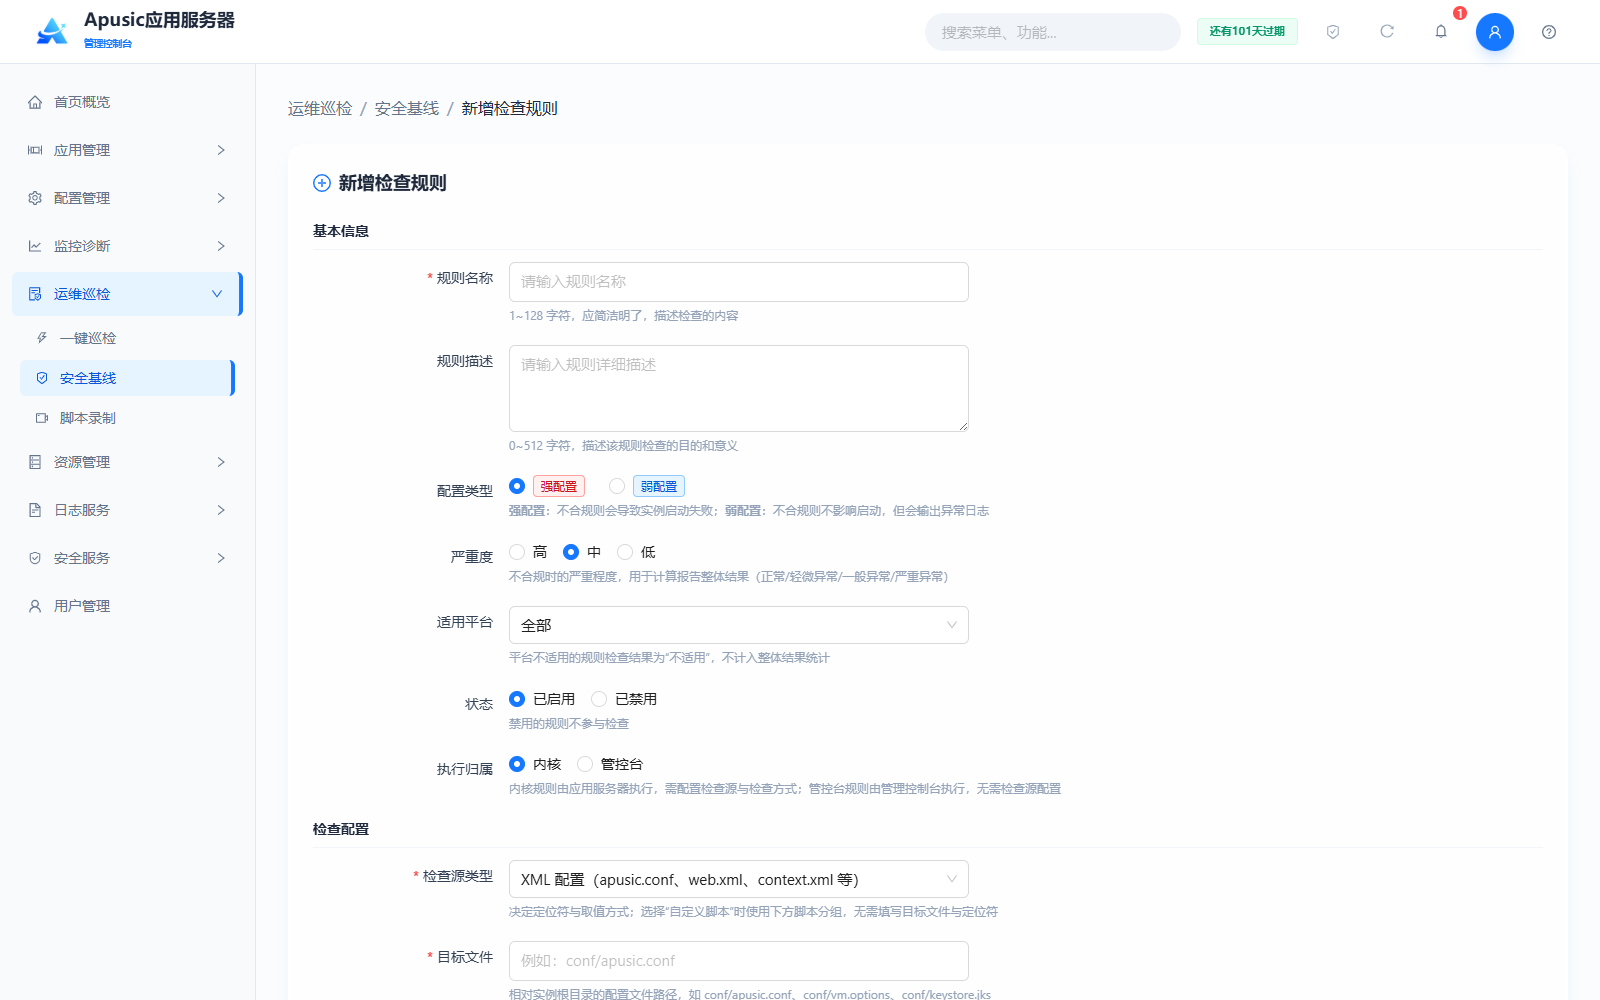
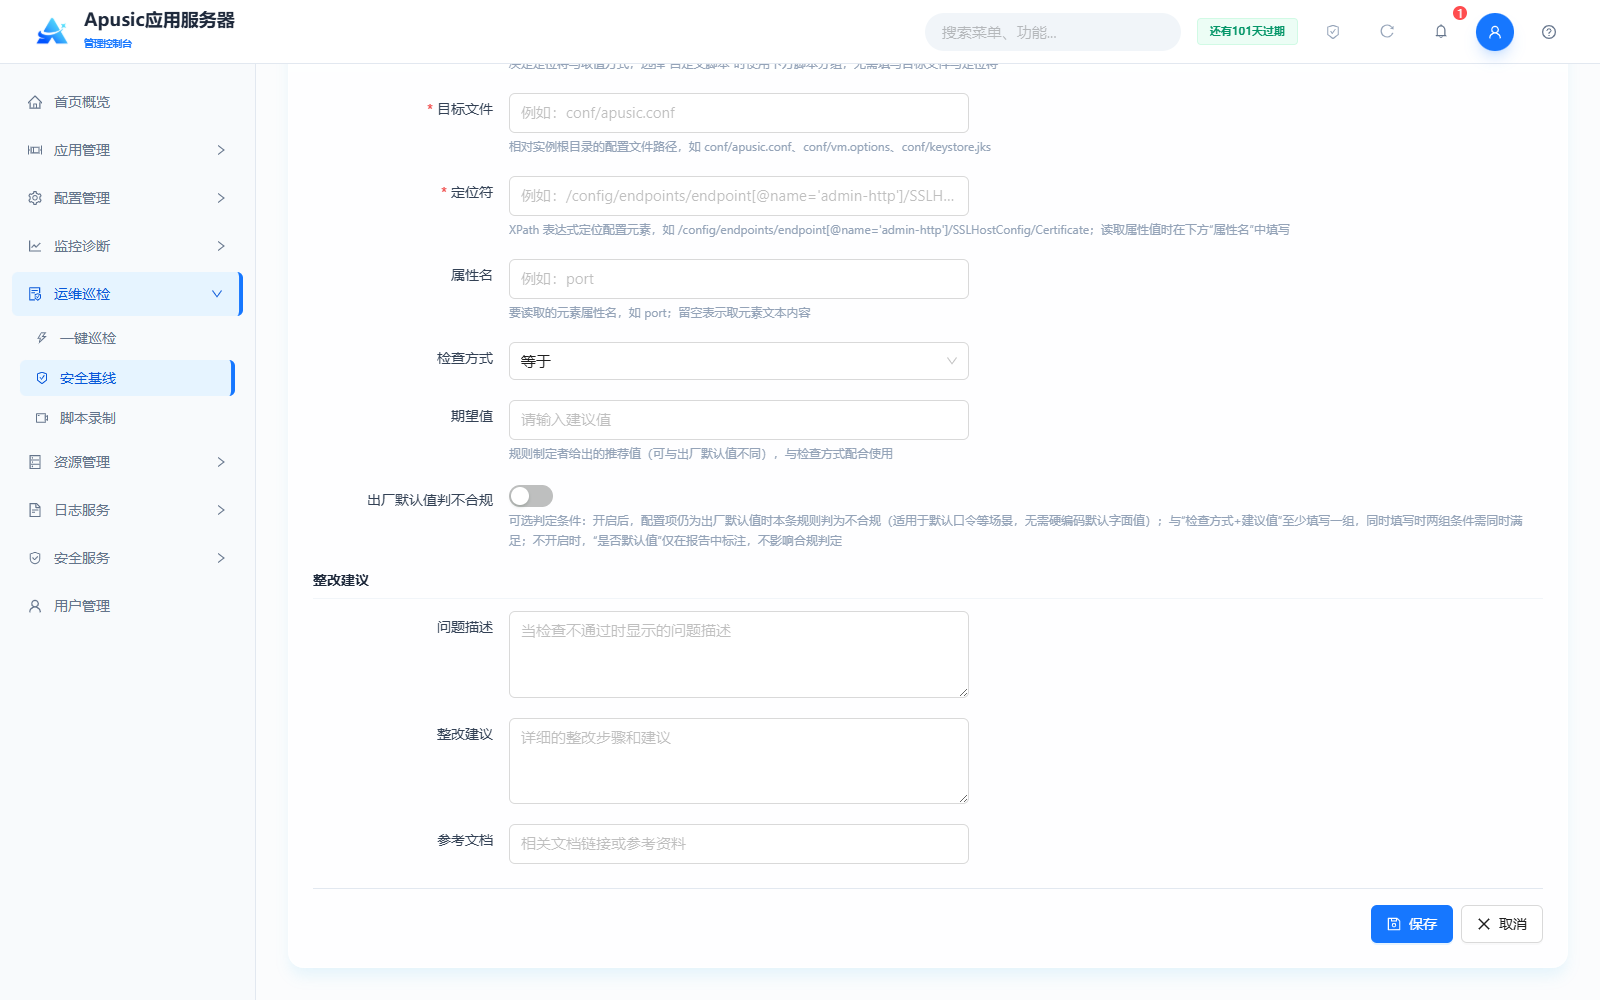
点击“新增规则”,进入“新增检查规则”页面,表单分为“基本信息”“检查配置”“整改建议”三个分组:
基本信息
| 配置名称 | 配置参数 | 说明 |
| 规则名称 | ruleName | 检测规则的名称。作用:唯一标识一条检测规则。合法输入值:字符串,1~128 字符,应简洁明了描述检查的内容,必填。默认值:空。 |
| 规则描述 | ruleDesc | 规则的详细描述。作用:描述该规则检查的目的和意义。合法输入值:字符串,0~512 字符。默认值:空。 |
| 配置类型 | configType | 规则的配置强度。作用:强配置不合规会导致实例启动失败;弱配置不合规不影响启动,但会输出异常日志。合法输入值:单选,强配置 / 弱配置。默认值:强配置。 |
| 严重度 | severity | 不合规时的严重程度。作用:用于计算报告整体结果(正常/轻微异常/一般异常/严重异常)。合法输入值:单选,高 / 中 / 低。默认值:中。 |
| 适用平台 | platform | 规则适用的操作系统平台。作用:平台不适用的规则检查结果为“不适用”,不计入整体结果统计。合法输入值:下拉选择,如全部、Linux 等。默认值:全部。 |
| 状态 | status | 规则的启用状态。作用:禁用的规则不参与检查。合法输入值:单选,已启用 / 已禁用。默认值:已启用。 |
| 执行归属 | executor | 规则的执行主体。作用:内核规则由应用服务器执行,需配置检查源与检查方式;管控台规则由管理控制台执行,无需检查源配置。合法输入值:单选,内核 / 管控台。默认值:内核。 |
检查配置
| 配置名称 | 配置参数 | 说明 |
| 检查源类型 | sourceType | 检查数据的来源类型。作用:决定定位符与属性名的含义以及表单显示的参数项。合法输入值:下拉选择,可选 XML 配置(apusic.conf、web.xml、context.xml 等)、Properties 配置(apusic.properties、logging.properties 等)、文本内容(正则匹配)、JVM 参数(vm.options)、文件属性(权限/属主/大小等)、自定义脚本,必填。默认值:XML 配置(apusic.conf、web.xml、context.xml 等)。 |
| 目标文件 | targetFile | 被检查的文件路径。作用:定位待检查的文件,取值为相对实例根目录的路径。合法输入值:字符串,如 conf/apusic.conf、conf/vm.options、conf/logging.properties、conf/keystore.jks;检查源类型为“文件属性”时可填目录(如 logs);选择“自定义脚本”时无需填写,其余类型必填。默认值:空。 |
| 定位符 | locator | 配置元素的定位表达式。作用:在目标文件中定位待检查的内容,语法随检查源类型不同而不同。合法输入值:XML 配置填 XPath 表达式,如 /config/endpoints/endpoint[@name='admin-http'];Properties 配置填属性键,如 java.util.logging.ConsoleHandler.level;文本内容填正则表达式,如 jdwp\|-Xdebug;JVM 参数填单一参数名且不含 - 前缀,如 Xmx、Dfile.encoding;文件属性、自定义脚本类型无此参数。默认值:空。 |
| 属性名 | attrName | 要读取的属性名称。作用:XML 配置类型填元素的 XML 属性名,留空表示取元素文本内容,如 port;文件属性类型填文件属性名,支持 mode(权限)、owner(属主)、group(属组)、size(大小)、mtime(修改时间)、freeSpacePercent(磁盘剩余空间百分比);其余类型无此参数。默认值:空。 |
| 忽略注释行 | ignoreComments | 检查时是否跳过注释行。作用:仅“文本内容(正则匹配)”类型显示;开启后跳过 # 注释行再匹配,避免注释内容导致误报。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 检查方式 | checkMode | 实际值与期望值的比较方式。作用:与期望值配合判定合规。合法输入值:下拉选择,可选 等于、不等于、大于、大于等于、小于、小于等于、包含、正则匹配、正则不匹配、存在、不存在;选择“存在 / 不存在”时无需填写期望值;选择“正则不匹配”且不填期望值时,定位符命中即判不合规。默认值:等于。 |
| 期望值 | expectedValue | 规则制定者给出的推荐值。作用:与检查方式配合使用,可与出厂默认值不同。合法输入值:字符串;检查源类型为 JVM 参数时按参数原格式填写,如 1024m,开关型参数以 + / - 作为期望值。默认值:空。 |
| 出厂默认值判不合规 | defaultAsViolation | 可选判定条件。作用:开启后,配置项仍为出厂默认值时本条规则判为不合规(适用于默认口令等场景);与“检查方式+建议值”至少填写一组,同时填写时两组条件需同时满足;不开启时,“是否默认值”仅在报告中标注,不影响合规判定。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
选择检查源类型为“自定义脚本”时,“检查配置”分组仅显示检查源类型,其余参数由“自定义检查脚本”分组代替:
自定义检查脚本
| 配置名称 | 配置参数 | 说明 |
| 脚本类型 | scriptType | 检查脚本的类型。作用:决定脚本的内容格式与执行方式。合法输入值:下拉选择,当前支持 Groovy。默认值:Groovy。 |
| 脚本名称 | scriptName | 脚本文件的名称。作用:填写不含目录的文件名,保存后脚本存放于实例 conf/baseline/checkers/ 目录。合法输入值:字符串,如 port-conflict.groovy。默认值:空。 |
| 检查脚本 | scriptContent | 检查脚本的内容。作用:编写自定义检查逻辑,编写约定见“自定义检查脚本编写约定”。合法输入值:Groovy 脚本代码,必填。默认值:空。 |
整改建议
| 配置名称 | 配置参数 | 说明 |
| 问题描述 | problemDesc | 检查不通过时显示的问题描述。合法输入值:字符串。默认值:空。 |
| 整改建议 | fixAdvice | 详细的整改步骤和建议。合法输入值:字符串。默认值:空。 |
| 参考文档 | reference | 相关文档链接或参考资料。合法输入值:字符串。默认值:空。 |
填写完成后点击“保存”创建规则,点击“取消”放弃并返回列表。
# 检查源类型与参数差异
不同检查源类型下,定位符的语法、属性名的含义以及表单显示的参数项存在差异,汇总如下:
| 检查源类型 | 定位符语法 | 属性名 | 表单差异 | 典型检查场景 |
|---|---|---|---|---|
| XML 配置(apusic.conf、web.xml、context.xml 等) | XPath 表达式 | XML 属性名,留空取元素文本 | 显示全部检查参数 | 管理通道 SSLEnabled、会话超时时间 |
| Properties 配置(apusic.properties、logging.properties 等) | 属性键 | 无此参数 | 不显示属性名 | 日志级别等键值配置 |
| 文本内容(正则匹配) | 正则表达式 | 无此参数 | 不显示属性名,显示忽略注释行 | 远程调试参数等“出现即违规”项 |
| JVM 参数(vm.options) | 单一参数名,不含 - 前缀 | 无此参数 | 不显示属性名 | 堆内存下限、GC 参数、系统属性 |
| 文件属性(权限/属主/大小等) | 无此参数 | mode / owner / group / size / mtime / freeSpacePercent | 不显示定位符;目标文件可填目录 | 密钥库权限、日志目录剩余空间 |
| 自定义脚本 | 无此参数 | 无此参数 | 不显示目标文件、定位符、检查方式、期望值,显示自定义检查脚本分组 | 端口冲突等需自定义逻辑的检查 |
# 检查源类型配置示例
# 示例一:XML 配置——管理控制台 HTTPS 强制检查
检查管理控制台专用通道 admin-http 是否开启 SSL,未开启即不合规:
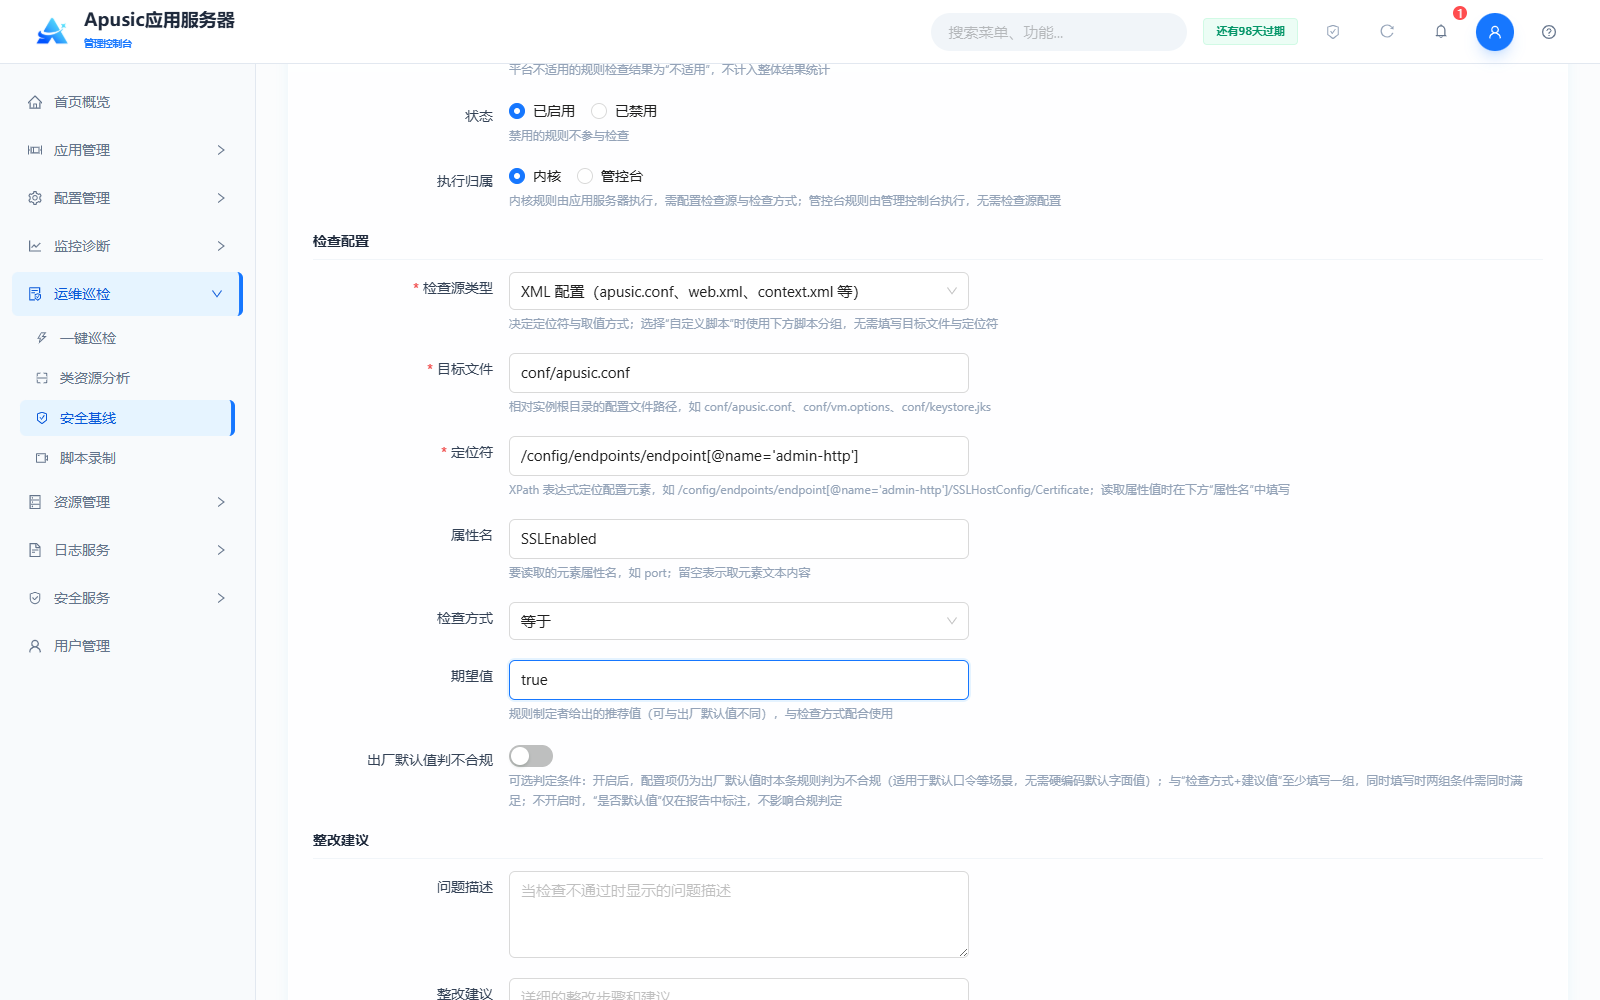
检查配置取值:
| 配置名称 | 取值 |
|---|---|
| 检查源类型 | XML 配置(apusic.conf、web.xml、context.xml 等) |
| 目标文件 | conf/apusic.conf |
| 定位符 | /config/endpoints/endpoint[@name='admin-http'] |
| 属性名 | SSLEnabled |
| 检查方式 | 等于 |
| 期望值 | true |
检查逻辑:按 XPath 定位到名称为 admin-http 的 endpoint 元素,读取其 SSLEnabled 属性,等于 true 判定合规,否则判定不合规。
# 示例二:Properties 配置——控制台日志级别检查
检查控制台日志输出级别是否为 INFO:
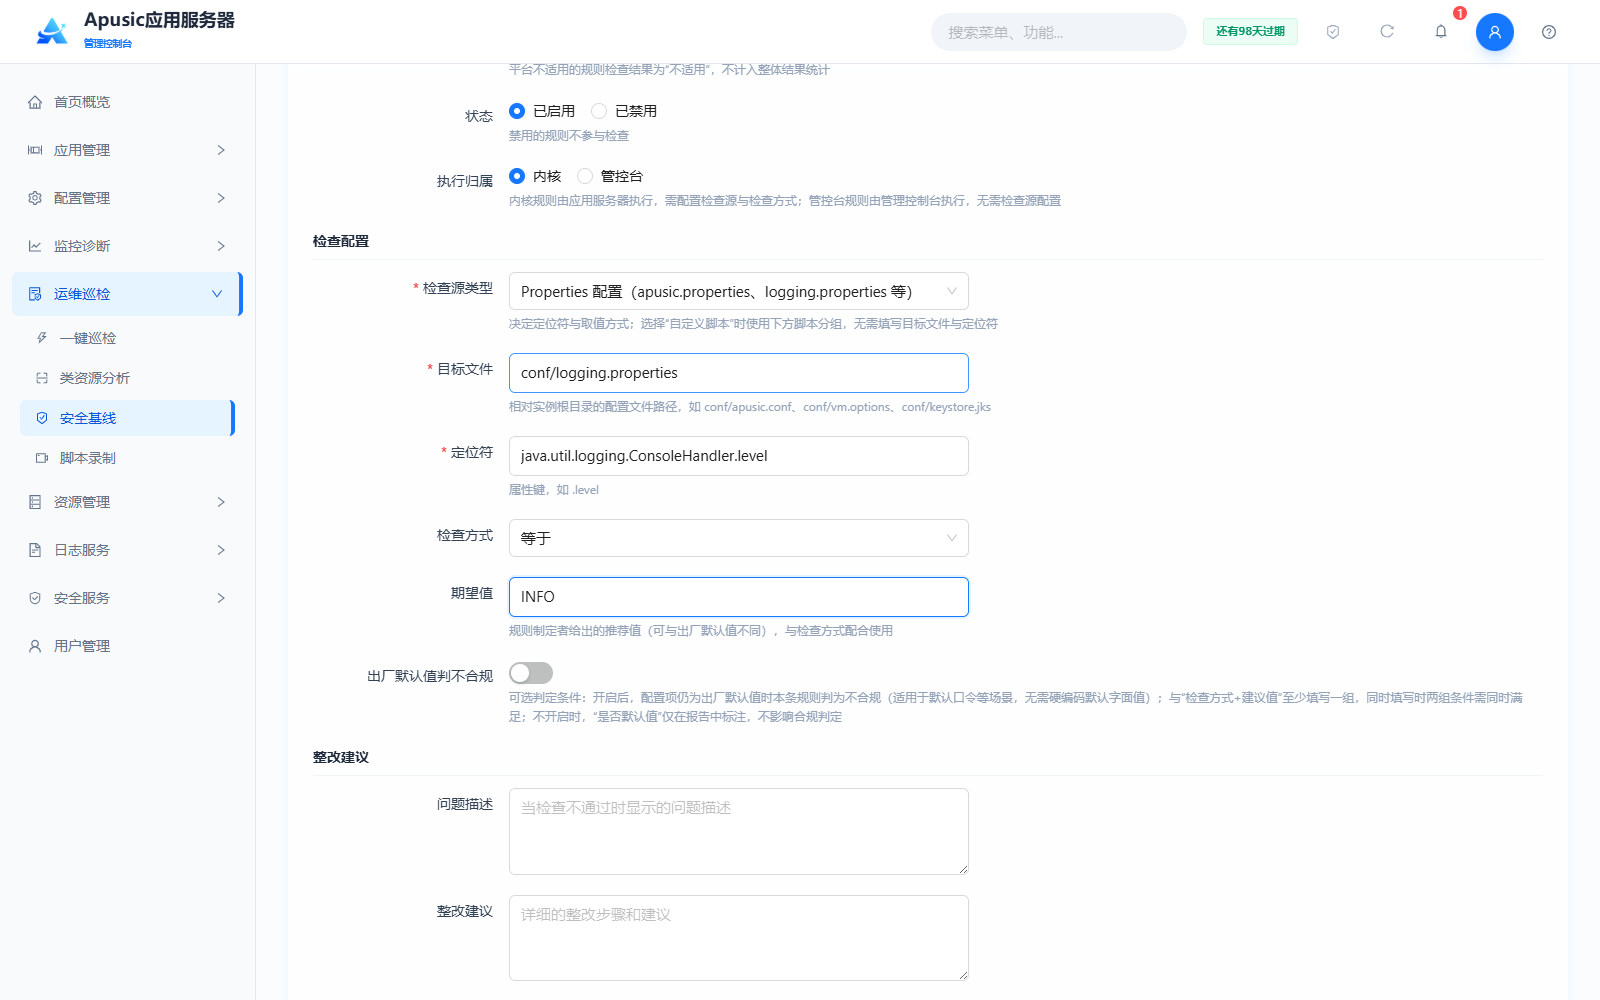
检查配置取值:
| 配置名称 | 取值 |
|---|---|
| 检查源类型 | Properties 配置(apusic.properties、logging.properties 等) |
| 目标文件 | conf/logging.properties |
| 定位符 | java.util.logging.ConsoleHandler.level |
| 检查方式 | 等于 |
| 期望值 | INFO |
检查逻辑:读取 logging.properties 中该属性键的取值,等于 INFO 判定合规;Properties 类型以属性键为定位符,无属性名参数。
# 示例三:文本内容(正则匹配)——远程调试参数禁用检查
检查 vm.options 中是否开启远程调试(jdwp 或 -Xdebug),出现即不合规:
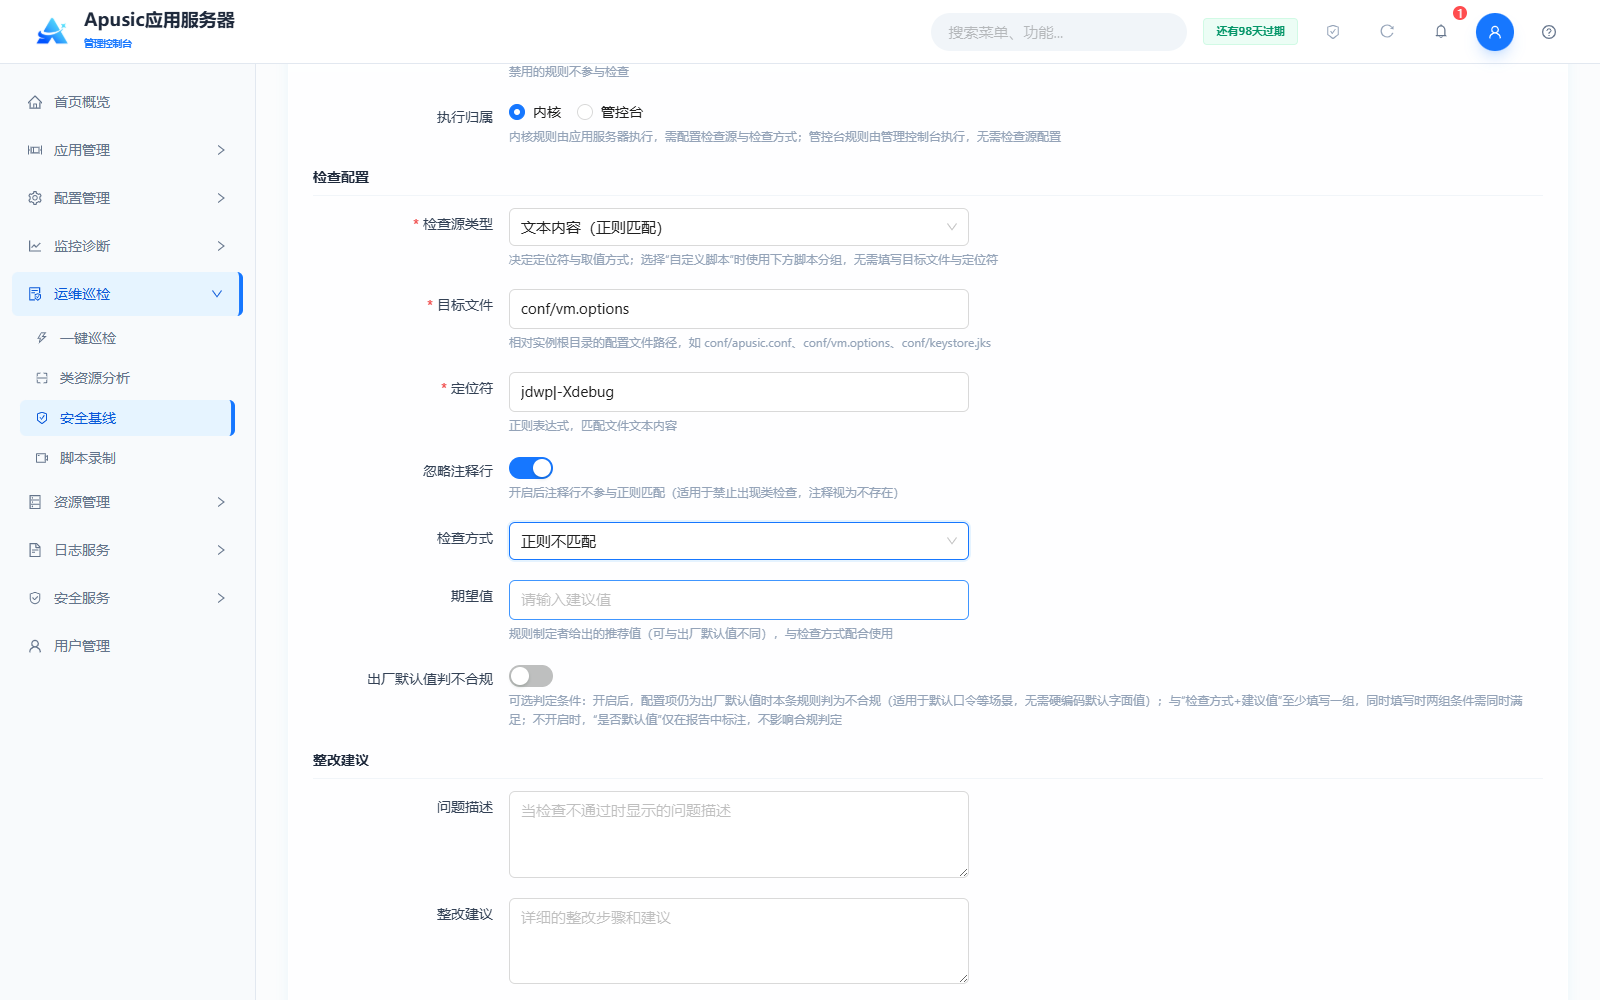
检查配置取值:
| 配置名称 | 取值 |
|---|---|
| 检查源类型 | 文本内容(正则匹配) |
| 目标文件 | conf/vm.options |
| 定位符 | jdwp\|-Xdebug |
| 忽略注释行 | 开启 |
| 检查方式 | 正则不匹配 |
| 期望值 | 空 |
检查逻辑:在跳过 # 注释行后的文件内容中按正则查找 jdwp 或 -Xdebug;检查方式为“正则不匹配”且期望值为空时,定位符命中即判定不合规,全部未命中判定合规。
# 示例四:JVM 参数(vm.options)——最大堆内存下限检查
检查最大堆内存是否不低于 1024m:
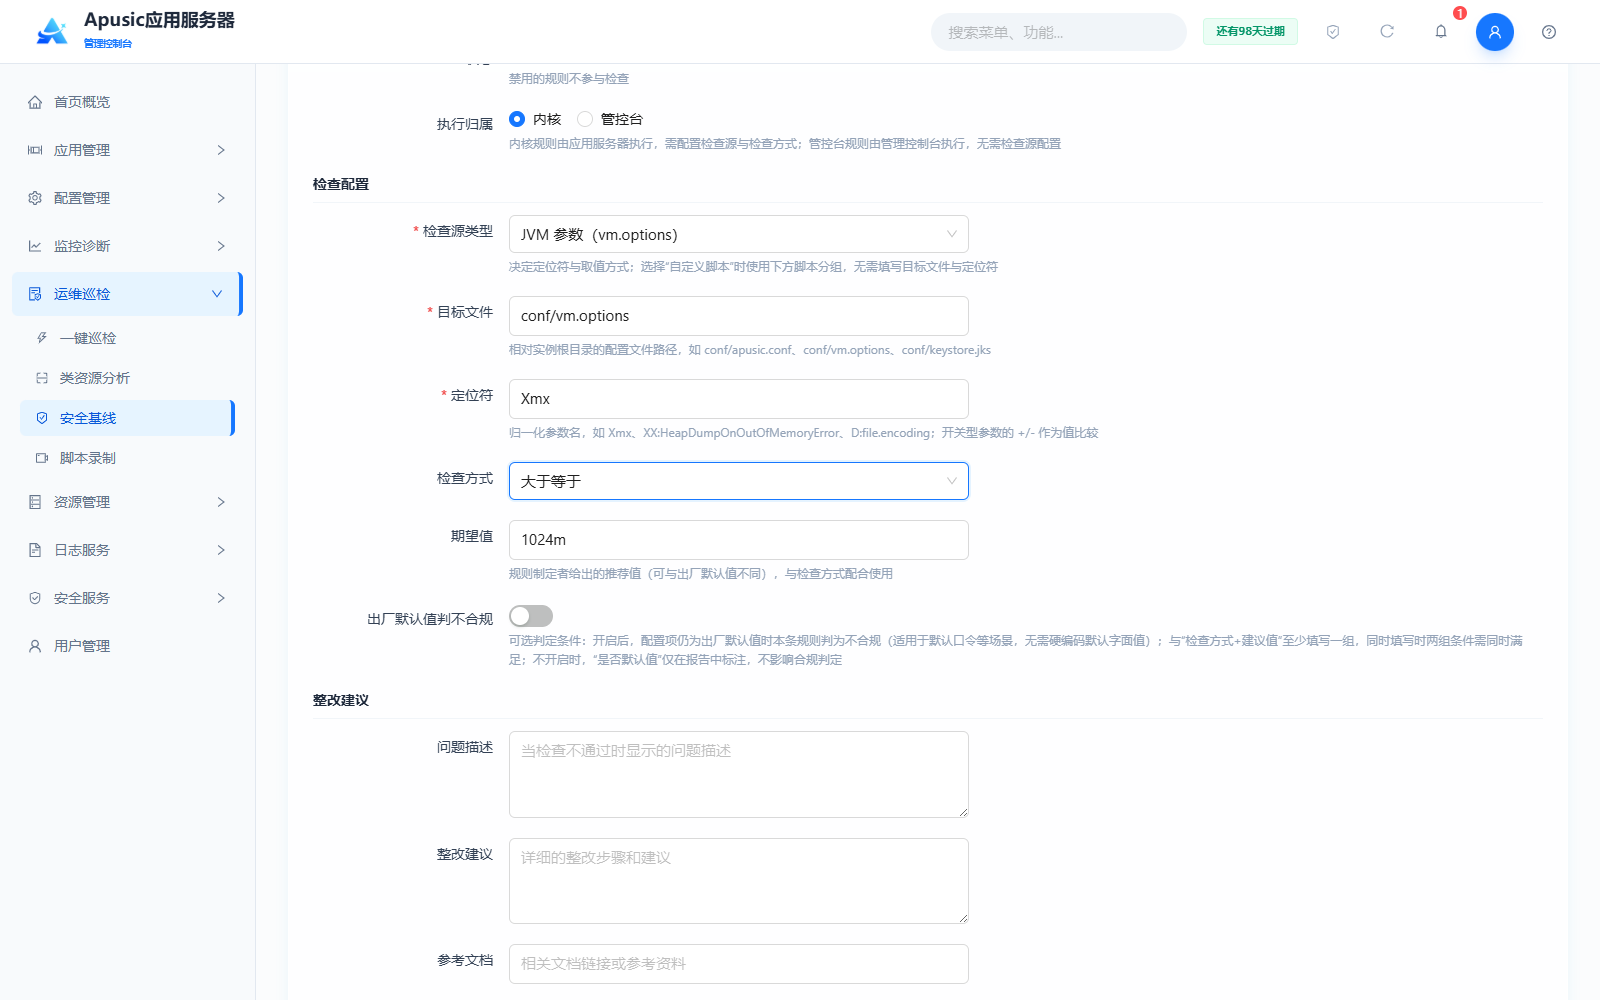
检查配置取值:
| 配置名称 | 取值 |
|---|---|
| 检查源类型 | JVM 参数(vm.options) |
| 目标文件 | conf/vm.options |
| 定位符 | Xmx |
| 检查方式 | 大于等于 |
| 期望值 | 1024m |
检查逻辑:解析 vm.options 中 -Xmx 参数的取值,大于等于 1024m 判定合规;JVM 参数类型以单一参数名为定位符(不含 - 前缀),期望值按 JVM 参数原格式填写,开关型参数以 + / - 作为期望值比较。
# 示例五:文件属性——密钥库文件权限检查
检查密钥库文件权限是否不超过 644,防止其他用户读取:
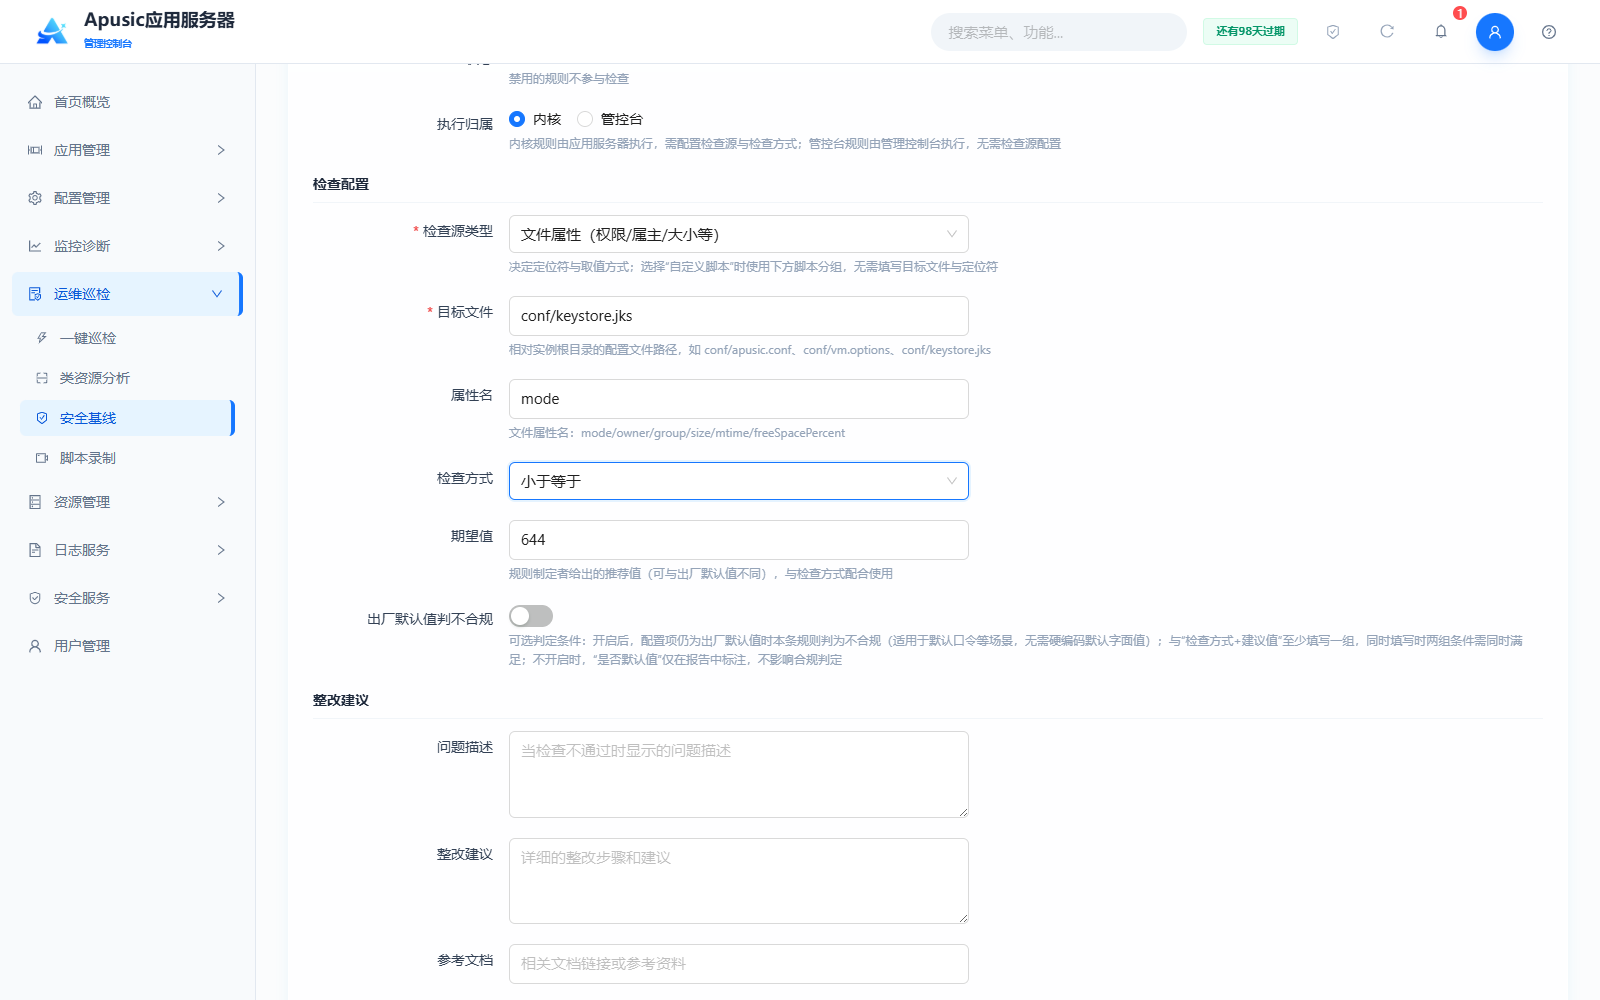
检查配置取值:
| 配置名称 | 取值 |
|---|---|
| 检查源类型 | 文件属性(权限/属主/大小等) |
| 目标文件 | conf/keystore.jks |
| 属性名 | mode |
| 检查方式 | 小于等于 |
| 期望值 | 644 |
检查逻辑:读取目标文件的权限位,小于等于 644 判定合规;权限类规则依赖操作系统权限模型,建议将适用平台设置为 Linux。检查日志目录剩余空间时,目标文件可填目录(如 logs),属性名填 freeSpacePercent,检查方式选择“大于等于”。
# 示例六:自定义脚本——端口冲突检查
检查 apusic.conf 中所有 endpoint 的监听端口是否存在重复,规则由内核执行:
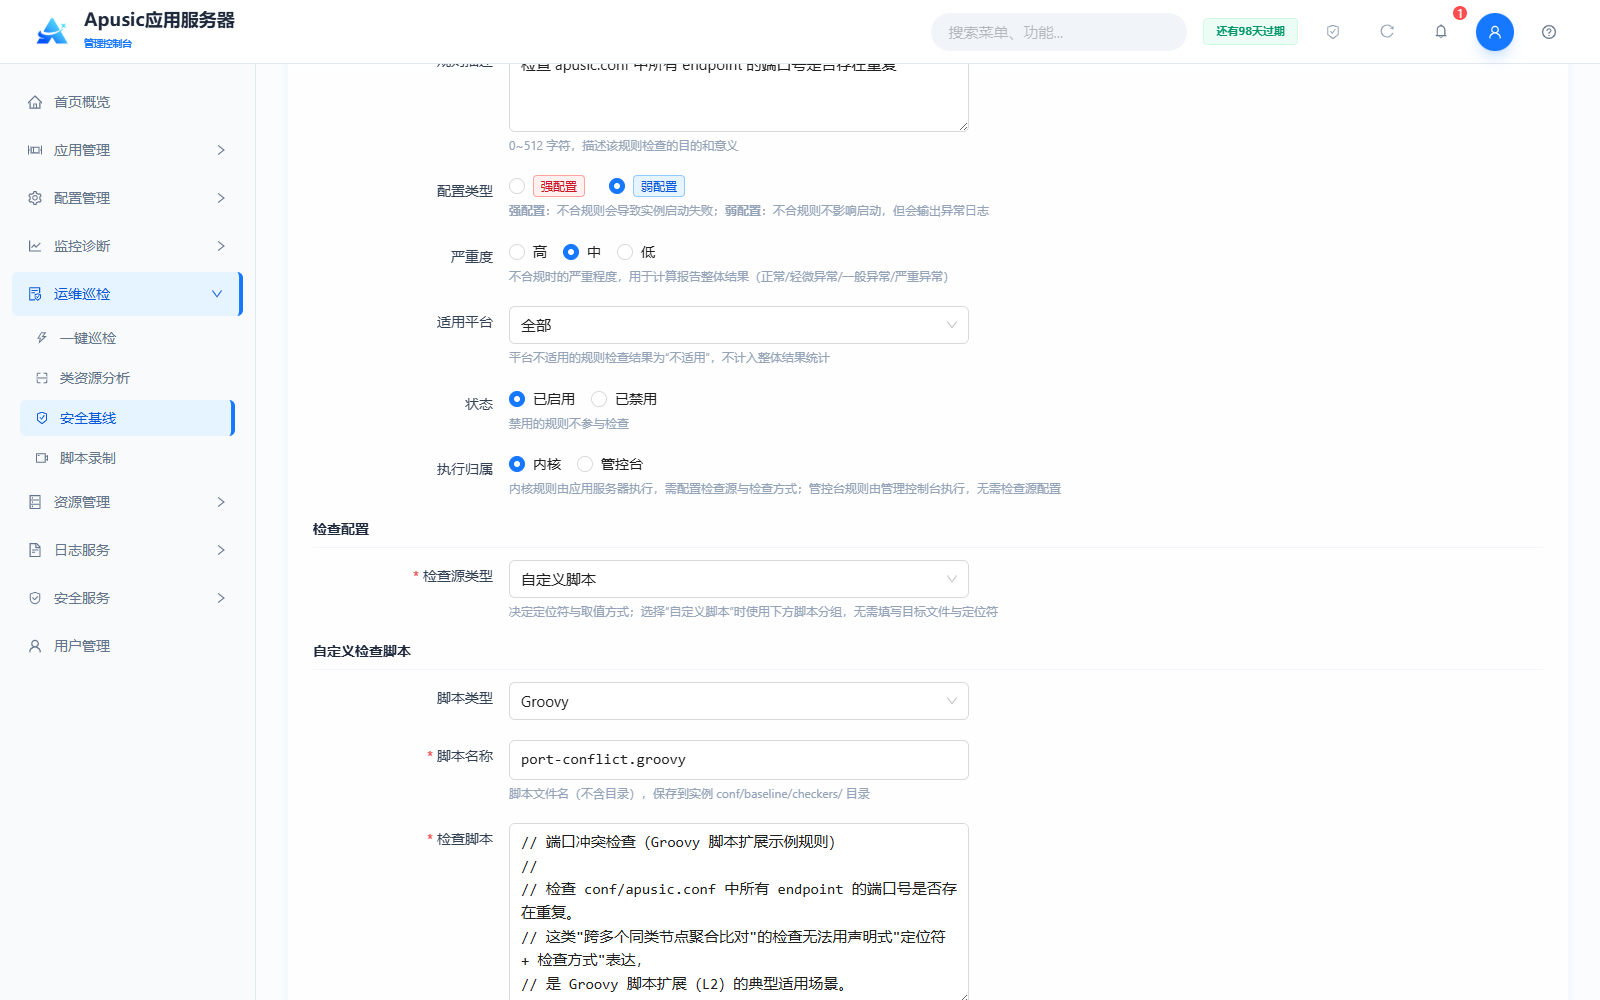
检查配置取值:
| 配置名称 | 取值 |
|---|---|
| 检查源类型 | 自定义脚本 |
| 脚本类型 | Groovy |
| 脚本名称 | port-conflict.groovy |
| 检查脚本 | 端口冲突检查 Groovy 脚本内容 |
检查逻辑:脚本由基线引擎在服务器内执行,解析 apusic.conf 中全部 endpoint 的端口号,存在重复端口时返回不合规及重复端口的明细,编写约定见“自定义检查脚本编写约定”。
# 自定义检查脚本编写约定
脚本类型选择 Groovy 时,检查脚本遵循以下约定:
- 脚本在基线引擎所在 JVM 内执行,可使用绑定变量
ctx(检查上下文):ctx.resolve("conf/apusic.conf")返回相对实例根目录的 File 对象;ctx.getApusicBase()返回实例根目录; - 脚本可读取绑定变量
lang获取当前报告语言(en、zh_TW,为空时表示简体中文),用于输出对应语言的说明信息; - 返回值为
true表示合规、false表示不合规;也可返回 Map(violated表示是否不合规,output为说明信息),用于在报告中展示详细检查结果。
# 基线设置
点击“基线设置”,进入基线设置页面,配置基线检查的全局策略:
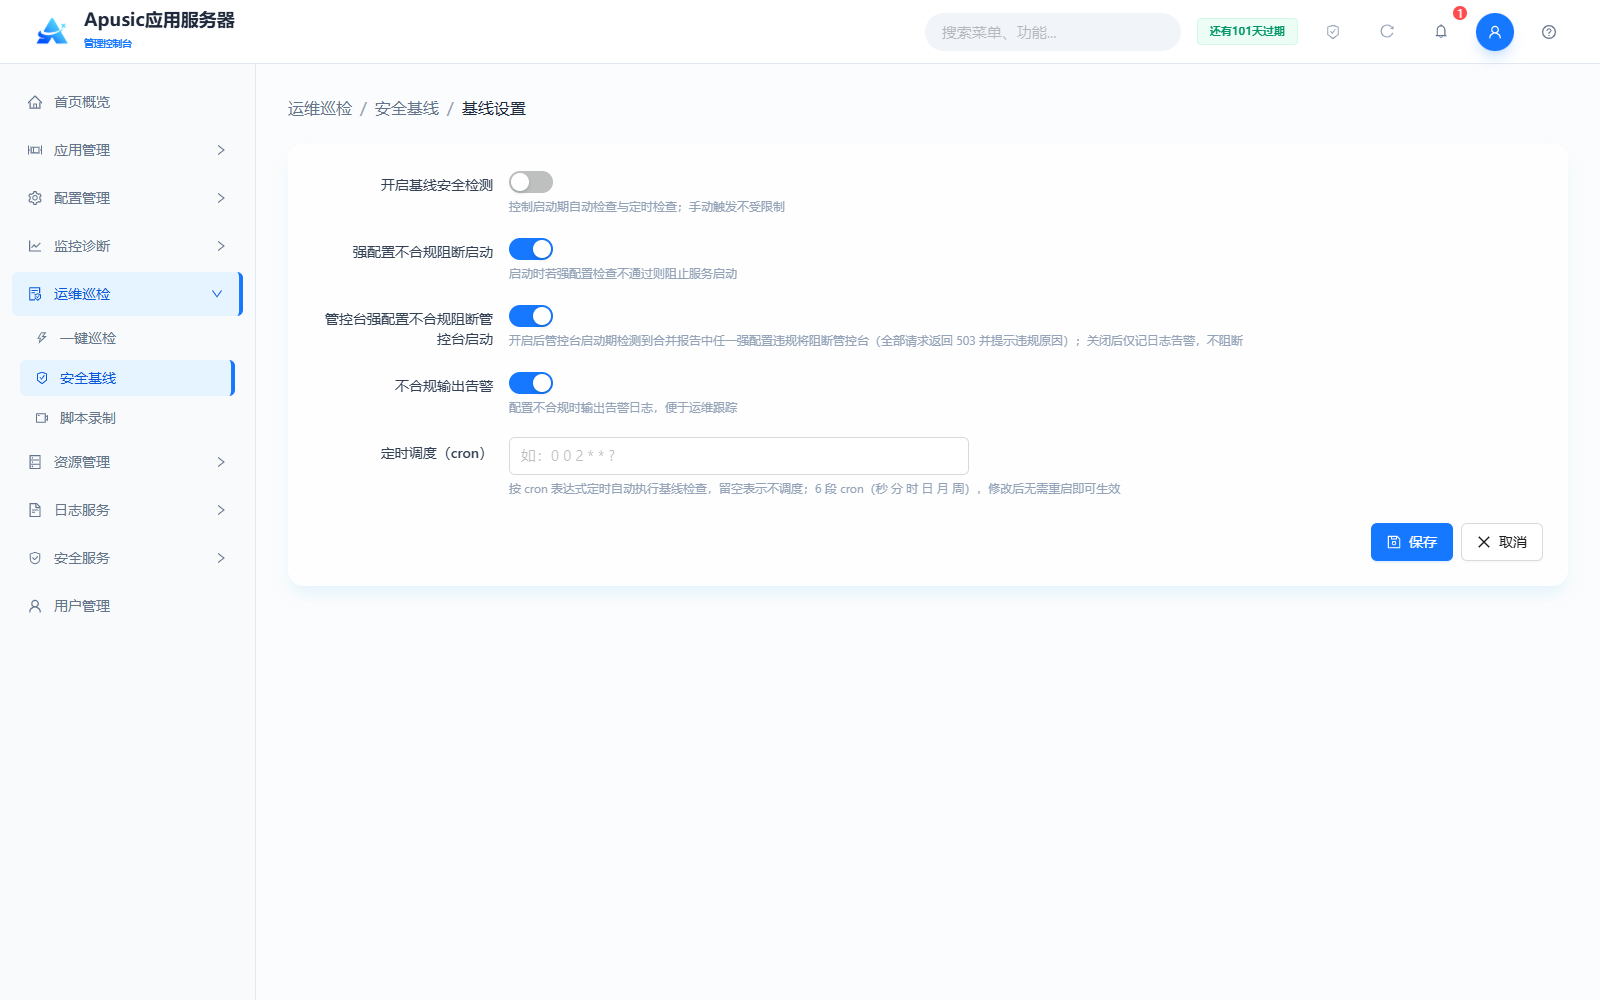
| 配置名称 | 配置参数 | 说明 |
| 开启基线安全检测 | baselineEnabled | 基线检测总开关。作用:控制启动期自动检查与定时检查;手动触发不受限制。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 强配置不合规阻断启动 | blockOnStrong | 启动期强配置拦截开关。作用:启动时若强配置检查不通过则阻止服务启动。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 管控台强配置不合规阻断管控台启动 | blockConsoleOnStrong | 管控台启动期拦截开关。作用:开启后管控台启动期检测到合并报告中任一强配置违规将阻断管控台(全部请求返回 503 并提示违规原因);关闭后仅记日志告警,不阻断。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 不合规输出告警 | alertOnViolation | 告警日志开关。作用:配置不合规时输出告警日志,便于运维跟踪。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 定时调度(cron) | cron | 定时自动检查的调度表达式。作用:按 cron 表达式定时自动执行基线检查,留空表示不调度;修改后无需重启即可生效。合法输入值:6 段 cron(秒 分 时 日 月 周),如 0 0 2 * * ?。默认值:空。 |
配置完成后点击“保存”生效,点击“取消”放弃修改。
# 报告配置
点击“报告配置”,进入报告配置页面,配置检测报告的生成与保留策略:
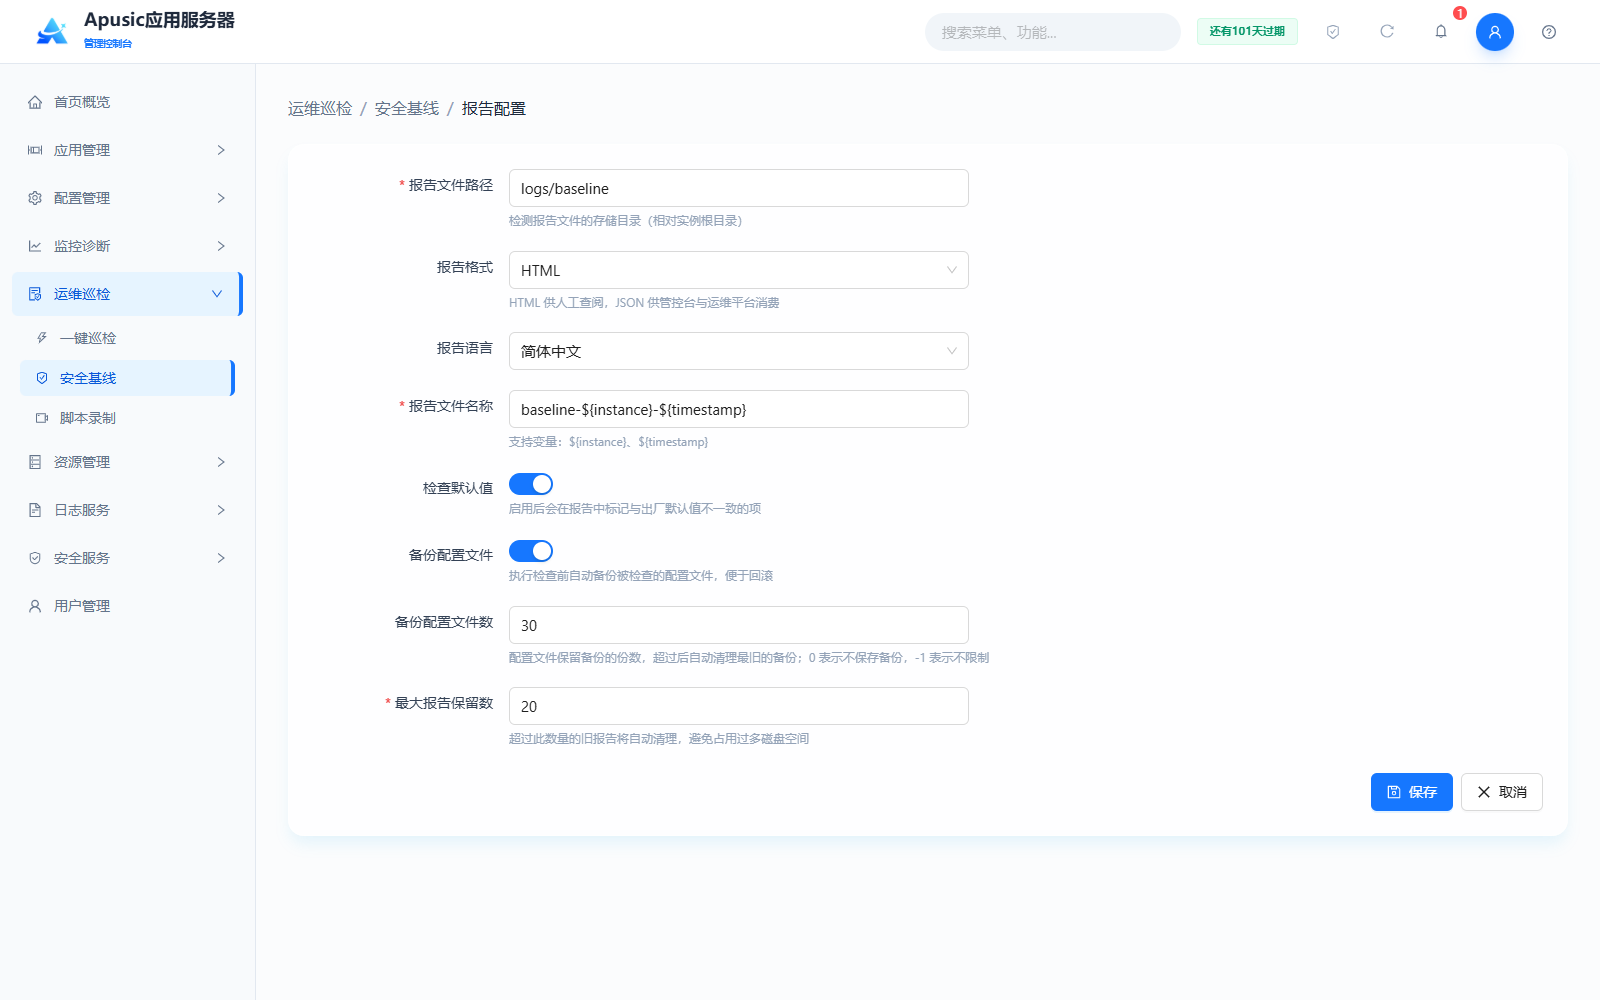
| 配置名称 | 配置参数 | 说明 |
| 报告文件路径 | reportPath | 检测报告文件的存储目录。作用:相对实例根目录的报告存放路径。合法输入值:字符串,如 logs/baseline,必填。默认值:logs/baseline。 |
| 报告格式 | reportFormat | 报告输出格式。作用:HTML 供人工查阅,JSON 供管控台与运维平台消费。合法输入值:下拉选择,HTML / JSON。默认值:HTML。 |
| 报告语言 | reportLang | 报告内容的语言。合法输入值:下拉选择,如简体中文。默认值:简体中文。 |
| 报告文件名称 | reportName | 报告文件的命名模板。作用:支持变量 ${instance}、${timestamp}。合法输入值:字符串,如 baseline-${instance}-${timestamp},必填。默认值:baseline-${instance}-${timestamp}。 |
| 检查默认值 | checkDefault | 默认值标记开关。作用:启用后会在报告中标记与出厂默认值不一致的项。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 备份配置文件 | backupConfig | 检查前备份开关。作用:执行检查前自动备份被检查的配置文件,便于回滚。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 备份配置文件数 | backupCount | 配置文件保留备份的份数。作用:超过后自动清理最旧的备份;0 表示不保存备份,-1 表示不限制。合法输入值:整数。默认值:30。 |
| 最大报告保留数 | maxReports | 报告保留数量上限。作用:超过此数量的旧报告将自动清理,避免占用过多磁盘空间。合法输入值:整数,必填。默认值:20。 |
配置完成后点击“保存”生效,点击“取消”放弃修改。
# 启用/禁用基线
启用 / 禁用用于控制规则是否参与检查:在检测规则列表勾选一条或多条规则,点击“批量启用”或“批量禁用”,操作立即生效,列表“状态”列同步更新为“已启用”或“已禁用”:
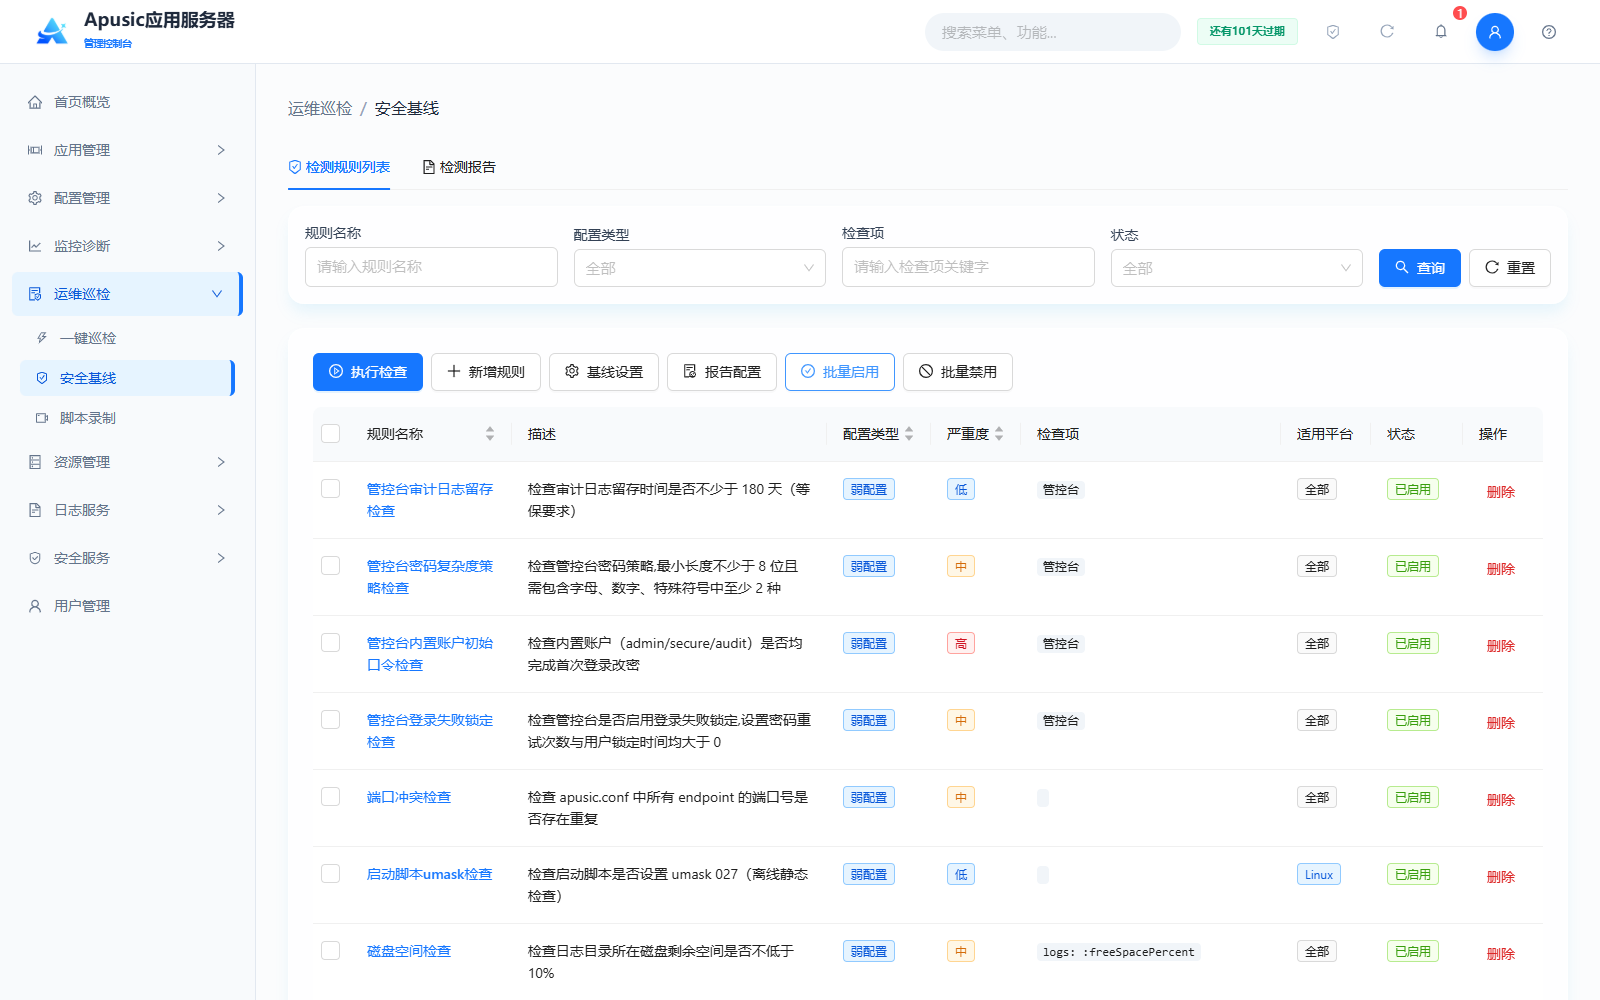
注意:批量启用 / 批量禁用点击后立即生效,无确认对话框,操作前请核对勾选的规则;禁用的规则不参与后续检查。
# 删除基线
在检测规则列表操作列点击“删除”,弹出确认删除对话框,点击“确认”删除该规则,点击“取消”放弃操作:
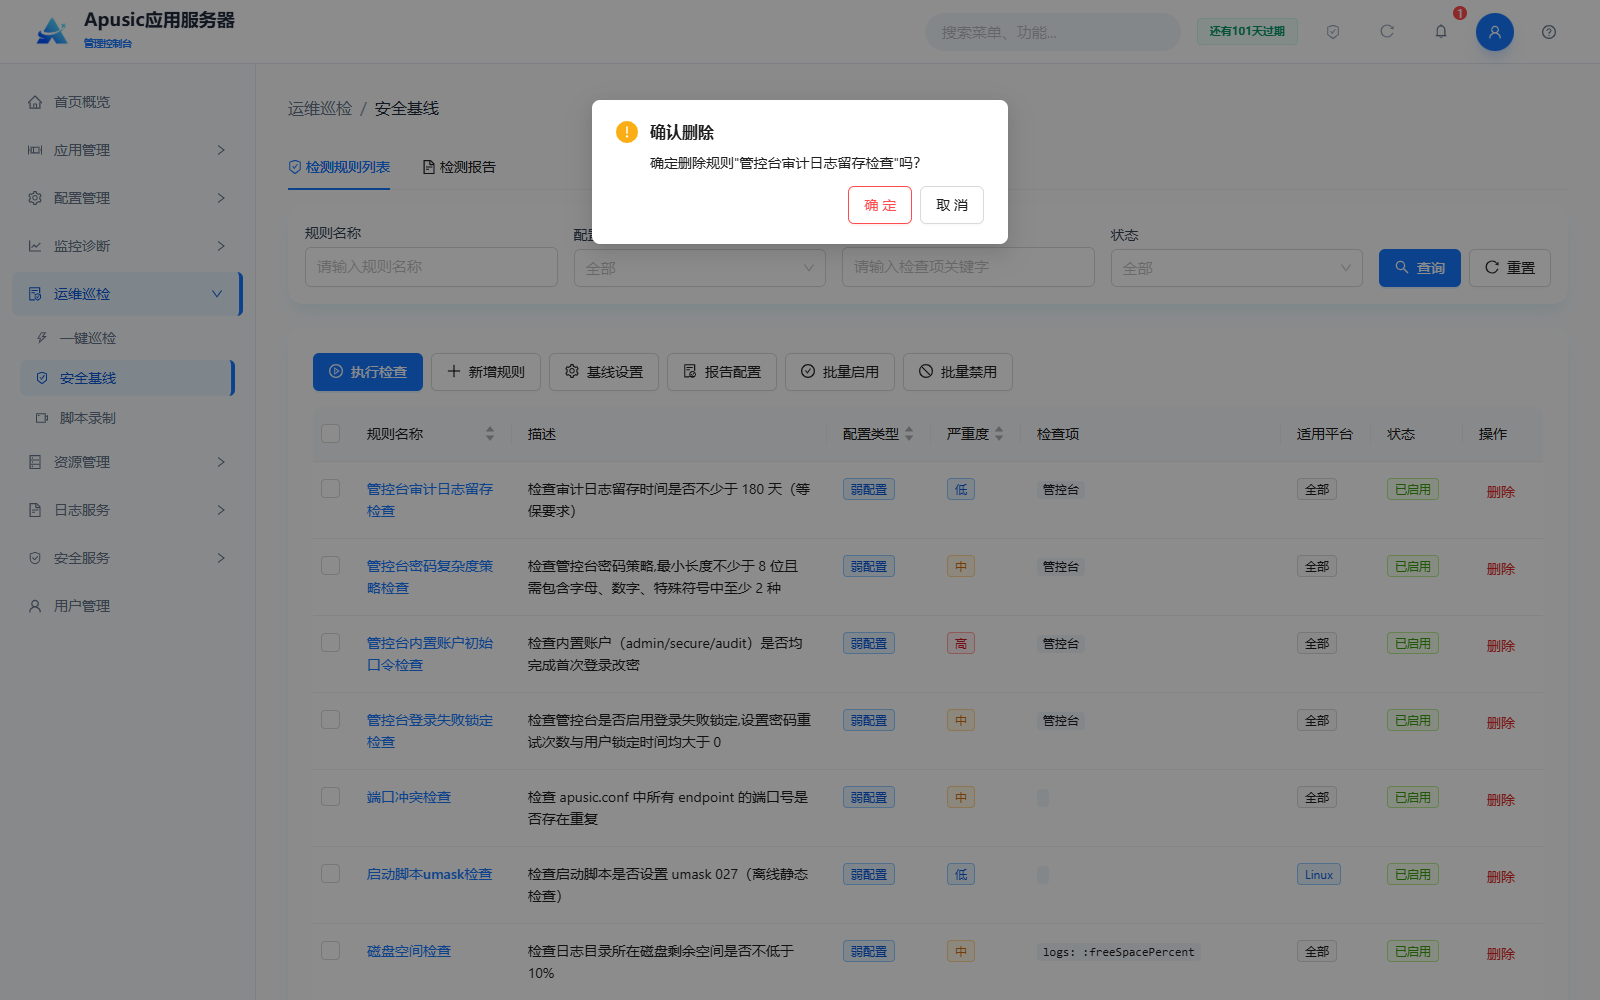
# 检测报告
“检测报告”页签展示历次检查生成的报告,支持按报告名称、整体结果、检测时间筛选;报告列表列包括:报告名称、检查时间、整体结果(正常 / 轻微异常 / 一般异常 / 严重异常)、正常/异常项、报告大小、报告格式、操作(下载 / 删除);页面还提供“批量删除”与“导出”按钮:
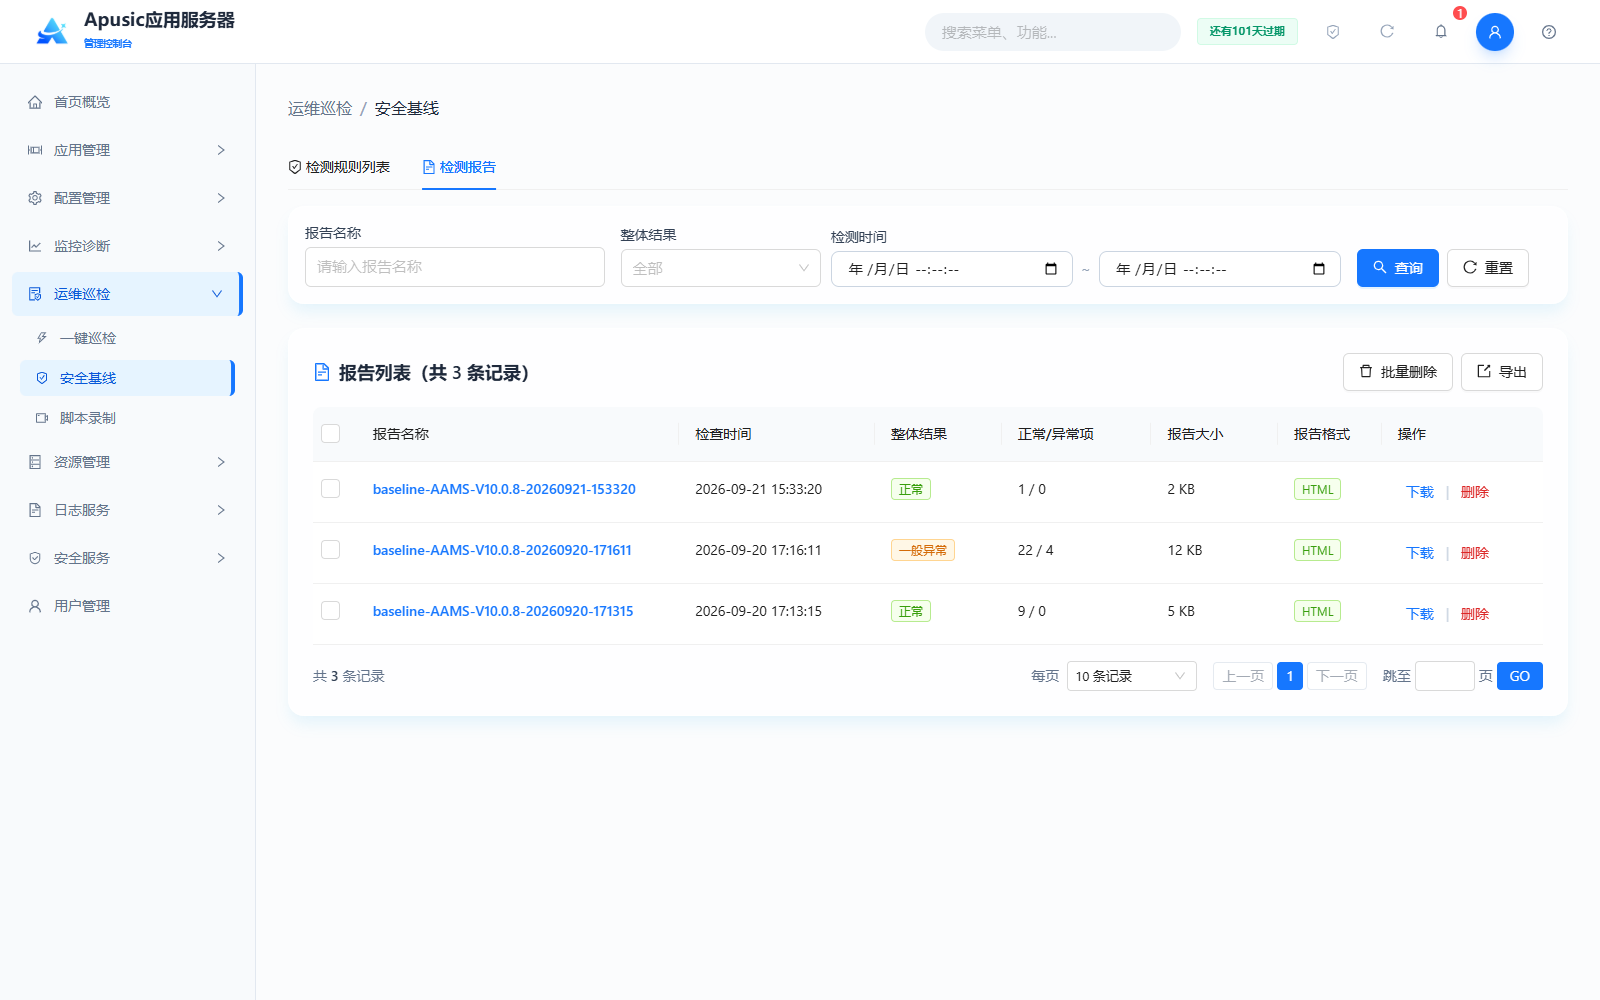
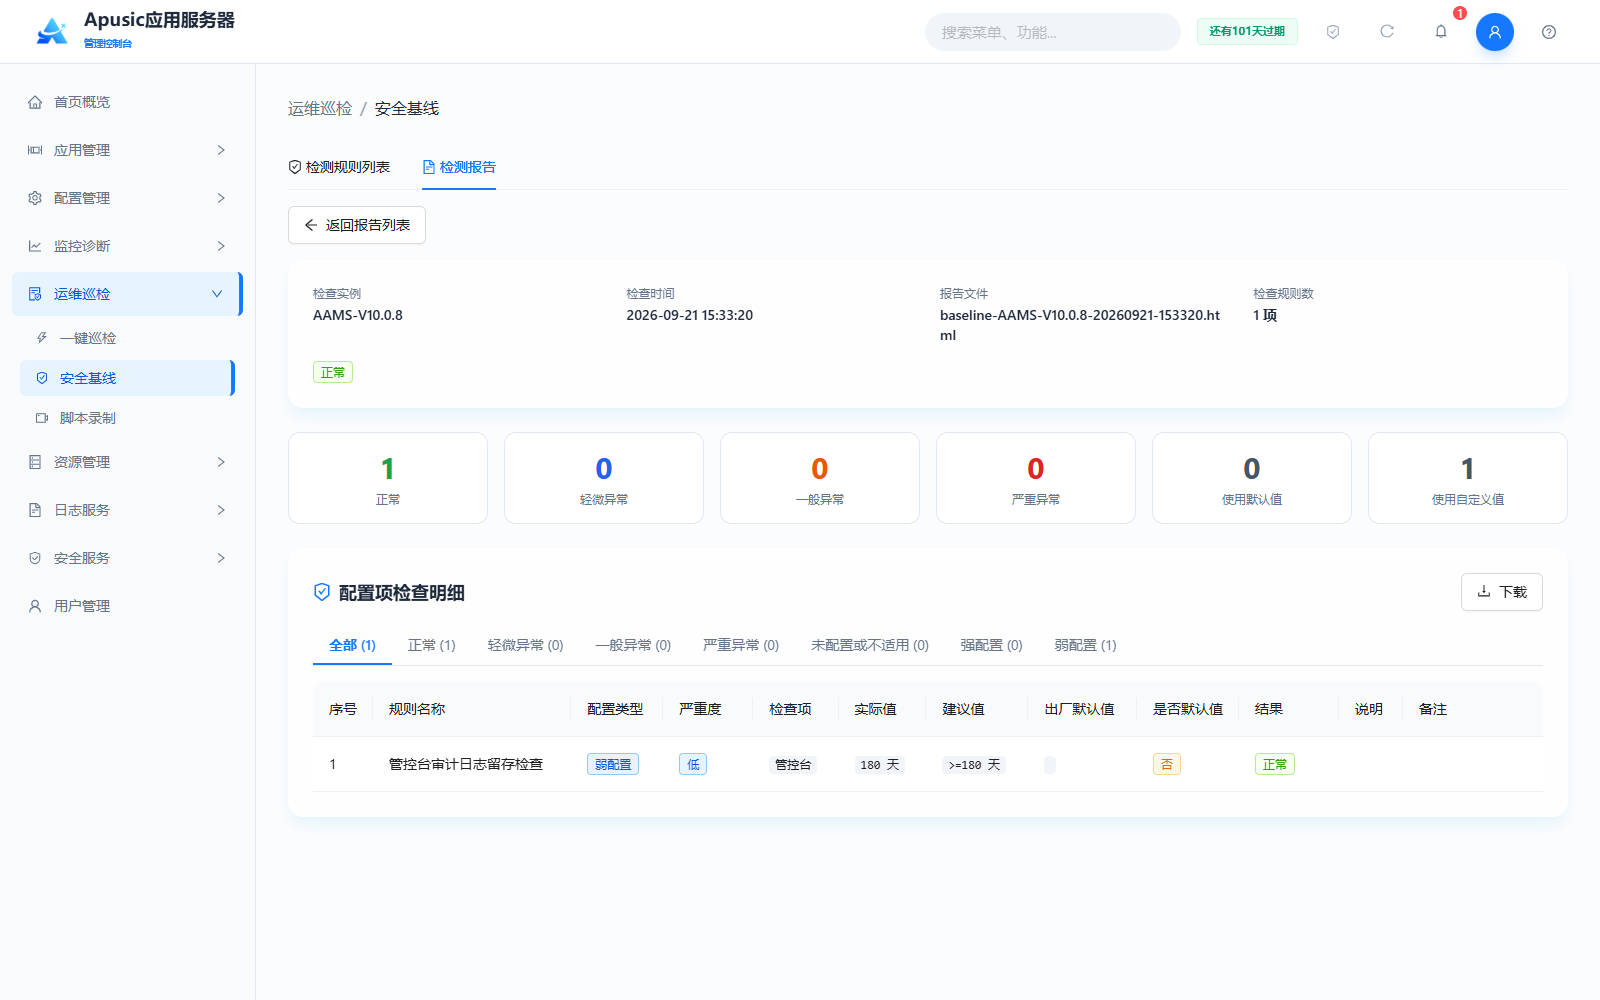
点击报告名称进入报告详情页,包含以下内容:
- 报告概要:检查实例、检查时间、报告文件、检查规则数与整体结果;
- 结果统计:正常、轻微异常、一般异常、严重异常、使用默认值、使用自定义值的条目数;
- 配置项检查明细:列包括序号、规则名称、配置类型、严重度、检查项、实际值、建议值、出厂默认值、是否默认值、结果、说明,支持按结果(全部 / 正常 / 轻微异常 / 一般异常 / 严重异常 / 未配置或不适用)与配置类型(强配置 / 弱配置)过滤,并可点击“下载”导出明细:
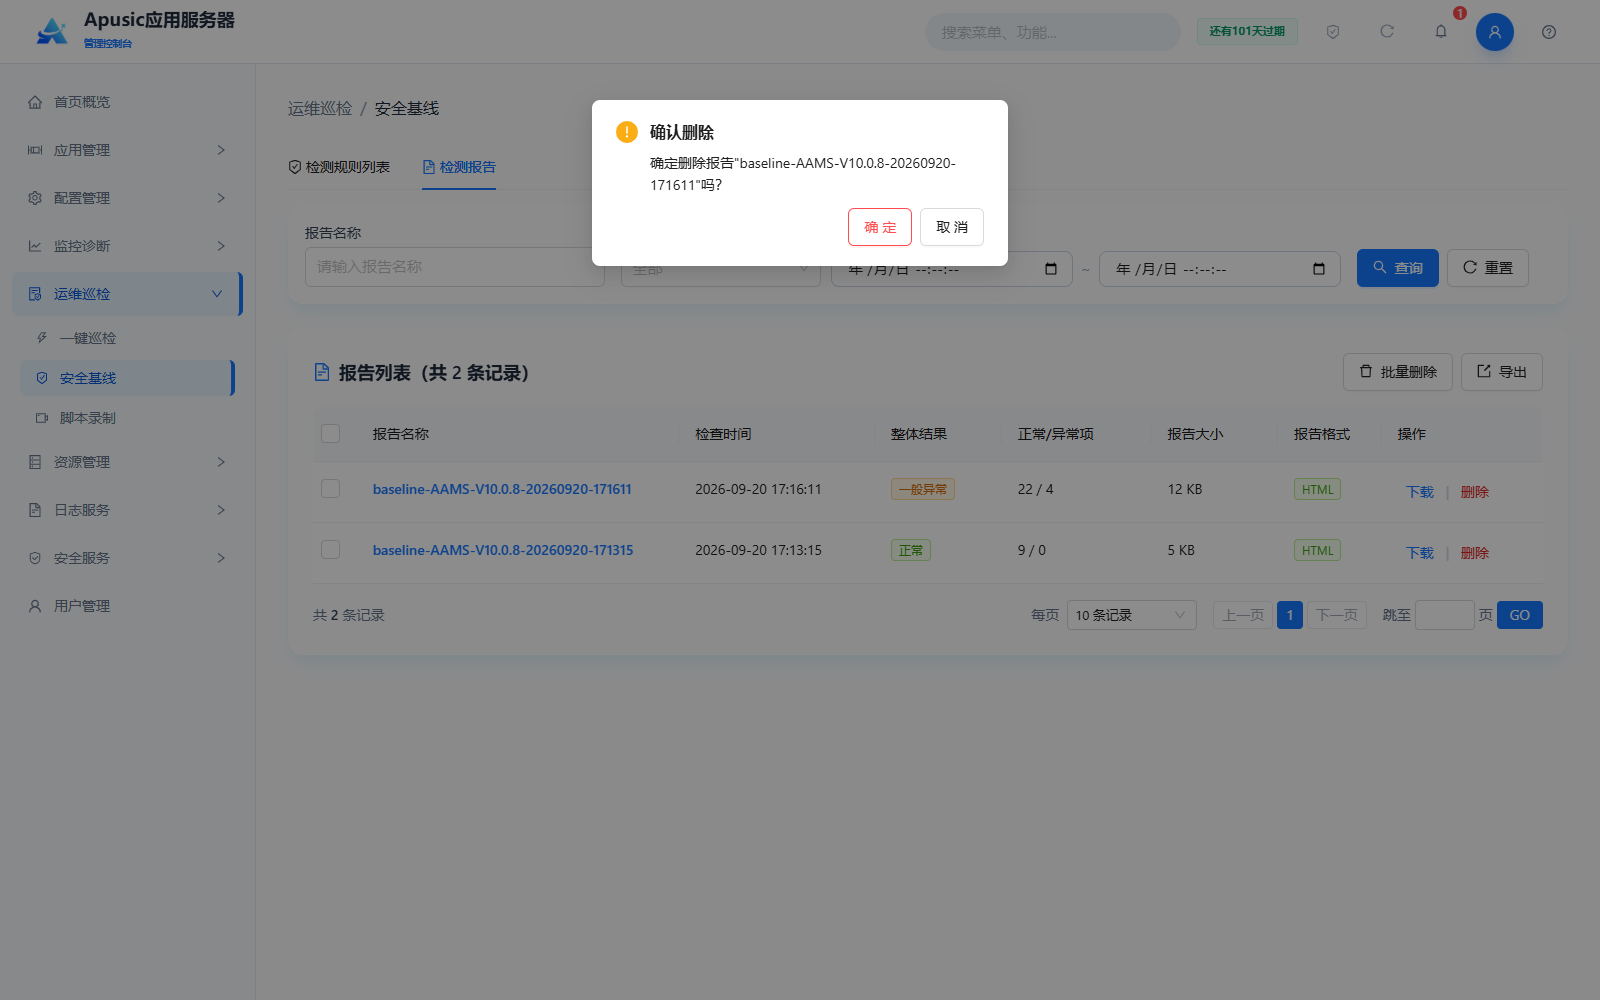
删除报告:在报告列表操作列点击“删除”(或勾选后点击“批量删除”),弹出确认删除对话框,确认后删除报告文件:
# 脚本录制
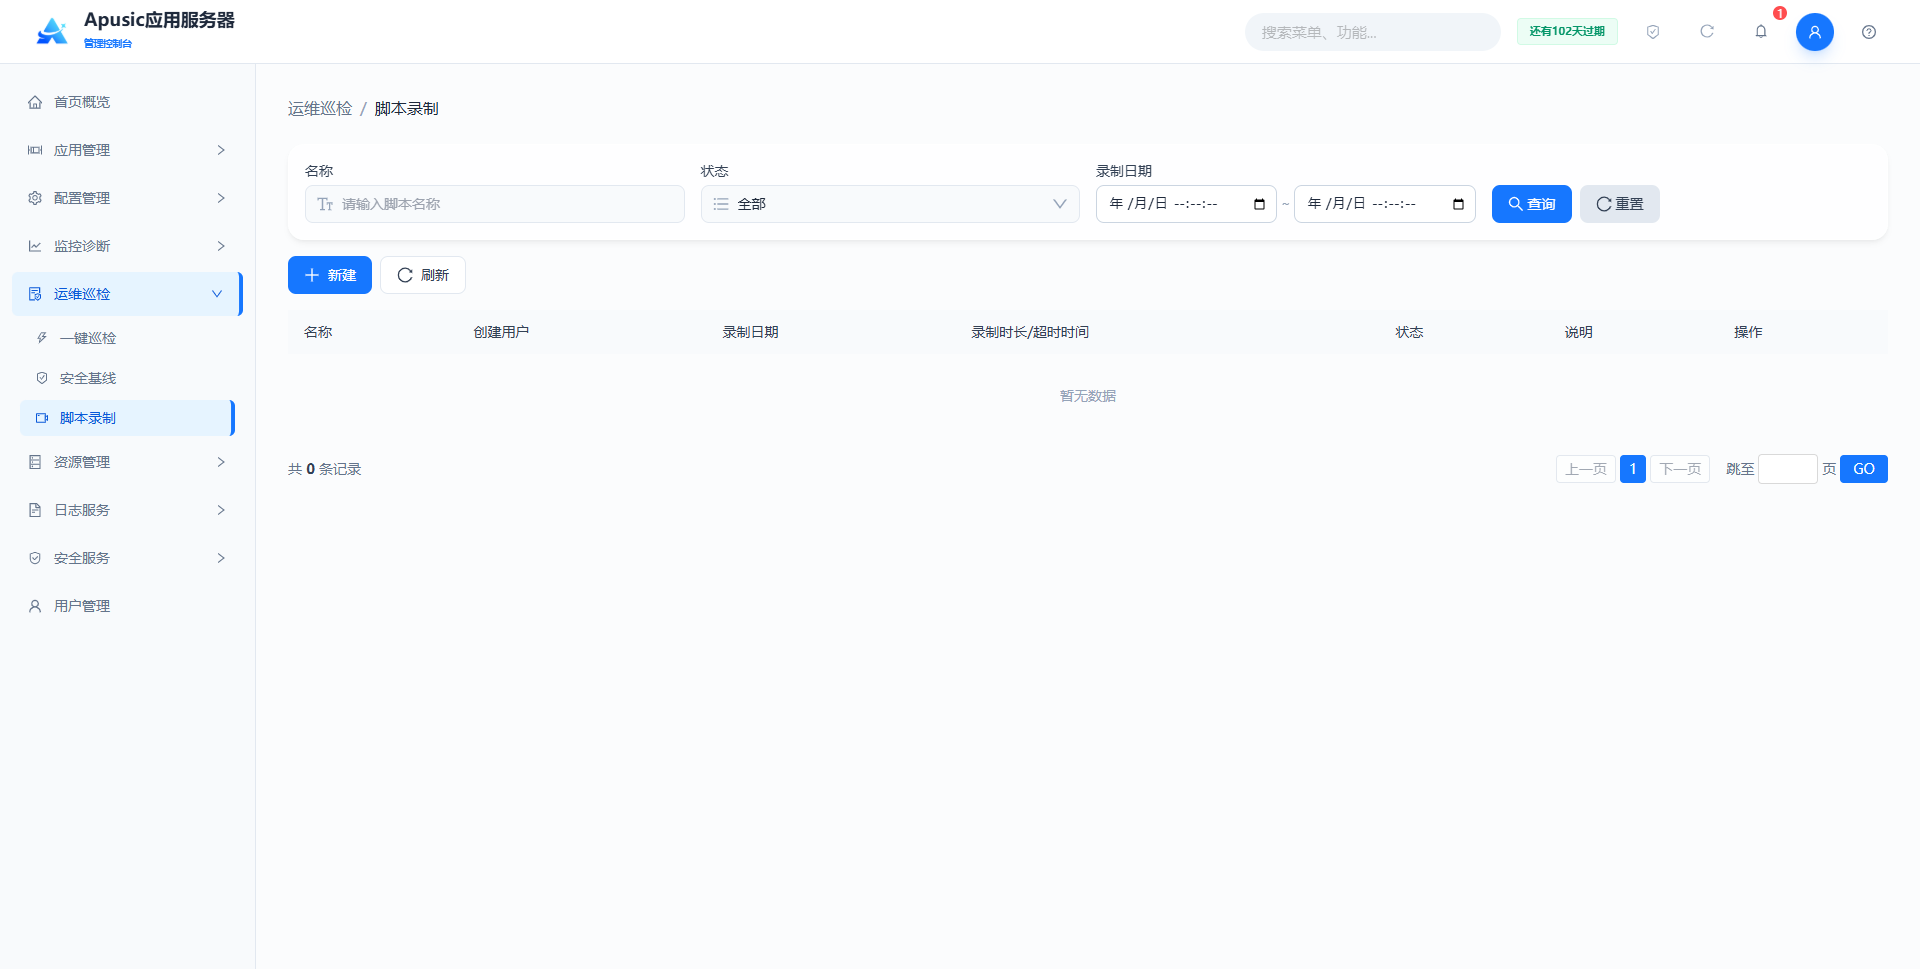
脚本录制用于录制服务器运行期间的诊断脚本数据(如线程栈、GC 等),便于在问题发生时收集现场信息。
点击左侧菜单“运维巡检 → 脚本录制”:
# 查询录制任务
查询条件
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 名称 | 按录制任务名称模糊查询 | thread-dump |
| 状态 | 按录制任务状态筛选 | 全部 |
| 录制日期 | 按录制日期范围筛选 | 2026-09-01 ~ 2026-09-21 |
列表字段
| 字段 | 说明 |
|---|---|
| 名称 | 录制任务的名称 |
| 创建用户 | 创建该录制任务的用户 |
| 录制日期 | 录制任务的创建日期 |
| 录制时长/超时时间 | 实际录制时长与配置的超时时间 |
| 状态 | 录制任务的当前状态 |
| 说明 | 录制任务的描述信息 |
| 操作 | 按状态提供相应操作(如删除等) |
# 新建录制任务
点击“新建”创建录制任务:
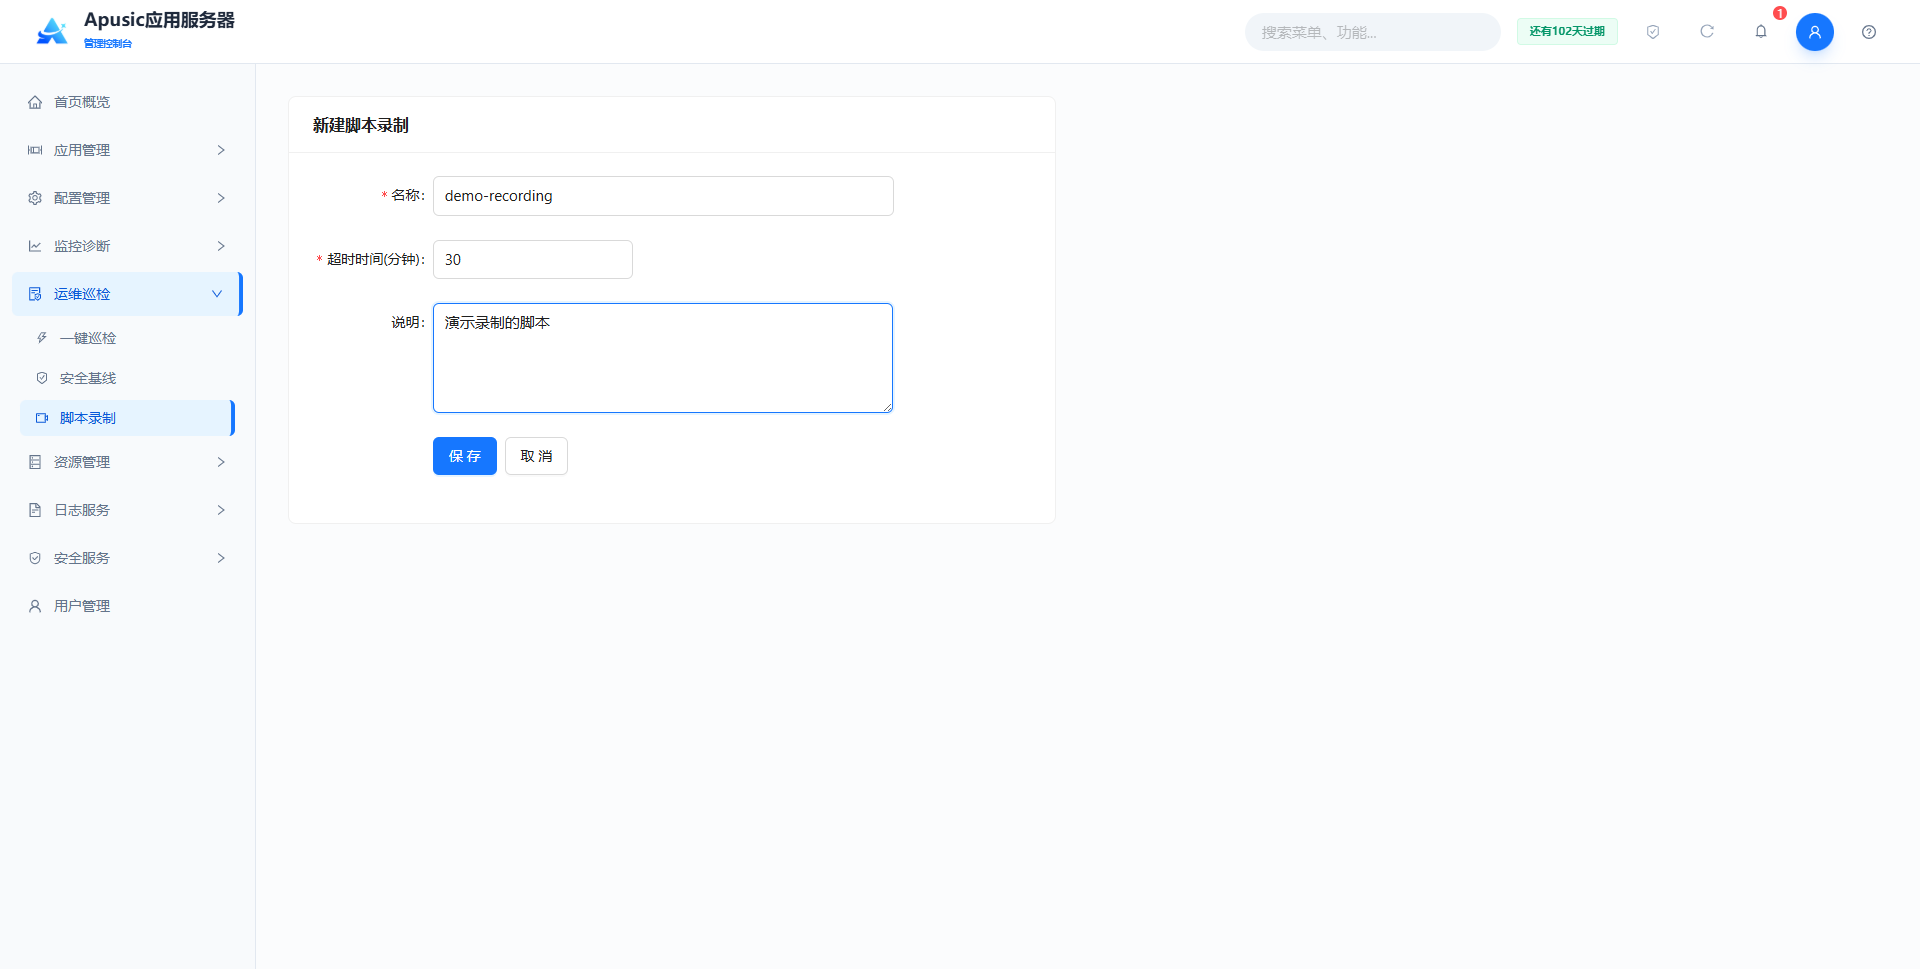
| 配置名称 | 配置参数 | 说明 |
| 名称 | name | 录制任务的名称。作用:唯一标识一次脚本录制任务。合法输入值:字符串,≤255 字符,仅支持字母、数字、下划线、短横线、点号,必填。默认值:空。 |
| 超时时间 | timeout | 录制任务的超时时长,单位分钟。作用:录制达到该时长后自动停止。合法输入值:整数,单位分钟,必填。默认值:30。 |
| 说明 | description | 录制任务的描述信息。作用:备注录制目的与背景。合法输入值:字符串,≤1000 字符。默认值:空。 |
填写完成后点击“保存”创建录制任务,此时列表中的“状态”显示为“录制中”,开始记录操作。手动点击操作中的“停止”,停止录制任务;任务到达超时时间后也会自动停止录制。
脚本存放于 ${apusic.home}/data/script-recording/<脚本名称> 目录下。
# 下载脚本
录制完成后,点击操作中的“下载”,选择需要下载的脚本格式,可选择aascli、postman、curl三种格式,支持多选。
- aascli: AAS命令行客户端格式脚本,用于通过aascli工具回放。
- postman: Postman Collection v2.1格式,可导入Postman中执行。
- curl: Shell + cURL 格式脚本,可在任意支持curl的环境执行。
# 执行脚本
下载的脚本可以用对应的方式执行,需注意:
- 根据脚本格式使用对应的工具执行。
- 执行脚本前,需要根据实际情况修改属性值,包括名称、路径、用户名、密码等。
- 执行aascli脚本前,首次执行需要先登录aascli:
./aascli.sh login -u <用户名> -p <密码>
登录后Ctrl + C 退出,再执行录制的脚本。
执行curl脚本前,需要设置
AAS_BASE_URL和TOKEN实际值。执行postman脚本前,需要设置
AAS_BASE_URL和Authorization实际值。
# 删除脚本
在脚本录制列表页面,点击操作中的“删除”可以删除脚本。
删除后将无法恢复,请谨慎操作。
# 日志服务
应用服务器管理控制台日志服务模块,支持日志可视化查看、关键词检索、日志导出下载;支持系统日志与访问日志全参数可视化配置,包含日志级别、输出格式、编码、轮转策略、压缩归档、过滤规则、保留策略等;同时支持按日期、文件大小双维度日志轮转,实现日志自动清理、压缩归档。
# 日志查看
提供系统运行日志(如apusic.log)、访问日志的可视化查看页面,支持多日志文件切换、日志级别筛选、关键词检索,支持动态刷新,便于管理员快速排查系统运行异常、定位问题。
# 系统日志
点击左侧菜单“日志服务 → 日志查看”
支持查看特定的日志文件、日志级别、时间段、关键字等进行查询
点击“下载”按钮即可实现下载该日志文件。
# 访问日志
点击左侧菜单“日志服务 → 日志查看 → 访问日志”
# 原始日志
支持查看原始日志的文件内容,包含系统日志和访问日志
点击左侧菜单“日志服务 → 日志查看 → 原始日志”
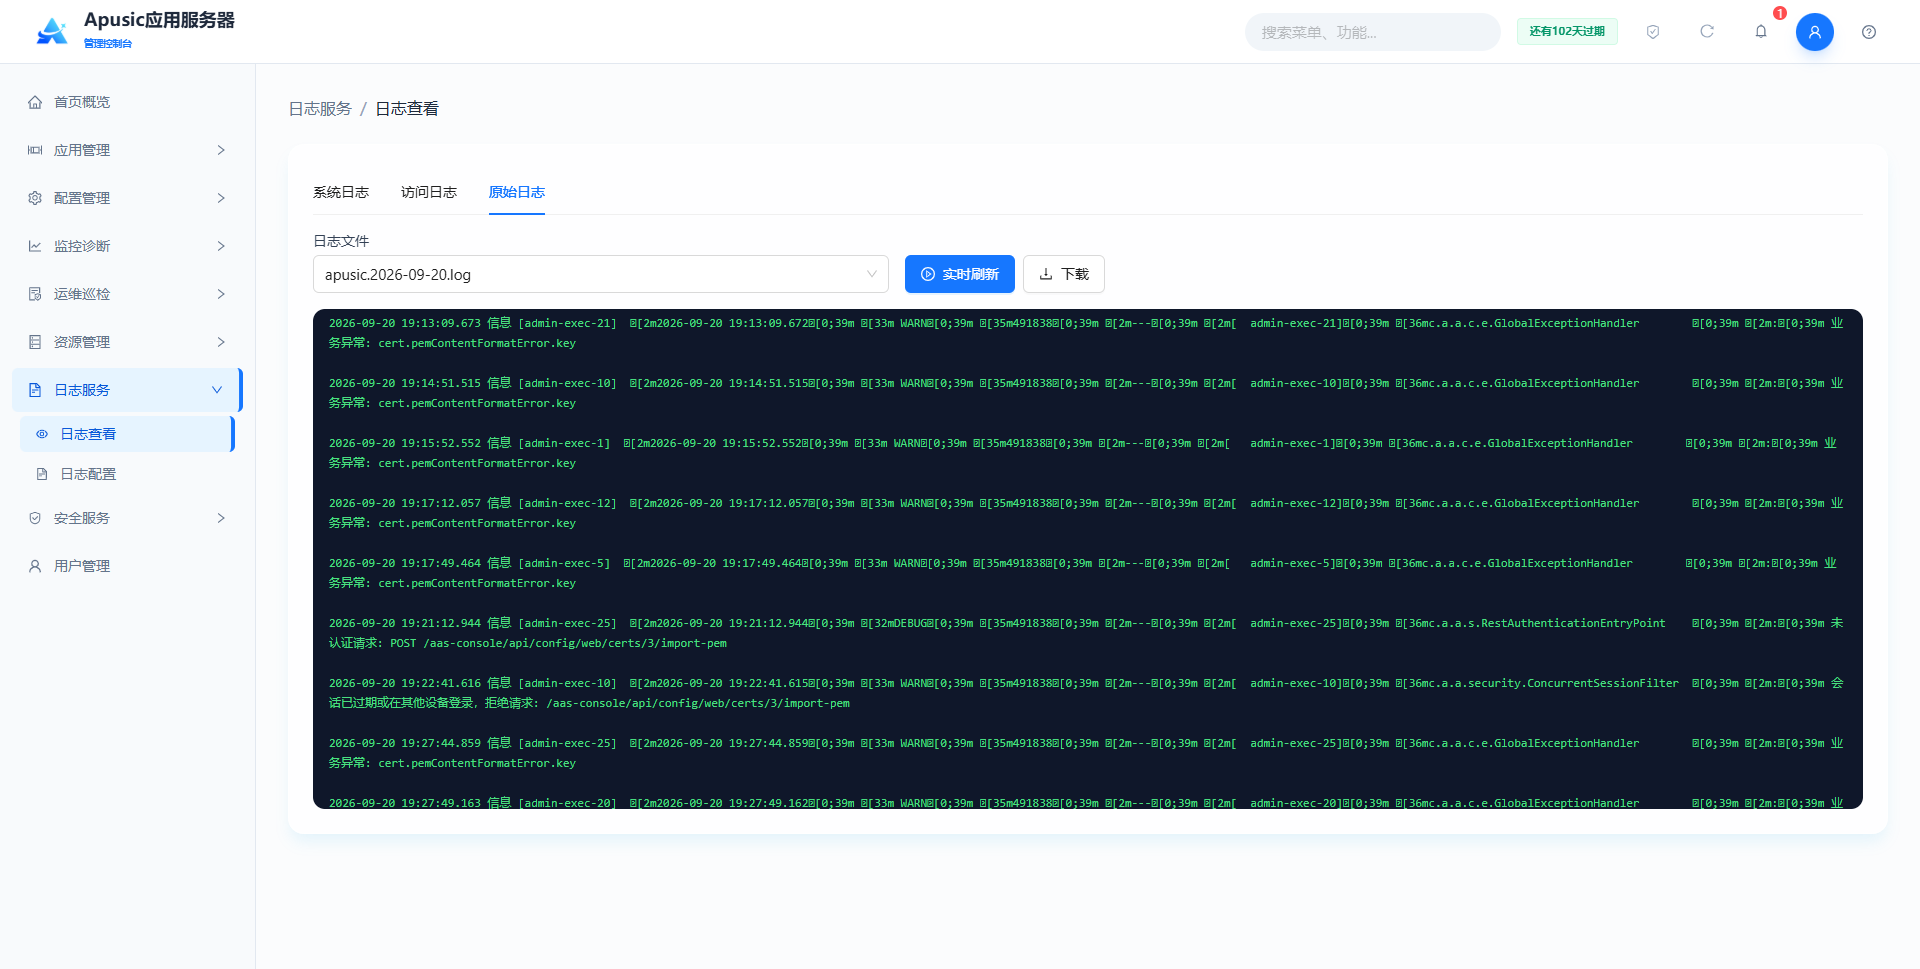
点击实时刷新可动态滚动,日志文件更新会实时展示。
# 日志配置
# 系统日志配置
对应用服务器系统运行日志进行全参数可视化配置,包含全局日志级别、日志格式、输出编码、日志输出路径、轮转策略、压缩归档、过滤规则。
点击左侧菜单“日志服务 → 日志配置”:
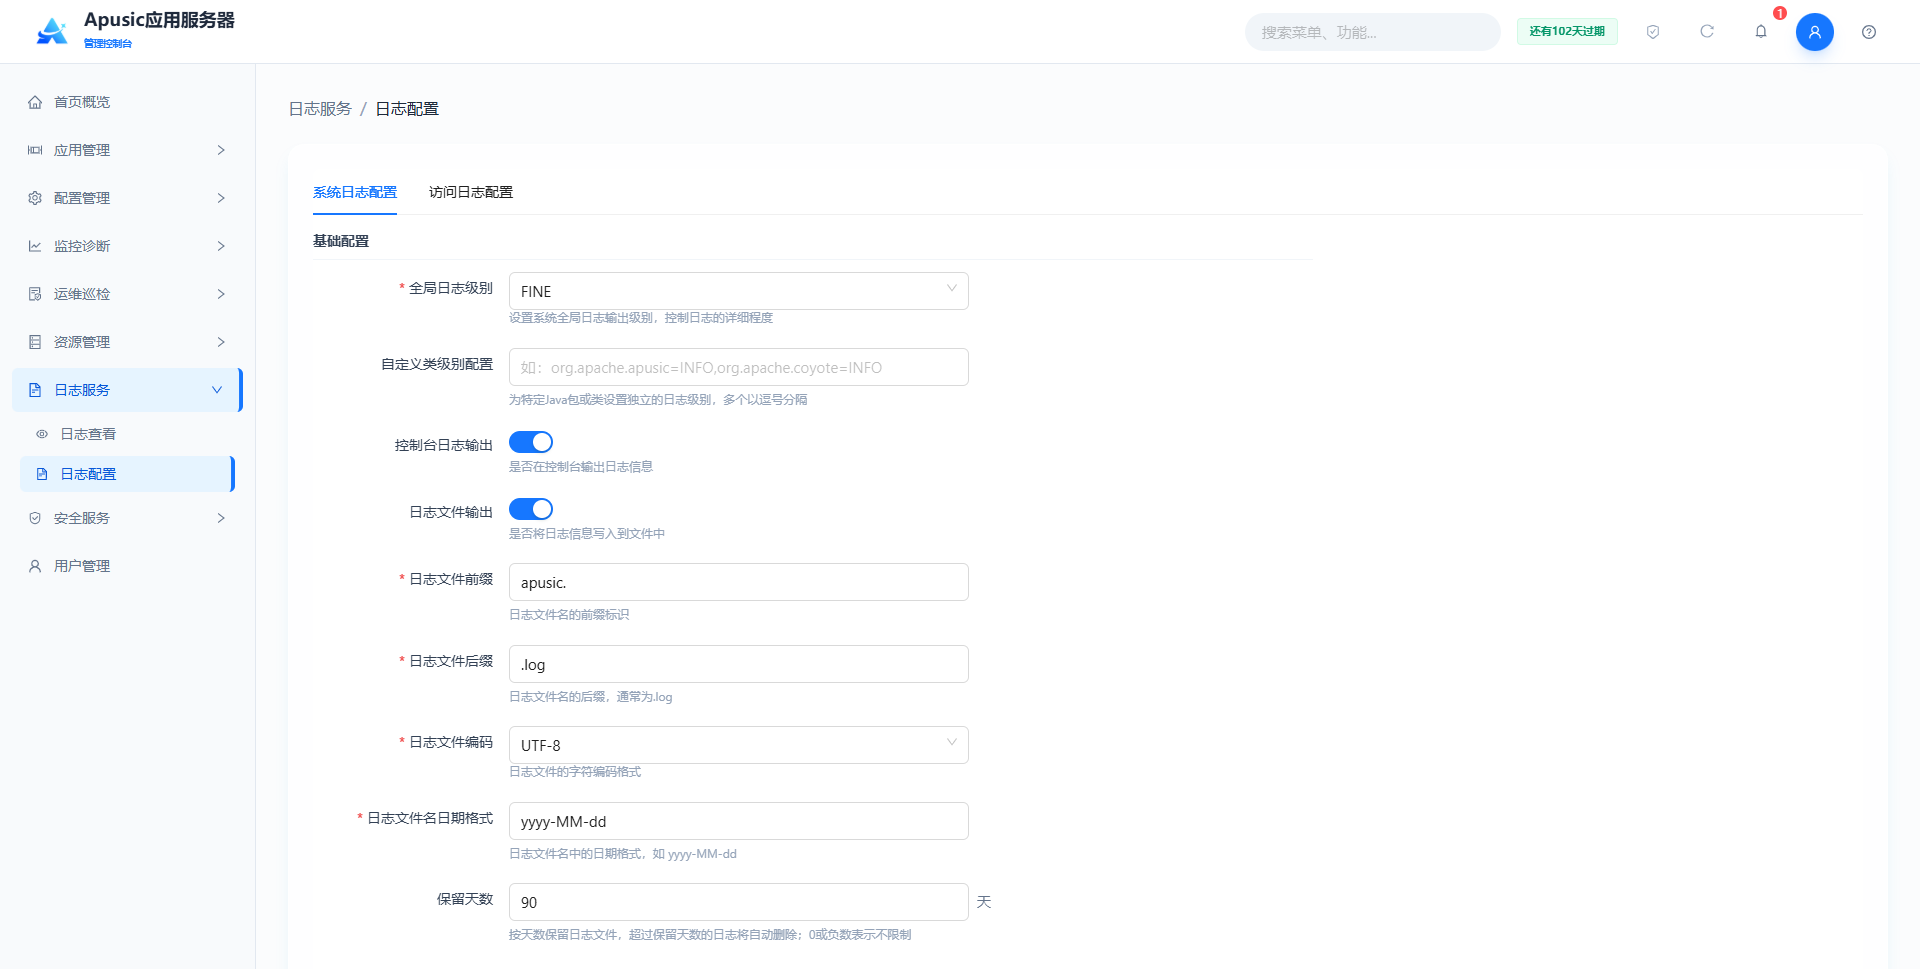
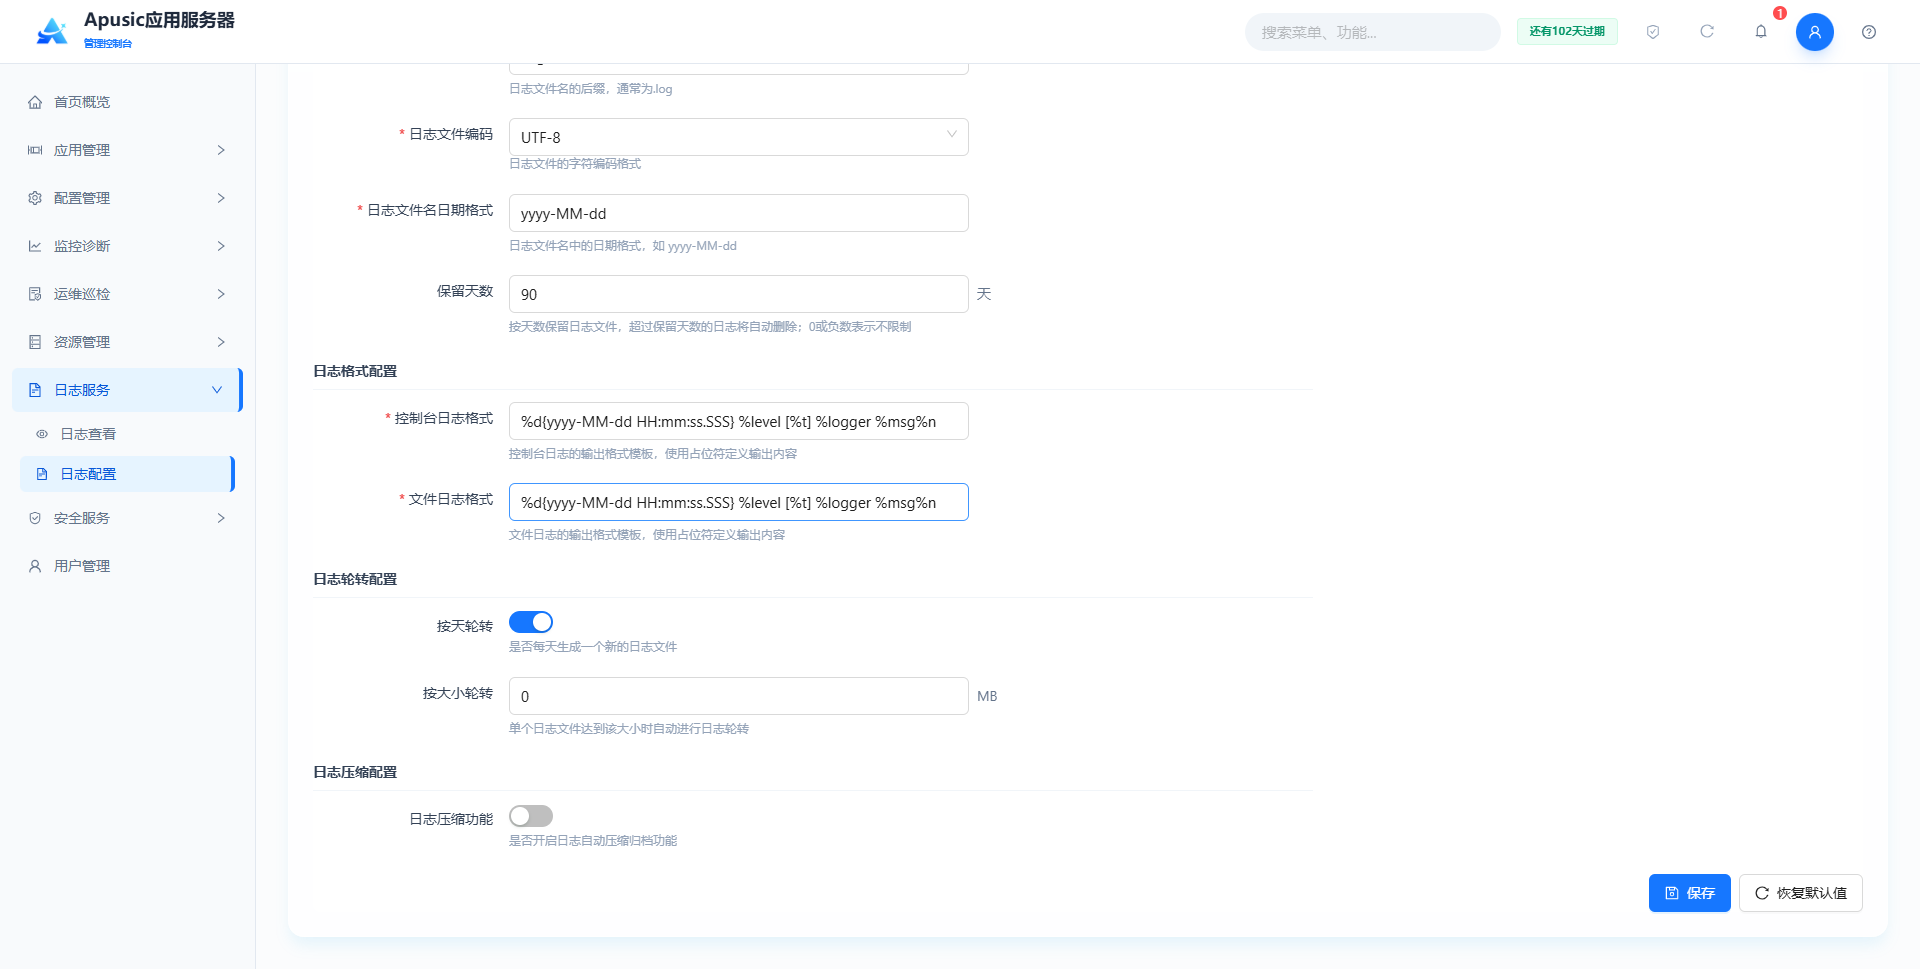
基础配置
| 配置名称 | 配置参数 | 说明 |
| 全局日志级别 | globalLevel | 系统全局日志输出级别。作用:控制日志的详细程度,低于该级别的日志不输出。合法输入值:下拉选择,SEVERE / WARNING / INFO / CONFIG / FINE / FINER / FINEST,必填。默认值:INFO(安装包 logging.properties 中配置为 FINE)。 |
| 自定义类级别配置 | classLoggers | 特定 Java 包或类的独立日志级别。作用:为指定类 / 包单独设置日志级别,覆盖全局级别。合法输入值:字符串,1~255 字节,格式如 org.apache.apusic=INFO,org.apache.coyote=INFO,多个以逗号分隔。默认值:空。 |
| 控制台日志输出 | consoleEnabled | 是否向控制台输出日志。作用:开启后日志同时打印到标准输出。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 日志文件输出 | fileEnabled | 是否输出日志到文件。作用:开启后日志写入日志文件。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 日志文件前缀 | filePrefix | 日志文件名前缀。作用:与日期格式、后缀共同组成日志文件名。合法输入值:字符串,1~100 字符,必填。默认值:apusic.。 |
| 日志文件后缀 | fileSuffix | 日志文件名后缀。作用:与前缀、日期格式共同组成日志文件名。合法输入值:字符串,1~100 字符,必填。默认值:.log。 |
| 日志文件编码 | encoding | 日志文件的字符编码。作用:决定日志内容的写入编码。合法输入值:下拉选择,UTF-8 / GBK,必填。默认值:UTF-8。 |
| 日志文件名日期格式 | fileTimestampFormat | 日志文件名中的日期格式。作用:完整文件名称 = 日志文件前缀 + 日期格式 + 日志文件后缀。合法输入值:字符串,1~100 字符,日期格式模式,必填。默认值:yyyy-MM-dd。 |
| 保留天数 | maxDays | 日志文件保留天数。作用:超过保留天数的日志自动删除;0 或负数表示不限制。合法输入值:整数,-1~500,必填。默认值:90(安装包 logging.properties 中为 90)。 |
日志格式配置
| 配置名称 | 配置参数 | 说明 |
| 控制台日志格式 | consolePattern | 控制台输出的日志格式模板。作用:定义控制台日志的输出样式。合法输入值:字符串,1~500 字符,格式模板,如 %d{yyyy-MM-dd HH:mm:ss} [%t] %-5level %logger{36} - %msg%n,必填。默认值:系统内置模板。 |
| 文件日志格式 | filePattern | 日志文件输出的格式模板。作用:定义写入文件的日志样式。合法输入值:字符串,1~500 字符,格式模板,如 %d{yyyy-MM-dd HH:mm:ss} [%t] %-5level %logger{36} - %msg%n,必填。默认值:系统内置模板。 |
日志压缩配置
| 配置名称 | 配置参数 | 说明 |
| 日志压缩功能 | compressEnabled | 是否开启日志压缩归档。作用:开启后定时将历史日志压缩归档。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 日志压缩时间 | compressTime | 定时执行压缩的时间,格式 HH:mm。作用:每天在指定时间将前一天产生的日志压缩。合法输入值:时间,00:00~23:59,格式 HH:mm,开启压缩时必填。默认值:02:00。 |
| 日志压缩路径 | compressDir | 压缩文件的存储路径。作用:指定压缩归档文件的存放目录。合法输入值:字符串,1~500 字符,支持变量如 ${apusic.base}/logs/archive,开启压缩时必填。默认值:${apusic.base}/logs/archive。 |
日志轮转配置
| 配置名称 | 配置参数 | 说明 |
| 按天轮转 | rotateByDate | 是否按天生成新的日志文件。作用:开启后每天生成一个新日志文件。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 按大小轮转 | maxSize | 单个日志文件的大小上限,单位 MB。作用:日志文件达到该大小时自动轮转;0 表示不按大小轮转。合法输入值:整数,0~10000,单位 MB,必填。默认值:0。 |
# 访问日志配置
对应用服务器的访问日志进行全参数可视化配置,包含日志基础信息、日志格式、轮转策略、日志压缩策略。
点击左侧菜单“日志服务 → 日志配置→ 访问日志配置”:
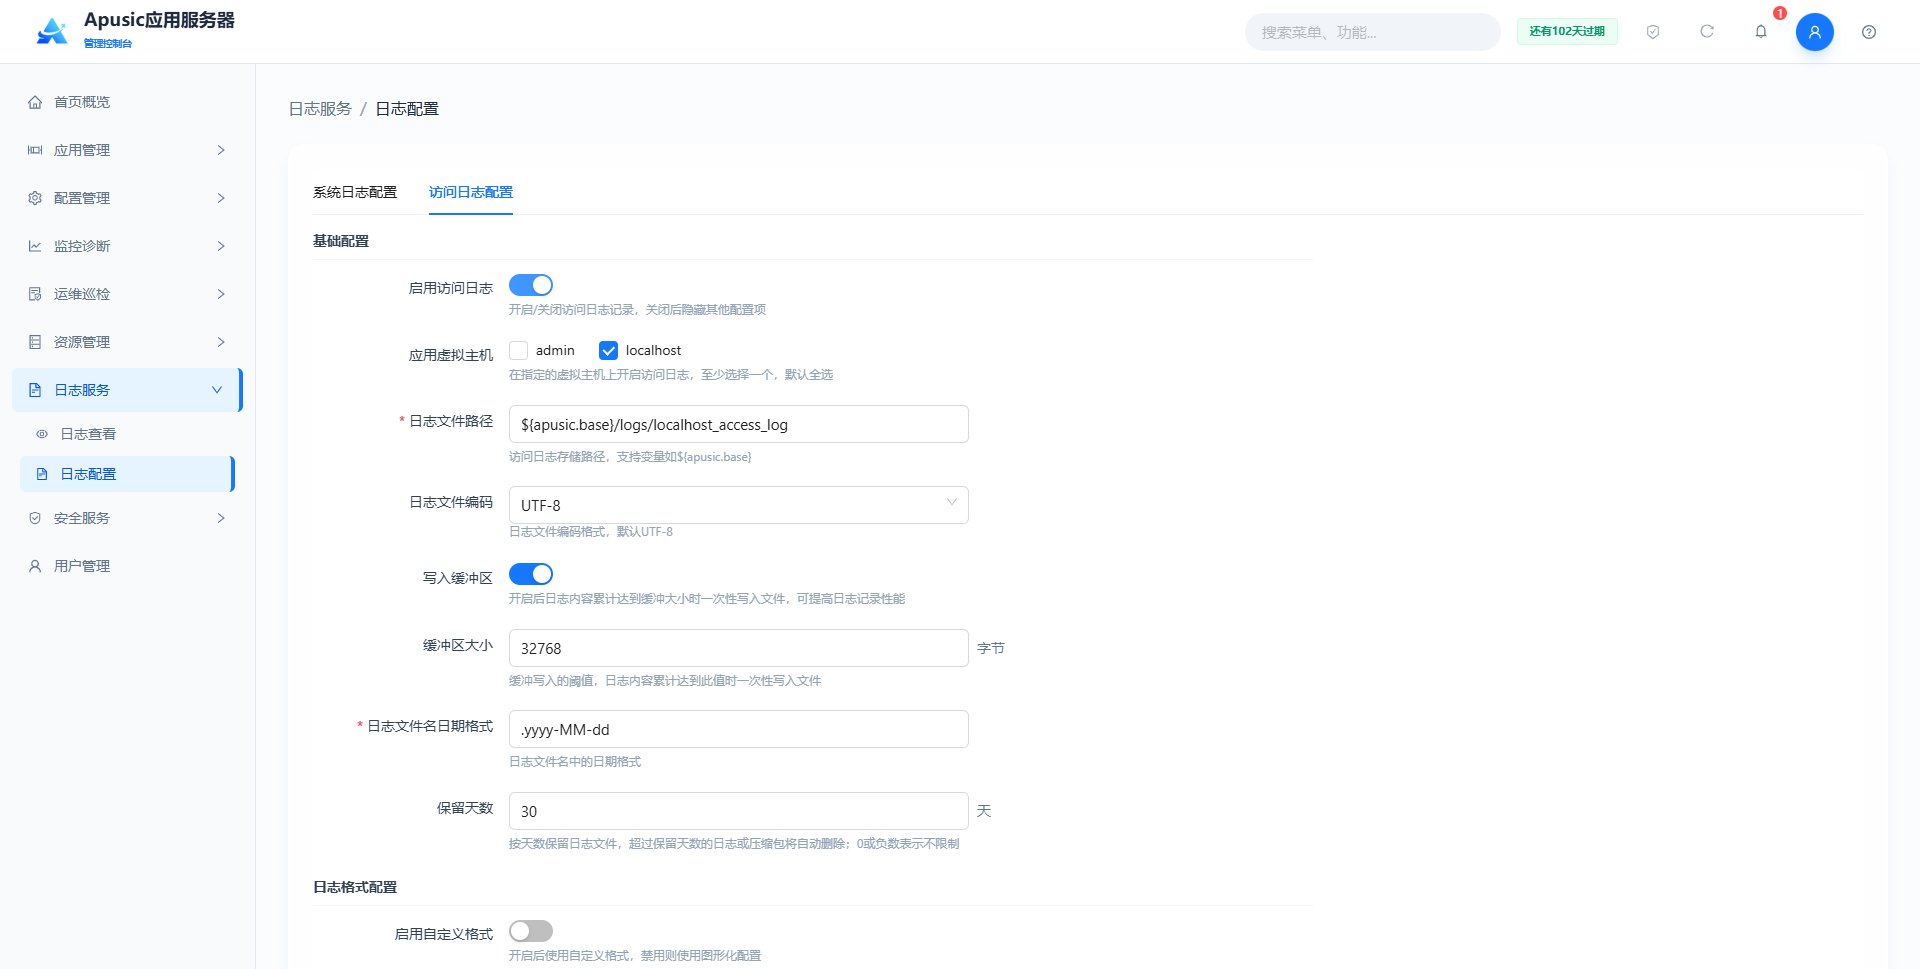
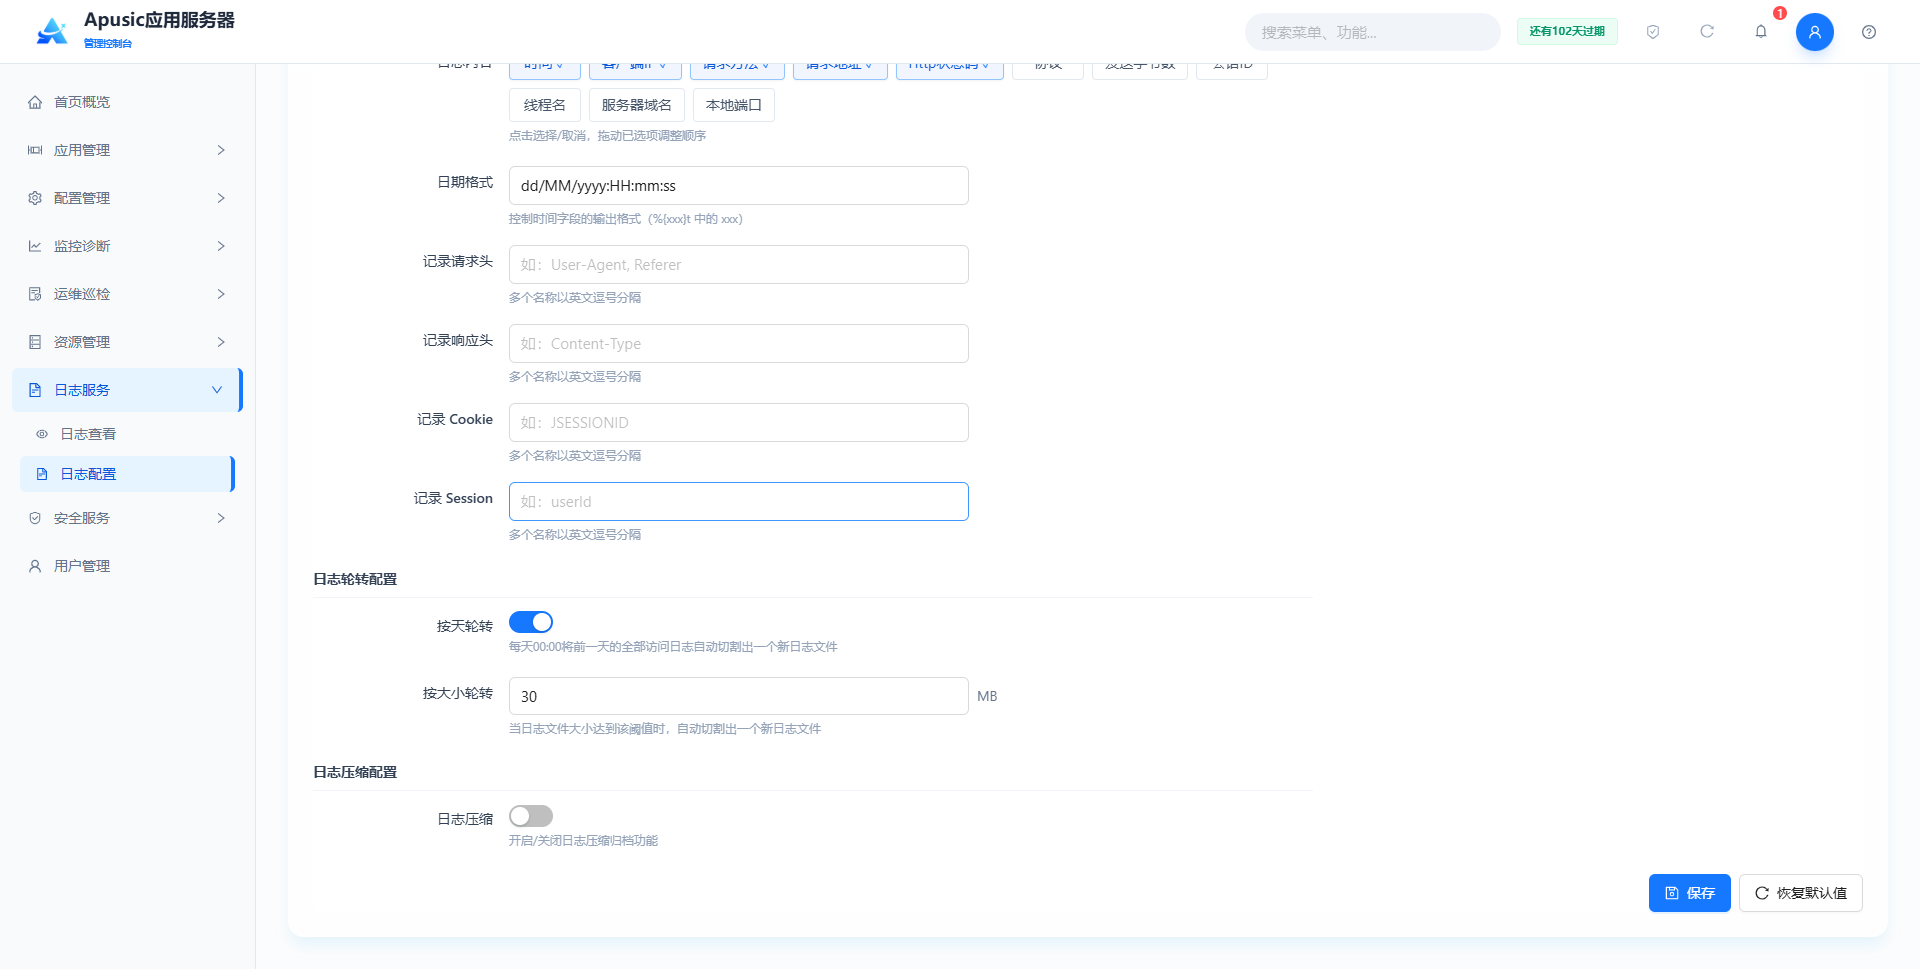
基础配置
| 配置名称 | 配置参数 | 说明 |
| 启用访问日志 | enabled | 是否记录访问日志。作用:开启后展示该页签下“虚拟主机”“日志文件路径”“日志文件编码”“启用自定义格式”“日志内容”“记录请求头”“记录响应头”“记录Cookie”“记录Session”“写入缓冲区”“缓冲区大小”“保留天数”及日志轮转、日志压缩配置栏;关闭时其他属性隐藏。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 虚拟主机 | virtualHosts | 开启访问日志的虚拟主机范围。作用:仅在选中的虚拟主机上记录访问日志,展示【虚拟主机】模块中的所有虚拟主机名称。合法输入值:多选框组,至少选择一个虚拟主机。默认值:全选。 |
| 日志文件路径 | directory | 访问日志的存储路径。作用:指定访问日志文件的存放目录。合法输入值:字符串,合法目录路径,支持系统变量,必填。默认值:${apusic.base}/logs/localhost_access_log。 |
| 日志文件编码 | encoding | 访问日志文件的字符编码。作用:决定日志内容的写入编码。合法输入值:下拉选择,UTF-8 / GBK,必填。默认值:UTF-8。 |
| 写入缓冲区 | bufferEnabled | 是否开启文件缓冲写入。作用:开启后,持续记录的日志内容大小之和达到缓冲区大小时才一次性写入文件(服务器停止时全部写入),提高日志记录性能;关闭后每条日志立即写入。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 缓冲区大小 | bufferSize | 缓冲写入的阈值,单位字节,写入缓冲区开启时显示。作用:日志内容累计达到该值时一次性写入文件。合法输入值:整数,单位字节。默认值:32768。 |
| 保留天数 | maxDays | 访问日志文件的保留天数。作用:自动删除超过保留天数的日志文件;0 或负数表示永久保留。合法输入值:正整数。默认值:30。 |
日志格式配置
| 配置名称 | 配置参数 | 说明 |
| 日志内容 | selectedItems | 访问日志记录的内容项。作用:选择日志中包含的字段。合法输入值:多选框组,可选“时间”“客户端IP”“请求方法”“协议”“Http状态码”“请求地址”“会话ID”“发送字节数”“线程名称”“客户端域名”“本地端口”“应用名称”,至少勾选一项,必填。默认值:勾选“时间”“客户端IP”“请求方法”“协议”“Http状态码”“请求地址”。 |
| 日期格式 | dateFormat | 时间字段的输出格式。作用:控制访问日志中时间字段的格式。合法输入值:字符串,日期格式模式。默认值:dd/MM/yyyy:HH:mm:ss。 |
| 记录请求头 | requestHeaders | 需要记录的请求头名称。作用:在访问日志中记录指定请求头的值。合法输入值:字符串,多个名称以英文逗号分隔。默认值:空。 |
| 记录响应头 | responseHeaders | 需要记录的响应头名称。作用:在访问日志中记录指定响应头的值。合法输入值:字符串,多个名称以英文逗号分隔。默认值:空。 |
| 记录Cookie | cookies | 需要记录的 Cookie 名称。作用:在访问日志中记录指定 Cookie 的值。合法输入值:字符串,多个名称以英文逗号分隔。默认值:空。 |
| 记录Session | sessionAttrs | 需要记录的 Session 属性名称。作用:在访问日志中记录指定 Session 属性的值。合法输入值:字符串,多个名称以英文逗号分隔。默认值:空。 |
| 自定义格式 | customPattern | 自定义访问日志内容记录格式,启用自定义格式后展示。作用:通过占位符自定义日志格式:%a 远程IP地址;%A 本地IP地址;%B 发送字节数(不含HTTP头);%D 处理请求时间(毫秒);%T 处理请求时间(秒);%h 远程主机名;%H 请求协议;%m 请求方法;%p 本地端口;%q 查询字符串;%r 请求首行;%s 响应HTTP状态码;%S 用户会话ID;%t 日期和时间;%u 远程用户身份验证;%U 请求URL路径;%v 本地服务器名;%I 处理请求的线程名称;%X 连接状态;%N 应用名称;%{XXX}i 传入请求头;%{XXX}o 传出响应头;%{XXX}c 特定Cookie名;%{XXX}r ServletRequest属性名;%{XXX}s HttpSession属性名。合法输入值:字符串,格式占位符组合。默认值:%t,%a,%m,%H,%s,%U。 |
日志轮转
| 配置名称 | 配置参数 | 说明 |
| 按时间轮转 | rotateByDate | 是否按天轮转访问日志。作用:每天 00:00 将前一天的全部访问日志自动切割出一个新的日志文件。合法输入值:开关,开启 / 关闭。默认值:开启。 |
| 按大小轮转 | maxSize | 访问日志文件的大小上限,单位 MB。作用:日志文件大小达到该阈值时切割出一个新的日志文件。合法输入值:整数,单位 MB。默认值:30。 |
日志压缩
| 配置名称 | 配置参数 | 说明 |
| 日志压缩 | compressEnabled | 是否开启访问日志压缩归档。作用:开启时显示“日志压缩时间”“日志压缩路径”;关闭时隐藏。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 日志压缩时间 | compressTime | 定时执行压缩的时间,格式 HH:mm。作用:每天在指定时间执行压缩。合法输入值:时间,00:00~23:59,格式 HH:mm,开启压缩时必填。默认值:00:00。 |
| 日志压缩路径 | compressDir | 压缩文件的存储路径。作用:指定压缩归档文件的存放目录。合法输入值:字符串,支持变量如 ${apusic.base}/logs/archive,开启压缩时必填。默认值:空。 |
# 安全服务
# 安全域
本模块为应用服务器身份认证与访问控制核心模块,基于 应用服务器标准安全域(Realm) 规范实现,为平台提供统一的用户认证、角色授权、口令校验、会话安全管理能力。
模块支持可视化创建、配置、管理多种类型安全域(DataSource Realm、UserDatabase Realm、JAAS Realm、JNDI Realm),支持将安全域绑定至应用或容器全局使用,实现认证源统一管理。
# DataSource Realm 安全域
数据源安全域,通过查询数据源里配置的数据库指定用户表和角色表的与应用的登录用户进行比较。
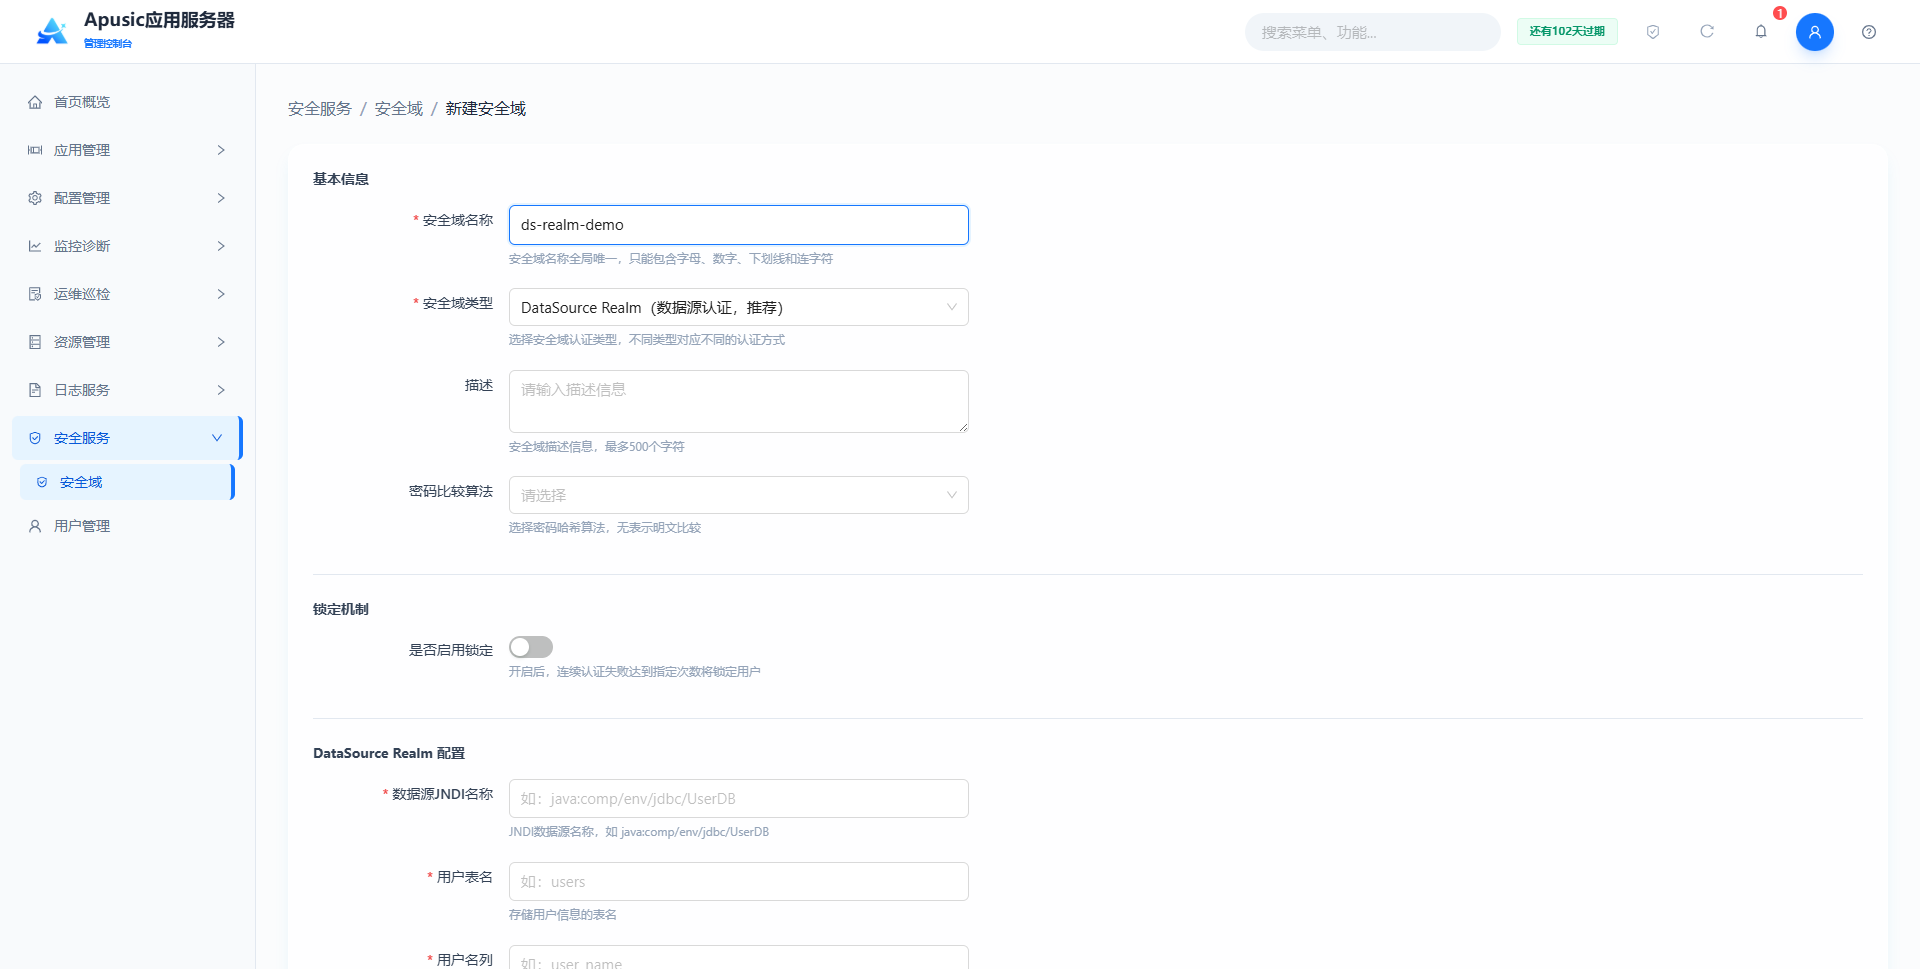
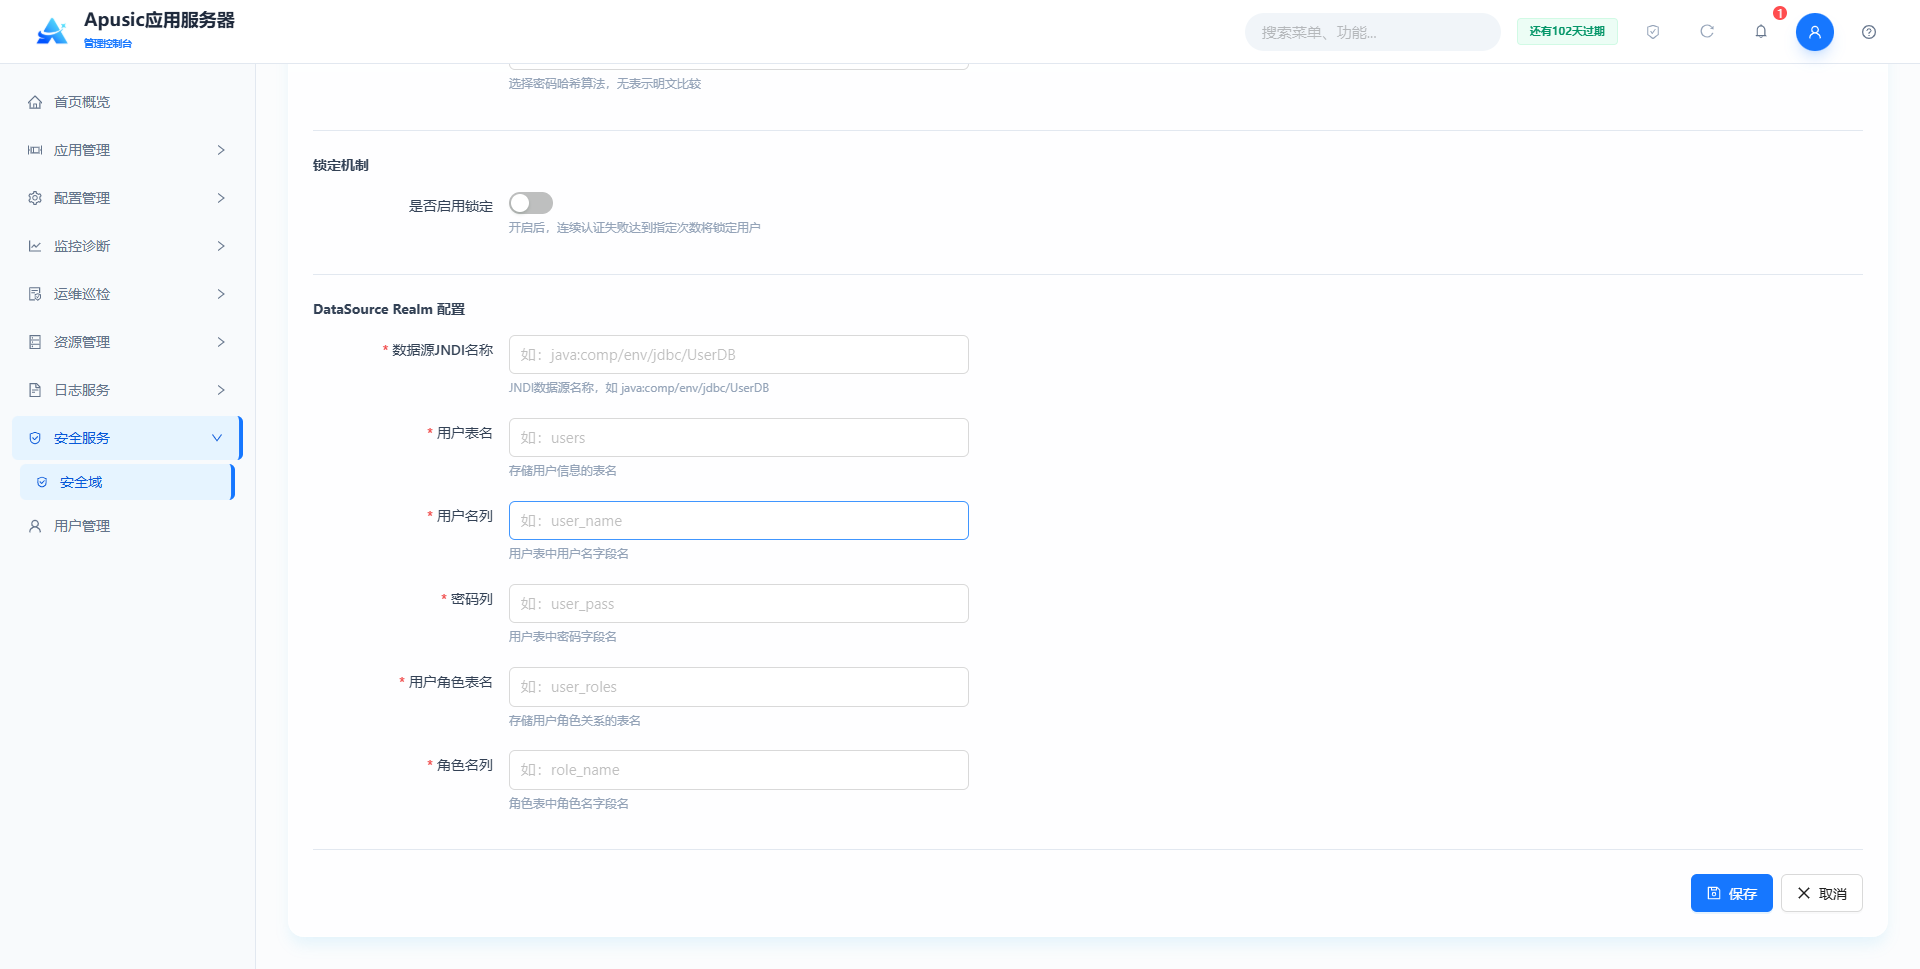
字段说明:
基本信息
| 配置名称 | 配置参数 | 说明 |
| 安全域名称 | name | 安全域的唯一标识名称。作用:全局唯一标识安全域,用于应用绑定及日志标识。合法输入值:字符串,≤128 字符,仅支持字母、数字、下划线、短横线,全局唯一,必填。默认值:空。 |
| 安全域类型 | type | 安全域的实现类型。作用:决定认证数据源与认证方式。合法输入值:下拉选择,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默认值:空。 |
| 描述 | desc | 安全域的描述信息。作用:备注安全域用途。合法输入值:多行文本,最多 500 字符。默认值:空。 |
| 密码比较算法 | passwordHash | 用户密码的哈希比较算法。作用:声明存储的密码字段使用的哈希算法,认证时按该算法比对;不选择表示明文存储。合法输入值:下拉选择,无(明文)/ MD5 / SHA1 / SHA-256 / SHA-512,可通过应用服务器自带加密工具生成哈希密码: Windows: bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac: bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默认值:无(明文)。 |
锁定机制
| 配置名称 | 配置参数 | 说明 |
| 是否启用锁定 | lockEnabled | 是否启用认证失败锁定机制。作用:开启后,连续认证失败达到指定次数将锁定用户。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 允许错误次数 | maxFailedAttempts | 连续认证失败锁定阈值,单位次。作用:连续认证失败达到该次数后锁定用户。合法输入值:整数。默认值:5。 |
| 锁定超时时间 | lockTimeout | 用户锁定后自动解锁的时间,单位秒。作用:用户被锁定后,超过该时间自动解锁。合法输入值:整数,单位秒。默认值:300。 |
| 缓存大小 | cacheSize | 认证缓存的大小。作用:设定可缓存的认证结果条目数。合法输入值:整数。默认值:1000。 |
| 缓存移除警告时间 | cacheRemovalWarningTime | 缓存移除警告时间,单位秒。作用:缓存条目在达到该时间前被移除时触发警告。合法输入值:整数,单位秒。默认值:3600。 |
DataSource Realm 配置
| 配置名称 | 配置参数 | 说明 |
| 数据源 JNDI 名称 | dataSourceJndi | JNDI 数据源名称。作用:指定认证查询使用的数据源,需已在【数据源管理】中创建。合法输入值:字符串,合法 JNDI 名称,如 jdbc/mysql,必填。默认值:空。 |
| 用户表名 | userTable | 存储用户信息的数据库表名。作用:认证时从该表查询用户。合法输入值:字符串,数据库中已存在的表名,如 users,必填。默认值:空。 |
| 用户名列 | usernameField | 用户表中存储用户名的列名。作用:指定用户名字段。合法输入值:字符串,用户表中已存在的列名,如 user_name,必填。默认值:空。 |
| 密码列 | passwordField | 用户表中存储密码的列名。作用:指定密码字段,按密码比较算法进行比对。合法输入值:字符串,用户表中已存在的列名,如 user_pass,必填。默认值:空。 |
| 用户角色表名 | roleTable | 存储用户与角色关系的数据库表名。作用:授权时从该表查询用户角色。合法输入值:字符串,数据库中已存在的表名,如 user_roles,必填。默认值:空。 |
| 角色名列 | roleField | 角色表中存储角色名的列名。作用:指定角色名字段。合法输入值:字符串,角色表中已存在的列名,如 role_name,必填。默认值:空。 |
# JAAS Realm 安全域
JAAS Realm是应用服务器 将认证和授权的工作,通过 JAAS 框架交给自定义的 LoginModule 来处理。
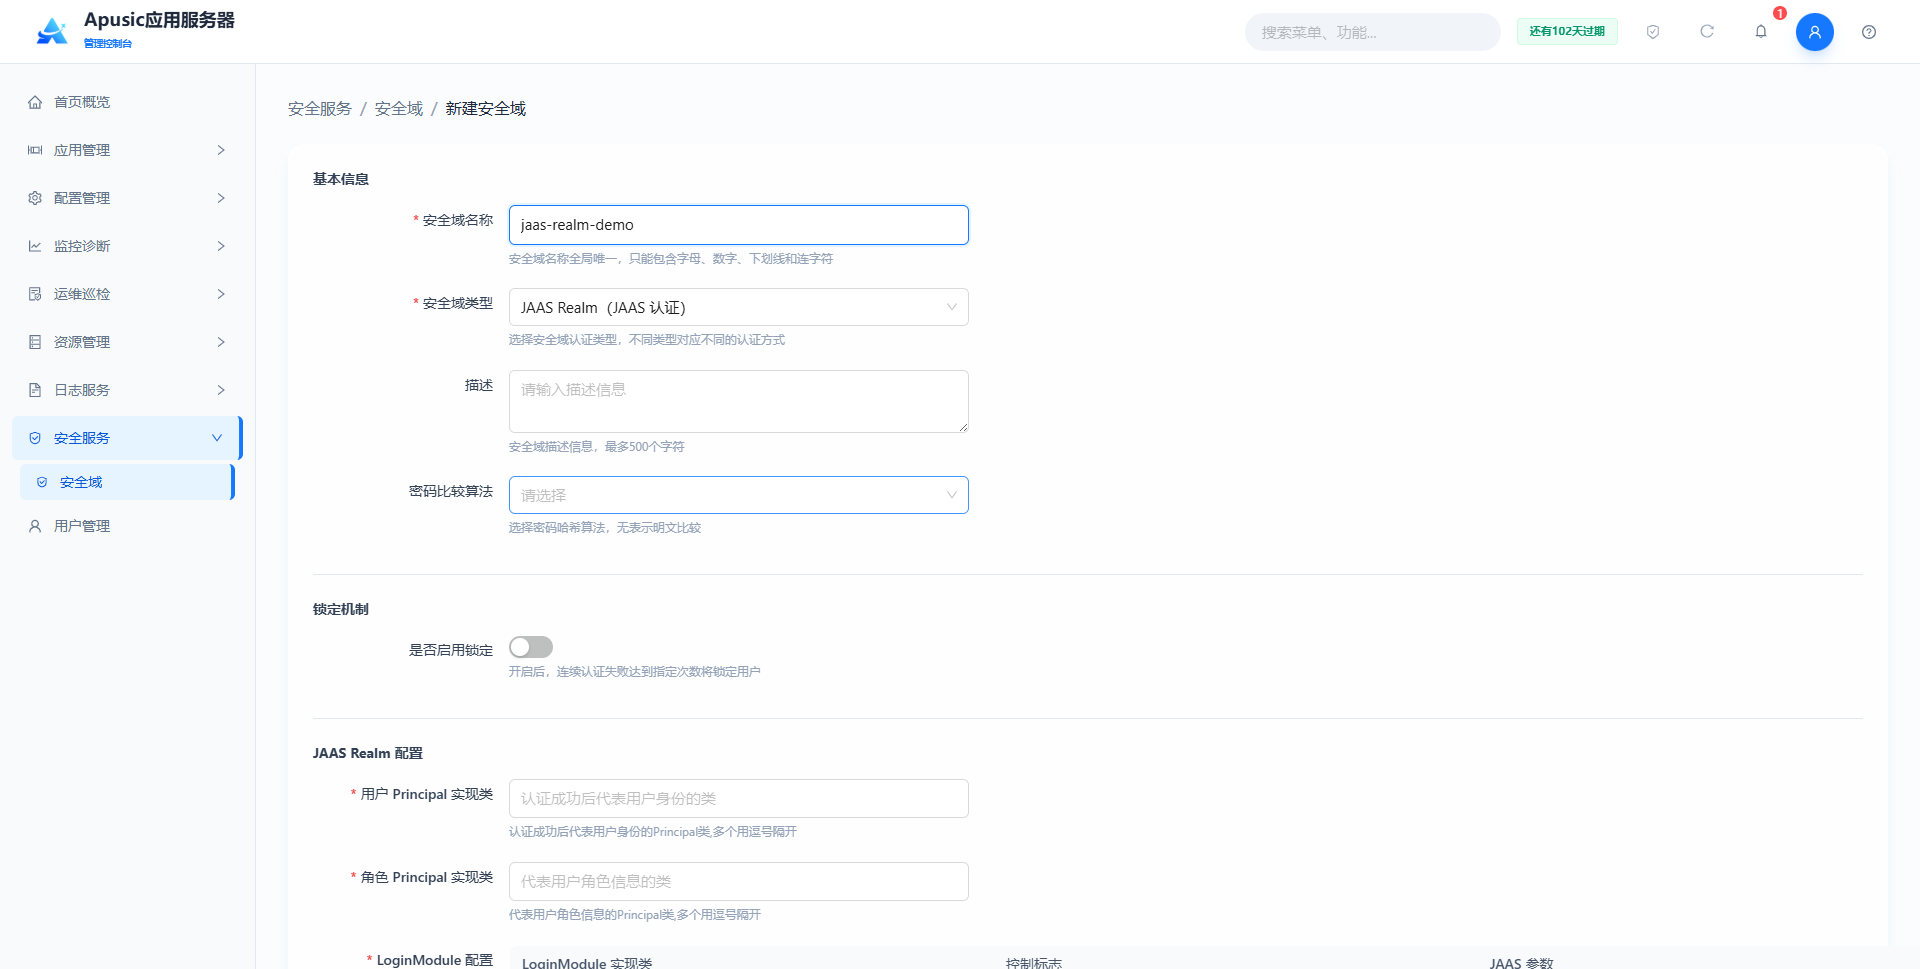
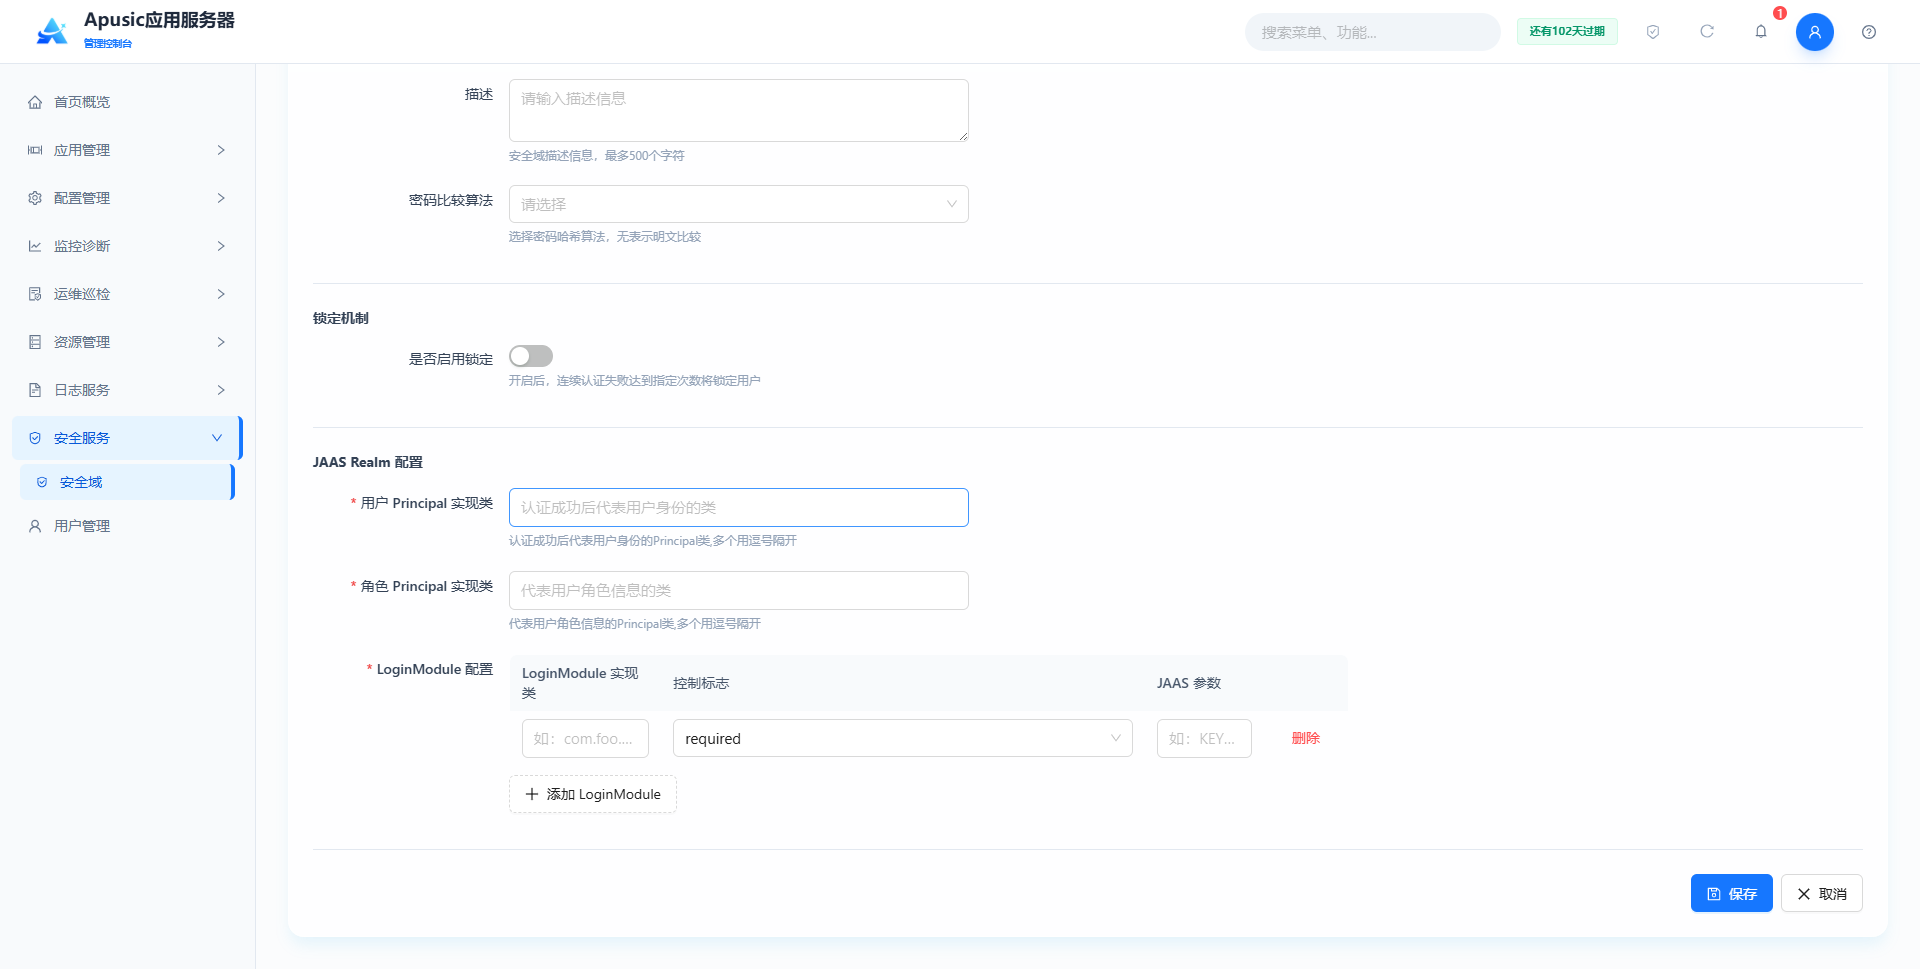
基本信息
| 配置名称 | 配置参数 | 说明 |
| 安全域名称 | name | 安全域的唯一标识名称。作用:全局唯一标识安全域,用于应用绑定及日志标识。合法输入值:字符串,≤128 字符,仅支持字母、数字、下划线、短横线,全局唯一,必填。默认值:空。 |
| 安全域类型 | type | 安全域的实现类型。作用:决定认证数据源与认证方式。合法输入值:下拉选择,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默认值:空。 |
| 描述 | desc | 安全域的描述信息。作用:备注安全域用途。合法输入值:多行文本,最多 500 字符。默认值:空。 |
| 密码比较算法 | passwordHash | 用户密码的哈希比较算法。作用:声明存储的密码字段使用的哈希算法,认证时按该算法比对;不选择表示明文存储。合法输入值:下拉选择,无(明文)/ MD5 / SHA1 / SHA-256 / SHA-512,可通过应用服务器自带加密工具生成哈希密码: Windows: bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac: bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默认值:无(明文)。 |
锁定机制
| 配置名称 | 配置参数 | 说明 |
| 是否启用锁定 | lockEnabled | 是否启用认证失败锁定机制。作用:开启后,连续认证失败达到指定次数将锁定用户。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 允许错误次数 | maxFailedAttempts | 连续认证失败锁定阈值,单位次。作用:连续认证失败达到该次数后锁定用户。合法输入值:整数。默认值:5。 |
| 锁定超时时间 | lockTimeout | 用户锁定后自动解锁的时间,单位秒。作用:用户被锁定后,超过该时间自动解锁。合法输入值:整数,单位秒。默认值:300。 |
| 缓存大小 | cacheSize | 认证缓存的大小。作用:设定可缓存的认证结果条目数。合法输入值:整数。默认值:1000。 |
| 缓存移除警告时间 | cacheRemovalWarningTime | 缓存移除警告时间,单位秒。作用:缓存条目在达到该时间前被移除时触发警告。合法输入值:整数,单位秒。默认值:3600。 |
JAAS Realm 配置
| 配置名称 | 配置参数 | 说明 |
| 用户 Principal 实现类 | userPrincipalClass | 认证成功后代表用户身份的 Principal 类全限定名。作用:AAS 用该 Principal 识别用户。合法输入值:字符串,类全限定名,多个用逗号隔开,必填。默认值:空。 |
| 角色 Principal 实现类 | rolePrincipalClass | 代表用户角色信息的 Principal 类全限定名。作用:AAS 将这些 Principal 的名称映射为用户的角色。合法输入值:字符串,类全限定名,多个用逗号隔开,必填。默认值:空。 |
| LoginModule 配置 | loginModuleConfig | 具体的登录模块逻辑定义,复合列表,包含子项:1. loginModuleClass(LoginModule 实现类):实现 javax.security.auth.spi.LoginModule 接口的类全限定名,如 com.foo.auth.DatabaseLoginModule;2. controlFlag(控制标志):验证策略,可选 required、requisite、sufficient、optional,含义见下方控制标志说明表;3. jaasOptions(JAAS 参数):传递额外参数,格式 KEY=value,多个用空格分隔。合法输入值:列表,至少配置一条 LoginModule,必填。默认值:空。 |
控制标志说明:
| Flag 值 | 模块必须成功? | 自身失败后,后续模块是否继续执行? | 自身成功后,后续模块是否继续执行? | 主要用途 |
|---|---|---|---|---|
required | 是 | 是 | 是 | 必须满足,但会继续执行所有模块以收集更多信息 |
requisite | 是 | 否,立即返回失败 | 是 | 必须满足,且失败时短路,可以用于快速失败场景 |
sufficient | 否 | 是 | 否,立即返回成功 | 充分条件,成功后短路,常见于“单一登录方式满足即可”的场景 |
optional | 否 | 是 | 是 | 可选条件,无论成败,认证都会继续 |
# JNDI Realm 安全域
JNDIRealm 是用来连接 LDAP 目录服务器(如 OpenLDAP 或 Microsoft Active Directory)进行认证和授权的一种 Realm 实现。它的核心任务是将 Web 应用的安全验证工作,委托给一个集中的目录服务来处理。
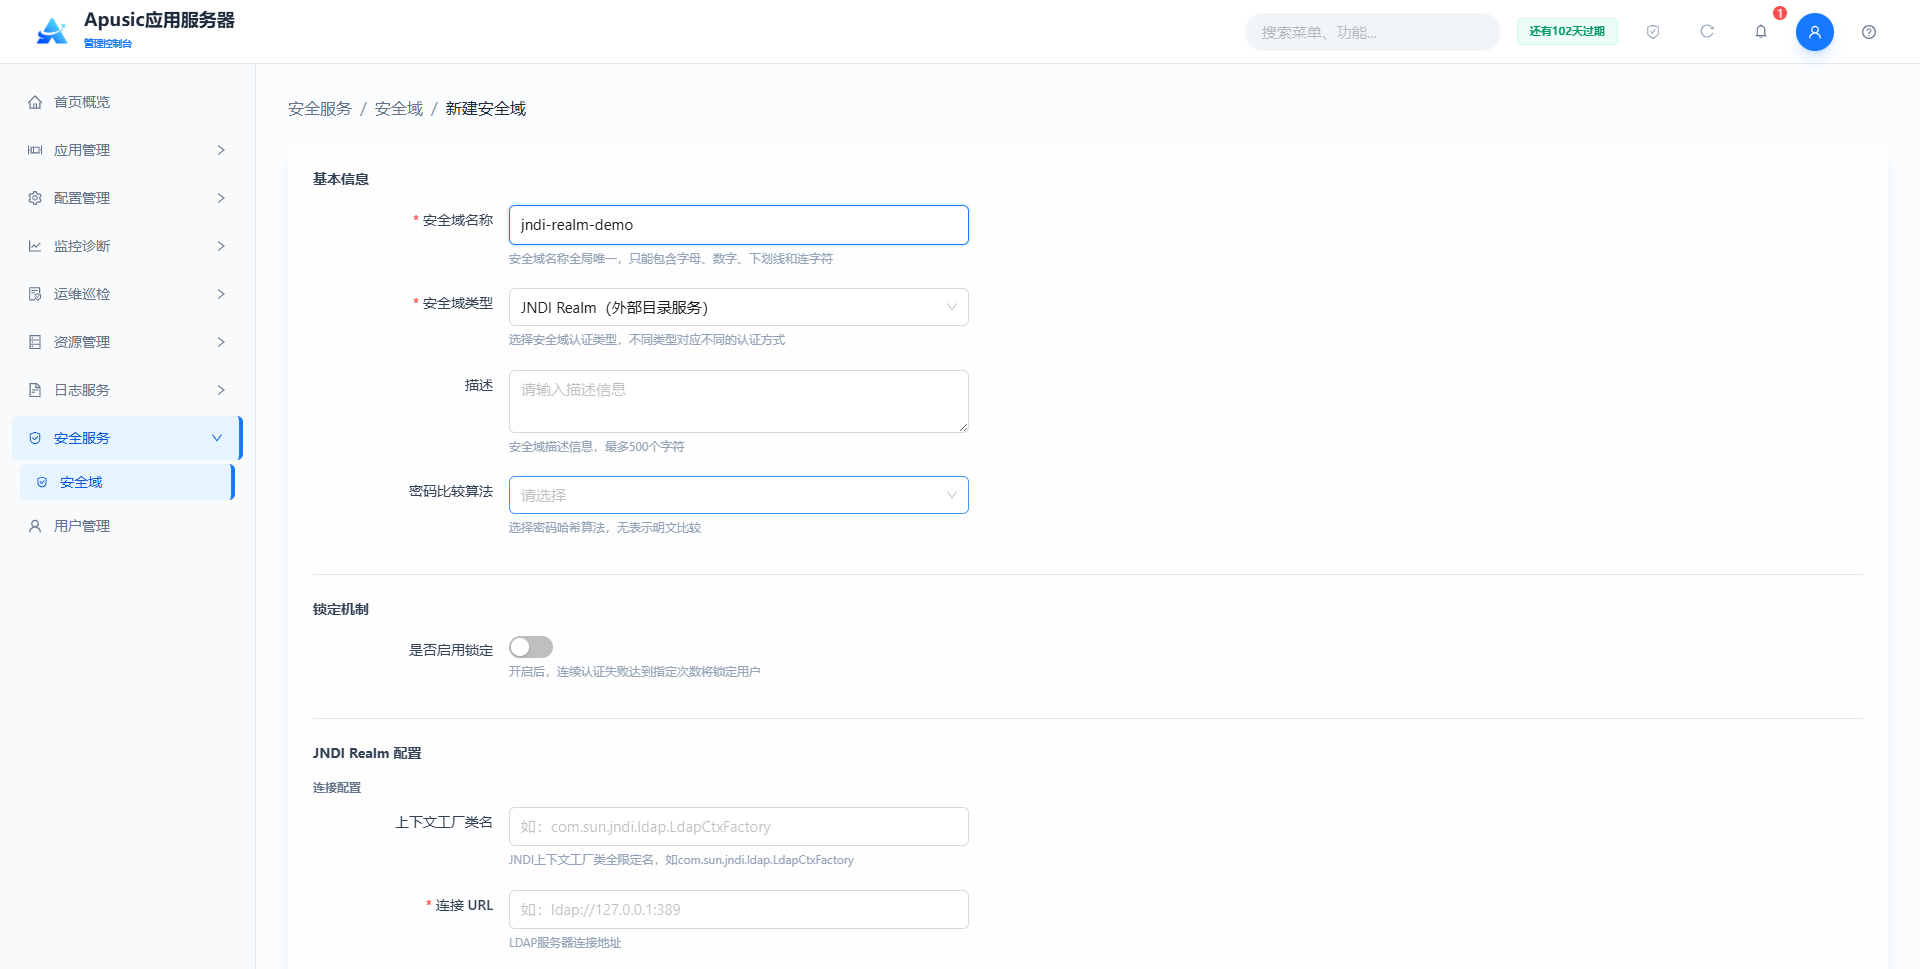
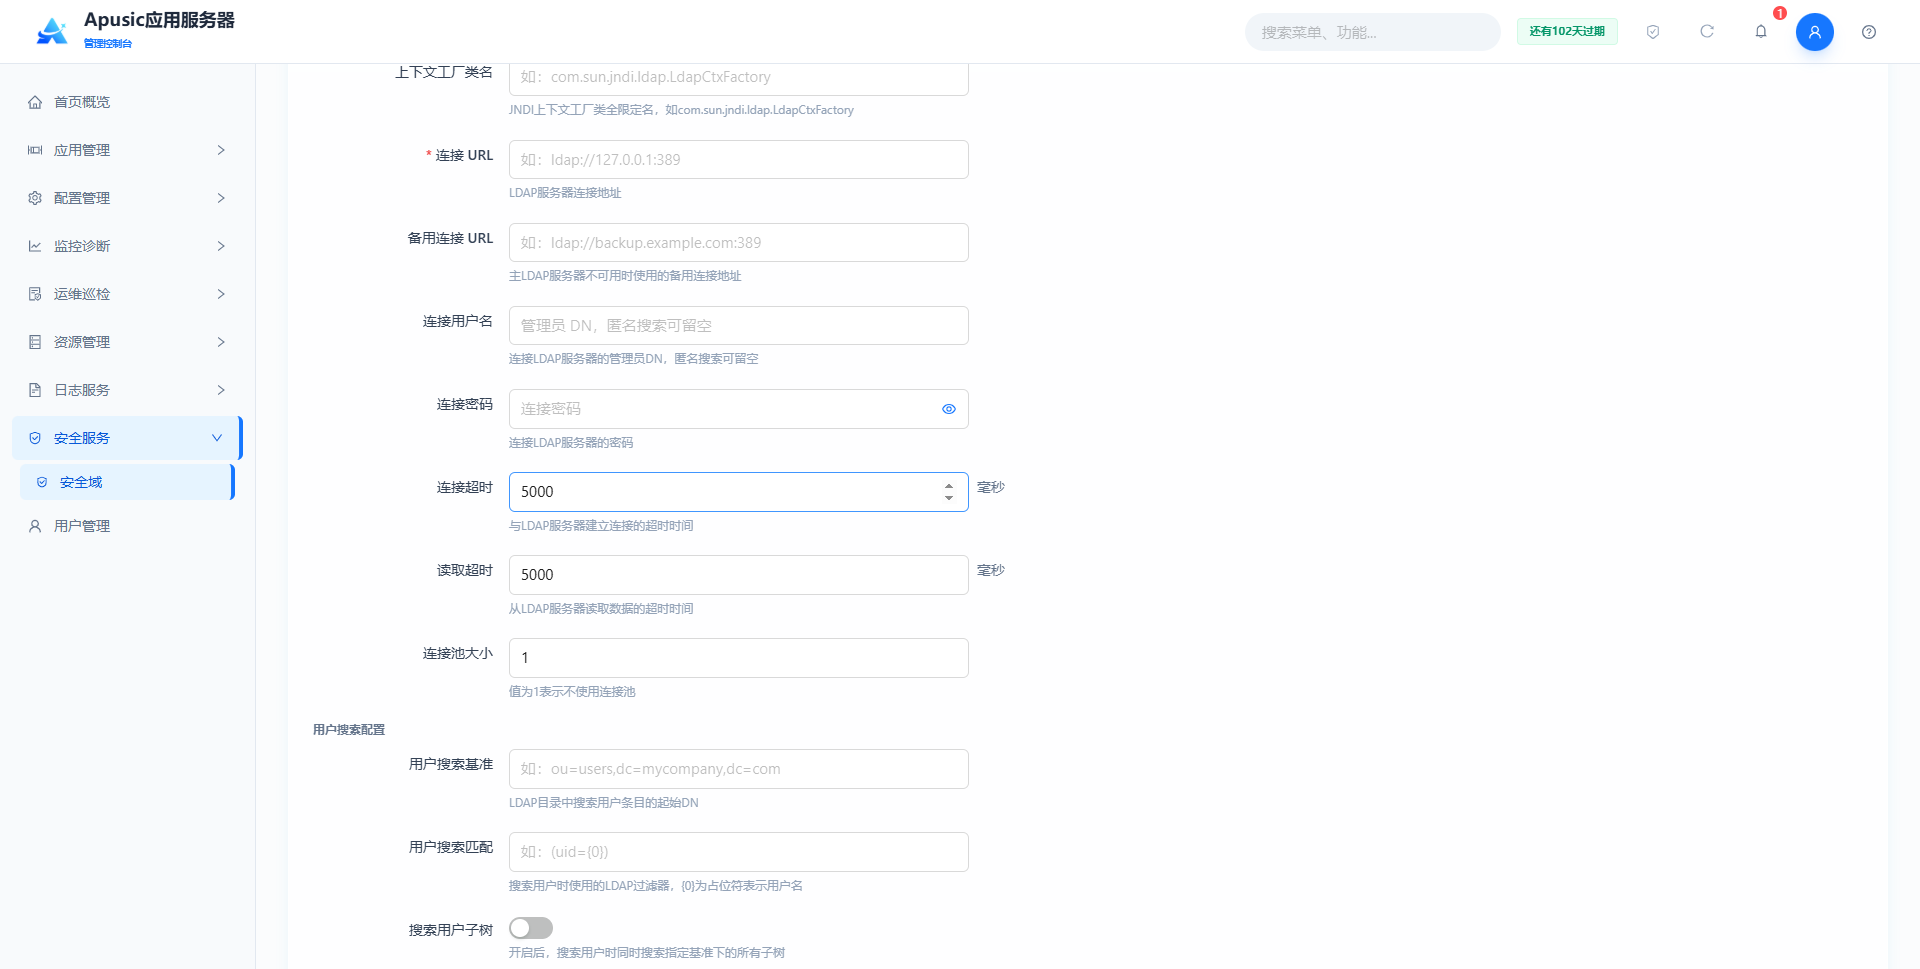
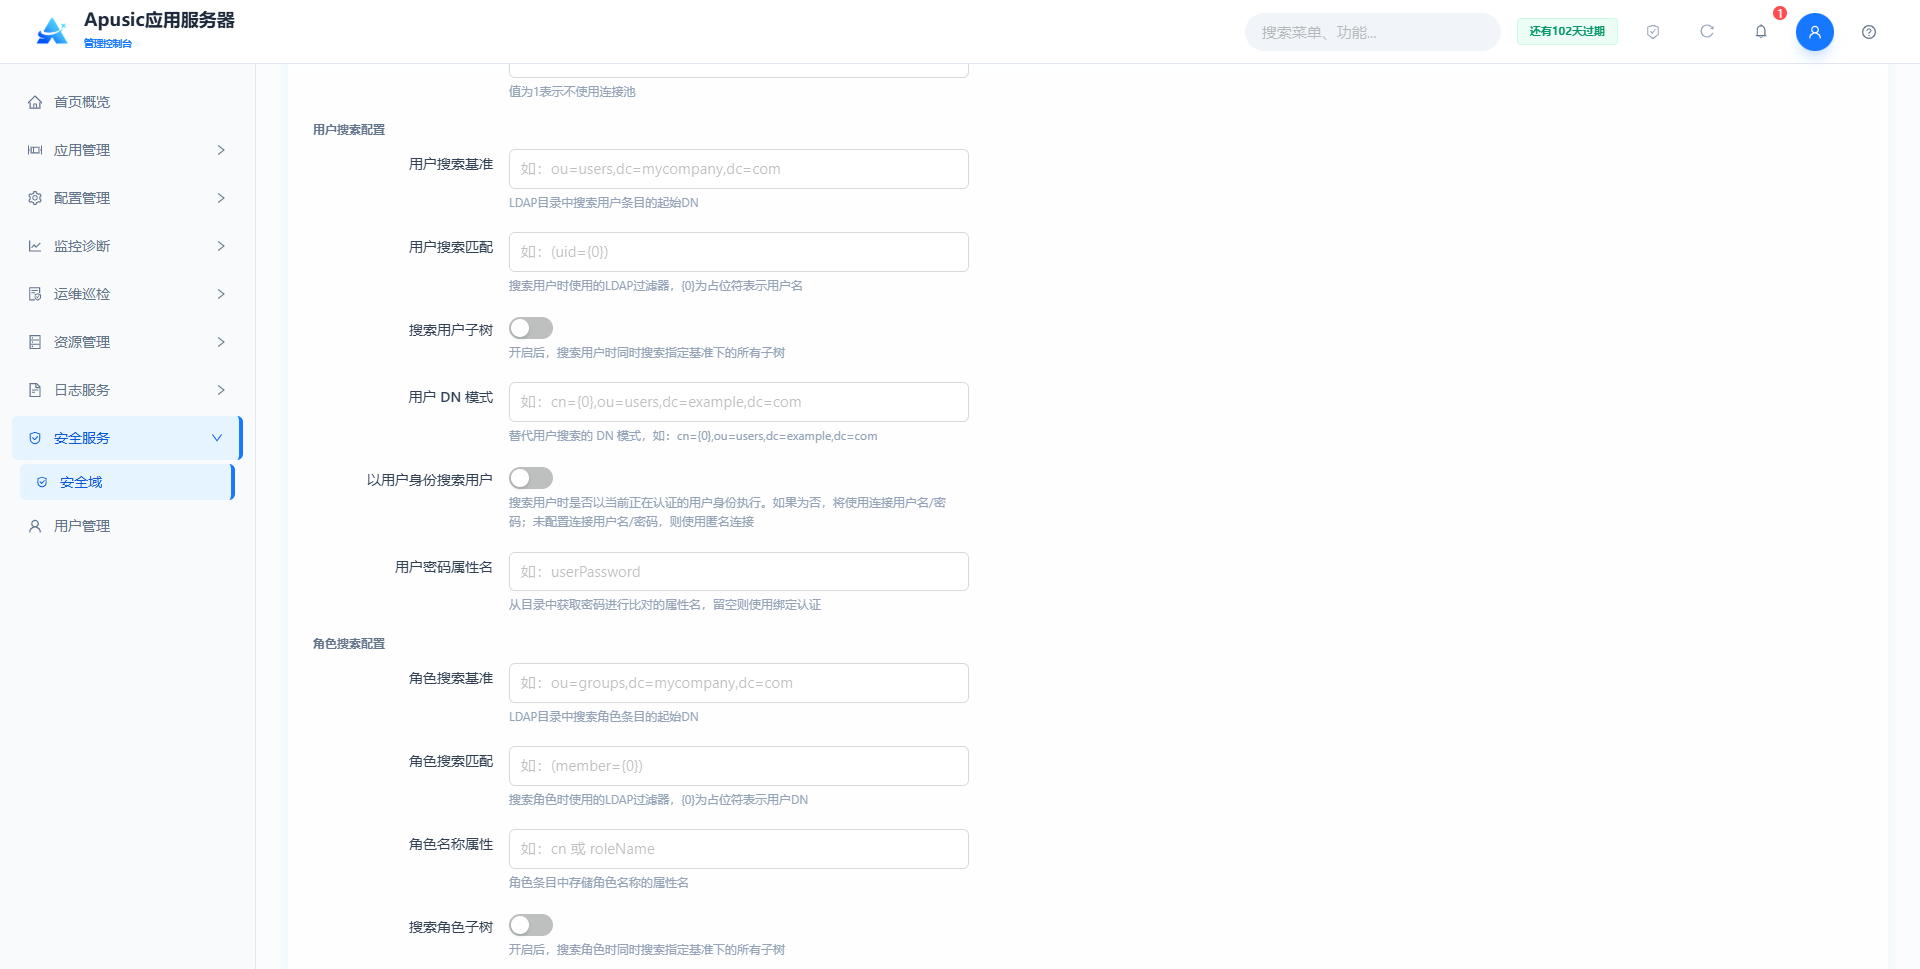
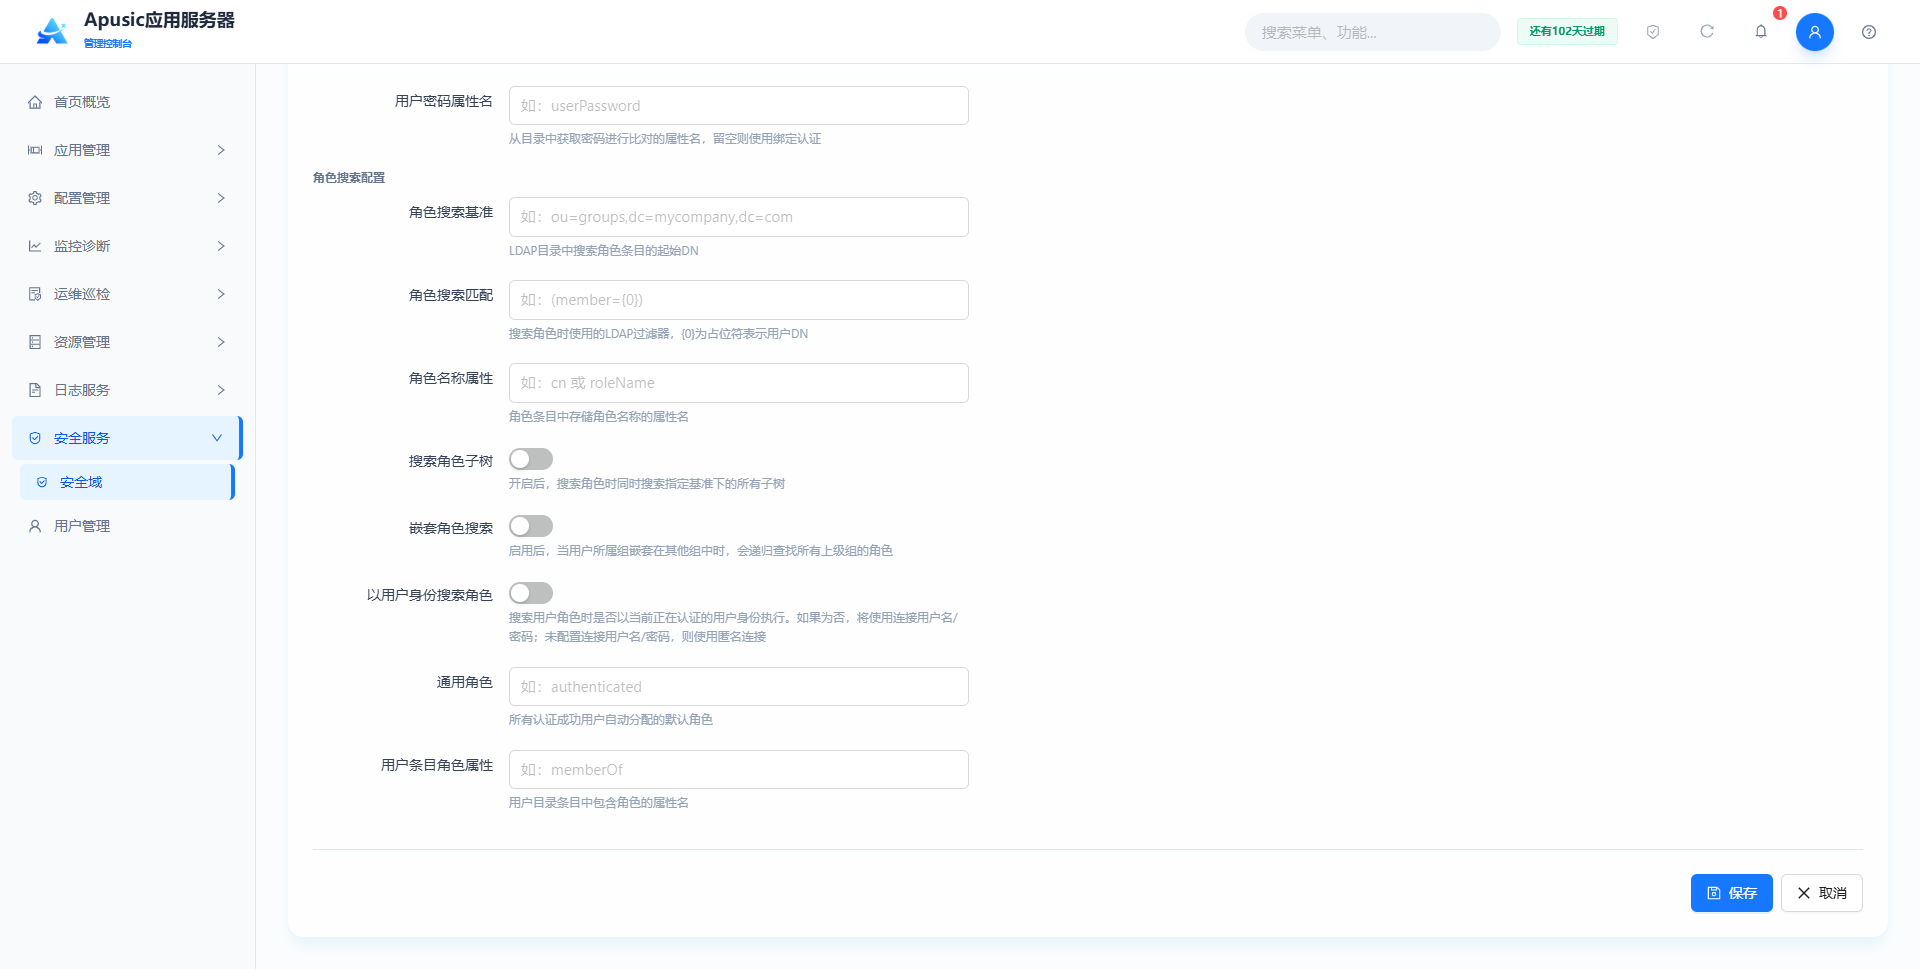
基本信息
| 配置名称 | 配置参数 | 说明 |
| 安全域名称 | name | 安全域的唯一标识名称。作用:全局唯一标识安全域,用于应用绑定及日志标识。合法输入值:字符串,≤128 字符,仅支持字母、数字、下划线、短横线,全局唯一,必填。默认值:空。 |
| 安全域类型 | type | 安全域的实现类型。作用:决定认证数据源与认证方式。合法输入值:下拉选择,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默认值:空。 |
| 描述 | desc | 安全域的描述信息。作用:备注安全域用途。合法输入值:多行文本,最多 500 字符。默认值:空。 |
| 密码比较算法 | passwordHash | 用户密码的哈希比较算法。作用:声明存储的密码字段使用的哈希算法,认证时按该算法比对;不选择表示明文存储。合法输入值:下拉选择,无(明文)/ MD5 / SHA1 / SHA-256 / SHA-512,可通过应用服务器自带加密工具生成哈希密码: Windows: bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac: bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默认值:无(明文)。 |
锁定机制
| 配置名称 | 配置参数 | 说明 |
| 是否启用锁定 | lockEnabled | 是否启用认证失败锁定机制。作用:开启后,连续认证失败达到指定次数将锁定用户。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 允许错误次数 | maxFailedAttempts | 连续认证失败锁定阈值,单位次。作用:连续认证失败达到该次数后锁定用户。合法输入值:整数。默认值:5。 |
| 锁定超时时间 | lockTimeout | 用户锁定后自动解锁的时间,单位秒。作用:用户被锁定后,超过该时间自动解锁。合法输入值:整数,单位秒。默认值:300。 |
| 缓存大小 | cacheSize | 认证缓存的大小。作用:设定可缓存的认证结果条目数。合法输入值:整数。默认值:1000。 |
| 缓存移除警告时间 | cacheRemovalWarningTime | 缓存移除警告时间,单位秒。作用:缓存条目在达到该时间前被移除时触发警告。合法输入值:整数,单位秒。默认值:3600。 |
JNDI Realm 配置
连接配置
| 配置名称 | 配置参数 | 说明 |
| 上下文工厂类名 | contextFactory | JNDI 上下文工厂类的全限定名。作用:指定创建 JNDI 上下文的工厂实现。合法输入值:字符串,类全限定名,如 com.sun.jndi.ldap.LdapCtxFactory。默认值:com.sun.jndi.ldap.LdapCtxFactory。 |
| 连接 URL | connectionUrl | LDAP 服务器的连接地址。作用:指定目录服务的位置。合法输入值:字符串,LDAP URL 格式,如 ldap://127.0.0.1:389,必填。默认值:空。 |
| 备用连接 URL | alternateUrl | 备用 LDAP 服务器连接地址。作用:主 LDAP 服务器不可用时自动切换。合法输入值:字符串,LDAP URL 格式,如 ldap://backup.example.com:389。默认值:空。 |
| 连接用户名 | connectionUsername | 连接 LDAP 服务器的管理员 DN。作用:用于查询目录的绑定账号;支持匿名搜索时可留空。合法输入值:字符串,合法 DN 格式。默认值:空。 |
| 连接密码 | connectionPassword | 连接 LDAP 服务器的密码。作用:配合连接用户名绑定目录服务。合法输入值:字符串,页面隐藏显示。默认值:空。 |
| 连接超时 | connectionTimeout | 与 LDAP 服务器建立连接的超时时间,单位毫秒。作用:超过该时间未建立连接则失败。合法输入值:整数,单位毫秒。默认值:5000。 |
| 读取超时 | readTimeout | 从 LDAP 服务器读取数据的超时时间,单位毫秒。作用:超过该时间未返回数据则失败。合法输入值:整数,单位毫秒。默认值:5000。 |
| 连接池大小 | connectionPoolSize | LDAP 连接池的大小。作用:控制复用的连接数;值为 1 表示不使用连接池。合法输入值:整数。默认值:1。 |
用户搜索配置
| 配置名称 | 配置参数 | 说明 |
| 用户搜索基准 | userSearchBase | LDAP 目录中搜索用户条目的起始 DN。作用:限定用户搜索的目录范围。合法输入值:字符串,合法 DN 格式,如 ou=users,dc=mycompany,dc=com。默认值:空。 |
| 用户搜索匹配 | userSearchFilter | 搜索用户时使用的 LDAP 过滤器。作用:按过滤器匹配用户条目,{0} 为占位符表示用户名。合法输入值:字符串,LDAP 过滤器语法,如 (uid={0})。默认值:空。 |
| 搜索用户子树 | userSubtree | 是否搜索用户基准下的所有子树。作用:开启后搜索范围包含基准 DN 下的所有子节点。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 用户 DN 模式 | userPattern | 替代用户搜索的 DN 模式。作用:直接拼接用户 DN 进行绑定认证,无需搜索。合法输入值:字符串,DN 模板,{0} 为占位符,如 cn={0},ou=users,dc=example,dc=com。默认值:空。 |
| 以用户身份搜索用户 | userSearchAsUser | 搜索用户时是否以当前认证用户身份执行。作用:关闭时使用连接用户名/密码;未配置连接用户名/密码时使用匿名连接。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 用户密码属性名 | userPasswordAttr | 从目录中获取密码进行比对的属性名。作用:指定存储密码的 LDAP 属性;留空则使用绑定认证。合法输入值:字符串,LDAP 属性名,如 userPassword。默认值:空(绑定认证)。 |
角色搜索配置
| 配置名称 | 配置参数 | 说明 |
| 角色搜索基准 | roleSearchBase | LDAP 目录中搜索角色条目的起始 DN。作用:限定角色搜索的目录范围。合法输入值:字符串,合法 DN 格式,如 ou=groups,dc=mycompany,dc=com。默认值:空。 |
| 角色搜索匹配 | roleSearchFilter | 搜索角色时使用的 LDAP 过滤器。作用:按过滤器匹配角色条目,{0} 为占位符表示用户 DN。合法输入值:字符串,LDAP 过滤器语法,如 (member={0})。默认值:空。 |
| 角色名称属性 | roleNameAttribute | 角色条目中存储角色名称的属性名。作用:从角色条目中读取角色名。合法输入值:字符串,LDAP 属性名,如 cn 或 roleName。默认值:cn。 |
| 搜索角色子树 | roleSubtree | 是否搜索角色基准下的所有子树。作用:开启后搜索范围包含基准 DN 下的所有子节点。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 嵌套角色搜索 | roleNested | 是否启用嵌套角色搜索。作用:启用后,当用户所属组嵌套在其他组中时,递归查找所有上级组的角色。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 以用户身份搜索角色 | roleSearchAsUser | 搜索用户角色时是否以当前认证用户身份执行。作用:关闭时使用连接用户名/密码;未配置连接用户名/密码时使用匿名连接。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 通用角色 | commonRole | 所有认证成功用户自动分配的默认角色。作用:为通过认证的用户统一附加该角色。合法输入值:字符串,角色名,如 authenticated。默认值:空。 |
| 用户条目角色属性 | userRoleAttribute | 用户目录条目中包含角色的属性名。作用:直接从用户条目读取角色列表。合法输入值:字符串,LDAP 属性名,如 memberOf。默认值:空。 |
# UserDatabase Realm 安全域
UserDatabaseRealm 是一种开箱即用、基于本地 XML 文件的安全域(Realm)实现,非常适合开发测试或用户量小的场景。
它通过 JNDI 资源访问用户数据,默认读取 conf/aas-users.xml 文件来验证用户身份和角色。
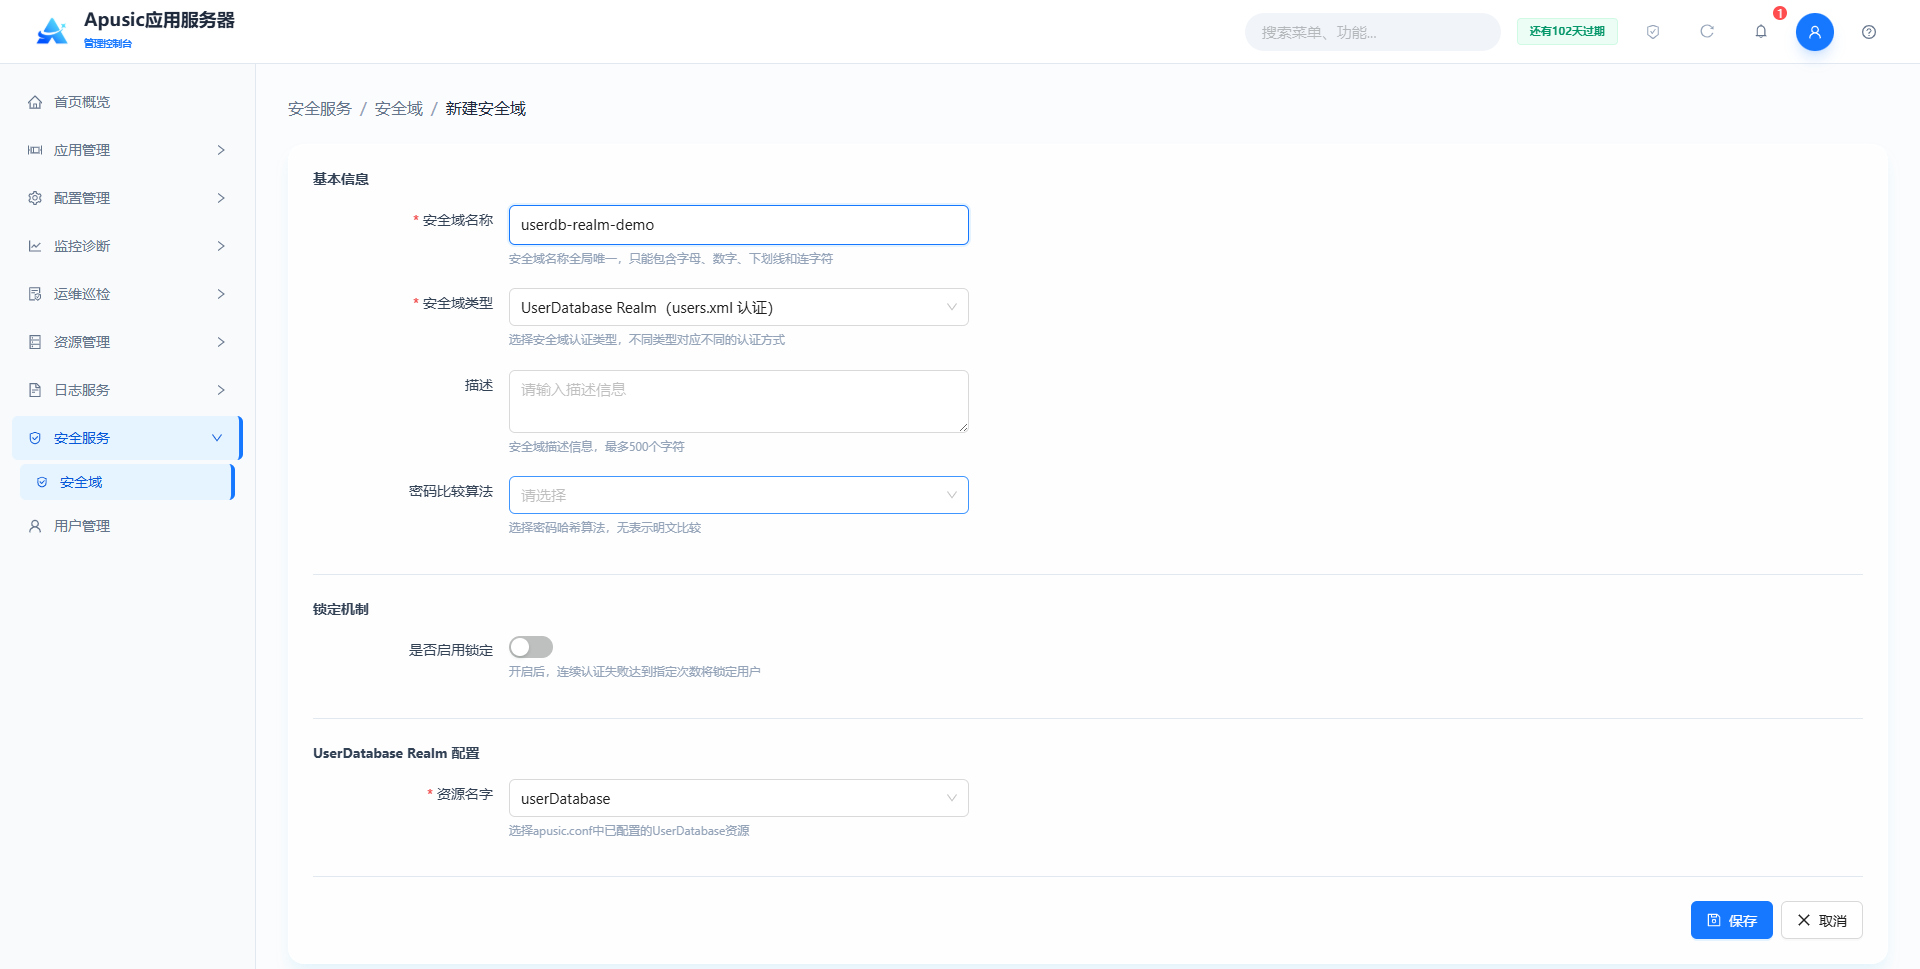
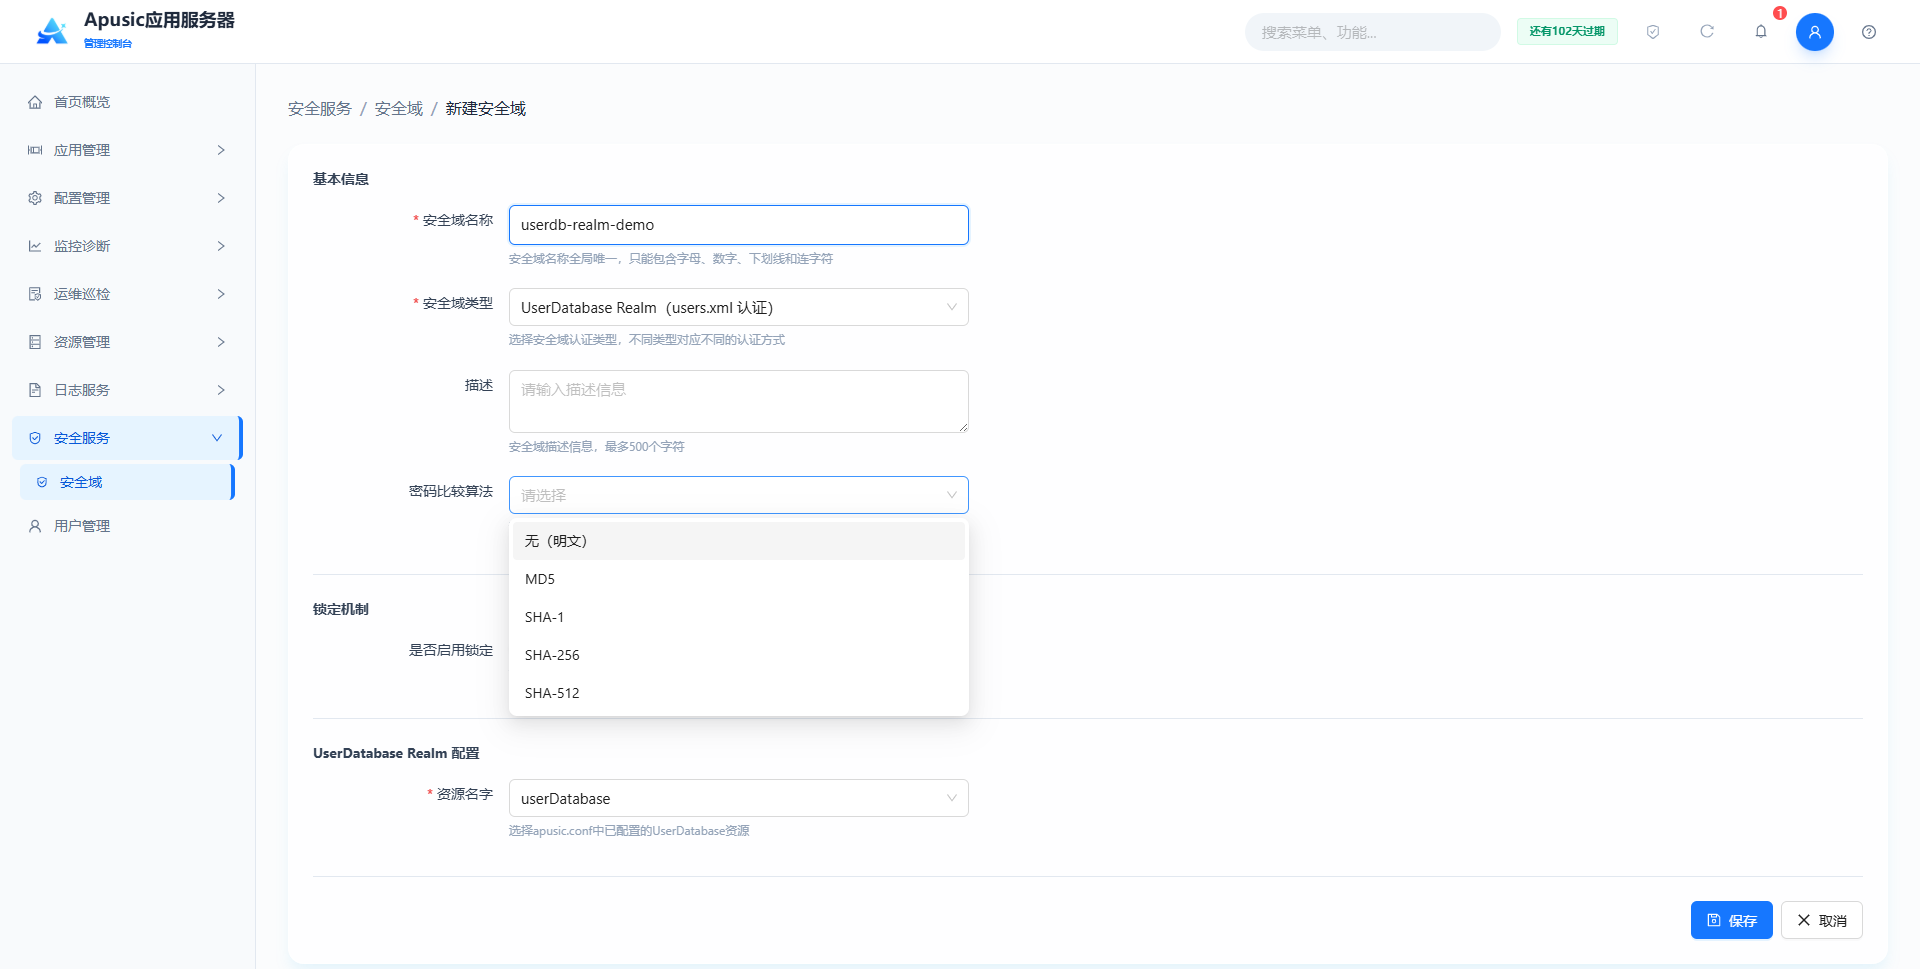
基本信息
| 配置名称 | 配置参数 | 说明 |
| 安全域名称 | name | 安全域的唯一标识名称。作用:全局唯一标识安全域,用于应用绑定及日志标识。合法输入值:字符串,≤128 字符,仅支持字母、数字、下划线、短横线,全局唯一,必填。默认值:空。 |
| 安全域类型 | type | 安全域的实现类型。作用:决定认证数据源与认证方式。合法输入值:下拉选择,DataSource Realm / UserDatabase Realm / JAAS Realm / JNDI Realm,必填。默认值:空。 |
| 描述 | desc | 安全域的描述信息。作用:备注安全域用途。合法输入值:多行文本,最多 500 字符。默认值:空。 |
| 密码比较算法 | passwordHash | 用户密码的哈希比较算法。作用:声明存储的密码字段使用的哈希算法,认证时按该算法比对;不选择表示明文存储。合法输入值:下拉选择,无(明文)/ MD5 / SHA1 / SHA-256 / SHA-512,可通过应用服务器自带加密工具生成哈希密码: Windows: bin/digest.bat -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD] Linux/Mac: bin/digest.sh -a SHA-256 -s 0 -i 1 [YOUR_PASSWORD]。默认值:无(明文)。 |
锁定机制
| 配置名称 | 配置参数 | 说明 |
| 是否启用锁定 | lockEnabled | 是否启用认证失败锁定机制。作用:开启后,连续认证失败达到指定次数将锁定用户。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 允许错误次数 | maxFailedAttempts | 连续认证失败锁定阈值,单位次。作用:连续认证失败达到该次数后锁定用户。合法输入值:整数。默认值:5。 |
| 锁定超时时间 | lockTimeout | 用户锁定后自动解锁的时间,单位秒。作用:用户被锁定后,超过该时间自动解锁。合法输入值:整数,单位秒。默认值:300。 |
| 缓存大小 | cacheSize | 认证缓存的大小。作用:设定可缓存的认证结果条目数。合法输入值:整数。默认值:1000。 |
| 缓存移除警告时间 | cacheRemovalWarningTime | 缓存移除警告时间,单位秒。作用:缓存条目在达到该时间前被移除时触发警告。合法输入值:整数,单位秒。默认值:3600。 |
UserDataBase Realm 配置
| 配置名称 | 配置参数 | 说明 |
| 资源名称 | resourceName | UserDatabase 的 JNDI 资源名称。作用:指定安全域读取的用户数据库资源,对应 conf/aas-users.xml 文件。合法输入值:字符串,必填。默认值:UserDatabase。 |
需要手动编辑conf/aas-users.xml文件,添加用户和角色。
用户数据存储在 conf/aas-users.xml 文件中,格式非常直观:
<aas-users>
  <role rolename="manager-gui"/>
  <role rolename="admin"/>
  <user username="aas" password="[YOUR_PASSWORD]" roles="manager-gui"/>
  <user username="admin" password="[YOUR_PASSWORD]" roles="admin,manager-gui"/>
</aas-users>
2
3
4
5
6
<role>:定义角色。<user>:定义用户,并为其分配角色。一个用户可以拥有多个角色,用逗号分隔。
# 用户管理
应用服务器用户管理模块严格遵循等保 2.0 三员分立、账号安全与权限最小化要求,实现平台用户的创建、状态管理、角色分配、访问控制与权限配置全流程管控。
# 用户列表
点击左侧菜单”用户管理”:
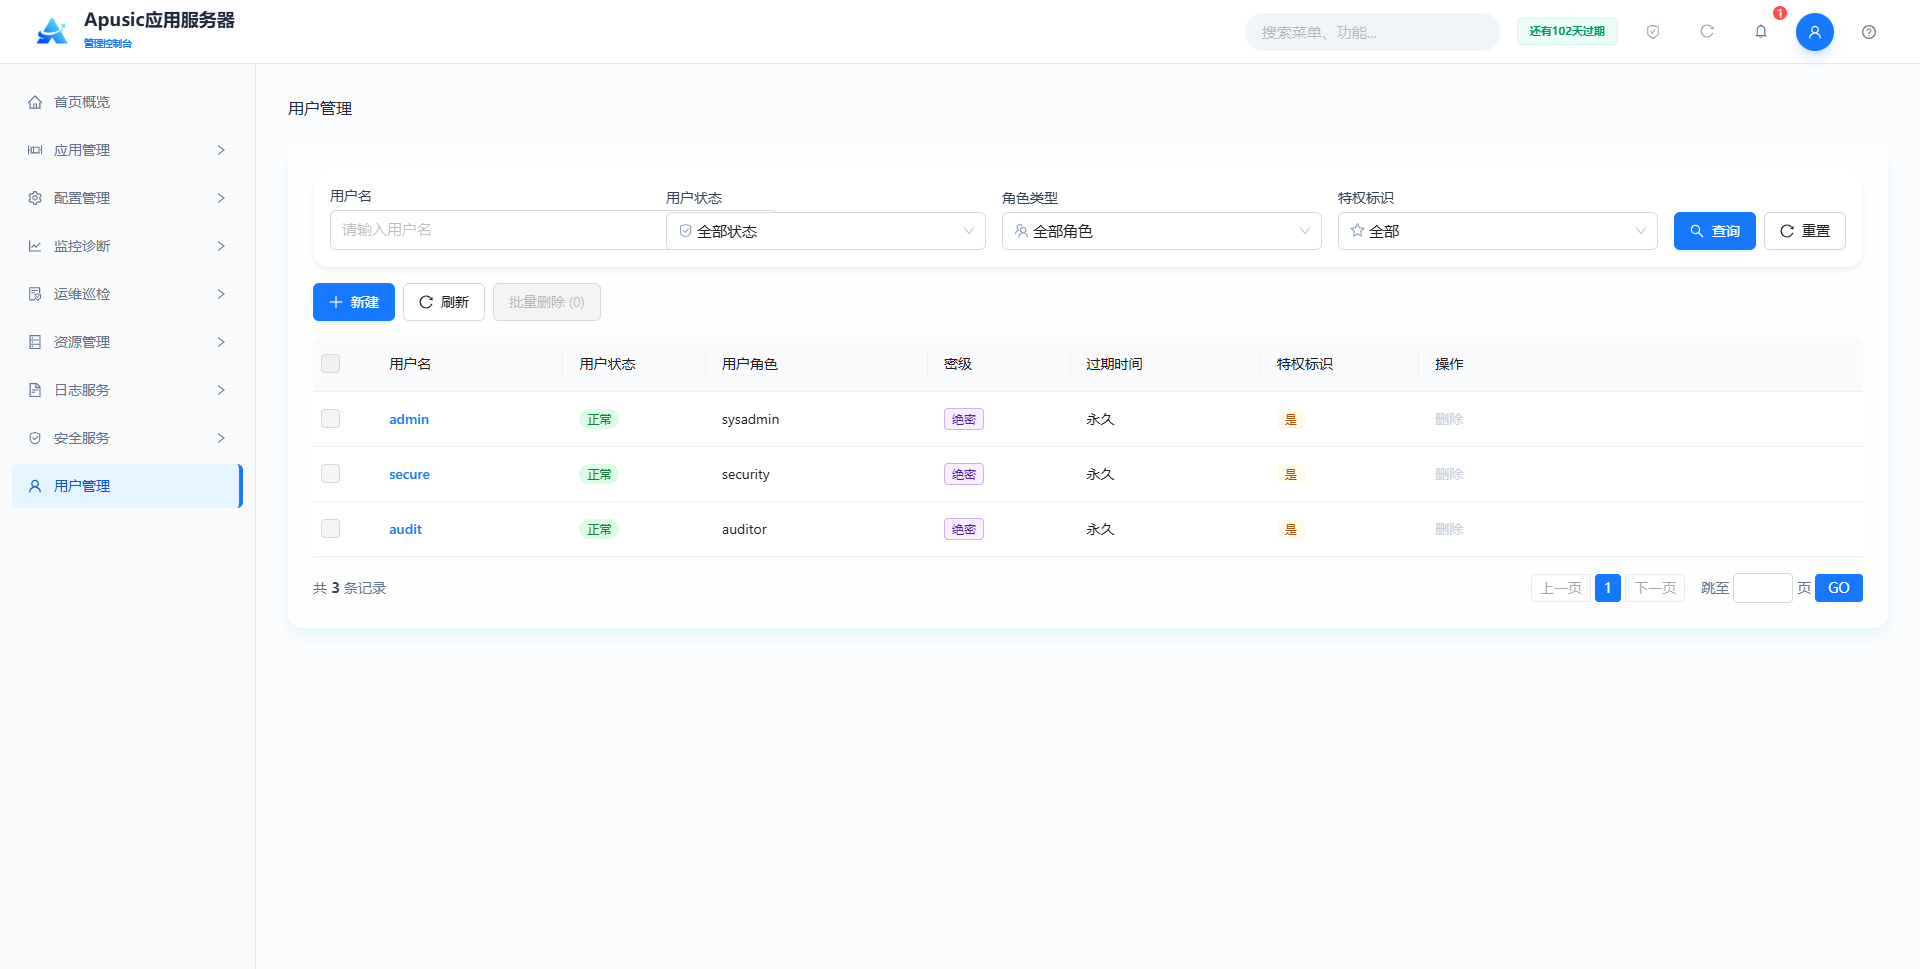
查询条件:
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 用户名 | 按用户名匹配,输入框提示“请输入用户名” | admin |
| 用户状态 | 按账号状态筛选,下拉默认“全部状态” | 正常 / 锁定 / 禁用 |
| 角色类型 | 按用户已分配角色筛选,下拉默认“全部角色” | sysadmin |
| 特权标识 | 按是否为特权账号筛选,下拉默认“全部” | 是 / 否 |
填写条件后点击“查询”过滤列表,点击“重置”清空查询条件;列表上方提供“新建”“刷新”“批量删除 (n)”按钮,勾选列表行后“批量删除”按钮显示已勾选数量并变为可用。
列表字段说明:
| 字段 | 说明 |
|---|---|
| 用户名 | 用户的登录账号 |
| 用户状态 | 账号当前状态:正常 / 锁定 / 禁用 |
| 用户角色 | 用户已分配的角色,未分配时为空 |
| 密级 | 用户的数据密级:绝密 / 机密 / 秘密 |
| 过期时间 | 账号有效期,永久有效时显示“永久” |
| 特权标识 | 是否为特权账号,取值“是 / 否” |
| 操作 | 权限配置 / 重置密码 / 删除 |
内置用户 admin、secure、audit 不可删除和修改,其行复选框与“删除”操作均置为禁用状态。
# 新建用户
系统管理员支持新建用户:
- 在用户列表点击“新建”,进入“用户管理 / 新建用户”页面;
- 填写用户名、密码、状态、角色类别、手机号、邮箱、说明;
- 点击“保存”完成创建,点击“取消”放弃本次配置。
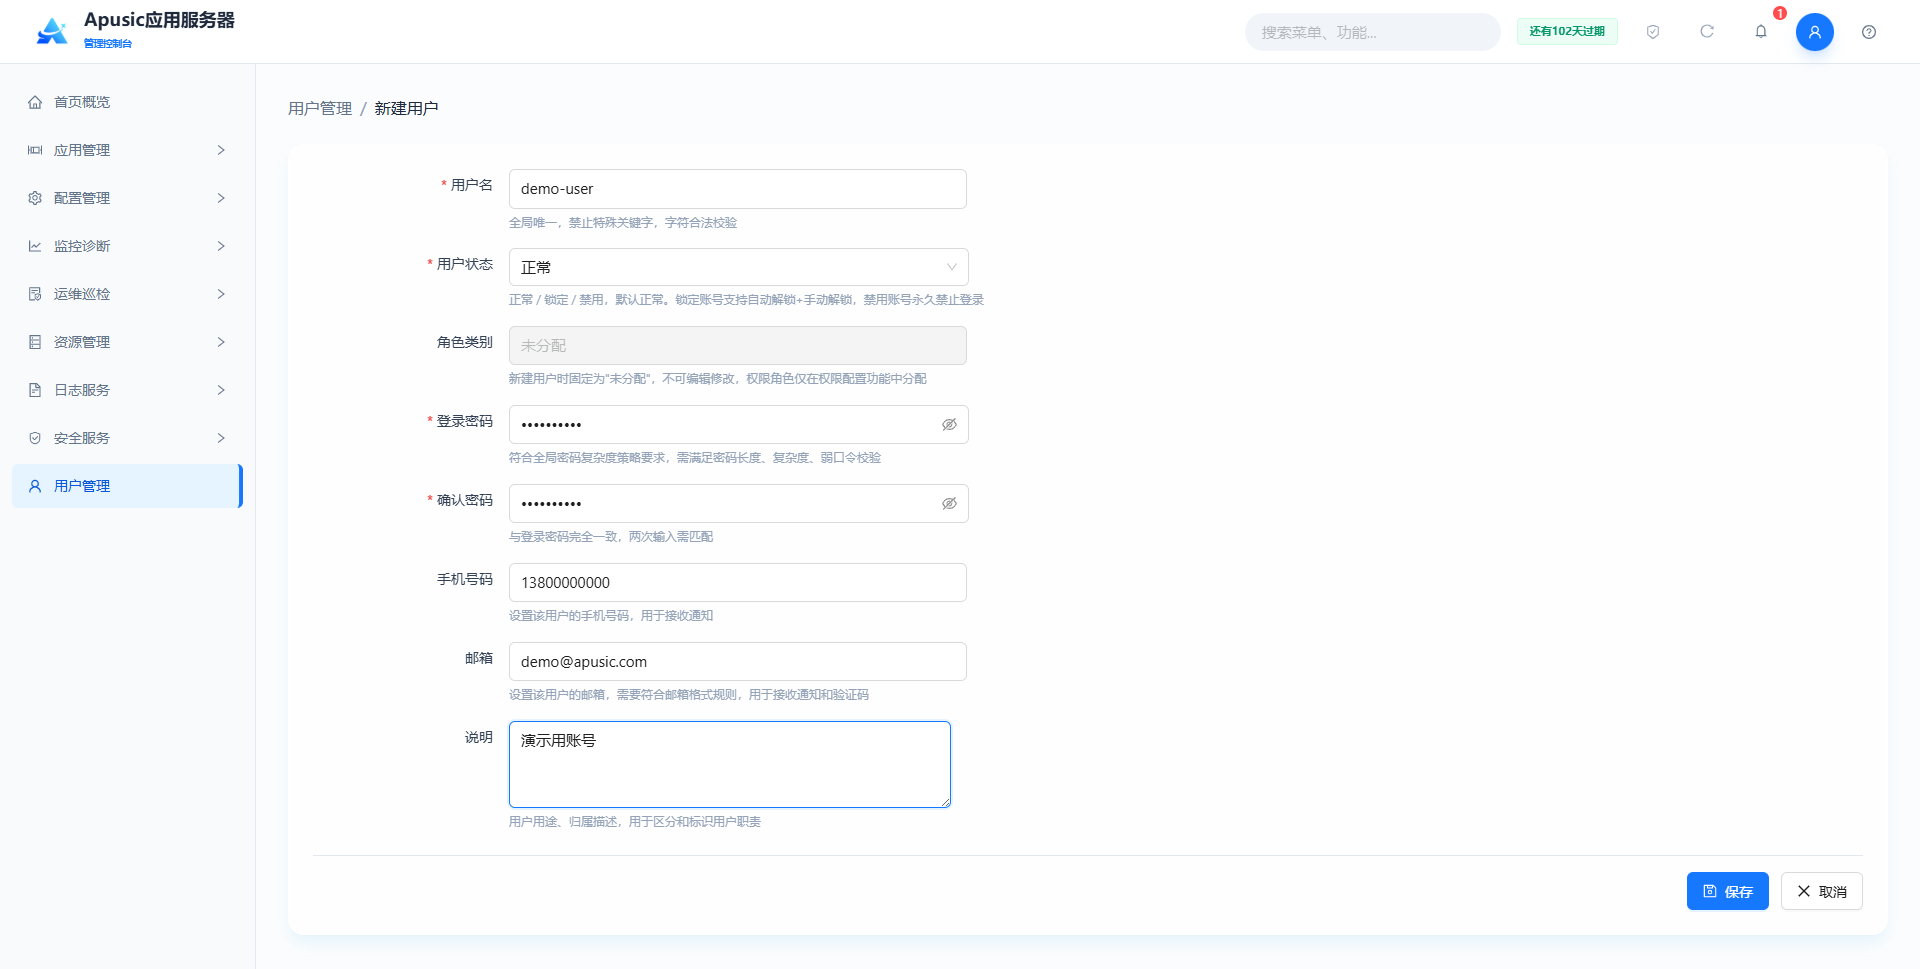
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 用户名 | username | 用户的登录账号。作用:全局唯一标识用户。合法输入值:字符串,全局唯一,禁止特殊关键字,需通过字符合法校验,必填。默认值:空。 |
| 用户状态 | status | 用户的账号状态。作用:控制账号能否登录。合法输入值:下拉选择,正常 / 锁定 / 禁用,必填。默认值:正常。 |
| 角色类别 | roleCategory | 用户的角色类别。作用:角色由安全管理员在“权限配置”中分配,此处固定不可编辑。合法输入值:固定为“未分配”,不可编辑。默认值:未分配。 |
| 登录密码 | loginPassword | 用户的登录密码。作用:账号登录凭证。合法输入值:字符串,需符合全局密码复杂度策略,页面隐藏显示,必填。默认值:空。 |
| 确认密码 | confirmPassword | 再次输入登录密码。作用:确认密码输入无误。合法输入值:字符串,需与登录密码完全一致,必填。默认值:空。 |
| 手机号码 | mobile | 用户的手机号码。作用:用于账号联系与通知。合法输入值:数字,符合手机号格式。默认值:空。 |
| 邮箱 | email | 用户的邮箱地址。作用:用于邮件验证与通知。合法输入值:字符串,需符合邮箱格式规则。默认值:空。 |
| 说明 | description | 用户的用途、归属描述。作用:备注账号信息。合法输入值:字符串。默认值:空。 |
# 权限配置
安全管理员也有用户管理权限,支持查询用户信息与权限配置。
查询用户信息:
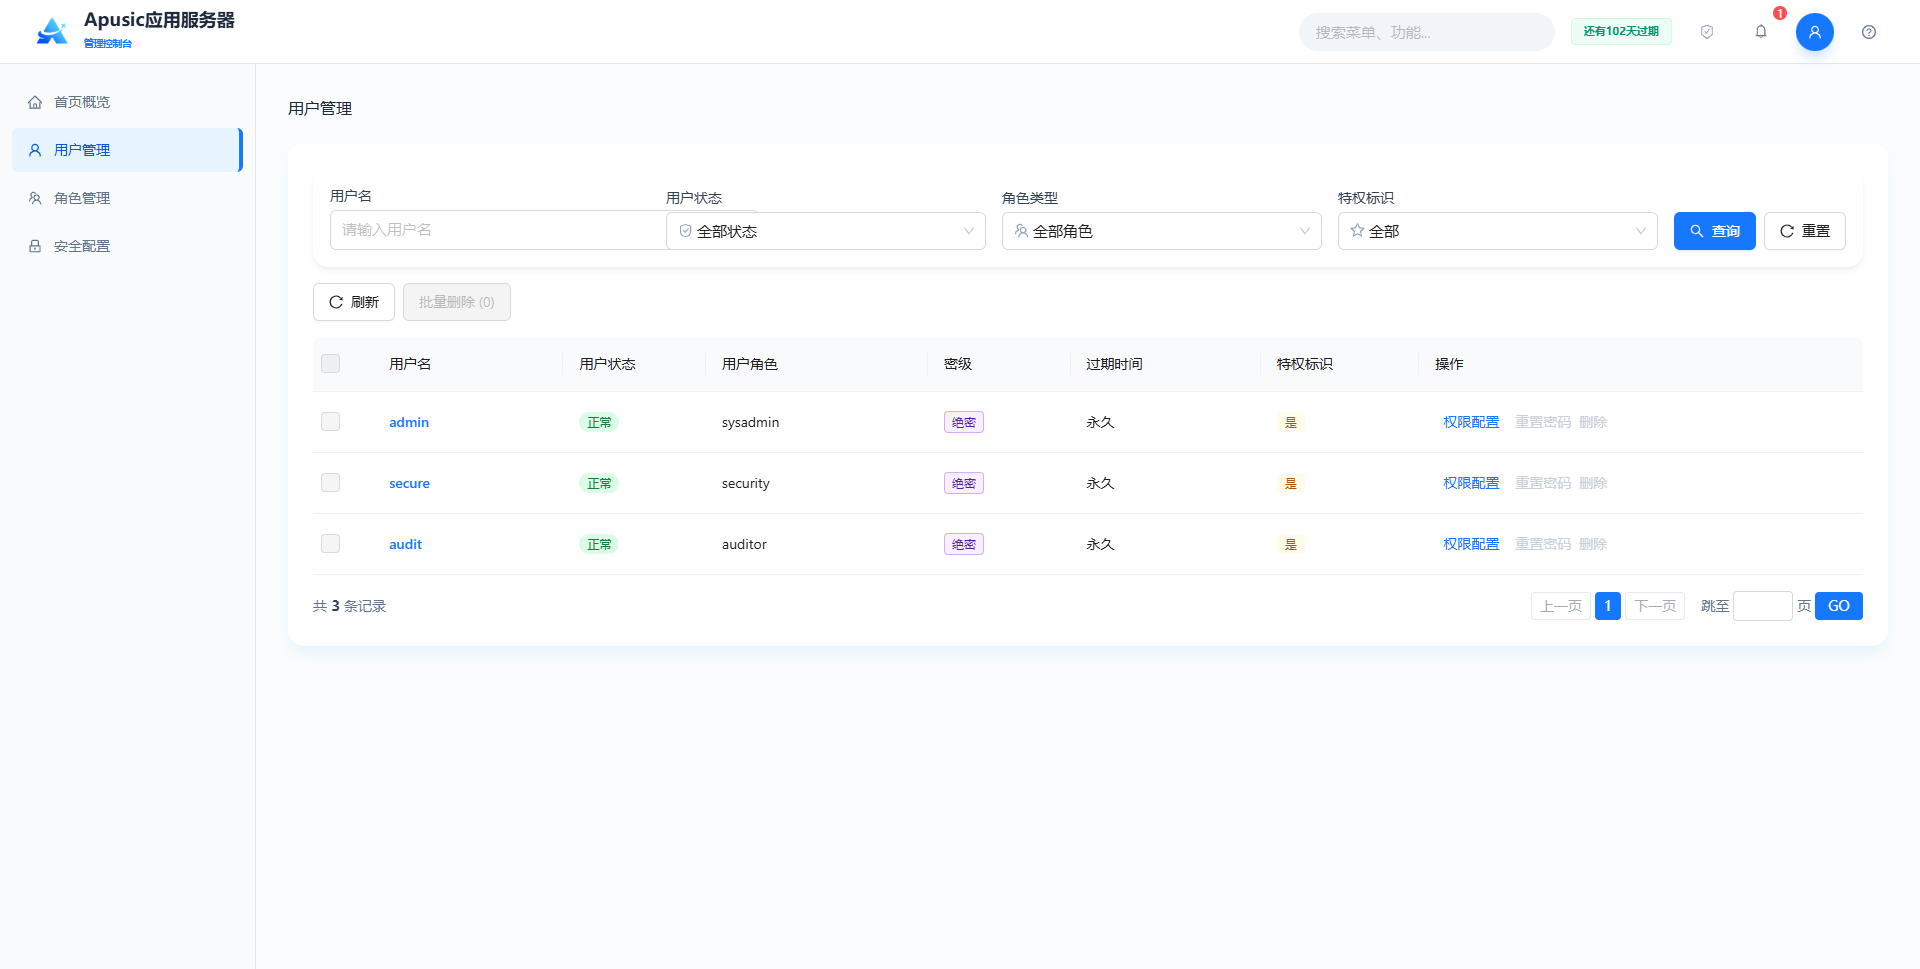
权限配置:在用户列表“操作”列点击“权限配置”,为用户分配角色、访问 IP 白名单、访问时间范围、数据密级、账户有效期。
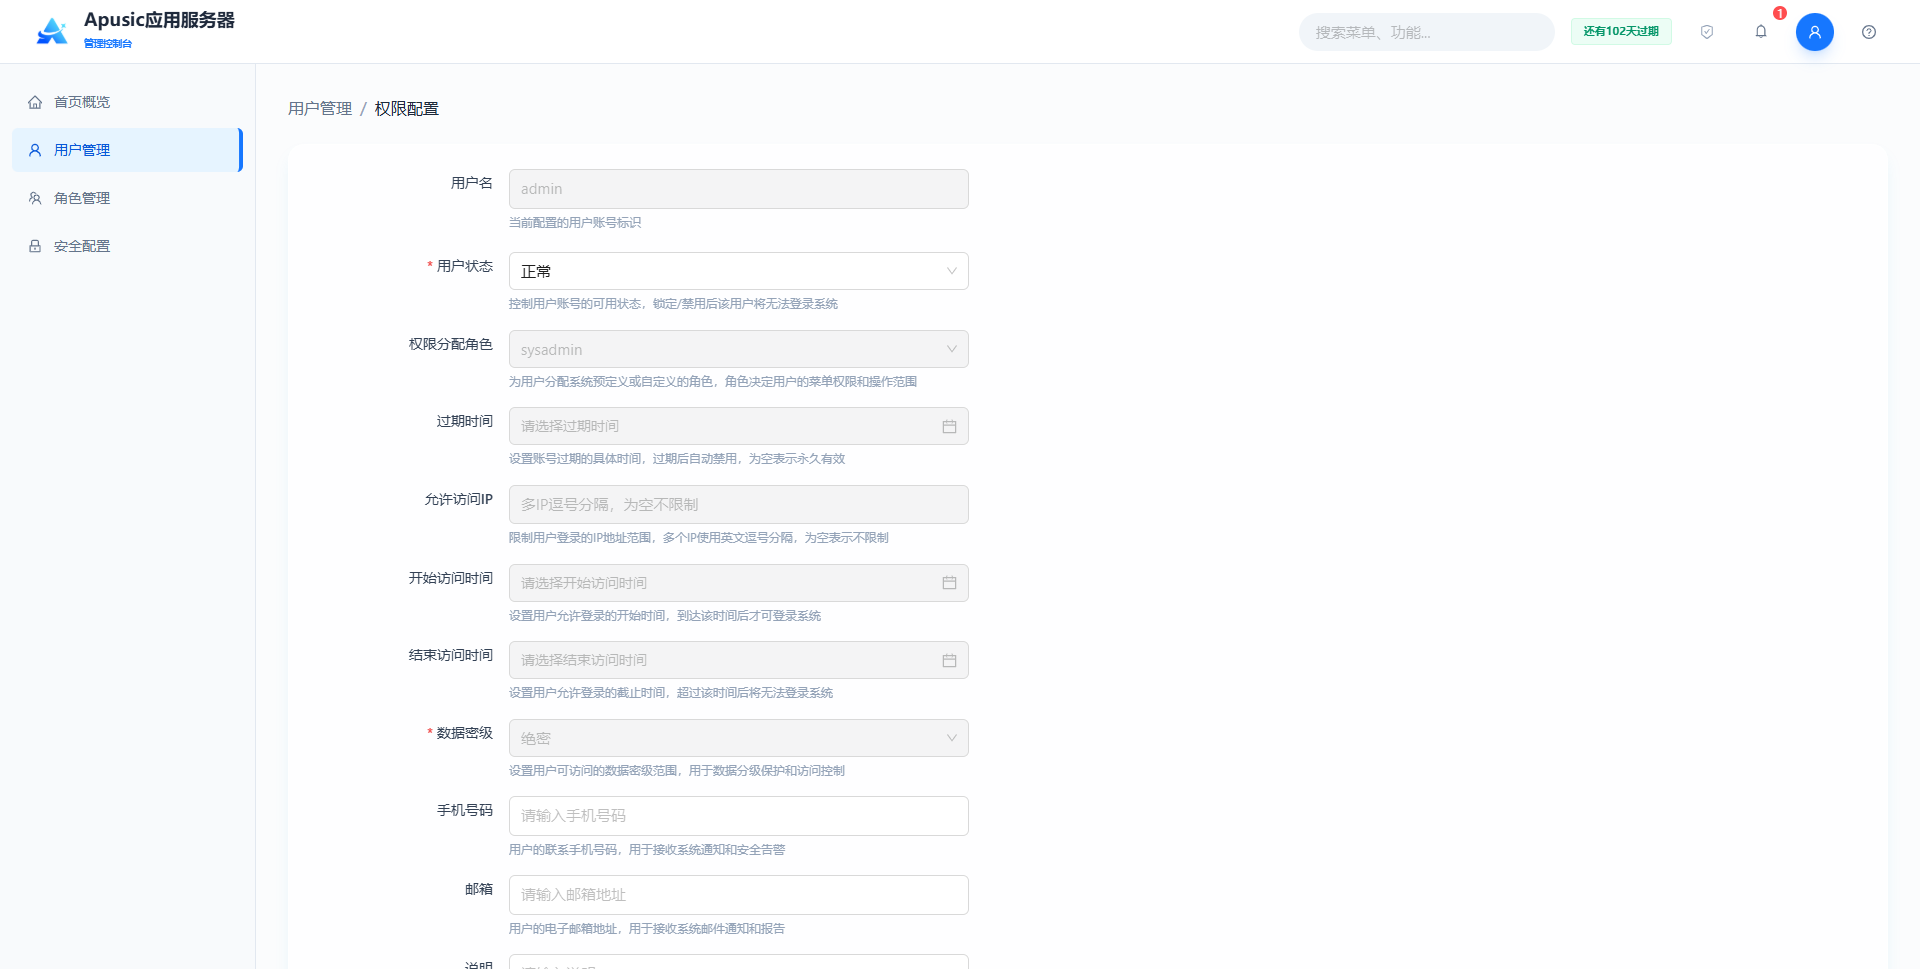
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 用户名 | username | 被配置权限的用户账号。作用:标识权限配置的目标用户。合法输入值:只读,不可编辑。默认值:当前所选用户。 |
| 用户状态 | status | 用户的账号状态。作用:控制账号能否登录。合法输入值:下拉选择,正常 / 锁定 / 禁用,必填。默认值:正常。 |
| 权限分配角色 | roles | 分配给用户的角色。作用:用户通过角色继承系统资源权限,同步展示【角色管理】列表中所有角色。合法输入值:多选,从角色列表中选择。默认值:未分配。 |
| 过期时间 | expireDate | 账号的过期时间。作用:超过该时间账号失效。合法输入值:日期时间,为空表示永久有效。默认值:空。 |
| 允许访问 IP | ipWhitelist | 允许该用户登录的客户端 IP。作用:限定账号的登录来源;为空不限制。合法输入值:字符串,≤255 字符,多 IP 用英文逗号分隔,支持 IP 段与 * 通配。默认值:空。 |
| 开始访问时间 | startTime | 允许访问的开始时间。作用:限定账号可登录的时间窗口起点。合法输入值:日期时间,格式 yyyy-MM-dd HH:mm:ss。默认值:空。 |
| 结束访问时间 | endTime | 允许访问的结束时间。作用:限定账号可登录的时间窗口终点。合法输入值:日期时间,需晚于开始时间。默认值:空。 |
| 数据密级 | classLevel | 用户的数据密级。作用:控制资源访问范围,绝密 > 机密 > 秘密。合法输入值:下拉选择,绝密 / 机密 / 秘密,必填。默认值:秘密。 |
| 手机号码 | mobile | 用户的手机号码。作用:用于账号联系与通知。合法输入值:数字,符合手机号格式。默认值:空。 |
| 邮箱 | email | 用户的邮箱地址。作用:用于邮件验证与通知。合法输入值:字符串,需符合邮箱格式规则。默认值:空。 |
| 说明 | description | 用户的用途、归属描述。作用:备注账号信息。合法输入值:字符串。默认值:空。 |
# 重置密码
在用户列表“操作”列点击“重置密码”,为已有账户设置新密码;新密码需符合全局密码复杂度策略,重置后用户使用新密码登录。
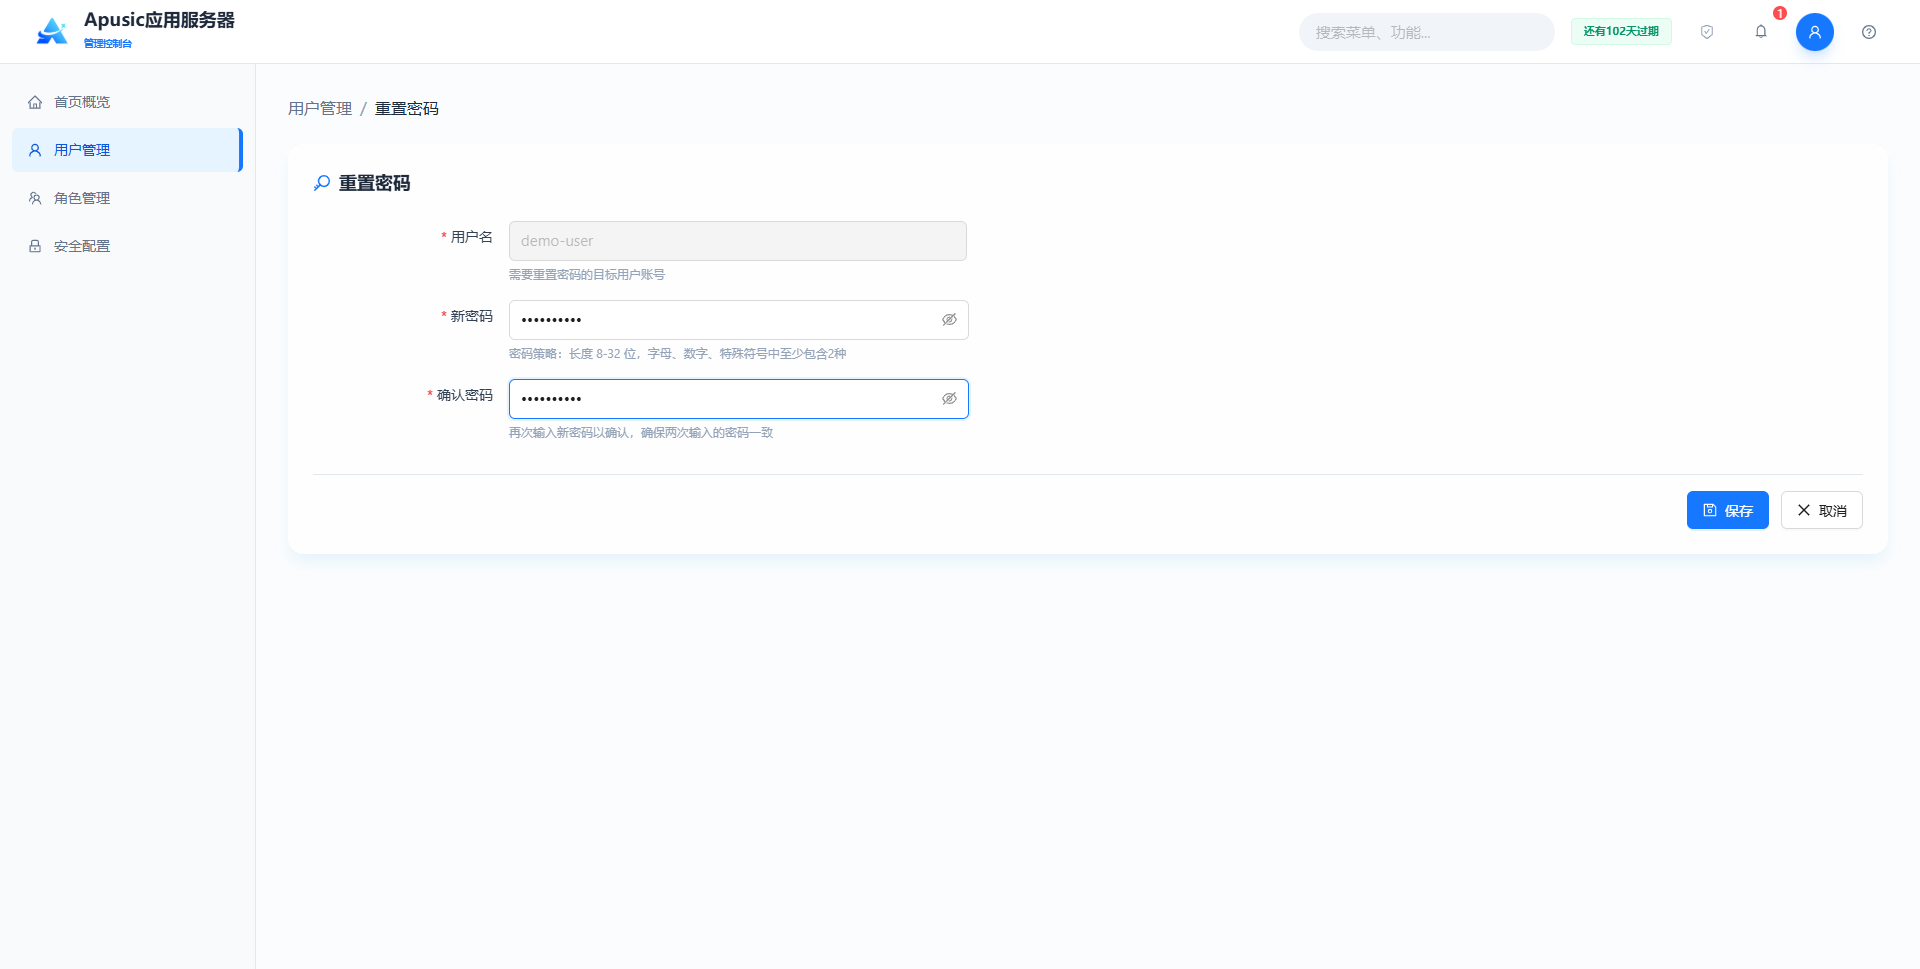
# 删除用户
- 单个删除:在用户列表“操作”列点击“删除”,在确认框中点击“确认”删除无业务关联的普通用户;
- 批量删除:勾选多个普通用户后点击列表上方“批量删除 (n)”,确认后一次性删除所选用户。
内置用户 admin、secure、audit 不提供删除入口;删除用户不可恢复,请先确认该用户无在办业务。
# 角色管理
角色管理是安全管理员特有的功能,支持如下操作:
- 角色生命周期管理:支持角色的新建、查看、编辑、删除、刷新操作,实现角色的增删改查闭环管理。
- 默认角色保护:系统预设
sysadmin(系统管理员)、security(安全管理员)、auditor(审计管理员)三类默认角色,禁止修改、删除,保障三员分立的合规性。 - 角色 - 权限绑定:支持为角色分配系统资源权限(如菜单、功能点、接口),实现角色与权限的映射关系配置。
- 角色 - 用户关联:支持为角色关联平台用户,实现用户通过角色继承权限,支持多用户绑定同一角色。
# 角色列表
点击左侧菜单”角色管理”:
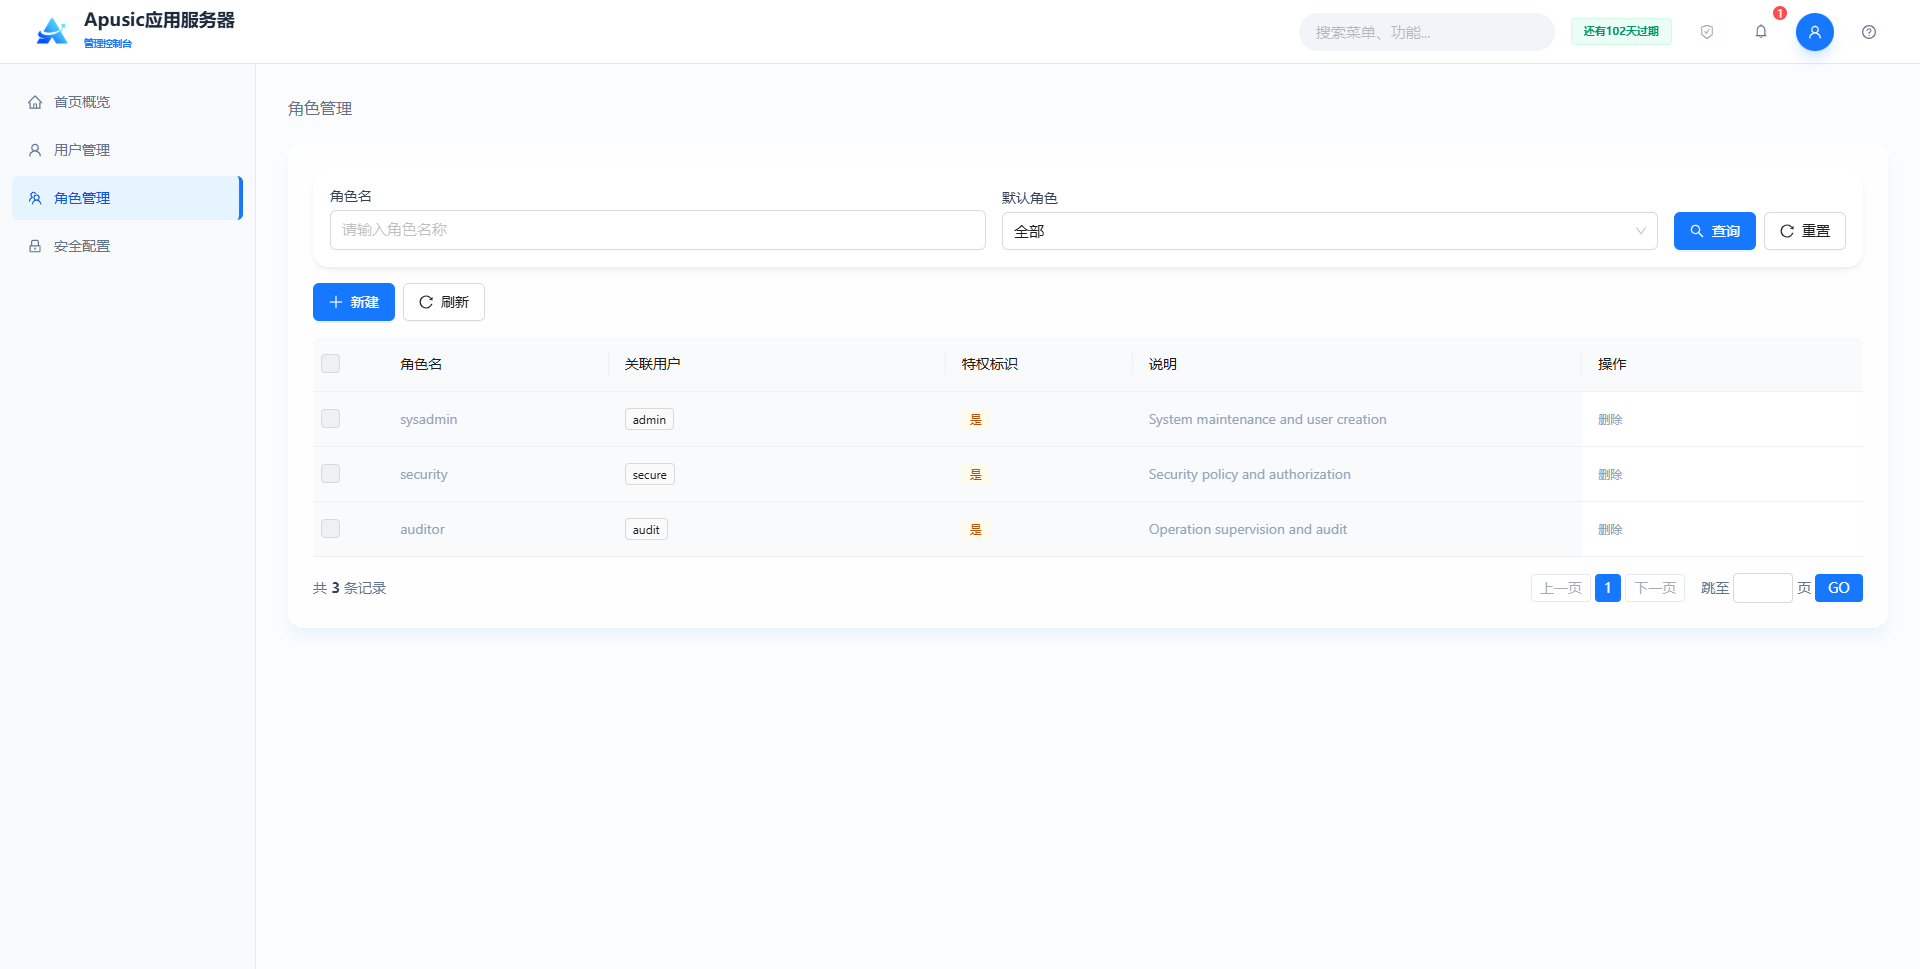
展示所有角色的角色名、关联用户、特权标识(PRIVILEGE)及说明;页面支持角色名称模糊检索、默认角色 / 普通角色筛选,同时提供「新建」「删除」操作。
# 新建角色
新建角色:点击“新建按钮”,跳转到新建页面
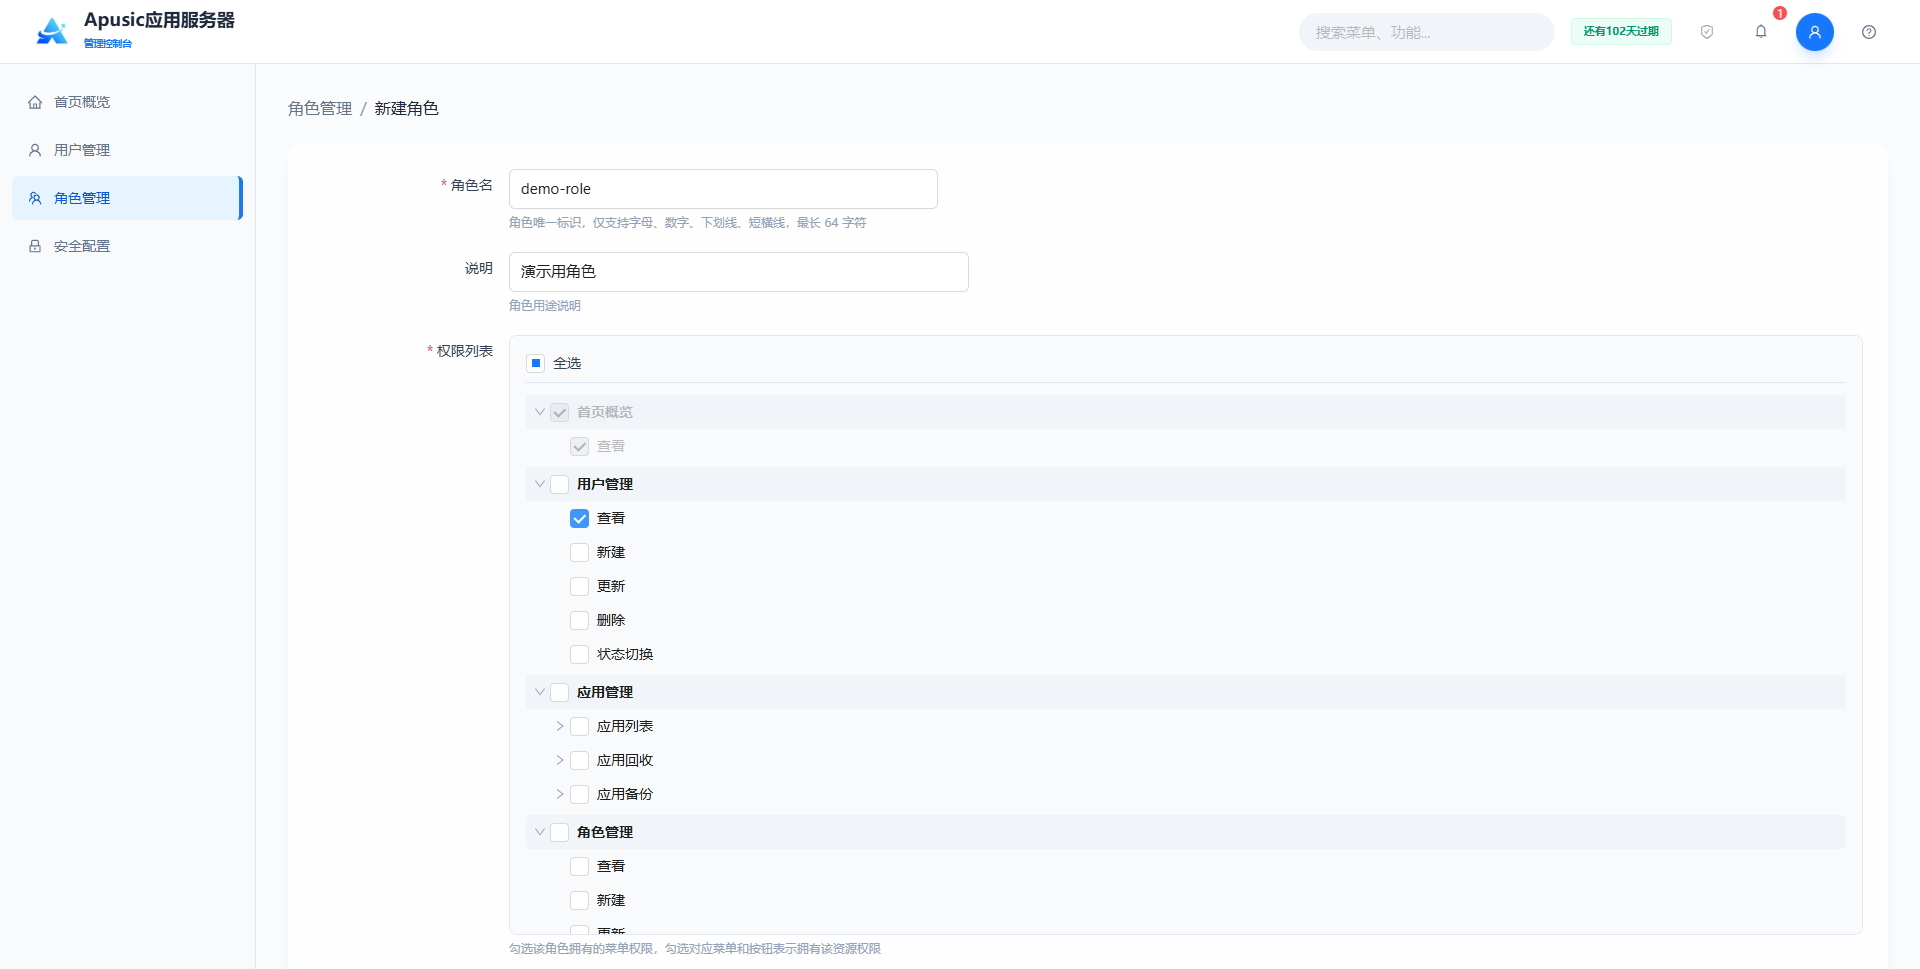
- 填写角色名(全局唯一,必填)与说明;
- 在权限列表树中勾选该角色拥有的菜单 / 功能点权限;
- 点击“保存”完成创建,点击“取消”放弃本次配置。
字段说明:
| 配置名称 | 配置参数 | 说明 |
| 角色名 | roleName | 角色的唯一标识名称。作用:全局唯一标识角色,权限配置中通过该名称引用。合法输入值:字符串,全局不可重复,必填。默认值:空。 |
| 权限列表 | permList | 角色分配的系统资源权限。作用:以树形方式展示菜单与功能点,勾选表示角色拥有该资源权限。合法输入值:树形多选,勾选对应菜单 / 功能点,必填。默认值:空。 |
| 说明 | desc | 角色的功能描述。作用:区分角色用途,如“系统管理员角色”。合法输入值:字符串。默认值:空。 |
# 编辑角色
点击角色名称,可跳转到编辑页面,编辑页面与新建角色页面内容类似(除角色名称不能修改)
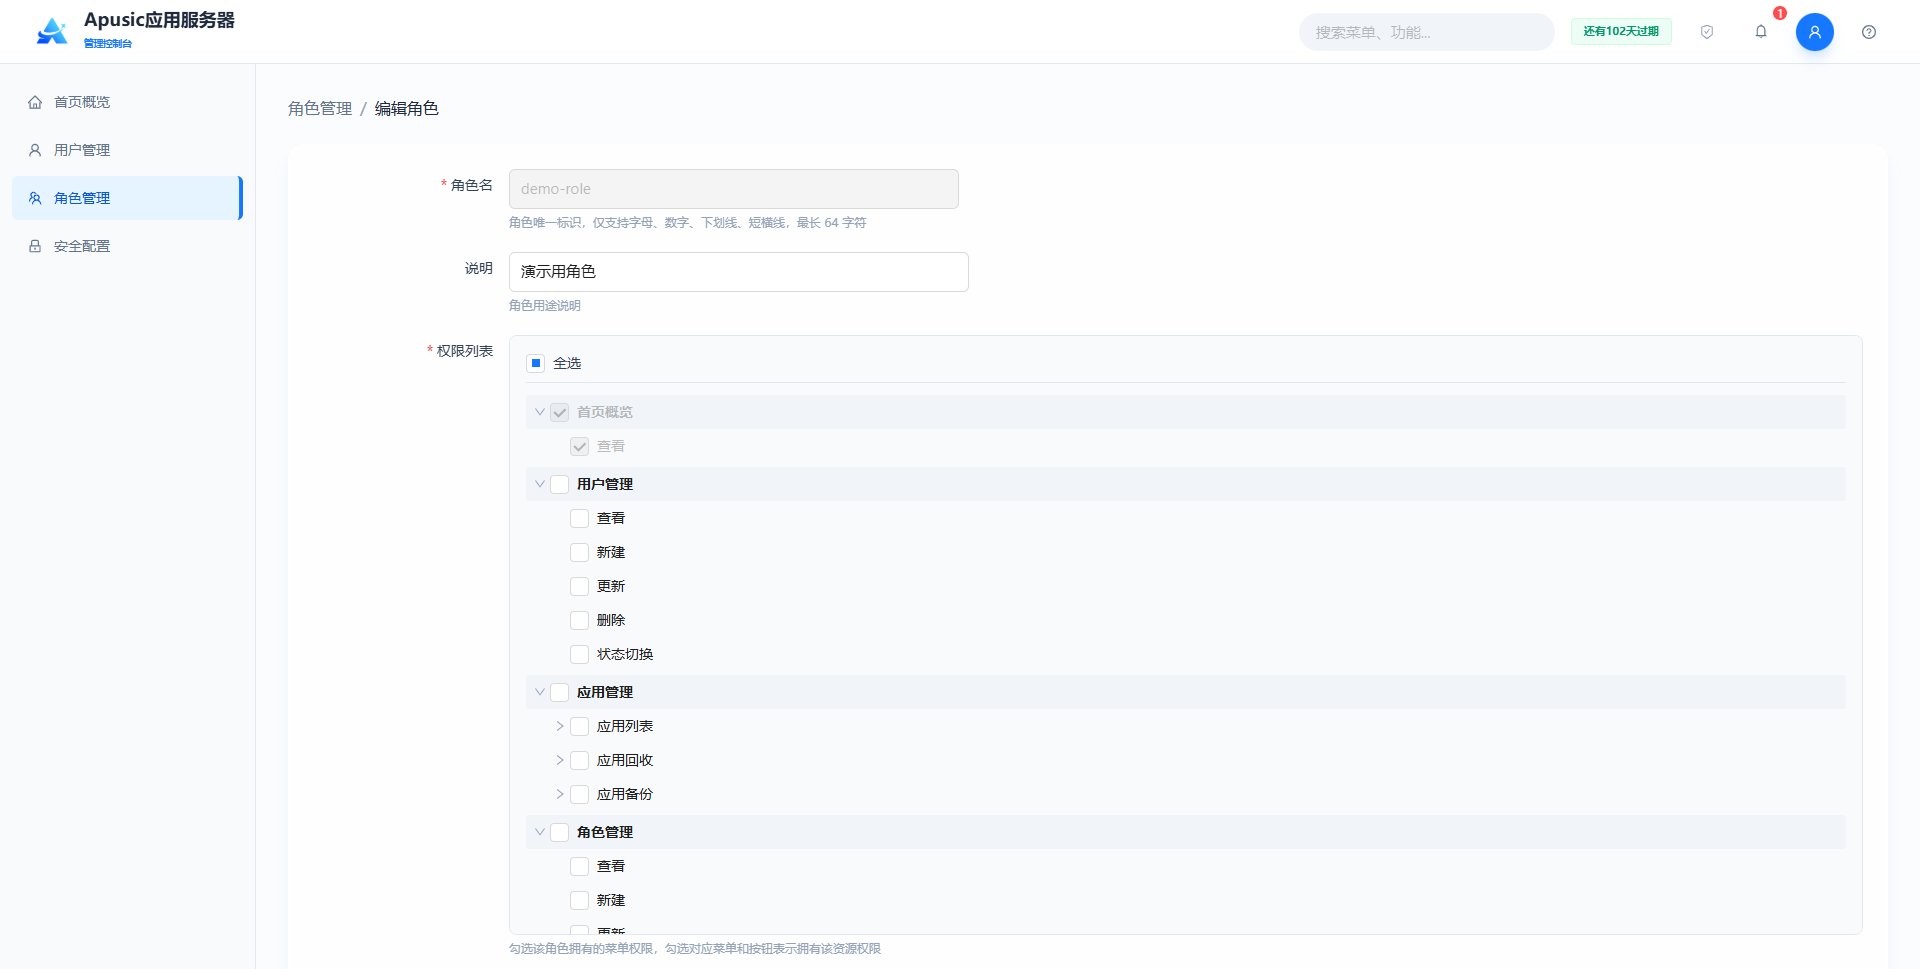
修改权限列表或说明后点击“保存”生效;默认角色不提供编辑入口。
# 删除角色
在角色列表勾选普通角色后点击“删除”,在确认框中点击“确认”完成删除;删除后已关联用户将失去该角色继承的权限。
默认角色
sysadmin、security、auditor禁止删除;删除角色不可恢复,请先确认无用户关联。
# 安全配置
安全配置模块是安全管理员特有的功能,支持密码策略配置、审计日志配置、业务配置备份、邮件验证配置、动态码验证配置部分。修改保存后实时生效。
# 密码策略配置
安全管理员可配置平台用户账号的密码安全规则,包含密码复杂度、有效期、重试限制、锁定策略等,强制用户遵循安全密码规范,降低弱口令、暴力破解等安全风险。
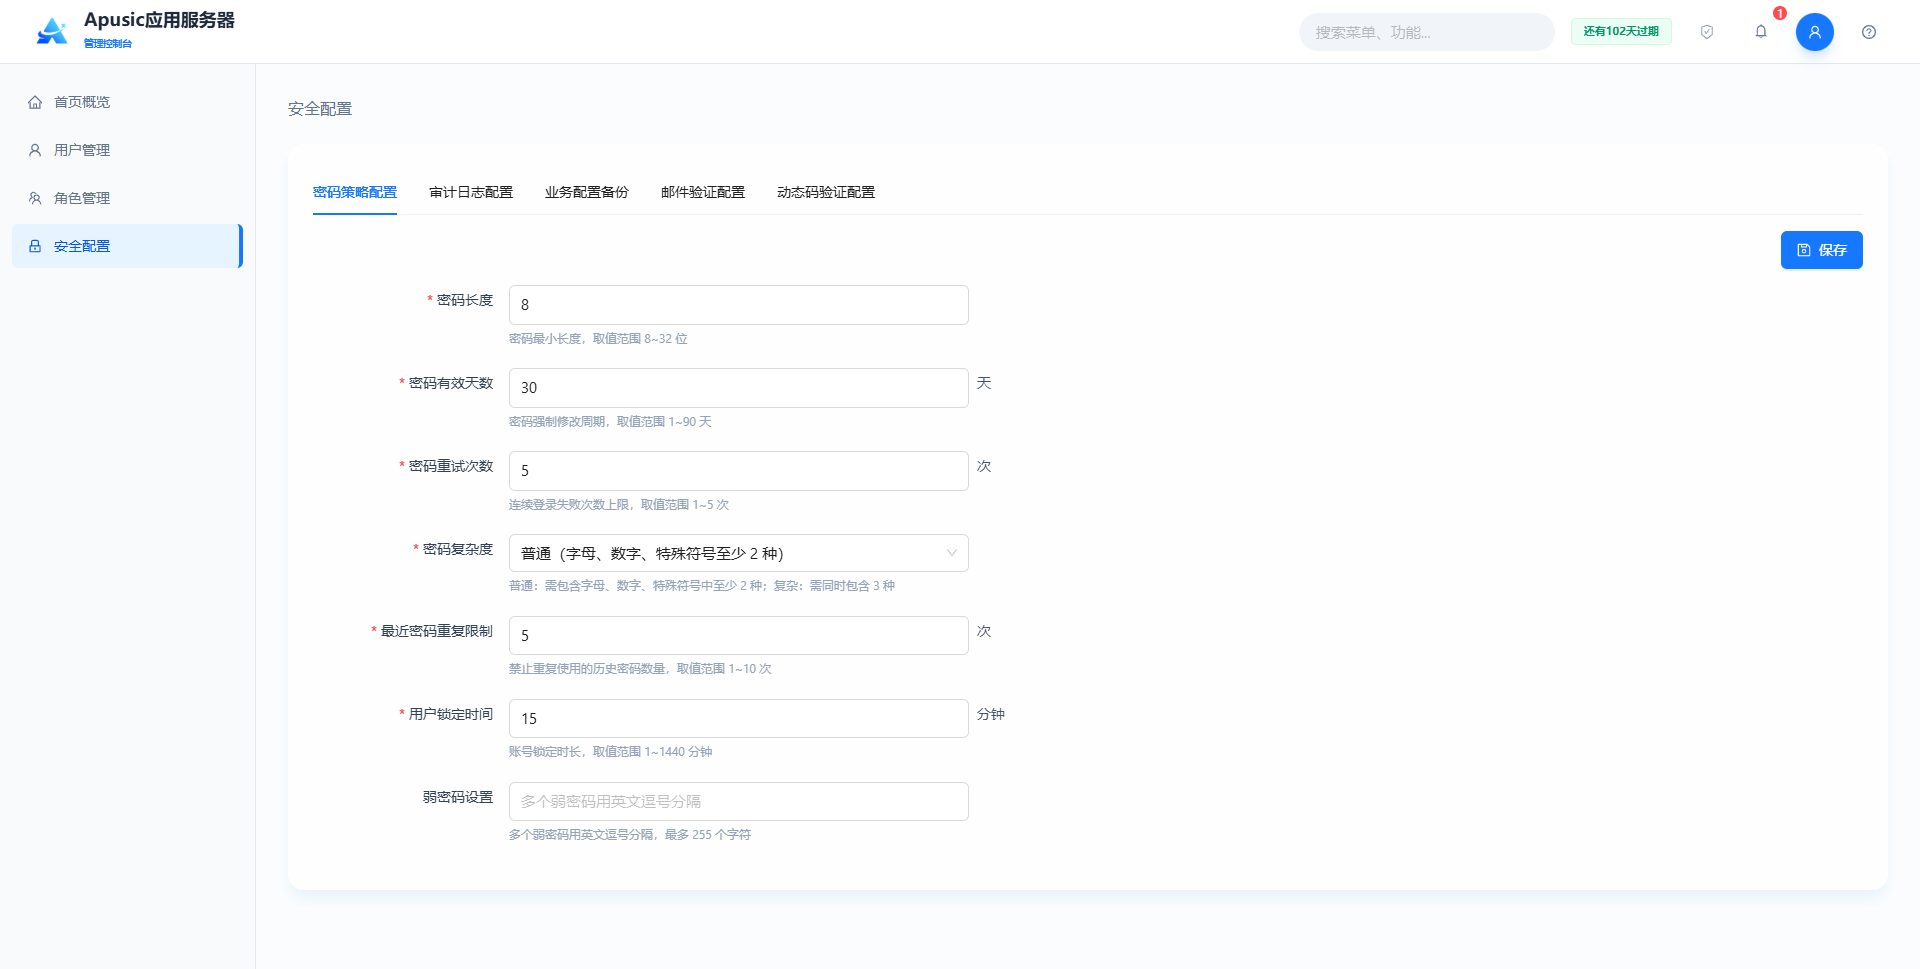
字段说明
| 配置名称 | 配置参数 | 说明 |
| 密码长度 | pwdLength | 密码的最小长度。作用:强制用户密码不少于该位数。合法输入值:整数,8~32,必填。默认值:8。 |
| 密码有效天数 | pwdValidDays | 密码强制修改周期,单位天。作用:密码使用超过该天数后强制修改。合法输入值:整数,1~90,必填。默认值:30。 |
| 密码重试次数 | pwdRetryTimes | 密码错误次数上限,单位次。作用:连续输错达到该次数后锁定账号。合法输入值:整数,1~5,必填。默认值:5。 |
| 密码复杂度 | pwdComplexity | 密码复杂度要求。作用:普通——需包含字母、数字、特殊符号中至少 2 种;复杂——需同时包含字母、数字、特殊符号。合法输入值:下拉选择,普通 / 复杂,必填。默认值:普通。 |
| 最近密码重复限制 | pwdHistoryLimit | 禁止重复使用的历史密码数量,单位次。作用:修改密码时不得与最近 N 次密码重复。合法输入值:整数,1~10,必填。默认值:5。 |
| 用户锁定时间 | pwdLockDuration | 账号锁定时长,单位分钟。作用:账号因重试超限被锁定后,经过该时长自动解锁。合法输入值:整数,1~1440,必填。默认值:15。 |
| 弱密码设置 | weakPasswords | 自定义弱密码黑名单。作用:列表中的密码禁止被设置为用户密码。合法输入值:字符串,≤255 字符,多个密码用英文逗号分隔。默认值:空。 |
# 审计日志配置
配置审计日志、操作日志的存储上限、保留周期与备份策略,实现日志的合规留存与自动清理,避免日志溢出占用系统资源,同时满足审计追溯需求。
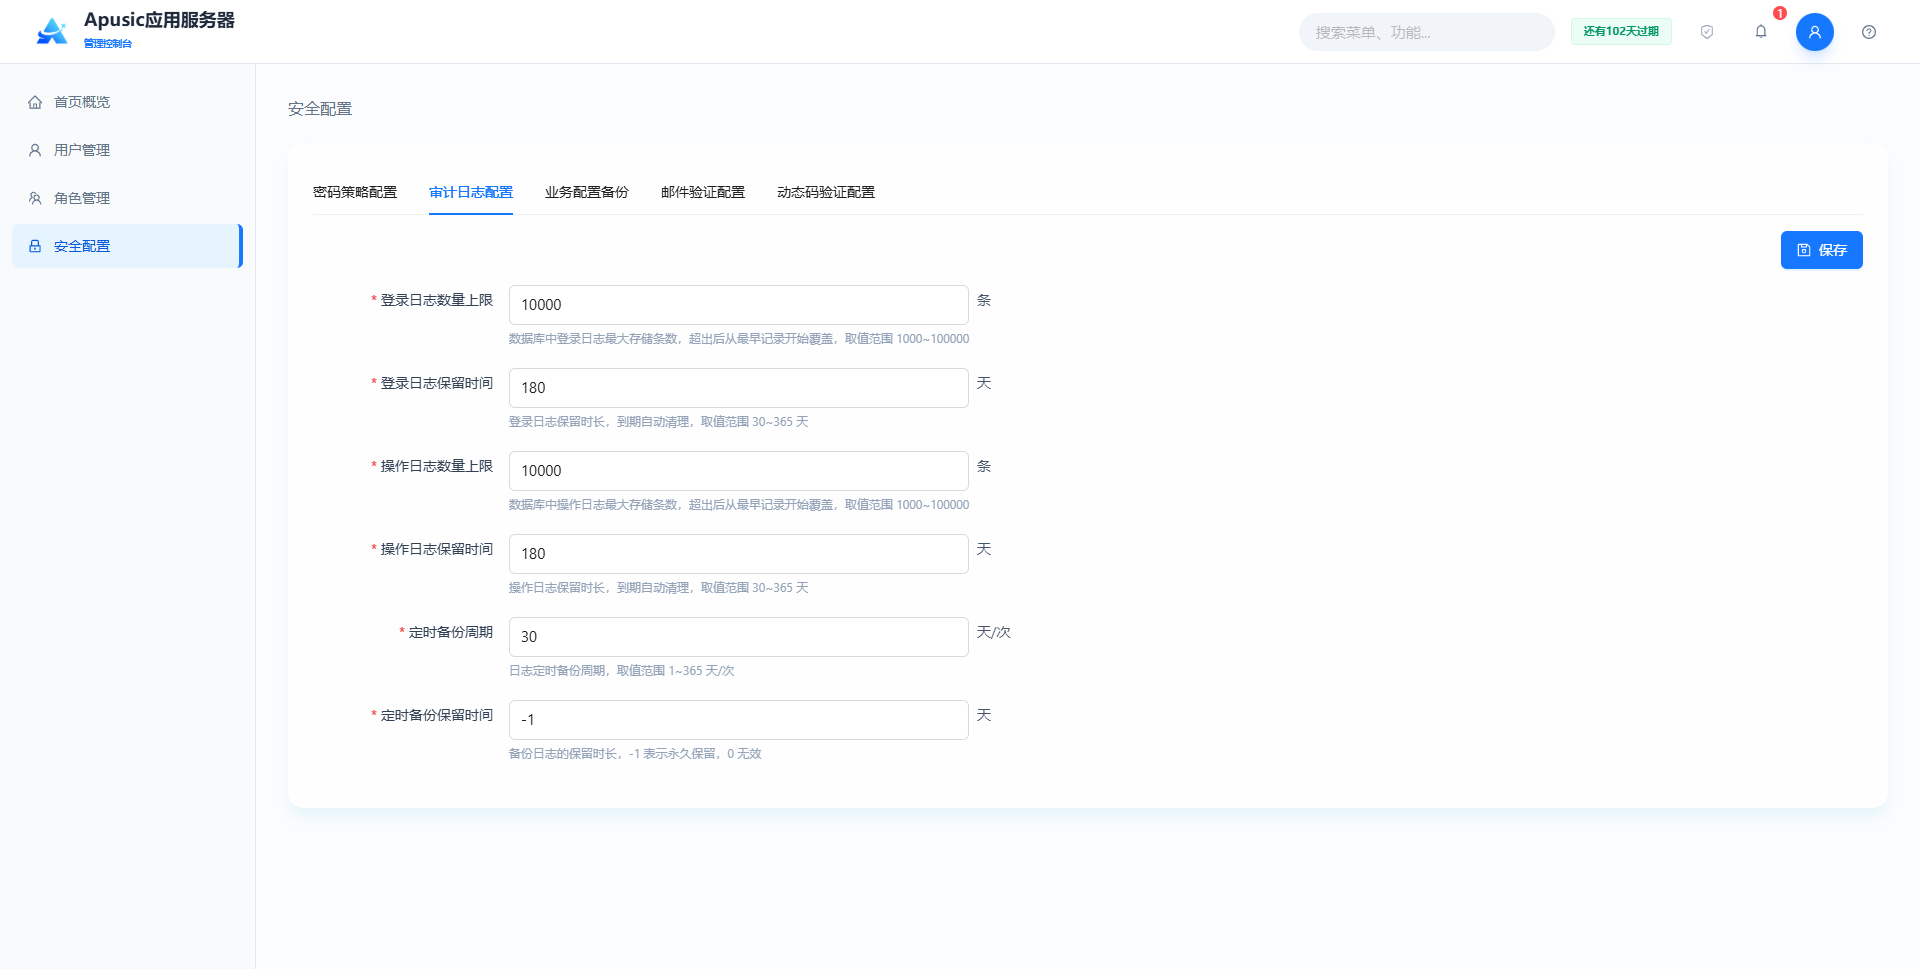
字段说明
| 配置名称 | 配置参数 | 说明 |
| 登录日志数量上限 | loginLogMaxCount | 数据库中登录审计日志的最大存储条数。作用:超出上限后从最早记录开始覆盖。合法输入值:整数,1000~100000,必填。默认值:10000。 |
| 登录日志保留时间 | loginLogRetention | 登录审计日志的保留时长,单位天。作用:到期自动清理。合法输入值:整数,30~365,必填。默认值:180。 |
| 操作日志数量上限 | operationLogMaxCount | 数据库中操作审计日志的最大存储条数。作用:超出上限后从最早记录开始覆盖。合法输入值:整数,1000~100000,必填。默认值:10000。 |
| 操作日志保留时间 | operationLogRetention | 操作审计日志的保留时长,单位天。作用:到期自动清理。合法输入值:整数,30~365,必填。默认值:180。 |
| 定时备份周期 | auditBackupPeriod | 审计日志定时备份周期,单位天/次。作用:按周期自动备份审计日志。合法输入值:整数,1~365,必填。默认值:30。 |
| 定时备份保留时间 | auditBackupRetention | 备份审计日志的保留时长,单位天。作用:到期自动清理备份文件。合法输入值:整数,-1 表示永久保留,必填。默认值:-1。 |
# 业务配置备份
配置应用服务器业务配置文件的定时备份策略,支持自定义备份目录与备份周期,开启后自动归档配置文件,防止配置丢失,便于故障恢复。
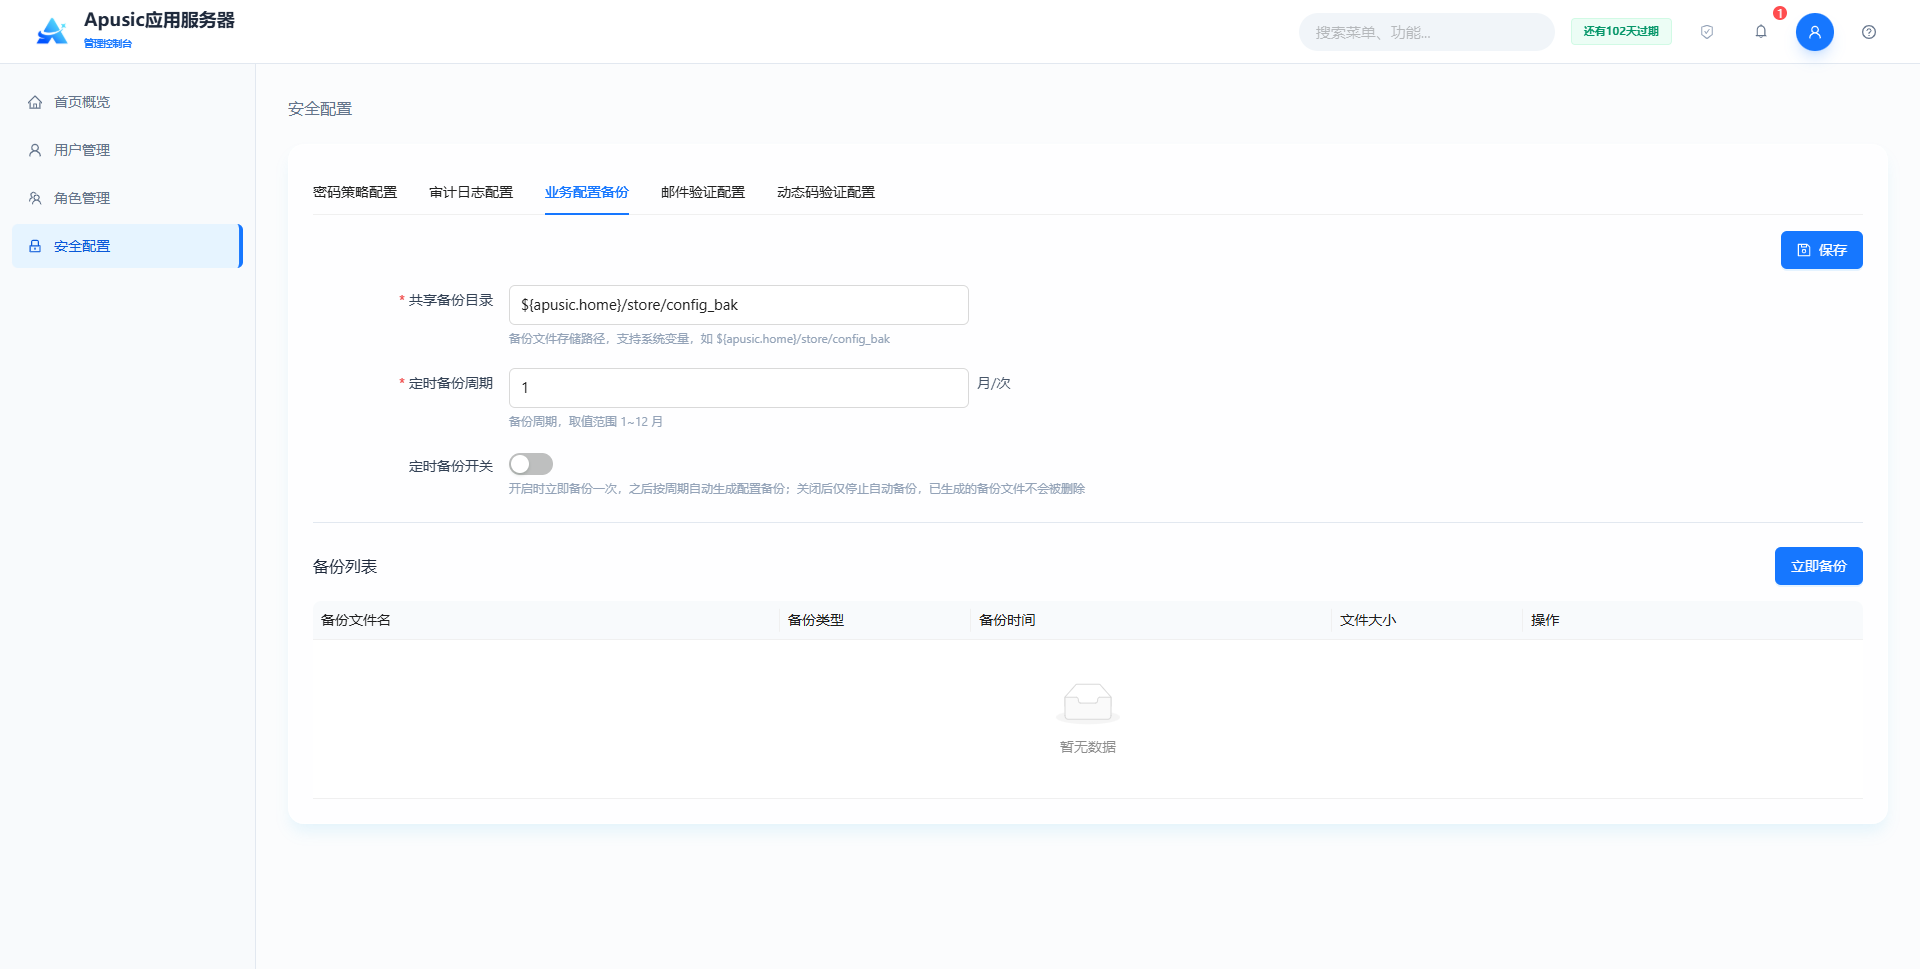
字段说明
| 配置名称 | 配置参数 | 说明 |
| 共享备份目录 | backupPath | 备份文件的存储路径。作用:指定业务配置备份文件的存放目录。合法输入值:字符串,合法目录路径,支持系统变量,必填。默认值:${apusic.home}/store/config_bak。 |
| 定时备份周期 | backupPeriod | 业务配置的定时备份周期,单位月/次。作用:按周期自动归档配置文件。合法输入值:整数,1~12,必填。默认值:1。 |
| 定时备份开关 | backupEnabled | 是否开启定时备份功能。作用:开启后按备份周期自动备份;关闭后仅支持手动备份。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 保存 | — | 操作按钮。作用:点击保存设置的配置。 |
| 立即备份 | — | 操作按钮。作用:点击手动备份配置目录,备份的业务配置显示在备份列表中。 |
| 删除 | — | 操作按钮。作用:点击备份列表中的删除按钮,弹出二次确认弹框,确认后删除该备份文件。 |
| 还原 | — | 操作按钮。作用:点击备份列表中的还原按钮,弹出二次确认弹框,确认后还原该次备份文件。 |
# 邮件验证配置
配置邮件验证与通知服务,支持开启邮件验证码登录、授权到期提醒功能,需配置 SMTP 服务器信息,实现邮件发送能力。
注意:开启邮件验证前安全管理员secure必须先配置一个可用的邮箱地址。
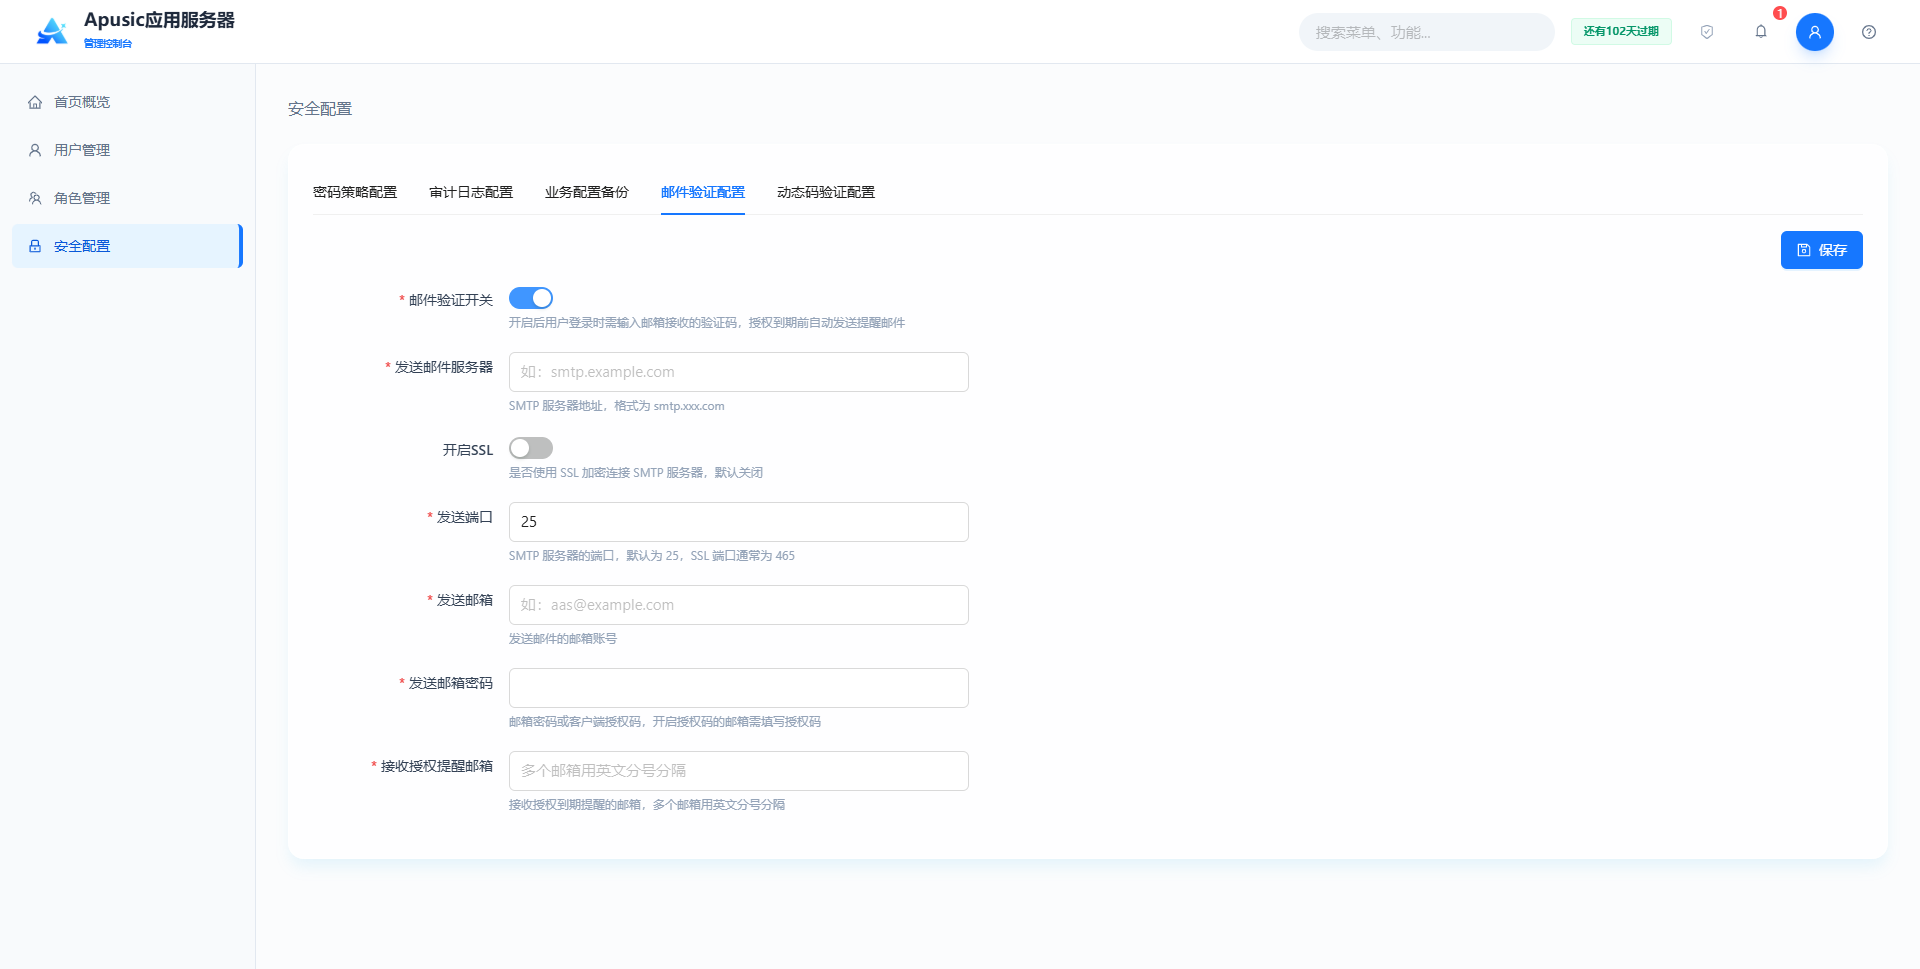
字段说明
| 配置名称 | 配置参数 | 说明 |
| 邮件验证开关 | mailVerifyEnabled | 是否开启邮件验证功能。作用:开启后支持邮件验证码登录、授权到期提醒。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 发送邮件服务器 | smtpHost | SMTP 服务器地址。作用:指定发送邮件的服务器。合法输入值:字符串,格式为 smtp.xxx.com,如 smtp.163.com,开启邮件验证时必填。默认值:空。 |
| 开启SSL | smtpSsl | 是否使用 SSL 加密连接 SMTP 服务器。作用:开启后邮件发送加密传输,通常需配合 465 端口。合法输入值:开关,开启 / 关闭。默认值:关闭。 |
| 发送端口 | smtpPort | SMTP 服务器端口。作用:根据邮件服务商实际配置填写,SSL 通常为 465。合法输入值:整数,1~65535。默认值:25。 |
| 发送邮箱 | smtpUser | 发送邮件的邮箱账号。作用:作为发件人账号登录 SMTP 服务器。合法输入值:字符串,合法邮箱格式。默认值:空。 |
| 发送邮箱密码 | smtpPassword | 发送邮箱的密码或客户端授权码。作用:SMTP 登录凭证;开启授权码的邮箱需填写授权码。合法输入值:字符串,页面隐藏显示。默认值:空。 |
| 接收授权提醒邮箱 | smtpLicenseEmail | 接收授权到期提醒的邮箱。作用:授权到期提醒邮件的接收地址。合法输入值:字符串,多个邮箱用英文分号分隔。默认值:空。 |
# 动态码验证配置
配置动态验证码(OTP)登录功能,开启后用户登录需同时输入密码与移动端 Authenticator APP 生成的动态验证码,实现双因子认证,提升账号安全性。
开启 OTP 双因子认证后,用户登录需输入密码 + 动态验证码。
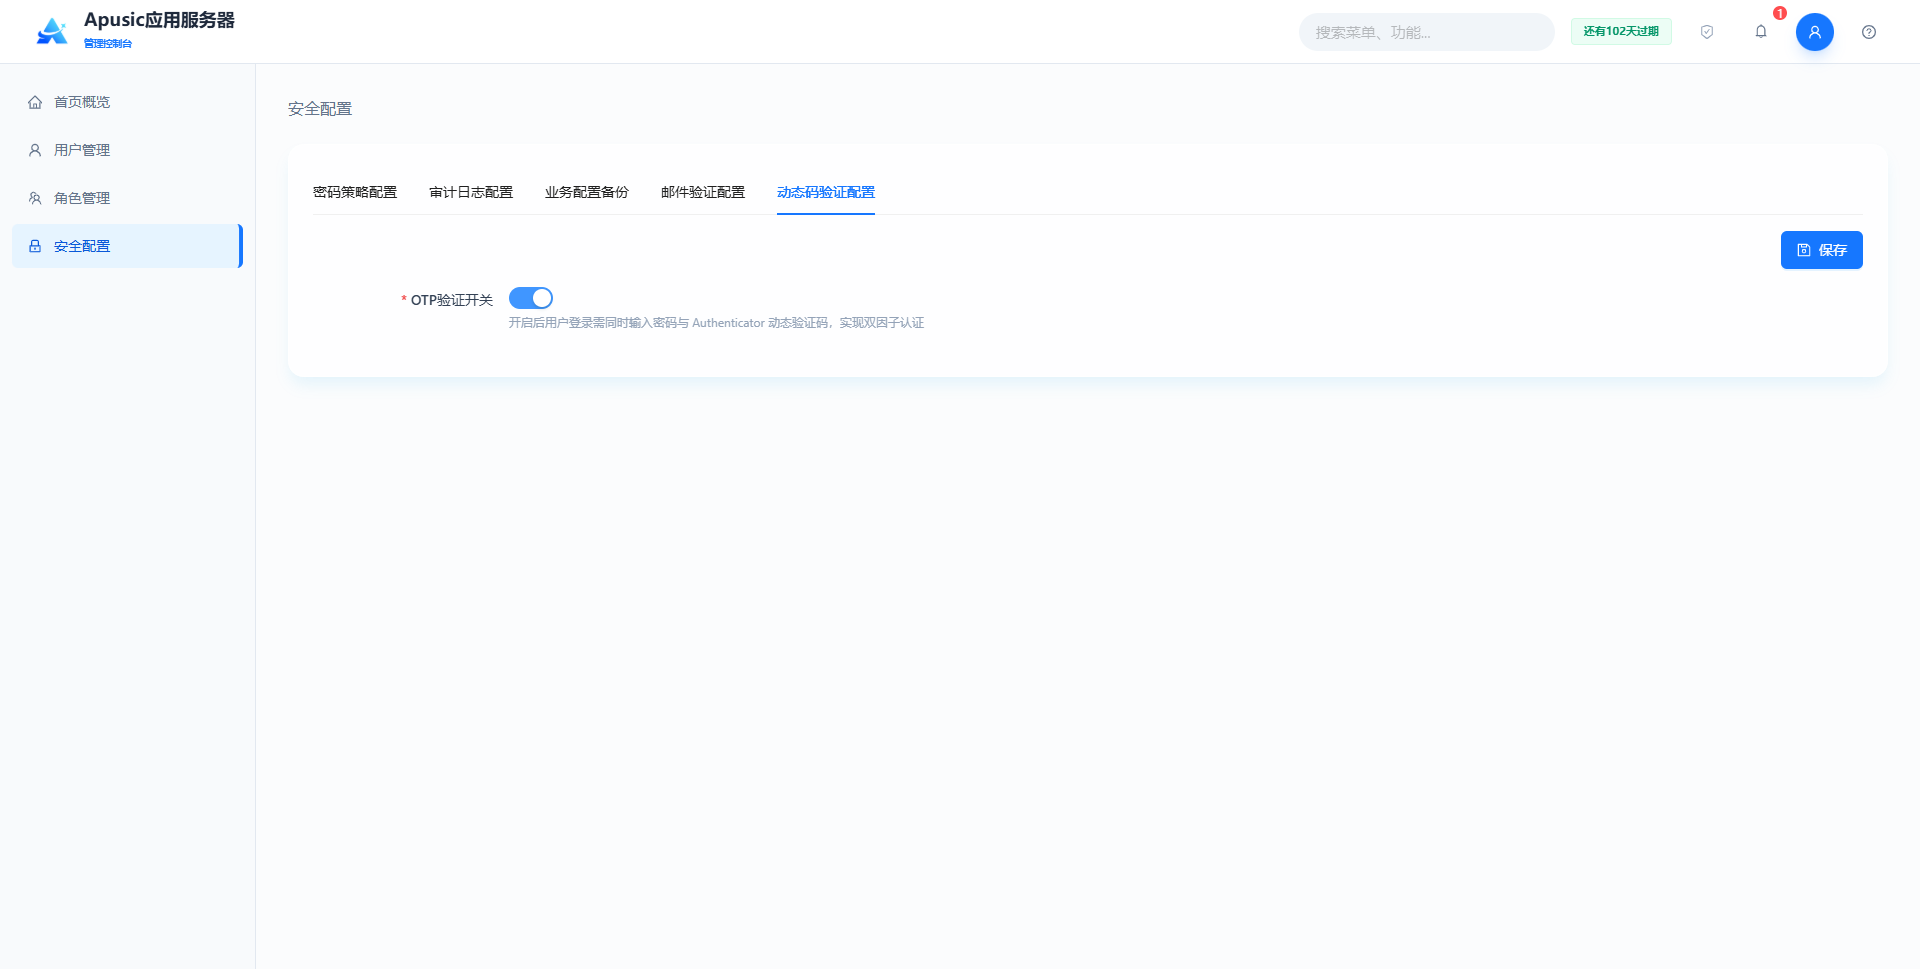
手机应用市场,搜索 Authenticator ,然后下载安装,扫描对应的二维码:
扫描二维码之后,显示对应的用户名相关信息:AAS-Console,并点击 AAS-Console
显示验证码
然后在登录页面输入验证码,即可登录。
# 审计日志
本模块为应用服务器管理控制台等保合规审计核心模块,面向安全审计员专属使用,包含操作日志与审计日志两大核心能力。
- 操作日志:记录所有管理员、业务用户日常功能操作行为,完整留存操作全要素;
- 审计日志:专门记录用户登录、登出、身份校验、会话异常等账号访问行为;
模块严格遵循等保 安全审计要求,实现日志完整采集、集中存储、条件查询、导出追溯、不可篡改,仅授权安全审计员访问查看,其他角色无权限进入,满足安全事件追溯、责任认定、合规自查的管理诉求。
# 登录审计
登录审计专门记录平台所有用户账号访问类行为,包含登录成功、登录失败、退出登录、账号锁定等身份安全事件;标准化记录事件时间、事件类型、主客体标识、行为描述、访问结果,支撑账号风险排查、暴力破解追溯、异常登录研判,是等保身份审计必选能力。
# 查询登录审计日志
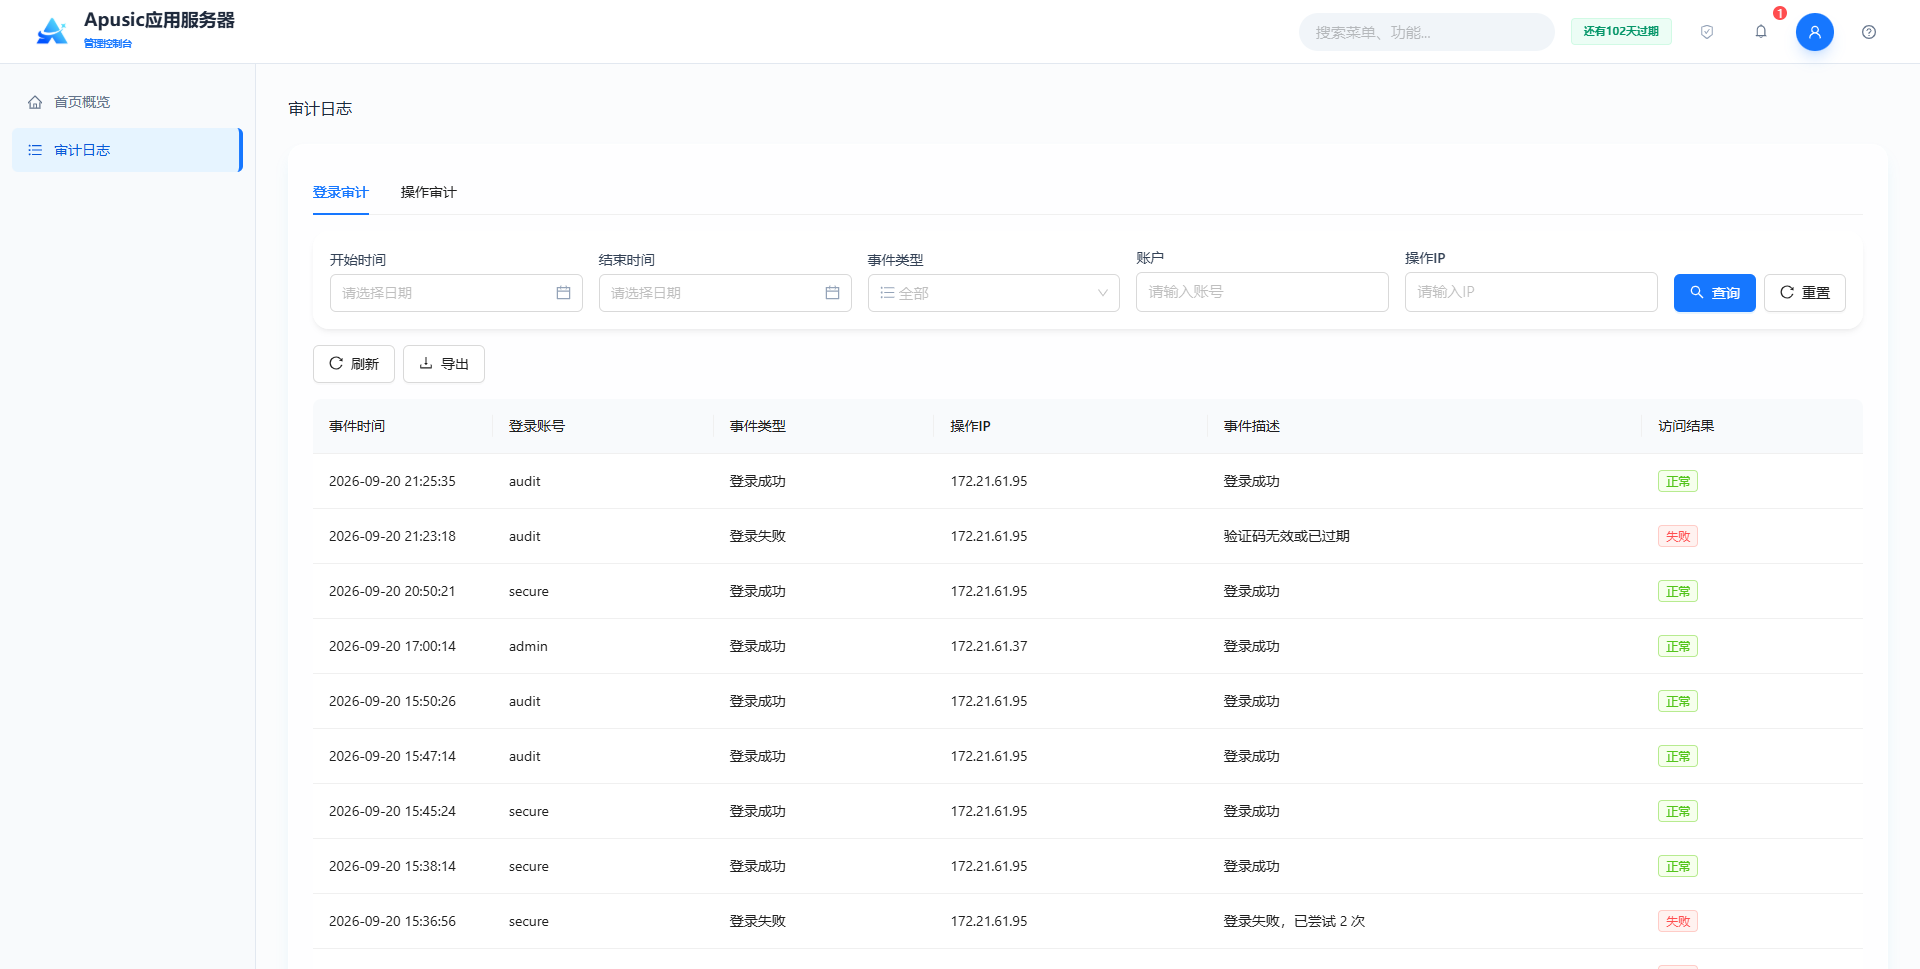
查询条件:
| 查询条件 | 说明 | 示例 |
|---|---|---|
| 开始时间 | 登录审计记录的时间窗口起点 | 2026-06-01 00:00:00 |
| 结束时间 | 登录审计记录的时间窗口终点 | 2026-06-25 23:59:59 |
| 事件类型 | 按登录成功 / 登录失败 / 退出登录 / 账号锁定等事件类型筛选 | 登录失败 |
| 账户 | 按登录账号匹配 | admin |
| 操作 IP | 按访问客户端 IP 匹配 | 172.20.140.56 |
填写条件后点击“查询”过滤列表,点击“重置”清空查询条件。
列表字段说明:
| 字段 | 说明 |
|---|---|
| 事件时间 | 登录事件发生的时间 |
| 登录账号 | 发起登录的账号 |
| 事件类型 | 登录成功 / 登录失败 / 退出登录 / 账号锁定等 |
| 操作 IP | 发起登录的客户端 IP |
| 事件描述 | 登录事件的详细描述 |
| 访问结果 | 登录访问的最终结果 |
# 导出登录审计日志
支持按条件导出登录审计日志,用于账号安全复盘与等保测评;勾选需要导出的记录后点击“批量导出”,系统以 .zip 格式打包导出所选日志。
# 操作审计
操作审计模块用于记录平台用户的业务功能操作行为,涵盖用户新增、编辑、删除、角色配置、权限修改、启停、策略变更等所有后台操作;每条日志标准化采集时间、事件类型、主客体标识、事件描述、操作结果,支持条件查询、详情查看、日志导出,为违规操作、异常变更、安全事件追溯提供原始依据,满足等保操作审计要求。
# 查询操作审计日志
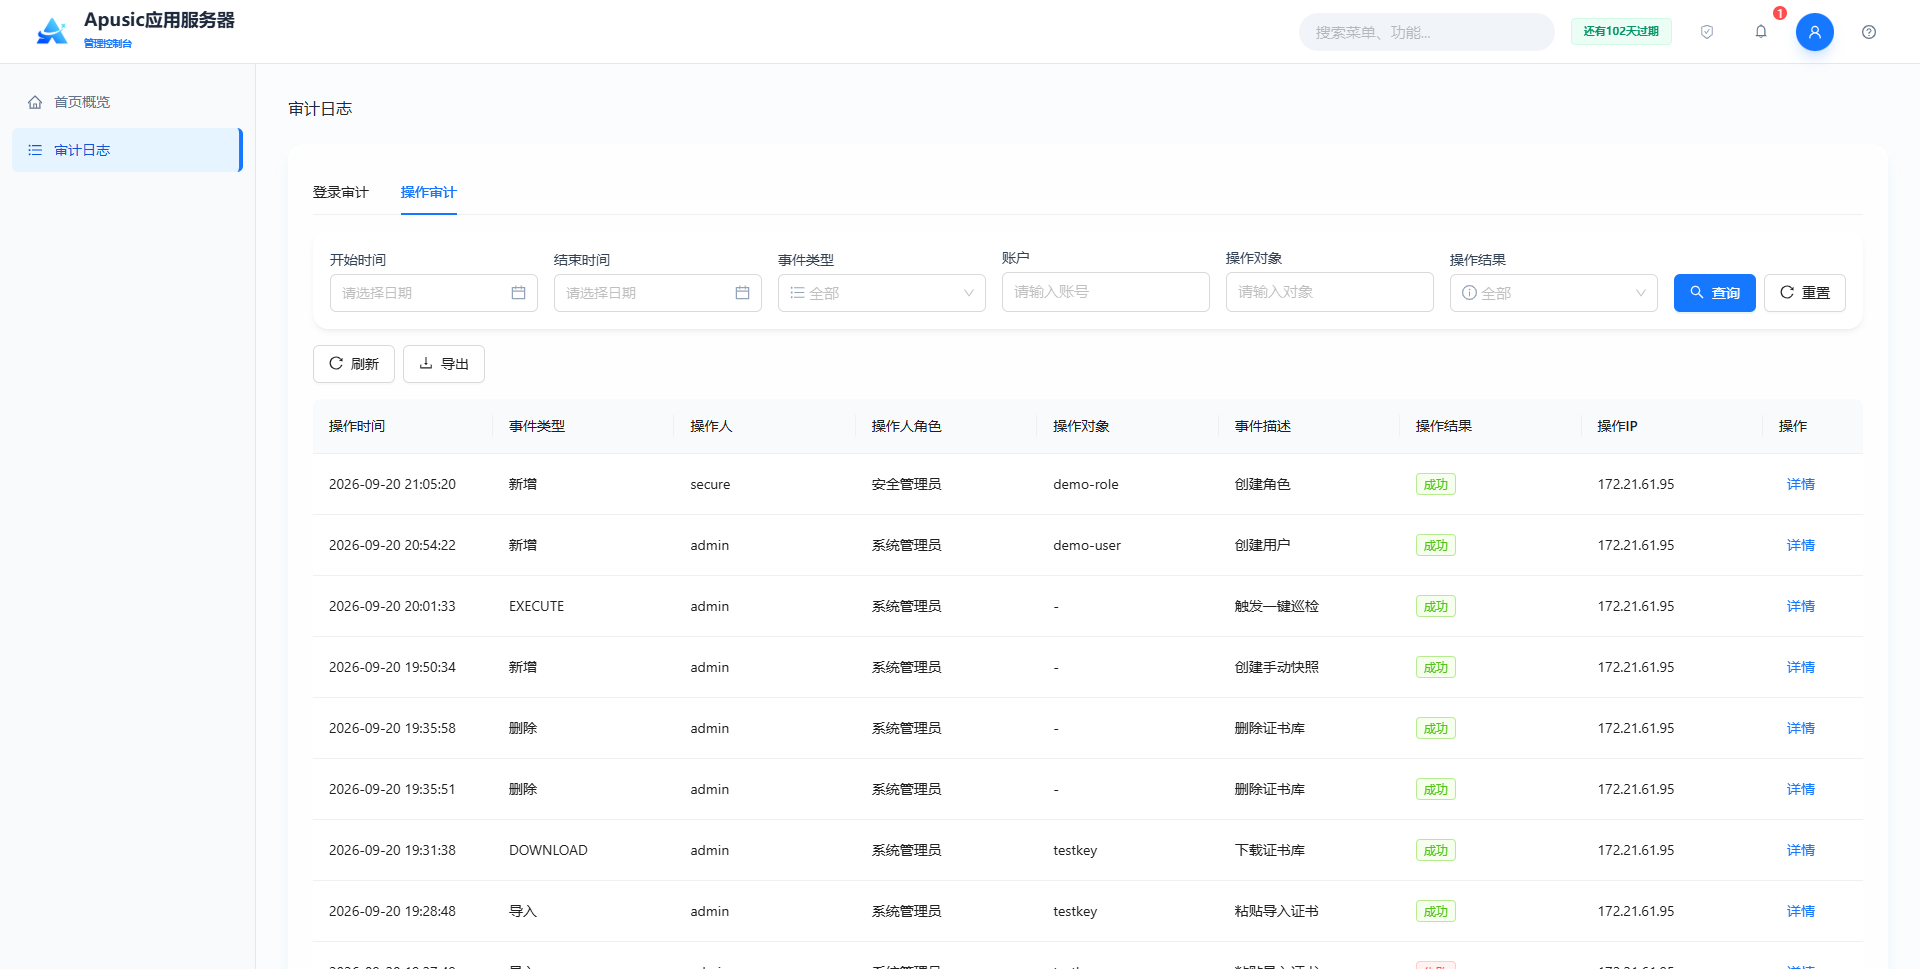
日志列表分页展示操作日志,列表字段说明:
| 字段 | 说明 |
|---|---|
| 操作时间 | 操作发生的时间 |
| 事件类型 | 操作的类型,如用户新增、角色配置、启停等 |
| 操作人 | 发起操作的用户(主体) |
| 操作人角色 | 操作人所属角色 |
| 操作对象 | 操作的目标对象(客体) |
| 事件描述 | 操作事件的详细描述 |
| 操作结果 | 操作最终结果,如成功 / 失败 |
| 操作 IP | 发起操作的客户端 IP |
# 查看日志详情
在操作审计列表点击目标日志的“详情”(或类似入口),弹窗展示单条日志完整字段,包括原始报文、变更前后内容、操作终端信息。
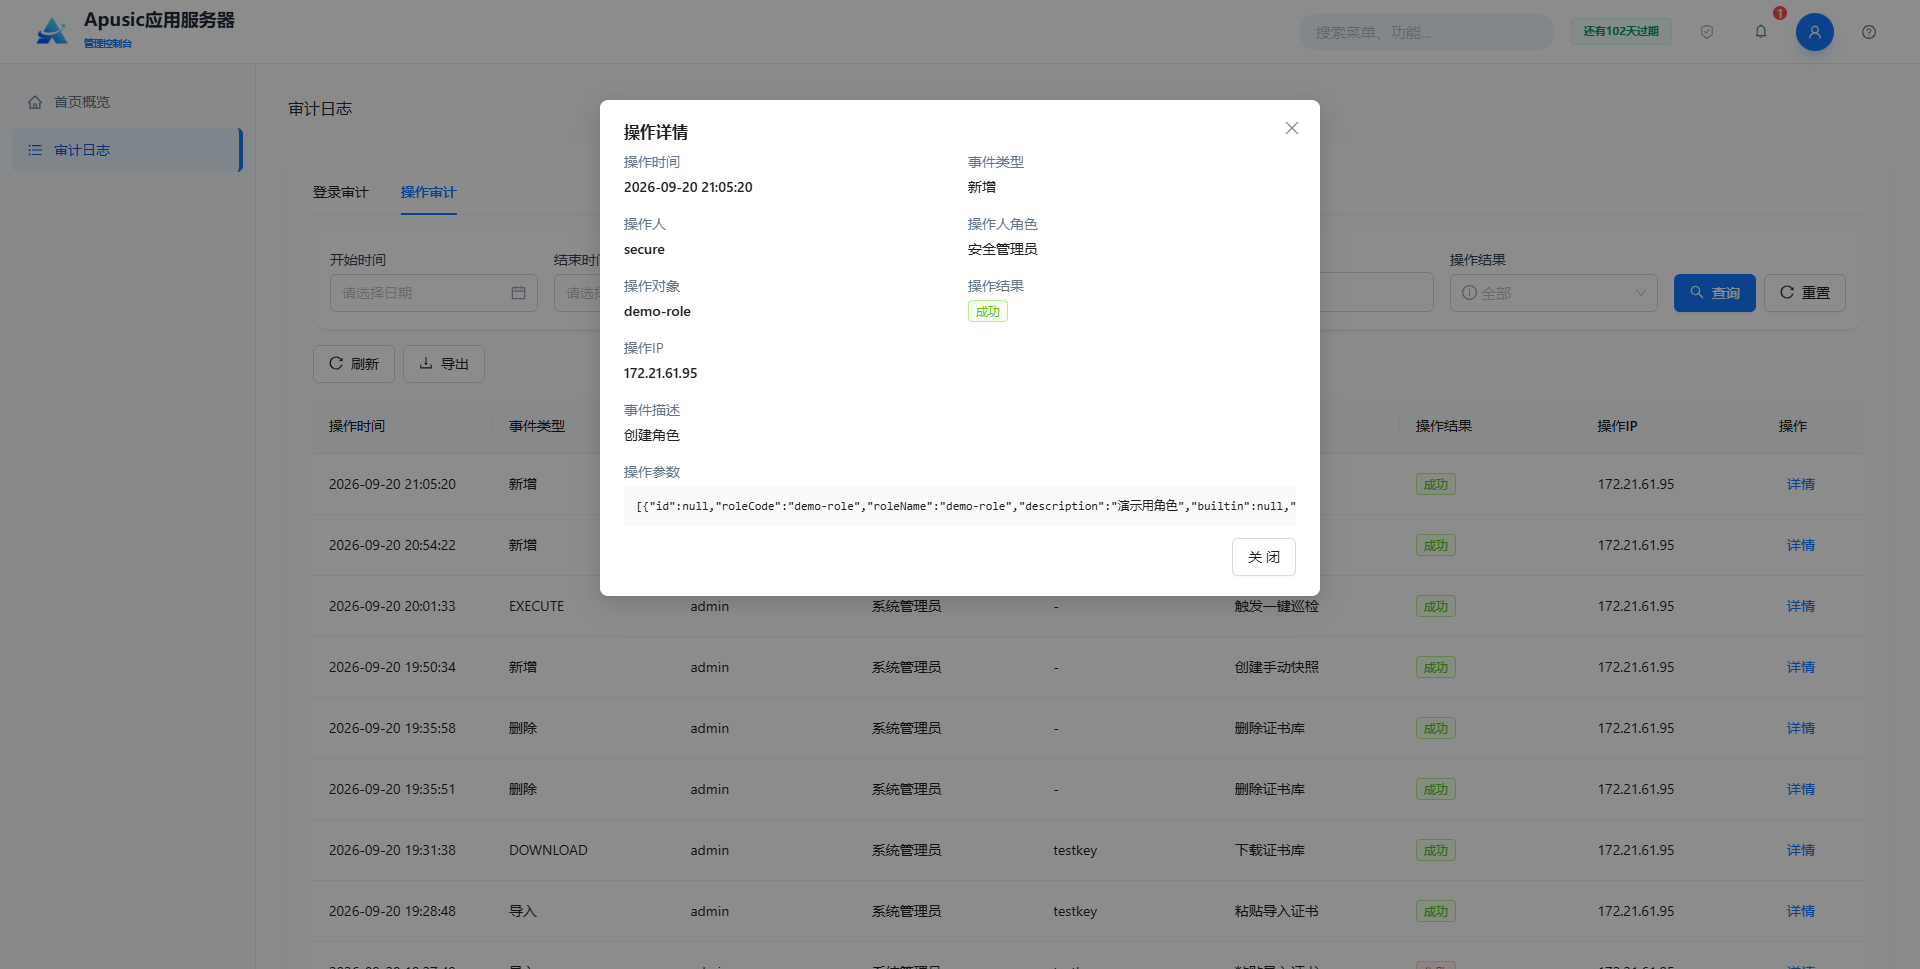
# 导出操作审计日志
支持批量导出选中 / 条件筛选后的操作日志,保留原始字段,以 .zip 格式打包导出。
# 常见问题
# Q1:登录时提示“验证码错误”怎么办?
A:点击验证码图片刷新后重新输入;若长期无法识别,请联系管理员确认验证码功能是否开启。
# Q2:首次登录后无法进入首页?
A:首次登录必须修改密码,请按提示完成密码修改,新密码需符合系统密码策略。
# Q3:应用卸载后能否恢复?
A:如果开启了应用回收站,可在“应用回收站”中恢复;若已永久删除,需重新部署。
# Q4:修改应用配置后为什么不生效?
A:运行中应用修改配置后,需要执行“重新加载”或重启应用才能生效。
# Q5:如何查看谁执行了敏感操作?
A:进入“审计日志 → 操作审计”,按用户名、操作类型、时间范围查询。
# Q6:授权过期怎么办?
A:点击顶部授权图标,选择“更新授权”,上传新的授权文件或输入授权内容,更新后重启服务器生效。
# Q7:HTTP 通道配置保存后为什么不生效?
A:HTTP 通道、虚拟主机、线程池、JVM、JMX 等配置修改后均需重启服务器才能生效。