
管控台用戶手冊

# 前言
本文檔為金蝶Apusic分佈式緩存(AMDC)V2.0.6管控台產品的用戶手冊,詳細介紹 AMDC產品Web管控台的功能使用、配置方法及管理操作等內容。
本文檔基於當前
amdc-console代碼及實際部署環境(http://172.17.47.213:3001/),使用 AMDC管理員 角色進行截圖與功能驗證;原有截圖與文字主體保留,僅調整與實際菜單不符的路徑說明。其他角色(系統管理員、安全管理員、審計管理員、租戶管理員)的菜單範圍可能不同,請以實際登錄角色為準。圖片若與當前界面存在差異,詳見文末「待確認圖片清單」。
# 適用對象
本文檔適用於AMDC產品運維工程師、IT系統運維工程師、開發工程師等人員。
# 相關文檔
了解更多AMDC V2.0.6產品相關的信息,請參閱以下AMDC V2.0.6產品手冊文檔集:
| 序號 | 手冊文檔 | 說明 |
|---|---|---|
| 1 | 金蝶Apusic分佈式緩存 V2.0.6 快速使用手冊 | 簡單介紹了如何快速上手使用AMDC 。 |
| 2 | 金蝶Apusic分佈式緩存 V2.0.6 安裝手冊 | 詳細介紹如何在各操作系統上安裝AMDC,以及AMDC服務啟停操作,產品的註冊過程。 |
| 3 | 金蝶Apusic分佈式緩存 V2.0.6 緩存核心用戶手冊 | 詳細介紹 AMDC 相關功能的使用、配置、管理及配套工具的使用方法。 |
| 4 | 金蝶Apusic分佈式緩存 V2.0.6 管控台用戶手冊 | 詳細介紹AMDC管控台相關功能的使用和操作說明。 |
| 5 | 金蝶Apusic分佈式緩存 V2.0.6 開發手冊 | 詳細介紹基於各開發語言進行AMDC客戶端應用開發的說明。 |
| 6 | 金蝶Apusic分佈式緩存 V2.0.6 遷移手冊 | 詳細介紹AMDC歷史版本遷移升級到V2.0.6版本的說明,以及Redis遷移到AMDC的說明。 |
| 7 | 金蝶Apusic分佈式緩存 V2.0.6 運維手冊 | 詳細介紹AMDC的監控、運維、安全加固等運維說明。 |
| 8 | 金蝶Apusic分佈式緩存 V2.0.6 性能優化手冊 | 詳細介紹AMDC性能調優的說明。 |
# 技術支持
AMDC產品提供全面的技術支持服務,您可以通過以下方式獲得技術支持:
網址:www.apusic.com
電話:400-855-5800
郵箱:support@apusic.com
金蝶雲社區:https://vip.kingdee.com/?productId=73&productLineId=14&lang=zh-CN
您在取得技術支持時,請提供如下信息:
您的姓名
公司信息與聯繫方式
操作系統及其版本
產品版本號
出現異常及錯誤的日誌、截圖等詳細信息
# 簡介
金蝶Apusic分佈式緩存軟件(Apusic In-Memory Data Cache,簡稱:AMDC),一款完全泛場景適用、高吞吐量、數據安全的分佈式緩存軟件,為大規模、高並發、高可用的關鍵應用提供安全可靠的緩存支撐能力;並兼容Redis協議與持久化數據文件,實現簡單快捷平穩替換Redis。
# 功能清單
# 管控台
| 功能 | 功能說明 |
|---|---|
| 多租戶管理 | 使用多租戶模型對不同業務或者管理團體進行數據隔離。 |
| 權限控制 | 提供功能使用權限控制,提高管控台安全性。 |
| 多集群管理 | 支持多集群的集中管理、節點啟停、節點彈性伸縮、配置等功能。 |
| 監控告警 | 提供緩存監控功能,檢測緩存狀態,並在緩存核心異常時發出告警通知。 |
| 數據分析 | 提供緩存數據big keys、hot keys、slowlog等數據分析功能。 |
| 自動部署 | 實現了AMDC數據緩存引擎的自動部署功能,系統自動完成全過程,更快更簡單。 |
| 可視化擴縮容 | 提供可視化的擴容/移除節點操作,沒有繁瑣的命令操作。 |
| 部署任務 | 部署過程/擴縮容過程可視化,可在任務列表查看進度與狀態。 |
| 加密傳輸(TLS) | 支持標準 TLS / 國密 TLS 證書管理與加密部署,滿足等保及國密合規場景的傳輸加密要求。 |
| Apusiclet 主機代理 | 目標主機禁止 SSH 直連時,可通過 Apusiclet 代理(HTTP)接入並納管機器。 |
| 連接管理 | 服務詳情內置客戶端連接可視化,支持過濾、排序、自動刷新與斷開連接。 |
| 數據管理 | 服務詳情內置數據查看(Insight),支持 Key 瀏覽、詳情查看、命令執行與安全刪除。 |
| 滾動升級/遷移 | 支持業務不中斷的滾動升級(AMDC→AMDC)與滾動遷移(Redis→AMDC)。 |
| 多語言界面 | 管控台支持簡體中文 / 繁體中文 / English,語言偏好按用戶保存。 |
# 相關概念
| 名詞 | 含義 | 使用說明 |
|---|---|---|
| 主節點 | 存儲數據,負責數據讀寫,負責數據同步 | AMDC的默認模式,單機模式,單機模式下,主節點為單機模式 |
| 從節點 | 從主節點複製數據,參與數據同步(只讀) | 從節點參與數據同步(只讀),當主節點故障時可自動切換為主節點,當主節點恢復時,從節點自動切換為從節點。 |
| 哨兵 | 監控主從節點,負責主節點故障轉移,負責主從節點同步 | 哨兵模式,當主節點掛掉時,自動切換為從節點,當從節點掛掉時,自動切換為主節點。 |
| 集群 | 由多台相互獨立的計算機組成的計算機服務系統 | 在本文中,主從/哨兵/集群三種模式都可以算是集群,集群模式特指多主節點數據分片存儲的模式。 |
# 新服務上線完整流程
下面以 AMDC 管理員 視角,演示一條完整的服務上線、升級與遷移操作流程。按本流程操作,一名不了解管控台的實施人員也能獨立完成部署、驗證、升級與遷移。
# 登錄控制台
- 打開瀏覽器,訪問
http://<serverIP>:3001/,進入登錄頁面。 - 輸入賬號
amdc_admin和對應密碼:- 管控台首次啟動時,會自動生成所有預置管理員賬號的初始密碼(包括
amdc_admin、三員管理員及租戶管理員),並寫入安裝目錄下的./resource/.initial_passwords文件。 - 打開該文件,找到
amdc_admin:後的 12 位隨機密碼作為首次登錄密碼。 - 首次登錄成功後,系統會強制要求按當前密碼策略修改密碼,修改完成後方可進入控制台主界面。密碼過期後再次登錄也會觸發強制修改。
- 管控台首次啟動時,會自動生成所有預置管理員賬號的初始密碼(包括
- 點擊【登錄】進入控制台首頁。
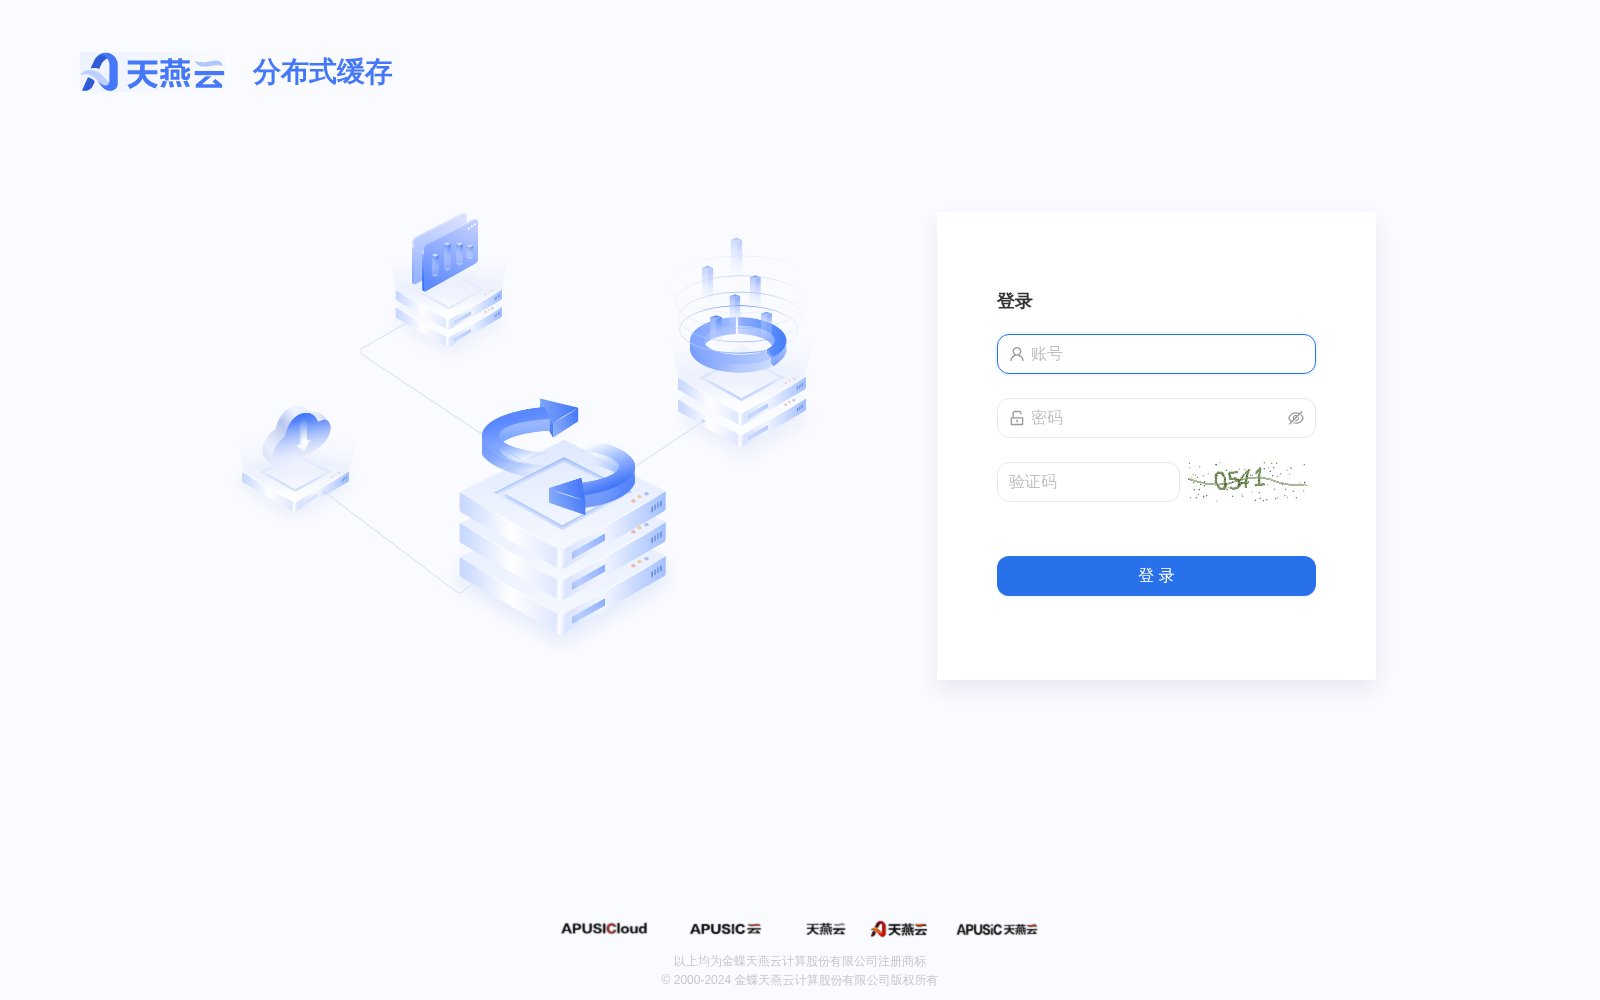
說明:本文檔後續操作均基於 AMDC 管理員 角色。其他角色(系統管理員、安全管理員、審計管理員、租戶管理員)的菜單範圍可能不同,請以實際登錄角色為準。
提示:管控台支持 簡體中文 / 繁體中文 / English 三種界面語言。點擊頁面右上角的語言切換入口即可切換,即時生效、無需重新登錄;語言偏好按當前用戶保存(再次登錄後自動應用),不影響其他用戶。未設置個人偏好的用戶使用全局默認語言,全局默認語言由配置文件中的
system.language項控制(zh-CN/zh-TW/en,默認zh-CN),修改後需重啟管控台生效。
# 1. 資源準備
部署服務前,必須先在【資源管理】中準備好安裝包、License、機器和配置模板。
# 1.1 添加上傳安裝包
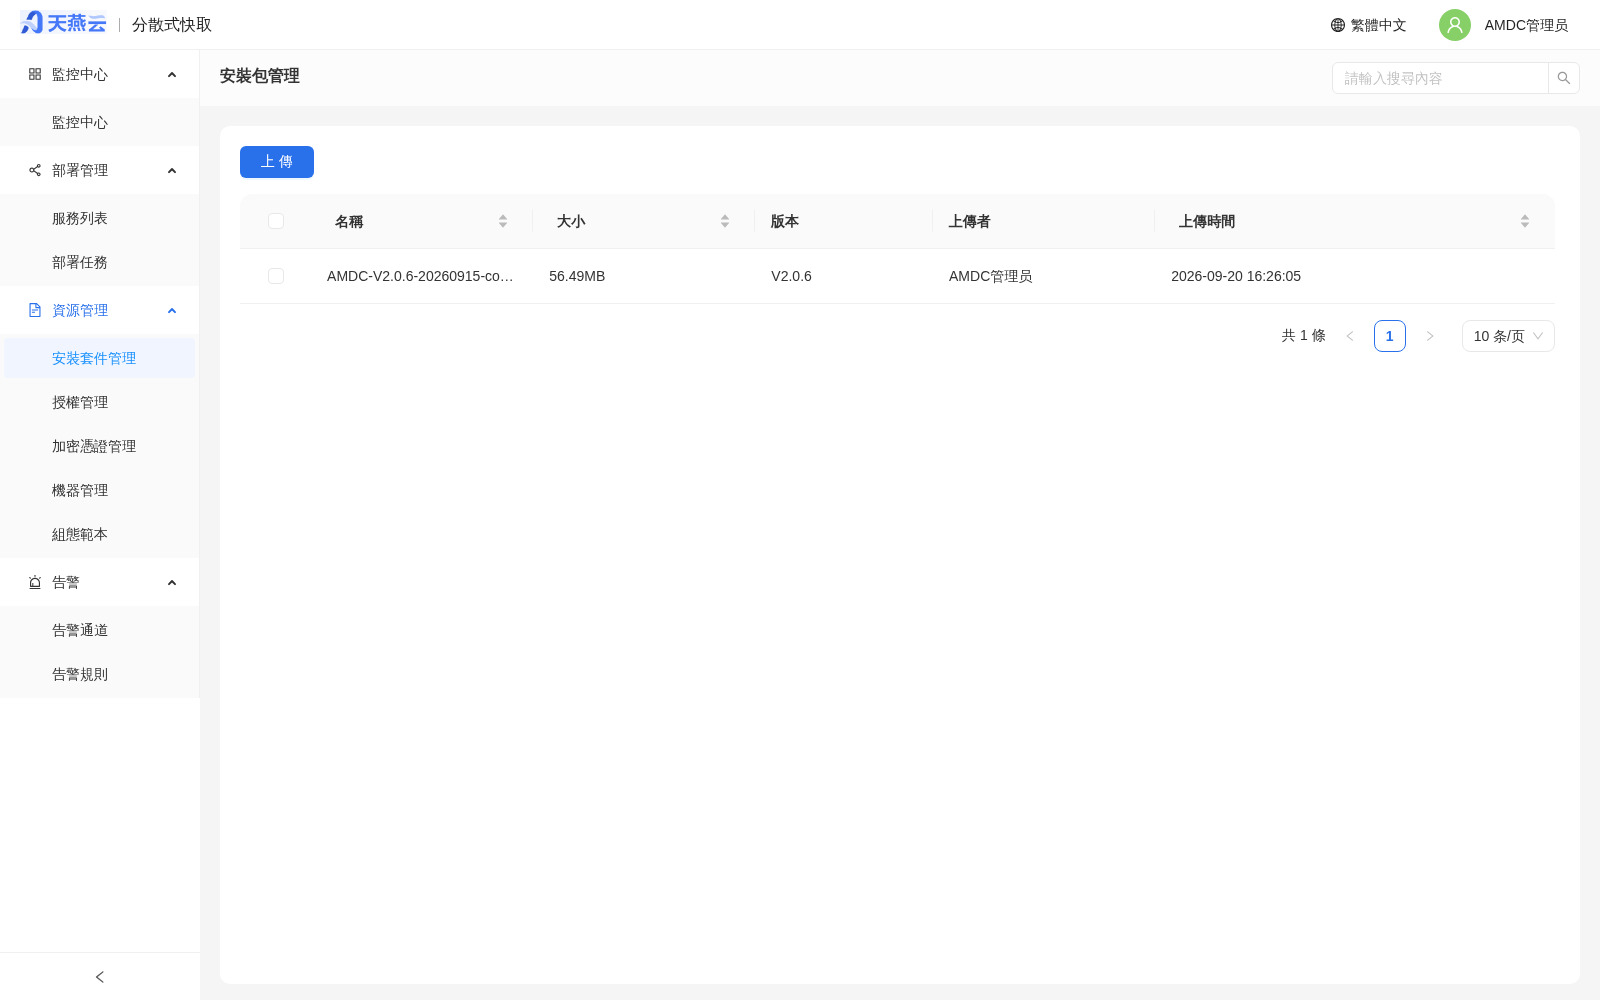
- 進入左側菜單【資源管理】>【安裝包管理】。
- 點擊右上角【上傳】按鈕,選擇目標版本的 AMDC 安裝包文件(如
AMDC-V2.0.6-xxxx-amd64.tar.gz)。 - 點擊【確定】完成上傳。
# 1.2 上傳 License
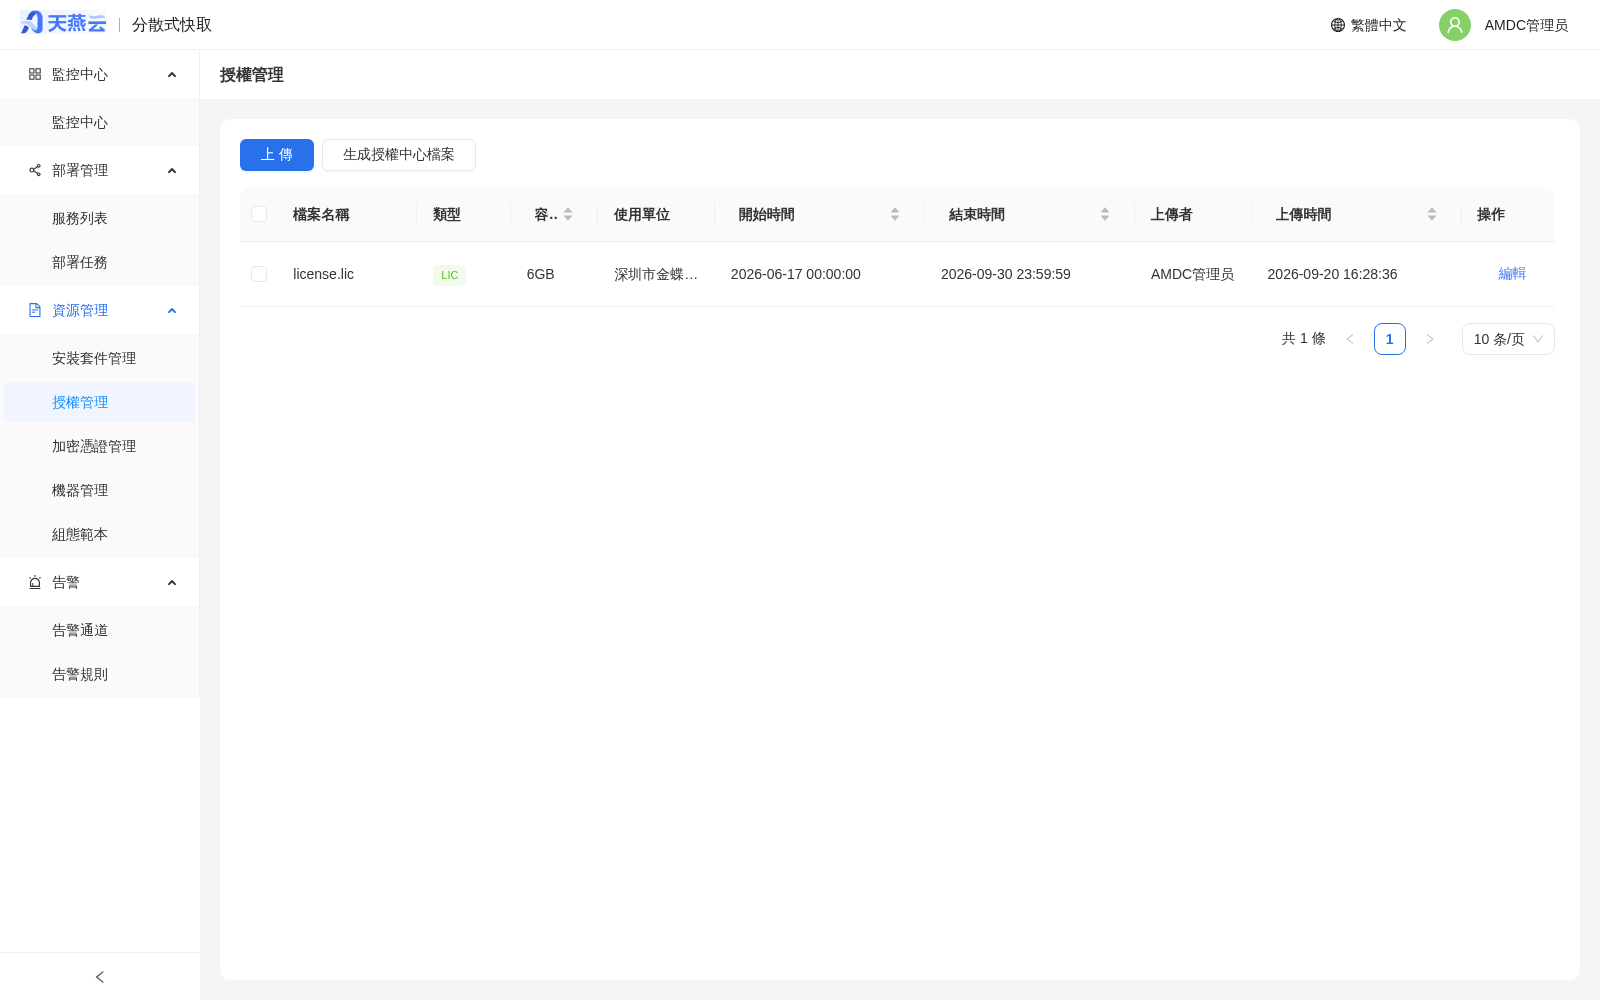
- 進入左側菜單【資源管理】>【證書管理】。
- 點擊【上傳】按鈕,選擇有效的 License 文件,可同時上傳多個。
- 上傳後系統會自動解析,無效的 License 將無法保存。
# 1.3 添加目標機器
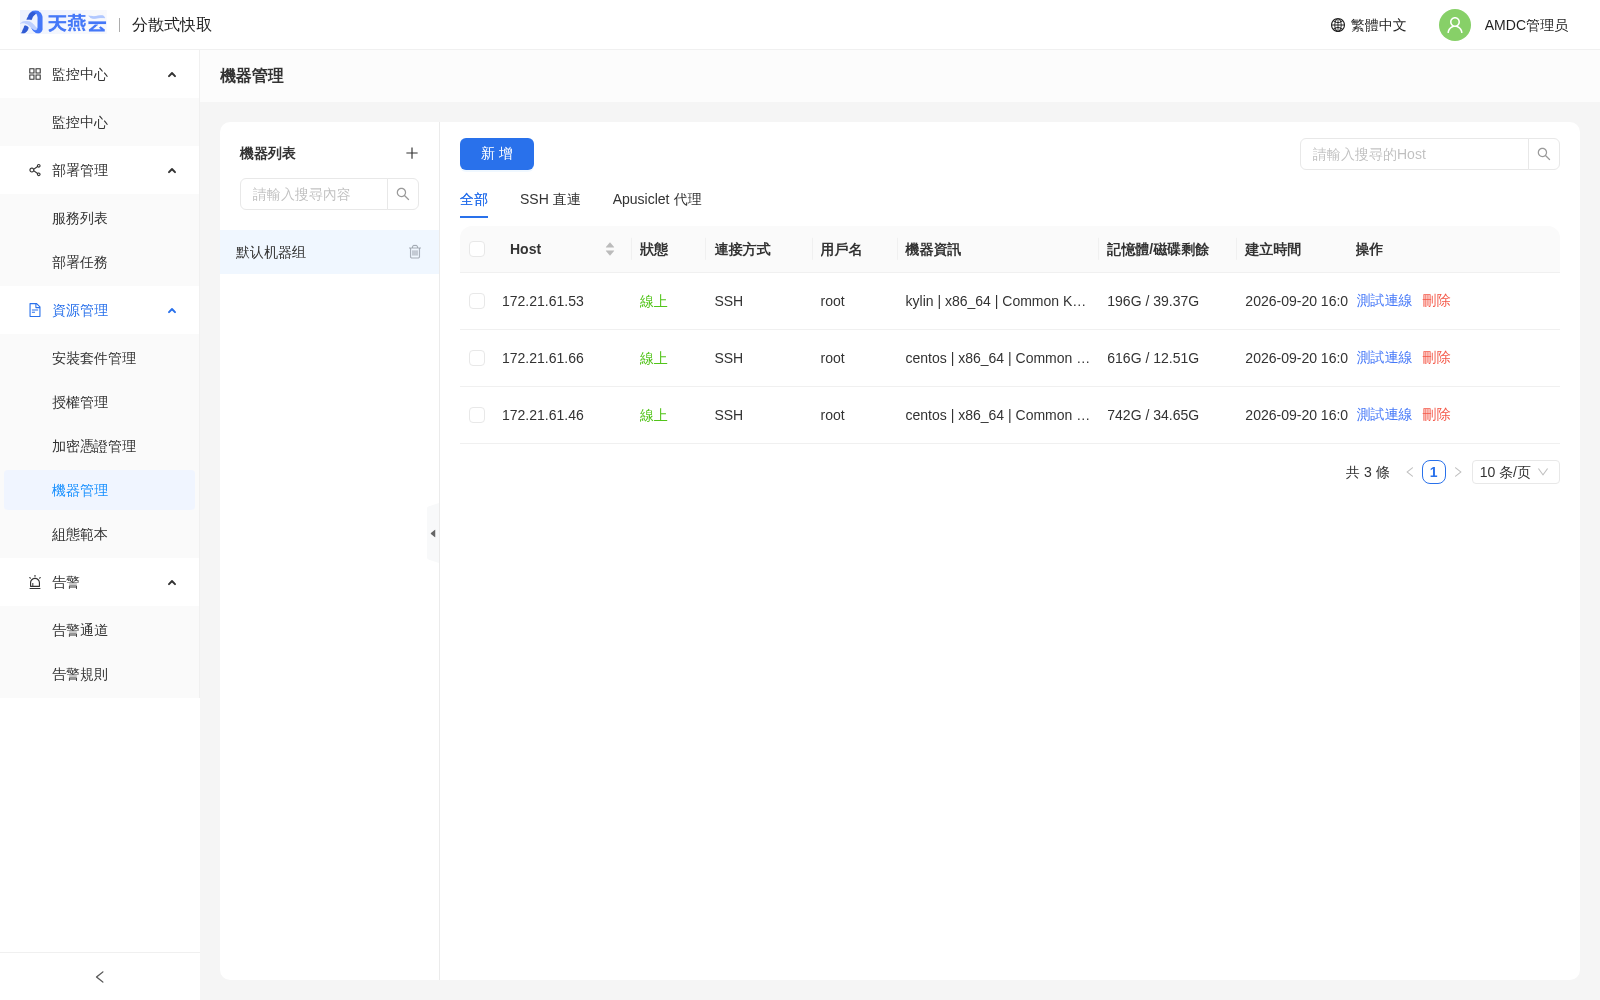
- 進入左側菜單【資源管理】>【機器管理】。
- 點擊左側機器組旁的【+】按鈕,先創建一個機器組。
- 選中機器組,點擊左上方【添加】按鈕,填寫遠程服務器信息:
| 參數名 | 示例值 | 說明 |
|---|---|---|
| 用戶名 | root | 登錄遠程機器的用戶名 |
| 密碼 | - | 登錄遠程機器的密碼 |
| SSH 端口 | 22 | 遠程 SSH 端口 |
| Host | 172.17.47.213 | 遠程機器 IP |
| 備註 | - | 可選 |
- 確認目標機器連接狀態正常後再進行後續部署。
注意:同一個機器組只能添加相同架構芯片的機器;自動部署需要目標機器具備
tar、ss命令。
# 1.4 確認配置模板
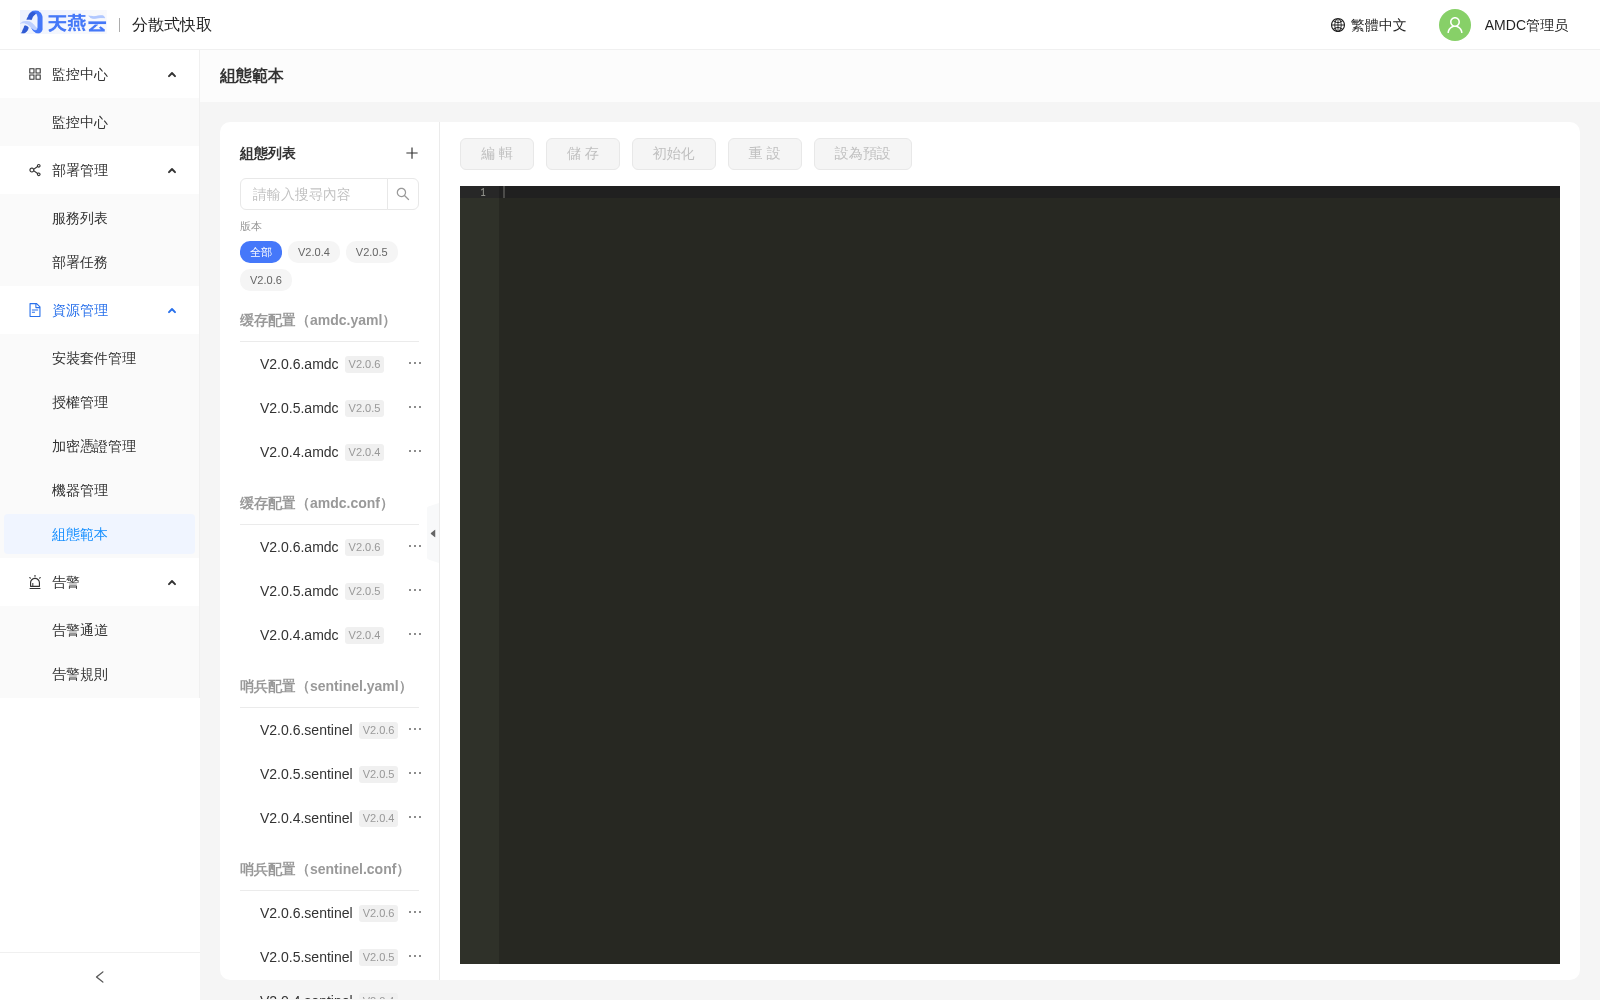
- 進入左側菜單【資源管理】>【配置模板】。
- 確認已有緩存核心配置模板和哨兵配置模板(如使用哨兵模式)。
- 若需要自定義,可在此修改;與 IP、端口相關的非公共參數不會生效。
# 2. 自動部署新服務
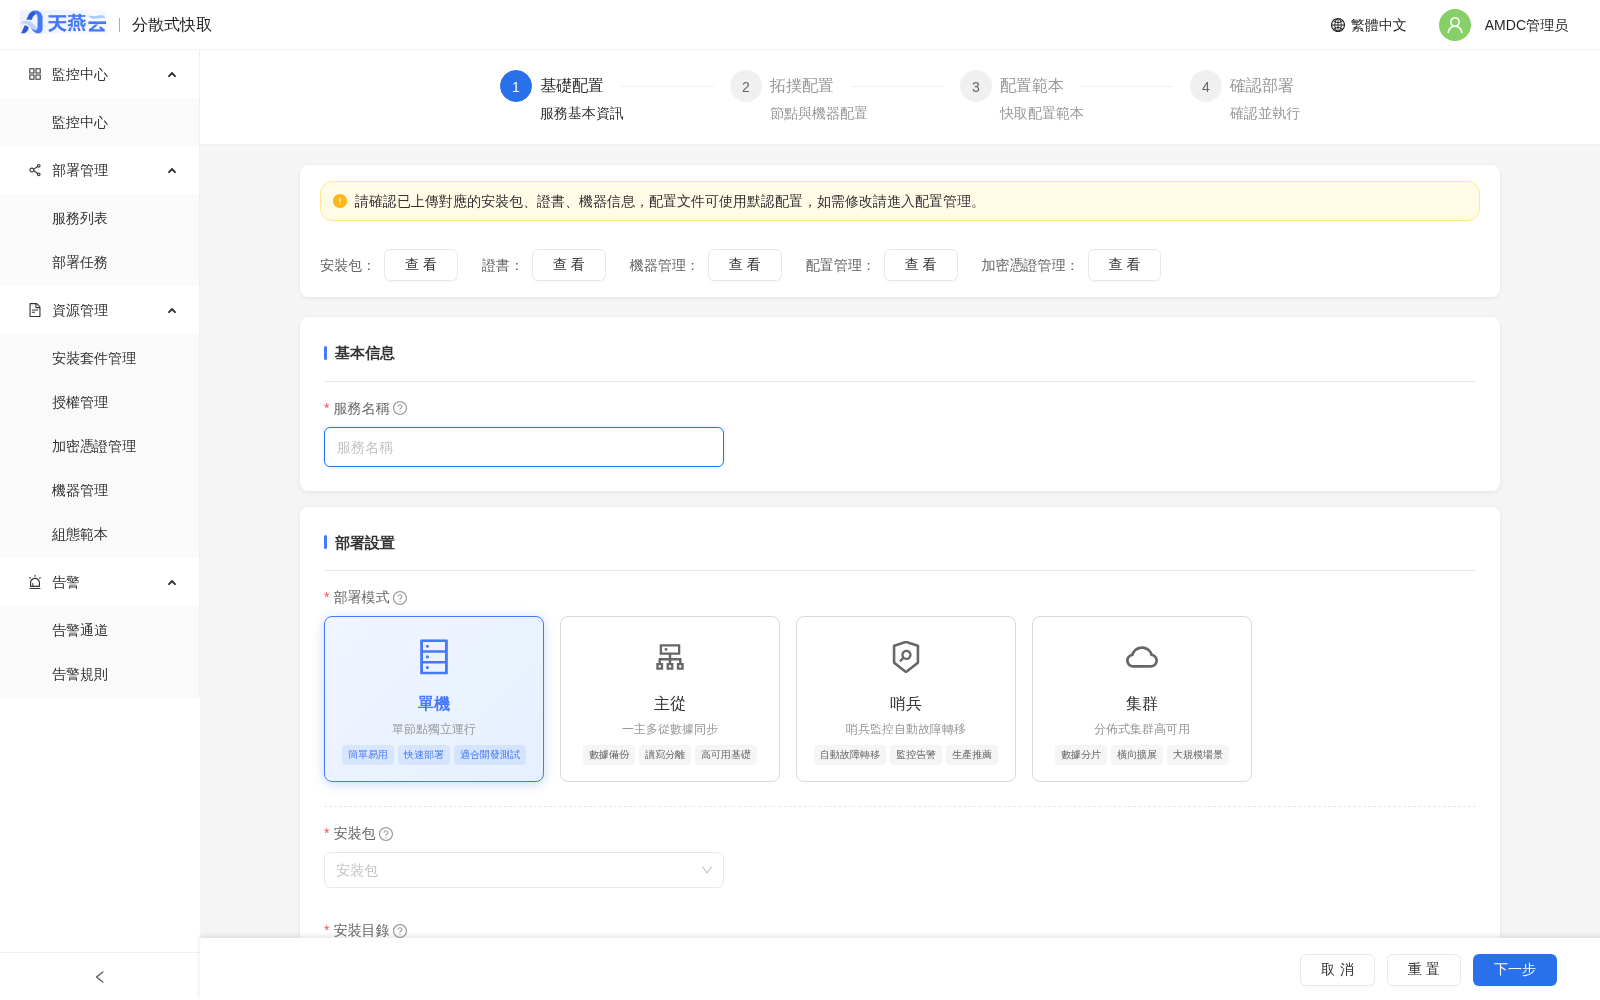
資源準備完成後,進入【部署管理】>【自動部署】,按 4 步嚮導完成服務部署。
# 2.1 基礎配置
在【基礎配置】步驟填寫:
- 服務名稱:唯一標識,僅支持英文、數字、下劃線、中劃線,不超過 24 個字符。
- 部署模式:選擇單機 / 主從 / 哨兵 / 集群 / 預生成節點。
- 安裝包:選擇已上傳的安裝包。
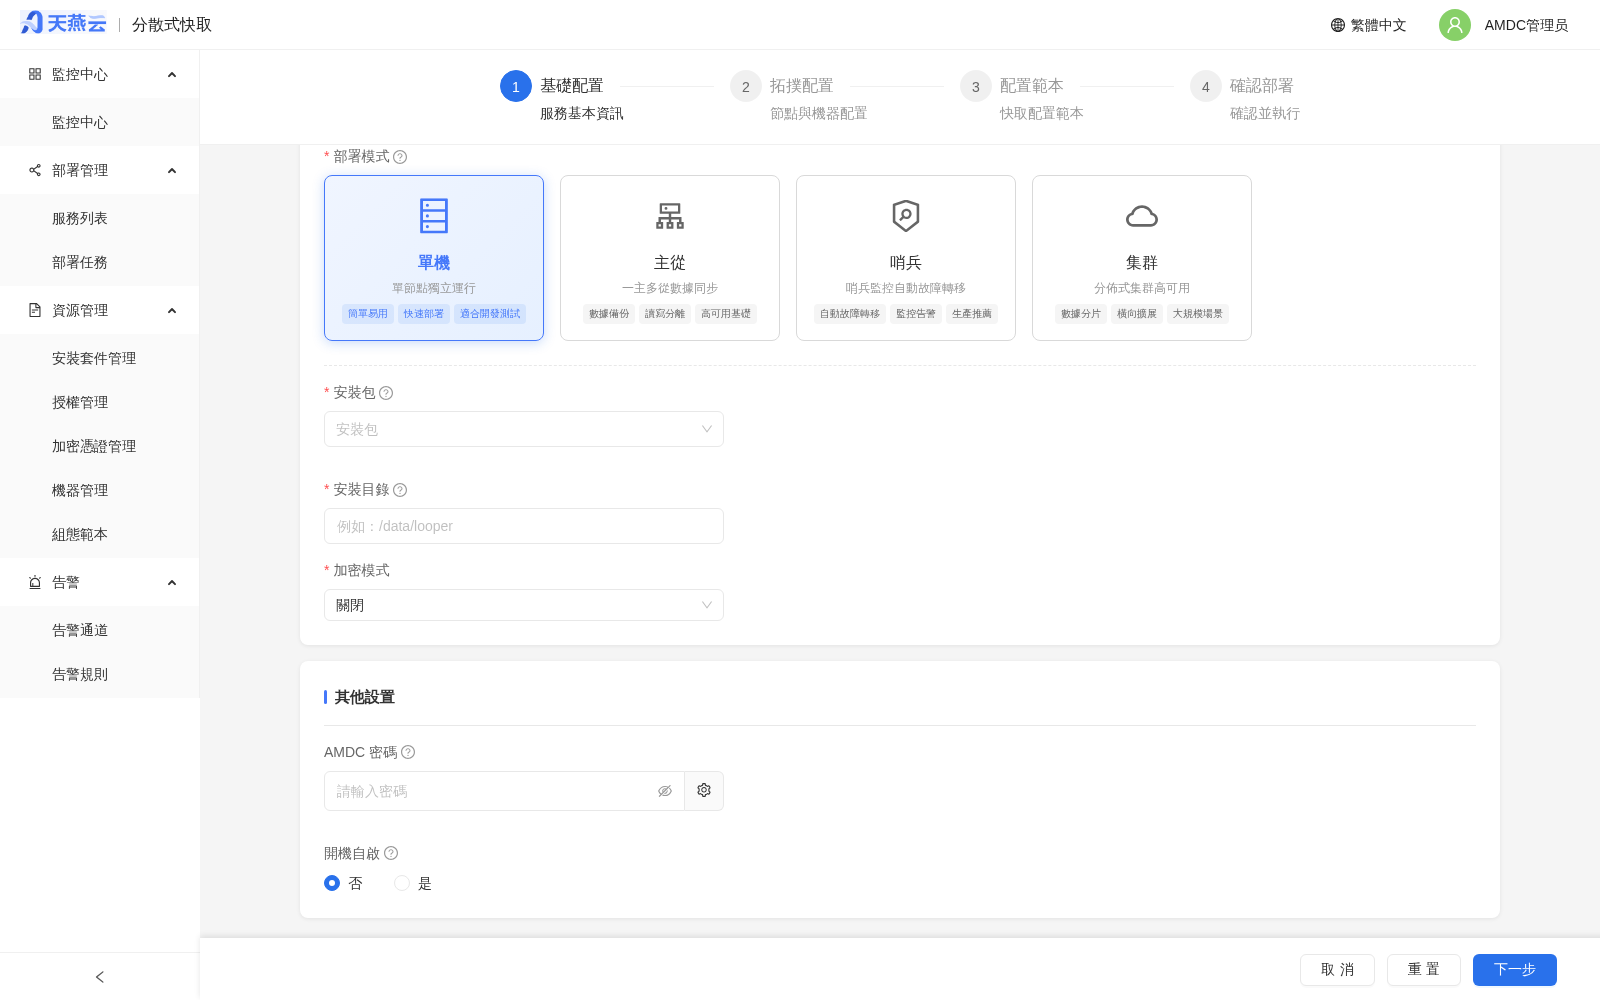
- 安裝目錄:如
/data/looper,節點實際位於{seat}/{port}。 - 加密模式:關閉(默認,TCP 明文)/ 標準 TLS / 國密 TLS。選擇標準 TLS 或國密 TLS 時,需在【TLS 證書】中選擇已上傳的、與加密模式類型一致的證書(證書在【資源管理】>【加密證書管理】中維護)。
- AMDC 密碼:緩存核心管理密碼,可點擊設置按鈕配置複雜度規則。
- 開機自啟:是否隨系統啟動自動運行。
- sudo:是否使用 sudo 權限執行安裝命令。
加密模式選擇【標準 TLS】或【國密 TLS】後,嚮導會要求選擇對應的 TLS 證書:
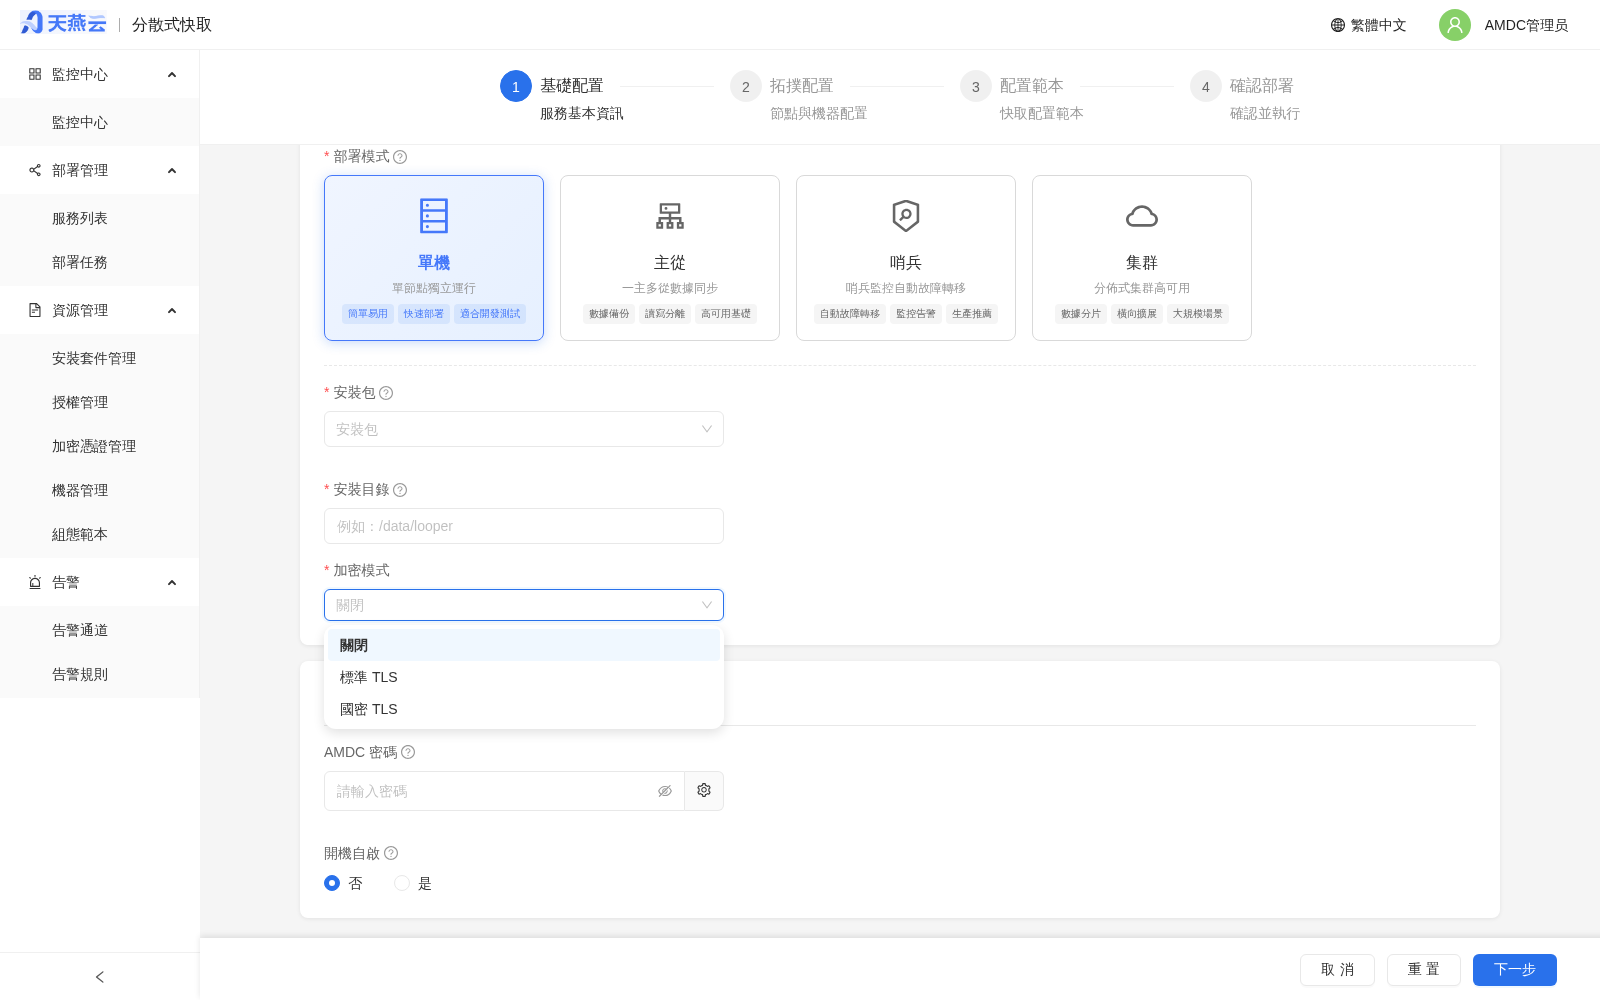
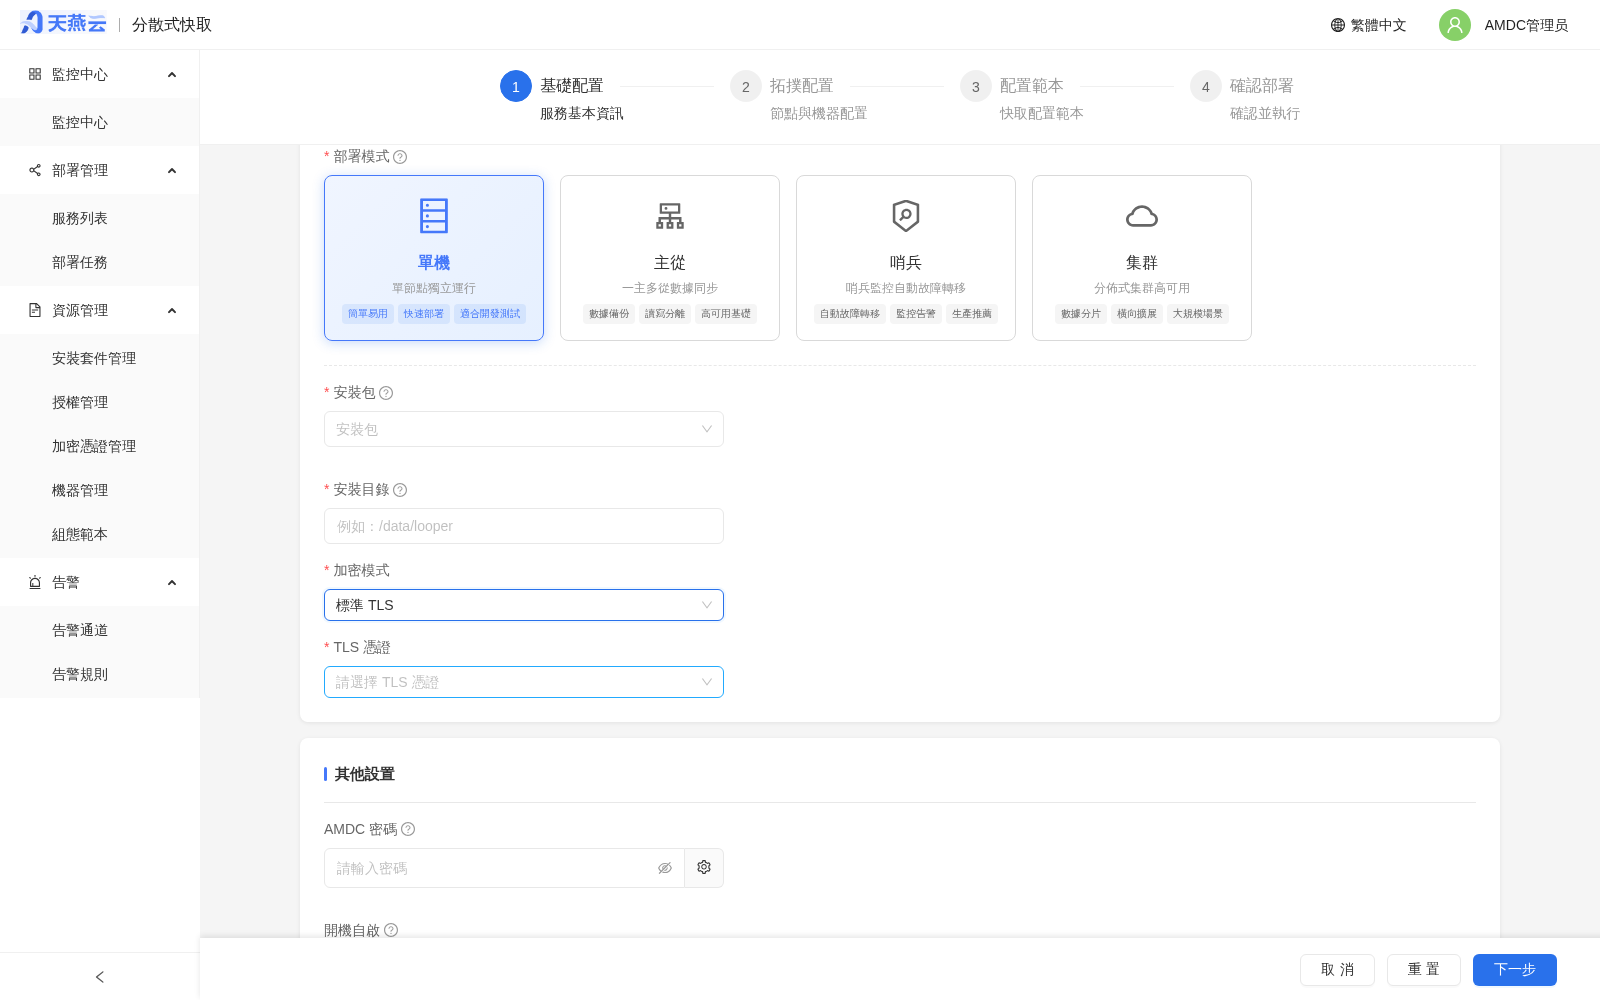
說明:TLS / 國密 TLS 部署需選用支持對應協議的 amdc-server 安裝包;國密 TLS 使用 SM2/SM3/SM4 算法套件(TLCP 協議),客戶端需支持 TLCP;已部署實例的加密模式變更不在當前版本支持範圍內,如需變更請重新部署。擴容新增節點時同樣支持選擇加密模式。
# 2.2 拓撲配置
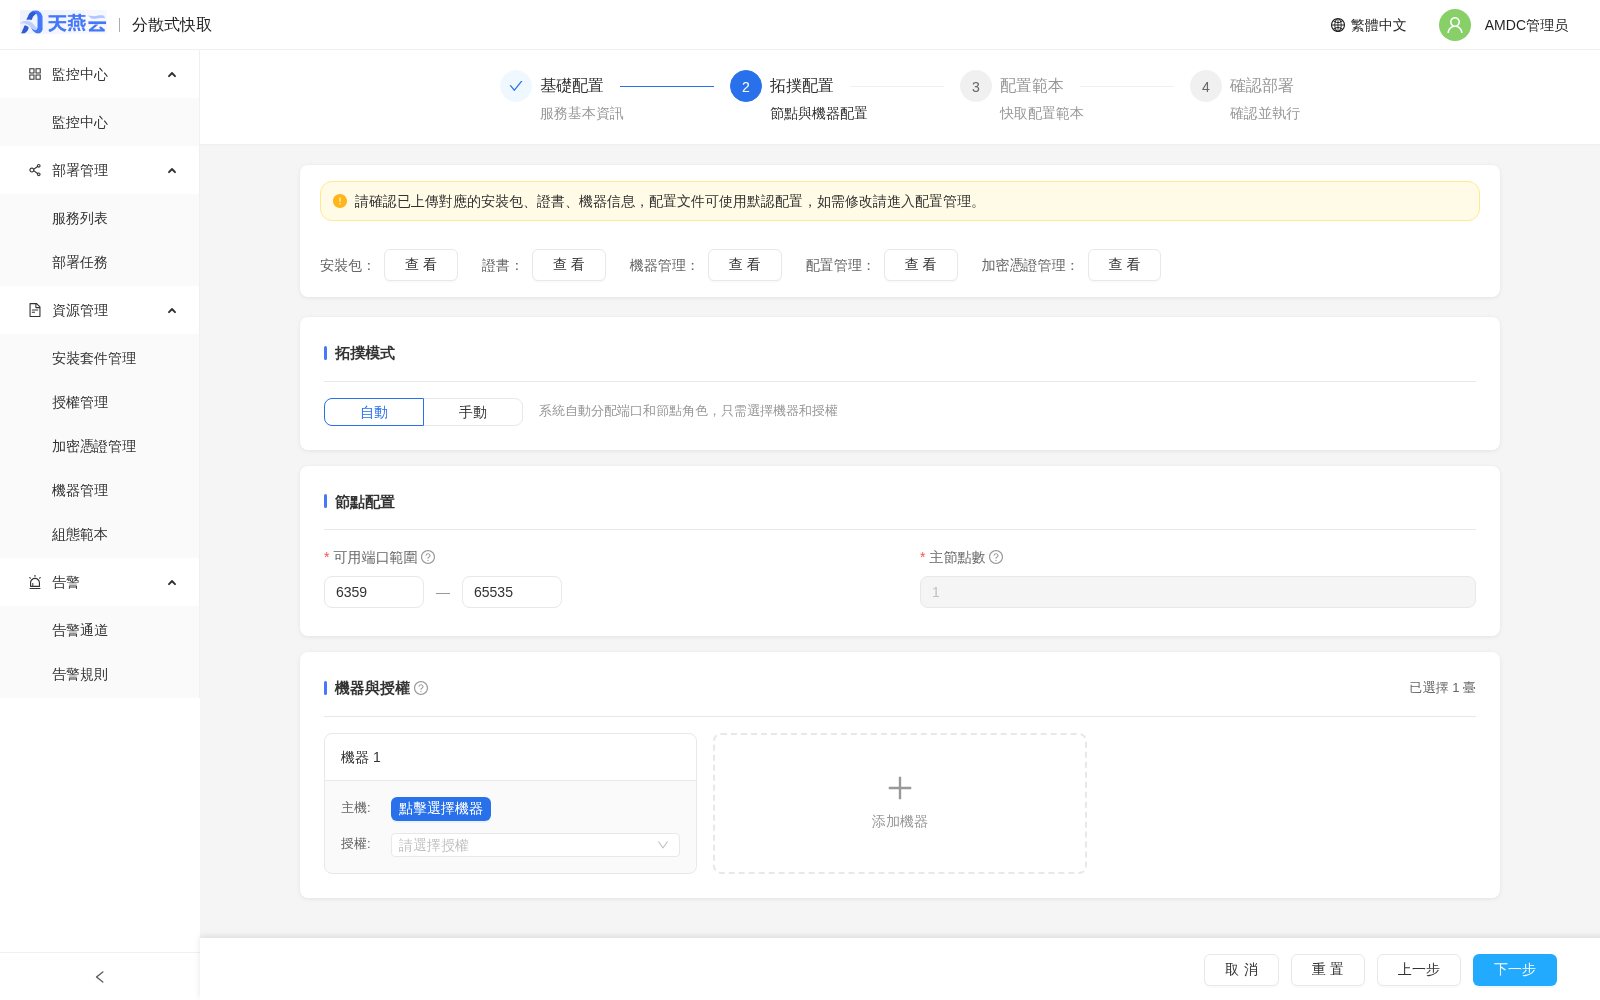
- 選擇【自動】或【手動】拓撲模式:
- 自動:系統自動分配端口和節點角色,只需選擇機器和授權。
- 手動:逐節點配置機器、端口、角色和授權。
- 配置端口範圍(默認 6359–65535)和節點數量。
- 在【機器與授權】區域選擇目標機器,並為每台機器選擇 License 授權。
注意:所有機器需在同一機器組下;非哨兵節點必須選擇授權。
# 2.3 配置模板
選擇緩存核心配置模板;若部署模式為哨兵,還需選擇哨兵配置模板。
# 2.4 確認部署
- 確認部署信息無誤後,點擊【執行任務】立即部署,或點擊【保存任務】僅保存待後續執行。
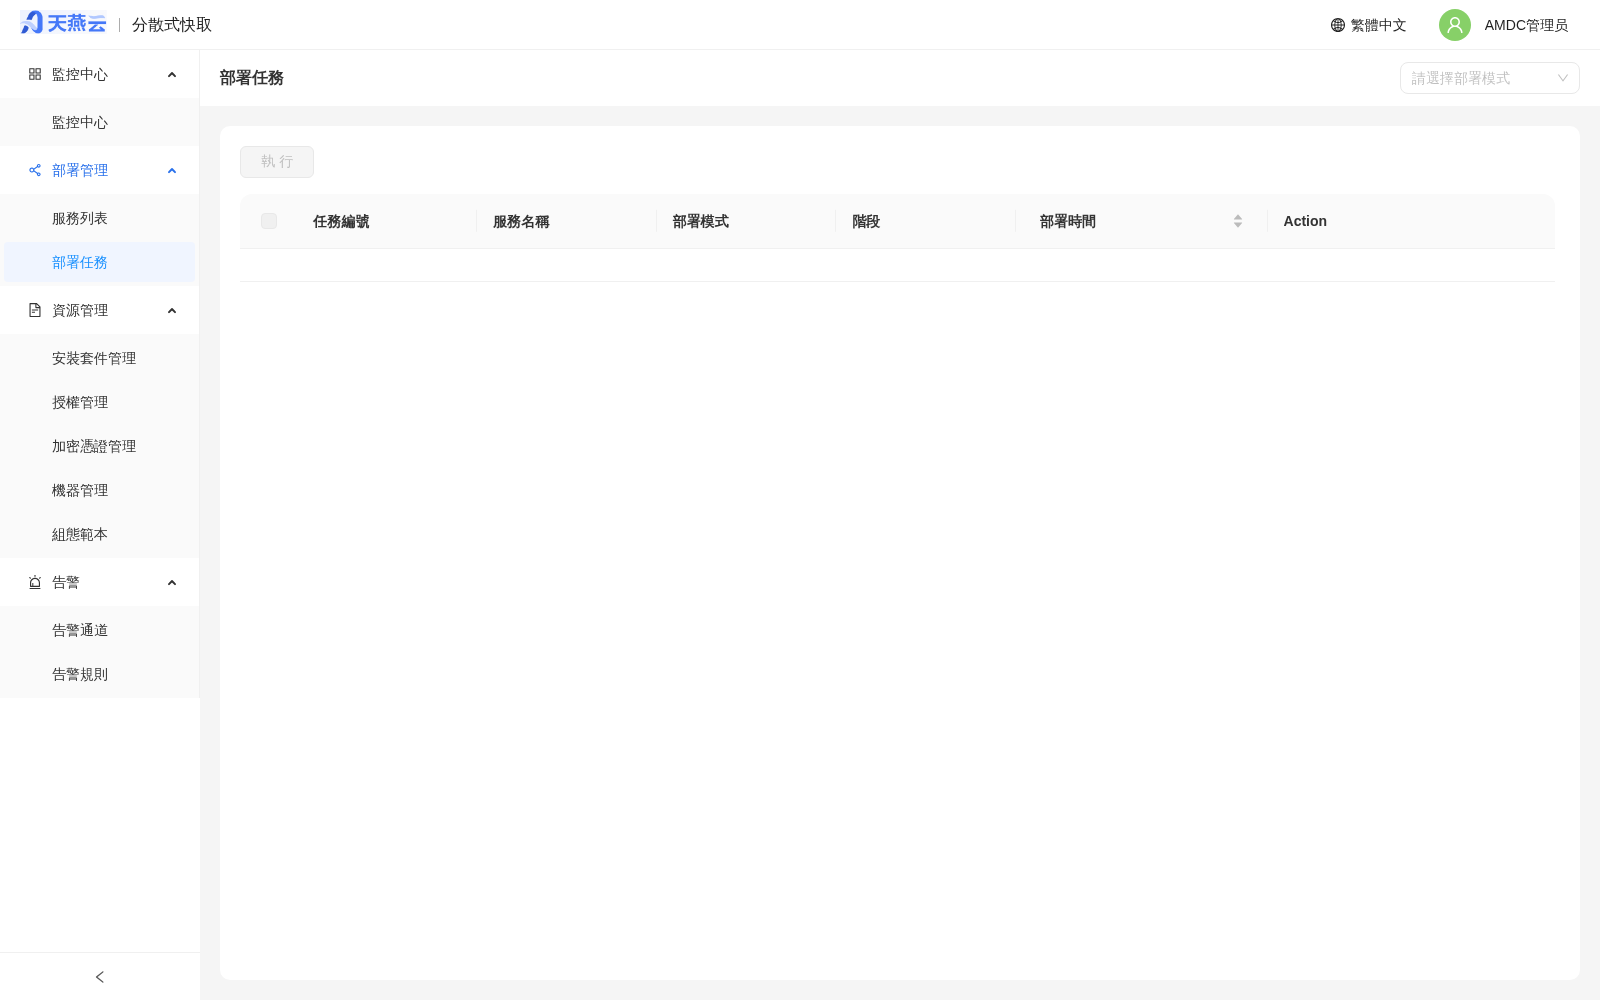
- 部署過程中可進入【部署管理】>【部署任務】查看任務狀態。
- 等待任務狀態變為「完成」。
# 3. 服務驗證與監控
部署完成後,進入【部署管理】>【服務列表】查看新生成的服務。
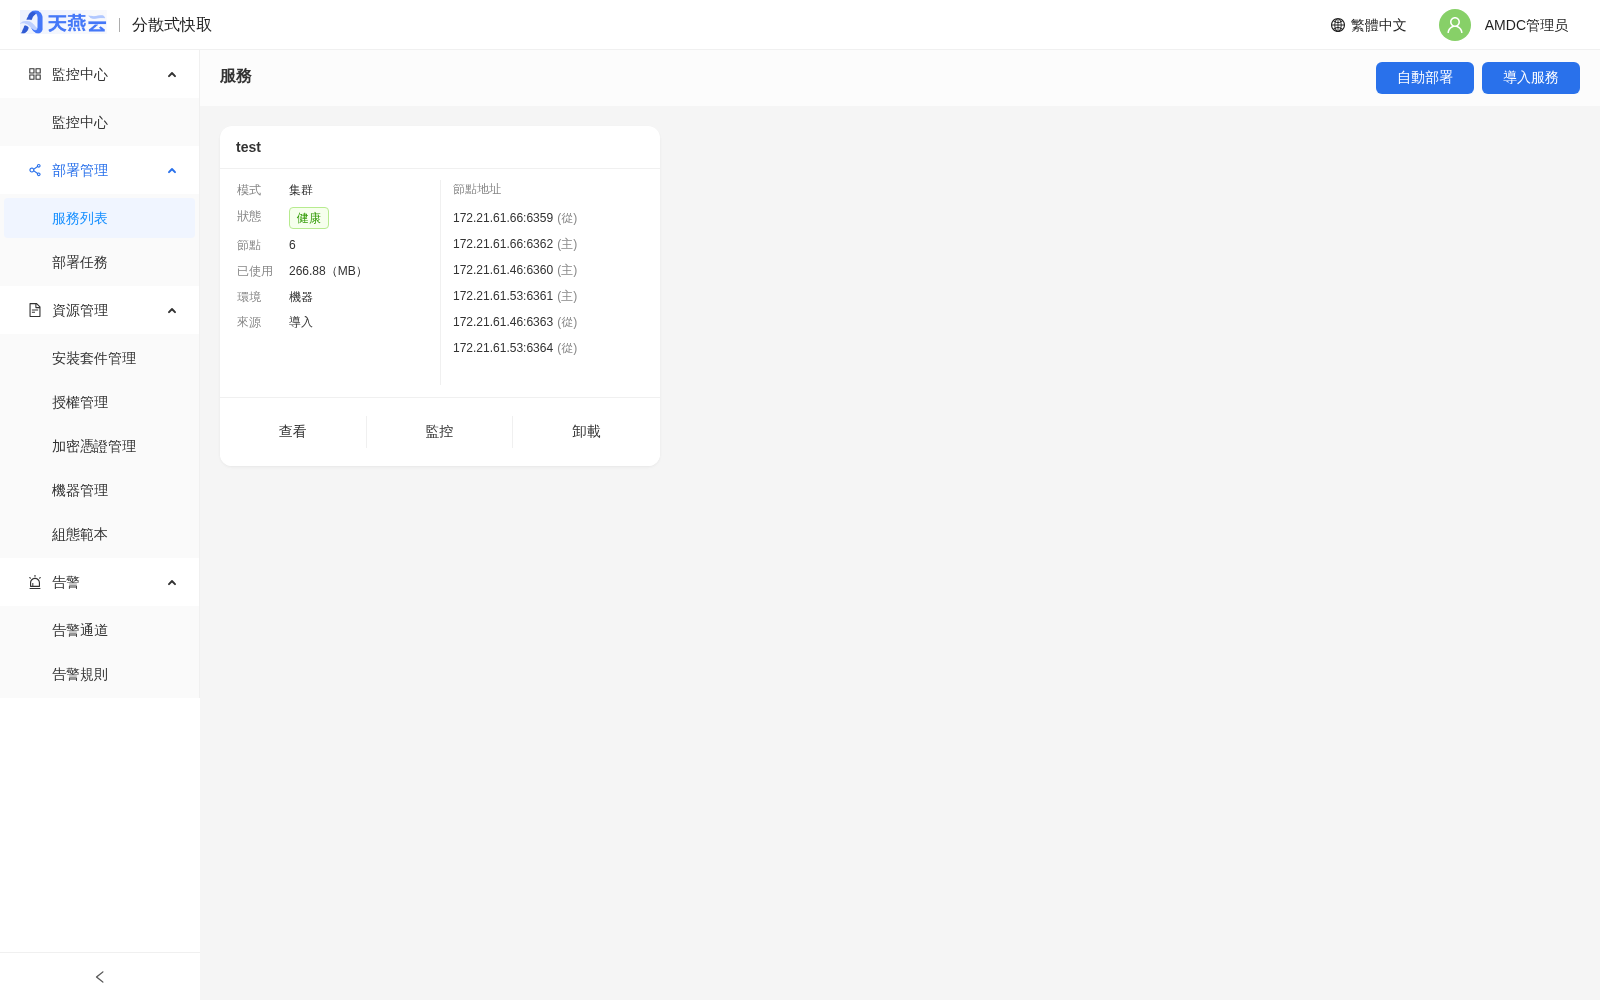
- 點擊服務名稱進入服務詳情。
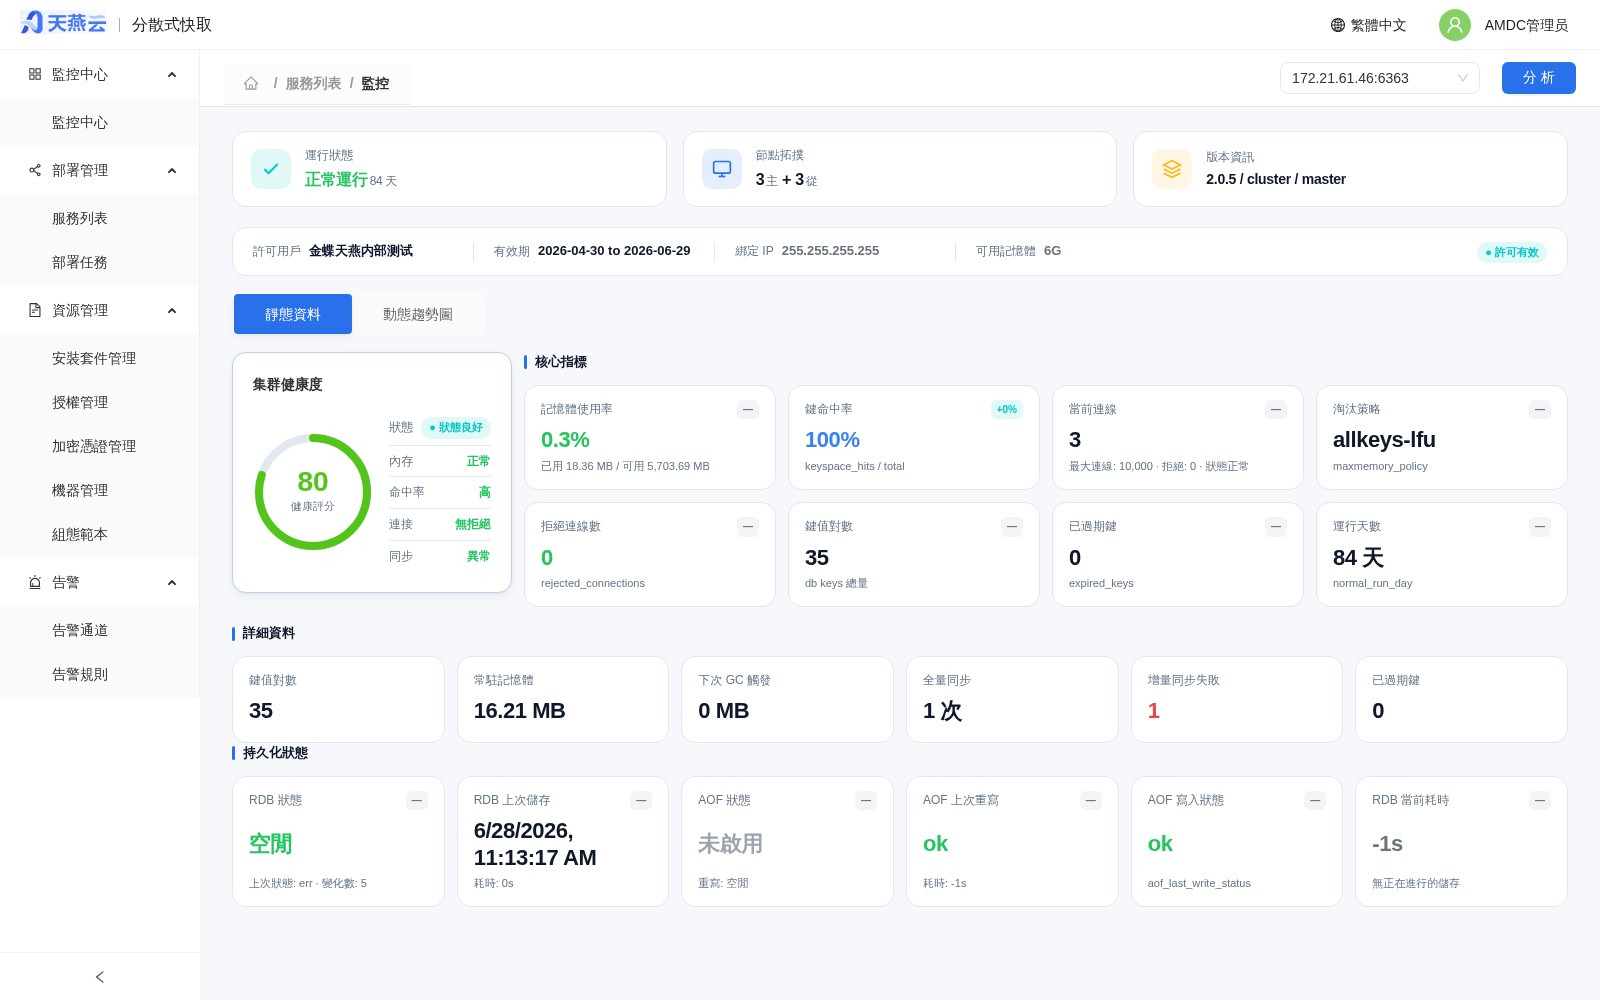
- 點擊【監控】查看集群運行指標(內存、QPS、連接數等)。
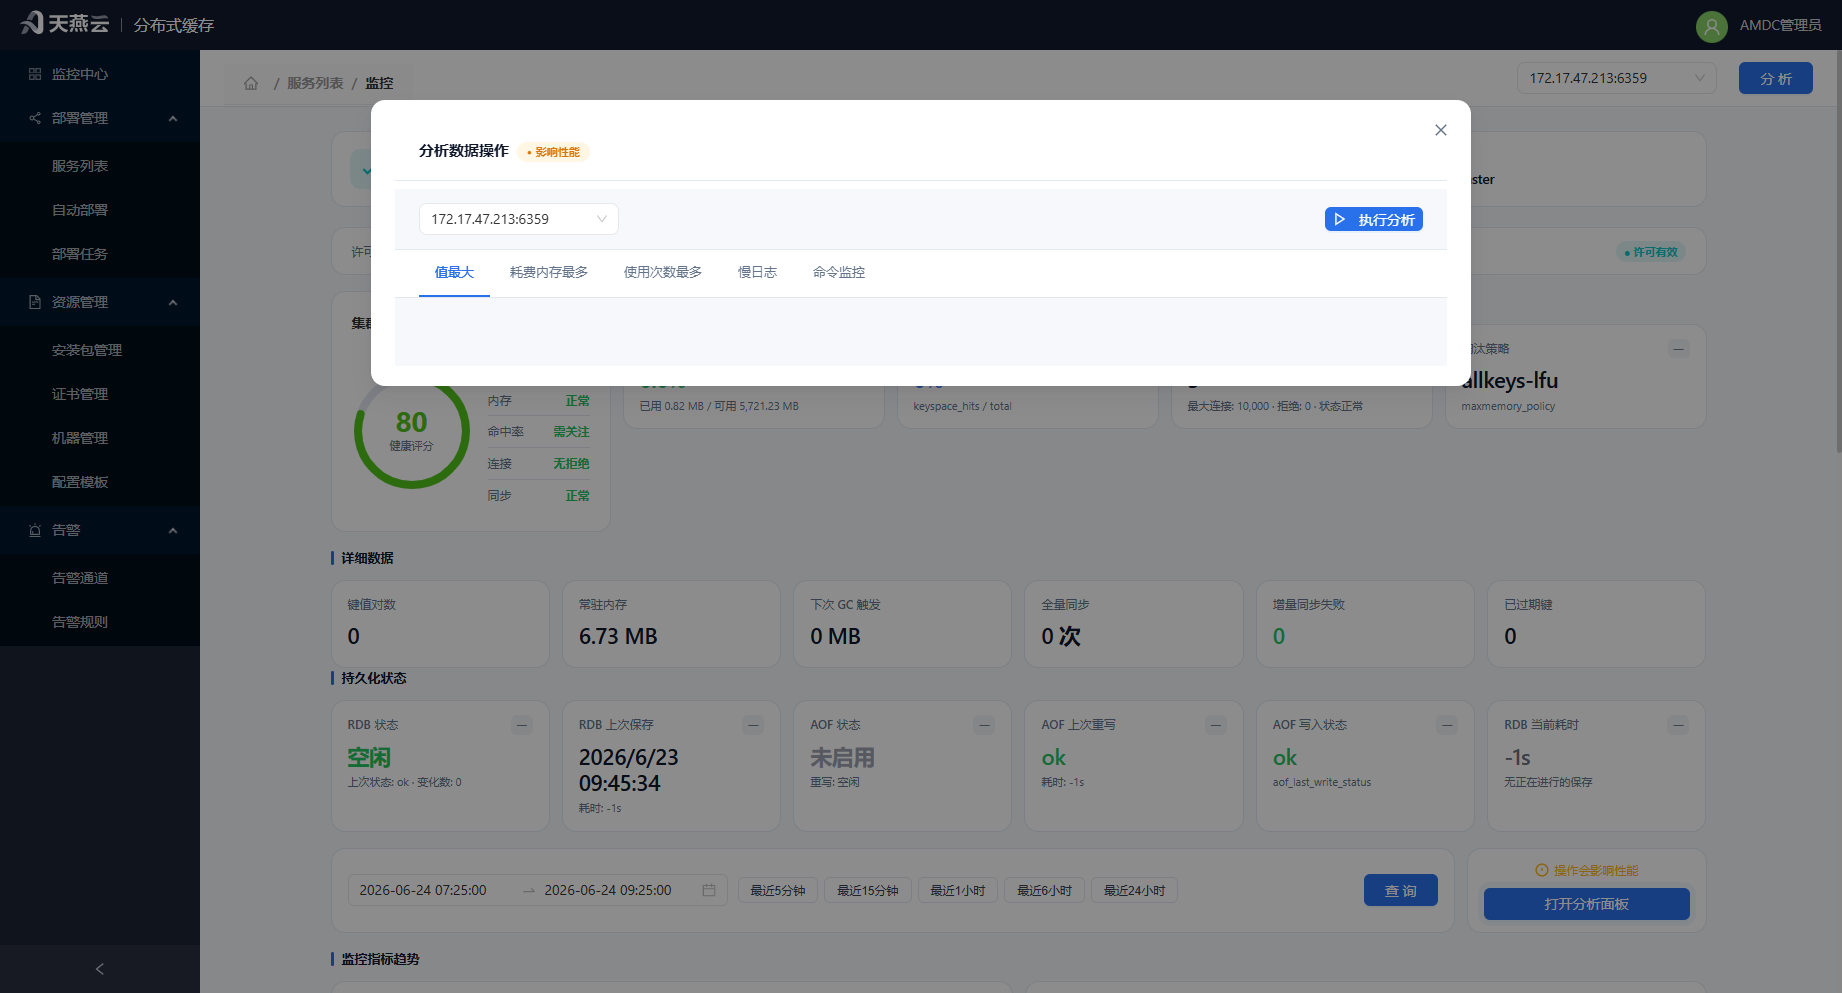
- 點擊【分析】進行 big keys、hot keys、slowlog 等數據分析。
- 點擊頂部【命令行】按鈕,可執行 AMDC 命令驗證數據寫入/讀取。
# 4. 服務升級
當需要升級到新版本時:
- 在【資源管理】>【安裝包管理】中上傳新版本安裝包。
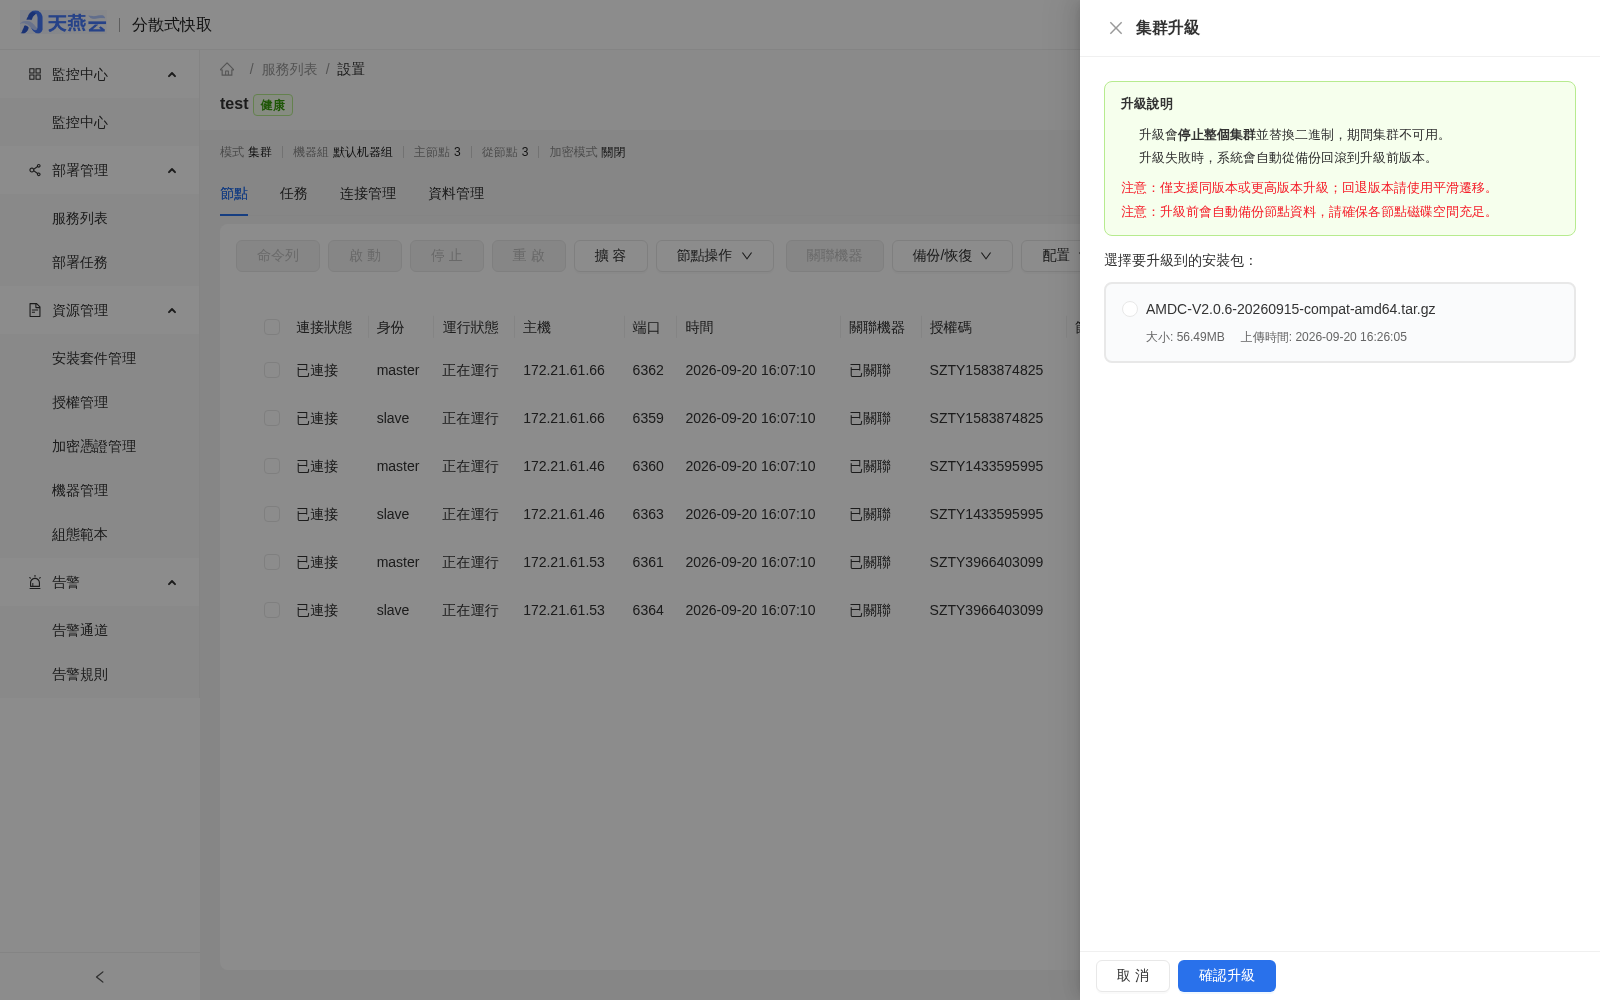
- 進入目標服務詳情,點擊頂部【升級回退】>【升級】,打開「集群升級」抽屜。
- 仔細閱讀升級說明:
- 升級會停止整個集群並替換二進制,期間集群不可用。
- 升級失敗時,系統會自動從備份回滾到升級前版本。
- 僅支持同版本或更高版本升級。
- 升級前會自動備份節點數據,請確保各節點磁盤空間充足。
- 在列表中選擇要升級到的安裝包,點擊【確認升級】。
- 等待升級任務完成,可在【部署管理】>【部署任務】或監控中心觀察狀態。
# 5. 平滑遷移(可選)
若需將服務遷移到新硬件或新集群:
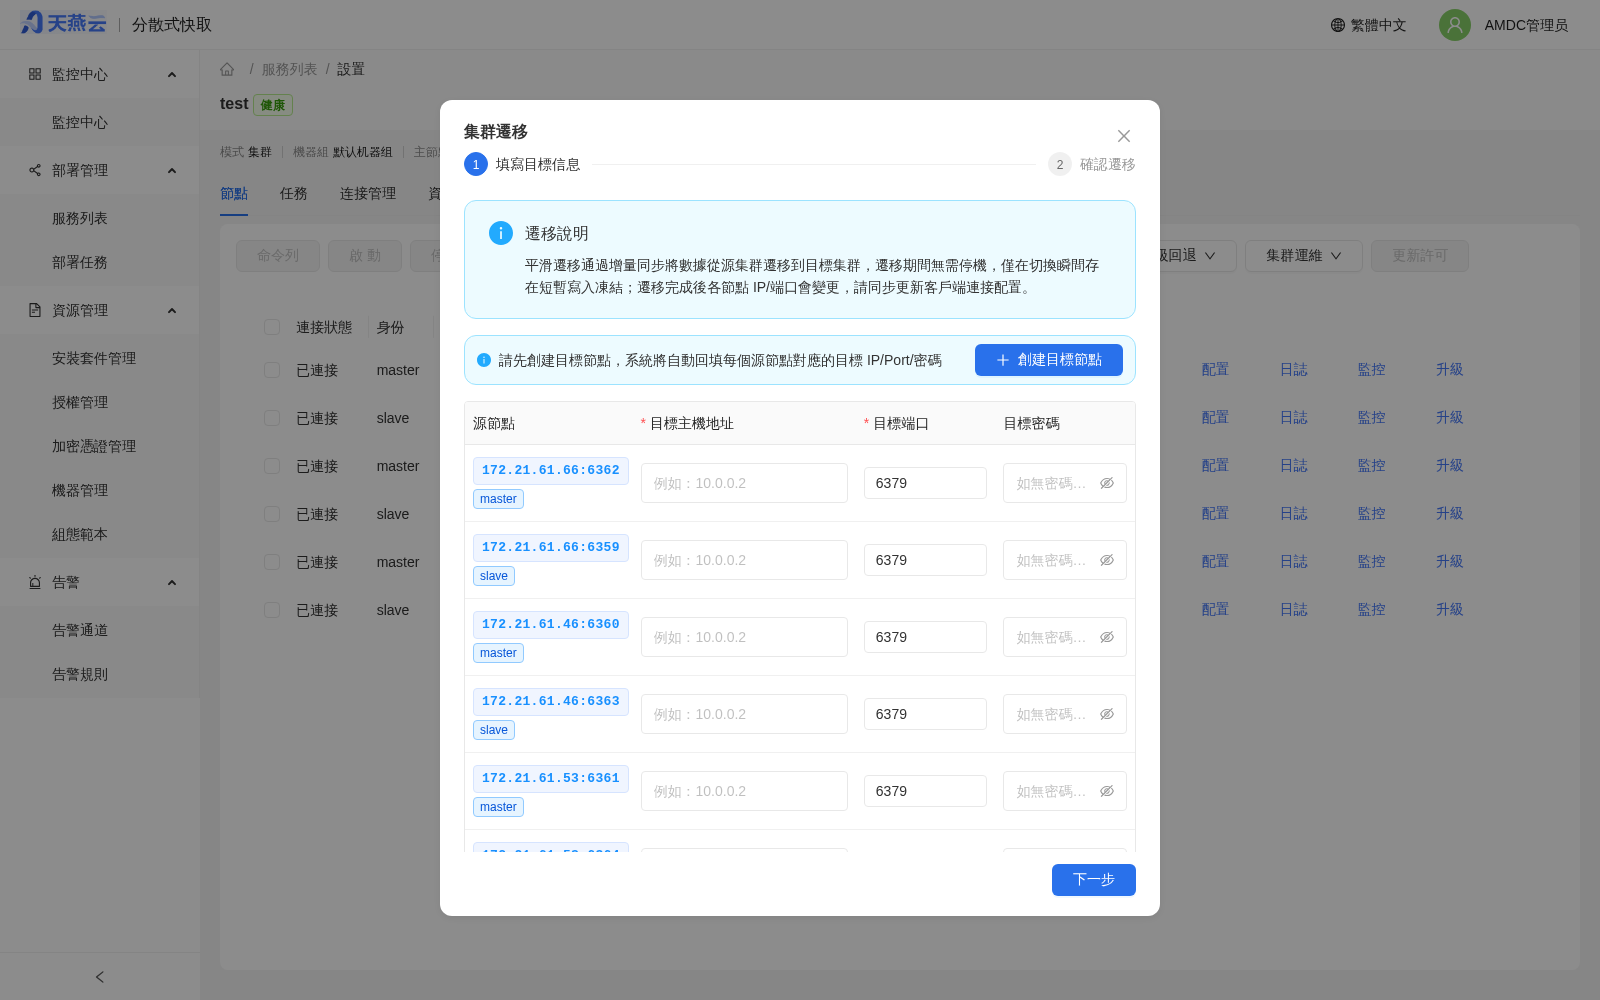
- 進入目標服務詳情,點擊頂部【集群運維】>【平滑遷移】,打開「集群遷移」彈窗。
- 在【填寫目標信息】步驟中,點擊【創建目標節點】,通過自動部署嚮導創建目標節點;創建完成後系統會自動回填目標 IP/Port/密碼。
- 點擊【下一步】進入【確認遷移】,閱讀遷移風險提示:
- 遷移過程中源集群將有短暫寫入凍結(約 30 秒)。
- 遷移完成後業務訪問 IP/端口會發生變更。
- 哨兵模式下哨兵節點不參與遷移,遷移後需檢查哨兵配置。
- 確認信息無誤後,點擊【確認遷移】,系統會自動完成增量同步與切換。
- 切換完成後,及時更新客戶端連接配置。
# 6. 刷新節點
升級或遷移後,若控制台展示的節點信息與實際集群不一致:
- 進入目標服務詳情,點擊頂部【集群運維】>【刷新節點】。
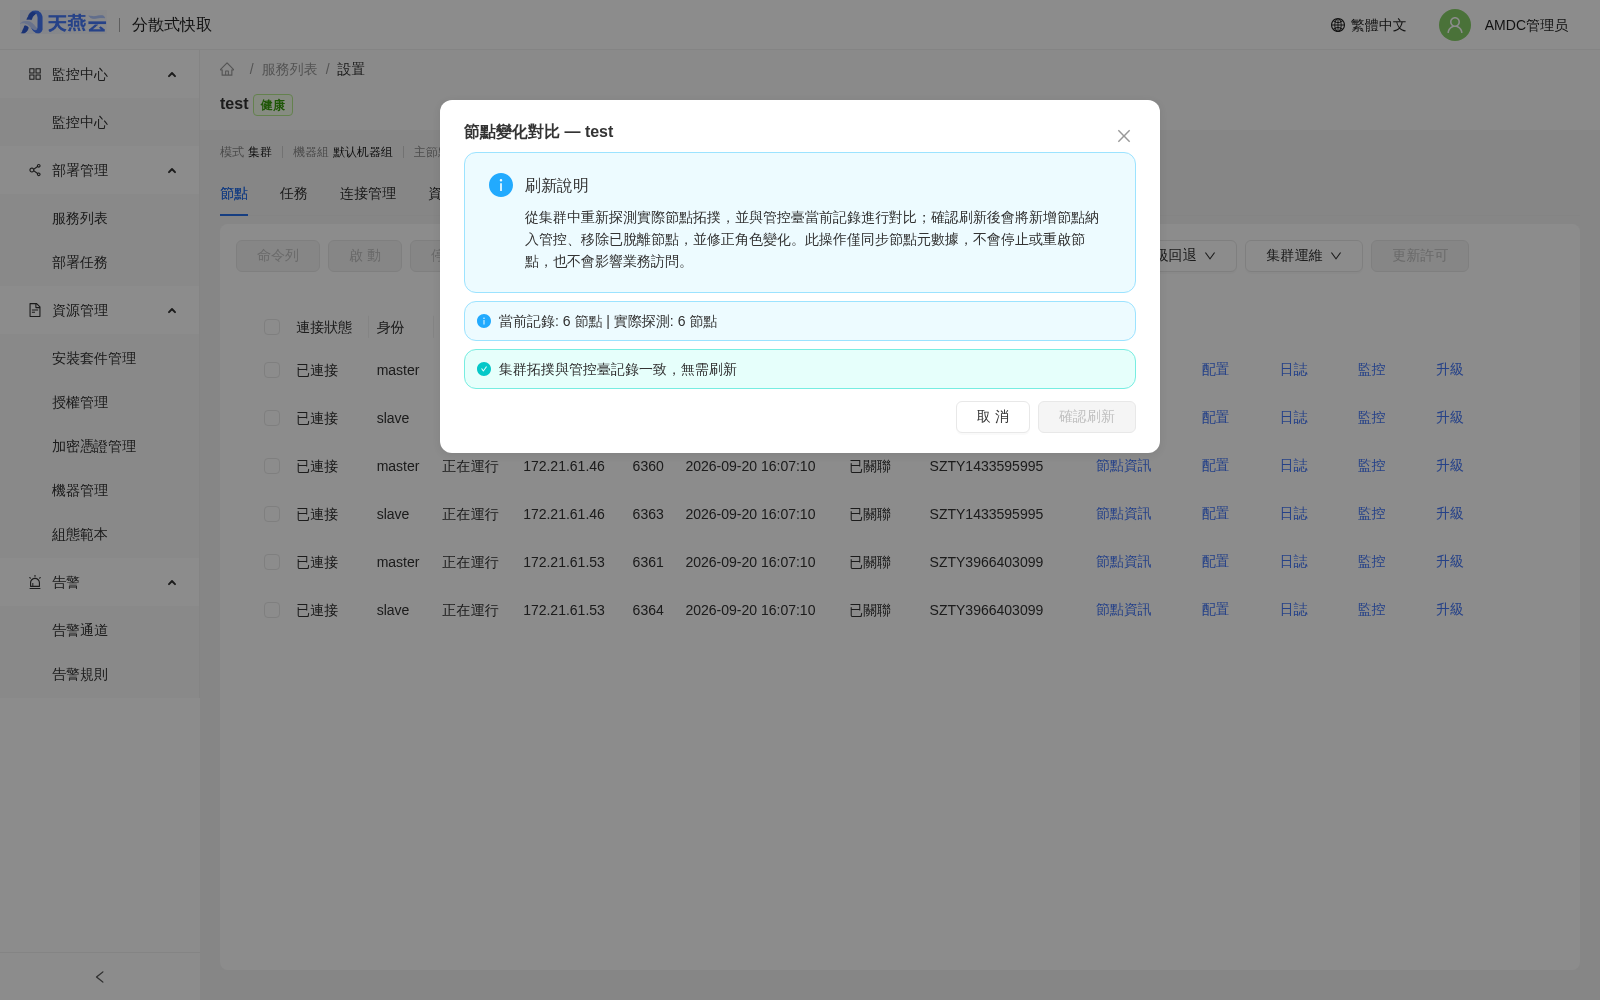
- 在彈窗中查看節點變化對比結果(當前記錄節點數、實際探測節點數、變化說明)。
- 點擊【確認刷新】同步節點元數據。
# 7. 日常運維
- 告警:在【告警】>【告警通道】/【告警規則】中配置通知方式與閾值。
- 日誌切割:進入服務詳情 >【集群運維】>【日誌切割】,配置日誌保留天數和單文件大小限制。
- 備份恢復:進入服務詳情【節點】頁籤,通過【備份/恢復】下拉菜單定期執行數據備份,必要時執行恢復。
- 連接管理:進入服務詳情【連接管理】頁籤,實時查看客戶端連接,可斷開異常連接。
- 數據管理:進入服務詳情【數據管理】頁籤,瀏覽 Key、查看值內容與 TTL、執行查詢類命令。
- 擴容/縮容:進入服務詳情,點擊【擴容】增加節點;選中節點後通過【節點操作】>【移除】減少節點。
# 環境準備與資源管理
在創建或運維 AMDC 服務之前,需要先在【資源管理】中準備好以下資源。
# 機器管理
進入【資源管理】>【機器管理】,機器管理頁面提供新增、編輯、刪除機器的功能入口。自動部署所需要的機器信息將在這裡進行創建。
# 新增機器
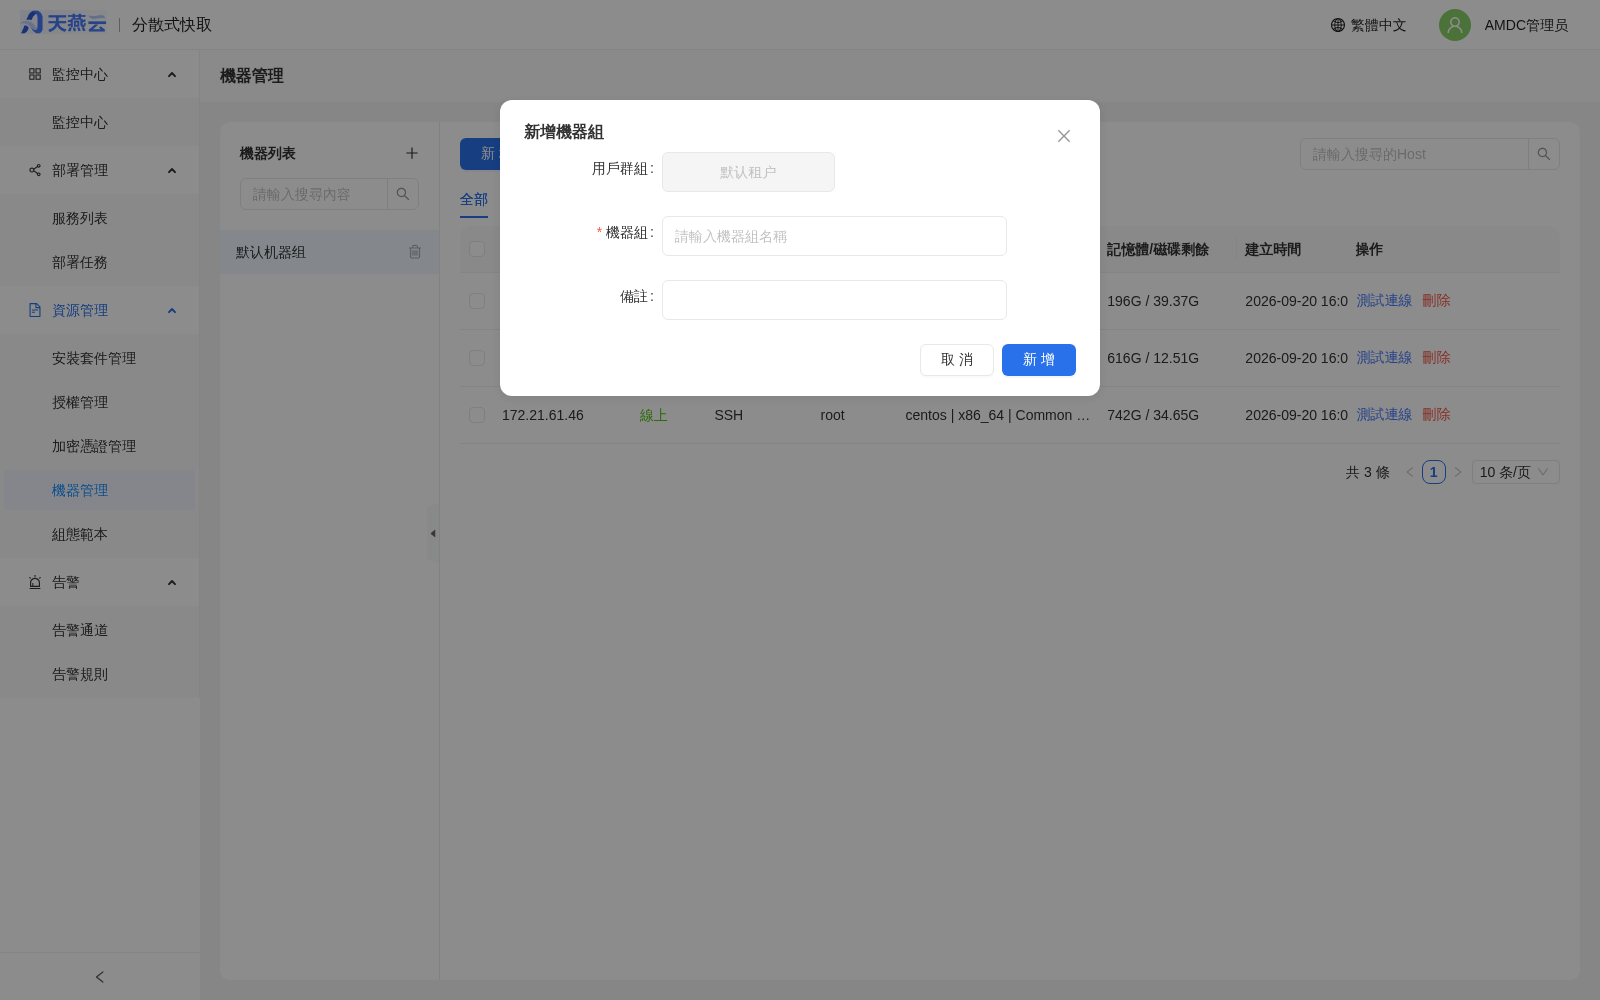
進入【資源管理】>【機器管理】,需要先有機器組才能新增機器,同一個機器組只能添加相同架構芯片的機器。點擊左側機器組旁的【+】按鈕新增機器組;選中機器組後,點擊左上方【添加】按鈕,填寫機器信息。
備註:只能新增連接正常的服務器,因此請確認目標機器連接狀態。
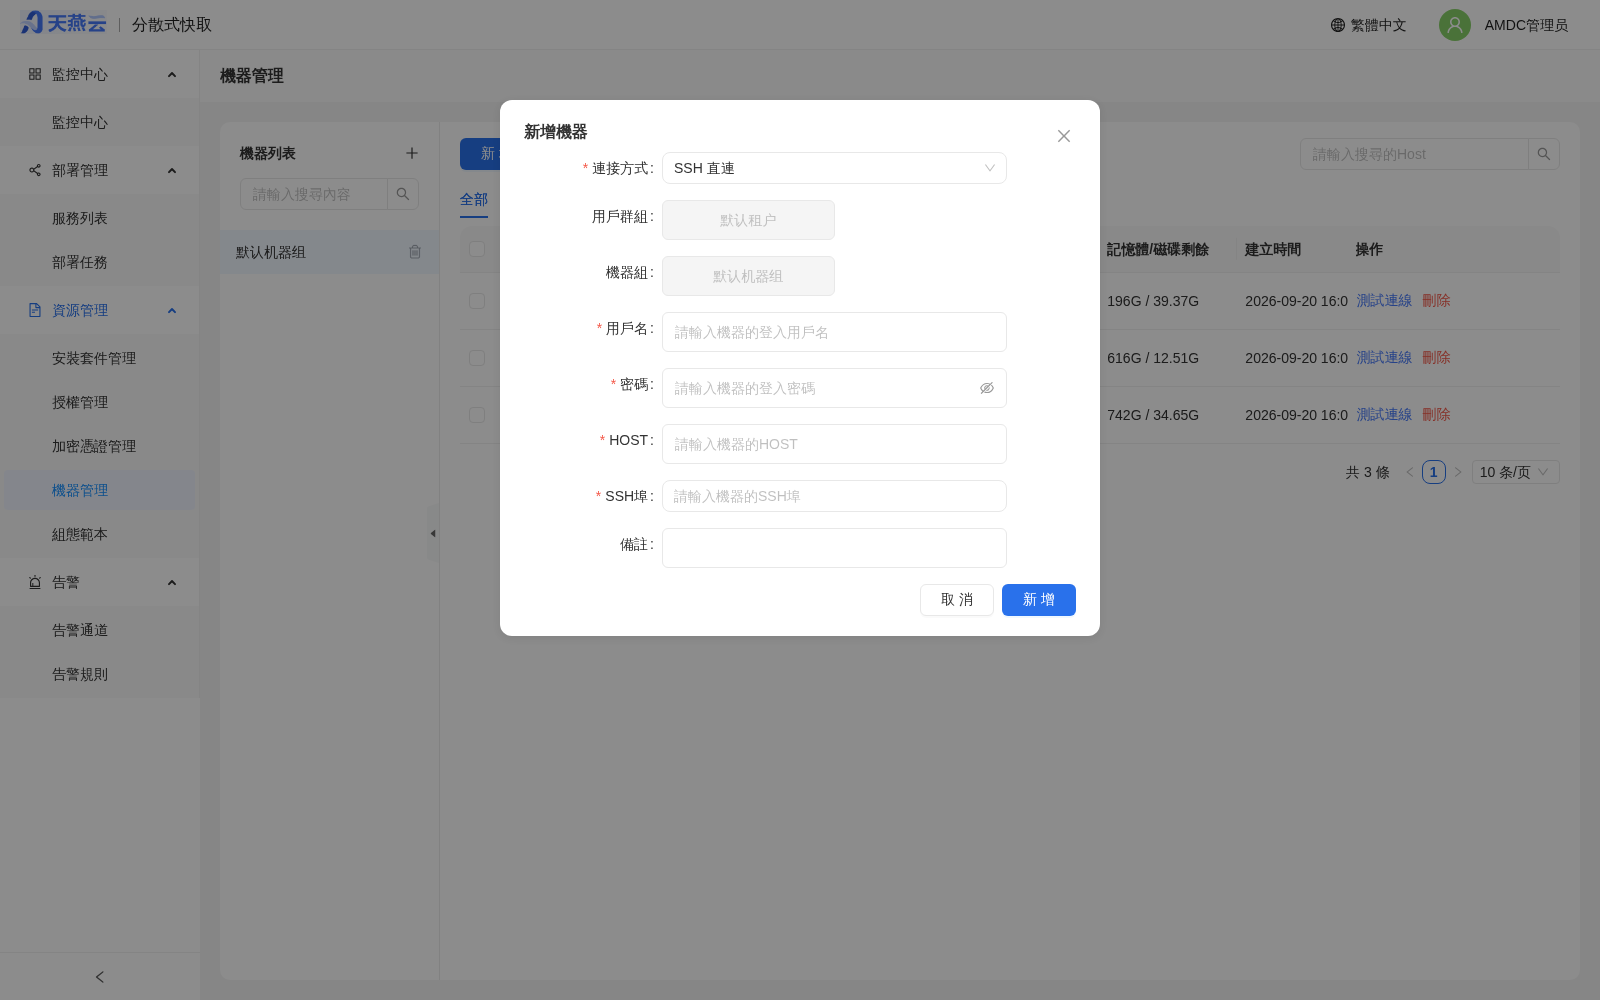
新增機器支持兩種連接方式:
- SSH 直連(默認):保持原有行為,通過 SSH 管理目標主機。
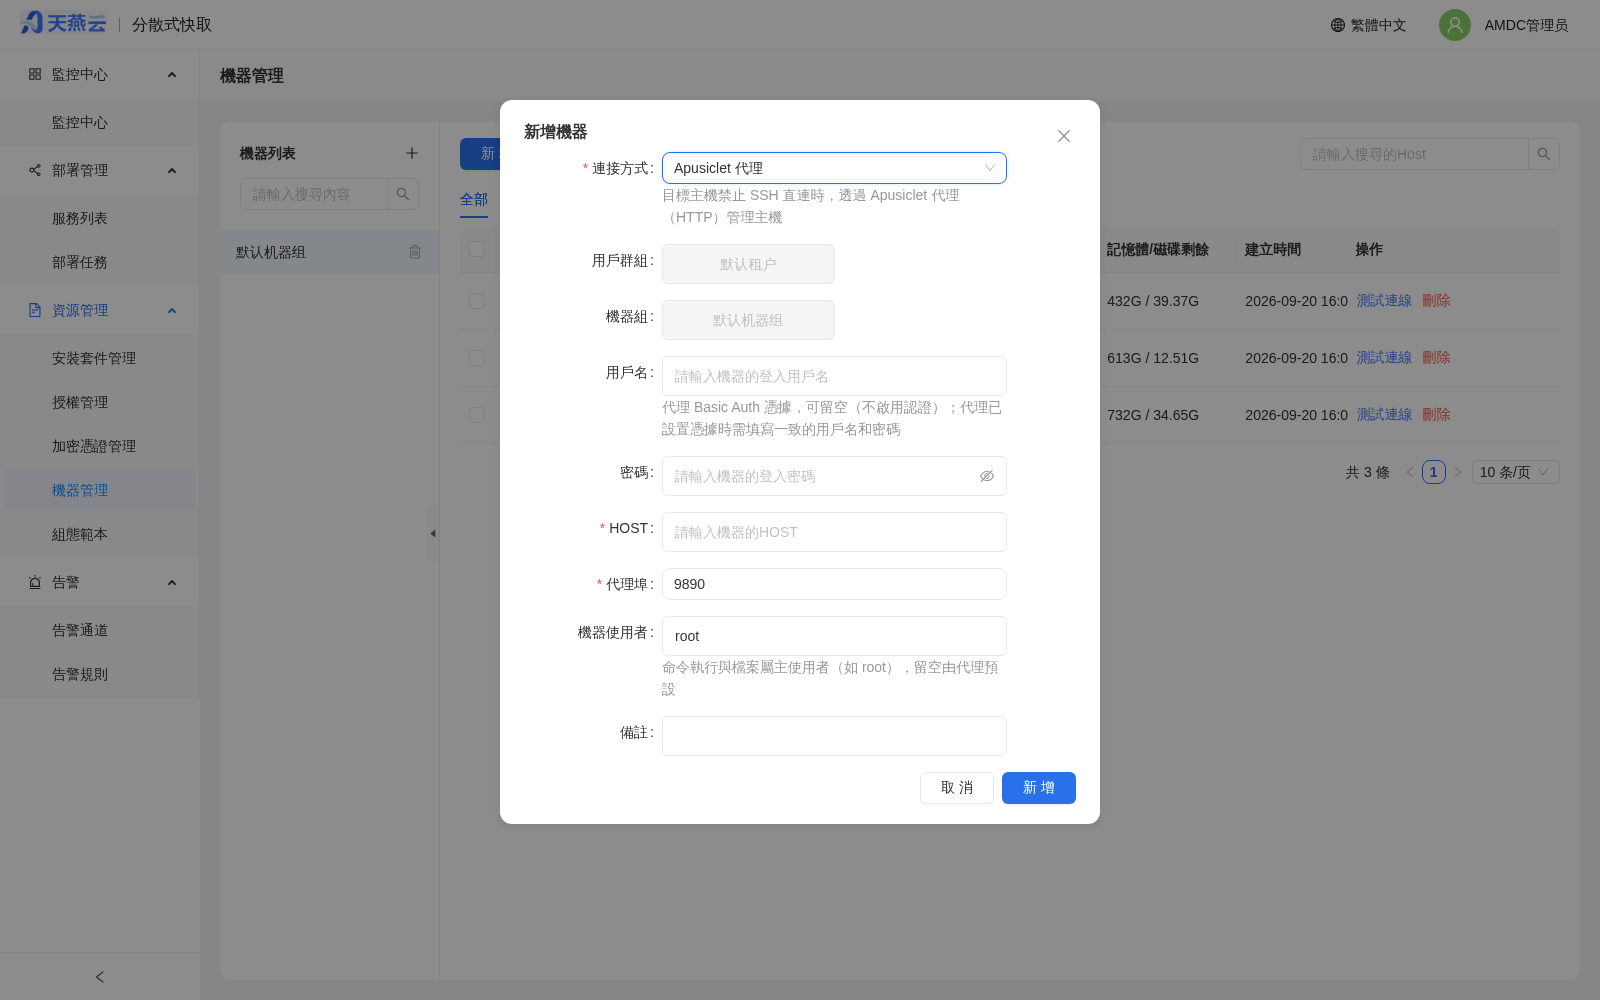
- Apusiclet 代理:目標主機禁止外部 SSH 直連時(如金融、政務等網絡管控嚴格的環境),通過目標主機上預先部署的 Apusiclet 服務(HTTP)管理主機,可實現與 SSH 直連一致的命令執行、文件上傳下發、集群部署、實例啟停與日誌採集能力。
SSH 直連方式參數:
| 參數名 | 含義 |
|---|---|
| 用戶名 | 登錄遠程機器的用戶名,如:root |
| 密碼 | 登錄遠程機器的密碼 |
| SSH端口 | 登錄遠程機器的端口,如:22 |
| HOST | 遠程機器的地址,如:192.168.x.x(示例IP,請替換為實際IP) |
| 備註 | 可以為空 |
Apusiclet 代理方式參數:
| 參數名 | 含義 |
|---|---|
| 用戶名 | 代理 Basic Auth 憑據,可留空(不啟用認證);代理已設置憑據時需填寫一致的用戶名 |
| 密碼 | 代理 Basic Auth 憑據密碼,加密存儲、頁面不回顯明文 |
| HOST | 遠程機器的地址 |
| 代理端口 | 目標主機上 Apusiclet 服務的監聽端口,默認 9890 |
| 機器用戶 | 命令執行與文件屬主用戶(如 root),留空由代理默認 |
| 備註 | 可以為空 |
說明:
- 使用 Apusiclet 代理前,需先在目標主機部署並啟動 Apusiclet 服務,且管控台到 Apusiclet 服務端口的網絡可達;Apusiclet 版本需與管控台版本配套。
- 機器列表中可通過【測試連接】驗證機器連通性與認證信息;Apusiclet 通道斷開(心跳連續超時)時機器狀態置為離線,依賴該通道的操作會被阻斷並給出提示。
- 同一台主機不允許以兩種接入方式重複註冊;已註冊機器支持修改接入方式,修改前需通過連接測試。
# 刪除機器
點擊【資源管理】>【機器管理】進入機器管理頁面,勾選需要刪除的機器,點擊機器列表右側【刪除】按鈕,即可刪除當前行機器,支持批量刪除。
# 編輯機器
點擊【資源管理】>【機器管理】進入機器管理頁面,勾選需要編輯的機器,點擊機器列表右側【編輯】按鈕,即可編輯當前行機器信息。
# 資源管理
資源管理用於存放 AMDC 的安裝包以及 License 文件,上傳的文件會經過管控的初步校驗以確定其可用性,並在自動部署中選擇使用。
說明:當前 AMDC 管理員菜單中,安裝包、License、機器、配置模板統一放在【資源管理】下。版本管理在當前菜單中未直接展示,若入口有變更請以實際菜單為準。
# 安裝包管理
進入【資源管理】>【安裝包管理】,用於上傳自動部署使用的安裝包。
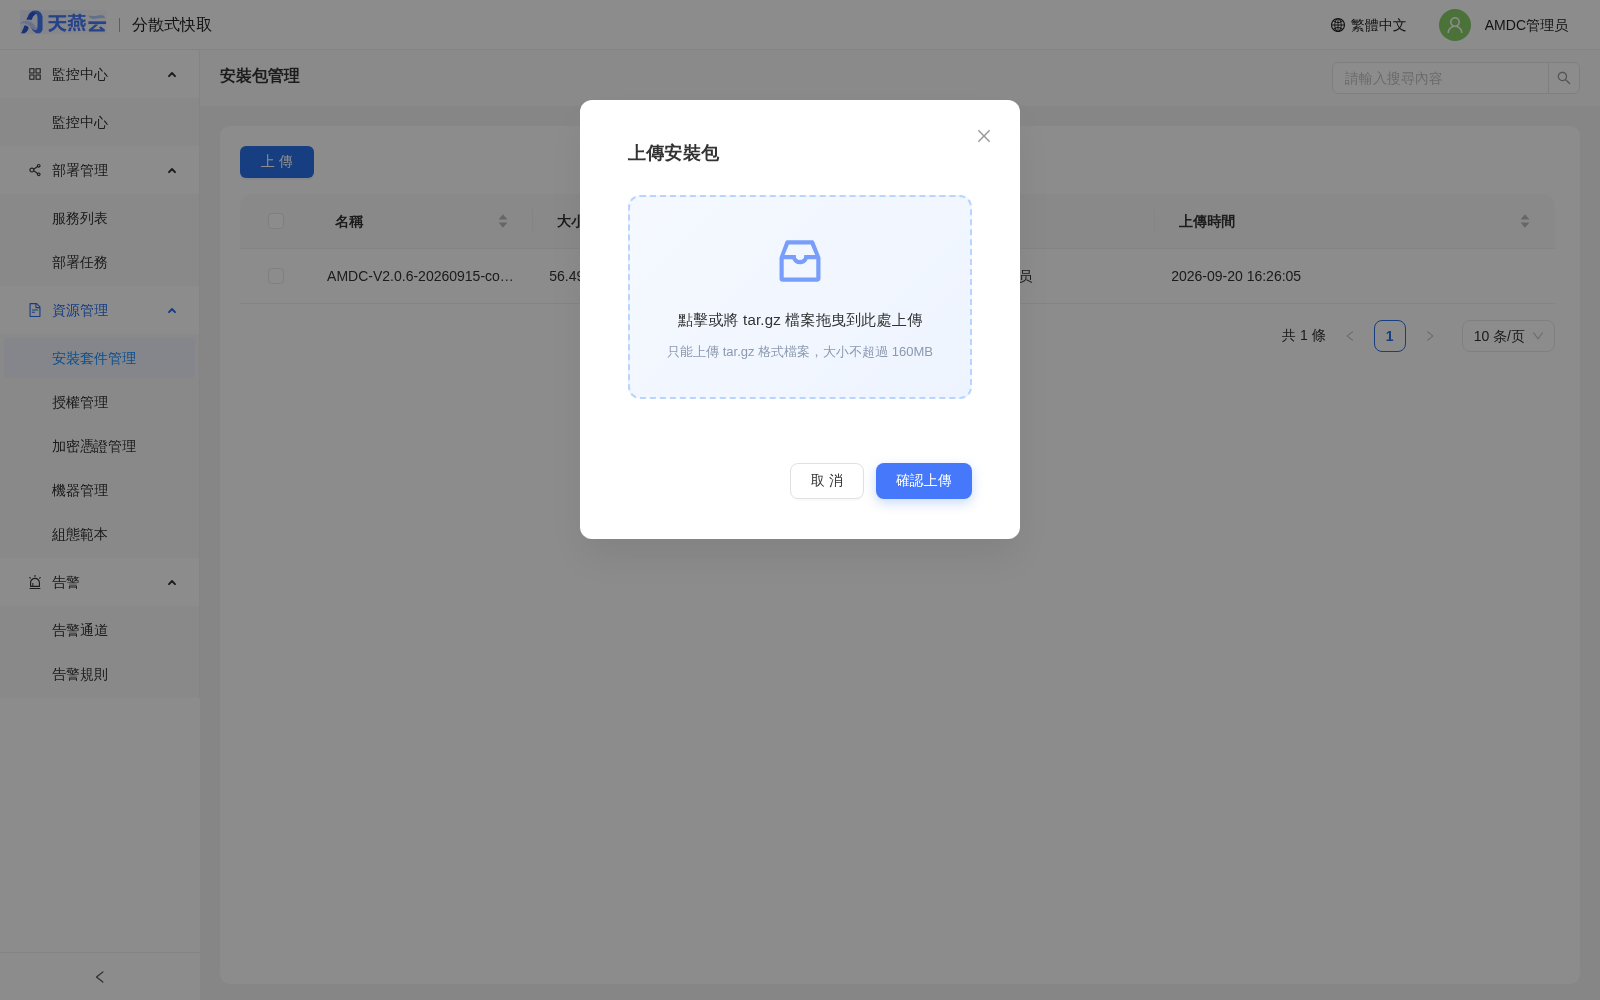
上傳安裝包
點擊【上傳】按鈕,打開上傳安裝包的彈窗,點擊【選擇文件】來選擇需要上傳的安裝包,再點擊確定即可。
每次只能上傳一個安裝包,可以指定安裝包類型(c 或者 go)。
刪除安裝包
選中需要刪除的安裝包,點擊左上角【刪除】按鈕即可,支持同時刪除多個。
# License 管理
進入【資源管理】>【證書管理】,用於上傳自動部署使用的 License,上傳後 License 會被解析,無效的 License 將無法保存在管控台。
上傳 License
點擊【上傳】按鈕,打開上傳 License 的彈窗,點擊【選擇文件】來選擇需要上傳的 License 文件,再點擊確定即可,可同時上傳多個。
刪除 License
選中需要刪除的 License,點擊左上角【刪除】按鈕即可,支持同時刪除多個。
# 生成授權中心文件
在 License 管理頁面,點擊【生成授權中心文件】按鈕,可生成 acls.properties 授權中心配置文件,用於集群的 ACL 授權場景。
# 加密證書管理
進入【資源管理】>【加密證書管理】,用於管理 TLS 加密傳輸所需的 SSL/TLS 證書,支持證書的上傳、生成、列表查看、下載、編輯與刪除。證書數據按租戶隔離;私鑰加密存儲,頁面不回顯私鑰內容,不提供私鑰導出。
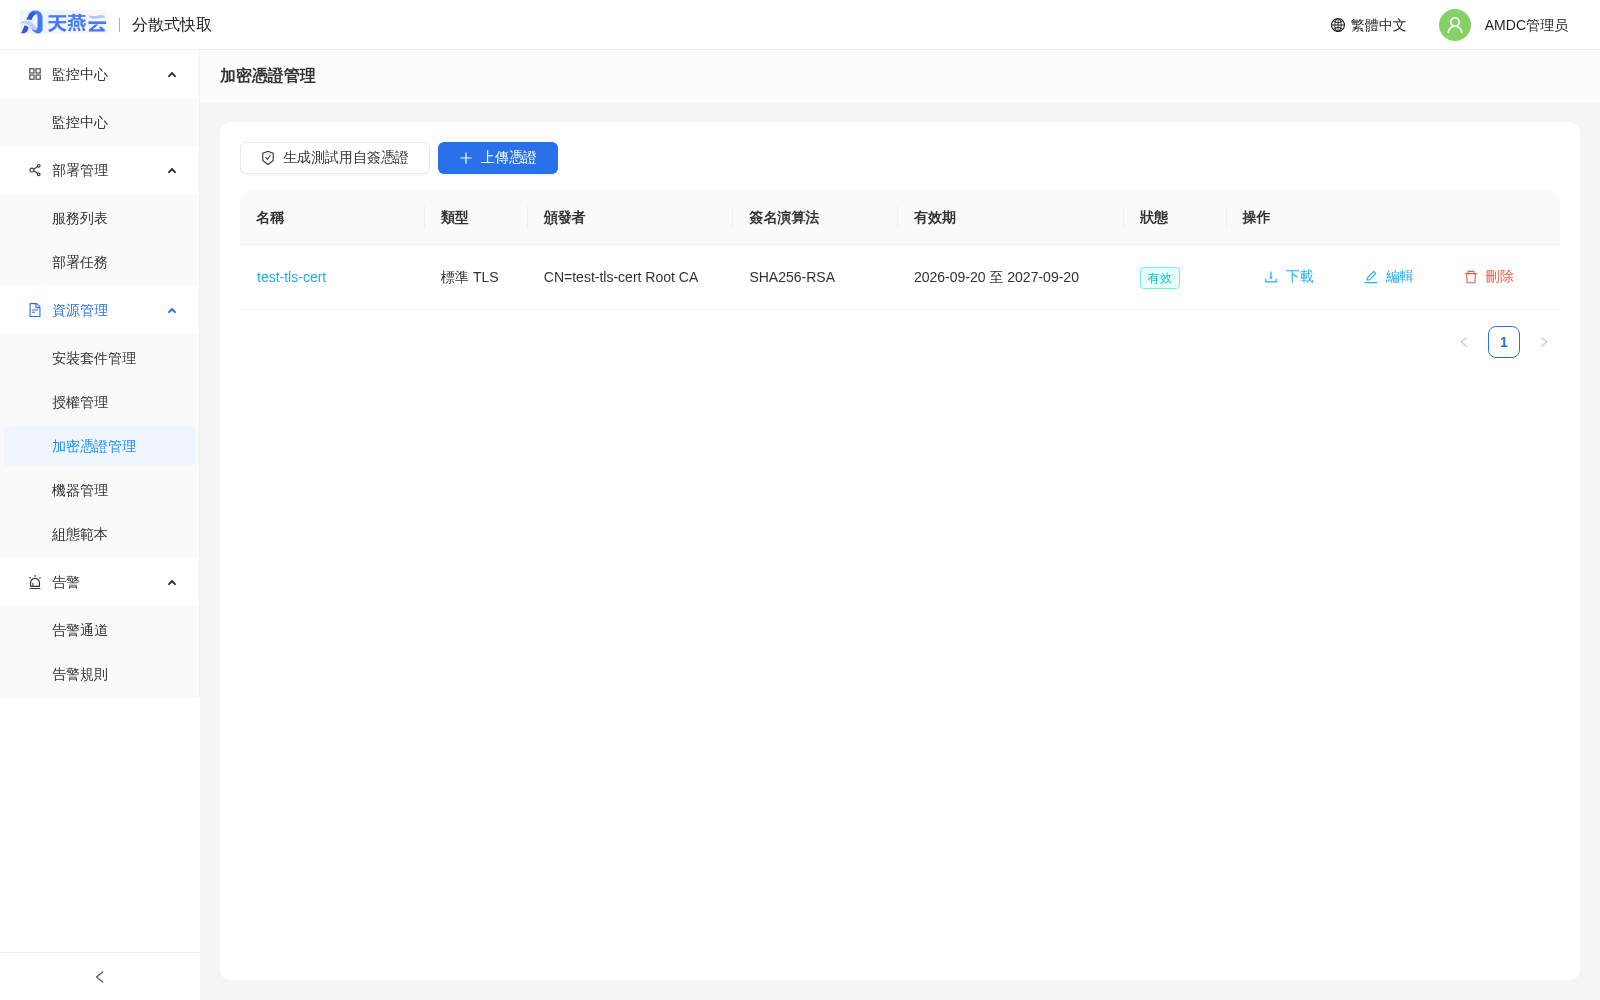
生成測試的自簽證書
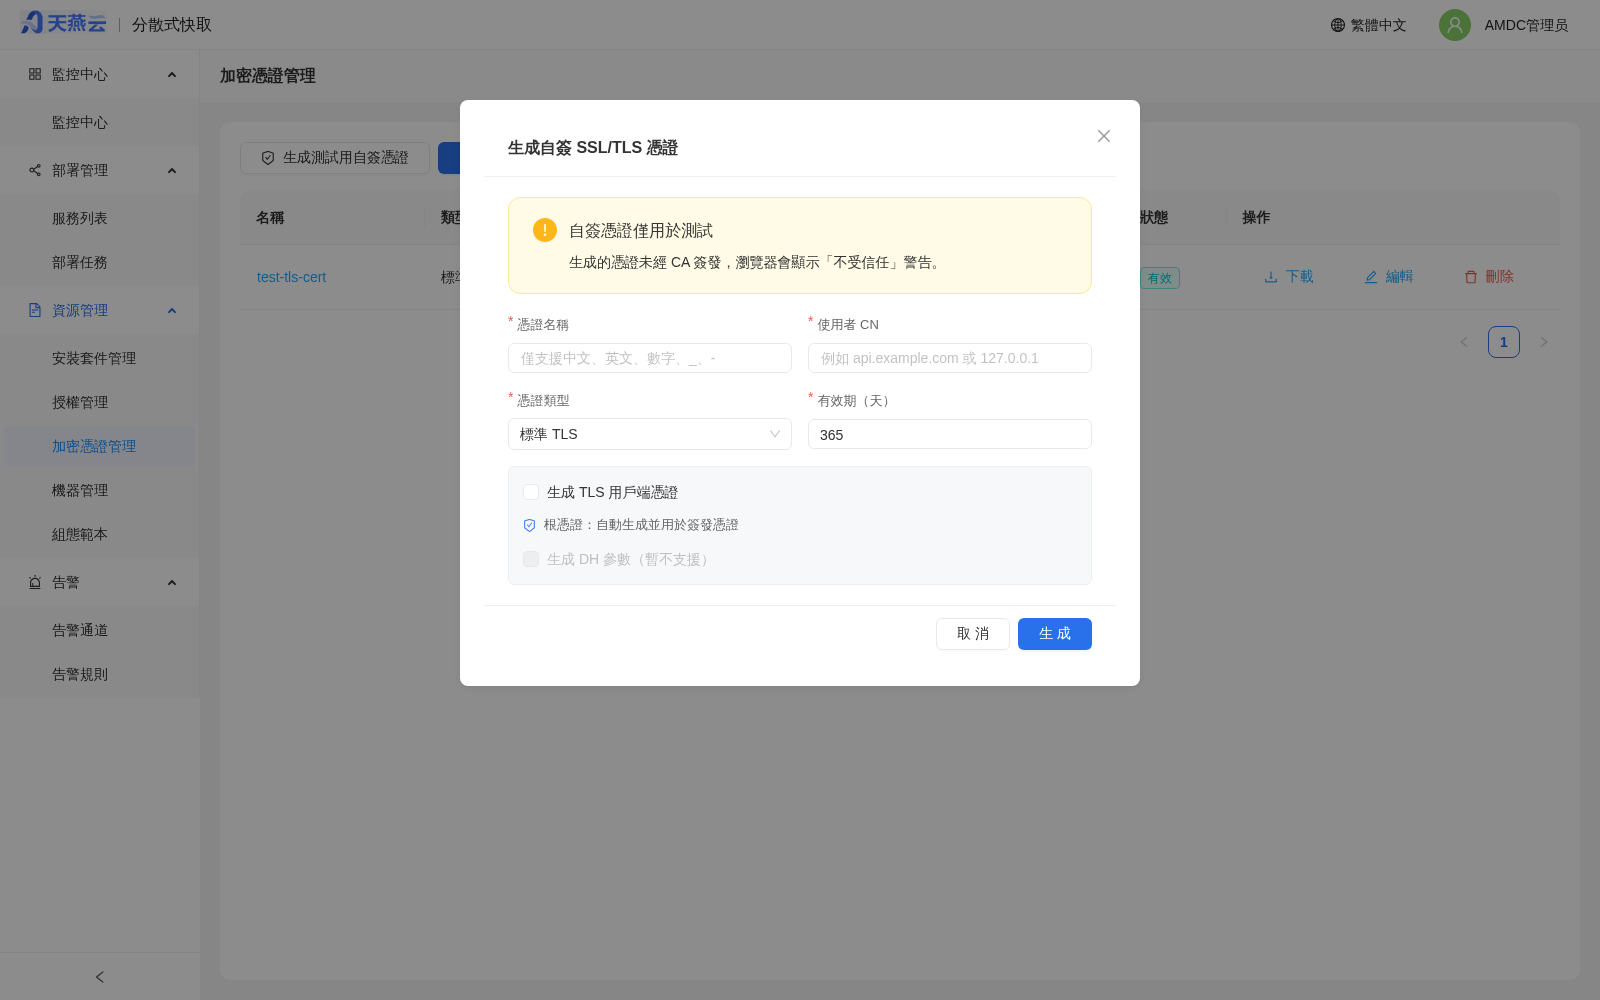
點擊【生成測試的自簽證書】按鈕,填寫證書名稱、使用者 CN、證書類型(標準 TLS)、有效期(天),可選擇是否生成 TLS 客戶端證書;系統會自動生成 CA 證書並用於簽發。
注意:自簽證書僅用於測試。生成的證書未經 CA 簽發,瀏覽器會顯示「不受信任」警告。
上傳證書
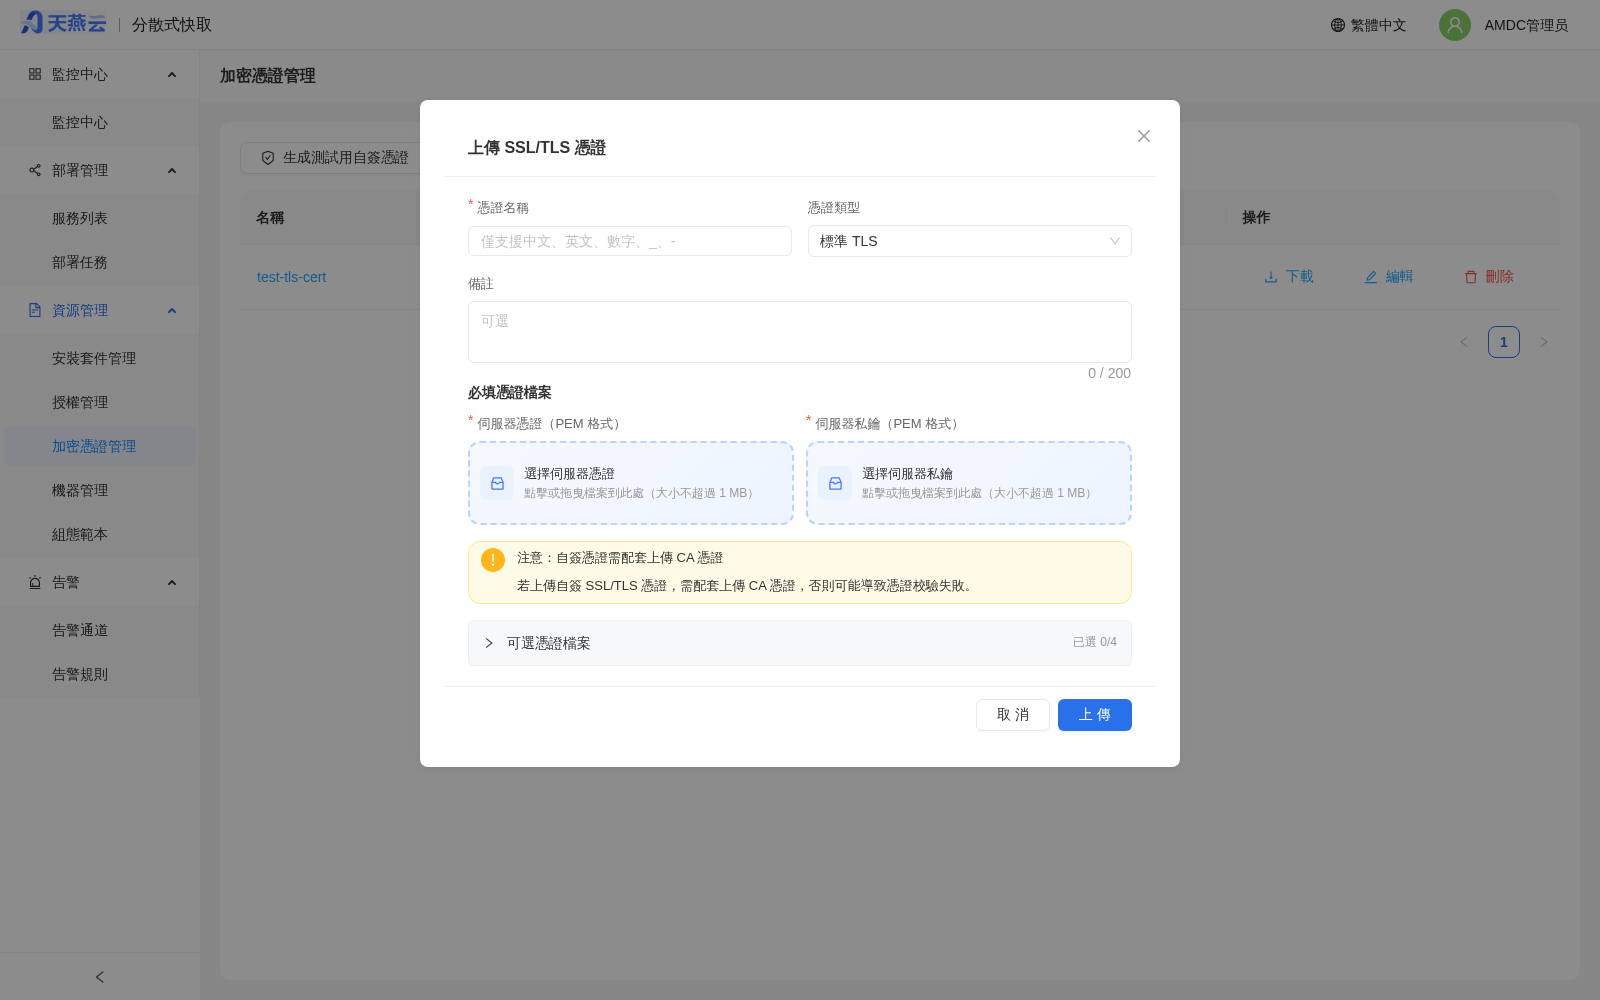
點擊【上傳證書】按鈕,填寫證書名稱(僅支持中文、英文、數字、
_、-)、選擇證書類型,並上傳 PEM 格式的證書文件(單個文件不超過 1MB):- 標準 TLS:需上傳服務端證書與服務端私鑰;
- 國密 TLS:需上傳簽名證書、簽名私鑰、加密證書、加密私鑰(四件套)。
上傳時服務端會校驗證書格式(PEM)、證書與私鑰匹配性及證書有效期,校驗失敗拒絕保存並提示具體原因。若上傳自簽 SSL/TLS 證書,需配套上傳 CA 證書,否則可能導致證書校驗失敗。上傳成功後列表展示名稱、類型、頒發者、簽名算法、有效期與狀態;證書有效期不足 30 天時,證書列表和部署選擇界面會給出臨期提示;已過期證書禁止用於新部署。
刪除證書
點擊目標行右側【刪除】按鈕即可。證書正被集群使用時禁止刪除;證書上傳與刪除均會記錄操作日誌。
# 版本管理
版本管理用於查看和管理已部署 AMDC 實例的版本歷史,支持對實例進行版本回退操作。當前菜單入口請以實際部署環境為準。
# 配置模板
點擊【資源管理】>【配置模板】進入配置模板頁面,在該頁面中可以定義緩存核心、哨兵的配置模板,並在【自動部署】中使用該模板。
注意:與 IP、端口等非公共參數將不會在配置模板中生效,以保證自動部署的正常工作。
# 核心操作流程
本節按實際運維任務組織,介紹如何在控制台完成服務的全生命週期操作。
# 自動部署新服務
AMDC 管理員路徑:【部署管理】>【自動部署】
進入【自動部署】頁面後,按 4 步嚮導填寫部署信息:
- 基礎配置:服務名稱、部署模式、安裝包、安裝目錄、AMDC 密碼、sudo、開機自啟等。
- 拓撲配置:選擇自動/手動拓撲,配置節點數量、端口範圍、機器和 License 授權。
- 配置模板:選擇緩存核心配置模板(哨兵模式還需選擇哨兵配置模板)。
- 確認部署:確認信息後保存任務或直接執行。
填寫完成後,可點擊【保存任務】僅保存到【部署管理】>【部署任務】,或點擊【執行任務】立即開始部署。部署進度和狀態在【部署管理】>【部署任務】中查看。
前提條件:
- 已在【資源管理】>【機器管理】中添加目標服務器,且 SSH 連接正常。
- 已上傳安裝包(【資源管理】>【安裝包管理】)。
- 已上傳 License(【資源管理】>【證書管理】)。
- 目標服務器具備
tar、ss命令。
基礎配置參數:
| 參數名 | 含義 |
|---|---|
| 服務名稱 | 服務唯一標識,僅支持英文、數字、下劃線、中劃線,不超過 24 個字符 |
| 部署模式 | 單機 / 主從 / 哨兵 / 集群 / 預生成節點 |
| 安裝包 | 選擇已上傳的 AMDC 安裝包版本 |
| 安裝目錄 | 服務安裝的根目錄(seat),如 /data/redis;節點實際位於 {seat}/{port} |
| 加密模式 | 關閉(默認,TCP 明文)/ 標準 TLS / 國密 TLS;開啟時需選擇已上傳的、與加密模式類型一致的 TLS 證書 |
| AMDC 密碼 | 緩存核心管理密碼,點擊設置按鈕可配置複雜度規則 |
| sudo | 是否使用 sudo 權限執行安裝命令 |
| 開機自啟 | 服務是否隨系統啟動自動運行 |
可以通過開機自啟選項,實現部署完成之後服務的開機自啟動
密碼後面的設置進入密碼格式要求設置界面,進行密碼複雜度和長度的設置
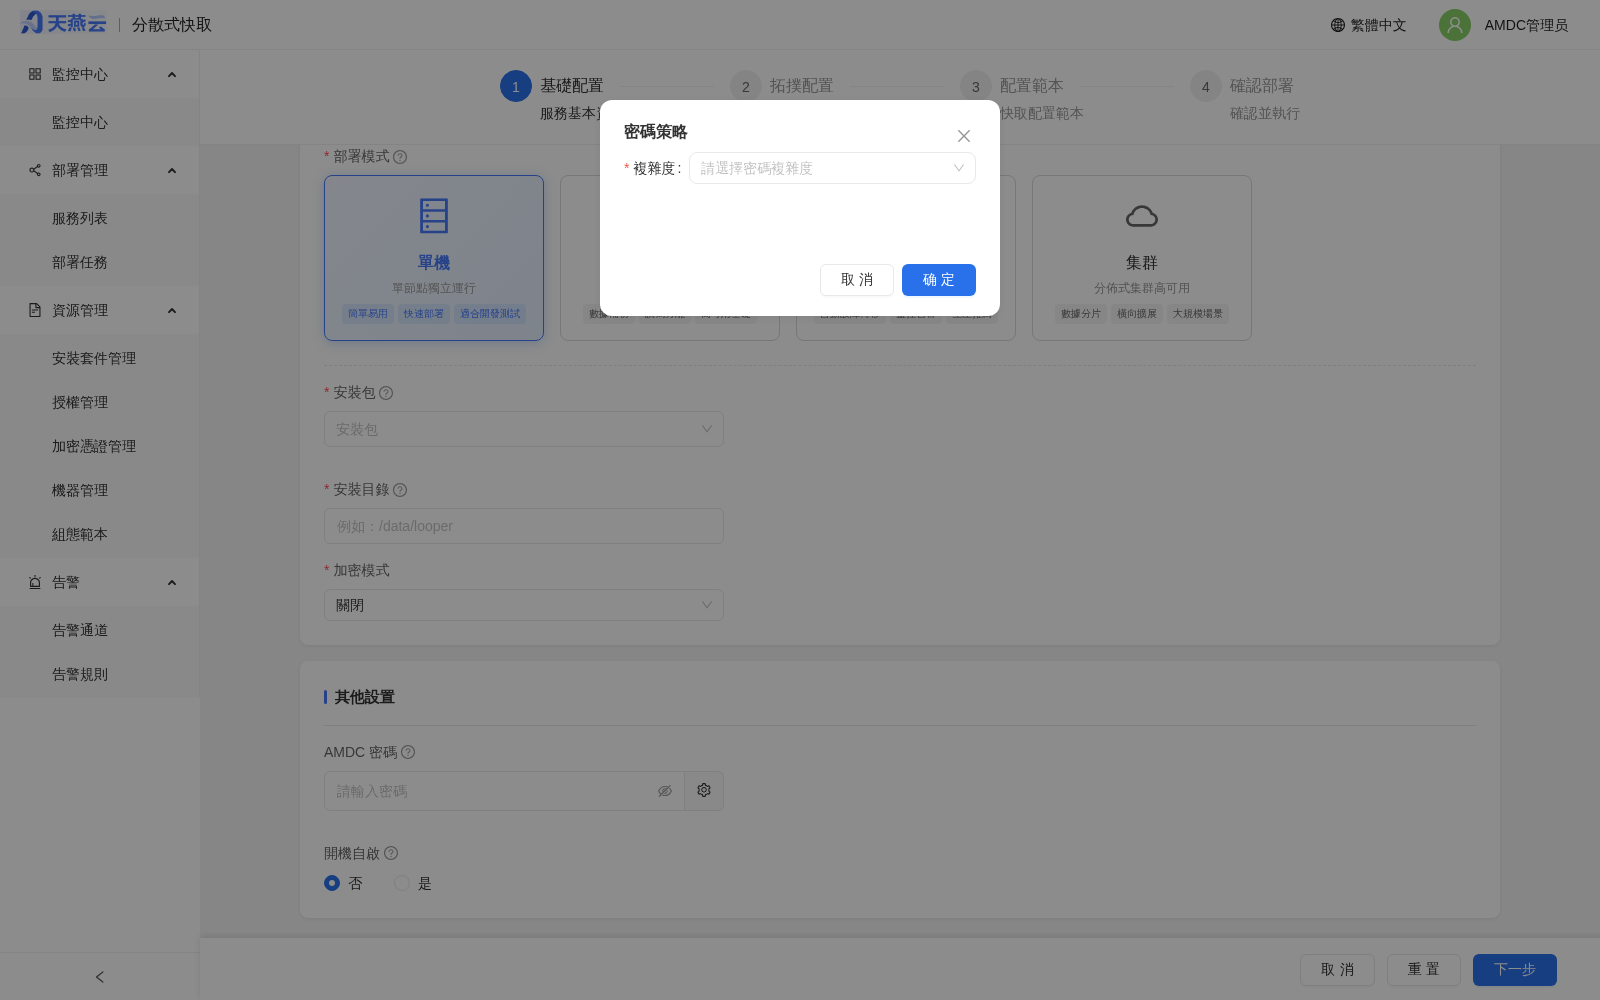
拓撲配置參數:
| 參數名 | 含義 |
|---|---|
| 拓撲模式 | 自動:系統自動分配端口和角色;手動:逐節點配置機器、端口、角色和授權 |
| 可用端口範圍 | 自動分配節點服務端口的起止端口,默認 6359–65535 |
| 主節點數 | 主節點數量,集群模式至少需要 3 個 |
| 從節點數 | 每個主節點對應的從節點數 |
| 哨兵節點數 | 哨兵模式專用,建議 3 個以上保證高可用 |
| 機器與授權 | 選擇部署機器,並為機器(非哨兵節點)選擇 License 授權;所有機器需在同一機器組下 |
# 自動部署單機模式
控制台自動部署前請確保目標服務器連接正常,目標服務器已添加至機器列表中(參考機器管理),目標服務器具備 tar 命令、ss 命令。
操作步驟:
- 在基礎配置中選擇【單機】模式,主節點默認為 1、從節點默認為 0。
- 在拓撲配置中選擇機器並分配 License。
- 確認部署信息後點擊【安裝】按鈕,進行一鍵部署。
驗證自動部署結果:點擊【部署管理】>【服務列表】菜單,查看集群是否生成,並且狀態為健康。可以使用【命令行】做進一步的驗證。
# 自動部署主從模式
控制台自動部署主從模式前請確保目標服務器連接正常,目標服務器已添加至機器列表中(參考機器管理)。
操作步驟:
- 在基礎配置中選擇【主從】模式,根據頁面內容選擇 AMDC 核心安裝包和 License。
- 在拓撲配置中選擇機器、配置主從節點數量並分配 License。
- 點擊【安裝】即可自動實現主從部署。
# 自動部署哨兵模式
控制台自動部署哨兵模式前請確保目標服務器連接正常,目標服務器已添加至機器列表中(參考機器管理)。
操作步驟:
- 在基礎配置中選擇【哨兵】模式。
- 在拓撲配置中選擇機器、配置主從節點與哨兵節點數量並分配 License。
- 在配置模板步驟中選擇哨兵配置模板。
- 點擊【安裝】即可自動實現哨兵部署。
# 自動部署預生成節點模式
預生成節點用於平滑遷移等場景:提前部署好集群節點但不加入集群(不執行 CLUSTER MEET),供遷移時直接切換使用。
操作步驟:
- 在基礎配置中選擇【預生成節點】模式。
- 按集群模式配置節點數量、機器和授權。
- 執行部署後,節點處於待用狀態,後續可在【平滑遷移】中選擇使用。
# 導入已有集群或單機
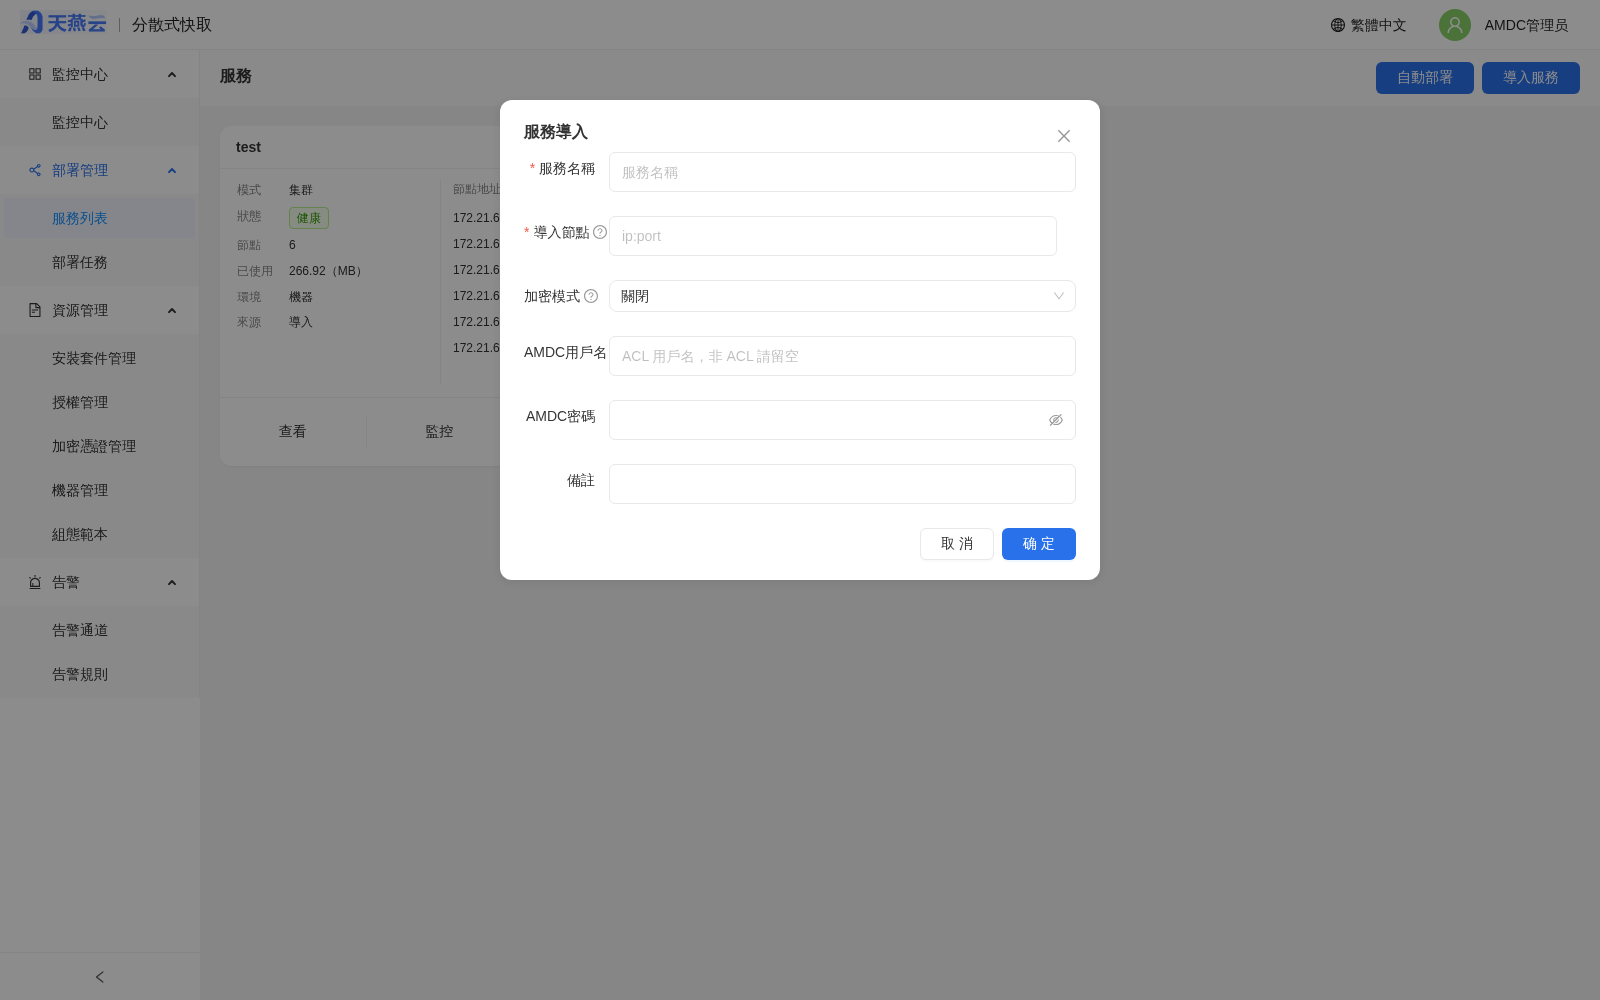
對於不在控制台部署的AMDC緩存核心,可以導入控制台實現在控制台進行監控、修改、執行命令等操作。進入服務列表點擊【+】導入按鈕,根據頁面提示添加監控的集群/單機實例信息。
| 參數名 | 含義 |
|---|---|
| 集群名稱 | 自定義集群名稱 |
| AMDC密碼 | AMDC緩存核心的密碼 |
| AMDC Node | AMDC緩存核心的IP:端口 |
# 擴容節點
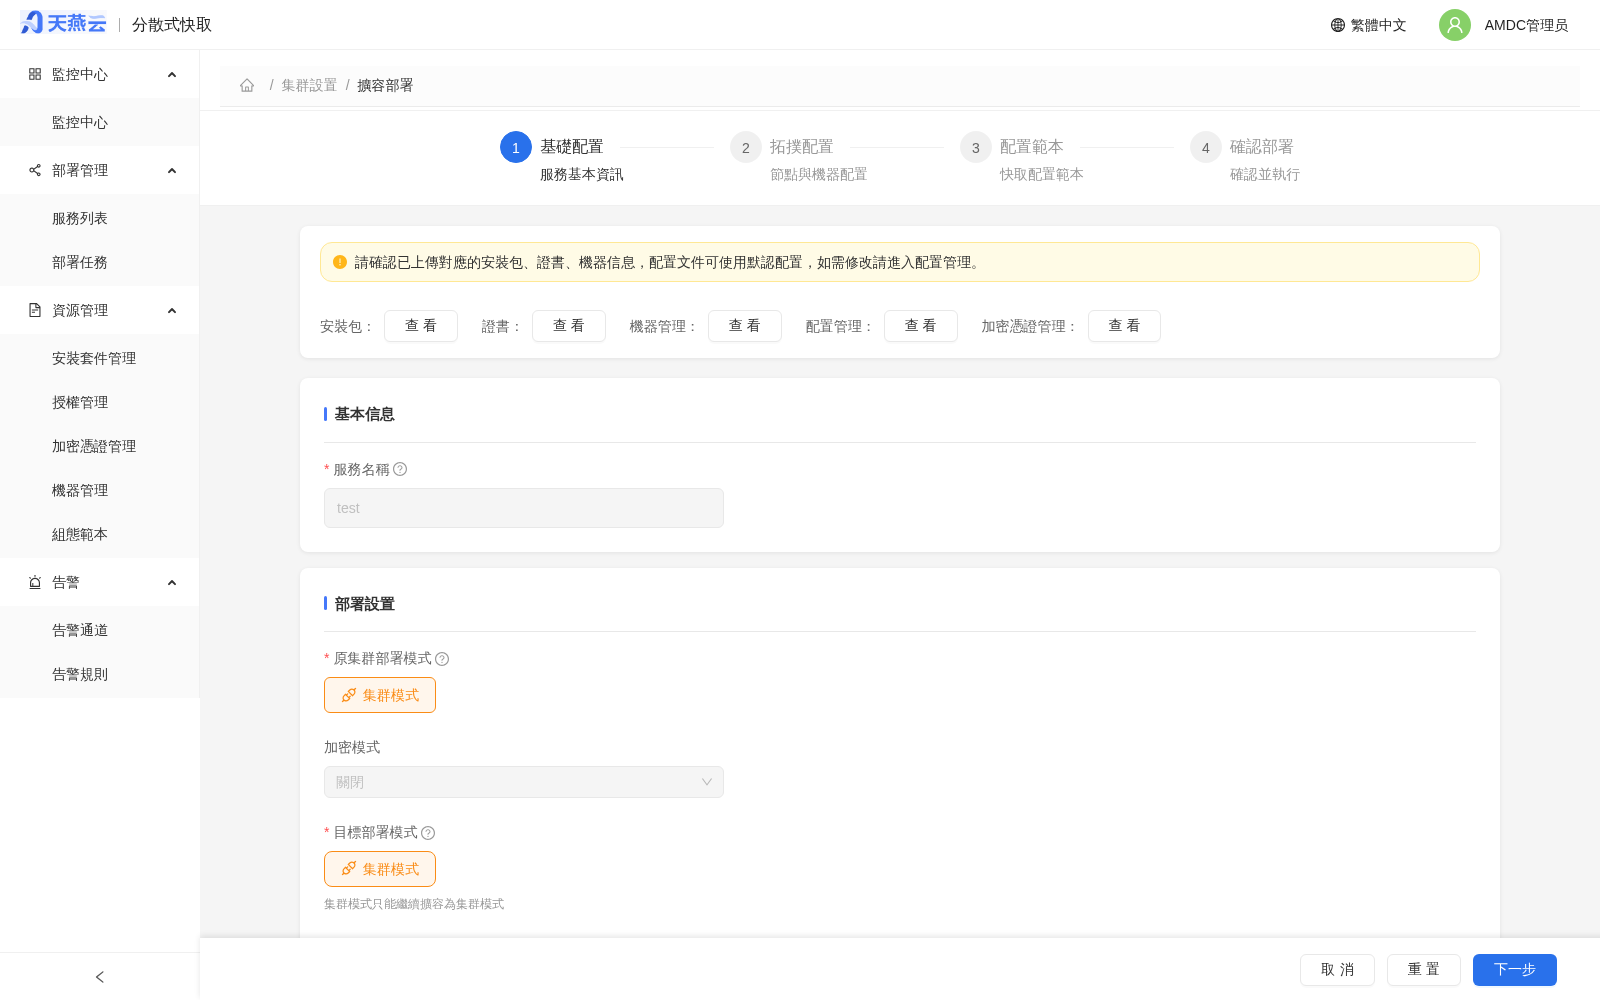
點擊【擴容】按鈕,跳轉至自動擴容頁面,實現擴充主從模式的從節點,或者擴展集群模式的節點。
擴容時繼承原集群服務名稱,不可修改;目標部署模式根據原模式限制可選範圍:
- 單機 → 可擴容為主從或哨兵
- 主從 → 可擴容為主從或哨兵
- 哨兵 → 只能擴容為哨兵
- 集群 → 只能擴容為集群
擴容嚮導與自動部署一致,包含基礎配置、拓撲配置、配置模板、確認部署 4 個步驟。拓撲配置中會預填充原集群信息,按需調整節點數量、機器和授權後執行即可。
# 移除節點(縮容)
進入服務詳情 >【設置】,選中需要操作的節點,點擊【節點操作】下拉菜單:
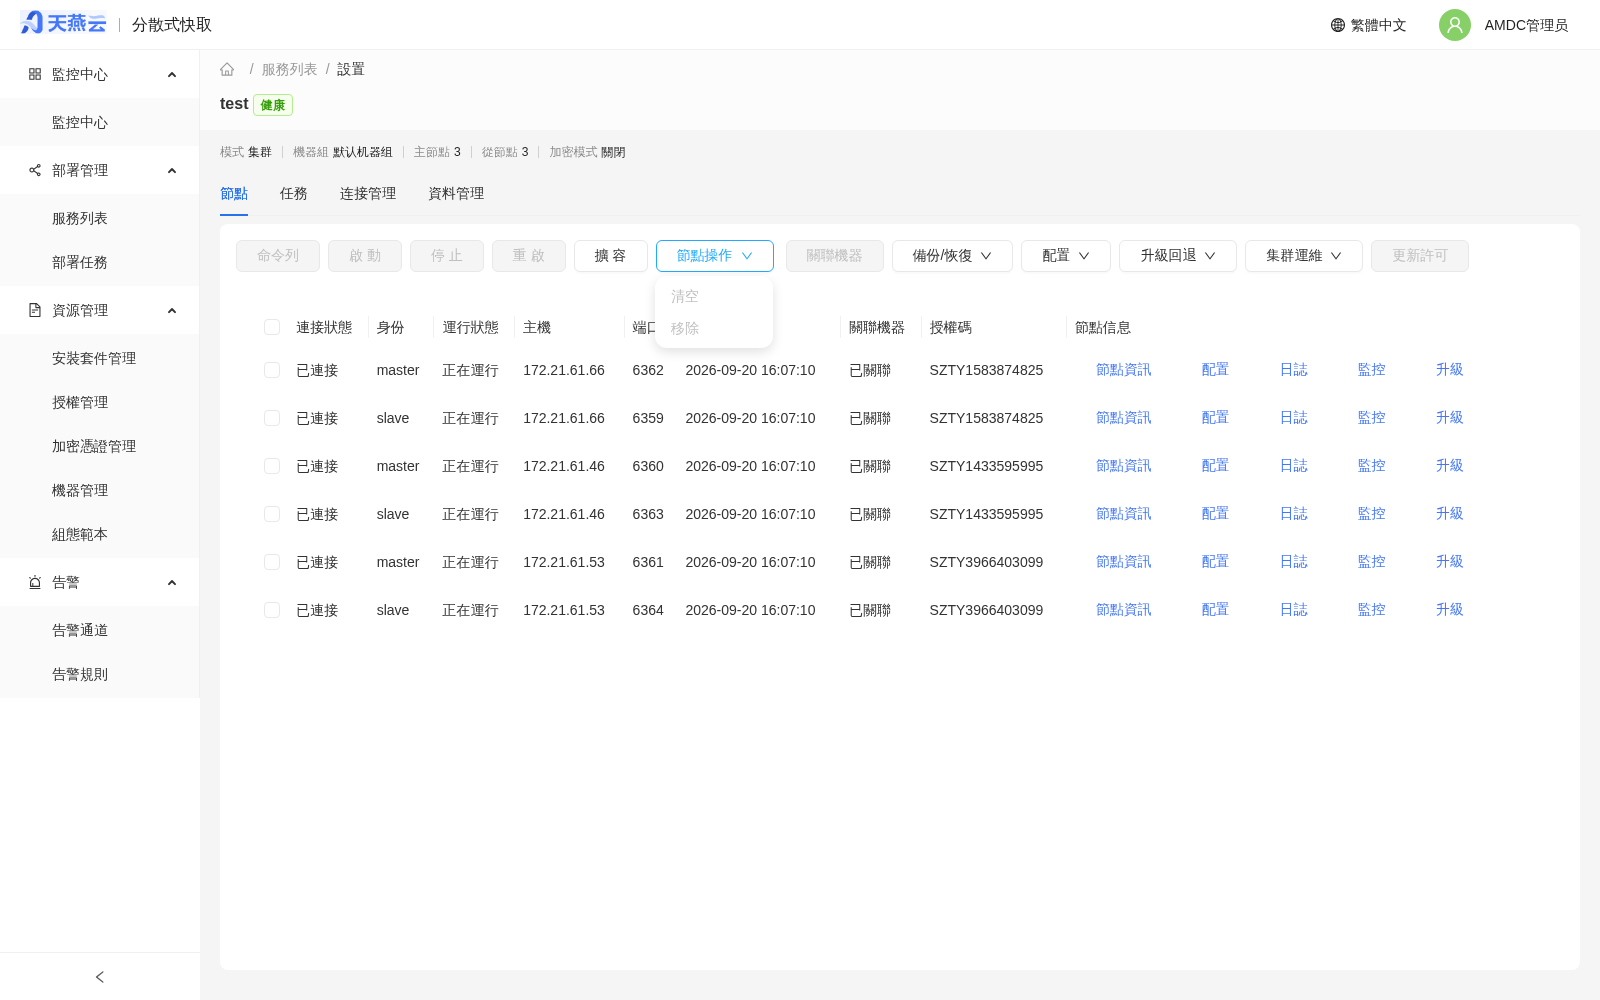
- 清空:清空當前選中節點的分佈式緩存數據。確認後執行。
- 移除:將選中節點從集群中移除。確認後執行;若移除的是主節點,系統會自動進行故障轉移或數據遷移(具體行為取決於部署模式)。
注意:移除節點會改變集群拓撲,建議在業務低峰期操作,操作前做好數據備份。
# 集群升級
點擊【設置】頁面上方【升級回退】下拉菜單中的【升級】,打開「集群升級」抽屜。
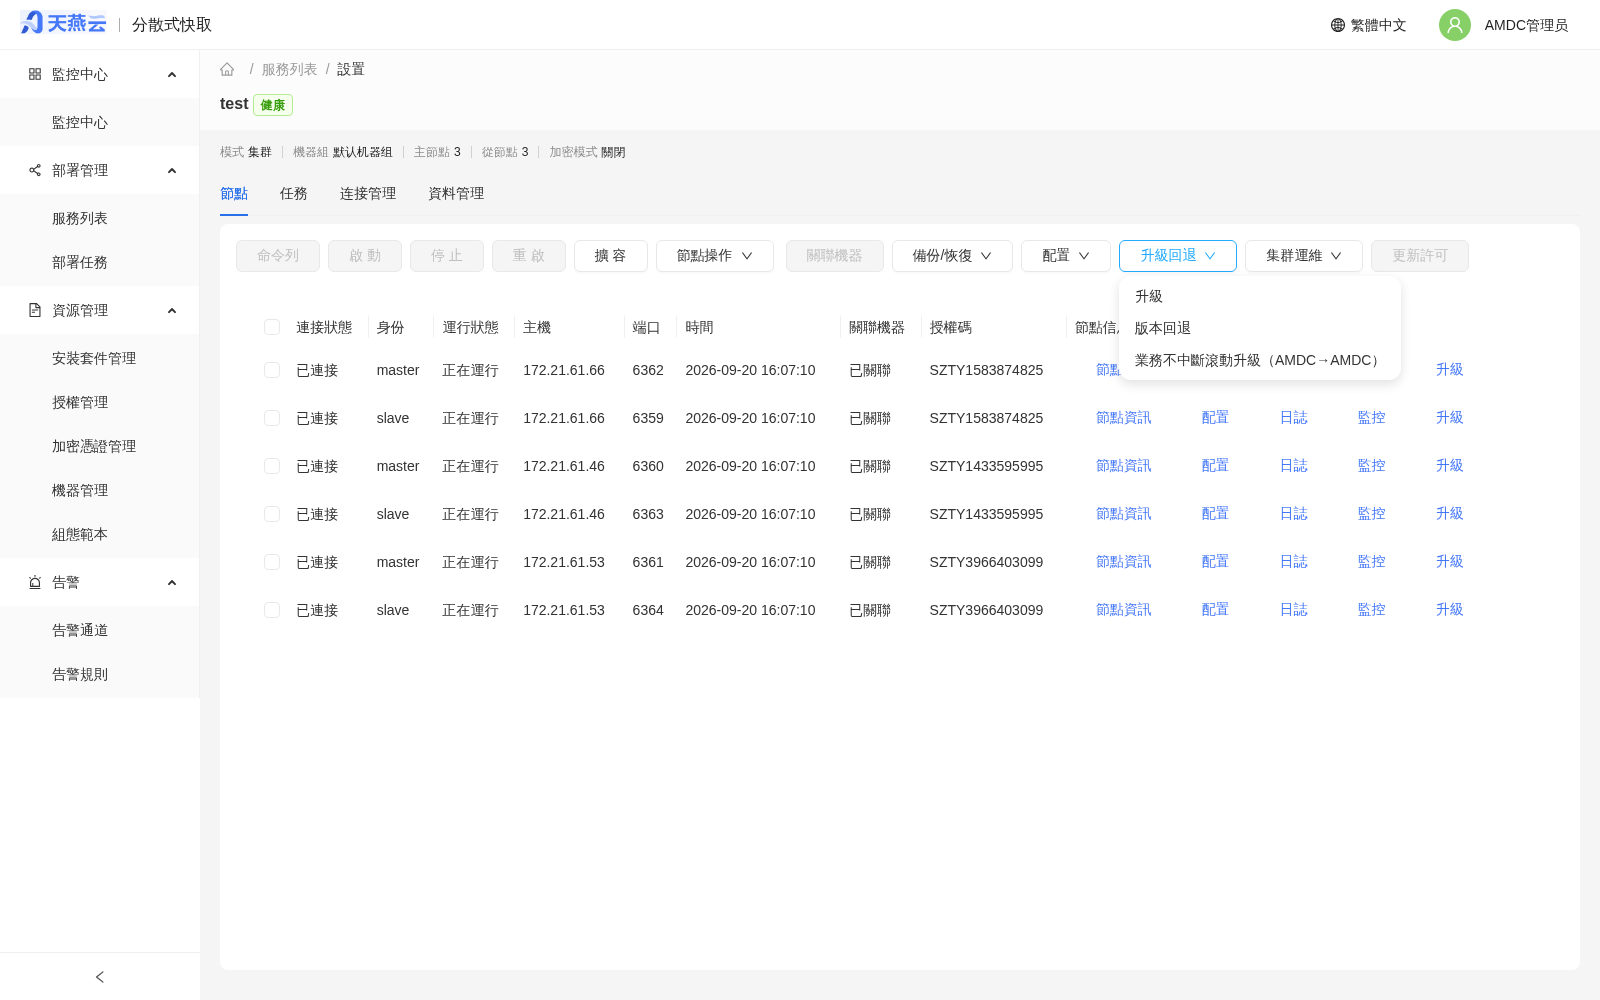
升級說明:
- 升級會停止整個集群並替換二進制,期間集群不可用。
- 升級失敗時,系統會自動從備份回滾到升級前版本。
- 僅支持同版本或更高版本升級;回退版本請使用平滑遷移。
- 升級前會自動備份節點數據,請確保各節點磁盤空間充足。
在列表中選擇要升級到的安裝包,點擊【確認升級】後,系統會創建升級任務並在後台執行。升級過程中可通過任務列表或監控中心觀察集群狀態。
# 版本回退
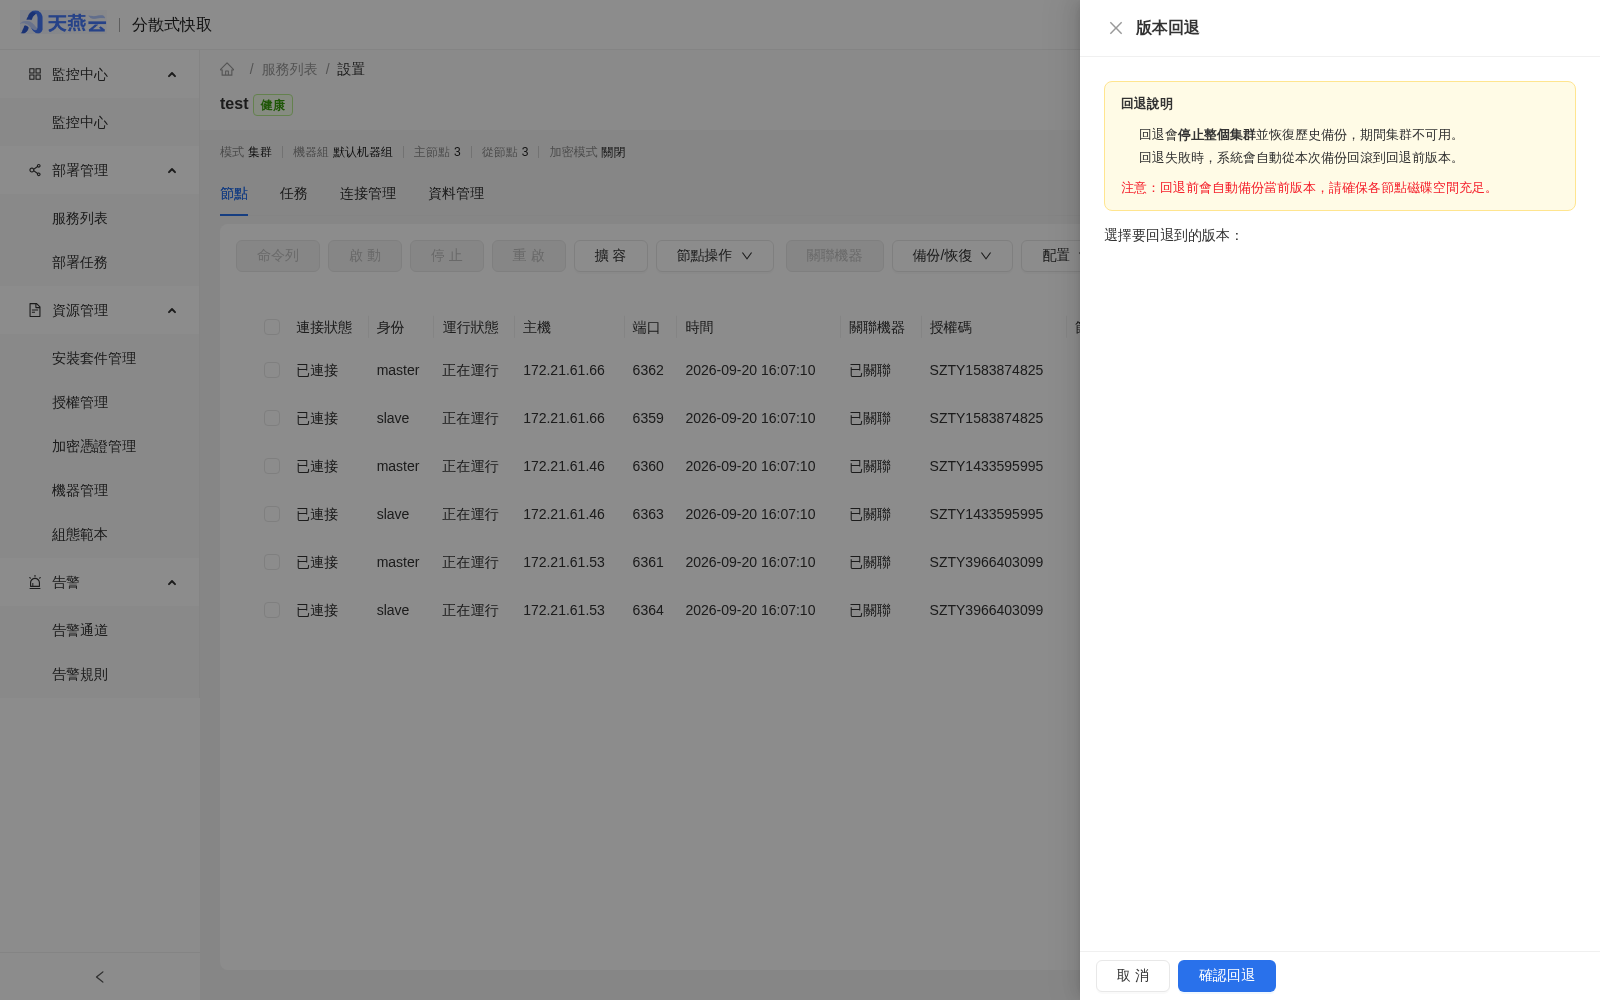
點擊【設置】頁面上方【升級回退】下拉菜單中的【版本回退】,打開「版本回退」抽屜。
回退說明:
- 回退會停止整個集群並恢復歷史備份,期間集群不可用。
- 回退失敗時,系統會自動從本次備份回滾到回退前版本。
- 回退前會自動備份當前版本,請確保各節點磁盤空間充足。
在列表中選擇要回退到的歷史版本(會標註「升級備份」或「回滾快照」),點擊【確認回退】執行。
# 業務不中斷滾動升級(AMDC→AMDC)
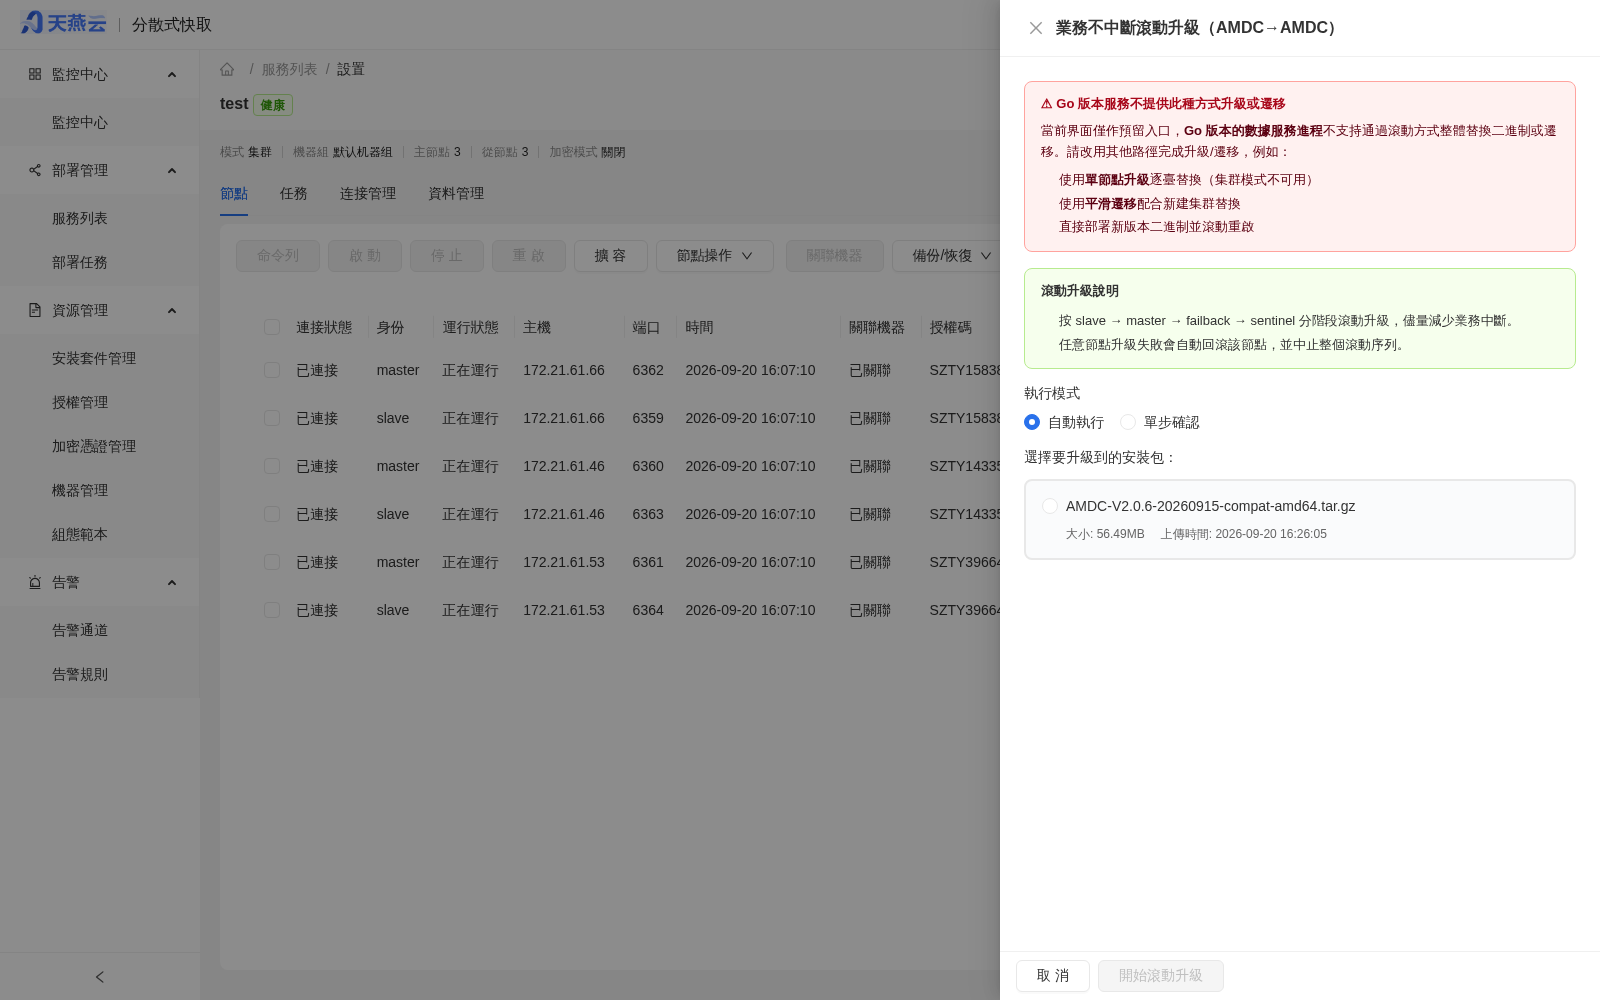
點擊【設置】頁面上方【升級回退】下拉菜單中的【業務不中斷滾動升級(AMDC→AMDC)】,打開滾動升級抽屜。與全量停機升級不同,滾動升級按 slave → master → failback(角色還原)→ sentinel 分階段逐節點執行,盡量減少業務中斷:升級從節點期間集群無感;升級主節點期間依賴自動故障轉移(failover)接管,僅存在秒級切換中斷;全部數據節點升級完成後自動將角色還原到升級前的 IP。
操作步驟:
- 在抽屜中選擇【執行模式】:自動執行(默認)或單步確認(升級主節點前與角色還原前暫停,展示拓撲快照與複製狀態,確認後繼續)。
- 在【選擇要升級到的安裝包】中選擇目標安裝包(版本不得低於集群當前版本)。
- 確認系統生成的默認升級順序(同一角色內按 host:port 字典序;無 slave 的 master 節點會標紅提示),點擊【開始滾動升級】創建滾動升級任務。
- 在任務進度抽屜中觀察各階段、各節點的執行狀態與日誌。
說明與約束:
- 支持主從、哨兵、集群三種模式的 AMDC 集群;升級完成後每個 IP 上的服務角色與升級前保持一致。
- 任一節點升級失敗時,該節點自動回滾並立即中止整個滾動序列,任務標記為失敗;已成功升級的節點保留新版本,不做回退;角色還原失敗時需按提示人工執行 failback。
- 升級主節點前請確保各 master 至少有一個可用 slave,否則對應槽位/寫服務在升級期間短暫不可用。
- 建議業務低峰期執行;服務重啟後任務支持從當前階段斷點續跑。
注意:Go 版本服務不提供此種方式升級或遷移。Go 版本的數據服務進程不支持通過滾動方式整體替換二進制,抽屜界面僅作預留入口,請改用【單節點升級】逐台替換(集群模式不可用)、【平滑遷移】配合新建集群替換,或直接部署新版本二進制並滾動重啟。
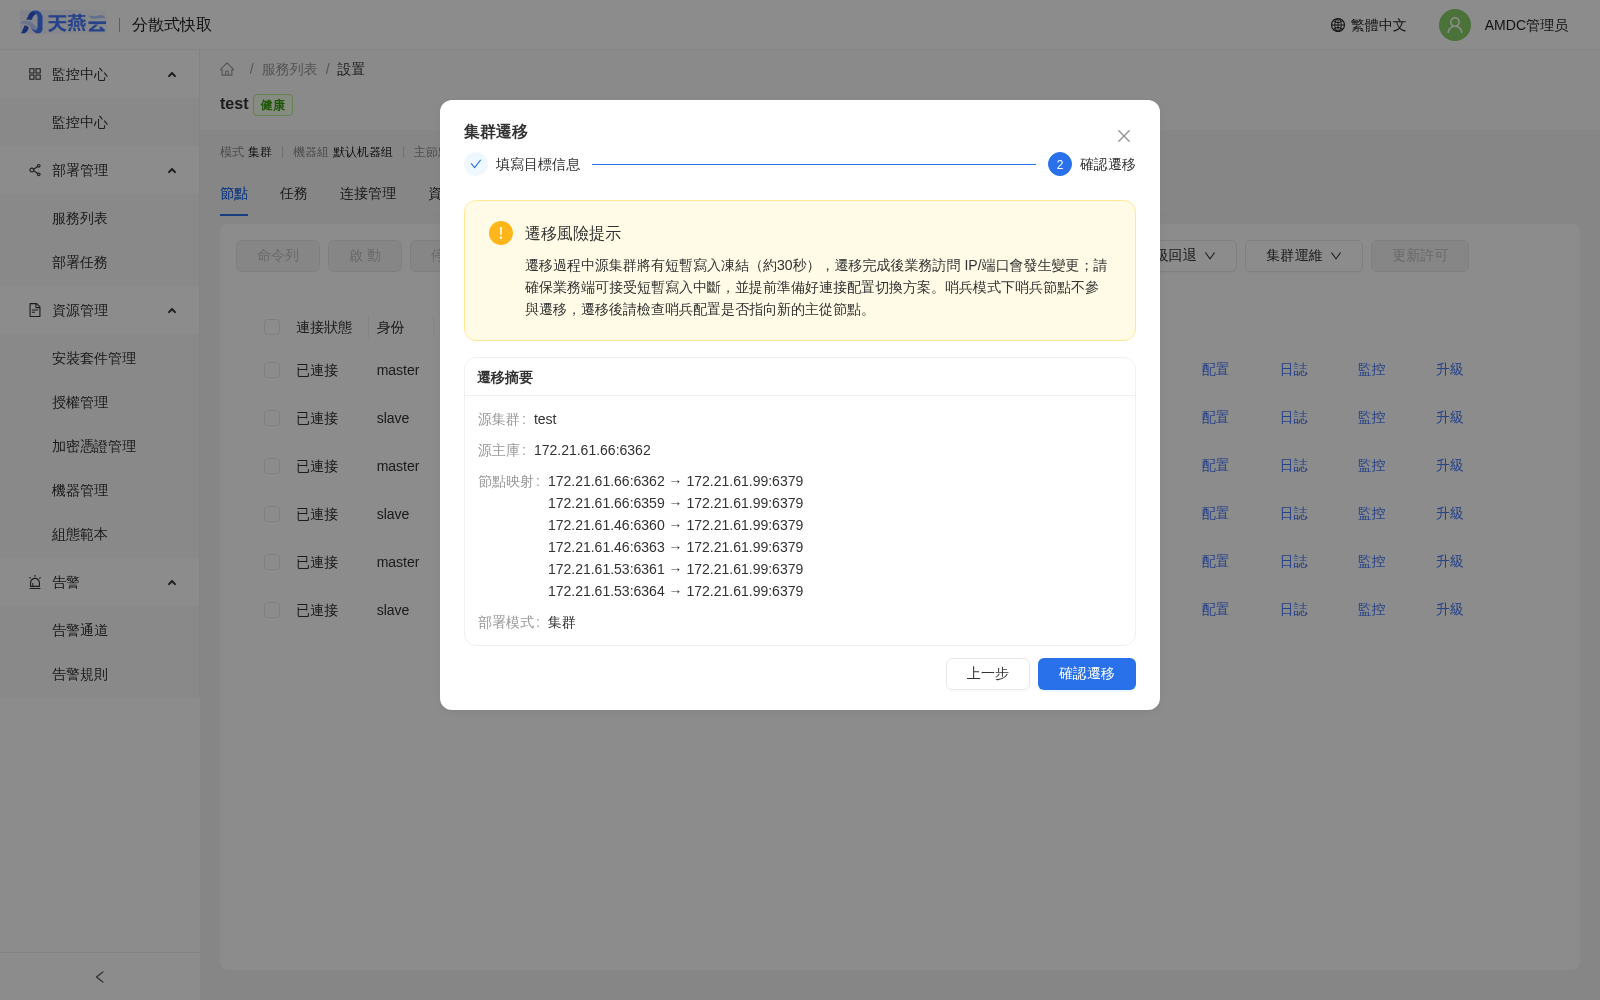
# 平滑遷移
點擊【設置】頁面上方【集群運維】下拉菜單中的【平滑遷移】,可將數據從當前集群遷移到目標集群。
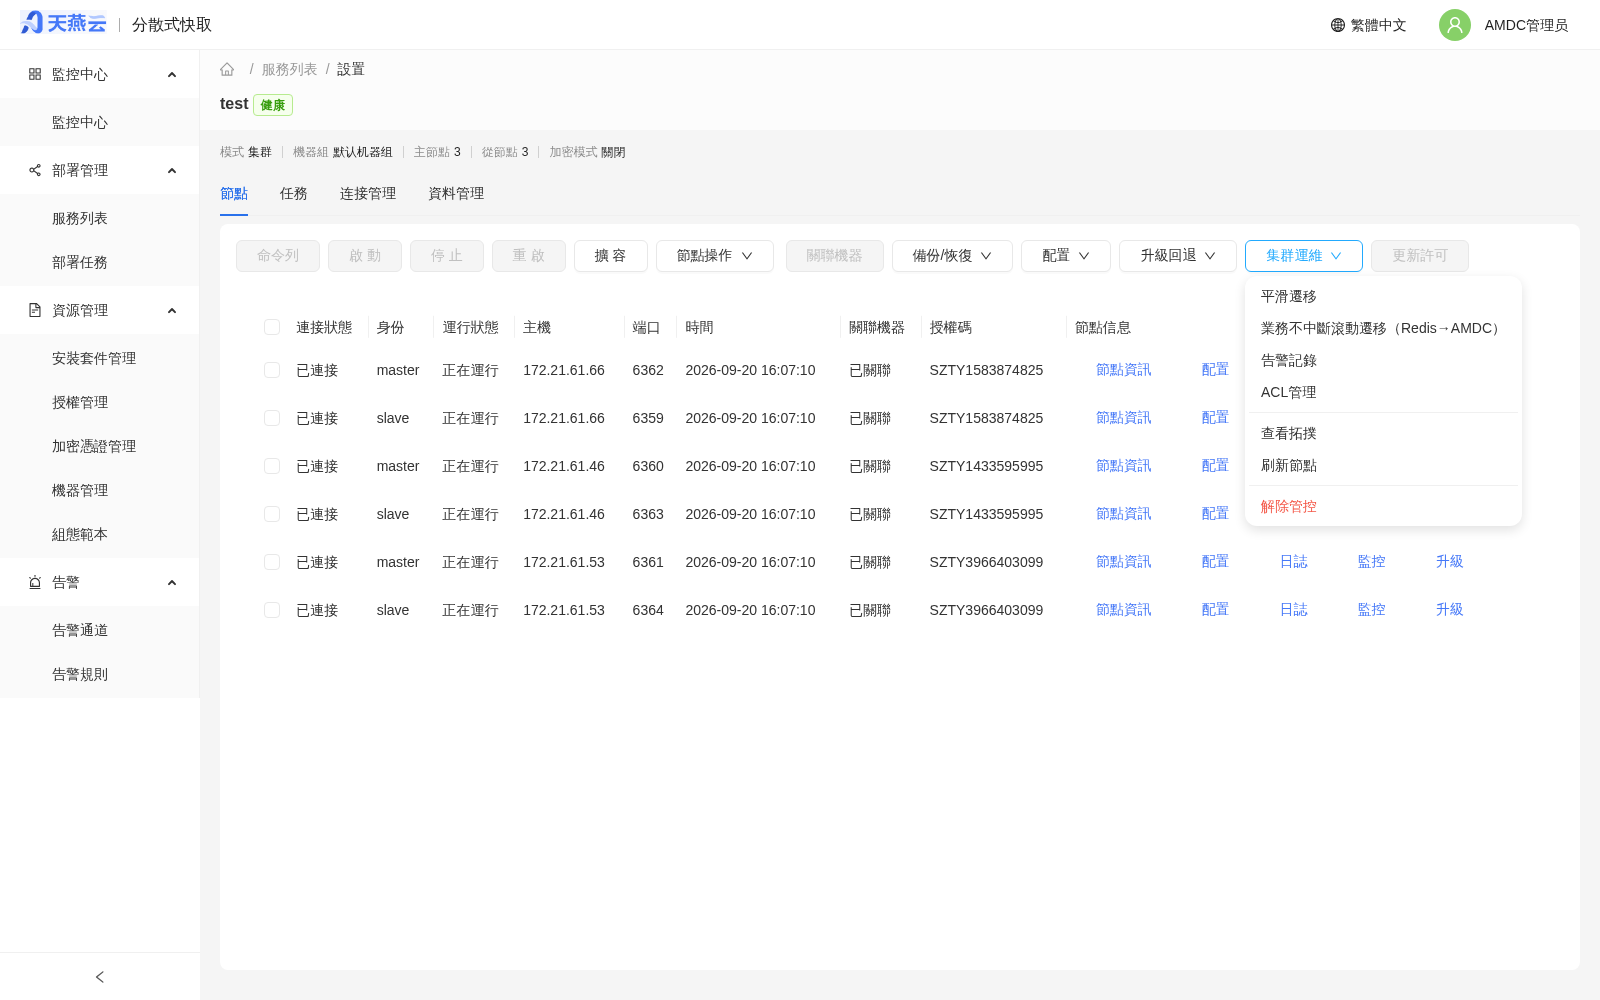
遷移說明:
- 平滑遷移通過增量同步將數據從源集群遷移到目標集群,遷移期間無需停機。
- 僅在切換瞬間存在短暫寫入凍結。
- 遷移完成後業務訪問 IP/端口會變更,請提前更新客戶端連接配置。
- 哨兵模式下哨兵節點不參與遷移,遷移後請檢查哨兵配置是否指向新的主從節點。
操作步驟:
- 在彈出的「集群遷移」窗口中,根據當前模式查看遷移說明。
- 點擊【創建目標節點】,在抽屜中通過自動部署嚮導創建目標節點;創建完成後系統會自動回填目標 IP/Port/密碼。
- 集群模式下需要為每個源節點創建對應的目標節點。
- 確認目標信息無誤後,點擊【下一步】進入確認遷移頁面。
- 閱讀遷移風險提示:遷移過程中源集群將有短暫寫入凍結(約 30 秒),請確保業務端可接受短暫寫入中斷,並提前準備好連接配置切換方案。
- 確認信息後執行遷移,系統會展示遷移進度。
# 業務不中斷滾動遷移(Redis→AMDC)
點擊【設置】頁面上方【集群運維】下拉菜單中的【業務不中斷滾動遷移(Redis→AMDC)】,可將已納管的原生 Redis 集群(主從 / 哨兵 / 集群模式)以滾動方式逐節點替換為 AMDC,業務基本不中斷。
遷移說明:
- 按 slave → master → failback 分階段滾動遷移 Redis 節點到 AMDC;已是 AMDC 的節點不參與本次計劃。
- 每個節點遷移前會自動備份
redis.conf、數據文件(rdb/aof)與二進制;遷移時將原 Redis 配置轉換為目標版本 AMDC 配置(amdc.conf/sentinel.conf)。 - 任一節點遷移失敗會自動回滾該節點到 Redis 形態,並中止整個滾動序列。
- 遷移成功後節點類型翻轉為 AMDC;全部數據節點遷移完成後執行角色還原(failback),每個 IP 的角色與遷移前一致。
操作步驟:
- 在抽屜中選擇【執行模式】:自動執行(默認)或單步確認。
- 在【選擇要遷移到的安裝包】中選擇目標 AMDC 安裝包。
- 遷移模式下需為每個數據節點(master/slave)選擇有效的 License 授權(哨兵節點不下發 License)。
- 確認遷移計劃後點擊【開始滾動遷移】,在任務進度抽屜中觀察執行過程。
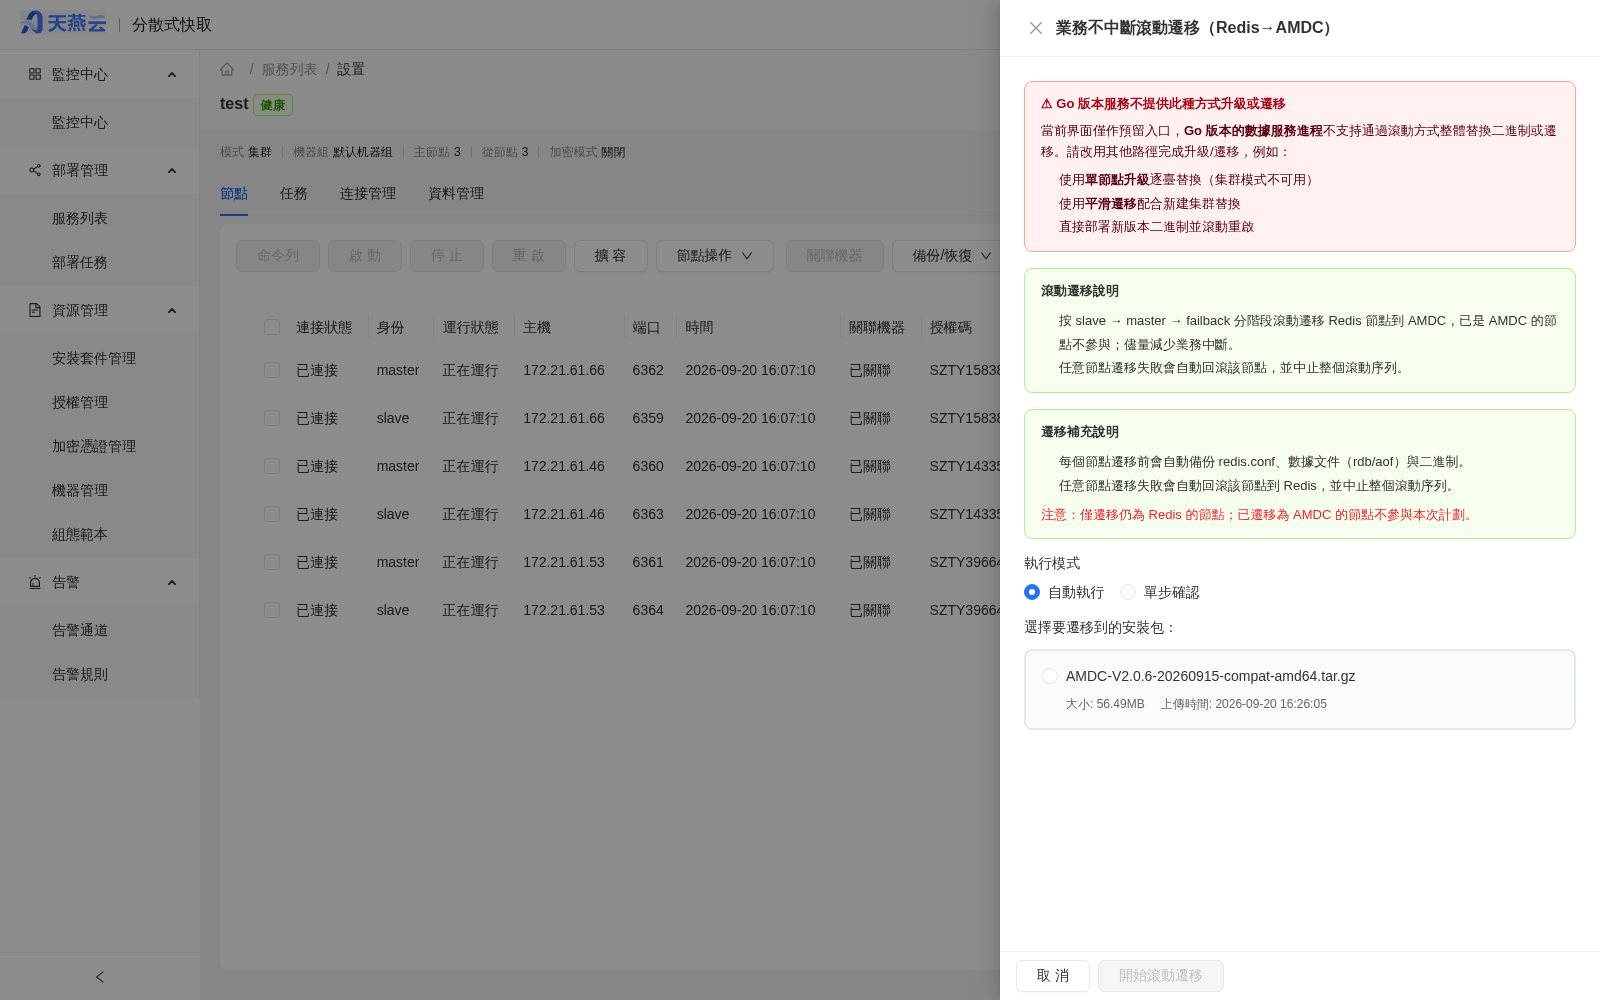
注意:Go 版本服務不提供此種方式升級或遷移,該場景請改用【平滑遷移】配合新建集群替換。
# 刷新節點與關聯機器
# 刷新節點
點擊【設置】頁面上方【集群運維】下拉菜單中的【刷新節點】,系統會重新探測集群實際節點拓撲,並與管控台當前記錄進行對比。
刷新說明:
- 確認刷新後會將新增節點納入管控、移除已脫離節點,並修正角色變化。
- 此操作僅同步節點元數據,不會停止或重啟節點,也不會影響業務訪問。
- 當控制台展示的節點數量、角色與實際集群不一致時,建議執行刷新節點。
刷新完成後會彈窗展示對比結果(當前記錄節點數、實際探測節點數、變化說明)。
# 關聯機器
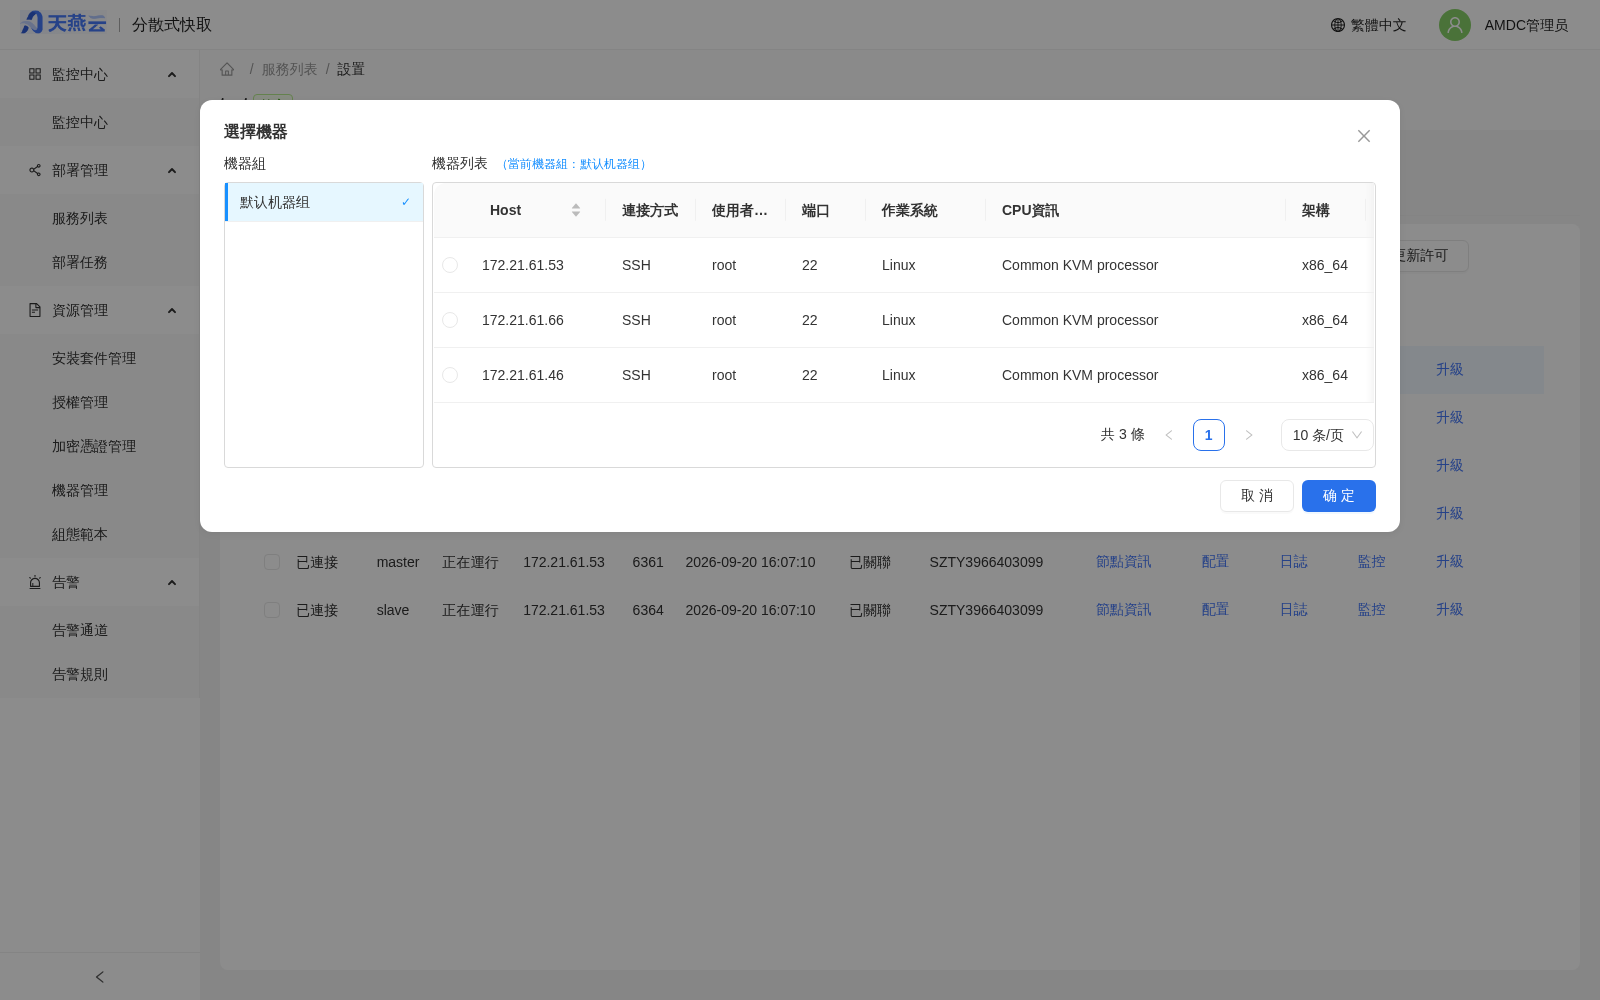
進入【部署管理】>【服務列表】,點擊服務名稱進入服務詳情,再點擊【設置】進入集群設置頁面。選中對應節點,點擊【關聯機器】按鈕,將導入的節點與機器信息關聯起來,這樣能給節點提供完整管理功能。
# 連接管理(客戶端連接可視化)
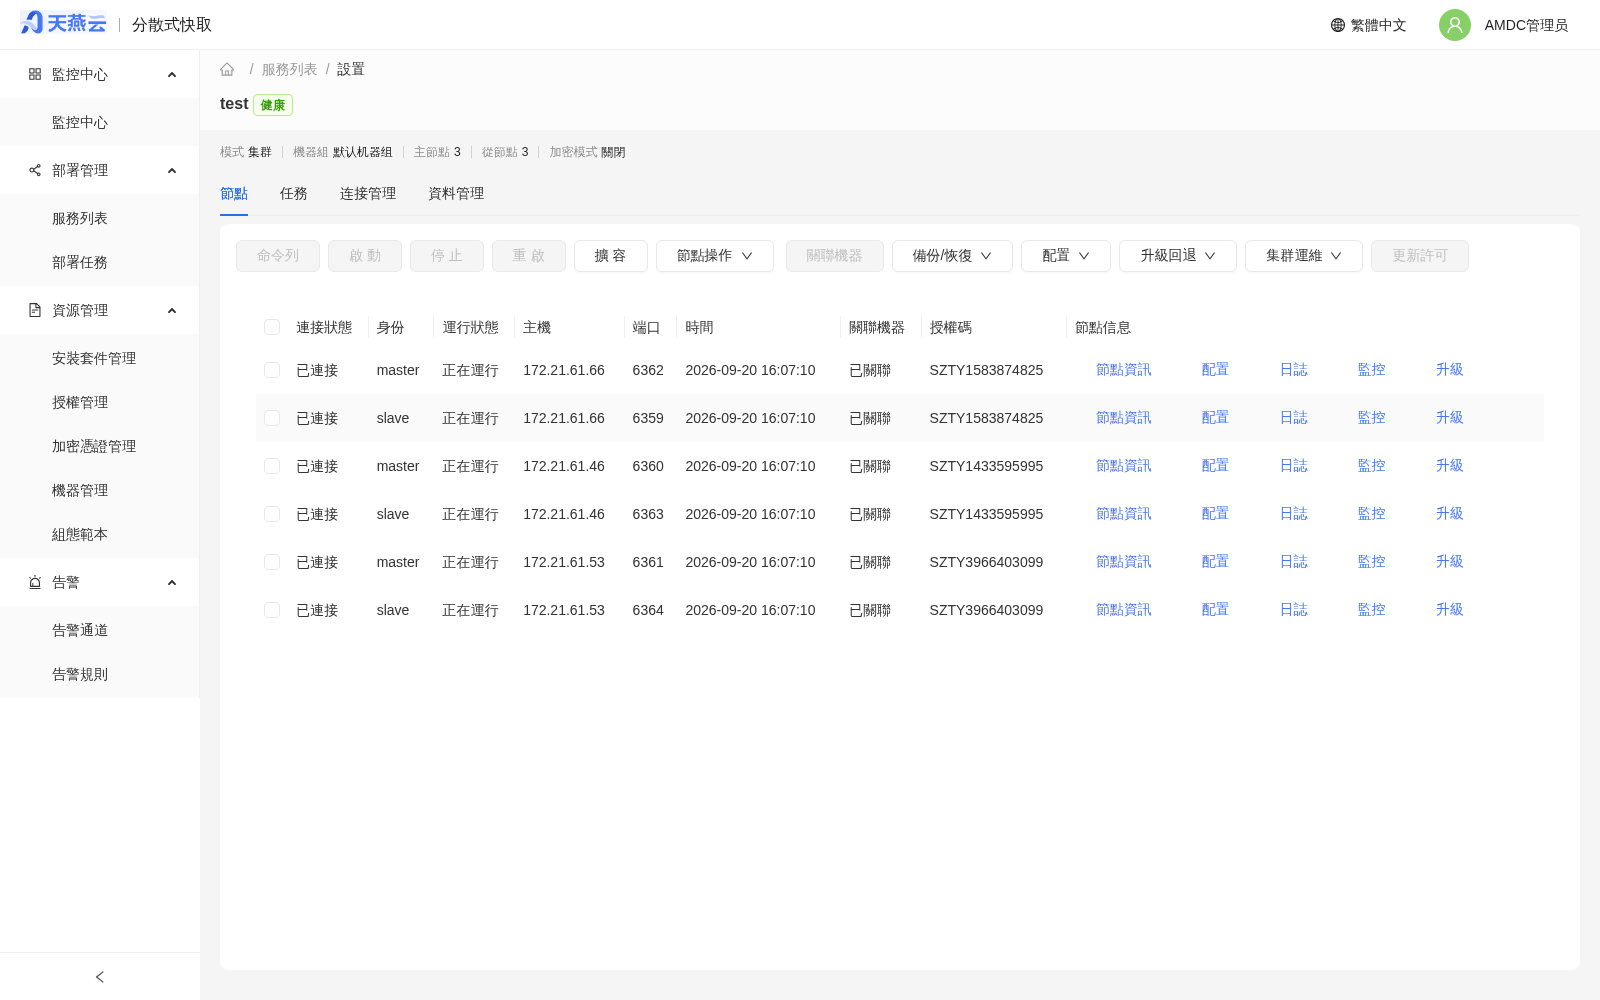
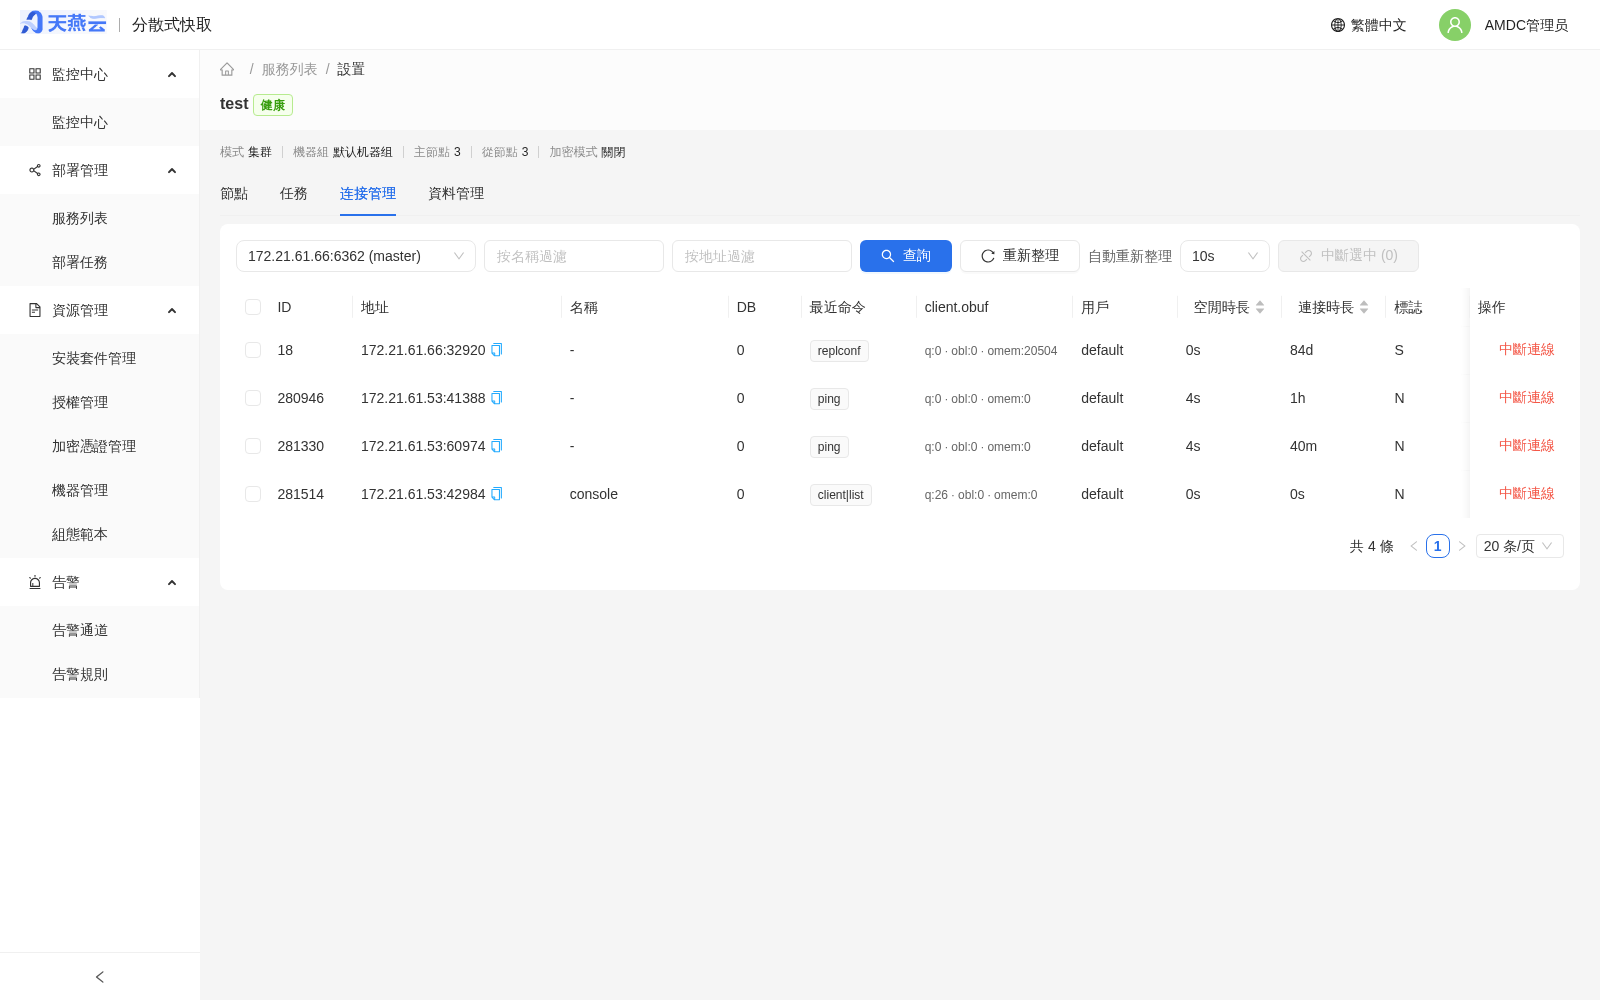
服務詳情頁(【部署管理】>【服務列表】> 點擊服務名稱 >【設置】)在【節點】【任務】之外,提供【連接管理】頁籤,可實時查看目標節點的客戶端連接列表,並對異常連接執行斷開操作。
頁面說明:
- 節點選擇:頁面左上方下拉框選擇要查看的節點(默認自動選擇連接正常的主節點);列表基於
CLIENT LIST實時查詢,不做持久化存儲。 - 過濾與刷新:支持按名稱、按地址模糊過濾;點擊【查詢】應用過濾條件;點擊【刷新】手動刷新;【自動刷新】支持關閉 / 5 秒 / 10 秒 / 30 秒四檔。
- 列表字段:ID、地址(支持一鍵複製)、名稱、DB、最近命令、client.obuf、用戶、空閒時長(可排序)、連接時長(可排序)、標誌;分頁支持 20 / 50 / 100 / 200 條每頁。
- 管控台連接保護:名稱為
console的連接是管控台自身的管理連接,請勿斷開。
斷開連接:
- 單個斷開:點擊目標行右側【斷開連接】;批量斷開:勾選多個客戶端後點擊右上方【斷開選中】。
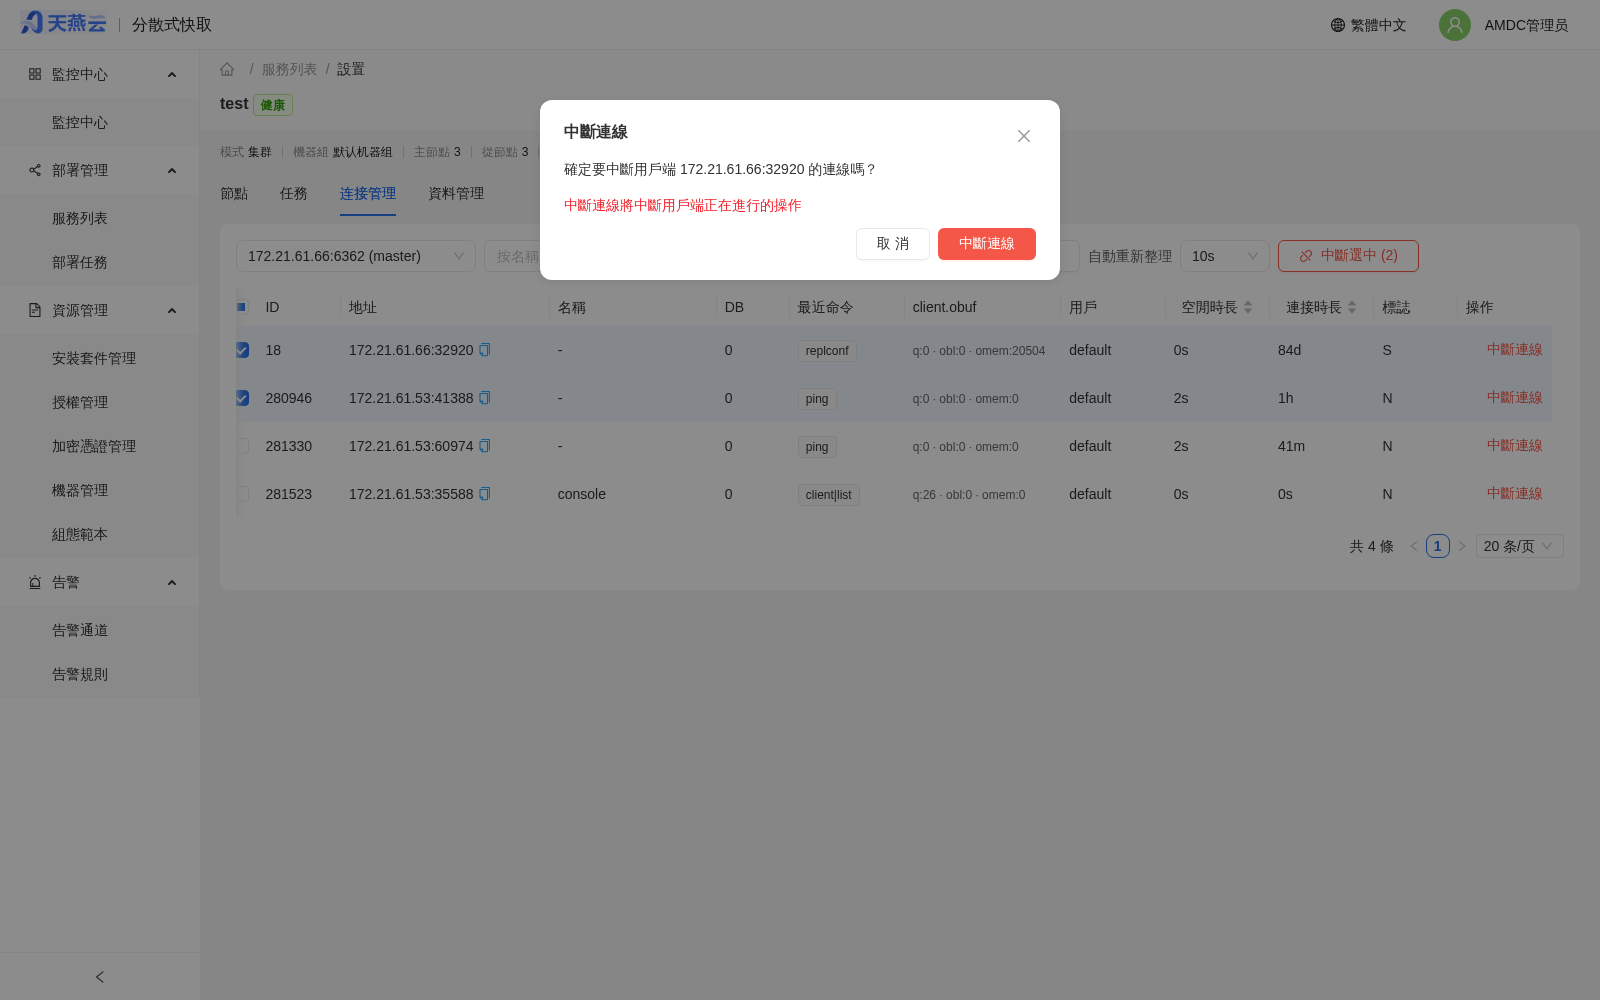
- 系統彈出二次確認框,紅色警示「斷開連接將中斷客戶端正在進行的操作」,確認後逐個執行
CLIENT KILL。 - 斷開成功的連接即時從列表移除;批量斷開存在失敗時,提示成功與失敗數量。斷開的連接可能被客戶端自動重建。
注意:
- 斷開操作僅 AMDC 管理員、租戶管理員角色可執行,其餘角色僅可查看;斷開操作會記錄審計日誌。
- 目標節點連接狀態異常時,頁面提示「沒有可用的 Redis 節點」,不展示殘缺數據。
- 集群模式下每次僅查詢單個節點的連接,不聚合所有分片,查看其他分片請手動切換節點。
# 數據管理(Insight 數據查看)
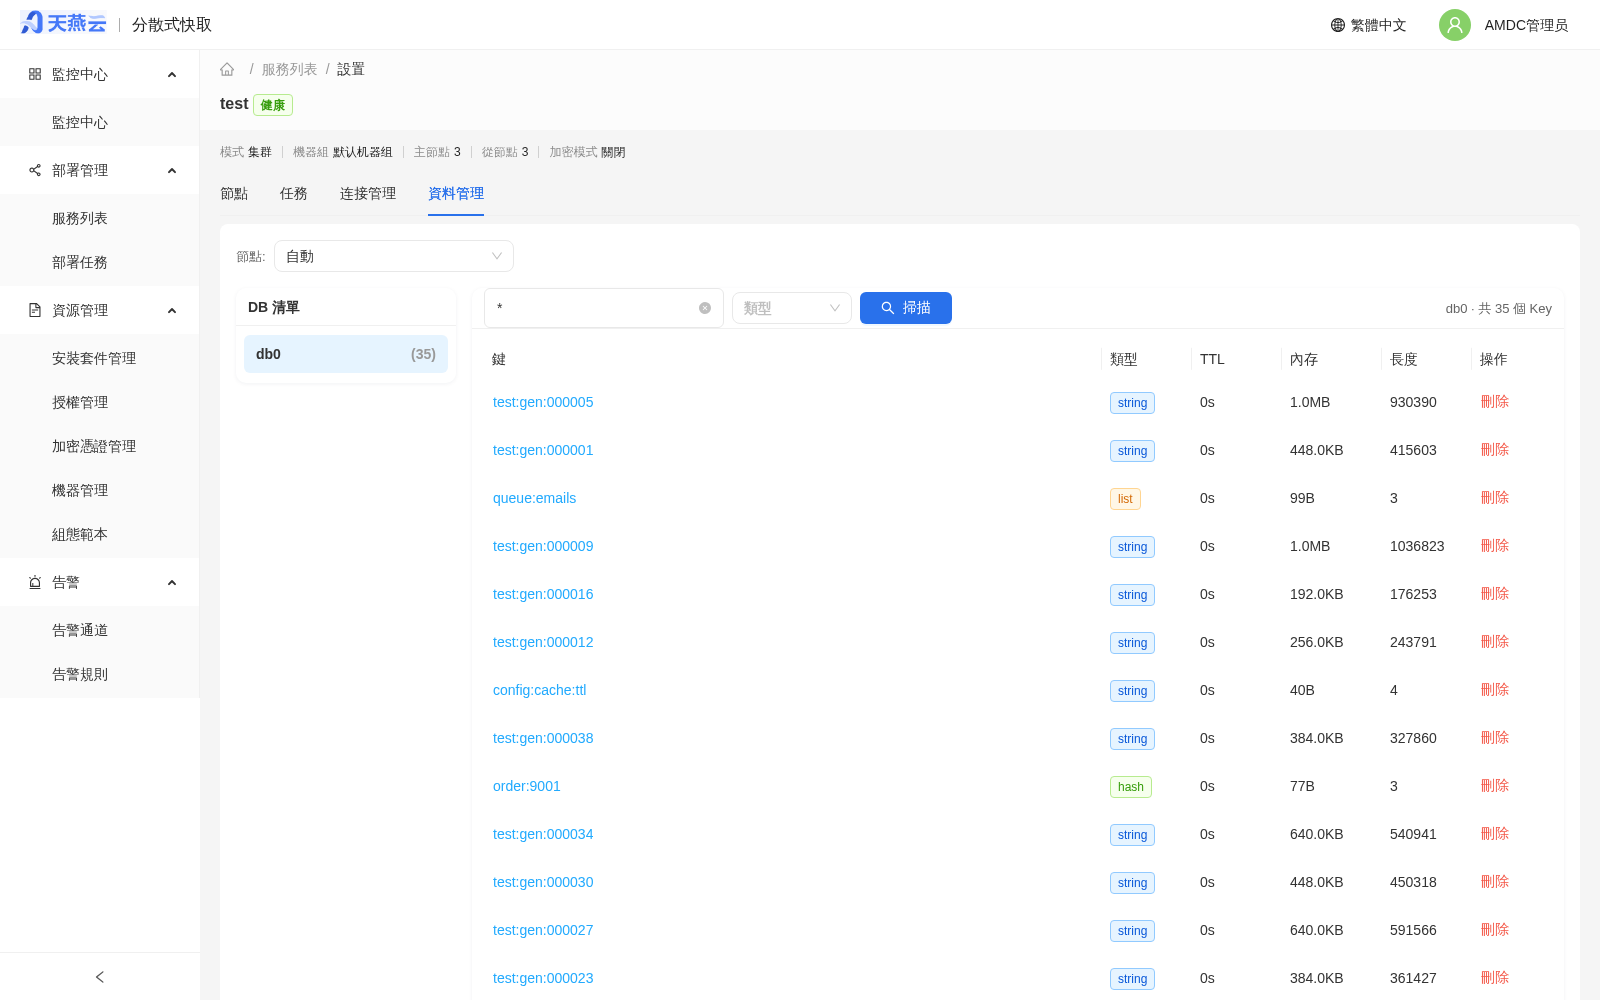
服務詳情頁的【數據管理】頁籤提供數據查看能力(類似 Redis Desktop Manager):確認 key 是否存在、查看值內容與 TTL、排查異常 key,無需登錄實例執行命令。
頁面說明:
- 節點選擇:左上方下拉框選擇節點,缺省為【自動】(自動選擇連接正常的主節點)。
- DB 列表:左側列出節點可用數據庫及每個 DB 的 key 數量;集群模式僅支持 DB 0。
- Key 掃描:輸入匹配模式(默認
*)、按需選擇數據類型(string / hash / list / set / zset)後點擊【掃描】,基於SCAN分批返回 key 的鍵名、類型、TTL、內存佔用與長度;單次請求最多返回 1000 條,前端累計最多掃描 10000 個 key,超過後停止並提示使用更精確的匹配模式縮小範圍。
- Key 詳情:點擊 key 名稱打開詳情面板,展示類型、TTL、內存佔用、編碼、長度及結構化值內容(支持 string / hash / list / set / zset / stream,string 類型支持 JSON 格式化高亮);單值超過 1MB 時截斷展示並提示;key 已過期或不存在時提示 key 不存在。
- 命令行:頁面下方內置命令行面板,可對選中節點執行查詢類命令(輸入命令後 Enter 執行,↑↓ 切換歷史);
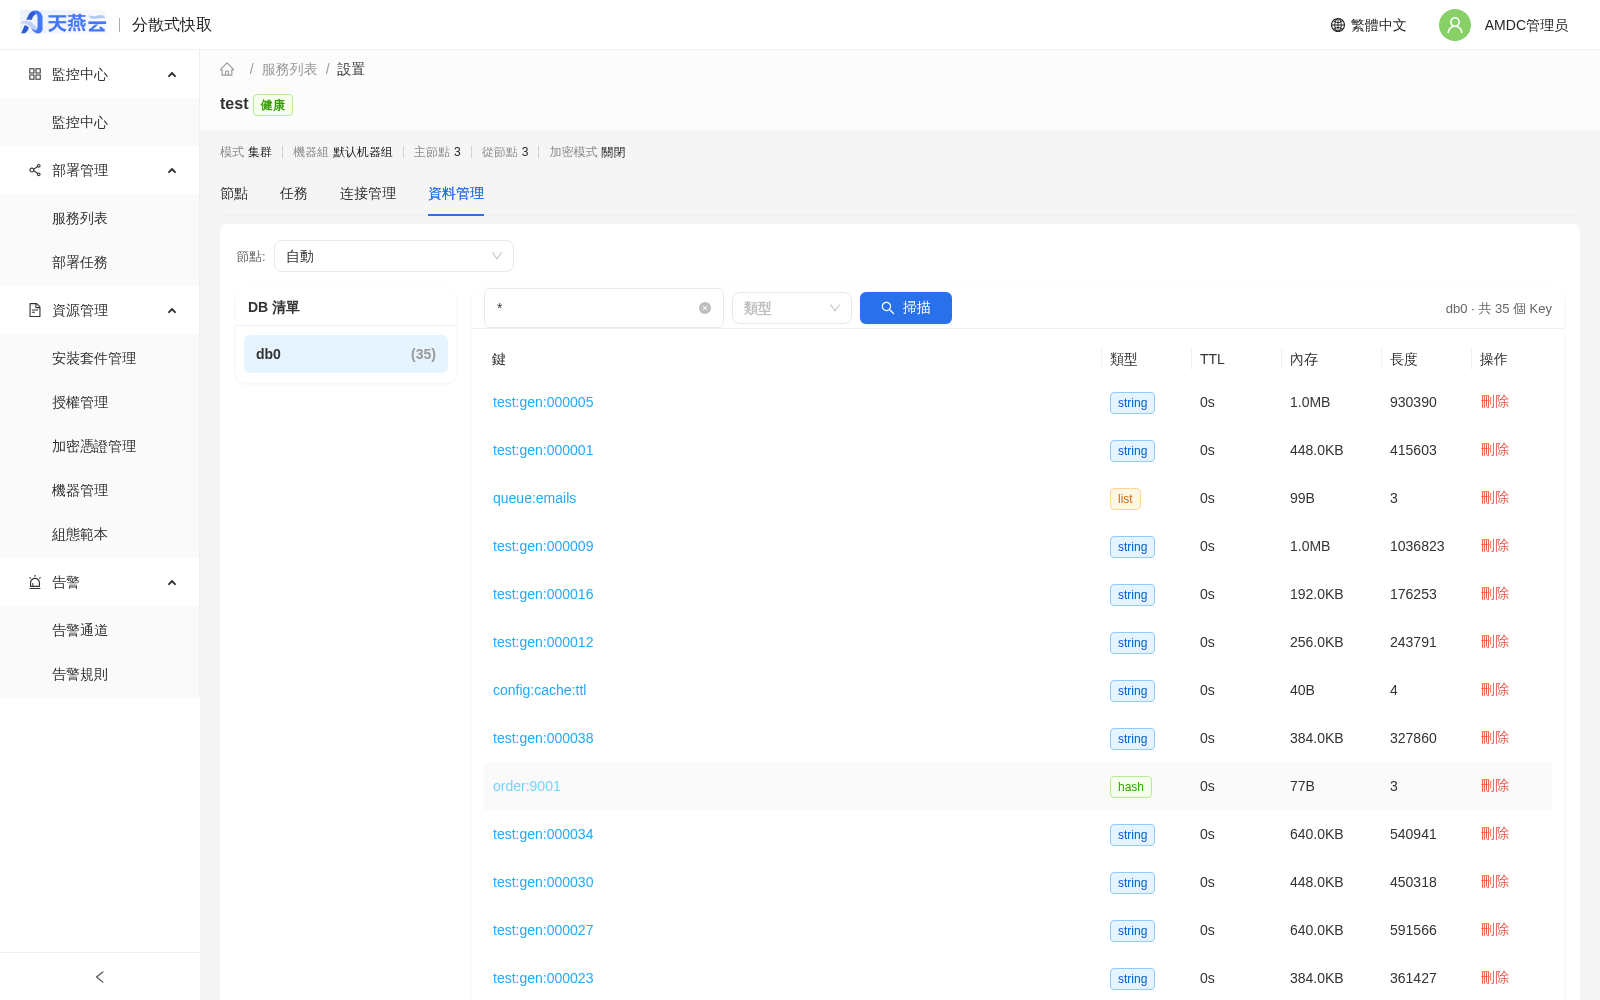
FLUSHALL、FLUSHDB、CONFIG、SHUTDOWN、DEBUG、KEYS等危險/阻塞命令已被服務端黑名單攔截,命中後拒絕執行並提示原因;命令執行默認 30 秒超時,大結果截斷展示。 - 刪除 Key:點擊目標行右側【刪除】,二次確認後執行
DEL,刪除成功後列表即時刷新。
注意:
- 刪除操作僅 AMDC 管理員角色可執行,其餘角色僅可查看。
- 目標節點連接狀態異常時,頁面提示「沒有可用的 Redis 節點」。
- 數據查詢實時向目標節點發起、不落庫,每次請求新建到目標節點的短連接,執行完畢即關閉。
# 日誌切割
點擊【設置】頁面「更多操作」中的【日誌切割】按鈕,可配置集群的日誌切割策略,包括日誌保留天數、單文件大小限制等參數。
# 解除管控
點擊【集群設置】頁面「更多操作」中的【解除管控】按鈕,可將該集群從管控台的納管狀態中移除。解除管控後,管控台將不再對該集群進行管理和監控,但集群本身仍會繼續運行。
# agent CLI 使用說明
# 概述
agent 是 cli-http 編譯後的二進制程序,通過 HTTP API 與 AMDC Console 進行交互。與直接連接緩存核心的 amdc-cli 不同,agent 面向管控台的資源、部署、任務和監控等管理操作,適用於自動化腳本、批量操作、CI/CD 集成以及無圖形界面的服務器環境。
兩者的主要區別如下:
| 工具 | 連接目標 | 主要能力 |
|---|---|---|
amdc-cli | AMDC 緩存核心 | 執行 Redis 協議命令、原生集群管理 |
agent | AMDC 管控台 | 執行部署、運維、任務、監控等管理操作 |
適用場景:自動化腳本、批量操作、CI/CD 集成、無圖形界面環境。
# 獲取 agent
agent 二進制程序隨 AMDC Console 安裝包一起發佈,解壓安裝包後可在 amdc_console/agent/ 目錄下找到對應平台的 agent 可執行文件(例如 Linux amd64 環境為 amdc_console/agent/agent_linux_amd64.tar.gz 解壓後的 agent)。
# 接入與認證
使用 agent 前,需要配置以下兩項環境變量:
AMDC_SERVER:AMDC 管控台訪問地址,例如http://172.17.47.213:3001/。AMDC_CLI_TOKEN:由管理員頒發的 AI Token,用於身份認證。
Linux / macOS 環境變量配置示例:
export AMDC_SERVER="http://<server-ip>:3001/"
export AMDC_CLI_TOKEN="<your-ai-token>"
2
Windows PowerShell 環境變量配置示例:
$env:AMDC_SERVER = "http://<server-ip>:3001/"
$env:AMDC_CLI_TOKEN = "<your-ai-token>"
2
配置完成後,可通過以下命令驗證連接是否正常:
agent cluster list
注意:
AMDC_CLI_TOKEN由管理員在管控台中生成並下發,請妥善保管,避免洩露。
# 全局參數
agent 支持以下全局參數,可用於覆蓋環境變量或調整輸出格式:
| 參數 | 說明 | 示例 |
|---|---|---|
--server | 指定 AMDC 管控台地址 | --server http://<server-ip>:3001/ |
--cli-token | 指定 AI Token | --cli-token <your-ai-token> |
--json | 以 JSON 格式輸出結果 | --json |
-h / --help | 查看幫助信息 | agent --help |
# 典型場景示例
# 查看集群列表
# 列出所有集群
agent cluster list

# 查看指定集群詳情
agent cluster get <cluster-id>
2
3
4
5
通過 agent cluster list 可快速獲取當前租戶下的所有集群概覽;使用 agent cluster get <cluster-id> 可查看指定集群的節點、狀態及配置詳情。
# 添加機器、證書、安裝包
# 創建機器組
agent machine group-create --name <machine-group-name>

# 向機器組添加機器
agent machine add --file machine.json
2
3
4
5
{
  "machine_group_name": "<machine-group-name>",
  "login_name": "root",
  "pwd": "<rsa-encrypted-base64-password>",
  "host": "<server-ip>",
  "sshport": 22,
  "note": "生產機器-01",
  "user_id": 1
}
2
3
4
5
6
7
8
9
注意:
pwd字段需先使用 RSA 加密,再進行 Base64 編碼。
# 上傳 License 證書
agent document upload-license --file <license-file-path>

# 上傳 AMDC 安裝包
agent document upload-pkg --file <package-file-path>
2
3
4
5
上述命令完成了自動部署前的資源準備:創建機器組、添加目標機器、上傳 License 與安裝包。
# 執行自動部署
agent autodeploy exec --file <deploy-config.json>
通過 JSON 配置文件描述部署參數(服務名稱、部署模式、節點拓撲、機器與授權等),agent 會自動向管控台提交部署任務並返回執行結果;後續可通過 agent task list 查看任務進度。
# 集群擴容
agent expand exec --file <expand-config.json>
擴容操作繼承原集群服務名稱,通過 --file 指定擴容配置文件,實現主從模式增加從節點或集群模式擴展分片節點。
# 查看監控大盤與慢日誌
# 查看全局監控大盤
agent monitor dashboard

# 查看指定節點的慢日誌
agent monitor slow-log --node-host <node-host>
2
3
4
5
agent monitor dashboard 匯總展示所有集群的運行概覽;agent monitor slow-log 用於查詢指定節點的慢日誌記錄,其中 --node-host 為目標節點地址,格式為 host:port。
# 常用命令速查
| 功能域 | 頂層命令 | 核心子命令 |
|---|---|---|
| 集群管理 | cluster | list、get、import |
| 集群運維 | cluster-manage / cm | node-info、config-get、config-update、backup、recover、flush、operate 等 |
| 機器管理 | machine | list、add、group-create、group-list 等 |
| 自動部署 | autodeploy | exec |
| 擴容縮容 | expand | exec、save、reduce |
| 部署資源 | document | pkg-list、upload-pkg、license-list、upload-license 等 |
| 任務中心 | task | list、get、exec |
| 升級任務 | upgrade-task | list、get、create、rollback |
| 集群遷移 | migration | prepare、create、list、get |
| 監控診斷 | monitor | dashboard、dynamic、static、slow-log、keys-analyse |
| 配置模板 | conftemp | list、add、update、content |
| 操作歷史 | history | list、export |
| ACL | acl | list、create、update、delete |
| 密碼策略 | password-policy | get、update |
更多命令及參數說明,請使用
agent <command> --help查看。
# AI 語料示例
在已配置好 AMDC_SERVER 和 AMDC_CLI_TOKEN 的環境中,可以直接將以下自然語言指令交給 AI,由其調用 agent 完成對應操作。
# 查看所有集群狀態
請使用 agent CLI 查看當前租戶下所有 AMDC 集群的列表,並以表格形式返回集群 ID、名稱、部署模式和狀態。
# 自動部署集群
請使用 agent CLI 在機器組 "prod-group" 上自動部署一個 3 主 3 從的 AMDC 集群模式服務,服務名稱為 "amdc-prod-01",安裝目錄為 /data/amdc,使用已上傳的安裝包和 License,並返回部署任務 ID。
# 擴容集群
請使用 agent CLI 對集群 ID 為 <cluster-id> 的服務進行擴容,新增 2 組主從節點,機器組為 "prod-group",擴容完成後返回任務狀態。
# 查看節點慢日誌
請使用 agent CLI 查看節點 <node-host> 上最近 50 條慢日誌,按耗時倒序排列。
# 批量上傳資源
請使用 agent CLI 將 /data/packages/AMDC-V2.0.6.tar.gz 安裝包 和 /data/licenses/amdc.lic License 文件上傳到管控台,並返回上傳後的資源 ID。
說明:AI 執行上述任務前,需確保當前環境已設置
AMDC_SERVER和AMDC_CLI_TOKEN,否則無法通過認證。
# 服務監控與告警
# 監控中心
路徑:【監控中心】
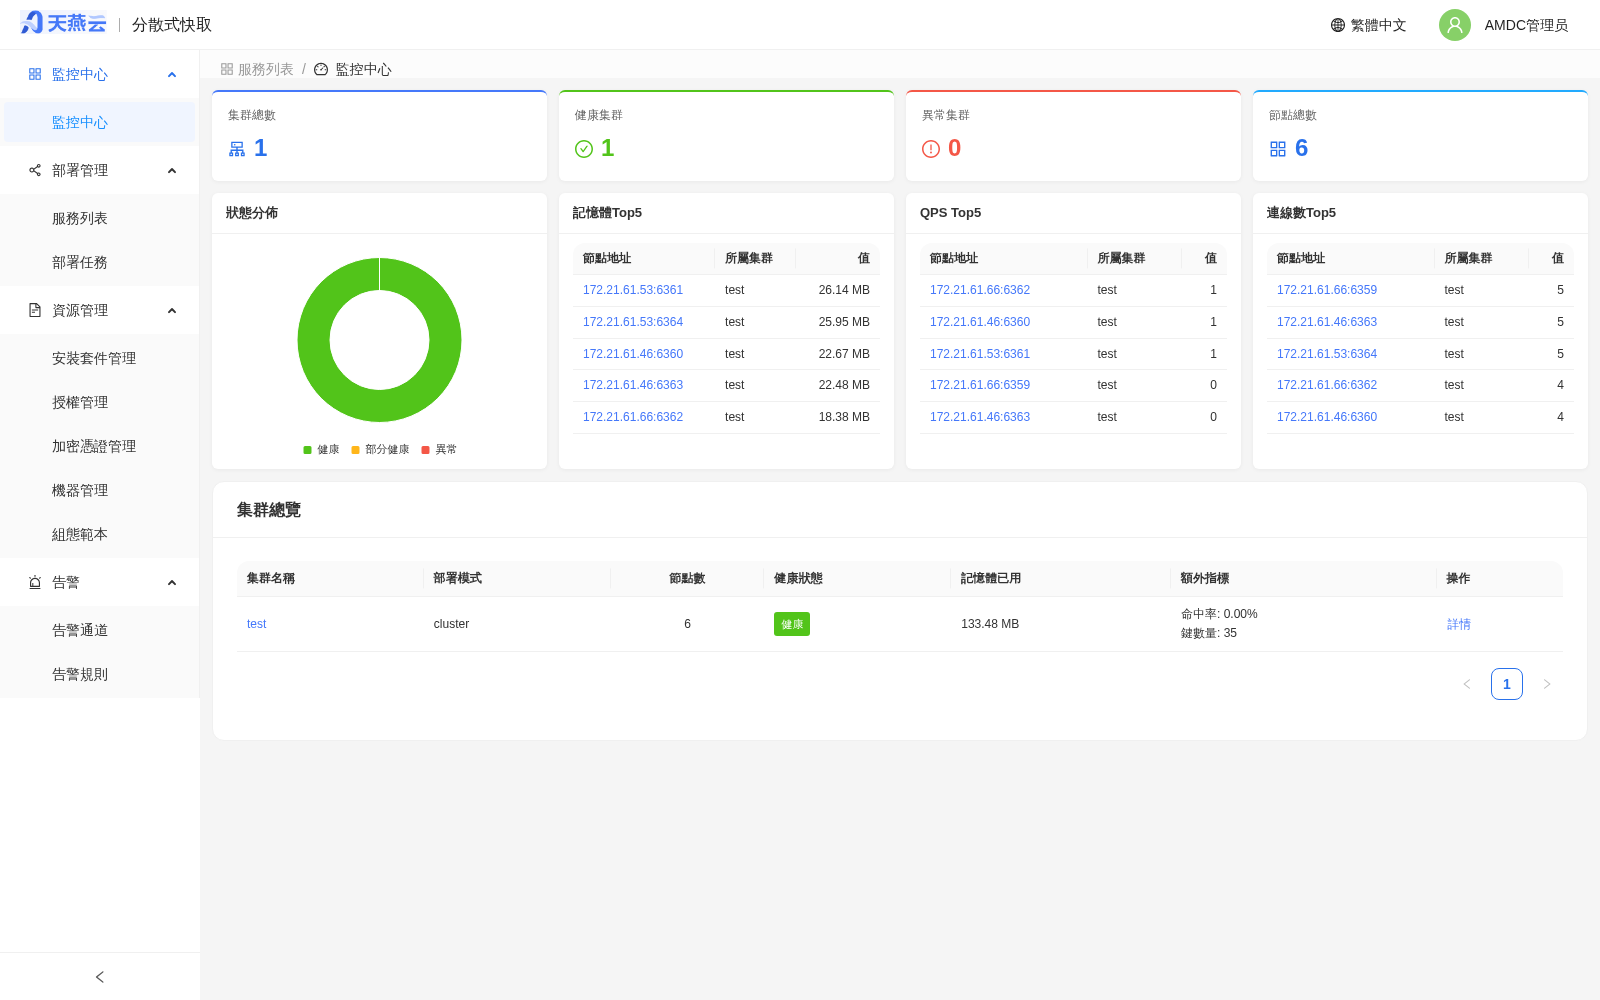
監控中心為全局監控大盤,匯總展示當前所有集群的運行概覽:
- 頂部指標卡:總集群數、健康集群、異常集群、總節點數。
- 狀態分佈:以環形圖展示健康、部分異常、異常集群佔比。
- 關鍵指標 Top5:內存、QPS、連接數 Top5 節點排行。
- 集群概覽:展示各集群名稱、部署模式、節點數、健康狀態、總內存使用及操作入口。
# 服務監控
點擊服務欄目下的【監控】按鈕,進入集群監控頁面,這裡將展示當前集群的詳細信息以及重要指標項。不同角色進入服務列表的路徑略有差異:AMDC 管理員通過【部署管理】>【服務列表】進入;租戶管理員通過【服務列表】進入。
# 分析
點擊【監控】上方的【分析】按鈕進入【分析】頁面,在這裡可以進行緩存核心的bigkeys、hotkeys、memkeys、monitor、slowlog的數據分析查詢。
# 告警通道
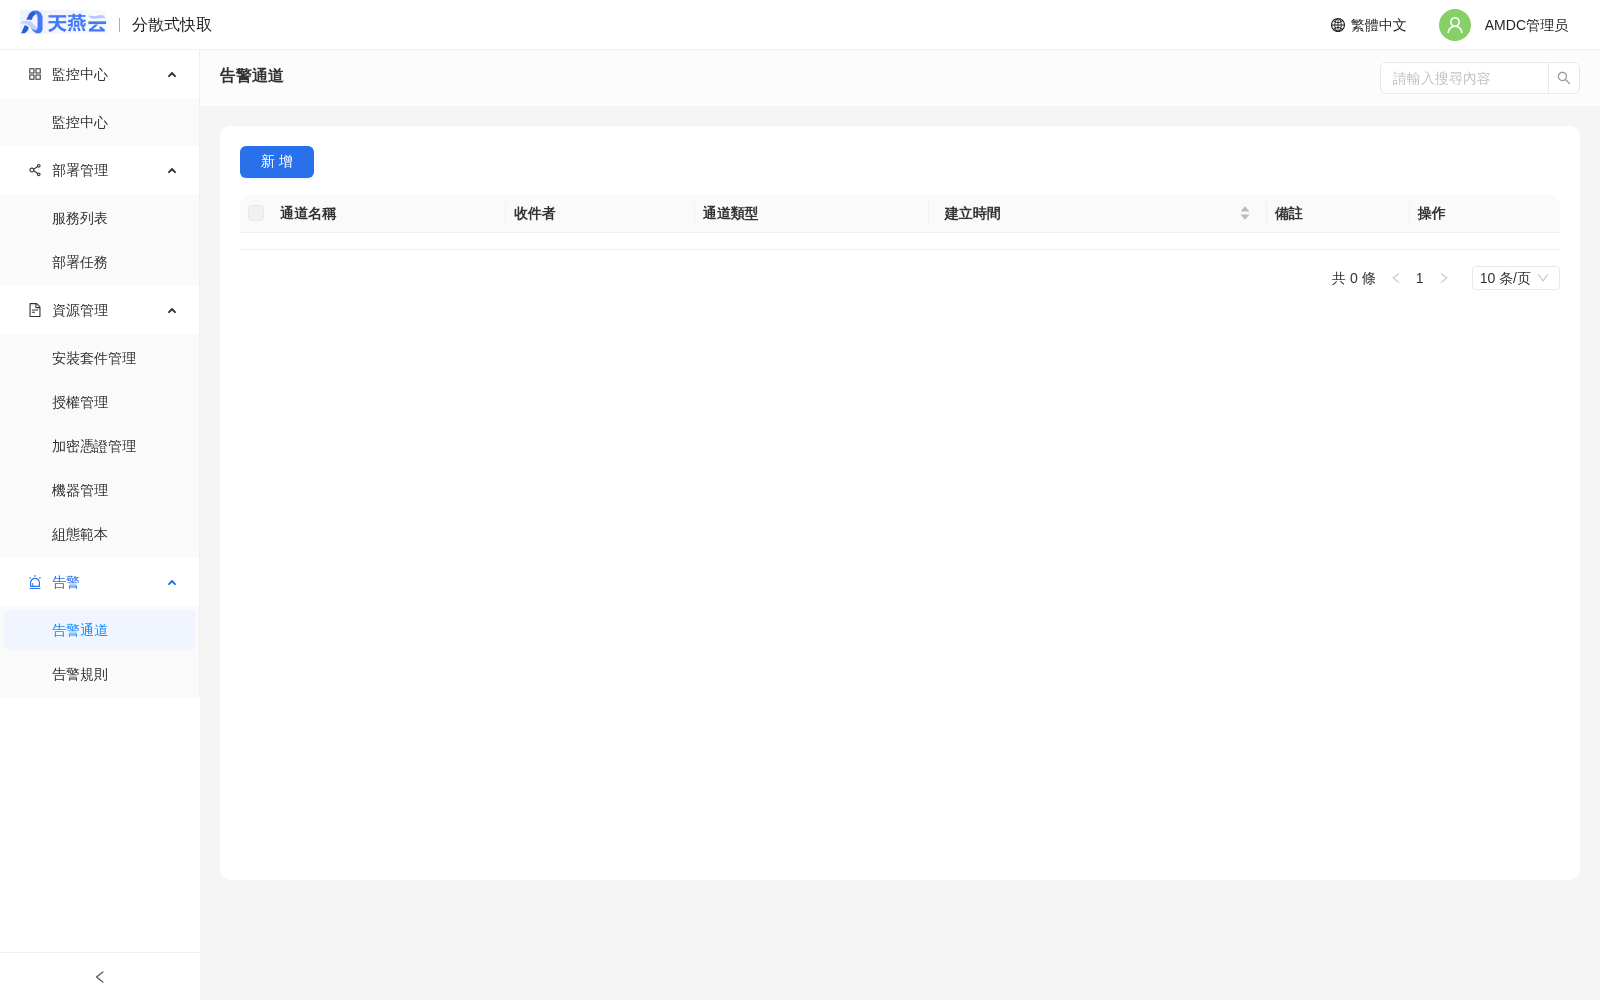
告警通道指通知接收人的通知方式,amdc控制台提供Email形式的告警通道。
# 新增告警通道
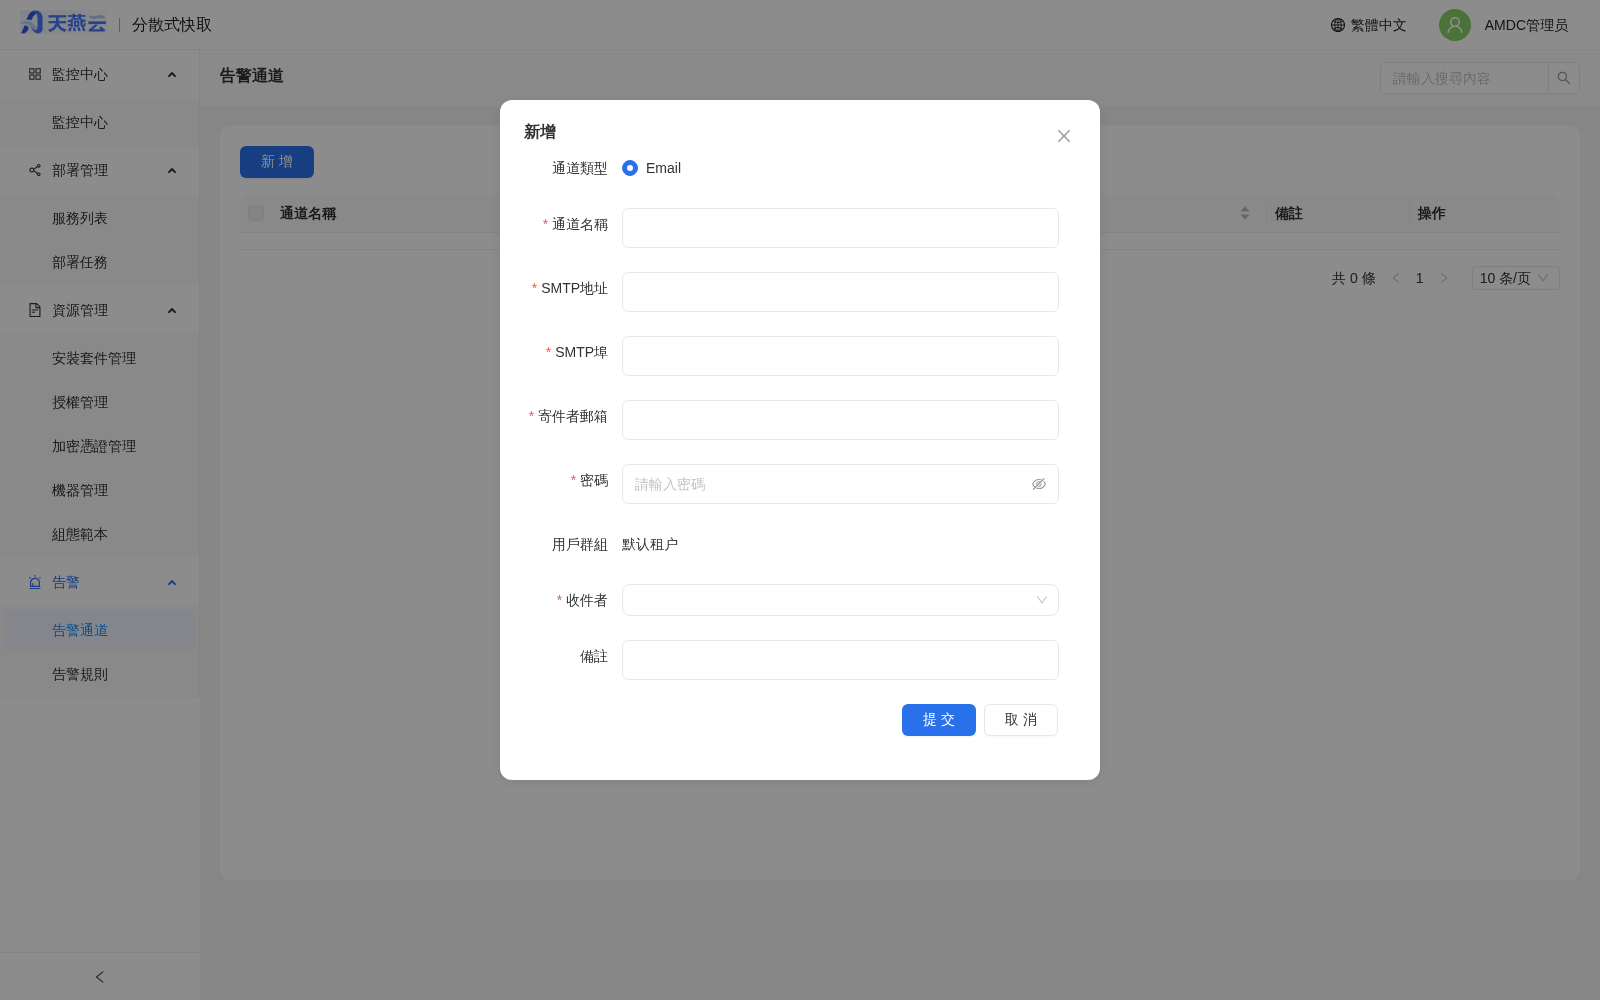
進入【告警】>【告警通道】,點擊【新增】按鈕,新增告警通道。
| 參數名 | 含義 |
|---|---|
| 通道名稱 | 自定義 |
| 通道類型 | |
| SMTP 地址 | 郵件傳送協議服務器 |
| SMTP 端口 | 郵件服務器使用的端口 |
| 發件人郵箱 | 發送郵件的用戶名 |
| 密碼 | 發送人的郵箱密碼 |
| 收件人 | 當前租戶下的用戶,可多選,同時通知多人 |
| 備註 | 備註信息 |
# 編輯告警通道
進入【告警】>【告警通道】,選擇需要編輯的告警通道並點擊告警通道列表右側【編輯】按鈕,編輯告警通道。
# 刪除告警通道
進入【告警】>【告警通道】,勾選需要刪除的告警通道,點擊告警通道列表右側【刪除】按鈕,在確認框中點擊【確認】刪除告警通道。
# 告警規則
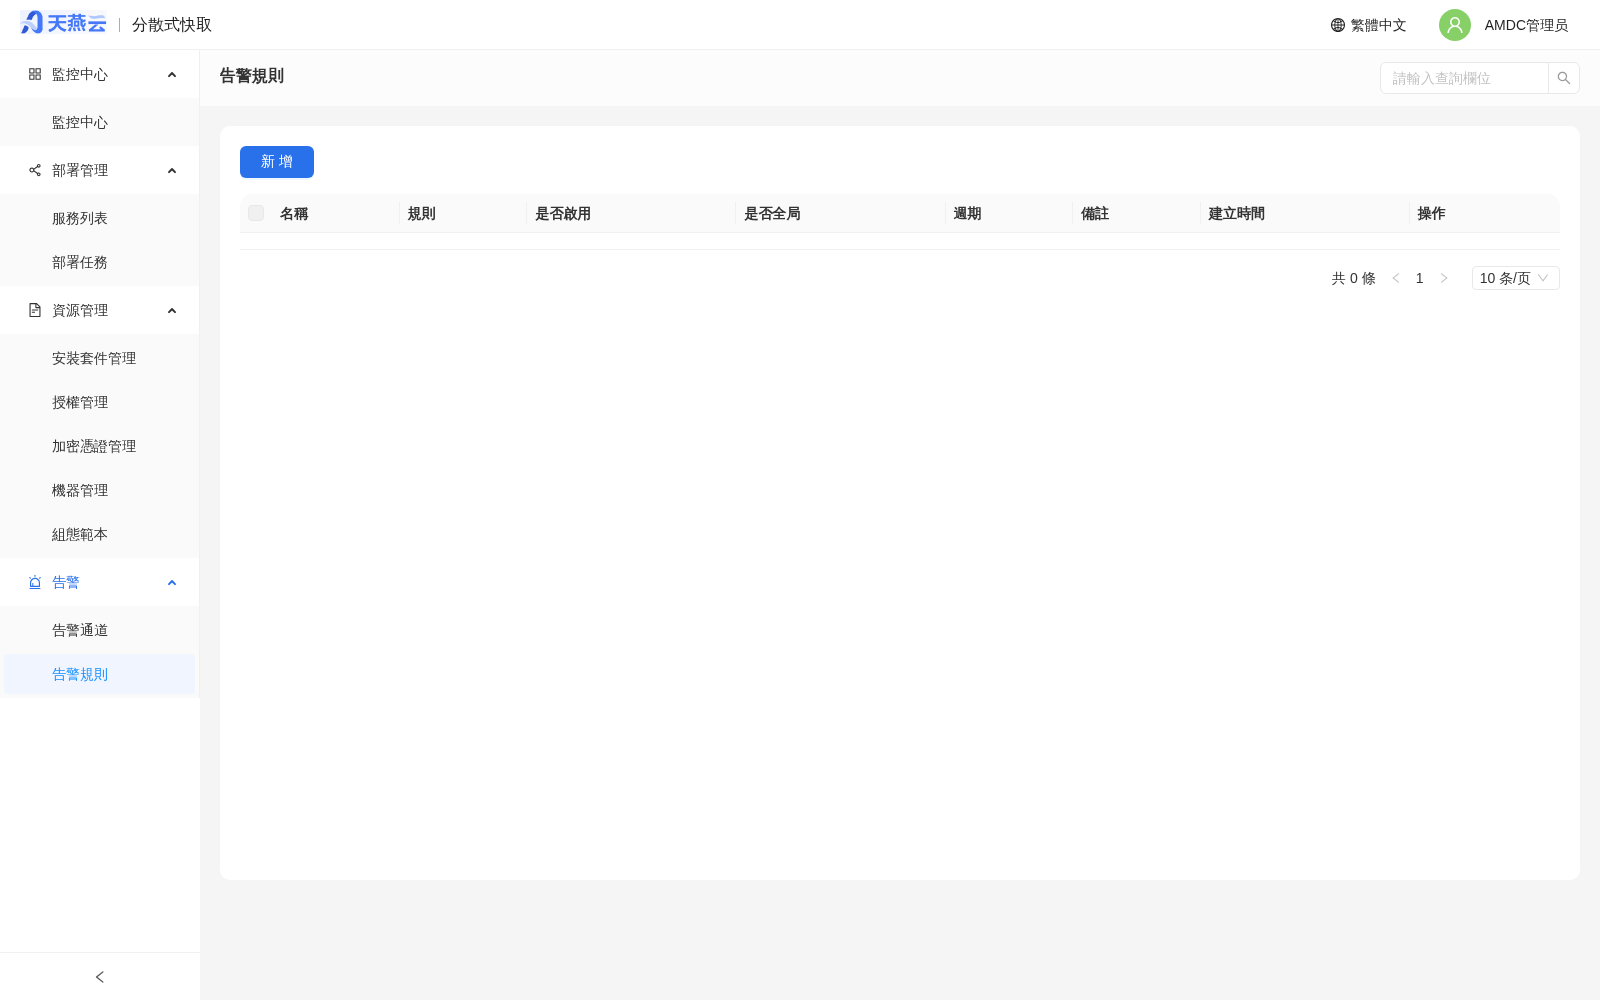
在控制台設置告警規則,滿足設置條件後將會在設置的時間內觸發告警!根據設置的頻率發送告警!
# 創建告警規則
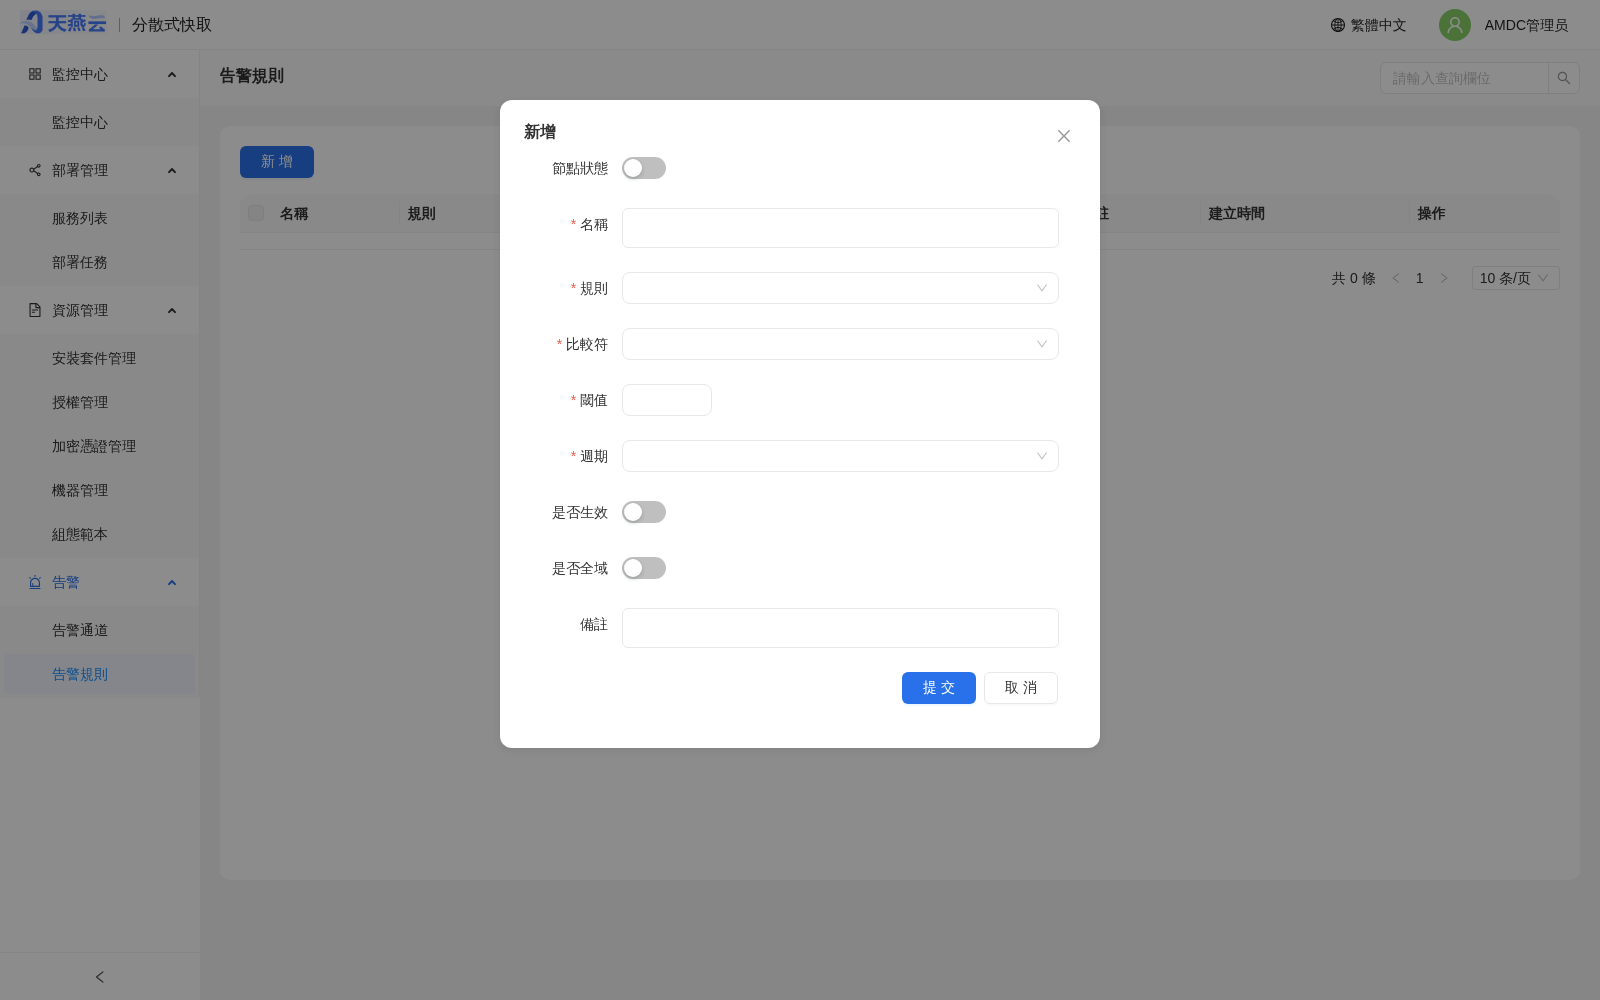
告警規則分為對所有集群有效的全局告警規則和針對單個集群生效的局部告警規則,打開全局開關則針對所有集群生效。 進入【告警】>【告警規則】,點擊頁面右上角【創建】按鈕,創建告警規則。
- 節點狀態告警:節點告警開關,開關開啟節點告警則開啟
- 規則名稱:自定義告警規則名稱
- 規則:設置告警觸發的條件
- 比較符:比較運算選擇
- 比較值:輸入告警比較數值,滿足該數值後將觸發告警
- 週期:規則檢查的週期:5min、10min、20min、30min、45min、1h、2h
- 是否生效:開關開啟告警規則生效
- 是否全局:默認否,選擇全局時該條規則將應用到當前租戶的所有集群
# 編輯告警規則
進入【告警】>【告警規則】,勾選相應的告警規則,點擊列表右側【編輯】按鈕,編輯告警規則。
# 刪除告警規則
進入【告警】>【告警規則】,勾選需要刪除的告警規則,點擊列表右側【刪除】按鈕,刪除告警規則。也可選擇多條告警規則點擊左上角【刪除】按鈕批量刪除。
# 賬號權限與安全
本節介紹管控台基於等保 2.0 的賬號體系與三員分立機制。如本章內容與你實際部署的界面有差異,請以登入後看到的為準。
# 角色體系與菜單可見性
管控台 V2.0.6 採用五角色體系,各角色登入後僅可見其職責範圍內的菜單,符合《信息安全技術 網絡安全等級保護基本要求》(GB/T 22239-2019)中有關「管理用戶權限分離」的要求。
| 角色 | 賬號 | 職責 | 默認可見菜單 |
|---|---|---|---|
| 系統管理員 | sys_admin | 租戶管理、租戶管理員賬號管理 | 【租戶】> 租戶管理、賬號管理 |
| 安全管理員 | sec_admin | 全局安全策略、用戶鎖定/解鎖、密碼重置、訪問控制策略 | 【租戶】> 授權管理、密碼策略 |
| 審計管理員 | audit_admin | 審計策略、審計日誌查看與分析、審計報告(僅只讀) | 【操作歷史】 |
| 租戶管理員 | tenant_admin | 本租戶內的賬號與密碼策略 | 【租戶】> 賬號管理、密碼策略、【操作歷史】 |
| AMDC 管理員 | amdc_admin | AMDC 實例的全局管理 | 【監控中心】、【部署管理】(服務列表、自動部署、部署任務)、【資源管理】(安裝包管理、證書管理、機器管理、配置模板)、【告警】 |
三員(系統管理員 / 安全管理員 / 審計管理員)由系統啟動時自動生成,每個角色有且僅有一個賬號,不能刪除;菜單互相獨立,不可兼任。
按賬號性質劃分,管控台功能的實際使用者分為兩類:
- 管理員賬號:擁有租戶 / 用戶管理權限,決定服務與數據資源如何分配。
- 租戶賬號:是租戶內的數據使用者,可使用服務並執行部分管理操作;不同租戶之間數據相互隔離;租戶管理員對租戶內服務僅有使用權,沒有擁有權(無法自行決定緩存核心的刪改)。
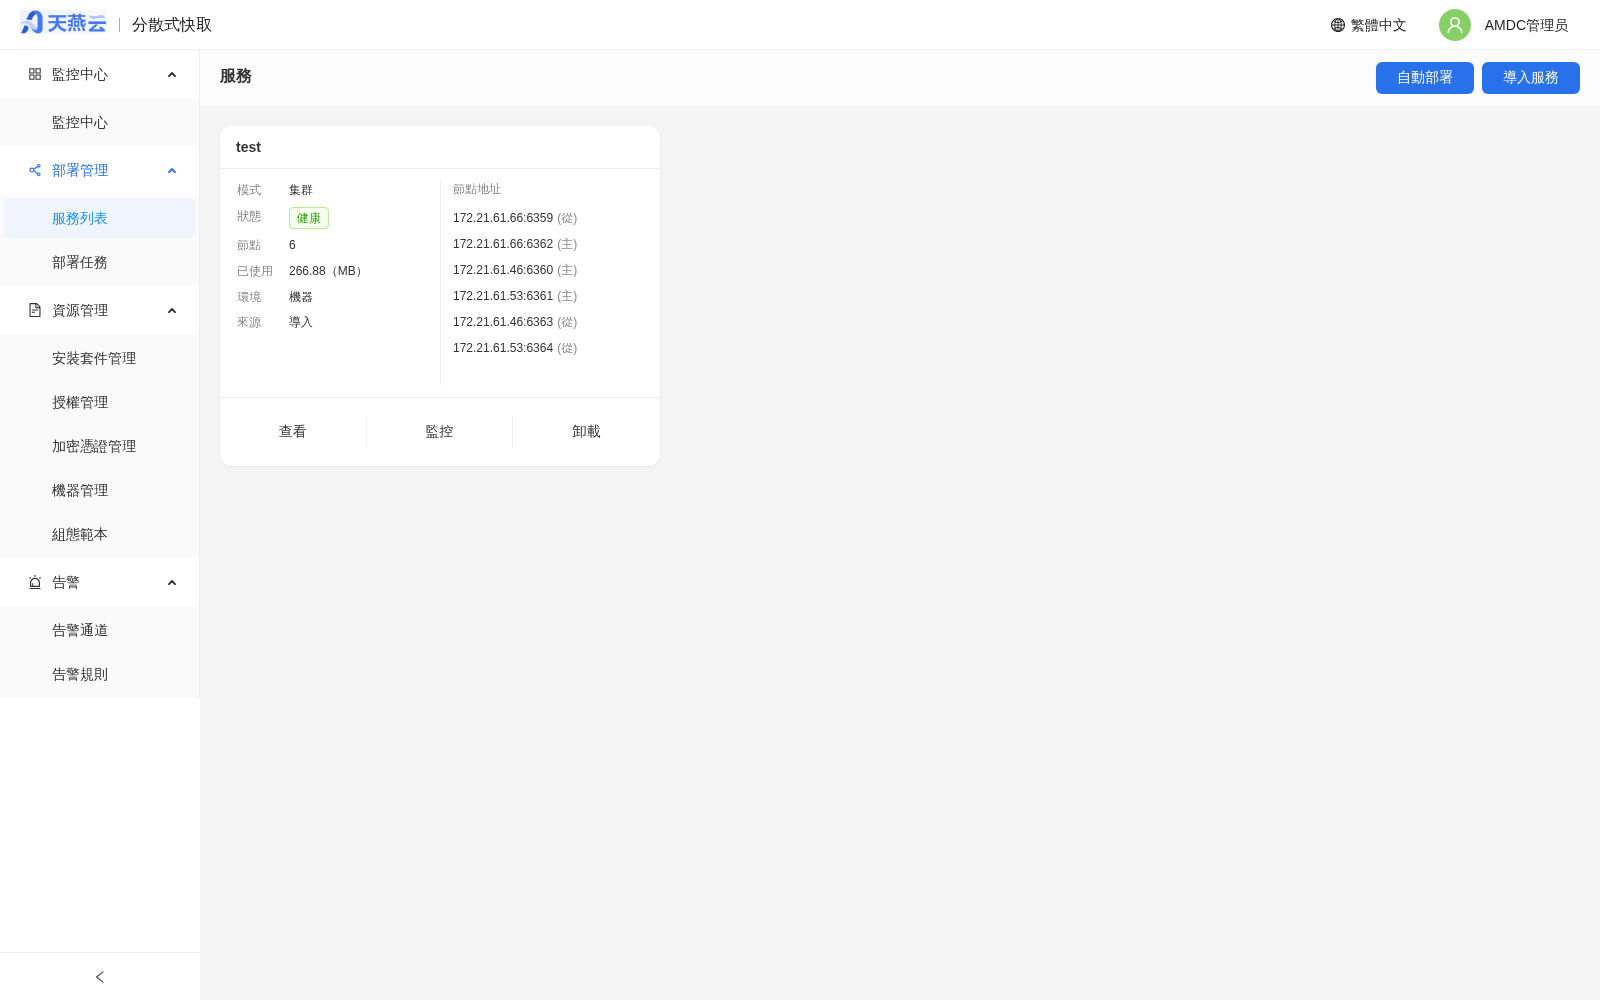
下圖展示五種角色登入後管控台的主菜單差異:
# 登入與首次改密
管控台首次啟動時,會自動為所有預置管理員賬號(包括三員、租戶管理員、amdc_admin)生成 12 位隨機密碼,寫入安裝目錄下的 ./resource/.initial_passwords 文件。
打開瀏覽器訪問管控台 URL(默認 http://<管控台 IP>:9001/),登入頁如下:
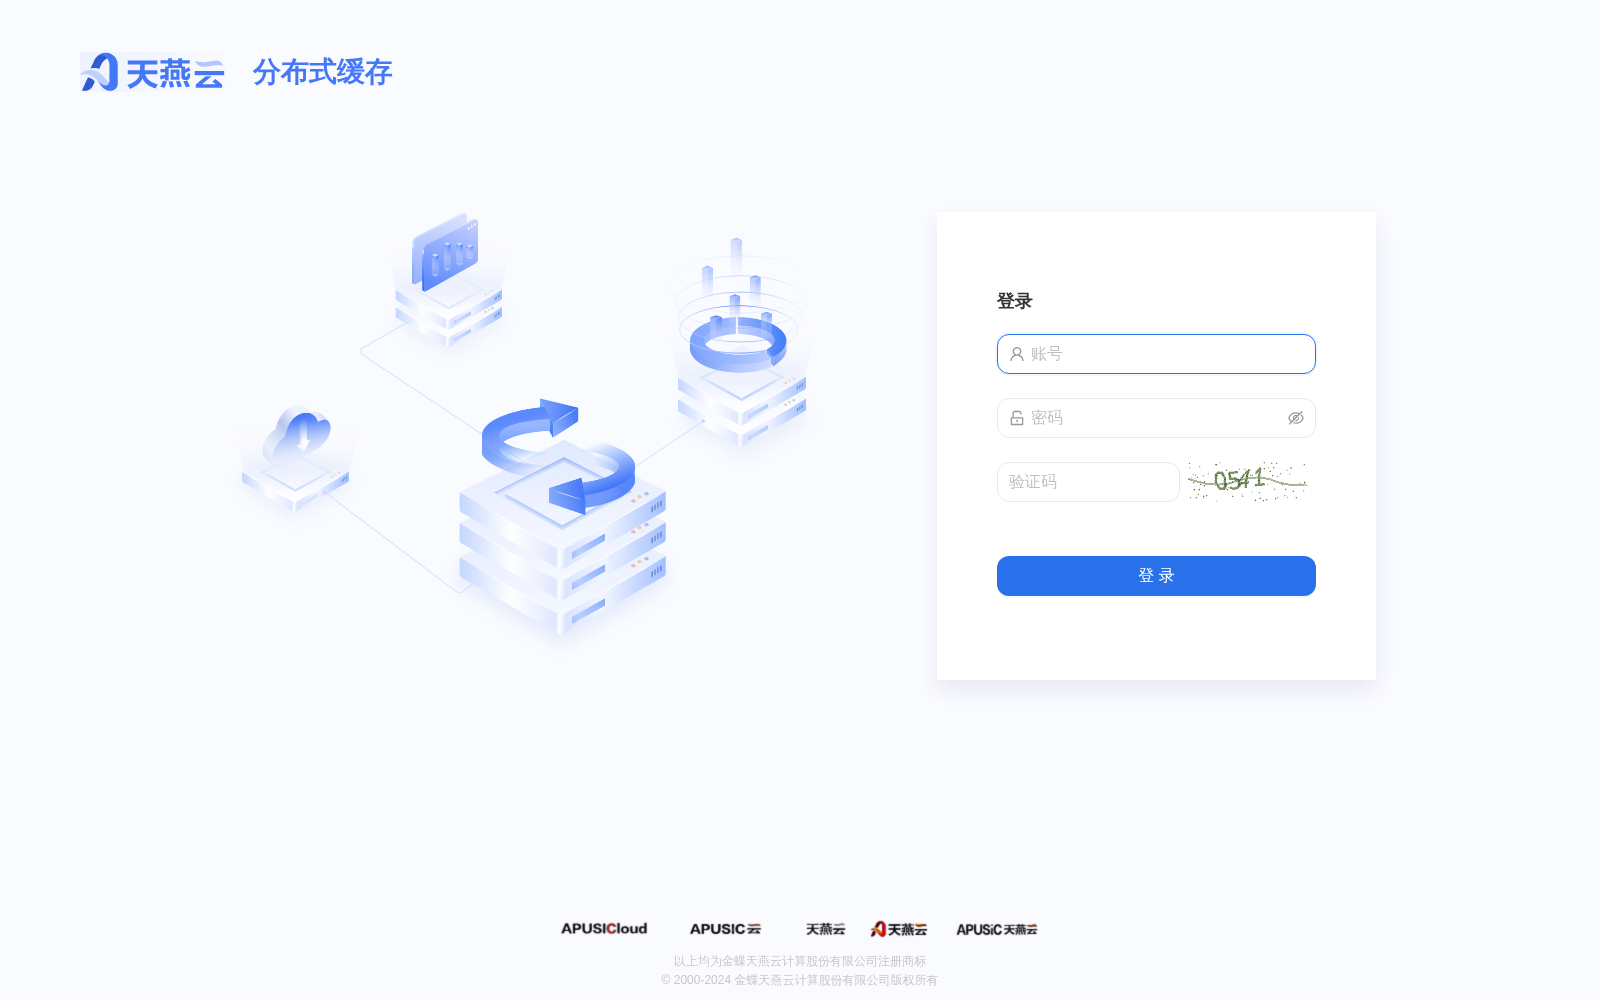
首次登入步驟:
- 輸入賬號(例如
sys_admin)。 - 輸入
.initial_passwords文件對應行後的 12 位隨機密碼。 - 輸入頁面上的圖形驗證碼(不區分大小寫)。
- 點擊【登入】。
提示:密碼中包含特殊字符(例如
#、$、*等)時,建議在瀏覽器中直接粘貼,避免被 shell / 終端解析時丟失字符。
首次登入成功後,會跳轉到強制改密頁,必須按當前密碼策略修改密碼才能進入主控台:
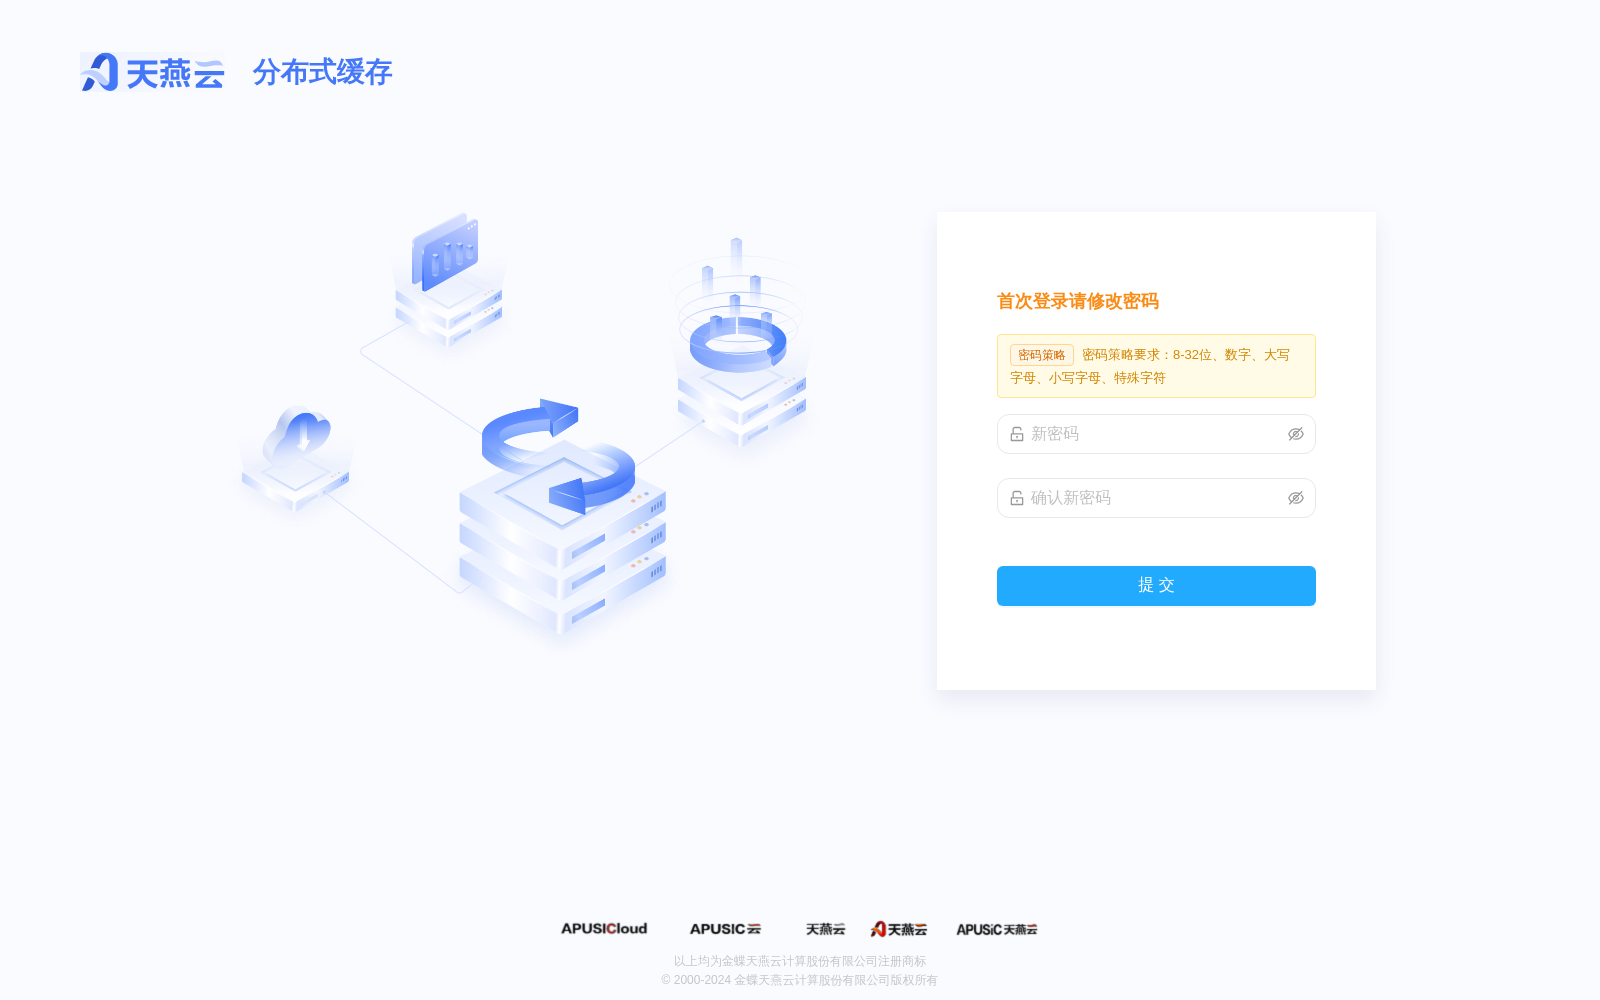
注意:首次改密失敗或新密碼不符合複雜度策略時,系統會停留在改密頁,提交後會顯示具體不符合項,請按提示修正後再次提交。
# 忘記預置賬號密碼時的重置方式
如果 .initial_passwords 文件已遺失,或預置賬號因多次登入失敗被鎖定(例如 amdc_admin 剩餘重試次數已耗盡),可在管控台可執行文件所在目錄使用 CLI 直接把該預置賬號的密碼重置為新的 12 位隨機值,賬號本身不會被鎖定或刪除。
操作步驟:
SSH 登入管控台伺服器,切換到
amdc-console可執行文件所在目錄(默認/home/mofant/test-soft/amdc/amdc_console):cd /home/mofant/test-soft/amdc/amdc_console1執行重置命令,指定預置賬號名(可選值:
sys_admin/sec_admin/audit_admin/tenant_admin/amdc_admin):./amdc-console --reinit amdc_admin1執行成功後控制台會打印新密碼,例如:
账户 amdc_admin 的密码已重置。
新密码: Yg!.U,f19wmE
请使用新密码登录,并按提示修改密码。
1
2
3立即在瀏覽器用新密碼登入對應賬號,按提示完成首次改密。
-reinit 參數說明:
- 僅對 5 個預置賬號生效,對在管控台內創建的業務賬號無效;
- 重置後賬號不會被禁用,並會清空鎖定計數器,無其他副作用;
- 重置命令需要在管控台可執行文件所在目錄(而非 AMDC 緩存核心目錄)執行,並對該目錄具有可讀可執行權限;
- 可通過
./amdc-console --help查看支持的參數(-c string指定配置文件;-reinit string重置預置賬號)。
# 三員管理
# 系統管理員(sys_admin)
登入後默認停留在【租戶】>【租戶管理】頁面,左側菜單只有「租戶管理」和「賬號管理」兩項:
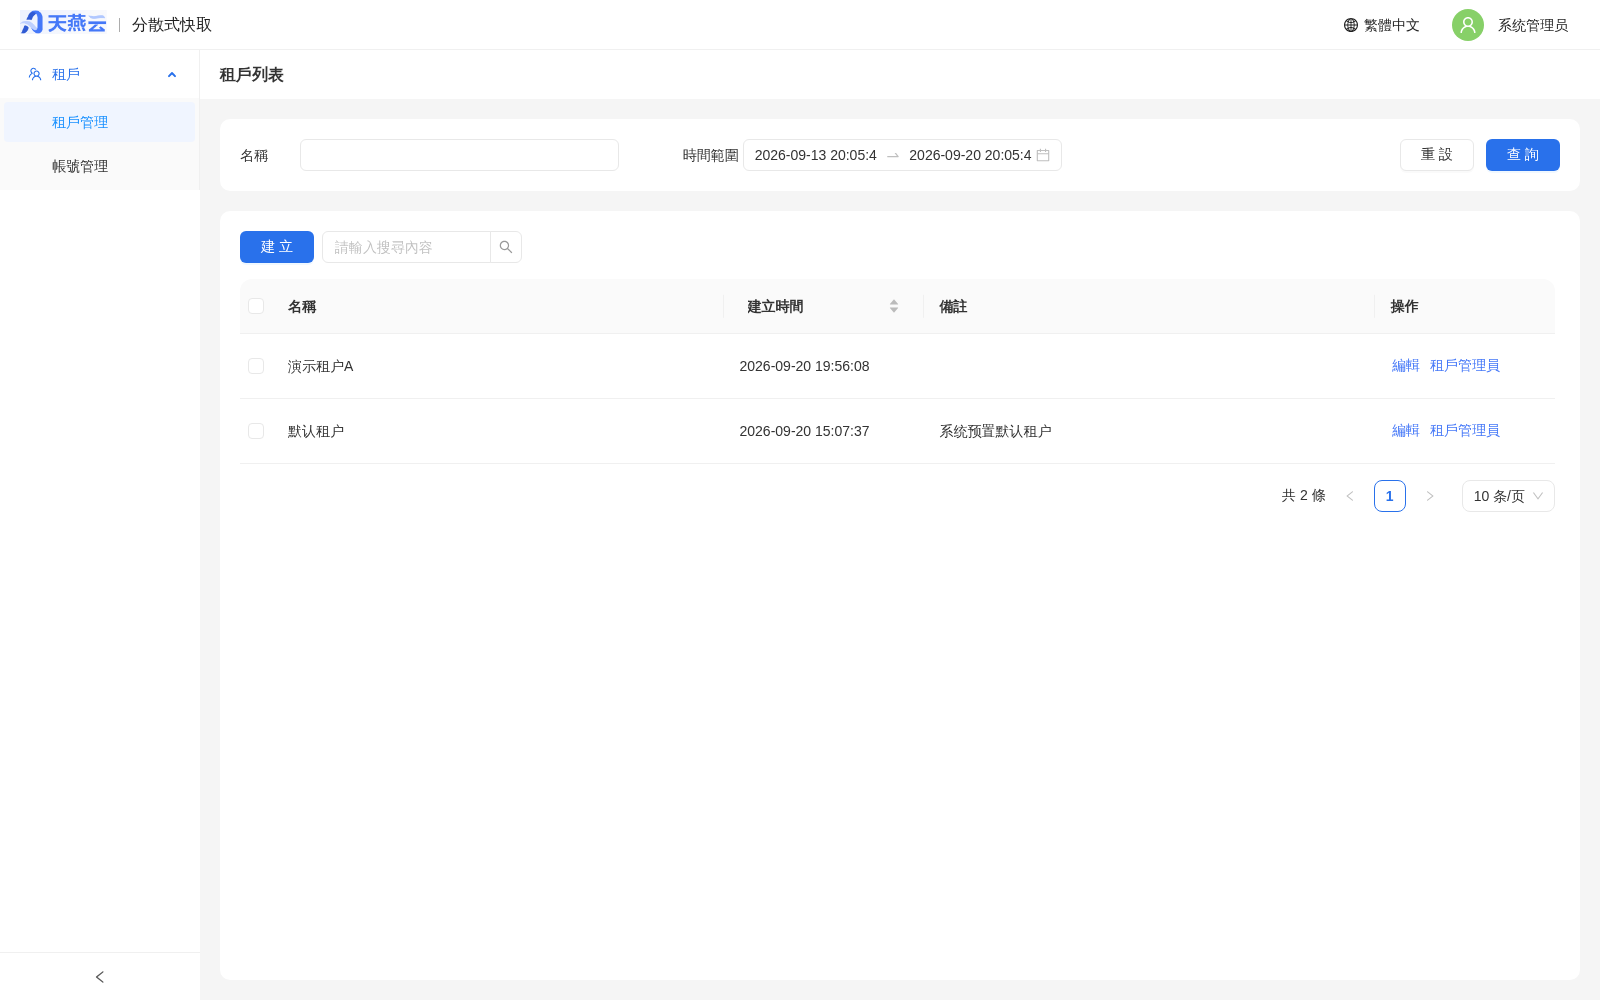
租戶管理
點擊右上角【創建】按鈕,彈出添加租戶對話框:
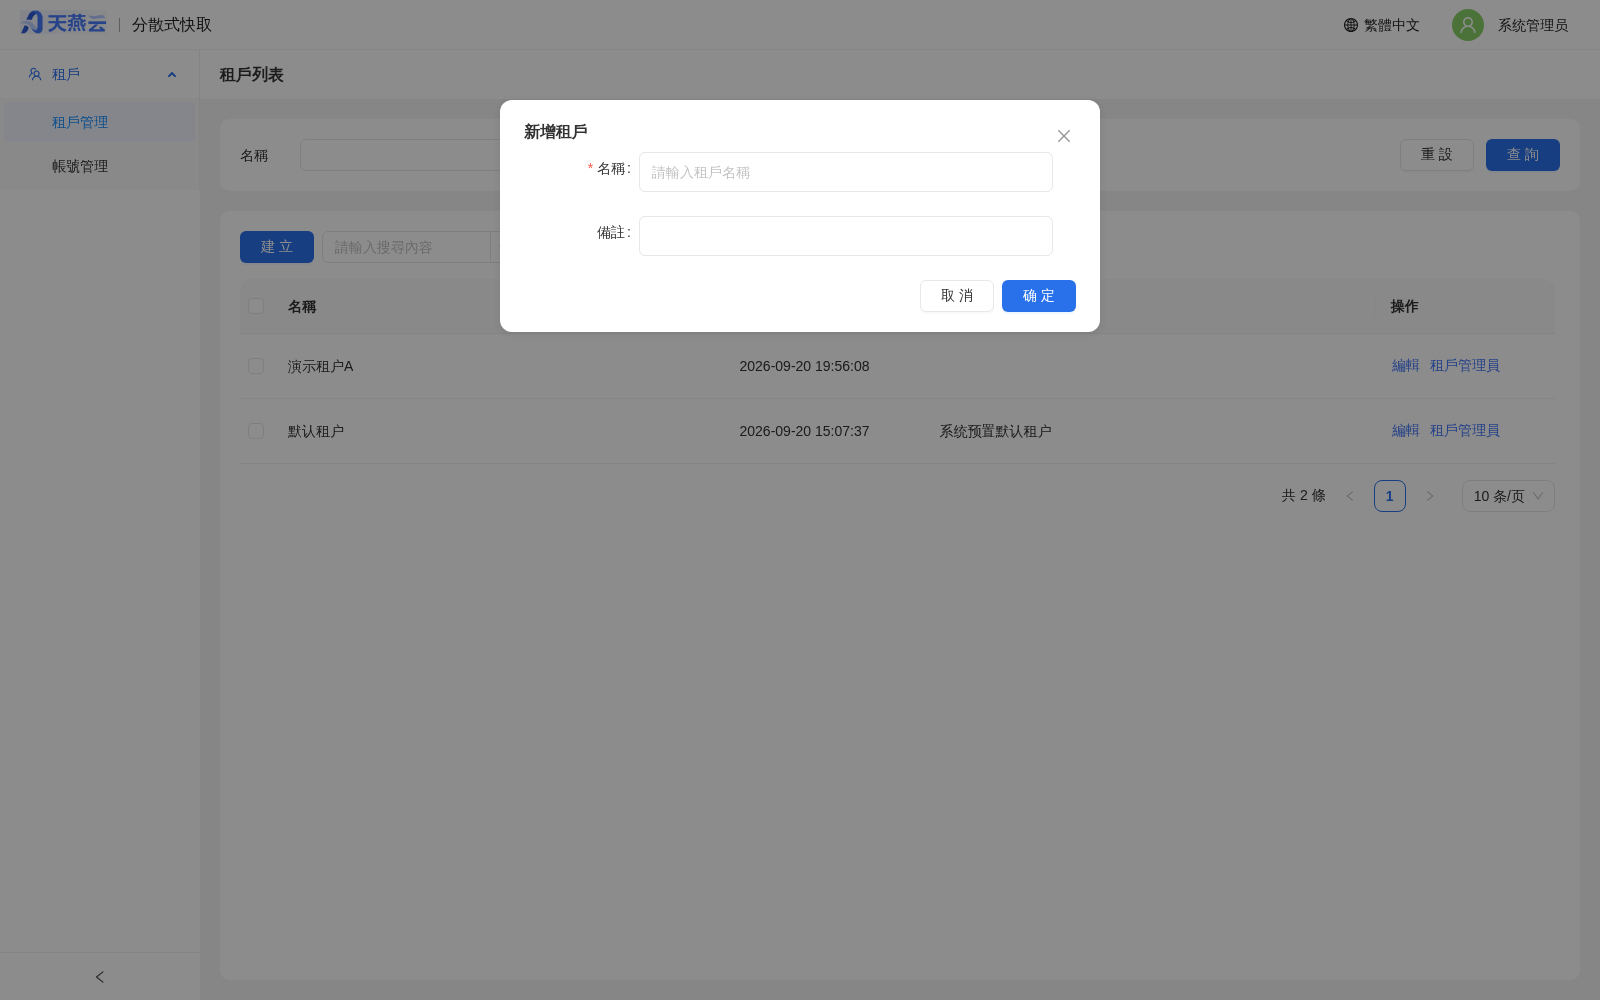
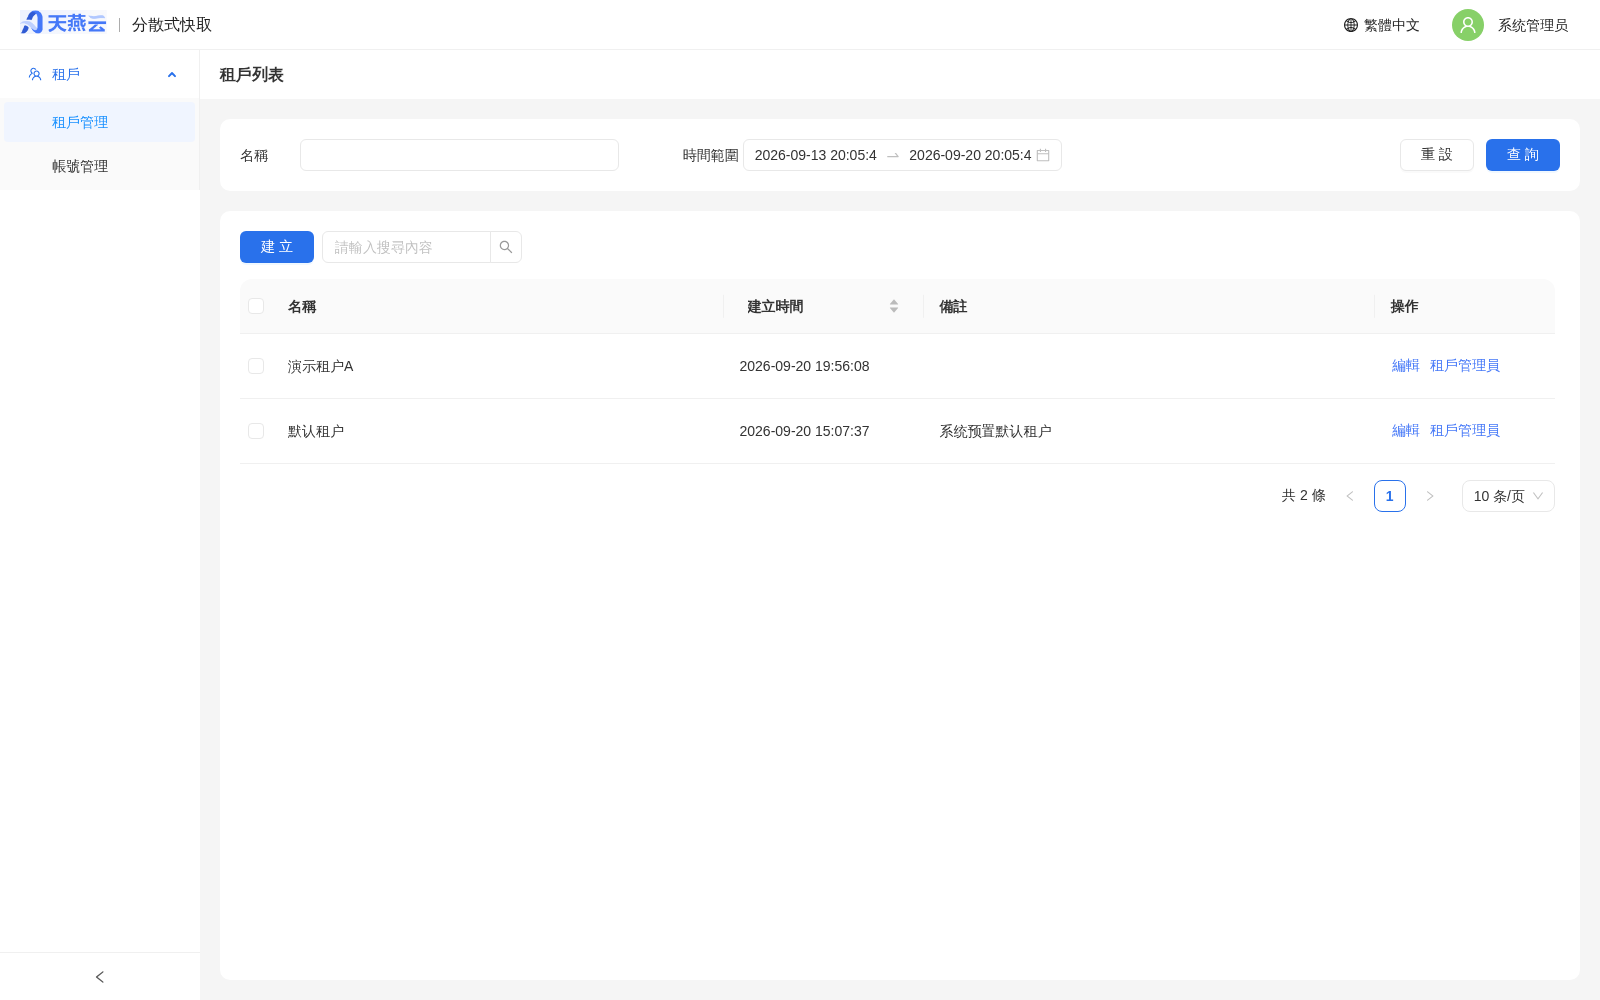
填寫租戶名稱(必填、唯一)和備註(可選),點擊【確定】後返回列表。新建的租戶行會出現在列表中,並顯示創建時間:
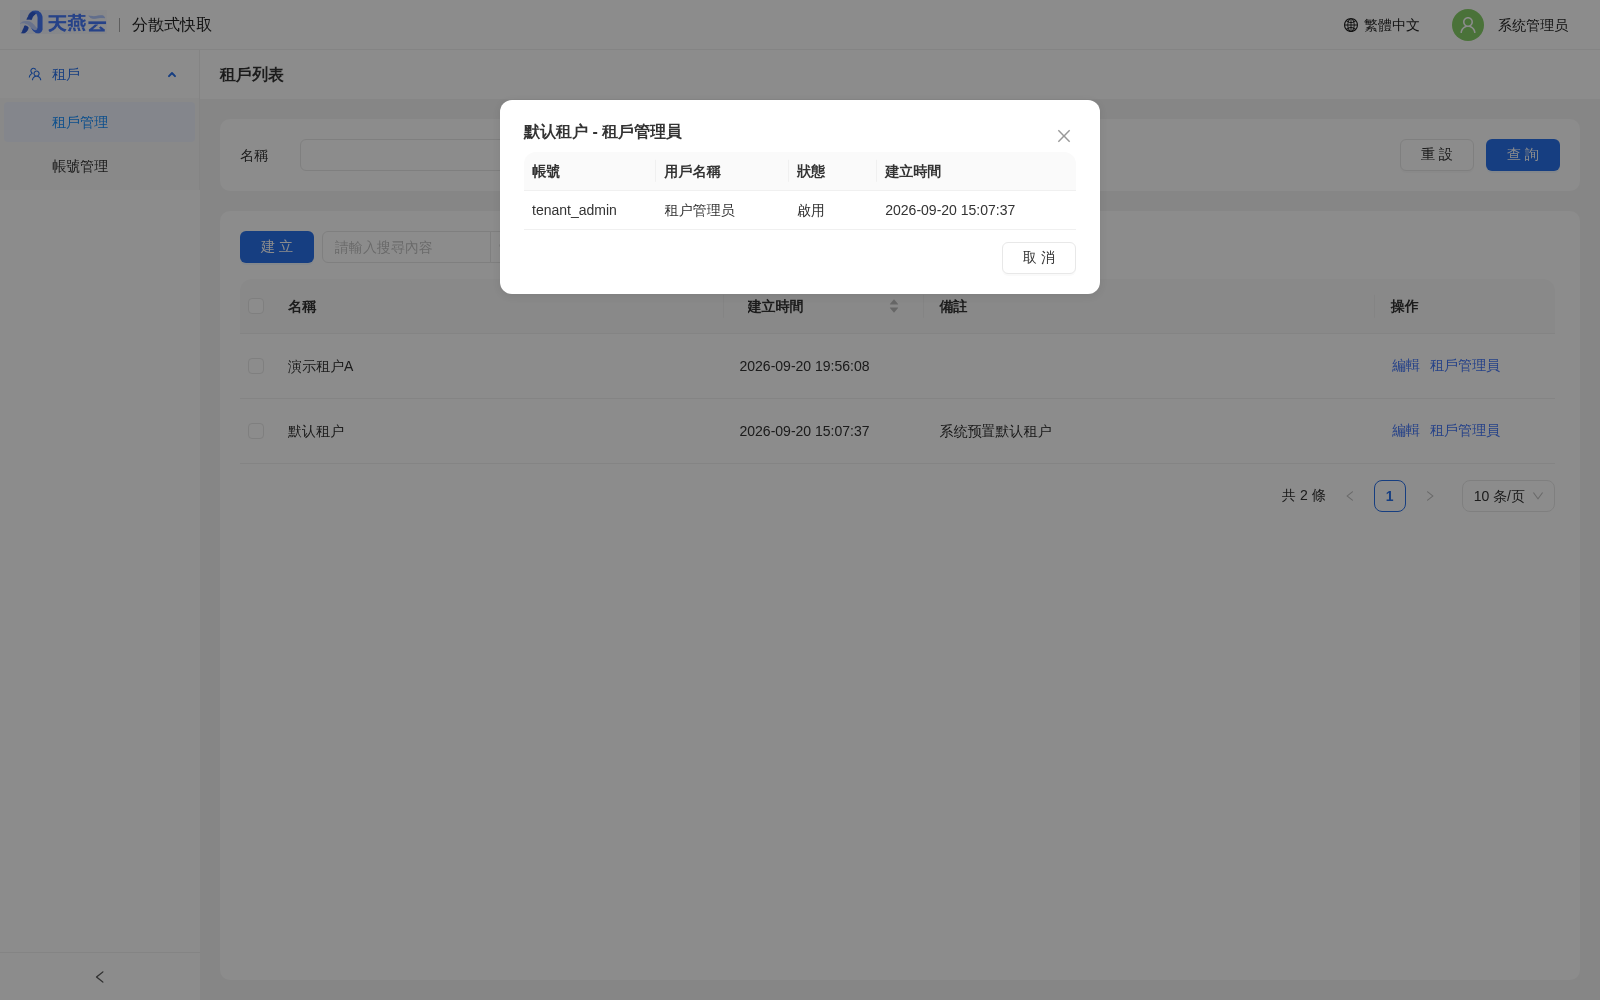
點擊租戶行的【租戶管理員】按鈕,會彈出該租戶下的租戶管理員賬號對話框,便於後續查看 / 維護租戶管理員與租戶的歸屬關係:
賬號管理
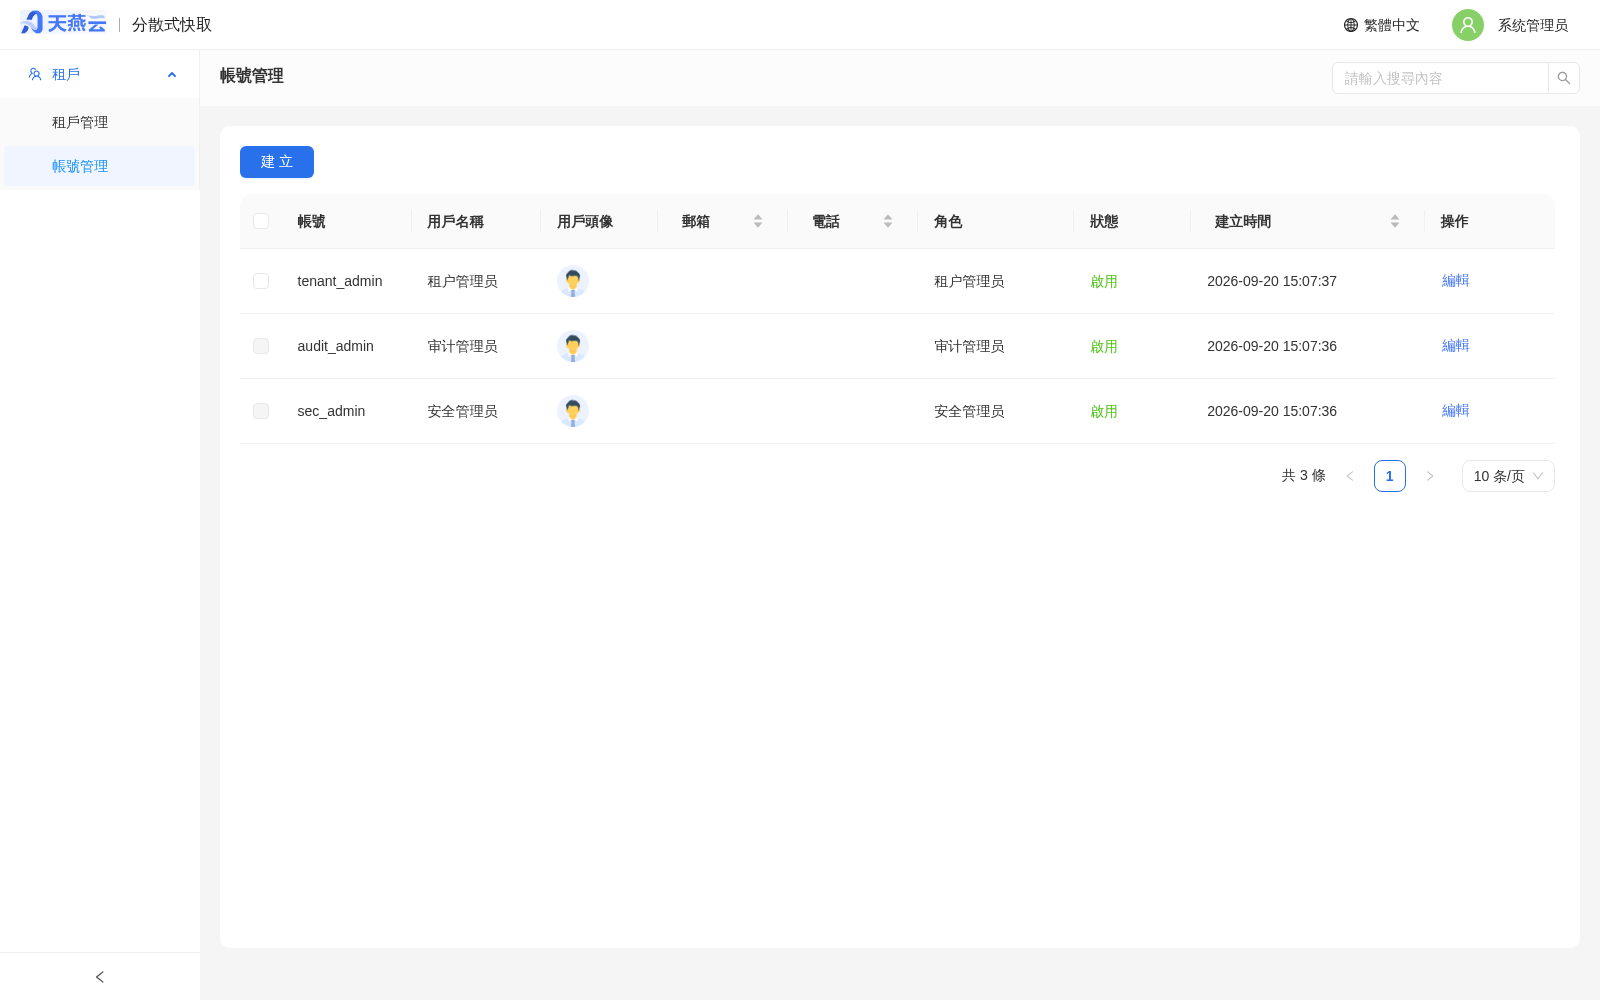
切換到【租戶】>【賬號管理】,可以查看管控台內的所有賬號(含租戶管理員與租戶用戶),並支持編輯:
點擊【創建】可彈出新建賬號對話框:
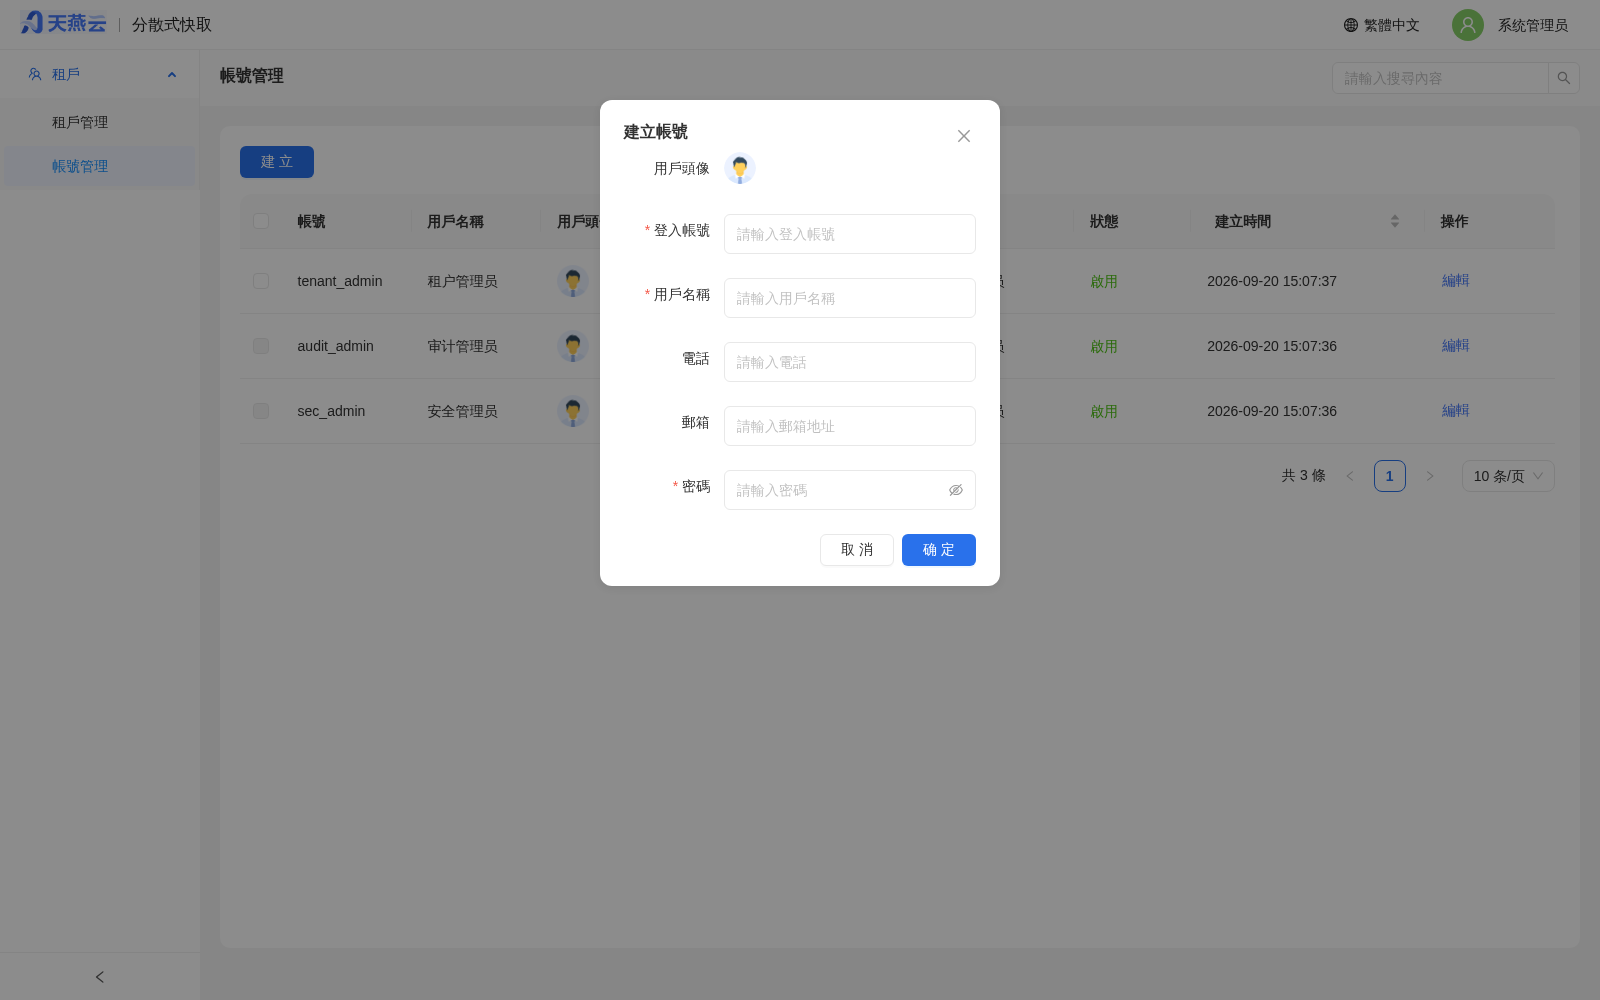
提示:創建賬號時必須輸入「密碼」字段,並符合當前密碼策略;賬號創建後默認啟用,可在列表中點擊【編輯】修改。
# 安全管理員(sec_admin)
登入後菜單僅有【租戶】>【授權管理】、【租戶】>【密碼策略】兩項,用於配置訪問控制與密碼策略:
授權管理
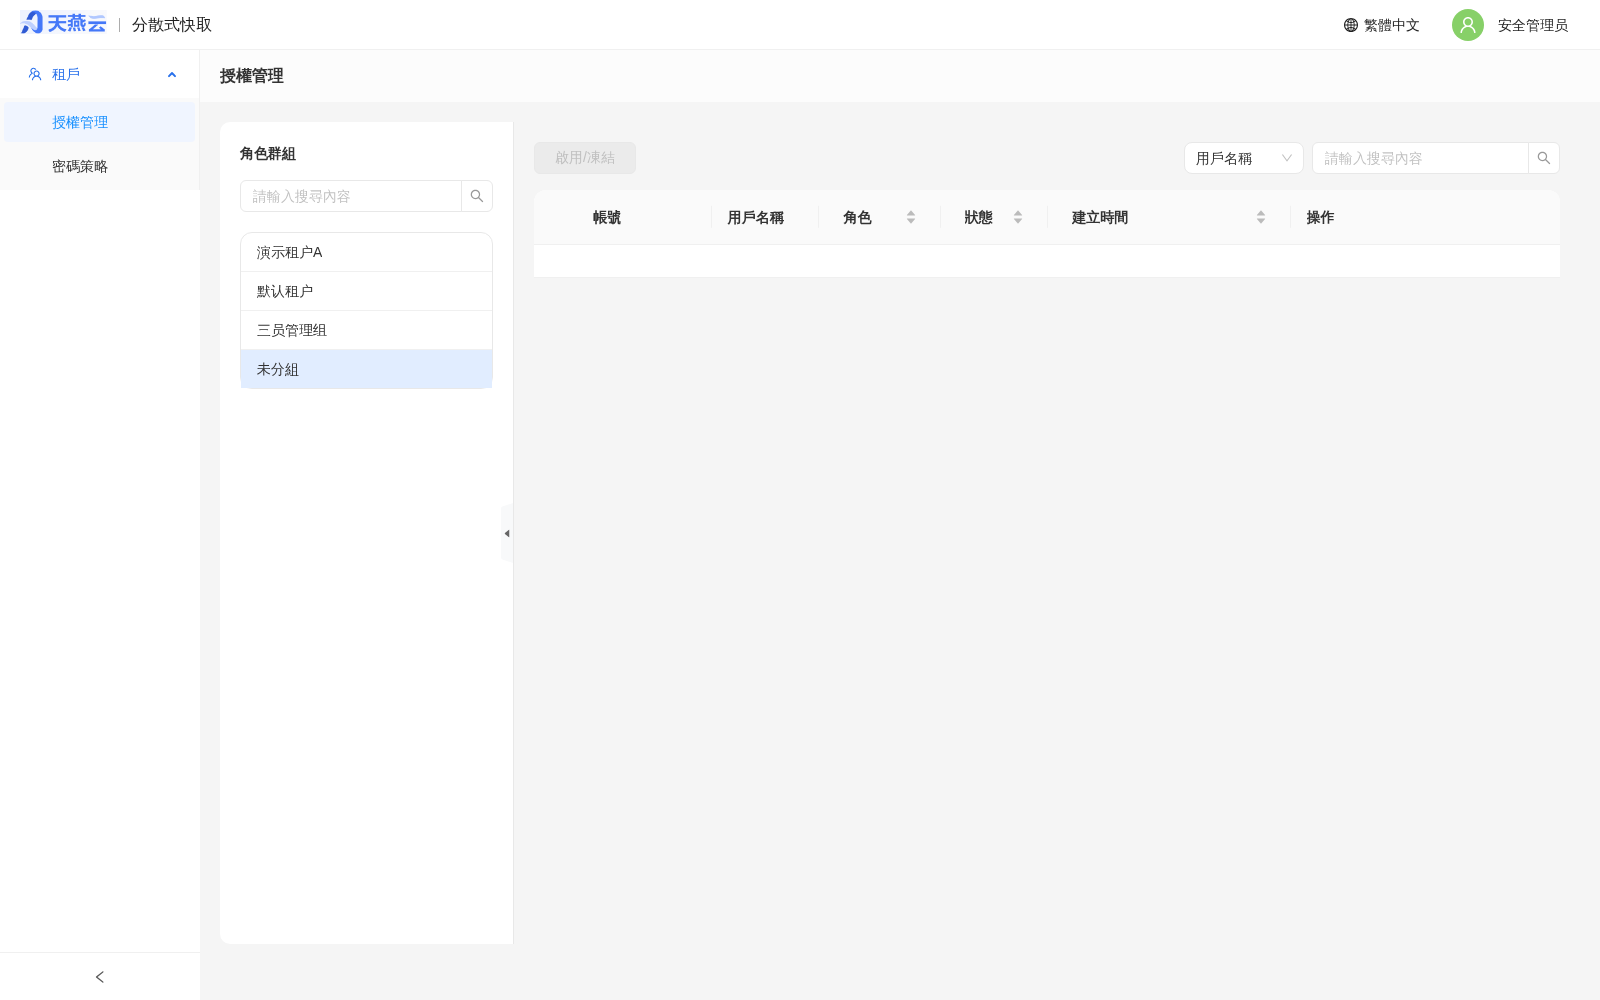
租戶中未分配組的用戶(沒有被分配到任何租戶的用戶),需要先在此頁面進行租戶授權,賬號才能登入使用。
修改用戶密碼
新建賬號沒有初始密碼,必須由安全管理員先在授權管理中設置一次密碼後賬號才能登入。選中目標用戶行,點擊列表上方的【修改密碼】按鈕即可。
激活 / 凍結
點擊列表上方【激活/凍結】按鈕,可切換該用戶的「啟用」與「凍結」兩種狀態。凍結後該賬號無法登入,但賬號信息保留。
密碼策略
進入【租戶】>【密碼策略】頁面。密碼策略由「預設檔」和「自定義」兩部分組成,保存後對所有租戶內的賬號立即生效:
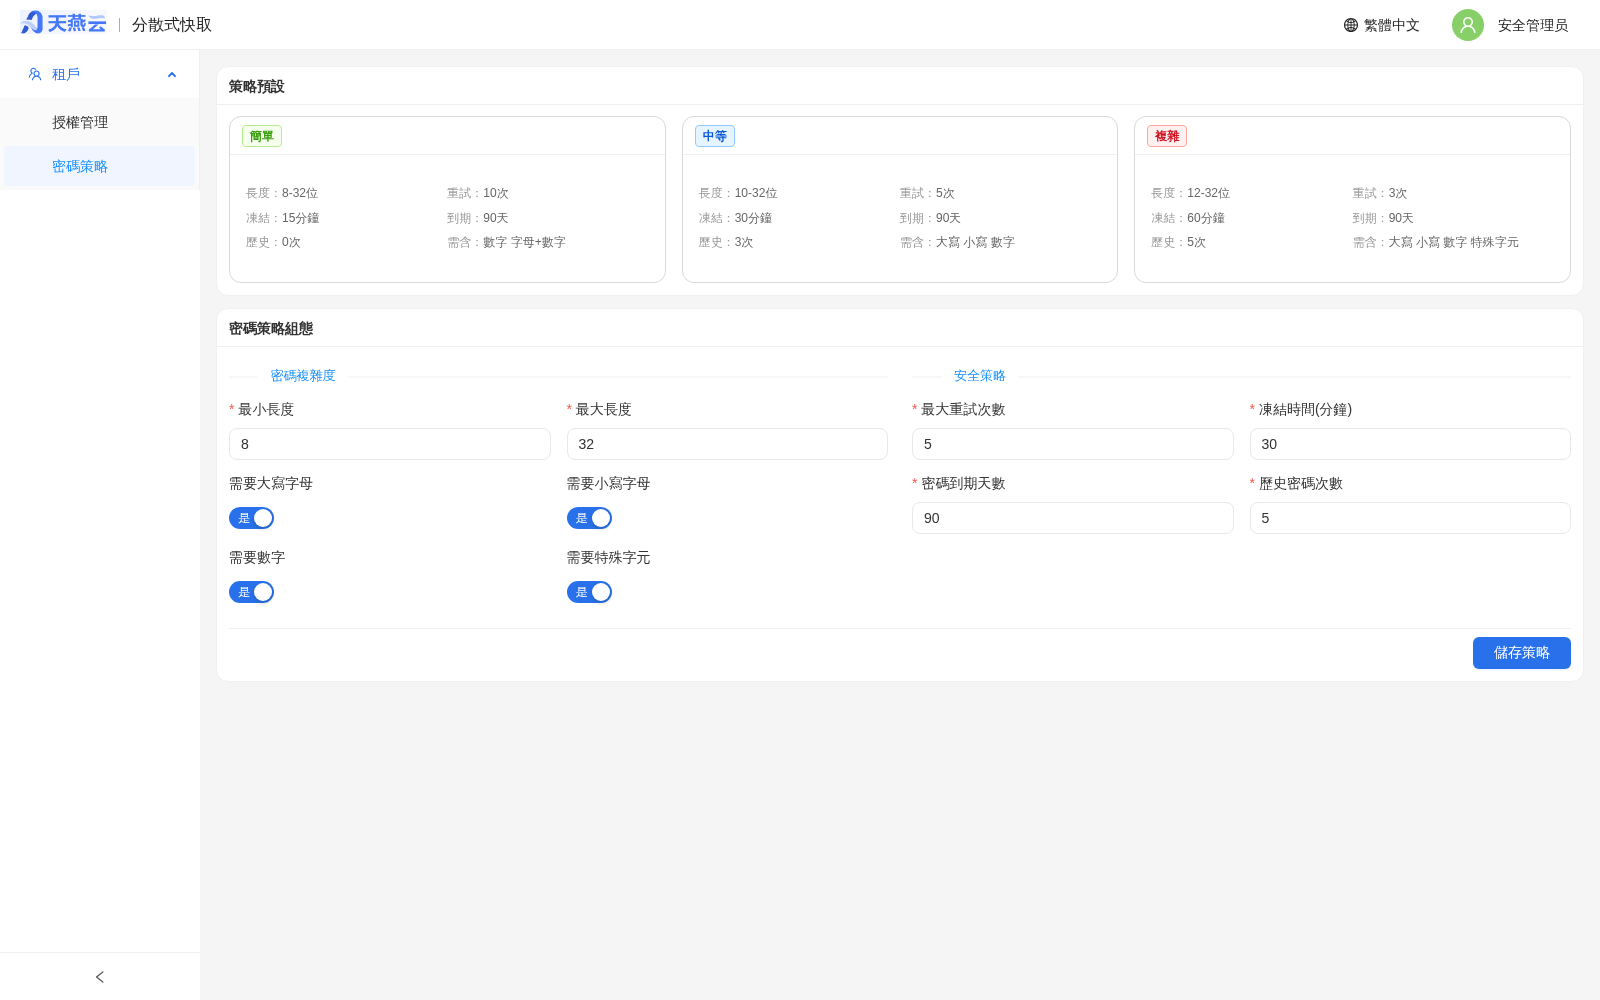
預設檔(不可修改,僅作快速選擇):
| 預設檔 | 長度 | 最大重試 | 凍結時間 | 過期 | 歷史 | 必須包含 |
|---|---|---|---|---|---|---|
| 簡單 | 8-32 位 | 10 次 | 15 分鐘 | 90 天 | 0 次 | 數字、字母+數字 |
| 中等 | 10-32 位 | 5 次 | 30 分鐘 | 90 天 | 3 次 | 大寫、小寫、數字 |
| 複雜 | 12-32 位 | 3 次 | 60 分鐘 | 90 天 | 5 次 | 大寫、小寫、數字、特殊字符 |
注:預設檔之間的差別同時體現在密碼長度、歷史次數與重試/凍結策略上;單擊預設檔後下方「密碼策略配置」區域會自動填入對應數值,保存後即對所有租戶內的賬號生效。
自定義字段:
| 字段 | 默認值 | 說明 |
|---|---|---|
| 最小長度 | 8 | 不可低於此值 |
| 最大長度 | 32 | 上限 |
| 需要數字 | 開 | 密碼是否必須包含數字 |
| 需要大寫字母 | 關 | 密碼是否必須包含大寫字母 |
| 需要小寫字母 | 關 | 密碼是否必須包含小寫字母 |
| 需要特殊字符 | 關 | 密碼是否必須包含特殊字符 |
| 最大重試次數 | 5 | 連續登入失敗超過此次數後鎖定賬號 |
| 凍結時間(分鐘) | 30 | 觸發鎖定後自動解鎖的等待時長 |
| 密碼過期天數 | 90 | 密碼有效天數,過期後強制修改 |
| 歷史密碼次數 | 5 | 修改密碼時不得與最近 N 次的歷史密碼重複 |
# 審計管理員(audit_admin)
審計管理員登入後菜單僅有【操作歷史】一項,用於查看全量審計日誌,僅只讀:
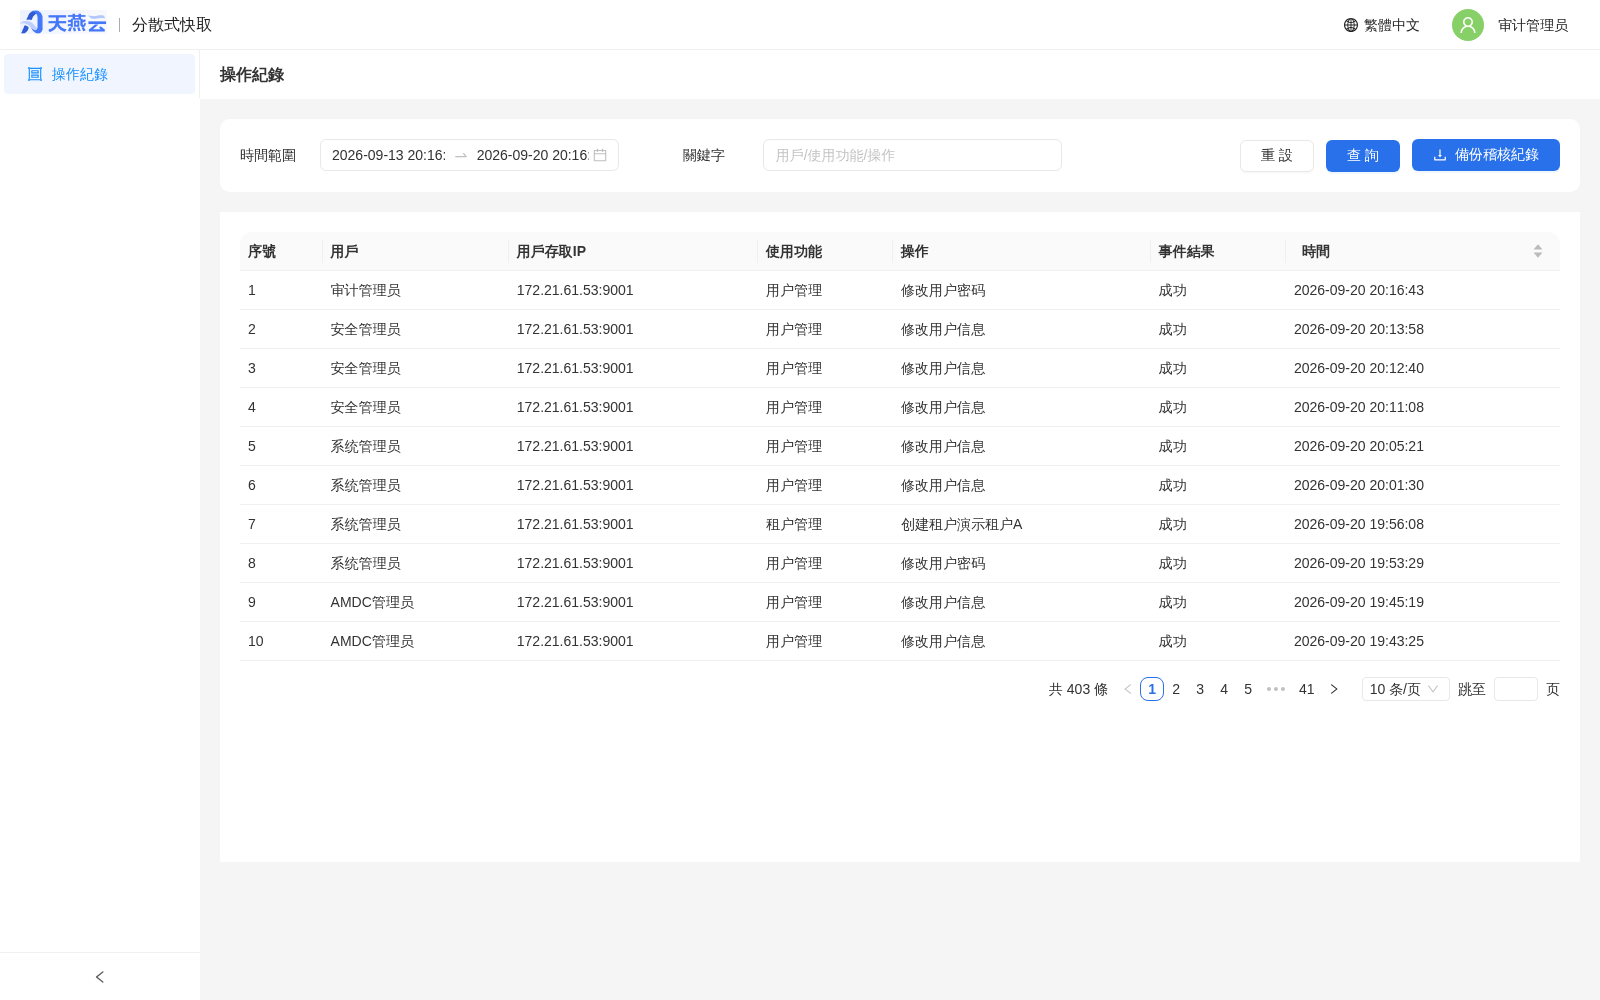
操作歷史記錄所有用戶在管控台上的操作行為,列表字段包含:序號、用戶、用戶訪問 IP、使用功能、操作、事件結果(成功 / 失敗)、時間。支援按時間範圍篩選、按關鍵字查詢(用戶 / 使用功能 / 操作),並可重置條件或備份審計日誌。
# 租戶管理員(tenant_admin)
租戶管理員登入後菜單僅有【租戶】>【賬號管理】、【租戶】>【密碼策略】、【操作歷史】,可對本租戶內的賬號進行管理:
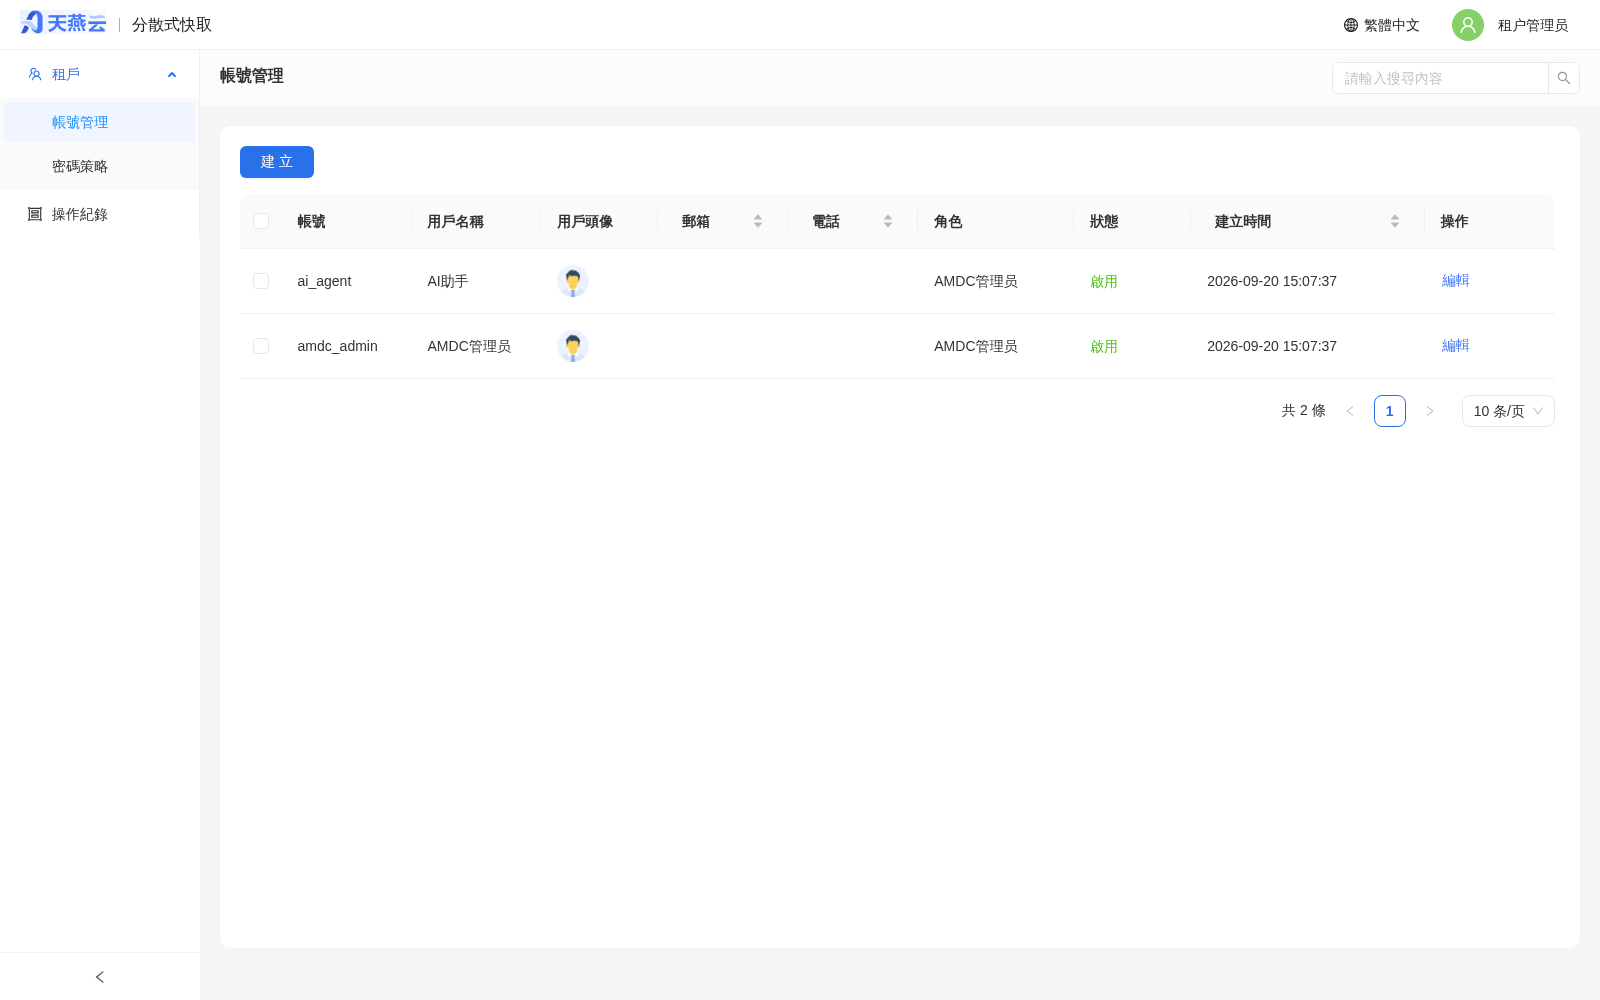
租戶管理員不能管理跨租戶的賬號,也不能對賬號做跨租戶授權。
# 密碼與安全
# 修改當前用戶密碼
登入管控台後,點擊頁面右上角的用戶頭像區域,在下拉菜單中選擇【更改密碼】:
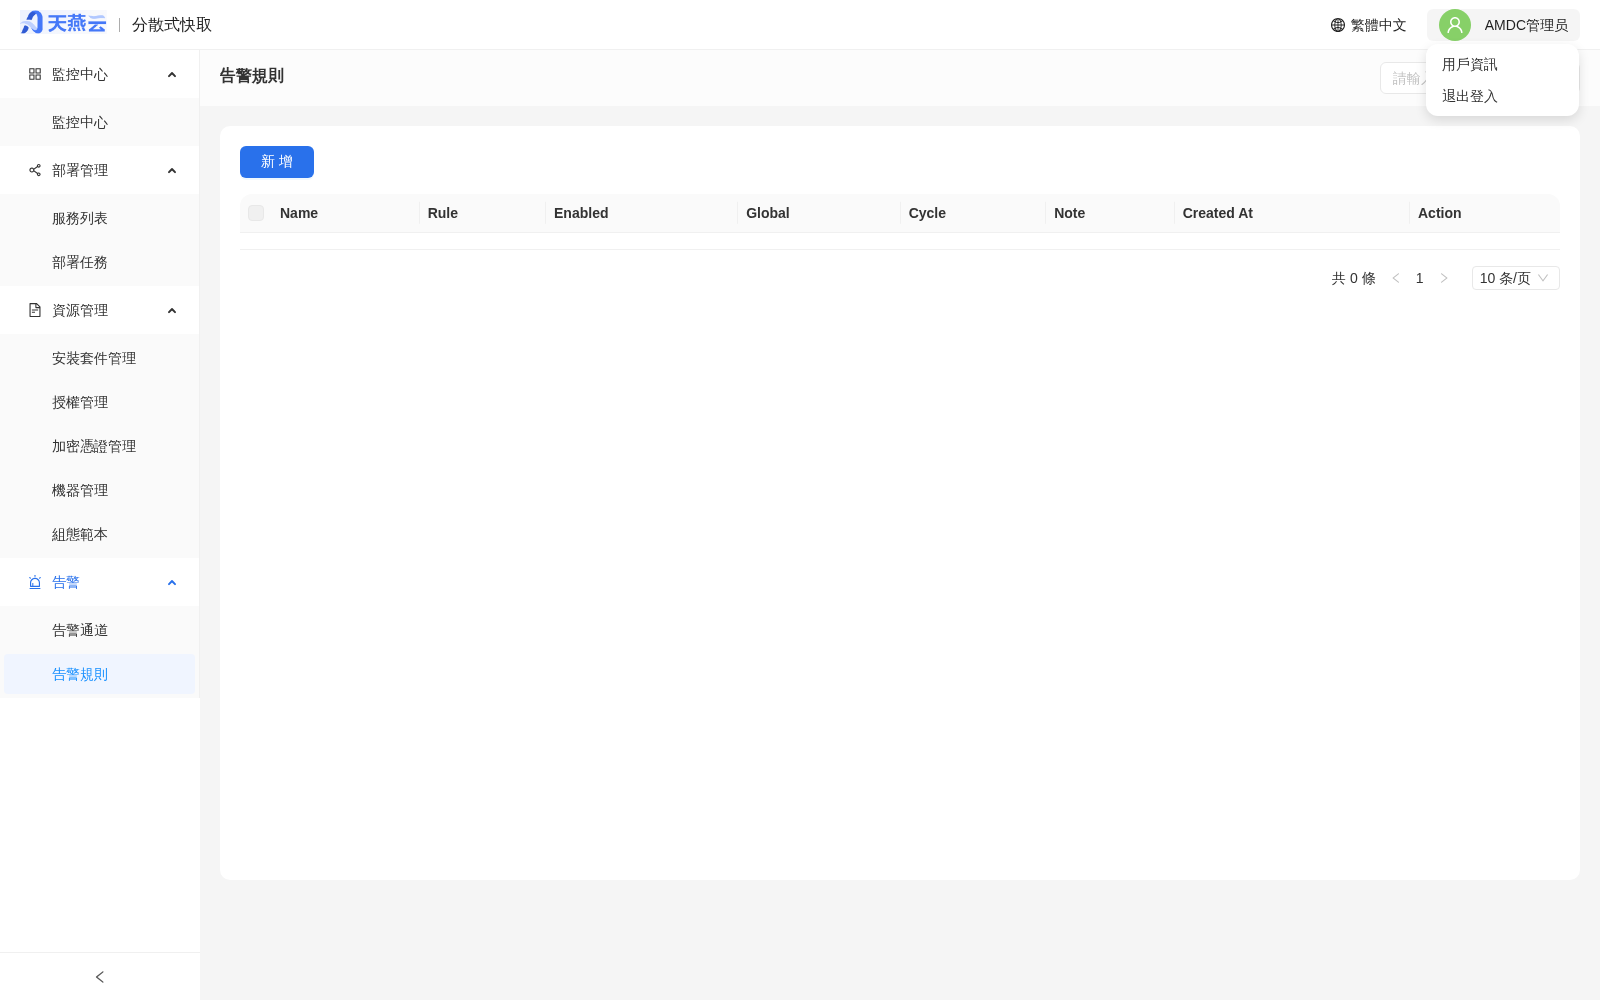
在彈窗中輸入舊密碼 + 新密碼(兩次),提交後立即生效。新密碼必須符合當前管控台生效的密碼策略。
# 退出登入
在用戶菜單選擇【退出登入】,系統會彈出二次確認:
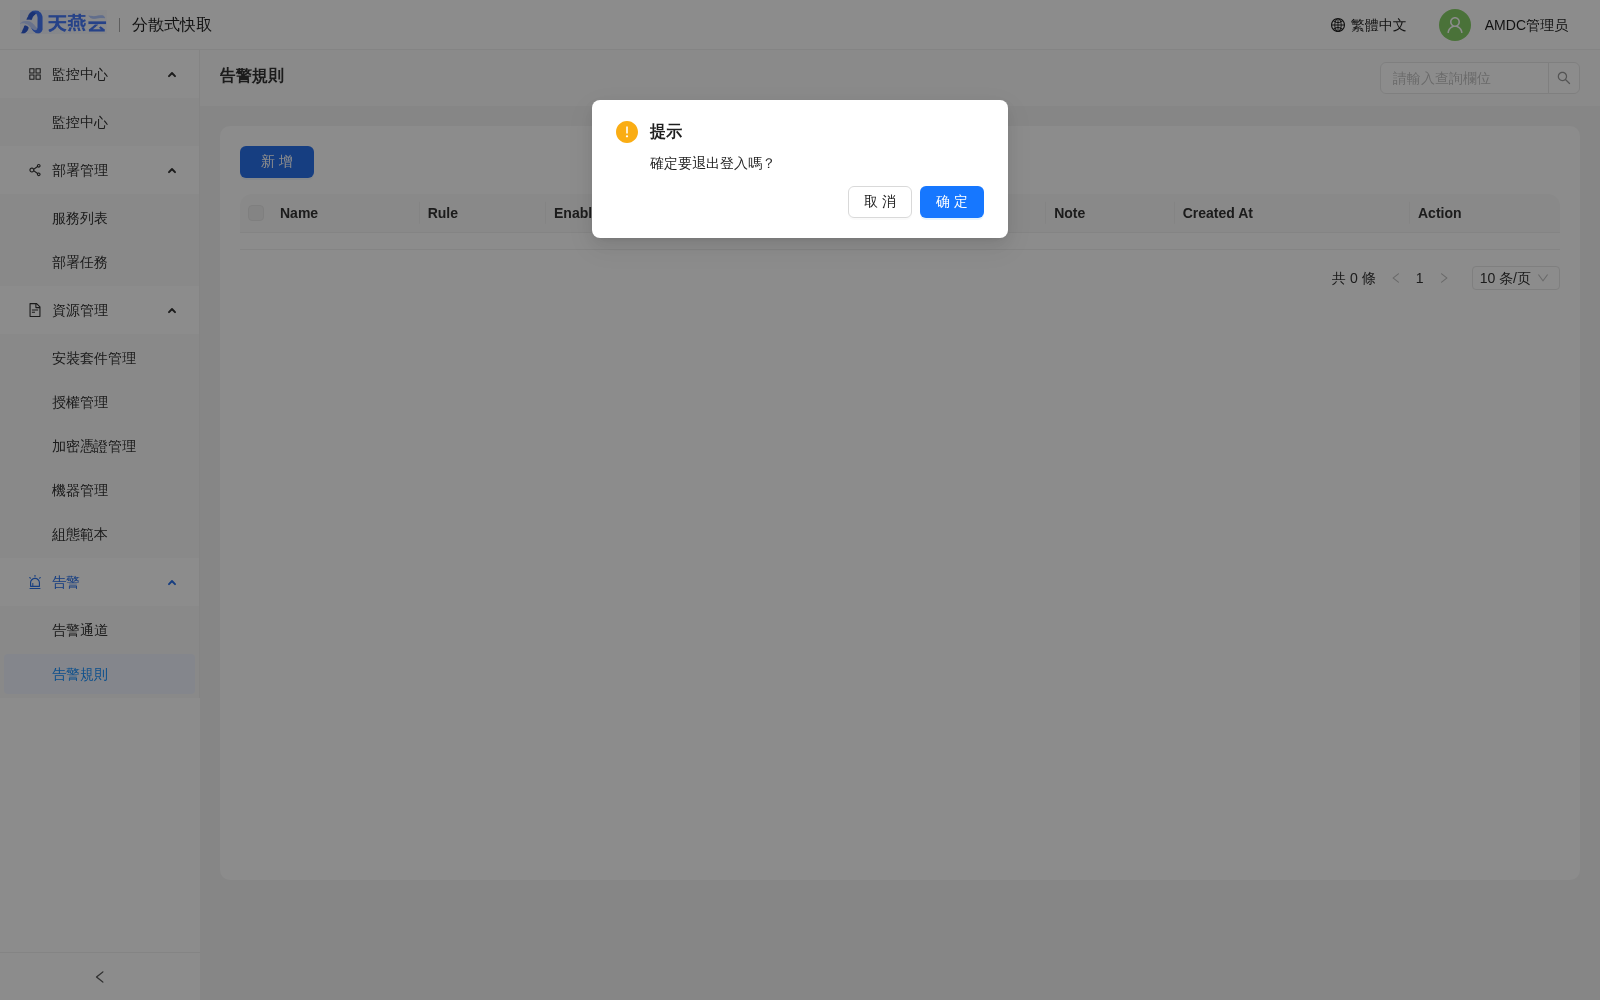
點擊【確定】後清除當前會話並跳轉回登入頁。
# 常見問題
問題 1:登入時提示「登入失敗!輸入密碼錯誤,還可輸入 N 次」
- 原因:當前密碼與管控台記錄不匹配,且未達到鎖定閾值。
- 解決:仔細核對大小寫、特殊字符,重新輸入;若超過最大重試次數(默認 5 次),賬號會被臨時鎖定,需等待凍結時間(默認 30 分鐘)自動解鎖,或由安全管理員在【授權管理】中強制解鎖。
問題 2:登入時提示「登入失敗!驗證碼錯誤」
- 原因:圖形驗證碼輸錯或過期(驗證碼一次會話有效)。
- 解決:點擊驗證碼圖片刷新,重新輸入;若連續多次錯誤,建議刷新整個登入頁後再試。
問題 3:首次改密提交後一直停留在改密頁
- 原因:所填新密碼不滿足當前密碼策略(如缺少大寫字母 / 數字 / 特殊字符,長度不在 8-32 之間)。
- 解決:按頁面頂部的「密碼策略要求」提示修改新密碼後再次提交。